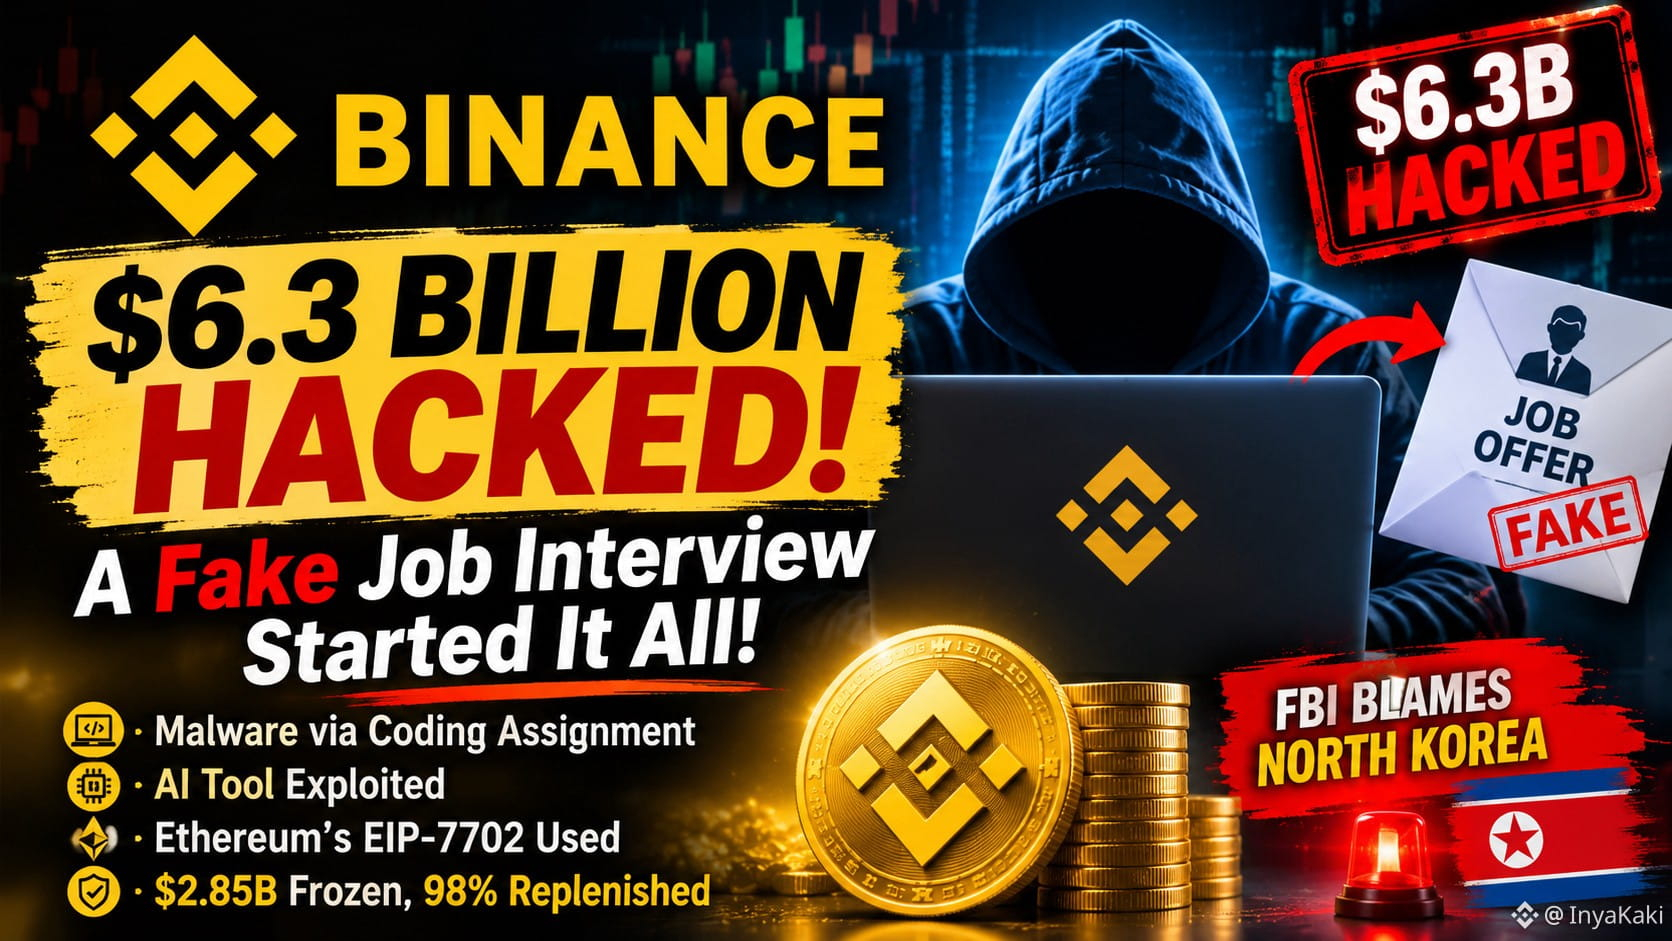
🚨 ВЗЛОМ BINANCE НА $6,3 МИЛЛИАРДА: ВСЁ НАЧАЛОСЬ С ФЕЙКОВОГО СОБЕСЕДОВАНИЯ!
Сообщается, что изощрённая кибератака, нацеленная на Binance, началась с фейкового собеседования. Предположительно, злоумышленники выдавали себя за рекрутеров и обманом заставили инженера скачать заражённое вредоносным ПО тестовое задание по программированию на рабочий компьютер.
🔴 Как произошла атака:
- Хакеры использовали фальшивый процесс найма, чтобы заразить компьютер инженера.
- По сообщениям, они воспользовались внутренним ИИ-инструментом, чтобы получить доступ к системам двух инженеров, работавших с кошельками.
- Украденные учётные данные использовали для запуска вредоносного скрипта 29 октября.
- Злоумышленники воспользовались функцией EIP-7702 в Ethereum, чтобы получить контроль над горячим кошельком.
- По сообщениям, Binance потребовалось около четырёх часов, чтобы взять ситуацию под контроль.
💰 Ответ Binance:
- По сообщениям, заморожено $2,85 МИЛЛИАРДА.
- 98% затронутых токенов восполнены за счёт средств компании.
- Binance заявляет, что пользователи не понесут убытков.
🇰🇵 ФБР возложило ответственность за атаку на Северную Корею.
⚠️ ВАЖНОЕ НАПОМИНАНИЕ О БЕЗОПАСНОСТИ: Фальшивые предложения о работе, вредоносные задания по программированию и украденные учётные данные могут стать основными точками входа для кибератак. Всегда проверяйте рекрутеров и никогда не запускайте неизвестный код на рабочих устройствах.
#Binance #БезопасностьКриптовалют #Кибератака #Эфириум #ETH #Блокчейн #СевернаяКорея #НовостиКриптовалют #BinanceIncidentReport
Сообщается, что изощрённая кибератака, нацеленная на Binance, началась с фейкового собеседования. Предположительно, злоумышленники выдавали себя за рекрутеров и обманом заставили инженера скачать заражённое вредоносным ПО тестовое задание по программированию на рабочий компьютер.
🔴 Как произошла атака:
- Хакеры использовали фальшивый процесс найма, чтобы заразить компьютер инженера.
- По сообщениям, они воспользовались внутренним ИИ-инструментом, чтобы получить доступ к системам двух инженеров, работавших с кошельками.
- Украденные учётные данные использовали для запуска вредоносного скрипта 29 октября.
- Злоумышленники воспользовались функцией EIP-7702 в Ethereum, чтобы получить контроль над горячим кошельком.
- По сообщениям, Binance потребовалось около четырёх часов, чтобы взять ситуацию под контроль.
💰 Ответ Binance:
- По сообщениям, заморожено $2,85 МИЛЛИАРДА.
- 98% затронутых токенов восполнены за счёт средств компании.
- Binance заявляет, что пользователи не понесут убытков.
🇰🇵 ФБР возложило ответственность за атаку на Северную Корею.
⚠️ ВАЖНОЕ НАПОМИНАНИЕ О БЕЗОПАСНОСТИ: Фальшивые предложения о работе, вредоносные задания по программированию и украденные учётные данные могут стать основными точками входа для кибератак. Всегда проверяйте рекрутеров и никогда не запускайте неизвестный код на рабочих устройствах.
#Binance #БезопасностьКриптовалют #Кибератака #Эфириум #ETH #Блокчейн #СевернаяКорея #НовостиКриптовалют #BinanceIncidentReport