*ЗАГОЛОВОК: Безопасность криптовалют после взлома Binance на $6,3 млрд: 7 шагов, которые должен предпринять каждый пользователь в 2026 году*
*Введение:*
Взлом Binance 29 октября 2026 года на $6,3 млрд — крупнейшая атака в истории криптовалют. ФБР связало её с Северной Кореей. Хотя Binance возместила 95% средств через SAFU, этот инцидент — сигнал тревоги для каждого пользователя криптовалют. Ваша безопасность в ВАШИХ руках, а не только в руках биржи.
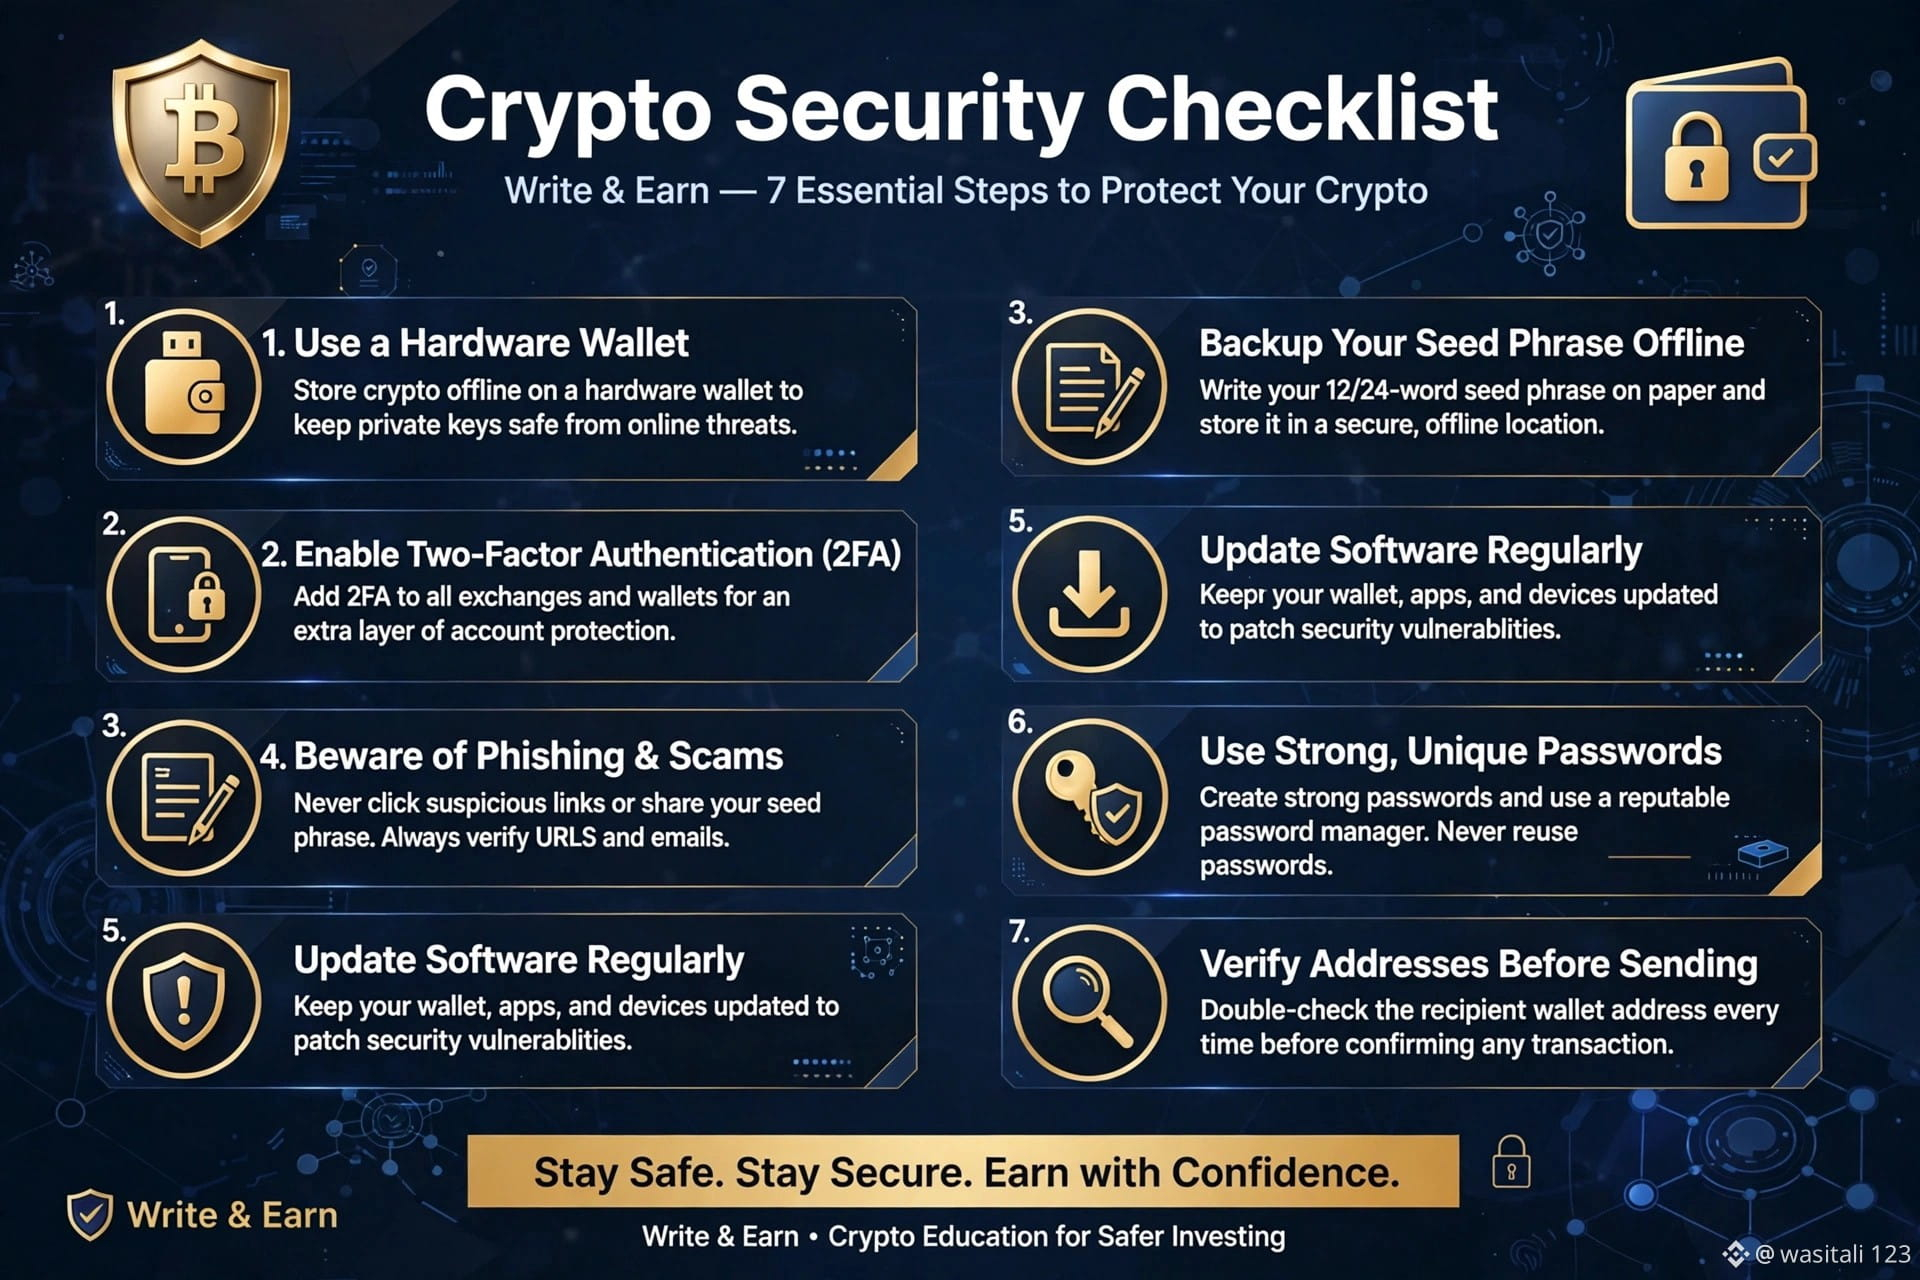
Вот 7 шагов, которым я следую лично и которым стоит следовать и вам:
*1. Включите белый список адресов для вывода средств*
Откройте Binance > Безопасность > Белый список адресов для вывода средств. Включите его. Выводить средства можно будет только на адреса ваших личных кошельков. Даже если хакер узнает ваш пароль, он не сможет вывести средства на свой кошелёк.
*2. Используйте ключ доступа и приложение-аутентификатор, а не только SMS*
Номер телефона можно клонировать с помощью подмены SIM-карты. Используйте приложение Binance Authenticator, ключ доступа и код из электронной почты. Три уровня защиты — взломать практически невозможно.
*3. Код защиты от фишинга*
Настройте код защиты от фишинга в разделе безопасности Binance. В каждом настоящем письме от Binance будет указан ВАШ код. Если в письме его нет, значит, оно поддельное. Прямо сейчас хакеры рассылают фальшивые письма от Binance.
*4. Правило 80/20: биржа и холодный кошелёк*
Никогда не храните все средства на какой-либо бирже. Я держу 20% на Binance для торговли, а 80% — в холодном кошельке (Ledger/Trezor). Не ваши ключи — не ваши монеты.
*5. Не переходите по ссылкам из Twitter/Telegram*
После взлома распространяются тысячи поддельных ссылок на «возврат средств Binance». Binance НИКОГДА не напишет вам в личные сообщения, чтобы предложить возврат средств. Проверяйте информацию только в официальном аккаунте Binance Square.
*6. Проверьте API-ключи и сторонние приложения*
Если вы подключали к Binance через API какие-либо боты или торговые приложения, удалите неиспользуемые API-ключи прямо сейчас. Многие взломы происходят из-за утечки API-ключей.
*7. Освойте правила безопасности в блокчейне*
Используйте отдельный кошелёк для аирдропов и мем-монет. Не подключайте основной кошелёк к каждому случайному сайту. Одно неудачное разрешение может опустошить ваш кошелёк.
*Заключение:*
Биржи могут подвергаться взлому — такова реальность технологий. Но если вы будете следовать этим 7 шагам, то останетесь в безопасности даже в худшем случае. Этот взлом на $6,3 млрд преподал нам один урок: в криптовалютах безопасность — это прибыль.
Берегите себя. Оставайтесь SAFU.
Поделитесь этим с
#WriteAndEarn #BinanceSecurity #CryptoSafety #BinanceHack #SAFU #Write2Earn #BTC #CryptoEducation
-
*Введение:*
Взлом Binance 29 октября 2026 года на $6,3 млрд — крупнейшая атака в истории криптовалют. ФБР связало её с Северной Кореей. Хотя Binance возместила 95% средств через SAFU, этот инцидент — сигнал тревоги для каждого пользователя криптовалют. Ваша безопасность в ВАШИХ руках, а не только в руках биржи.
Вот 7 шагов, которым я следую лично и которым стоит следовать и вам:
*1. Включите белый список адресов для вывода средств*
Откройте Binance > Безопасность > Белый список адресов для вывода средств. Включите его. Выводить средства можно будет только на адреса ваших личных кошельков. Даже если хакер узнает ваш пароль, он не сможет вывести средства на свой кошелёк.
*2. Используйте ключ доступа и приложение-аутентификатор, а не только SMS*
Номер телефона можно клонировать с помощью подмены SIM-карты. Используйте приложение Binance Authenticator, ключ доступа и код из электронной почты. Три уровня защиты — взломать практически невозможно.
*3. Код защиты от фишинга*
Настройте код защиты от фишинга в разделе безопасности Binance. В каждом настоящем письме от Binance будет указан ВАШ код. Если в письме его нет, значит, оно поддельное. Прямо сейчас хакеры рассылают фальшивые письма от Binance.
*4. Правило 80/20: биржа и холодный кошелёк*
Никогда не храните все средства на какой-либо бирже. Я держу 20% на Binance для торговли, а 80% — в холодном кошельке (Ledger/Trezor). Не ваши ключи — не ваши монеты.
*5. Не переходите по ссылкам из Twitter/Telegram*
После взлома распространяются тысячи поддельных ссылок на «возврат средств Binance». Binance НИКОГДА не напишет вам в личные сообщения, чтобы предложить возврат средств. Проверяйте информацию только в официальном аккаунте Binance Square.
*6. Проверьте API-ключи и сторонние приложения*
Если вы подключали к Binance через API какие-либо боты или торговые приложения, удалите неиспользуемые API-ключи прямо сейчас. Многие взломы происходят из-за утечки API-ключей.
*7. Освойте правила безопасности в блокчейне*
Используйте отдельный кошелёк для аирдропов и мем-монет. Не подключайте основной кошелёк к каждому случайному сайту. Одно неудачное разрешение может опустошить ваш кошелёк.
*Заключение:*
Биржи могут подвергаться взлому — такова реальность технологий. Но если вы будете следовать этим 7 шагам, то останетесь в безопасности даже в худшем случае. Этот взлом на $6,3 млрд преподал нам один урок: в криптовалютах безопасность — это прибыль.
Берегите себя. Оставайтесь SAFU.
Поделитесь этим с
#WriteAndEarn #BinanceSecurity #CryptoSafety #BinanceHack #SAFU #Write2Earn #BTC #CryptoEducation
-