
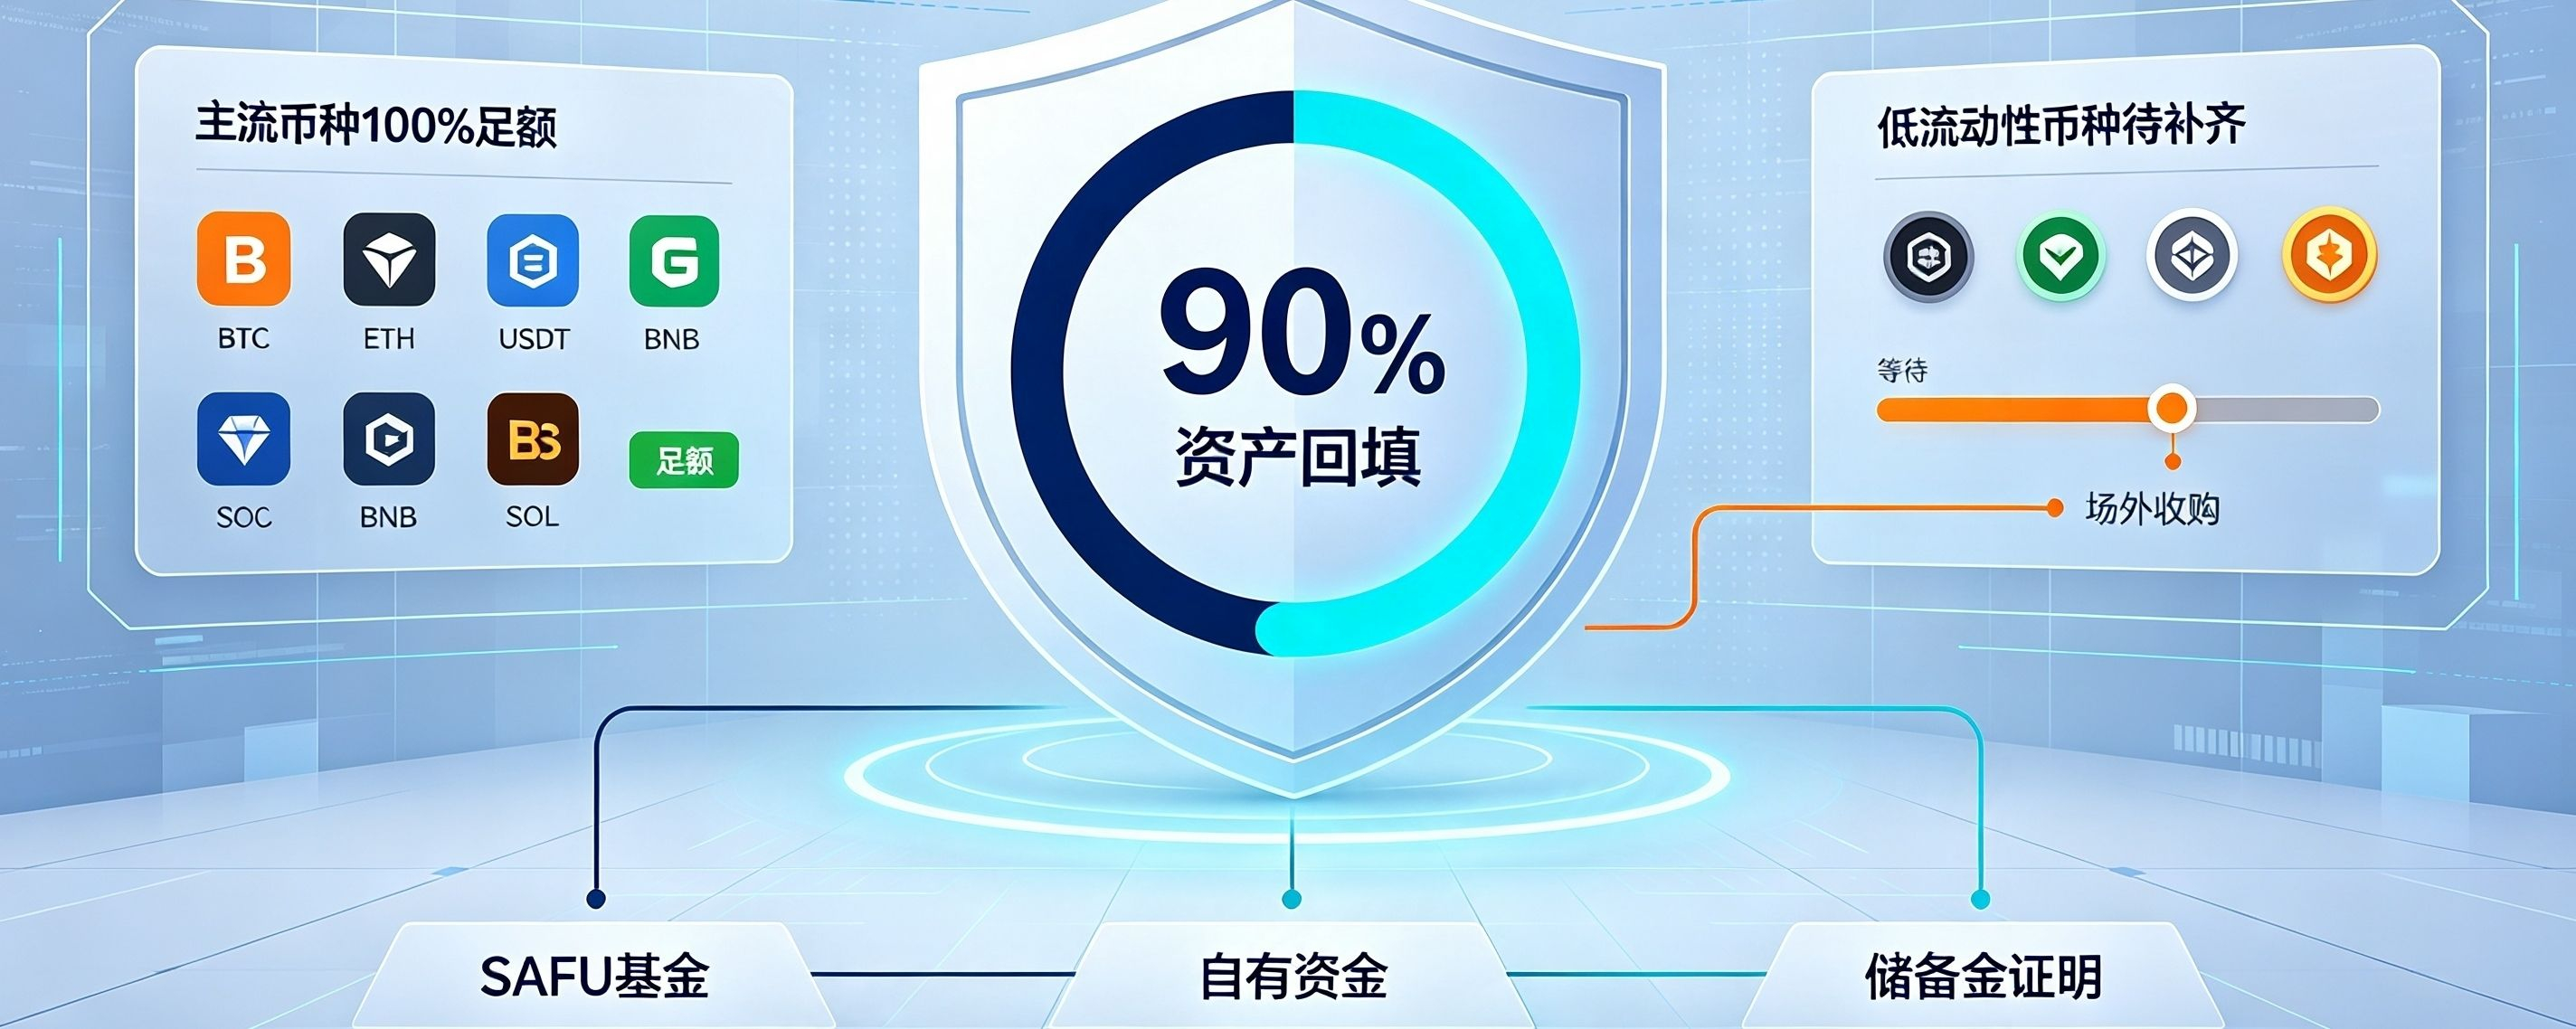

Binance сообщила о последних результатах восполнения активов после недавнего взлома горячего кошелька. Платформа уже восполнила около 90% затронутых активов — это больше, чем 80%, о которых сообщалось ранее. Обеспокоенность рынка дефицитом активов, возникшим в результате инцидента, заметно ослабла. Платформа чётко заявила, что все убытки возьмёт на себя биржа, и пользователи не понесут никаких финансовых потерь.
С точки зрения распределения активов, резервы по основным криптовалютам — BTC, ETH, USDT, BNB, SOL, USDC, XRP и другим — уже полностью восстановлены и обеспечены на 100%. Иными словами, дефицит наиболее крупных и ликвидных активов, который особенно беспокоил пользователей, уже устранён. Это также означает, что резервы по основным криптоактивам, соответствующим счетам подавляющего большинства обычных пользователей, восстановлены в полном объёме. Оставшиеся 10%, которые ещё предстоит восполнить, — это малопопулярные токены за пределами первой десятки с относительно низкой ликвидностью. Объёмы торгов такими монетами на вторичном рынке ограничены, поэтому платформе необходимо постепенно приобретать их как на бирже, так и вне её. На восполнение потребуется больше времени.
Что касается источников средств, для восполнения активов были использованы фонд защиты пользователей SAFU, страховой фонд фьючерсов и собственные средства Binance. При этом компания пообещала в дальнейшем восстановить резерв SAFU до целевого объёма, чтобы этот механизм обеспечения безопасности продолжал эффективно работать. Одновременно с восполнением активов Binance уже сделала новый снимок резервов для подтверждения их наличия. Для создания полного доказательства резервов с нулевым разглашением потребуется время и вычислительные мощности; оно позволит подтвердить рынку подлинность резервов.
Что касается восстановления работы, Binance планирует поэтапно возобновить вывод средств: в первую очередь разрешат вывод тех активов, по которым уже полностью восполнены резервы. Вывод активов с низкой ликвидностью возобновят позже. Расследование причин инцидента продолжается. Согласно предварительным выводам, сложная атака началась после взлома ноутбука инженера DevOps. Во время атаки злоумышленники намеренно заметали следы, что усложнило расследование и их поимку. Команда, отслеживающая транзакции в блокчейне, продолжает взаимодействовать с эмитентами стейблкоинов и компаниями, занимающимися блокчейн-разведкой, чтобы замораживать и перехватывать активы хакеров и попытаться вернуть похищенные средства.
С точки зрения настроений на рынке, новость о том, что 90% активов уже восполнено, в некоторой степени ослабила опасения по поводу массового оттока средств с биржи. Ранее рынок скорректировался под давлением новостей об инциденте безопасности; по мере восстановления резервов ожидания негативных сценариев стали менее тревожными. Однако обсуждение на уровне всей отрасли не прекращается: этот инцидент вновь выявил риски безопасности централизованного хранения. Даже на крупнейшей бирже взлом конечного устройства в инфраструктуре эксплуатации и сопровождения может привести к оттоку огромных объёмов активов. Дискуссия о безопасности средств будет и дальше побуждать отрасль совершенствовать системы мультиподписи, аппаратной изоляции и согласования прав доступа.
Для трейдеров этот инцидент остаётся важным предупреждением, несмотря на обещание платформы полностью покрыть убытки: централизованное хранение на платформе всегда сопряжено с рисками безопасности, а самостоятельное хранение активов высокой стоимости в долгосрочной перспективе по-прежнему помогает снизить риски единой точки отказа. Кроме того, на начальном этапе возобновления вывода средств следует учитывать меры безопасности платформы, лимиты на вывод и другие подобные условия.