🚨 ВЗЛОМ BINANCE: КАК ЗЛОУМЫШЛЕННИК ПОЛУЧИЛ ДОСТУП?
Ребята, данные ончейн-анализа раскрывают нечто серьёзное о взломе горячего кошелька Binance. 👀
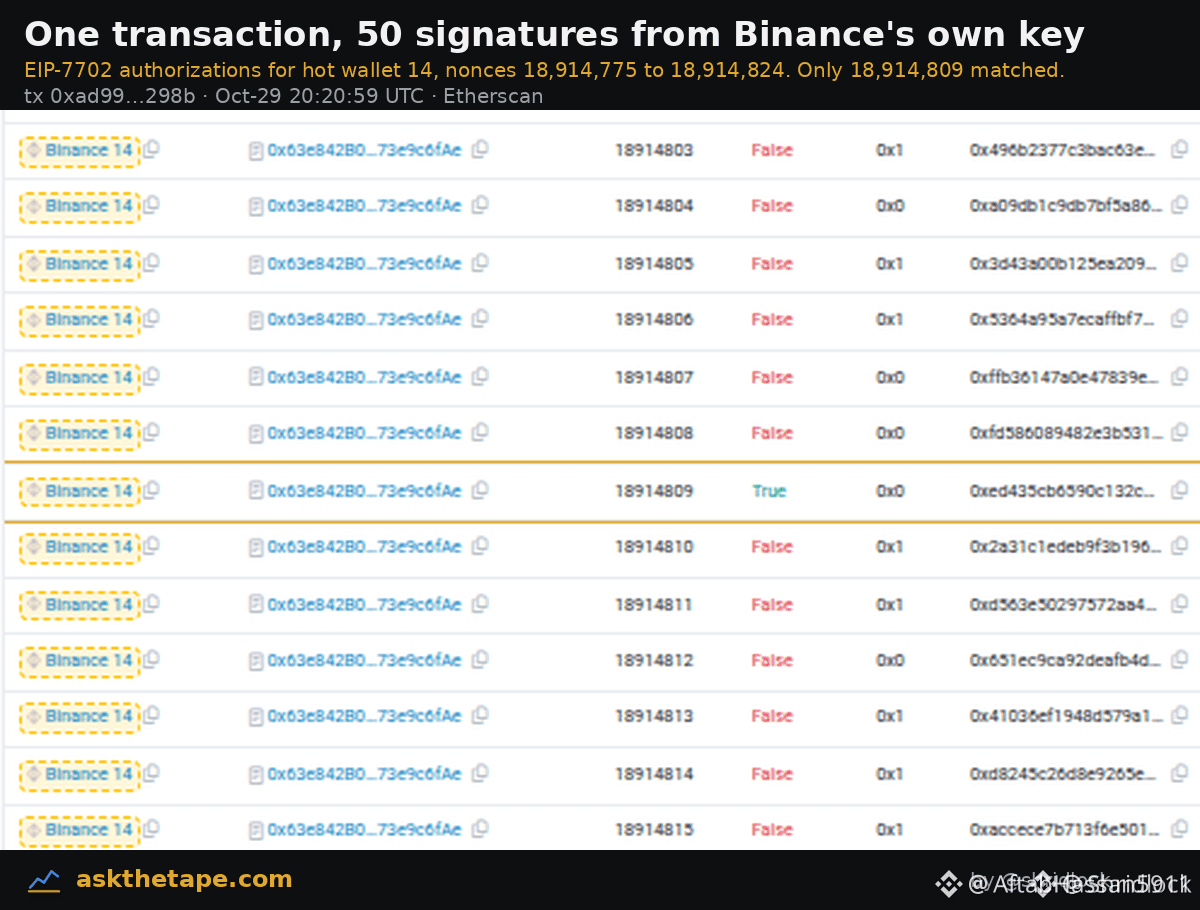
В 20:21 UTC транзакция предоставила злоумышленнику доступ к возможности подписывать транзакции с помощью Hot Wallet 14.
Вот что делает этот инцидент интересным:
🔴 50 авторизаций: транзакция содержала 50 авторизаций, все подписанные собственным ключом кошелька...
🔴 Последовательные nonce: эти подписи охватывали nonce от 18,914,775 до 18,914,824. Была выполнена только авторизация, соответствующая следующему nonce кошелька...
🔴 Адрес злоумышленника: отправитель «0x7c86…5ca0» теперь помечен на Etherscan как «Взломщик горячего кошелька Binance»...
🔴 Связь с Tornado Cash: часть средств на оплату газа злоумышленник получил благодаря трём выводам из пула Tornado Cash на 0.1 ETH. Первый вывод произошёл 28 октября, примерно за 37 часов до атаки.
⚠️ ГЛАВНОЕ ОПАСЕНИЕ:
Похоже, злоумышленник получил возможность запускать подписи с помощью собственного ключа кошелька Binance, что делает этот инцидент гораздо более тревожным, чем обычный перевод с кошелька...
📊 По сообщениям, около 94% средств, номинированных в Ethereum, всё ещё заморожены или заблокированы.
За ончейн-расследованием всё ещё стоит внимательно следить.
Как думаете, ребята? Это сбой в управлении ключами или что-то более сложное?
Подписывайтесь, чтобы получать больше новостей о взломе Binance и ончейн-расследовании.
#Binance #CryptoSecurity #Blockchain #Ethereum #CryptoNews $BTC
Ребята, данные ончейн-анализа раскрывают нечто серьёзное о взломе горячего кошелька Binance. 👀
В 20:21 UTC транзакция предоставила злоумышленнику доступ к возможности подписывать транзакции с помощью Hot Wallet 14.
Вот что делает этот инцидент интересным:
🔴 50 авторизаций: транзакция содержала 50 авторизаций, все подписанные собственным ключом кошелька...
🔴 Последовательные nonce: эти подписи охватывали nonce от 18,914,775 до 18,914,824. Была выполнена только авторизация, соответствующая следующему nonce кошелька...
🔴 Адрес злоумышленника: отправитель «0x7c86…5ca0» теперь помечен на Etherscan как «Взломщик горячего кошелька Binance»...
🔴 Связь с Tornado Cash: часть средств на оплату газа злоумышленник получил благодаря трём выводам из пула Tornado Cash на 0.1 ETH. Первый вывод произошёл 28 октября, примерно за 37 часов до атаки.
⚠️ ГЛАВНОЕ ОПАСЕНИЕ:
Похоже, злоумышленник получил возможность запускать подписи с помощью собственного ключа кошелька Binance, что делает этот инцидент гораздо более тревожным, чем обычный перевод с кошелька...
📊 По сообщениям, около 94% средств, номинированных в Ethereum, всё ещё заморожены или заблокированы.
За ончейн-расследованием всё ещё стоит внимательно следить.
Как думаете, ребята? Это сбой в управлении ключами или что-то более сложное?
Подписывайтесь, чтобы получать больше новостей о взломе Binance и ончейн-расследовании.
#Binance #CryptoSecurity #Blockchain #Ethereum #CryptoNews $BTC