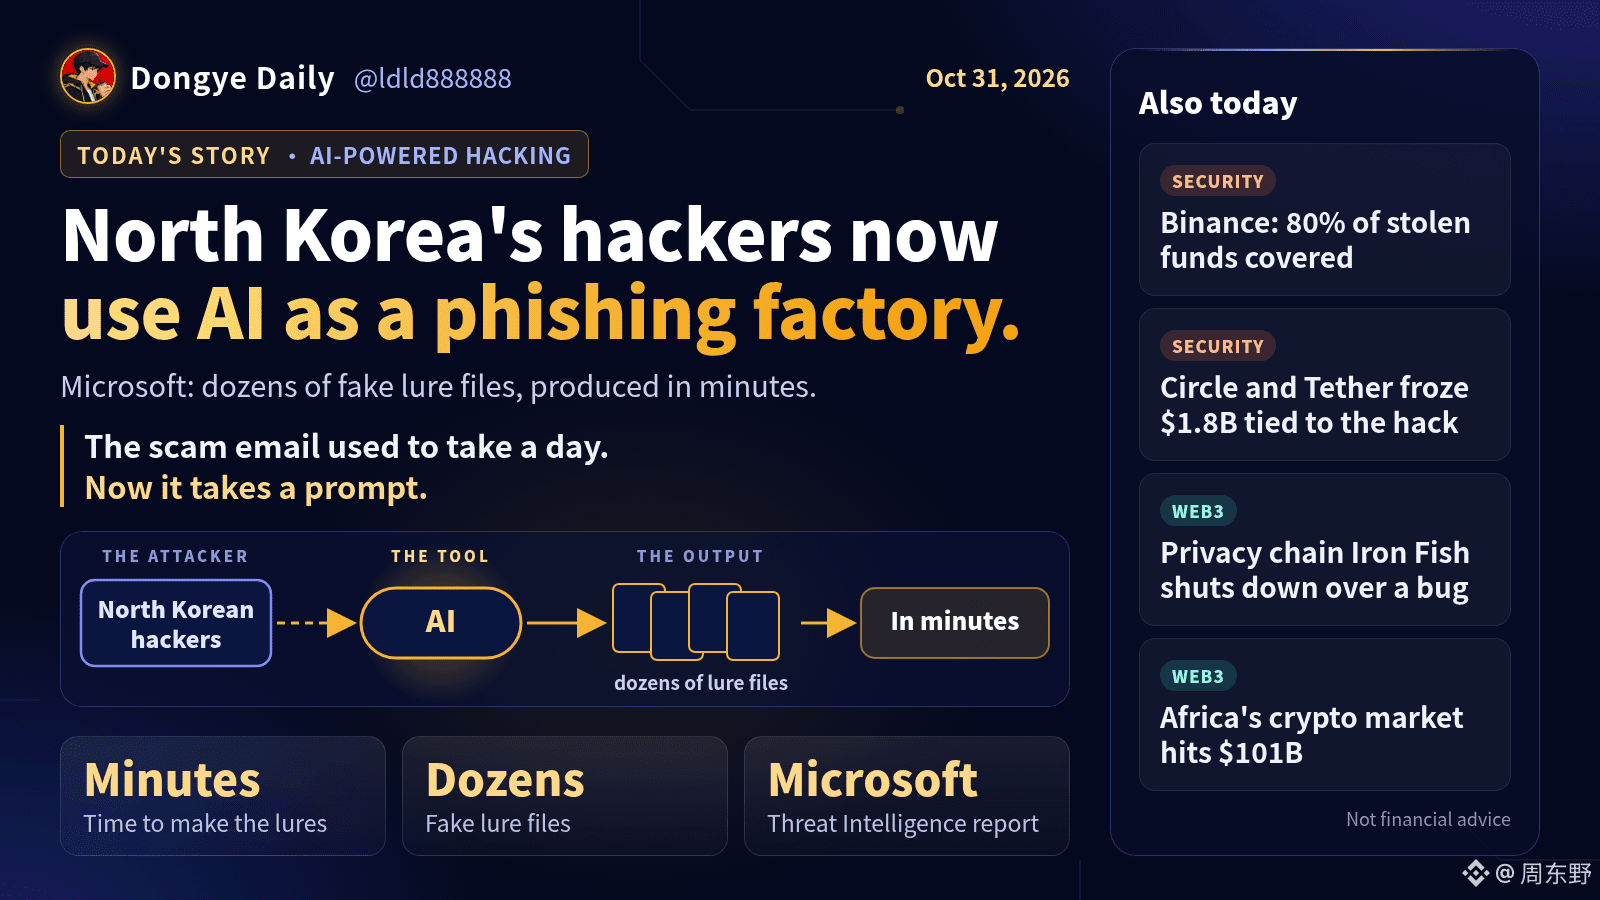
Теперь хакеры из Северной Кореи используют ИИ как фабрику фишинговых приманок.
По словам Microsoft, за считаные минуты они создают десятки поддельных файлов-приманок.
В новом отчёте Microsoft Threat Intelligence говорится, что северокорейские хакерские группировки используют ИИ для массового создания фишинговых документов и генерации вредоносного кода.
Почему это важно
Раньше масштабы фишинга ограничивались человеческими ресурсами. Кто-то должен был писать каждую приманку вручную, одну за другой. Когда ИИ может создавать десятки таких файлов за считаные минуты, расходы злоумышленников стремятся к нулю, а ваш почтовый ящик забивается всё сильнее. После взлома Binance на этой неделе это уже не отвлечённый риск.
На создание мошеннического письма раньше уходил день. Теперь достаточно одного запроса.
Ещё стоит прочитать:
Binance заявляет, что компенсировала около 80% украденных средств
→ Самая безопасная биржа — та, которая может позволить себе исправлять собственные ошибки.
Если приманку создал ИИ, что лучше всего вас защитит: более совершенные инструменты или более правильные привычки?
Каждый день — одна история, как следует объяснённая. Подписывайтесь на Донгё. До завтра.
#币安披露黑客事件进展63亿美元损失已弥补八成