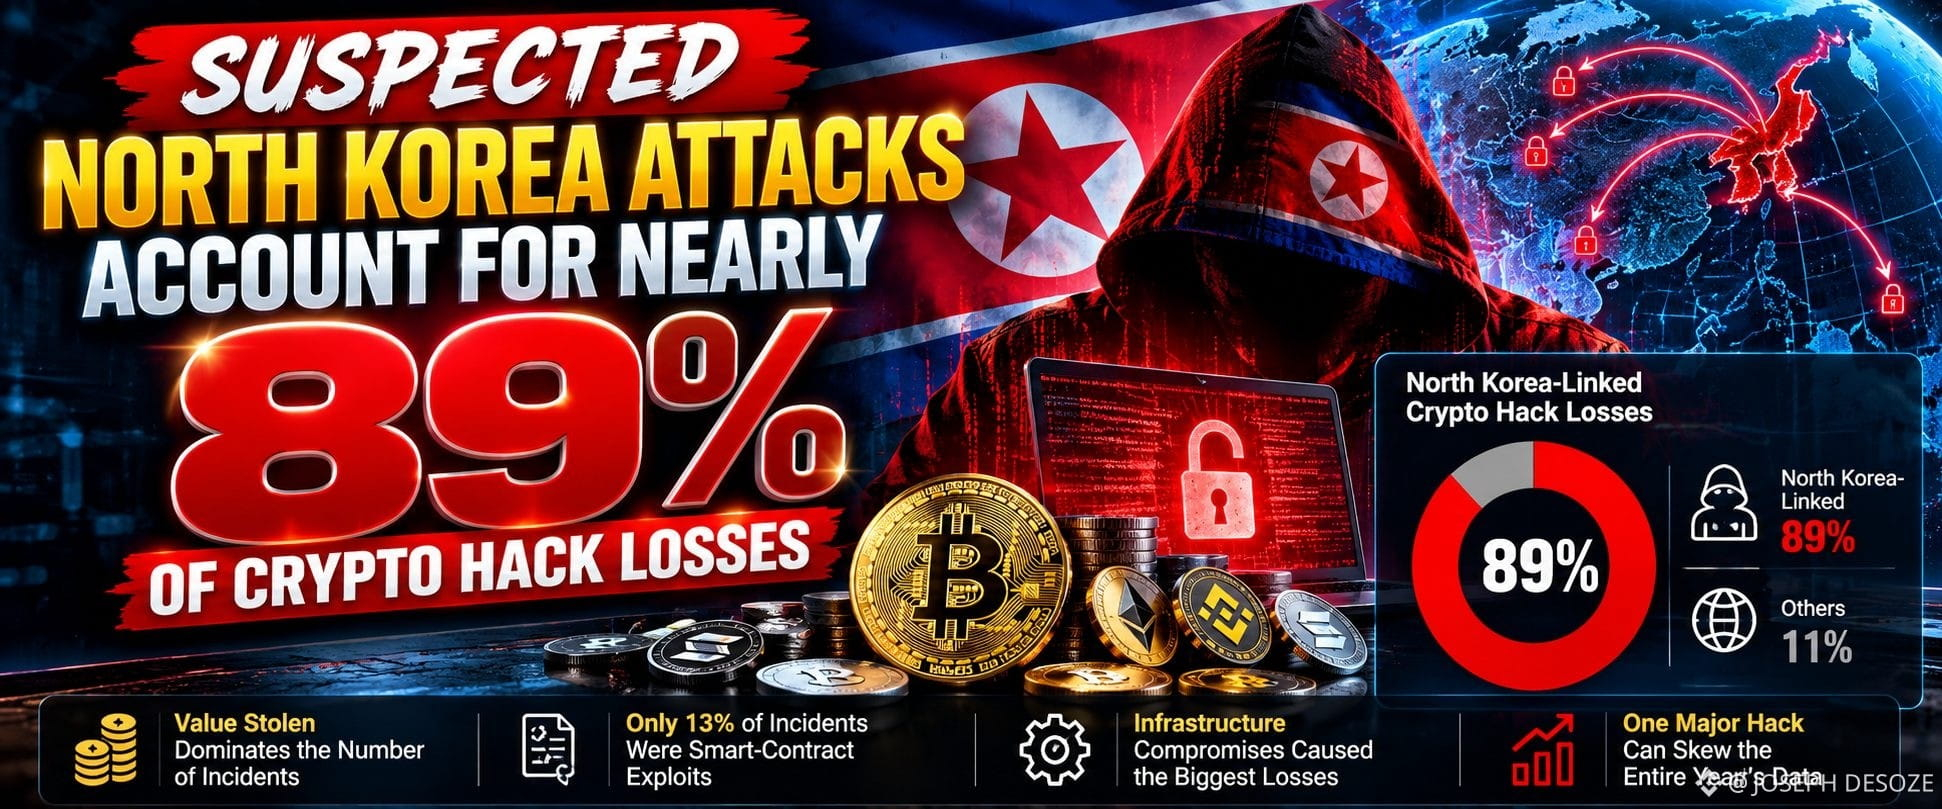

#SuspectedNorthKoreaAttacksAccountForNea 89%ПотерьОтКриптовзломов
За цифрой в 89% скрывается примечательная деталь: если исключить один крупный инцидент, доля Северной Кореи в потерях от криптовзломов в 2026 году резко снижается.
Согласно данным Chainalysis, опубликованным 30 октября, на атаки, предположительно связанные с Северной Кореей, пришлось почти 89% заявленных потерь от криптовзломов в этом году. Такая концентрация вызывает тревогу, но стоит внимательнее посмотреть на знаменатель.
TRM Labs приводит важное сравнение. В анализе от 30 октября компания оценивает долю связанных с Северной Кореей субъектов в потерях от взломов в 2026 году в 85%. Однако если исключить инцидент с Binance от 29 октября, эта доля снижается примерно до 45%.
Именно эта деталь меняет моё восприятие заголовка.
Цифра в 89% не обязательно означает, что северокорейские хакеры ответственны почти за девять из десяти взломов. Она отражает стоимость похищенных активов, а не количество инцидентов. Несколько масштабных утечек могут составлять большую часть годовой суммы.
TRM также выявляет более глубокую закономерность в сфере безопасности: лишь 13 из 100 инцидентов, приписываемых Северной Корее, были связаны с эксплуатацией уязвимостей в коде смарт-контрактов. На них пришлось около 1% похищенных группой средств. Гораздо больший финансовый ущерб нанесли компрометации инфраструктуры — ключей, серверов и систем подписания.
Вывод важен: одного аудита смарт-контрактов недостаточно, чтобы противостоять всей угрозе.
Теперь стоит следить за тем, останутся ли потери, связанные с Северной Кореей, преобладающими после исключения исключительных по масштабу взломов и смогут ли команды по безопасности лучше защитить инфраструктуру, которая непосредственно позволяет авторизовывать транзакции.