
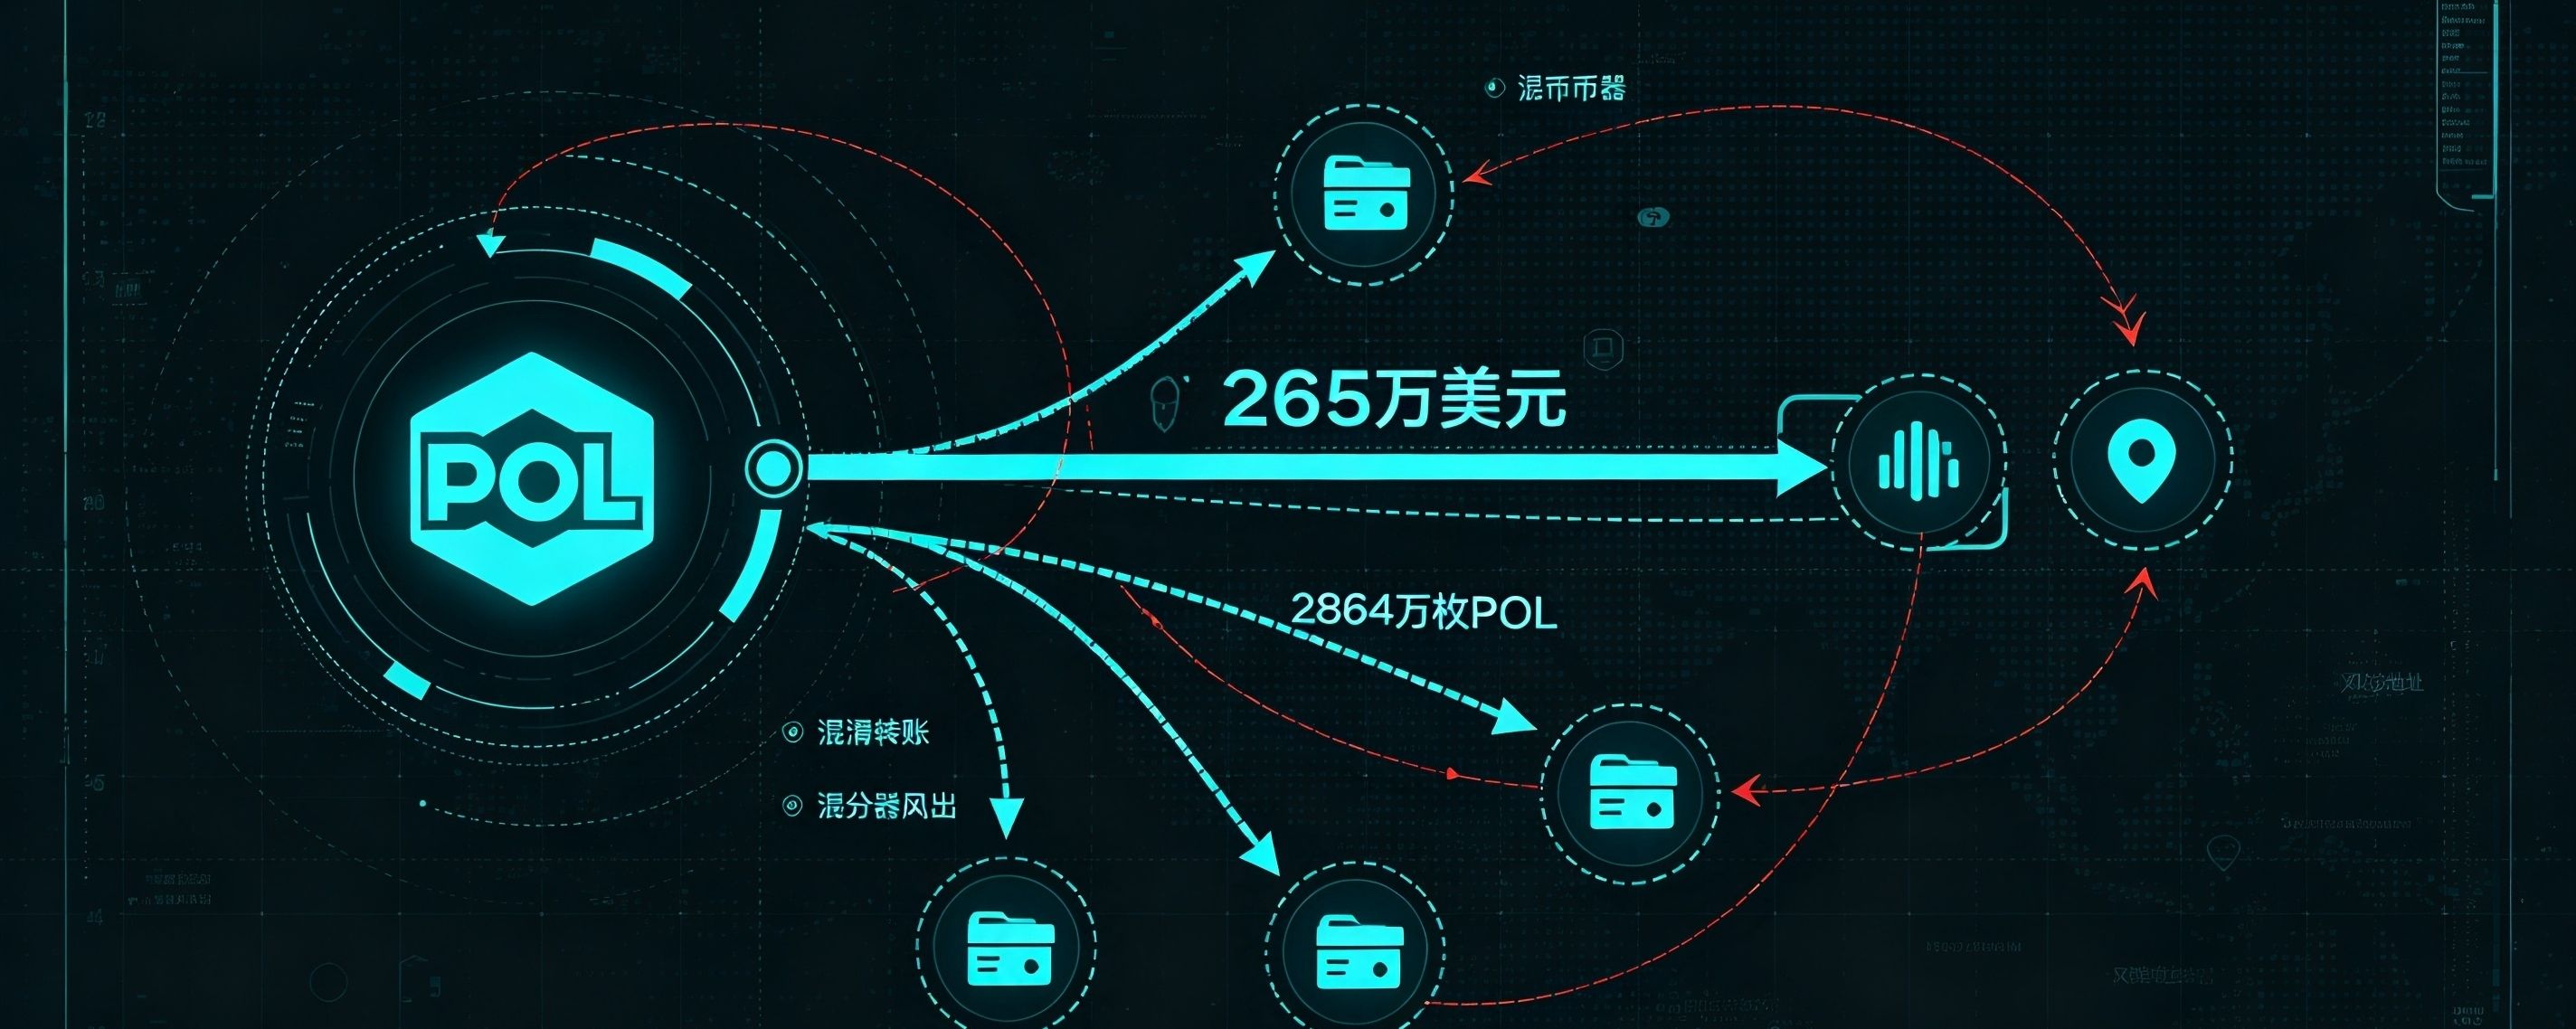

Согласно данным блокчейн-расследования, адрес, предположительно принадлежащий атакующему Polymarket, обменял украденные средства на токены POL стоимостью около 2,65 млн долларов, а затем несколькими транзакциями вывел в общей сложности 28,64 млн POL. Операции по запутыванию следов продолжаются, что существенно затрудняет отслеживание средств в блокчейне.
Эта атака была связана с компрометацией цепочки поставок стороннего сервиса. Хакеры внедрили вредоносный код через подменённый скрипт мониторинга DebugBear. Когда пользователи открывали страницу, скрипт похищал их данные сессий и API-ключи, автоматически продавал их позиции на рынке прогнозов и выводил активы. В результате инцидента пострадали почти тысяча учётных записей. Polymarket официально подтвердил источник уязвимости, отключил уязвимый сервис и пообещал полностью возместить ущерб пострадавшим пользователям. Дело также передано правоохранительным органам.
Если проследить движение средств, злоумышленники сначала конвертировали украденные стейблкоины USDC и USDC.e в POL, а затем стали переводить крупные суммы частями. По мнению аналитиков рынка, конвертация в POL с последующим дробным выводом — типичная стратегия отмывания денег, цель которой — обойти механизм заморозки средств одним нажатием кнопки, доступный эмитентам стейблкоинов, и снизить вероятность блокировки активов. Пока не наблюдалось массового поступления этой партии POL на биржи; дальнейшее движение средств остается под наблюдением.
Исследователи в области безопасности предупреждают, что это уже вторая за последние полгода атака на цепочку поставок фронтенда Polymarket такого типа. Смарт-контракты самой платформы не были взломаны, уязвимость связана с внедренными сторонними скриптами. Такие атаки крайне скрытны, и пользователям трудно отличить всплывающие окна и запросы на подпись от штатных элементов платформы. Если эта партия POL продолжит поступать на централизованные биржи, это создаст давление на цену POL; если же средства продолжат дробить и переводить между множеством кошельков, отслеживание их происхождения займет еще больше времени. От атак на цепочки поставок криптоактивов невозможно полностью застраховаться, поэтому пользователям, часто совершающим сделки, рекомендуется регулярно отзывать разрешения и не оставаться в системе на сайтах подолгу.
