🔓 Coinbase: утечка данных клиентов… но Coinbase не взламывали. Вот почему это всё равно касается тебя
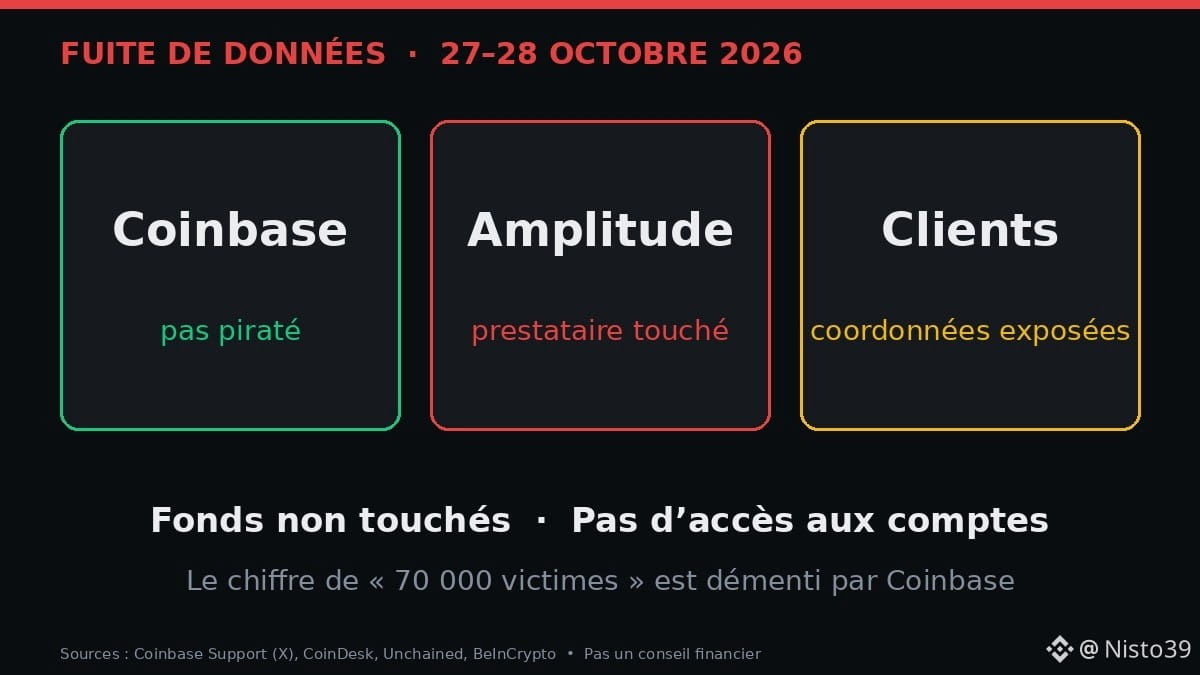
Вечером 27 октября (по американскому времени) Coinbase подтвердила инцидент у Amplitude, поставщика аналитических услуг:
• Стали доступны контактные данные и некоторые сведения о транзакциях «небольшого числа» клиентов
• По данным Coinbase, ни почтовые адреса, ни информация для входа в аккаунты не пострадали
• Следов доступа к собственным системам компании нет, средства не затронуты, пострадавших клиентов уведомили
• По данным Coinbase, вирусная цифра «70 000 пострадавших» — ложная
• На той же неделе в Корее Bithumb сообщила о взломе внутреннего инструмента для сотрудников и краже персональных данных. О потерях криптовалюты не сообщалось
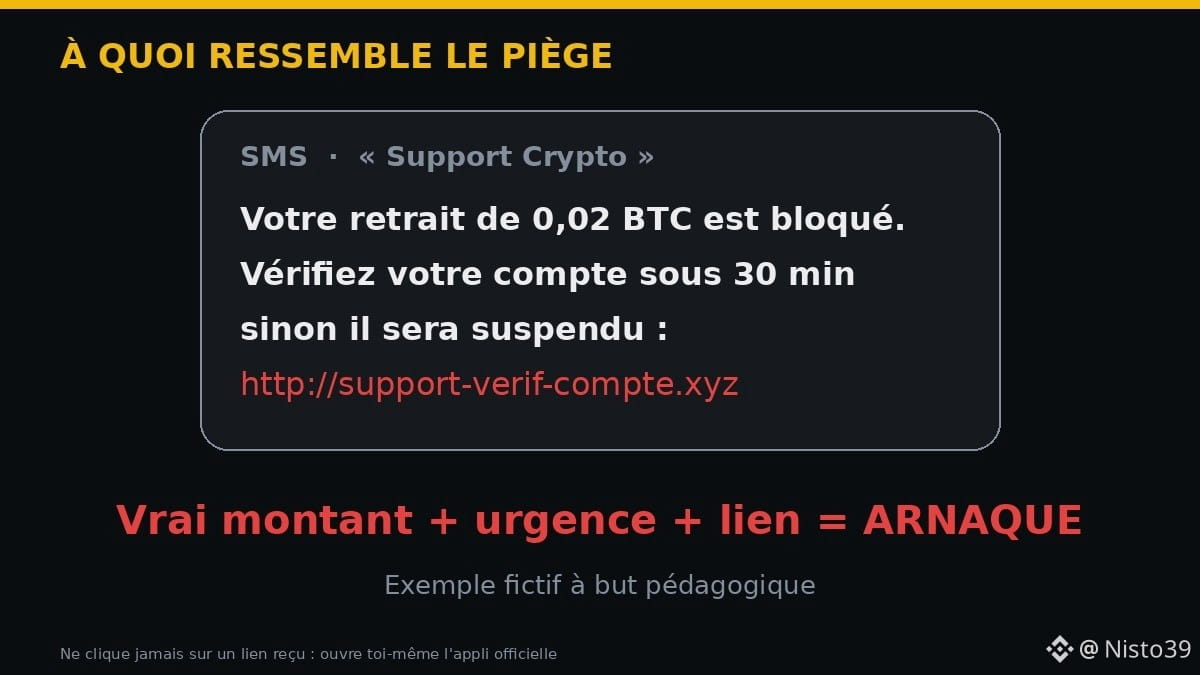
🧠 Чем это опасно? Имея твой адрес электронной почты, номер телефона и реальную сумму покупки, мошенник может составить очень убедительное сообщение: «Ваш вывод 0,02 $BTC заблокирован, нажмите здесь». Это фишинг.
👨🏿🔧 Пример: Секу, механик из Конакри, получает SMS от «службы поддержки», где упоминается его последняя покупка $ETH . Ссылка ведёт на поддельный сайт.
➡️ Он не нажимает на неё.
➡️ Он сам открывает официальное приложение: никаких предупреждений.
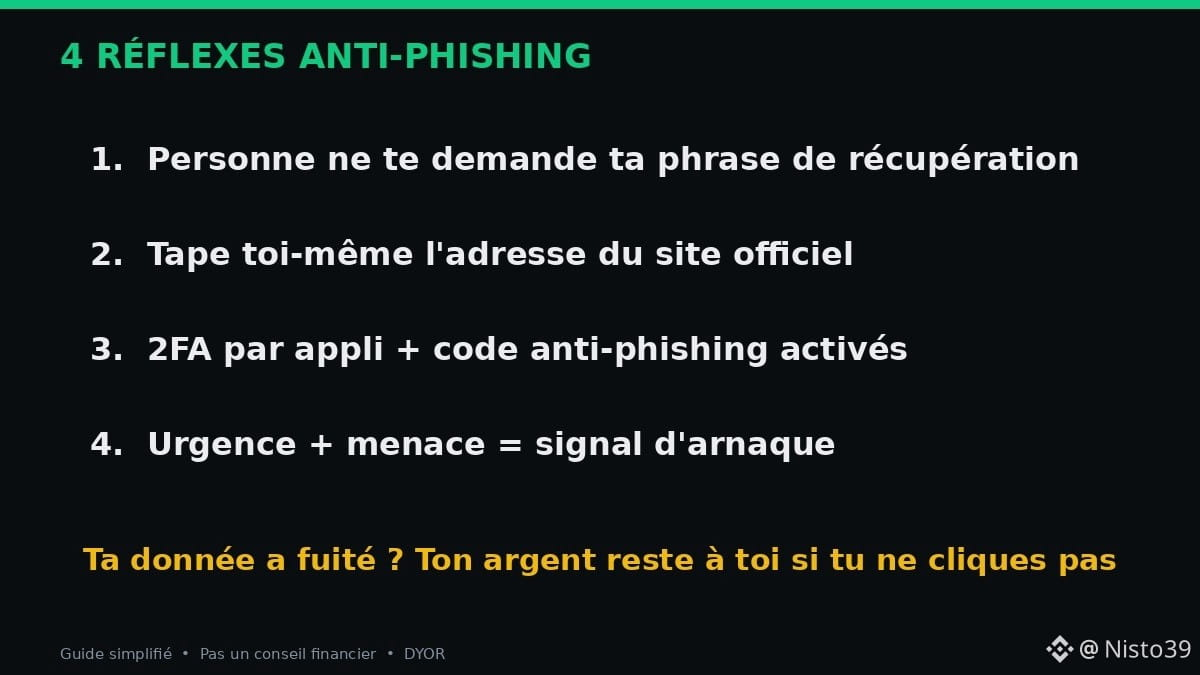
✅ Как защитить себя:
1. Настоящая служба поддержки никогда не попросит твою фразу восстановления или код 2FA
2. Вводи адрес сайта самостоятельно, никогда не переходи по ссылкам из сообщений
3. Включи 2FA через приложение (не только по SMS) и настрой антифишинговый код
4. Срочность и угрозы — признаки мошенничества
А ты уже получал фальшивые сообщения от «криптоподдержки»? Расскажи 👇
Источники: Coinbase Support (X), CoinDesk, Unchained, BeInCrypto. Не является финансовой рекомендацией.
#Securite #Phishing #Coinbase #CryptoNews #Afrique