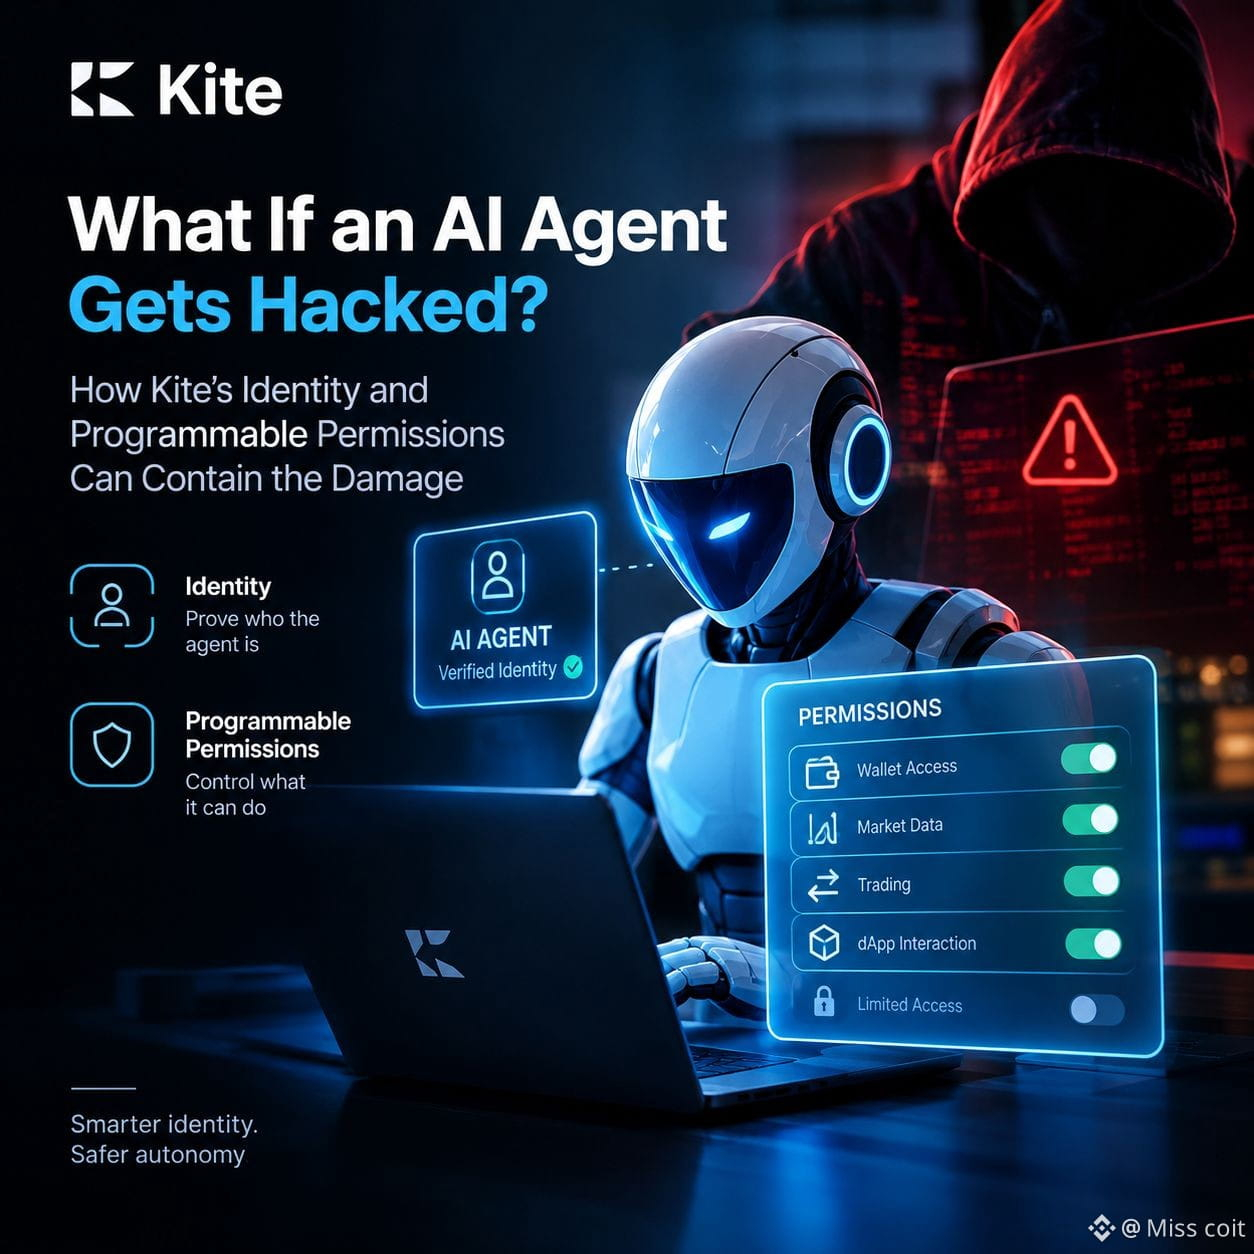
Во время поздней ночной исследовательской сессии я поймал себя на мысли не столько о том, насколько умными становятся ИИ-агенты, сколько о том, что происходит, когда один из них выходит из-под контроля.
Именно поэтому меня заинтересовали архитектура идентификации Kite и программируемые разрешения.
Я снова и снова возвращался к одной детали: подтверждение личности агента — не то же самое, что контроль над его полномочиями. У агента может быть законный доступ к кошельку, торговой системе или децентрализованному приложению, но это не значит, что ему следует предоставить неограниченную свободу действий.
Я воспринимаю подход Kite как попытку придать этому различию практический смысл. Сочетая инфраструктуру идентификации с программируемым контролем доступа, проект стремится определить, что агенту разрешено делать, а не просто доверять всему, что он делает.
Это важно по мере того, как ИИ-агентам поручают финансовые операции при всё меньшем надзоре со стороны людей.
И всё же я бы не стал считать программируемые разрешения полноценным решением проблемы безопасности. Я бы хотел изучить, как обеспечивается соблюдение ограничений, насколько быстро можно отозвать доступ и могут ли скомпрометированные учётные данные обойти эти механизмы. Качество реализации важнее одной лишь концепции.
Больше всего меня интересует идея ограничить ущерб, а не исходить из того, что любую атаку можно предотвратить. В автономных финансах это различие может стать принципиальным.
Мне хотелось бы увидеть, как Kite справляется с враждебными сценариями, а не только с обычным выполнением операций.
Если завтра ИИ-агента взломают, хватит ли его разрешений, чтобы локализовать инцидент, или система всё ещё будет слишком сильно зависеть от первоначального доверия к агенту?#KiteBBW $KITE @KITE AI 中文