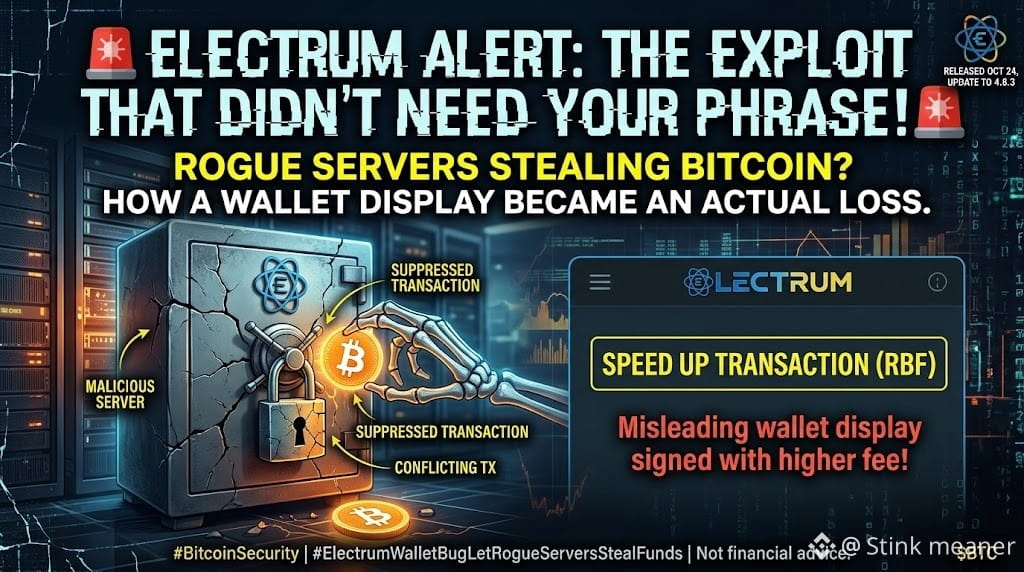
🚨 Для эксплуатации уязвимости Electrum не требовалась украденная фраза восстановления. Атака была нацелена на пользователей, пытавшихся ускорить биткоин-транзакцию.
#electrumwalletbugletrogueserversstealfunds
Electrum сообщила об уязвимости, затрагивающей версии ниже 4.8.3. Исправленная версия вышла 24 октября.
Вот как работала атака.
Злоумышленный сервер мог скрыть настоящую исходящую транзакцию и подменить её в истории кошелька конфликтующей недействительной транзакцией, которая направляла средства на адрес злоумышленника.
Транзакция отображалась как ожидающая подтверждения. Если пользователь пытался ускорить её с помощью Replace-by-Fee, Electrum могла подписать заменяющую транзакцию с более высокой комиссией — и вводящее в заблуждение отображение в кошельке приводило к реальной потере средств.
Разработчики получили два сообщения об этом. В одном случае пользователь потерял средства после повышения комиссии. Сумма не раскрывается.
Это не означает, что уязвимости подвергались все пользователи Electrum: в уведомлении говорится, что клиенты, подключавшиеся только к доверенным серверам, в том числе к собственным серверам пользователей, не пострадали.
Главный вывод: обновитесь до версии 4.8.3 или более поздней и перед подписанием проверяйте адреса и суммы транзакций, особенно при замене неподтверждённой транзакции.
Следует ли пользователям больше доверять программному обеспечению кошелька — или самостоятельно проверять каждую подтверждаемую ими транзакцию?
DYOR: Не является финансовой рекомендацией.
$BTC $DASH
#ElectrumWalletBugLetRogueServersStealFunds #ElectrumFixesHighRiskExploitInVersionsBefore4.8.3 #BitcoinSecurity #SAFU🙏