
Представь, что ты теряешь тысячи долларов в криптовалюте, хотя никто не взламывал твой телефон или кошелёк и не узнавал твои приватные ключи.
Мошеннику не нужно входить в твой аккаунт. Ему нужно, чтобы ты ошибся всего в нескольких символах.
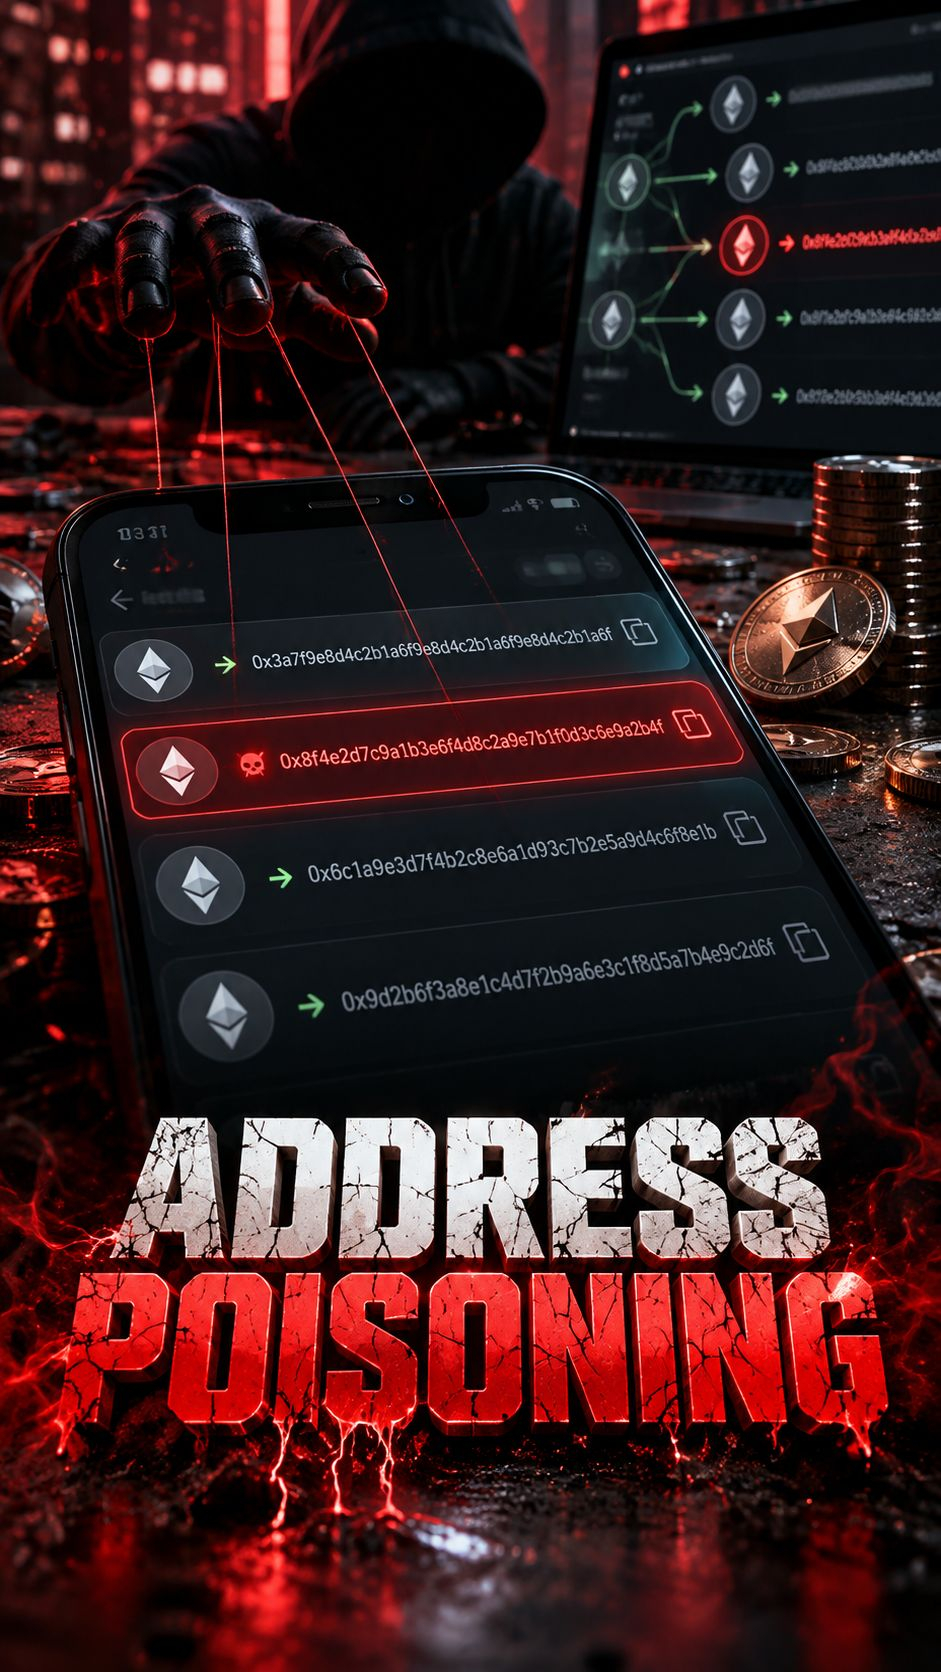
Этот вид мошенничества называется ADDRESS POISONING, или отравлением адресов. Это реальная мошенническая схема, задокументированная исследователями и компаниями, специализирующимися на кибербезопасности.
КАК ЭТО РАБОТАЕТ?
Представь, что у тебя есть USDT в кошельке и ты обычно переводишь деньги одному и тому же человеку.
Каждая операция регистрируется в блокчейне. Эту информацию можно просмотреть публично, в том числе адреса, участвующие в переводах.
Преступник наблюдает за этими операциями и замечает адрес, на который вы часто отправляете средства.
Тогда он готовит ловушку: создаёт другой адрес криптокошелька, очень похожий на оригинальный.
Почему вас это может запутать? Криптовалютные адреса — это длинные строки символов, и многие приложения показывают только первые и последние символы.
Мошенник добивается совпадения этих символов, хотя символы в середине совершенно другие.
И здесь начинается настоящая манипуляция.
Злоумышленник отправляет ничтожную сумму или, в зависимости от сети и используемого метода, создаёт записи о переводах токенов нулевой стоимости.
С какой целью?
Добавить мошеннический адрес в историю ваших операций, чтобы он выглядел как знакомый.
Ему не нужно менять блокчейн, получать доступ к вашему устройству или завладевать вашими ключами.
Он просто использует особенности отображения транзакций и того, как люди распознают адреса.
Через несколько дней вы решаете снова отправить 1 000 USDT.
Вы открываете историю, находите адрес, который кажется привычным, копируете его и подтверждаете операцию.
Но вы только что перевели криптовалюту прямо на кошелёк мошенника.
И хуже всего то, что транзакция могла пройти безупречно. Блокчейн обработал адрес, который вы подтвердили.
Криптографическая система не обязательно дала сбой. Ошибка произошла при определении получателя.
КАЖЕТСЯ, ЧТО ЭТО ПРЕУВЕЛИЧЕНИЕ? ВОТ ДАННЫЕ.
В исследовании, опубликованном в 2025 году, было выявлено примерно 270 МИЛЛИОНОВ попыток отравления адресов (Address Poisoning) в сетях Ethereum и BNB Smart Chain в период с 2022 по 2024 год.
Исследователи выявили 6 633 инцидента, в которых потери составили не менее 83,8 МИЛЛИОНА.
И есть ещё более поразительный случай.
3 мая 2024 года одна из жертв перевела 68 МИЛЛИОНОВ ДОЛЛАРОВ в Wrapped Bitcoin (WBTC) на мошеннический адрес.
Дело расследовала компания Chainalysis. Через несколько дней злоумышленник вернул первоначальную сумму. Это исключительный случай, который не отражает того, что обычно происходит при таком мошенничестве.
КАК ЭТОГО ИЗБЕЖАТЬ?
Никогда не считайте адрес надёжным только потому, что он есть в истории транзакций.
Проверяйте не только первые и последние символы. Сравнивайте адрес целиком с данными из надёжного источника.
Используйте заранее проверенные контакты, обязательно проверьте также сеть назначения и перед крупным переводом рассмотрите возможность сначала отправить небольшую тестовую сумму на адрес, подлинность которого вы уже подтвердили.
И главное: получение неизвестного перевода нулевой стоимости не означает автоматически, что вас взломали. Настоящая опасность возникает, когда вы копируете вредоносный адрес и подтверждаете отправку средств на него.
Отравление адресов (Address Poisoning) показывает то, чего многие до сих пор не понимают о современных киберпреступлениях:
Не всегда нужно взламывать технологии. Иногда достаточно манипулировать доверием тех, кто ими пользуется.
Ведь операция может быть корректной, необратимой и безупречно зарегистрированной в блокчейне...
И всё равно в итоге оказаться в руках преступника.
В следующий раз, когда будете переводить криптовалюту, помните: ЕСЛИ АДРЕС ЕСТЬ В ВАШЕЙ ИСТОРИИ, ЭТО ЕЩЁ НЕ ЗНАЧИТ, ЧТО ОН БЕЗОПАСЕН...