

#xrpledgerpatchesxrpcreationbug
Ошибка, скрытая в коде эпохи 2015 года, оставалась незамеченной во время каждого $XRP бычьего цикла, каждого обвала, каждой громкой новости. А затем её обнаружили два исследователя. Вот что именно было поставлено на карту и насколько близко всё подошло к тому, чтобы это стало реальностью.
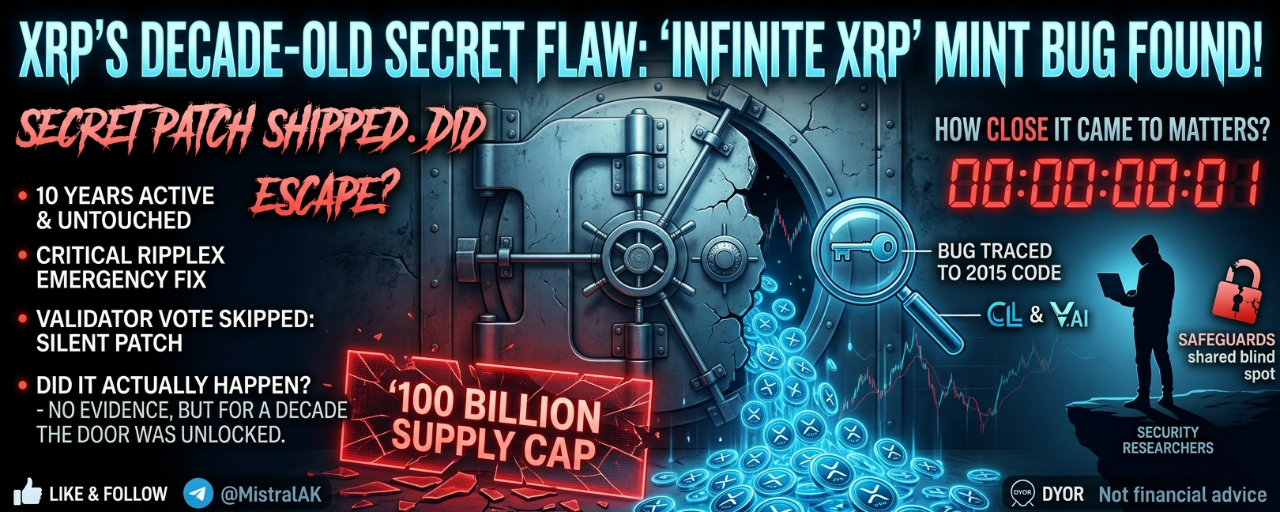
Где-то в коде расчётов $XRP Ledger десятилетней давности одна-единственная ошибка в вычислениях незаметно могла нарушить обещание, от которого зависит каждый держатель: общее количество XRP никогда не превысит 100 миллиардов. Ни больше. Никогда. 9 октября 2026 года RippleX наконец рассказала миру, что именно было тайно исправлено тремя неделями ранее: уязвимость, которая, если бы кто-то обнаружил её первым, позволила бы создавать XRP, пригодные для расходования, буквально из воздуха.
КЛЮЧЕВЫЕ ФАКТЫ
▪️ Ошибка восходит к коду, написанному примерно в 2015 году, и оставалась незамеченной около десяти лет
▪️ Уязвимость обнаружили исследователи безопасности Кейден Ляо и Veria AI и сообщили о ней 22 сентября 2026 года через официальную программу вознаграждений за обнаружение ошибок XRPL
▪️ RippleX воспроизвела уязвимость в течение 24 часов (23 сентября) и сразу присвоила ей критический уровень серьёзности
▪️ 25 сентября выпустили незаметное экстренное обновление xrpld 3.4.1, не объяснив публично, что именно оно исправляет
▪️ Более 80% валидаторов успели обновиться ещё до того, как большая часть криптосообщества узнала, что вообще есть что обновлять
▪️ Полную картину раскрыли только 9 октября — две недели молчания, пока исправление незаметно распространялось по сети
КАК ЭТО РАБОТАЛО: КАК МОГЛИ ПОДДЕЛАТЬ XRP
Уязвимость находилась во встроенной децентрализованной бирже XRP Ledger — в коде, который суммирует платежи, одновременно проходящие через несколько ордеров. В этом коде использовалась 64-битная арифметика без проверки переполнения. При достаточно больших значениях она переполняется и незаметно возвращается к гораздо меньшему числу.
Вот в чём опасность: в таком сценарии продавцы получили бы полную оплату, а с покупателя списали бы только искусственно уменьшенную сумму после переполнения. Разница между суммой, которую следовало заплатить, и фактически уплаченной суммой — это XRP, которого вообще не должно было существовать.
И даже встроенная защита реестра — проверка «XRP не создавались и не уничтожались», специально предназначенная для обнаружения таких случаев, — не смогла поймать ошибку, потому что сама основывалась на той же неверной арифметике. Система оповещения имела ту же слепую зону, что и уязвимость.
ТАКОЕ ДЕЙСТВИТЕЛЬНО ПРОИЗОШЛО?
Это самое важное, и ответ обнадёживает: подтверждений этому нет нигде и никогда. RippleX доказала, что эксплойт реален, только запустив его на изолированном тестовом сервере — в лабораторных условиях, а не в работающей сети. XRPL Operations заявила, что не обнаружила признаков того, что уязвимость когда-либо задействовали в публичной сети. XRP не подделывали. Но целое десятилетие эта дверь оставалась незапертой.
ЭТО ЧАСТЬ ЧЕГО-ТО БОЛЬШЕГО?
Вполне закономерный вопрос, особенно после новостей о квантовых рисках для Bitcoin. Честный ответ: никаких доказательств связи между этими случаями нет. Разные сети, разные классы уязвимостей, обнаруженные совершенно разными способами. Риск для Bitcoin известен и может проявиться в отдалённом будущем; здесь же подвела обычная программная арифметика, а проблему обнаружили именно так, как и должна работать исследовательская деятельность в сфере безопасности. Менее захватывающий, но более точный вывод: чем тщательнее проверяют эти сети, тем больше находят старых скелетов в шкафу.
ВОТ ЧТО ВСЁ ЕЩЁ ДОЛЖНО НАСТОРОЖИТЬ
Обычно изменения в XRPL проходят через голосование валидаторов по поправкам — это медленный, прозрачный процесс, основанный на консенсусе. На этот раз его обошли. Исправление внесли напрямую в код и незаметно развернули по мере обновления операторов, а технические подробности скрывали, пока всё уже не было сделано. Учитывая возможные последствия, это можно оправдать, но такой случай напоминает: у принципа «доверяй процессу» есть аварийный выход — и его тихо использовали, прежде чем общественность успела высказаться.
ЧТО СЕЙЧАС ОТСЛЕЖИВАТЬ
▪️ Более подробный технический разбор RippleX
▪️ Проверят ли так же тщательно другие участки кодовой базы, которым уже десять лет
▪️ Владельцам XRP ничего делать не нужно — исправление внесено на уровне протокола и валидаторов
ИТОГ
Уязвимость, способная обрушить весь лимит эмиссии XRP, оставалась в коде около десяти лет, прежде чем её кто-либо заметил. А когда её наконец обнаружили, её исправили и замяли до того, как общественность успела высказаться. Ничего не украли. Никаких обещаний не нарушили. Но грань между «всё в порядке» и «кризисом» оказалась тоньше, чем, вероятно, предполагало большинство владельцев XRP.
Вас успокаивает такое быстрое и незаметное исправление — или отсутствие обычного голосования беспокоит вас больше, чем сама ошибка?
Источники: заявление RippleX, программа вознаграждений за обнаружение ошибок XRPL, CoinGape, Bitcoin.com, TokenPost, TheCryptoBasic.
Не является финансовой рекомендацией. Всегда проводите собственное исследование.
Ставьте лайк и подписывайтесь, чтобы каждый день получать аналитику по трейдингу и инсайдерские новости. @MistralAK