


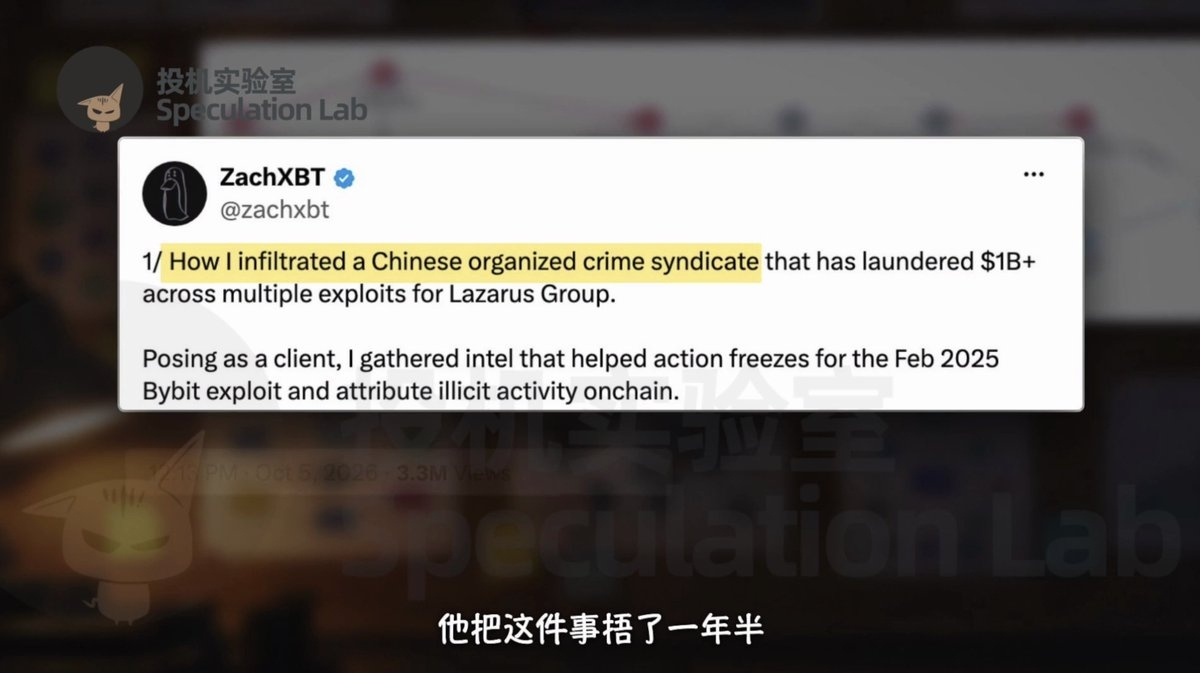
Ончейн-детектив ZachXBT вложил почти 350 тысяч долларов, притворился мошенником, который выпускает токен и обирает инвесторов, и внедрился в китайскую группировку, подозреваемую в отмывании денег для северокорейских хакеров. Он одновременно совершал сделки и собирал зацепки. Несколько недель он действовал под прикрытием, а затем свёл воедино переписку и движения средств в блокчейне. Расследование обнародовали только 5 октября 2026 года — спустя полтора года после начала операции. Самое драматичное — участники группировки не только считали его другом, но и сами рассказали, куда направляются северокорейские средства, и даже попытались завербовать его, чтобы вместе зарабатывать.
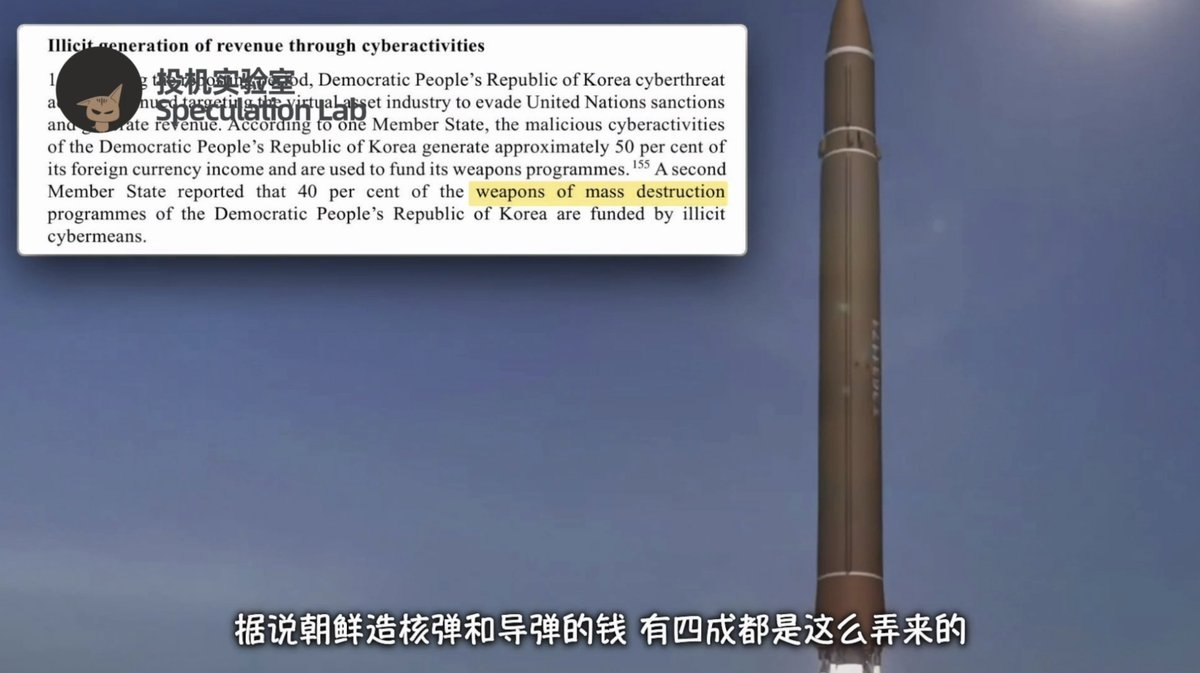
Под северокорейскими хакерами в видео подразумевается Lazarus. Подобные кибероперации, связанные с КНДР, уже давно считаются одним из источников получения средств для страны. Формулировка «40% бюджета» требует уточнения: в докладе группы экспертов ООН за 2024 год приводится заявление одного из государств-членов, согласно которому около 40% средств на программу КНДР по разработке оружия массового уничтожения поступает от незаконной кибердеятельности. Это не означает, что каждую украденную монету можно напрямую связать с конкретной ракетой. Но это объясняет, почему кража средств с криптобиржи может поднять вопросы безопасности, далеко выходящие за пределы криптоиндустрии.
Как были переведены 1,5 миллиарда долларов
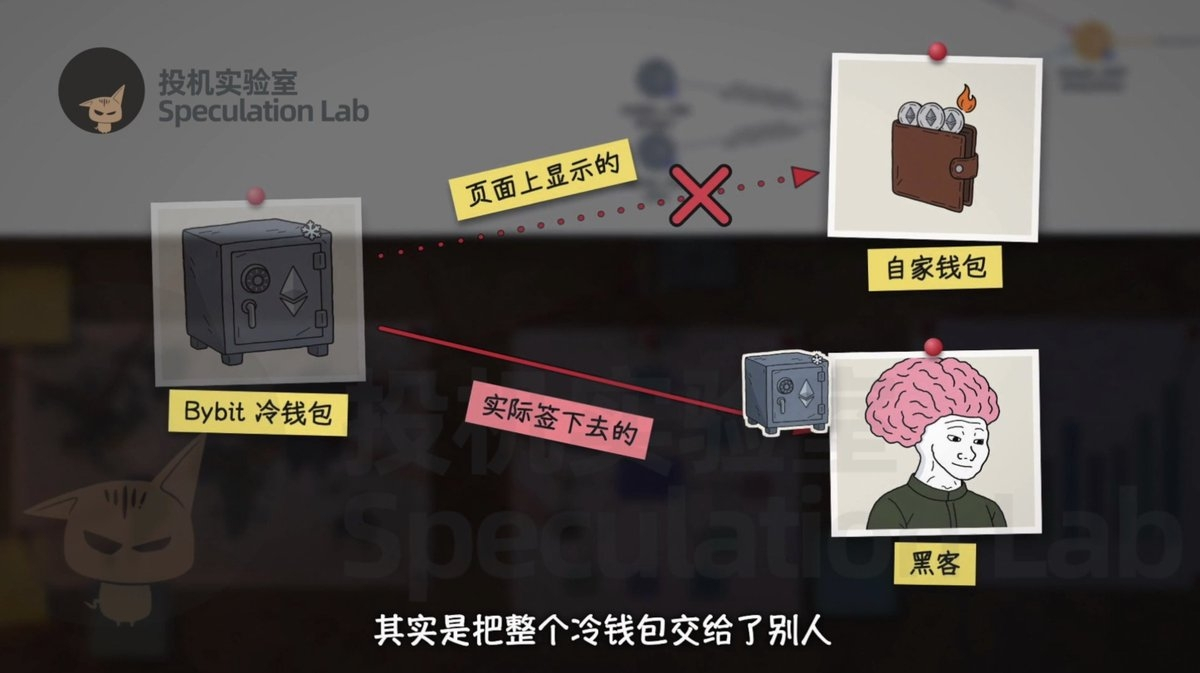
История начинается вечером 21 февраля 2025 года. Сотрудники Bybit, отвечавшие за кошельки, действовали как обычно и собирались перевести часть эфиров из холодного кошелька. Адрес на экране выглядел правильным, как и адрес сайта, но, согласно рассказу в видео, код за кулисами уже был изменён. Подписанная сотрудниками транзакция фактически передала контроль над холодным кошельком атакующим. Менее чем за три минуты они вывели около 400 тысяч эфиров и другие активы. Ущерб приблизился к 1,5 миллиарда долларов. Под видом обычной подписи скрывался вход в одну из крупнейших краж.
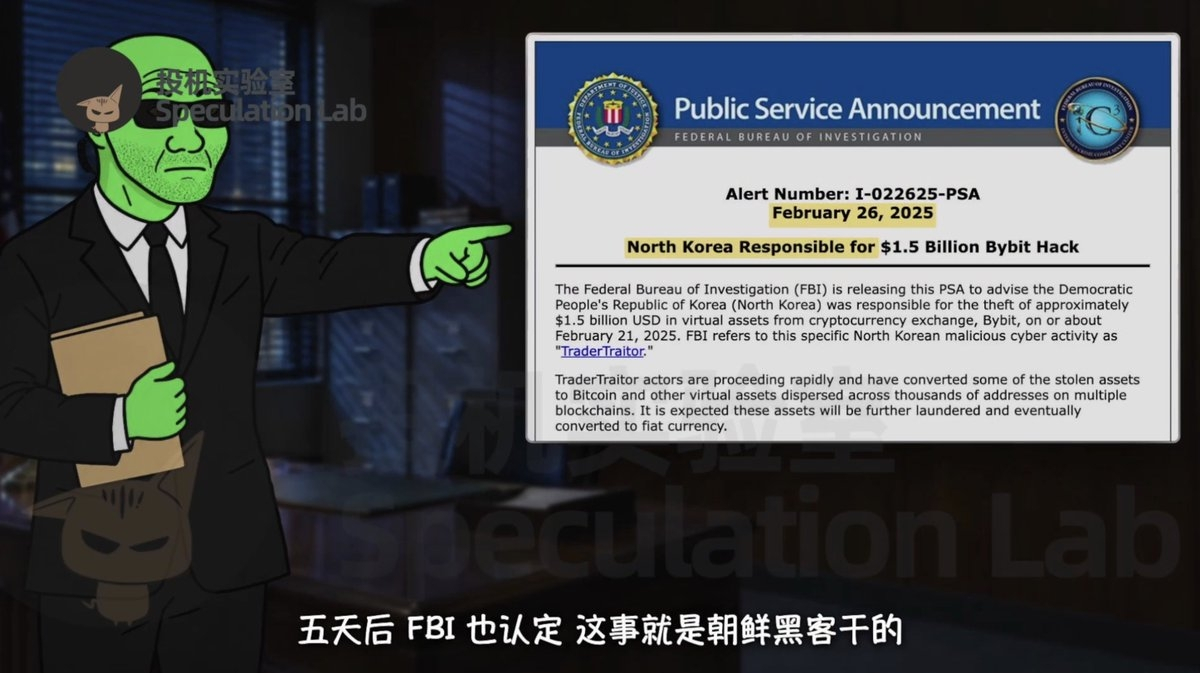
Согласно видео, примерно через час после кражи ZachXBT опубликовал предупреждение в Telegram — на 24 минуты раньше, чем владелец Bybit публично признал произошедшее. В ту же ночь он поделился зацепками и предположил, что за атакой стоят северокорейские хакеры. Этот расследователь, у которого в X более миллиона подписчиков, и сам когда-то стал жертвой мошенников в криптомире, а позже начал специализироваться на поиске украденных средств по записям в блокчейне. Тем временем владелец Bybit всю ночь проводил прямую трансляцию, занимал и покупал криптовалюту, чтобы покрыть нехватку средств. 26 февраля ФБР опубликовало заявление, возложив ответственность за кражу примерно 1,5 миллиарда долларов на связанную с Северной Кореей деятельность группы TraderTraitor.
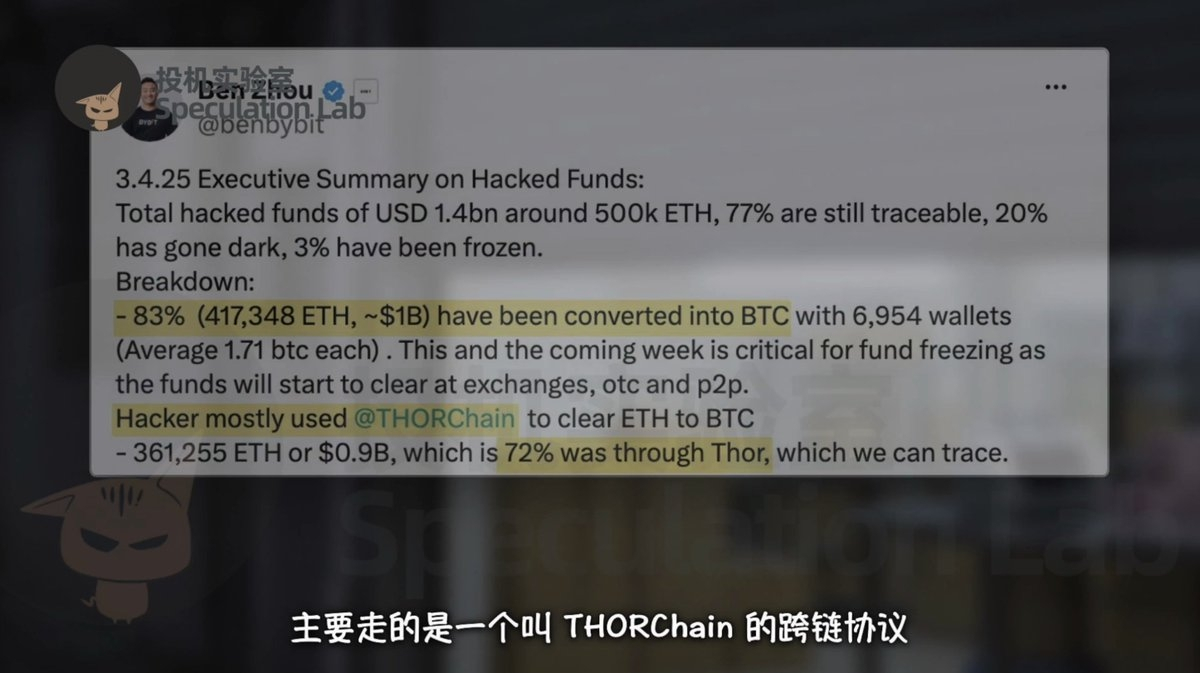
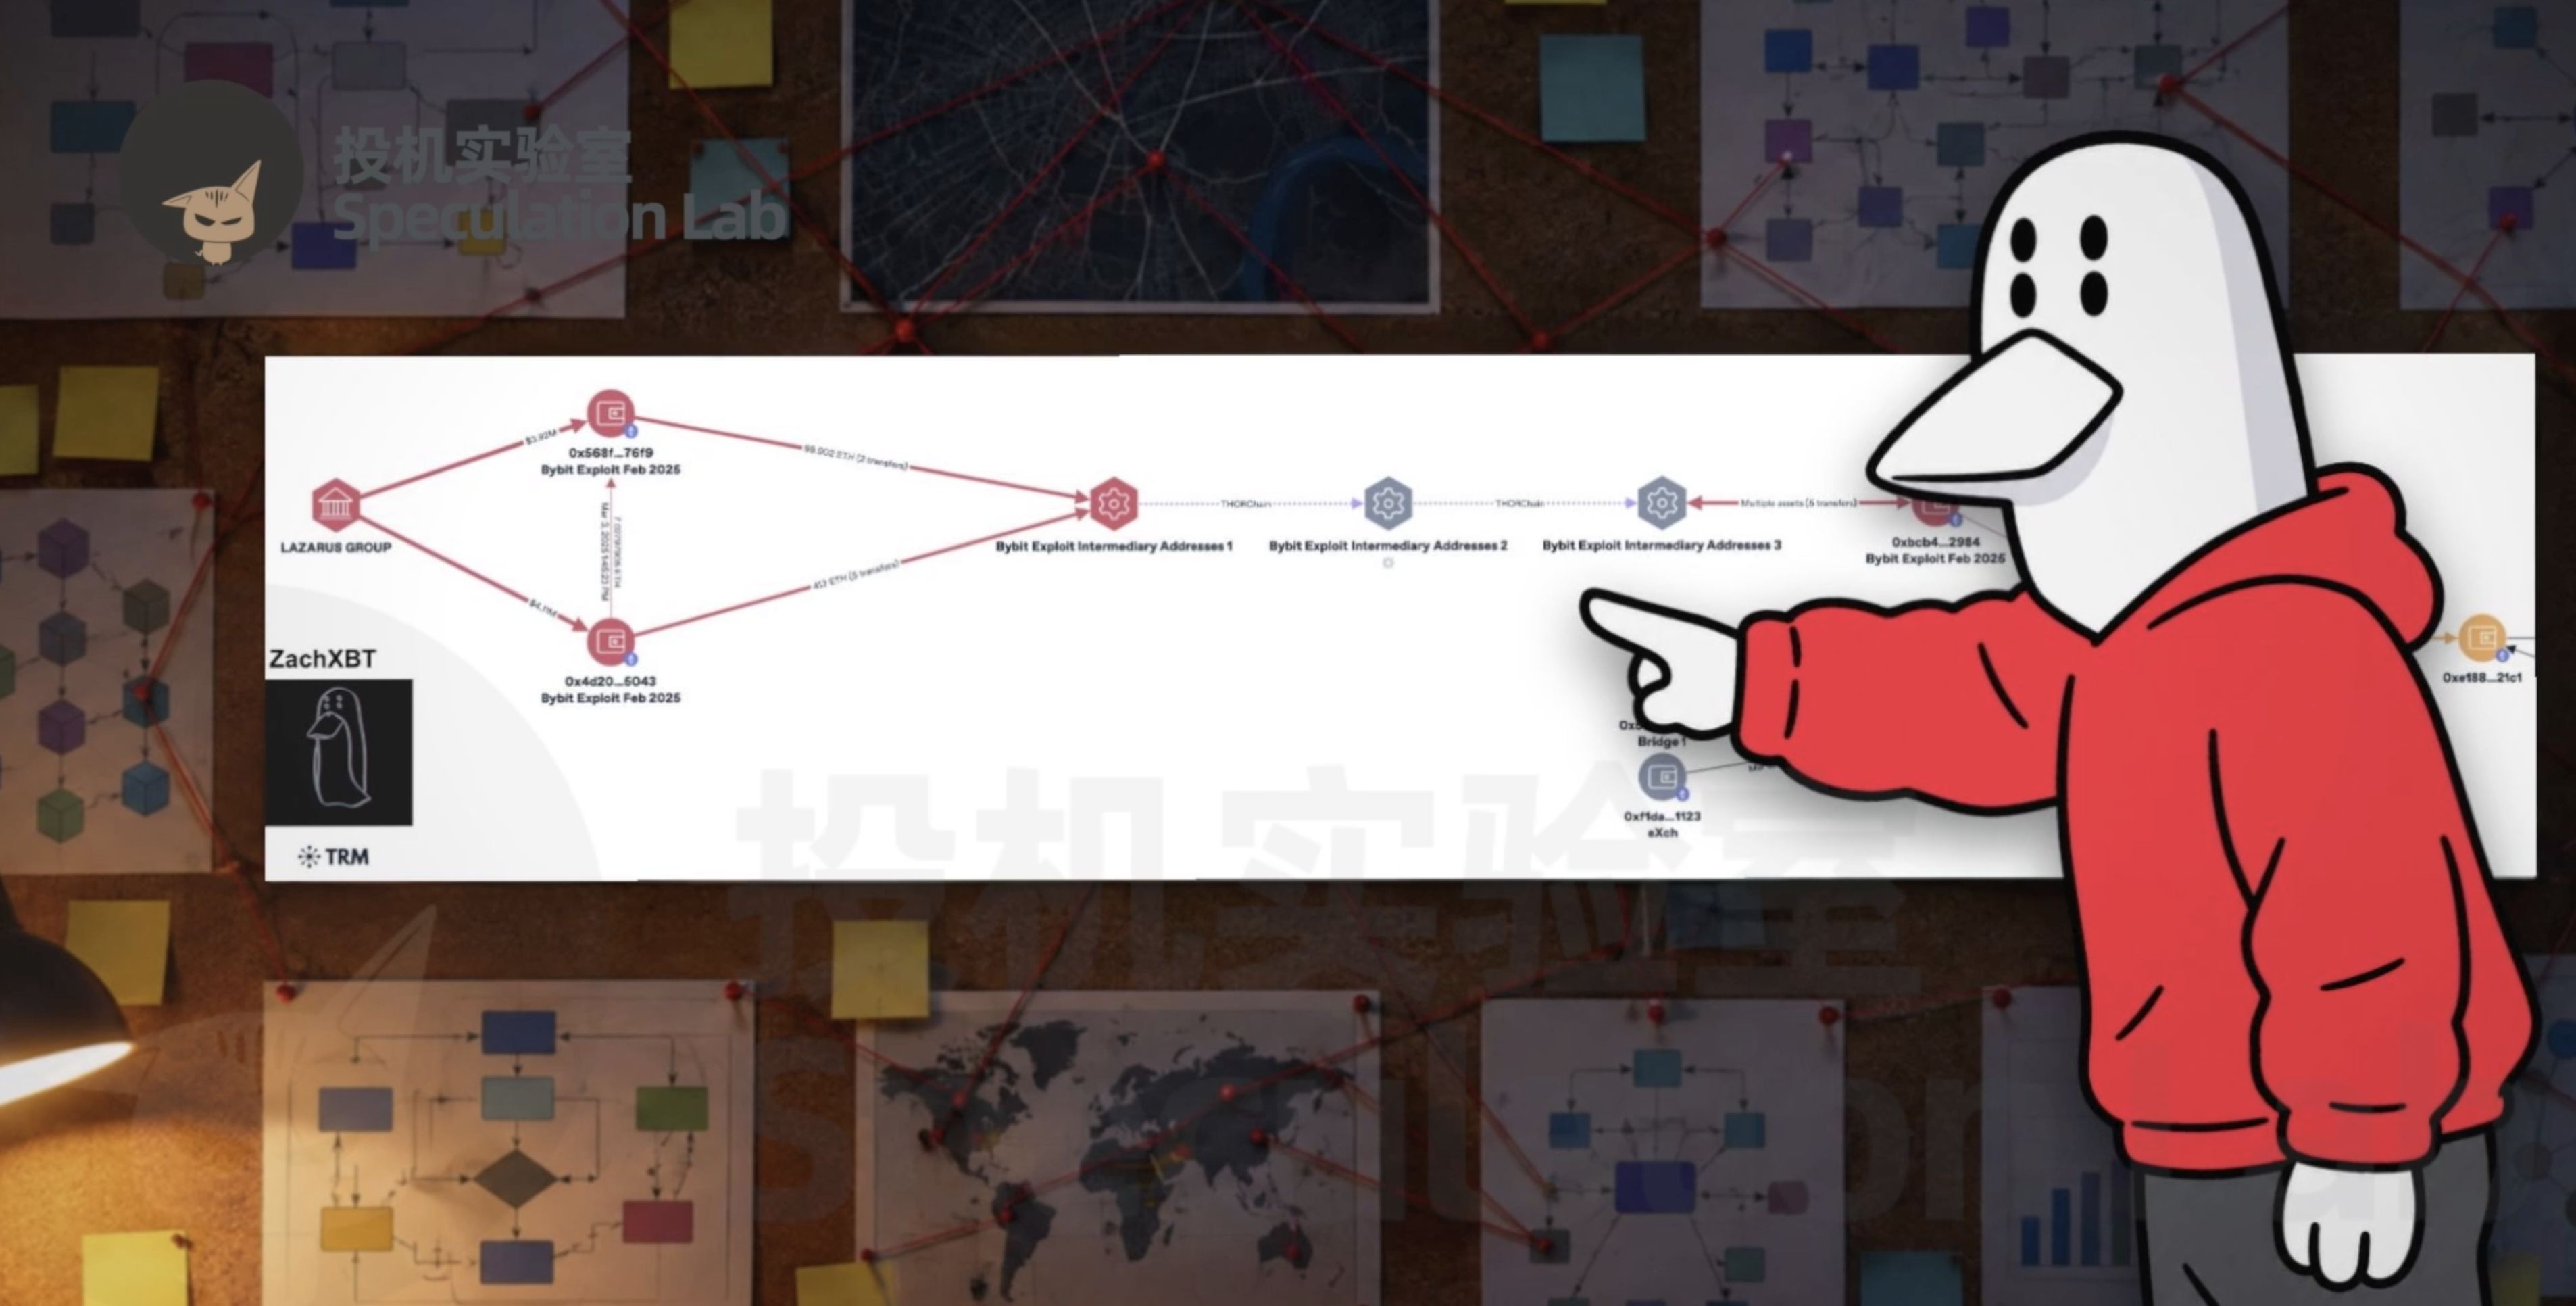
То, что движение средств можно отследить, не означает, что их можно остановить. Переводы в Ethereum открыты и прозрачны: биржи могут отслеживать их и принимать меры в отношении соответствующих адресов. Но, согласно видео, эти украденные эфиры вывели всего за десять дней. Большую часть обменяли на биткоины, в основном через кроссчейн-протокол THORChain. Для его использования не нужно регистрировать обычный аккаунт, поэтому перехватить средства очень сложно. На этих обменах также заработали около 5,5 миллиона долларов комиссии. Однако обмен на биткоины решил только проблему перевода средств; чтобы превратить украденные деньги в средства, которыми можно реально пользоваться, всё равно нужен был кто-то, кто возьмёт их на себя.
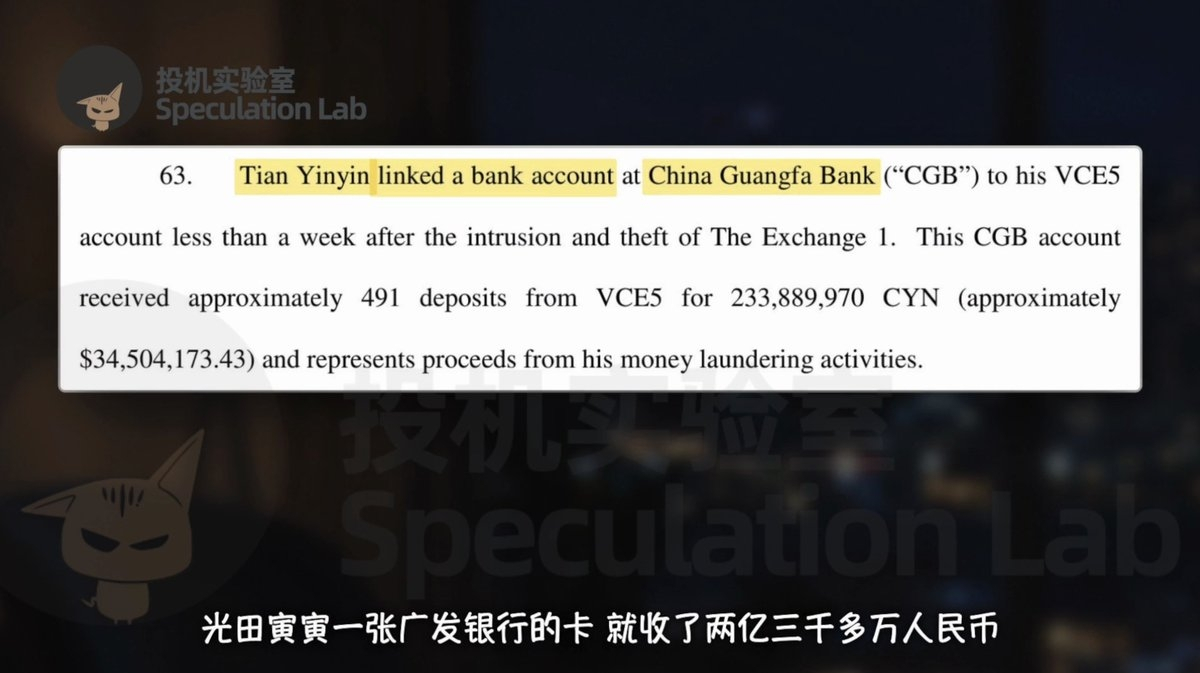
Китайские посредники, обрабатывающие украденные средства для северокорейских хакеров, уже появлялись в публичных расследованиях. В 2020 году Министерство юстиции США предъявило обвинения Тянь Иньинь и Ли Цзядуна, заявив, что те отмыли более 100 миллионов долларов в криптоактивах для хакеров, связанных с Северной Кореей. В видео со ссылкой на материалы дела говорится, что выручка от продажи криптовалюты поступала на банковские карты в Китае, а на одну из карт Тянь Иньинь в банке Guangfa поступило более 200 миллионов юаней. Это обвинения и материалы того дела, а не доказательства по нынешнему расследованию. Но они показывают, что сеть отмывания средств остаётся ключевым звеном между кражей криптовалюты и обналичиванием.
Самое скрытное дело раскрылось в открытом чате поддержки
В случае с Bybit, по данным видео, северокорейская сторона поручила значительную часть отмывания денег внешним группам. Посредникам нужно было не только перемещать криптовалюту, но и порой вкладывать собственные средства, а также переживать, что деньги застрянут в пути. Поэтому, если обмен задерживался, они приходили в открытые чаты поддержки протокола и, как обычные пользователи, требовали ускорить обработку. Именно это несоответствие и привлекло внимание ZachXBT: цепочку движения средств можно запутать, но реальные исполнители начинают нервничать, жаловаться и сами сообщают номера транзакций. Так в открытом чате поддержки обнаружилась брешь в подпольном бизнесе.
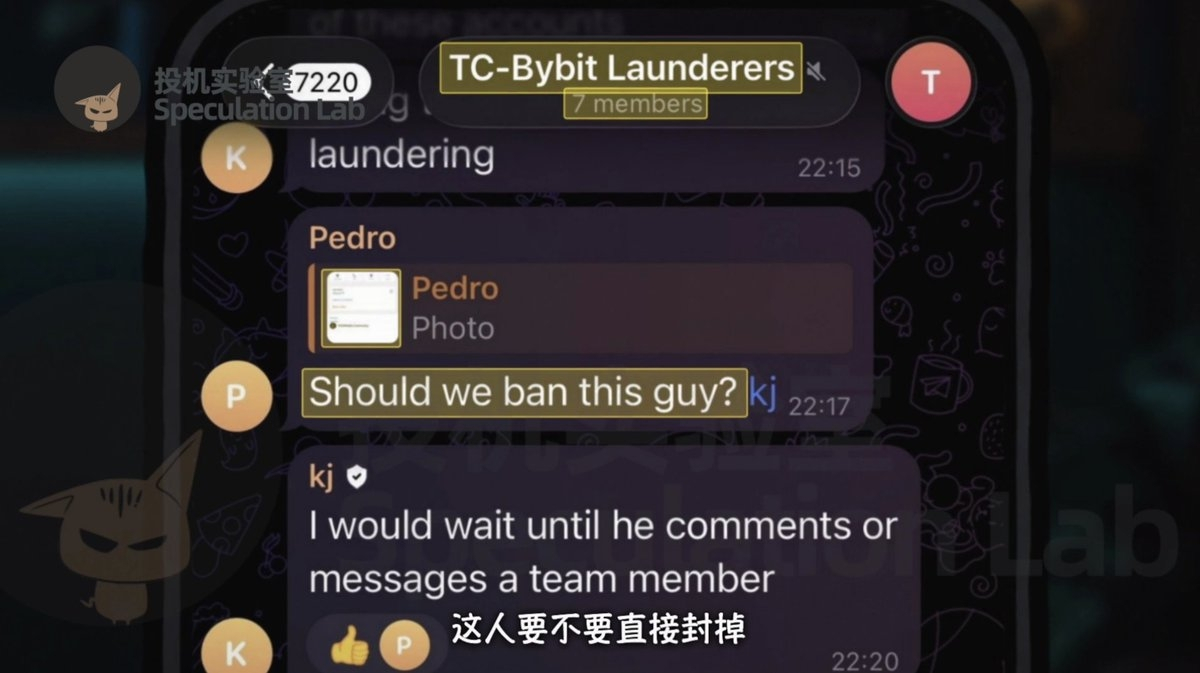
Через несколько дней после взлома Bybit ZachXBT обнаружил в открытых группах Telegram и Discord более 15 похожих аккаунтов. Он проследил за каждым обращением за помощью и выяснил, что все они связаны с украденными средствами Bybit. В видео также говорится, что некоторые сотрудники поддержки обменивались с ним сведениями в личных сообщениях и создали небольшую группу под названием «Отмывальщики Bybit». Кто-то выложил скриншот аккаунта и спросил, не заблокировать ли его сразу, но ZachXBT попросил подождать: вдруг этот человек сам заговорит или снова обратится в поддержку. Если оставить аккаунт, можно получить зацепку и для следующей сделки.
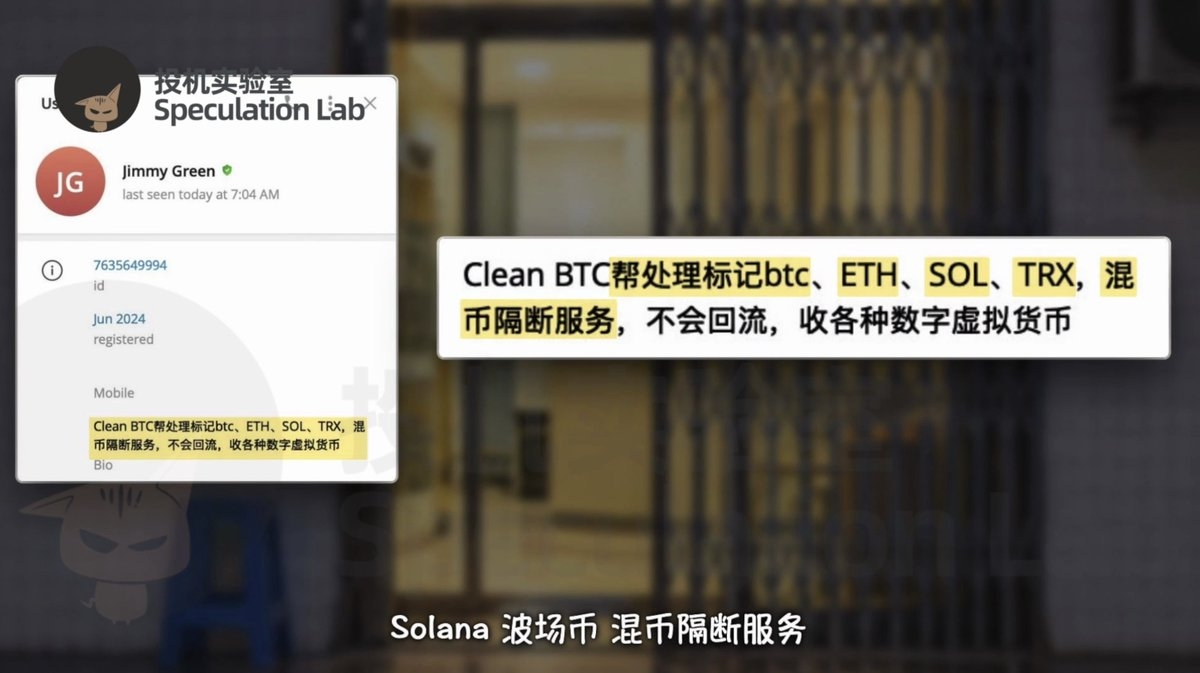
Один из аккаунтов назывался Jimmy Green. 25 февраля он пожаловался в группе THORChain с десятками тысяч участников, что обмен не прошёл. Сотрудник поддержки попросил прислать номер транзакции — и Джимми действительно его прислал. По номеру ZachXBT выяснил, что завис перевод на сумму чуть больше четырёх эфиров, а в тот же день кошелёк, с которого отправили деньги, получил 64 эфира с адреса хакеров Bybit. В описании профиля Джимми на китайском языке рекламировались услуги по обработке помеченных биткоинов, эфиров, Solana и монет TRON, а также разделению потоков для сокрытия происхождения средств. Личность ещё не была установлена, но реклама его услуг уже была у всех на виду.
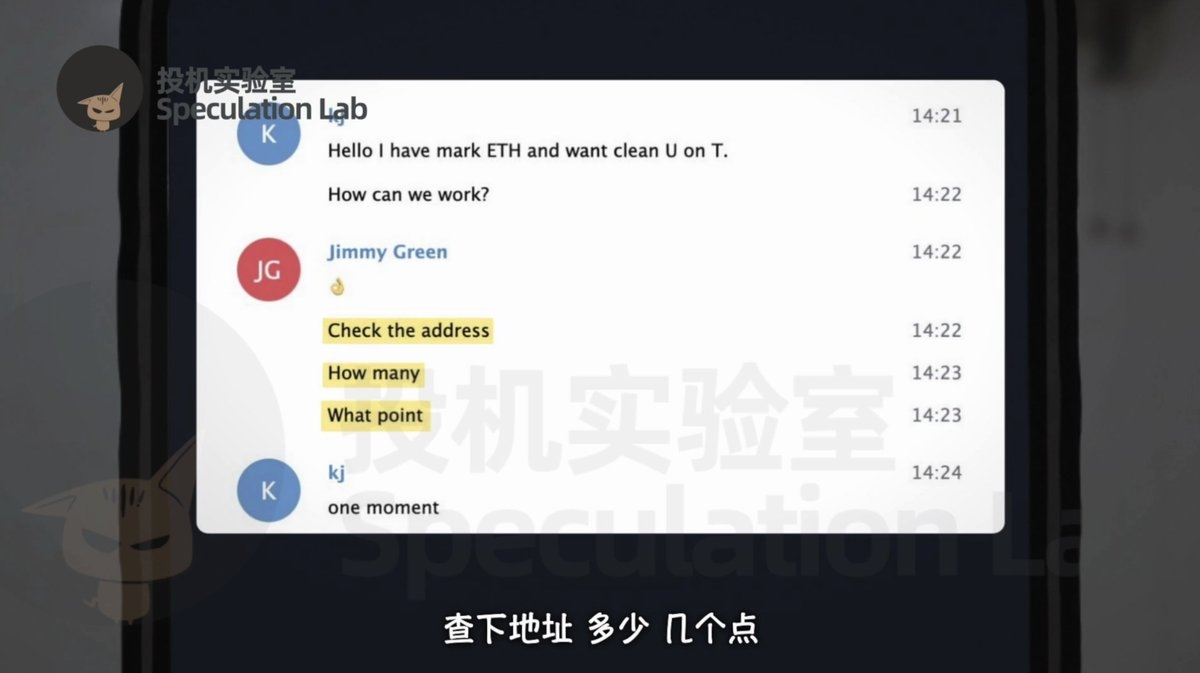
Не прошло и часа после сообщения Джимми в группе, как ZachXBT написал ему в личку. Под псевдонимом KJ он притворился, будто у него есть помеченные эфиры, которые он хочет обменять на «чистые U» в сети TRON. Джимми быстро ответил с помощью переводчика; его интересовали только адрес, сумма и комиссия. ZachXBT предложил начать с небольшой сделки, а при успехе увеличить объём. Они договорились о комиссии в 5%. Джимми ответил: «ОК». Позже, когда кто-то спросил, не являются ли инициалы KJ сокращением от имени Ким Чен Ына, тот пошутил: «Вы меня раскрыли». Так вымышленная личность попала в список клиентов собеседника.
Каждая сделка — это обмен денег на информацию
6 марта ZachXBT создал новый кошелёк, пополнил его почти на 350 тысяч USDC и отправил Джимми скриншот баланса. Тот прислал QR-код для оплаты. Сначала они проверили сделку на 100 долларов: через две минуты ZachXBT получил 100 USDT в сети TRON, комиссии не было. Во второй раз сумма выросла до 10 тысяч долларов. После ожидания более сорока минут на счёт поступило 9500 долларов — ровно за вычетом 5%. Джимми объяснил, что уже направляется в офис, попросил клиента не беспокоиться и подчеркнул, что честность для него прежде всего. Благодаря этой отработанной манере принимать заказы подозрительная сделка по отмыванию денег выглядела как обычный обмен валюты.
Третья сделка — на 25 тысяч долларов. Джимми сказал, что у них уже вечер, нужно позвать людей, поэтому сначала всё будет идти медленно. ZachXBT воспользовался моментом и спросил: он работает один или с командой? Джимми ответил, что при работе в одиночку средства могут заморозить, поэтому каждый отвечает за свой участок, а после получения U деньги распределяют между разными обменщиками — людьми, которые меняют стейблкоины на наличные вне биржи. В итоге вернулось 23 750 долларов — ровно за вычетом 5%. Из ответов расследователь понял, что перед ним не просто аккаунт, принимающий заказы, а целая сеть с распределением ролей и налаженными связями вверх и вниз по цепочке.
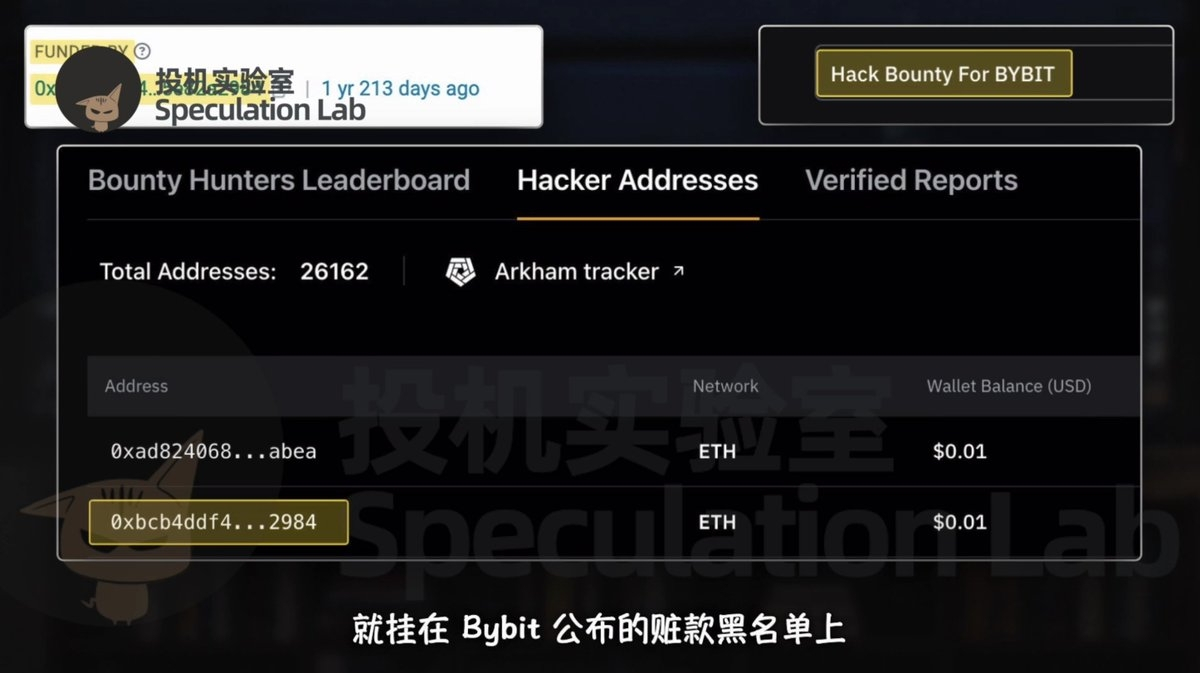
Связать Джимми с украденными средствами Bybit помогла незаметная комиссия майнерам. Джимми сообщил адрес нового кошелька для получения средств. Через десять минут после поступления денег другой адрес перевёл туда небольшое количество эфира для оплаты комиссии за транзакцию. Адрес, с которого поступила эта комиссия, находился в опубликованном Bybit чёрном списке адресов, связанных с украденными средствами. Так переписка, кошелёк для получения денег и известный адрес с украденными средствами сложились в единую цепочку. После первых нескольких сделок ZachXBT не стал обменивать оставшиеся в кошельке более 310 тысяч долларов и в тот же день перевёл их в другое место.
В следующие несколько дней ZachXBT почти не отвечал Джимми. 10 марта тот с самого утра начал слать сообщения с приветствиями, а в конце отправил один вопросительный знак. ZachXBT притворился раздражённым и велел ему не торопить события: когда появится заказ, он сам свяжется. Джимми поспешил объяснить, что северокорейские монеты не двигались уже десять дней, команде нужно найти работу, а миллион долларов уже подготовлен — можно начинать в любой момент. Он думал, что уговаривает клиента, но на деле рассказал о простое в работе, источнике средств и готовности команды вложить деньги. Из этой переписки расследователь получил новые зацепки.
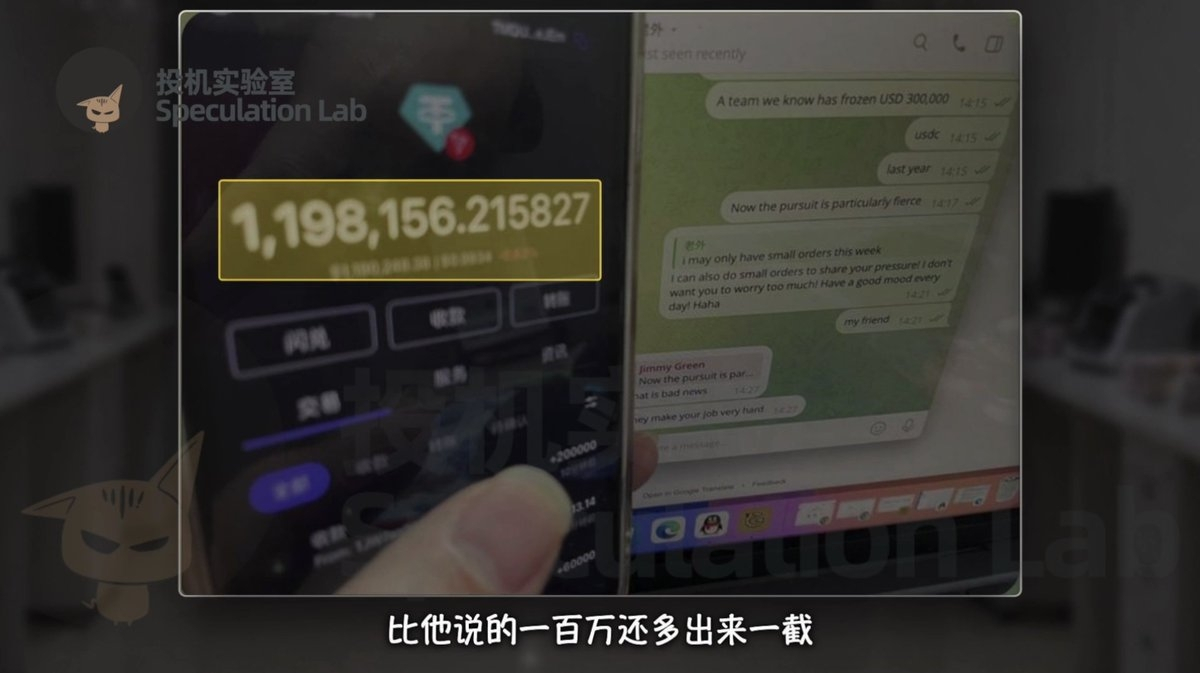
ZachXBT сказал, что на этой неделе у него есть только небольшой заказ, и Джимми согласился его принять. Он также предупредил, что USDC и USDT могут заморозить и что сейчас за ними пристально следят. Чтобы показать свою платёжеспособность, Джимми прислал фотографию телефона в руке: в кошельке лежало почти 1,2 миллиона U — больше, чем миллион долларов, о котором он говорил раньше. Он признавал, что за средствами следят, но заверял, что они умеют разделять потоки и избегать заморозки, так что проблем не будет. Баланс кошелька, готовность принимать заказы и обещания безопасности — обычно всё это было бы частью рекламы, но ZachXBT использовал эти сведения для дальнейшей проверки.
В одной из бесед Джимми сказал, что на следующий день северокорейцы начнут работу и биткоины переведут обратно в Solana. Он также предложил ZachXBT присоединиться к ним: работы много, можно вместе заработать. Кроме того, он пообещал, что переданные ему U не заморозят, а если всё же заморозят — он возместит ущерб. На следующий день украденные у Bybit средства действительно направились в Solana. Для расследователя такая возможность заранее назвать движение средств была ценнее простого хвастовства. ZachXBT решил продолжать сделки, теряя на каждой по 5%, чтобы получить более подробную информацию, а затем проверять каждое утверждение по данным блокчейна.
Кто рассказал о пятидесяти биткоинах босса Джина?
12 марта ZachXBT провёл ещё одну сделку на 50 тысяч долларов. Он спросил Джимми, занят ли тот, и тот ответил, что сейчас обрабатывает северокорейские биткоины. Он также заявил: «Ким Чен Ын только что выпустил 50», а команда получила из них лишь 30. Джимми добавил, что вышестоящие участники опасаются заморозки U, поэтому начали пробовать биткоины и стали осторожнее выдавать средства. Здесь важно различать: 50 монет — это количество, которое, по словам собеседника, выпустили, а не подтверждённое количество замороженных средств. И то, что в переписке снова и снова упоминается Ким Чен Ын, не доказывает, что он лично отдавал распоряжения или участвовал в каждой операции.
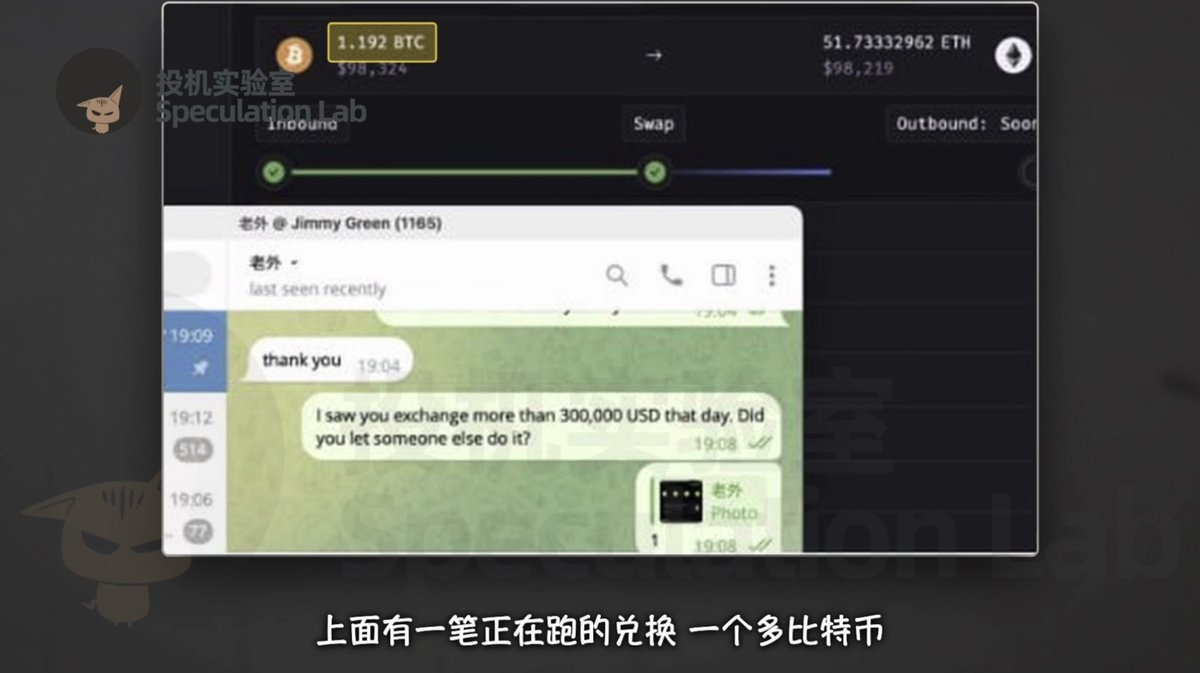
Джимми и сам проверял «клиентов». Он обнаружил, что ZachXBT перевёл более 300 тысяч долларов, и стал расспрашивать, не обращался ли тот к кому-то ещё. Заодно предупредил, что сейчас много мошенников и не стоит пробовать наугад, иначе деньги украдут. Затем Джимми прислал снимок экрана компьютера: на нём был заказ обменять чуть больше одного биткоина на более чем 50 эфиров. В переписке он называл ZachXBT «другом», но в контактах сохранил его как «иностранец». ZachXBT сопоставил время и сумму на скриншоте с записями THORChain, а затем проследил источник биткоинов — и снова вышел на Bybit.
Добавить субтитры (необязательно)
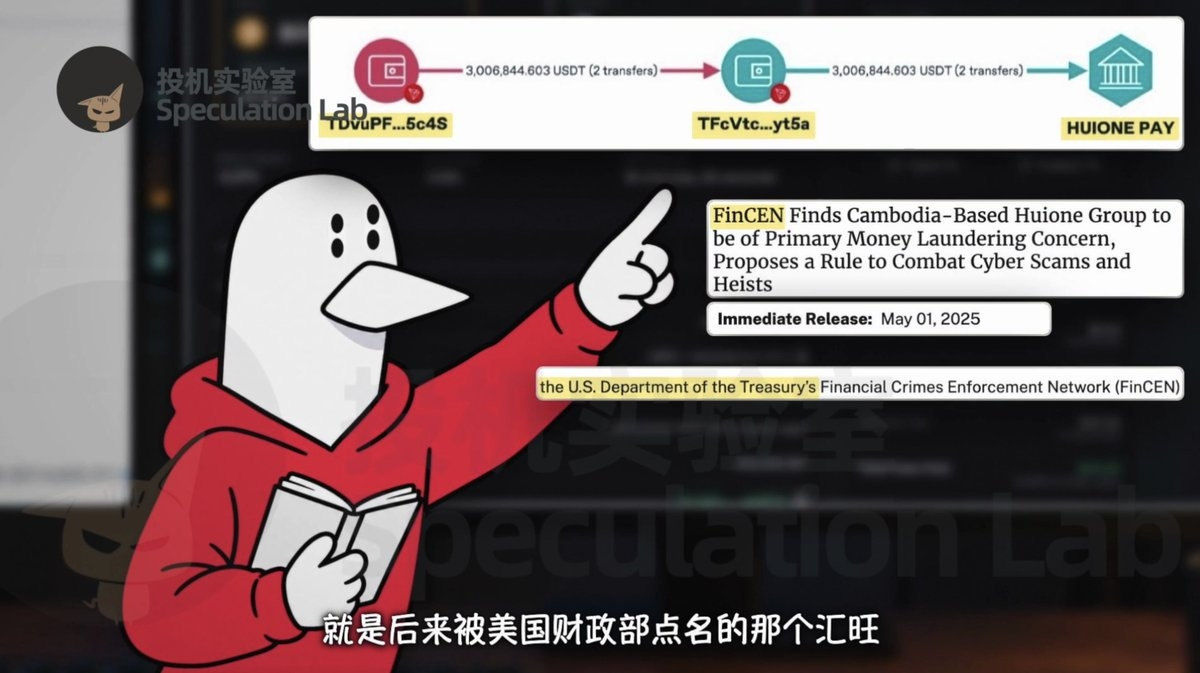
Переписка между ними всё больше напоминала общение старых знакомых. Джимми спрашивал, поел ли ZachXBT, умеет ли он играть в маджонг, и присылал фотографии двух огромных кастрюль с едой. Однажды в выходные он рассказал, что друг попросил его обработать три миллиона долларов, полученных в результате мошенничества. Ставка была низкой, и он не хотел браться за заказ, но друг попросил — пришлось работать всю ночь. По данным видео, сначала эти деньги перевели в сумме 100 тысяч долларов, а затем — 2,9 миллиона. ZachXBT проследил за ними и обнаружил, что средства поступили на кошельки, связанные с камбоджийской Huione. Обычные разговоры о еде переплетались с движением огромных сумм, и сеть, в которой работал этот посредник, постепенно становилась всё яснее.
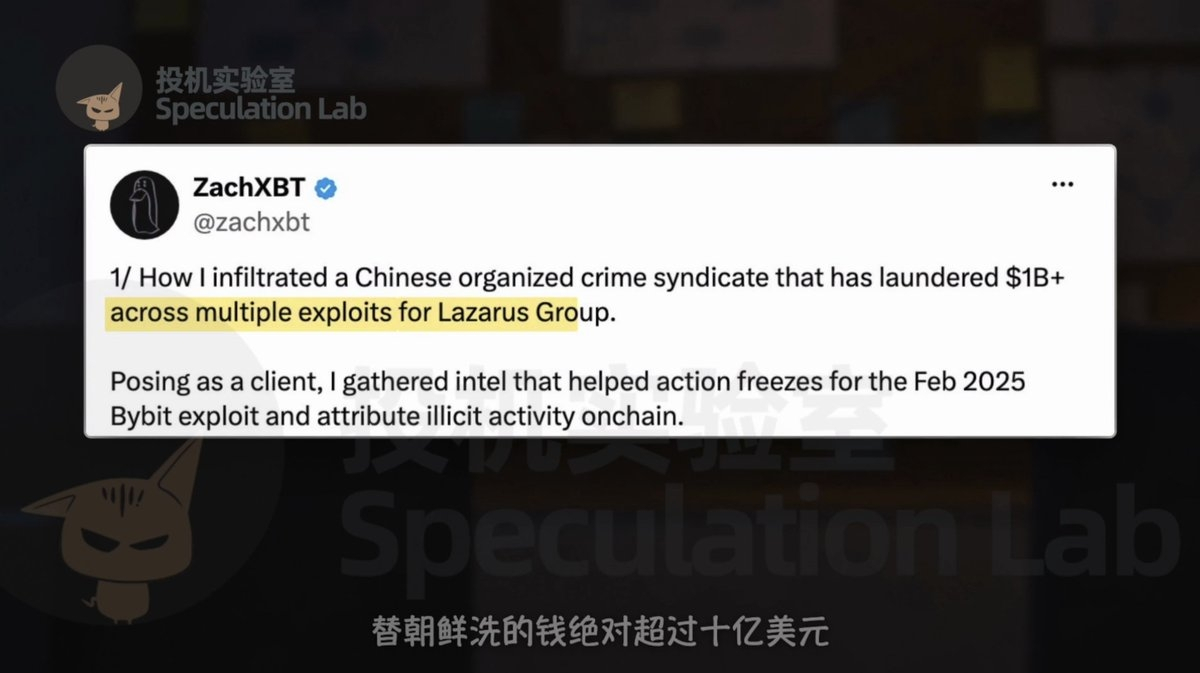
Самое громкое заявление Джимми состояло в том, что большую часть 1,5 миллиарда долларов в эфирах, украденных у Bybit, обработала его команда. Насколько это преувеличение, нельзя судить только по его словам. В видео приводится более осторожная оценка ZachXBT: рассказ собеседника соответствовал наблюдаемой им картине в блокчейне; если объединить несколько атак, эта группа могла обработать для Lazarus более миллиарда долларов. Самохвальство участников группы, оценка расследователя и конкретные проверяемые транзакции имеют разный доказательный вес — при чтении их следует различать.
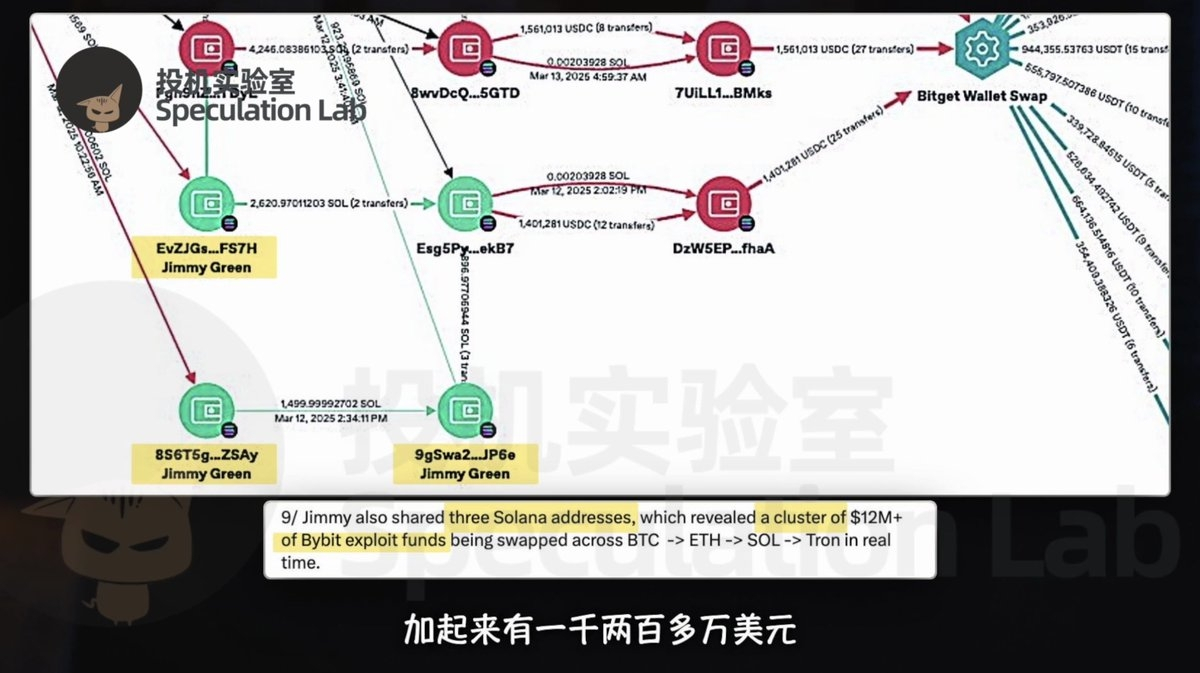
Три адреса вывели на украденные средства на сумму более 12 миллионов долларов
Джимми также прислал три адреса Solana и сказал, что вечером занят тем, что обменивает монеты в этой сети обратно на TRON. ZachXBT проследил за адресами и выявил целую цепочку циркулирующих украденных средств, связанных с Bybit, на общую сумму более 12 миллионов долларов. До этого расследователь в основном добывал информацию через переписку; теперь конкретные адреса позволили превратить эти рассказы в проверяемый путь движения средств. Переброска денег между разными блокчейнами действительно усложняет отслеживание, но стоит одному из участников самому выдать отправную точку — и разрозненные адреса можно снова связать между собой.
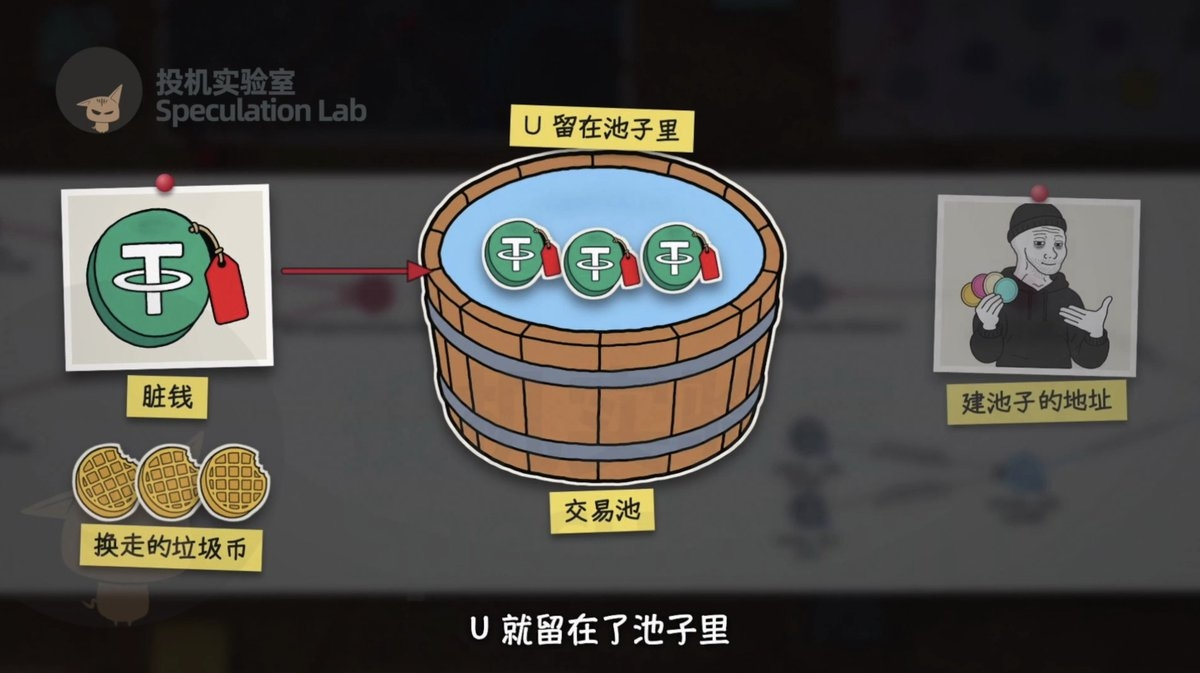
В видео также описан способ скрывать происхождение средств с помощью пулов токенов. Группа выпускала несколько токенов, которыми почти никто не торговал, в том числе WAFF, FIZZ, BUTTER и SQUIRT, а затем с помощью торговых пулов маскировала украденные деньги под обычные сделки и доходы от ликвидности. На первый взгляд могло казаться, что средства поступили от доходов какого-то пула; но если проследить адреса до и после операции, их происхождение всё равно могло раскрыться. ZachXBT передал обнаруженные адреса следователям. Важное доказательство — не только то, «какой инструмент использовали», но и то, можно ли связать средства до и после операции с уже известными украденными активами.
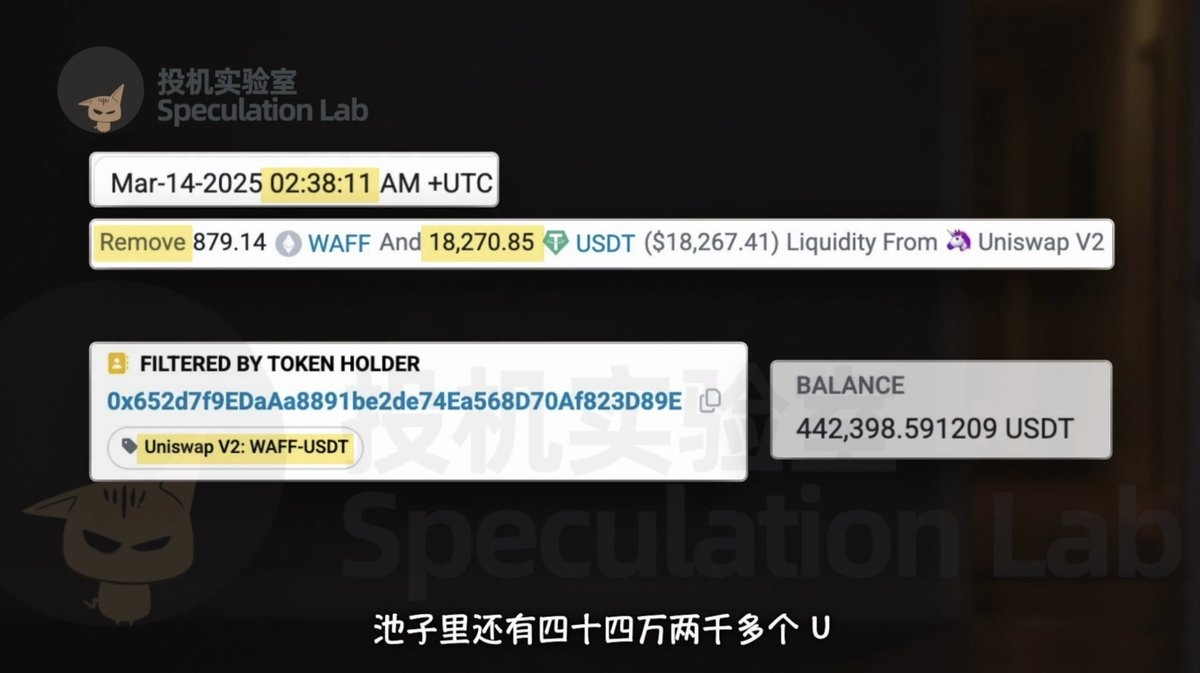
Ранее Джимми хвастался, что они заранее следят за рисками и могут предупредить за день до проблем. Он даже утверждал, что сотрудничает с сотрудниками Tether. Но 14 марта компания Tether, выпускающая USDT, заморозила связанный с WAFF пул. Адрес, создавший пул, за полчаса до этого вывел около 18 тысяч долларов, а оставшиеся там примерно 442 тысячи U оказались заблокированы. По данным видео, ZachXBT удалось отследить потерю комиссий на сумму более 4 тысяч долларов, тогда как расследование помогло заморозить гораздо более крупную сумму. Это не доказывает, что у Джимми действительно были внутренние связи; скорее, оно показывает, что его обещание «защитить от заморозки» не спасло связанные с ним средства.
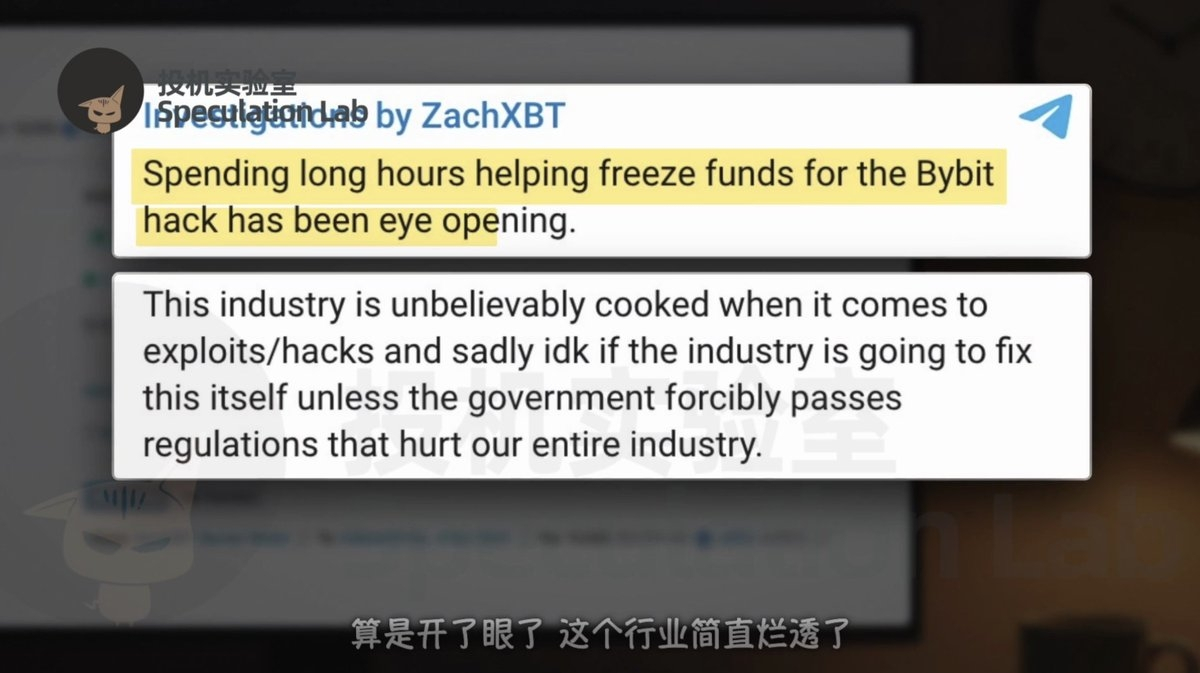
Эти материалы ZachXBT передал ФБР, но сразу публиковать их не стал. 18 марта, через четыре дня после заморозки торгового пула, он пожаловался в своём канале, что в последнее время каждый день помогает замораживать средства, связанные с Bybit, и видит худшие стороны этой индустрии. Посторонние тогда ещё не знали, с кем именно он переписывается, и не знали, что за эти зацепки он расплачивается собственными деньгами. Публичный расследователь может быстро опубликовать пост, но если сведения касаются активного расследования, время публикации уже не зависит только от него. Поэтому эта история надолго осталась без огласки.
Полтора года спустя появилось то же самое требование ускорить обмен
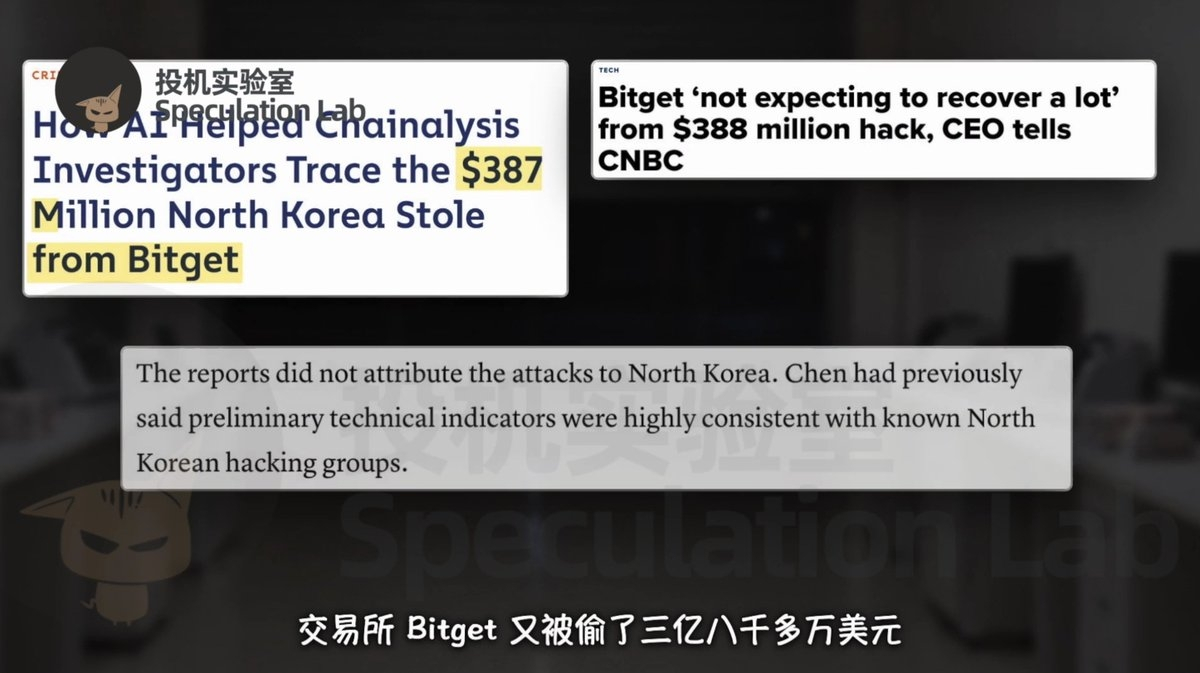
Заморозка 442 тысяч долларов стала лишь локальным успехом. Согласно данным за август 2026 года, приведённым в видео, общая сумма средств, возвращённых или замороженных по делу Bybit, составила менее 80 миллионов долларов — около 5% от 1,5 миллиарда. Большую часть потерь всё ещё трудно возместить, а новые атаки не прекращаются. В сентябре 2026 года на Bitget произошёл ещё один инцидент с безопасностью, ущерб от которого составил около 388 миллионов долларов. В публичных анализах атаку связали с северокорейскими хакерами, а ZachXBT заметил, что люди, обрабатывавшие соответствующие украденные средства, снова пришли требовать выполнения заказов в открытые чаты. Дело сменилось, но привычка исполнителей нервно обращаться в поддержку осталась почти такой же.
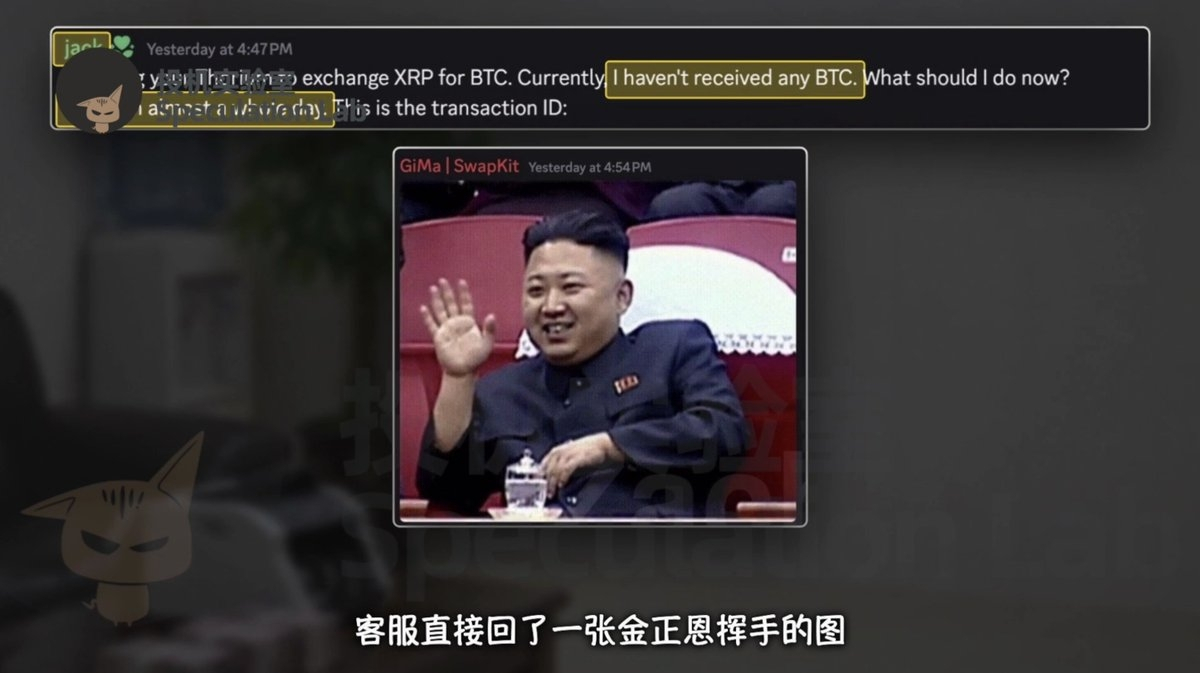
В видео показано сообщение аккаунта с именем jack: биткоины, отправленные на обмен, не поступают уже почти сутки, он очень беспокоится и боится, что у него будут большие неприятности, если деньги пропадут. Сотрудник поддержки в ответ прислал картинку с Ким Чен Ыном, машущим рукой, и спросил: «Ким Чен Ын разозлится?», посоветовав ему сменить род деятельности. Кто-то просил поддержки о помощи, а чей-то аккаунт и вовсе назывался help me. Ирония в том, что по имени можно было узнать сотрудника поддержки, который полтора года назад попросил Джимми прислать номер перевода. За смешными переписками скрывается страх исполнителей из-за проблем с деньгами — и повторяющаяся ситуация, в которой публичные просьбы о помощи снова и снова раскрывают зацепки.
5 октября 2026 года ZachXBT наконец обнародовал эту историю о Джимми. Он объяснил, что тянул полтора года, потому что расследование продолжалось и публиковать материалы было неудобно. Почти 350 тысяч долларов он подготовил сам, но это не значит, что вся сумма была потеряна. За каждую фактически проведённую сделку он платил около 5%, кроме того, сохранялся риск, что собеседник присвоит деньги. По словам видео, за это расследование никто не платил; обычно ZachXBT полагается на поддержку фондов и пожертвования. Когда подписчики посоветовали ему нанять охрану, он ответил, что круглосуточная защита выходит за рамки его бюджета. Зацепки обошлись ему не только временем, но и деньгами, а также риском для личной безопасности.
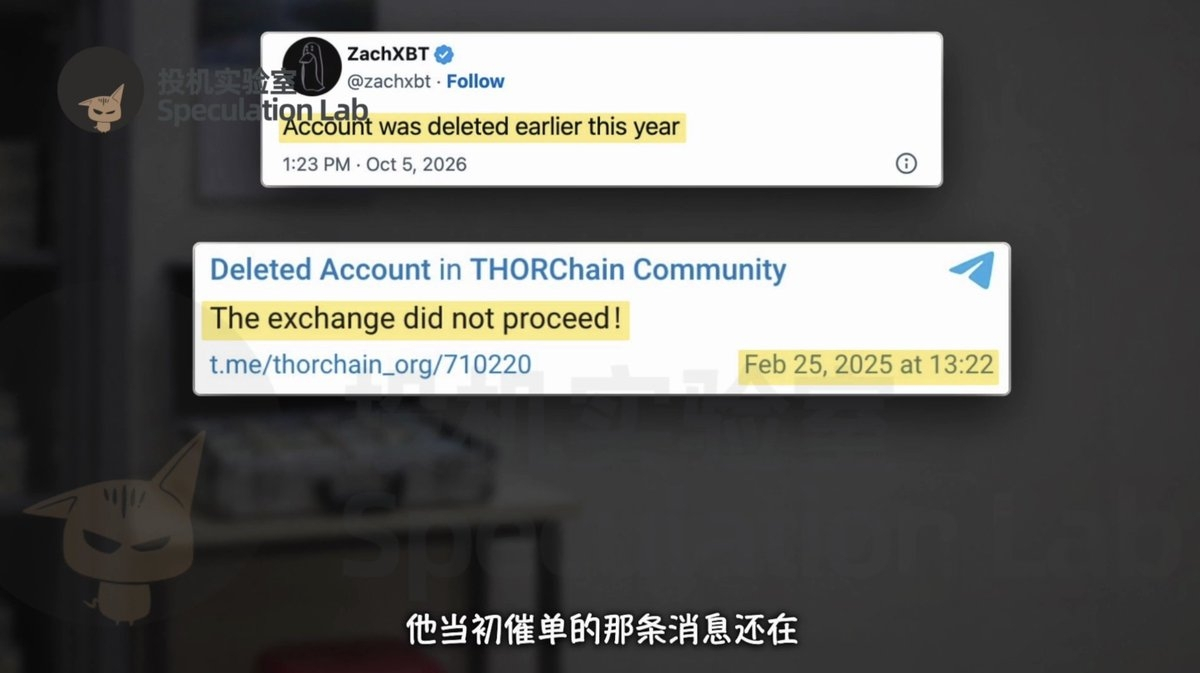
Позже аккаунт Джимми в Telegram удалили. Сообщения, в которых он требовал ускорить обмен в чате THORChain, остались, а вместо его имени теперь отображалось Deleted Account. ZachXBT не рассказал, как они прекратили общаться, заподозрил ли Джимми неладное, какова его настоящая личность и был ли он арестован. Исчезновение аккаунта легко принять за конец истории, но публичные материалы такого вывода не подтверждают. Можно увидеть скриншоты переписки, движение средств и результаты некоторых заморозок, но судьба этого посредника и дальнейший ход дела по-прежнему неизвестны.
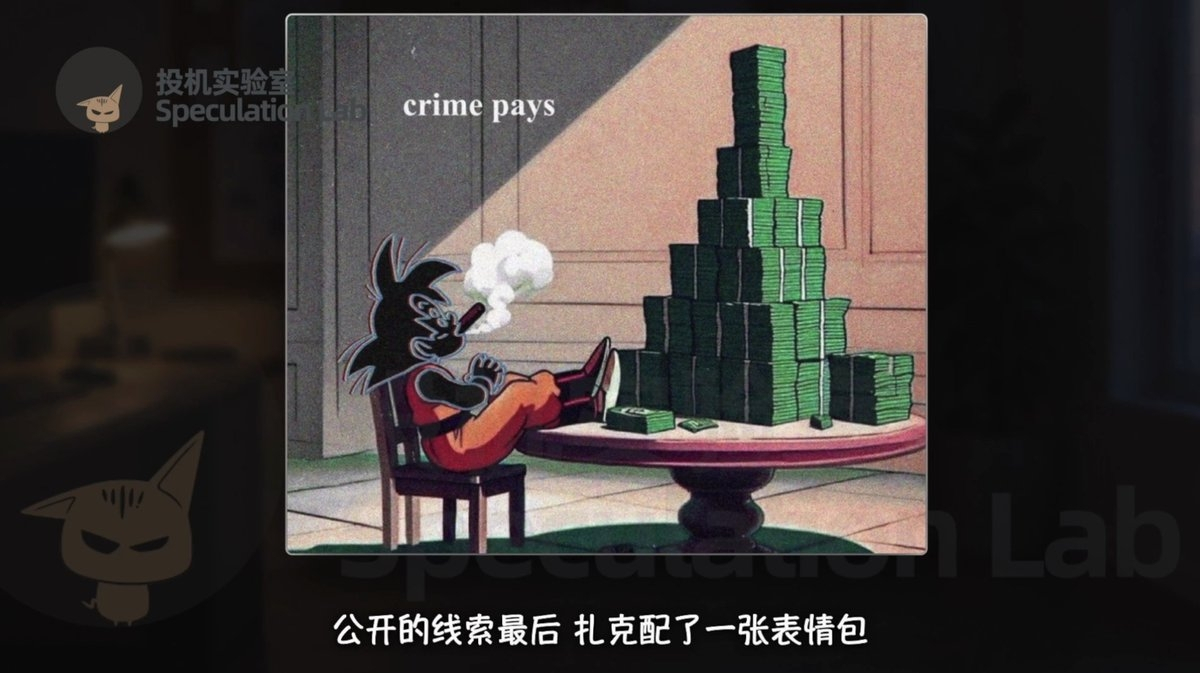
В конце публикации ZachXBT добавил мем: мультяшный персонаж, закинув ноги на стол и покуривая сигару, сидит среди пачек денег. Надпись гласит: «crime pays» — преступление приносит доход. Это больше похоже на горькую иронию: крупную кражу можно совершить быстро, а вернуть украденное трудно и опасно. Криптовалютная индустрия находится слишком близко к деньгам, поэтому расследователи тоже могут оказаться рядом с могущественными хакерами, отмывочными сетями и силами на государственном уровне. Эта операция под прикрытием не позволила вернуть все украденные средства, но помогла раскрыть распределение ролей и вынести важные зацепки на всеобщее обозрение. Люди, которые рискуют ради этого, заслуживают внимания.