#bitget黑客盗资转移被拒退回
Bitget деньги улетели не полностью, но не принимайте это за образец безопасности
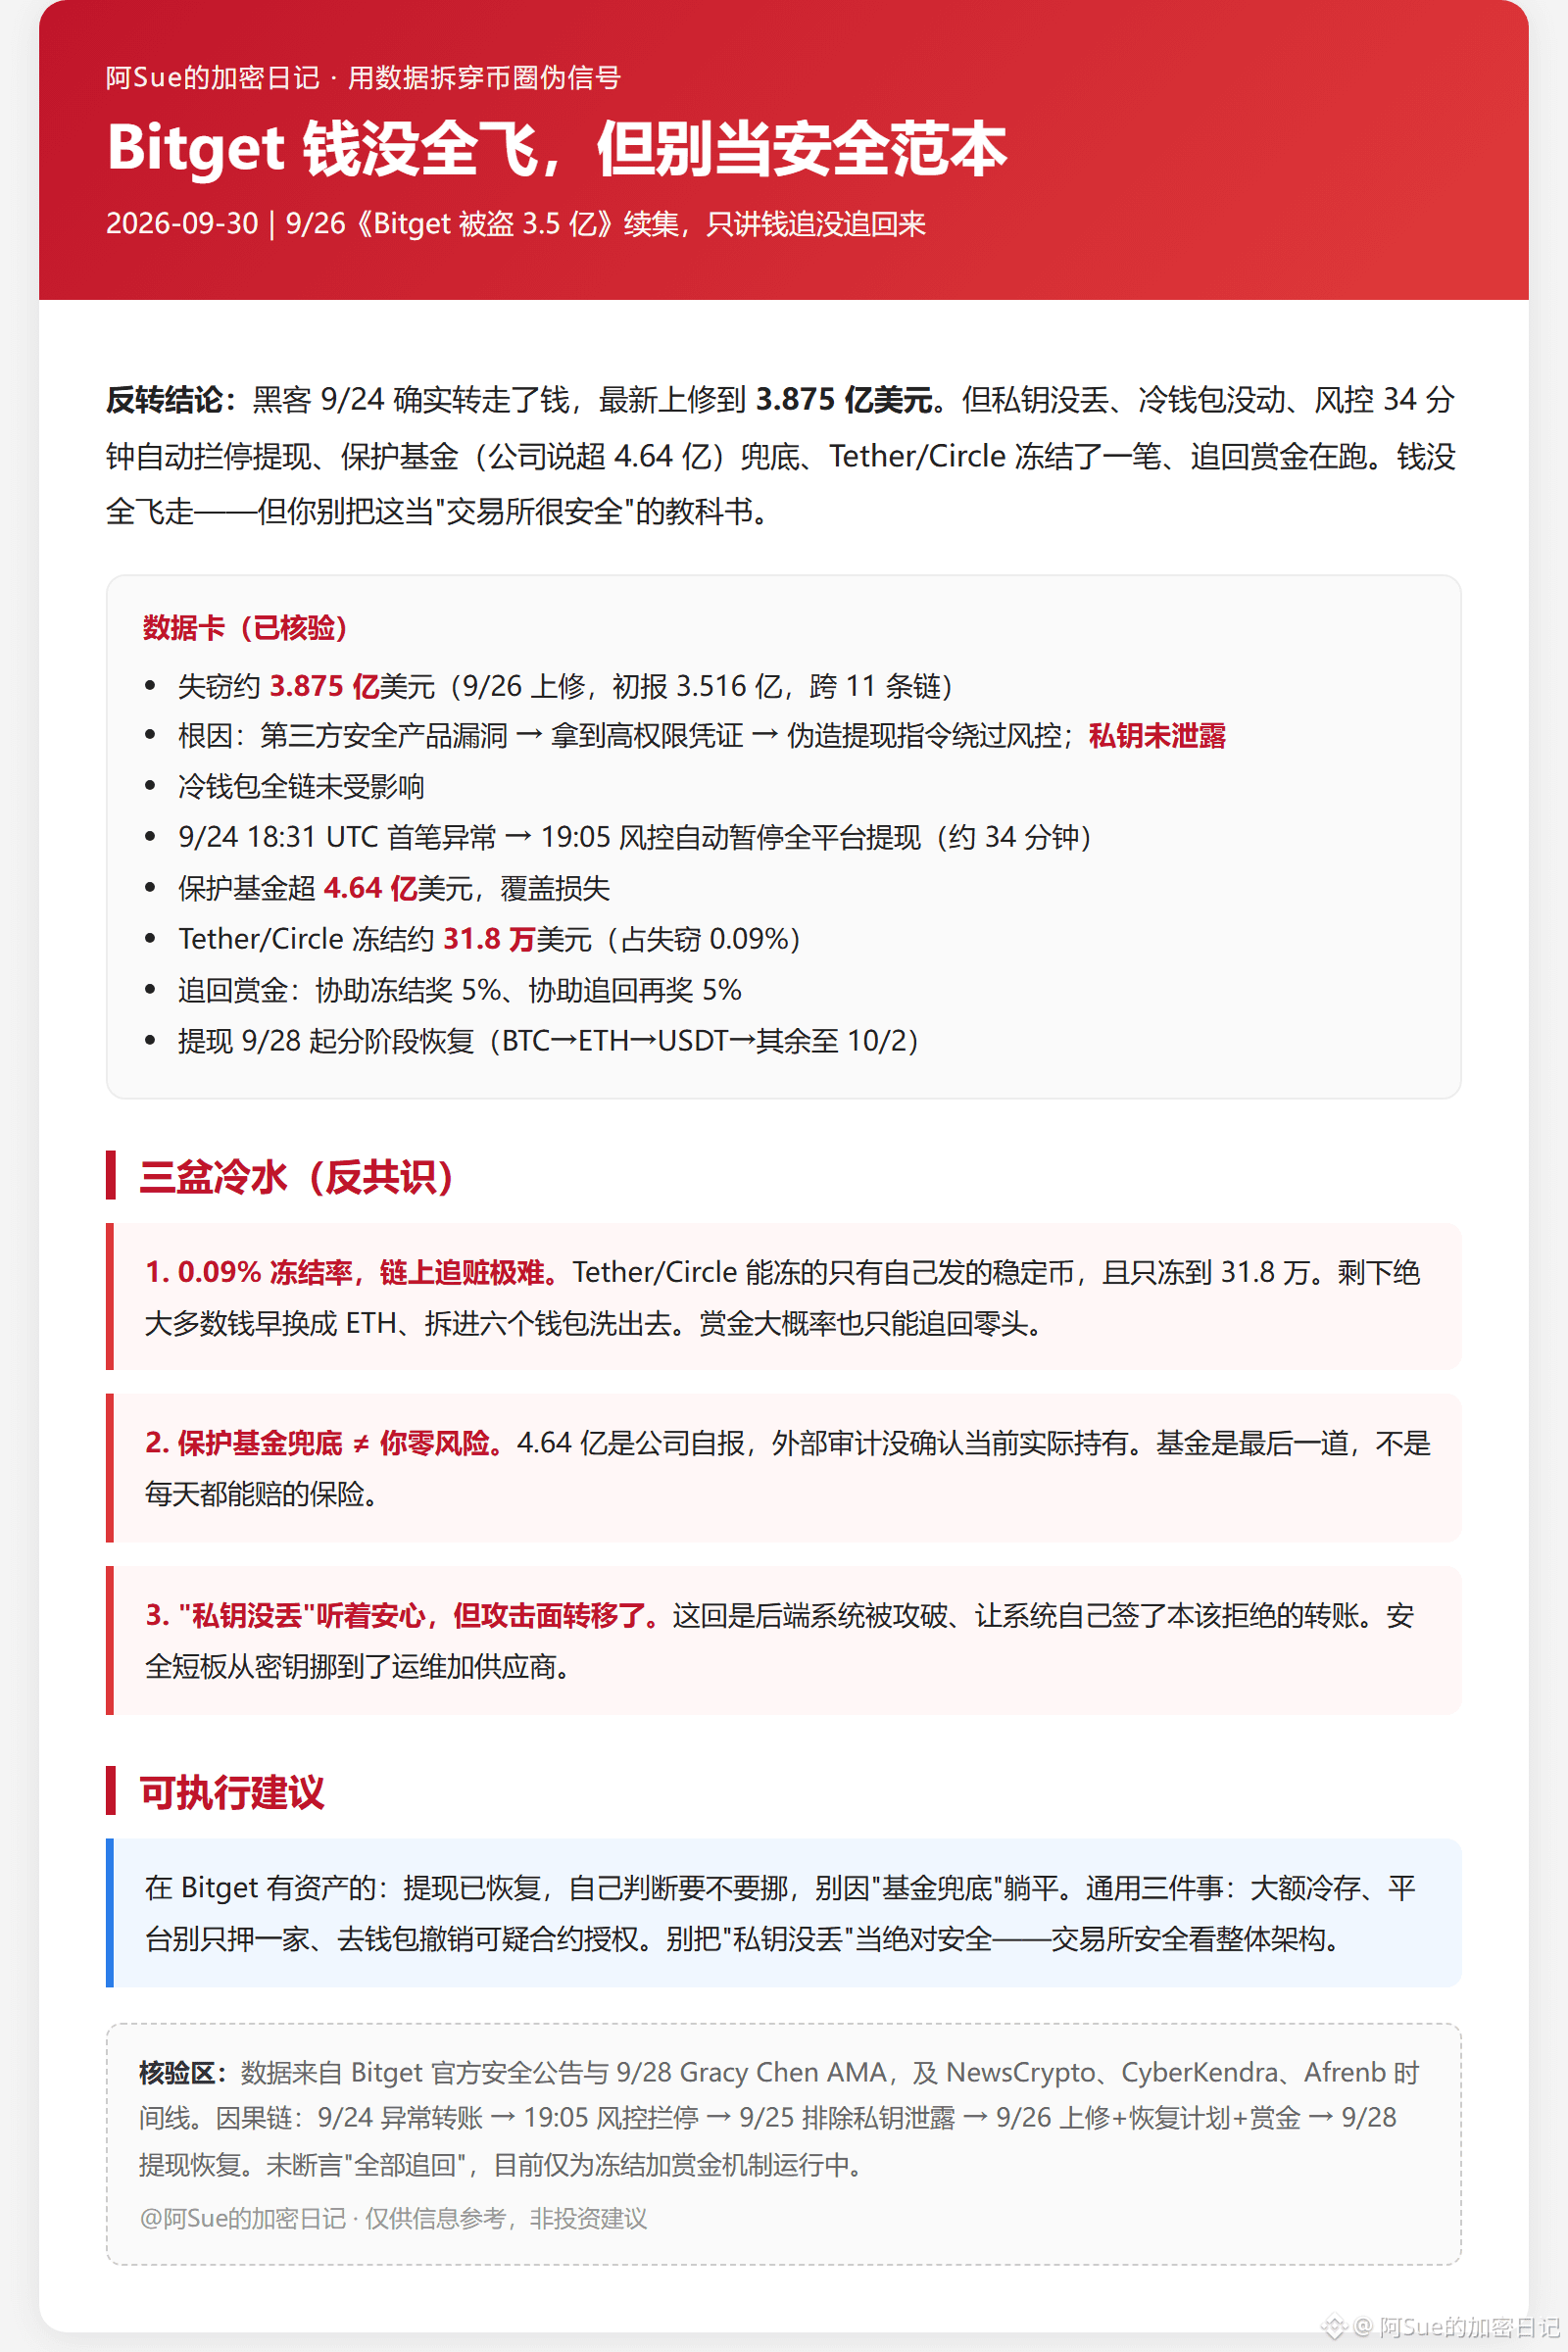
Хакер 9/24 действительно перевёл деньги, в актуальном отчёте сумма поднялась до 387,5 млн долларов. Но это не то же самое, что «биржа сбежала». Ключи не были утеряны, холодные кошельки не трогали, система риск-контроля автоматически остановила вывод за 34 минуты, Фонд защиты (по словам компании — более 464 млн) закрыл потери, Tether/Circle заморозили одну транзакцию, а возвратный бонефит/вознаграждение за поимку помогает замораживать и продолжает работу по возврату. Деньги не ушли целиком. Но не считайте это «учебником по безопасности биржи».
Данные:
Похищено около 387,5 млн (пересмотрено 9/26: первоначально 351,6 млн; атака затронула 11 цепочек). Причина: атакующий, вероятно, воспользовался уязвимостью в стороннем продукте безопасности, получил высокоуровневые полномочия, подделал команды на вывод, чтобы обойти риск-контроль; утечки приватных ключей не было. Холодные кошельки на уровне всей цепочки не пострадали. Первый инцидент — 9/24 в 18:31 UTC; в 19:05 риск-контроль автоматически приостановил вывод средств со всей платформы (примерно на 34 минуты). Фонд защиты — более 464 млн, он покрывает потери. Tether/Circle заморозили около 318 тыс. долларов (0,09% от суммы похищенного). Вознаграждение за содействие: заморозка бонуса 5%, содействие в возврате — ещё награда 5%. Вывод средств с 9/28 возобновляли поэтапно (BTC→ETH→USDT→остальное к 10/2). Независимое расследование: Mandiant + SlowMist.
Три «холодных душа».
Первое: заморозка в 0,09% показывает, что ончейн-возврат украденного крайне сложен. Tether/Circle могут замораживать на уровне контракта только свои стейблкоины и только на сумму около 318 тыс. Остальные в большинстве случаев уже конвертировали в ETH и разнесли по шести кошелькам, чтобы «вымыть» следы. Шансы на возврат по награде, вероятно, тоже ограничены крохами.
Второе: фонд защиты — это не значит «нулевой риск». 464 млн — это заявление компании; внешняя аудиторская проверка не подтвердила, сколько реально фондом удерживается сейчас. Это последняя линия обороны, а не страховка, которую каждый день гарантированно компенсируют.
Третье: «приватные ключи не утекли» звучит спокойно, но атака сместилась в другую зону. На этот раз не ключи украли — атаковали бэкенд-систему и заставили систему подписать перевод, который она должна была отклонить. Слабое место безопасности переместилось с ключей на эксплуатацию (операции) и на поставщиков. Вы следите за сид-фразой, а хакеры — за уязвимостями у сервис-провайдеров.
Рекомендации.
Если у вас есть активы на Bitget: вывод уже восстановлен — сами решайте, стоит ли переносить средства; не «расслабляйтесь», полагаясь только на то, что «фонд всё прикроет». Общее правило: три вещи — хранить крупные суммы в холоде, не ставить всё на одну платформу и отзывать подозрительные разрешения на контракты в своём кошельке (когда у Bitget Wallet был инцидент, пользователям советовали временно отзывать такие разрешения). Не воспринимайте «ключи не утекли» как абсолютную безопасность — безопасность биржи оценивают по всей архитектуре.