
Хакеры больше всего боятся не столько ончейн-трекинга, сколько того, что эмитент стейблкоинов напрямую нажмёт кнопку «заморозить».
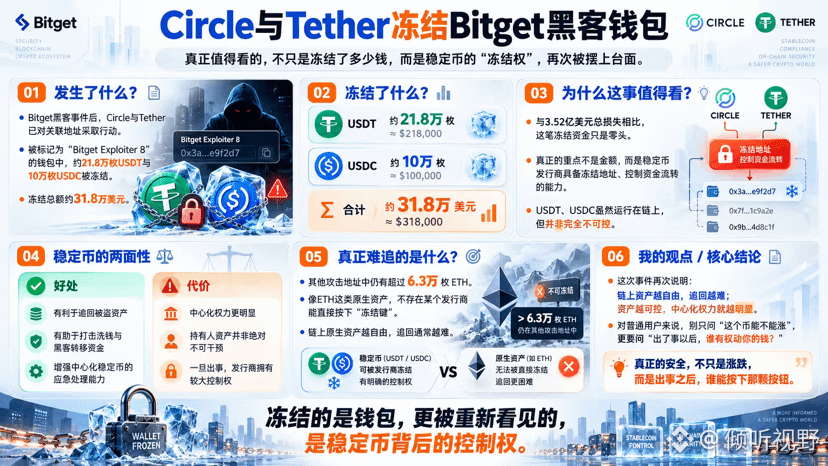
После хакерской атаки на Bitget на сумму 351,6 млн долларов Circle и Tether уже приняли меры в отношении связанных адресов. В кошельке, отмеченном как «Bitget Exploiter 8», было заморожено около 218 тысяч монет $USDT + 100 тысяч монет $USDC — всего примерно 318 тысяч долларов.
Сумма выглядит небольшой, особенно по сравнению с общим ущербом в 352 млн долларов — это даже скорее крохи.
Но мне кажется, в этой истории по-настоящему интересно не то, «сколько удалось вернуть», а то, что снова на виду появляется самая реальная сторона стейблкоинов:
USDT и USDC работают в блокчейне, но это не совсем активы, которые невозможно контролировать.
Эмитенты могут заносить адреса в чёрный список и замораживать средства — это, конечно, хорошо для хакеров? для пресечения атак, отмывания денег и отслеживания украденных активов; но с другой стороны, это означает: у вас на руках не такой актив, как BTC, который никто в одностороннем порядке не может просто взять и поставить на паузу кнопкой.
Сложнее всего то, что сейчас в других атакующих адресах всё ещё лежит более 63 тысяч ETH — а для нативных активов у которых нет такого «Tether» или «Circle», который мог бы напрямую помочь вам заморозить.
Поэтому в случае с Bitget я, наоборот, вижу, что отрасли преподали очень практичный урок:
чем свободнее ончейн-активы, тем труднее их вернуть; чем больше контролируемости, тем заметнее централизованная власть.
Не существует абсолютно идеальных ответов.
Но для обычных пользователей всё важнее становится одна вещь —
недостаточно просто спрашивать «может ли эта монета вырасти», нужно также спрашивать:
если случится беда, кто будет иметь право двигать ваши деньги?
#Circle与Tether冻结Bitget黑客钱包
#Bitget #加密货币 #tether