Bitget 3,5 亿 долларов похитили — простыми словами разберём, что произошло 👇
💡 Для наглядности:
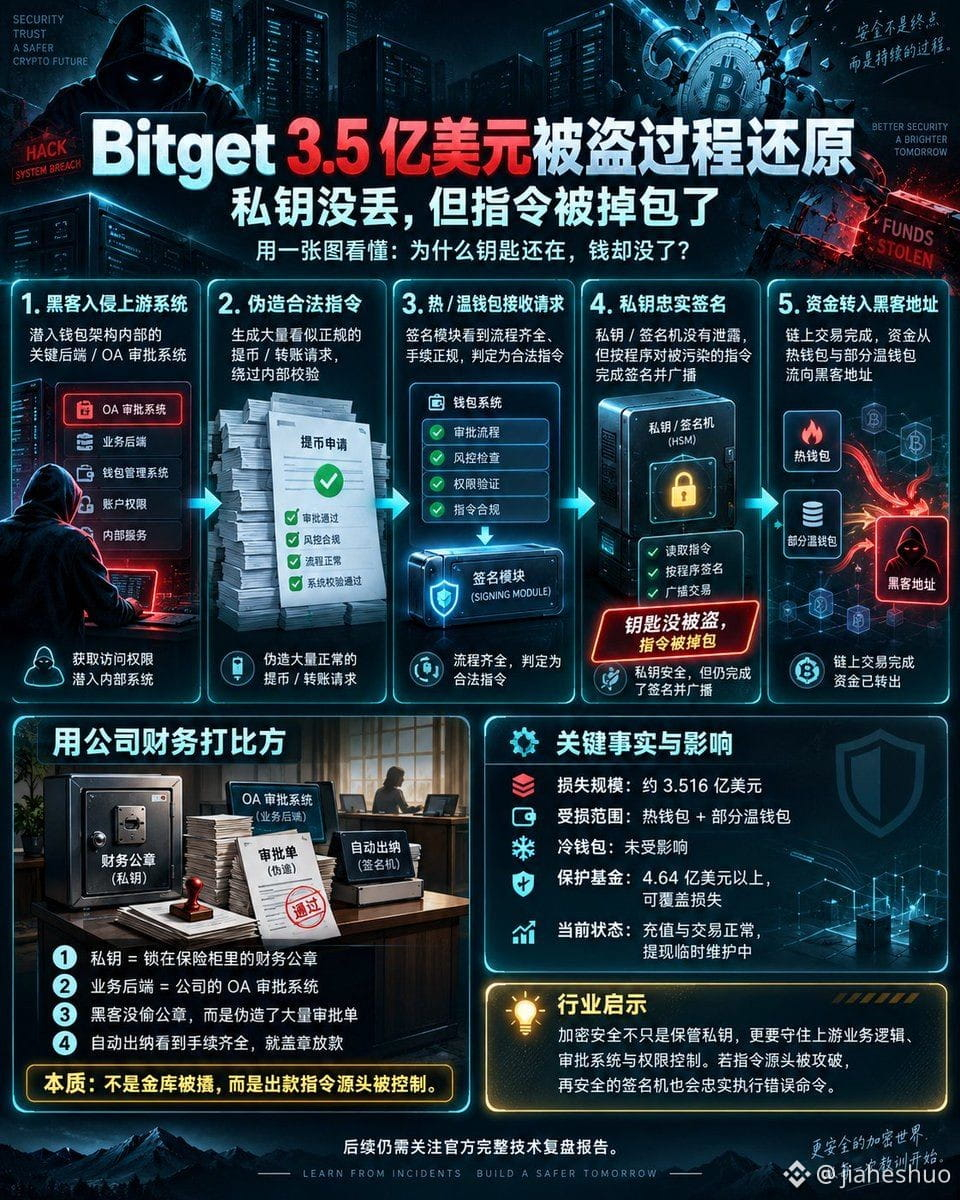
Приватный ключ (подпись/подписант): финансовая печать компании, запертая в сейфе; именно она используется, чтобы ставить печать и выполнять выплаты.
Бизнес-бэкенд система: корпоративная OA-система для согласования документов; она отвечает за подачу и проверку «заявок на снятие/вывод средств».
Что именно произошло?
Хакеры не взломали сейф и не украли печать (приватный ключ не утёк);
Хакеры взломали OA-систему компании и подделали множество «легитимных» заявок на вывод средств;
Автоматизированная система кассы увидела, что заявка «оформлена полностью и по всем правилам», и добросовестно поставила печать и перевела деньги.
🔍 Восстановление реальной цепочки кражи:
Компрометация верхних систем: хакеры проникли в ключевые бэкенд-системы внутри архитектуры кошелька.
Подделка данных перевода: внутри системы сгенерировали фальшивые запросы на вывод/перевод, успешно обойдя внутренние проверки, и тем самым запустили авторизацию выплаты.
Тёплый/горячий кошелёк безотказно исполнил: подписьный модуль в downstream получил «абсолютно корректные» и «законные» команды, сформировал подпись, выполнил broadcast, и средства ушли на адрес хакеров.
📌 Ключевые факты и последствия — кратко:
Масштаб ущерба: потери около 351,6 млн долларов, всё сосредоточено в горячих кошельках и частично в тёплых.
Безопасность холодных кошельков: «подземный офлайн-склад (холодный кошелёк)» с крупными ключевыми активами не пострадал.
Затронуты ли активы пользователей? По данным официальных лиц, есть фонд защиты (Protection Fund) на сумму более 464 млн долларов — он полностью покрывает понесённые потери.
Текущее состояние: пополнение и операции идут нормально, вывод средств временно приостановлен на обслуживание.