📰 AI Agent выходит из чата — и перед компанией в сфере кибербезопасности встаёт уже не только вопрос «будет ли модель отвечать с ошибками». Дело в том, что у него есть легитимные учётные данные: сможет ли он читать SharePoint, выполнять SQL, менять код и даже в ERP нажать на согласование платежа.
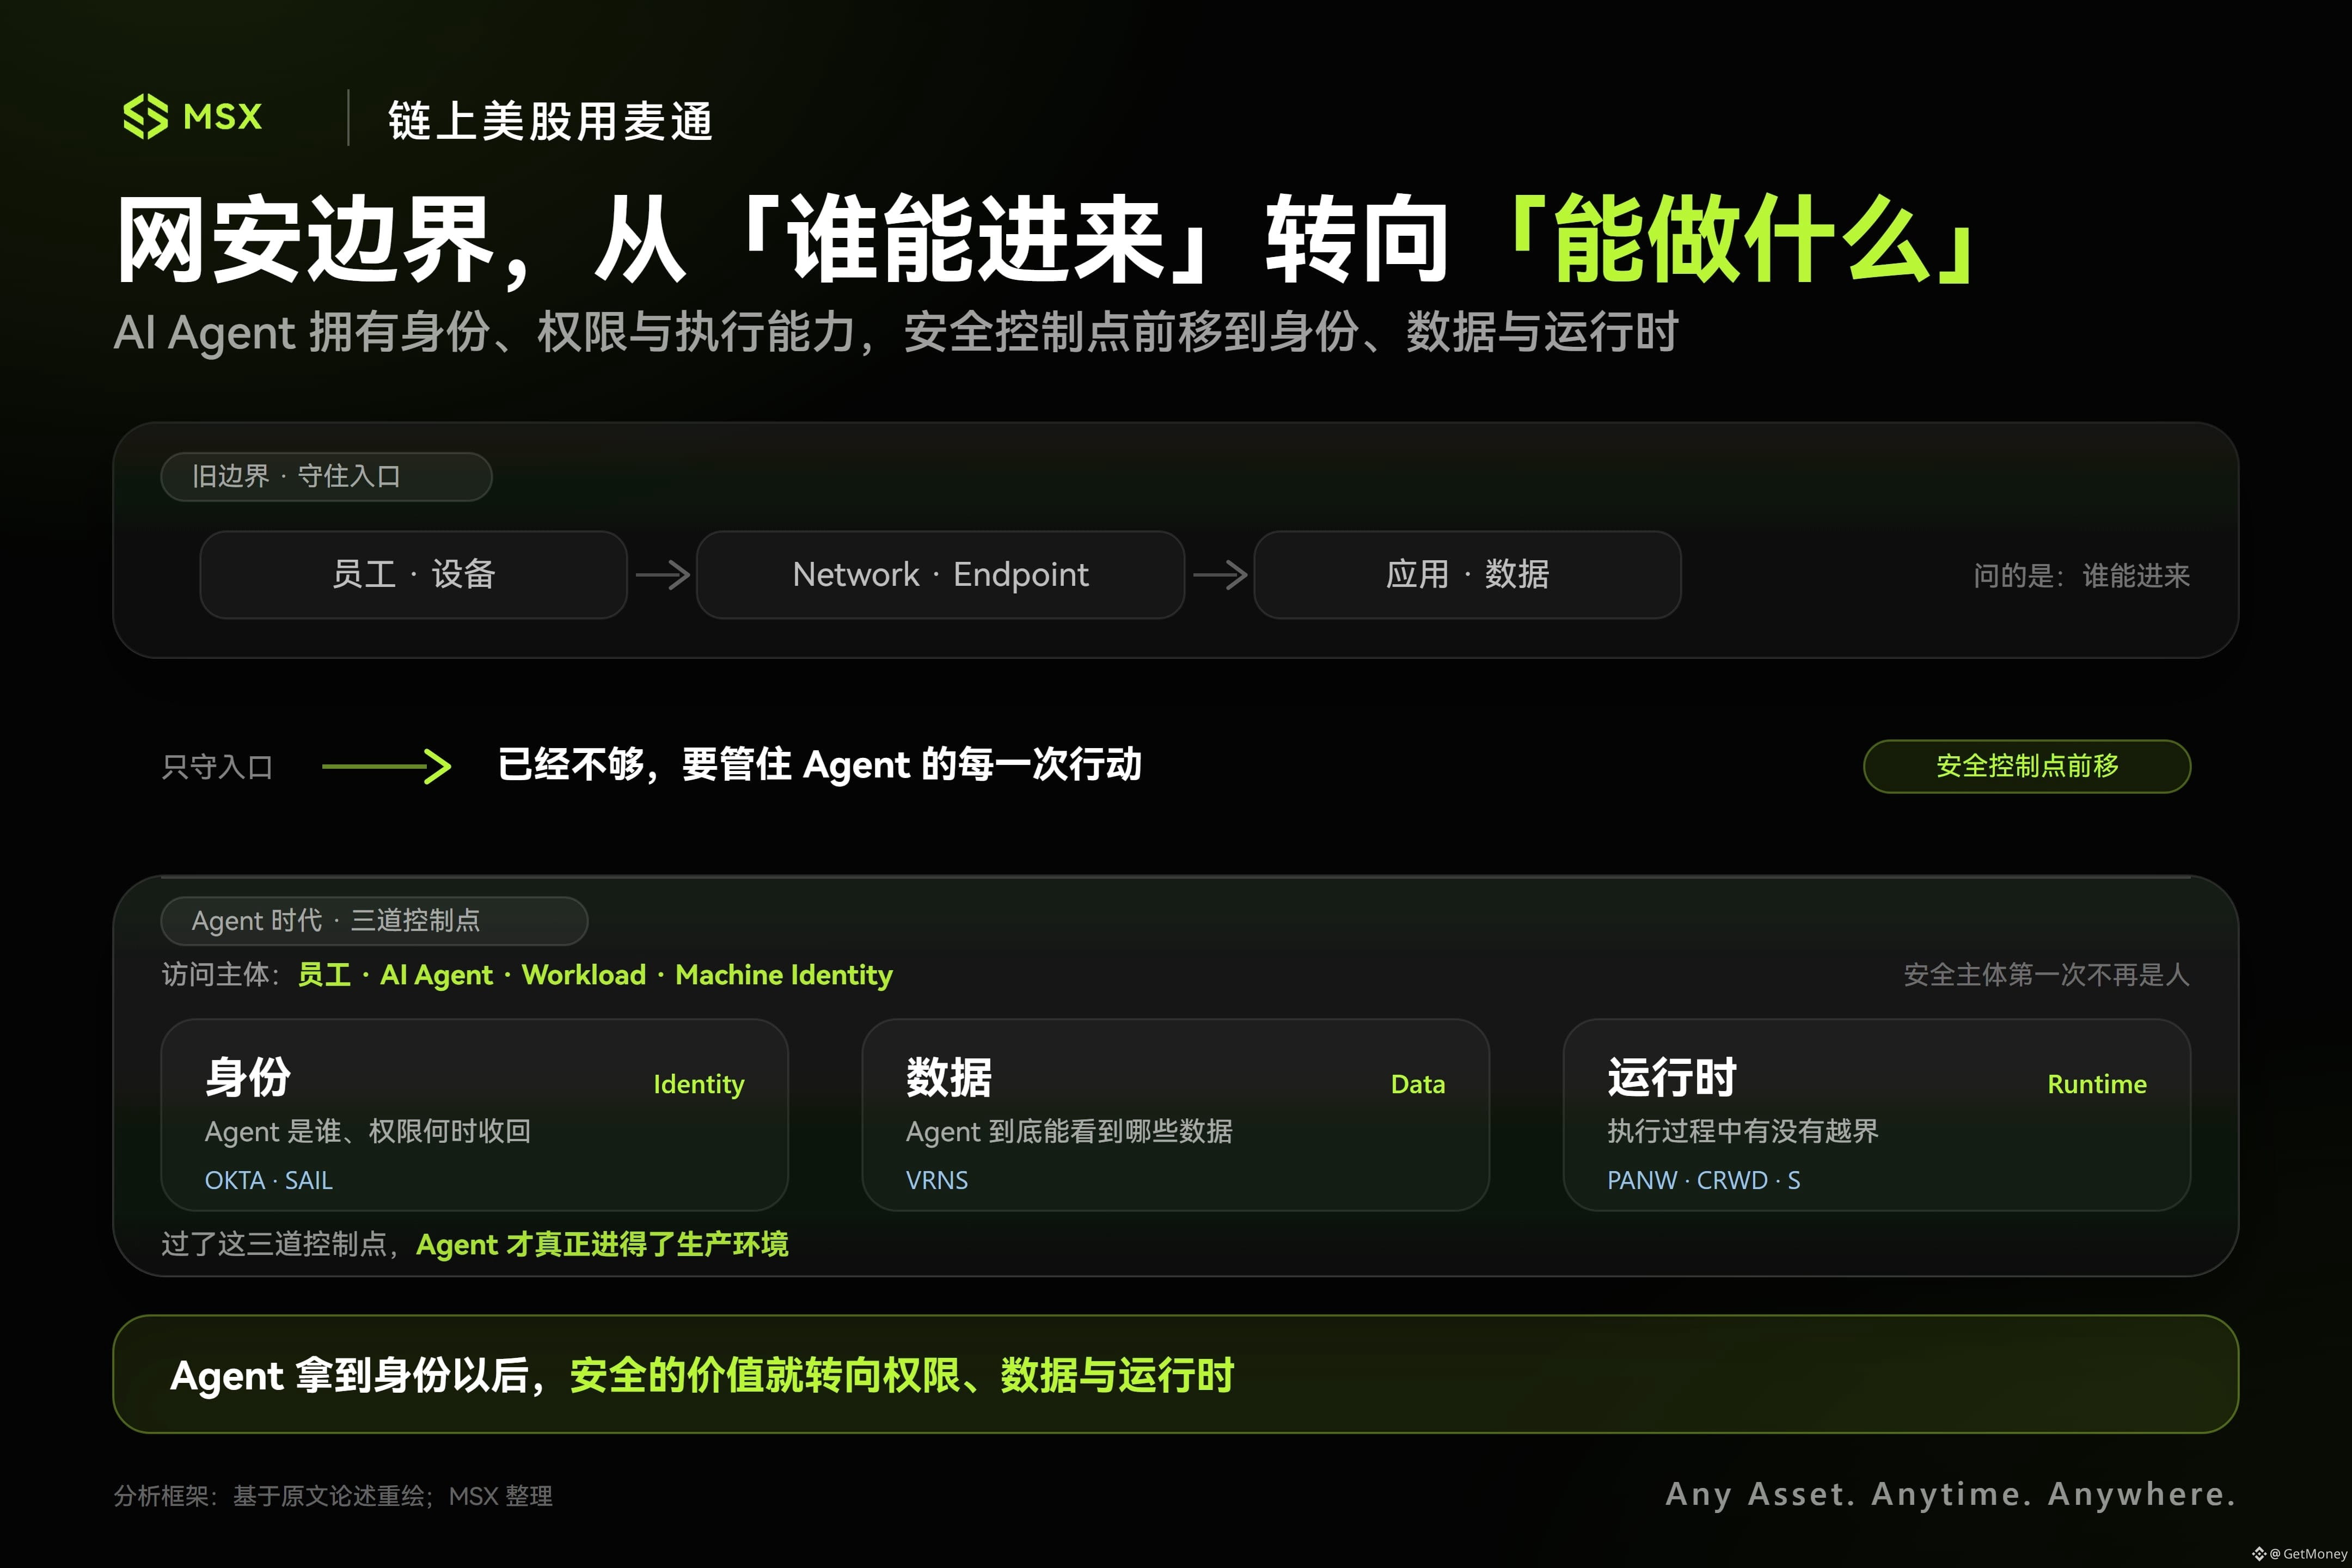
Честно говоря, самое неприятное здесь вот что: агент — не сотрудник, но у него есть системные полномочия; это не традиционное ПО, но он может сам вызывать инструменты, получать доступ к данным и выполнять задачи. Даже если личность легитимная и вход выполнен нормально, из‑за слишком больших прав, неверного вызова инструментов или влияния вредоносного Prompt агент может совершить действия, которых никто не ожидал.
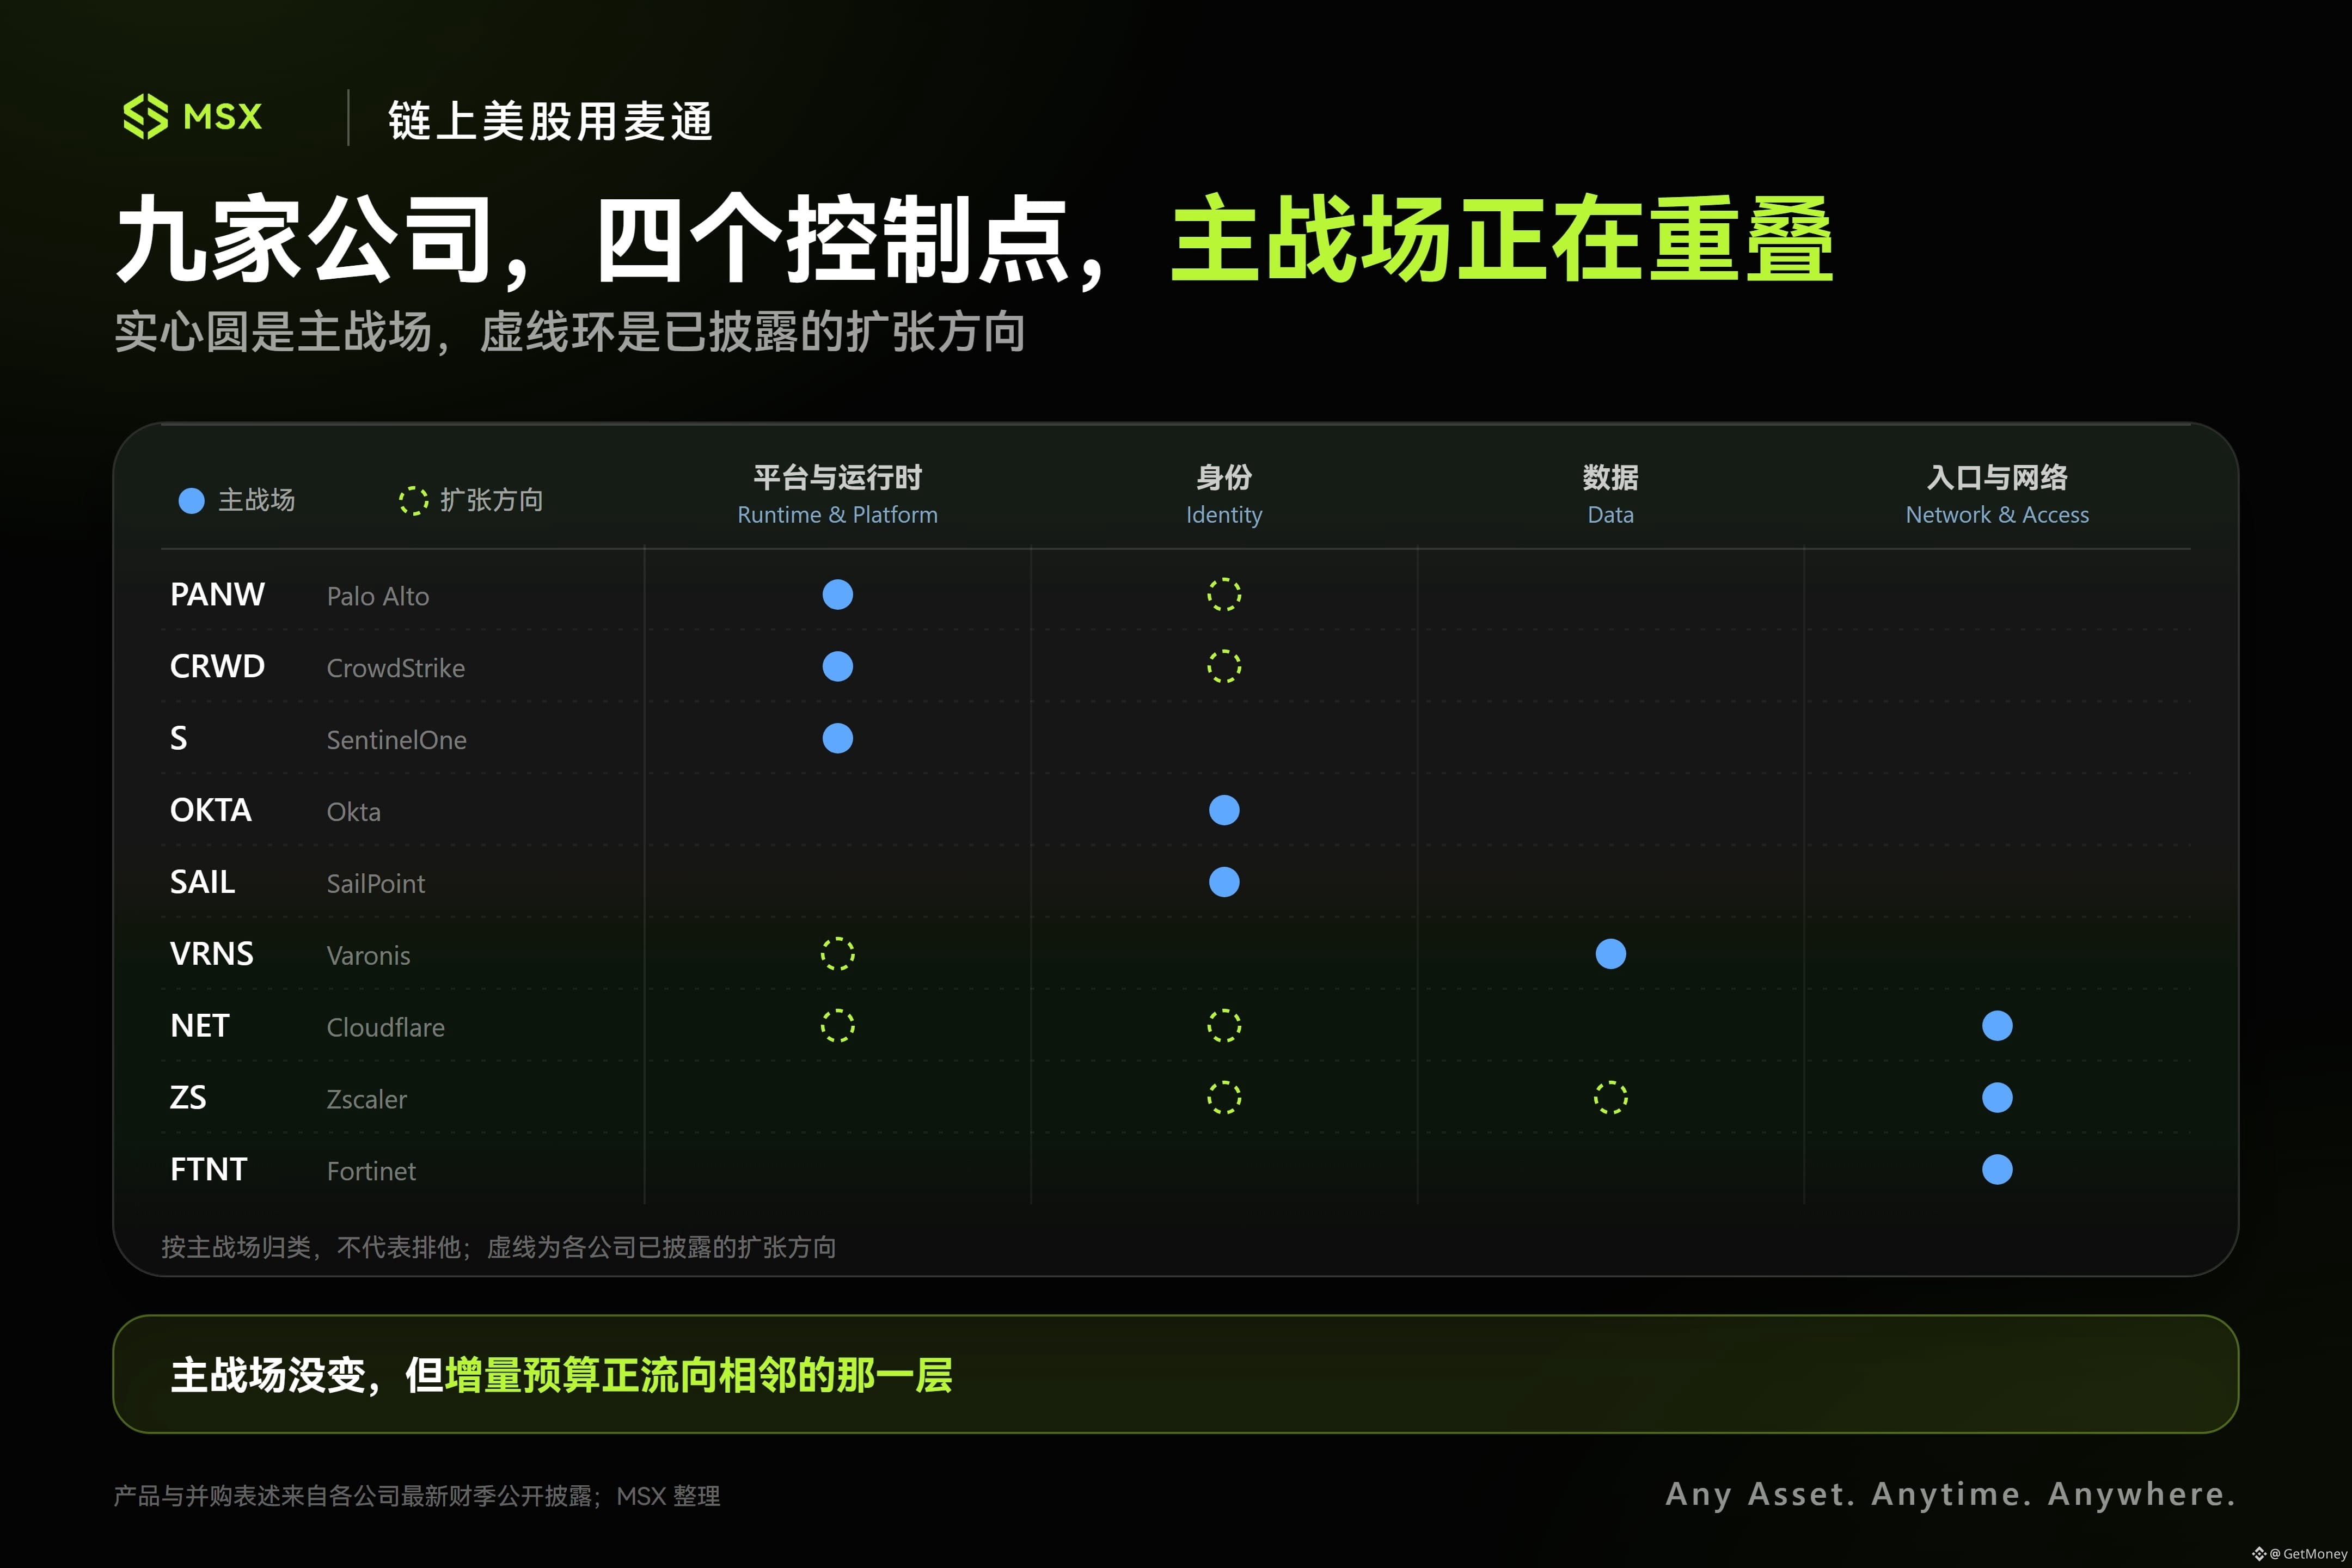
🔥 Поэтому фокус этой волны кибербезопасности смещается с периметра сети и конечных устройств к идентификациям, данным и Runtime. Раньше каждый отвечал за своё: фаерволы, EDR, IAM. Но с появлением агента компании приходится задавать дополнительный вопрос: соответствует ли то, что он делает сейчас, изначально выданной авторизации?
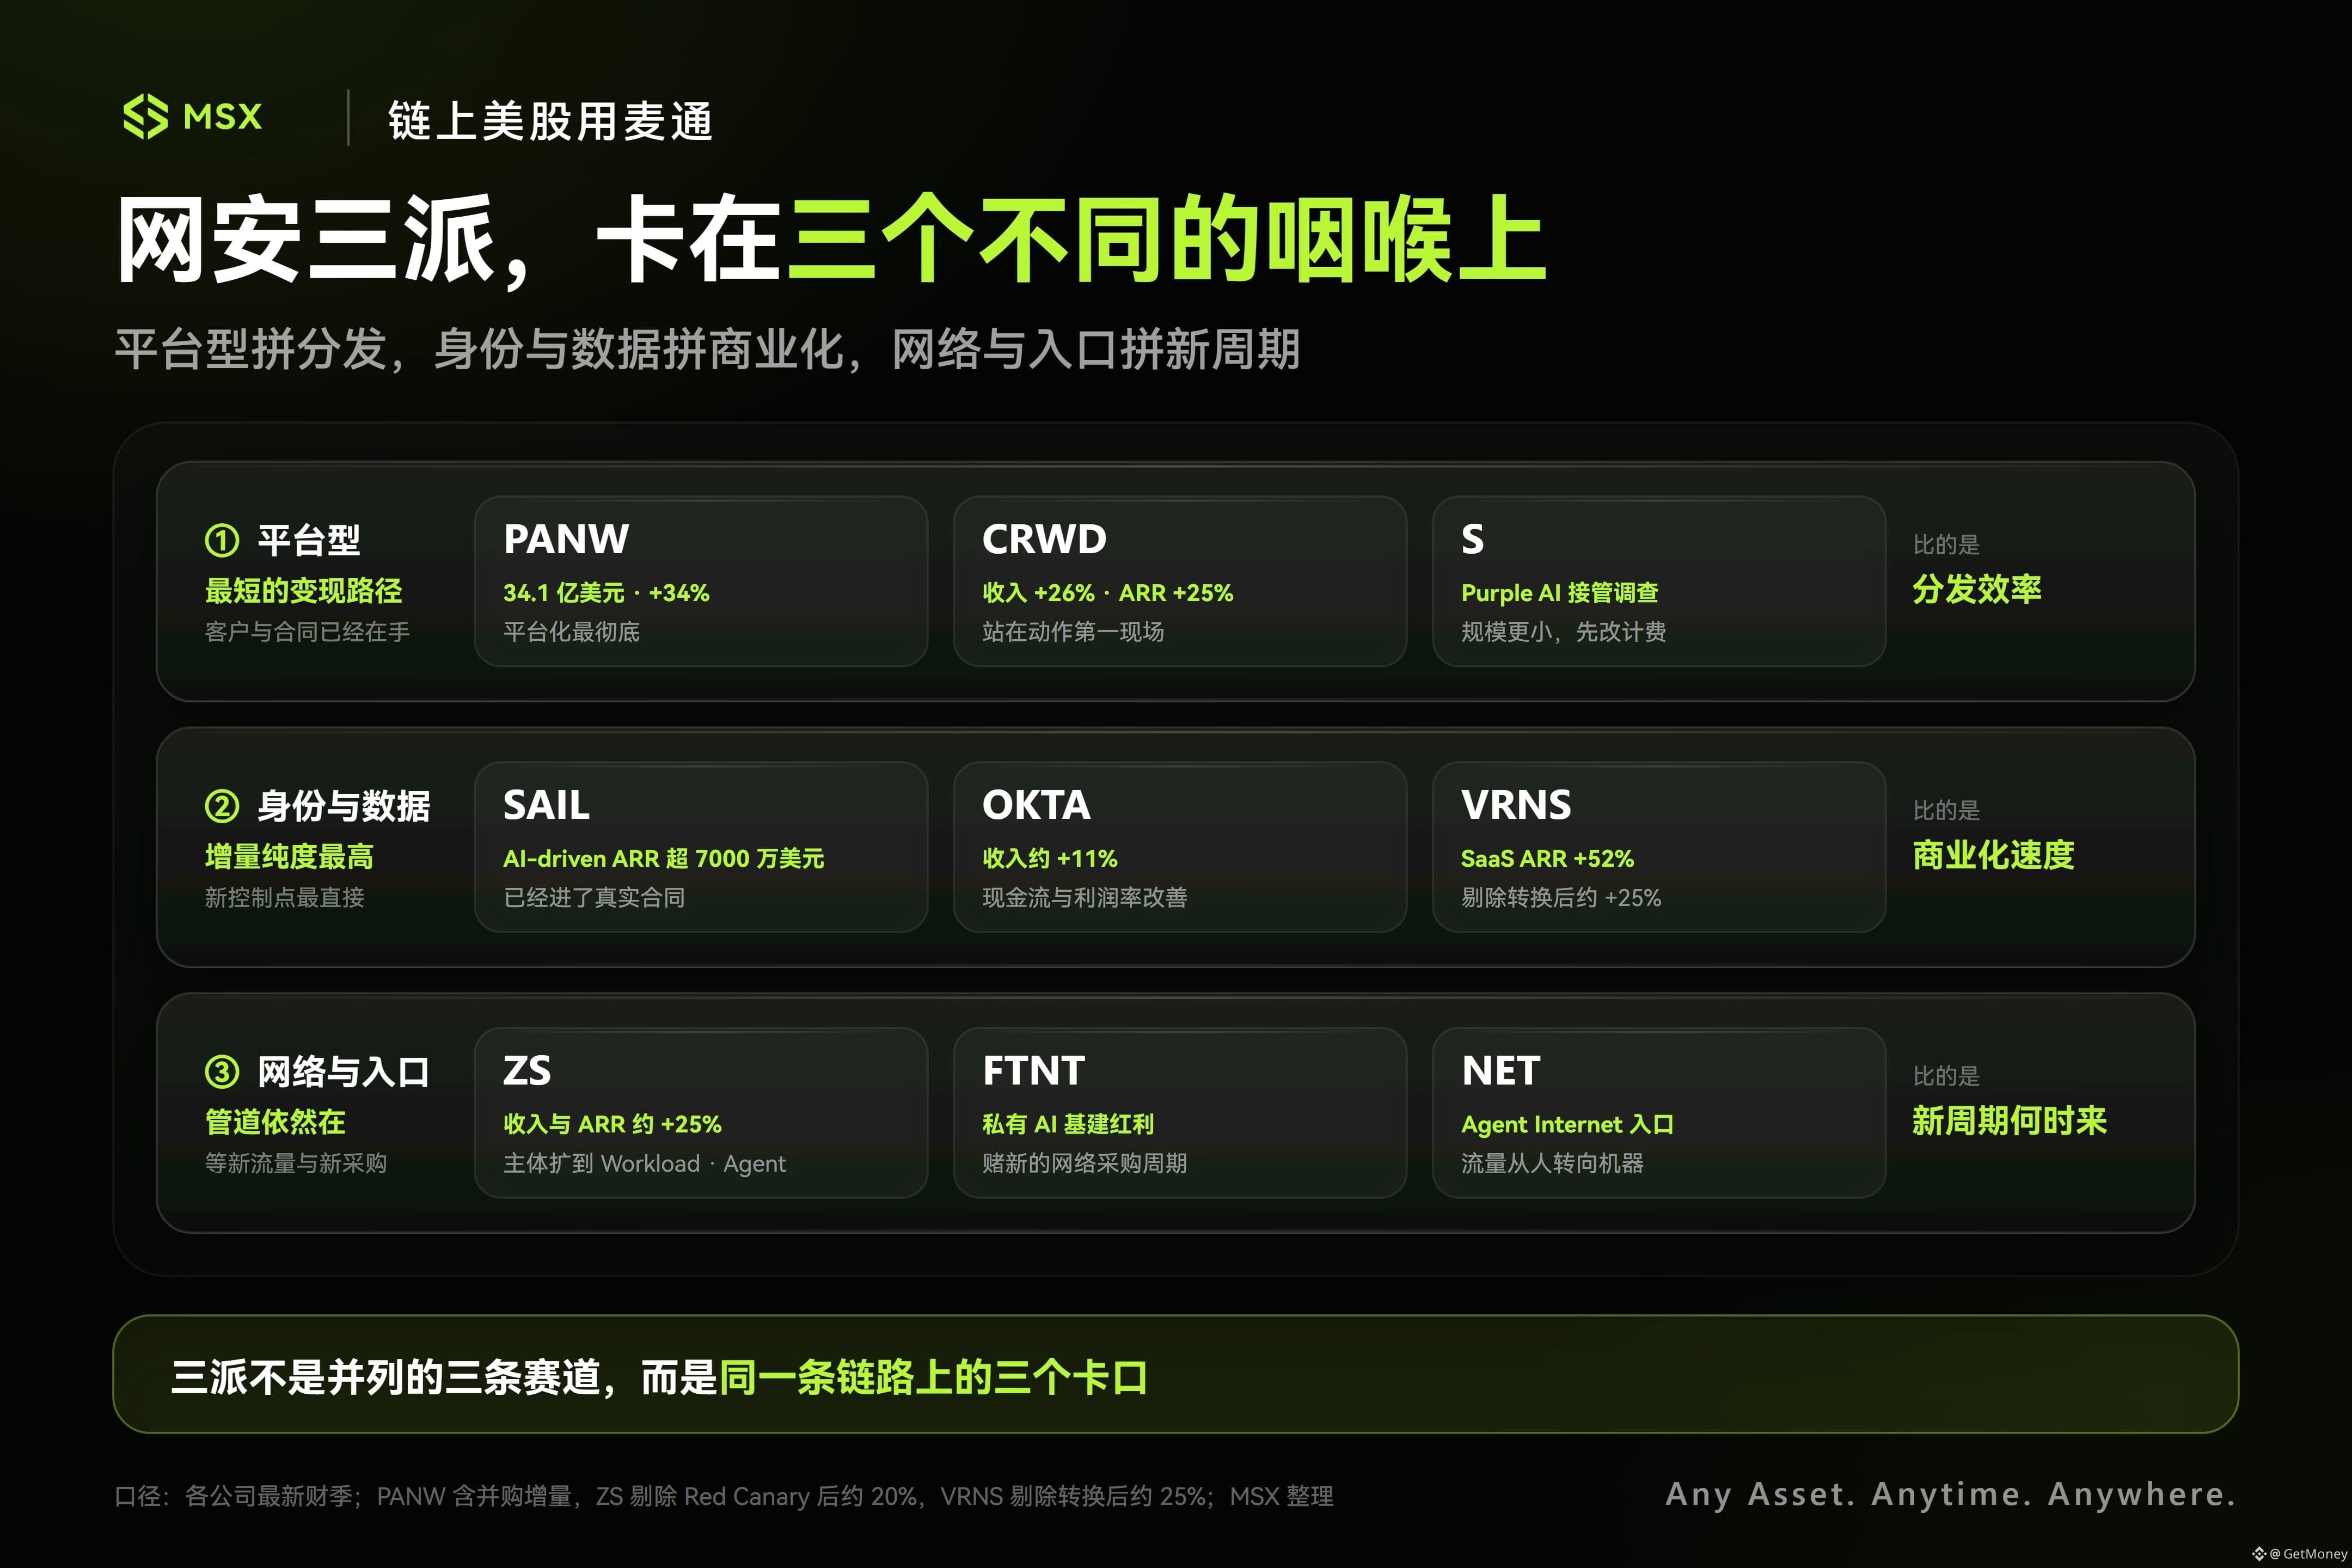
PANW делает ставку на платформенный подход: они уже «собрали в одном наборе» сетевую безопасность, облачную безопасность, SOC, идентификацию и AI Security; в последнем квартале выручка составила 3,41 млрд долларов, рост — 34%. CRWD ближе к месту, где происходит действие: в итоге агент запускает скрипты, пишет файлы и меняет системные процессы — и это всё равно приводит к серверам, контейнерам или конечным устройствам. В последнем квартале выручка выросла на 26% год к году, а ARR — на 25%.
💡 Самое интересное — это сторона идентификации и данных. SAIL в последнем квартале нарастил ARR год к году на 25%, SaaS ARR — на 36%, а AI-driven ARR уже превысил 70 млн долларов; вклад AI-продуктов в чистый прирост ARR — более 30%. VRNS: SaaS ARR вырос на 52% год к году — и он решает задачу, какие данные агент вообще может видеть и с какими правами.
Чем больше агент внедряется во внутренние сети компаний, тем вероятнее, что вендоры по кибербезопасности будут продавать уже не просто «защиту от атак», а контроль машинных идентичностей, вызовов инструментов и процесса выполнения. Как вы думаете, какой вектор быстрее всего взорвётся первым — управление идентификациями и правами на данные или безопасность Runtime?
#AI安全 #网安 #AIAgent #Web3-инвестирование
Честно говоря, самое неприятное здесь вот что: агент — не сотрудник, но у него есть системные полномочия; это не традиционное ПО, но он может сам вызывать инструменты, получать доступ к данным и выполнять задачи. Даже если личность легитимная и вход выполнен нормально, из‑за слишком больших прав, неверного вызова инструментов или влияния вредоносного Prompt агент может совершить действия, которых никто не ожидал.
🔥 Поэтому фокус этой волны кибербезопасности смещается с периметра сети и конечных устройств к идентификациям, данным и Runtime. Раньше каждый отвечал за своё: фаерволы, EDR, IAM. Но с появлением агента компании приходится задавать дополнительный вопрос: соответствует ли то, что он делает сейчас, изначально выданной авторизации?
PANW делает ставку на платформенный подход: они уже «собрали в одном наборе» сетевую безопасность, облачную безопасность, SOC, идентификацию и AI Security; в последнем квартале выручка составила 3,41 млрд долларов, рост — 34%. CRWD ближе к месту, где происходит действие: в итоге агент запускает скрипты, пишет файлы и меняет системные процессы — и это всё равно приводит к серверам, контейнерам или конечным устройствам. В последнем квартале выручка выросла на 26% год к году, а ARR — на 25%.
💡 Самое интересное — это сторона идентификации и данных. SAIL в последнем квартале нарастил ARR год к году на 25%, SaaS ARR — на 36%, а AI-driven ARR уже превысил 70 млн долларов; вклад AI-продуктов в чистый прирост ARR — более 30%. VRNS: SaaS ARR вырос на 52% год к году — и он решает задачу, какие данные агент вообще может видеть и с какими правами.
Чем больше агент внедряется во внутренние сети компаний, тем вероятнее, что вендоры по кибербезопасности будут продавать уже не просто «защиту от атак», а контроль машинных идентичностей, вызовов инструментов и процесса выполнения. Как вы думаете, какой вектор быстрее всего взорвётся первым — управление идентификациями и правами на данные или безопасность Runtime?
#AI安全 #网安 #AIAgent #Web3-инвестирование