Я насмотрелся на достаточно криптоциклов, чтобы понимать: децентрализация обычно где-то да имеет свою «звёздочку». Нужно просто прочитать достаточно далеко, чтобы её найти.
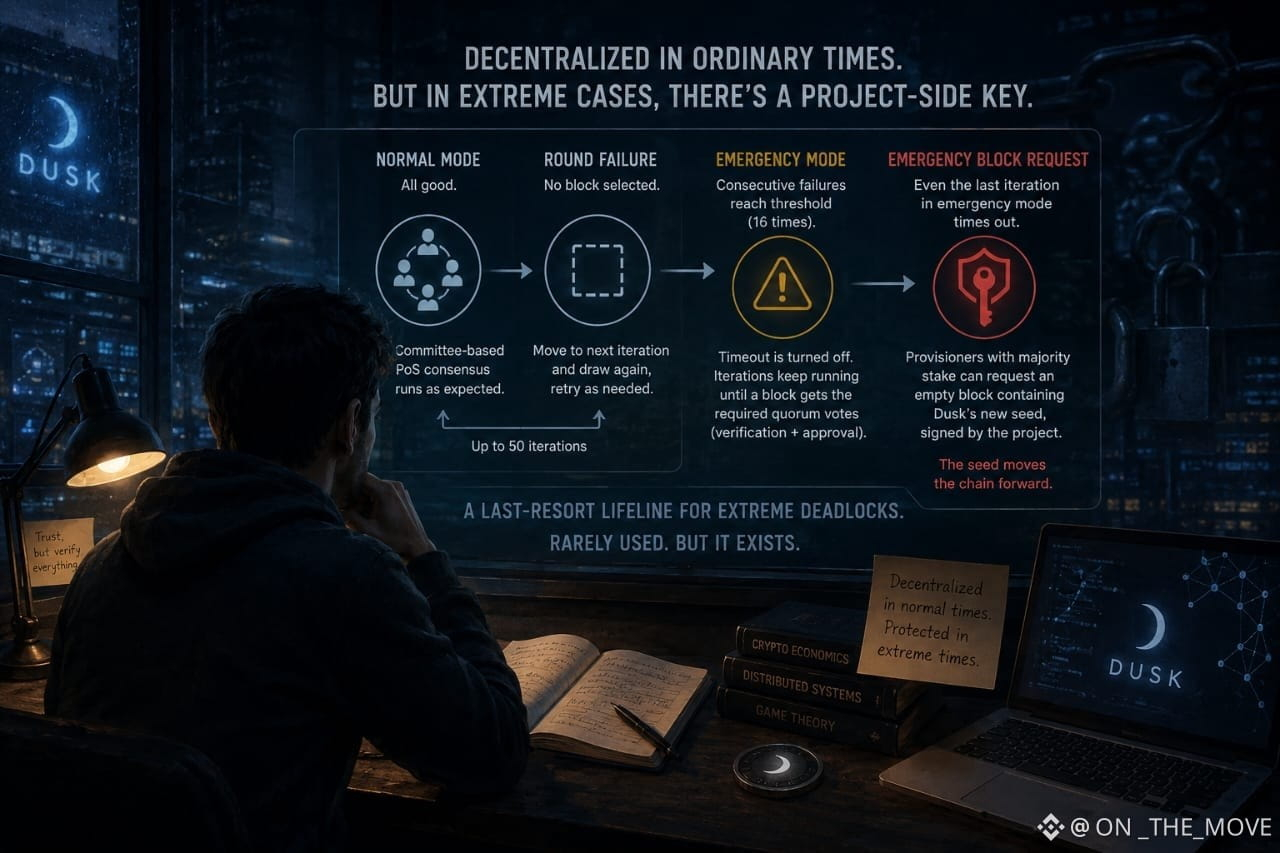
Именно это привлекло моё внимание к Dusk. Я начал изучать её консенсусный дизайн, ожидая обычную историю: если раунд не проходит, просто пробуешь снова. И да, так и происходит. Но после достаточно многих подряд неудачных попыток протокол переходит в режим чрезвычайной ситуации и продолжает итерации до тех пор, пока блок наконец не получит кворум, который ему нужен. Самое интересное — что происходит, если неудача продолжается и на этом этапе.
Последний запасной вариант — экстренный блок. Участники-провайдеры, обладающие большинством доли, могут запросить его, а пустой блок несёт новую seed, подписанную самим Dusk и проверяемую через глобальный публичный ключ.
Я уже видел подобные компромиссы раньше. Люди называют системы децентрализованными, когда всё работает нормально, а затем тихо соглашаются со специальным «аварийным выходом» на тот момент, когда всё ломается. Я не думаю автоматически, что это делает Dusk централизованной. Честно говоря, отказ иметь механизм последнего средства может быть даже хуже.
Но я пока не уверен, насколько мне комфортна эта граница. Кто на практике контролирует экстренный путь? Насколько прозрачны такие запросы? Могут ли внешние наблюдатели независимо аудировать, когда и почему он был активирован?
Вот где начинается мой скепсис. Не потому, что существует этот запасной вариант, а потому что самая важная часть децентрализации — это часто то, что происходит, когда перестают работать обычные правила.
И вот именно тогда я начинаю обращать внимание ещё внимательнее.
@Dusk #dusk $DUSK
Именно это привлекло моё внимание к Dusk. Я начал изучать её консенсусный дизайн, ожидая обычную историю: если раунд не проходит, просто пробуешь снова. И да, так и происходит. Но после достаточно многих подряд неудачных попыток протокол переходит в режим чрезвычайной ситуации и продолжает итерации до тех пор, пока блок наконец не получит кворум, который ему нужен. Самое интересное — что происходит, если неудача продолжается и на этом этапе.
Последний запасной вариант — экстренный блок. Участники-провайдеры, обладающие большинством доли, могут запросить его, а пустой блок несёт новую seed, подписанную самим Dusk и проверяемую через глобальный публичный ключ.
Я уже видел подобные компромиссы раньше. Люди называют системы децентрализованными, когда всё работает нормально, а затем тихо соглашаются со специальным «аварийным выходом» на тот момент, когда всё ломается. Я не думаю автоматически, что это делает Dusk централизованной. Честно говоря, отказ иметь механизм последнего средства может быть даже хуже.
Но я пока не уверен, насколько мне комфортна эта граница. Кто на практике контролирует экстренный путь? Насколько прозрачны такие запросы? Могут ли внешние наблюдатели независимо аудировать, когда и почему он был активирован?
Вот где начинается мой скепсис. Не потому, что существует этот запасной вариант, а потому что самая важная часть децентрализации — это часто то, что происходит, когда перестают работать обычные правила.
И вот именно тогда я начинаю обращать внимание ещё внимательнее.
@Dusk #dusk $DUSK