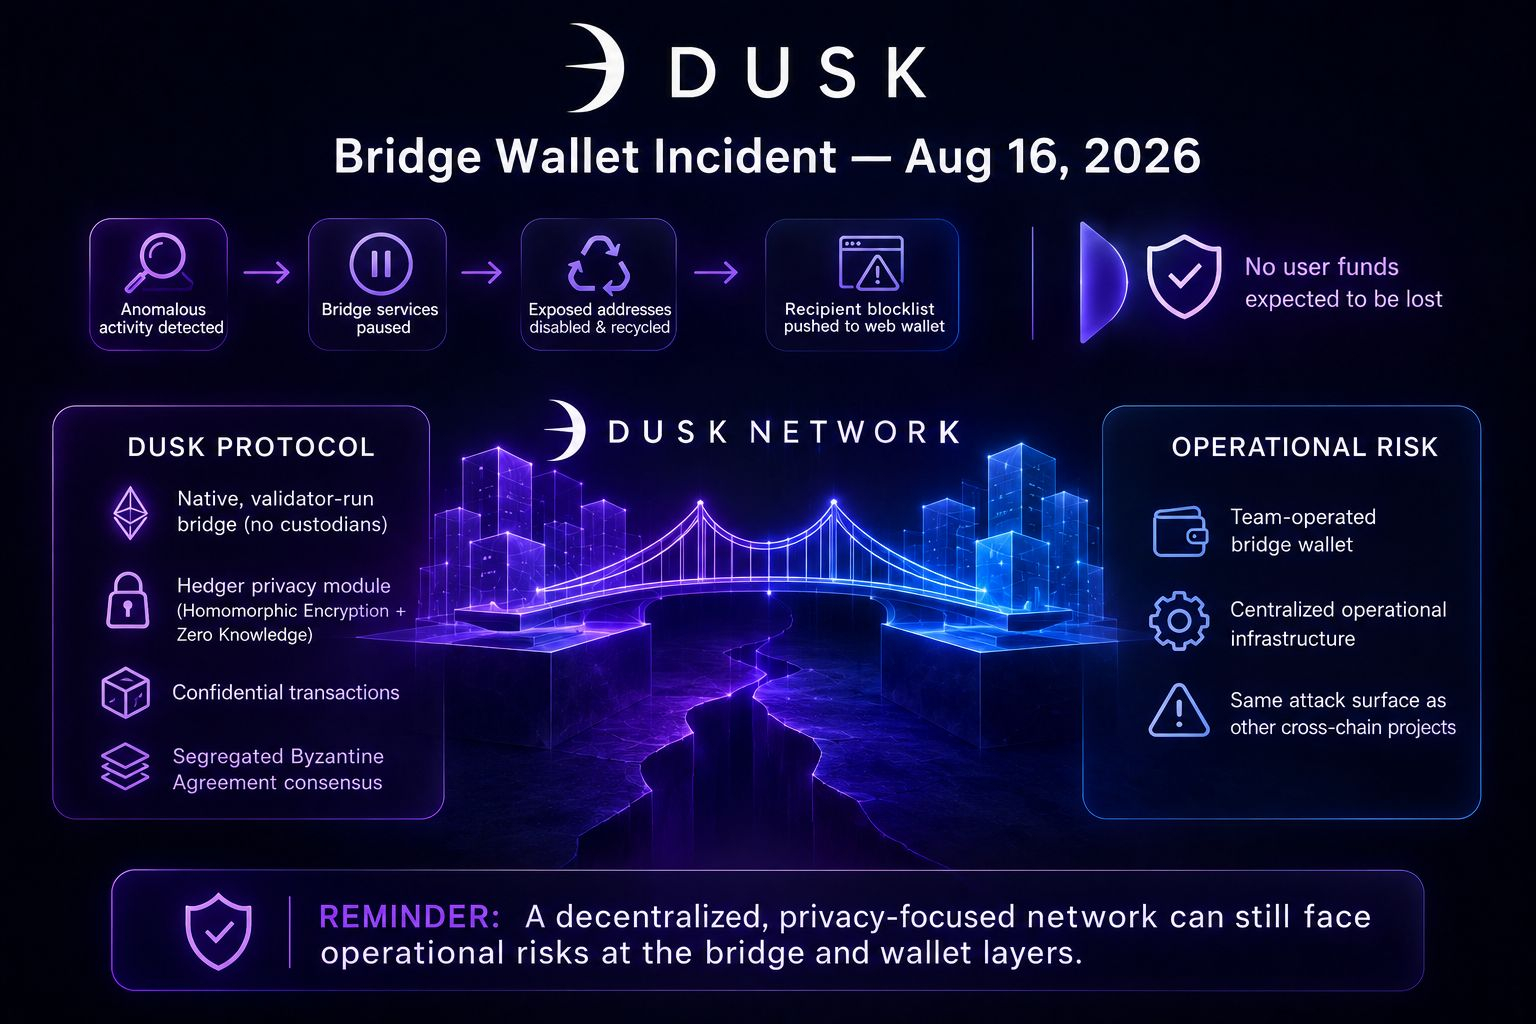
16 августа 2026 года системы мониторинга Dusk Network обнаружили необычное поведение, связанное с кошельком, который команда сама обслуживала для операций моста. Службы моста были приостановлены, партия раскрытых адресов была отключена и повторно задействована, а список получателей в блок-листе был передан в веб-кошелёк, чтобы он теперь предупреждал пользователей до того, как перевод достигнет известного опасного или помеченного назначения. Команда утверждает, что в течение этого окна произошло лишь небольшое число транзакций; что после того, как часть потока коснулась биржи Binance, они быстро скоординировались; и что ожидается отсутствие потерь пользовательских средств. У меня нет причин сомневаться в этой оценке, и сам DuskDS не пострадал на уровне протокола.
Вот с чем стоит задержаться. Вся подача Dusk Network опирается на слова вроде trustless и decentralized, и в её документации говорится, что более новый мост DuskEVM является нативным, управляемым валидаторами и не требующим внешних кастодианов. Этот более новый мост лежит в основе грядущего мейннета DuskEVM — того же уровня, который в итоге должен будет переносить конфиденциальные транзакции через Hedger, модуль приватности, построенный на гомоморфном шифровании и доказательствах с нулевым разглашением. Августовский инцидент произошёл не там. Он произошёл в более старом кошельке, который обслуживала команда и который использовался для межсетевых операций моста — в инфраструктуре уровня эксплуатации, существующей наряду с протоколом, а не внутри его правил консенсуса. Это различие действительно, но это также именно та стыковка, где сосредоточивается централизованный риск в проектах, которые при этом продают себя как децентрализованные.
Я не думаю, что этот инцидент подрывает доказательства безопасности Phoenix или консенсус Segregated Byzantine Agreement, лежащий в основе цепочки. Но это наглядное напоминание о том, что даже сеть, ориентированная на приватность и соответствие требованиям, несёт ту же поверхность атак на уровне эксплуатации, что и любой проект, перемещающий активы между цепочками, и что к этой поверхности стоит относиться критически независимо от того, насколько «безупречна» криптография.
@Dusk #dusk $DUSK
Вот с чем стоит задержаться. Вся подача Dusk Network опирается на слова вроде trustless и decentralized, и в её документации говорится, что более новый мост DuskEVM является нативным, управляемым валидаторами и не требующим внешних кастодианов. Этот более новый мост лежит в основе грядущего мейннета DuskEVM — того же уровня, который в итоге должен будет переносить конфиденциальные транзакции через Hedger, модуль приватности, построенный на гомоморфном шифровании и доказательствах с нулевым разглашением. Августовский инцидент произошёл не там. Он произошёл в более старом кошельке, который обслуживала команда и который использовался для межсетевых операций моста — в инфраструктуре уровня эксплуатации, существующей наряду с протоколом, а не внутри его правил консенсуса. Это различие действительно, но это также именно та стыковка, где сосредоточивается централизованный риск в проектах, которые при этом продают себя как децентрализованные.
Я не думаю, что этот инцидент подрывает доказательства безопасности Phoenix или консенсус Segregated Byzantine Agreement, лежащий в основе цепочки. Но это наглядное напоминание о том, что даже сеть, ориентированная на приватность и соответствие требованиям, несёт ту же поверхность атак на уровне эксплуатации, что и любой проект, перемещающий активы между цепочками, и что к этой поверхности стоит относиться критически независимо от того, насколько «безупречна» криптография.
@Dusk #dusk $DUSK