#dusk $DUSK @Dusk
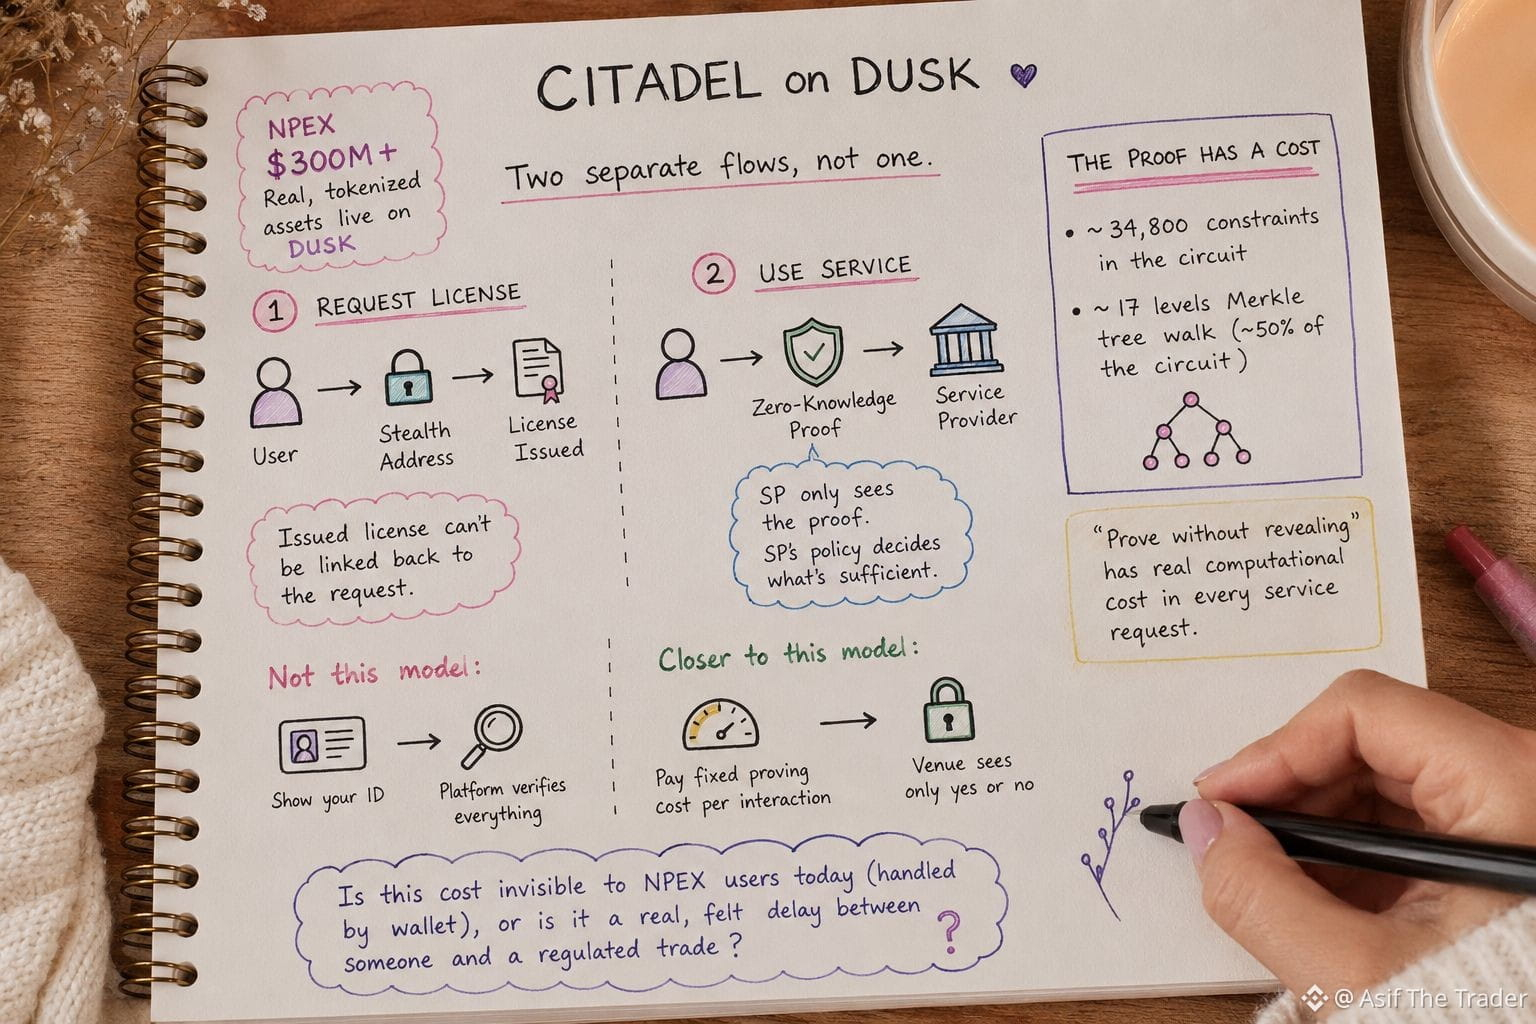
Я вернулся в документацию Citadel после того, как заметил, что у NPEX уже есть $300M+ реальных токенизированных активов, которые прямо сейчас живут на Dusk. Это уже не пример тестнета, поэтому мне захотелось проверить, действительно ли заявленное про приватность выдерживает проверку в реальной регулируемой среде, а не только на диаграмме из whitepaper.
Оказалось, что протокол на самом деле состоит из двух отдельных потоков, а не из одного.
Во‑первых, пользователь запрашивает лицензию у License Provider, используя stealth‑адрес, чтобы выданную лицензию нельзя было связать с запросом.
Во‑вторых, когда пользователь хочет воспользоваться сервисом, он не пересылает лицензию повторно. Он отправляет доказательство с нулевым разглашением того, что у него есть действующая лицензия. Service Provider видит только это доказательство, и именно собственная политика SP решает, что считается достаточным.
Вот что меня заставило остановиться. Это доказательство не бесплатное. Собственная схема Citadel для доказательства владения лицензией работает примерно на 34 800 ограничениях, и примерно половина из них — это просто обход Merkle‑дерева на 17 уровней, чтобы подтвердить, что лицензия действительно зарегистрирована.
Так что «докажи, не раскрывая» имеет реальную вычислительную цену, встроенную в каждый отдельный запрос к сервису, а не просто как дизайнерский принцип на слайде.
Это другая модель, чем «покажи свой ID и пусть платформа проверит всё».
Скорее это похоже на: заплатить фиксированную стоимость генерации доказательства один раз на каждый интеракшен — в обмен на то, что площадка никогда не увидит ничего, кроме «да» или «нет».
Что я всё ещё не могу выяснить: эта стоимость сегодня для реального пользователя NPEX невидима (кошелёк обрабатывает всё в фоне) или же это реальная ощутимая задержка между человеком и регулируемой торговлей.