Я потратил больше времени на изучение модели приватности DUSK в модели приватности DUSK, и ответ со стороны моста изменил моё мнение больше, чем сама криптография.
Очевидное утверждение — «конфиденциальные транзакции». Но это не самая интересная часть. Важно то, что происходит, когда что-то идёт не так.
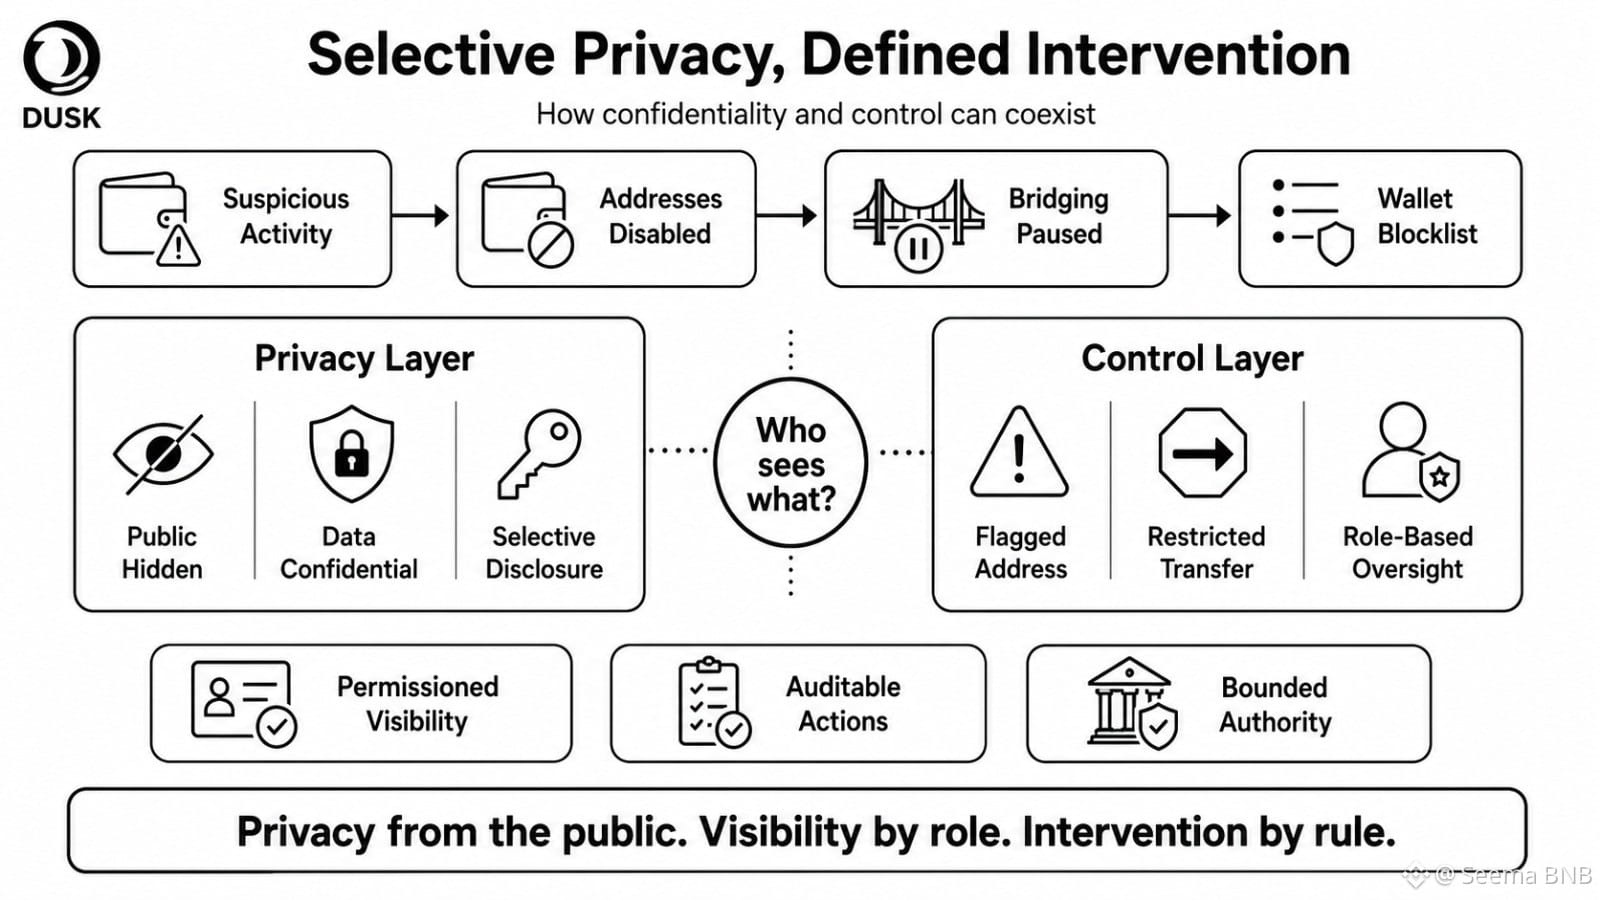
Было обнаружено подозрительное поведение кошельков: адреса мостов отключили, мост поставили на паузу, а также ввели блоклист для Web Wallet. Это само по себе не делает DUSK менее приватным. Но это раскрывает реальный дизайнерский вопрос: приватность от кого и контроль для кого?
Для регулируемых финансов абсолютная анонимность может оказаться более слабой моделью. Учреждениям нужна конфиденциальность от публичных пользователей, при этом аудиторам, площадкам или надзорным органам может по‑прежнему требоваться определённая наблюдаемость. Приватность по умолчанию, видимость по разрешению — звучит практично.
Но именно разрешения запускают давление со стороны управления.
Если одна уполномоченная сторона может видеть 80% приватного процесса, насколько он приватен в операционном смысле? Если отмеченный адрес можно ограничить, кто решает, что адрес отмечать, как быстро это делается и какое существует обжалование?
DUSK может добиться успеха, если выборочное раскрытие останется узким, поддающимся аудиту и привязанным к ролям.
Меня меньше интересует, сможет ли DUSK скрывать данные сейчас. Я хочу понять, может ли он управлять видимостью, не тихо централизуя при этом право на вмешательство.
#dusk $DUSK @Dusk
Очевидное утверждение — «конфиденциальные транзакции». Но это не самая интересная часть. Важно то, что происходит, когда что-то идёт не так.
Было обнаружено подозрительное поведение кошельков: адреса мостов отключили, мост поставили на паузу, а также ввели блоклист для Web Wallet. Это само по себе не делает DUSK менее приватным. Но это раскрывает реальный дизайнерский вопрос: приватность от кого и контроль для кого?
Для регулируемых финансов абсолютная анонимность может оказаться более слабой моделью. Учреждениям нужна конфиденциальность от публичных пользователей, при этом аудиторам, площадкам или надзорным органам может по‑прежнему требоваться определённая наблюдаемость. Приватность по умолчанию, видимость по разрешению — звучит практично.
Но именно разрешения запускают давление со стороны управления.
Если одна уполномоченная сторона может видеть 80% приватного процесса, насколько он приватен в операционном смысле? Если отмеченный адрес можно ограничить, кто решает, что адрес отмечать, как быстро это делается и какое существует обжалование?
DUSK может добиться успеха, если выборочное раскрытие останется узким, поддающимся аудиту и привязанным к ролям.
Меня меньше интересует, сможет ли DUSK скрывать данные сейчас. Я хочу понять, может ли он управлять видимостью, не тихо централизуя при этом право на вмешательство.
#dusk $DUSK @Dusk