#dusk $DUSK @Dusk
Я рылся в документации Dusk, пытаясь понять, что именно на уровне протокола означает «приватность по умолчанию, аудируемость по требованию», потому что эта фраза встречается везде в их материалах по RWA, и мне хотелось узнать, кто проводит аудит.
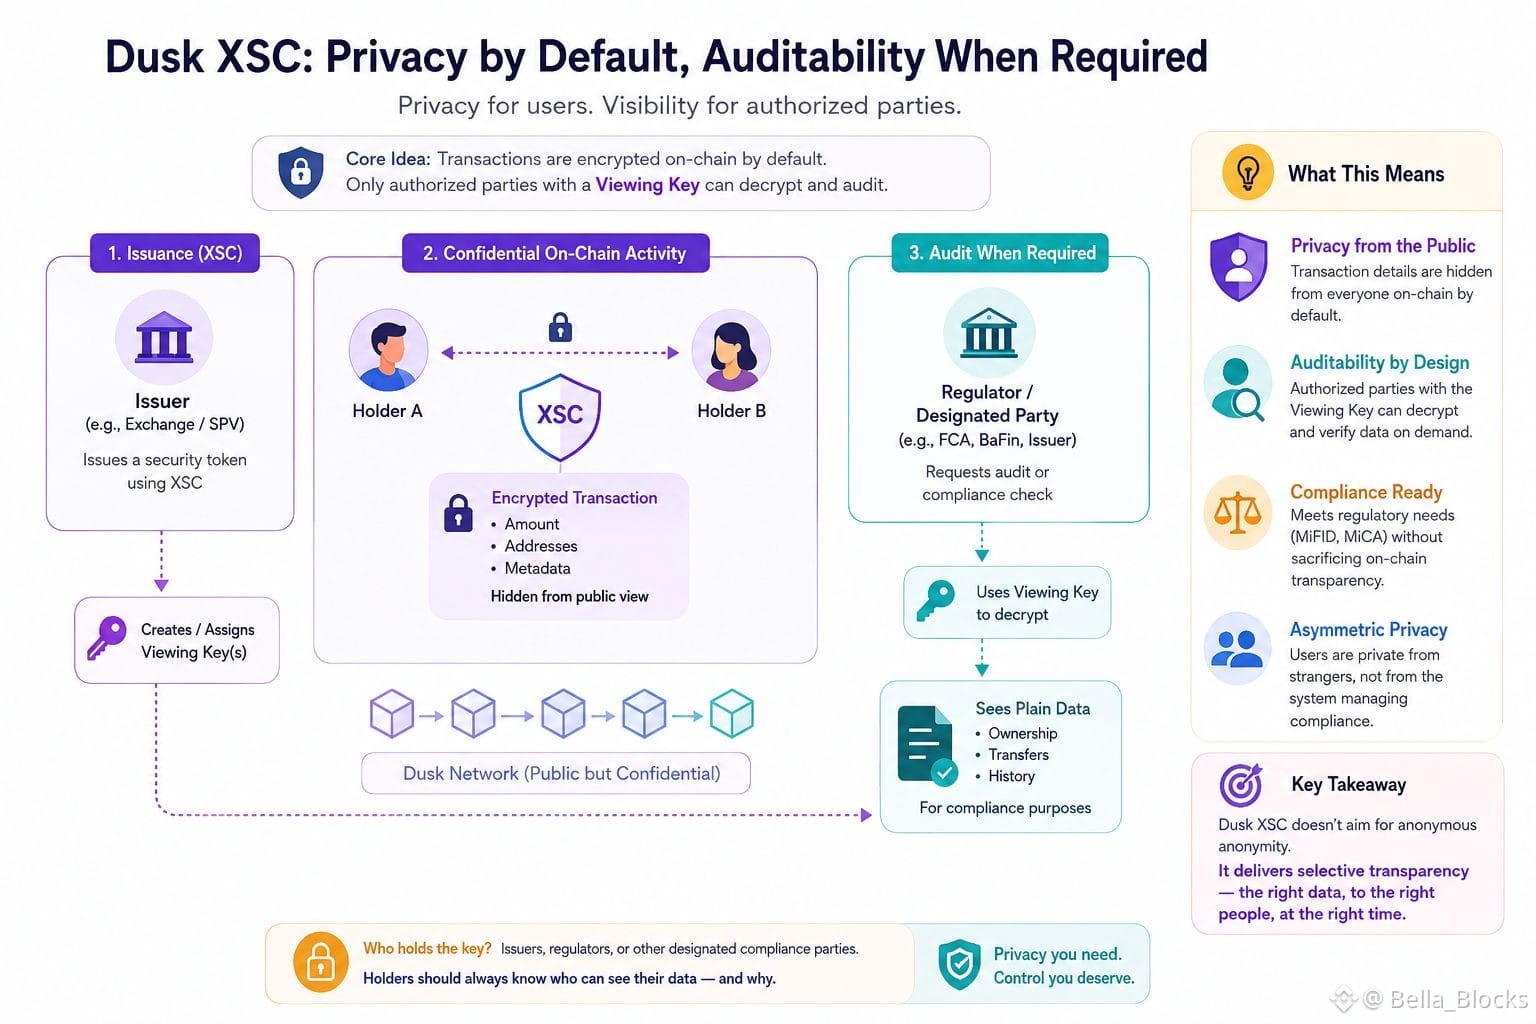
Оказалось, что стандарт XSC предусматривает опциональные ключи просмотра, привязанные к уровню соответствия требованиям (compliance) — так что когда security token выпускается через XSC, эмитент (или назначенный регулятор) может хранить ключ, который расшифровывает детали транзакций, остающиеся скрытыми для всех остальных в ончейне. Я возвращался к документации дважды, потому что сначала воспринял это как полную сквозную приватность, как у типичной защищённой (shielded) транзакции. Это не совсем так. Это приватность от публичности, а не обязательно от контрагента, который исполняет правила compliance.
Это не недостаток — в этом и весь смысл: вы не сможете получить MiFID- или MiCA-совместимый security token, не имея возможности по требованию доказать владение и проследить движение средств. Но это означает, что гарантия приватности по замыслу асимметрична, и я не уверен, что это очевидно тому, кто читает «конфиденциально» на главной странице и предполагает симметрную анонимность, как у privacy-coin.
Создаваемый этим стимул интересен: эмитенты охотно размещают реальные ценные бумаги в публичной сети именно потому, что сохраняют видимость. Пользователи получают приватность от посторонних, а не от системы, управляющей ими. Есть смысл спросить, сколько держателей на самом деле понимают, кто владеет этим ключом для любого конкретного актива.
Я рылся в документации Dusk, пытаясь понять, что именно на уровне протокола означает «приватность по умолчанию, аудируемость по требованию», потому что эта фраза встречается везде в их материалах по RWA, и мне хотелось узнать, кто проводит аудит.
Оказалось, что стандарт XSC предусматривает опциональные ключи просмотра, привязанные к уровню соответствия требованиям (compliance) — так что когда security token выпускается через XSC, эмитент (или назначенный регулятор) может хранить ключ, который расшифровывает детали транзакций, остающиеся скрытыми для всех остальных в ончейне. Я возвращался к документации дважды, потому что сначала воспринял это как полную сквозную приватность, как у типичной защищённой (shielded) транзакции. Это не совсем так. Это приватность от публичности, а не обязательно от контрагента, который исполняет правила compliance.
Это не недостаток — в этом и весь смысл: вы не сможете получить MiFID- или MiCA-совместимый security token, не имея возможности по требованию доказать владение и проследить движение средств. Но это означает, что гарантия приватности по замыслу асимметрична, и я не уверен, что это очевидно тому, кто читает «конфиденциально» на главной странице и предполагает симметрную анонимность, как у privacy-coin.
Создаваемый этим стимул интересен: эмитенты охотно размещают реальные ценные бумаги в публичной сети именно потому, что сохраняют видимость. Пользователи получают приватность от посторонних, а не от системы, управляющей ими. Есть смысл спросить, сколько держателей на самом деле понимают, кто владеет этим ключом для любого конкретного актива.