#termmax @TermMax
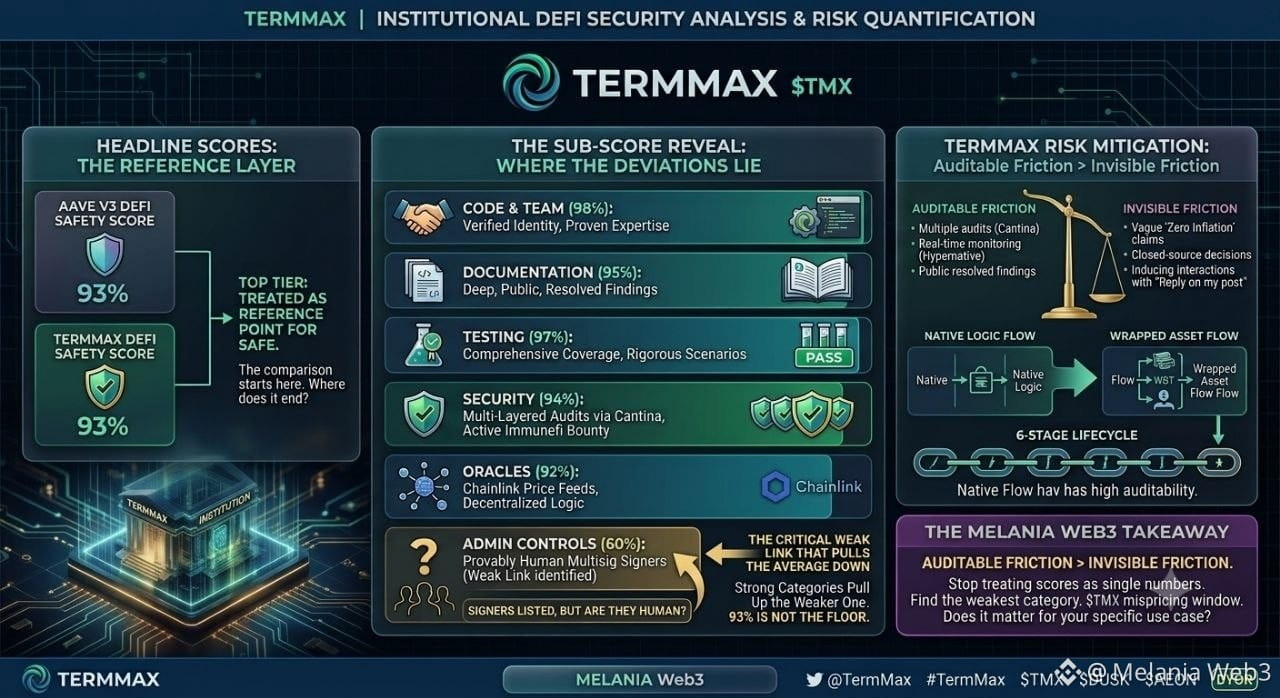
Оценка DeFiSafety по TermMax составляет 93% — тот же уровень, что и у #Aave V3, протокола, который большинство людей воспринимают как эталон «безопасности». Я почти принял это на веру и просто пропустил.
Но затем я открыл реальный отчёт DeFiSafety, а не ограничился заголовком, и 93% перестали выглядеть как один-единственный показатель.
Это среднее по шести категориям — код и команда, документация, тестирование, безопасность, админ-контроли, оракулы — и эти категории не меняются синхронно. Линия аудита TermMax набирает почти максимальные баллы: несколько раундов, все замечания публичны, все исправлены. Но один вопрос по админ-контролям ниже по отчёту — действительно ли мультисиг-подписанты можно доказуемо считать реальными людьми, а не просто перечисленными — оценивается заметно ниже. Один и тот же отчёт, один и тот же протокол, две совершенно разные «оценочные ведомости» внутри одной процентной цифры заголовка.
Именно это изменило то, как я в целом читаю оценки безопасности. 93% — это не «пол». Не все категории обязательно проходят хотя бы этот порог. Это среднее: сильные категории подтягивают слабую.
Ничто из этого не делает TermMax менее безопасным, чем следует из цифры — несколько аудитов через Cantina, активная bounty в Immunefi, реальный мониторинг Hypernative и админ-изменения с timelock — всё это реальные, проверяемые уровни. Я не спорю, что оценка неверная.
Я всё ещё разбираюсь, какой вес стоит придавать подсоставляющим баллам по сравнению с итоговой цифрой. 93%, собранные из шести «ровных» 90, воспринимаются иначе, чем 93%, собранные из одного 100 и одного 60 — хотя среднее в итоге получается одинаковым.
Так что вот чего я бы хотел на самом деле, прежде чем воспринимать любую #DeFi security-оценку как единую цифру: какая категория тянет среднее вниз и важна ли именно эта категория для того, как я использую протокол?
#TermMax @TermMax $RE
$MAGMA
$BOME