Новый DeFi-протокол, небольшая команда, громкие заявления: такая комбинация заслуженно заработала определённый и, в основном, обоснованный стереотип — один аудит, который в спешке выпустили до запуска; страница bug bounty, которая существует скорее «для галочки»; и эксплойт в заголовках в первый же год, которого никто не ждал, потому что никто всерьёз не смотрел. Этот шаблон повторяется достаточно часто, чтобы скепсис по отношению к любому новому lending-протоколу был разумной позицией «по умолчанию».
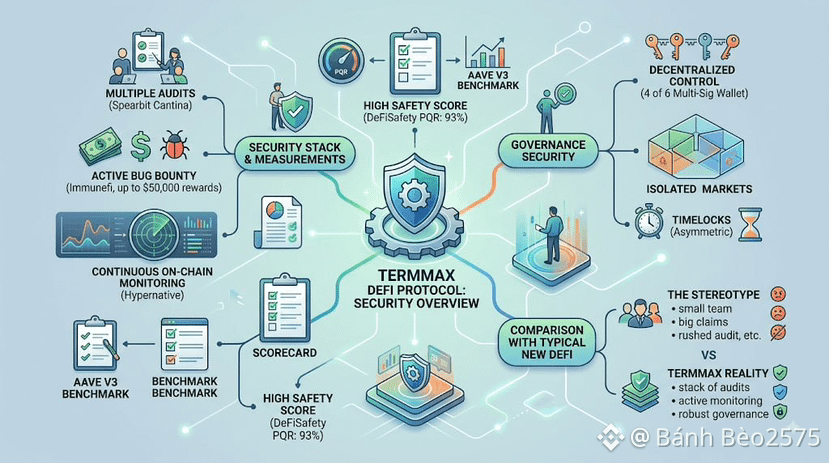
TermMax неловко вписывается в этот стереотип — в основном потому, что не совпадает с тем шаблоном по тем деталям, которые действительно важны. Протокол проводит несколько раундов аудитов в рамках Cantina-competition от Spearbit, а не ограничивается единственной проверкой перед запуском; ведёт активный bug bounty в Immunefi с наградами за критические уязвимости до $50 000; и поверх всего накладывает непрерывный on-chain мониторинг от Hypernative — отслеживание подозрительной активности в реальном времени, а не опора исключительно на проверки «точка во времени». TermMax сообщает DeFiSafety PQR-score 93% — команда прямо сравнивает эту цифру с Aave V3, протоколом, который в отрасли воспринимают как эталон безопасности.
Безопасности управления уделено похожее внимание: 4 из 6 в мультиподписном кошельке для критичных админ-функций; изоляция рынков, чтобы проблема в одной паре залога не могла «каскадировать» в каждый другой рынок на протоколе; асимметричные timelock’и для рискованных изменений параметров. Ничего из этого не является чем-то необычным для самых устоявшихся игроков в DeFi lending. По-настоящему редким это выглядит лишь потому, что протокол запустили только в апреле 2025 года.
Накопленные аудиты и высокий показатель безопасности снижают вероятность конкретного класса отказа, но не устраняют риски полностью — об этом же говорят и собственные раскрытия рисков TermMax. Их смысл — вывести TermMax за пределы «нового и недостаточно проверенного» сегмента, который стереотип предполагает по умолчанию; это различие стоит сделать ещё до того, как списывать молодой протокол только по одному возрасту.
@TermMax #TermMax
$BTW $STBL $STAR
TermMax неловко вписывается в этот стереотип — в основном потому, что не совпадает с тем шаблоном по тем деталям, которые действительно важны. Протокол проводит несколько раундов аудитов в рамках Cantina-competition от Spearbit, а не ограничивается единственной проверкой перед запуском; ведёт активный bug bounty в Immunefi с наградами за критические уязвимости до $50 000; и поверх всего накладывает непрерывный on-chain мониторинг от Hypernative — отслеживание подозрительной активности в реальном времени, а не опора исключительно на проверки «точка во времени». TermMax сообщает DeFiSafety PQR-score 93% — команда прямо сравнивает эту цифру с Aave V3, протоколом, который в отрасли воспринимают как эталон безопасности.
Безопасности управления уделено похожее внимание: 4 из 6 в мультиподписном кошельке для критичных админ-функций; изоляция рынков, чтобы проблема в одной паре залога не могла «каскадировать» в каждый другой рынок на протоколе; асимметричные timelock’и для рискованных изменений параметров. Ничего из этого не является чем-то необычным для самых устоявшихся игроков в DeFi lending. По-настоящему редким это выглядит лишь потому, что протокол запустили только в апреле 2025 года.
Накопленные аудиты и высокий показатель безопасности снижают вероятность конкретного класса отказа, но не устраняют риски полностью — об этом же говорят и собственные раскрытия рисков TermMax. Их смысл — вывести TermMax за пределы «нового и недостаточно проверенного» сегмента, который стереотип предполагает по умолчанию; это различие стоит сделать ещё до того, как списывать молодой протокол только по одному возрасту.
@TermMax #TermMax
$BTW $STBL $STAR