

В крипто есть допущение, которое никак не хочет умирать:
Если что-то должно соответствовать требованиям, кто-то должен это видеть.
Вся транзакция.
Кошелёк.
Сумма.
Контрагенты.
История.
Разместите всё в прозрачном реестре, добавьте поверх слой идентификации и назовите это регулируемыми финансами.
Это просто.
И это также удивительно прямолинейное решение гораздо более сложной проблемы.
Наблюдая за архитектурой Dusk особенно внимательно, более интересная идея заключается не в том, что она делает транзакции приватными. Многие системы пытались сделать это.
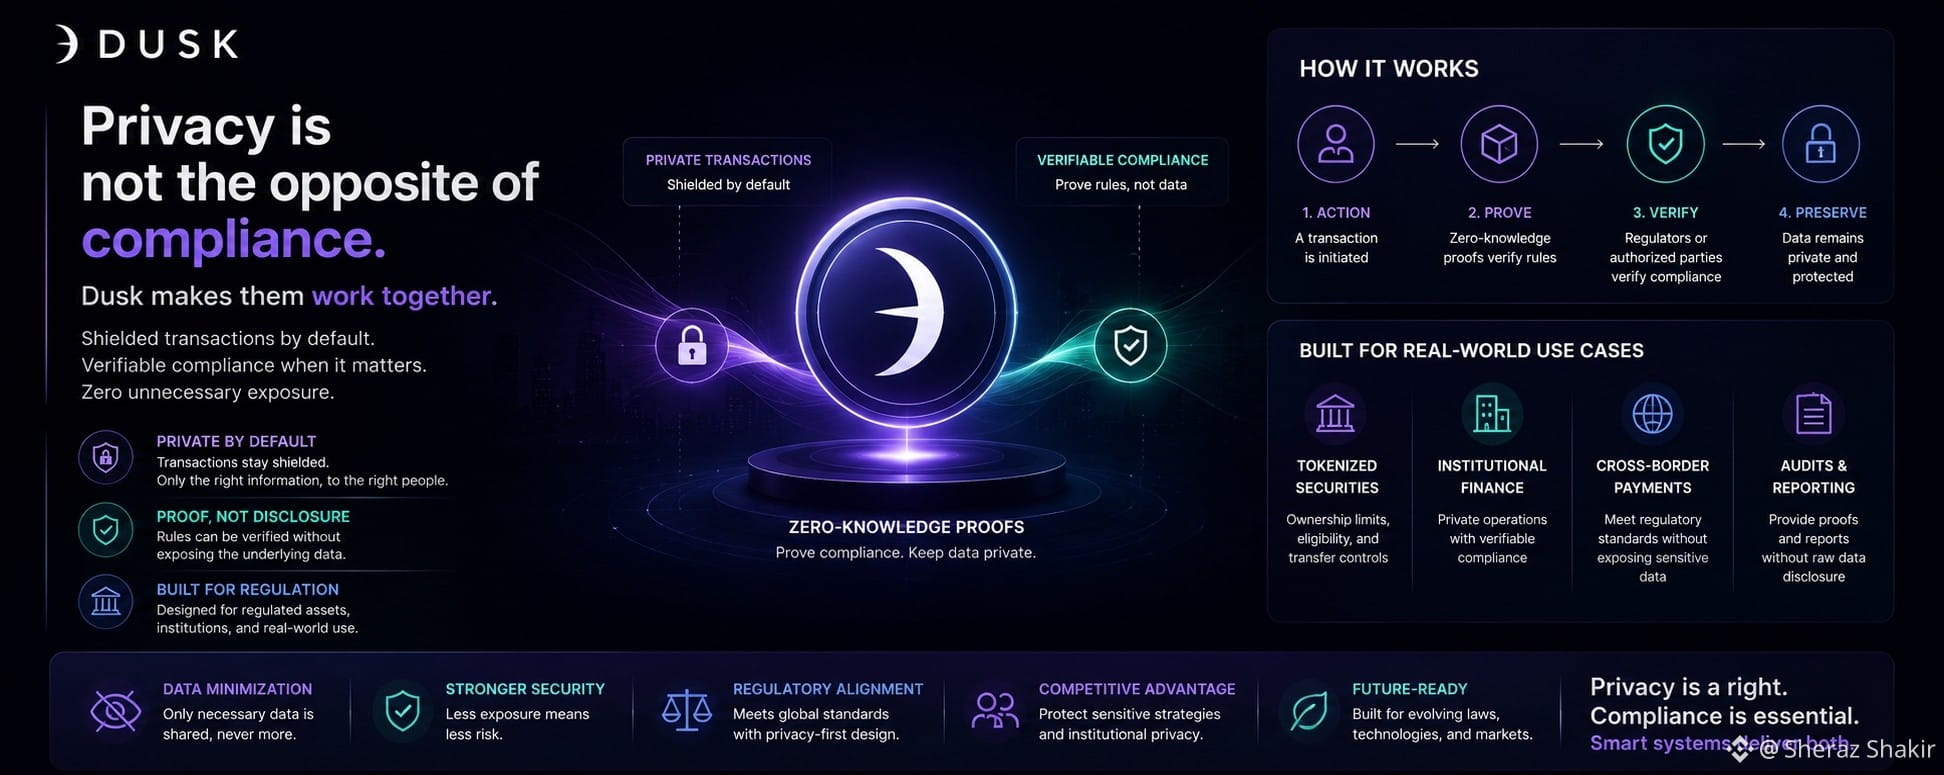
Интересная идея в том, что Dusk рассматривает доказательство и раскрытие как две разные вещи.
Это различие звучит технически, пока не задумаешься о том, что именно нужно финансовым рынкам.
Регулятору может понадобиться доказательство, что инвестор был допущен (eligible).
Эмитенту может нужно знать, что предельный лимит владения не был превышен.
Площадке может понадобиться установить, что перевод был разрешен.
Аудитору может потребоваться проверить, что конкретное правило было соблюдено.
Ни одно из этих утверждений автоматически не означает, что каждый участник рынка должен видеть полный баланс инвестора, историю транзакций или личную информацию.
Dusk спроектирован вокруг этого разделения. В документации описана модель, объединяющая контроль доступа, защищенные переводы, доказательства с нулевым разглашением и избирательное раскрытие, с доступными публичным и приватным режимами транзакций в зависимости от рабочего процесса.
Это гораздо более тонкое утверждение, чем «приватный блокчейн».
Деталь, которую больше всего людей пропускают
Одна из самых простых ошибок — считать, что конфиденциальность означает скрывать все.
Но именно этого Dusk на самом деле не пытается делать.
Ее архитектура допускает разные уровни видимости. Транзакции Phoenix могут скрывать отправителя, получателя и переведенную сумму от обычных наблюдателей, тогда как механизмы view-key могут обеспечивать видимость уполномоченным сторонам. Другие модели транзакций могут оставаться публичными, когда прозрачность полезна.
Это имеет значение, потому что регулируемые рынки никогда не работали в условиях абсолютной прозрачности.
Фондовая биржа может раскрывать рыночную цену, не раскрывая каждую единицу информации, которой владеет каждый инвестор.
Регистратор может вести запись об владении, не публикуя всю финансовую жизнь инвестора.
Аудитор может проверять контроль, не нуждаясь в неограниченном доступе ко всем посторонним фрагментам информации.
Иногда индустрия блокчейна забыла это различие, потому что публичные реестры сделали радикальную прозрачность технически удобной.
По сути Dusk спрашивает, должна ли удобство диктовать архитектуру финансовых рынков.
Соблюдение требований — это больше, чем KYC
Еще один нюанс, за которым стоит следить: как Dusk рассматривает соблюдение требований как то, что может существовать внутри рабочего процесса с активом, а не как внешний контрольный список.
В ее документации описаны контроли вокруг допущения (eligibility), привязки кошелька, лимитов владения, ограничений на переводы, отчетности, восстановления и расчетов. Ее материалы, ориентированные на активы, также описывают рабочие процессы для регулируемых ценных бумаг, где допущение, контролируемые переводы, раскрытие и расчеты проектируются вместе.
Это важно.
Представьте токен, представляющий регулируемую ценную бумагу, с правилом: один инвестор не может превышать заданный порог владения.
В обычной прозрачной цепочке простой ответ — сделать владение видимым и публично посчитать результат.
Архитектура, ориентированная на конфиденциальность, задает другой вопрос:
Может ли система доказать, что перевод удерживает инвестора ниже допустимого порога, не раскрывая ненужную информацию о всей позиции инвестора?
Ранние работы Dusk над Zedger были специально спроектированы под подобный класс задач, включая ограниченные переводы и другие ограничения, специфичные для ценных бумаг.
Вот где технология с нулевым разглашением перестает быть демонстрацией криптографии и начинает превращаться в рыночную инфраструктуру.
Тогда есть идентичность
Работа Dusk над Цитаделью — еще один фрагмент, который часто упускают из виду.
Базовая идея заключается не просто в «скройте свою личность».
Это ближе к:
доказать важный атрибут, не раскрывая ненужно все, что стоит за ним.
В документации Dusk описано избирательное раскрытие атрибутов вроде места жительства, возрастной группы и аккредитации. Ранние материалы про Цитадель также описывают доказательства владения и достоверности при сохранении скрытыми исходных атрибутов.
Это различие особенно актуально для регулируемых активов.
Допустим, инвестиционный продукт доступен только определенной подходящей категории инвесторов.
Вопрос комплаенса — это не обязательно:
««Покажите всем точно, кто этот человек, и всё о нем».»
Это может быть просто:
««Может ли система установить, что этот человек удовлетворяет требуемому условию?»»
Это очень разные требования к данным.
И разница становится еще более важной, когда информация хранится в неизменяемом реестре.
Европа тихо усиливает этот аргумент
Вот где тезис Dusk становится интереснее, чем сугубо крипто-ориентированные дебаты.
Европейский совет по защите данных (EDPB) завершил итоговые руководящие принципы по защите данных для блокчейна в июле 2026 года. В руководстве подчеркиваются последствия для конфиденциальности при размещении персональных данных в распределенных реестрах, а также акцентируется необходимость мер вроде минимизации данных и избегания ненужной общедоступности.
Сопроводительные материалы EDPB делают проблему необычно ясной: метаданные транзакций блокчейна сами по себе могут стать персональными данными, когда идентификаторы можно связать с конкретными людьми, тогда как подходы с нулевым разглашением могут помочь сохранять личности скрытыми. Также это указывает на необходимость держать реальную персональную информацию вне цепочки (off-chain) и использовать криптографические доказательства там, где это уместно.
Это удивительный разворот.
На протяжении лет крипто часто воспринимала прозрачность как «по умолчанию» добродетель, а конфиденциальность — как исключение.
Закон о защите данных все чаще заставляет отрасль задуматься, является ли ответственная архитектура именно такой: обеспечивать постоянную доступность информации для всех.
В такой среде избирательное раскрытие перестает выглядеть роскошью.
Похоже, это начинает становиться практичным.
Но вот где ломается простая история про Dusk
Есть риск зайти в другую сторону слишком далеко.
Доказательство с нулевым разглашением может установить, что утверждение истинно.
Это не автоматически отвечает на любой вопрос, который может задать регулятор.
Это различие имеет огромное значение.
Например, стандарты FATF требуют, чтобы поставщики услуг для виртуальных активов проводили комплексную проверку клиентов, вели записи и, в соответствующих переводах, получали, хранили и безопасно передавали информацию об отправителе и бенефициаре. Обновление Рекомендации 16 на 2025 год также усиливает важность информации, сопровождающей трансграничные платежи.
Так что будут ситуации, когда «доказательство подтверждает правило» не окажется концом разговора с регулятором.
Супервизору может понадобиться исходная запись.
Следователю может понадобиться связать несколько событий.
Органу по принудительному исполнению (enforcement) может понадобиться информация сверх того конкретного утверждения, которое доказывает ZK-схема.
Институция может иметь собственные юридические обязательства, более широкие, чем то, что проверяет конкретный смарт-контракт.
Это и есть реальный стресс-тест.
Избирательное раскрытие должно быть избирательным в обе стороны
Это, вероятно, самый важный нюанс.
Серьезная институциональная система конфиденциальности не может просто сказать:
«Регулятор не получает ничего».
И не может сказать:
«Регулятору достается всё».
Нужна контролируемая «середина».
В документации Dusk по рыночной инфраструктуре описано ровно это направление: часть информации может оставаться конфиденциальной, а эмитенты, площадки, аудиторы или супервизоры получают контролируемую видимость, когда рабочий процесс этого требует.
Это гораздо ближе к тому, как на самом деле работает зрелая финансовая инфраструктура.
Вопрос превращается в вопрос об авторитетe, масштабе и процедуре.
Кто может запросить раскрытие?
Для какой цели?
Какие данные они могут видеть?
Можно ли ограничить раскрытие одним активом или одной транзакцией?
Можно ли это независимо верифицировать?
Может ли аудитор воспроизвести результат?
Что произойдет, если две юрисдикции потребуют разные сведения?
Что произойдет, когда изменится регуляторная рамка?
Эти вопросы менее гламурны, чем доказательства с нулевым разглашением.
Вероятно, они еще важнее.
Есть еще одно тихое преимущество
Конфиденциальность может защищать институты от конкурентов, а не только от регуляторов.
Полностью прозрачная корпоративная казначейская функция — странная вещь.
Если все могут наблюдать позиции учреждения, контрагентов, размеры транзакций и схемы перемещений, прозрачность может превратиться в инструмент получения информации.
Dusk явно сформулировал это как институциональную проблему: публичные блокчейны могут раскрывать коммерчески чувствительные позиции и информацию о транзакциях, которые регулируемым компаниям может не хотелось бы делать универсально видимыми.
Это меняет экономический аргумент в пользу конфиденциальности.
Конфиденциальность — это не обязательно про сокрытие неправомерных действий.
Иногда это просто про предотвращение того, чтобы каждый участник рынка получал одну и ту же информацию одновременно.
Традиционные рынки интуитивно понимают этот импульс.
Крипто все еще этому учится.
Важно и то, какая инфраструктура лежит в основе
Также стоит помнить один технический нюанс: конфиденциальность не бесплатна.
В документации Dusk отмечено, что генерация доказательств с нулевым разглашением вычислительно затратна и использует специализированную инфраструктуру провайдера (prover).
Это поднимает практические вопросы о стоимости доказательства, задержках, операционной сложности и доступности инфраструктуры.
Архитектура конфиденциальности может выглядеть изящно на бумаге, но становиться неудобной в масштабе.
Поэтому институциональное внедрение будет определяться не только криптографической корректностью.
Это будет решаться тем, насколько вся система предсказуема для операционных команд, аудиторов, кастодианов, специалистов по комплаенсу и регуляторов — чтобы им можно было доверять.
Это гораздо более высокий порог.
Итак, достаточно ли избирательного раскрытия Dusk?
Мое прочтение таково: как техническая основа — возможно достаточно, но само по себе это не гарантирует, что этого достаточно как регуляторного ответа.
Это различие имеет значение.
Dusk может предоставить криптографическое доказательство того, что условие было выполнено, не требуя делать исходную транзакцию публичной. Ее архитектура уже объединяет конфиденциальность, идентичность, контроль доступа и логику регулируемых активов именно так, как это нужно для решения этой задачи.
Однако институты не работают только на криптографии.
Они действуют внутри правовых рамок.
И регуляторы не все задают один и тот же вопрос.
Кто-то может удовлетвориться верифицируемыми доказательствами для рутинных контролей.
Другие могут потребовать контролируемого доступа к исходным записям.
В некоторых юрисдикциях со временем могут установить стандарты для машинно-проверяемых доказательств соблюдения требований.
Другие могут продолжать полагаться на традиционную отчетность и проверку.
Это означает, что выигрышная архитектура, вероятно, не будет «максимальной конфиденциальностью».
Это будет конфиденциальность с подотчетным «аварийным люком» (escape hatch).
Не бэкдор.
Не постоянная публичная экспозиция.
Управляемый механизм доказательства большего, когда законная власть действительно нуждается в большем.
Это существенно более сложная инженерная и управленческая задача.
И, странным образом, именно здесь идея становится интересной.
Тихий нюанс, к которому я постоянно возвращаюсь, заключается в том, что Dusk на самом деле не утверждает, будто регуляторы должны перестать задавать вопросы.
Это утверждение, что, возможно, стандартный ответ на каждый вопрос регулятора не обязательно должен быть целиком всей базой данных.
Если это различие переживет контакт с реальными институтами, аудитами и трансграничным регулированием, то конфиденциальность в блокчейне начнет выглядеть менее как идеологическая функция и больше как разумное свойство финансовой инфраструктуры.
Сложная часть никогда не заключалась в том, чтобы доказывать нечто конфиденциально.
Сложная часть — решить, кто имеет право спрашивать что, когда и сколько доказательств достаточно.
Именно об этом отрасль, вероятно, будет спорить годами.