Я заметил кое-что при сортировке тестов DUSK fork по P95 задержке сети: алерт в 500 мс казался полезным, пока я не проверил, что именно он на самом деле ловит.
Порог может звучать точно, но при этом оставаться слабым предиктором.
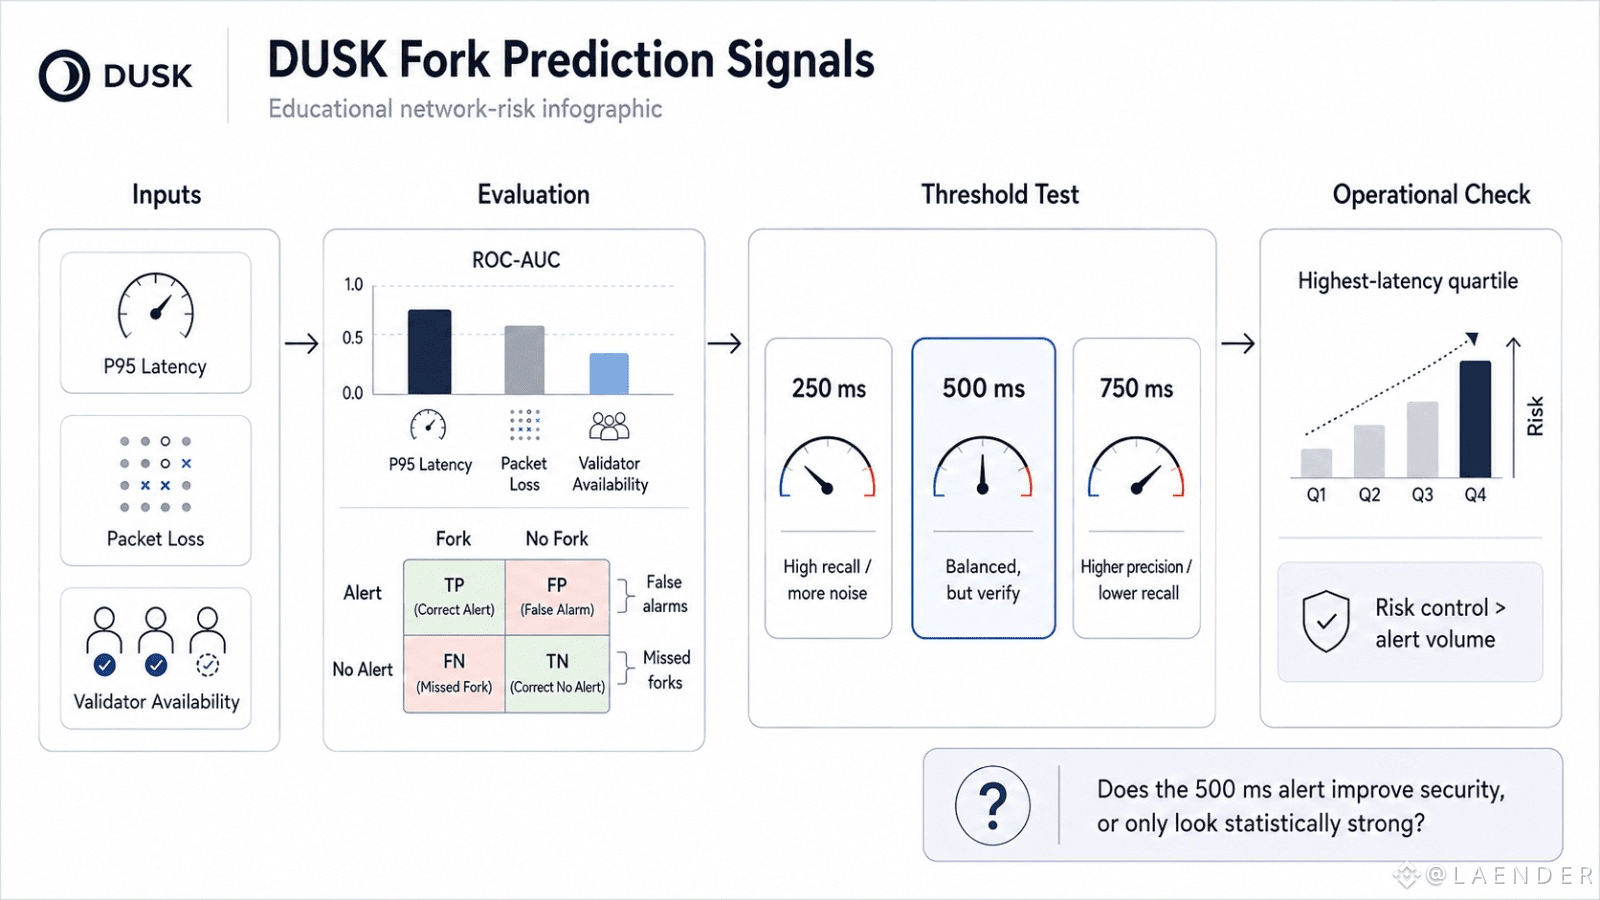
Для DUSK Network я бы не судил о задержке одной только величиной latency. Важен ROC-AUC по P95 задержке, потере пакетов и доступности валидаторов, потому что каждый сигнал может по‑разному разделять раунды с fork и без fork. Затем матрица ошибок показывает ту часть AUC, которая может скрывать ложные срабатывания, пропущенные forks и насколько часто раунд с высоким риском оказывался на самом деле безобидным.
Порог 250 мс может поймать больше событий fork, но будет затапливать систему шумом. На 750 мс точность может вырасти, а recall — резко упасть. Линия в 500 мс находится между ними, но «сбалансированность» не означает автоматически полезность.
Для DUSK важно управление риском по отношению к объёму алертов, а не “latency vs no latency”.
Я бы также посмотрел на рост fork-risk в самом высоколатентном квартиле. Если эта группа не демонстрирует заметной концентрации forks, задержка может быть связана с fork статистически, но при этом иметь слабую операционную ценность.
Моё тихое сомнение простое: улучшает ли безопасность токена DUSK потому, что алерт выглядит статистически хорошо, или только тогда, когда он ловит редкие события, которые реально имеют значение?
@Dusk #dusk $DUSK
Порог может звучать точно, но при этом оставаться слабым предиктором.
Для DUSK Network я бы не судил о задержке одной только величиной latency. Важен ROC-AUC по P95 задержке, потере пакетов и доступности валидаторов, потому что каждый сигнал может по‑разному разделять раунды с fork и без fork. Затем матрица ошибок показывает ту часть AUC, которая может скрывать ложные срабатывания, пропущенные forks и насколько часто раунд с высоким риском оказывался на самом деле безобидным.
Порог 250 мс может поймать больше событий fork, но будет затапливать систему шумом. На 750 мс точность может вырасти, а recall — резко упасть. Линия в 500 мс находится между ними, но «сбалансированность» не означает автоматически полезность.
Для DUSK важно управление риском по отношению к объёму алертов, а не “latency vs no latency”.
Я бы также посмотрел на рост fork-risk в самом высоколатентном квартиле. Если эта группа не демонстрирует заметной концентрации forks, задержка может быть связана с fork статистически, но при этом иметь слабую операционную ценность.
Моё тихое сомнение простое: улучшает ли безопасность токена DUSK потому, что алерт выглядит статистически хорошо, или только тогда, когда он ловит редкие события, которые реально имеют значение?
@Dusk #dusk $DUSK