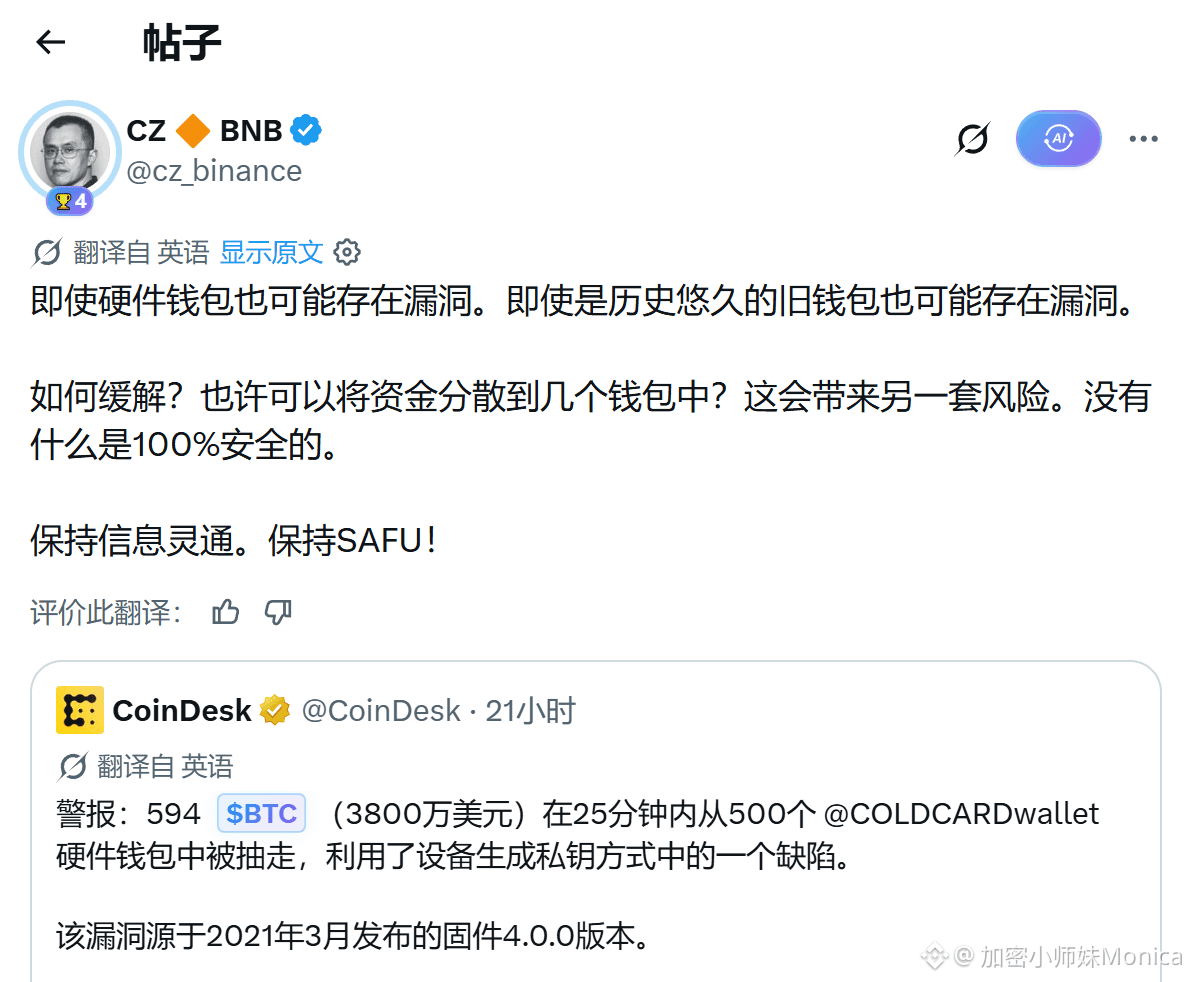
Холодкард: на этот раз уязвимость в прошивке — действительно редкий и серьёзный инцидент в сфере аппаратных кошельков.
30 июля злоумышленники воспользовались дефектом генерации случайных чисел в процессе создания сид-фразы и за примерно 40 минут вывели крупную сумму $BTC .
Сначала подтвердили сумму около 594 BTC (на тот момент примерно 38 миллионов долларов США), поступившую примерно с 500 адресов; последующий ончейн-анализ от Galaxy Research расширил масштаб до 1,082.65 BTC (около 70 миллионов долларов США), затронув 1,196 адресов.
Корень проблемы — в некоторых версиях прошивки после марта 2021 года: устройство при генерации сид-фразы не смогло корректно вызвать аппаратный генератор истинных случайных чисел, из‑за чего энтропия резко снизилась (у Mk3 примерно на 40 бит), и приватный ключ можно восстановить офлайн. Во время атаки не требовалось взаимодействовать с физическим устройством.
Официальные лица выпустили исправленную прошивку, но уже сгенерированная слабая сид-фраза не может быть исправлена обновлением: затронутым пользователям необходимо заново сгенерировать новую сид-фразу и как можно скорее перенести средства.
ЧЗ (CZ) также публично напомнил: даже у аппаратного кошелька могут быть уязвимости, риск никуда не исчезает — в ончейне нет 100% безопасности.
Судя по масштабу воздействия и технической природе, это крупнейшая из известных на данный момент атак с уязвимостью в прошивке аппаратного кошелька, и доверие к самокастодиальной безопасности серьёзно подорвано. Обычно всё же рекомендуется следить за официальными сообщениями по безопасности и не держать все активы на одном-единственном устройстве.
#Bitcoin #Coldcard #硬件钱包 #链上安全
30 июля злоумышленники воспользовались дефектом генерации случайных чисел в процессе создания сид-фразы и за примерно 40 минут вывели крупную сумму $BTC .
Сначала подтвердили сумму около 594 BTC (на тот момент примерно 38 миллионов долларов США), поступившую примерно с 500 адресов; последующий ончейн-анализ от Galaxy Research расширил масштаб до 1,082.65 BTC (около 70 миллионов долларов США), затронув 1,196 адресов.
Корень проблемы — в некоторых версиях прошивки после марта 2021 года: устройство при генерации сид-фразы не смогло корректно вызвать аппаратный генератор истинных случайных чисел, из‑за чего энтропия резко снизилась (у Mk3 примерно на 40 бит), и приватный ключ можно восстановить офлайн. Во время атаки не требовалось взаимодействовать с физическим устройством.
Официальные лица выпустили исправленную прошивку, но уже сгенерированная слабая сид-фраза не может быть исправлена обновлением: затронутым пользователям необходимо заново сгенерировать новую сид-фразу и как можно скорее перенести средства.
ЧЗ (CZ) также публично напомнил: даже у аппаратного кошелька могут быть уязвимости, риск никуда не исчезает — в ончейне нет 100% безопасности.
Судя по масштабу воздействия и технической природе, это крупнейшая из известных на данный момент атак с уязвимостью в прошивке аппаратного кошелька, и доверие к самокастодиальной безопасности серьёзно подорвано. Обычно всё же рекомендуется следить за официальными сообщениями по безопасности и не держать все активы на одном-единственном устройстве.
#Bitcoin #Coldcard #硬件钱包 #链上安全