
Более пятнадцати лет блокчейн рассматривает действительную подпись как окончательное доказательство намерения. Newton ProtOcol отделяет аутентификацию от авторизации.
Я нашёл точный механизм внутри Newton, который делает украденную seed-фразу недостаточной самой по себе.
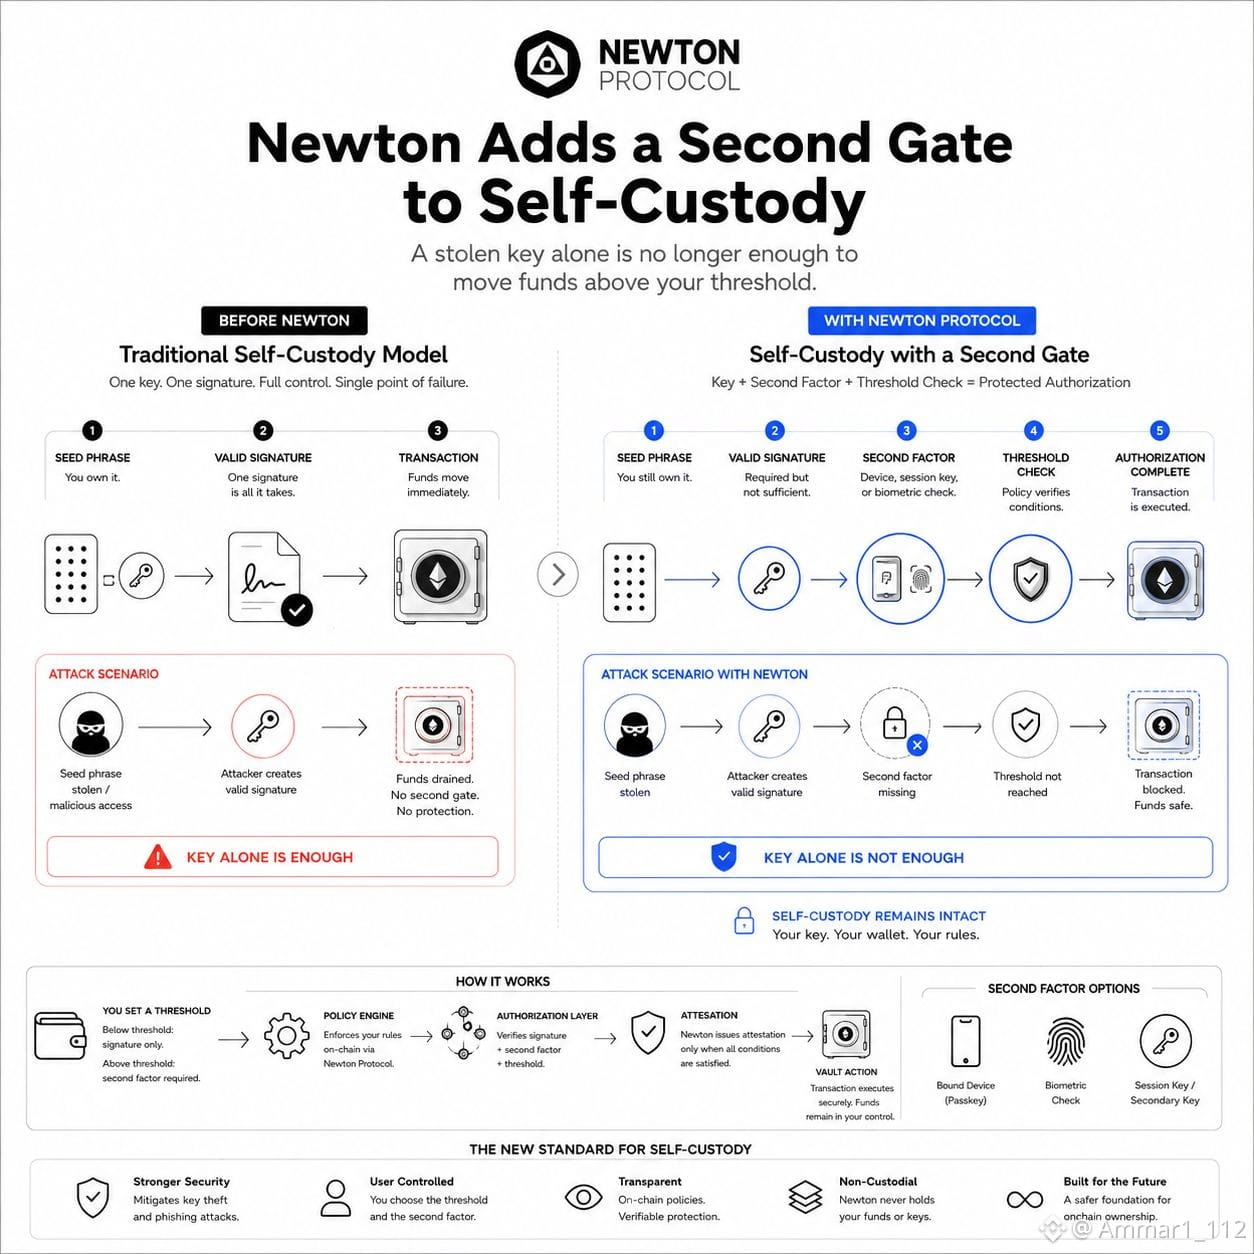
Вы задаёте порог. Ниже него одна лишь ваша подпись по-прежнему перемещает средства — так же, как и в любом кошельке сегодня. Выше него политика-движок Newton требует чего-то ещё, прежде чем транзакция сможет выполниться.
Не вместо вашего ключа. А вместе с ним.
Сначала выполняется поток подписи, затем второй фактор: привязанное устройство, passkey, биометрическая проверка или ключ сессии — в зависимости от того, что вы настроили. Затем проверка порога подтверждает, что условия действительно совпадают с тем, что вы задали. И только когда все три совпадают, Newton выдаёт аттестацию. Нет аттестации — нет исполнения. Действие в vault просто не проходит.
Именно этот порядок — то, к чему я снова и снова возвращаюсь.
Даже если у вас фишингом украли seed-фразу, злоумышленник всё равно может получить действительную подпись. Слой авторизации Newton не заботится о том, действительна ли подпись. Он проверяет, что также выполнены второй фактор и условие порога; если какого-то из них не хватает, аттестация так и не будет выдана.
Ключ всегда был целым замком в самокастоди. Один фактор, полный контроль, одна точка отказа.
Newton не забирает у вас этот контроль. Вы по-прежнему держите ключ, кошелёк остаётся вашим, здесь нет кастоди. Меняется только то, что за вашей линией, которую вы провели: одного ключа становится недостаточно.
Украденный ключ без второго фактора теперь попадает на проверку порога, которую он не может пройти.
@NewtonProtocol #Newt $NEWT