Поскольку DeFi-эскроу (vault) продолжают управлять все более крупными объемами капитала, безопасность больше не может полагаться исключительно на доверенных кураторов или статические разрешения смарт-контрактов. Каждое чувствительное действие в эскроу должно перед выполнением проверяться по динамическим требованиям риска, комплаенса и операционной политики. Newton VaultKit предоставляет именно такую возможность, добавляя децентрализованный уровень принудительного исполнения политики к существующим рабочим процессам эскроу.
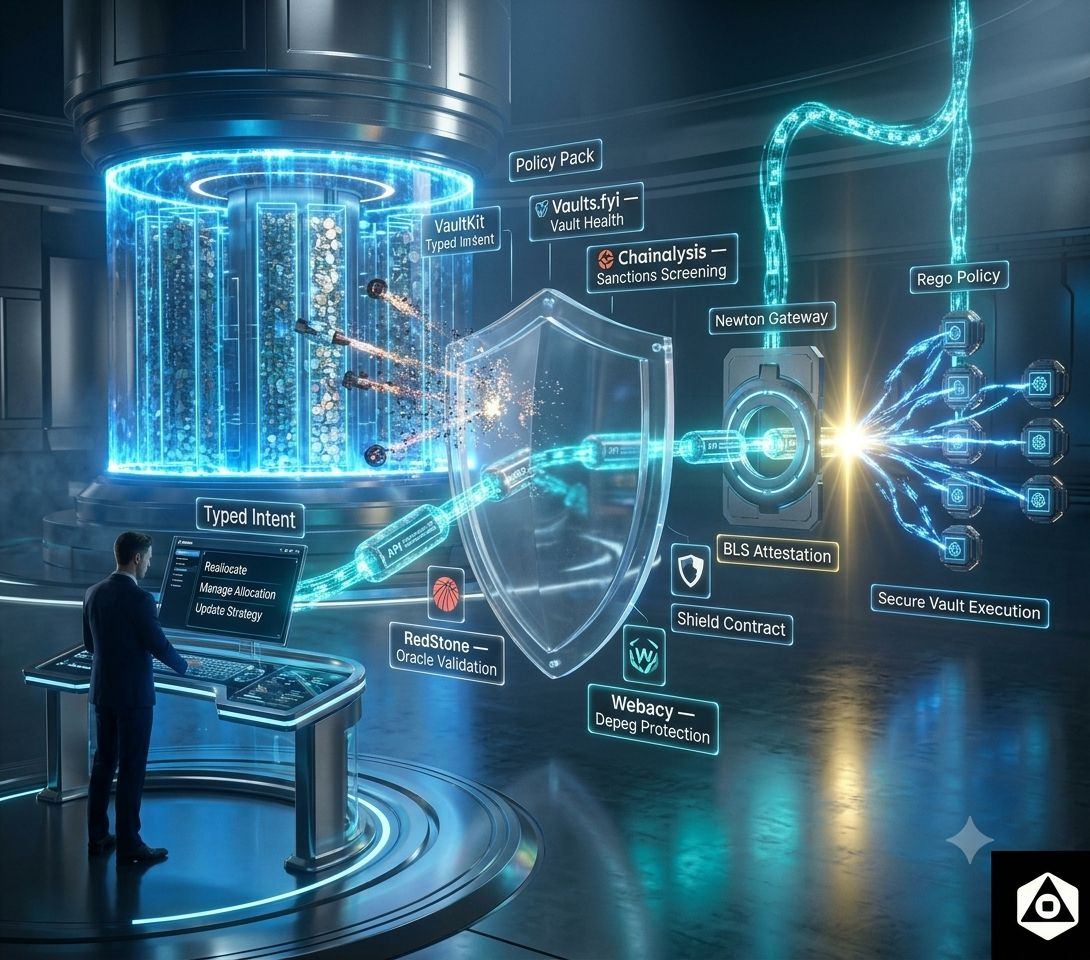
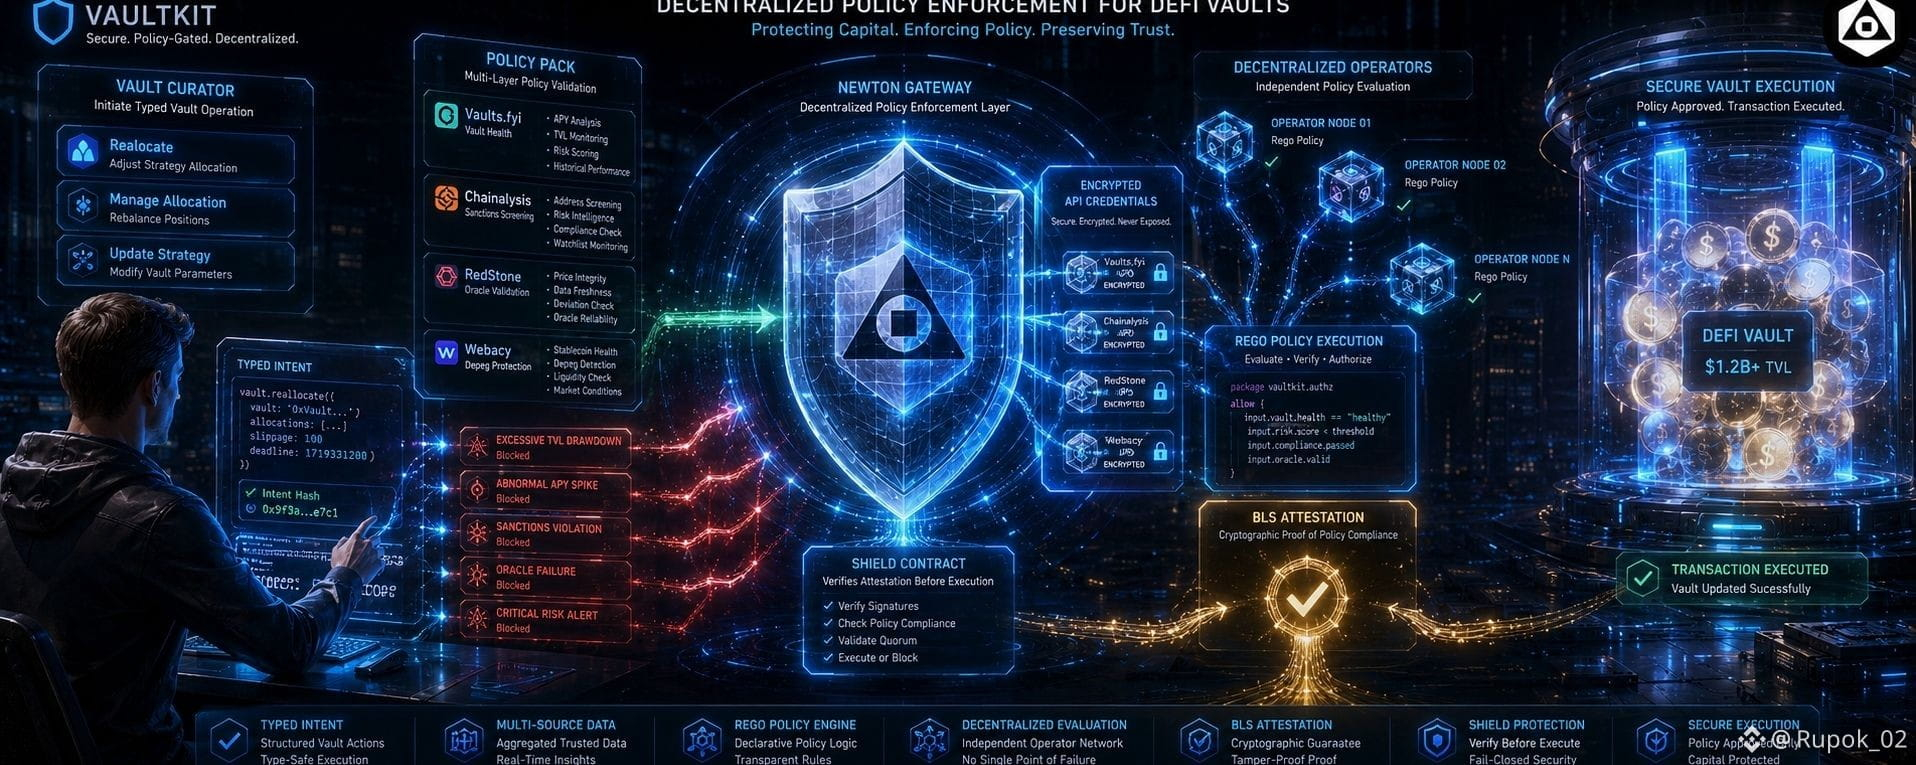
В отличие от традиционных интеграций, которые требуют от разработчиков переработки инфраструктуры, VaultKit работает вместе с SDK эскроу, которые они уже используют. Приложения продолжают подготавливать действия эскроу обычным образом, но вместо того чтобы отправлять их напрямую в эскроу, выполнение маршрутизируется через контракт Shield, который требует действительную аттестацию Newton, прежде чем любое действие может быть выполнено.
С чего начать работу с VaultKit: сначала устанавливается основной SDK, библиотеки policy pack и любые SDK, специфичные для конкретного протокола у вендора, например Morpho. Затем разработчики создают публичные клиенты Viem и клиент кошелька (wallet clients), которые позволяют VaultKit читать состояние блокчейна и безопасно отправлять транзакции.
Следующий шаг — создание Policy Pack. Policy packs задают правила, которые операторы Newton будут оценивать во время авторизации. Хранилище (vault) может объединять несколько модулей, включая Vaults.fyi для мониторинга здоровья vault, Chainalysis для проверки санкций, RedStone для валидации оракулов и Webacy для защиты от отвязки (depeg). Такая модульная архитектура позволяет проектам собирать политики безопасности под свои собственные требования, а не полагаться на универсальный подход.
После определения policy pack разработчики создают Shield с помощью createShield(). Shield выступает в роли защищенного слоя выполнения между кураторами (curator) и vault. Поскольку развертывание Shield детерминировано, VaultKit автоматически подключается к уже существующему совместимому Shield, если он уже есть, либо развертывает новый только при необходимости. Это упрощает развертывание и предотвращает дублирование инфраструктуры.
Как только Shield будет готов, параметры политики можно настроить в сети (on-chain), используя типизированные значения, такие как минимальные риск-скоринги, пороги отклонения APY, лимиты просадки TVL, обнаружение изменений аллокации и проверки критических предупреждений. Чувствительные учетные данные API, включая API-ключи Vaults.fyi, шифруются до загрузки через Newton Gateway. Операторы могут получать доступ к этим секретам безопасно во время оценки политики, не раскрывая их никогда в on-chain.
Прежде чем действия с vault можно будет выполнить, Shield должен получить необходимые разрешения. Утвержденные делегаты явно уполномочиваются на отправку транзакций, тогда как роли менеджеров, специфичные для протокола — например, разрешения аллокатора MetaMorpho — назначаются самому Shield. Это гарантирует, что каждое привилегированное действие проходит через процесс проверки политик Newton.
Выполнение операции с vault намеренно сделано максимально простым. Например, интеграции Morpho используют функцию typed shield.morpho.reallocate(). Под капотом VaultKit формирует намерение транзакции, выводит входные данные политики, запрашивает децентрализованную оценку у операторов Newton, получает криптографическую аттестацию и в итоге отправляет транзакцию через Shield. Если какое-либо правило политики не выполняется, выполнение останавливается до того, как транзакция вообще попадет в vault.
VaultKit также обеспечивает комплексную обработку ошибок. Разработчики могут различать отказы из-за политики, временные проблемы на шлюзе и тайм-ауты аттестации, чтобы приложения могли безопасно повторять попытки при необходимости и при этом немедленно отклонять действия, нарушающие настроенные политики.
Эта архитектура значительно усиливает безопасность DeFi. Вместо того чтобы полагаться только на доверенных кураторов, VaultKit вводит децентрализованное принудительное исполнение политик, которое непрерывно оценивает состояние vault, требования комплаенса, целостность оракулов и операционные риски до выполнения чувствительных действий. Каждая одобренная транзакция несет криптографическое доказательство того, что она удовлетворила настроенным политикам, повышая прозрачность для депозиторов, организаций и операторов протоколов.
Комбинируя переиспользуемые policy packs, детерминированное развертывание Shield, управление зашифрованными секретами и децентрализованную аттестацию, Newton VaultKit превращает управление vault в верифицируемый, программируемый процесс, ориентированный на безопасность — без необходимости перерабатывать существующие протоколы vault.