

Большинство людей считает, что наличие аппаратного кошелька – это последний шаг к безопасности в крипте. Это предположение опасно неполное. Ledger может защитить вас от вредоносного ПО, фишинга и удаленных атак. Но он не защищает от самой быстрорастущей угрозы, с которой сталкиваются держатели крипты сегодня: физического принуждения.
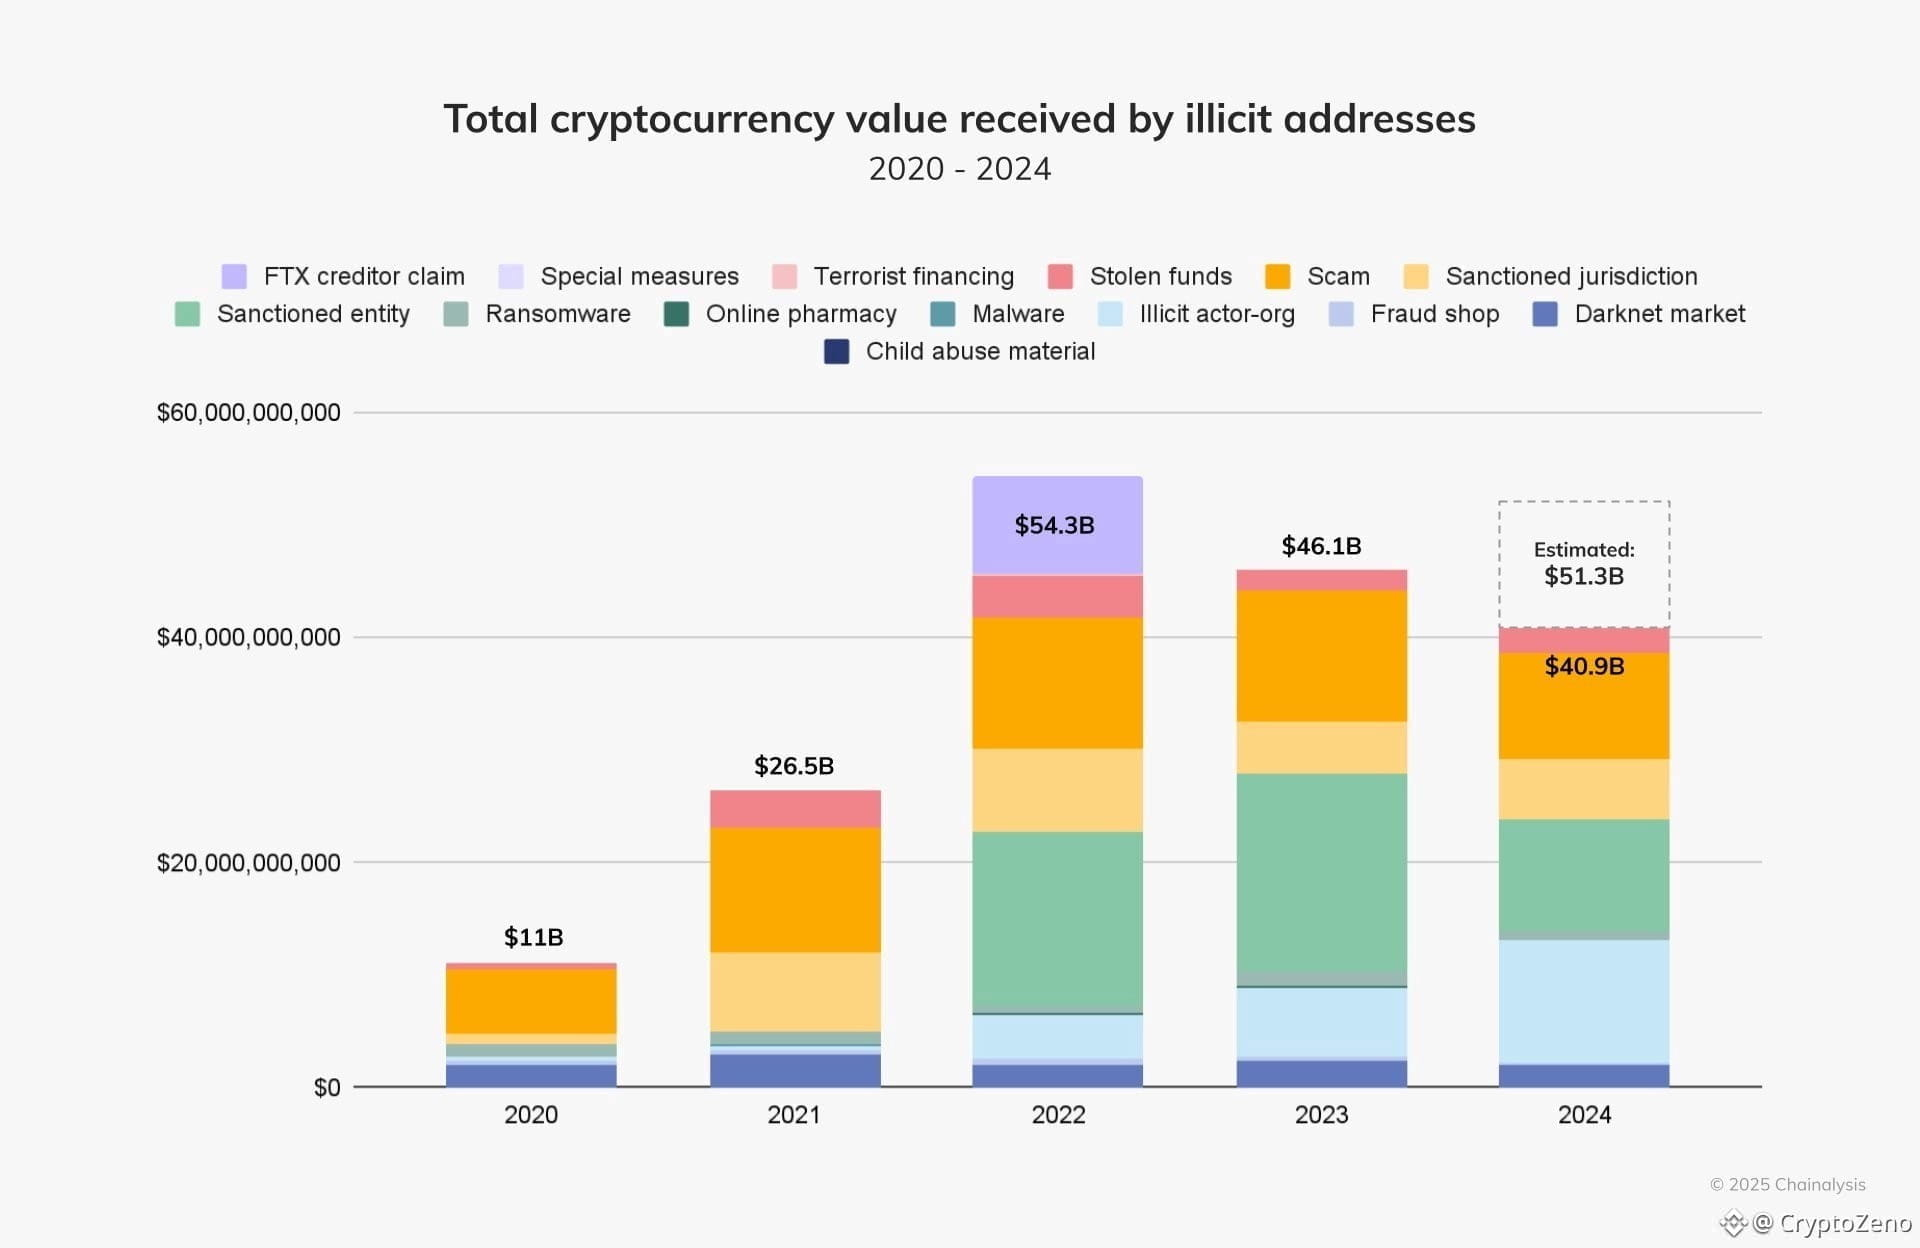
Согласно Chainalysis, случаи ограблений и физического вымогательства, связанных с криптой, резко возросли с 2023 года. Поскольку крипто-богатство становится более заметным и сосредоточенным, нападающим больше не нужно взламывать ваше устройство. Им нужно лишь вас.
1. Модель угроз изменилась
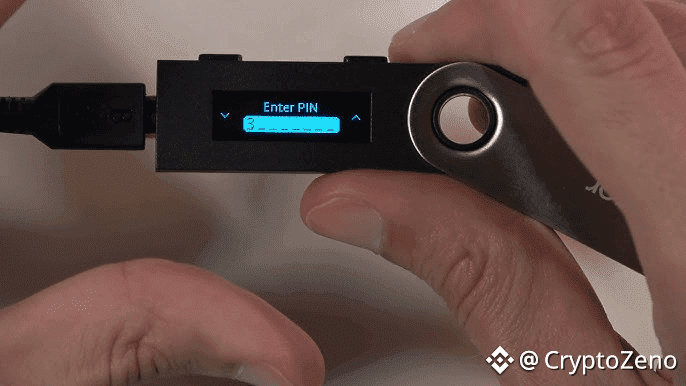
Онлайн-угрозы больше не являются основным риском для серьезных держателей. Если кто-то заставит вас разблокировать ваш кошелек под давлением, ваш аппаратный кошелек не сможет сопротивляться. В этот момент безопасность становится психологической, структурной и физической, а не технической.
2. Дублирующий кошелек — это ваша первая линия защиты
В худшем случае вам нужно что-то, что вы можете безопасно отдать. Вторичный аппаратный кошелек с совершенно отдельной сид-фразой, профинансированный правдоподобной, но ограниченной суммой, действует как жертвенный слой. История транзакций, незначительные активы и реалистичная активность делают его правдоподобным. Его цель — не хранение, а обман.
3. Скрытые кошельки добавляют контролируемое раскрытие
Некоторые аппаратные кошельки позволяют создавать скрытые кошельки с защитой паролем. Одно устройство, таким образом, может содержать несколько кошельков, только один из которых виден под давлением. Это позволяет осуществлять поэтапное раскрытие, предоставляя вам варианты, а не единую точку отказа.
4. Убедительная эскалация сохраняет суть
Под давлением злоумышленники обычно эскалируют, пока не уверятся, что выдали все. Небольшой видимый баланс, за которым следует больший дублирующий баланс, часто удовлетворяет это ожидание. То, что они считают вашими полными активами, не является вашим реальным портфелем.
5. Ваши реальные активы никогда не должны касаться этого устройства
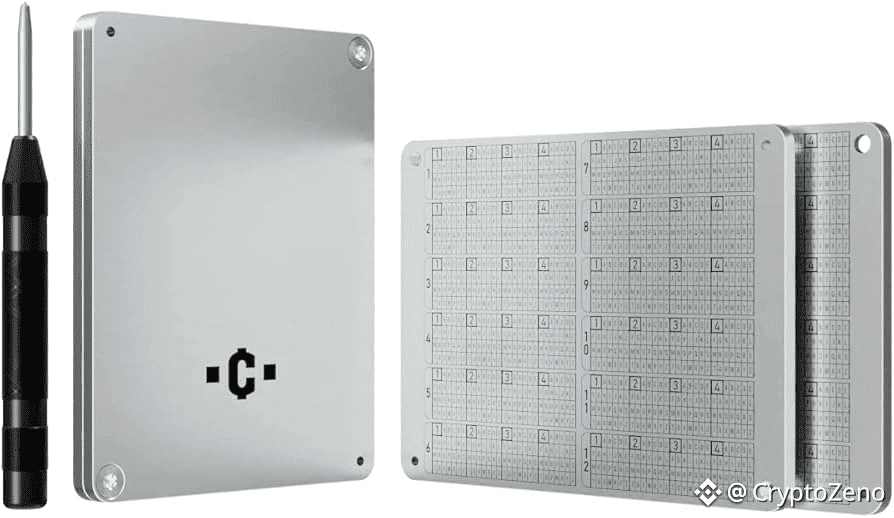
Серьезные активы должны создаваться и храниться полностью оффлайн, используя устройства с повышенной безопасностью, которые никогда не взаимодействуют с аппаратным обеспечением, подключенным к интернету. Резервные копии сид-фраз должны храниться на прочных, огнеупорных и водонепроницаемых металлических решениях, никогда в цифровом виде и никогда на устройстве, используемом для повседневной активности.
6. Обфускация сид-фразы устраняет единую точку отказа
Разделение сид-фразы по местам, перемешивание порядка слов и разделение индексной информации гарантирует, что никакое единственное открытие не скомпрометирует кошелек. Частичная информация должна быть бесполезной по замыслу.
7. Уменьшите видимую поверхность атаки
Как только реальная сид-фраза защищена оффлайн, видимые устройства должны содержать только дублирующие кошельки. Если они будут украдены или открыты силой, они не раскроют ничего ценного. То, что нельзя обнаружить, нельзя и забрать.
8. Физическая безопасность дополняет безопасность кошелька
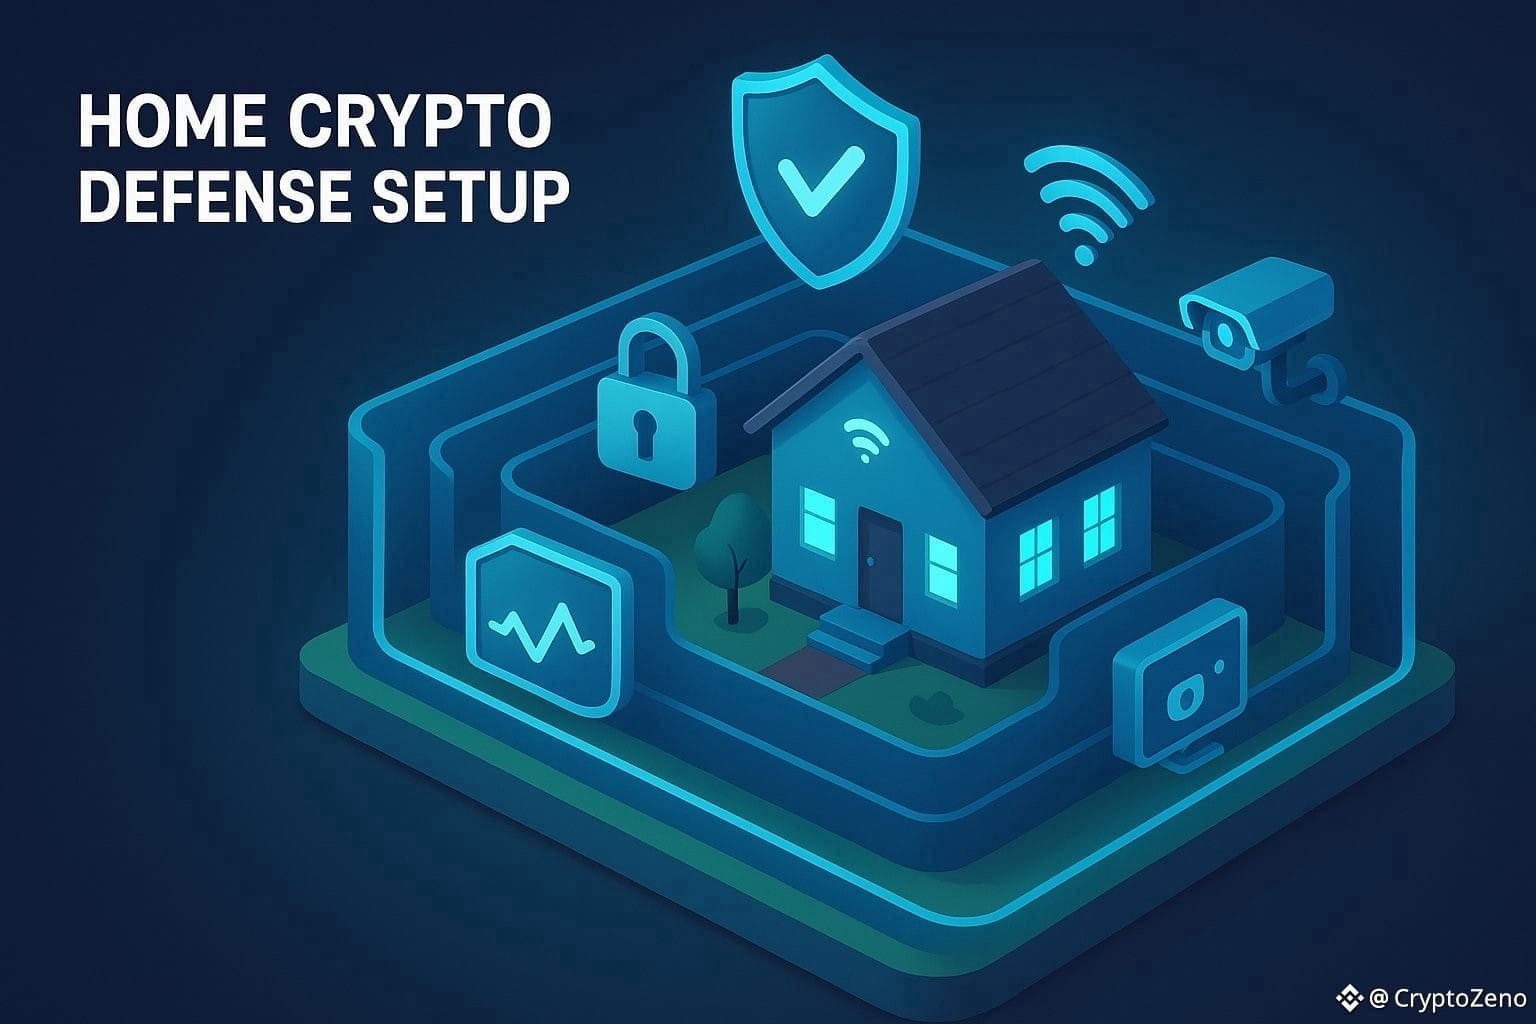
Слои домашней безопасности, такие как тихие системы тревоги, удаленное хранение камер и уведомления о движении, уменьшают время реагирования и увеличивают сдерживание. Резервные копии сид-фраз никогда не следует хранить по вашему адресу.
9. Тишина — это последний слой
Даже самая продвинутая установка терпит неудачу, если на нее обращают внимание. Публичное деление балансами, сделками или деталями безопасности создает ненужный риск. Анонимность остается самым мощным примитивом безопасности.
Финальная перспектива
Если вы держите значимые криптоактивы, ваша архитектура безопасности должна быть такой же сложной, как и ваша инвестиционная стратегия. Реальная защита приходит от многослойного обмана, оффлайн-резервирования, географического разделения и дисциплинированной тишины.
Они не могут забрать то, что не могут найти, и не будут искать то, чего не знают.
#CryptoZeno #BinanceOnline #SchwabOpensCryptoAccounts