


Источник: Национальный центр экстренной обработки компьютерных вирусов
29 декабря 2020 года в LuBian пуле произошел крупный инцидент хакерской атаки, в результате которой было украдено 127272.06953176 биткойнов (на тот момент стоимость около 3.5 миллиардов долларов, сейчас стоимость достигла 15 миллиардов долларов). Хранителем этой огромной суммы биткойнов был председатель группы тайцев Чен Чжи. После инцидента хакерской атаки Чен Чжи и его группа тайцев несколько раз в начале 2021 года и в июле 2022 года публиковали сообщения на блокчейне, обращаясь к хакерам с просьбой вернуть украденный биткойн и готовностью заплатить выкуп, но не получили никаких ответов. Однако странным является то, что эта огромная сумма биткойнов, украденная после нападения, хранилась в адресах биткойн-кошельков, контролируемых нападающим, в течение 4 лет, почти не двигаясь, что явно не соответствует типичному поведению хакеров, стремящихся к быстрой реализации и наживе, а больше напоминает точное действие, управляемое «государственной хакерской организацией». Только в 2024 году эта партия украденных биткойнов снова была переведена на новый адрес биткойн-кошелька и с тех пор не двигалась.
14 октября 2025 года Министерство юстиции США объявило о выдвижении уголовных обвинений против Чен Чжи и о конфискации 127,000 биткойнов, принадлежащих Чен Чжи и его группе тайцев. Различные доказательства указывают на то, что конфискованные правительством США биткойны Чен Чжи и его группа тайцев были украдены хакерами еще в 2020 году из LuBian пула. То есть правительство США могло украсть 127,000 биткойнов, принадлежащих Чен Чжи, еще в 2020 году с помощью хакерских технологий, что является типичным инцидентом «государственного хакерского объединения». Этот отчет с технической точки зрения глубоко анализирует ключевые технические детали этого инцидента, акцентируя внимание на том, как была украдена эта партия биткойнов, восстанавливая полную временную шкалу атаки и оценивая механизмы безопасности биткойнов, с надеждой предоставить ценные уроки безопасности для криптовалютной отрасли и пользователей.
Один、Фон события
LuBian пул (LuBian mining pool) был основан в начале 2020 года и является быстро развивающимся биткойн-майнинг-пулом, с основными операционными базами в Китае и Иране. В декабре 2020 года LuBian пул подвергся масштабной хакерской атаке, в результате которой было украдено более 90% его биткойн-активов. Общая сумма кражи составила 127272.06953176BTC, что совпадает с цифрой 127271BTC, указанной в обвинительном заключении Министерства юстиции США.
Режим работы LuBian пула включает централизованное хранение и распределение вознаграждений за майнинг. Биткойны в адресах пула не хранятся на регулируемом централизованном обмене, а находятся в неконтролируемых кошельках. С технической точки зрения неконтролируемые кошельки (также известные как холодные кошельки или аппаратные кошельки) считаются окончательной защитой криптоактивов; они не могут быть заморожены по указу, как учетные записи на бирже, и больше похожи на банковские сейфы, принадлежащие только владельцу, ключ (закрытый ключ) находится только у владельца.
Биткойн как криптовалюта использует адреса на блокчейне для обозначения собственности и потока биткойн-активов. Владение закрытым ключом адреса на блокчейне дает полный контроль над биткойнами в этом адресе. Согласно отчетам аналитических организаций по блокчейну, огромные биткойны, контролируемые правительством США, имеют высокую степень совпадения с инцидентом хакерской атаки на LuBian пул. Данные на блокчейне показывают, что 29 декабря 2020 года аномальный перевод произошел на основном биткойн-адресе LuBian, общий объем перевода составил 127272.06953176BTC, что практически совпадает с 127271BTC, указанной в обвинительном заключении Министерства юстиции США. Эта партия украденных биткойнов оставалась в спячем состоянии до июня 2024 года. С 22 июня по 23 июля 2024 года эта партия украденных биткойнов снова была переведена на новые адреса на блокчейне и с тех пор не двигалась. Известная платформа по отслеживанию блокчейна ARKHAM пометила эти конечные адреса как принадлежащие правительству США. На данный момент Министерство юстиции США не обнародовало, как было получено право доступа к закрытым ключам адреса биткойнов Чен Чжи.
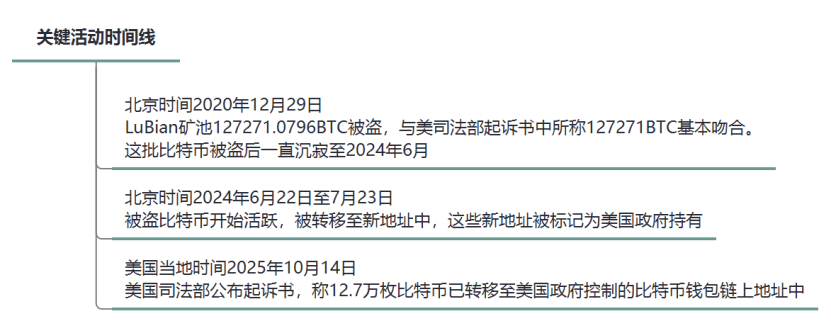
Рис. 1:Ключевая временная шкала событий
Два、Анализ цепочки атак
Как известно, в мире блокчейна случайные числа являются краеугольным камнем криптографической безопасности. Биткойн использует асимметричную криптографию, закрытый ключ биткойна представляет собой последовательность 256-битных двоичных случайных чисел, теоретически количество попыток взлома составляет 2256, что практически невозможно. Однако если эта последовательность 256-битного двоичного закрытого ключа не была полностью случайно сгенерирована, например, если 224 бита имеют определенные закономерности, а только 32 бита сгенерированы случайным образом, это значительно ослабит силу закрытого ключа, и его можно будет взломать всего за 232 (примерно 4.29 миллиарда) попыток. Например, в сентябре 2022 года британский криптовалютный маркет-мейкер Wintermute был украден на 160 миллионов долларов из-за аналогичной уязвимости псевдослучайных чисел.
В августе 2023 года международная команда исследователей безопасности MilkSad впервые опубликовала обнаружение уязвимости генератора псевдослучайных чисел (PRNG) в стороннем инструменте генерации ключей и успешно подала заявку на номер CVE (CVE-2023-39910). В отчете, опубликованном этой командой, упоминается, что LuBian биткойн-майнинг-пул имеет аналогичную уязвимость; в опубликованных адресах LuBian биткойн-майнинг-пула, подвергшихся хакерской атаке, содержатся все 25 адресов биткойнов из обвинительного заключения Министерства юстиции США.
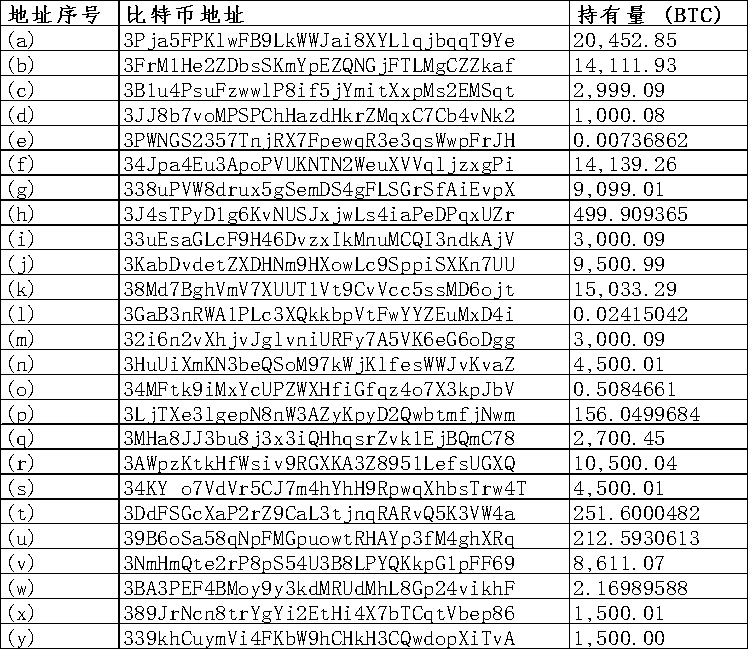
Рис. 2:Список 25 адресов биткойн-кошельков из обвинительного заключения Министерства юстиции США
LuBian биткойн-майнинг-пул, действующий как система неконтролируемого кошелька, использует адреса биткойн-кошельков, которые зависят от алгоритма генерации пользовательских закрытых ключей для управления средствами. Генерация закрытых ключей не использует рекомендованный стандарт 256-битных двоичных случайных чисел, а полагается на 32-битные двоичные случайные числа, что создает критический недостаток: полагаться только на временные метки или слабые входные данные в качестве семени для «псевдослучайного генератора» Mersenne Twister (MT19937-32). Псевдослучайный генератор (PRNG) эквивалентен случайности 4-байтового целого числа, что может быть эффективно перебрано в современных вычислениях. С математической точки зрения, вероятность взлома составляет 1/232, например, предположим, что скрипт атаки тестирует 106 ключей в секунду, тогда время взлома составляет около 4200 секунд (примерно 1,17 часа). На практике инструменты оптимизации, такие как Hashcat или пользовательские скрипты, могут еще больше ускорить процесс. Нападающий воспользовался этой уязвимостью, чтобы украсть огромные суммы биткойнов из LuBian биткойн-майнинг-пула.
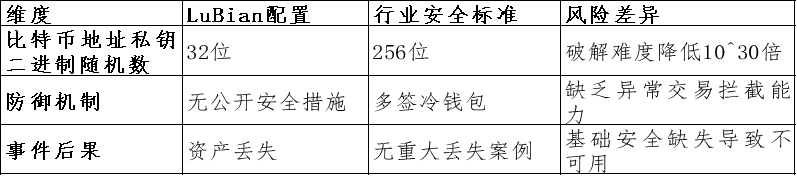
Рис. 3:Сравнительная таблица недостатков LuBian пула и стандартов безопасности в отрасли
По техническому источнику, полная временная шкала и детали хакерской атаки на LuBian пул следующие:
1、Этап кражи: по пекинскому времени 29 декабря 2020 года
Событие:Хакеры использовали уязвимость генерации закрытых ключей в биткойн-кошельках LuBian, чтобы произвести грубую атаку на более чем 5,000 слабых случайных адресов кошельков (тип кошелька: P2WPKH-nested-in-P2SH, префикс 3). В течение примерно 2 часов было украдено около 127272.06953176BTC (на момент стоимости примерно 3.5 миллиарда долларов) из этих адресов, оставив менее 200BTC. Все подозрительные транзакции имеют одинаковую комиссию за транзакции, что указывает на то, что атака выполнена с помощью автоматизированного скрипта для массового перевода.
Отправитель:Группа слабых случайных биткойн-кошельков LuBian (контролируемая операционной сущностью LuBian, принадлежащей группе тайцев Чен Чжи);
Получатель:Группа адресов биткойн-кошельков, контролируемых нападающим (неопубликованные адреса);
Маршрут перевода:Группа слабых адресов кошельков → Группа адресов кошельков нападающего;
Анализ связи:Общая сумма кражи составила 127272.06953176BTC, что практически совпадает с цифрой 127271BTC, указанной в обвинительном заключении Министерства юстиции США.
2、Этап сна:по пекинскому времени с 30 декабря 2020 года по 22 июня 2024 года
Событие:Эта партия биткойнов, украденная в 2020 году через уязвимость псевдослучайных чисел, находилась в адресах биткойн-кошельков, контролируемых нападающим, в течение 4 лет, и находилась в спящем состоянии, лишь менее одной десятой тысячной пыли транзакций использовалась для тестирования.
Анализ связи:Эта партия биткойнов оставалась практически без движения до 22 июня 2024 года, когда она была полностью захвачена правительством США, что явно не соответствует типичному поведению хакеров, стремящихся к быстрой реализации и наживе, а больше похоже на точное действие, управляемое государственной хакерской организацией.
3、Этап попытки восстановления:по пекинскому времени в начале 2021 года, 4 и 26 июля 2022 года
Событие:После того как эта партия биткойнов была украдена, в период сна, в начале 2021 года, LuBian пул отправил более 1,500 сообщений через функцию Bitcoin OP_RETURN (потратив около 1.4 BTC на комиссию), встроив их в блокчейн, прося хакеров вернуть средства. Примеры сообщений: «Пожалуйста, верните наши средства, мы заплатим вознаграждение». 4 и 26 июля 2022 года LuBian снова отправил сообщения через функцию Bitcoin OP_RETURN, примеры сообщений: «MSG от LB. К белому хакеру, который спасает наши активы, вы можете связаться с нами по 1228btc@gmail.com, чтобы обсудить возврат активов и ваше вознаграждение».
Отправитель:Слабые случайные биткойн-кошельки Lubian (контролируемые операционной сущностью Lubian, принадлежащей группе тайцев Чен Чжи);
Получатель:Группа адресов биткойн-кошельков, контролируемых нападающим;
Маршрут перевода:Группа слабых адресов кошельков → Группа адресов кошельков нападающего; малые транзакции встроены в OP_RETURN);
Анализ связи:После того как произошел инцидент кражи, эти сообщения подтверждают, что LuBian пул как отправитель многократно пытался связаться с «третьими хакерами», запрашивая возврат активов и обсуждая вопросы выкупа.
4、Этап активации и перевода:по пекинскому времени с 22 июня по 23 июля 2024 года
Событие:Биткойны в адресах кошельков, контролируемых нападающим, активировались из спящего состояния и были переведены на конечный адрес биткойн-кошелька. Конечный адрес был помечен известной платформой трекинга блокчейна ARKHAM как принадлежащий правительству США.
Отправитель:Группа адресов биткойн-кошельков, контролируемых нападающим;
Получатель:Новая интегрированная группа конечных адресов кошельков (неопубликованные, но подтвержденные как контролируемые правительством США)
Маршрут перевода:Группа адресов биткойнов, контролируемых нападающим → Группа адресов кошельков, контролируемых правительством США;
Анализ связи:Эта партия украденных огромных биткойнов оставалась в спячем состоянии в течение 4 лет, почти не двигаясь, прежде чем была полностью захвачена правительством США.
5、Этап объявления о конфискации:по местному времени в США 14 октября 2025 года
Событие:Министерство юстиции США объявило о выдвижении обвинений против Чен Чжи и «конфискации» его 127,000 биткойнов.
В то же время все записи о транзакциях биткойнов полностью открыты и прослеживаемы через механизмы блокчейна. На этой основе данный отчет восстановил источники огромных украденных биткойнов адресов слабых случайных биткойнов LuBian (контролируемых операционной сущностью LuBian, возможно, принадлежащей группе тайцев Чен Чжи); общее количество украденных биткойнов составило 127272.06953176, источники включают: независимый «майнинг» примерно 17,800, биткойнов, доходы из пула примерно 2,300 биткойнов, а также 107,100 биткойнов из бирж и других каналов, что по предварительным результатам не соответствует утверждению Министерства юстиции США о том, что вся сумма происходила из незаконных доходов.
Три、Анализ технических деталей уязвимости
1、Генерация закрытого ключа адреса биткойн-кошелька:
Суть уязвимости LuBian пула заключается в том, что его генератор закрытых ключей использует недостаток, аналогичный «MilkSad» в Libbitcoin Explorer. В частности, эта система использует псевдослучайный генератор Mersenne Twister (MT19937-32), инициализированный только 32-битным семенем, что приводит к эффективной энтропии всего 32 бита. Этот PRNG не является криптографически безопасным (non-cryptographic), легко предсказуемым и подвержен обратной инженерии. Нападающие могут перечислить все возможные 32-битные семена (от 0 до 2^32-1), сгенерировать соответствующие закрытые ключи и проверить, соответствуют ли они хешу открытого ключа известного адреса кошелька.
В экосистеме биткойна процесс генерации закрытых ключей обычно включает: случайное семя → SHA-256 хэш → ECDSA закрытый ключ.
Реализация базовой библиотеки LuBian пула может быть основана на пользовательском коде или открытой библиотеке (например, Libbitcoin), но игнорирует безопасность энтропии. Похожесть на уязвимость MilkSad состоит в том, что команда «bx seed» в Libbitcoin Explorer также использует генератор случайных чисел MT19937-32, полагающийся только на временные метки или слабые входные данные в качестве семени, что приводит к тому, что закрытые ключи могут быть взломаны. В инциденте с атакой LuBian более 5,000 кошельков пострадали, что указывает на системный недостаток, вероятно, возникающий из повторного использования кода при массовой генерации кошельков.
2、Моделирование процесса атаки:
(1)Идентификация целевых адресов кошельков (через мониторинг активности LuBian пула);
(2)Перечисление 32-битных семян:for seed in 0 to 4294967295;
(3)Генерация закрытого ключа:private_key = SHA256(seed);
(4)Генерация открытого ключа и адреса:используя кривую ECDSA SECP256k1 для вычислений;
(5)Сопоставление:Если производный адрес соответствует цели, то использовать закрытый ключ для подписания транзакции с целью кражи средств;
Сравнение с аналогичными уязвимостями:Эта уязвимость аналогична недостатку 32-битной энтропии в Trust Wallet, который привел к массовому взлому адресов биткойн-кошельков; уязвимость «MilkSad» в Libbitcoin Explorer также раскрыла закрытые ключи из-за низкой энтропии. Эти случаи все происходят из наследственных проблем ранних кодовых библиотек, которые не использовали стандарт BIP-39 (12-24 словарных фраз, обеспечивающих высокую энтропию). LuBian пул, возможно, использовал пользовательский алгоритм, предназначенный для упрощения управления, но игнорировал безопасность.
Отсутствие защиты:LuBian пул не реализовал многофакторную подпись (multisig), аппаратные кошельки или иерархически детерминированные кошельки (HD wallets), которые могут повысить безопасность. Данные на блокчейне показывают, что атака охватила несколько кошельков, что указывает на системную уязвимость, а не на одноточечный сбой.
3、Доказательства на блокчейне и попытки восстановления:
Сообщения OP_RETURN:LuBian пул отправил более 1,500 сообщений через функцию OP_RETURN биткойнов, потратив 1.4 BTC, прося нападающих вернуть средства. Эти сообщения встроены в блокчейн и доказывают, что они являются действиями настоящих владельцев, а не подделками. Примеры сообщений включают «Пожалуйста, верните средства» или подобные просьбы, распределенные по нескольким транзакциям.
4、Анализ связанного нападения:
Министерство юстиции США в своем обвинительном заключении, датированном 14 октября 2025 года (номер дела 1:25-cr-00416), перечислило 25 адресов биткойн-кошельков, которые содержат приблизительно 127,271 BTC, общей стоимостью около 15 миллиардов долларов, и они были конфискованы. Через анализ блокчейна и проверку официальных документов эти адреса имеют высокую степень связи с инцидентом нападения на LuBian пул.
Прямое отношение:Анализ блокчейна показывает, что 25 адресов в обвинительном заключении Министерства юстиции США — это конечные адреса, в которых хранятся украденные биткойны LuBian пула, 2020 года. Отчет Elliptic указывает на то, что эта партия биткойнов была «украдена» из операций LuBian пула в 2020 году. Arkham Intelligence подтверждает, что конфискованные Министерством юстиции США средства непосредственно происходят из инцидента кражи LuBian пула.
Доказательства связи с обвинительным заключением:Хотя обвинительное заключение Министерства юстиции США не прямо упоминает «хак LuBian», оно упоминает, что средства происходят из «кражи, связанной с биткойн-майнингом в Иране и Китае», что соответствует цепочечному анализу Elliptic и Arkham Intelligence.
Связь с действиями нападения:С точки зрения методов атаки, огромные биткойны LuBian пула, украденные в 2020 году, находились в спящем состоянии в течение 4 лет, за это время произошло лишь менее одной десятой тысячной пыли транзакций, вплоть до полного захвата этой партии американским правительством в 2024 году, почти не двигаясь, что не соответствует типичному поведению хакеров, стремящихся к быстрой реализации и наживе, а больше напоминает точное действие, управляемое государственной хакерской организацией. Анализ предполагает, что американское правительство могло контролировать эту партию биткойнов уже в декабре 2020 года.
Четыре、Влияние и рекомендации
Инцидент с хакерской атакой на LuBian пул в 2020 году имеет глубокие последствия, приведя к фактическому распаду пула, потери составили более 90% от общего актива на тот момент, а стоимость украденного биткойна возросла до 15 миллиардов долларов, подчеркивая риски, связанные с волатильностью цен.
Инцидент с LuBian пулом выявляет системные риски генерации случайных чисел в инструментальной цепочке криптовалют. Для предотвращения подобных уязвимостей блокчейн-индустрия должна использовать криптографически безопасные псевдослучайные генераторы (CSPRNG); внедрять многоуровневую защиту, включая многофакторную подпись (multisig), холодное хранение и регулярные проверки, избегая пользовательских алгоритмов генерации закрытых ключей; пулы должны интегрировать систему мониторинга в реальном времени и предупреждения о необычных переводах. Обычные пользователи в защитных мерах должны избегать использования непроверенных модулей генерации ключей из открытых сообществ. Этот инцидент также напоминает нам, что даже если блокчейн высоко прозрачен, слабая основа безопасности все же может привести к катастрофическим последствиям. Это также подчеркивает важность кибербезопасности в будущем цифровой экономике и развитии цифровых валют.
Исходный текст