

#walletsecurity
walletsecurity
Просмотров: 170,130
405 обсуждают
Популярные
Новые

·
--
#УтечкаНаСайтеKeystoneРаскрылаАдресаДоставкиПокупателей
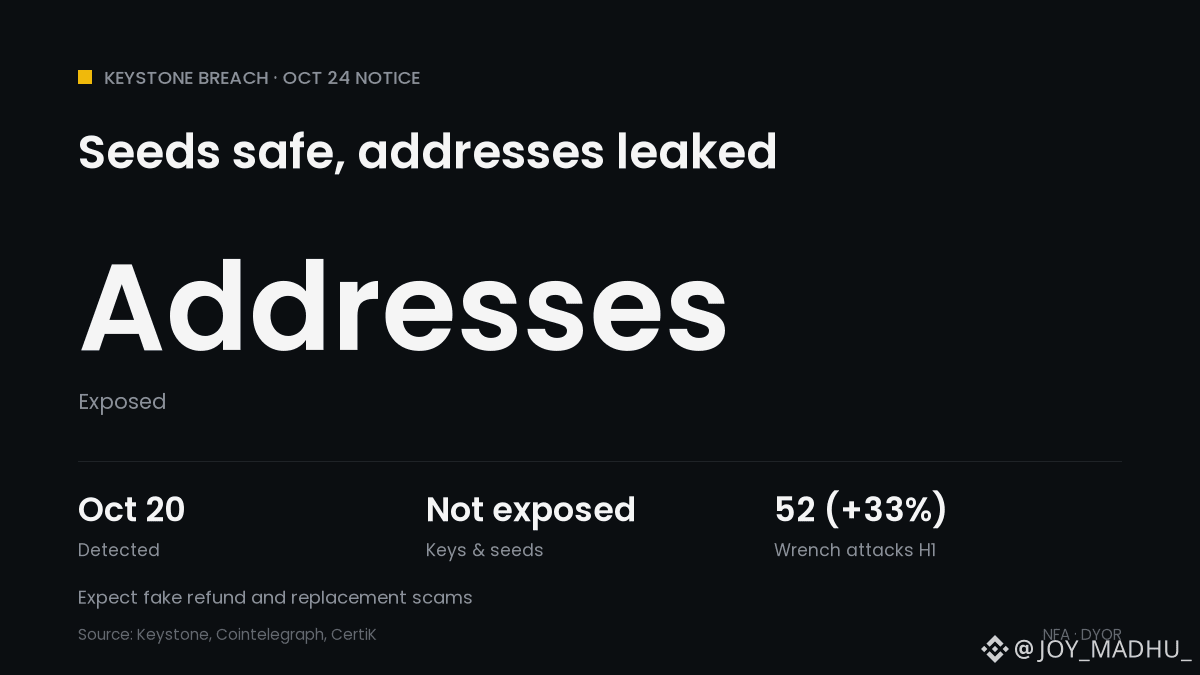
📦 Утечка данных Keystone: ваша сид-фраза в безопасности, а адрес — нет
📅 20 октября: обнаружен несанкционированный доступ к магазину Keystone на Shopify
🔍 23 октября: подтверждено, что третья сторона получила данные клиентов для доставки
📄 Раскрыты: имена, контакты, адреса, товары в заказах и цены
✅ Не раскрыты: фразы восстановления, приватные ключи, пароли от кошельков и платёжные данные
⚠️ Некоторые покупатели, совершившие покупки в 2024 году, получили уведомления, несмотря на политику удаления данных через 180 дней
📞 Пользователи уже сообщают о мошеннических звонках, в которых упоминаются старые заказы
📊 По данным CertiK, за первое полугодие 2026 года было зафиксировано 52 атаки с применением физического насилия — на 33% больше, чем годом ранее
Что это значит для криптовалют: средства не потеряны, и проблема не в безопасности $BTC , но утечка списка покупателей позволяет считать этих людей вероятными владельцами криптовалюты. Keystone никогда не попросит вас сообщить сид-фразу.
Вы бы купили аппаратный кошелёк, указав абонентский ящик или адрес под псевдонимом? 👇
$BTC
#KeystoneWebsiteBreachExposesBuyersShippingAddresses #CryptoNews #WalletSecurity #Bitcoin
31
·
--
#УязвимостьElectrumПозволилаМошенническимСерверамКрастьСредства
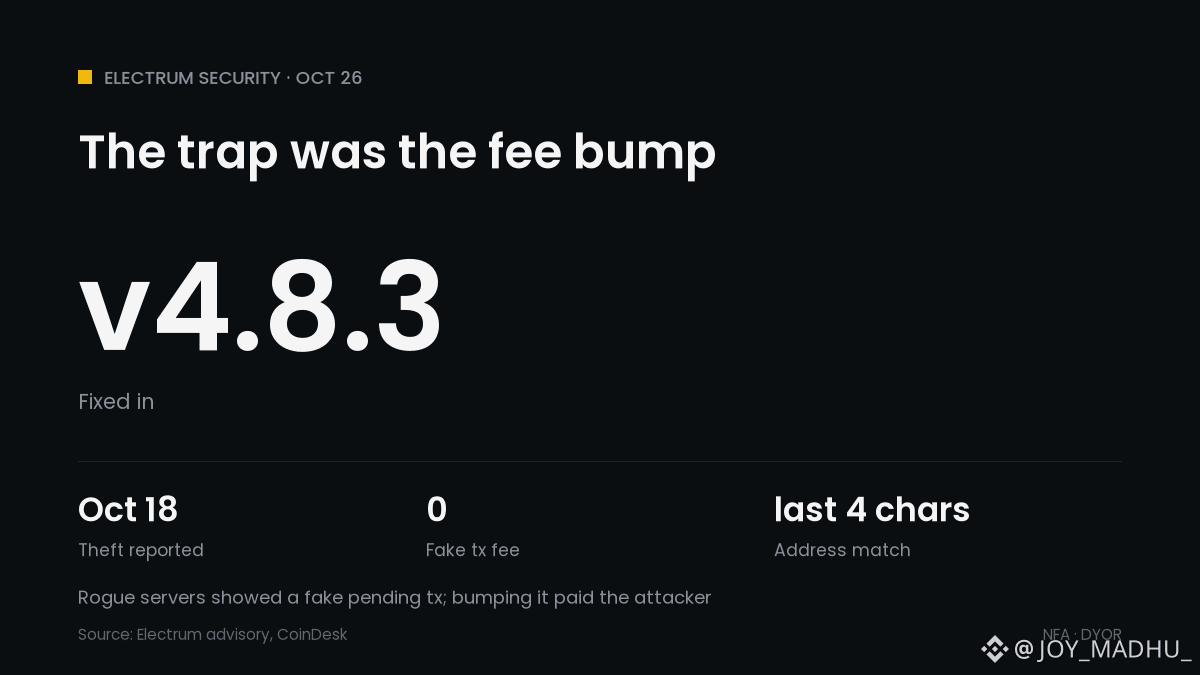
🪤 Ловушка Electrum скрывалась в кнопке «Ускорить»
📅 11 окт.: первое сообщение. Пользователь мультиподписи проверил транзакцию на двух Trezor, а затем обнаружил в истории другую транзакцию
💸 18 окт.: второй пользователь повысил комиссию у поддельной ожидающей транзакции и потерял средства
🕵️ Мошеннический сервер удерживал настоящую транзакцию и показывал поддельную с нулевой комиссией, из-за чего казалось, что она зависла
🔤 Адрес злоумышленника совпадал с настоящим адресом последними 4 символами
🛡️ 24 окт.: Electrum 4.8.3 теперь проверяет подписи ожидающих транзакций, расходующих ваши монеты
⚠️ Входящие ожидающие транзакции по-прежнему не проверяются. Серверы, запущенные самостоятельно, не подвергались риску
Что это значит для криптовалют: в $BTC самом по себе нет уязвимости, но аппаратный кошелёк не защитит от повышения комиссии, которое вы одобряете без повторной проверки. BTC — около $80,2 тыс.
Вы перепроверяете полный адрес перед каждым повышением комиссии? 👇
$BTC
#ElectrumWalletBugLetRogueServersStealFunds #CryptoNews #Bitcoin #БезопасностьКошелька
33

·
--
См. перевод
管理加密资产,安全不能只靠一个钱包。
🔐 离线保管助记词,不泄露私钥。
🔍 连接应用前,核实网址与项目。
⚠️ 签署交易前,认真检查授权范围。
💻 定期更新设备,检查账户活动。
🛡️ 根据自身需求分散风险,避免把所有资产暴露在同一个风险点上。
Web3 的安全没有一劳永逸的答案。真正重要的,是把每一次谨慎都变成习惯。
#ONEA #Web3 #WalletSecurity
管理加密资产,安全不能只靠一个钱包。
🔐 离线保管助记词,不泄露私钥。
🔍 连接应用前,核实网址与项目。
⚠️ 签署交易前,认真检查授权范围。
💻 定期更新设备,检查账户活动。
🛡️ 根据自身需求分散风险,避免把所有资产暴露在同一个风险点上。
Web3 的安全没有一劳永逸的答案。真正重要的,是把每一次谨慎都变成习惯。
#ONEA #Web3 #WalletSecurity
🔐 离线保管助记词,不泄露私钥。
🔍 连接应用前,核实网址与项目。
⚠️ 签署交易前,认真检查授权范围。
💻 定期更新设备,检查账户活动。
🛡️ 根据自身需求分散风险,避免把所有资产暴露在同一个风险点上。
Web3 的安全没有一劳永逸的答案。真正重要的,是把每一次谨慎都变成习惯。
#ONEA #Web3 #WalletSecurity
1
34
·
--
См. перевод
钱包安全,不只是保管好助记词。
恶意授权、危险签名、钓鱼网站、设备感染和社交工程,都可能成为数字资产的风险入口。
每次连接应用或确认签名之前,先问自己三个问题:
🔐 我正在授权谁?
🔍 这次操作会赋予什么权限?
⚠️ 如果判断错误,我可能失去什么?
在 Web3 世界里,真正的安全来自每一次谨慎的选择。
#ONEA #Web3 #WalletSecurity
钱包安全,不只是保管好助记词。
恶意授权、危险签名、钓鱼网站、设备感染和社交工程,都可能成为数字资产的风险入口。
每次连接应用或确认签名之前,先问自己三个问题:
🔐 我正在授权谁?
🔍 这次操作会赋予什么权限?
⚠️ 如果判断错误,我可能失去什么?
在 Web3 世界里,真正的安全来自每一次谨慎的选择。
#ONEA #Web3 #WalletSecurity
恶意授权、危险签名、钓鱼网站、设备感染和社交工程,都可能成为数字资产的风险入口。
每次连接应用或确认签名之前,先问自己三个问题:
🔐 我正在授权谁?
🔍 这次操作会赋予什么权限?
⚠️ 如果判断错误,我可能失去什么?
在 Web3 世界里,真正的安全来自每一次谨慎的选择。
#ONEA #Web3 #WalletSecurity
1
50
·
--
#ElectrumFixesHighRiskExploitInVersionsBefore4.8.3
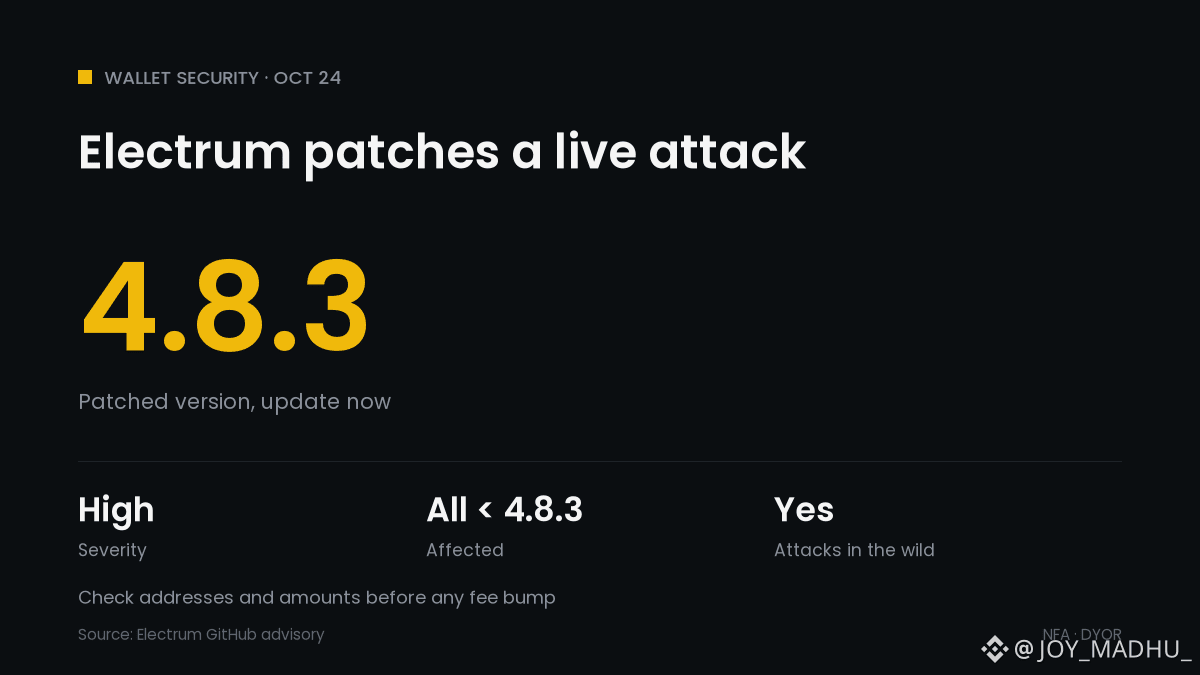
⚠️ Electrum устранил уязвимость, позволяющую атаковать кошельки в реальном времени: обновитесь до версии 4.8.3
📅 Electrum 4.8.3 вышел 24 октября и содержит исправление критической уязвимости. Затронуты все предыдущие версии
🕵️ Вредоносный сервер скрывает только что отправленную вами транзакцию и показывает поддельную, в которой средства уходят атакующему
🔤 Поддельный адрес был тщательно подобран так, чтобы совпадали последние 4 символа настоящего адреса
💸 Если затем вы повысите комиссию этой поддельной транзакции (RBF), ваш кошелёк подпишет настоящий платёж атакующему
📊 По словам Electrum, некоторые серверы уже делают это в реальных условиях; один пользователь потерял средства
🛡️ Пока не можете обновиться? Перед подписанием проверяйте каждый адрес и сумму. Ваш собственный доверенный сервер не затронут
Что это значит для Bitcoin: в самом $BTC нет уязвимости, но это напоминает о том, что лёгкие кошельки доверяют своим серверам. BTC держится около $80,5 тыс.
Проверяете полный адрес перед подписанием? 👇
$BTC
#ElectrumFixesHighRiskExploitInVersionsBefore4.8.3 #CryptoNews #Bitcoin #WalletSecurity
28
·
--
См. перевод
🔐 创建 Web3 钱包后,先别急着转账!
第一次使用钱包,建议先完成这 7 项安全检查:
1. ✅ 从官方渠道下载钱包
2. 🔑 安全备份助记词,绝不向他人泄露
3. 🛡️ 确认自己掌握的钱包控制权
4. 🔗 核对区块链网络、地址和代币合约
5. ✍️ 看懂签名请求,再点击确认
6. ⚠️ 定期检查不再需要的智能合约授权
7. 💸 新地址先核实信息,再考虑小额测试
记住:钱包安全不只是保护私钥,还包括每一次签名、授权和转账。
你认为新手最容易忽略哪一步?
#ONEA #Web3 #WalletSecurity
🔐 创建 Web3 钱包后,先别急着转账!
第一次使用钱包,建议先完成这 7 项安全检查:
1. ✅ 从官方渠道下载钱包
2. 🔑 安全备份助记词,绝不向他人泄露
3. 🛡️ 确认自己掌握的钱包控制权
4. 🔗 核对区块链网络、地址和代币合约
5. ✍️ 看懂签名请求,再点击确认
6. ⚠️ 定期检查不再需要的智能合约授权
7. 💸 新地址先核实信息,再考虑小额测试
记住:钱包安全不只是保护私钥,还包括每一次签名、授权和转账。
你认为新手最容易忽略哪一步?
#ONEA #Web3 #WalletSecurity
第一次使用钱包,建议先完成这 7 项安全检查:
1. ✅ 从官方渠道下载钱包
2. 🔑 安全备份助记词,绝不向他人泄露
3. 🛡️ 确认自己掌握的钱包控制权
4. 🔗 核对区块链网络、地址和代币合约
5. ✍️ 看懂签名请求,再点击确认
6. ⚠️ 定期检查不再需要的智能合约授权
7. 💸 新地址先核实信息,再考虑小额测试
记住:钱包安全不只是保护私钥,还包括每一次签名、授权和转账。
你认为新手最容易忽略哪一步?
#ONEA #Web3 #WalletSecurity

·
--
Падение
🚨 УДАЛЕНИЕ КОШЕЛЬКА НЕ СПАСЁТ ВАС, ЕСЛИ ПРИВАТНЫЙ КЛЮЧ УЖЕ УКРАДЕН
Polkadot выпустила срочное предупреждение о расширении браузера Fearless Wallet
И самое опасное — не заявленная потеря 17,286 DOT.
А ложное чувство безопасности
$DOT
{future}(DOTUSDT)
В четырёх версиях расширения был код, который раскрывал приватные ключи при разблокировке кошелька пользователями
На данный момент 8 пользователей сообщили о несанкционированных транзакциях
Но вот важное различие:
Смена приложения не меняет того, кто контролирует ваши ключи
Если у злоумышленника уже есть ваша сид-фраза, переустановка кошелька или смена пароля не защитит ваши средства
{spot}(DOTUSDT)
⚠️ Пользовались расширением браузера Fearless с февраля 2025 года?
• Создайте НОВУЮ пару ключей в другом надёжном кошельке
• Переведите доступные средства, не открывая снова скомпрометированное расширение
• Проверьте все блокчейны, где вы повторно использовали эти ключи.
• Для заблокированных или застейканных активов следуйте официальным рекомендациям Polkadot по восстановлению доступа
$ZEC
{future}(ZECUSDT)
В проверенных мобильных приложениях вредоносного кода не было — но сид-фраза, ранее использованная в расширении браузера, всё равно скомпрометирована
Ваш кошелёк не становится безопасным только потому, что приложение выглядит надёжным
Он безопасен, только если ваши ключи остаются исключительно в вашем распоряжении
#Polkadot #WalletSecurity #CryptoSecurity
🚨 УДАЛЕНИЕ КОШЕЛЬКА НЕ СПАСЁТ ВАС, ЕСЛИ ПРИВАТНЫЙ КЛЮЧ УЖЕ УКРАДЕН
Polkadot выпустила срочное предупреждение о расширении браузера Fearless Wallet
И самое опасное — не заявленная потеря 17,286 DOT.
А ложное чувство безопасности
$DOT
В четырёх версиях расширения был код, который раскрывал приватные ключи при разблокировке кошелька пользователями
На данный момент 8 пользователей сообщили о несанкционированных транзакциях
Но вот важное различие:
Смена приложения не меняет того, кто контролирует ваши ключи
Если у злоумышленника уже есть ваша сид-фраза, переустановка кошелька или смена пароля не защитит ваши средства
⚠️ Пользовались расширением браузера Fearless с февраля 2025 года?
• Создайте НОВУЮ пару ключей в другом надёжном кошельке
• Переведите доступные средства, не открывая снова скомпрометированное расширение
• Проверьте все блокчейны, где вы повторно использовали эти ключи.
• Для заблокированных или застейканных активов следуйте официальным рекомендациям Polkadot по восстановлению доступа
$ZEC
В проверенных мобильных приложениях вредоносного кода не было — но сид-фраза, ранее использованная в расширении браузера, всё равно скомпрометирована
Ваш кошелёк не становится безопасным только потому, что приложение выглядит надёжным
Он безопасен, только если ваши ключи остаются исключительно в вашем распоряжении
#Polkadot #WalletSecurity #CryptoSecurity
271
·
--
Статья
Прочитайте, какое разрешение вы подтверждаетеПодтверждение в кошельке — это решение о предоставлении разрешения. Внимательно прочитайте, что именно вы разрешаете.
Разрешение на расходование токенов позволяет указанному контракту тратить токены в пределах заданного лимита. Это не просто этап входа в систему. Адрес получателя разрешения и сумма должны соответствовать задаче, которую вы намеревались выполнить.
Откройте приложение по адресу, проверенному независимым источником, проверьте домен и прочитайте запрос в кошельке. Подключение кошелька, подписание сообщения и подтверждение транзакции — разные действия, и каждое из них предоставляет разные полномочия.
Если речь идёт о разрешении на расходование токенов, проверьте токен, сеть, адрес получателя разрешения и лимит. Если разрешение шире, чем вы ожидали, приостановите действие и выясните причину. Меньший лимит может снизить именно этот риск, но не сделает вредоносное приложение безопасным.
Прочитайте, какое разрешение вы подтверждаете
Подтверждение в кошельке — это решение о предоставлении разрешения. Внимательно прочитайте, что именно вы разрешаете.
Разрешение на расходование токенов позволяет указанному контракту тратить токены в пределах заданного лимита. Это не просто этап входа в систему. Адрес получателя разрешения и сумма должны соответствовать задаче, которую вы намеревались выполнить.
Откройте приложение по адресу, проверенному независимым источником, проверьте домен и прочитайте запрос в кошельке. Подключение кошелька, подписание сообщения и подтверждение транзакции — разные действия, и каждое из них предоставляет разные полномочия.
Если речь идёт о разрешении на расходование токенов, проверьте токен, сеть, адрес получателя разрешения и лимит. Если разрешение шире, чем вы ожидали, приостановите действие и выясните причину. Меньший лимит может снизить именно этот риск, но не сделает вредоносное приложение безопасным.
4
·
--
#PolkadotFoundationWarnsFearlessWalletExtensionLeakedPrivateKeys
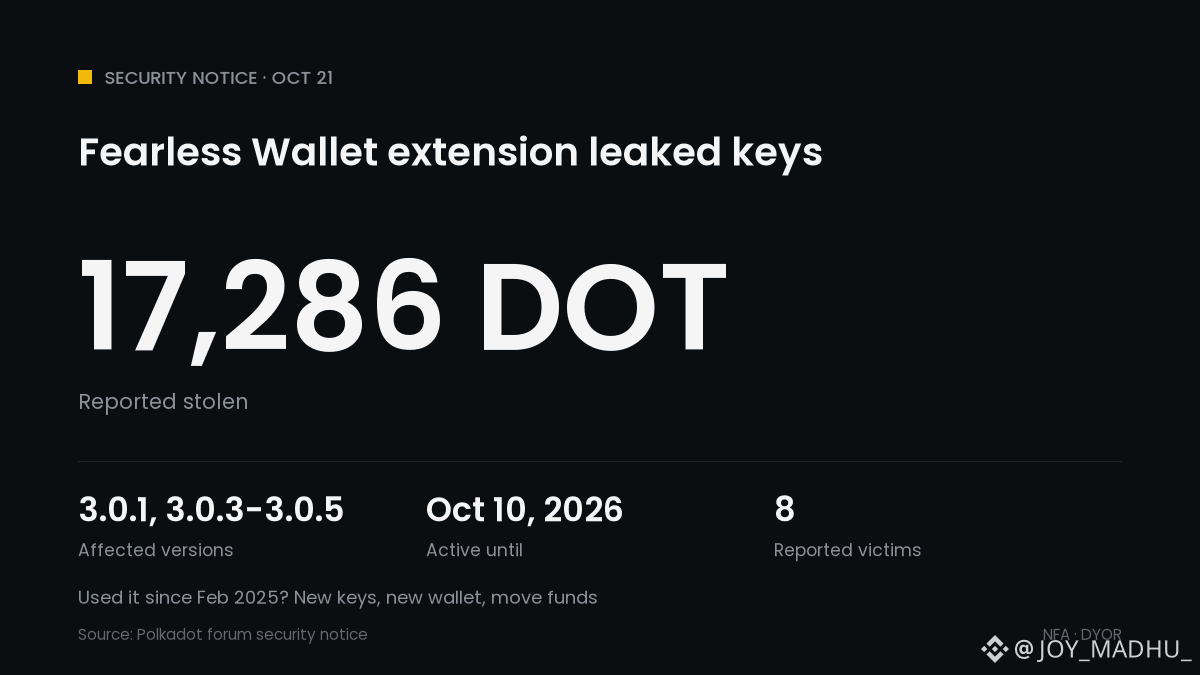
🚨 Расширение Fearless Wallet утекли приватные ключи
⚠️ Версии 3.0.1, 3.0.3, 3.0.4 и 3.0.5 отправляли ключи на сервер злоумышленника при разблокировке
📅 Вредоносный код появился 19 февраля 2025 года и периодически был активен вплоть до 10 октября 2026 года
📉 8 пользователей сообщили о несанкционированных переводах на общую сумму 17 286 DOT
🔍 В затронутой версии Chrome по-прежнему значилось около 6 000 пользователей
📱 В проверенных мобильных приложениях этого кода нет
Пользовались расширением с февраля 2025 года? Создайте новые ключи в другом кошельке и переведите средства. Смена пароля или переустановка не помогут.
Что это значит для криптовалют: атака на цепочку поставок кошелька, а не уязвимость сети Polkadot. $DOT стоит около $1.18.
Проверили, каким расширениям доверены ваши ключи? 👇
$DOT
#CryptoNews #Polkadot #WalletSecurity #PolkadotFoundationWarnsFearlessWalletExtensionLeakedPrivateKeys
ABO3ZAM:
مصيبة يا خوي، أمن المحفظة أهم من أي صفقة. اللي يستخدم الإضافة يلحق يسحب أمواله قبل لا يكسر السعر دعمه الأخير ويضيع كل شيء 🤝
1
18
·
--
Падение
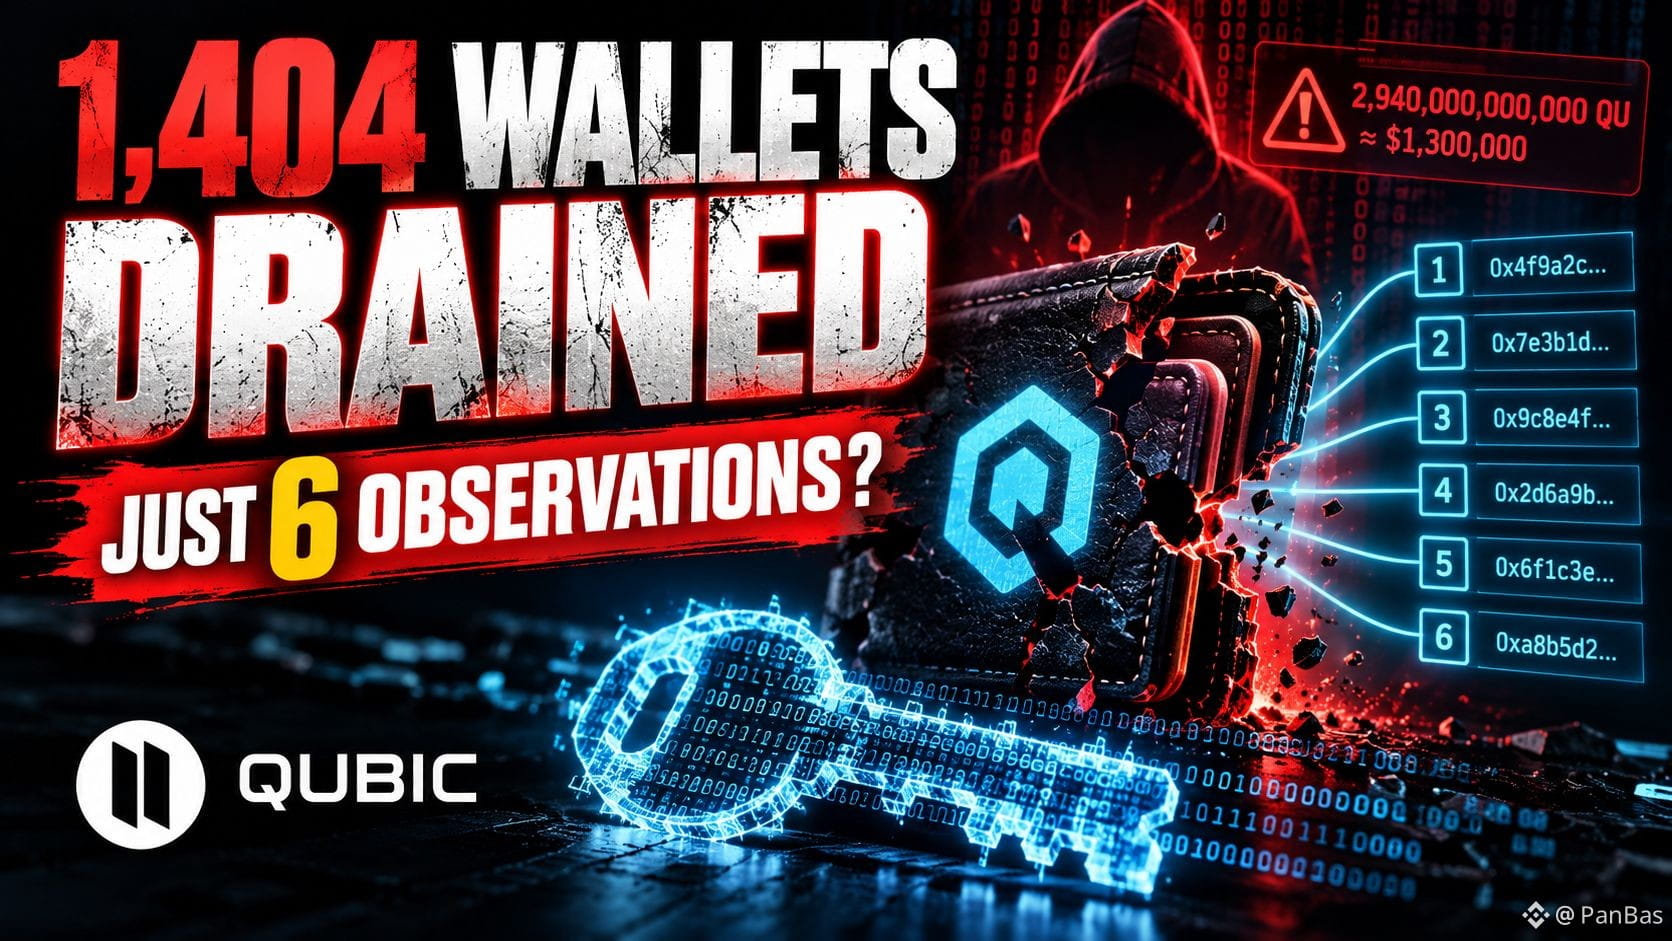
🚨 ОПОРОЖНЕНО 1 404 КРИПТОКОШЕЛЬКА — И ВСЕГО 6 НАБЛЮДЕНИЙ ЗА СЕТЬЮ МОГУТ РАСКРЫТЬ ПРИВАТНЫЙ КЛЮЧ! 👀
Представьте: вы защитили свой кошелёк, никому не сообщали сид-фразу… и всё равно потеряли всё.
Вот что случилось во время инцидента безопасности Qubic.
💥 ЧТО ПРОИЗОШЛО?
С 17 по 18 октября злоумышленник опустошил:
🔴 1 404 кошелька
🔴 2,94 ТРИЛЛИОНА QU
🔴 Примерно на 1,3 МИЛЛИОНА ДОЛЛАРОВ
Чтобы ограничить ущерб, работу сети Qubic приостановили.
По данным проекта, 87,1% украденных токенов удалось заблокировать в блокчейне, а оставшиеся 12,9% поступили на MEXC, где счёт получателя заморозили.
Но самое тревожное обнаружилось позже.
🔍 ВЫВОД SLOWMIST
20 октября специалисты по безопасности сообщили, что кошелёк Qubic использовал недостаточно надёжный источник случайности при создании некоторых приватных ключей.
В ходе контролируемого теста исследователи восстановили уязвимый приватный ключ, используя всего ШЕСТЬ последовательных наблюдений за сетью при определённых условиях.
⚠️ Это НЕ доказывает, что злоумышленник применил именно этот метод.
Проблема касалась генерации сид-фраз кошелька, а не подтверждённого взлома основного протокола блокчейна Qubic.
🚨 КОМУ СТОИТ ОБРАТИТЬ ВНИМАНИЕ?
Пользователям, которые создали кошельки Qubic до 18 октября с помощью:
• Любого браузера на iPhone или iPad
• Safari на Mac
А также пользователям приложения Qubic для iOS, если они установили его до июля 2025 года.
Версия 4.26.4 исправляет генерацию НОВЫХ сид-фраз.
Но ранее созданные ненадёжные сид-фразы по-прежнему уязвимы.
💭 МНЕНИЕ PANBAS:
Самое страшное — не кража 1,3 миллиона долларов.
А то, что кошелёк может выглядеть совершенно безопасным, хотя его приватный ключ можно было предсказать с самого начала.
Замороженные средства — это не возвращённые средства.
Если ваш кошелёк мог быть затронут, следуйте официальным инструкциям по переносу средств. Никогда никому не сообщайте свою сид-фразу и не доверяйте неожиданным предложениям о помощи с восстановлением.
👇 Вы бы снова доверились кошельку, узнав, что его ключи на самом деле не были случайными?
#Qubic #WalletSecurity #CryptoExploit
7
🚨 ОПУСТОШЕНЫ 1 404 КОШЕЛЬКА QUBIC — И БЛОКЧЕЙН НЕ БЫЛ СЛАБЫМ ЗВЕНОМ
Qubic только что столкнулась с инцидентом безопасности: было украдено токенов примерно на $1,4 млн
Но вот что важнее всего 👀
Злоумышленнику не пришлось взламывать блокчейн
Некоторые seed-фразы кошельков были сгенерированы с недостаточной случайностью и поэтому могли быть предсказуемыми
$BTC
{future}(BTCUSDT)
🔴 Что произошло?
• Опустошены 1 404 кошелька
• Украдено 2,94 триллиона QU
• Сеть Qubic остановлена, чтобы предотвратить дальнейшие переводы
• 87,1% украденных средств заморожено в блокчейне
• По сообщениям, оставшиеся средства заморожены на ME.XC
⚠️ И вот о чём важно помнить
К затронутым seed-фразам относятся созданные до 18 октября с помощью:
• Любого браузера на iPhone или iPad
• Safari на Mac
• Приложения Qubic для iOS, выпущенного до июля 2025 года
Обновление ПО кошелька не сделает старую слабую seed-фразу безопасной
А замороженные средства — не то же самое, что возвращённые
$BNB
{future}(BNBUSDT)
🔍 Мой список рекомендаций по безопасности
Если ваш кошелёк относится к затронутой категории, считайте seed-фразу скомпрометированной
Прежде чем переводить средства на новый безопасный кошелёк, следуйте официальным инструкциям Qubic по восстановлению
Никогда не вводите seed-фразу на случайном сайте для восстановления
Блокчейн может быть защищён, даже если ваш кошелёк уже скомпрометирован
Вопрос безопасности не только в том, где хранятся ваши активы
Важно и то, как были созданы ключи, которые их защищают
#Qubic #WalletSecurity
🚨 ОПУСТОШЕНЫ 1 404 КОШЕЛЬКА QUBIC — И БЛОКЧЕЙН НЕ БЫЛ СЛАБЫМ ЗВЕНОМ
Qubic только что столкнулась с инцидентом безопасности: было украдено токенов примерно на $1,4 млн
Но вот что важнее всего 👀
Злоумышленнику не пришлось взламывать блокчейн
Некоторые seed-фразы кошельков были сгенерированы с недостаточной случайностью и поэтому могли быть предсказуемыми
$BTC
🔴 Что произошло?
• Опустошены 1 404 кошелька
• Украдено 2,94 триллиона QU
• Сеть Qubic остановлена, чтобы предотвратить дальнейшие переводы
• 87,1% украденных средств заморожено в блокчейне
• По сообщениям, оставшиеся средства заморожены на ME.XC
⚠️ И вот о чём важно помнить
К затронутым seed-фразам относятся созданные до 18 октября с помощью:
• Любого браузера на iPhone или iPad
• Safari на Mac
• Приложения Qubic для iOS, выпущенного до июля 2025 года
Обновление ПО кошелька не сделает старую слабую seed-фразу безопасной
А замороженные средства — не то же самое, что возвращённые
$BNB
🔍 Мой список рекомендаций по безопасности
Если ваш кошелёк относится к затронутой категории, считайте seed-фразу скомпрометированной
Прежде чем переводить средства на новый безопасный кошелёк, следуйте официальным инструкциям Qubic по восстановлению
Никогда не вводите seed-фразу на случайном сайте для восстановления
Блокчейн может быть защищён, даже если ваш кошелёк уже скомпрометирован
Вопрос безопасности не только в том, где хранятся ваши активы
Важно и то, как были созданы ключи, которые их защищают
#Qubic #WalletSecurity
222

·
--
Падение
L1, который можно выключить кнопкой, — не очень децентрализован. Qubic только что это показал)
В ночь на 18 октября кто-то вывел около 2.94 трлн QU с 1404 кошельков в сети Qubic. При этом протокол никто не взламывал
Дыра в кошельке: сид-фразы генерировались с недостаточной случайностью
У тех, кто создавал кошелёк в браузере на iPhone или iPad, в Safari на Mac или в старом приложении для iOS, был сид, который можно было предсказать
Чтобы деньги не утекли, сеть просто остановили. 87.1% украденного так и лежит в сети, около 12.9% заморозила MEXC
Теперь заморожены не только деньги вора, но и деньги всех остальных
Что будет с балансами, решат Computors голосованием. Откат, возврат или что-то третье — плана пока нет
И практический вывод: сид, сгенерированный сайтом, зависит исключительно от кода сайта. А обновление не спасёт старый сид — деньги с него нужно перевести на новый
Дальше смотрю, что Computors решат с этими 87.1%
#Qubic #WalletSecurity
162
·
--
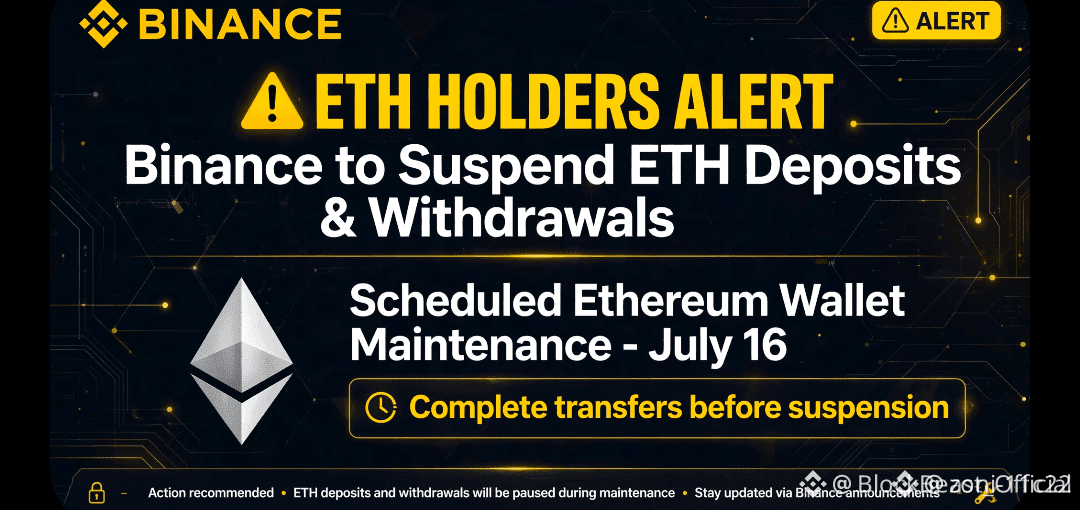
Обслуживание кошелька
Если вы управляете собственным некастодиальным кошельком (например, MetaMask, Coinbase Wallet или аппаратным устройством), регулярное обслуживание поможет защитить средства от хищения из-за уязвимостей смарт-контрактов или вредоносных программ. [1, 2]
Вы сейчас видите на бирже уведомление «Обслуживание кошелька» или хотите очистить и защитить свой личный кошелёк Ethereum?
Если речь идёт о личном кошельке, сообщите, каким кошельком вы пользуетесь — аппаратным или программным, — и я подскажу конкретные шаги по обслуживанию.
$TRUMP
{future}(TRUMPUSDT)
$ETC
{future}(ETCUSDT)
$AR
{future}(ARUSDT)
#WalletMaintenance
#WalletPay
#WalletSecurity
Обслуживание кошелька
Если вы управляете собственным некастодиальным кошельком (например, MetaMask, Coinbase Wallet или аппаратным устройством), регулярное обслуживание поможет защитить средства от хищения из-за уязвимостей смарт-контрактов или вредоносных программ. [1, 2]
Вы сейчас видите на бирже уведомление «Обслуживание кошелька» или хотите очистить и защитить свой личный кошелёк Ethereum?
Если речь идёт о личном кошельке, сообщите, каким кошельком вы пользуетесь — аппаратным или программным, — и я подскажу конкретные шаги по обслуживанию.
$TRUMP
$ETC
$AR
#WalletMaintenance
#WalletPay
#WalletSecurity
376
·
--
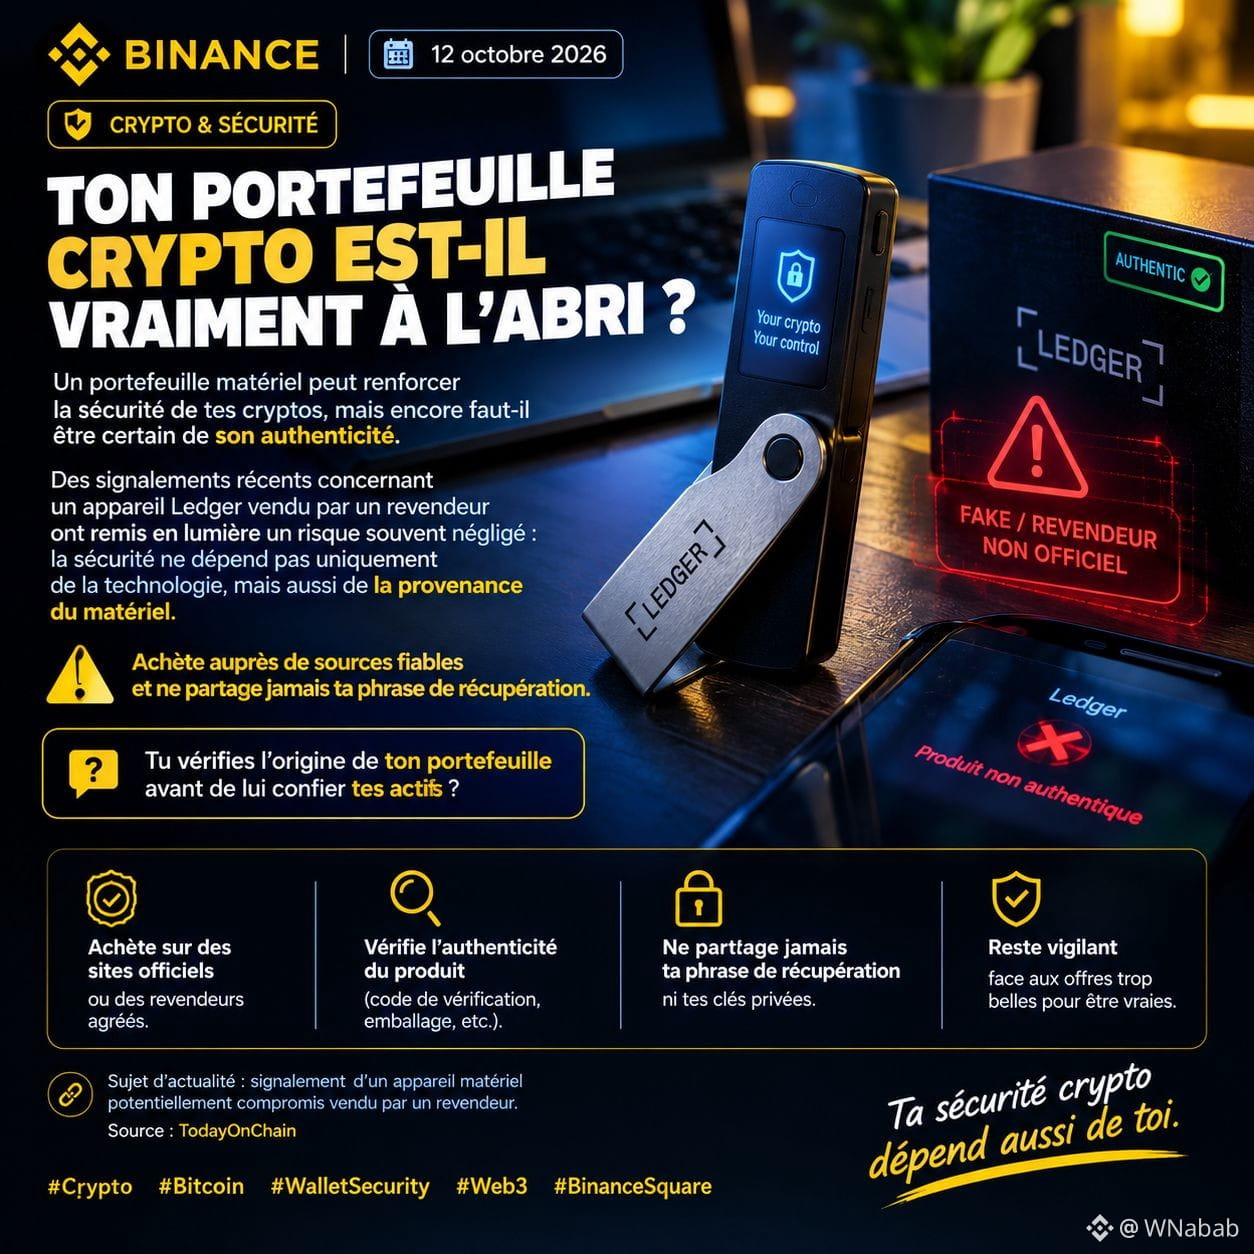
Действительно ли твой криптокошелёк в безопасности? 🔐
Аппаратный кошелёк может повысить безопасность твоих криптоактивов, но важно быть уверенным в его подлинности.
Недавние сообщения об устройстве Ledger, проданном сторонним продавцом, вновь привлекли внимание к часто упускаемому из виду риску: безопасность зависит не только от технологий, но и от происхождения устройства.
Покупай у надёжных продавцов и никогда никому не сообщай свою фразу восстановления.
Ты проверяешь происхождение кошелька, прежде чем доверить ему свои активы?
#WalletSecurity #Web3 #BinanceSquare
$BTC
{spot}(BTCUSDT)
Действительно ли твой криптокошелёк в безопасности? 🔐
Аппаратный кошелёк может повысить безопасность твоих криптоактивов, но важно быть уверенным в его подлинности.
Недавние сообщения об устройстве Ledger, проданном сторонним продавцом, вновь привлекли внимание к часто упускаемому из виду риску: безопасность зависит не только от технологий, но и от происхождения устройства.
Покупай у надёжных продавцов и никогда никому не сообщай свою фразу восстановления.
Ты проверяешь происхождение кошелька, прежде чем доверить ему свои активы?
#WalletSecurity #Web3 #BinanceSquare
$BTC
1
121

·
--
Атака на цепочку поставок Ledger: потеряно 86 миллионов долларов, след ведёт к Zcash$ZEC получил украденные средства, связанные с Ledger, на сумму около 7,45 миллиона долларов.
Согласно ежедневному отчёту KuCoin, украденные в результате атаки на цепочку поставок аппаратных кошельков средства были переведены в $ZEC через $NEAR Intents. Этот случай напоминает, что кошелёк могут скомпрометировать ещё до того, как вы откроете коробку.
📌 Новости
Ledger подтвердил наличие несанкционированных аппаратных закладок в затронутых устройствах. По данным KuCoin и Zerocap, все подтверждённые случаи связаны с устройствами, проданными дистрибьютором CryptoBilis в Юго-Восточной Азии. Сообщается, что ущерб уже превысил 86 миллионов долларов. Системы и каналы прямых продаж Ledger, по имеющимся данным, не затронуты.
Атака на цепочку поставок Ledger: потеряно 86 миллионов долларов, след ведёт к Zcash
$ZEC получил украденные средства, связанные с Ledger, на сумму около 7,45 миллиона долларов.
Согласно ежедневному отчёту KuCoin, украденные в результате атаки на цепочку поставок аппаратных кошельков средства были переведены в $ZEC через $NEAR Intents. Этот случай напоминает, что кошелёк могут скомпрометировать ещё до того, как вы откроете коробку.
📌 Новости
Ledger подтвердил наличие несанкционированных аппаратных закладок в затронутых устройствах. По данным KuCoin и Zerocap, все подтверждённые случаи связаны с устройствами, проданными дистрибьютором CryptoBilis в Юго-Восточной Азии. Сообщается, что ущерб уже превысил 86 миллионов долларов. Системы и каналы прямых продаж Ledger, по имеющимся данным, не затронуты.
18

Малайзиец сообщил о потере 3,05 млн долларов в криптовалюте после несанкционированных переводов с кошелька. Местная полиция расследует мошенничество и пытается отследить движение похищенных средств.
#WalletSecurity #CryptoFraud
Малайзиец сообщил о потере 3,05 млн долларов в криптовалюте после несанкционированных переводов с кошелька. Местная полиция расследует мошенничество и пытается отследить движение похищенных средств.
#WalletSecurity #CryptoFraud
#WalletSecurity #CryptoFraud
20
Статья
Масштабный вывод средств с Ledger — серьёзное предупреждениеНовость о выводе средств на сумму 92 миллиона долларов у пользователей Ledger вызвала мощную волну потрясения в сообществе. Это была не просто атака на один блокчейн, а скоординированная атака сразу на несколько сетей — Bitcoin, Ethereum, TRON, BNB Chain и Polygon. Исчезновение столь крупной суммы за один удар — жестокое напоминание о постоянных рисках, с которыми мы сталкиваемся в этой сфере.
Ledger широко считается золотым стандартом самостоятельного хранения криптовалюты, однако это происшествие заставляет серьёзно задуматься о том, как именно эти активы оказались скомпрометированы. Причиной могла стать уязвимость самого устройства или крайне изощрённая фишинговая кампания, нацеленная на конкретных пользователей, но масштаб потерь просто ошеломляет. Для многих розничных трейдеров это прямой удар по убеждению, что аппаратные кошельки обеспечивают полную защиту от кражи.
Масштабный вывод средств с Ledger — серьёзное предупреждение
Новость о выводе средств на сумму 92 миллиона долларов у пользователей Ledger вызвала мощную волну потрясения в сообществе. Это была не просто атака на один блокчейн, а скоординированная атака сразу на несколько сетей — Bitcoin, Ethereum, TRON, BNB Chain и Polygon. Исчезновение столь крупной суммы за один удар — жестокое напоминание о постоянных рисках, с которыми мы сталкиваемся в этой сфере.
Ledger широко считается золотым стандартом самостоятельного хранения криптовалюты, однако это происшествие заставляет серьёзно задуматься о том, как именно эти активы оказались скомпрометированы. Причиной могла стать уязвимость самого устройства или крайне изощрённая фишинговая кампания, нацеленная на конкретных пользователей, но масштаб потерь просто ошеломляет. Для многих розничных трейдеров это прямой удар по убеждению, что аппаратные кошельки обеспечивают полную защиту от кражи.
Ledger широко считается золотым стандартом самостоятельного хранения криптовалюты, однако это происшествие заставляет серьёзно задуматься о том, как именно эти активы оказались скомпрометированы. Причиной могла стать уязвимость самого устройства или крайне изощрённая фишинговая кампания, нацеленная на конкретных пользователей, но масштаб потерь просто ошеломляет. Для многих розничных трейдеров это прямой удар по убеждению, что аппаратные кошельки обеспечивают полную защиту от кражи.
22
Отключение dApp НЕ означает отзыв разрешений на использование ваших токенов. 🔐
В Ethereum и других EVM-сетях разрешение на расходование токенов может оставаться активным даже после отключения кошелька.
Перед следующим сеансом DeFi:
• Проверьте сайт и адрес получателя разрешения.
• Если это возможно, установите лимит расходов вместо неограниченного разрешения.
• Проверьте старые разрешения с помощью надёжного обозревателя блоков или инструмента для проверки разрешений и отзовите те, которые вам больше не нужны.
Разрешения упрощают обмен и кредитование, но одобренный получатель, действующий злонамеренно или взломанный, может поставить под угрозу одобренные токены. Отзыв разрешения обычно требует оплаты комиссии за газ и не позволяет вернуть украденные средства. Никогда не вводите сид-фразу в сервис проверки разрешений.
Немного заботы о безопасности кошелька — заметное снижение рисков.
#Ethereum #DeFi #WalletSecurity
55
·
--
Риски восстановления смарт-кошелькаДорожная карта Ethereum по абстракции аккаунтов ведёт к тому, что кошельки получают программируемые механизмы безопасности. Восстановление — одно из главных преимуществ, но оно также создаёт новую область полномочий, которую пользователям и разработчикам необходимо понимать.
ERC-7947 предлагает единый интерфейс восстановления для смарт-аккаунтов. Поддерживающий его аккаунт может зарегистрировать одного или нескольких провайдеров восстановления, хранить обязательства по восстановлению, специфичные для каждого провайдера, а позднее предоставить доказательство, разрешающее изменить субъект доступа к аккаунту.
Гибкость здесь полезна. Один провайдер может проверять доказательство с нулевым разглашением. Другой — использовать подпись, многофакторную проверку или иной способ восстановления. Кошелёк может поддерживать несколько провайдеров, а не зависеть от одной централизованной службы.
Риски восстановления смарт-кошелька
Дорожная карта Ethereum по абстракции аккаунтов ведёт к тому, что кошельки получают программируемые механизмы безопасности. Восстановление — одно из главных преимуществ, но оно также создаёт новую область полномочий, которую пользователям и разработчикам необходимо понимать.
ERC-7947 предлагает единый интерфейс восстановления для смарт-аккаунтов. Поддерживающий его аккаунт может зарегистрировать одного или нескольких провайдеров восстановления, хранить обязательства по восстановлению, специфичные для каждого провайдера, а позднее предоставить доказательство, разрешающее изменить субъект доступа к аккаунту.
Гибкость здесь полезна. Один провайдер может проверять доказательство с нулевым разглашением. Другой — использовать подпись, многофакторную проверку или иной способ восстановления. Кошелёк может поддерживать несколько провайдеров, а не зависеть от одной централизованной службы.
100
·
--
Один кошелёк — слишком большой рискУдобство часто превращает один криптокошелёк одновременно в торговый аккаунт, DeFi-рабочую станцию, адрес для аирдропов и долгосрочное хранилище. Эта схема кажется простой, пока одно вредоносное одобрение, фейковый фронтенд или скомпрометированная сессия не доберётся до всего.
Мультикошельковая стратегия снижает этот взрывной риск, распределяя различные активности по разным кошелькам. Базовая модель практична: один кошелёк для торговли, один для DeFi и один для долгосрочных вложений.
Торговый кошелёк рассчитан на скорость. Он может подключаться к биржам, мостам, дашбордам и инструментам исполнения, поэтому он чаще подписывает транзакции и сталкивается с большим количеством операционного шума. Ему следует держать оборотный капитал, а не самую глубокую часть портфеля.
Один кошелёк — слишком большой риск
Удобство часто превращает один криптокошелёк одновременно в торговый аккаунт, DeFi-рабочую станцию, адрес для аирдропов и долгосрочное хранилище. Эта схема кажется простой, пока одно вредоносное одобрение, фейковый фронтенд или скомпрометированная сессия не доберётся до всего.
Мультикошельковая стратегия снижает этот взрывной риск, распределяя различные активности по разным кошелькам. Базовая модель практична: один кошелёк для торговли, один для DeFi и один для долгосрочных вложений.
Торговый кошелёк рассчитан на скорость. Он может подключаться к биржам, мостам, дашбордам и инструментам исполнения, поэтому он чаще подписывает транзакции и сталкивается с большим количеством операционного шума. Ему следует держать оборотный капитал, а не самую глубокую часть портфеля.
57
Войдите, чтобы посмотреть больше материала
Присоединяйтесь к пользователям криптовалют по всему миру на Binance Square
⚡️ Получайте новейшую и полезную информацию о криптоактивах.
💬 Нам доверяет крупнейшая в мире криптобиржа.
👍 Получите достоверные аналитические данные от верифицированных создателей контента.
Эл. почта/номер телефона
В тренде
1
#BinancePick
Просмотров: 2.6M
138,988 обсуждают
2
#EarningsSeason
Просмотров: 5M
24,034 обсуждают
3
#fomcотслеживание
Просмотров: 53,860
502 обсуждают
4
#ПротоколFOMC
Просмотров: 59,742
246 обсуждают
5
#ElectrumWalletBugLetRogueServersStealFunds
Просмотров: 4,332
172 обсуждают
6
#ArgentineCourtDismissesLIBRACaseAgainstMilei
Просмотров: 11,971
244 обсуждают
7
#SKHynixReportedlyPlansSpecialDividendFromKioxiaStakeSale
Просмотров: 2,420
41 обсуждают
8
#KeystoneWebsiteBreachExposesBuyersShippingAddresses
Просмотров: 1,409
32 обсуждают
9
#USQ3GDPAndSeptemberPCEDueNextWeek
Просмотров: 85,709
1,053 обсуждают
10
#SouthKoreaDelaysCryptoIncomeTax
Просмотров: 157,556
1,099 обсуждают