

#trezor
trezor
Просмотров: 38,904
180 обсуждают
Популярные
Новые

·
--
Производитель аппаратных кошельков Trezor начал упорядочивать каналы продаж и планирует сократить число авторизованных реселлеров, чтобы усилить контроль над цепочкой поставок.
Поводом стала недавняя атака с внедрением вредоносного оборудования в кошельки Ledger, которая выявила уязвимости в системе дистрибуции криптокошельков. По сообщениям, в письме, отправленном 13 октября, директор по коммерческим вопросам Trezor Дэнни Сандерс сообщил, что с 1 января 2027 года некоторые партнёры лишатся статуса авторизованных реселлеров. Компания заявила, что эта мера направлена на усиление контроля над всей цепочкой поставок и предотвращение попадания на рынок устройств, подвергшихся вмешательству.
(Источник: CryptoSlate)
#硬件钱包 #Trezor #Безопасность
⚠️Предупреждение о рисках: приведённая выше информация носит исключительно информационный характер и не является инвестиционной рекомендацией. Инвестиции сопряжены с риском, будьте осторожны.
9

История со шпионскими чипами у дилера Ledger на 86 миллионов долларов ещё не закончилась, а Trezor вчера вечером пошёл ва-банк: объявил о сокращении сети авторизованных дилеров. Тем, кого вычеркнут, перестанут поставлять новые устройства с 1 января 2027 года. Официальная позиция — «с нашими устройствами всё в порядке, это просто мера предосторожности».
Холодные кошельки — разные люди:
A: Купил на официальном сайте — лежу спокойно и сплю дальше.
B: Купил через посредника — среди ночи перевёл монеты на биржу… а потом вспомнил, что на биржах тоже неспокойно, и молча перевёл их обратно.
C: Записал сид-фразу на бумажке, усмехнулся — пока не понял, что уже забыл, куда её засунул.
У конкурента грянул скандал, а ты первым делом сокращаешь каналы продаж: это правда ради безопасности пользователей или просто способ забрать прибыль дилеров и перевести продажи напрямую? Выбирайте сторону в комментариях.
#冷钱包 #Ledger #Trezor
$BTC $ETH
150

·
--
Trezor заявила, что в качестве меры предосторожности сократит число авторизованных реселлеров после сообщений о вмешательстве в устройства Ledger. Компания сообщила, что нет никаких свидетельств взлома её собственных кошельков, однако с 1 января исключит некоторых реселлеров из списка одобренных, а со вторника прекратит поставки им. Директор по коммуникациям Дэнни Сандерс подтвердил, что уведомления уже отправлены. Это решение последовало за инцидентом с Ledger: в устройстве, купленном у реселлера CryptoBilis, обнаружили несанкционированную аппаратную закладку, которая считывала с экрана фразы восстановления и отправляла их через сотовые сети. По оценкам исследователей, связанная с Ledger кража могла составить от 72 до 86 миллионов долларов, хотя Ledger не подтвердила общую сумму потерь. Trezor советует пользователям покупать устройства напрямую, проверять пломбу и рассмотреть возможность использования мультиподписи с устройствами разных производителей.
#Trezor #Ledger #HardwareWallet
#Trezor #Ledger #HardwareWallet
59
·
--
Производитель аппаратных кошельков Trezor объявил, что с 1 января 2027 года прекратит действие всех разрешений для дистрибьюторов. Это связано с инцидентом, затронувшим безопасность цепочки поставок: ранее Ledger подтвердила, что в кошельки, проданные одним из розничных продавцов в Юго-Восточной Азии, были встроены шпионские чипы, способные передавать фразы восстановления пользователей. Trezor сообщила, что пересматривает каналы сотрудничества; протоколы и сервисы в блокчейне не затронуты.#钱包安全 #Trezor
⚠️Предупреждение о рисках: приведённая выше информация носит информационный характер и не является инвестиционной рекомендацией. Инвестиции сопряжены с риском; будьте осторожны при выходе на рынок.
(Источник: X)
⚠️Предупреждение о рисках: приведённая выше информация носит информационный характер и не является инвестиционной рекомендацией. Инвестиции сопряжены с риском; будьте осторожны при выходе на рынок.
(Источник: X)
13

·
--
🚨 ПРЕВЕНТИВНЫЕ МЕРЫ:
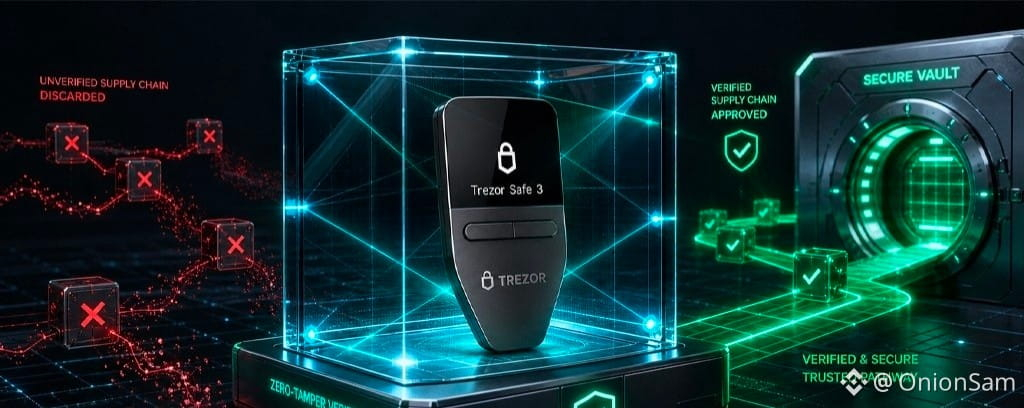
#Trezor Сокращает сеть авторизованных реселлеров, чтобы защитить цепочку поставок оборудования! 📦🌐
⚠️ Никаких компромиссов:
13 октября 2026 года Trezor официально объявила о значительном сокращении своей глобальной сети реселлеров после недавней атаки на цепочку поставок конкурента Ledger, ущерб от которой составил 93 млн долларов.
Партнёрские отношения с затронутыми реселлерами официально прекратятся 1 января 2027 года.
🔒 Официальное заявление:
Trezor прямо подтвердила: «Нет ни единого доказательства того, что устройства Trezor были скомпрометированы.
Это превентивная мера, принятая из предосторожности». Известный реселлер CryptoBilis уже удалён из каталога.
#crypto #security #АппаратныйКошелёк #ЦепочкаПоставок #BinanceSquare #CryptoNews
#bitcoin
#БезопасностьTrezor #БезопасностьКриптовалют #АппаратныйКошелёк #BinanceSquare
$BTC
{spot}(BTCUSDT)
$ETH
{spot}(ETHUSDT)
$TWT
{spot}(TWTUSDT)
🚨 ПРЕВЕНТИВНЫЕ МЕРЫ:
#Trezor Сокращает сеть авторизованных реселлеров, чтобы защитить цепочку поставок оборудования! 📦🌐
⚠️ Никаких компромиссов:
13 октября 2026 года Trezor официально объявила о значительном сокращении своей глобальной сети реселлеров после недавней атаки на цепочку поставок конкурента Ledger, ущерб от которой составил 93 млн долларов.
Партнёрские отношения с затронутыми реселлерами официально прекратятся 1 января 2027 года.
🔒 Официальное заявление:
Trezor прямо подтвердила: «Нет ни единого доказательства того, что устройства Trezor были скомпрометированы.
Это превентивная мера, принятая из предосторожности». Известный реселлер CryptoBilis уже удалён из каталога.
#crypto #security #АппаратныйКошелёк #ЦепочкаПоставок #BinanceSquare #CryptoNews
#bitcoin
#БезопасностьTrezor #БезопасностьКриптовалют #АппаратныйКошелёк #BinanceSquare
$BTC
$ETH
$TWT

Good luck 🍀
От OnionSam
4
191

·
--
Даже гигант рынка холодных кошельков Trezor струхнул и начал сокращать сеть дистрибьюторов. После проблем с цепочкой поставок компания в спешке сворачивает операции. На словах твердят, что устройства не взломали, но кто в это поверит — сам дурак.
Доверие к аппаратным кошелькам рухнет после одного убедительного доказательства. Вера в самостоятельное хранение приватных ключей держится на условии, что устройство не подменили ещё на заводе. Чем больше посредников, тем выше риск.
Вот вам напоминание всем, кто копит крипту: покупайте холодные кошельки только на официальном сайте.
$BTC #Trezor #Crypto
73
·
--
В индустрии аппаратных кошельков началась масштабная проверка безопасности цепочек поставок: Trezor объявила о значительном сокращении числа магазинов, уполномоченных продавать её устройства, ужесточая каналы дистрибуции, чтобы предотвратить подмену. Поводом стал инцидент, ранее подтверждённый Ledger: в устройство, проданное через дистрибьютора CryptoBilis из Юго-Восточной Азии, был встроен шпионский чип. При первоначальной настройке он мог считывать отображавшиеся на экране 24 слова мнемонической фразы и передавать их посторонним — фактически раскрывая главный ключ кошелька. На фоне растущих опасений по поводу безопасности сторонних каналов Trezor решила в качестве ответной меры напрямую сократить цепочку поставок.
(Источник: BeInCrypto)
#硬件钱包 #网络安全 #Trezor
⚠️Предупреждение о рисках: выше приведена информация о рынке, она не является инвестиционной рекомендацией. Инвестиции сопряжены с риском; принимайте решения об участии в рынке с осторожностью.
(Источник: BeInCrypto)
#硬件钱包 #网络安全 #Trezor
⚠️Предупреждение о рисках: выше приведена информация о рынке, она не является инвестиционной рекомендацией. Инвестиции сопряжены с риском; принимайте решения об участии в рынке с осторожностью.
17

Популярный производитель аппаратных кошельков Trezor сообщил, что в результате утечки данных у его поставщика ShipMonk пострадали еще 67.000 клиентов. Среди затронутых данных — чувствительная контактная информация за 2019–2021 годы, включая имена, электронную почту, номера телефонов и адреса доставки. Хотя безопасность устройств не находится под угрозой, пользователям следует быть осторожными в отношении возможных фишинговых атак. #Trezor #KriptoGuvenligi #SiberGuvenlik
Популярный производитель аппаратных кошельков Trezor сообщил, что в результате утечки данных у его поставщика ShipMonk пострадали еще 67.000 клиентов. Среди затронутых данных — чувствительная контактная информация за 2019–2021 годы, включая имена, электронную почту, номера телефонов и адреса доставки. Хотя безопасность устройств не находится под угрозой, пользователям следует быть осторожными в отношении возможных фишинговых атак. #Trezor #KriptoGuvenligi #SiberGuvenlik
52
Представьте: вам приходит письмо с официального, верифицированного адреса, которое выглядит на 100% настоящим, — а потом выясняется, что это ловушка, созданная, чтобы украсть весь ваш крипто-капитал. Это не выдуманный сценарий, а последнее кошмарное событие в области безопасности, затрагивающее пользователей аппаратных кошельков.
Как нам спокойно спать по ночам, понимая, что наши офлайн-ключи в безопасности, но при этом против нас используются наши адреса электронной почты?
Вот что известно на данный момент:
🚨 Trezor подтвердил, что причиной является утечка безопасности третьей стороны у поставщика ShipMonk.
🚨 Эта утечка позволила злоумышленникам отправлять фишинговые письма напрямую с легитимного домена Trezor.
🚨 Скомпрометированные данные включают персональную информацию клиентов, которые заказывали устройства.
Никогда, ни при каких обстоятельствах не вводите свою seed-фразу на любом сайте — даже если письмо пришло с точного официального домена. Серьезно, ребята, будьте параноиками и держите ваши $BTC and $ETH в безопасности. Эти хакеры становятся слишком умными.
#Trezor #Security #Phishing #Write2Earn

77

·
--
🎯 Trezor снова взломали и утекли данные, «крепость» аппаратных кошельков пробита
📰 Провал поставщика: тысячи клиентов лишились конфиденциальности. Заявляли, что это самый холодный и самый безопасный аппаратный кошелёк — но всё рухнуло на самом неприметном участке доставки. Даже если на блокчейне всё защищено «намертво», офлайн-слабое звено всё равно даст сбой
💬 Что такое «холодный кошелёк» на картинке, если не офлайн-безопасность? А он погиб там, где никак не защищён участок отгрузки. Безопасность — это всегда дело всего пути: на блокчейне жёстко, а логистика протекла — значит, всё равно конец. Аппаратным производителям пора относиться к цепочке поставок как к полю боя
🏷️ #Trezor #安全事件 #硬件钱包 #утечка_данных
42

Утечка данных Trezor: 11 700 пользователей — ваш аппаратный кошелёк всё ещё в безопасности?
Недавно стало известно, что производитель аппаратных кошельков Trezor допустил утечку адресов пользователей и номеров телефонов. Инцидент снова вывел на передний план старую проблему «физической безопасности».
Вот несколько моментов, на которые стоит обратить внимание:
1. Это не «взлом» самого холодного кошелька. Уязвимость связана с тем, что пользовательские данные были похищены из централизованной базы. Аппаратные мнемонические фразы по-прежнему защищены, но злоумышленники теперь знают, что у вас есть деньги — и где вы живёте.
2. Для крупных держателей вроде $BTC риск заключается не в онлайн-кражах, а в офлайн-угрозах: целевых ограблениях, похищениях, вымогательстве и т. п. Адрес + имя + телефон достаточно, чтобы преступники применили социальную инженерию.
3. Отрасль долго игнорировала принцип «приватность = безопасность». Прозрачность ончейн-адресов — это оружие с двумя лезвиями: в сочетании с утечками off-chain информации анонимность практически исчезает.
4. Холодный кошелёк — не плащ-невидимка. Правильный подход должен включать: использование новых адресов, отказ от привязки к адресам холодного кошелька на платформы с реальным KYC, не раскрывать размер активов в соцсетях, распределённое хранение, много подписей (мультисиг) и т. д.
Аппаратные кошельки по-прежнему остаются одним из самых безопасных способов самостоятельного хранения, но этот инцидент напоминает нам:
настоящая безопасность — это триада «он-чейн приватность + офф-чейн изоляция + физическая скромность/неприметность».
Вы всё ещё используете Trezor? Перейдёте на другой бренд из-за этого?
#Trezor #Bitcoin #majorcoin
42

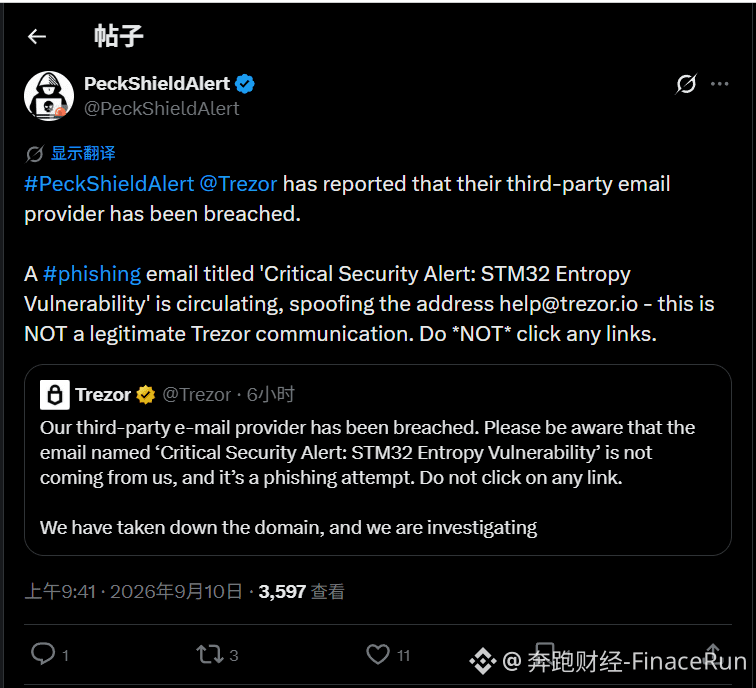
Аппаратный кошелёк Trezor столкнулся с уязвимостью у стороннего почтового сервиса, пользователям следует остерегаться фишинговых атак
10 сентября, согласно последнему сообщению PeckShieldAlert, производитель аппаратных кошельков Trezor сегодня выпустил предупреждение по безопасности: его сторонний поставщик услуг электронной почты подвергся уязвимости, из-за чего пользователи рискуют стать жертвами фишинговых атак.
Блокчейн-структура по кибербезопасности PeckShield обнаружила, что в распространении находится фишинговое письмо с темой «Critical Security Alert: STM32 Entropy Vulnerability». В этом письме используется адрес отправителя help@trezor.io, который выдается за адрес официальной почты Trezor и не является легитимным способом связи от Trezor.
Как следует из срочного заявления, опубликованного в социальных сетях, Trezor официально указал, что это письмо является попыткой фишинга, и напомнил пользователям не нажимать ни на какие ссылки в нём.
Также в компании сообщили, что они уже оперативно предприняли меры: доменные имена, связанные с инцидентом, были сняты с эксплуатации, и сейчас проводится углублённое расследование данного инцидента. Пока неясно, скольких пользователей затронула эта уязвимость и были ли понесены ими какие-либо потери.
Эксперты по безопасности рекомендуют пользователям Trezor сохранять высокую настороженность: если письмо утверждает, что оно от производителя аппаратного кошелька, обязательно перепроверьте информацию через официальные каналы. Не следует напрямую нажимать ссылки в письме или скачивать вложения — это поможет снизить риск кражи активов.
#Trezor #钱包钓鱼攻击
1
356
·
--
ERC-7730"Чёткая подпись" в стандартной комплектации — Trezor наконец-то догнал аппаратные кошельки: теперь пользователи могут прямо на устройстве понимать детали транзакций, и можно попрощаться с «слепой подписью».
Это пятый кошелёк, подключившийся к этому стандарту. Пусть и с небольшим опозданием, но выход лидера аппаратных кошельков — это действительно необходимость для защиты пользователей DeFi от фишинга. Позитив для безопасной инфраструктуры экосистемы Ethereum: в краткосрочной перспективе нет стимула для цены монет, но в долгосрочной — снижается порог входа для институциональных участников.
$ETH #Trezor
100

УТЕЧКА TREZOR ВЫДАЁТ 14 ТЫС. КЛИЕНТОВ — $ETH ВЛАДЕЛЬЦЕВ, СЕЙЧАС ВАШ ДОМ — ЦЕЛЬ 🚨🔒
Самое слабое звено в вашей крипто-настройке никогда не было seed-фразой — это наклейка с доставкой на вашей входной двери. Прорыв ShipMonk просто выдал злоумышленникам список для атаки: 14 000 клиентов Trezor в США, Великобритании, Бразилии, Италии и не только, с именами, email-адресами и действующими адресами проживания. 🎯
Собственные хранилища Trezor устояли, но это слабое утешение, когда фишеры теперь могут выдавать себя за поддержку, используя ваши личные данные — и хуже того, точно знать, у кого дома есть аппаратные кошельки. Chainalysis оценивает потери более $30 млн от жестоких криптоатак только за I полугодие 2026 года. Это и есть въезд на эту статистику. 💀
Самостоятельное хранение — это не только защита приватных ключей — это ещё и защита следа вашей личности. Одна утечка адреса превращает вашу крепость в стеклянный дом. Как вы защищаете свои данные для физической доставки? 🔐
⚠️ Это не финансовый совет. Всегда управляйте своим риском. 🛡️
🏷️ #Ethereum #Trezor #CryptoSecurity #Phishing #SelfCustody
🔥💪
65

Уязвимость входа Brevo позволяет фишинговым письмам нацеливаться на 347 тыс. пользователей Trezor
- Trezor подтвердил, что фишинговые письма были отправлены 347.000 пользователям через сервис Brevo.
- Trezor считает, что любой адрес электронной почты уже известен злоумышленнику, и его можно повторно использовать для фишинга.
#BinanceSquare #CryptoNews #Trezor #Brevo #Фишинг
$btc $eth
vlikevn Titanbot
Источник: CoinTelegraph
118

ПРОТЕЧКА ДАННЫХ TREZOR: 11 742 КОШЕЛЬКА РАСКРЫТЫ — НАДВИГАЕТСЯ ФИШИНГОВЫЙ ШТОРМ 🚨📡
Крупнейший производитель аппаратных кошельков только что подтвердил утечку у поставщика доставки — в открытом доступе оказались имена, адреса, телефоны и email 11 742 клиентов. Ещё у 1 947 обнаружилась частичная утечка. Это не взлом протокола; ваши монеты всё ещё надёжно заблокированы внутри устройства. Но человеческий фактор только что дал трещину.
Сезон фишинга включился на полную. Злоумышленники теперь держат ваши личные координаты — ждите фальшивые личные сообщения в поддержку, вредоносные ссылки и социальную инженерию, замаскированную под официальные коммуникации Trezor. Устройство по‑прежнему пуленепробиваемое, но ваш почтовый ящик стал новой ареной боевых действий.
Для $COTI и $QNTB держателей, которые оказались на этом гребне: ваши ключи — это стены замка. Всё за пределами этого хранилища — добыча. Как отделить легитимные сообщения Trezor от поддельных? 🛡️
⚠️ Это не финансовый совет. Всегда управляйте своим риском. 🛡️
🏷️ $COTI #Trezor #CryptoSecurity #PhishingAlert #Bitcoin
🔐⚡
54
·
--
Падение
⚡️ НОВОЕ: основатель Binance CZ высказался о нарушении данных в Trezor, отметив, что это подтверждает преимущество программных кошельков с самостоятельным хранением.
В отличие от аппаратных кошельков, они не требуют физического устройства, привязанного к вашей личности и адресу доставки$BNB $BTC #Trezor
{future}(BTCUSDT)
{future}(BNBUSDT)
⚡️ НОВОЕ: основатель Binance CZ высказался о нарушении данных в Trezor, отметив, что это подтверждает преимущество программных кошельков с самостоятельным хранением.
В отличие от аппаратных кошельков, они не требуют физического устройства, привязанного к вашей личности и адресу доставки$BNB $BTC #Trezor
В отличие от аппаратных кошельков, они не требуют физического устройства, привязанного к вашей личности и адресу доставки$BNB $BTC #Trezor
95
·
--
Рост
🚨 ДАННЫЕ КЛИЕНТОВ TREZOR УТЕКЛИ.
Было раскрыто 13,689 клиентов. Имена, адреса, номера телефонов, адреса электронной почты.
Устройства безопасны. А вот люди, которые ими владеют, теперь в каждом фишинговом списке в криптовалюте
$BTC
{future}(BTCUSDT)
#Trezor
🚨 ДАННЫЕ КЛИЕНТОВ TREZOR УТЕКЛИ.
Было раскрыто 13,689 клиентов. Имена, адреса, номера телефонов, адреса электронной почты.
Устройства безопасны. А вот люди, которые ими владеют, теперь в каждом фишинговом списке в криптовалюте
$BTC
#Trezor
Было раскрыто 13,689 клиентов. Имена, адреса, номера телефонов, адреса электронной почты.
Устройства безопасны. А вот люди, которые ими владеют, теперь в каждом фишинговом списке в криптовалюте
$BTC
#Trezor
16
⚠️ Фильтр данных в Trezor: вектор физической атаки и OpSec
Сбой безопасности у логистического провайдера ShipMonk раскрыл персональные данные (PII) более чем 80 000 клиентов Trezor. Хотя приватный ключ и seed-фразы остаются на 100% нетронутыми в блокчейне, утечка включает полные имена, телефоны и физические адреса.
Технический анализ: риск эксплуатации смещается с on-chain-плоскости в плоскость продвинутой социальной инженерии (spear phishing, SIM swapping) и векторов физической угрозы ($5 wrench attack). В self-custody конфиденциальность off-chain-метаданных — это слой защиты, столь же критичный, как и само криптографическое шифрование кошелька.
Какие протоколы OpSec вы применяете при покупке аппаратных кошельков: используете нейтральные ячейки/P.O. Box или добавляете дополнительные слои, такие как скрытые passphrase, чтобы снизить риск физического шантажа?
$BTC
{future}(BTCUSDT)
$ETH
{future}(ETHUSDT)
$SOL
{future}(SOLUSDT)
#Trezor #ciberseguridad #OPSEC #SeguridadCripto
⚠️ Фильтр данных в Trezor: вектор физической атаки и OpSec
Сбой безопасности у логистического провайдера ShipMonk раскрыл персональные данные (PII) более чем 80 000 клиентов Trezor. Хотя приватный ключ и seed-фразы остаются на 100% нетронутыми в блокчейне, утечка включает полные имена, телефоны и физические адреса.
Технический анализ: риск эксплуатации смещается с on-chain-плоскости в плоскость продвинутой социальной инженерии (spear phishing, SIM swapping) и векторов физической угрозы ($5 wrench attack). В self-custody конфиденциальность off-chain-метаданных — это слой защиты, столь же критичный, как и само криптографическое шифрование кошелька.
Какие протоколы OpSec вы применяете при покупке аппаратных кошельков: используете нейтральные ячейки/P.O. Box или добавляете дополнительные слои, такие как скрытые passphrase, чтобы снизить риск физического шантажа?
$BTC
$ETH
$SOL
#Trezor #ciberseguridad #OPSEC #SeguridadCripto
2
79
·
--
🚨 Сигнал тревоги: Trezor сообщает, что один из их поставщиков транспортных услуг столкнулся с утечкой данных, из-за которой были раскрыты имена клиентов, адреса, номера телефонов и адреса электронной почты.
Всего 11,742 клиента затронуты полностью, а у 1,947 клиентов были раскрыты только частичные данные. Trezor заявляет, что их системы и устройства по-прежнему защищены.
#Trezor #比特币 #утечка данных
Всего 11,742 клиента затронуты полностью, а у 1,947 клиентов были раскрыты только частичные данные. Trezor заявляет, что их системы и устройства по-прежнему защищены.
#Trezor #比特币 #утечка данных
7
Войдите, чтобы посмотреть больше материала
Присоединяйтесь к пользователям криптовалют по всему миру на Binance Square
⚡️ Получайте новейшую и полезную информацию о криптоактивах.
💬 Нам доверяет крупнейшая в мире криптобиржа.
👍 Получите достоверные аналитические данные от верифицированных создателей контента.
Эл. почта/номер телефона
В тренде
1
#CanMicrosoftDeliverOnAI
Просмотров: 302,164
2,390 обсуждают
2
#CanGoogleDefindItsCore
Просмотров: 174,416
1,702 обсуждают
3
#fomcотслеживание
Просмотров: 53,976
506 обсуждают
4
#ПротоколFOMC
Просмотров: 61,456
250 обсуждают
5
#EarningsSeason
Просмотров: 5.8M
28,406 обсуждают
6
#$10.9BBitcoinOptionsExpireFriday
Просмотров: 9
5 обсуждают
7
#BitcoinSurpasses$81K
Просмотров: 12,644
63 обсуждают
8
#RobinhoodFalls8.4%AfterItsResults
Просмотров: 7,254
158 обсуждают
9
#KOSPISurges6.63%BackAbove6000
Просмотров: 7,683
173 обсуждают
10
#DatavaultAICantWithdrawBitcoinFromBiconomy
Просмотров: 8,424
151 обсуждают