
#phishingalert
phishingalert
Просмотров: 295,680
234 обсуждают
Популярные
Новые

Статья
Криптофишинг: как распознать подделку и защитить свой кошелёкМошеннические схемы кажутся личными, потому что они подражают тому, чему мы доверяем. Я видел, как друзья теряли $BTC и $ETH всего одним нажатием, а последующий страх заставляет всю ситуацию казаться страшнее, чем она есть. Ниже я разбираю самый распространённый фишинговый приём, рассказываю, как распознать его тревожные признаки, и предлагаю простой список проверок, который можно пройти, прежде чем вводить пароль.
Фишинговое письмо или сообщение
Мошенники отправляют письмо, которое выглядит так, будто оно пришло от биржи, поставщика криптокошелька или даже друга. В теме письма часто упоминается предупреждение о безопасности или «новая попытка входа». Меня больше всего застаёт врасплох мелкая деталь: в адресе отправителя может отличаться всего один символ или ссылка может вести на домен, оканчивающийся на .co вместо .com. Обычно в сообщении настойчиво призывают действовать «немедленно», потому что вашему аккаунту якобы угрожает опасность.
Криптофишинг: как распознать подделку и защитить свой кошелёк
Мошеннические схемы кажутся личными, потому что они подражают тому, чему мы доверяем. Я видел, как друзья теряли $BTC и $ETH всего одним нажатием, а последующий страх заставляет всю ситуацию казаться страшнее, чем она есть. Ниже я разбираю самый распространённый фишинговый приём, рассказываю, как распознать его тревожные признаки, и предлагаю простой список проверок, который можно пройти, прежде чем вводить пароль.
Фишинговое письмо или сообщение
Мошенники отправляют письмо, которое выглядит так, будто оно пришло от биржи, поставщика криптокошелька или даже друга. В теме письма часто упоминается предупреждение о безопасности или «новая попытка входа». Меня больше всего застаёт врасплох мелкая деталь: в адресе отправителя может отличаться всего один символ или ссылка может вести на домен, оканчивающийся на .co вместо .com. Обычно в сообщении настойчиво призывают действовать «немедленно», потому что вашему аккаунту якобы угрожает опасность.
Фишинговое письмо или сообщение
Мошенники отправляют письмо, которое выглядит так, будто оно пришло от биржи, поставщика криптокошелька или даже друга. В теме письма часто упоминается предупреждение о безопасности или «новая попытка входа». Меня больше всего застаёт врасплох мелкая деталь: в адресе отправителя может отличаться всего один символ или ссылка может вести на домен, оканчивающийся на .co вместо .com. Обычно в сообщении настойчиво призывают действовать «немедленно», потому что вашему аккаунту якобы угрожает опасность.
113
Статья
Фишинговые сайты о криптовалютах: как распознать подделку и обезопасить себяДаже когда $BTC торгуется по $80,355, а индекс страха и жадности находится на отметке 50, соблазн нажать на ссылку, которая «слишком хороша, чтобы быть правдой», никуда не исчезает. Я видел, как друзья теряли доступ к криптокошелькам, потому что одна мошенническая страница выглядела точь-в-точь как настоящая. Ниже — то, чему я научился благодаря этим опасным ситуациям, и простой список рекомендаций, который поможет уберечь ваши активы от мошенников.
Как выглядит мошенничество
Фишинговый сайт копирует оформление популярной биржи, использует тот же логотип и даже показывает актуальную цену $ETH — $2,419, чтобы выглядеть убедительно. В URL может быть крошечная опечатка или дополнительный поддомен, который большинство не замечает. Часто на странице появляется «специальное предложение», обещающее бонус, если вы войдёте в аккаунт прямо сейчас.
Фишинговые сайты о криптовалютах: как распознать подделку и обезопасить себя
Даже когда $BTC торгуется по $80,355, а индекс страха и жадности находится на отметке 50, соблазн нажать на ссылку, которая «слишком хороша, чтобы быть правдой», никуда не исчезает. Я видел, как друзья теряли доступ к криптокошелькам, потому что одна мошенническая страница выглядела точь-в-точь как настоящая. Ниже — то, чему я научился благодаря этим опасным ситуациям, и простой список рекомендаций, который поможет уберечь ваши активы от мошенников.
Как выглядит мошенничество
Фишинговый сайт копирует оформление популярной биржи, использует тот же логотип и даже показывает актуальную цену $ETH — $2,419, чтобы выглядеть убедительно. В URL может быть крошечная опечатка или дополнительный поддомен, который большинство не замечает. Часто на странице появляется «специальное предложение», обещающее бонус, если вы войдёте в аккаунт прямо сейчас.
Как выглядит мошенничество
Фишинговый сайт копирует оформление популярной биржи, использует тот же логотип и даже показывает актуальную цену $ETH — $2,419, чтобы выглядеть убедительно. В URL может быть крошечная опечатка или дополнительный поддомен, который большинство не замечает. Часто на странице появляется «специальное предложение», обещающее бонус, если вы войдёте в аккаунт прямо сейчас.
72

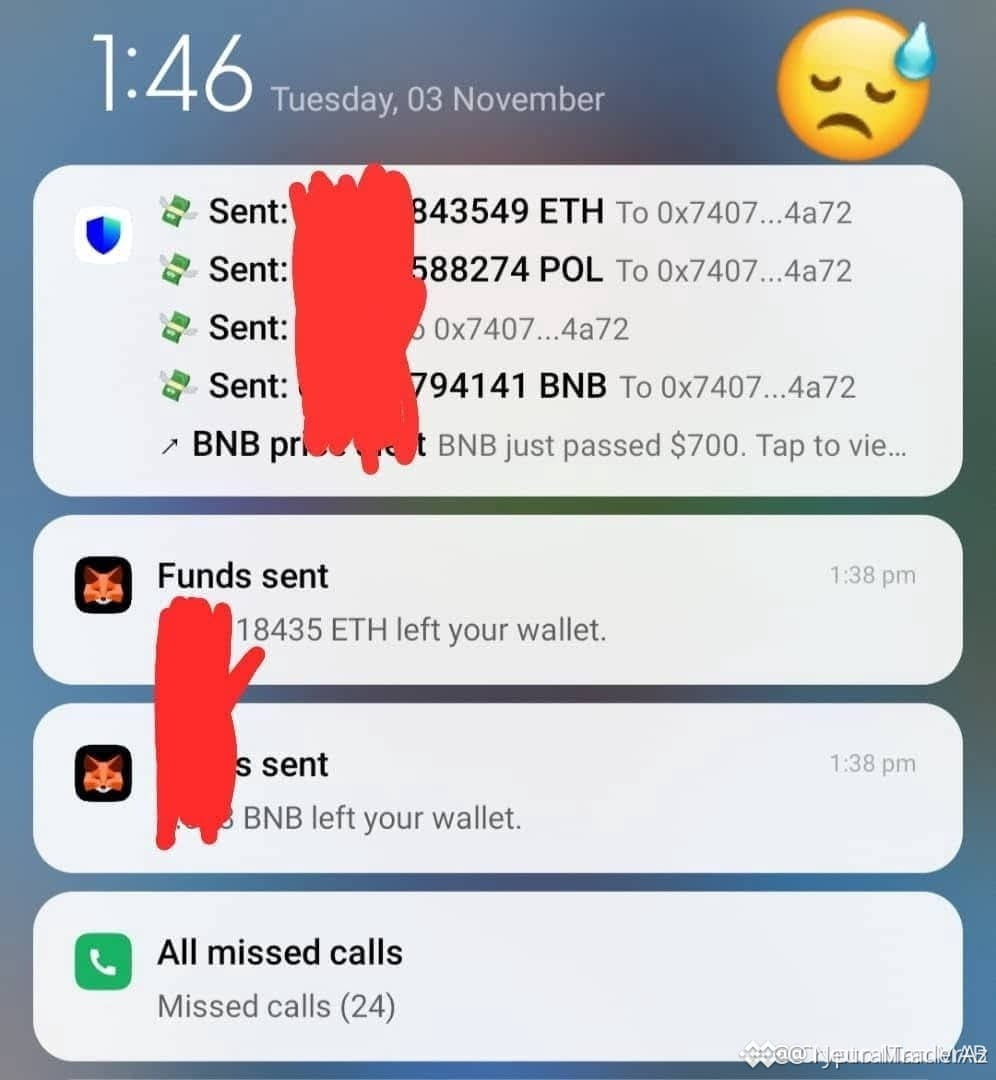
🚨 $BTC ВНИМАНИЕ: ФИШИНГ! ПРОВЕРЯЙТЕ ССЫЛКИ, ИНАЧЕ ПОТЕРЯЕТЕ СВОЙ КОШЕЛЁК! 🛑
📊 Институциональным потокам безразличны ваши кликбейтные заголовки: всего одна вредоносная ссылка может за секунды опустошить кошелёк Trust Wallet. Недавние всплески активности в блокчейне показывают рост числа созданных адресов на 12% после фишинговых атак — это подчёркивает, насколько важно тщательно проверять ссылки. 🔍
🦈 Опытные инвесторы защищают ликвидность: проверяют каждый URL, используют аппаратные кошельки и мультиподписные механизмы защиты. Если обойти эту проверку, вы предоставите маркетмейкерам свободный доступ к своему капиталу. ⚡
💬 Вы перепроверяете каждую ссылку перед нажатием или всё ещё рискуете угодить в скрытую ловушку? 👇
⚠️ Это не финансовая рекомендация. Всегда управляйте рисками. 🛡️
🏷️ #BTC #Security #PhishingAlert #CryptoSafety
🛡️ 🔥
🚨 $BTC ВНИМАНИЕ: ФИШИНГ! ПРОВЕРЯЙТЕ ССЫЛКИ, ИНАЧЕ ПОТЕРЯЕТЕ СВОЙ КОШЕЛЁК! 🛑
📊 Институциональным потокам безразличны ваши кликбейтные заголовки: всего одна вредоносная ссылка может за секунды опустошить кошелёк Trust Wallet. Недавние всплески активности в блокчейне показывают рост числа созданных адресов на 12% после фишинговых атак — это подчёркивает, насколько важно тщательно проверять ссылки. 🔍
🦈 Опытные инвесторы защищают ликвидность: проверяют каждый URL, используют аппаратные кошельки и мультиподписные механизмы защиты. Если обойти эту проверку, вы предоставите маркетмейкерам свободный доступ к своему капиталу. ⚡
💬 Вы перепроверяете каждую ссылку перед нажатием или всё ещё рискуете угодить в скрытую ловушку? 👇
⚠️ Это не финансовая рекомендация. Всегда управляйте рисками. 🛡️
🏷️ #BTC #Security #PhishingAlert #CryptoSafety
🛡️ 🔥
📊 Институциональным потокам безразличны ваши кликбейтные заголовки: всего одна вредоносная ссылка может за секунды опустошить кошелёк Trust Wallet. Недавние всплески активности в блокчейне показывают рост числа созданных адресов на 12% после фишинговых атак — это подчёркивает, насколько важно тщательно проверять ссылки. 🔍
🦈 Опытные инвесторы защищают ликвидность: проверяют каждый URL, используют аппаратные кошельки и мультиподписные механизмы защиты. Если обойти эту проверку, вы предоставите маркетмейкерам свободный доступ к своему капиталу. ⚡
💬 Вы перепроверяете каждую ссылку перед нажатием или всё ещё рискуете угодить в скрытую ловушку? 👇
⚠️ Это не финансовая рекомендация. Всегда управляйте рисками. 🛡️
🏷️ #BTC #Security #PhishingAlert #CryptoSafety
🛡️ 🔥
13

·
--
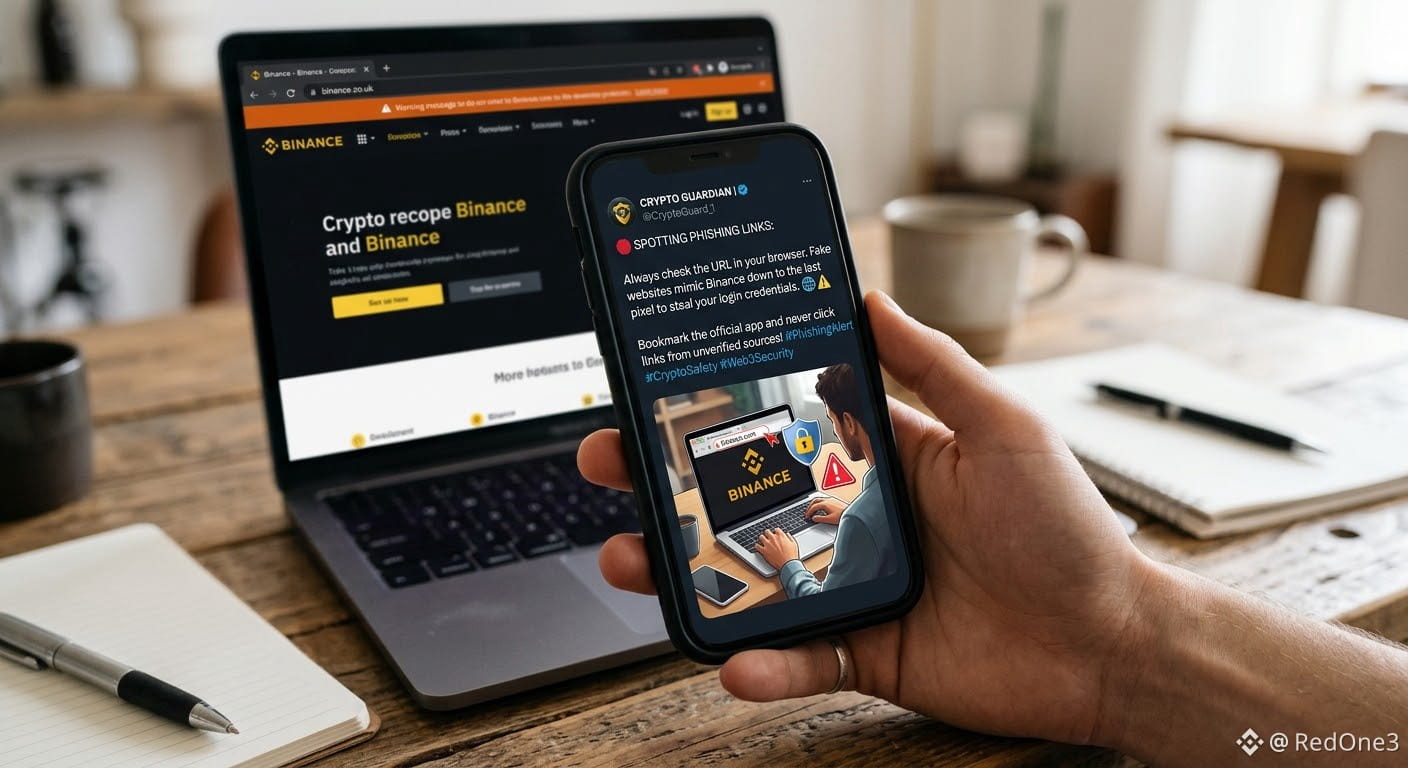
🛑 Как распознать фишинговые ссылки: всегда проверяйте URL-адрес в браузере. Поддельные сайты копируют Binance до последнего пикселя, чтобы украсть ваши данные для входа.
Добавьте официальное приложение в закладки и никогда не переходите по ссылкам из непроверенных источников! 🌐⚠️
#SatySAFU
#PhishingAlert #CryptoSafety #Web3Security .
🛑 Как распознать фишинговые ссылки: всегда проверяйте URL-адрес в браузере. Поддельные сайты копируют Binance до последнего пикселя, чтобы украсть ваши данные для входа.
Добавьте официальное приложение в закладки и никогда не переходите по ссылкам из непроверенных источников! 🌐⚠️
#SatySAFU
#PhishingAlert #CryptoSafety #Web3Security .
Добавьте официальное приложение в закладки и никогда не переходите по ссылкам из непроверенных источников! 🌐⚠️
#SatySAFU
#PhishingAlert #CryptoSafety #Web3Security .
3
126
🚨 $BNB ТРЕВОГА: ФИШИНГ! ПРОВЕРЯЙТЕ ОТПРАВИТЕЛЕЙ, ИНАЧЕ ПОТЕРИ ОСТАНУТСЯ НЕЗАМЕЧЕННЫМИ! 🛑
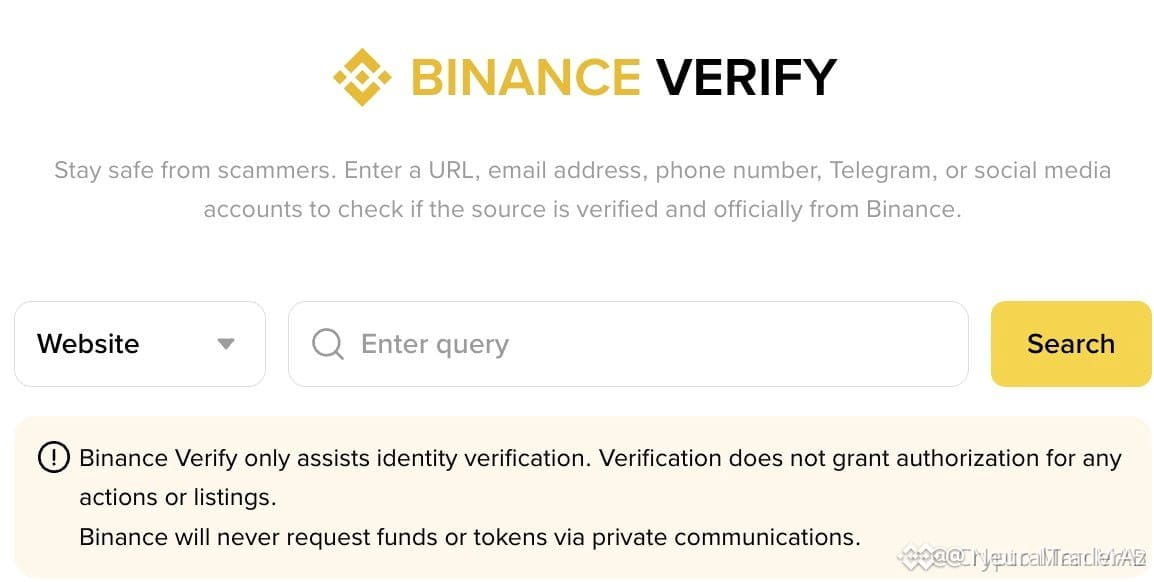
📊 Всплеск поддельных сообщений нацелен на пользователей Binance именно в моменты резких колебаний рынка и использует доверие к официальному брендингу. 🔍 Прежде чем переходить по ссылкам, сверяйте домен электронной почты отправителя или имя пользователя на платформе для обмена сообщениями с данными в центре проверки Binance. 🛡️ Всего одна скомпрометированная учётная запись может привести к масштабному выводу активов, сократить ликвидность организаций и подорвать доверие. Добавьте страницу проверки в закладки; любое несоответствие считайте тревожным сигналом и немедленно сообщайте о нём. 💬 Как вы защищаете доступ к Binance от новых фишинговых уловок? 👇
⚠️ Это не финансовая рекомендация. Всегда учитывайте риски. 🛡️
🏷️ #BNB #Security #PhishingAlert #CryptoSafety
🔥 💎
🚨 $BNB ТРЕВОГА: ФИШИНГ! ПРОВЕРЯЙТЕ ОТПРАВИТЕЛЕЙ, ИНАЧЕ ПОТЕРИ ОСТАНУТСЯ НЕЗАМЕЧЕННЫМИ! 🛑
📊 Всплеск поддельных сообщений нацелен на пользователей Binance именно в моменты резких колебаний рынка и использует доверие к официальному брендингу. 🔍 Прежде чем переходить по ссылкам, сверяйте домен электронной почты отправителя или имя пользователя на платформе для обмена сообщениями с данными в центре проверки Binance. 🛡️ Всего одна скомпрометированная учётная запись может привести к масштабному выводу активов, сократить ликвидность организаций и подорвать доверие. Добавьте страницу проверки в закладки; любое несоответствие считайте тревожным сигналом и немедленно сообщайте о нём. 💬 Как вы защищаете доступ к Binance от новых фишинговых уловок? 👇
⚠️ Это не финансовая рекомендация. Всегда учитывайте риски. 🛡️
🏷️ #BNB #Security #PhishingAlert #CryptoSafety
🔥 💎
📊 Всплеск поддельных сообщений нацелен на пользователей Binance именно в моменты резких колебаний рынка и использует доверие к официальному брендингу. 🔍 Прежде чем переходить по ссылкам, сверяйте домен электронной почты отправителя или имя пользователя на платформе для обмена сообщениями с данными в центре проверки Binance. 🛡️ Всего одна скомпрометированная учётная запись может привести к масштабному выводу активов, сократить ликвидность организаций и подорвать доверие. Добавьте страницу проверки в закладки; любое несоответствие считайте тревожным сигналом и немедленно сообщайте о нём. 💬 Как вы защищаете доступ к Binance от новых фишинговых уловок? 👇
⚠️ Это не финансовая рекомендация. Всегда учитывайте риски. 🛡️
🏷️ #BNB #Security #PhishingAlert #CryptoSafety
🔥 💎
4
·
--
Срочное расследование: Coldcard выясняет, как фишинговая ссылка появилась в её аккаунте на платформе X
Компания Coldcard, специализирующаяся на аппаратных кошельках для холодного хранения криптовалют, официально сообщила, что расследует появление фишинговой ссылки в своём официальном аккаунте на платформе X. Это повышает требования к бдительности пользователей.
📌 Основные моменты и анализ:
• Инцидент нацелен на пользователей холодных кошельков: их пытаются перенаправить на вредоносные сайты, имитирующие оригинальную платформу.
• Команда Coldcard незамедлительно начала проверять возможные уязвимости в системе безопасности и вероятность внешнего взлома аккаунта в соцсети.
• Главная проблема — скорость распространения поддельных ссылок в аккаунтах заслуживающих доверия компаний, прежде чем успевают вмешаться службы поддержки.
💡 Вывод: этот инцидент напоминает, что даже официальные аккаунты крупных компаний в сфере безопасности могут быть взломаны. Поэтому инвесторам не следует бездумно переходить по ссылкам.
💬 Как защитить свои цифровые активы от фишинговых атак, нацеленных на аккаунты платформ холодного хранения в социальных сетях?
#Coldcard #CryptoSecurity #PhishingAlert #BinanceSquare
Срочное расследование: Coldcard выясняет, как фишинговая ссылка появилась в её аккаунте на платформе X
Компания Coldcard, специализирующаяся на аппаратных кошельках для холодного хранения криптовалют, официально сообщила, что расследует появление фишинговой ссылки в своём официальном аккаунте на платформе X. Это повышает требования к бдительности пользователей.
📌 Основные моменты и анализ:
• Инцидент нацелен на пользователей холодных кошельков: их пытаются перенаправить на вредоносные сайты, имитирующие оригинальную платформу.
• Команда Coldcard незамедлительно начала проверять возможные уязвимости в системе безопасности и вероятность внешнего взлома аккаунта в соцсети.
• Главная проблема — скорость распространения поддельных ссылок в аккаунтах заслуживающих доверия компаний, прежде чем успевают вмешаться службы поддержки.
💡 Вывод: этот инцидент напоминает, что даже официальные аккаунты крупных компаний в сфере безопасности могут быть взломаны. Поэтому инвесторам не следует бездумно переходить по ссылкам.
💬 Как защитить свои цифровые активы от фишинговых атак, нацеленных на аккаунты платформ холодного хранения в социальных сетях?
#Coldcard #CryptoSecurity #PhishingAlert #BinanceSquare
Компания Coldcard, специализирующаяся на аппаратных кошельках для холодного хранения криптовалют, официально сообщила, что расследует появление фишинговой ссылки в своём официальном аккаунте на платформе X. Это повышает требования к бдительности пользователей.
📌 Основные моменты и анализ:
• Инцидент нацелен на пользователей холодных кошельков: их пытаются перенаправить на вредоносные сайты, имитирующие оригинальную платформу.
• Команда Coldcard незамедлительно начала проверять возможные уязвимости в системе безопасности и вероятность внешнего взлома аккаунта в соцсети.
• Главная проблема — скорость распространения поддельных ссылок в аккаунтах заслуживающих доверия компаний, прежде чем успевают вмешаться службы поддержки.
💡 Вывод: этот инцидент напоминает, что даже официальные аккаунты крупных компаний в сфере безопасности могут быть взломаны. Поэтому инвесторам не следует бездумно переходить по ссылкам.
💬 Как защитить свои цифровые активы от фишинговых атак, нацеленных на аккаунты платформ холодного хранения в социальных сетях?
#Coldcard #CryptoSecurity #PhishingAlert #BinanceSquare
86

·
--
Подозрительная ссылка появилась на странице Coldcard в X — напоминание о том, что мишенью могут стать даже компании, уделяющие особое внимание безопасности.
🧠 Простыми словами
Представьте, что фишинговая ссылка — это поддельный дверной звонок, который звонит на ваш телефон: он выглядит вполне настоящим, но если нажать на него, внутрь могут проникнуть незнакомцы. Coldcard предупредила подписчиков, чтобы они не переходили по подозрительной ссылке, и пообещала сообщить подробности, когда проверит информацию.
✅ Что это значит для вас
• Всегда проверяйте URL-адреса перед переходом по ссылкам, даже если они размещены в аккаунтах, которым вы доверяете.
• Обновляйте прошивку аппаратного кошелька, чтобы пользоваться новейшими средствами защиты.
• Следите за официальными каналами и никогда никому не сообщайте фразы восстановления или закрытые ключи.
Будьте бдительны и защищайте свои криптоактивы.
#CryptoSafety #PhishingAlert #Coldcard
Подозрительная ссылка появилась на странице Coldcard в X — напоминание о том, что мишенью могут стать даже компании, уделяющие особое внимание безопасности.
🧠 Простыми словами
Представьте, что фишинговая ссылка — это поддельный дверной звонок, который звонит на ваш телефон: он выглядит вполне настоящим, но если нажать на него, внутрь могут проникнуть незнакомцы. Coldcard предупредила подписчиков, чтобы они не переходили по подозрительной ссылке, и пообещала сообщить подробности, когда проверит информацию.
✅ Что это значит для вас
• Всегда проверяйте URL-адреса перед переходом по ссылкам, даже если они размещены в аккаунтах, которым вы доверяете.
• Обновляйте прошивку аппаратного кошелька, чтобы пользоваться новейшими средствами защиты.
• Следите за официальными каналами и никогда никому не сообщайте фразы восстановления или закрытые ключи.
Будьте бдительны и защищайте свои криптоактивы.
#CryptoSafety #PhishingAlert #Coldcard
🧠 Простыми словами
Представьте, что фишинговая ссылка — это поддельный дверной звонок, который звонит на ваш телефон: он выглядит вполне настоящим, но если нажать на него, внутрь могут проникнуть незнакомцы. Coldcard предупредила подписчиков, чтобы они не переходили по подозрительной ссылке, и пообещала сообщить подробности, когда проверит информацию.
✅ Что это значит для вас
• Всегда проверяйте URL-адреса перед переходом по ссылкам, даже если они размещены в аккаунтах, которым вы доверяете.
• Обновляйте прошивку аппаратного кошелька, чтобы пользоваться новейшими средствами защиты.
• Следите за официальными каналами и никогда никому не сообщайте фразы восстановления или закрытые ключи.
Будьте бдительны и защищайте свои криптоактивы.
#CryptoSafety #PhishingAlert #Coldcard
32

Остерегайтесь поддельной рекламы в Telegram
Украинская полиция только что накрыла базирующуюся в Киеве группу криптодрейнеров, которая получала по $1 млн в месяц. Они использовали поддельную рекламу в Telegram и фальшивые биржи, чтобы обманывать жертв. Будьте начеку.
#TelegramScams #PhishingAlert
Остерегайтесь поддельной рекламы в Telegram
Украинская полиция только что накрыла базирующуюся в Киеве группу криптодрейнеров, которая получала по $1 млн в месяц. Они использовали поддельную рекламу в Telegram и фальшивые биржи, чтобы обманывать жертв. Будьте начеку.
#TelegramScams #PhishingAlert
Украинская полиция только что накрыла базирующуюся в Киеве группу криптодрейнеров, которая получала по $1 млн в месяц. Они использовали поддельную рекламу в Telegram и фальшивые биржи, чтобы обманывать жертв. Будьте начеку.
#TelegramScams #PhishingAlert
38

·
--
$GNO УТЕЧКА ДАННЫХ — ОФИЦИАЛЬНЫЙ АККАУНТ X СКОМПРОМЕТИРОВАН ⚠️
Тело:
PeckShield подтвердил, что официальный аккаунт Gnosis на X был захвачен сегодня. Членам сообщества рекомендуется избегать любых взаимодействий — никаких ссылок, никаких личных сообщений, никаких ретвитов. Это второй крупный компромисс аккаунта проекта на этой неделе.
Злоумышленники обычно используют скомпрометированные аккаунты для публикации фальшивых токен-контрактов или фишинговых ссылок. Проверяйте все официальные сообщения только через сайт Gnosis или Discord. Какие шаги вы предпринимаете для проверки анонсов проектов перед взаимодействием?
Это не финансовый совет. Всегда управляйте своими рисками.
#GNO #SecurityAlert #CryptoHack #PhishingAlert
⚠️
$GNO УТЕЧКА ДАННЫХ — ОФИЦИАЛЬНЫЙ АККАУНТ X СКОМПРОМЕТИРОВАН ⚠️
Тело:
PeckShield подтвердил, что официальный аккаунт Gnosis на X был захвачен сегодня. Членам сообщества рекомендуется избегать любых взаимодействий — никаких ссылок, никаких личных сообщений, никаких ретвитов. Это второй крупный компромисс аккаунта проекта на этой неделе.
Злоумышленники обычно используют скомпрометированные аккаунты для публикации фальшивых токен-контрактов или фишинговых ссылок. Проверяйте все официальные сообщения только через сайт Gnosis или Discord. Какие шаги вы предпринимаете для проверки анонсов проектов перед взаимодействием?
Это не финансовый совет. Всегда управляйте своими рисками.
#GNO #SecurityAlert #CryptoHack #PhishingAlert
⚠️
Тело:
PeckShield подтвердил, что официальный аккаунт Gnosis на X был захвачен сегодня. Членам сообщества рекомендуется избегать любых взаимодействий — никаких ссылок, никаких личных сообщений, никаких ретвитов. Это второй крупный компромисс аккаунта проекта на этой неделе.
Злоумышленники обычно используют скомпрометированные аккаунты для публикации фальшивых токен-контрактов или фишинговых ссылок. Проверяйте все официальные сообщения только через сайт Gnosis или Discord. Какие шаги вы предпринимаете для проверки анонсов проектов перед взаимодействием?
Это не финансовый совет. Всегда управляйте своими рисками.
#GNO #SecurityAlert #CryptoHack #PhishingAlert
⚠️
30
$VANRY ПОВТОРНАЯ АТАКА ФИШИНГА — РЫНОК НА ГРАНИ 😱
Не применимо — в входных данных не указаны конкретные ценовые уровни.
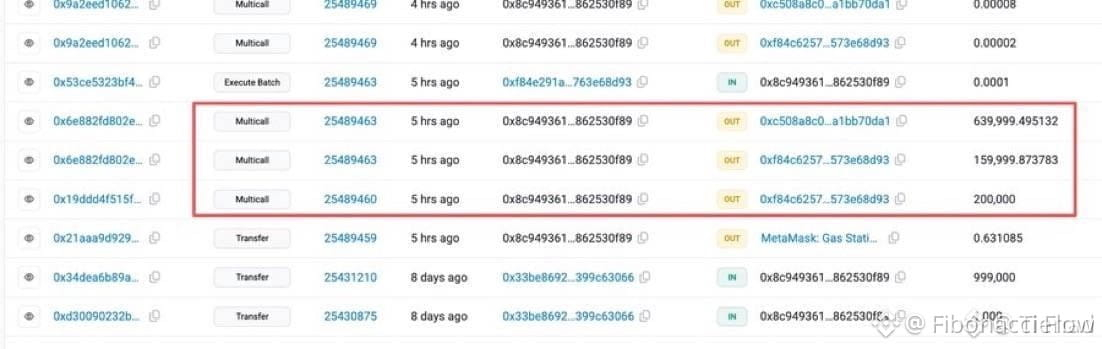
Фишинговый ущерб в размере 999 999 долларов только что ударил по рынку, и такой отток ликвидности всегда оставляет след. Ожидайте краткосрочных колебаний, пока трейдеры усиливают безопасность, но «резкие деньги» могут воспринять это как зону для покупки на снижении по $VANRY и $THE .
Объёмы могут просесть на несколько часов, прежде чем появятся агрессивные заявки. Как вы это разыгрываете — сидите в стороне или ждёте жёсткого повторного теста ниже поддержки?
Не является финансовой рекомендацией. Всегда управляйте своим риском.
#VANRY #PhishingAlert #MarketUpdate #CryptoRisk
😱
$VANRY ПОВТОРНАЯ АТАКА ФИШИНГА — РЫНОК НА ГРАНИ 😱
Не применимо — в входных данных не указаны конкретные ценовые уровни.
Фишинговый ущерб в размере 999 999 долларов только что ударил по рынку, и такой отток ликвидности всегда оставляет след. Ожидайте краткосрочных колебаний, пока трейдеры усиливают безопасность, но «резкие деньги» могут воспринять это как зону для покупки на снижении по $VANRY и $THE .
Объёмы могут просесть на несколько часов, прежде чем появятся агрессивные заявки. Как вы это разыгрываете — сидите в стороне или ждёте жёсткого повторного теста ниже поддержки?
Не является финансовой рекомендацией. Всегда управляйте своим риском.
#VANRY #PhishingAlert #MarketUpdate #CryptoRisk
😱
Не применимо — в входных данных не указаны конкретные ценовые уровни.
Фишинговый ущерб в размере 999 999 долларов только что ударил по рынку, и такой отток ликвидности всегда оставляет след. Ожидайте краткосрочных колебаний, пока трейдеры усиливают безопасность, но «резкие деньги» могут воспринять это как зону для покупки на снижении по $VANRY и $THE .
Объёмы могут просесть на несколько часов, прежде чем появятся агрессивные заявки. Как вы это разыгрываете — сидите в стороне или ждёте жёсткого повторного теста ниже поддержки?
Не является финансовой рекомендацией. Всегда управляйте своим риском.
#VANRY #PhishingAlert #MarketUpdate #CryptoRisk
😱
193
·
--
Цифровые атаки на бизнес через захват доменов набирают популярность.
• TechRadar сообщает, что злоумышленники регистрируют мошеннические домены, чтобы выдавать себя за легитимные компании.
• Заработанные домены используются для обмана пользователей, чтобы они посещали фейковые сайты и крали учетные данные.
• Споры по доменным именам возросли на 68% с 2020 по 2025 год, достигнув 6,200 случаев в 2025 году.
#CryptoSecurity #CryptoNews #BinanceSquare #PhishingAlert #Web3Security
Цифровые атаки на бизнес через захват доменов набирают популярность.
• TechRadar сообщает, что злоумышленники регистрируют мошеннические домены, чтобы выдавать себя за легитимные компании.
• Заработанные домены используются для обмана пользователей, чтобы они посещали фейковые сайты и крали учетные данные.
• Споры по доменным именам возросли на 68% с 2020 по 2025 год, достигнув 6,200 случаев в 2025 году.
#CryptoSecurity #CryptoNews #BinanceSquare #PhishingAlert #Web3Security
• TechRadar сообщает, что злоумышленники регистрируют мошеннические домены, чтобы выдавать себя за легитимные компании.
• Заработанные домены используются для обмана пользователей, чтобы они посещали фейковые сайты и крали учетные данные.
• Споры по доменным именам возросли на 68% с 2020 по 2025 год, достигнув 6,200 случаев в 2025 году.
#CryptoSecurity #CryptoNews #BinanceSquare #PhishingAlert #Web3Security
39
🚨 Оповещение о безопасности: сбой в SafePal подверг 40.000 пользователей
Компания SafePal, занимающаяся аппаратными кошельками, только что подтвердила утечку данных после сбоя в своей системе отслеживания заказов (E-commerce).
📊 Данные инцидента:
Что было утечено: имена, физические адреса доставки, электронные письма, номера телефонов и история покупок примерно 39.798 клиентов.
Криптобезопасность: 100% сохранена. Приватные ключи, seed-фразы и средства НЕ были скомпрометированы.
🛠️ Технический анализ:
Хотя архитектура Air-Gapped и холодное хранение SafePal защищают активы в цепочке, реальная опасность теперь — это высокоточная социальная инженерия (Spear-Phishing).
Привязав ваше имя и физический адрес к покупке cold wallet, злоумышленники могут развернуть:
Фальшивые письма и SMS с предупреждениями об «срочных обновлениях прошивки», чтобы украсть вашу seed-фразу.
Физические почтовые отправления с подменёнными устройствами или фальшивые письма с вредоносными QR-кодами.
💬 ОБСУЖДЕНИЕ:
В какой степени утечки данных на уровне Web2 (E-commerce) уничтожают приватность безопасности Web3? Если вы используете hardware wallet, покупаете напрямую у производителя или предпочитаете методы, которые не оставляют следа вашего физического адреса?
Читайте меня в комментариях! 👇
#SafePal #CryptoSecurity #PhishingAlert #HardwareWallets #BinanceSquare
$SFP
{future}(SFPUSDT)
🚨 Оповещение о безопасности: сбой в SafePal подверг 40.000 пользователей
Компания SafePal, занимающаяся аппаратными кошельками, только что подтвердила утечку данных после сбоя в своей системе отслеживания заказов (E-commerce).
📊 Данные инцидента:
Что было утечено: имена, физические адреса доставки, электронные письма, номера телефонов и история покупок примерно 39.798 клиентов.
Криптобезопасность: 100% сохранена. Приватные ключи, seed-фразы и средства НЕ были скомпрометированы.
🛠️ Технический анализ:
Хотя архитектура Air-Gapped и холодное хранение SafePal защищают активы в цепочке, реальная опасность теперь — это высокоточная социальная инженерия (Spear-Phishing).
Привязав ваше имя и физический адрес к покупке cold wallet, злоумышленники могут развернуть:
Фальшивые письма и SMS с предупреждениями об «срочных обновлениях прошивки», чтобы украсть вашу seed-фразу.
Физические почтовые отправления с подменёнными устройствами или фальшивые письма с вредоносными QR-кодами.
💬 ОБСУЖДЕНИЕ:
В какой степени утечки данных на уровне Web2 (E-commerce) уничтожают приватность безопасности Web3? Если вы используете hardware wallet, покупаете напрямую у производителя или предпочитаете методы, которые не оставляют следа вашего физического адреса?
Читайте меня в комментариях! 👇
#SafePal #CryptoSecurity #PhishingAlert #HardwareWallets #BinanceSquare
$SFP
Компания SafePal, занимающаяся аппаратными кошельками, только что подтвердила утечку данных после сбоя в своей системе отслеживания заказов (E-commerce).
📊 Данные инцидента:
Что было утечено: имена, физические адреса доставки, электронные письма, номера телефонов и история покупок примерно 39.798 клиентов.
Криптобезопасность: 100% сохранена. Приватные ключи, seed-фразы и средства НЕ были скомпрометированы.
🛠️ Технический анализ:
Хотя архитектура Air-Gapped и холодное хранение SafePal защищают активы в цепочке, реальная опасность теперь — это высокоточная социальная инженерия (Spear-Phishing).
Привязав ваше имя и физический адрес к покупке cold wallet, злоумышленники могут развернуть:
Фальшивые письма и SMS с предупреждениями об «срочных обновлениях прошивки», чтобы украсть вашу seed-фразу.
Физические почтовые отправления с подменёнными устройствами или фальшивые письма с вредоносными QR-кодами.
💬 ОБСУЖДЕНИЕ:
В какой степени утечки данных на уровне Web2 (E-commerce) уничтожают приватность безопасности Web3? Если вы используете hardware wallet, покупаете напрямую у производителя или предпочитаете методы, которые не оставляют следа вашего физического адреса?
Читайте меня в комментариях! 👇
#SafePal #CryptoSecurity #PhishingAlert #HardwareWallets #BinanceSquare
$SFP
1
214
ПРОТЕЧКА ДАННЫХ TREZOR: 11 742 КОШЕЛЬКА РАСКРЫТЫ — НАДВИГАЕТСЯ ФИШИНГОВЫЙ ШТОРМ 🚨📡
Крупнейший производитель аппаратных кошельков только что подтвердил утечку у поставщика доставки — в открытом доступе оказались имена, адреса, телефоны и email 11 742 клиентов. Ещё у 1 947 обнаружилась частичная утечка. Это не взлом протокола; ваши монеты всё ещё надёжно заблокированы внутри устройства. Но человеческий фактор только что дал трещину.
Сезон фишинга включился на полную. Злоумышленники теперь держат ваши личные координаты — ждите фальшивые личные сообщения в поддержку, вредоносные ссылки и социальную инженерию, замаскированную под официальные коммуникации Trezor. Устройство по‑прежнему пуленепробиваемое, но ваш почтовый ящик стал новой ареной боевых действий.
Для $COTI и $QNTB держателей, которые оказались на этом гребне: ваши ключи — это стены замка. Всё за пределами этого хранилища — добыча. Как отделить легитимные сообщения Trezor от поддельных? 🛡️
⚠️ Это не финансовый совет. Всегда управляйте своим риском. 🛡️
🏷️ $COTI #Trezor #CryptoSecurity #PhishingAlert #Bitcoin
🔐⚡
ПРОТЕЧКА ДАННЫХ TREZOR: 11 742 КОШЕЛЬКА РАСКРЫТЫ — НАДВИГАЕТСЯ ФИШИНГОВЫЙ ШТОРМ 🚨📡
Крупнейший производитель аппаратных кошельков только что подтвердил утечку у поставщика доставки — в открытом доступе оказались имена, адреса, телефоны и email 11 742 клиентов. Ещё у 1 947 обнаружилась частичная утечка. Это не взлом протокола; ваши монеты всё ещё надёжно заблокированы внутри устройства. Но человеческий фактор только что дал трещину.
Сезон фишинга включился на полную. Злоумышленники теперь держат ваши личные координаты — ждите фальшивые личные сообщения в поддержку, вредоносные ссылки и социальную инженерию, замаскированную под официальные коммуникации Trezor. Устройство по‑прежнему пуленепробиваемое, но ваш почтовый ящик стал новой ареной боевых действий.
Для $COTI и $QNTB держателей, которые оказались на этом гребне: ваши ключи — это стены замка. Всё за пределами этого хранилища — добыча. Как отделить легитимные сообщения Trezor от поддельных? 🛡️
⚠️ Это не финансовый совет. Всегда управляйте своим риском. 🛡️
🏷️ $COTI #Trezor #CryptoSecurity #PhishingAlert #Bitcoin
🔐⚡
Крупнейший производитель аппаратных кошельков только что подтвердил утечку у поставщика доставки — в открытом доступе оказались имена, адреса, телефоны и email 11 742 клиентов. Ещё у 1 947 обнаружилась частичная утечка. Это не взлом протокола; ваши монеты всё ещё надёжно заблокированы внутри устройства. Но человеческий фактор только что дал трещину.
Сезон фишинга включился на полную. Злоумышленники теперь держат ваши личные координаты — ждите фальшивые личные сообщения в поддержку, вредоносные ссылки и социальную инженерию, замаскированную под официальные коммуникации Trezor. Устройство по‑прежнему пуленепробиваемое, но ваш почтовый ящик стал новой ареной боевых действий.
Для $COTI и $QNTB держателей, которые оказались на этом гребне: ваши ключи — это стены замка. Всё за пределами этого хранилища — добыча. Как отделить легитимные сообщения Trezor от поддельных? 🛡️
⚠️ Это не финансовый совет. Всегда управляйте своим риском. 🛡️
🏷️ $COTI #Trezor #CryptoSecurity #PhishingAlert #Bitcoin
🔐⚡
60

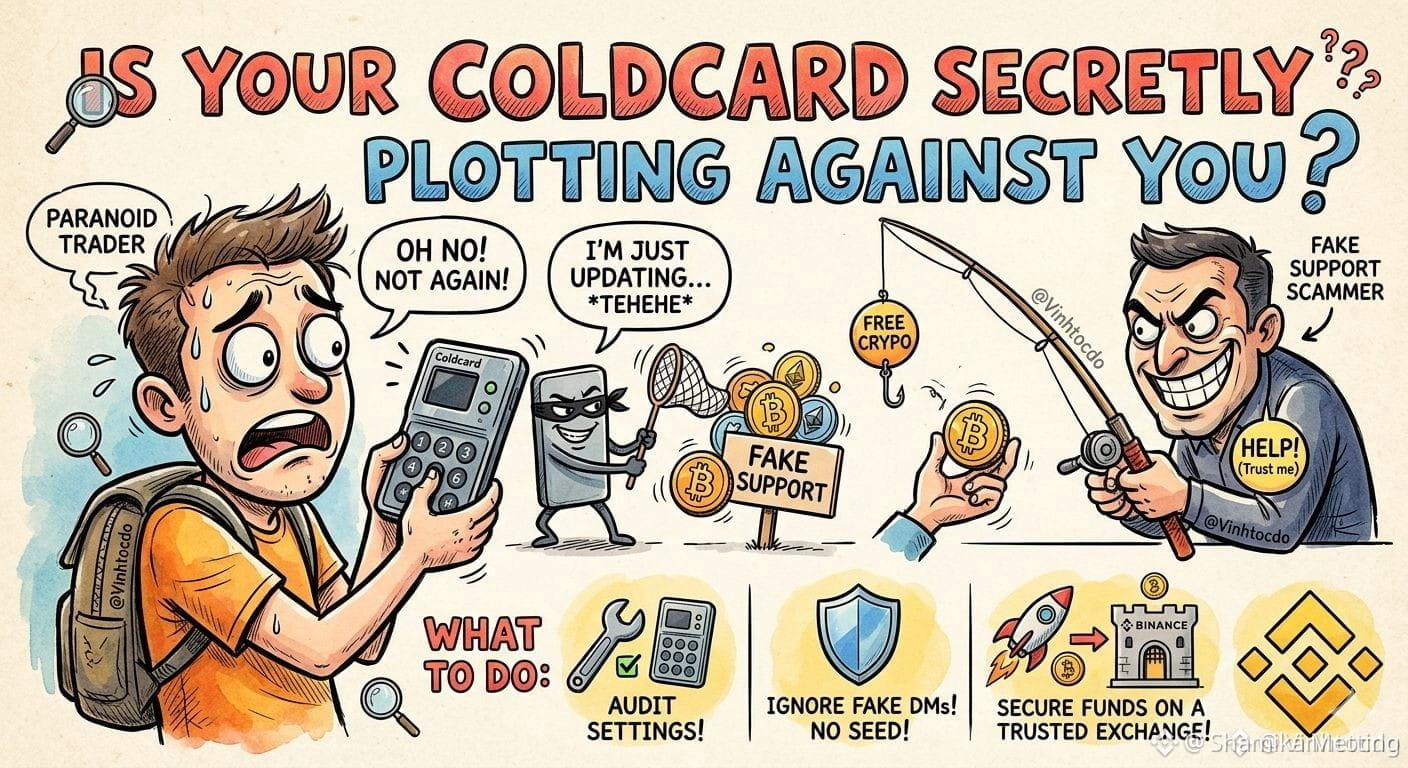
🚨 Срочно: #Coldcard тайно замышляет против вас? 🕵️♂️
Руководитель исследований «Galaxy» только что бросил бомбу: фишинговые атаки и эксплуатационные атаки всё ещё активно нацелены на пользователей Coldcard! Если ваши активы там хранятся — проснитесь и прямо сейчас трижды проверьте настройки вашего устройства. Что самое страшное? Повсюду распространяются поддельные аккаунты службы поддержки — они ждут, что вы «попросите о помощи», чтобы в действительности списать средства с вашего кошелька. Если что-то выглядит подозрительно, эксперты по безопасности предлагают немедленно перенести активы в более безопасную среду — даже супербезопасная биржа, как Binance, лучше, чем взломанная настройка!
♂️ Что должны сделать трейдеры прямо сейчас?
1️⃣ Проверьте устройство: перепроверьте настройки Coldcard и прошивку (firmware). Не доверяйте слепо.
2️⃣ Остерегайтесь фальшивой помощи: настоящие команды безопасности никогда не будут писать вам в DM, чтобы получить seed-фразу. Игнорируйте мошенников поддержки!
3️⃣ Обезопасьте свои средства: если есть сомнения, временно обеспечьте ликвидные активы на надежной платформе.
Это не финансовый совет. Всегда проводите собственное исследование (DYOR)!
Пожалуйста, продолжайте
#CryptoSecurity #PhishingAlert #HardwareWallet
$BTC
{future}(BTCUSDT)
$NVDAB
{spot}(NVDABUSDT)
🚨 Срочно: #Coldcard тайно замышляет против вас? 🕵️♂️
Руководитель исследований «Galaxy» только что бросил бомбу: фишинговые атаки и эксплуатационные атаки всё ещё активно нацелены на пользователей Coldcard! Если ваши активы там хранятся — проснитесь и прямо сейчас трижды проверьте настройки вашего устройства. Что самое страшное? Повсюду распространяются поддельные аккаунты службы поддержки — они ждут, что вы «попросите о помощи», чтобы в действительности списать средства с вашего кошелька. Если что-то выглядит подозрительно, эксперты по безопасности предлагают немедленно перенести активы в более безопасную среду — даже супербезопасная биржа, как Binance, лучше, чем взломанная настройка!
♂️ Что должны сделать трейдеры прямо сейчас?
1️⃣ Проверьте устройство: перепроверьте настройки Coldcard и прошивку (firmware). Не доверяйте слепо.
2️⃣ Остерегайтесь фальшивой помощи: настоящие команды безопасности никогда не будут писать вам в DM, чтобы получить seed-фразу. Игнорируйте мошенников поддержки!
3️⃣ Обезопасьте свои средства: если есть сомнения, временно обеспечьте ликвидные активы на надежной платформе.
Это не финансовый совет. Всегда проводите собственное исследование (DYOR)!
Пожалуйста, продолжайте
#CryptoSecurity #PhishingAlert #HardwareWallet
$BTC
$NVDAB
Руководитель исследований «Galaxy» только что бросил бомбу: фишинговые атаки и эксплуатационные атаки всё ещё активно нацелены на пользователей Coldcard! Если ваши активы там хранятся — проснитесь и прямо сейчас трижды проверьте настройки вашего устройства. Что самое страшное? Повсюду распространяются поддельные аккаунты службы поддержки — они ждут, что вы «попросите о помощи», чтобы в действительности списать средства с вашего кошелька. Если что-то выглядит подозрительно, эксперты по безопасности предлагают немедленно перенести активы в более безопасную среду — даже супербезопасная биржа, как Binance, лучше, чем взломанная настройка!
♂️ Что должны сделать трейдеры прямо сейчас?
1️⃣ Проверьте устройство: перепроверьте настройки Coldcard и прошивку (firmware). Не доверяйте слепо.
2️⃣ Остерегайтесь фальшивой помощи: настоящие команды безопасности никогда не будут писать вам в DM, чтобы получить seed-фразу. Игнорируйте мошенников поддержки!
3️⃣ Обезопасьте свои средства: если есть сомнения, временно обеспечьте ликвидные активы на надежной платформе.
Это не финансовый совет. Всегда проводите собственное исследование (DYOR)!
Пожалуйста, продолжайте
#CryptoSecurity #PhishingAlert #HardwareWallet
$BTC
$NVDAB
1
47

🚨 МАССОВАЯ ФИШИНГ-А ТАКА ОРИЕНТИРОВАНА НА 347K ПОЛЬЗОВАТЕЛЕЙ TREZOR, ЧТОБЫ УКРАСТЬ $BTC СИД-ФРАЗЫ! ⚡
В результате взлома сторонней компании было раскрыто 347 000 адресов электронной почты, что вызвало волну фальшивых уведомлений о безопасности. Мошенники сфабриковали уязвимость в энтропии STM32, запустив вредоносное ПО, предназначенное для перехвата восстановительных сид-фраз. 📊
Ваше реальное аппаратное холодное хранилище полностью не скомпрометировано. Вектор атаки строго социальная инженерия — охота на человеческую ошибку, а не взлом шифрования. 🛡️ Храните сид-фразу строго офлайн — никогда не вводите эти слова ни в какое приложение, на сайт или в форму электронной почты. 💡
💬 Вы заметили это фальшивое уведомление о безопасности в своей входящей почте сегодня? 👇
⚠️ Это не финансовый совет. Всегда управляйте своим риском. 🛡️
🏷️ #BTC #CryptoSecurity #PhishingAlert #ColdStorage
🛡️ 👁️
🚨 МАССОВАЯ ФИШИНГ-А ТАКА ОРИЕНТИРОВАНА НА 347K ПОЛЬЗОВАТЕЛЕЙ TREZOR, ЧТОБЫ УКРАСТЬ $BTC СИД-ФРАЗЫ! ⚡
В результате взлома сторонней компании было раскрыто 347 000 адресов электронной почты, что вызвало волну фальшивых уведомлений о безопасности. Мошенники сфабриковали уязвимость в энтропии STM32, запустив вредоносное ПО, предназначенное для перехвата восстановительных сид-фраз. 📊
Ваше реальное аппаратное холодное хранилище полностью не скомпрометировано. Вектор атаки строго социальная инженерия — охота на человеческую ошибку, а не взлом шифрования. 🛡️ Храните сид-фразу строго офлайн — никогда не вводите эти слова ни в какое приложение, на сайт или в форму электронной почты. 💡
💬 Вы заметили это фальшивое уведомление о безопасности в своей входящей почте сегодня? 👇
⚠️ Это не финансовый совет. Всегда управляйте своим риском. 🛡️
🏷️ #BTC #CryptoSecurity #PhishingAlert #ColdStorage
🛡️ 👁️
В результате взлома сторонней компании было раскрыто 347 000 адресов электронной почты, что вызвало волну фальшивых уведомлений о безопасности. Мошенники сфабриковали уязвимость в энтропии STM32, запустив вредоносное ПО, предназначенное для перехвата восстановительных сид-фраз. 📊
Ваше реальное аппаратное холодное хранилище полностью не скомпрометировано. Вектор атаки строго социальная инженерия — охота на человеческую ошибку, а не взлом шифрования. 🛡️ Храните сид-фразу строго офлайн — никогда не вводите эти слова ни в какое приложение, на сайт или в форму электронной почты. 💡
💬 Вы заметили это фальшивое уведомление о безопасности в своей входящей почте сегодня? 👇
⚠️ Это не финансовый совет. Всегда управляйте своим риском. 🛡️
🏷️ #BTC #CryptoSecurity #PhishingAlert #ColdStorage
🛡️ 👁️

23
Будьте начеку в X
COLDCARD предупредила пользователей о фишинговой атаке в своём официальном аккаунте X. Мошенники нацелились на держателей биткоинов с помощью поддельной страницы безопасности, прежде чем мошеннический пост удалили.
#PhishingAlert #BitcoinSecurity
Будьте начеку в X
COLDCARD предупредила пользователей о фишинговой атаке в своём официальном аккаунте X. Мошенники нацелились на держателей биткоинов с помощью поддельной страницы безопасности, прежде чем мошеннический пост удалили.
#PhishingAlert #BitcoinSecurity
COLDCARD предупредила пользователей о фишинговой атаке в своём официальном аккаунте X. Мошенники нацелились на держателей биткоинов с помощью поддельной страницы безопасности, прежде чем мошеннический пост удалили.
#PhishingAlert #BitcoinSecurity
83

Пользователи Trezor, внимание. Производитель аппаратных кошельков Trezor только что подтвердил, что их сторонний поставщик электронной почты был взломан. Это значит, что злоумышленники рассылали пользователям реалистично выглядящие фальшивые уведомления о безопасности. Вот что вам нужно знать прямо сейчас: 1️⃣ В фишинговых письмах ложно утверждается, что на вашем устройстве есть критическая аппаратная уязвимость. 2️⃣ Они попытаются обманом заставить вас ввести вашу seed-фразу (фразу восстановления), чтобы «исправить» это вымышленное проблему. 3️⃣ Никогда и ни при каких обстоятельствах не вводите seed-фразу онлайн и не передавайте ее кому-либо. Ваше физическое устройство и ваши $BTC средства остаются в безопасности, пока вы полностью офлайн и конфиденциально храните вашу фразу восстановления. Будьте бдительны, потому что безопасность начинается с наших собственных действий. #Bitcoin #PhishingAlert #Security #Write2Earn
Пользователи Trezor, внимание. Производитель аппаратных кошельков Trezor только что подтвердил, что их сторонний поставщик электронной почты был взломан. Это значит, что злоумышленники рассылали пользователям реалистично выглядящие фальшивые уведомления о безопасности. Вот что вам нужно знать прямо сейчас: 1️⃣ В фишинговых письмах ложно утверждается, что на вашем устройстве есть критическая аппаратная уязвимость. 2️⃣ Они попытаются обманом заставить вас ввести вашу seed-фразу (фразу восстановления), чтобы «исправить» это вымышленное проблему. 3️⃣ Никогда и ни при каких обстоятельствах не вводите seed-фразу онлайн и не передавайте ее кому-либо. Ваше физическое устройство и ваши $BTC средства остаются в безопасности, пока вы полностью офлайн и конфиденциально храните вашу фразу восстановления. Будьте бдительны, потому что безопасность начинается с наших собственных действий. #Bitcoin #PhishingAlert #Security #Write2Earn

78
Осторожно: новая мошенническая схема с GTA 6
Мошенники используют фейковые сайты с «утечками» Grand Theft Auto VI, чтобы развернуть вредоносные программы для кражи средств из кошельков. Будьте предельно внимательны к ссылкам, которые распространяются на волне хайпа, и не подключайте свой кошелёк к непроверенным источникам, чтобы не остаться ни с чем.
#PhishingAlert #WalletSecurity
Осторожно: новая мошенническая схема с GTA 6
Мошенники используют фейковые сайты с «утечками» Grand Theft Auto VI, чтобы развернуть вредоносные программы для кражи средств из кошельков. Будьте предельно внимательны к ссылкам, которые распространяются на волне хайпа, и не подключайте свой кошелёк к непроверенным источникам, чтобы не остаться ни с чем.
#PhishingAlert #WalletSecurity
Мошенники используют фейковые сайты с «утечками» Grand Theft Auto VI, чтобы развернуть вредоносные программы для кражи средств из кошельков. Будьте предельно внимательны к ссылкам, которые распространяются на волне хайпа, и не подключайте свой кошелёк к непроверенным источникам, чтобы не остаться ни с чем.
#PhishingAlert #WalletSecurity
1
51
·
--
$BTC — 🟢 Бычий настрой$BTC 🟢 Бычий настрой
Как отличить официальное письмо от фишингового сообщения? 📧
Мошенники развлекаются, копируя интерфейсы известных платформ, таких как Binance, чтобы сжечь ваши учетные данные для входа.
Ваш защитный щит:
Персональный код шифрования (Anti-Phishing Code): включите эту функцию в настройках безопасности Binance, чтобы ваш личный код отображался в каждом официальном письме, которое вы получаете.
$BTC — 🟢 Бычий настрой
$BTC 🟢 Бычий настрой
Как отличить официальное письмо от фишингового сообщения? 📧
Мошенники развлекаются, копируя интерфейсы известных платформ, таких как Binance, чтобы сжечь ваши учетные данные для входа.
Ваш защитный щит:
Персональный код шифрования (Anti-Phishing Code): включите эту функцию в настройках безопасности Binance, чтобы ваш личный код отображался в каждом официальном письме, которое вы получаете.
Как отличить официальное письмо от фишингового сообщения? 📧
Мошенники развлекаются, копируя интерфейсы известных платформ, таких как Binance, чтобы сжечь ваши учетные данные для входа.
Ваш защитный щит:
Персональный код шифрования (Anti-Phishing Code): включите эту функцию в настройках безопасности Binance, чтобы ваш личный код отображался в каждом официальном письме, которое вы получаете.
1
153

·
--
$PUMP ВНИМАНИЕ ХОЛДЕРАМ — РОССИЙСКИЕ ХАКЕРЫ ФИШИНГУЮТ КЛЮЧИ ДЛЯ ВОССТАНОВЛЕНИЯ SIGNAL 🔥
Это не типичная фишинговая кампания. ФБР и CISA только что предупредили, что российские разведывательные группы нацелены на ключи восстановления Signal — не только коды входа. Если хакер получит этот ключ, он сможет восстановить всю вашу историю чатов и сохранить доступ даже после того, как вы смените телефон.
$PUMP в последнее время вырос на 12%, но реальный риск — в том, что трейдеры могут лишиться доступа к своим аккаунтам Signal. Эти злоумышленники выдают себя за автоматизированную поддержку и просят вас вставить ваш ключ восстановления. Создание нового ключа в настройках Signal делает старый недействительным, но любой резервный доступ, который уже был получен, пропадает. Вы уверены, что ваши групповые чаты Signal в безопасности?
Это не финансовый совет. Всегда управляйте своим риском.
#PUMP #PhishingAlert #Security #CryptoWarning #Signal
🔥
$PUMP ВНИМАНИЕ ХОЛДЕРАМ — РОССИЙСКИЕ ХАКЕРЫ ФИШИНГУЮТ КЛЮЧИ ДЛЯ ВОССТАНОВЛЕНИЯ SIGNAL 🔥
Это не типичная фишинговая кампания. ФБР и CISA только что предупредили, что российские разведывательные группы нацелены на ключи восстановления Signal — не только коды входа. Если хакер получит этот ключ, он сможет восстановить всю вашу историю чатов и сохранить доступ даже после того, как вы смените телефон.
$PUMP в последнее время вырос на 12%, но реальный риск — в том, что трейдеры могут лишиться доступа к своим аккаунтам Signal. Эти злоумышленники выдают себя за автоматизированную поддержку и просят вас вставить ваш ключ восстановления. Создание нового ключа в настройках Signal делает старый недействительным, но любой резервный доступ, который уже был получен, пропадает. Вы уверены, что ваши групповые чаты Signal в безопасности?
Это не финансовый совет. Всегда управляйте своим риском.
#PUMP #PhishingAlert #Security #CryptoWarning #Signal
🔥
Это не типичная фишинговая кампания. ФБР и CISA только что предупредили, что российские разведывательные группы нацелены на ключи восстановления Signal — не только коды входа. Если хакер получит этот ключ, он сможет восстановить всю вашу историю чатов и сохранить доступ даже после того, как вы смените телефон.
$PUMP в последнее время вырос на 12%, но реальный риск — в том, что трейдеры могут лишиться доступа к своим аккаунтам Signal. Эти злоумышленники выдают себя за автоматизированную поддержку и просят вас вставить ваш ключ восстановления. Создание нового ключа в настройках Signal делает старый недействительным, но любой резервный доступ, который уже был получен, пропадает. Вы уверены, что ваши групповые чаты Signal в безопасности?
Это не финансовый совет. Всегда управляйте своим риском.
#PUMP #PhishingAlert #Security #CryptoWarning #Signal
🔥
66
Войдите, чтобы посмотреть больше материала
Присоединяйтесь к пользователям криптовалют по всему миру на Binance Square
⚡️ Получайте новейшую и полезную информацию о криптоактивах.
💬 Нам доверяет крупнейшая в мире криптобиржа.
👍 Получите достоверные аналитические данные от верифицированных создателей контента.
Эл. почта/номер телефона
В тренде
1
#fomcотслеживание
Просмотров: 119,367
583 обсуждают
2
#ПротоколFOMC
Просмотров: 142,743
325 обсуждают
3
#HuangExitNvidiaStrategyInFocus
Просмотров: 99,683
1,082 обсуждают
4
#AnthropicRejectsIPODelayValuationinQuestion
Просмотров: 703,885
5,318 обсуждают
5
#HedgeFundsCMEBitcoinNetShortsFall89%
Просмотров: 0
0 обсуждают
6
#BitMineReports$6.3BNetLossForFiscal2026
Просмотров: 12,751
130 обсуждают
7
#AnthropicIPOAboutSixTimesOversubscribed
Просмотров: 0
0 обсуждают
8
#SoFiExpandsSoFiUSDStablecoinToPolygon
Просмотров: 522
27 обсуждают
9
#TetherGoldXAUTCompletesKPMGAudit
Просмотров: 405
20 обсуждают
10
#ChipStocksExtendLossesAfterNvidiaCEOChange
Просмотров: 40,063
473 обсуждают