
#hardwarewallet
hardwarewallet
Просмотров: 108,527
398 обсуждают
Популярные
Новые

См. перевод
Ambire Ice Hiển thị Thay Đổi Chủ Tài Khoản và Ngưỡng Phê Duyệt trên Màn hình Ký
- Ambire Ice phần cứng ví sẽ giải mã các giao dịch Safe.
- Báo hiệu các thay đổi về quyền kiểm soát tài khoản.
- Thiết kế nhằm vào các quyết định của người ký trước khi phê duyệt.
#BinanceSquare #CryptoNews #HardwareWallet #Safe
$btc $eth
#vlikevn Titanbot
Nguồn: NewsBTC
Ambire Ice Hiển thị Thay Đổi Chủ Tài Khoản và Ngưỡng Phê Duyệt trên Màn hình Ký
- Ambire Ice phần cứng ví sẽ giải mã các giao dịch Safe.
- Báo hiệu các thay đổi về quyền kiểm soát tài khoản.
- Thiết kế nhằm vào các quyết định của người ký trước khi phê duyệt.
#BinanceSquare #CryptoNews #HardwareWallet #Safe
$btc $eth
#vlikevn Titanbot
Nguồn: NewsBTC
- Ambire Ice phần cứng ví sẽ giải mã các giao dịch Safe.
- Báo hiệu các thay đổi về quyền kiểm soát tài khoản.
- Thiết kế nhằm vào các quyết định của người ký trước khi phê duyệt.
#BinanceSquare #CryptoNews #HardwareWallet #Safe
$btc $eth
#vlikevn Titanbot
Nguồn: NewsBTC
93
·
--
буквально шпион ВНУТРИ твоего холодного кошелька 🚨
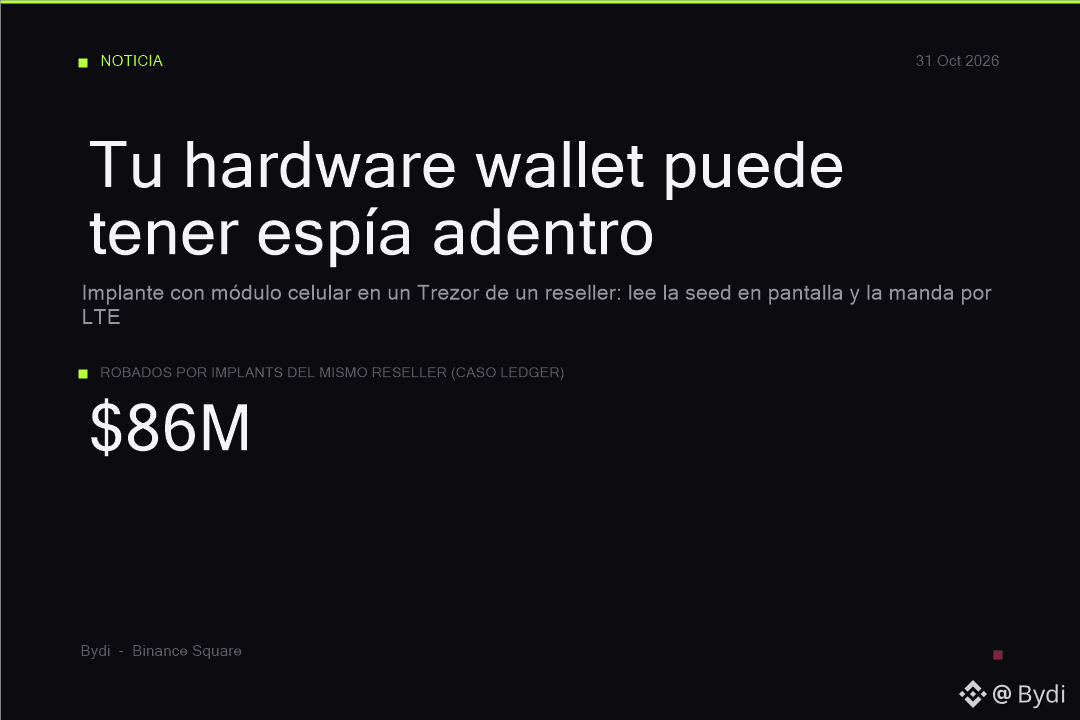
У реселлера нашли Trezor Safe 5 с дополнительной платой между материнской платой и экраном: сотовый модуль с антенной, который считывает твою сид-фразу ПРЯМО С ЭКРАНА и отправляет её по LTE, когда подключаешь эту штуку. Даже взвешивание устройства — ненадёжный способ проверки, заявили в Trezor.
Тот же реселлер уже продавал импланты для Ledger: украдено около 86 млн, одна жертва потеряла 60+ BTC. Рекомендация Trezor: если покупал там с марта 2026 года, переведи ВСЁ на новый кошелёк с НОВОЙ сид-фразой (восстановление старой резервной копии ничего не исправит — фраза уже скомпрометирована).
Представляю, как мой кошелёк отправляет сид-фразу по сотовой сети, будто заселяется в отель
Покупать напрямую у производителя или играть в русскую рулетку — третьего не дано.
Ваш кошелёк был куплен у производителя или на маркетплейсе? Расскажите — только, пожалуйста, не на Tokopedia.
#CryptoSecurity #HardwareWallet #BinanceSquare #CryptoTrading
буквально шпион ВНУТРИ твоего холодного кошелька 🚨
У реселлера нашли Trezor Safe 5 с дополнительной платой между материнской платой и экраном: сотовый модуль с антенной, который считывает твою сид-фразу ПРЯМО С ЭКРАНА и отправляет её по LTE, когда подключаешь эту штуку. Даже взвешивание устройства — ненадёжный способ проверки, заявили в Trezor.
Тот же реселлер уже продавал импланты для Ledger: украдено около 86 млн, одна жертва потеряла 60+ BTC. Рекомендация Trezor: если покупал там с марта 2026 года, переведи ВСЁ на новый кошелёк с НОВОЙ сид-фразой (восстановление старой резервной копии ничего не исправит — фраза уже скомпрометирована).
Представляю, как мой кошелёк отправляет сид-фразу по сотовой сети, будто заселяется в отель
Покупать напрямую у производителя или играть в русскую рулетку — третьего не дано.
Ваш кошелёк был куплен у производителя или на маркетплейсе? Расскажите — только, пожалуйста, не на Tokopedia.
#CryptoSecurity #HardwareWallet #BinanceSquare #CryptoTrading
У реселлера нашли Trezor Safe 5 с дополнительной платой между материнской платой и экраном: сотовый модуль с антенной, который считывает твою сид-фразу ПРЯМО С ЭКРАНА и отправляет её по LTE, когда подключаешь эту штуку. Даже взвешивание устройства — ненадёжный способ проверки, заявили в Trezor.
Тот же реселлер уже продавал импланты для Ledger: украдено около 86 млн, одна жертва потеряла 60+ BTC. Рекомендация Trezor: если покупал там с марта 2026 года, переведи ВСЁ на новый кошелёк с НОВОЙ сид-фразой (восстановление старой резервной копии ничего не исправит — фраза уже скомпрометирована).
Представляю, как мой кошелёк отправляет сид-фразу по сотовой сети, будто заселяется в отель
Покупать напрямую у производителя или играть в русскую рулетку — третьего не дано.
Ваш кошелёк был куплен у производителя или на маркетплейсе? Расскажите — только, пожалуйста, не на Tokopedia.
#CryptoSecurity #HardwareWallet #BinanceSquare #CryptoTrading
Mr W3N:
por eso nunca hay que comprar a los revendedores!!
1
2
2.4k

·
--
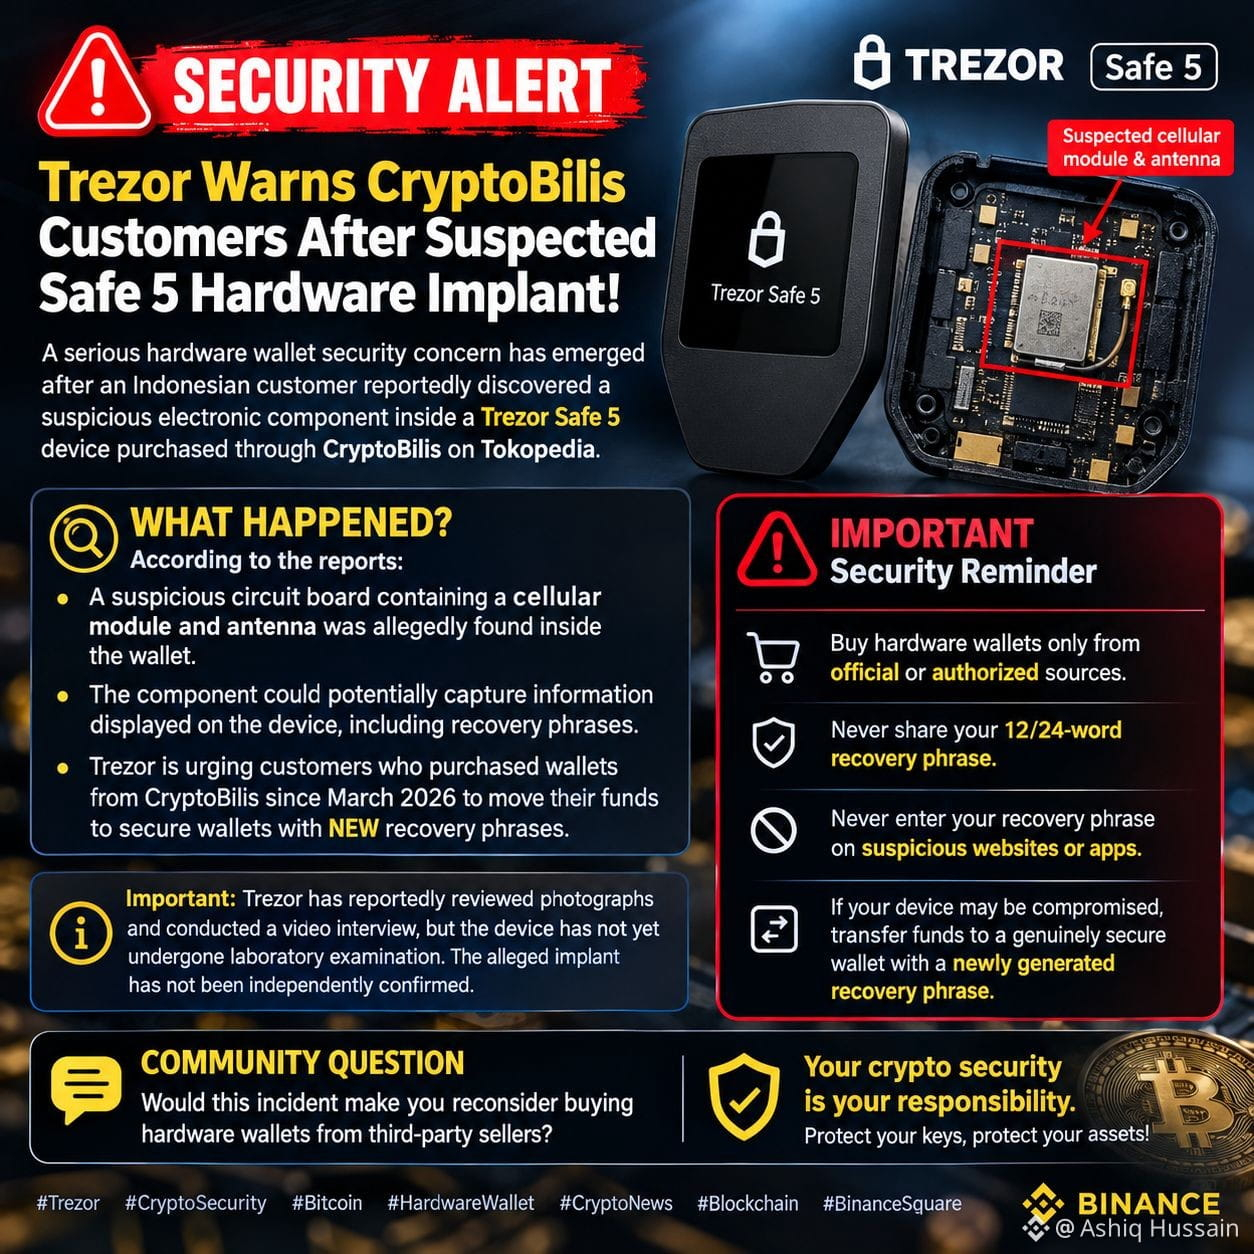
🚨 ПРЕДУПРЕЖДЕНИЕ О БЕЗОПАСНОСТИ TREZOR: ОПАСЕНИЯ ПО ПОВОДУ ВСКРЫТИЯ АППАРАТНОГО КОШЕЛЬКА ВЫЗЫВАЮТ ТРЕВОГУ! 🔐⚠️
Представьте, что вы покупаете аппаратный кошелёк для защиты своей криптовалюты, а потом обнаруживаете, что само устройство могли вскрыть и изменить. 😨
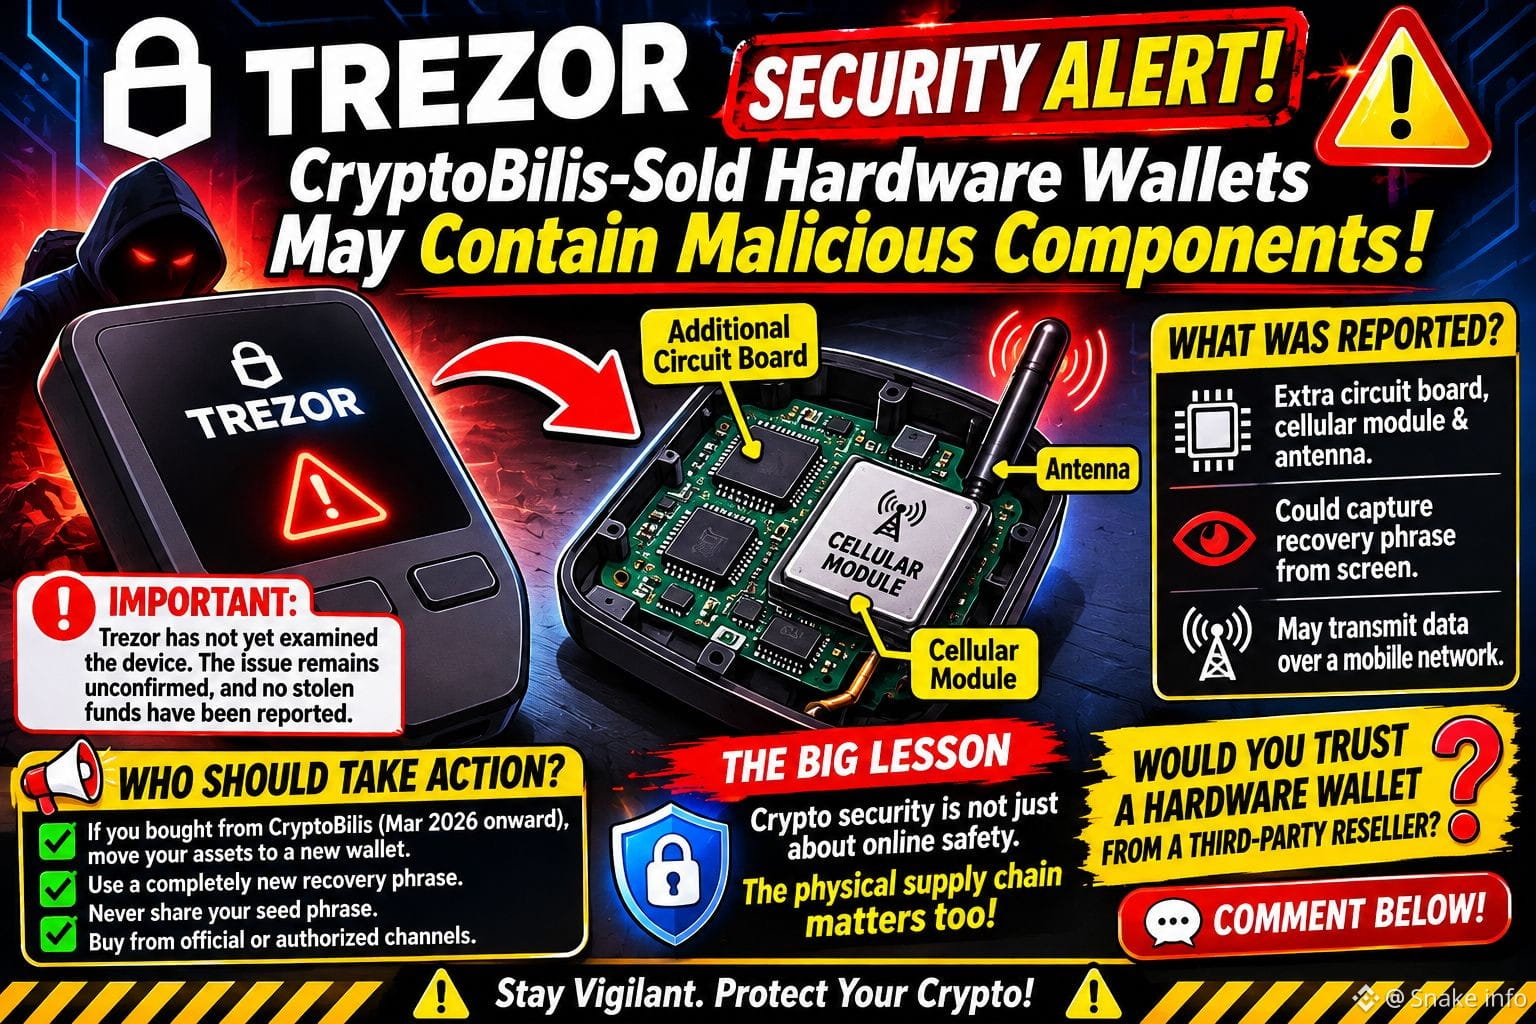
Trezor выразила обеспокоенность после сообщений о том, что клиент в Индонезии обнаружил подозрительные компоненты внутри Trezor Safe 5, приобретённого через реселлера CryptoBilis.
🔍 ЧТО СООБЩАЕТСЯ?
⚠️ Как сообщается, внутри устройства нашли дополнительную печатную плату, сотовый модуль и антенну.
🔑 Предполагаемая модификация потенциально могла раскрыть конфиденциальную информацию, включая фразу восстановления, отображаемую на экране кошелька.
📡 Сотовое соединение потенциально могло передавать собранную информацию третьей стороне.
ВАЖНО: Сообщается, что устройство ещё не проходило независимую проверку в лаборатории Trezor, поэтому наличие предполагаемого имплантата пока не подтверждено. Компания не получала сообщений о связанных с этим случаях кражи средств.
🛡️ КОМУ СЛЕДУЕТ ПРИНЯТЬ МЕРЫ?
👉 Trezor советует клиентам, купившим устройства, поставленные CryptoBilis начиная с марта 2026 года, перевести свои активы в новый кошелёк с совершенно новой фразой восстановления.
👉 Никогда не используйте повторно фразу восстановления, которая могла быть раскрыта.
👉 Никогда не сообщайте свою сид-фразу тем, кто утверждает, что оказывает техническую поддержку.
👉 По возможности покупайте аппаратные кошельки у официальных или авторизованных продавцов.
🔥 ГЛАВНЫЙ ВЫВОД
Безопасность криптовалют — это не только защита закрытых ключей в интернете. Важна и безопасность цепочки поставок физических устройств.
Надёжность вашего кошелька зависит от мер безопасности, которыми он защищён.
💬 ВОПРОС: Доверяли бы вы аппаратному кошельку, купленному у стороннего реселлера, после сообщений об этом инциденте? 👇
⚠️ Материал предназначен только для обучения и повышения осведомлённости о безопасности. Прежде чем предпринимать какие-либо действия, проверяйте официальные объявления.
#TrezorWallet #CryptoSecurity #HardwareWallet #Bitcoin
НАЖМИТЕ НИЖЕ, ЧТОБЫ ТОРГОВАТЬ👇
$BNB $FUEL $BEAT
{future}(BEATUSDT)
{alpha}(560x5c8daeabc57e9249606d3bd6d1e097ef492ea3c5)
{future}(BNBUSDT)
🚨 ПРЕДУПРЕЖДЕНИЕ О БЕЗОПАСНОСТИ TREZOR: ОПАСЕНИЯ ПО ПОВОДУ ВСКРЫТИЯ АППАРАТНОГО КОШЕЛЬКА ВЫЗЫВАЮТ ТРЕВОГУ! 🔐⚠️
Представьте, что вы покупаете аппаратный кошелёк для защиты своей криптовалюты, а потом обнаруживаете, что само устройство могли вскрыть и изменить. 😨
Trezor выразила обеспокоенность после сообщений о том, что клиент в Индонезии обнаружил подозрительные компоненты внутри Trezor Safe 5, приобретённого через реселлера CryptoBilis.
🔍 ЧТО СООБЩАЕТСЯ?
⚠️ Как сообщается, внутри устройства нашли дополнительную печатную плату, сотовый модуль и антенну.
🔑 Предполагаемая модификация потенциально могла раскрыть конфиденциальную информацию, включая фразу восстановления, отображаемую на экране кошелька.
📡 Сотовое соединение потенциально могло передавать собранную информацию третьей стороне.
ВАЖНО: Сообщается, что устройство ещё не проходило независимую проверку в лаборатории Trezor, поэтому наличие предполагаемого имплантата пока не подтверждено. Компания не получала сообщений о связанных с этим случаях кражи средств.
🛡️ КОМУ СЛЕДУЕТ ПРИНЯТЬ МЕРЫ?
👉 Trezor советует клиентам, купившим устройства, поставленные CryptoBilis начиная с марта 2026 года, перевести свои активы в новый кошелёк с совершенно новой фразой восстановления.
👉 Никогда не используйте повторно фразу восстановления, которая могла быть раскрыта.
👉 Никогда не сообщайте свою сид-фразу тем, кто утверждает, что оказывает техническую поддержку.
👉 По возможности покупайте аппаратные кошельки у официальных или авторизованных продавцов.
🔥 ГЛАВНЫЙ ВЫВОД
Безопасность криптовалют — это не только защита закрытых ключей в интернете. Важна и безопасность цепочки поставок физических устройств.
Надёжность вашего кошелька зависит от мер безопасности, которыми он защищён.
💬 ВОПРОС: Доверяли бы вы аппаратному кошельку, купленному у стороннего реселлера, после сообщений об этом инциденте? 👇
⚠️ Материал предназначен только для обучения и повышения осведомлённости о безопасности. Прежде чем предпринимать какие-либо действия, проверяйте официальные объявления.
#TrezorWallet #CryptoSecurity #HardwareWallet #Bitcoin
НАЖМИТЕ НИЖЕ, ЧТОБЫ ТОРГОВАТЬ👇
$BNB $FUEL $BEAT
Представьте, что вы покупаете аппаратный кошелёк для защиты своей криптовалюты, а потом обнаруживаете, что само устройство могли вскрыть и изменить. 😨
Trezor выразила обеспокоенность после сообщений о том, что клиент в Индонезии обнаружил подозрительные компоненты внутри Trezor Safe 5, приобретённого через реселлера CryptoBilis.
🔍 ЧТО СООБЩАЕТСЯ?
⚠️ Как сообщается, внутри устройства нашли дополнительную печатную плату, сотовый модуль и антенну.
🔑 Предполагаемая модификация потенциально могла раскрыть конфиденциальную информацию, включая фразу восстановления, отображаемую на экране кошелька.
📡 Сотовое соединение потенциально могло передавать собранную информацию третьей стороне.
ВАЖНО: Сообщается, что устройство ещё не проходило независимую проверку в лаборатории Trezor, поэтому наличие предполагаемого имплантата пока не подтверждено. Компания не получала сообщений о связанных с этим случаях кражи средств.
🛡️ КОМУ СЛЕДУЕТ ПРИНЯТЬ МЕРЫ?
👉 Trezor советует клиентам, купившим устройства, поставленные CryptoBilis начиная с марта 2026 года, перевести свои активы в новый кошелёк с совершенно новой фразой восстановления.
👉 Никогда не используйте повторно фразу восстановления, которая могла быть раскрыта.
👉 Никогда не сообщайте свою сид-фразу тем, кто утверждает, что оказывает техническую поддержку.
👉 По возможности покупайте аппаратные кошельки у официальных или авторизованных продавцов.
🔥 ГЛАВНЫЙ ВЫВОД
Безопасность криптовалют — это не только защита закрытых ключей в интернете. Важна и безопасность цепочки поставок физических устройств.
Надёжность вашего кошелька зависит от мер безопасности, которыми он защищён.
💬 ВОПРОС: Доверяли бы вы аппаратному кошельку, купленному у стороннего реселлера, после сообщений об этом инциденте? 👇
⚠️ Материал предназначен только для обучения и повышения осведомлённости о безопасности. Прежде чем предпринимать какие-либо действия, проверяйте официальные объявления.
#TrezorWallet #CryptoSecurity #HardwareWallet #Bitcoin
НАЖМИТЕ НИЖЕ, ЧТОБЫ ТОРГОВАТЬ👇
$BNB $FUEL $BEAT
2
715
·
--
🚨 ПРЕДУПРЕЖДЕНИЕ О БЕЗОПАСНОСТИ: Trezor предупреждает клиентов CryptoBilis после обнаружения подозрительного аппаратного импланта в Safe 5! ⚠️
Возникли серьёзные опасения по поводу безопасности аппаратных кошельков: по сообщениям, клиент из Индонезии обнаружил подозрительный электронный компонент внутри устройства Trezor Safe 5, купленного через CryptoBilis на Tokopedia.
🔍 Что произошло?
Согласно сообщениям:
- Внутри кошелька якобы нашли подозрительную плату с модулем сотовой связи и антенной.
- Этот компонент потенциально мог перехватывать информацию, отображаемую на устройстве, включая фразы восстановления.
- Trezor призывает клиентов, купивших кошельки у CryptoBilis начиная с марта 2026 года, перевести средства в безопасные кошельки, используя НОВЫЕ фразы восстановления.
⚠️ Важное напоминание о безопасности:
✅ Покупайте аппаратные кошельки только у официальных или авторизованных продавцов.
✅ Никогда никому не сообщайте свою фразу восстановления из 12 или 24 слов.
✅ Никогда не вводите фразу восстановления на подозрительных сайтах или в приложениях.
✅ Если ваше устройство могло быть скомпрометировано, переведите средства в действительно безопасный кошелёк с новой сгенерированной фразой восстановления.
📌 Важно: Trezor, по сообщениям, изучила фотографии и провела видеоинтервью, однако устройство ещё не проходило лабораторную экспертизу. Наличие предполагаемого импланта не подтверждено независимой проверкой.
💬 Вопрос сообществу:
Заставил бы вас этот инцидент пересмотреть решение о покупке аппаратных кошельков у сторонних продавцов?
{spot}(BTCUSDT)
🔐 Помните: безопасность вашей криптовалюты — ваша ответственность. Защищайте свои ключи, защищайте свои активы!
$BTC #Trezor #CryptoSecurity #HardwareWallet #Blockchain #BinanceSquare
🚨 ПРЕДУПРЕЖДЕНИЕ О БЕЗОПАСНОСТИ: Trezor предупреждает клиентов CryptoBilis после обнаружения подозрительного аппаратного импланта в Safe 5! ⚠️
Возникли серьёзные опасения по поводу безопасности аппаратных кошельков: по сообщениям, клиент из Индонезии обнаружил подозрительный электронный компонент внутри устройства Trezor Safe 5, купленного через CryptoBilis на Tokopedia.
🔍 Что произошло?
Согласно сообщениям:
- Внутри кошелька якобы нашли подозрительную плату с модулем сотовой связи и антенной.
- Этот компонент потенциально мог перехватывать информацию, отображаемую на устройстве, включая фразы восстановления.
- Trezor призывает клиентов, купивших кошельки у CryptoBilis начиная с марта 2026 года, перевести средства в безопасные кошельки, используя НОВЫЕ фразы восстановления.
⚠️ Важное напоминание о безопасности:
✅ Покупайте аппаратные кошельки только у официальных или авторизованных продавцов.
✅ Никогда никому не сообщайте свою фразу восстановления из 12 или 24 слов.
✅ Никогда не вводите фразу восстановления на подозрительных сайтах или в приложениях.
✅ Если ваше устройство могло быть скомпрометировано, переведите средства в действительно безопасный кошелёк с новой сгенерированной фразой восстановления.
📌 Важно: Trezor, по сообщениям, изучила фотографии и провела видеоинтервью, однако устройство ещё не проходило лабораторную экспертизу. Наличие предполагаемого импланта не подтверждено независимой проверкой.
💬 Вопрос сообществу:
Заставил бы вас этот инцидент пересмотреть решение о покупке аппаратных кошельков у сторонних продавцов?
🔐 Помните: безопасность вашей криптовалюты — ваша ответственность. Защищайте свои ключи, защищайте свои активы!
$BTC #Trezor #CryptoSecurity #HardwareWallet #Blockchain #BinanceSquare
Возникли серьёзные опасения по поводу безопасности аппаратных кошельков: по сообщениям, клиент из Индонезии обнаружил подозрительный электронный компонент внутри устройства Trezor Safe 5, купленного через CryptoBilis на Tokopedia.
🔍 Что произошло?
Согласно сообщениям:
- Внутри кошелька якобы нашли подозрительную плату с модулем сотовой связи и антенной.
- Этот компонент потенциально мог перехватывать информацию, отображаемую на устройстве, включая фразы восстановления.
- Trezor призывает клиентов, купивших кошельки у CryptoBilis начиная с марта 2026 года, перевести средства в безопасные кошельки, используя НОВЫЕ фразы восстановления.
⚠️ Важное напоминание о безопасности:
✅ Покупайте аппаратные кошельки только у официальных или авторизованных продавцов.
✅ Никогда никому не сообщайте свою фразу восстановления из 12 или 24 слов.
✅ Никогда не вводите фразу восстановления на подозрительных сайтах или в приложениях.
✅ Если ваше устройство могло быть скомпрометировано, переведите средства в действительно безопасный кошелёк с новой сгенерированной фразой восстановления.
📌 Важно: Trezor, по сообщениям, изучила фотографии и провела видеоинтервью, однако устройство ещё не проходило лабораторную экспертизу. Наличие предполагаемого импланта не подтверждено независимой проверкой.
💬 Вопрос сообществу:
Заставил бы вас этот инцидент пересмотреть решение о покупке аппаратных кошельков у сторонних продавцов?
🔐 Помните: безопасность вашей криптовалюты — ваша ответственность. Защищайте свои ключи, защищайте свои активы!
$BTC #Trezor #CryptoSecurity #HardwareWallet #Blockchain #BinanceSquare
139

·
--
#TrezorПредупреждает:КошелекОтCryptoBilisМожетСодержатьВредоносныеКомпоненты
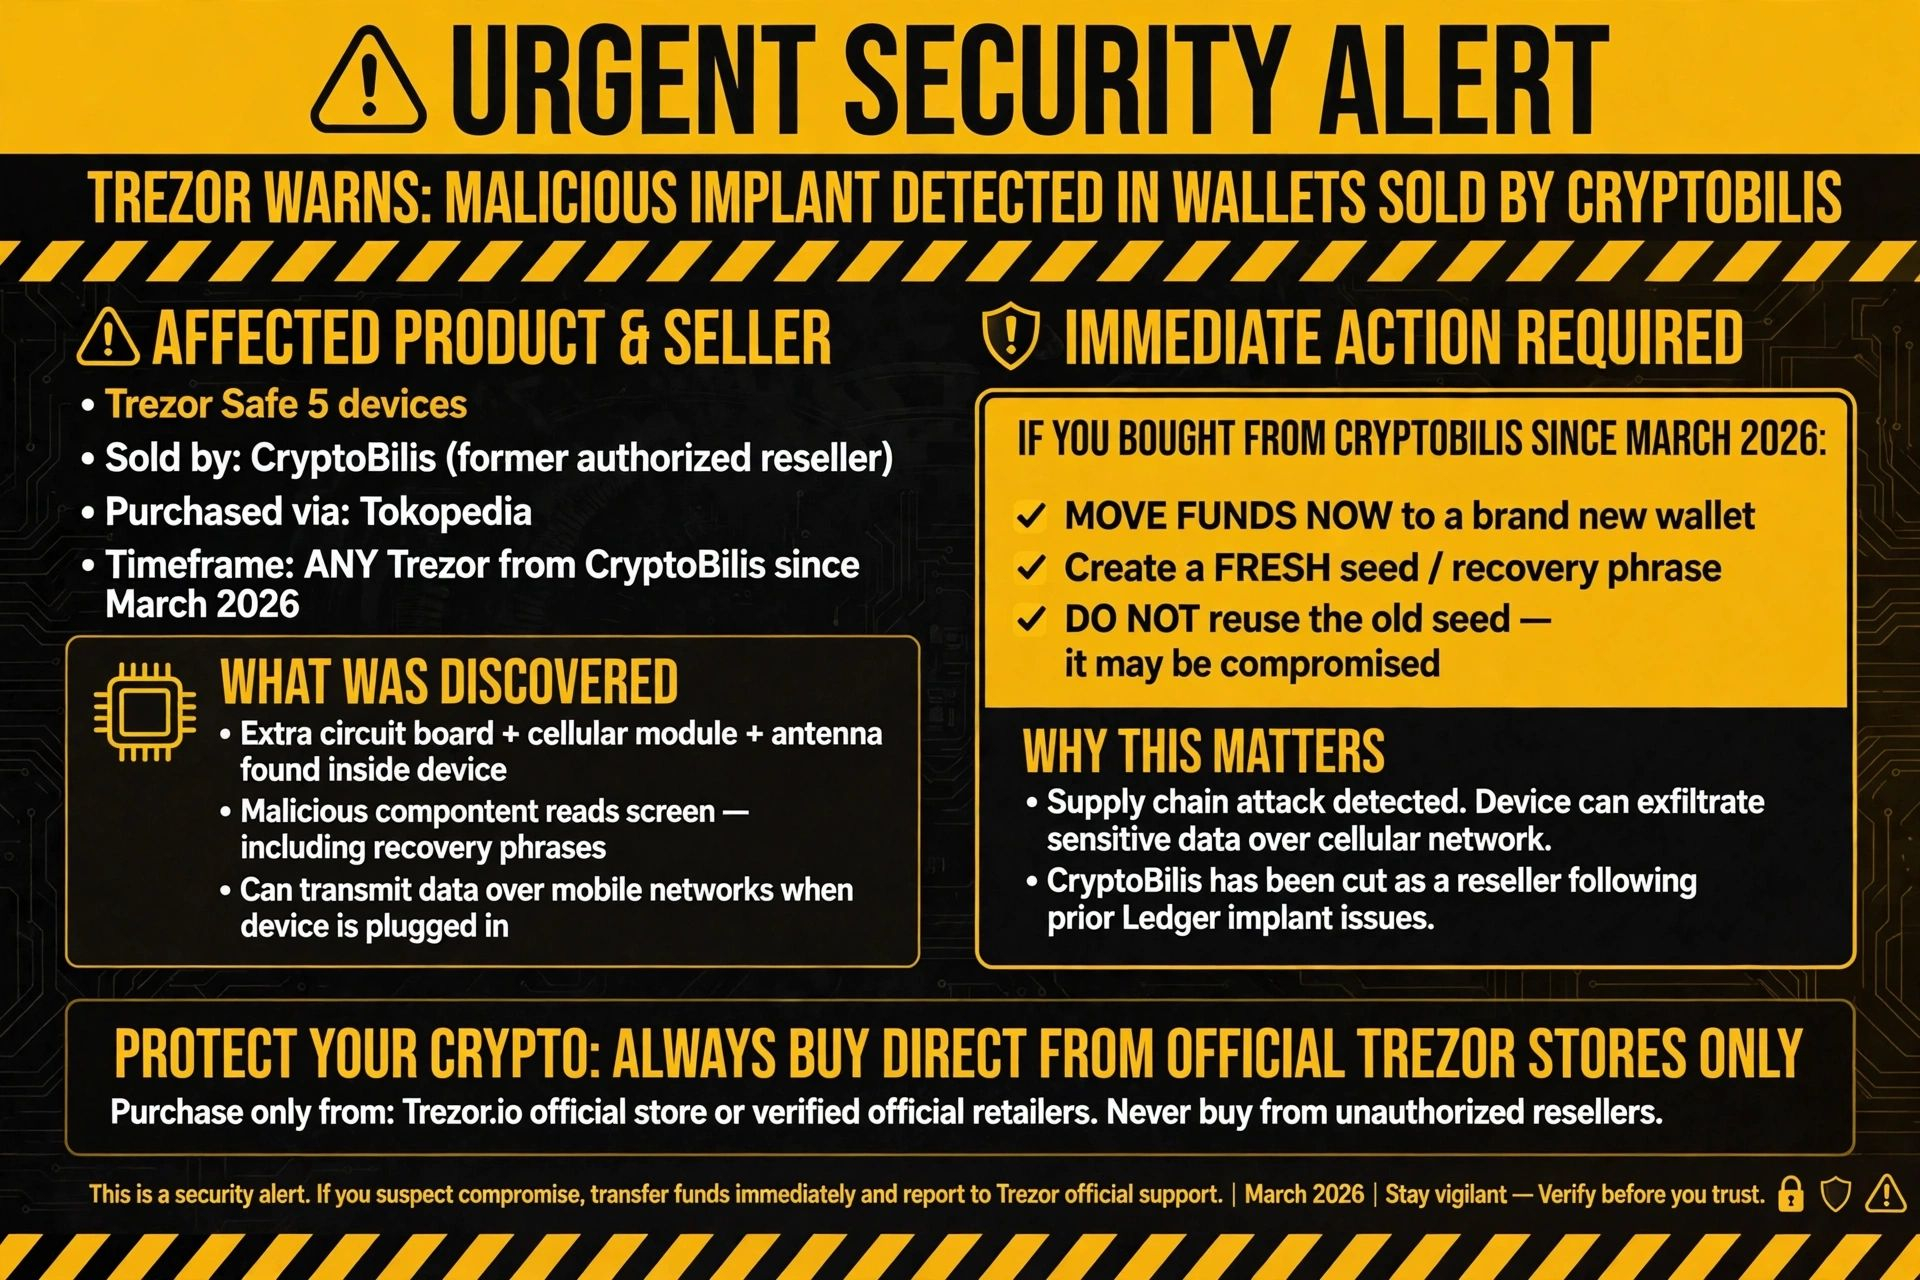
🚨 СРОЧНО: Trezor предупреждает о возможной вредоносной закладке в кошельках, проданных CryptoBilis!
Trezor только что опубликовала серьезное предупреждение о безопасности. Покупатель сообщил об аппаратной закладке внутри Trezor Safe 5, купленного у бывшего авторизованного реселлера CryptoBilis (на Tokopedia в августе).
Дополнительная плата, модуль сотовой связи и антенна, предположительно, считывают информацию с экрана (в том числе фразы восстановления) и могут передавать данные по мобильным сетям при подключении устройства.
Пока о потере средств не сообщалось, но Trezor считает эту информацию заслуживающей доверия.
*Если вы купили ЛЮБОЙ Trezor у CryptoBilis начиная с марта 2026 года → немедленно переведите средства в совершенно новый кошелек с НОВОЙ сид-фразой. НЕ используйте старую сид-фразу повторно.*
CryptoBilis уже лишилась статуса реселлера после предыдущих инцидентов с закладками в устройствах Ledger.
Атаки на цепочки поставок — новый кошмар. Даже надежные аппаратные кошельки могут быть скомпрометированы еще до того, как попадут к вам. По возможности всегда покупайте напрямую в официальных магазинах, проверяйте упаковку и никогда не забывайте правило «новой сид-фразы», если что-то кажется подозрительным. Самостоятельное хранение средств безопасно, только если устройство чистое. Будьте бдительны и берегите себя.
Кто еще прямо сейчас перепроверяет свои аппаратные кошельки? 👇
#Trezor #CryptoSecurity #HardwareWallet #StaySafe
#TrezorПредупреждает:КошелекОтCryptoBilisМожетСодержатьВредоносныеКомпоненты
🚨 СРОЧНО: Trezor предупреждает о возможной вредоносной закладке в кошельках, проданных CryptoBilis!
Trezor только что опубликовала серьезное предупреждение о безопасности. Покупатель сообщил об аппаратной закладке внутри Trezor Safe 5, купленного у бывшего авторизованного реселлера CryptoBilis (на Tokopedia в августе).
Дополнительная плата, модуль сотовой связи и антенна, предположительно, считывают информацию с экрана (в том числе фразы восстановления) и могут передавать данные по мобильным сетям при подключении устройства.
Пока о потере средств не сообщалось, но Trezor считает эту информацию заслуживающей доверия.
*Если вы купили ЛЮБОЙ Trezor у CryptoBilis начиная с марта 2026 года → немедленно переведите средства в совершенно новый кошелек с НОВОЙ сид-фразой. НЕ используйте старую сид-фразу повторно.*
CryptoBilis уже лишилась статуса реселлера после предыдущих инцидентов с закладками в устройствах Ledger.
Атаки на цепочки поставок — новый кошмар. Даже надежные аппаратные кошельки могут быть скомпрометированы еще до того, как попадут к вам. По возможности всегда покупайте напрямую в официальных магазинах, проверяйте упаковку и никогда не забывайте правило «новой сид-фразы», если что-то кажется подозрительным. Самостоятельное хранение средств безопасно, только если устройство чистое. Будьте бдительны и берегите себя.
Кто еще прямо сейчас перепроверяет свои аппаратные кошельки? 👇
#Trezor #CryptoSecurity #HardwareWallet #StaySafe
🚨 СРОЧНО: Trezor предупреждает о возможной вредоносной закладке в кошельках, проданных CryptoBilis!
Trezor только что опубликовала серьезное предупреждение о безопасности. Покупатель сообщил об аппаратной закладке внутри Trezor Safe 5, купленного у бывшего авторизованного реселлера CryptoBilis (на Tokopedia в августе).
Дополнительная плата, модуль сотовой связи и антенна, предположительно, считывают информацию с экрана (в том числе фразы восстановления) и могут передавать данные по мобильным сетям при подключении устройства.
Пока о потере средств не сообщалось, но Trezor считает эту информацию заслуживающей доверия.
*Если вы купили ЛЮБОЙ Trezor у CryptoBilis начиная с марта 2026 года → немедленно переведите средства в совершенно новый кошелек с НОВОЙ сид-фразой. НЕ используйте старую сид-фразу повторно.*
CryptoBilis уже лишилась статуса реселлера после предыдущих инцидентов с закладками в устройствах Ledger.
Атаки на цепочки поставок — новый кошмар. Даже надежные аппаратные кошельки могут быть скомпрометированы еще до того, как попадут к вам. По возможности всегда покупайте напрямую в официальных магазинах, проверяйте упаковку и никогда не забывайте правило «новой сид-фразы», если что-то кажется подозрительным. Самостоятельное хранение средств безопасно, только если устройство чистое. Будьте бдительны и берегите себя.
Кто еще прямо сейчас перепроверяет свои аппаратные кошельки? 👇
#Trezor #CryptoSecurity #HardwareWallet #StaySafe
3
108

TREZOR ПРЕДУПРЕЖДАЕТ КРИПТОПОЛЬЗОВАТЕЛЕЙ — АППАРАТНЫЕ КОШЕЛЬКИ МОГУТ СОДЕРЖАТЬ ВРЕДОНОСНЫЕ КОМПОНЕНТЫ!Предупреждение о серьёзной угрозе безопасности криптовалют уже в заголовках новостей! Trezor оповестила клиентов после получения заслуживающего доверия сообщения о предполагаемом аппаратном импланте внутри Trezor Safe 5, купленного у реселлера CryptoBilis.
Это может стать ещё одной серьёзной угрозой безопасности цепочки поставок в криптоиндустрии. Вот что нужно знать. 👇
🔴 1. КАК РАБОТАЕТ ПРЕДПОЛАГАЕМЫЙ ИМПЛАНТ?
Согласно сообщению клиента, устройство якобы содержало:
Дополнительную печатную плату.
Модуль сотовой связи.
Антенну, способную передавать информацию.
TREZOR ПРЕДУПРЕЖДАЕТ КРИПТОПОЛЬЗОВАТЕЛЕЙ — АППАРАТНЫЕ КОШЕЛЬКИ МОГУТ СОДЕРЖАТЬ ВРЕДОНОСНЫЕ КОМПОНЕНТЫ!
Предупреждение о серьёзной угрозе безопасности криптовалют уже в заголовках новостей! Trezor оповестила клиентов после получения заслуживающего доверия сообщения о предполагаемом аппаратном импланте внутри Trezor Safe 5, купленного у реселлера CryptoBilis.
Это может стать ещё одной серьёзной угрозой безопасности цепочки поставок в криптоиндустрии. Вот что нужно знать. 👇
🔴 1. КАК РАБОТАЕТ ПРЕДПОЛАГАЕМЫЙ ИМПЛАНТ?
Согласно сообщению клиента, устройство якобы содержало:
Дополнительную печатную плату.
Модуль сотовой связи.
Антенну, способную передавать информацию.
Это может стать ещё одной серьёзной угрозой безопасности цепочки поставок в криптоиндустрии. Вот что нужно знать. 👇
🔴 1. КАК РАБОТАЕТ ПРЕДПОЛАГАЕМЫЙ ИМПЛАНТ?
Согласно сообщению клиента, устройство якобы содержало:
Дополнительную печатную плату.
Модуль сотовой связи.
Антенну, способную передавать информацию.
61

·
--
Срочно: Trezor предупреждает о скомпрометированных аппаратных кошельках от CryptoBilis.
Trezor призвала покупателей устройств Trezor Safe 5, приобретённых у CryptoBilis в марте 2026 года или позже, немедленно перевести средства на новый кошелёк с новой сид-фразой.
Предупреждение последовало за ответственным раскрытием информации 28 октября: покупатель из Индонезии обнаружил внутри устройства дополнительную печатную плату с модулем сотовой связи и антенной.
При подключении к сети устройство может считывать изображение с экрана, включая резервную копию кошелька, и передавать данные по мобильной сети.
Этот случай подчёркивает угрозу атак на цепочки поставок и растущие проблемы с безопасностью криптовалют для пользователей аппаратных кошельков.
Trezor рекомендует пострадавшим пользователям перевести активы на безопасный аппаратный кошелёк или временно — на программный кошелёк либо надёжную биржу, предварительно проверив адрес получателя.
Покупателям, которые ещё не настроили устройство, не следует им пользоваться.
Покупатели, соответствующие условиям, получат замену Trezor или ваучер. Им необходимо сохранить устройство CryptoBilis и обратиться в службу поддержки Trezor.
Какие меры вы принимаете, чтобы проверить целостность цепочки поставок аппаратных кошельков?
#CryptoSecurity #HardwareWallet #SupplyChainSecurity #Trezor
Срочно: Trezor предупреждает о скомпрометированных аппаратных кошельках от CryptoBilis.
Trezor призвала покупателей устройств Trezor Safe 5, приобретённых у CryptoBilis в марте 2026 года или позже, немедленно перевести средства на новый кошелёк с новой сид-фразой.
Предупреждение последовало за ответственным раскрытием информации 28 октября: покупатель из Индонезии обнаружил внутри устройства дополнительную печатную плату с модулем сотовой связи и антенной.
При подключении к сети устройство может считывать изображение с экрана, включая резервную копию кошелька, и передавать данные по мобильной сети.
Этот случай подчёркивает угрозу атак на цепочки поставок и растущие проблемы с безопасностью криптовалют для пользователей аппаратных кошельков.
Trezor рекомендует пострадавшим пользователям перевести активы на безопасный аппаратный кошелёк или временно — на программный кошелёк либо надёжную биржу, предварительно проверив адрес получателя.
Покупателям, которые ещё не настроили устройство, не следует им пользоваться.
Покупатели, соответствующие условиям, получат замену Trezor или ваучер. Им необходимо сохранить устройство CryptoBilis и обратиться в службу поддержки Trezor.
Какие меры вы принимаете, чтобы проверить целостность цепочки поставок аппаратных кошельков?
#CryptoSecurity #HardwareWallet #SupplyChainSecurity #Trezor
Trezor призвала покупателей устройств Trezor Safe 5, приобретённых у CryptoBilis в марте 2026 года или позже, немедленно перевести средства на новый кошелёк с новой сид-фразой.
Предупреждение последовало за ответственным раскрытием информации 28 октября: покупатель из Индонезии обнаружил внутри устройства дополнительную печатную плату с модулем сотовой связи и антенной.
При подключении к сети устройство может считывать изображение с экрана, включая резервную копию кошелька, и передавать данные по мобильной сети.
Этот случай подчёркивает угрозу атак на цепочки поставок и растущие проблемы с безопасностью криптовалют для пользователей аппаратных кошельков.
Trezor рекомендует пострадавшим пользователям перевести активы на безопасный аппаратный кошелёк или временно — на программный кошелёк либо надёжную биржу, предварительно проверив адрес получателя.
Покупателям, которые ещё не настроили устройство, не следует им пользоваться.
Покупатели, соответствующие условиям, получат замену Trezor или ваучер. Им необходимо сохранить устройство CryptoBilis и обратиться в службу поддержки Trezor.
Какие меры вы принимаете, чтобы проверить целостность цепочки поставок аппаратных кошельков?
#CryptoSecurity #HardwareWallet #SupplyChainSecurity #Trezor
6

·
--
Официальное предупреждение Trezor: в устройствах Safe 5, купленных через CryptoBilis, могли установить посторонний чип; владельцам срочно рекомендуют перевести средства
Защита аппаратных кошельков теперь простирается от программного обеспечения до физических чипов.
Как сообщает Decrypt, производитель аппаратных кошельков Trezor впервые официально отреагировал на сообщения о возможной установке постороннего аппаратного чипа в устройства, продававшиеся через стороннего дистрибьютора. Trezor рекомендует пользователям, купившим модель Safe 5 через CryptoBilis начиная с марта, как можно скорее перевести хранящиеся на устройстве активы.
Важно отметить, что Trezor пока не проводила фактическую проверку затронутых устройств и рассматривает соответствующие сообщения лишь как заслуживающую доверия информацию. CryptoBilis — сторонний дистрибьютор, а не официальный канал продаж. Это означает, что масштаб возможного риска относительно ограничен и затрагивает главным образом продукцию конкретных партий, проданную через определённый канал.
С точки зрения характера инцидента, это новый вызов физической безопасности аппаратных кошельков. Ранее обсуждения безопасности кошельков в основном касались программных уязвимостей, утечки мнемонических фраз или действий пользователей. Если же информация об установке чипа подтвердится, точка атаки будет находиться непосредственно в аппаратной части устройства. Это означает, что может быть обойдена даже последняя физическая линия защиты приватных ключей. Наряду с недавними инцидентами безопасности на нескольких криптобиржах и спорами вокруг продуктов для хранения ключей, таких как Keystone, этот случай стал частью широкой дискуссии о безопасности самостоятельного хранения активов.
Однако остаётся несколько важных вопросов. Во-первых, Trezor ещё не проверила устройства и пока лишь рассматривает сообщения как заслуживающие доверия; окончательные выводы предстоит подтвердить официально. Во-вторых, речь идёт о стороннем дистрибьюторе, и пока неясно, затронуты ли устройства, приобретённые через официальные каналы. В-третьих, риск может ограничиваться отдельными партиями и не распространяться на всю линейку продукции.
Владельцам сейчас разумнее всего проверить, где и когда было куплено устройство. Если Safe 5 действительно был приобретён через CryptoBilis после марта, следует своевременно перевести активы, чтобы снизить неопределённость. Для всей отрасли вопрос обеспечения физической безопасности аппаратных кошельков на этапах производства, логистики и дистрибуции, вероятно, станет предметом постоянного внимания.
В дальнейшем следует следить за тем, опубликует ли Trezor официальные результаты проверки и заявление, а также за тем, как отреагирует дистрибьютор.
#Trezor #CryptoSecurity #HardwareWallet
Выше приведены обобщение информации и личный анализ; это не является инвестиционной рекомендацией.
Если появятся важные новости, я продолжу следить за ситуацией и публиковать обновления.
Официальное предупреждение Trezor: в устройствах Safe 5, купленных через CryptoBilis, могли установить посторонний чип; владельцам срочно рекомендуют перевести средства
Защита аппаратных кошельков теперь простирается от программного обеспечения до физических чипов.
Как сообщает Decrypt, производитель аппаратных кошельков Trezor впервые официально отреагировал на сообщения о возможной установке постороннего аппаратного чипа в устройства, продававшиеся через стороннего дистрибьютора. Trezor рекомендует пользователям, купившим модель Safe 5 через CryptoBilis начиная с марта, как можно скорее перевести хранящиеся на устройстве активы.
Важно отметить, что Trezor пока не проводила фактическую проверку затронутых устройств и рассматривает соответствующие сообщения лишь как заслуживающую доверия информацию. CryptoBilis — сторонний дистрибьютор, а не официальный канал продаж. Это означает, что масштаб возможного риска относительно ограничен и затрагивает главным образом продукцию конкретных партий, проданную через определённый канал.
С точки зрения характера инцидента, это новый вызов физической безопасности аппаратных кошельков. Ранее обсуждения безопасности кошельков в основном касались программных уязвимостей, утечки мнемонических фраз или действий пользователей. Если же информация об установке чипа подтвердится, точка атаки будет находиться непосредственно в аппаратной части устройства. Это означает, что может быть обойдена даже последняя физическая линия защиты приватных ключей. Наряду с недавними инцидентами безопасности на нескольких криптобиржах и спорами вокруг продуктов для хранения ключей, таких как Keystone, этот случай стал частью широкой дискуссии о безопасности самостоятельного хранения активов.
Однако остаётся несколько важных вопросов. Во-первых, Trezor ещё не проверила устройства и пока лишь рассматривает сообщения как заслуживающие доверия; окончательные выводы предстоит подтвердить официально. Во-вторых, речь идёт о стороннем дистрибьюторе, и пока неясно, затронуты ли устройства, приобретённые через официальные каналы. В-третьих, риск может ограничиваться отдельными партиями и не распространяться на всю линейку продукции.
Владельцам сейчас разумнее всего проверить, где и когда было куплено устройство. Если Safe 5 действительно был приобретён через CryptoBilis после марта, следует своевременно перевести активы, чтобы снизить неопределённость. Для всей отрасли вопрос обеспечения физической безопасности аппаратных кошельков на этапах производства, логистики и дистрибуции, вероятно, станет предметом постоянного внимания.
В дальнейшем следует следить за тем, опубликует ли Trezor официальные результаты проверки и заявление, а также за тем, как отреагирует дистрибьютор.
#Trezor #CryptoSecurity #HardwareWallet
Выше приведены обобщение информации и личный анализ; это не является инвестиционной рекомендацией.
Если появятся важные новости, я продолжу следить за ситуацией и публиковать обновления.
Защита аппаратных кошельков теперь простирается от программного обеспечения до физических чипов.
Как сообщает Decrypt, производитель аппаратных кошельков Trezor впервые официально отреагировал на сообщения о возможной установке постороннего аппаратного чипа в устройства, продававшиеся через стороннего дистрибьютора. Trezor рекомендует пользователям, купившим модель Safe 5 через CryptoBilis начиная с марта, как можно скорее перевести хранящиеся на устройстве активы.
Важно отметить, что Trezor пока не проводила фактическую проверку затронутых устройств и рассматривает соответствующие сообщения лишь как заслуживающую доверия информацию. CryptoBilis — сторонний дистрибьютор, а не официальный канал продаж. Это означает, что масштаб возможного риска относительно ограничен и затрагивает главным образом продукцию конкретных партий, проданную через определённый канал.
С точки зрения характера инцидента, это новый вызов физической безопасности аппаратных кошельков. Ранее обсуждения безопасности кошельков в основном касались программных уязвимостей, утечки мнемонических фраз или действий пользователей. Если же информация об установке чипа подтвердится, точка атаки будет находиться непосредственно в аппаратной части устройства. Это означает, что может быть обойдена даже последняя физическая линия защиты приватных ключей. Наряду с недавними инцидентами безопасности на нескольких криптобиржах и спорами вокруг продуктов для хранения ключей, таких как Keystone, этот случай стал частью широкой дискуссии о безопасности самостоятельного хранения активов.
Однако остаётся несколько важных вопросов. Во-первых, Trezor ещё не проверила устройства и пока лишь рассматривает сообщения как заслуживающие доверия; окончательные выводы предстоит подтвердить официально. Во-вторых, речь идёт о стороннем дистрибьюторе, и пока неясно, затронуты ли устройства, приобретённые через официальные каналы. В-третьих, риск может ограничиваться отдельными партиями и не распространяться на всю линейку продукции.
Владельцам сейчас разумнее всего проверить, где и когда было куплено устройство. Если Safe 5 действительно был приобретён через CryptoBilis после марта, следует своевременно перевести активы, чтобы снизить неопределённость. Для всей отрасли вопрос обеспечения физической безопасности аппаратных кошельков на этапах производства, логистики и дистрибуции, вероятно, станет предметом постоянного внимания.
В дальнейшем следует следить за тем, опубликует ли Trezor официальные результаты проверки и заявление, а также за тем, как отреагирует дистрибьютор.
#Trezor #CryptoSecurity #HardwareWallet
Выше приведены обобщение информации и личный анализ; это не является инвестиционной рекомендацией.
Если появятся важные новости, я продолжу следить за ситуацией и публиковать обновления.
28

🚨 $BTC ТРЕВОГА: АППАРАТНЫЕ КОШЕЛЬКИ — ОБНАРУЖЕНЫ ВРЕДОНОСНЫЕ ВСТРОЕННЫЕ УСТРОЙСТВА LEDGER 🛑
📊 Полиция Сингапура предупредила, что проданные в стране устройства Ledger были скомпрометированы: в двух случаях злоумышленники похитили фразы восстановления, что привело к потере 3,5 млн сингапурских долларов. Эта атака на цепочку поставок показывает, что даже «холодное» хранение можно взломать. 🦈 Опытные инвесторы уже переключаются на авторизованные каналы и тщательно проверяют подлинность перед покупкой. 📈 Ожидайте краткосрочного снижения спроса на аппаратные кошельки из розничных источников, пока пользователи спешат обзавестись проверенными устройствами.
💡 Главный вывод? Никогда не доверяйте упаковке, если она не запечатана производителем. Проверяйте подписи прошивки, храните фразы восстановления офлайн и подумайте о переводе средств на новый кошелёк, если подозреваете, что устройство вскрывали. 🤔 Как вы усиливаете защиту своих аппаратных кошельков? 👇
⚠️ Это не финансовая рекомендация. Всегда оценивайте риски. 🛡️
🏷️ #BTC #Security #HardwareWallet #CryptoAlert
🔥 💎
🚨 $BTC ТРЕВОГА: АППАРАТНЫЕ КОШЕЛЬКИ — ОБНАРУЖЕНЫ ВРЕДОНОСНЫЕ ВСТРОЕННЫЕ УСТРОЙСТВА LEDGER 🛑
📊 Полиция Сингапура предупредила, что проданные в стране устройства Ledger были скомпрометированы: в двух случаях злоумышленники похитили фразы восстановления, что привело к потере 3,5 млн сингапурских долларов. Эта атака на цепочку поставок показывает, что даже «холодное» хранение можно взломать. 🦈 Опытные инвесторы уже переключаются на авторизованные каналы и тщательно проверяют подлинность перед покупкой. 📈 Ожидайте краткосрочного снижения спроса на аппаратные кошельки из розничных источников, пока пользователи спешат обзавестись проверенными устройствами.
💡 Главный вывод? Никогда не доверяйте упаковке, если она не запечатана производителем. Проверяйте подписи прошивки, храните фразы восстановления офлайн и подумайте о переводе средств на новый кошелёк, если подозреваете, что устройство вскрывали. 🤔 Как вы усиливаете защиту своих аппаратных кошельков? 👇
⚠️ Это не финансовая рекомендация. Всегда оценивайте риски. 🛡️
🏷️ #BTC #Security #HardwareWallet #CryptoAlert
🔥 💎
📊 Полиция Сингапура предупредила, что проданные в стране устройства Ledger были скомпрометированы: в двух случаях злоумышленники похитили фразы восстановления, что привело к потере 3,5 млн сингапурских долларов. Эта атака на цепочку поставок показывает, что даже «холодное» хранение можно взломать. 🦈 Опытные инвесторы уже переключаются на авторизованные каналы и тщательно проверяют подлинность перед покупкой. 📈 Ожидайте краткосрочного снижения спроса на аппаратные кошельки из розничных источников, пока пользователи спешат обзавестись проверенными устройствами.
💡 Главный вывод? Никогда не доверяйте упаковке, если она не запечатана производителем. Проверяйте подписи прошивки, храните фразы восстановления офлайн и подумайте о переводе средств на новый кошелёк, если подозреваете, что устройство вскрывали. 🤔 Как вы усиливаете защиту своих аппаратных кошельков? 👇
⚠️ Это не финансовая рекомендация. Всегда оценивайте риски. 🛡️
🏷️ #BTC #Security #HardwareWallet #CryptoAlert
🔥 💎
8

🚨 $BTC ПОЛЬЗОВАТЕЛЕЙ ПРЕДУПРЕЖДАЮТ: ВРЕДОНОСНЫЕ ВСТРОЕННЫЕ МОДУЛИ LEDGER УКРАЛИ $2.7M В СИНГАПУРЕ 💥
📊 Полиция Сингапура обнаружила аппаратные кошельки со скрытыми модулями, которые крадут фразы восстановления. Ущерб для инвесторов составил S$3.5 миллиона. Эта утечка наглядно демонстрирует классическую уязвимость цепочки поставок: злоумышленники проникают в розничные каналы сбыта и превращают устройства, которым доверяют, в незаметных охотников за ликвидностью. 🦈
💡 Чтобы защитить активы, покупайте кошельки напрямую у производителя или у авторизованного реселлера, проверяйте подлинность устройства с помощью инструментов Ledger и никогда не раскрывайте свою фразу восстановления в интернете. Если подозреваете, что устройство вскрывали, прекратите им пользоваться и переведите средства на новое проверенное устройство. 🤔 Какие дополнительные меры вы принимаете, чтобы убедиться в целостности своего аппаратного кошелька? 👇
⚠️ Это не финансовая рекомендация. Всегда учитывайте риски. 🛡️
🏷️ #BTC #SecurityAlert #HardwareWallet #CryptoSafety
🔥 🦈
🚨 $BTC ПОЛЬЗОВАТЕЛЕЙ ПРЕДУПРЕЖДАЮТ: ВРЕДОНОСНЫЕ ВСТРОЕННЫЕ МОДУЛИ LEDGER УКРАЛИ $2.7M В СИНГАПУРЕ 💥
📊 Полиция Сингапура обнаружила аппаратные кошельки со скрытыми модулями, которые крадут фразы восстановления. Ущерб для инвесторов составил S$3.5 миллиона. Эта утечка наглядно демонстрирует классическую уязвимость цепочки поставок: злоумышленники проникают в розничные каналы сбыта и превращают устройства, которым доверяют, в незаметных охотников за ликвидностью. 🦈
💡 Чтобы защитить активы, покупайте кошельки напрямую у производителя или у авторизованного реселлера, проверяйте подлинность устройства с помощью инструментов Ledger и никогда не раскрывайте свою фразу восстановления в интернете. Если подозреваете, что устройство вскрывали, прекратите им пользоваться и переведите средства на новое проверенное устройство. 🤔 Какие дополнительные меры вы принимаете, чтобы убедиться в целостности своего аппаратного кошелька? 👇
⚠️ Это не финансовая рекомендация. Всегда учитывайте риски. 🛡️
🏷️ #BTC #SecurityAlert #HardwareWallet #CryptoSafety
🔥 🦈
📊 Полиция Сингапура обнаружила аппаратные кошельки со скрытыми модулями, которые крадут фразы восстановления. Ущерб для инвесторов составил S$3.5 миллиона. Эта утечка наглядно демонстрирует классическую уязвимость цепочки поставок: злоумышленники проникают в розничные каналы сбыта и превращают устройства, которым доверяют, в незаметных охотников за ликвидностью. 🦈
💡 Чтобы защитить активы, покупайте кошельки напрямую у производителя или у авторизованного реселлера, проверяйте подлинность устройства с помощью инструментов Ledger и никогда не раскрывайте свою фразу восстановления в интернете. Если подозреваете, что устройство вскрывали, прекратите им пользоваться и переведите средства на новое проверенное устройство. 🤔 Какие дополнительные меры вы принимаете, чтобы убедиться в целостности своего аппаратного кошелька? 👇
⚠️ Это не финансовая рекомендация. Всегда учитывайте риски. 🛡️
🏷️ #BTC #SecurityAlert #HardwareWallet #CryptoSafety
🔥 🦈
9
🚨 $BTC СКАНДАЛ С АППАРАТНЫМ КОШЕЛЬКОМ: КЛЮЧИ СКОМПРОМЕТИРОВАНЫ, ДОВЕРИЕ ПОД УГРОЗОЙ! 🛑
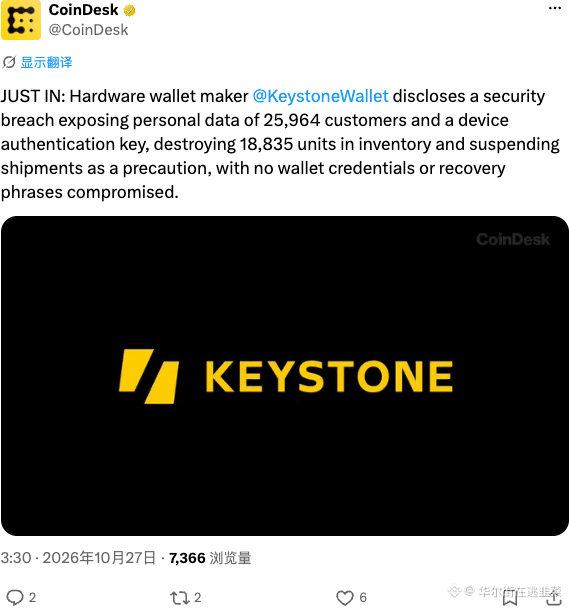
📊 Keystone только что сообщила, что поддельное устройство прошло проверку подлинности и похитило заводской ключ проверки. Компания уничтожит 18 835 непроданных кошельков и перейдёт на новую генерацию ключей, однако в результате утечки также были раскрыты данные 25 964 покупателей — имена, адреса доставки и вообще вся информация. 🦈
🔍 Хотя фразы восстановления и приватные ключи остались в безопасности, для устройств, отправленных после 20 октября, появится дополнительный этап проверки — даже если они пройдут стандартную проверку. Главный вопрос: можем ли мы по-прежнему доверять аппаратным кошелькам, если подделать можно сам механизм защиты? 🤔
⚠️ Это не финансовая рекомендация. Всегда оценивайте риски. 🛡️
🏷️ #BTC #HardwareWallet #Security #Crypto #RiskManagement
🔥 💎
🚨 $BTC СКАНДАЛ С АППАРАТНЫМ КОШЕЛЬКОМ: КЛЮЧИ СКОМПРОМЕТИРОВАНЫ, ДОВЕРИЕ ПОД УГРОЗОЙ! 🛑
📊 Keystone только что сообщила, что поддельное устройство прошло проверку подлинности и похитило заводской ключ проверки. Компания уничтожит 18 835 непроданных кошельков и перейдёт на новую генерацию ключей, однако в результате утечки также были раскрыты данные 25 964 покупателей — имена, адреса доставки и вообще вся информация. 🦈
🔍 Хотя фразы восстановления и приватные ключи остались в безопасности, для устройств, отправленных после 20 октября, появится дополнительный этап проверки — даже если они пройдут стандартную проверку. Главный вопрос: можем ли мы по-прежнему доверять аппаратным кошелькам, если подделать можно сам механизм защиты? 🤔
⚠️ Это не финансовая рекомендация. Всегда оценивайте риски. 🛡️
🏷️ #BTC #HardwareWallet #Security #Crypto #RiskManagement
🔥 💎
📊 Keystone только что сообщила, что поддельное устройство прошло проверку подлинности и похитило заводской ключ проверки. Компания уничтожит 18 835 непроданных кошельков и перейдёт на новую генерацию ключей, однако в результате утечки также были раскрыты данные 25 964 покупателей — имена, адреса доставки и вообще вся информация. 🦈
🔍 Хотя фразы восстановления и приватные ключи остались в безопасности, для устройств, отправленных после 20 октября, появится дополнительный этап проверки — даже если они пройдут стандартную проверку. Главный вопрос: можем ли мы по-прежнему доверять аппаратным кошелькам, если подделать можно сам механизм защиты? 🤔
⚠️ Это не финансовая рекомендация. Всегда оценивайте риски. 🛡️
🏷️ #BTC #HardwareWallet #Security #Crypto #RiskManagement
🔥 💎
8

·
--
🚨 $BTC ТРЕВОГА: АППАРАТНЫЙ КОШЕЛЁК — КЛЮЧИ СКОМПРОМЕТИРОВАНЫ, ДОВЕРИЕ ПОД УГРОЗОЙ 🦈
📊 В результате взлома Keystone были раскрыты данные о 18,835 непроданных устройствах и 25,964 покупателях. Это доказывает, что поддельное устройство может пройти заводскую аутентификацию. 🦈 Это подрывает саму основу аппаратной безопасности: если цепочка проверки нарушена, крупные игроки будут искать следующий захват ликвидности в скомпрометированных кошельках. ⚡ Для устройств, отправленных после 20 октября, потребуются дополнительные проверки, даже если они проходят стандартный тест.
💬 Как теперь защитите свои активы $BTC ? 👇
⚠️ Это не финансовая рекомендация. Всегда управляйте рисками. 🛡️
🏷️ #BTC #HardwareWallet #Security #Crypto #Risk
🔥 💎
🚨 $BTC ТРЕВОГА: АППАРАТНЫЙ КОШЕЛЁК — КЛЮЧИ СКОМПРОМЕТИРОВАНЫ, ДОВЕРИЕ ПОД УГРОЗОЙ 🦈
📊 В результате взлома Keystone были раскрыты данные о 18,835 непроданных устройствах и 25,964 покупателях. Это доказывает, что поддельное устройство может пройти заводскую аутентификацию. 🦈 Это подрывает саму основу аппаратной безопасности: если цепочка проверки нарушена, крупные игроки будут искать следующий захват ликвидности в скомпрометированных кошельках. ⚡ Для устройств, отправленных после 20 октября, потребуются дополнительные проверки, даже если они проходят стандартный тест.
💬 Как теперь защитите свои активы $BTC ? 👇
⚠️ Это не финансовая рекомендация. Всегда управляйте рисками. 🛡️
🏷️ #BTC #HardwareWallet #Security #Crypto #Risk
🔥 💎
📊 В результате взлома Keystone были раскрыты данные о 18,835 непроданных устройствах и 25,964 покупателях. Это доказывает, что поддельное устройство может пройти заводскую аутентификацию. 🦈 Это подрывает саму основу аппаратной безопасности: если цепочка проверки нарушена, крупные игроки будут искать следующий захват ликвидности в скомпрометированных кошельках. ⚡ Для устройств, отправленных после 20 октября, потребуются дополнительные проверки, даже если они проходят стандартный тест.
💬 Как теперь защитите свои активы $BTC ? 👇
⚠️ Это не финансовая рекомендация. Всегда управляйте рисками. 🛡️
🏷️ #BTC #HardwareWallet #Security #Crypto #Risk
🔥 💎
5

Безопасность аппаратных кошельков оказалась под серьёзной угрозой! Keystone объявила об уничтожении 18,835 непроданных кошельков и приостановке поставок после взлома 20 октября.
Злоумышленники не только получили 25,964 записи о клиентах, но и УКРАЛИ КРИПТОГРАФИЧЕСКИЙ КЛЮЧ, используемый для подтверждения подлинности устройств. Это катастрофа!
Это означает, что поддельные и некачественные кошельки МОГУТ ПРОЙТИ ПРОВЕРКУ КАК ПОДЛИННЫЕ. Риск потерять деньги резко возрастает, если купить мошеннический кошелёк.
Хотя Keystone заверяет, что приватные ключи и средства не пострадали, пользователям нужно БЫТЬ КРАЙНЕ ОСТОРОЖНЫМИ с фишинговыми сообщениями. Компания заменит скомпрометированный ключ в новых продуктах.
Этот инцидент подорвал ваше доверие к аппаратным кошелькам? Или это просто урок о рисках централизации?
#HardwareWallet #Security
$BTC $ETH
Безопасность аппаратных кошельков оказалась под серьёзной угрозой! Keystone объявила об уничтожении 18,835 непроданных кошельков и приостановке поставок после взлома 20 октября.
Злоумышленники не только получили 25,964 записи о клиентах, но и УКРАЛИ КРИПТОГРАФИЧЕСКИЙ КЛЮЧ, используемый для подтверждения подлинности устройств. Это катастрофа!
Это означает, что поддельные и некачественные кошельки МОГУТ ПРОЙТИ ПРОВЕРКУ КАК ПОДЛИННЫЕ. Риск потерять деньги резко возрастает, если купить мошеннический кошелёк.
Хотя Keystone заверяет, что приватные ключи и средства не пострадали, пользователям нужно БЫТЬ КРАЙНЕ ОСТОРОЖНЫМИ с фишинговыми сообщениями. Компания заменит скомпрометированный ключ в новых продуктах.
Этот инцидент подорвал ваше доверие к аппаратным кошелькам? Или это просто урок о рисках централизации?
#HardwareWallet #Security
$BTC $ETH
Злоумышленники не только получили 25,964 записи о клиентах, но и УКРАЛИ КРИПТОГРАФИЧЕСКИЙ КЛЮЧ, используемый для подтверждения подлинности устройств. Это катастрофа!
Это означает, что поддельные и некачественные кошельки МОГУТ ПРОЙТИ ПРОВЕРКУ КАК ПОДЛИННЫЕ. Риск потерять деньги резко возрастает, если купить мошеннический кошелёк.
Хотя Keystone заверяет, что приватные ключи и средства не пострадали, пользователям нужно БЫТЬ КРАЙНЕ ОСТОРОЖНЫМИ с фишинговыми сообщениями. Компания заменит скомпрометированный ключ в новых продуктах.
Этот инцидент подорвал ваше доверие к аппаратным кошелькам? Или это просто урок о рисках централизации?
#HardwareWallet #Security
$BTC $ETH
2
346


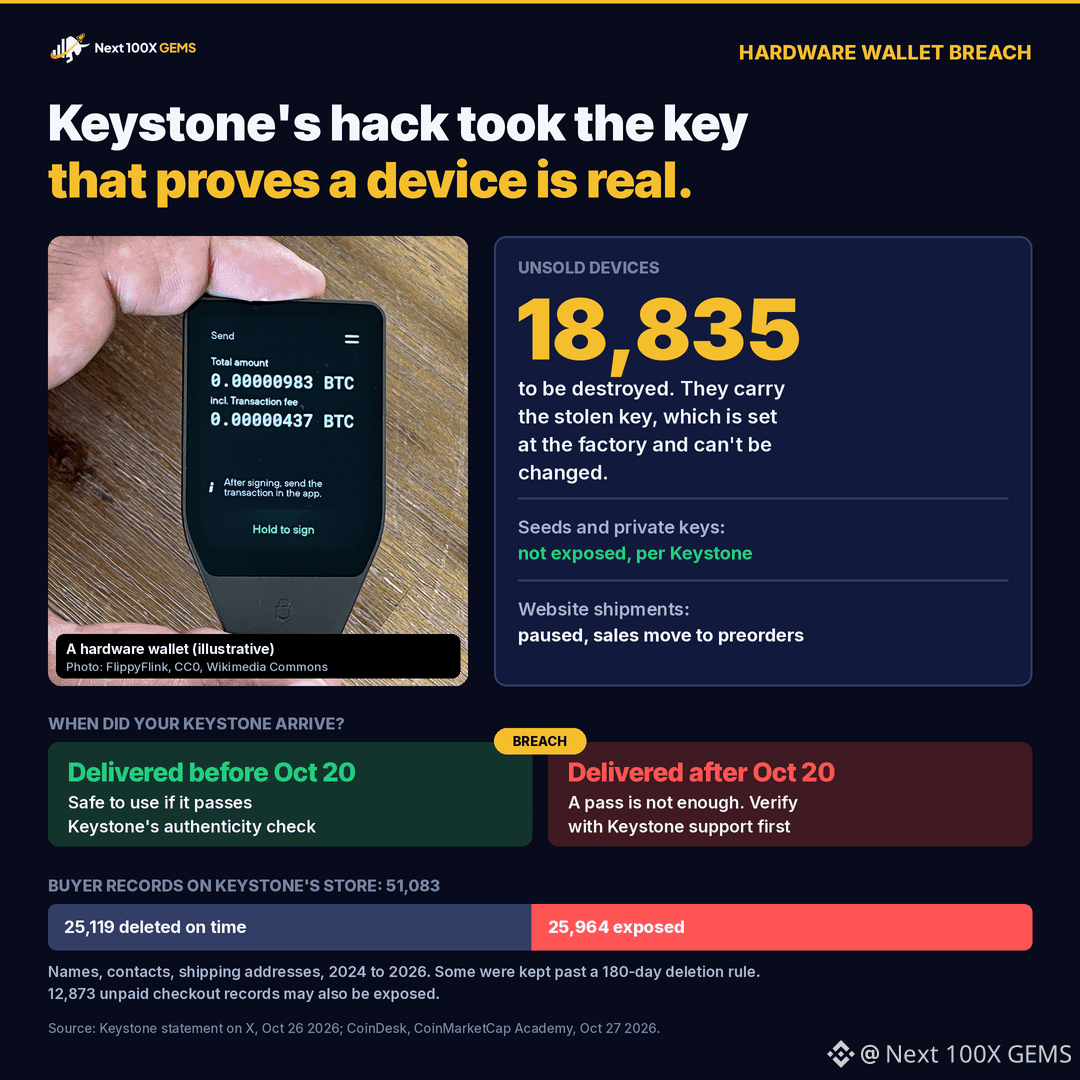
В воскресенье мы спросили, почему заказ Keystone за 2024 год всё ещё хранился в системе, если собственная политика компании гласит, что данные покупателей удаляются через 180 дней. Keystone уже ответила — и в ответе обнаружилась ещё более серьёзная проблема.
Злоумышленник, который проник на сайт компании 20 октября, также похитил ключ, с помощью которого Keystone проверяет подлинность устройства. Этот ключ записывается в каждый кошелёк на заводе, и его нельзя стереть или заменить. С его помощью можно создать подделку, которая пройдёт проверку подлинности Keystone. Поэтому компания уничтожает 18 835 устройств из своих запасов, приостановила отправку заказов с сайта и переводит продажи на предзаказы с новым ключом.
В магазине Keystone хранились данные 51 083 покупателей. 25 119 записей были удалены согласно правилу о 180 днях. Остальные 25 964 записи — за период с 2024 по 2026 год — могли быть похищены: имена, контактные данные, адреса доставки и сведения о заказах. Keystone сообщает, что автоматизированный инструмент удаления данных дал сбой, и никто этого не заметил. Также могли оказаться раскрыты данные ещё 12 873 неоплаченных заказов. По данным Keystone, фразы для восстановления, приватные ключи и платёжные данные не пострадали.
Что это значит для владельцев устройств: если ваш Keystone был доставлен до 20 октября и проходит проверку, всё в порядке. Если устройство доставили после 20 октября, свяжитесь напрямую со службой поддержки Keystone для проверки, даже если оно проходит проверку подлинности. Компания заявляет, что только из-за этого вам не нужно переводить средства с кошелька $BTC . Keystone также предупреждает, что никогда не попросит вас отправить устройство обратно, поэтому любое письмо, звонок или посылка с требованием «вернуть устройство» — мошенничество.
#CryptoSecurity #АппаратныйКошелёк
Не финансовая рекомендация. Проведите собственное исследование.
В воскресенье мы спросили, почему заказ Keystone за 2024 год всё ещё хранился в системе, если собственная политика компании гласит, что данные покупателей удаляются через 180 дней. Keystone уже ответила — и в ответе обнаружилась ещё более серьёзная проблема.
Злоумышленник, который проник на сайт компании 20 октября, также похитил ключ, с помощью которого Keystone проверяет подлинность устройства. Этот ключ записывается в каждый кошелёк на заводе, и его нельзя стереть или заменить. С его помощью можно создать подделку, которая пройдёт проверку подлинности Keystone. Поэтому компания уничтожает 18 835 устройств из своих запасов, приостановила отправку заказов с сайта и переводит продажи на предзаказы с новым ключом.
В магазине Keystone хранились данные 51 083 покупателей. 25 119 записей были удалены согласно правилу о 180 днях. Остальные 25 964 записи — за период с 2024 по 2026 год — могли быть похищены: имена, контактные данные, адреса доставки и сведения о заказах. Keystone сообщает, что автоматизированный инструмент удаления данных дал сбой, и никто этого не заметил. Также могли оказаться раскрыты данные ещё 12 873 неоплаченных заказов. По данным Keystone, фразы для восстановления, приватные ключи и платёжные данные не пострадали.
Что это значит для владельцев устройств: если ваш Keystone был доставлен до 20 октября и проходит проверку, всё в порядке. Если устройство доставили после 20 октября, свяжитесь напрямую со службой поддержки Keystone для проверки, даже если оно проходит проверку подлинности. Компания заявляет, что только из-за этого вам не нужно переводить средства с кошелька $BTC . Keystone также предупреждает, что никогда не попросит вас отправить устройство обратно, поэтому любое письмо, звонок или посылка с требованием «вернуть устройство» — мошенничество.
#CryptoSecurity #АппаратныйКошелёк
Не финансовая рекомендация. Проведите собственное исследование.
Злоумышленник, который проник на сайт компании 20 октября, также похитил ключ, с помощью которого Keystone проверяет подлинность устройства. Этот ключ записывается в каждый кошелёк на заводе, и его нельзя стереть или заменить. С его помощью можно создать подделку, которая пройдёт проверку подлинности Keystone. Поэтому компания уничтожает 18 835 устройств из своих запасов, приостановила отправку заказов с сайта и переводит продажи на предзаказы с новым ключом.
В магазине Keystone хранились данные 51 083 покупателей. 25 119 записей были удалены согласно правилу о 180 днях. Остальные 25 964 записи — за период с 2024 по 2026 год — могли быть похищены: имена, контактные данные, адреса доставки и сведения о заказах. Keystone сообщает, что автоматизированный инструмент удаления данных дал сбой, и никто этого не заметил. Также могли оказаться раскрыты данные ещё 12 873 неоплаченных заказов. По данным Keystone, фразы для восстановления, приватные ключи и платёжные данные не пострадали.
Что это значит для владельцев устройств: если ваш Keystone был доставлен до 20 октября и проходит проверку, всё в порядке. Если устройство доставили после 20 октября, свяжитесь напрямую со службой поддержки Keystone для проверки, даже если оно проходит проверку подлинности. Компания заявляет, что только из-за этого вам не нужно переводить средства с кошелька $BTC . Keystone также предупреждает, что никогда не попросит вас отправить устройство обратно, поэтому любое письмо, звонок или посылка с требованием «вернуть устройство» — мошенничество.
#CryptoSecurity #АппаратныйКошелёк
Не финансовая рекомендация. Проведите собственное исследование.
763
·
--
Keystone уничтожает 18 835 нераспроданных аппаратных кошельков после утечки производственного ключа, позволяющего поддельным устройствам проходить проверку подлинности.
Украденный ключ нельзя заменить, поэтому любой поддельный кошелёк с этим ключом будет выглядеть как настоящий — подвергая средства пользователей риску.
Что это означает для доверия к цепочке поставок аппаратных кошельков?
#Keystone #АппаратныйКошелёк
Keystone уничтожает 18 835 нераспроданных аппаратных кошельков после утечки производственного ключа, позволяющего поддельным устройствам проходить проверку подлинности.
Украденный ключ нельзя заменить, поэтому любой поддельный кошелёк с этим ключом будет выглядеть как настоящий — подвергая средства пользователей риску.
Что это означает для доверия к цепочке поставок аппаратных кошельков?
#Keystone #АппаратныйКошелёк
Украденный ключ нельзя заменить, поэтому любой поддельный кошелёк с этим ключом будет выглядеть как настоящий — подвергая средства пользователей риску.
Что это означает для доверия к цепочке поставок аппаратных кошельков?
#Keystone #АппаратныйКошелёк
101

·
--
🚨 LEDGER СТАЛА ОБЪЕКТОМ КОЛЛЕКТИВНОГО ИСКА: УТЕЧКА ДАННЫХ УГРОЖАЕТ АКТИВАМ $BTC ! 💣
Адвокат Ариэль Гивнер сообщила, что против Ledger подан коллективный иск в Нью-Йорке из-за нераскрытых проблем с безопасностью. В иске утверждается, что в результате утечки в декабре 2023 года оказались раскрыты конфиденциальные данные клиентов, включая адреса электронной почты и номера телефонов, которые вскоре появились на теневых веб-ресурсах. 🔍
Злоумышленники использовали эти похищенные метаданные для целевых атак с применением социальной инженерии, выдавая себя за официальных представителей и опустошая кошельки с самостоятельным хранением средств. 🌊 Перевод активов $BTC с бирж — лишь половина дела, если уязвимости личных данных открывают злоумышленникам лазейки. 🛡️
Поскольку фишинговые атаки становятся всё более прицельными, какие шаги вы предпринимаете, чтобы проверить безопасность своих личных операций? 🤔
⚠️ Это не финансовая рекомендация. Всегда оценивайте риски. 🛡️
🏷️ #BTC #CryptoSecurity #HardwareWallet #SelfCustody
🚨 🛡️
🚨 LEDGER СТАЛА ОБЪЕКТОМ КОЛЛЕКТИВНОГО ИСКА: УТЕЧКА ДАННЫХ УГРОЖАЕТ АКТИВАМ $BTC ! 💣
Адвокат Ариэль Гивнер сообщила, что против Ledger подан коллективный иск в Нью-Йорке из-за нераскрытых проблем с безопасностью. В иске утверждается, что в результате утечки в декабре 2023 года оказались раскрыты конфиденциальные данные клиентов, включая адреса электронной почты и номера телефонов, которые вскоре появились на теневых веб-ресурсах. 🔍
Злоумышленники использовали эти похищенные метаданные для целевых атак с применением социальной инженерии, выдавая себя за официальных представителей и опустошая кошельки с самостоятельным хранением средств. 🌊 Перевод активов $BTC с бирж — лишь половина дела, если уязвимости личных данных открывают злоумышленникам лазейки. 🛡️
Поскольку фишинговые атаки становятся всё более прицельными, какие шаги вы предпринимаете, чтобы проверить безопасность своих личных операций? 🤔
⚠️ Это не финансовая рекомендация. Всегда оценивайте риски. 🛡️
🏷️ #BTC #CryptoSecurity #HardwareWallet #SelfCustody
🚨 🛡️
Адвокат Ариэль Гивнер сообщила, что против Ledger подан коллективный иск в Нью-Йорке из-за нераскрытых проблем с безопасностью. В иске утверждается, что в результате утечки в декабре 2023 года оказались раскрыты конфиденциальные данные клиентов, включая адреса электронной почты и номера телефонов, которые вскоре появились на теневых веб-ресурсах. 🔍
Злоумышленники использовали эти похищенные метаданные для целевых атак с применением социальной инженерии, выдавая себя за официальных представителей и опустошая кошельки с самостоятельным хранением средств. 🌊 Перевод активов $BTC с бирж — лишь половина дела, если уязвимости личных данных открывают злоумышленникам лазейки. 🛡️
Поскольку фишинговые атаки становятся всё более прицельными, какие шаги вы предпринимаете, чтобы проверить безопасность своих личных операций? 🤔
⚠️ Это не финансовая рекомендация. Всегда оценивайте риски. 🛡️
🏷️ #BTC #CryptoSecurity #HardwareWallet #SelfCustody
🚨 🛡️
6
·
--
Новый инцидент с хранилищем ключей Keystone: похищен ключ проверки, и поддельный кошелёк может быть признан настоящим
Инцидент безопасности Keystone перешёл от «утечки информации» к «краже ключа». Это ещё один знаковый случай, свидетельствующий о взломе цепочки доверия аппаратных кошельков.
Как сообщает Cointelegraph, сначала Keystone заявила лишь об утечке данных клиентов, но позднее уточнила, что хакеры также похитили ключ, предназначенный для проверки подлинности кошельков. Теоретически это означает, что злоумышленники могут использовать этот ключ, чтобы выдать поддельный кошелёк за настоящий и обойти проверку подлинности устройства пользователями.
Почему этот инцидент вызывает больше опасений, чем обычная утечка данных? Ключевая ценность аппаратного кошелька — в сочетании «офлайн-хранения и возможности проверки подлинности». Пользователи готовы доверить ему крупные суммы, поскольку верят, что устройство подлинное и получено из надёжного источника. Если ключ проверки подлинности утёк, под угрозой оказывается сама основа этой системы доверия. Речь идёт уже не о пароле от отдельной учётной записи, а о надёжности продукта в целом.
С точки зрения фактов, опубликованная информация пока обновляется: компания ещё не дала чёткого ответа о масштабах последствий кражи ключа и о том, использовали ли его злоумышленники на практике. Поэтому важно разделять «установленные факты» и «неподтверждённые предположения»: кража ключа действительно произошла, но пока неясно, использовали ли его для подделки кошельков и сколько пользователей могли пострадать.
На рынке подобные инциденты безопасности обычно в первую очередь подрывают доверие держателей активов и могут вызвать краткосрочное стремление к снижению рисков. Однако в долгосрочной перспективе для аппаратных кошельков решающим будет то, насколько быстро производитель предложит проверяемые меры по устранению последствий и обеспечит прозрачное информирование.
Есть и факторы, смягчающие ситуацию: утечка ключа не означает кражу активов; приватные ключи аппаратных кошельков по-прежнему хранятся офлайн, и одного ключа проверки подлинности может быть недостаточно для прямого перевода средств. Кроме того, расследование продолжается, поэтому риск чрезмерных интерпретаций довольно высок.
За чем следить дальше? Во-первых, за дальнейшими разъяснениями компании о масштабах последствий кражи ключа. Во-вторых, за появлением подтверждённых случаев мошенничества с использованием поддельных кошельков. В-третьих, за скоростью реагирования производителя и надёжностью предложенных мер. На рынке влияние инцидентов безопасности на связанные с аппаратными кошельками активы носит скорее эмоциональный и краткосрочный характер. Важнее дождаться дальнейших раскрытий, чтобы оценить реальные масштабы ущерба, а не делать выводы при неполной информации.
#Keystone #CryptoSecurity #HardwareWallet
Вышеизложенное представляет собой сбор информации и личный анализ и не является инвестиционной рекомендацией.
При появлении важных новостей я продолжу следить за ситуацией и публиковать обновления.
Новый инцидент с хранилищем ключей Keystone: похищен ключ проверки, и поддельный кошелёк может быть признан настоящим
Инцидент безопасности Keystone перешёл от «утечки информации» к «краже ключа». Это ещё один знаковый случай, свидетельствующий о взломе цепочки доверия аппаратных кошельков.
Как сообщает Cointelegraph, сначала Keystone заявила лишь об утечке данных клиентов, но позднее уточнила, что хакеры также похитили ключ, предназначенный для проверки подлинности кошельков. Теоретически это означает, что злоумышленники могут использовать этот ключ, чтобы выдать поддельный кошелёк за настоящий и обойти проверку подлинности устройства пользователями.
Почему этот инцидент вызывает больше опасений, чем обычная утечка данных? Ключевая ценность аппаратного кошелька — в сочетании «офлайн-хранения и возможности проверки подлинности». Пользователи готовы доверить ему крупные суммы, поскольку верят, что устройство подлинное и получено из надёжного источника. Если ключ проверки подлинности утёк, под угрозой оказывается сама основа этой системы доверия. Речь идёт уже не о пароле от отдельной учётной записи, а о надёжности продукта в целом.
С точки зрения фактов, опубликованная информация пока обновляется: компания ещё не дала чёткого ответа о масштабах последствий кражи ключа и о том, использовали ли его злоумышленники на практике. Поэтому важно разделять «установленные факты» и «неподтверждённые предположения»: кража ключа действительно произошла, но пока неясно, использовали ли его для подделки кошельков и сколько пользователей могли пострадать.
На рынке подобные инциденты безопасности обычно в первую очередь подрывают доверие держателей активов и могут вызвать краткосрочное стремление к снижению рисков. Однако в долгосрочной перспективе для аппаратных кошельков решающим будет то, насколько быстро производитель предложит проверяемые меры по устранению последствий и обеспечит прозрачное информирование.
Есть и факторы, смягчающие ситуацию: утечка ключа не означает кражу активов; приватные ключи аппаратных кошельков по-прежнему хранятся офлайн, и одного ключа проверки подлинности может быть недостаточно для прямого перевода средств. Кроме того, расследование продолжается, поэтому риск чрезмерных интерпретаций довольно высок.
За чем следить дальше? Во-первых, за дальнейшими разъяснениями компании о масштабах последствий кражи ключа. Во-вторых, за появлением подтверждённых случаев мошенничества с использованием поддельных кошельков. В-третьих, за скоростью реагирования производителя и надёжностью предложенных мер. На рынке влияние инцидентов безопасности на связанные с аппаратными кошельками активы носит скорее эмоциональный и краткосрочный характер. Важнее дождаться дальнейших раскрытий, чтобы оценить реальные масштабы ущерба, а не делать выводы при неполной информации.
#Keystone #CryptoSecurity #HardwareWallet
Вышеизложенное представляет собой сбор информации и личный анализ и не является инвестиционной рекомендацией.
При появлении важных новостей я продолжу следить за ситуацией и публиковать обновления.
Инцидент безопасности Keystone перешёл от «утечки информации» к «краже ключа». Это ещё один знаковый случай, свидетельствующий о взломе цепочки доверия аппаратных кошельков.
Как сообщает Cointelegraph, сначала Keystone заявила лишь об утечке данных клиентов, но позднее уточнила, что хакеры также похитили ключ, предназначенный для проверки подлинности кошельков. Теоретически это означает, что злоумышленники могут использовать этот ключ, чтобы выдать поддельный кошелёк за настоящий и обойти проверку подлинности устройства пользователями.
Почему этот инцидент вызывает больше опасений, чем обычная утечка данных? Ключевая ценность аппаратного кошелька — в сочетании «офлайн-хранения и возможности проверки подлинности». Пользователи готовы доверить ему крупные суммы, поскольку верят, что устройство подлинное и получено из надёжного источника. Если ключ проверки подлинности утёк, под угрозой оказывается сама основа этой системы доверия. Речь идёт уже не о пароле от отдельной учётной записи, а о надёжности продукта в целом.
С точки зрения фактов, опубликованная информация пока обновляется: компания ещё не дала чёткого ответа о масштабах последствий кражи ключа и о том, использовали ли его злоумышленники на практике. Поэтому важно разделять «установленные факты» и «неподтверждённые предположения»: кража ключа действительно произошла, но пока неясно, использовали ли его для подделки кошельков и сколько пользователей могли пострадать.
На рынке подобные инциденты безопасности обычно в первую очередь подрывают доверие держателей активов и могут вызвать краткосрочное стремление к снижению рисков. Однако в долгосрочной перспективе для аппаратных кошельков решающим будет то, насколько быстро производитель предложит проверяемые меры по устранению последствий и обеспечит прозрачное информирование.
Есть и факторы, смягчающие ситуацию: утечка ключа не означает кражу активов; приватные ключи аппаратных кошельков по-прежнему хранятся офлайн, и одного ключа проверки подлинности может быть недостаточно для прямого перевода средств. Кроме того, расследование продолжается, поэтому риск чрезмерных интерпретаций довольно высок.
За чем следить дальше? Во-первых, за дальнейшими разъяснениями компании о масштабах последствий кражи ключа. Во-вторых, за появлением подтверждённых случаев мошенничества с использованием поддельных кошельков. В-третьих, за скоростью реагирования производителя и надёжностью предложенных мер. На рынке влияние инцидентов безопасности на связанные с аппаратными кошельками активы носит скорее эмоциональный и краткосрочный характер. Важнее дождаться дальнейших раскрытий, чтобы оценить реальные масштабы ущерба, а не делать выводы при неполной информации.
#Keystone #CryptoSecurity #HardwareWallet
Вышеизложенное представляет собой сбор информации и личный анализ и не является инвестиционной рекомендацией.
При появлении важных новостей я продолжу следить за ситуацией и публиковать обновления.
51

·
--
Ситуация с кошельками Keystone усугубилась! Выяснилось, что произошла не только утечка данных — хакеры также украли ключ, используемый для проверки подлинности кошельков. Это означает, что поддельные кошельки могут пройти проверку как настоящие, и ваши активы могут оказаться под угрозой. Пользователям Keystone следует быть особенно бдительными и проверить, затронут ли их кошелёк. Безопасность прежде всего!
Взлом кошельков Keystone оказался ещё серьёзнее! Сначала речь шла только об утечке данных клиентов, но теперь компания признала, что хакеры украли ключ, используемый для проверки подлинности кошельков. Это означает, что поддельные кошельки могут пройти проверку как настоящие. Если вы пользуетесь Keystone, будьте бдительны и проверьте, затронут ли ваш кошелёк. Безопасность прежде всего!
#加密安全 #硬件钱包 $BTC
#CryptoSecurity #HardwareWallet $BTC
Ситуация с кошельками Keystone усугубилась! Выяснилось, что произошла не только утечка данных — хакеры также украли ключ, используемый для проверки подлинности кошельков. Это означает, что поддельные кошельки могут пройти проверку как настоящие, и ваши активы могут оказаться под угрозой. Пользователям Keystone следует быть особенно бдительными и проверить, затронут ли их кошелёк. Безопасность прежде всего!
Взлом кошельков Keystone оказался ещё серьёзнее! Сначала речь шла только об утечке данных клиентов, но теперь компания признала, что хакеры украли ключ, используемый для проверки подлинности кошельков. Это означает, что поддельные кошельки могут пройти проверку как настоящие. Если вы пользуетесь Keystone, будьте бдительны и проверьте, затронут ли ваш кошелёк. Безопасность прежде всего!
#加密安全 #硬件钱包 $BTC
#CryptoSecurity #HardwareWallet $BTC
Взлом кошельков Keystone оказался ещё серьёзнее! Сначала речь шла только об утечке данных клиентов, но теперь компания признала, что хакеры украли ключ, используемый для проверки подлинности кошельков. Это означает, что поддельные кошельки могут пройти проверку как настоящие. Если вы пользуетесь Keystone, будьте бдительны и проверьте, затронут ли ваш кошелёк. Безопасность прежде всего!
#加密安全 #硬件钱包 $BTC
#CryptoSecurity #HardwareWallet $BTC
43

·
--
У производителя аппаратных кошельков Keystone обнаружили уязвимость в системе безопасности: утечка затронула данные 25 тысяч клиентов и ключи устройств. Чтобы предотвратить возможные последствия, компания уничтожила 18 тысяч ещё не отправленных устройств и приостановила доставку, однако приватные ключи не пострадали.
Keystone поступила радикально — попросту уничтожила 18 тысяч неотправленных устройств. Хотя приватные ключи в безопасности, такой способ минимизировать ущерб — «физическое уничтожение» — говорит о том, что серьёзность инцидента намного выше, чем можно было представить. Репутация бренда сильно пострадала, и в краткосрочной перспективе настроения вокруг компании будут негативными. Но в долгосрочной перспективе аппаратные холодные кошельки по-прежнему остаются последним рубежом защиты — просто теперь выбор за пользователями.
#Keystone #HardwareWallet #Security
У производителя аппаратных кошельков Keystone обнаружили уязвимость в системе безопасности: утечка затронула данные 25 тысяч клиентов и ключи устройств. Чтобы предотвратить возможные последствия, компания уничтожила 18 тысяч ещё не отправленных устройств и приостановила доставку, однако приватные ключи не пострадали.
Keystone поступила радикально — попросту уничтожила 18 тысяч неотправленных устройств. Хотя приватные ключи в безопасности, такой способ минимизировать ущерб — «физическое уничтожение» — говорит о том, что серьёзность инцидента намного выше, чем можно было представить. Репутация бренда сильно пострадала, и в краткосрочной перспективе настроения вокруг компании будут негативными. Но в долгосрочной перспективе аппаратные холодные кошельки по-прежнему остаются последним рубежом защиты — просто теперь выбор за пользователями.
#Keystone #HardwareWallet #Security
Keystone поступила радикально — попросту уничтожила 18 тысяч неотправленных устройств. Хотя приватные ключи в безопасности, такой способ минимизировать ущерб — «физическое уничтожение» — говорит о том, что серьёзность инцидента намного выше, чем можно было представить. Репутация бренда сильно пострадала, и в краткосрочной перспективе настроения вокруг компании будут негативными. Но в долгосрочной перспективе аппаратные холодные кошельки по-прежнему остаются последним рубежом защиты — просто теперь выбор за пользователями.
#Keystone #HardwareWallet #Security
4
·
--
Keystone сообщила об утечке данных о доставке покупателей аппаратных кошельков
Имена, адреса и данные заказов стали доступны из-за уязвимости API Shopify. Исследователь предупредил о риске фишинговых атак и нападений. Пострадавшие клиенты сообщили о мошеннических звонках от людей, выдающих себя за сотрудников правоохранительных органов.
Вы получили уведомление от Keystone?
#Security #HardwareWallet $BTC
Источник: cointelegraph.com
Keystone сообщила об утечке данных о доставке покупателей аппаратных кошельков
Имена, адреса и данные заказов стали доступны из-за уязвимости API Shopify. Исследователь предупредил о риске фишинговых атак и нападений. Пострадавшие клиенты сообщили о мошеннических звонках от людей, выдающих себя за сотрудников правоохранительных органов.
Вы получили уведомление от Keystone?
#Security #HardwareWallet $BTC
Источник: cointelegraph.com
Имена, адреса и данные заказов стали доступны из-за уязвимости API Shopify. Исследователь предупредил о риске фишинговых атак и нападений. Пострадавшие клиенты сообщили о мошеннических звонках от людей, выдающих себя за сотрудников правоохранительных органов.
Вы получили уведомление от Keystone?
#Security #HardwareWallet $BTC
Источник: cointelegraph.com
127
Войдите, чтобы посмотреть больше материала
Присоединяйтесь к пользователям криптовалют по всему миру на Binance Square
⚡️ Получайте новейшую и полезную информацию о криптоактивах.
💬 Нам доверяет крупнейшая в мире криптобиржа.
👍 Получите достоверные аналитические данные от верифицированных создателей контента.
Эл. почта/номер телефона
В тренде
1
#fomcотслеживание
Просмотров: 59,873
542 обсуждают
2
#ПротоколFOMC
Просмотров: 83,726
290 обсуждают
3
#JobsReportRaisesHikeOdds
Просмотров: 239,151
1,924 обсуждают
4
#CPITestsDecemberRateOutlook
Просмотров: 16,281
252 обсуждают
5
#BitcoinRebounds$75KAsChipsLead
Просмотров: 20,150
218 обсуждают
6
#US Data Center Rules May Constrain AI Expansion
Просмотров: 37,352
151 обсуждают
7
#ARKPlans14ThematicETFsCoveringAIAndTokenizedMarkets
Просмотров: 169
6 обсуждают
8
#WillAnthropicListOnTime
Просмотров: 56,611
740 обсуждают
9
#WillUS-IranTensionsBoostSafe-HavenDemand?
Просмотров: 8,949
99 обсуждают
10
#BitcoinETFsSee$412MNetOutflows
Просмотров: 2,447
43 обсуждают