

#electrum
electrum
Просмотров: 10,450
73 обсуждают
Популярные
Новые

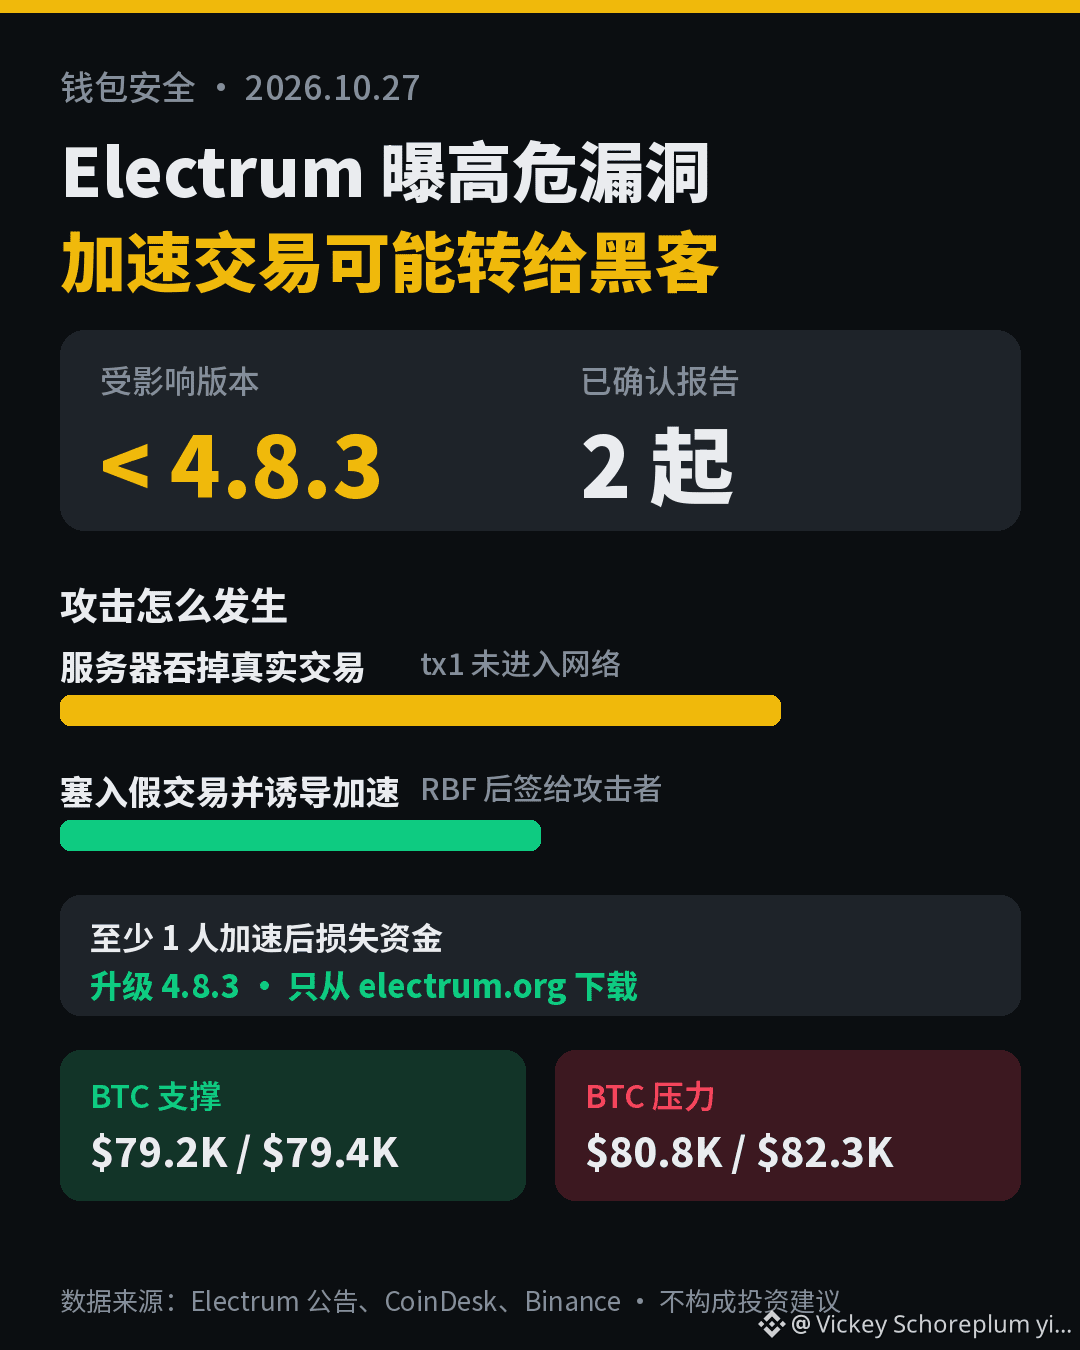
🔐 Ускоряя транзакцию через Electrum, вы можете переводить деньги хакеру?
24 октября популярный биткоин-кошелёк Electrum выпустил обновление безопасности 4.8.3, устраняющее критическую уязвимость: вредоносный сервер мог «поглотить» только что отправленную вами транзакцию и показать в кошельке поддельную транзакцию с подменённым адресом получателя. Если вы нажимали RBF, чтобы ускорить её, кошелёк подписывал настоящую транзакцию в пользу злоумышленника.
📋 Как происходит атака
• Вы отправляете tx1, но вредоносный сервер не передаёт её дальше, поэтому настоящая транзакция даже не попадает в сеть Bitcoin
• Сервер подсовывает кошельку конфликтующую tx2: адрес получателя заменён на адрес злоумышленника, а подпись недействительна — но старые версии её не проверяли
• У поддельной транзакции комиссия равна 0, поэтому кажется, что она «застряла», — это побуждает вас ускорить её
• Как только вы ускоряете транзакцию, Electrum подписывает действительную транзакцию, и средства уходят злоумышленнику
⚠️ Есть пострадавшие
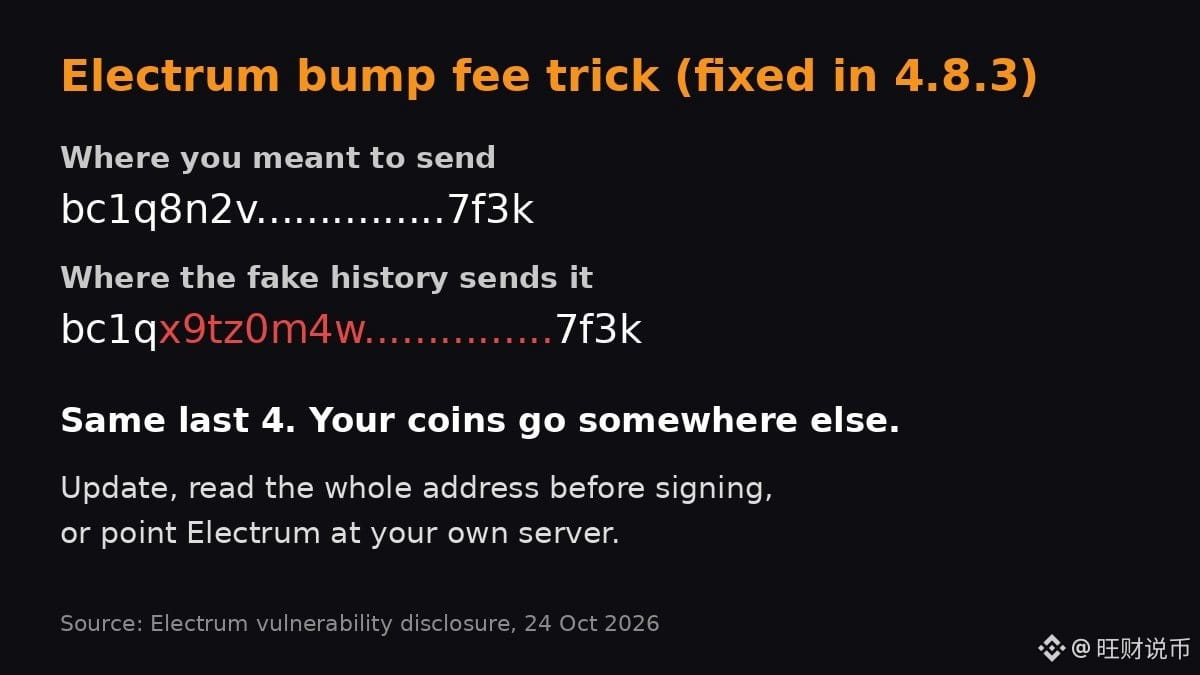
Разработчики получили два сообщения от пользователей (11 и 18 октября). Один из них потерял средства после ускорения поддельной транзакции. Последние четыре символа адреса злоумышленника совпадали с настоящим адресом, поэтому заметить подмену, проверив только начало и конец, было трудно. Общая сумма потерь не раскрывается.
🛡️ Что делать
• Уязвимы все версии до 4.8.3 включительно — обновитесь до 4.8.3 и скачивайте кошелёк только с electrum.org
• Перед ускорением транзакции (RBF) внимательно проверьте каждый адрес получателя и сумму
• Пользователи, которые подключаются только к доверенным серверам (например, к собственному узлу), не затронуты
📊 Влияние на рынок
Это проблема программного обеспечения кошелька, а не уязвимость протокола Bitcoin, поэтому влияние на сам BTC ограничено. Сейчас BTC стоит около $79,800, снижение за 24 часа — примерно 0,5%. Ключевые уровни: поддержка $79,200–79,400 (минимумы последних дней), сопротивление — $80,800 / $82,300.
Вы всегда полностью проверяете адрес перед ускорением транзакции? Обсудим в комментариях 👇
👉 Торгуйте BTC: https://www.binance.com/zh-CN/trade/BTC_USDT
#Electrum #比特币钱包 #钱包安全 #BTC
⚠️ Это не является инвестиционной рекомендацией. Учитывайте риски.
90

·
--
Electrum 4.8.3 исправляет ошибку при увеличении комиссии
24 октября были опубликованы уведомление о безопасности и исправленные установщики. Уязвимость затрагивает версии до 4.8.3, подключённые к вредоносным серверам.
Сервер мог показать ожидающий платёж с изменённым получателем. При ручном увеличении комиссии с помощью RBF и подписании транзакции пользователь мог подтвердить перевод на этот адрес. Разработчики получили два сообщения об ошибке; в одном из случаев были потеряны средства, сумма не разглашается.
Патч проверяет подписи входов, принадлежащих кошельку, в неподтверждённых транзакциях. Он не превращает клиент в полноценный узел. Согласно уведомлению, пользователи доверенных серверов не подвержены этой атаке.
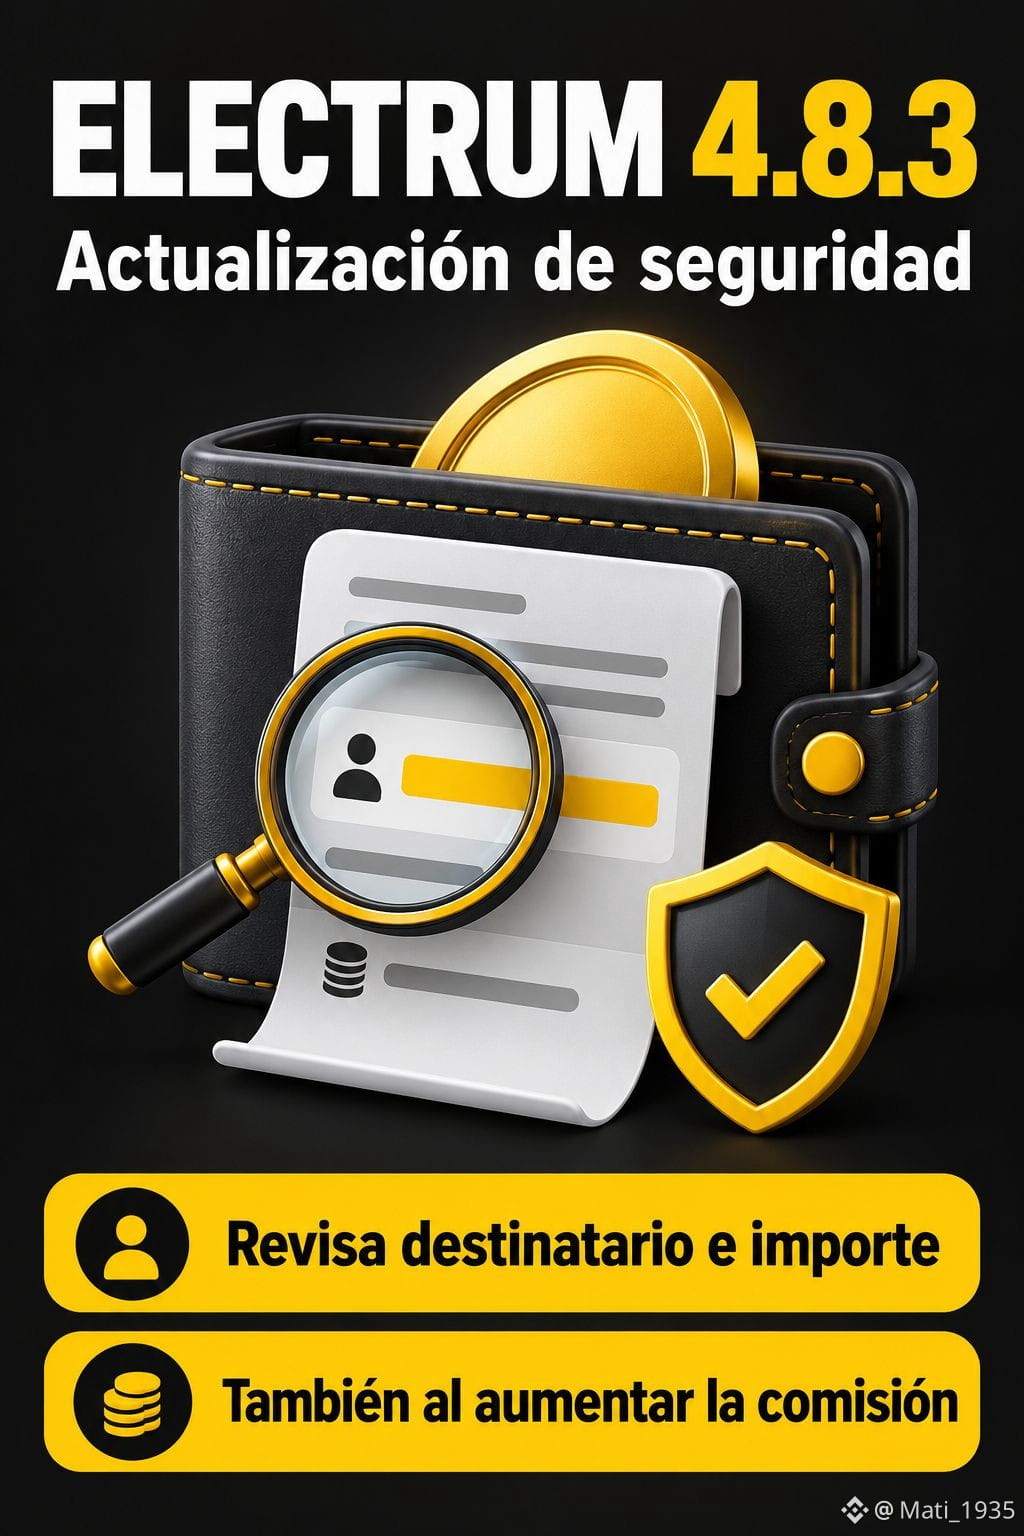
Рекомендуется обновиться с electrum.org, проверить подпись установщика и перед подписанием проверять получателя и сумму, в том числе при изменении комиссии.
Binance Spot, 26 октября, 19:53 UTC: BTC торгуется по 80.006,85 USDT (-0,736% за 24 ч) и 79.909,19 USDC (-0,749%). Это два рынка с разными валютами котировки.
Комментарий по рынку: эти изменения не доказывают, что рынок отреагировал на инцидент. Безопасность кошелька и волатильность — разные риски. Патч снижает конкретную уязвимость, но не гарантирует сохранение стоимости BTC и не устраняет все риски самостоятельного хранения средств.
$BTC $USDT $USDC
Образовательный контент. Не является финансовой рекомендацией.
#Bitcoin #Electrum #Seguridad #Autocustodia #Кошельки
27

·
--
Хотел ускорить перевод, а отправил биткоины хакеру: Electrum исправил уязвимостьВ лайт-кошельке всё просто: подключился не к тому серверу, нажал «Увеличить комиссию» — и $BTC могут уйти на чужой адрес.
Разработчики классического биткоин-кошелька Electrum сообщили: вредоносные серверы могут перехватить только что отправленную вами транзакцию и подставить вместо неё фальшивую неподтверждённую запись. Адрес получателя подменяют так, чтобы последние четыре символа совпадали с исходным, а подпись при этом не проверяют. Вы думаете, что просто ускоряете транзакцию с помощью RBF, а на деле одним нажатием подписываете перевод в пользу злоумышленника. В октябре пользователи сообщили о двух таких случаях, и один из них действительно потерял монеты. По словам разработчиков, такие серверы уже действуют в сети. Сумма потерь не раскрывается.
Хотел ускорить перевод, а отправил биткоины хакеру: Electrum исправил уязвимость
В лайт-кошельке всё просто: подключился не к тому серверу, нажал «Увеличить комиссию» — и $BTC могут уйти на чужой адрес.
Разработчики классического биткоин-кошелька Electrum сообщили: вредоносные серверы могут перехватить только что отправленную вами транзакцию и подставить вместо неё фальшивую неподтверждённую запись. Адрес получателя подменяют так, чтобы последние четыре символа совпадали с исходным, а подпись при этом не проверяют. Вы думаете, что просто ускоряете транзакцию с помощью RBF, а на деле одним нажатием подписываете перевод в пользу злоумышленника. В октябре пользователи сообщили о двух таких случаях, и один из них действительно потерял монеты. По словам разработчиков, такие серверы уже действуют в сети. Сумма потерь не раскрывается.
Разработчики классического биткоин-кошелька Electrum сообщили: вредоносные серверы могут перехватить только что отправленную вами транзакцию и подставить вместо неё фальшивую неподтверждённую запись. Адрес получателя подменяют так, чтобы последние четыре символа совпадали с исходным, а подпись при этом не проверяют. Вы думаете, что просто ускоряете транзакцию с помощью RBF, а на деле одним нажатием подписываете перевод в пользу злоумышленника. В октябре пользователи сообщили о двух таких случаях, и один из них действительно потерял монеты. По словам разработчиков, такие серверы уже действуют в сети. Сумма потерь не раскрывается.
171

·
--
Electrum 4.8.3 устраняет ловушку с повышением комиссии, которую злоумышленники с помощью вредоносных серверов могли использовать с высокой степенью серьёзности. Об уязвимости сообщили 24 октября 2026 года.
24 октября 2026 года Electrum выпустил версию 4.8.3 (уведомление GHSA-6jp4-8v48-cc5v). Вредоносный сервер Electrum может скрыть только что отправленную в сеть транзакцию $BTC tx и показать вместо неё конфликтующий поддельный неподтверждённый платёж в пользу злоумышленника — старые версии клиента не проверяли недействительные подписи. Если пользователь повышает комиссию за поддельную транзакцию с помощью RBF, он подписывает настоящий платёж злоумышленнику. Некоторые серверы уже использовали эту уязвимость; двое пользователей сообщили об этом, и один из них потерял средства. Кроме того, злоумышленники подбирали последние четыре символа адреса получателя так, чтобы адрес выглядел похожим.
Обновитесь до версии 4.8.3 или новее — уязвимы все более ранние версии. Исправление проверяет подписи на входах, принадлежащих кошельку, для транзакций из мемпула до добавления их в историю. Загружайте программу только с electrum.org и проверяйте подписи. Пока вы не обновились, перед любым повышением комиссии проверяйте полный адрес получателя и сумму. Пользователи доверенных серверов или собственных серверов подвергаются меньшему риску; входящие неподтверждённые транзакции по-прежнему проверяются не полностью.
#Bitcoin #Electrum #CryptoSecurity #Кошелёк
Проведите собственное исследование. Это не финансовая рекомендация.
{spot}(BTCUSDT)
Electrum 4.8.3 устраняет ловушку с повышением комиссии, которую злоумышленники с помощью вредоносных серверов могли использовать с высокой степенью серьёзности. Об уязвимости сообщили 24 октября 2026 года.
24 октября 2026 года Electrum выпустил версию 4.8.3 (уведомление GHSA-6jp4-8v48-cc5v). Вредоносный сервер Electrum может скрыть только что отправленную в сеть транзакцию $BTC tx и показать вместо неё конфликтующий поддельный неподтверждённый платёж в пользу злоумышленника — старые версии клиента не проверяли недействительные подписи. Если пользователь повышает комиссию за поддельную транзакцию с помощью RBF, он подписывает настоящий платёж злоумышленнику. Некоторые серверы уже использовали эту уязвимость; двое пользователей сообщили об этом, и один из них потерял средства. Кроме того, злоумышленники подбирали последние четыре символа адреса получателя так, чтобы адрес выглядел похожим.
Обновитесь до версии 4.8.3 или новее — уязвимы все более ранние версии. Исправление проверяет подписи на входах, принадлежащих кошельку, для транзакций из мемпула до добавления их в историю. Загружайте программу только с electrum.org и проверяйте подписи. Пока вы не обновились, перед любым повышением комиссии проверяйте полный адрес получателя и сумму. Пользователи доверенных серверов или собственных серверов подвергаются меньшему риску; входящие неподтверждённые транзакции по-прежнему проверяются не полностью.
#Bitcoin #Electrum #CryptoSecurity #Кошелёк
Проведите собственное исследование. Это не финансовая рекомендация.

35

·
--
Статья
См. перевод
补丁已放两天,未升4.8.3加费却仍可能失窃?官方4.8.3补丁10月24日已公开,低于该版本的Electrum用户点RBF加手续费,却仍可能把有效签名交给攻击者。
漏洞路径是:恶意服务器吞掉刚广播的合法交易,塞进一笔签名无效的冲突假单;本地历史只显示假单。用户以为卡单去加费,等于给假收款地址补上有效签名,币就被签走。官方顾问确认野外已有服务器在做;两起用户报告里,至少一起是bump_fee后失窃。缓解很直白——升级到4.8.3;未升级前,每次签名(含加费)核对完整收款地址与金额,别只盯末几位;自建或可信服务器不受影响;下载只认electrum.org并验GPG。
币安BTC约80278,OKX约80269,双所现货锚一下当日盘面,和钱包签名风险分开看。
#Electrum修复4.8.3前版本高危漏洞 #Electrum #钱包安全 #BTC
补丁已经放了两天,旧版加费却仍可能失窃——你升级了,还是还在核对完整地址?
实时查看:https://www.coinboss.com/currencies/BTC
补丁已放两天,未升4.8.3加费却仍可能失窃?
官方4.8.3补丁10月24日已公开,低于该版本的Electrum用户点RBF加手续费,却仍可能把有效签名交给攻击者。
漏洞路径是:恶意服务器吞掉刚广播的合法交易,塞进一笔签名无效的冲突假单;本地历史只显示假单。用户以为卡单去加费,等于给假收款地址补上有效签名,币就被签走。官方顾问确认野外已有服务器在做;两起用户报告里,至少一起是bump_fee后失窃。缓解很直白——升级到4.8.3;未升级前,每次签名(含加费)核对完整收款地址与金额,别只盯末几位;自建或可信服务器不受影响;下载只认electrum.org并验GPG。
币安BTC约80278,OKX约80269,双所现货锚一下当日盘面,和钱包签名风险分开看。
#Electrum修复4.8.3前版本高危漏洞 #Electrum #钱包安全 #BTC
补丁已经放了两天,旧版加费却仍可能失窃——你升级了,还是还在核对完整地址?
实时查看:https://www.coinboss.com/currencies/BTC
91

·
--
Рост
#ElectrumWalletBugLetRogueServersStealFunds
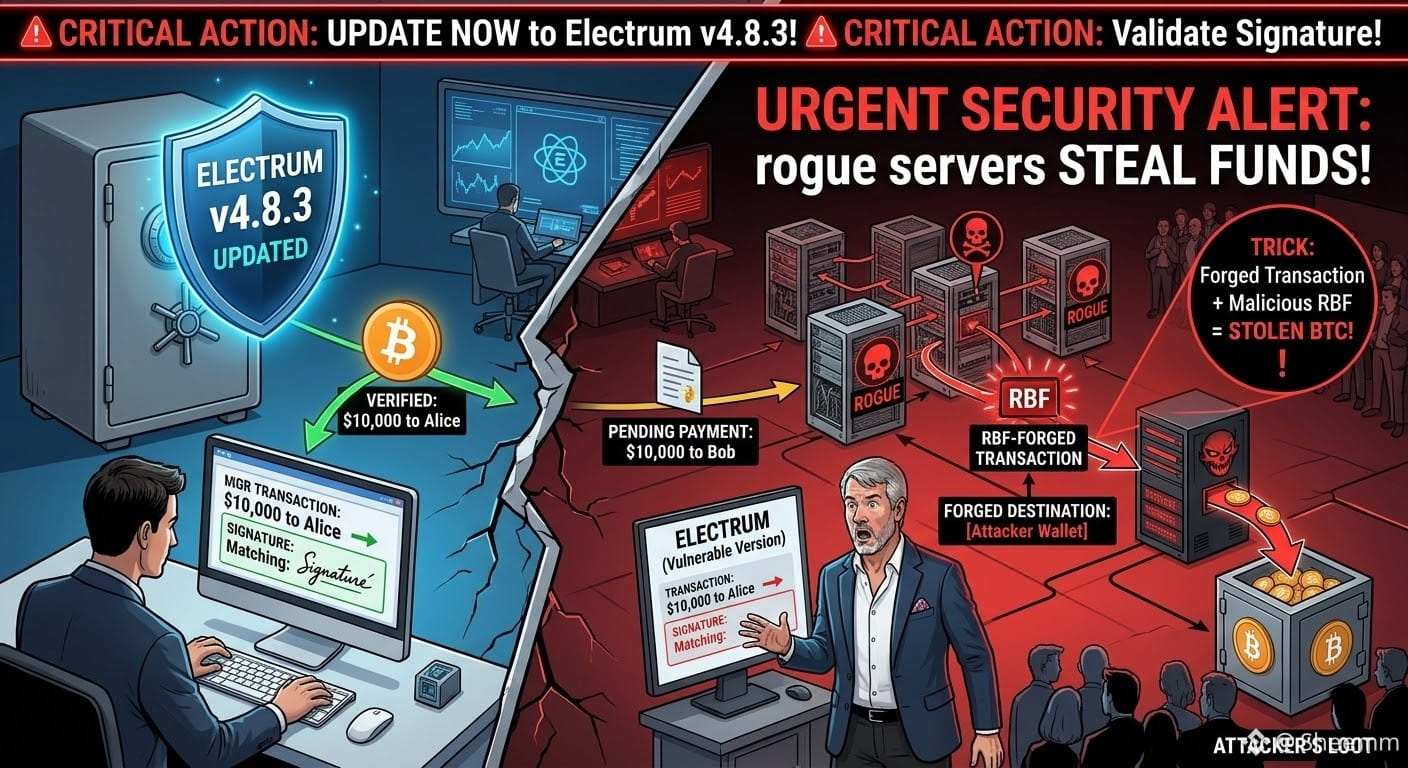
⚠️ Срочное предупреждение системы безопасности для пользователей кошелька Electrum!
В старых версиях Electrum обнаружена серьёзная уязвимость: злоумышленники могут использовать функцию Replace-by-Fee (RBF). Когда пользователи пытаются ускорить ожидающий обработки платёж, вредоносные узлы могут подменить транзакцию поддельной и обманом заставить жертву подтвердить платёж в пользу злоумышленников.
⚡️ Требуется действие:
Немедленно обновите приложение до версии v4.8.3! Исправление добавляет критически важную проверку подписей для неподтверждённых транзакций. Перед отправкой транзакции обязательно перепроверьте адрес получателя!
$BNB
{future}(BNBUSDT)
#ElectrumWalletBugLetRogueServersStealFunds #CryptoSecurity #Electrum
#ElectrumWalletBugLetRogueServersStealFunds
⚠️ Срочное предупреждение системы безопасности для пользователей кошелька Electrum!
В старых версиях Electrum обнаружена серьёзная уязвимость: злоумышленники могут использовать функцию Replace-by-Fee (RBF). Когда пользователи пытаются ускорить ожидающий обработки платёж, вредоносные узлы могут подменить транзакцию поддельной и обманом заставить жертву подтвердить платёж в пользу злоумышленников.
⚡️ Требуется действие:
Немедленно обновите приложение до версии v4.8.3! Исправление добавляет критически важную проверку подписей для неподтверждённых транзакций. Перед отправкой транзакции обязательно перепроверьте адрес получателя!
$BNB
#ElectrumWalletBugLetRogueServersStealFunds #CryptoSecurity #Electrum
3
641

·
--
Та «транзакция, которую вы только что отправили» в истории кошелька, возможно, вообще была отправлена не вами.
24 октября Electrum, старый и хорошо известный десктопный биткоин-кошелёк, выпустил версию 4.8.3, устраняющую критическую уязвимость, которой уже воспользовались на практике. Если подключиться к вредоносному серверу с версией до 4.8.3, сервер может подменить только что отправленную вами транзакцию на конфликтующую фальшивую. Последние четыре символа адреса получателя при этом будут в точности совпадать с адресом настоящего получателя. Увидев, что транзакция долго не подтверждается, пользователь нажимает «Ускорить комиссию» (RBF), и кошелёк повторно подписывает эту фальшивую транзакцию — монеты напрямую уходят злоумышленнику. Пользователи уже сообщали о потере средств.
С точки зрения инженера:
· Лёгкий кошелёк не хранит у себя данные обо всём блокчейне: историю и неподтверждённые транзакции ему «сообщает» сервер;
· Старые версии не проверяли подписи неподтверждённых транзакций и показывали всё, что присылал сервер;
· RBF повторно подписывает транзакцию на основе «существующей». Если исходные данные поддельные, подпись будет поставлена под той транзакцией, которая нужна злоумышленнику;
· Исправление в версии 4.8.3 простое: сначала проверять подпись неподтверждённой транзакции, а уже потом ей доверять.
Четыре совета обычным пользователям:
1) Если вы пользуетесь Electrum, обновитесь до версии 4.8.3. Скачивайте её только с официального сайта и проверяйте подпись;
2) Сверяйте адрес целиком: проверки «по четырём символам в начале и в конце» недостаточно против целевой атаки;
3) Если транзакция зависла, проверьте её фактический статус в обозревателе блоков, а не только в кошельке;
4) Если у вас крупная сумма, запустите собственный узел: данные, которые показывает вам публичный сервер, в конечном счёте зависят от него.
Я обычно не слишком расспрашиваю симпатичных девушек об их «прошлом», а вот подпись каждой записи в истории кошелька обязательно проверяю 😏
#链上安全 #比特币钱包 #Electrum
必备小神器888:
轻钱包连公共服务器等于把广播权交人,别只对末四位,升4.8.3并核对全地址。
1
1
1.8k

·
--
🎯 Уязвимость старого кошелька: чуть повысишь комиссию через RBF — и монеты улетели
📰 Уязвимость Electrum: вредоносный сервер подделывает неподтверждённые транзакции. Когда вы нажимаете «Ускорить» и платите комиссию, вы на самом деле подписываете перевод в его пользу. Пользователи уже теряли монеты. Исправлено только в версии 4.8.3
💬 Старый и проверенный кошелёк подвёл из-за собственной модели доверия. Самое подлое — подделали даже последние четыре цифры адреса: невооружённым глазом не заметить. Срочно обновитесь
🏷️ #Electrum #钱包安全 #RBF #Биткоин

Только что увидел сегодняшнюю новость CoinDesk — аж холодный пот прошиб: наконец раскрыли подробности уязвимости 4.8.3 в старом биткоин-кошельке Electrum. Оказывается, чтобы украсть монеты, не нужно взламывать ваш приватный ключ — достаточно, чтобы вы нажали «Ускорить».
Схема такая: сначала вредоносный сервер подменяет вашу неподтверждённую транзакцию фальшивой. У фальшивки нулевая комиссия, и выглядит так, будто она просто зависла. Нажимаете «Ускорить» — и кошелёк подписывает эту фальшивую транзакцию как настоящую, после чего монеты прямиком оказываются у хакера. А самое коварное — последние 4 цифры адреса хакера совпадают с настоящим адресом, так что с первого взгляда разницы не заметить.
В октябре уже сообщили о двух случаях: в первом, 11-го числа, монеты не пропали, а во втором, 18-го, их действительно украли. Официальная сумма не раскрыта. Кто ещё не обновился до 4.8.3 и продолжает подключаться к незнакомым серверам — проверьте, не про вас ли это.
В комментариях выбирайте: A — давно обновился, вообще не переживаю; B — только узнал, прямо сейчас пойду обновляться. Ты уже в безопасности или всё ещё в ловушке?
$BTC $ETH $SOL #Electrum #比特币 #БезопасностьКошелька
5
·
--
🚨 Предупреждение о безопасности Bitcoin: Electrum устранил критическую уязвимость кошелька!
Недавняя уязвимость кошелька Electrum — серьёзное напоминание о том, что безопасность криптовалюты — это не только защита приватных ключей.
Злоумышленники воспользовались уязвимостью, которая позволяла вредоносным серверам перенаправлять платежи в Bitcoin, когда пользователи вручную повышали комиссию за транзакцию. По сообщениям, как минимум один пользователь потерял средства.
Electrum устранил проблему в версии 4.8.3: теперь кошелёк проверяет подписи для входов, принадлежащих кошельку, чтобы предотвратить подобные манипуляции.
💡 Мой вывод: не думайте, что ваши средства полностью защищены лишь потому, что приватные ключи в безопасности. Программное обеспечение кошелька, проверка транзакций и своевременные обновления не менее важны.
Если вы пользуетесь Electrum, обновите его до версии 4.8.3 и внимательно проверяйте транзакции, прежде чем подтверждать их.
В мире криптовалют одна небольшая ошибка в вопросах безопасности может обойтись вам в реальные деньги. Защитите свои активы, пока не случилось непоправимое. 🔐
$BULLA $ARIA $DOOD
#Bitcoin #BTC #CryptoSecurity #Electrum #CryptoNews
6
523

·
--
【Рыночные новости】Одно нажатие — и транзакция ускорена: биткоины могли попасть в карман хакеров. 24 октября Electrum сообщила: вредоносные серверы перехватывают настоящую транзакцию и подменяют её фальшивой, в которой указаны реквизиты злоумышленника; старые версии не проверяют подписи неподтверждённых транзакций и отображают поддельную. Когда вы повышаете комиссию с помощью RBF, поддельная транзакция подписывается как настоящая. Первый случай произошёл 18 октября; уязвимость исправлена в версии 4.8.3. Сначала обновите программу, затем проверьте адрес.
Вы всё ещё переводите монеты через сервер по умолчанию?
$BTC $ETH $SOL
#比特币 #Electrum #БезопасностьКошелька
(Источник: ABMedia)
⚠️Предупреждение о рисках: выше приведена информация о рынке, она не является инвестиционной рекомендацией. Инвестиции сопряжены с риском; принимайте решения осмотрительно.
278
·
--
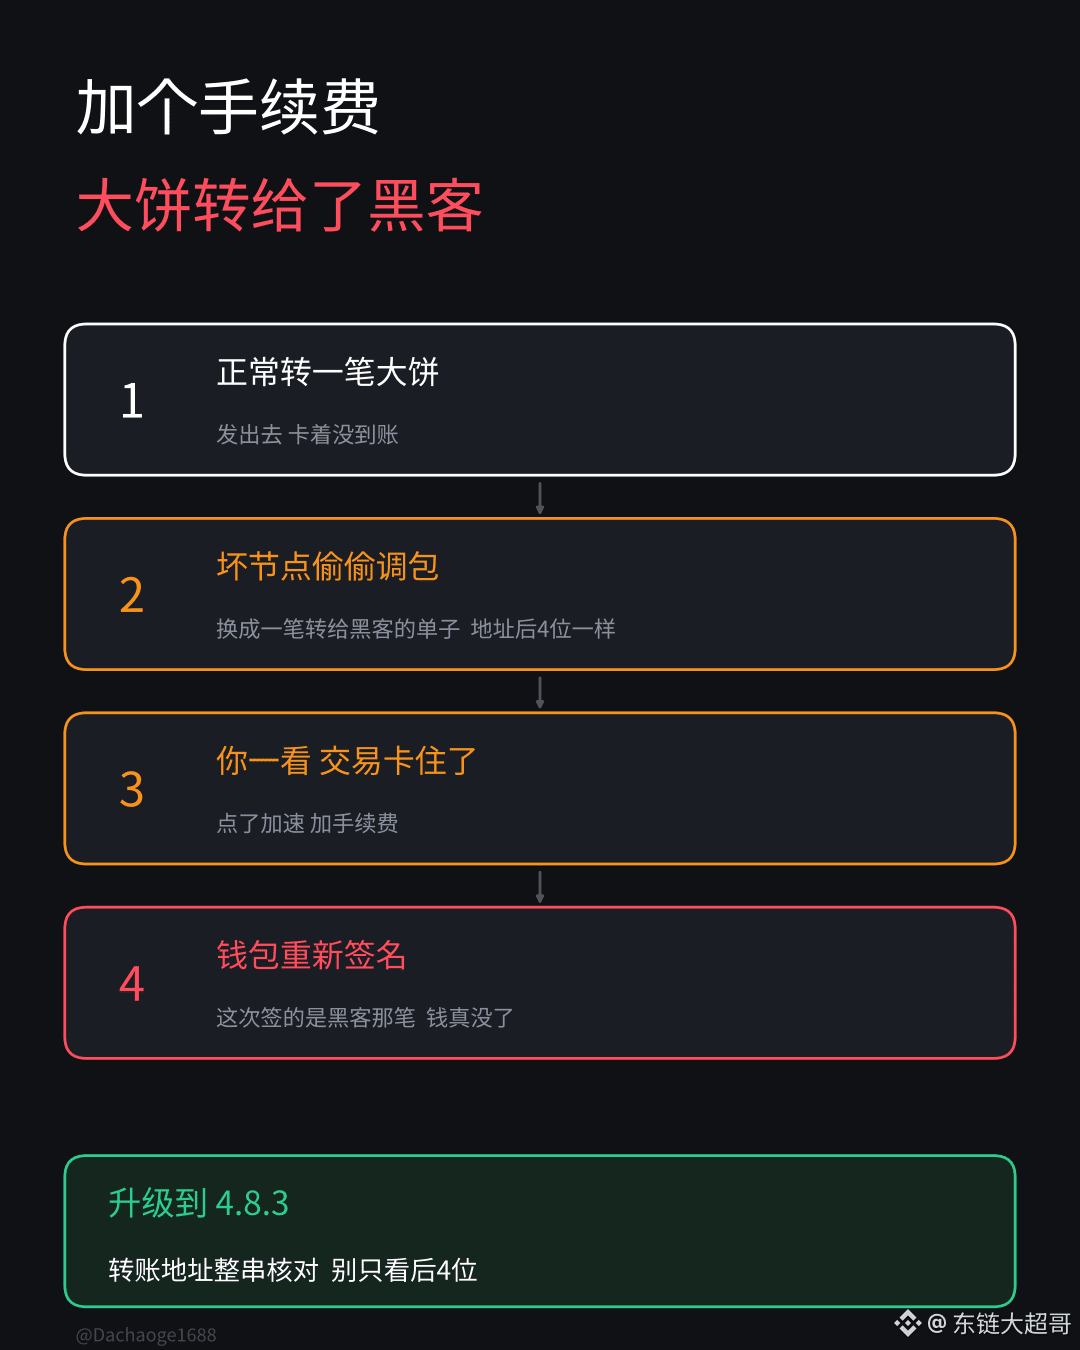
При переводе битка я добавил комиссию, чтобы деньги быстрее дошли, а в итоге они попали прямо к хакеру.
Electrum — один из старейших биткоин-кошельков. В этот раз дело было не в краже приватного ключа: пользователей подставила кнопка «Ускорить».
Это лёгкий кошелёк: он не хранит у себя всю копию блокчейна, а проверяет транзакции через публичные узлы. Вот в чём проблема. В старых версиях не проверялась подпись неподтверждённых транзакций: кошелёк верил всему, что показывал узел.
Хакер настроил вредоносный узел и незаметно подменял транзакцию, когда вы отправляли деньги. Настоящую транзакцию он не транслировал, а вместо неё кошелёк показывал фальшивую — с переводом ему. Последние 4 символа адреса получателя совпадали с нужными, а комиссию он специально выставлял нулевой, чтобы казалось, будто перевод завис.
Вы видите, что транзакция зависла, нажимаете «Ускорить» и повышаете комиссию. Кошелёк подписывает транзакцию заново — на этот раз ту, что подменил хакер. И деньги действительно исчезают.
О подмене транзакций сообщили 11 октября, а 18-го подтвердилось, что у кого-то после повышения комиссии пропали деньги. Только 24 октября разработчики выпустили исправление — версию 4.8.3. На всё ушло почти две недели.
Если пользуетесь Electrum, срочно обновитесь до 4.8.3 и скачивайте кошелёк только с официального сайта. Всегда сверяйте адрес целиком, а не только последние символы.
На цену битка эта история почти не повлияла: сейчас он стоит около 79 500. Официально сумму украденного не раскрыли; пока подтверждён только один пострадавший. Но этот случай кое-что показывает: чем старше кошелёк, тем меньше оснований считать его безопасным по умолчанию. #Electrum $BTC Уязвимость кошелька привела к краже средств
203

·
--
Самое коварное в этой уязвимости Electrum — она использует вашу осторожность
24 октября Electrum опубликовал предупреждение об уязвимости высокого уровня опасности, затрагивающей все версии до 4.8.3. По словам разработчиков, некоторые серверы уже использовали её в реальных условиях. Подтверждены два случая, в одном из которых пользователь потерял деньги.
Схема атаки несложная: вы отправляете транзакцию, вредоносный сервер не пересылает её, а просто поглощает. Затем он добавляет в историю кошелька поддельную транзакцию — с теми же входами, почти всеми средствами на адрес злоумышленника и комиссией 0.
Вы видите, что перевод завис, а комиссия равна 0. Какова обычная реакция? Вручную повысить комиссию — то есть использовать RBF.
В этот момент Electrum подписывает поддельную транзакцию, и деньги попадают в карман злоумышленника.
Есть и ещё одна хитрость: последние четыре символа адреса злоумышленника совпадают с адресом, на который вы собирались отправить деньги.
Этот случай — напоминание для всех, кто самостоятельно хранит свои средства.
Во-первых, проверяйте адрес целиком, а не только первые или последние несколько символов. Если можно отсканировать QR-код — не вводите адрес вручную.
Во-вторых, если перевод завис, не используйте RBF прямо в кошельке. Проверьте txid на mempool.space, убедитесь, что транзакция действительно есть в блокчейне, и только потом действуйте.
Обновиться до 4.8.3 — необходимый минимум, но этого недостаточно.
Безопасность кошелька — это не просто установить его, а не лениться на каждом шаге 👀
$BTC #Electrum #钱包安全 #BTC

67

·
--
Рост
#ElectrumWalletBugLetRogueServersStealFunds
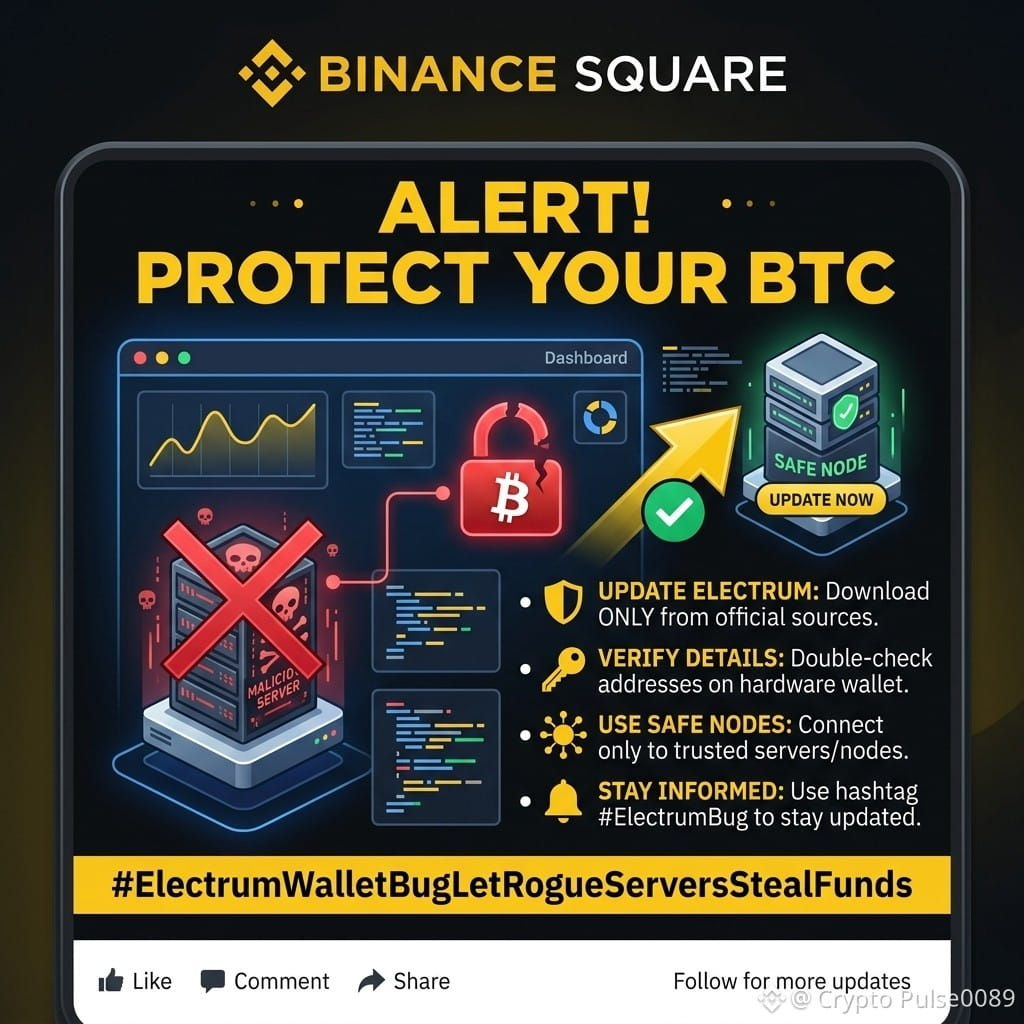
🚨 СРОЧНОЕ ПРЕДУПРЕЖДЕНИЕ БЕЗОПАСНОСТИ: #ElectrumWalletBug 🚨
Обнаружена критическая уязвимость безопасности, связанная с #ElectrumWalletBugLetRogueServersStealFunds . Злонамеренные или мошеннические серверы Electrum могут воспользоваться уязвимостями связи, чтобы подменять запросы на подтверждение транзакций и потенциально опустошать кошельки пользователей!
Если вы пользуетесь биткоин-кошельком Electrum, немедленно защитите свои средства, выполнив следующие действия:
⚠️ ЧТО НУЖНО СДЕЛАТЬ ПРЯМО СЕЙЧАС:
Обновите кошелёк: убедитесь, что у вас установлена последняя официальная версия Electrum, загруженная только с официального сайта (electrum.org).
Не подключайтесь к неизвестным серверам: не используйте непроверенные общедоступные серверы.
Запустите собственный узел или сервер: если возможно, подключите Electrum к своему частному серверу (например, Electrum Personal Server или ElectrumX).
Проверяйте адреса на аппаратном кошельке: всегда сверяйте адрес получателя на экране аппаратного кошелька, прежде чем подтверждать транзакцию.
Предупредите других: поделитесь этим сообщением, чтобы защитить сообщество!
🛡️ Берегите себя, соблюдайте меры безопасности и проверяйте подключения!
#CryptoSecurity #Bitcoin #Electrum #BTC #БезопасностьКриптовалют #БезопасностьКошелька
$AMZNB $TSLAB $SQQQB
45
·
--
См. перевод
⚠️ BREAKING: Electrum Wallet Bug - BTC Stolen!
Electrum wallet me bada flaw mila hai!
Hackers fake Bitcoin payment dikha ke users ke funds chura rahe hain jab user Replace-by-Fee se fee badhata hai.
🔴 At least 1 confirmed theft ho chuka hai
✅ Fix: Version 4.8.3 on Oct 24 ko release ho gaya hai
⚠️ Purane versions abhi bhi hack ho sakte hain
SOLUTION: Foran electrum.org se v4.8.3 update karo aur address double check karo signing se pehle!
Aap kaunsa wallet use karte ho? Safe ho?
#BTC☀️ #Bitcoin❗ #Electrum #SecurityAlert #CryptoNews
BTC $80,179.01
68
·
--
Статья
Последние четыре символа адреса в поддельной транзакции с нулевой комиссией совпадают — повышаете комиссию и подписываете перевод хакеруХотел ускорить зачисление, повысил комиссию — и в итоге подписал перевод монет хакеру.
Разработчики Electrum сообщили: в версиях старше 4.8.3 вредоносный сервер может перехватить только что отправленную вами транзакцию и подложить в историю кошелька конфликтующую транзакцию на адрес злоумышленника. Если вы нажмёте RBF, чтобы повысить комиссию, старая версия может подписать поддельную транзакцию как настоящий перевод. Хуже того, последние четыре символа адреса получателя часто подбирают так, чтобы они совпадали с адресом настоящего получателя. Поддельную транзакцию с нулевой комиссией намеренно оставляют неподтверждённой, чтобы подтолкнуть вас повысить комиссию.
Хронология довольно чёткая: 11 октября обнаружили первый случай — историю транзакций подменили, но средства остались на месте; 18 октября подтвердили второй случай: после повышения комиссии средства украли, однако сумму до сих пор не раскрыли. Патч 4.8.3 выпустили только 24 октября. По заявлению разработчиков, некоторые серверы уже используются для атак. Пользователи собственного сервера или подключающиеся только к доверенным узлам не затронуты. Пока обновление не установлено, перед подписанием любой транзакции (в том числе с повышенной комиссией) проверяйте полный адрес получателя и сумму. Загружайте установочный файл только с официального сайта и проверяйте его с помощью GPG.
Последние четыре символа адреса в поддельной транзакции с нулевой комиссией совпадают — повышаете комиссию и подписываете перевод хакеру
Хотел ускорить зачисление, повысил комиссию — и в итоге подписал перевод монет хакеру.
Разработчики Electrum сообщили: в версиях старше 4.8.3 вредоносный сервер может перехватить только что отправленную вами транзакцию и подложить в историю кошелька конфликтующую транзакцию на адрес злоумышленника. Если вы нажмёте RBF, чтобы повысить комиссию, старая версия может подписать поддельную транзакцию как настоящий перевод. Хуже того, последние четыре символа адреса получателя часто подбирают так, чтобы они совпадали с адресом настоящего получателя. Поддельную транзакцию с нулевой комиссией намеренно оставляют неподтверждённой, чтобы подтолкнуть вас повысить комиссию.
Хронология довольно чёткая: 11 октября обнаружили первый случай — историю транзакций подменили, но средства остались на месте; 18 октября подтвердили второй случай: после повышения комиссии средства украли, однако сумму до сих пор не раскрыли. Патч 4.8.3 выпустили только 24 октября. По заявлению разработчиков, некоторые серверы уже используются для атак. Пользователи собственного сервера или подключающиеся только к доверенным узлам не затронуты. Пока обновление не установлено, перед подписанием любой транзакции (в том числе с повышенной комиссией) проверяйте полный адрес получателя и сумму. Загружайте установочный файл только с официального сайта и проверяйте его с помощью GPG.
76
·
--
🚨 Внимание пользователям Electrum: этот шаг с повышением комиссии (RBF) может отправить ваши монеты хакерам!
Electrum сообщил об уязвимости высокого уровня риска: вредоносный сервер может подделать историю транзакций и подменить адрес получателя, когда вы «ускоряете транзакцию». Уже 2 пользователя потеряли крупные суммы в BTC (источник: сообщение Electrum / SecurityOnline, 10/26).
⚠️ Как это работает:
• Несколько первых и последних символов нового адреса похожи на исходный — при беглом взгляде разницы не заметить
• Вы думаете, что просто повышаете комиссию, а на самом деле повторно отправляете средства атакующему
✅ Как защититься:
1️⃣ Немедленно обновитесь до версии 4.8.3 (уязвимы все старые версии)
2️⃣ Перед подписанием полностью сверяйте адрес получателя, а не только его начало и конец
3️⃣ Для крупных сумм используйте собственный сервер Electrum или посимвольно проверяйте адрес на экране аппаратного кошелька
Рынок сильно просел (BTC — около 80 тысяч), но безопасность кошелька всегда важнее цены: самостоятельное хранение = личная ответственность.
Где храните свои BTC: на бирже, в аппаратном кошельке или в Electrum? Обсудим в комментариях 👇
$BTC #Electrum #比特币安全 #КриптоПросвещение
Это лишь личное мнение и не является инвестиционной рекомендацией

См. перевод
Vulnerabilities are everywhere😧
A vulnerability in the #Electrum #Bitcoin wallet allowed rogue servers to steal funds when users tried to speed up stuck payments.😕
Older versions accepted certain pending transactions from public servers without fully verifying signatures. Attackers could insert look-alike transactions, and when users applied a fee bump (Replace-by-Fee), they risked signing a payment to the attacker instead. The issue was confirmed in at least two real cases.
Electrum has released version 4.8.3 to close the flaw. Users should update promptly and avoid relying on untrusted servers for critical operations.
Security risks and weaknesses permeate every aspect of the ecosystem.
Check This Related Information:-
[Is Cybersecurity About to Outshine AI? Here’s Why You Shouldn’t Ignore These Two Tokens!](https://app.binance.com/uni-qr/cart/381137141755585?r=S4DH99WR&l=en&uco=5ewrZ5HoRZsxouAWxbreNw&uc=app_square_share_link&us=copylink)
@Binance_News @KathalVahini #BTC #Security #CoinVahini $BTC
Vulnerabilities are everywhere😧
A vulnerability in the #Electrum #Bitcoin wallet allowed rogue servers to steal funds when users tried to speed up stuck payments.😕
Older versions accepted certain pending transactions from public servers without fully verifying signatures. Attackers could insert look-alike transactions, and when users applied a fee bump (Replace-by-Fee), they risked signing a payment to the attacker instead. The issue was confirmed in at least two real cases.
Electrum has released version 4.8.3 to close the flaw. Users should update promptly and avoid relying on untrusted servers for critical operations.
Security risks and weaknesses permeate every aspect of the ecosystem.
Check This Related Information:-
Is Cybersecurity About to Outshine AI? Here’s Why You Shouldn’t Ignore These Two Tokens!
@Binance News @Kathals Info Bits #BTC #Security #CoinVahini $BTC
1
1

·
--
$BTC: после повышения комиссии средства ушли на незнакомый адрес. 24-го числа Electrum сообщила, что пользователи уже потеряли средства; в версии 4.8.3 уязвимость исправлена.
Перевод завис, и вы хотите повысить комиссию, чтобы он прошёл быстрее — вполне обычная ситуация. Проблема старых версий кошелька заключалась в том, что адрес получателя у ожидающего подтверждения платежа на экране мог быть подменён.
В официальном сообщении объясняется: вредоносный сервер скрывает исходную транзакцию и подставляет запись с адресом злоумышленника. Если пользователь повышает комиссию для этой транзакции и подписывает её заново, BTC могут уйти злоумышленнику. Компания получила два сообщения о таких случаях, и один пользователь потерял средства. Последние четыре цифры поддельного адреса совпадали с исходным, поэтому при беглом просмотре подмену легко не заметить.
Для тех, кто по-прежнему использует старую версию кошелька для отправки BTC, риск возникает при повторной подписи. При проверке вывода средств сверяйте полный адрес получателя и сумму, а не только последние четыре цифры. Загружайте обновление с electrum.org и проверяйте его подпись. По словам компании, эта атака не затрагивает клиентов, подключённых к доверенным серверам, например к собственным; это также не означает, что сеть Биткоина была взломана.
Если в спешке подписать транзакцию заново, есть риск отправить весь платёж не тому получателю; обновление и повторная проверка требуют дополнительного времени. Продолжать обработку платежа можно лишь после установки исправленной версии и подтверждения того, что полный адрес получателя совпадает с исходным.
Эта публикация участвует в программе Binance Square по добыче контента. Автор может получить комиссионное вознаграждение платформы и награды за взаимодействие.
#BTC #Electrum #БезопасностьКошелька
{future}(BTCUSDT)
$BTC: после повышения комиссии средства ушли на незнакомый адрес. 24-го числа Electrum сообщила, что пользователи уже потеряли средства; в версии 4.8.3 уязвимость исправлена.
Перевод завис, и вы хотите повысить комиссию, чтобы он прошёл быстрее — вполне обычная ситуация. Проблема старых версий кошелька заключалась в том, что адрес получателя у ожидающего подтверждения платежа на экране мог быть подменён.
В официальном сообщении объясняется: вредоносный сервер скрывает исходную транзакцию и подставляет запись с адресом злоумышленника. Если пользователь повышает комиссию для этой транзакции и подписывает её заново, BTC могут уйти злоумышленнику. Компания получила два сообщения о таких случаях, и один пользователь потерял средства. Последние четыре цифры поддельного адреса совпадали с исходным, поэтому при беглом просмотре подмену легко не заметить.
Для тех, кто по-прежнему использует старую версию кошелька для отправки BTC, риск возникает при повторной подписи. При проверке вывода средств сверяйте полный адрес получателя и сумму, а не только последние четыре цифры. Загружайте обновление с electrum.org и проверяйте его подпись. По словам компании, эта атака не затрагивает клиентов, подключённых к доверенным серверам, например к собственным; это также не означает, что сеть Биткоина была взломана.
Если в спешке подписать транзакцию заново, есть риск отправить весь платёж не тому получателю; обновление и повторная проверка требуют дополнительного времени. Продолжать обработку платежа можно лишь после установки исправленной версии и подтверждения того, что полный адрес получателя совпадает с исходным.
Эта публикация участвует в программе Binance Square по добыче контента. Автор может получить комиссионное вознаграждение платформы и награды за взаимодействие.
#BTC #Electrum #БезопасностьКошелька
138

·
--
Падение
Electrum официально сообщила о критической уязвимости в версиях до 4.8.3. Злоумышленный сервер может перехватить только что отправленную в сеть транзакцию и показать в кошельке конфликтующую транзакцию с подменённым адресом получателя.
Если пользователь не перепроверит адрес и воспользуется RBF для ускорения транзакции, он может собственноручно подписать транзакцию, созданную злоумышленником. По словам разработчиков, такие атаки уже происходили в реальности, и пользователи сообщали о потере средств. Рекомендуется обновиться до версии 4.8.3 или новее и скачивать программу только с electrum.org. Вы перепроверяете адрес каждый раз перед ускорением транзакции?
$BTC 🔸 #Electrum #比特币钱包 #钱包安全 #Electrum修复4.8.3前版本高危漏洞
{future}(BTCUSDT)
{future}(ETHUSDT)
Electrum официально сообщила о критической уязвимости в версиях до 4.8.3. Злоумышленный сервер может перехватить только что отправленную в сеть транзакцию и показать в кошельке конфликтующую транзакцию с подменённым адресом получателя.
Если пользователь не перепроверит адрес и воспользуется RBF для ускорения транзакции, он может собственноручно подписать транзакцию, созданную злоумышленником. По словам разработчиков, такие атаки уже происходили в реальности, и пользователи сообщали о потере средств. Рекомендуется обновиться до версии 4.8.3 или новее и скачивать программу только с electrum.org. Вы перепроверяете адрес каждый раз перед ускорением транзакции?
$BTC 🔸 #Electrum #比特币钱包 #钱包安全 #Electrum修复4.8.3前版本高危漏洞
217
Войдите, чтобы посмотреть больше материала
Присоединяйтесь к пользователям криптовалют по всему миру на Binance Square
⚡️ Получайте новейшую и полезную информацию о криптоактивах.
💬 Нам доверяет крупнейшая в мире криптобиржа.
👍 Получите достоверные аналитические данные от верифицированных создателей контента.
Эл. почта/номер телефона
В тренде
1
#CanMicrosoftDeliverOnAI
Просмотров: 353,256
2,789 обсуждают
2
#CanGoogleDefindItsCore
Просмотров: 209,558
1,979 обсуждают
3
#ПротоколFOMC
Просмотров: 62,043
252 обсуждают
4
#fomcотслеживание
Просмотров: 53,979
506 обсуждают
5
#EarningsSeason
Просмотров: 5.9M
28,823 обсуждают
6
#$10.9BBitcoinOptionsExpireFriday
Просмотров: 537
31 обсуждают
7
#ThailandSupremeCourtRulesBitcoinIsProperty
Просмотров: 1,370
107 обсуждают
8
#BitcoinSurpasses$81K
Просмотров: 19,845
81 обсуждают
9
#RobinhoodFalls8.4%AfterItsResults
Просмотров: 12,299
258 обсуждают
10
#KOSPISurges6.63%BackAbove6000
Просмотров: 12,469
269 обсуждают