
#bitgetdetailssecurityincidenttimeline
bitgetdetailssecurityincidenttimeline
Просмотров: 106,442
815 обсуждают
Популярные
Новые
·
--
Рост
#BitgetDetailsSecurityIncidentTimeline
Bitget опубликовала временную шкалу инцидента по инцидента по безопасности, произошедшего 24 сентября. По данным Bitget, несанкционированные переводы были обнаружены в 18:31 UTC, после чего была активирована ее служба экстренного реагирования и временно приостановлены выводы.
24 сент.: Обнаружены несанкционированные переводы; выводы приостановлены на время торгов, при этом депозиты оставались доступными.
Первоначальная оценка: Около 351,6 млн долларов затронутых активов.
25 сент.: Bitget заявила, что путь атаки и лежащая в основе уязвимость были выявлены и устранены. Дальнейшая классификация on-chain пересмотрела сумму затронутых средств до примерно 387,5 млн долларов.
Расследование: Mandiant и SlowMist помогают с форензик-расследованием и отслеживанием средств.
26 сент.: Bitget объявила поэтапный план восстановления вывода средств.
С 28 сент.: Выводы запланировано возобновить прогрессивно, начиная с BTC, затем ETH, USDT и других активов.
Bitget утверждает, что ее холодные кошельки не пострадали, а финансовый ущерб покрывается Фондом защиты пользователей. Компания также говорит, что инцидент остается локализованным, пока продолжаются восстановительные работы и расследование.
Обсуждение: Ключевой фокус сейчас — прозрачность в отношении пути атаки, эффективность мер по устранению уязвимостей, восстановление затронутых активов и то, будет ли поэтапный процесс вывода средств проходить без дальнейших проблем.
#BitgetDetailsSecurityIncidentTimeline
Bitget опубликовала временную шкалу инцидента по инцидента по безопасности, произошедшего 24 сентября. По данным Bitget, несанкционированные переводы были обнаружены в 18:31 UTC, после чего была активирована ее служба экстренного реагирования и временно приостановлены выводы.
24 сент.: Обнаружены несанкционированные переводы; выводы приостановлены на время торгов, при этом депозиты оставались доступными.
Первоначальная оценка: Около 351,6 млн долларов затронутых активов.
25 сент.: Bitget заявила, что путь атаки и лежащая в основе уязвимость были выявлены и устранены. Дальнейшая классификация on-chain пересмотрела сумму затронутых средств до примерно 387,5 млн долларов.
Расследование: Mandiant и SlowMist помогают с форензик-расследованием и отслеживанием средств.
26 сент.: Bitget объявила поэтапный план восстановления вывода средств.
С 28 сент.: Выводы запланировано возобновить прогрессивно, начиная с BTC, затем ETH, USDT и других активов.
Bitget утверждает, что ее холодные кошельки не пострадали, а финансовый ущерб покрывается Фондом защиты пользователей. Компания также говорит, что инцидент остается локализованным, пока продолжаются восстановительные работы и расследование.
Обсуждение: Ключевой фокус сейчас — прозрачность в отношении пути атаки, эффективность мер по устранению уязвимостей, восстановление затронутых активов и то, будет ли поэтапный процесс вывода средств проходить без дальнейших проблем.
Bitget опубликовала временную шкалу инцидента по инцидента по безопасности, произошедшего 24 сентября. По данным Bitget, несанкционированные переводы были обнаружены в 18:31 UTC, после чего была активирована ее служба экстренного реагирования и временно приостановлены выводы.
24 сент.: Обнаружены несанкционированные переводы; выводы приостановлены на время торгов, при этом депозиты оставались доступными.
Первоначальная оценка: Около 351,6 млн долларов затронутых активов.
25 сент.: Bitget заявила, что путь атаки и лежащая в основе уязвимость были выявлены и устранены. Дальнейшая классификация on-chain пересмотрела сумму затронутых средств до примерно 387,5 млн долларов.
Расследование: Mandiant и SlowMist помогают с форензик-расследованием и отслеживанием средств.
26 сент.: Bitget объявила поэтапный план восстановления вывода средств.
С 28 сент.: Выводы запланировано возобновить прогрессивно, начиная с BTC, затем ETH, USDT и других активов.
Bitget утверждает, что ее холодные кошельки не пострадали, а финансовый ущерб покрывается Фондом защиты пользователей. Компания также говорит, что инцидент остается локализованным, пока продолжаются восстановительные работы и расследование.
Обсуждение: Ключевой фокус сейчас — прозрачность в отношении пути атаки, эффективность мер по устранению уязвимостей, восстановление затронутых активов и то, будет ли поэтапный процесс вывода средств проходить без дальнейших проблем.
152

·
--
Таймлайн Bitget всё ещё в горячем списке|то, что приватный ключ не утёк, не равно безопасности авторизационного звена|ETH на уровне $2649 — я подожду
Моя позиция: сначала перепроверить процесс авторизации, а не расслаблять правила хранения, потому что «приватный ключ не утёк». На площадке в текущем выпуске #BitgetDetailsSecurityIncidentTimeline всё ещё на главной странице: 45 человек обсуждают, как и в прошлый раз; это продолжение темы, а не ещё одна атака. В списке поиска за последние шесть часов ETH не фигурирует, и я не буду записывать «жар» вокруг инцидента как то, что в эфир уже активно вливаются средства.
Проверяемые факты — из официального сообщения Bitget от 27 сентября: платформа заявляет, что по результатам расследования на данный момент возможность утечки приватного ключа или взлома была исключена, однако ключевая серверная часть инфраструктуры кошелька была скомпрометирована: её использовали для подделки данных транзакций и для запуска несанкционированного перевода активов. Обновление от 25 сентября в Центре поддержки также сообщает, что атакующий обошёл уже существующие меры безопасности; в сообщении Binance о CEO live-эфире тоже упоминается подделка инструкций на вывод. Несколько материалов указывают в одном направлении, но расследование всё ещё продолжается: текущий вывод платформы — не пожизненная гарантия безопасности, и это не означает, что я видел полный независимый отчёт о форензике.
Здесь важен механизм принятия торговых решений: дело не только в том, где лежит ключ. Моё понимание такое: защита ключей и защита того, «кто может заставить систему подписывать что именно», — это два разных уровня контроля. Если первый не был пробит, это всё равно не исключает проблемы в серверных командах и авторизационном пути. Нельзя из этого сделать вывод, что все аппаратные кошельки или мультиподписи бессмысленны; и нельзя перекладывать риски процесса конкретной платформы на консенсус сети Ethereum. Материалы не доказывают, что из-за этого инцидента «стал нерабочим» ETH mainnet; инцидент затрагивает активы вроде ETH, но «протокол Ethereum был взломан» — это не одно и то же.
Почему это влияет на крипторынок? Доверие к кастодиану влияет на то, где пользователи держат балансы, как быстро переводятся средства между платформами и можно ли корректно исполнить стоп-лоссы. Риск-бюджет нельзя сводить только к колебаниям цены: нужно заложить запас на аномалии канала. Мои действия — не гадать личность атакующего, а снизить зависимость от одного канала и сверить фактическое доступное состояние. То, что сервис выглядит штатно, — лишь предпосылка для операций; это не означает, что позже вновь не возникнут риски. И обсуждение безопасности само по себе не становится автоматическим поводом делать шорт по ETH.
Как рынок уже отреагировал? Kraken опубликовал: до ETH/USD около $2649.25, затем 24-часовая динамика откатилась/двигалась в диапазоне $2635.57–$2716.32; сейчас цена всё ещё в нижней части диапазона. У меня нет доказательств, чтобы объяснять откат именно этой временной линией. Американский спотовый ETF на ETH: актуальная дата завершения последнего торгового дня — всё ещё 25 сентября, а это нельзя выдавать за «новую заявку сегодня». В краткосроке я наблюдаю, сможет ли цена вернуть $2665; $2630 — условие отмены плана перед входом, а не обещание, что поддержка никогда не будет пробита.
Если бы это был мой личный трейд: я бы не участвовал, позиция нулевая, не делал шорт и не добавлял плечо. Только если в течение часа цена закроется выше $2665, затем откат с удержанием $2655–$2665 и при этом котировки/каналы ввода-вывода работают нормально, тогда я использую до 0.3% от общего капитала для спот-теста лонга. $2685 — уменьшить вдвое, $2700 — закрыть остаток. После входа: жёсткий стоп на $2640, либо если две подряд часовые свечи закроются ниже $2655 — полностью выйти. Если до входа цена пробьёт $2630 — план отменяю и не «докрываю» в минусе. Если позже официальный ход расследования изменит текущий вывод по авторизационному пути, либо в канале появятся аномалии — отменяю участие. Не было триггера плана — значит сделка не считается, и её нельзя превращать в разбор «почему получилось заработать».
Источник: официальное сообщение Bitget, обновление Центра поддержки; Kraken. #BitgetDetailsSecurityIncidentTimeline #ETH
Выше — лишь мои личные наблюдения за рынком и не является инвестиционной рекомендацией.
Таймлайн Bitget всё ещё в горячем списке|то, что приватный ключ не утёк, не равно безопасности авторизационного звена|ETH на уровне $2649 — я подожду
Моя позиция: сначала перепроверить процесс авторизации, а не расслаблять правила хранения, потому что «приватный ключ не утёк». На площадке в текущем выпуске #BitgetDetailsSecurityIncidentTimeline всё ещё на главной странице: 45 человек обсуждают, как и в прошлый раз; это продолжение темы, а не ещё одна атака. В списке поиска за последние шесть часов ETH не фигурирует, и я не буду записывать «жар» вокруг инцидента как то, что в эфир уже активно вливаются средства.
Проверяемые факты — из официального сообщения Bitget от 27 сентября: платформа заявляет, что по результатам расследования на данный момент возможность утечки приватного ключа или взлома была исключена, однако ключевая серверная часть инфраструктуры кошелька была скомпрометирована: её использовали для подделки данных транзакций и для запуска несанкционированного перевода активов. Обновление от 25 сентября в Центре поддержки также сообщает, что атакующий обошёл уже существующие меры безопасности; в сообщении Binance о CEO live-эфире тоже упоминается подделка инструкций на вывод. Несколько материалов указывают в одном направлении, но расследование всё ещё продолжается: текущий вывод платформы — не пожизненная гарантия безопасности, и это не означает, что я видел полный независимый отчёт о форензике.
Здесь важен механизм принятия торговых решений: дело не только в том, где лежит ключ. Моё понимание такое: защита ключей и защита того, «кто может заставить систему подписывать что именно», — это два разных уровня контроля. Если первый не был пробит, это всё равно не исключает проблемы в серверных командах и авторизационном пути. Нельзя из этого сделать вывод, что все аппаратные кошельки или мультиподписи бессмысленны; и нельзя перекладывать риски процесса конкретной платформы на консенсус сети Ethereum. Материалы не доказывают, что из-за этого инцидента «стал нерабочим» ETH mainnet; инцидент затрагивает активы вроде ETH, но «протокол Ethereum был взломан» — это не одно и то же.
Почему это влияет на крипторынок? Доверие к кастодиану влияет на то, где пользователи держат балансы, как быстро переводятся средства между платформами и можно ли корректно исполнить стоп-лоссы. Риск-бюджет нельзя сводить только к колебаниям цены: нужно заложить запас на аномалии канала. Мои действия — не гадать личность атакующего, а снизить зависимость от одного канала и сверить фактическое доступное состояние. То, что сервис выглядит штатно, — лишь предпосылка для операций; это не означает, что позже вновь не возникнут риски. И обсуждение безопасности само по себе не становится автоматическим поводом делать шорт по ETH.
Как рынок уже отреагировал? Kraken опубликовал: до ETH/USD около $2649.25, затем 24-часовая динамика откатилась/двигалась в диапазоне $2635.57–$2716.32; сейчас цена всё ещё в нижней части диапазона. У меня нет доказательств, чтобы объяснять откат именно этой временной линией. Американский спотовый ETF на ETH: актуальная дата завершения последнего торгового дня — всё ещё 25 сентября, а это нельзя выдавать за «новую заявку сегодня». В краткосроке я наблюдаю, сможет ли цена вернуть $2665; $2630 — условие отмены плана перед входом, а не обещание, что поддержка никогда не будет пробита.
Если бы это был мой личный трейд: я бы не участвовал, позиция нулевая, не делал шорт и не добавлял плечо. Только если в течение часа цена закроется выше $2665, затем откат с удержанием $2655–$2665 и при этом котировки/каналы ввода-вывода работают нормально, тогда я использую до 0.3% от общего капитала для спот-теста лонга. $2685 — уменьшить вдвое, $2700 — закрыть остаток. После входа: жёсткий стоп на $2640, либо если две подряд часовые свечи закроются ниже $2655 — полностью выйти. Если до входа цена пробьёт $2630 — план отменяю и не «докрываю» в минусе. Если позже официальный ход расследования изменит текущий вывод по авторизационному пути, либо в канале появятся аномалии — отменяю участие. Не было триггера плана — значит сделка не считается, и её нельзя превращать в разбор «почему получилось заработать».
Источник: официальное сообщение Bitget, обновление Центра поддержки; Kraken. #BitgetDetailsSecurityIncidentTimeline #ETH
Выше — лишь мои личные наблюдения за рынком и не является инвестиционной рекомендацией.
Моя позиция: сначала перепроверить процесс авторизации, а не расслаблять правила хранения, потому что «приватный ключ не утёк». На площадке в текущем выпуске #BitgetDetailsSecurityIncidentTimeline всё ещё на главной странице: 45 человек обсуждают, как и в прошлый раз; это продолжение темы, а не ещё одна атака. В списке поиска за последние шесть часов ETH не фигурирует, и я не буду записывать «жар» вокруг инцидента как то, что в эфир уже активно вливаются средства.
Проверяемые факты — из официального сообщения Bitget от 27 сентября: платформа заявляет, что по результатам расследования на данный момент возможность утечки приватного ключа или взлома была исключена, однако ключевая серверная часть инфраструктуры кошелька была скомпрометирована: её использовали для подделки данных транзакций и для запуска несанкционированного перевода активов. Обновление от 25 сентября в Центре поддержки также сообщает, что атакующий обошёл уже существующие меры безопасности; в сообщении Binance о CEO live-эфире тоже упоминается подделка инструкций на вывод. Несколько материалов указывают в одном направлении, но расследование всё ещё продолжается: текущий вывод платформы — не пожизненная гарантия безопасности, и это не означает, что я видел полный независимый отчёт о форензике.
Здесь важен механизм принятия торговых решений: дело не только в том, где лежит ключ. Моё понимание такое: защита ключей и защита того, «кто может заставить систему подписывать что именно», — это два разных уровня контроля. Если первый не был пробит, это всё равно не исключает проблемы в серверных командах и авторизационном пути. Нельзя из этого сделать вывод, что все аппаратные кошельки или мультиподписи бессмысленны; и нельзя перекладывать риски процесса конкретной платформы на консенсус сети Ethereum. Материалы не доказывают, что из-за этого инцидента «стал нерабочим» ETH mainnet; инцидент затрагивает активы вроде ETH, но «протокол Ethereum был взломан» — это не одно и то же.
Почему это влияет на крипторынок? Доверие к кастодиану влияет на то, где пользователи держат балансы, как быстро переводятся средства между платформами и можно ли корректно исполнить стоп-лоссы. Риск-бюджет нельзя сводить только к колебаниям цены: нужно заложить запас на аномалии канала. Мои действия — не гадать личность атакующего, а снизить зависимость от одного канала и сверить фактическое доступное состояние. То, что сервис выглядит штатно, — лишь предпосылка для операций; это не означает, что позже вновь не возникнут риски. И обсуждение безопасности само по себе не становится автоматическим поводом делать шорт по ETH.
Как рынок уже отреагировал? Kraken опубликовал: до ETH/USD около $2649.25, затем 24-часовая динамика откатилась/двигалась в диапазоне $2635.57–$2716.32; сейчас цена всё ещё в нижней части диапазона. У меня нет доказательств, чтобы объяснять откат именно этой временной линией. Американский спотовый ETF на ETH: актуальная дата завершения последнего торгового дня — всё ещё 25 сентября, а это нельзя выдавать за «новую заявку сегодня». В краткосроке я наблюдаю, сможет ли цена вернуть $2665; $2630 — условие отмены плана перед входом, а не обещание, что поддержка никогда не будет пробита.
Если бы это был мой личный трейд: я бы не участвовал, позиция нулевая, не делал шорт и не добавлял плечо. Только если в течение часа цена закроется выше $2665, затем откат с удержанием $2655–$2665 и при этом котировки/каналы ввода-вывода работают нормально, тогда я использую до 0.3% от общего капитала для спот-теста лонга. $2685 — уменьшить вдвое, $2700 — закрыть остаток. После входа: жёсткий стоп на $2640, либо если две подряд часовые свечи закроются ниже $2655 — полностью выйти. Если до входа цена пробьёт $2630 — план отменяю и не «докрываю» в минусе. Если позже официальный ход расследования изменит текущий вывод по авторизационному пути, либо в канале появятся аномалии — отменяю участие. Не было триггера плана — значит сделка не считается, и её нельзя превращать в разбор «почему получилось заработать».
Источник: официальное сообщение Bitget, обновление Центра поддержки; Kraken. #BitgetDetailsSecurityIncidentTimeline #ETH
Выше — лишь мои личные наблюдения за рынком и не является инвестиционной рекомендацией.
106
#BitgetDetailsSecurityIncidentTimeline
Да. Крупный инцидент по безопасности Bitget произошёл 24 сентября 2026 года, а сегодня, 28 сентября, Bitget начал поэтапное восстановление выводов.
Инцидент безопасности Bitget — хронология
Дата / Время (UTC)
Событие
24 сен — 18:31
Bitget обнаружил несанкционированные переводы из частей инфраструктуры его горячего/тёплого кошелька в нескольких сетях.
Bitget +1
24 сен
Выводы были приостановлены, пока Bitget сдерживал инцидент. Торговля и пополнения продолжались.
Bitget
Первичная оценка
Около 351,6 млн долларов США активов затронуто.
25 сен
В ходе расследования определили путь атаки, а уязвимость была устранена.
Bitget
25 сен
После дополнительной классификации в блокчейне сумма была пересмотрена примерно до 387,5 млн долларов США. Это не означало дополнительного хищения.
Bitget
26–27 сен
Bitget провёл проверку безопасности совместно с Mandiant и SlowMist и объявил план поэтапного вывода.
Bitget
28 сен — 08:00 UTC
Выводы BTC возобновились в сети Bitcoin.
Bitget +1
28 сен — сегодня
Bitget заявляет, что инцидент остаётся локализованным, и дальнейшие несанкционированные переводы не выявлены.
LinkedIn
Что именно оказалось скомпрометировано?
Согласно последнему объяснению Bitget, злоумышленник использовал уязвимость в стороннем продукте по безопасности, получил высокоуровневые внутренние учётные данные и использовал их для отправки мошеннических команд на вывод, которые обходили действующие меры контроля рисков. Bitget заявляет, что приватные ключи не были скомпрометированы, а холодные кошельки не пострадали.
Bitget
График выводов на сегодня
🟢 28 сен, 08:00 UTC: BTC — возобновлены
🟡 29 сен, 08:00 UTC: ETH — Ethereum, BSC, Arbitrum, Base, Optimism
🟡 30 сен, 08:00 UTC: USDT — Ethereum, BSC, Solana, Tron
🟡 2 окт, 08:00 UTC: Другие токены, вывод фиатных средств и P2P
Bitget
Важно: Bitget говорит, что его Фонд защиты пользователей покроет финансовые последствия, и на данный момент он сообщает, что остатки на пользовательских счетах не были затронуты.
Bitget +1
Также появились сообщения о том, что похищенные средства до сих пор перемещаются/обмениваются через THORChain, поэтому операция по восстановлению/отслеживанию всё ещё активна.
#BitgetDetailsSecurityIncidentTimeline
Да. Крупный инцидент по безопасности Bitget произошёл 24 сентября 2026 года, а сегодня, 28 сентября, Bitget начал поэтапное восстановление выводов.
Инцидент безопасности Bitget — хронология
Дата / Время (UTC)
Событие
24 сен — 18:31
Bitget обнаружил несанкционированные переводы из частей инфраструктуры его горячего/тёплого кошелька в нескольких сетях.
Bitget +1
24 сен
Выводы были приостановлены, пока Bitget сдерживал инцидент. Торговля и пополнения продолжались.
Bitget
Первичная оценка
Около 351,6 млн долларов США активов затронуто.
25 сен
В ходе расследования определили путь атаки, а уязвимость была устранена.
Bitget
25 сен
После дополнительной классификации в блокчейне сумма была пересмотрена примерно до 387,5 млн долларов США. Это не означало дополнительного хищения.
Bitget
26–27 сен
Bitget провёл проверку безопасности совместно с Mandiant и SlowMist и объявил план поэтапного вывода.
Bitget
28 сен — 08:00 UTC
Выводы BTC возобновились в сети Bitcoin.
Bitget +1
28 сен — сегодня
Bitget заявляет, что инцидент остаётся локализованным, и дальнейшие несанкционированные переводы не выявлены.
LinkedIn
Что именно оказалось скомпрометировано?
Согласно последнему объяснению Bitget, злоумышленник использовал уязвимость в стороннем продукте по безопасности, получил высокоуровневые внутренние учётные данные и использовал их для отправки мошеннических команд на вывод, которые обходили действующие меры контроля рисков. Bitget заявляет, что приватные ключи не были скомпрометированы, а холодные кошельки не пострадали.
Bitget
График выводов на сегодня
🟢 28 сен, 08:00 UTC: BTC — возобновлены
🟡 29 сен, 08:00 UTC: ETH — Ethereum, BSC, Arbitrum, Base, Optimism
🟡 30 сен, 08:00 UTC: USDT — Ethereum, BSC, Solana, Tron
🟡 2 окт, 08:00 UTC: Другие токены, вывод фиатных средств и P2P
Bitget
Важно: Bitget говорит, что его Фонд защиты пользователей покроет финансовые последствия, и на данный момент он сообщает, что остатки на пользовательских счетах не были затронуты.
Bitget +1
Также появились сообщения о том, что похищенные средства до сих пор перемещаются/обмениваются через THORChain, поэтому операция по восстановлению/отслеживанию всё ещё активна.
Да. Крупный инцидент по безопасности Bitget произошёл 24 сентября 2026 года, а сегодня, 28 сентября, Bitget начал поэтапное восстановление выводов.
Инцидент безопасности Bitget — хронология
Дата / Время (UTC)
Событие
24 сен — 18:31
Bitget обнаружил несанкционированные переводы из частей инфраструктуры его горячего/тёплого кошелька в нескольких сетях.
Bitget +1
24 сен
Выводы были приостановлены, пока Bitget сдерживал инцидент. Торговля и пополнения продолжались.
Bitget
Первичная оценка
Около 351,6 млн долларов США активов затронуто.
25 сен
В ходе расследования определили путь атаки, а уязвимость была устранена.
Bitget
25 сен
После дополнительной классификации в блокчейне сумма была пересмотрена примерно до 387,5 млн долларов США. Это не означало дополнительного хищения.
Bitget
26–27 сен
Bitget провёл проверку безопасности совместно с Mandiant и SlowMist и объявил план поэтапного вывода.
Bitget
28 сен — 08:00 UTC
Выводы BTC возобновились в сети Bitcoin.
Bitget +1
28 сен — сегодня
Bitget заявляет, что инцидент остаётся локализованным, и дальнейшие несанкционированные переводы не выявлены.
Что именно оказалось скомпрометировано?
Согласно последнему объяснению Bitget, злоумышленник использовал уязвимость в стороннем продукте по безопасности, получил высокоуровневые внутренние учётные данные и использовал их для отправки мошеннических команд на вывод, которые обходили действующие меры контроля рисков. Bitget заявляет, что приватные ключи не были скомпрометированы, а холодные кошельки не пострадали.
Bitget
График выводов на сегодня
🟢 28 сен, 08:00 UTC: BTC — возобновлены
🟡 29 сен, 08:00 UTC: ETH — Ethereum, BSC, Arbitrum, Base, Optimism
🟡 30 сен, 08:00 UTC: USDT — Ethereum, BSC, Solana, Tron
🟡 2 окт, 08:00 UTC: Другие токены, вывод фиатных средств и P2P
Bitget
Важно: Bitget говорит, что его Фонд защиты пользователей покроет финансовые последствия, и на данный момент он сообщает, что остатки на пользовательских счетах не были затронуты.
Bitget +1
Также появились сообщения о том, что похищенные средства до сих пор перемещаются/обмениваются через THORChain, поэтому операция по восстановлению/отслеживанию всё ещё активна.
1
115
·
--
Таймлайн Bitget по‑прежнему в топе обсуждений на главной | Использование платформы для розыска средств не равно подтверждению, что нападавший установлен | ETH рядом с 2664 долларами — я пока подожду
Моя позиция: сначала отделить факты от домыслов; не приписывать нападавшему ярлык только по названию платформы для розыска и из‑за этого не гнаться ни за лонгом, ни за шортом по ETH. На Binance в разделе «Площадка» #BitgetDetailsSecurityIncidentTimeline 45 обсуждений; переключение вкладок на главной странице — нельзя сравнивать число обсуждений между разными вкладками, называя это «ростом популярности ускоренно».
Первичные факты — из официального описания инцидента от Bitget: платформа использует LazarusBounty от Bybit как один из каналов для возврата активов, при этом прямо указывается, что независимое расследование с получением собственных доказательств всё ещё продолжается; находки, не прошедшие официальную верификацию, не должны рассматриваться как окончательные выводы. В ходе расследования не делаются предположения об авторстве атаки. Подробные результаты будут раскрыты через официальный отчёт по безопасности. Название инструмента и атрибуция инцидента — это разные типы информации: нельзя лишь по названию написать «уже подтверждено, что это сделала конкретная организация».
Я также сверил объяснение в официальном справочном центре Bybit. Там LazarusBounty описан как программа вознаграждений, которая помогает выявлять и замораживать незаконные средства, и при этом чётко отделяется от Bug Bounty — программы, нацеленной на уязвимости в отчётной платформе. Это пояснение обновлено в 2025 году, а не является новым результатом расследования, опубликованным сегодня; оно помогает понять назначение инструмента, но не заменяет доказательства из расследования по этому инциденту. Я также сверил обновление по безопасности от Bitget от 25 сентября: расследование и отслеживание средств всё ещё продолжаются.
Почему это влияет на торги? Ошибочная атрибуция может раздувать событие с участием одной платформы до угрозы, которая «одинаково касается всех сетей». Но если мы не знаем, кто именно нападавший, нельзя игнорировать уже подтверждённые риски по средствам и каналам. Я сначала проверяю местонахождение активов, необходимые разрешения и пути выхода — и только потом решаю, увеличивать ли риск, а не «угадываю» по имени.
По ETH нужно смотреть отдельно. Официально затронутые активы включают ETH, но это не означает, что «консенсус Ethereum» взломан. Даже если использовать каналы возврата, это не доказывает, что все замороженные средства полностью возвращены пользователям — значит, это нельзя считать дополнительным притоком покупателей. Я жду официального отчёта и статуса восстановления; не подтверждаю отскок непроверенной атрибуцией и не считаю отслеживание «ремонтом ликвидности».
Как рынок отреагировал? Я перепроверил котировки Kraken по ETH/USD около 2664,20 доллара: скользящие 24 часа — от 2635,57 до 2716,32. Цена ушла от локального минимума, но не достигла моего порога подтверждения — значит, это нельзя приписывать обсуждению безопасности. 2670 — условие для участия, 2630 — отменяющая линия до входа, а не гарантия работающей поддержки/сопротивления. Если официальный отчёт меняет оценку рисков или каналов, либо если есть аномалии в каналах — тогда цена подходящая, но участие решается; просто «ценовой уровень удовлетворён» сам по себе не означает участие.
Если бы это был мой личный трейд: я не участвую, позиция нулевая, без шорта и без плеча. Я использую до 0,3% от общего капитала для лонга спот только если часовой таймфрейм закрывается выше 2670, ретест 2665–2670 удерживается, и котировки с фактическим использованием депозитно‑сняточных каналов в норме. 2690 доллара — половина позиции, 2710 — закрыть остаток. После входа при касании 2648 — жёсткий стоп‑лосс в полном объёме; либо если две подряд часовые свечи закрываются ниже 2665 — закрыть всё. Если перед входом цена пробивает 2630 — отменяю план и не усредняю убытки. План, который ещё не сработал, не считается сделкой, и уж точно нельзя писать это как прибыль.
Источник: официальное описание инцидента Bitget и обновление по безопасности от 25 сентября; официальные Q&A по LazarusBounty от Bybit; котировки Kraken.
#BitgetDetailsSecurityIncidentTimeline #ETH
Это лишь личные наблюдения за рынком и не является инвестиционной рекомендацией.
Таймлайн Bitget по‑прежнему в топе обсуждений на главной | Использование платформы для розыска средств не равно подтверждению, что нападавший установлен | ETH рядом с 2664 долларами — я пока подожду
Моя позиция: сначала отделить факты от домыслов; не приписывать нападавшему ярлык только по названию платформы для розыска и из‑за этого не гнаться ни за лонгом, ни за шортом по ETH. На Binance в разделе «Площадка» #BitgetDetailsSecurityIncidentTimeline 45 обсуждений; переключение вкладок на главной странице — нельзя сравнивать число обсуждений между разными вкладками, называя это «ростом популярности ускоренно».
Первичные факты — из официального описания инцидента от Bitget: платформа использует LazarusBounty от Bybit как один из каналов для возврата активов, при этом прямо указывается, что независимое расследование с получением собственных доказательств всё ещё продолжается; находки, не прошедшие официальную верификацию, не должны рассматриваться как окончательные выводы. В ходе расследования не делаются предположения об авторстве атаки. Подробные результаты будут раскрыты через официальный отчёт по безопасности. Название инструмента и атрибуция инцидента — это разные типы информации: нельзя лишь по названию написать «уже подтверждено, что это сделала конкретная организация».
Я также сверил объяснение в официальном справочном центре Bybit. Там LazarusBounty описан как программа вознаграждений, которая помогает выявлять и замораживать незаконные средства, и при этом чётко отделяется от Bug Bounty — программы, нацеленной на уязвимости в отчётной платформе. Это пояснение обновлено в 2025 году, а не является новым результатом расследования, опубликованным сегодня; оно помогает понять назначение инструмента, но не заменяет доказательства из расследования по этому инциденту. Я также сверил обновление по безопасности от Bitget от 25 сентября: расследование и отслеживание средств всё ещё продолжаются.
Почему это влияет на торги? Ошибочная атрибуция может раздувать событие с участием одной платформы до угрозы, которая «одинаково касается всех сетей». Но если мы не знаем, кто именно нападавший, нельзя игнорировать уже подтверждённые риски по средствам и каналам. Я сначала проверяю местонахождение активов, необходимые разрешения и пути выхода — и только потом решаю, увеличивать ли риск, а не «угадываю» по имени.
По ETH нужно смотреть отдельно. Официально затронутые активы включают ETH, но это не означает, что «консенсус Ethereum» взломан. Даже если использовать каналы возврата, это не доказывает, что все замороженные средства полностью возвращены пользователям — значит, это нельзя считать дополнительным притоком покупателей. Я жду официального отчёта и статуса восстановления; не подтверждаю отскок непроверенной атрибуцией и не считаю отслеживание «ремонтом ликвидности».
Как рынок отреагировал? Я перепроверил котировки Kraken по ETH/USD около 2664,20 доллара: скользящие 24 часа — от 2635,57 до 2716,32. Цена ушла от локального минимума, но не достигла моего порога подтверждения — значит, это нельзя приписывать обсуждению безопасности. 2670 — условие для участия, 2630 — отменяющая линия до входа, а не гарантия работающей поддержки/сопротивления. Если официальный отчёт меняет оценку рисков или каналов, либо если есть аномалии в каналах — тогда цена подходящая, но участие решается; просто «ценовой уровень удовлетворён» сам по себе не означает участие.
Если бы это был мой личный трейд: я не участвую, позиция нулевая, без шорта и без плеча. Я использую до 0,3% от общего капитала для лонга спот только если часовой таймфрейм закрывается выше 2670, ретест 2665–2670 удерживается, и котировки с фактическим использованием депозитно‑сняточных каналов в норме. 2690 доллара — половина позиции, 2710 — закрыть остаток. После входа при касании 2648 — жёсткий стоп‑лосс в полном объёме; либо если две подряд часовые свечи закрываются ниже 2665 — закрыть всё. Если перед входом цена пробивает 2630 — отменяю план и не усредняю убытки. План, который ещё не сработал, не считается сделкой, и уж точно нельзя писать это как прибыль.
Источник: официальное описание инцидента Bitget и обновление по безопасности от 25 сентября; официальные Q&A по LazarusBounty от Bybit; котировки Kraken.
#BitgetDetailsSecurityIncidentTimeline #ETH
Это лишь личные наблюдения за рынком и не является инвестиционной рекомендацией.
Моя позиция: сначала отделить факты от домыслов; не приписывать нападавшему ярлык только по названию платформы для розыска и из‑за этого не гнаться ни за лонгом, ни за шортом по ETH. На Binance в разделе «Площадка» #BitgetDetailsSecurityIncidentTimeline 45 обсуждений; переключение вкладок на главной странице — нельзя сравнивать число обсуждений между разными вкладками, называя это «ростом популярности ускоренно».
Первичные факты — из официального описания инцидента от Bitget: платформа использует LazarusBounty от Bybit как один из каналов для возврата активов, при этом прямо указывается, что независимое расследование с получением собственных доказательств всё ещё продолжается; находки, не прошедшие официальную верификацию, не должны рассматриваться как окончательные выводы. В ходе расследования не делаются предположения об авторстве атаки. Подробные результаты будут раскрыты через официальный отчёт по безопасности. Название инструмента и атрибуция инцидента — это разные типы информации: нельзя лишь по названию написать «уже подтверждено, что это сделала конкретная организация».
Я также сверил объяснение в официальном справочном центре Bybit. Там LazarusBounty описан как программа вознаграждений, которая помогает выявлять и замораживать незаконные средства, и при этом чётко отделяется от Bug Bounty — программы, нацеленной на уязвимости в отчётной платформе. Это пояснение обновлено в 2025 году, а не является новым результатом расследования, опубликованным сегодня; оно помогает понять назначение инструмента, но не заменяет доказательства из расследования по этому инциденту. Я также сверил обновление по безопасности от Bitget от 25 сентября: расследование и отслеживание средств всё ещё продолжаются.
Почему это влияет на торги? Ошибочная атрибуция может раздувать событие с участием одной платформы до угрозы, которая «одинаково касается всех сетей». Но если мы не знаем, кто именно нападавший, нельзя игнорировать уже подтверждённые риски по средствам и каналам. Я сначала проверяю местонахождение активов, необходимые разрешения и пути выхода — и только потом решаю, увеличивать ли риск, а не «угадываю» по имени.
По ETH нужно смотреть отдельно. Официально затронутые активы включают ETH, но это не означает, что «консенсус Ethereum» взломан. Даже если использовать каналы возврата, это не доказывает, что все замороженные средства полностью возвращены пользователям — значит, это нельзя считать дополнительным притоком покупателей. Я жду официального отчёта и статуса восстановления; не подтверждаю отскок непроверенной атрибуцией и не считаю отслеживание «ремонтом ликвидности».
Как рынок отреагировал? Я перепроверил котировки Kraken по ETH/USD около 2664,20 доллара: скользящие 24 часа — от 2635,57 до 2716,32. Цена ушла от локального минимума, но не достигла моего порога подтверждения — значит, это нельзя приписывать обсуждению безопасности. 2670 — условие для участия, 2630 — отменяющая линия до входа, а не гарантия работающей поддержки/сопротивления. Если официальный отчёт меняет оценку рисков или каналов, либо если есть аномалии в каналах — тогда цена подходящая, но участие решается; просто «ценовой уровень удовлетворён» сам по себе не означает участие.
Если бы это был мой личный трейд: я не участвую, позиция нулевая, без шорта и без плеча. Я использую до 0,3% от общего капитала для лонга спот только если часовой таймфрейм закрывается выше 2670, ретест 2665–2670 удерживается, и котировки с фактическим использованием депозитно‑сняточных каналов в норме. 2690 доллара — половина позиции, 2710 — закрыть остаток. После входа при касании 2648 — жёсткий стоп‑лосс в полном объёме; либо если две подряд часовые свечи закрываются ниже 2665 — закрыть всё. Если перед входом цена пробивает 2630 — отменяю план и не усредняю убытки. План, который ещё не сработал, не считается сделкой, и уж точно нельзя писать это как прибыль.
Источник: официальное описание инцидента Bitget и обновление по безопасности от 25 сентября; официальные Q&A по LazarusBounty от Bybit; котировки Kraken.
#BitgetDetailsSecurityIncidentTimeline #ETH
Это лишь личные наблюдения за рынком и не является инвестиционной рекомендацией.
115
·
--
#bitgetdetailssecurityincidenttimeline Bitget
Теряет $351.6M в крупнейшем криптохакинге 2026 года
BITGET
подтвердила, что злоумышленники вывели ~$351.6M из ее горячих и теплых кошельков 24 сентября за 19 переводов в сетях Ethereum, XRP Ledger, Avalanche, BNB Chain и Arbitrum. Украденные активы включают ETH, XRP, USDT, USDC, AVAX и BNB, и $170M+ уже было конвертировано в ETH.
По словам CEO Грейси Чен, приватные ключи украдены не были. Атакующий проник в бэкенд-систему инфраструктуры кошельков, подделал данные транзакций и получил собственное разрешение Bitget на утверждение переводов.
Это тот же шаблон, что и у Bybit в прошлом году: атаки нацеливаются не на ключи, а на процесс подписи. Bitget заявляет, что предполагает взлом со стороны северокорейских хакеров. Для пользователей: фонд User Protection Fund на $464M+ покрывает весь ущерб, а у Bitget дополнительно есть $1B+ собственного капитала.$ALGO $SOXS $SOON
#bitgetdetailssecurityincidenttimeline Bitget
Теряет $351.6M в крупнейшем криптохакинге 2026 года
BITGET
подтвердила, что злоумышленники вывели ~$351.6M из ее горячих и теплых кошельков 24 сентября за 19 переводов в сетях Ethereum, XRP Ledger, Avalanche, BNB Chain и Arbitrum. Украденные активы включают ETH, XRP, USDT, USDC, AVAX и BNB, и $170M+ уже было конвертировано в ETH.
По словам CEO Грейси Чен, приватные ключи украдены не были. Атакующий проник в бэкенд-систему инфраструктуры кошельков, подделал данные транзакций и получил собственное разрешение Bitget на утверждение переводов.
Это тот же шаблон, что и у Bybit в прошлом году: атаки нацеливаются не на ключи, а на процесс подписи. Bitget заявляет, что предполагает взлом со стороны северокорейских хакеров. Для пользователей: фонд User Protection Fund на $464M+ покрывает весь ущерб, а у Bitget дополнительно есть $1B+ собственного капитала.$ALGO $SOXS $SOON
Теряет $351.6M в крупнейшем криптохакинге 2026 года
BITGET
подтвердила, что злоумышленники вывели ~$351.6M из ее горячих и теплых кошельков 24 сентября за 19 переводов в сетях Ethereum, XRP Ledger, Avalanche, BNB Chain и Arbitrum. Украденные активы включают ETH, XRP, USDT, USDC, AVAX и BNB, и $170M+ уже было конвертировано в ETH.
По словам CEO Грейси Чен, приватные ключи украдены не были. Атакующий проник в бэкенд-систему инфраструктуры кошельков, подделал данные транзакций и получил собственное разрешение Bitget на утверждение переводов.
Это тот же шаблон, что и у Bybit в прошлом году: атаки нацеливаются не на ключи, а на процесс подписи. Bitget заявляет, что предполагает взлом со стороны северокорейских хакеров. Для пользователей: фонд User Protection Fund на $464M+ покрывает весь ущерб, а у Bitget дополнительно есть $1B+ собственного капитала.$ALGO $SOXS $SOON
1
1
3.4k
·
--
#bitgetdetailssecurityincidenttimeline
Bitget выпустила официальный таймлайн по безопасности на $387,5 млн — крупнейший инцидент CEX 2026 года.
ТАЙМЛАЙН ПОДТВЕРЖДЁН:
24 сен, 18:31 UTC — Обнаружены несанкционированные переводы из hot & warm-кошельков. Отмечены 19 tx.
24 сен, 21:30 UTC — Выводы приостановлены. Первоначальный ущерб $351,6 млн.
25 сен — Установлена первопричина: бэкенд-система скомпрометирована через уязвимость стороннего сервиса. Злоумышленник подменил данные: система аутентификации подписала поддельные tx. Приватные ключи БЕЗОПАСНЫ — не украдены.
$387,5 млн ИТОГ — пересчитано после отслеживания цепочек ZEC + TRON. Холодные кошельки на 100% БЕЗОПАСНЫ.
Фонд защиты: $464 млн+ — покроет все потери. Средства пользователей SAFU.
28 сен, 08:00 UTC — Выводы BTC возобновляются поэтапно, затем ETH, USDT.
Пострадали: 103M $XRP (~$157 млн), $ETH $USDT $ZEC $TRX $BNB $AVAX $USDC.
Mandiant (Google) + SlowMist проводят расследование. Раннее приписывание связано с паттернами VPN-сети Северной Кореи.
Это НЕ была утечка ключей — это был эксплойт аутентификации. Рынок держался уверенно, потому что фонд > хак. Быкично для уверенности в безопасности CEX.
Будете продолжать торговать на Bitget после этого?
$BGB XRP $BTC ETH
#Bitget #BGB #XRP #BTC #crypto#BitgetDetailsSecurityIncidentTimeline
#bitgetdetailssecurityincidenttimeline
Bitget выпустила официальный таймлайн по безопасности на $387,5 млн — крупнейший инцидент CEX 2026 года.
ТАЙМЛАЙН ПОДТВЕРЖДЁН:
24 сен, 18:31 UTC — Обнаружены несанкционированные переводы из hot & warm-кошельков. Отмечены 19 tx.
24 сен, 21:30 UTC — Выводы приостановлены. Первоначальный ущерб $351,6 млн.
25 сен — Установлена первопричина: бэкенд-система скомпрометирована через уязвимость стороннего сервиса. Злоумышленник подменил данные: система аутентификации подписала поддельные tx. Приватные ключи БЕЗОПАСНЫ — не украдены.
$387,5 млн ИТОГ — пересчитано после отслеживания цепочек ZEC + TRON. Холодные кошельки на 100% БЕЗОПАСНЫ.
Фонд защиты: $464 млн+ — покроет все потери. Средства пользователей SAFU.
28 сен, 08:00 UTC — Выводы BTC возобновляются поэтапно, затем ETH, USDT.
Пострадали: 103M $XRP (~$157 млн), $ETH $USDT $ZEC $TRX $BNB $AVAX $USDC.
Mandiant (Google) + SlowMist проводят расследование. Раннее приписывание связано с паттернами VPN-сети Северной Кореи.
Это НЕ была утечка ключей — это был эксплойт аутентификации. Рынок держался уверенно, потому что фонд > хак. Быкично для уверенности в безопасности CEX.
Будете продолжать торговать на Bitget после этого?
$BGB XRP $BTC ETH
#Bitget #BGB #XRP #BTC #crypto#BitgetDetailsSecurityIncidentTimeline
Bitget выпустила официальный таймлайн по безопасности на $387,5 млн — крупнейший инцидент CEX 2026 года.
ТАЙМЛАЙН ПОДТВЕРЖДЁН:
24 сен, 18:31 UTC — Обнаружены несанкционированные переводы из hot & warm-кошельков. Отмечены 19 tx.
24 сен, 21:30 UTC — Выводы приостановлены. Первоначальный ущерб $351,6 млн.
25 сен — Установлена первопричина: бэкенд-система скомпрометирована через уязвимость стороннего сервиса. Злоумышленник подменил данные: система аутентификации подписала поддельные tx. Приватные ключи БЕЗОПАСНЫ — не украдены.
$387,5 млн ИТОГ — пересчитано после отслеживания цепочек ZEC + TRON. Холодные кошельки на 100% БЕЗОПАСНЫ.
Фонд защиты: $464 млн+ — покроет все потери. Средства пользователей SAFU.
28 сен, 08:00 UTC — Выводы BTC возобновляются поэтапно, затем ETH, USDT.
Пострадали: 103M $XRP (~$157 млн), $ETH $USDT $ZEC $TRX $BNB $AVAX $USDC.
Mandiant (Google) + SlowMist проводят расследование. Раннее приписывание связано с паттернами VPN-сети Северной Кореи.
Это НЕ была утечка ключей — это был эксплойт аутентификации. Рынок держался уверенно, потому что фонд > хак. Быкично для уверенности в безопасности CEX.
Будете продолжать торговать на Bitget после этого?
$BGB XRP $BTC ETH
#Bitget #BGB #XRP #BTC #crypto#BitgetDetailsSecurityIncidentTimeline
2
4
745

🚨 Криптоинцидент по безопасности на $388M
Крупная проблема с безопасностью, связанная с Bitget, вызвала обеспокоенность после того, как почти на $388M поступивших активов обратили внимание.
Bitget заявляет, что уязвимость теперь устранена: по сообщениям, дополнительные несанкционированные переводы больше невозможны.
Этот инцидент снова подчеркивает, насколько важны безопасность и управление рисками в криптоиндустрии. 🔐
$BTC $ETH $BNB
#QNTFallsOver40%FromMorningHigh #BitgetDetailsSecurityIncidentTimeline #FedProposesPaymentStablecoinRules #ChinaMayLetAlibabaByteDanceBuyNvidiaChips #SKoreaFSCConsidersVirtualAssetMarketMaker
{spot}(BNBUSDT)
{spot}(ETHUSDT)
🚨 Криптоинцидент по безопасности на $388M
Крупная проблема с безопасностью, связанная с Bitget, вызвала обеспокоенность после того, как почти на $388M поступивших активов обратили внимание.
Bitget заявляет, что уязвимость теперь устранена: по сообщениям, дополнительные несанкционированные переводы больше невозможны.
Этот инцидент снова подчеркивает, насколько важны безопасность и управление рисками в криптоиндустрии. 🔐
$BTC $ETH $BNB
#QNTFallsOver40%FromMorningHigh #BitgetDetailsSecurityIncidentTimeline #FedProposesPaymentStablecoinRules #ChinaMayLetAlibabaByteDanceBuyNvidiaChips #SKoreaFSCConsidersVirtualAssetMarketMaker
Крупная проблема с безопасностью, связанная с Bitget, вызвала обеспокоенность после того, как почти на $388M поступивших активов обратили внимание.
Bitget заявляет, что уязвимость теперь устранена: по сообщениям, дополнительные несанкционированные переводы больше невозможны.
Этот инцидент снова подчеркивает, насколько важны безопасность и управление рисками в криптоиндустрии. 🔐
$BTC $ETH $BNB
#QNTFallsOver40%FromMorningHigh #BitgetDetailsSecurityIncidentTimeline #FedProposesPaymentStablecoinRules #ChinaMayLetAlibabaByteDanceBuyNvidiaChips #SKoreaFSCConsidersVirtualAssetMarketMaker
108

#bitgetdetailssecurityincidenttimeline
🚨 Bitget только что раскрыла полный график инцидента безопасности.
24 сентября Bitget обнаружила несанкционированные переводы с части инфраструктуры её горячих и тёплых кошельков. Позже оценка суммы затронутых средств была изменена с 351,6 млн долларов на 387,5 млн долларов после выявления дополнительных параметров.
⏰ 18:31 по Гринвичу: обнаружены несанкционированные переводы
🛑 В тот же день: снятия были временно приостановлены
🔍 25 сентября: определён маршрут атаки и исправлена уязвимость
💰 387,5 млн долларов: общая сумма затронутых средств после пересмотра
🛡️ Холодные кошельки: не пострадали
🏦 Фонд защиты: более 464 млн долларов
📅 28 сентября: планируется поэтапное возобновление снятий BTC
Bitget заявляет, что инцидент был локализован, балансы пользователей не затронуты, а Mandiant + SlowMist помогают в расследовании.
🔥 Главный вопрос сейчас:
Приведёт ли поэтапное возобновление снятий к восстановлению доверия — или трейдеры останутся настороженными? 👀
Пожалуйста, продолжайте следить
#Bitget #crypto #security
#bitgetdetailssecurityincidenttimeline
🚨 Bitget только что раскрыла полный график инцидента безопасности.
24 сентября Bitget обнаружила несанкционированные переводы с части инфраструктуры её горячих и тёплых кошельков. Позже оценка суммы затронутых средств была изменена с 351,6 млн долларов на 387,5 млн долларов после выявления дополнительных параметров.
⏰ 18:31 по Гринвичу: обнаружены несанкционированные переводы
🛑 В тот же день: снятия были временно приостановлены
🔍 25 сентября: определён маршрут атаки и исправлена уязвимость
💰 387,5 млн долларов: общая сумма затронутых средств после пересмотра
🛡️ Холодные кошельки: не пострадали
🏦 Фонд защиты: более 464 млн долларов
📅 28 сентября: планируется поэтапное возобновление снятий BTC
Bitget заявляет, что инцидент был локализован, балансы пользователей не затронуты, а Mandiant + SlowMist помогают в расследовании.
🔥 Главный вопрос сейчас:
Приведёт ли поэтапное возобновление снятий к восстановлению доверия — или трейдеры останутся настороженными? 👀
Пожалуйста, продолжайте следить
#Bitget #crypto #security
🚨 Bitget только что раскрыла полный график инцидента безопасности.
24 сентября Bitget обнаружила несанкционированные переводы с части инфраструктуры её горячих и тёплых кошельков. Позже оценка суммы затронутых средств была изменена с 351,6 млн долларов на 387,5 млн долларов после выявления дополнительных параметров.
⏰ 18:31 по Гринвичу: обнаружены несанкционированные переводы
🛑 В тот же день: снятия были временно приостановлены
🔍 25 сентября: определён маршрут атаки и исправлена уязвимость
💰 387,5 млн долларов: общая сумма затронутых средств после пересмотра
🛡️ Холодные кошельки: не пострадали
🏦 Фонд защиты: более 464 млн долларов
📅 28 сентября: планируется поэтапное возобновление снятий BTC
Bitget заявляет, что инцидент был локализован, балансы пользователей не затронуты, а Mandiant + SlowMist помогают в расследовании.
🔥 Главный вопрос сейчас:
Приведёт ли поэтапное возобновление снятий к восстановлению доверия — или трейдеры останутся настороженными? 👀
Пожалуйста, продолжайте следить
#Bitget #crypto #security
4
8
7.7k
·
--
Рост
#bitgetdetailssecurityincidenttimeline
🚨
{spot}(BTCUSDT)
$387.5 млн исчезли — но, возможно, это не самая главная история на фоне инцидента с Bitget.
Настоящее испытание начинается сейчас.
После нарушения безопасности Bitget действовал быстро:
• Приостановил вывод средств
• Определил и устранил путь атаки
• Сообщил, что холодные кошельки не пострадали
• Использовал фонд защиты, чтобы компенсировать убытки
• Запланировал поэтапное возобновление выводов BTC
Звучит обнадеживающе.
Но пользователи криптовалют судят биржу не по тому, что она говорит во время кризиса.
Они судят по тому, что произойдет дальше.
Смогут ли возобновиться выводы без новых проблем?
Сохранят ли пользователи свои средства на платформе?
И, что самое важное…
Сможет ли Bitget восстановить доверие после такой крупной потери?
Потеря средств бьет по балансу.
Потеря доверия бьет по всему.
$BTC
#Bitget #Bitget #BTC #crypto #BİNANCE
#bitgetdetailssecurityincidenttimeline
🚨
$387.5 млн исчезли — но, возможно, это не самая главная история на фоне инцидента с Bitget.
Настоящее испытание начинается сейчас.
После нарушения безопасности Bitget действовал быстро:
• Приостановил вывод средств
• Определил и устранил путь атаки
• Сообщил, что холодные кошельки не пострадали
• Использовал фонд защиты, чтобы компенсировать убытки
• Запланировал поэтапное возобновление выводов BTC
Звучит обнадеживающе.
Но пользователи криптовалют судят биржу не по тому, что она говорит во время кризиса.
Они судят по тому, что произойдет дальше.
Смогут ли возобновиться выводы без новых проблем?
Сохранят ли пользователи свои средства на платформе?
И, что самое важное…
Сможет ли Bitget восстановить доверие после такой крупной потери?
Потеря средств бьет по балансу.
Потеря доверия бьет по всему.
$BTC
#Bitget #Bitget #BTC #crypto #BİNANCE
🚨
$387.5 млн исчезли — но, возможно, это не самая главная история на фоне инцидента с Bitget.
Настоящее испытание начинается сейчас.
После нарушения безопасности Bitget действовал быстро:
• Приостановил вывод средств
• Определил и устранил путь атаки
• Сообщил, что холодные кошельки не пострадали
• Использовал фонд защиты, чтобы компенсировать убытки
• Запланировал поэтапное возобновление выводов BTC
Звучит обнадеживающе.
Но пользователи криптовалют судят биржу не по тому, что она говорит во время кризиса.
Они судят по тому, что произойдет дальше.
Смогут ли возобновиться выводы без новых проблем?
Сохранят ли пользователи свои средства на платформе?
И, что самое важное…
Сможет ли Bitget восстановить доверие после такой крупной потери?
Потеря средств бьет по балансу.
Потеря доверия бьет по всему.
$BTC
#Bitget #Bitget #BTC #crypto #BİNANCE
4
10
21.1k
·
--
#BitgetDetailsSecurityIncidentTimeline
АЛЕРТ 🚨
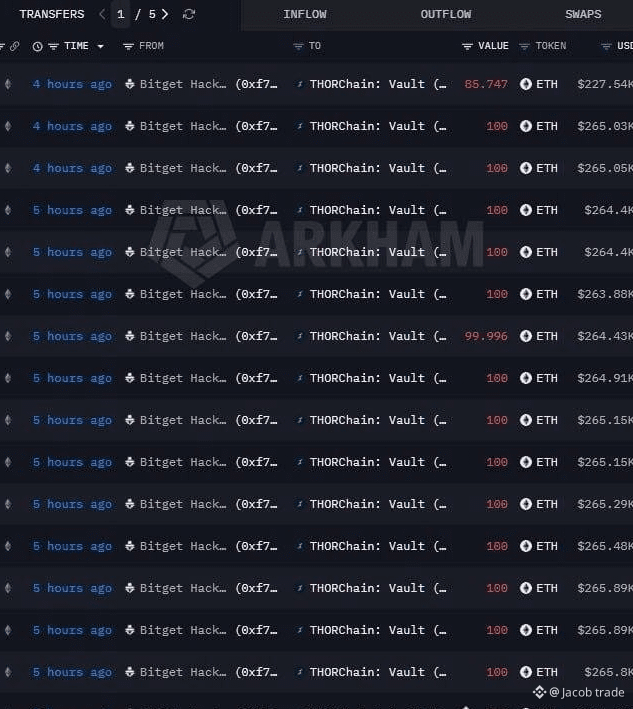
Пират с Bitget теперь обменивает украденный ETH на BTC, усиливая эксплойт на 387,5 млн $. 🚀
Lookonchain сообщает, что злоумышленник конвертирует ETH в Bitcoin — более сложный для заморозки актив, что указывает на более глубокие этапы отмывания. 🔄 Bitget возобновил вывод средств поэтапно, обеспечив пользователям полное покрытие независимо от того, как будет происходить возврат средств. Операция усиливает внимание со стороны регулирующих органов.
$BTC
{future}(BTCUSDT)
$ETH
{future}(ETHUSDT)
$HBAR
{future}(HBARUSDT)
#bitget #Bitcoin #Ethereum #CryptoNews
#BitgetDetailsSecurityIncidentTimeline
АЛЕРТ 🚨
Пират с Bitget теперь обменивает украденный ETH на BTC, усиливая эксплойт на 387,5 млн $. 🚀
Lookonchain сообщает, что злоумышленник конвертирует ETH в Bitcoin — более сложный для заморозки актив, что указывает на более глубокие этапы отмывания. 🔄 Bitget возобновил вывод средств поэтапно, обеспечив пользователям полное покрытие независимо от того, как будет происходить возврат средств. Операция усиливает внимание со стороны регулирующих органов.
$BTC
$ETH
$HBAR
#bitget #Bitcoin #Ethereum #CryptoNews
АЛЕРТ 🚨
Пират с Bitget теперь обменивает украденный ETH на BTC, усиливая эксплойт на 387,5 млн $. 🚀
Lookonchain сообщает, что злоумышленник конвертирует ETH в Bitcoin — более сложный для заморозки актив, что указывает на более глубокие этапы отмывания. 🔄 Bitget возобновил вывод средств поэтапно, обеспечив пользователям полное покрытие независимо от того, как будет происходить возврат средств. Операция усиливает внимание со стороны регулирующих органов.
$BTC
$ETH
$HBAR
#bitget #Bitcoin #Ethereum #CryptoNews
80

·
--
Рост
🚨 Bitget Got Hit! What Now? 🚨
#BitgetDetailsSecurityIncidentTimeline хакеры использовали стороннюю уязвимость безопасности, чтобы подделать запросы на вывод средств из горячих кошельков. Приватные ключи не утекли, но $388M исчезли! 💸
Что должны сделать трейдеры?
🧘♂️ Дышать.
📉 Не паниковать и не продавать всё подряд.
⏳ Дождаться полного восстановления выводов BTC/ETH на этой неделе.
🔒 Дважды проверьте свои API-ключи.
⚠️ Это не финансовый совет!
Хотите более безопасную поездку? Присоединяйтесь к Binance!
👉 Используйте мой код: VINHTOCDO
👉 Ссылка: [binance.com](https://www.binance.com/register?ref=VINHTOCDO)
Нажмите на торговые виджеты ниже, чтобы поддержать меня! 👇
$BTC
{future}(BTCUSDT)
$ETH
{future}(ETHUSDT)
$XRP
{future}(XRPUSDT)
#CryptoSecurity #bitgethack #Web3 #BinanceSquare #VINHTOCDO #TradingTips
🚨 Bitget Got Hit! What Now? 🚨
#BitgetDetailsSecurityIncidentTimeline хакеры использовали стороннюю уязвимость безопасности, чтобы подделать запросы на вывод средств из горячих кошельков. Приватные ключи не утекли, но $388M исчезли! 💸
Что должны сделать трейдеры?
🧘♂️ Дышать.
📉 Не паниковать и не продавать всё подряд.
⏳ Дождаться полного восстановления выводов BTC/ETH на этой неделе.
🔒 Дважды проверьте свои API-ключи.
⚠️ Это не финансовый совет!
Хотите более безопасную поездку? Присоединяйтесь к Binance!
👉 Используйте мой код: VINHTOCDO
👉 Ссылка: binance.com
Нажмите на торговые виджеты ниже, чтобы поддержать меня! 👇
$BTC
$ETH
$XRP
#CryptoSecurity #bitgethack #Web3 #BinanceSquare #VINHTOCDO #TradingTips
#BitgetDetailsSecurityIncidentTimeline хакеры использовали стороннюю уязвимость безопасности, чтобы подделать запросы на вывод средств из горячих кошельков. Приватные ключи не утекли, но $388M исчезли! 💸
Что должны сделать трейдеры?
🧘♂️ Дышать.
📉 Не паниковать и не продавать всё подряд.
⏳ Дождаться полного восстановления выводов BTC/ETH на этой неделе.
🔒 Дважды проверьте свои API-ключи.
⚠️ Это не финансовый совет!
Хотите более безопасную поездку? Присоединяйтесь к Binance!
👉 Используйте мой код: VINHTOCDO
👉 Ссылка: binance.com
Нажмите на торговые виджеты ниже, чтобы поддержать меня! 👇
$BTC
$ETH
$XRP
#CryptoSecurity #bitgethack #Web3 #BinanceSquare #VINHTOCDO #TradingTips
2
111
·
--
#bitgetdetailssecurityincidenttimeline Bitget подтвердил, что во время инцидента по безопасности 24 сентября на подконтрольные злоумышленникам адреса было переведено около $387,5 млн
— оценка пересмотрена в сторону увеличения с первоначальных $351,6 млн.
Биржа BITGET сообщает
🛡️
• Холодные кошельки не пострадали
• Инцидент локализован
• Часть затронутых активов уже заморожена
• Фонд защиты пользователей (User Protection Fund) на момент инцидента составлял $464 млн+
• Запущена награда за восстановление/заморозку в размере 5%$NMR $MARSCOIN $AIOT
#bitgetdetailssecurityincidenttimeline Bitget подтвердил, что во время инцидента по безопасности 24 сентября на подконтрольные злоумышленникам адреса было переведено около $387,5 млн
— оценка пересмотрена в сторону увеличения с первоначальных $351,6 млн.
Биржа BITGET сообщает
🛡️
• Холодные кошельки не пострадали
• Инцидент локализован
• Часть затронутых активов уже заморожена
• Фонд защиты пользователей (User Protection Fund) на момент инцидента составлял $464 млн+
• Запущена награда за восстановление/заморозку в размере 5%$NMR $MARSCOIN $AIOT
— оценка пересмотрена в сторону увеличения с первоначальных $351,6 млн.
Биржа BITGET сообщает
🛡️
• Холодные кошельки не пострадали
• Инцидент локализован
• Часть затронутых активов уже заморожена
• Фонд защиты пользователей (User Protection Fund) на момент инцидента составлял $464 млн+
• Запущена награда за восстановление/заморозку в размере 5%$NMR $MARSCOIN $AIOT
128
·
--
Рост
#bitgetdetailssecurityincidenttimeline
🚨 BITGET РАСКРЫЛ ПОЛНУЮ ХРОНОЛОГИЮ ИНЦИДЕНТА ПО БЕЗОПАСНОСТИ.
24 сентября Bitget обнаружил несанкционированные переводы из части инфраструктуры своих горячих и теплых кошельков. Оценочная сумма затронутых средств позже была пересмотрена с $351,6 млн до $387,5 млн после выявления дополнительных транзакций.
⏰ 18:31 UTC: Обнаружены несанкционированные переводы
🛑 В тот же день: Выводы временно приостановлены
🔍 25 сентября: Определен путь атаки и уязвимость устранена
💰 $387,5 млн: Пересмотренная общая сумма затронутых средств
🛡️ Холодные кошельки: Не затронуты
🏦 Фонд защиты: Более $464 млн
📅 28 сентября: Возврат средств по выводам BTC начнется поэтапно
Bitget заявляет, что инцидент локализован, балансы пользователей не затронуты, а Mandiant + SlowMist помогают с расследованием.
🔥 Главный вопрос сейчас:
Перезапуск поэтапных выводов восстановит доверие — или трейдеры останутся настороже? 👀
#Bitget #crypto #security
#bitgetdetailssecurityincidenttimeline
🚨 BITGET РАСКРЫЛ ПОЛНУЮ ХРОНОЛОГИЮ ИНЦИДЕНТА ПО БЕЗОПАСНОСТИ.
24 сентября Bitget обнаружил несанкционированные переводы из части инфраструктуры своих горячих и теплых кошельков. Оценочная сумма затронутых средств позже была пересмотрена с $351,6 млн до $387,5 млн после выявления дополнительных транзакций.
⏰ 18:31 UTC: Обнаружены несанкционированные переводы
🛑 В тот же день: Выводы временно приостановлены
🔍 25 сентября: Определен путь атаки и уязвимость устранена
💰 $387,5 млн: Пересмотренная общая сумма затронутых средств
🛡️ Холодные кошельки: Не затронуты
🏦 Фонд защиты: Более $464 млн
📅 28 сентября: Возврат средств по выводам BTC начнется поэтапно
Bitget заявляет, что инцидент локализован, балансы пользователей не затронуты, а Mandiant + SlowMist помогают с расследованием.
🔥 Главный вопрос сейчас:
Перезапуск поэтапных выводов восстановит доверие — или трейдеры останутся настороже? 👀
#Bitget #crypto #security
🚨 BITGET РАСКРЫЛ ПОЛНУЮ ХРОНОЛОГИЮ ИНЦИДЕНТА ПО БЕЗОПАСНОСТИ.
24 сентября Bitget обнаружил несанкционированные переводы из части инфраструктуры своих горячих и теплых кошельков. Оценочная сумма затронутых средств позже была пересмотрена с $351,6 млн до $387,5 млн после выявления дополнительных транзакций.
⏰ 18:31 UTC: Обнаружены несанкционированные переводы
🛑 В тот же день: Выводы временно приостановлены
🔍 25 сентября: Определен путь атаки и уязвимость устранена
💰 $387,5 млн: Пересмотренная общая сумма затронутых средств
🛡️ Холодные кошельки: Не затронуты
🏦 Фонд защиты: Более $464 млн
📅 28 сентября: Возврат средств по выводам BTC начнется поэтапно
Bitget заявляет, что инцидент локализован, балансы пользователей не затронуты, а Mandiant + SlowMist помогают с расследованием.
🔥 Главный вопрос сейчас:
Перезапуск поэтапных выводов восстановит доверие — или трейдеры останутся настороже? 👀
#Bitget #crypto #security
6
13
27.4k
·
--
Линия Bitget все еще в горячем топе на главной|Публичный ZEC-адрес не равен взлому приватного протокола|Около 1588 долларов — я пока жду
Моя позиция: я не подменяю инцидент с кастодиальностью неработоспособностью протокола, не догоняю рост. Тема «безопасность на главной» — таймлайн 249 просмотров, 45 обсуждений, как и на предыдущем круге; ZEC в списке поиска за шесть часов, но нет отметок быстрого подъема. Жар/хайп — не доказательство для покупки.
Проверенные факты: Bitget 25 сентября в своем официальном обновлении перечислил затронутые адреса получателей ZEC, начинающиеся с t1, и подтвердил, что затронутые активы включают ZEC. Расследование и отслеживание продолжаются; обновление от 27 сентября также перечисляет сеть Zcash. Сфера инцидента — часть горячих разделов бирж и база инфраструктуры для теплых кошельков. Это не нападение снова сегодня и не уже опубликованная уязвимость в криптографии на всей сети.
Пояснение от Zcash и техническая терминология: прозрачные адреса, начинающиеся с t, и соответствующие суммы публично записаны в блокчейне. Блокировка защищает данные, связанные с транзакцией; смешанные транзакции нельзя в целом трактовать как «всё скрыто». Это уже существующий механизм, а не функция, добавленная сегодня; один адрес получателя — не полный вывод о том, что весь след доведен до конца.
Почему это влияет на рынок? Мое мнение: если воспринимать «опубликован ZEC-адрес» как «приватность на уровне технологий отключена», легко начать панические продажи по неверному основанию; наоборот, если воспринимать «монета с приватностью» как «каждая передача по умолчанию невидима», то можно недооценить объем раскрываемой информации. Публикация прозрачной записи сама по себе не доказывает, что весь маршрут средств уже выяснен, и не доказывает, что механизм экранирования взломан. Права кастодиана, приватность транзакций и способность биржи выводить средства нужно проверять отдельно; приватность не заменяет безопасность аккаунта.
По реальным котировкам: Kraken ZEC/USD перепроверяет 1588.40 долларов, 24-часовой диапазон 1536.24–1678.70. Цена немного восстановилась относительно минимума, но котировка все еще ниже моей линии подтверждения 1595; изменение котировки не доказывает, что это реакция на тот старый анонс. Я не выдумываю приток средств от институционалов и не пересказываю, что восстановление вывода по другим монетам означает, что ZEC уже восстановился.
Если бы я торговал сам: не участвую, позиция 0%, без шортов; рассматриваю только спот без плеча, чтобы, возможно, взять в лонг. Вхожу только если часовые закрытия будут выше 1595, затем откат 1590–1595 удерживается; и только при нормальных котировках и корректных пополнениях/выводах на используемой платформе. При таком сценарии участвую максимум 0.3% от общего капитала; 1610 — половина, 1630 — закрыть остаток. После входа: жесткий стоп 1575 или если две подряд часовые свечи закроются ниже 1590 — полностью выйти; перед входом если цена пробьет 1550 — отменить заявку, не докупать. Подтверждение эффективного возврата выше линии отменит решение «пока не участвовать». Если официальные техотчеты подтвердят проблемы на уровне протокола, или будет подтверждена аномалия в торговом канале, даже при пробое план отменяется. Не сработало — не считается сделкой, и тем более не считается прибылью.
Источник: [обновление Bitget](https://www.bitget.com/support/articles/12560603896108), [прозрачность и экранирование в Zcash](https://z.cash/learn/what-is-the-difference-between-shielded-and-transparent-zcash/), [технический глоссарий](https://zcash.readthedocs.io/en/latest/rtd_pages/glossary.html); котировки Kraken.
#BitgetDetailsSecurityIncidentTimeline #ZEC
Это лишь личные наблюдения за рынком и не является инвестиционной рекомендацией.
Линия Bitget все еще в горячем топе на главной|Публичный ZEC-адрес не равен взлому приватного протокола|Около 1588 долларов — я пока жду
Моя позиция: я не подменяю инцидент с кастодиальностью неработоспособностью протокола, не догоняю рост. Тема «безопасность на главной» — таймлайн 249 просмотров, 45 обсуждений, как и на предыдущем круге; ZEC в списке поиска за шесть часов, но нет отметок быстрого подъема. Жар/хайп — не доказательство для покупки.
Проверенные факты: Bitget 25 сентября в своем официальном обновлении перечислил затронутые адреса получателей ZEC, начинающиеся с t1, и подтвердил, что затронутые активы включают ZEC. Расследование и отслеживание продолжаются; обновление от 27 сентября также перечисляет сеть Zcash. Сфера инцидента — часть горячих разделов бирж и база инфраструктуры для теплых кошельков. Это не нападение снова сегодня и не уже опубликованная уязвимость в криптографии на всей сети.
Пояснение от Zcash и техническая терминология: прозрачные адреса, начинающиеся с t, и соответствующие суммы публично записаны в блокчейне. Блокировка защищает данные, связанные с транзакцией; смешанные транзакции нельзя в целом трактовать как «всё скрыто». Это уже существующий механизм, а не функция, добавленная сегодня; один адрес получателя — не полный вывод о том, что весь след доведен до конца.
Почему это влияет на рынок? Мое мнение: если воспринимать «опубликован ZEC-адрес» как «приватность на уровне технологий отключена», легко начать панические продажи по неверному основанию; наоборот, если воспринимать «монета с приватностью» как «каждая передача по умолчанию невидима», то можно недооценить объем раскрываемой информации. Публикация прозрачной записи сама по себе не доказывает, что весь маршрут средств уже выяснен, и не доказывает, что механизм экранирования взломан. Права кастодиана, приватность транзакций и способность биржи выводить средства нужно проверять отдельно; приватность не заменяет безопасность аккаунта.
По реальным котировкам: Kraken ZEC/USD перепроверяет 1588.40 долларов, 24-часовой диапазон 1536.24–1678.70. Цена немного восстановилась относительно минимума, но котировка все еще ниже моей линии подтверждения 1595; изменение котировки не доказывает, что это реакция на тот старый анонс. Я не выдумываю приток средств от институционалов и не пересказываю, что восстановление вывода по другим монетам означает, что ZEC уже восстановился.
Если бы я торговал сам: не участвую, позиция 0%, без шортов; рассматриваю только спот без плеча, чтобы, возможно, взять в лонг. Вхожу только если часовые закрытия будут выше 1595, затем откат 1590–1595 удерживается; и только при нормальных котировках и корректных пополнениях/выводах на используемой платформе. При таком сценарии участвую максимум 0.3% от общего капитала; 1610 — половина, 1630 — закрыть остаток. После входа: жесткий стоп 1575 или если две подряд часовые свечи закроются ниже 1590 — полностью выйти; перед входом если цена пробьет 1550 — отменить заявку, не докупать. Подтверждение эффективного возврата выше линии отменит решение «пока не участвовать». Если официальные техотчеты подтвердят проблемы на уровне протокола, или будет подтверждена аномалия в торговом канале, даже при пробое план отменяется. Не сработало — не считается сделкой, и тем более не считается прибылью.
Источник: [обновление Bitget](https://www.bitget.com/support/articles/12560603896108), [прозрачность и экранирование в Zcash](https://z.cash/learn/what-is-the-difference-between-shielded-and-transparent-zcash/), [технический глоссарий](https://zcash.readthedocs.io/en/latest/rtd_pages/glossary.html); котировки Kraken.
#BitgetDetailsSecurityIncidentTimeline #ZEC
Это лишь личные наблюдения за рынком и не является инвестиционной рекомендацией.
Моя позиция: я не подменяю инцидент с кастодиальностью неработоспособностью протокола, не догоняю рост. Тема «безопасность на главной» — таймлайн 249 просмотров, 45 обсуждений, как и на предыдущем круге; ZEC в списке поиска за шесть часов, но нет отметок быстрого подъема. Жар/хайп — не доказательство для покупки.
Проверенные факты: Bitget 25 сентября в своем официальном обновлении перечислил затронутые адреса получателей ZEC, начинающиеся с t1, и подтвердил, что затронутые активы включают ZEC. Расследование и отслеживание продолжаются; обновление от 27 сентября также перечисляет сеть Zcash. Сфера инцидента — часть горячих разделов бирж и база инфраструктуры для теплых кошельков. Это не нападение снова сегодня и не уже опубликованная уязвимость в криптографии на всей сети.
Пояснение от Zcash и техническая терминология: прозрачные адреса, начинающиеся с t, и соответствующие суммы публично записаны в блокчейне. Блокировка защищает данные, связанные с транзакцией; смешанные транзакции нельзя в целом трактовать как «всё скрыто». Это уже существующий механизм, а не функция, добавленная сегодня; один адрес получателя — не полный вывод о том, что весь след доведен до конца.
Почему это влияет на рынок? Мое мнение: если воспринимать «опубликован ZEC-адрес» как «приватность на уровне технологий отключена», легко начать панические продажи по неверному основанию; наоборот, если воспринимать «монета с приватностью» как «каждая передача по умолчанию невидима», то можно недооценить объем раскрываемой информации. Публикация прозрачной записи сама по себе не доказывает, что весь маршрут средств уже выяснен, и не доказывает, что механизм экранирования взломан. Права кастодиана, приватность транзакций и способность биржи выводить средства нужно проверять отдельно; приватность не заменяет безопасность аккаунта.
По реальным котировкам: Kraken ZEC/USD перепроверяет 1588.40 долларов, 24-часовой диапазон 1536.24–1678.70. Цена немного восстановилась относительно минимума, но котировка все еще ниже моей линии подтверждения 1595; изменение котировки не доказывает, что это реакция на тот старый анонс. Я не выдумываю приток средств от институционалов и не пересказываю, что восстановление вывода по другим монетам означает, что ZEC уже восстановился.
Если бы я торговал сам: не участвую, позиция 0%, без шортов; рассматриваю только спот без плеча, чтобы, возможно, взять в лонг. Вхожу только если часовые закрытия будут выше 1595, затем откат 1590–1595 удерживается; и только при нормальных котировках и корректных пополнениях/выводах на используемой платформе. При таком сценарии участвую максимум 0.3% от общего капитала; 1610 — половина, 1630 — закрыть остаток. После входа: жесткий стоп 1575 или если две подряд часовые свечи закроются ниже 1590 — полностью выйти; перед входом если цена пробьет 1550 — отменить заявку, не докупать. Подтверждение эффективного возврата выше линии отменит решение «пока не участвовать». Если официальные техотчеты подтвердят проблемы на уровне протокола, или будет подтверждена аномалия в торговом канале, даже при пробое план отменяется. Не сработало — не считается сделкой, и тем более не считается прибылью.
Источник: [обновление Bitget](https://www.bitget.com/support/articles/12560603896108), [прозрачность и экранирование в Zcash](https://z.cash/learn/what-is-the-difference-between-shielded-and-transparent-zcash/), [технический глоссарий](https://zcash.readthedocs.io/en/latest/rtd_pages/glossary.html); котировки Kraken.
#BitgetDetailsSecurityIncidentTimeline #ZEC
Это лишь личные наблюдения за рынком и не является инвестиционной рекомендацией.
163
·
--
#BitgetDetailsSecurityIncidentTimeline
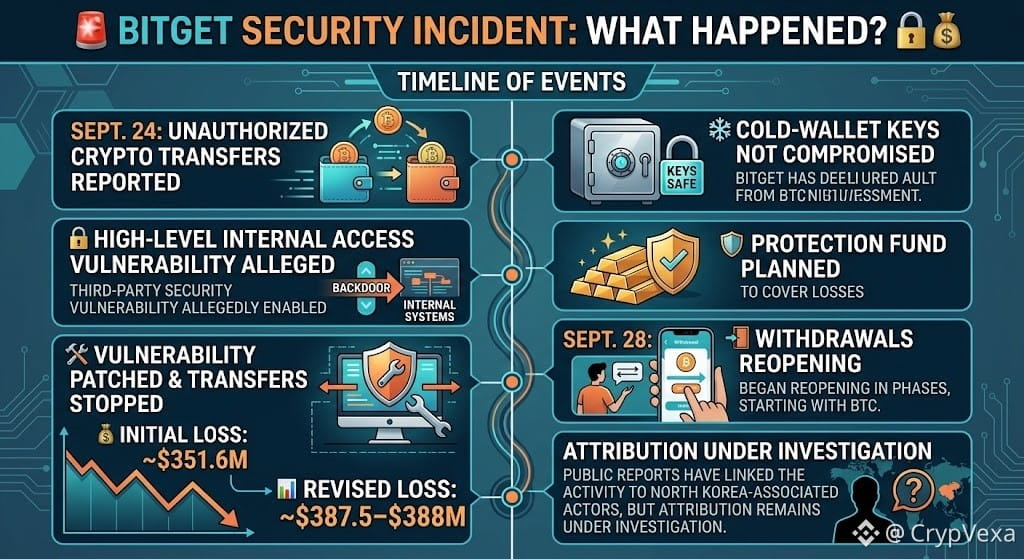
🚨 Инцидент безопасности Bitget: что произошло? 🔐💰
24 сентября: Сообщалось о несанкционированных переводах криптовалют.
🔓 Уязвимость в системе безопасности третьей стороны, предположительно, позволила получить доступ высокого уровня к внутренним ресурсам
💰 Первоначальные потери: ~$351,6 млн
📊 Пересмотренные потери: ~$387,5–$388 млн
🛠️ Уязвимость устранена, переводы остановлены
❄️ Bitget заявляет, что ключи холодных кошельков не были скомпрометированы
🛡️ Планируется, что фонд защиты покроет убытки
28 сентября: 🚪 Сообщалось, что снятия средств начали возобновляться поэтапно — начиная с BTC.
🇰🇵 Публичные сообщения связывают эту активность с субъектами, ассоциированными с Северной Кореей, но установление причастных сторон все еще находится в процессе расследования.
📌 Ключевой вывод: безопасность биржи — это не только про приватные ключи. Контроль доступа внутри компании, сторонние системы и рабочие процессы подтверждения транзакций тоже могут создавать серьезные риски.
#Bitget #CryptoSecurity #Crypto #Bitcoin
#BitgetDetailsSecurityIncidentTimeline
🚨 Инцидент безопасности Bitget: что произошло? 🔐💰
24 сентября: Сообщалось о несанкционированных переводах криптовалют.
🔓 Уязвимость в системе безопасности третьей стороны, предположительно, позволила получить доступ высокого уровня к внутренним ресурсам
💰 Первоначальные потери: ~$351,6 млн
📊 Пересмотренные потери: ~$387,5–$388 млн
🛠️ Уязвимость устранена, переводы остановлены
❄️ Bitget заявляет, что ключи холодных кошельков не были скомпрометированы
🛡️ Планируется, что фонд защиты покроет убытки
28 сентября: 🚪 Сообщалось, что снятия средств начали возобновляться поэтапно — начиная с BTC.
🇰🇵 Публичные сообщения связывают эту активность с субъектами, ассоциированными с Северной Кореей, но установление причастных сторон все еще находится в процессе расследования.
📌 Ключевой вывод: безопасность биржи — это не только про приватные ключи. Контроль доступа внутри компании, сторонние системы и рабочие процессы подтверждения транзакций тоже могут создавать серьезные риски.
#Bitget #CryptoSecurity #Crypto #Bitcoin
🚨 Инцидент безопасности Bitget: что произошло? 🔐💰
24 сентября: Сообщалось о несанкционированных переводах криптовалют.
🔓 Уязвимость в системе безопасности третьей стороны, предположительно, позволила получить доступ высокого уровня к внутренним ресурсам
💰 Первоначальные потери: ~$351,6 млн
📊 Пересмотренные потери: ~$387,5–$388 млн
🛠️ Уязвимость устранена, переводы остановлены
❄️ Bitget заявляет, что ключи холодных кошельков не были скомпрометированы
🛡️ Планируется, что фонд защиты покроет убытки
28 сентября: 🚪 Сообщалось, что снятия средств начали возобновляться поэтапно — начиная с BTC.
🇰🇵 Публичные сообщения связывают эту активность с субъектами, ассоциированными с Северной Кореей, но установление причастных сторон все еще находится в процессе расследования.
📌 Ключевой вывод: безопасность биржи — это не только про приватные ключи. Контроль доступа внутри компании, сторонние системы и рабочие процессы подтверждения транзакций тоже могут создавать серьезные риски.
#Bitget #CryptoSecurity #Crypto #Bitcoin
1
53
·
--
#bitgetdetailssecurityincidenttimeline Bitget подтверждает нарушение безопасности на $351 млн
BITGTE сообщила, что несанкционированные переводы сегодня вывели примерно $351,6 млн из ограниченного числа ее горячих кошельков; инцидент впервые был обнаружен в 18:31
UTC. Биржа заявляет, что ее холодные кошельки не затронуты, а балансы пользователей остаются корректными.
Выводы средств приостановлены на время проверки безопасности, при этом депозиты и торговля продолжаются. Bitget говорит, что ее Фонд защиты пользователей (User Protection Fund), в котором хранится более $464 млн, покрывает потери.$VVV $PTB $JCT
#bitgetdetailssecurityincidenttimeline Bitget подтверждает нарушение безопасности на $351 млн
BITGTE сообщила, что несанкционированные переводы сегодня вывели примерно $351,6 млн из ограниченного числа ее горячих кошельков; инцидент впервые был обнаружен в 18:31
UTC. Биржа заявляет, что ее холодные кошельки не затронуты, а балансы пользователей остаются корректными.
Выводы средств приостановлены на время проверки безопасности, при этом депозиты и торговля продолжаются. Bitget говорит, что ее Фонд защиты пользователей (User Protection Fund), в котором хранится более $464 млн, покрывает потери.$VVV $PTB $JCT
BITGTE сообщила, что несанкционированные переводы сегодня вывели примерно $351,6 млн из ограниченного числа ее горячих кошельков; инцидент впервые был обнаружен в 18:31
UTC. Биржа заявляет, что ее холодные кошельки не затронуты, а балансы пользователей остаются корректными.
Выводы средств приостановлены на время проверки безопасности, при этом депозиты и торговля продолжаются. Bitget говорит, что ее Фонд защиты пользователей (User Protection Fund), в котором хранится более $464 млн, покрывает потери.$VVV $PTB $JCT
26
·
--
$MSFTB $NVDAB $AAPLB #QNTFallsOver40%FromMorningHigh #KospiFalls2.7%SamsungSKHynixDropOver5% #BitgetDetailsSecurityIncidentTimeline #UKFCAWinsCourtOrderToRecover851400Pounds
Глава Bitget по Greater China Се Цзияин в прямом эфире рассказал о ходе устранения уязвимостей и мерах контроля рисков при разборе инцидента в сфере безопасности биржи. По данным Foresight News, компания изолировала затронутые системы, отозвала внутренние учетные данные, ужесточила права доступа с высокой чувствительностью и ввела требование многостороннего согласования для ключевых операций.
Bitget также передала сведения об уязвимости соответствующим сторонним поставщикам услуг кибербезопасности для содействия анализу и устранению, и она прекра
$MSFTB $NVDAB $AAPLB #QNTFallsOver40%FromMorningHigh #KospiFalls2.7%SamsungSKHynixDropOver5% #BitgetDetailsSecurityIncidentTimeline #UKFCAWinsCourtOrderToRecover851400Pounds
Глава Bitget по Greater China Се Цзияин в прямом эфире рассказал о ходе устранения уязвимостей и мерах контроля рисков при разборе инцидента в сфере безопасности биржи. По данным Foresight News, компания изолировала затронутые системы, отозвала внутренние учетные данные, ужесточила права доступа с высокой чувствительностью и ввела требование многостороннего согласования для ключевых операций.
Bitget также передала сведения об уязвимости соответствующим сторонним поставщикам услуг кибербезопасности для содействия анализу и устранению, и она прекра
Глава Bitget по Greater China Се Цзияин в прямом эфире рассказал о ходе устранения уязвимостей и мерах контроля рисков при разборе инцидента в сфере безопасности биржи. По данным Foresight News, компания изолировала затронутые системы, отозвала внутренние учетные данные, ужесточила права доступа с высокой чувствительностью и ввела требование многостороннего согласования для ключевых операций.
Bitget также передала сведения об уязвимости соответствующим сторонним поставщикам услуг кибербезопасности для содействия анализу и устранению, и она прекра
1
2
140
·
--
#bitgetdetailssecurityincidenttimeline Bitget
Генеральный директор: взлом на сумму $350 млн, крайне вероятно связан с Северной Кореей
24 сентября Bitget обнаружила несанкционированные переводы с нескольких горячих кошельков. Генеральный директор Bitget Грейси Чен @GracyBitget заявила, что команда определила IP-адреса, по шаблонам использования VPN совпадающие с теми, которые связаны с конкретной группой, связанной с КНДР, что делает связь с Северной Кореей «крайне вероятной». Она добавила, что злоумышленники не получили приватные ключи для горячих, теплых или холодных кошельков Bitget, а вместо этого взломали внутреннюю систему биржи и перевели средства напрямую. Ранее Bitget заявляла, что ее фонд защиты пользователей превышает $464 млн, и утверждает, что этой суммы достаточно, чтобы покрыть потери.$STAR $BRETT $ZHONGJI
#bitgetdetailssecurityincidenttimeline Bitget
Генеральный директор: взлом на сумму $350 млн, крайне вероятно связан с Северной Кореей
24 сентября Bitget обнаружила несанкционированные переводы с нескольких горячих кошельков. Генеральный директор Bitget Грейси Чен @GracyBitget заявила, что команда определила IP-адреса, по шаблонам использования VPN совпадающие с теми, которые связаны с конкретной группой, связанной с КНДР, что делает связь с Северной Кореей «крайне вероятной». Она добавила, что злоумышленники не получили приватные ключи для горячих, теплых или холодных кошельков Bitget, а вместо этого взломали внутреннюю систему биржи и перевели средства напрямую. Ранее Bitget заявляла, что ее фонд защиты пользователей превышает $464 млн, и утверждает, что этой суммы достаточно, чтобы покрыть потери.$STAR $BRETT $ZHONGJI
Генеральный директор: взлом на сумму $350 млн, крайне вероятно связан с Северной Кореей
24 сентября Bitget обнаружила несанкционированные переводы с нескольких горячих кошельков. Генеральный директор Bitget Грейси Чен @GracyBitget заявила, что команда определила IP-адреса, по шаблонам использования VPN совпадающие с теми, которые связаны с конкретной группой, связанной с КНДР, что делает связь с Северной Кореей «крайне вероятной». Она добавила, что злоумышленники не получили приватные ключи для горячих, теплых или холодных кошельков Bitget, а вместо этого взломали внутреннюю систему биржи и перевели средства напрямую. Ранее Bitget заявляла, что ее фонд защиты пользователей превышает $464 млн, и утверждает, что этой суммы достаточно, чтобы покрыть потери.$STAR $BRETT $ZHONGJI
1.3k
#bitgetdetailssecurityincidenttimeline
#bitgetdetailssecurityincidenttimeline
Всем привет! 👋 Давайте обсудим последние обновления по хронологии инцидента с безопасностью [Bitget](https://www.binance.com/square/hashtag/Bitget).
Как многие из вас знают, [Bitget](https://www.binance.com/square/hashtag/Bitget) недавно столкнулся с несанкционированными переводами из его горячих и тёплых кошельков, а итоговая затронутая сумма была пересмотрена до $387,5 млн.
Вот краткий обзор того, как развивались события:
24 сентября: обнаружены несанкционированные переводы, выводы временно приостановлены 🛑
25 сентября: определён маршрут атаки и уязвимость успешно устранена 🔍
28 сентября: возврат BTC-выводов начался поэтапно 📅
Отличная новость в том, что холодные кошельки не пострадали полностью, а фонд защиты пользователей $464 млн+ полностью покрывает потери, то есть балансы пользователей остаются в безопасности! 🛡️
Что вы думаете о том, как они с этим справились? Вы чувствуете уверенность в поэтапном возобновлении выводов или остаётесь настороже? Давайте обсудим в комментариях! 👇
$BTC, $ZEC
{spot}(ZECUSDT)
, $HBAR
{spot}(HBARUSDT)
#Bitget #crypto #security
#bitgetdetailssecurityincidenttimeline
#bitgetdetailssecurityincidenttimeline
Всем привет! 👋 Давайте обсудим последние обновления по хронологии инцидента с безопасностью Bitget.
Как многие из вас знают, Bitget недавно столкнулся с несанкционированными переводами из его горячих и тёплых кошельков, а итоговая затронутая сумма была пересмотрена до $387,5 млн.
Вот краткий обзор того, как развивались события:
24 сентября: обнаружены несанкционированные переводы, выводы временно приостановлены 🛑
25 сентября: определён маршрут атаки и уязвимость успешно устранена 🔍
28 сентября: возврат BTC-выводов начался поэтапно 📅
Отличная новость в том, что холодные кошельки не пострадали полностью, а фонд защиты пользователей $464 млн+ полностью покрывает потери, то есть балансы пользователей остаются в безопасности! 🛡️
Что вы думаете о том, как они с этим справились? Вы чувствуете уверенность в поэтапном возобновлении выводов или остаётесь настороже? Давайте обсудим в комментариях! 👇
$BTC, $ZEC
, $HBAR
#Bitget #crypto #security
#bitgetdetailssecurityincidenttimeline
Всем привет! 👋 Давайте обсудим последние обновления по хронологии инцидента с безопасностью Bitget.
Как многие из вас знают, Bitget недавно столкнулся с несанкционированными переводами из его горячих и тёплых кошельков, а итоговая затронутая сумма была пересмотрена до $387,5 млн.
Вот краткий обзор того, как развивались события:
24 сентября: обнаружены несанкционированные переводы, выводы временно приостановлены 🛑
25 сентября: определён маршрут атаки и уязвимость успешно устранена 🔍
28 сентября: возврат BTC-выводов начался поэтапно 📅
Отличная новость в том, что холодные кошельки не пострадали полностью, а фонд защиты пользователей $464 млн+ полностью покрывает потери, то есть балансы пользователей остаются в безопасности! 🛡️
Что вы думаете о том, как они с этим справились? Вы чувствуете уверенность в поэтапном возобновлении выводов или остаётесь настороже? Давайте обсудим в комментариях! 👇
$BTC, $ZEC
, $HBAR
#Bitget #crypto #security
1
3.7k

·
--
Рост
#bitgetdetailssecurityincidenttimeline
🚨 ВАЖНО: Bitget опубликовала полную хронологию инцидента по эксплойту на $387,5 млн 🛡️
Криптобиржа Bitget подробно описала полную хронологию недавней утечки безопасности. Если первоначальная оценка потерь составляла $351,6 млн, то ончейн-трассировка по дополнительным сетям (включая Zcash и TRON) пересмотрела итоговую сумму до $387,5 млн.
Вот как разворачивались события и на каком этапе сейчас, пока начинаются поэтапные выводы! ⏰
⏳ Подробная хронология инцидента
⏰ 18:31 UTC: Обнаружены несанкционированные переводы
🛑 В тот же день: Выводы временно приостановлены
🔍 25 сентября: Определен путь атаки и устранена уязвимость
💰 $387,5 млн: Пересмотренная итоговая сумма затронутых средств
🛡️ Холодные кошельки: Не затронуты
🏦 Фонд защиты: Более $464 млн
📅 28 сентября: Выводы BTC запланировано возобновить поэтапно
🛡️ Почему платежеспособность платформы остается неизменной
Операционный уровеньТекущее состояниеУровень воздействияХолодные кошельки100% Безопасно — Полностью изолированы от бэкенд-эксплойта0 Прямого воздействияСредства пользователей100% Покрыто — Учетные балансы остаются корректнымиПолностью защищеноФонд защитыИмеет $464 млн+ и полностью поглощает убыток $387,5 млнПоглощено убытками
💭 Рыночные настроения: Проверка доверия
Хотя CEO Bitget Грейси Чэнь подтвердила, что фонд защиты в размере $464 млн с комфортом покрывает все финансовые ущербы, рынок остается разделенным:
$NVDA.US
{stock_us}(NVDA.US)
Бычий сценарий доверия: Bitget действовала прозрачно, задействовала подстраховочный казначейский фонд, сохранила 100% платежеспособность без распродажи залогов пользователей и держала торговые пары онлайн.
$ZEC
{future}(ZECUSDT)
Осторожный взгляд: Поэтапные выводы часто провоцируют временный отток капитала, когда трейдеры, избегающие риска, переводят активы в холодное хранилище или на биржи конкурентов, чтобы переждать волатильность.
🔥#KospiFalls2.7%SamsungSKHynixDropOver5% #BitgetWallet #crypto
#bitgetdetailssecurityincidenttimeline
🚨 ВАЖНО: Bitget опубликовала полную хронологию инцидента по эксплойту на $387,5 млн 🛡️
Криптобиржа Bitget подробно описала полную хронологию недавней утечки безопасности. Если первоначальная оценка потерь составляла $351,6 млн, то ончейн-трассировка по дополнительным сетям (включая Zcash и TRON) пересмотрела итоговую сумму до $387,5 млн.
Вот как разворачивались события и на каком этапе сейчас, пока начинаются поэтапные выводы! ⏰
⏳ Подробная хронология инцидента
⏰ 18:31 UTC: Обнаружены несанкционированные переводы
🛑 В тот же день: Выводы временно приостановлены
🔍 25 сентября: Определен путь атаки и устранена уязвимость
💰 $387,5 млн: Пересмотренная итоговая сумма затронутых средств
🛡️ Холодные кошельки: Не затронуты
🏦 Фонд защиты: Более $464 млн
📅 28 сентября: Выводы BTC запланировано возобновить поэтапно
🛡️ Почему платежеспособность платформы остается неизменной
Операционный уровеньТекущее состояниеУровень воздействияХолодные кошельки100% Безопасно — Полностью изолированы от бэкенд-эксплойта0 Прямого воздействияСредства пользователей100% Покрыто — Учетные балансы остаются корректнымиПолностью защищеноФонд защитыИмеет $464 млн+ и полностью поглощает убыток $387,5 млнПоглощено убытками
💭 Рыночные настроения: Проверка доверия
Хотя CEO Bitget Грейси Чэнь подтвердила, что фонд защиты в размере $464 млн с комфортом покрывает все финансовые ущербы, рынок остается разделенным:
$NVDA.US
Бычий сценарий доверия: Bitget действовала прозрачно, задействовала подстраховочный казначейский фонд, сохранила 100% платежеспособность без распродажи залогов пользователей и держала торговые пары онлайн.
$ZEC
Осторожный взгляд: Поэтапные выводы часто провоцируют временный отток капитала, когда трейдеры, избегающие риска, переводят активы в холодное хранилище или на биржи конкурентов, чтобы переждать волатильность.
🔥#KospiFalls2.7%SamsungSKHynixDropOver5% #BitgetWallet #crypto
🚨 ВАЖНО: Bitget опубликовала полную хронологию инцидента по эксплойту на $387,5 млн 🛡️
Криптобиржа Bitget подробно описала полную хронологию недавней утечки безопасности. Если первоначальная оценка потерь составляла $351,6 млн, то ончейн-трассировка по дополнительным сетям (включая Zcash и TRON) пересмотрела итоговую сумму до $387,5 млн.
Вот как разворачивались события и на каком этапе сейчас, пока начинаются поэтапные выводы! ⏰
⏳ Подробная хронология инцидента
⏰ 18:31 UTC: Обнаружены несанкционированные переводы
🛑 В тот же день: Выводы временно приостановлены
🔍 25 сентября: Определен путь атаки и устранена уязвимость
💰 $387,5 млн: Пересмотренная итоговая сумма затронутых средств
🛡️ Холодные кошельки: Не затронуты
🏦 Фонд защиты: Более $464 млн
📅 28 сентября: Выводы BTC запланировано возобновить поэтапно
🛡️ Почему платежеспособность платформы остается неизменной
Операционный уровеньТекущее состояниеУровень воздействияХолодные кошельки100% Безопасно — Полностью изолированы от бэкенд-эксплойта0 Прямого воздействияСредства пользователей100% Покрыто — Учетные балансы остаются корректнымиПолностью защищеноФонд защитыИмеет $464 млн+ и полностью поглощает убыток $387,5 млнПоглощено убытками
💭 Рыночные настроения: Проверка доверия
Хотя CEO Bitget Грейси Чэнь подтвердила, что фонд защиты в размере $464 млн с комфортом покрывает все финансовые ущербы, рынок остается разделенным:
$NVDA.US
Бычий сценарий доверия: Bitget действовала прозрачно, задействовала подстраховочный казначейский фонд, сохранила 100% платежеспособность без распродажи залогов пользователей и держала торговые пары онлайн.
$ZEC
Осторожный взгляд: Поэтапные выводы часто провоцируют временный отток капитала, когда трейдеры, избегающие риска, переводят активы в холодное хранилище или на биржи конкурентов, чтобы переждать волатильность.
🔥#KospiFalls2.7%SamsungSKHynixDropOver5% #BitgetWallet #crypto
1
1
23
27.9k
Войдите, чтобы посмотреть больше материала
Присоединяйтесь к пользователям криптовалют по всему миру на Binance Square
⚡️ Получайте новейшую и полезную информацию о криптоактивах.
💬 Нам доверяет крупнейшая в мире криптобиржа.
👍 Получите достоверные аналитические данные от верифицированных создателей контента.
Эл. почта/номер телефона
В тренде
1
#fomcотслеживание
Просмотров: 118,497
575 обсуждают
2
#ПротоколFOMC
Просмотров: 141,795
321 обсуждают
3
#HuangExitNvidiaStrategyInFocus
Просмотров: 4,251
198 обсуждают
4
#AnthropicRejectsIPODelayValuationinQuestion
Просмотров: 560,613
4,625 обсуждают
5
#BitMineReports$6.3BNetLossForFiscal2026
Просмотров: 1,321
57 обсуждают
6
#ChipStocksExtendLossesAfterNvidiaCEOChange
Просмотров: 1,045
102 обсуждают
7
#ThailandProposes$148KDailyStablecoinDepositWithdrawalCaps
Просмотров: 0
0 обсуждают
8
#CoreWeaveJumps10%On168%RevenueGrowth
Просмотров: 114,784
1,319 обсуждают
9
#ZcashFallsBelow$1000ForFirstTimeSinceSeptember
Просмотров: 61,112
244 обсуждают
10
#MSCIRemovalMayCurbStrategy’sBitcoinBuying
Просмотров: 21,726
366 обсуждают