

#besu
besu
Просмотров: 2
3 обсуждают
Популярные
Новые
·
--
К громкому заголовку о последней «уязвимости безопасности» Ethereum стоит отнестись с большей точностью.
Это не ошибка консенсуса мейннета и не взлом кошелька.
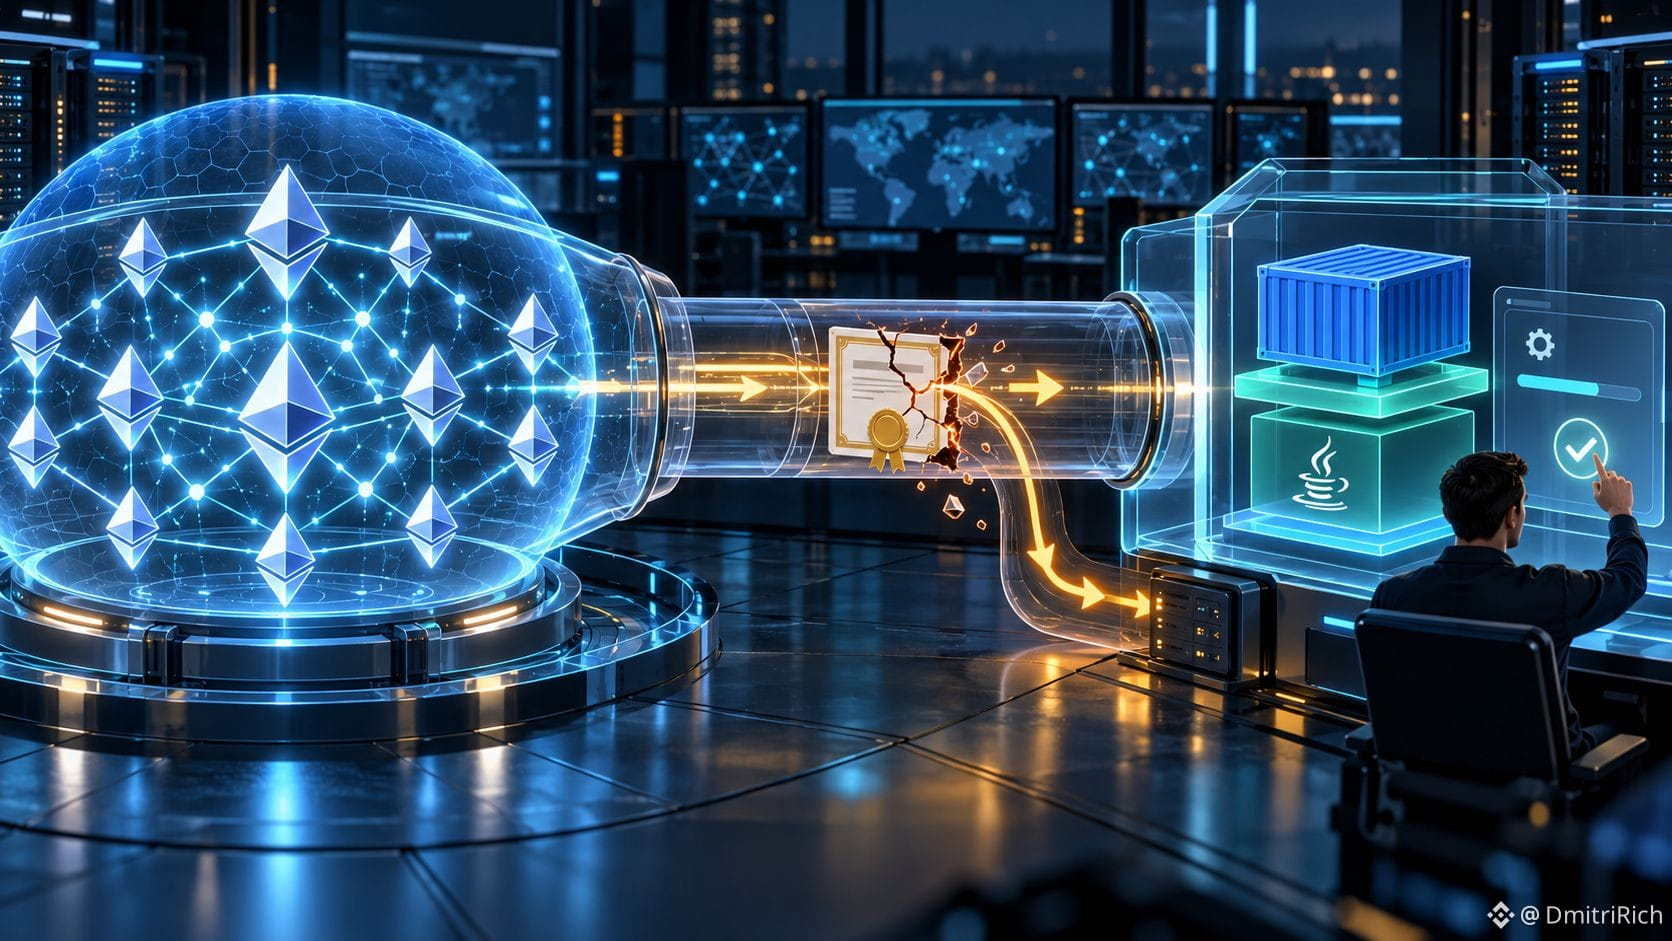
Слабые ключи сертификатов eMudhra могли позволить злоумышленнику выдавать себя за внешние сервисы, которым доверяют некоторые конфигурации #Teku и #Besu , что потенциально могло привести к перенаправлению вознаграждений валидаторов.
Узлы мейннета Teku с настройками по умолчанию не были затронуты; сообщений об эксплуатации уязвимости не поступало.
Teku 26.10.3 и Besu 26.10.2 удаляют затронутые корневые сертификаты из образов Docker. Неочевидный риск связан с установкой бинарных файлов: обновление клиента #Ethereum не обновляет хранилище доверенных сертификатов Java на хосте.
Операторам следует обновить Java отдельно; пользователям Java 26 нужно перейти на поддерживаемую сборку.
Для держателей $ETH сеть не находится под атакой. Для операторов это обновление инфраструктуры, а не повод игнорировать проблему.
{future}(ETHUSDT)
К громкому заголовку о последней «уязвимости безопасности» Ethereum стоит отнестись с большей точностью.
Это не ошибка консенсуса мейннета и не взлом кошелька.
Слабые ключи сертификатов eMudhra могли позволить злоумышленнику выдавать себя за внешние сервисы, которым доверяют некоторые конфигурации #Teku и #Besu , что потенциально могло привести к перенаправлению вознаграждений валидаторов.
Узлы мейннета Teku с настройками по умолчанию не были затронуты; сообщений об эксплуатации уязвимости не поступало.
Teku 26.10.3 и Besu 26.10.2 удаляют затронутые корневые сертификаты из образов Docker. Неочевидный риск связан с установкой бинарных файлов: обновление клиента #Ethereum не обновляет хранилище доверенных сертификатов Java на хосте.
Операторам следует обновить Java отдельно; пользователям Java 26 нужно перейти на поддерживаемую сборку.
Для держателей $ETH сеть не находится под атакой. Для операторов это обновление инфраструктуры, а не повод игнорировать проблему.
71
Войдите, чтобы посмотреть больше материала
Присоединяйтесь к пользователям криптовалют по всему миру на Binance Square
⚡️ Получайте новейшую и полезную информацию о криптоактивах.
💬 Нам доверяет крупнейшая в мире криптобиржа.
👍 Получите достоверные аналитические данные от верифицированных создателей контента.
Эл. почта/номер телефона
В тренде
1
#FedWatch
Просмотров: 16.3M
39,262 обсуждают
2
#EarningsSeason
Просмотров: 6.4M
31,972 обсуждают
3
#fomcотслеживание
Просмотров: 54,009
511 обсуждают
4
#ПротоколFOMC
Просмотров: 64,028
253 обсуждают
5
#USMidtermElections
Просмотров: 30,842
556 обсуждают
6
#BitcoinDropsBelow$80K
Просмотров: 20,663
90 обсуждают
7
#比特币跌破8万美元
Просмотров: 170,878
102 обсуждают
8
#BoEOpensConsultationOnTokenizedCollateralForClearing
Просмотров: 327
19 обсуждают
9
#BrazilCryptoExchangesMustApplyForLicensesByFriday
Просмотров: 23,537
461 обсуждают
10
#ICEPartnersWithTradeXYZToBringPerpetualContractsToUS
Просмотров: 663
14 обсуждают