
#swarm
swarm
Просмотров: 216,831
521 обсуждают
Популярные
Новые
·
--
Рождение агентной ИИ-системы Natera SWARM для управления лабораторными операциями
Natera представила SWARM — инновационную агентную ИИ-систему на базе Amazon Bedrock AgentCore, которая помогает повысить эффективность работы лабораторий. Автоматизация и интеллектуальные технологии открывают новую главу в управлении лабораторными операциями.#Natera #SWARM #ИИ
Рождение агентной ИИ-системы Natera SWARM для управления лабораторными операциями
Natera представила SWARM — инновационную агентную ИИ-систему на базе Amazon Bedrock AgentCore, которая помогает повысить эффективность работы лабораторий. Автоматизация и интеллектуальные технологии открывают новую главу в управлении лабораторными операциями.#Natera #SWARM #ИИ
Natera представила SWARM — инновационную агентную ИИ-систему на базе Amazon Bedrock AgentCore, которая помогает повысить эффективность работы лабораторий. Автоматизация и интеллектуальные технологии открывают новую главу в управлении лабораторными операциями.#Natera #SWARM #ИИ
62
·
--
【В официальном обновлении обнаружен троян! Украдены ключи кошельков узлов Swarm и пароли к ним】
9 ноября была взломана система публикации релизов команды разработчиков децентрализованной сети хранения данных Swarm. Злоумышленники через официальный канал распространили заражённые версии bee-js 13.3.0 и Swarm Desktop 0.56.2 (последняя также автоматически загружает обновления). Вредоносная программа крадёт файлы с ключами кошельков узлов и пароли для разблокировки, хранящиеся в открытом виде, а также оставляет бэкдор для удалённого управления. Если вы устанавливали эти версии, считайте компьютер заражённым: создайте новый кошелёк на чистом устройстве и переведите туда активы, а настольную версию обновите до 0.56.3.
$BZZ
#Swarm #供应链攻击 #Безопасность кошелька
【В официальном обновлении обнаружен троян! Украдены ключи кошельков узлов Swarm и пароли к ним】
9 ноября была взломана система публикации релизов команды разработчиков децентрализованной сети хранения данных Swarm. Злоумышленники через официальный канал распространили заражённые версии bee-js 13.3.0 и Swarm Desktop 0.56.2 (последняя также автоматически загружает обновления). Вредоносная программа крадёт файлы с ключами кошельков узлов и пароли для разблокировки, хранящиеся в открытом виде, а также оставляет бэкдор для удалённого управления. Если вы устанавливали эти версии, считайте компьютер заражённым: создайте новый кошелёк на чистом устройстве и переведите туда активы, а настольную версию обновите до 0.56.3.
$BZZ
#Swarm #供应链攻击 #Безопасность кошелька
9 ноября была взломана система публикации релизов команды разработчиков децентрализованной сети хранения данных Swarm. Злоумышленники через официальный канал распространили заражённые версии bee-js 13.3.0 и Swarm Desktop 0.56.2 (последняя также автоматически загружает обновления). Вредоносная программа крадёт файлы с ключами кошельков узлов и пароли для разблокировки, хранящиеся в открытом виде, а также оставляет бэкдор для удалённого управления. Если вы устанавливали эти версии, считайте компьютер заражённым: создайте новый кошелёк на чистом устройстве и переведите туда активы, а настольную версию обновите до 0.56.3.
$BZZ
#Swarm #供应链攻击 #Безопасность кошелька
135

·
--
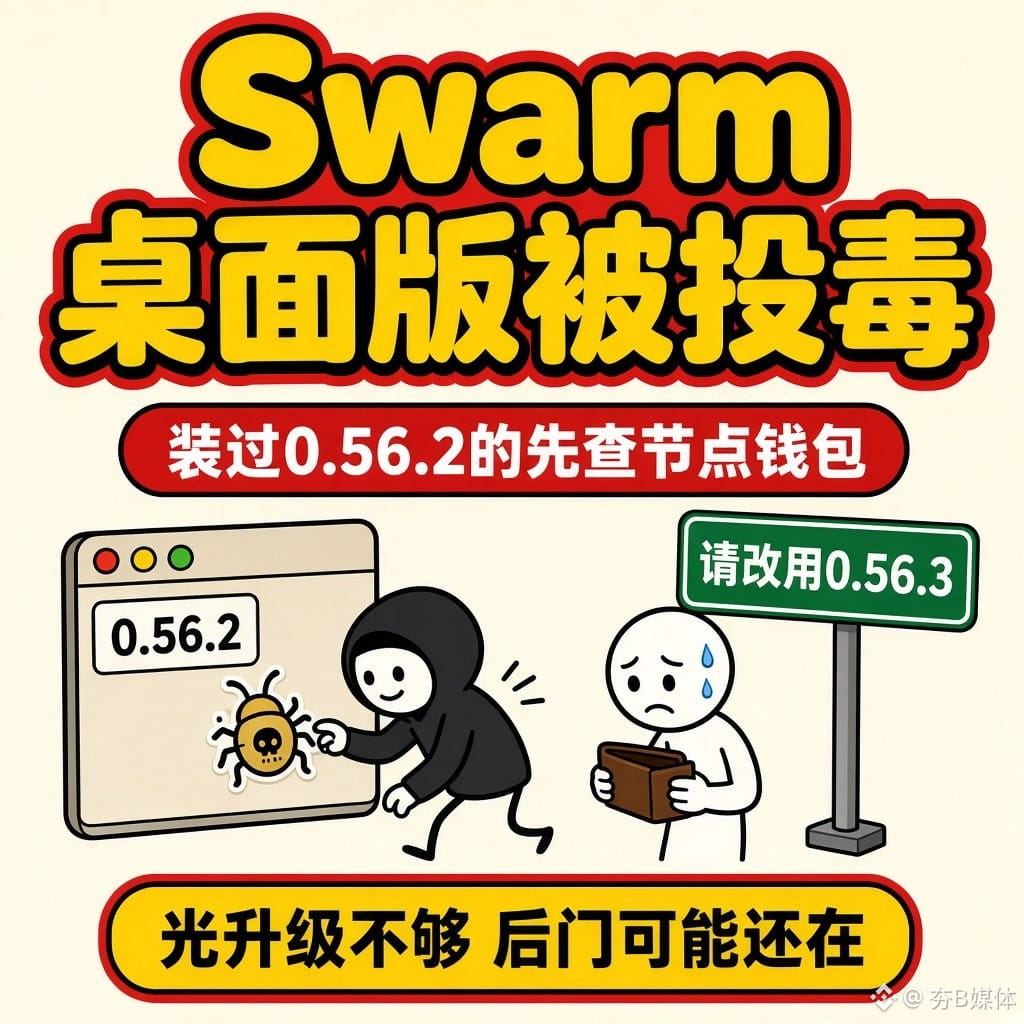
Заражённая версия Swarm Desktop: если устанавливали 0.56.2, не ограничивайтесь обновлением — кошелёк узла мог быть скомпрометирован
Вчера (9 ноября около 8:00 по гонконгскому времени) злоумышленники воспользовались официальным каналом публикации проекта Ethersphere, связанного со Swarm, и выпустили две вредоносные версии: npm-пакет @ethersphere/bee-js 13.3.0 и Swarm Desktop 0.56.2. Сегодня в 11:38 об этом же сообщила SlowMist.
Вредоносный код пытался похитить ключи кошелька узла Swarm Desktop и пароли из конфигурации, а также установить бэкдор в Windows, macOS и Linux. Версия bee-js 13.3.0 оставалась на npm около 75 минут, прежде чем её удалили; настольная версия 0.56.2 была доступна примерно 8,5 часа.
Кого затронуло: тех, кто устанавливал одну из этих двух версий. Это не взлом биржи, не затронуты все пользователи Swarm, и нет подтверждений, что средства уже были переведены. Разработчики выпустили безопасную версию для настольных компьютеров 0.56.3; для bee-js следует зафиксировать версию 13.2.0. Простое обновление или удаление не уничтожит уже установленный бэкдор и не защитит ключи, которые могли быть скопированы.
Если вы запускали 0.56.2, считайте, что эта машина могла быть полностью скомпрометирована. Переведите средства узла и стейкинг на новые ключи с чистого компьютера. Не переходите по незнакомым ссылкам с предложениями «получить компенсацию» или «срочно перенести средства».
Вы пользовались Swarm Desktop или bee-js? Устанавливали ли вы одну из этих двух версий?
Не является инвестиционной рекомендацией.
Источники: официальные примечания к выпуску Ethersphere на GitHub (v0.56.3, 2026-11-09 20:52 HKT, где указано, что она заменяет заражённую версию 0.56.2); SlowMist (2026-11-10 11:38 HKT); The Hacker News, анализ инцидента Socket · 2026-11-10 около 12:35 HKT
#Swarm #供应链攻击 #夯B媒体 $BZZ
Заражённая версия Swarm Desktop: если устанавливали 0.56.2, не ограничивайтесь обновлением — кошелёк узла мог быть скомпрометирован
Вчера (9 ноября около 8:00 по гонконгскому времени) злоумышленники воспользовались официальным каналом публикации проекта Ethersphere, связанного со Swarm, и выпустили две вредоносные версии: npm-пакет @ethersphere/bee-js 13.3.0 и Swarm Desktop 0.56.2. Сегодня в 11:38 об этом же сообщила SlowMist.
Вредоносный код пытался похитить ключи кошелька узла Swarm Desktop и пароли из конфигурации, а также установить бэкдор в Windows, macOS и Linux. Версия bee-js 13.3.0 оставалась на npm около 75 минут, прежде чем её удалили; настольная версия 0.56.2 была доступна примерно 8,5 часа.
Кого затронуло: тех, кто устанавливал одну из этих двух версий. Это не взлом биржи, не затронуты все пользователи Swarm, и нет подтверждений, что средства уже были переведены. Разработчики выпустили безопасную версию для настольных компьютеров 0.56.3; для bee-js следует зафиксировать версию 13.2.0. Простое обновление или удаление не уничтожит уже установленный бэкдор и не защитит ключи, которые могли быть скопированы.
Если вы запускали 0.56.2, считайте, что эта машина могла быть полностью скомпрометирована. Переведите средства узла и стейкинг на новые ключи с чистого компьютера. Не переходите по незнакомым ссылкам с предложениями «получить компенсацию» или «срочно перенести средства».
Вы пользовались Swarm Desktop или bee-js? Устанавливали ли вы одну из этих двух версий?
Не является инвестиционной рекомендацией.
Источники: официальные примечания к выпуску Ethersphere на GitHub (v0.56.3, 2026-11-09 20:52 HKT, где указано, что она заменяет заражённую версию 0.56.2); SlowMist (2026-11-10 11:38 HKT); The Hacker News, анализ инцидента Socket · 2026-11-10 около 12:35 HKT
#Swarm #供应链攻击 #夯B媒体 $BZZ
Вчера (9 ноября около 8:00 по гонконгскому времени) злоумышленники воспользовались официальным каналом публикации проекта Ethersphere, связанного со Swarm, и выпустили две вредоносные версии: npm-пакет @ethersphere/bee-js 13.3.0 и Swarm Desktop 0.56.2. Сегодня в 11:38 об этом же сообщила SlowMist.
Вредоносный код пытался похитить ключи кошелька узла Swarm Desktop и пароли из конфигурации, а также установить бэкдор в Windows, macOS и Linux. Версия bee-js 13.3.0 оставалась на npm около 75 минут, прежде чем её удалили; настольная версия 0.56.2 была доступна примерно 8,5 часа.
Кого затронуло: тех, кто устанавливал одну из этих двух версий. Это не взлом биржи, не затронуты все пользователи Swarm, и нет подтверждений, что средства уже были переведены. Разработчики выпустили безопасную версию для настольных компьютеров 0.56.3; для bee-js следует зафиксировать версию 13.2.0. Простое обновление или удаление не уничтожит уже установленный бэкдор и не защитит ключи, которые могли быть скопированы.
Если вы запускали 0.56.2, считайте, что эта машина могла быть полностью скомпрометирована. Переведите средства узла и стейкинг на новые ключи с чистого компьютера. Не переходите по незнакомым ссылкам с предложениями «получить компенсацию» или «срочно перенести средства».
Вы пользовались Swarm Desktop или bee-js? Устанавливали ли вы одну из этих двух версий?
Не является инвестиционной рекомендацией.
Источники: официальные примечания к выпуску Ethersphere на GitHub (v0.56.3, 2026-11-09 20:52 HKT, где указано, что она заменяет заражённую версию 0.56.2); SlowMist (2026-11-10 11:38 HKT); The Hacker News, анализ инцидента Socket · 2026-11-10 около 12:35 HKT
#Swarm #供应链攻击 #夯B媒体 $BZZ
70

·
--
Статья
Минувшей ночью Swarm подменили: подписи и нотариальное заверение были в полном порядке, а внутри — троянМинувшей ночью, 9 ноября, у Ethersphere, стоящей за Swarm, произошёл инцидент. Злоумышленник получил доступ к учётной записи проекта для публикации релизов и выложил заражённые версии на официальные площадки. Версия bee-js 13.3.0 на npm была доступна с 00:09 до 01:25 — всего 75 минут; Swarm Desktop 0.56.2 для компьютеров появилась на GitHub в 00:36 и оставалась там ещё восемь с половиной часов, прежде чем её удалили.
Самое жуткое — обе версии выглядели совершенно легитимно. У bee-js было действительное подтверждение происхождения, а установщик десктопной версии для macOS имел подпись Apple и нотариальное заверение. В скачанной с официального сайта программе, на которую система не выдала предупреждение, прятался загрузчик, похищающий средства из криптокошельков. Атаку провели через собственную учётную запись бота проекта для публикации релизов и учётную запись одного из давних сопровождающих проекта.
Минувшей ночью Swarm подменили: подписи и нотариальное заверение были в полном порядке, а внутри — троян
Минувшей ночью, 9 ноября, у Ethersphere, стоящей за Swarm, произошёл инцидент. Злоумышленник получил доступ к учётной записи проекта для публикации релизов и выложил заражённые версии на официальные площадки. Версия bee-js 13.3.0 на npm была доступна с 00:09 до 01:25 — всего 75 минут; Swarm Desktop 0.56.2 для компьютеров появилась на GitHub в 00:36 и оставалась там ещё восемь с половиной часов, прежде чем её удалили.
Самое жуткое — обе версии выглядели совершенно легитимно. У bee-js было действительное подтверждение происхождения, а установщик десктопной версии для macOS имел подпись Apple и нотариальное заверение. В скачанной с официального сайта программе, на которую система не выдала предупреждение, прятался загрузчик, похищающий средства из криптокошельков. Атаку провели через собственную учётную запись бота проекта для публикации релизов и учётную запись одного из давних сопровождающих проекта.
Самое жуткое — обе версии выглядели совершенно легитимно. У bee-js было действительное подтверждение происхождения, а установщик десктопной версии для macOS имел подпись Apple и нотариальное заверение. В скачанной с официального сайта программе, на которую система не выдала предупреждение, прятался загрузчик, похищающий средства из криптокошельков. Атаку провели через собственную учётную запись бота проекта для публикации релизов и учётную запись одного из давних сопровождающих проекта.
4
·
--
Даже официальные подписанные релизы могут быть опасны — Swarm только что это доказал.
Факт: 9 ноября злоумышленники захватили конвейер выпуска Ethersphere и опубликовали два вредоносных релиза через официальные каналы проекта: пакет npm @ethersphere/bee-js 13.3.0 (00:09–01:25 UTC, около 75 минут) и Swarm Desktop 0.56.2 (около 8,5 часа на GitHub). Оба крали ключи кошельков узлов Swarm и устанавливали постоянный бэкдор. В предупреждении GitHub GHSA-hh7j-5m3j-23pf говорится однозначно: машины, на которых установлена эта версия, «считаются полностью скомпрометированными». Безопасные версии: bee-js 13.2.0 и Desktop 0.56.3.
Статус: ПОДТВЕРЖДЕНО — предупреждение GitHub + публикация The Hacker News от 9 ноября + анализы Socket, SafeDep и CryptoBriefing.
За чем я буду следить дальше: появятся ли сообщения о пропаже средств. Пока известны только данные о загрузках (около 10 для bee-js, 65 для Desktop по состоянию на 08:27 UTC 9 ноября), подтверждённых жертв нет. Мой вывод: подпись и происхождение сборки по SLSA, как оказалось, не гарантия безопасности, поскольку злоумышленники захватили сам аккаунт автоматизации релизов, а следы ведут к инфраструктуре кампании вредоносного ПО SleepyDuck.
⚠️ Остерегайтесь мошенников: не скачивайте «патчи» по ссылкам из комментариев или личных сообщений — безопасные версии доступны только в официальных каналах Ethersphere. Если вы устанавливали одну из указанных версий, считайте ключи узла скомпрометированными и переведите средства с чистой машины.
Как вы считаете, после этого случая достаточно ли метки «проверенный издатель» на npm, чтобы доверять пакету, или сначала нужно проверять хеш?
Это мой анализ, а не финансовый совет — всегда проводите собственное исследование.
#Swarm #КриптоБезопасность
Даже официальные подписанные релизы могут быть опасны — Swarm только что это доказал.
Факт: 9 ноября злоумышленники захватили конвейер выпуска Ethersphere и опубликовали два вредоносных релиза через официальные каналы проекта: пакет npm @ethersphere/bee-js 13.3.0 (00:09–01:25 UTC, около 75 минут) и Swarm Desktop 0.56.2 (около 8,5 часа на GitHub). Оба крали ключи кошельков узлов Swarm и устанавливали постоянный бэкдор. В предупреждении GitHub GHSA-hh7j-5m3j-23pf говорится однозначно: машины, на которых установлена эта версия, «считаются полностью скомпрометированными». Безопасные версии: bee-js 13.2.0 и Desktop 0.56.3.
Статус: ПОДТВЕРЖДЕНО — предупреждение GitHub + публикация The Hacker News от 9 ноября + анализы Socket, SafeDep и CryptoBriefing.
За чем я буду следить дальше: появятся ли сообщения о пропаже средств. Пока известны только данные о загрузках (около 10 для bee-js, 65 для Desktop по состоянию на 08:27 UTC 9 ноября), подтверждённых жертв нет. Мой вывод: подпись и происхождение сборки по SLSA, как оказалось, не гарантия безопасности, поскольку злоумышленники захватили сам аккаунт автоматизации релизов, а следы ведут к инфраструктуре кампании вредоносного ПО SleepyDuck.
⚠️ Остерегайтесь мошенников: не скачивайте «патчи» по ссылкам из комментариев или личных сообщений — безопасные версии доступны только в официальных каналах Ethersphere. Если вы устанавливали одну из указанных версий, считайте ключи узла скомпрометированными и переведите средства с чистой машины.
Как вы считаете, после этого случая достаточно ли метки «проверенный издатель» на npm, чтобы доверять пакету, или сначала нужно проверять хеш?
Это мой анализ, а не финансовый совет — всегда проводите собственное исследование.
#Swarm #КриптоБезопасность
Факт: 9 ноября злоумышленники захватили конвейер выпуска Ethersphere и опубликовали два вредоносных релиза через официальные каналы проекта: пакет npm @ethersphere/bee-js 13.3.0 (00:09–01:25 UTC, около 75 минут) и Swarm Desktop 0.56.2 (около 8,5 часа на GitHub). Оба крали ключи кошельков узлов Swarm и устанавливали постоянный бэкдор. В предупреждении GitHub GHSA-hh7j-5m3j-23pf говорится однозначно: машины, на которых установлена эта версия, «считаются полностью скомпрометированными». Безопасные версии: bee-js 13.2.0 и Desktop 0.56.3.
Статус: ПОДТВЕРЖДЕНО — предупреждение GitHub + публикация The Hacker News от 9 ноября + анализы Socket, SafeDep и CryptoBriefing.
За чем я буду следить дальше: появятся ли сообщения о пропаже средств. Пока известны только данные о загрузках (около 10 для bee-js, 65 для Desktop по состоянию на 08:27 UTC 9 ноября), подтверждённых жертв нет. Мой вывод: подпись и происхождение сборки по SLSA, как оказалось, не гарантия безопасности, поскольку злоумышленники захватили сам аккаунт автоматизации релизов, а следы ведут к инфраструктуре кампании вредоносного ПО SleepyDuck.
⚠️ Остерегайтесь мошенников: не скачивайте «патчи» по ссылкам из комментариев или личных сообщений — безопасные версии доступны только в официальных каналах Ethersphere. Если вы устанавливали одну из указанных версий, считайте ключи узла скомпрометированными и переведите средства с чистой машины.
Как вы считаете, после этого случая достаточно ли метки «проверенный издатель» на npm, чтобы доверять пакету, или сначала нужно проверять хеш?
Это мой анализ, а не финансовый совет — всегда проводите собственное исследование.
#Swarm #КриптоБезопасность
38

·
--
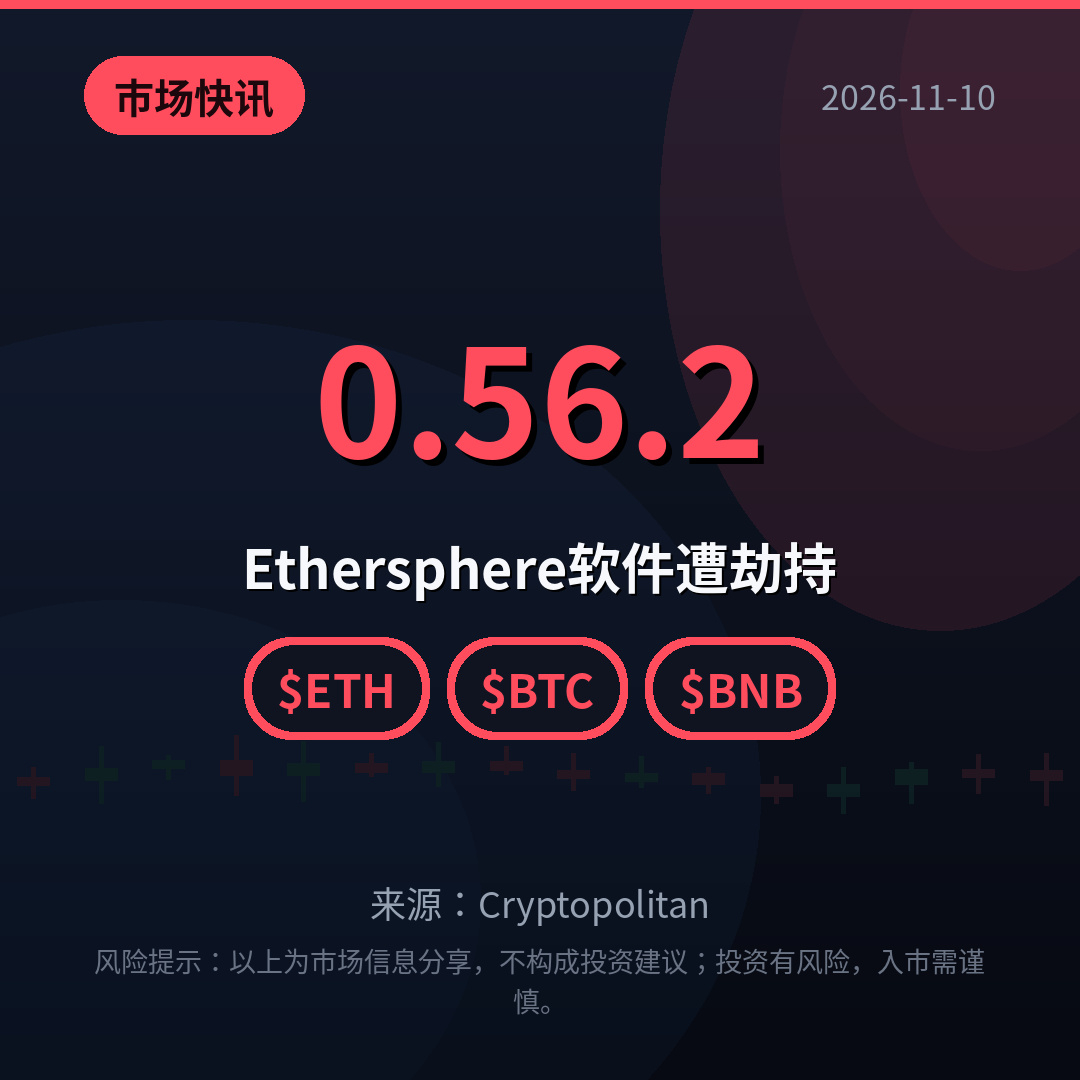
【Рыночные новости】Программное обеспечение Ethersphere взломано
9 ноября хакеры похитили учётные данные Ethersphere и выпустили bee-js 13.3.0 и Swarm Desktop 0.56.2 с вредоносным кодом, чтобы искать приватные ключи кошельков Bee. Обе версии имели действительные подписи и ничем не отличались от оригинальных. Swarm отозвала проблемные версии и выпустила 0.56.3. Вы проверили свою версию?
$ETH $BTC $BNB
#Swarm #钱包安全 #Хакерская атака
(Источник: Cryptopolitan)
⚠️Предупреждение о рисках: выше представлена информация о рынке, она не является инвестиционной рекомендацией. Инвестиции сопряжены с риском, будьте осторожны при выходе на рынок.
【Рыночные новости】Программное обеспечение Ethersphere взломано
9 ноября хакеры похитили учётные данные Ethersphere и выпустили bee-js 13.3.0 и Swarm Desktop 0.56.2 с вредоносным кодом, чтобы искать приватные ключи кошельков Bee. Обе версии имели действительные подписи и ничем не отличались от оригинальных. Swarm отозвала проблемные версии и выпустила 0.56.3. Вы проверили свою версию?
$ETH $BTC $BNB
#Swarm #钱包安全 #Хакерская атака
(Источник: Cryptopolitan)
⚠️Предупреждение о рисках: выше представлена информация о рынке, она не является инвестиционной рекомендацией. Инвестиции сопряжены с риском, будьте осторожны при выходе на рынок.
9 ноября хакеры похитили учётные данные Ethersphere и выпустили bee-js 13.3.0 и Swarm Desktop 0.56.2 с вредоносным кодом, чтобы искать приватные ключи кошельков Bee. Обе версии имели действительные подписи и ничем не отличались от оригинальных. Swarm отозвала проблемные версии и выпустила 0.56.3. Вы проверили свою версию?
$ETH $BTC $BNB
#Swarm #钱包安全 #Хакерская атака
(Источник: Cryptopolitan)
⚠️Предупреждение о рисках: выше представлена информация о рынке, она не является инвестиционной рекомендацией. Инвестиции сопряжены с риском, будьте осторожны при выходе на рынок.
10

·
--
Падение
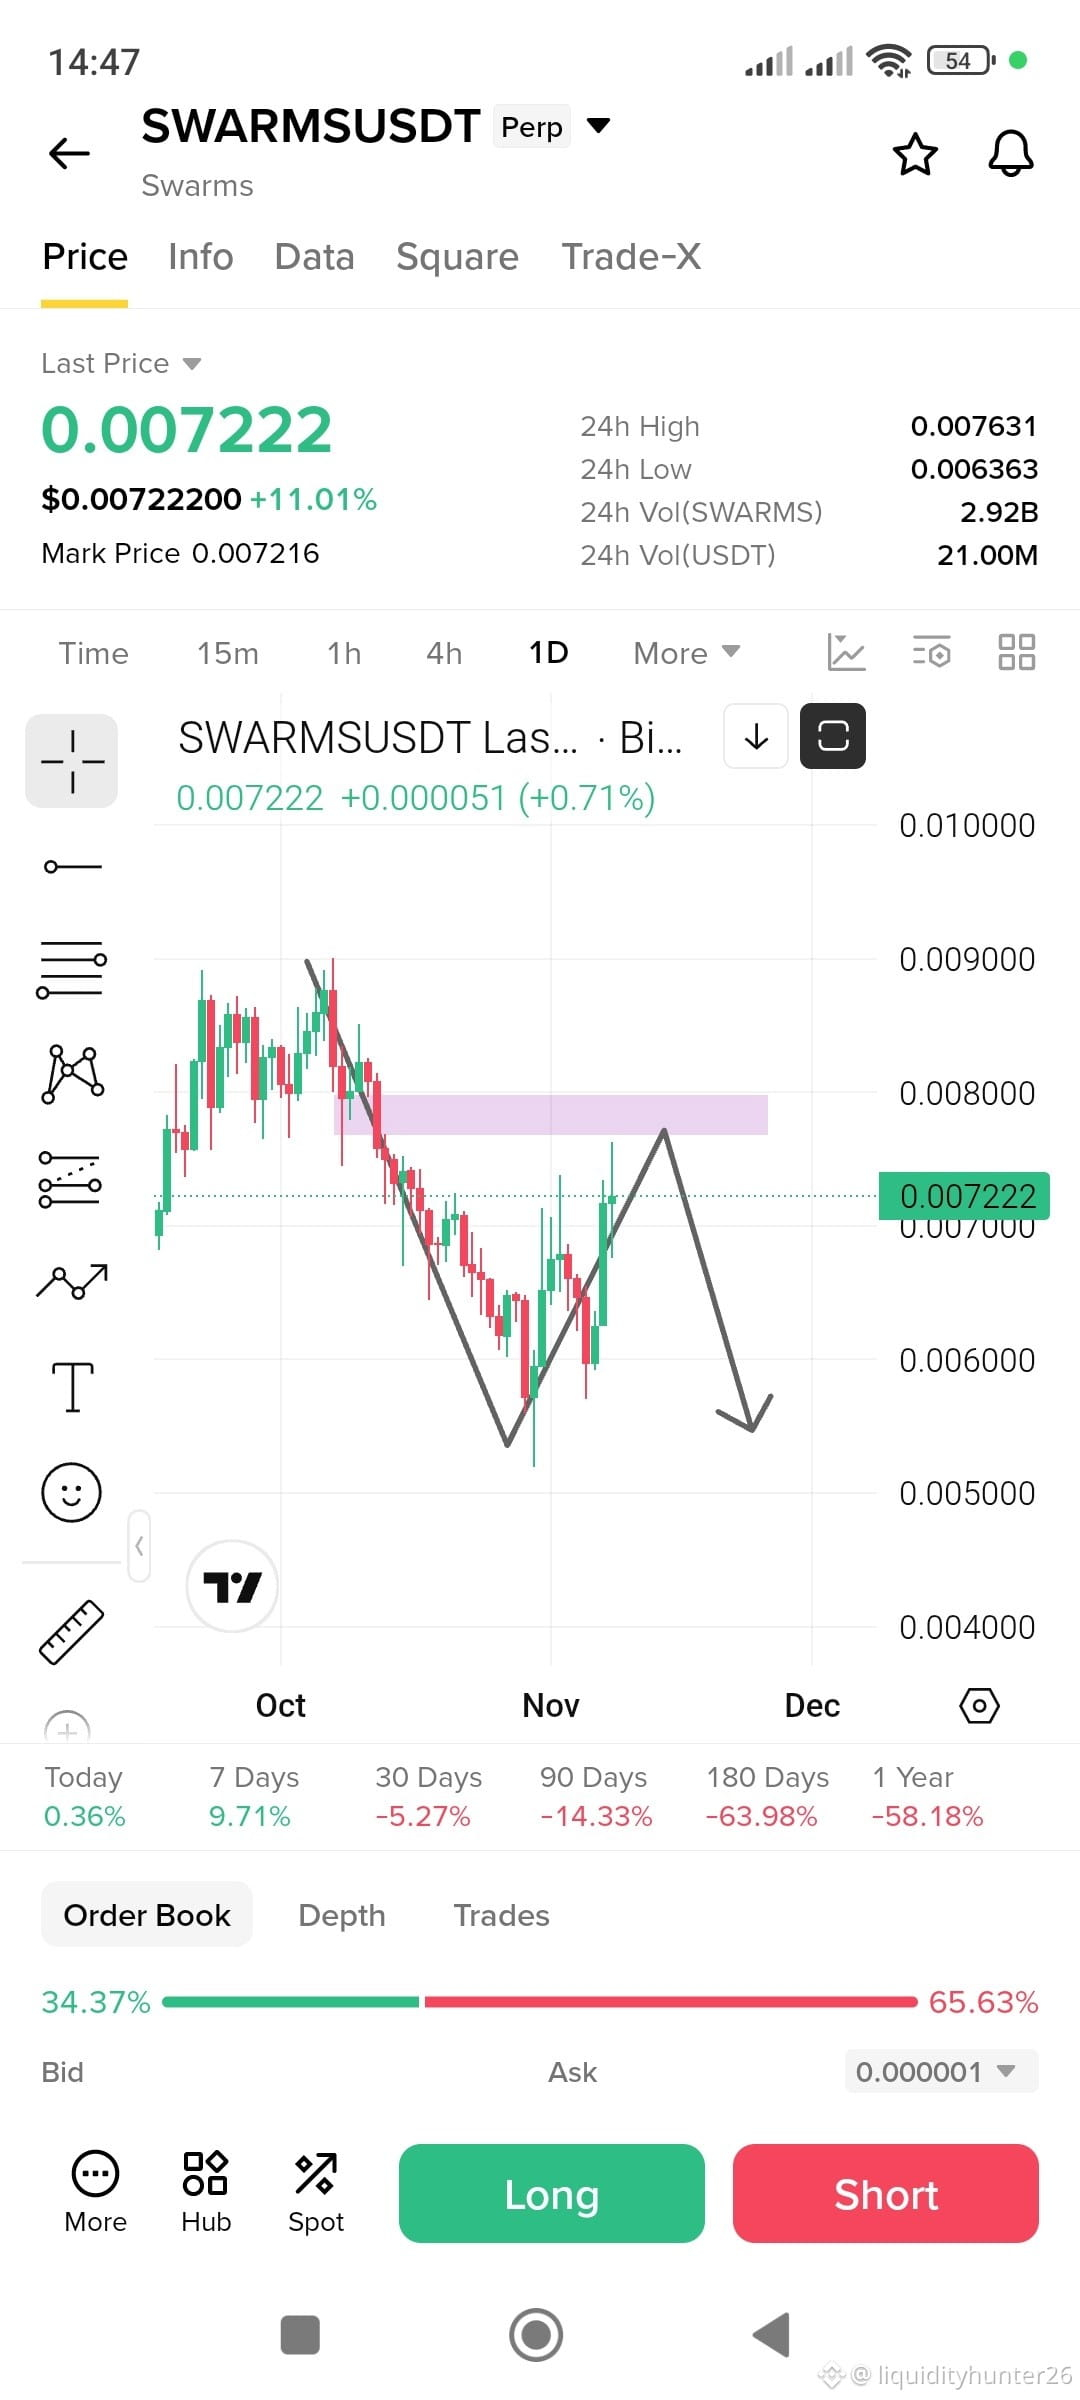
$SWARMS почти достиг зоны ликвидности для продаж, это дневная зона продаж. Я настроен по-медвежьи, но дождусь подтверждения... Управляйте рисками
#Swarm
{future}(SWARMSUSDT)
$SWARMS почти достиг зоны ликвидности для продаж, это дневная зона продаж. Я настроен по-медвежьи, но дождусь подтверждения... Управляйте рисками
#Swarm
#Swarm
246
·
--
Рыночная капитализация — #SWARM 9 десятков тысяч; причины оптимизма
1. Интересный нарратив и концепция стартапа в сфере ИИ. Основной упор — на создание, развёртывание и монетизацию роя автономных ИИ-агентов в BNB Chain, которые могут совместно проводить исследования и выполнять другие задачи.
2. Низкая капитализация. Вчера на старте цена достигла максимума в 350 тысяч, затем упала до 90 тысяч — я без колебаний немного купил. Структура распределения токенов разумная: на топ-100 приходится 50,4%, есть несколько крупных игроков, большинство — розничные инвесторы.
3. Сообщество неплохое: более 1200 держателей токена и более 800 участников сообщества. Активны и англоязычное, и китайскоязычное сообщества. В основном продвигают проект с помощью изображений и текстов.
#跟着锦鲤学打百倍金狗 $币安人生
Подписывайтесь на «Дневник Web3-талисмана удачи» — купленные токены вырастут в десять раз!
0x04fd77c2f97d044b3c719282fd0a0568f4254afa
{web3_wallet_create}(560x04fd77c2f97d044b3c719282fd0a0568f4254afa)
Рыночная капитализация — #SWARM 9 десятков тысяч; причины оптимизма
1. Интересный нарратив и концепция стартапа в сфере ИИ. Основной упор — на создание, развёртывание и монетизацию роя автономных ИИ-агентов в BNB Chain, которые могут совместно проводить исследования и выполнять другие задачи.
2. Низкая капитализация. Вчера на старте цена достигла максимума в 350 тысяч, затем упала до 90 тысяч — я без колебаний немного купил. Структура распределения токенов разумная: на топ-100 приходится 50,4%, есть несколько крупных игроков, большинство — розничные инвесторы.
3. Сообщество неплохое: более 1200 держателей токена и более 800 участников сообщества. Активны и англоязычное, и китайскоязычное сообщества. В основном продвигают проект с помощью изображений и текстов.
#跟着锦鲤学打百倍金狗 $币安人生
Подписывайтесь на «Дневник Web3-талисмана удачи» — купленные токены вырастут в десять раз!
0x04fd77c2f97d044b3c719282fd0a0568f4254afa
1. Интересный нарратив и концепция стартапа в сфере ИИ. Основной упор — на создание, развёртывание и монетизацию роя автономных ИИ-агентов в BNB Chain, которые могут совместно проводить исследования и выполнять другие задачи.
2. Низкая капитализация. Вчера на старте цена достигла максимума в 350 тысяч, затем упала до 90 тысяч — я без колебаний немного купил. Структура распределения токенов разумная: на топ-100 приходится 50,4%, есть несколько крупных игроков, большинство — розничные инвесторы.
3. Сообщество неплохое: более 1200 держателей токена и более 800 участников сообщества. Активны и англоязычное, и китайскоязычное сообщества. В основном продвигают проект с помощью изображений и текстов.
#跟着锦鲤学打百倍金狗 $币安人生
Подписывайтесь на «Дневник Web3-талисмана удачи» — купленные токены вырастут в десять раз!
0x04fd77c2f97d044b3c719282fd0a0568f4254afa
1
2.1k

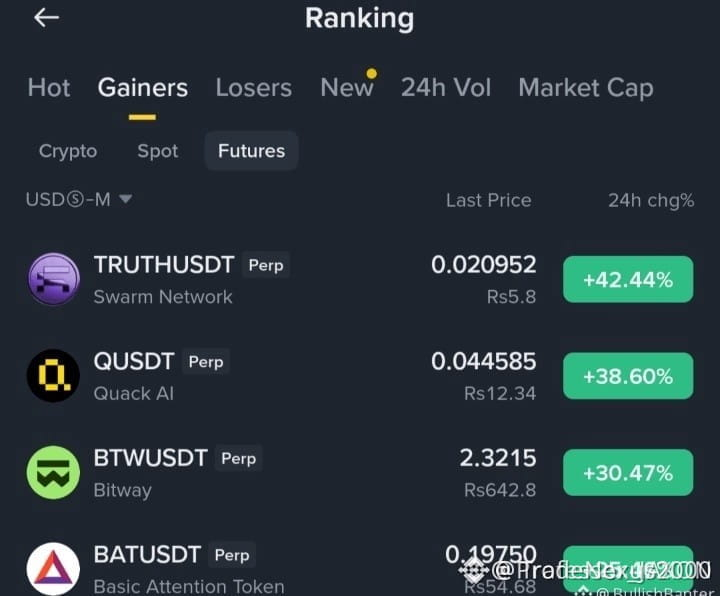
⚡ ВСПЛЕСК ИНСТИТУЦИОНАЛЬНОЙ ЛИКВИДНОСТИ ПРОТАЛКИВАЕТ $SWARM И ЛИДЕРОВ РОСТА НА ФЬЮЧЕРСНОМ РЫНКЕ ВЫШЕ СОПРОТИВЛЕНИЯ! 📈
Агрессивный рост по ведущим деривативным контрактам свидетельствует о значительном участии крупных игроков. Лидирует $SWARM с ростом на 42,44%, а Quack AI и Bitway также демонстрируют заметный импульс. 🌊 Вместо того чтобы гнаться за резкими вертикальными движениями, институциональные участники ждут, пока неэффективное движение цены сбалансируется.
📊 Для дальнейшего продолжения движения на ретестах на младших таймфреймах должны удержаться ключевые блоки ордеров и структурная поддержка — особенно там, где уровень кредитного плеча остаётся высоким. Наблюдение за снятием ликвидности ниже недавнего диапазона консолидации даст гораздо более выгодное соотношение риска и доходности, чем покупки на истощающихся тенях свечей.
💬 Вы ждёте структурного ретеста, чтобы покупать на откатах, или ожидаете дальнейшего импульсного роста? 👇
⚠️ Не является финансовой рекомендацией. Всегда контролируйте риски. 🛡️
🏷️ #SWARM #Futures #SmartMoney #CryptoTrading #MarketStructure
🎯 🦈
⚡ ВСПЛЕСК ИНСТИТУЦИОНАЛЬНОЙ ЛИКВИДНОСТИ ПРОТАЛКИВАЕТ $SWARM И ЛИДЕРОВ РОСТА НА ФЬЮЧЕРСНОМ РЫНКЕ ВЫШЕ СОПРОТИВЛЕНИЯ! 📈
Агрессивный рост по ведущим деривативным контрактам свидетельствует о значительном участии крупных игроков. Лидирует $SWARM с ростом на 42,44%, а Quack AI и Bitway также демонстрируют заметный импульс. 🌊 Вместо того чтобы гнаться за резкими вертикальными движениями, институциональные участники ждут, пока неэффективное движение цены сбалансируется.
📊 Для дальнейшего продолжения движения на ретестах на младших таймфреймах должны удержаться ключевые блоки ордеров и структурная поддержка — особенно там, где уровень кредитного плеча остаётся высоким. Наблюдение за снятием ликвидности ниже недавнего диапазона консолидации даст гораздо более выгодное соотношение риска и доходности, чем покупки на истощающихся тенях свечей.
💬 Вы ждёте структурного ретеста, чтобы покупать на откатах, или ожидаете дальнейшего импульсного роста? 👇
⚠️ Не является финансовой рекомендацией. Всегда контролируйте риски. 🛡️
🏷️ #SWARM #Futures #SmartMoney #CryptoTrading #MarketStructure
🎯 🦈
Агрессивный рост по ведущим деривативным контрактам свидетельствует о значительном участии крупных игроков. Лидирует $SWARM с ростом на 42,44%, а Quack AI и Bitway также демонстрируют заметный импульс. 🌊 Вместо того чтобы гнаться за резкими вертикальными движениями, институциональные участники ждут, пока неэффективное движение цены сбалансируется.
📊 Для дальнейшего продолжения движения на ретестах на младших таймфреймах должны удержаться ключевые блоки ордеров и структурная поддержка — особенно там, где уровень кредитного плеча остаётся высоким. Наблюдение за снятием ликвидности ниже недавнего диапазона консолидации даст гораздо более выгодное соотношение риска и доходности, чем покупки на истощающихся тенях свечей.
💬 Вы ждёте структурного ретеста, чтобы покупать на откатах, или ожидаете дальнейшего импульсного роста? 👇
⚠️ Не является финансовой рекомендацией. Всегда контролируйте риски. 🛡️
🏷️ #SWARM #Futures #SmartMoney #CryptoTrading #MarketStructure
🎯 🦈
49
ТРЕВОГА 🚨 Сильный бычий всплеск по $SXP (SWARM): блоки ордеров консолидируются на графике 4H, объем резко растет, и запускаются новые пулы для стейкинга. $BEAMX (BEAMX) едет на импульсе благодаря вливанию ликвидности от ее последнего партнерства по AMM, что ускоряет внедрение. $CITY (CITYCOIN) демонстрирует растущую активность экосистемы, институциональный интерес и подъем настроений инвесторов. Покупайте сейчас 🚀 #Swarm #BeamX #CityCoin
ТРЕВОГА 🚨 Сильный бычий всплеск по $SXP (SWARM): блоки ордеров консолидируются на графике 4H, объем резко растет, и запускаются новые пулы для стейкинга. $BEAMX (BEAMX) едет на импульсе благодаря вливанию ликвидности от ее последнего партнерства по AMM, что ускоряет внедрение. $CITY (CITYCOIN) демонстрирует растущую активность экосистемы, институциональный интерес и подъем настроений инвесторов. Покупайте сейчас 🚀 #Swarm #BeamX #CityCoin
91
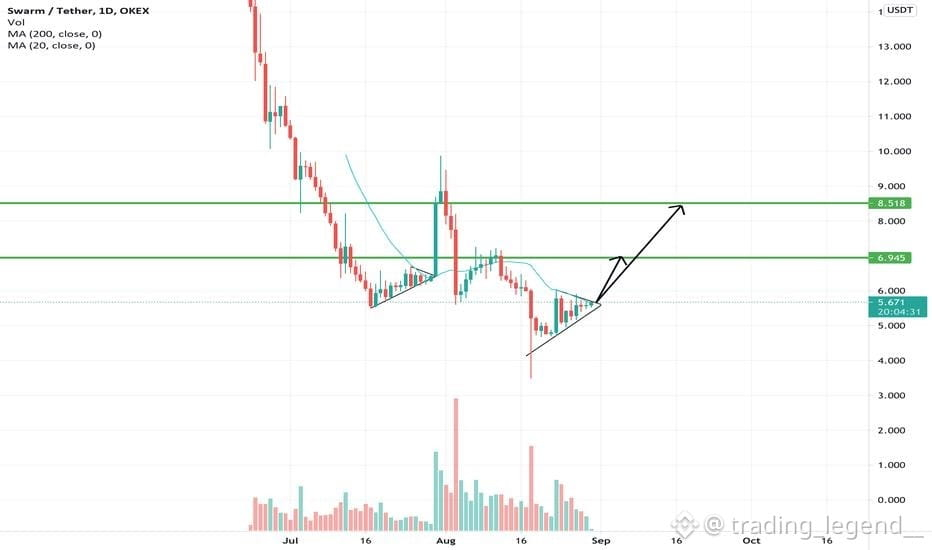
🚨 $swarms Последний анализ рынка 🚨
$swarms набирает серьезный импульс, так как трейдеры переключаются на альткоины, сосредоточенные на ИИ и полезных утилитах. После сильного всплеска объема, SWARM сейчас тестирует критическую зону пробоя, которая может определить следующий крупный ход.
📊 Технический обзор:
• Сильная поддержка: $0.18 – $0.21
• Зона сопротивления: $0.30 – $0.35
• Цель пробоя: $0.50+ 🚀
• Тренд: Бычиe продолжение с высокой волатильностью
🔥 Почему $swarms в тренде:
• Растущий хайп вокруг ИИ и децентрализованных систем
• Увеличение внимания в социальных медиа
• Сильная накопительная активность сообщества
• Деятельность китов замечена во время недавних падений
Если Биткойн останется стабильным, а рыночные настроения останутся позитивными, SWARM может увидеть еще один взрывной ралли в ближайшие недели.
⚠️ Предупреждение о рисках:
SWARM все еще является высокорисковым альткоином. Быстрые пампы могут быть за ними резкие коррекции, поэтому правильное управление рисками очень важно.
#SWARM #Crypto #Altcoins #CryptoNews
🚨 $swarms Последний анализ рынка 🚨
$swarms набирает серьезный импульс, так как трейдеры переключаются на альткоины, сосредоточенные на ИИ и полезных утилитах. После сильного всплеска объема, SWARM сейчас тестирует критическую зону пробоя, которая может определить следующий крупный ход.
📊 Технический обзор:
• Сильная поддержка: $0.18 – $0.21
• Зона сопротивления: $0.30 – $0.35
• Цель пробоя: $0.50+ 🚀
• Тренд: Бычиe продолжение с высокой волатильностью
🔥 Почему $swarms в тренде:
• Растущий хайп вокруг ИИ и децентрализованных систем
• Увеличение внимания в социальных медиа
• Сильная накопительная активность сообщества
• Деятельность китов замечена во время недавних падений
Если Биткойн останется стабильным, а рыночные настроения останутся позитивными, SWARM может увидеть еще один взрывной ралли в ближайшие недели.
⚠️ Предупреждение о рисках:
SWARM все еще является высокорисковым альткоином. Быстрые пампы могут быть за ними резкие коррекции, поэтому правильное управление рисками очень важно.
#SWARM #Crypto #Altcoins #CryptoNews
$swarms набирает серьезный импульс, так как трейдеры переключаются на альткоины, сосредоточенные на ИИ и полезных утилитах. После сильного всплеска объема, SWARM сейчас тестирует критическую зону пробоя, которая может определить следующий крупный ход.
📊 Технический обзор:
• Сильная поддержка: $0.18 – $0.21
• Зона сопротивления: $0.30 – $0.35
• Цель пробоя: $0.50+ 🚀
• Тренд: Бычиe продолжение с высокой волатильностью
🔥 Почему $swarms в тренде:
• Растущий хайп вокруг ИИ и децентрализованных систем
• Увеличение внимания в социальных медиа
• Сильная накопительная активность сообщества
• Деятельность китов замечена во время недавних падений
Если Биткойн останется стабильным, а рыночные настроения останутся позитивными, SWARM может увидеть еще один взрывной ралли в ближайшие недели.
⚠️ Предупреждение о рисках:
SWARM все еще является высокорисковым альткоином. Быстрые пампы могут быть за ними резкие коррекции, поэтому правильное управление рисками очень важно.
#SWARM #Crypto #Altcoins #CryptoNews
181
ТРЕВОГА 🚨 $SXP (SWARM) прорывается после бычьего ордер-блока: растут объемы и расширяются партнерства экосистемы. $LUNC (LUNA CLASSIC) демонстрирует возобновившийся импульс, поскольку его сообщество перестраивается — добавляет ликвидность и привлекает новых игроков в стейкинге. $PLA (PLAYDAPP) выигрывает от инновационных интеграций в DeFi, что ускоряет внедрение и торговую активность. Сильные сигналы на покупку по всем трем активам; инвесторам следует действовать прямо сейчас. #Swarm #LunaClassic #PlayDapp
ТРЕВОГА 🚨 $SXP (SWARM) прорывается после бычьего ордер-блока: растут объемы и расширяются партнерства экосистемы. $LUNC (LUNA CLASSIC) демонстрирует возобновившийся импульс, поскольку его сообщество перестраивается — добавляет ликвидность и привлекает новых игроков в стейкинге. $PLA (PLAYDAPP) выигрывает от инновационных интеграций в DeFi, что ускоряет внедрение и торговую активность. Сильные сигналы на покупку по всем трем активам; инвесторам следует действовать прямо сейчас. #Swarm #LunaClassic #PlayDapp
49
·
--
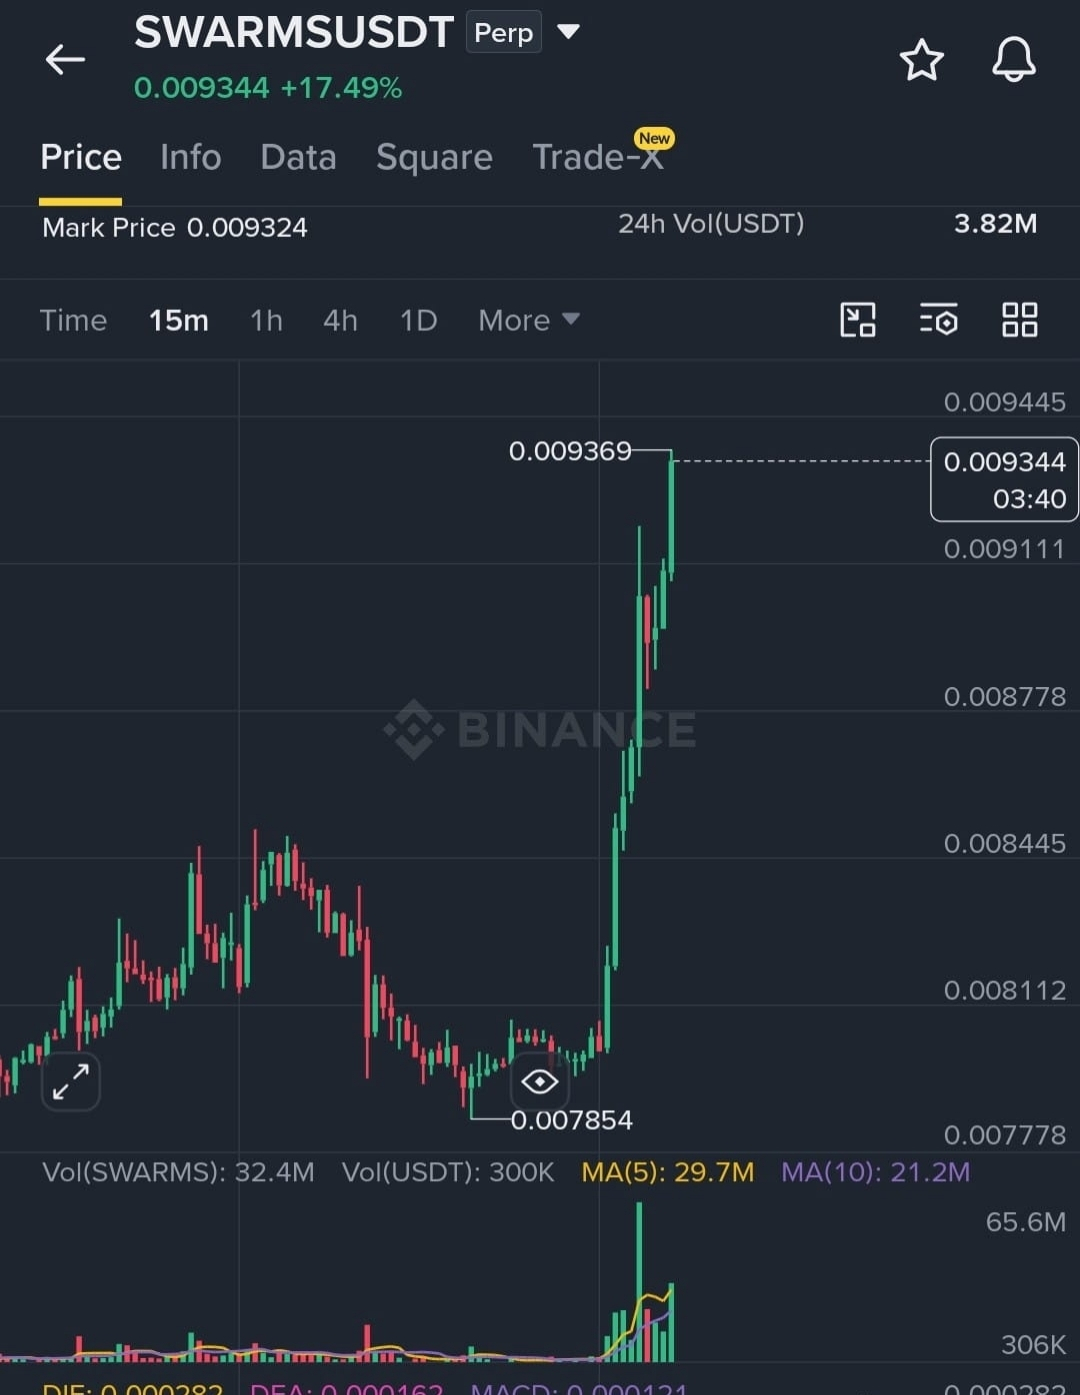
Рост
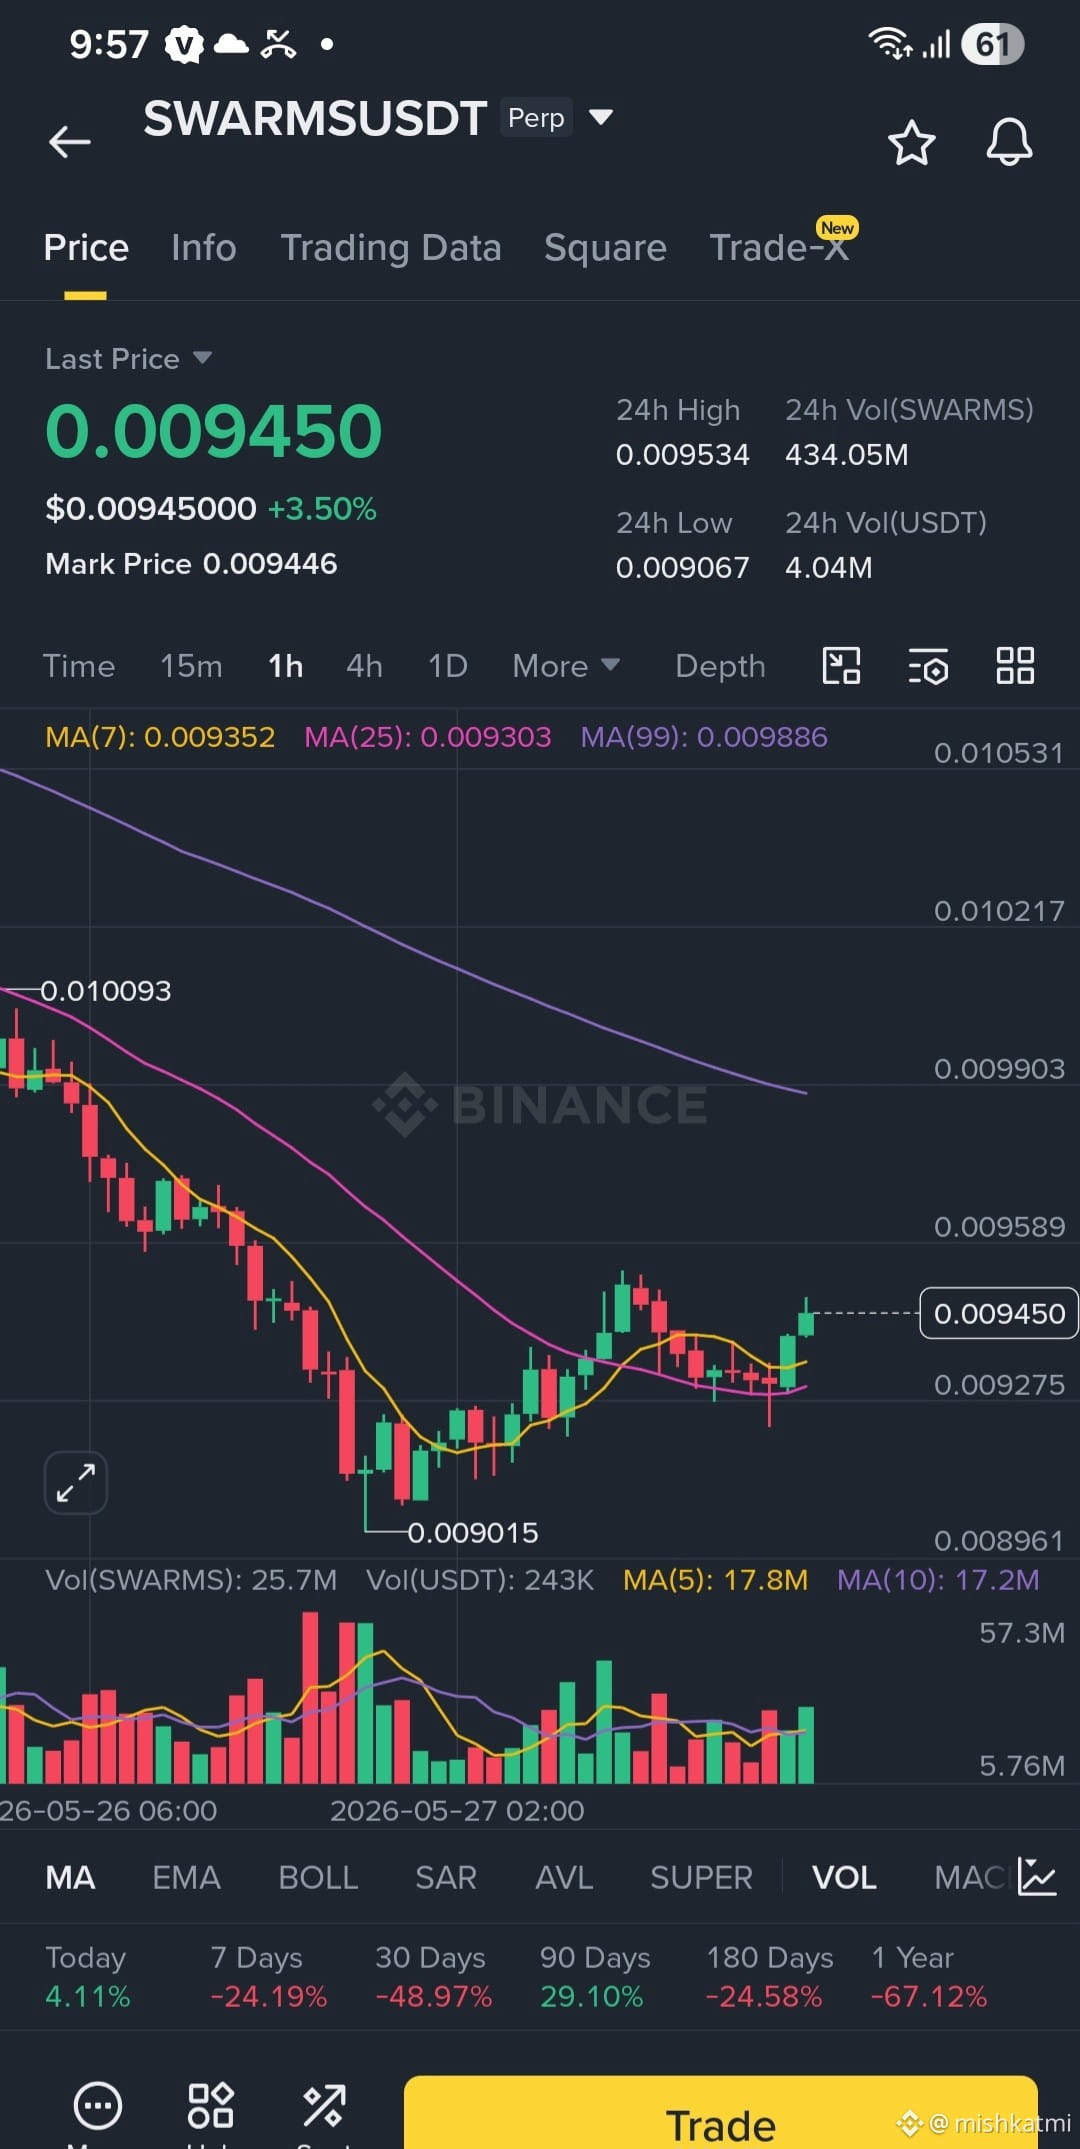
⚡ Входим в зону сварм… $SWARMS настраивается на прорыв с высокой волатильностью 🚀🧠
Берем 20x лонг здесь, это значит одно:
точность важнее эмоций.
{future}(SWARMSUSDT)
📊 Лонг Сетап
🟢 Зона Входа:
$0.00935 – $0.00948
🎯 Цели Заблокированы:
TP1 → $0.00980
TP2 → $0.01030
TP3 → $0.01100
🛑 Неудача:
SL → $0.00895
📈 Чтение Рынка:
Цена находится в узком диапазоне компрессии, и такие структуры часто взрываются, когда приходит моментум.
Если покупатели заберут контроль выше локальной зоны сопротивления, движение к 0.010+ может ускориться ⚡
Но с 20x кредитным плечом, это не "торговля на удачу."
Это реакционная сделка.
Одна резкая свеча в неправильном направлении может мгновенно стереть слабые руки 🩸
Управление рисками — это настоящий альфа.
🐂 Пока поддержка держится, быки все еще имеют путь к ликвидности выше 0.011.
$SWARMS выглядит все меньше как тихая альткойн…
и больше как сжатая пружина, ожидающая зажигания 🌋
#Swarm #BTC走势分析 #bearishmomentum #PostonTradFi #USConsumerConfidenceRisesInMay
⚡ Входим в зону сварм… $SWARMS настраивается на прорыв с высокой волатильностью 🚀🧠
Берем 20x лонг здесь, это значит одно:
точность важнее эмоций.
📊 Лонг Сетап
🟢 Зона Входа:
$0.00935 – $0.00948
🎯 Цели Заблокированы:
TP1 → $0.00980
TP2 → $0.01030
TP3 → $0.01100
🛑 Неудача:
SL → $0.00895
📈 Чтение Рынка:
Цена находится в узком диапазоне компрессии, и такие структуры часто взрываются, когда приходит моментум.
Если покупатели заберут контроль выше локальной зоны сопротивления, движение к 0.010+ может ускориться ⚡
Но с 20x кредитным плечом, это не "торговля на удачу."
Это реакционная сделка.
Одна резкая свеча в неправильном направлении может мгновенно стереть слабые руки 🩸
Управление рисками — это настоящий альфа.
🐂 Пока поддержка держится, быки все еще имеют путь к ликвидности выше 0.011.
$SWARMS выглядит все меньше как тихая альткойн…
и больше как сжатая пружина, ожидающая зажигания 🌋
#Swarm #BTC走势分析 #bearishmomentum #PostonTradFi #USConsumerConfidenceRisesInMay
Берем 20x лонг здесь, это значит одно:
точность важнее эмоций.
📊 Лонг Сетап
🟢 Зона Входа:
$0.00935 – $0.00948
🎯 Цели Заблокированы:
TP1 → $0.00980
TP2 → $0.01030
TP3 → $0.01100
🛑 Неудача:
SL → $0.00895
📈 Чтение Рынка:
Цена находится в узком диапазоне компрессии, и такие структуры часто взрываются, когда приходит моментум.
Если покупатели заберут контроль выше локальной зоны сопротивления, движение к 0.010+ может ускориться ⚡
Но с 20x кредитным плечом, это не "торговля на удачу."
Это реакционная сделка.
Одна резкая свеча в неправильном направлении может мгновенно стереть слабые руки 🩸
Управление рисками — это настоящий альфа.
🐂 Пока поддержка держится, быки все еще имеют путь к ликвидности выше 0.011.
$SWARMS выглядит все меньше как тихая альткойн…
и больше как сжатая пружина, ожидающая зажигания 🌋
#Swarm #BTC走势分析 #bearishmomentum #PostonTradFi #USConsumerConfidenceRisesInMay
68
·
--
$SWARMS
Короткий сигнал
🔻 Вход: Сейчас.
🎯 TP1: 0.006
🎯 TP2: 0.00566
🛑 SL: 0.0071
Тщательно управляйте капиталом, друзья! 📈
#SWARM #crypto #TradingSignal #short
{future}(SWARMSUSDT)
$SWARMS
Короткий сигнал
🔻 Вход: Сейчас.
🎯 TP1: 0.006
🎯 TP2: 0.00566
🛑 SL: 0.0071
Тщательно управляйте капиталом, друзья! 📈
#SWARM #crypto #TradingSignal #short
Короткий сигнал
🔻 Вход: Сейчас.
🎯 TP1: 0.006
🎯 TP2: 0.00566
🛑 SL: 0.0071
Тщательно управляйте капиталом, друзья! 📈
#SWARM #crypto #TradingSignal #short
103

·
--
Ранние наблюдения в цепочке|Robinhood Chain
Система мониторинга обнаружила, что $SWARM #SWARM выдал сигнал активности 100/100.
Контракт: 0x462d…674d
Источник: on-chain мониторинг
Ликвидность: $158.6K
Чистый приток: $5.3K
Рыночная капитализация: $1.32M
Держатели: 2,173
Время срабатывания: 09/13 21:07 (по пекинскому времени)
Критерии оценки: оценка ≥ 80; ликвидность ≥ $20,000; чистый приток «умных денег» положительный; проверенные кошельки не распродали позиции; топ-10 удержаний ≤ 30%; уровень риска ≤ 2
Не является одобрением проекта, рекомендацией к покупке или оценкой рисков.
Ранние наблюдения в цепочке|Robinhood Chain
Система мониторинга обнаружила, что $SWARM #SWARM выдал сигнал активности 100/100.
Контракт: 0x462d…674d
Источник: on-chain мониторинг
Ликвидность: $158.6K
Чистый приток: $5.3K
Рыночная капитализация: $1.32M
Держатели: 2,173
Время срабатывания: 09/13 21:07 (по пекинскому времени)
Критерии оценки: оценка ≥ 80; ликвидность ≥ $20,000; чистый приток «умных денег» положительный; проверенные кошельки не распродали позиции; топ-10 удержаний ≤ 30%; уровень риска ≤ 2
Не является одобрением проекта, рекомендацией к покупке или оценкой рисков.
Система мониторинга обнаружила, что $SWARM #SWARM выдал сигнал активности 100/100.
Контракт: 0x462d…674d
Источник: on-chain мониторинг
Ликвидность: $158.6K
Чистый приток: $5.3K
Рыночная капитализация: $1.32M
Держатели: 2,173
Время срабатывания: 09/13 21:07 (по пекинскому времени)
Критерии оценки: оценка ≥ 80; ликвидность ≥ $20,000; чистый приток «умных денег» положительный; проверенные кошельки не распродали позиции; топ-10 удержаний ≤ 30%; уровень риска ≤ 2
Не является одобрением проекта, рекомендацией к покупке или оценкой рисков.
19

·
--
Рост
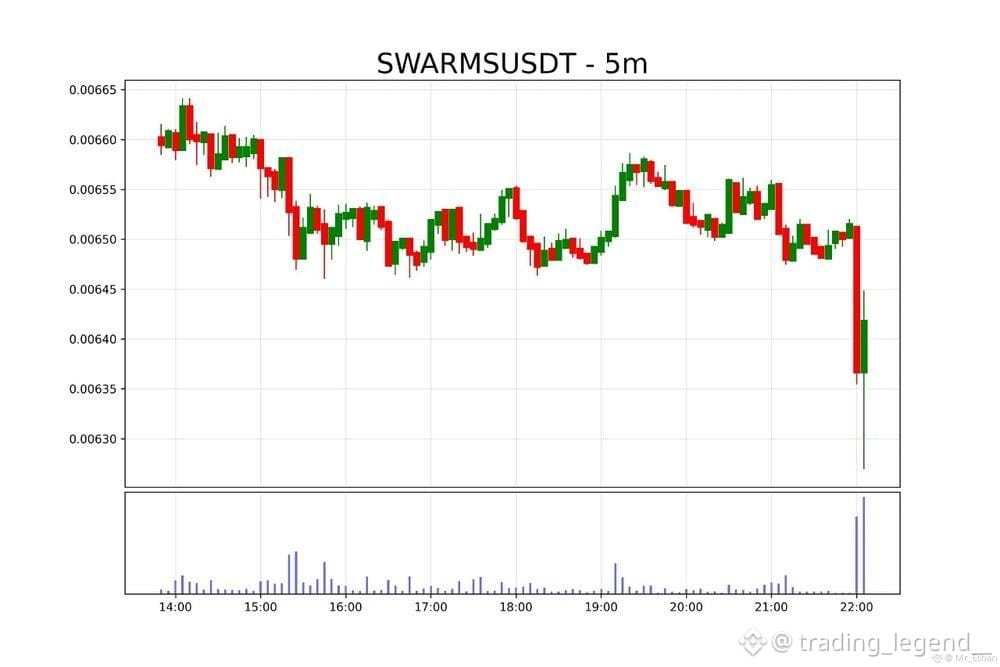
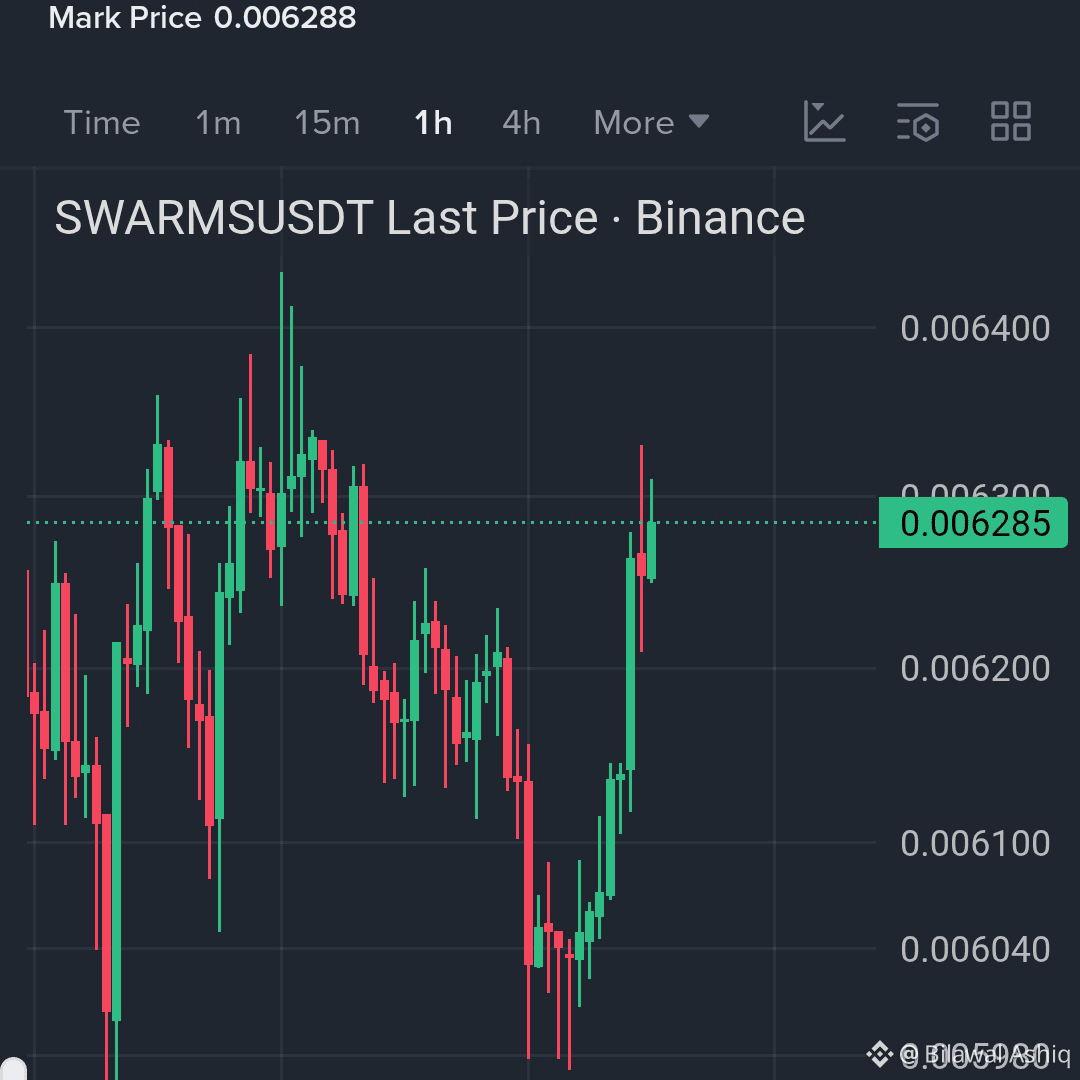
$SWARMS Долгосрочная торговая идея
Зона входа: 0.006300 _ 0.006310
TP1: 0.006400
TP2: 0.006450
TP3: 0.006500
SL: 0.006250
Нажмите ниже и встаньте в лонг 💯$SWARMS
#Swarm #swarmnetwork
{future}(SWARMSUSDT)
$SWARMS Долгосрочная торговая идея
Зона входа: 0.006300 _ 0.006310
TP1: 0.006400
TP2: 0.006450
TP3: 0.006500
SL: 0.006250
Нажмите ниже и встаньте в лонг 💯$SWARMS
#Swarm #swarmnetwork
Зона входа: 0.006300 _ 0.006310
TP1: 0.006400
TP2: 0.006450
TP3: 0.006500
SL: 0.006250
Нажмите ниже и встаньте в лонг 💯$SWARMS
#Swarm #swarmnetwork
4
251
ТРЕВОГА 🚨 Сильный бычий импульс по $SXP (SWARM), поскольку накапливаются ордер-блоки. $MANTA (MANTA NETWORK) демонстрирует огромные объёмы, сигнализируя о росте импульса и стремительном расширении экосистемы. $APE (APECOIN) — всплеск ликвидности, у инвесторов положительный настрой. Инновации в кросс-чейн интероперабельности стимулируют рост. Все трое указывают на убедительный сценарий для покупки. #Swarm #MantaNetwork #ApeCoin #CryptoBull
ТРЕВОГА 🚨 Сильный бычий импульс по $SXP (SWARM), поскольку накапливаются ордер-блоки. $MANTA (MANTA NETWORK) демонстрирует огромные объёмы, сигнализируя о росте импульса и стремительном расширении экосистемы. $APE (APECOIN) — всплеск ликвидности, у инвесторов положительный настрой. Инновации в кросс-чейн интероперабельности стимулируют рост. Все трое указывают на убедительный сценарий для покупки. #Swarm #MantaNetwork #ApeCoin #CryptoBull
192
·
--
Сначало смотрим на сигнал , потом вступаем в группу (там есть подарки🎁)потом отвечаем на вопрос викторины
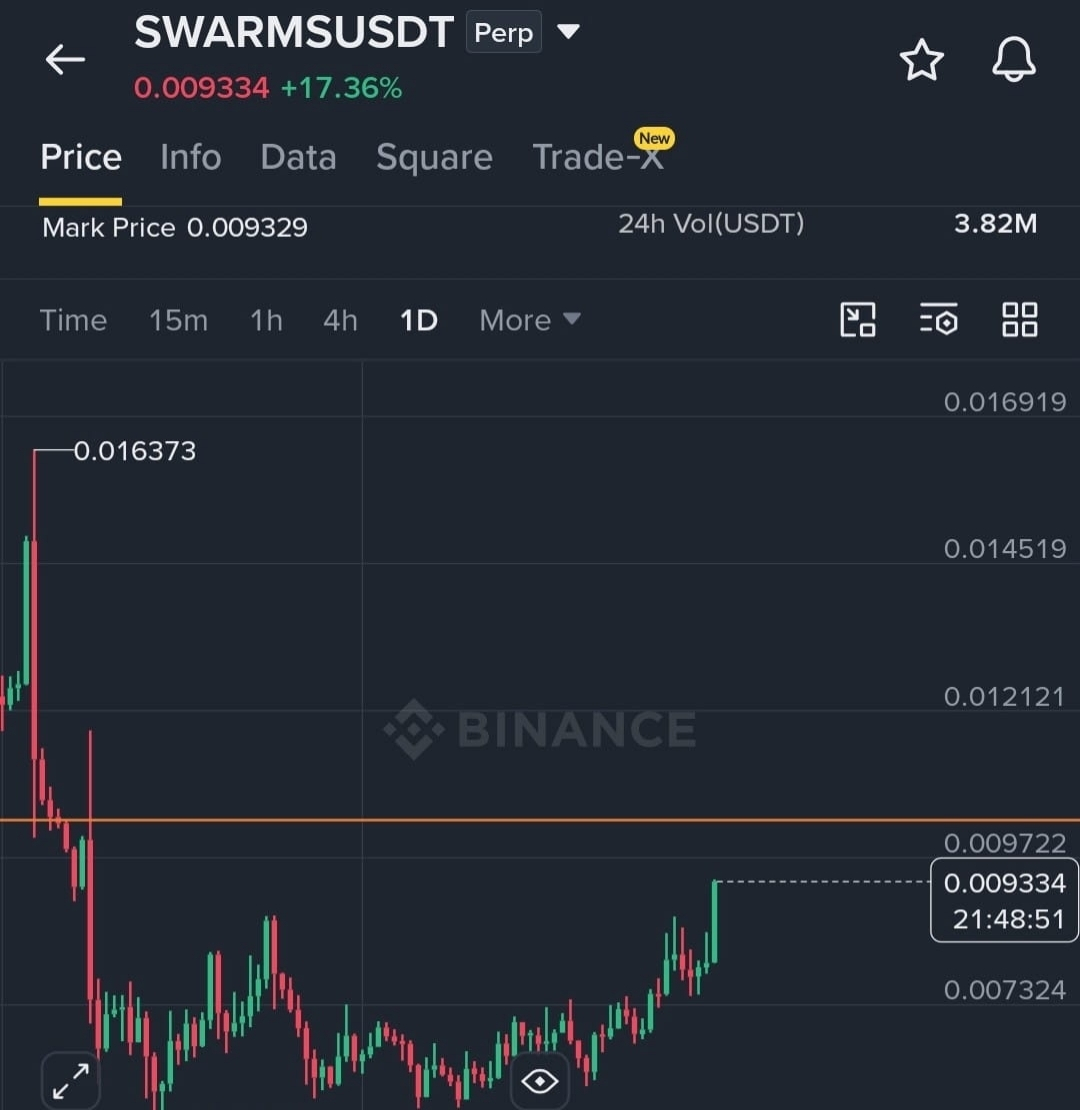
🚨 $SWARMS — SHORT SETUP 📉
🔥 Насос становится опасным — сопротивление + FOMO.
🎯 SHORT: 0.00935–0.00965
➕ DCA: 0.01008
🛑 SL: >0.01160 (защита от виков)
🎯 TP1: 0.00892
🎯 TP2: 0.00848
🎯 TP3: 0.00810
⚠️ DYOR. Не рискуйте всем депозитом.
{future}(SWARMSUSDT)
🧠 CRYPTO QUIZ 🎁
❓ Вопрос:
Кто платит Funding Rate, когда он положительный?
💡 Подсказка: 📈 Смотри на сторону позиции.
🎁 Ответ: 2 слова
👇 Пишите ответ в комментариях!
$USDC #FOMO
#RedPacketMission #signals #Swarm
Сначало смотрим на сигнал , потом вступаем в группу (там есть подарки🎁)потом отвечаем на вопрос викторины
🚨 $SWARMS — SHORT SETUP 📉
🔥 Насос становится опасным — сопротивление + FOMO.
🎯 SHORT: 0.00935–0.00965
➕ DCA: 0.01008
🛑 SL: >0.01160 (защита от виков)
🎯 TP1: 0.00892
🎯 TP2: 0.00848
🎯 TP3: 0.00810
⚠️ DYOR. Не рискуйте всем депозитом.
🧠 CRYPTO QUIZ 🎁
❓ Вопрос:
Кто платит Funding Rate, когда он положительный?
💡 Подсказка: 📈 Смотри на сторону позиции.
🎁 Ответ: 2 слова
👇 Пишите ответ в комментариях!
$USDC #FOMO
#RedPacketMission #signals #Swarm
🚨 $SWARMS — SHORT SETUP 📉
🔥 Насос становится опасным — сопротивление + FOMO.
🎯 SHORT: 0.00935–0.00965
➕ DCA: 0.01008
🛑 SL: >0.01160 (защита от виков)
🎯 TP1: 0.00892
🎯 TP2: 0.00848
🎯 TP3: 0.00810
⚠️ DYOR. Не рискуйте всем депозитом.
🧠 CRYPTO QUIZ 🎁
❓ Вопрос:
Кто платит Funding Rate, когда он положительный?
💡 Подсказка: 📈 Смотри на сторону позиции.
🎁 Ответ: 2 слова
👇 Пишите ответ в комментариях!
$USDC #FOMO
#RedPacketMission #signals #Swarm
328
21
328
ВНИМАНИЕ 🚨 Сворм ( $SXP ) демонстрирует бычий пробой: блоки ордеров возле $1.25 собирают высокий объём. EduCoin ( $EDU ) использует импульс от нового партнёрства с университетом, стимулируя внедрение и ликвидность. Zebec ( $ZBT ) остаётся сильной ставкой на приватность с растущей торговой активностью. Настроения инвесторов по всей тройке бычьи. Сильный сигнал на покупку. #crypto #Swarm #EduCoin #Zebec
ВНИМАНИЕ 🚨 Сворм ( $SXP ) демонстрирует бычий пробой: блоки ордеров возле $1.25 собирают высокий объём. EduCoin ( $EDU ) использует импульс от нового партнёрства с университетом, стимулируя внедрение и ликвидность. Zebec ( $ZBT ) остаётся сильной ставкой на приватность с растущей торговой активностью. Настроения инвесторов по всей тройке бычьи. Сильный сигнал на покупку. #crypto #Swarm #EduCoin #Zebec
180
·
--
Пользователь хочет, чтобы я создал публикацию для Binance Square о SWARM ENGINE (SWARM) на основе предоставленных данных о монете. Проанализирую данные:
- Название: SWARM ENGINE
- Тикер: SWARM
- Место по рыночной капитализации: 852
- Текущая цена: $0.02124622258432964
- Изменение цены за 24 часа: около 736,73% (огромный рост!)
- Рыночная капитализация: $21 245 802
- Объём торгов за 24 часа: $6 510 045
Ключевые моменты публикации:
- Огромный рост примерно на 737% за сутки
- Рыночная капитализация около $21 млн (относительно небольшая)
- Место в рейтинге — 852
- Цена — около 2 центов
Требования:
- Без Markdown-разметки
- Начать с цепляющей фразы
- 100–150 слов
- Понятно для новичков
- Закончить вопросом для обсуждения
- В конце указать ровно эти хештеги: #SWARM #Web3 #Altcoins
- Без дополнительных комментариев, только текст публикации
Составлю текст:
Начало: что-нибудь о стремительном росте на 736%
Основная часть: объяснить, что такое SWARM, описать динамику цены и контекст рыночной капитализации простым языком
Завершение: вопрос
Добавить хештеги
Целевой объём:
Пользователь хочет, чтобы я создал публикацию для Binance Square о SWARM ENGINE (SWARM) на основе предоставленных данных о монете. Проанализирую данные:
- Название: SWARM ENGINE
- Тикер: SWARM
- Место по рыночной капитализации: 852
- Текущая цена: $0.02124622258432964
- Изменение цены за 24 часа: около 736,73% (огромный рост!)
- Рыночная капитализация: $21 245 802
- Объём торгов за 24 часа: $6 510 045
Ключевые моменты публикации:
- Огромный рост примерно на 737% за сутки
- Рыночная капитализация около $21 млн (относительно небольшая)
- Место в рейтинге — 852
- Цена — около 2 центов
Требования:
- Без Markdown-разметки
- Начать с цепляющей фразы
- 100–150 слов
- Понятно для новичков
- Закончить вопросом для обсуждения
- В конце указать ровно эти хештеги: #SWARM #Web3 #Altcoins
- Без дополнительных комментариев, только текст публикации
Составлю текст:
Начало: что-нибудь о стремительном росте на 736%
Основная часть: объяснить, что такое SWARM, описать динамику цены и контекст рыночной капитализации простым языком
Завершение: вопрос
Добавить хештеги
Целевой объём:
- Название: SWARM ENGINE
- Тикер: SWARM
- Место по рыночной капитализации: 852
- Текущая цена: $0.02124622258432964
- Изменение цены за 24 часа: около 736,73% (огромный рост!)
- Рыночная капитализация: $21 245 802
- Объём торгов за 24 часа: $6 510 045
Ключевые моменты публикации:
- Огромный рост примерно на 737% за сутки
- Рыночная капитализация около $21 млн (относительно небольшая)
- Место в рейтинге — 852
- Цена — около 2 центов
Требования:
- Без Markdown-разметки
- Начать с цепляющей фразы
- 100–150 слов
- Понятно для новичков
- Закончить вопросом для обсуждения
- В конце указать ровно эти хештеги: #SWARM #Web3 #Altcoins
- Без дополнительных комментариев, только текст публикации
Составлю текст:
Начало: что-нибудь о стремительном росте на 736%
Основная часть: объяснить, что такое SWARM, описать динамику цены и контекст рыночной капитализации простым языком
Завершение: вопрос
Добавить хештеги
Целевой объём:
44
Войдите, чтобы посмотреть больше материала
Присоединяйтесь к пользователям криптовалют по всему миру на Binance Square
⚡️ Получайте новейшую и полезную информацию о криптоактивах.
💬 Нам доверяет крупнейшая в мире криптобиржа.
👍 Получите достоверные аналитические данные от верифицированных создателей контента.
Эл. почта/номер телефона
В тренде
1
#ПротоколFOMC
Просмотров: 146,200
337 обсуждают
2
#fomcотслеживание
Просмотров: 121,965
594 обсуждают
3
#NvidiaEarningsTonight:AIStocks’NextMove?
Просмотров: 62,826
902 обсуждают
4
#A Packed Week of Earnings and Data Tests Markets
Просмотров: 121,578
608 обсуждают
5
#AnthropicIPOTestsInvestorAppetiteForAI
Просмотров: 267,522
2,609 обсуждают
6
#NvidiaBoardNotConsideringHuang’sReturnasCEO
Просмотров: 76,787
767 обсуждают
7
#KOSPIFalls2.59%ToLowestCloseSinceFebruary
Просмотров: 13,182
183 обсуждают
8
#AnthropicClearedToListOnNasdaqAsANT
Просмотров: 14,663
170 обсуждают
9
#WhatInvestmentSignalsDo13FFilingsReveal?
Просмотров: 43,155
555 обсуждают
10
#TetherCapitalMakesStrategicInvestmentInStables
Просмотров: 4,697
53 обсуждают