

#coldcardtheftinvestigationadvances
coldcardtheftinvestigationadvances
Просмотров: 72,582
666 обсуждают
Популярные
Новые
·
--
Иллюзия за $118 млн: как «невзламываемый» Coldcard дал трещину
Представьте: вы сделали всё правильно — офлайн-кошелёк, разделение seed в банковских хранилищах. Вы чувствуете себя в безопасности.
А теперь представьте, что вы просыпаетесь и обнаруживаете: $118 миллионов исчезли. 😱
Тихий убийца
Март 2021. Coinkite выпустила прошивку v4.0.1. Скрытая ошибка — конфигурационная ошибка сборки — отключила аппаратную генерацию случайных чисел. Энтропия seed рухнула со 128 бит до всего лишь 40 бит.
Взламывается за минуты, а не за миллионы лет.
Пять лет никто не заметил.
Ограбление
30 июля – 6 августа 2026: злоумышленники перебрали слабые приватные ключи методом brute force.
Всего за 41 минуту они «смели» 1,000+ BTC. Итого: 1,778 BTC (~$118M) из 8,600+ кошельков.
Одна жертва сделала всё правильно — но потеряла 18.25 BTC.
Охота
Команда Bitkey от Block проследила первого атакующего до аккаунта в платном сервисе данных блокчейна. Внутренние логи совпали с «чрезвычайной точностью».
ФБР могло уже идентифицировать атакующего Wave 1. Но 1,082.65 BTC (~$118M) всё ещё лежит нетронутым в кошельке атакующего.
Урок
Железо ≠ «невзламываемое». Безопасность начинается с генерации seed, а не только с офлайн-хранения.
Если у вас есть Coldcard (MK2 или более поздняя, прошивка v4.1+): ПЕРЕМЕСТИТЕ СРЕДСТВА ПРЯМО СЕЙЧАС. Патч доступен.
Не является финансовым советом. Проведите собственное исследование (DYOR).
#ColdcardTheftInvestigationAdvances #Bitcoin #CryptoSecurity #HardwareWallet #BTC
1
75
#ColdcardTheftInvestigationAdvances
Мы думали, что холодные кошельки невозможно взломать… но оказалось, что это не так! 🤯❌
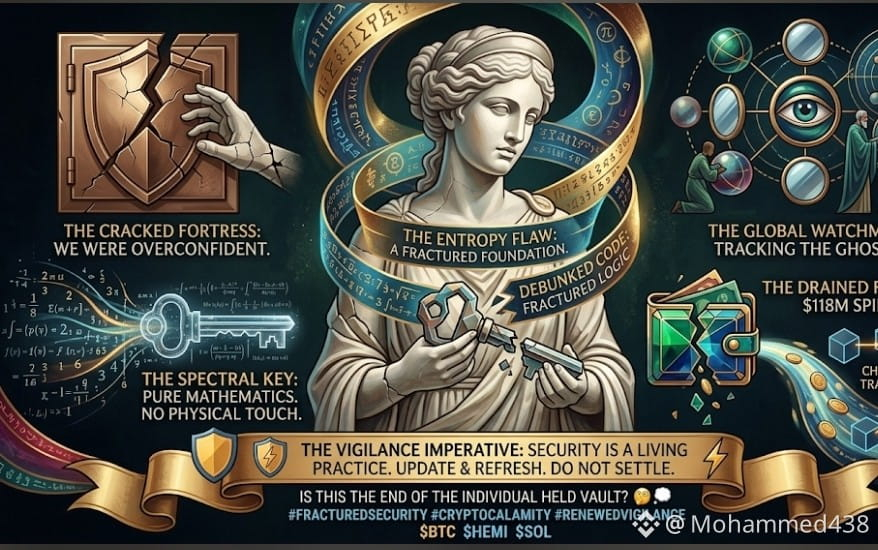
С офлайн-кошельков Coldcard было выведено более $118 млн. Инфографика объясняет, что произошло:
1️⃣ Ошибка: скрытая ошибка в генерации случайных чисел (Entropy) существовала годами.
2️⃣ Эксплойт: хакеры математически вычислили приватные ключи и похитили средства, не прикасаясь к устройству!
3️⃣ Преследование: ФБР и следователи (вверху справа) теперь отслеживают украденные средства on-chain.
💡 Главный вывод: аппаратная безопасность — это не «купил один раз и забыл». Если у вас старое холодное хранилище, обновите прошивку и немедленно выполните ротацию ключей! 🛡️⚡
Это смертельный удар по само-кастоди? 🧐💭
#Coldcard #Bitcoin #Write2Earn #crypto
$BTC
{spot}(BTCUSDT)
$HEMI
{spot}(HEMIUSDT)
$SOL
{spot}(SOLUSDT)
#ColdcardTheftInvestigationAdvances
Мы думали, что холодные кошельки невозможно взломать… но оказалось, что это не так! 🤯❌
С офлайн-кошельков Coldcard было выведено более $118 млн. Инфографика объясняет, что произошло:
1️⃣ Ошибка: скрытая ошибка в генерации случайных чисел (Entropy) существовала годами.
2️⃣ Эксплойт: хакеры математически вычислили приватные ключи и похитили средства, не прикасаясь к устройству!
3️⃣ Преследование: ФБР и следователи (вверху справа) теперь отслеживают украденные средства on-chain.
💡 Главный вывод: аппаратная безопасность — это не «купил один раз и забыл». Если у вас старое холодное хранилище, обновите прошивку и немедленно выполните ротацию ключей! 🛡️⚡
Это смертельный удар по само-кастоди? 🧐💭
#Coldcard #Bitcoin #Write2Earn #crypto
$BTC
$HEMI
$SOL
1
2
266
🔐 РАССЛЕДОВАНИЕ КРАЖИ COLD CARD ПРОДОЛЖАЕТСЯ
Сообщенный прогресс в расследовании кражи Coldcard вновь выводит на первый план крипто-безопасность и защиту физических кошельков. 🕵️♂️₿
Аппаратные кошельки могут защитить приватные ключи, но физическая безопасность, процедуры резервного копирования и защита фразы восстановления остаются критически важными.
Для $BTC держателей урок простой: самостоятельное хранение требует ответственности, выходящей за рамки самой блокчейн-сети.
#coldcardtheftinvestigationadvances
4


Статья
Цифровое ограбление, которое сотрясает криптомирРасследование кражи Coldcard официально перешло на один из самых интенсивных и технически сложных уровней в истории погонь за преступлениями в криптосфере в этом году. То, что начиналось как пропажа аппаратного кошелька, теперь превратилось в многоуровневое судебно-аналитическое преследование, показывающее степень планирования, точность и цифровую изощрённость, характерные не для случайного взлома, а для скоординированной операции.
⚡ Что следователи уже выяснили
• Извлечение судебного устройства — скрытые метаданные, восстановленные с Coldcard, раскрывают попытки несанкционированного доступа, временные отметки манипуляций и потенциальные точки входа, использованные во время взлома.
Цифровое ограбление, которое сотрясает криптомир
Расследование кражи Coldcard официально перешло на один из самых интенсивных и технически сложных уровней в истории погонь за преступлениями в криптосфере в этом году. То, что начиналось как пропажа аппаратного кошелька, теперь превратилось в многоуровневое судебно-аналитическое преследование, показывающее степень планирования, точность и цифровую изощрённость, характерные не для случайного взлома, а для скоординированной операции.
⚡ Что следователи уже выяснили
• Извлечение судебного устройства — скрытые метаданные, восстановленные с Coldcard, раскрывают попытки несанкционированного доступа, временные отметки манипуляций и потенциальные точки входа, использованные во время взлома.
⚡ Что следователи уже выяснили
• Извлечение судебного устройства — скрытые метаданные, восстановленные с Coldcard, раскрывают попытки несанкционированного доступа, временные отметки манипуляций и потенциальные точки входа, использованные во время взлома.
1
38
·
--
#coldcardtheftinvestigationadvances 🚨
Дело о взломе Coldcard принимает новый оборот: хакер, возможно, раскрыл свою личность!
Согласно расследованию, опубликованному в Bitcoin Magazine, человек, стоящий за атакой на кошельки Coldcard, мог оставить достаточно следов, чтобы правоохранительные органы могли выйти на его след.
Исследователи обнаружили, что хакер якобы использовал платную учетную запись у поставщика услуг анализа блокчейна, чтобы запрашивать данные перед выполнением нескольких крупных выводов средств. Эти журналы доступа сами по себе могут помочь установить личность и уже были переданы в ФБР для расследования.
Атака началась из-за уязвимости в генерации seed-фразы в некоторых версиях прошивки Coldcard, из-за которой приватные ключи становились предсказуемыми. На данный момент сумма украденного Bitcoin достигла более 1,000 BTC (более $70 миллионов США), а эксперты по-прежнему призывают пользователей Coldcard как можно быстрее проверить свои средства и переместить активы, если есть риск быть затронутыми.
Если доказательства подтвердятся, это может стать одним из самых заметных случаев отслеживания хакеров с криптовалютой Bitcoin на сегодняшний день.$ESP $SUI $AVAX
567
·
--
Рост
#coldcardtheftinvestigationadvances
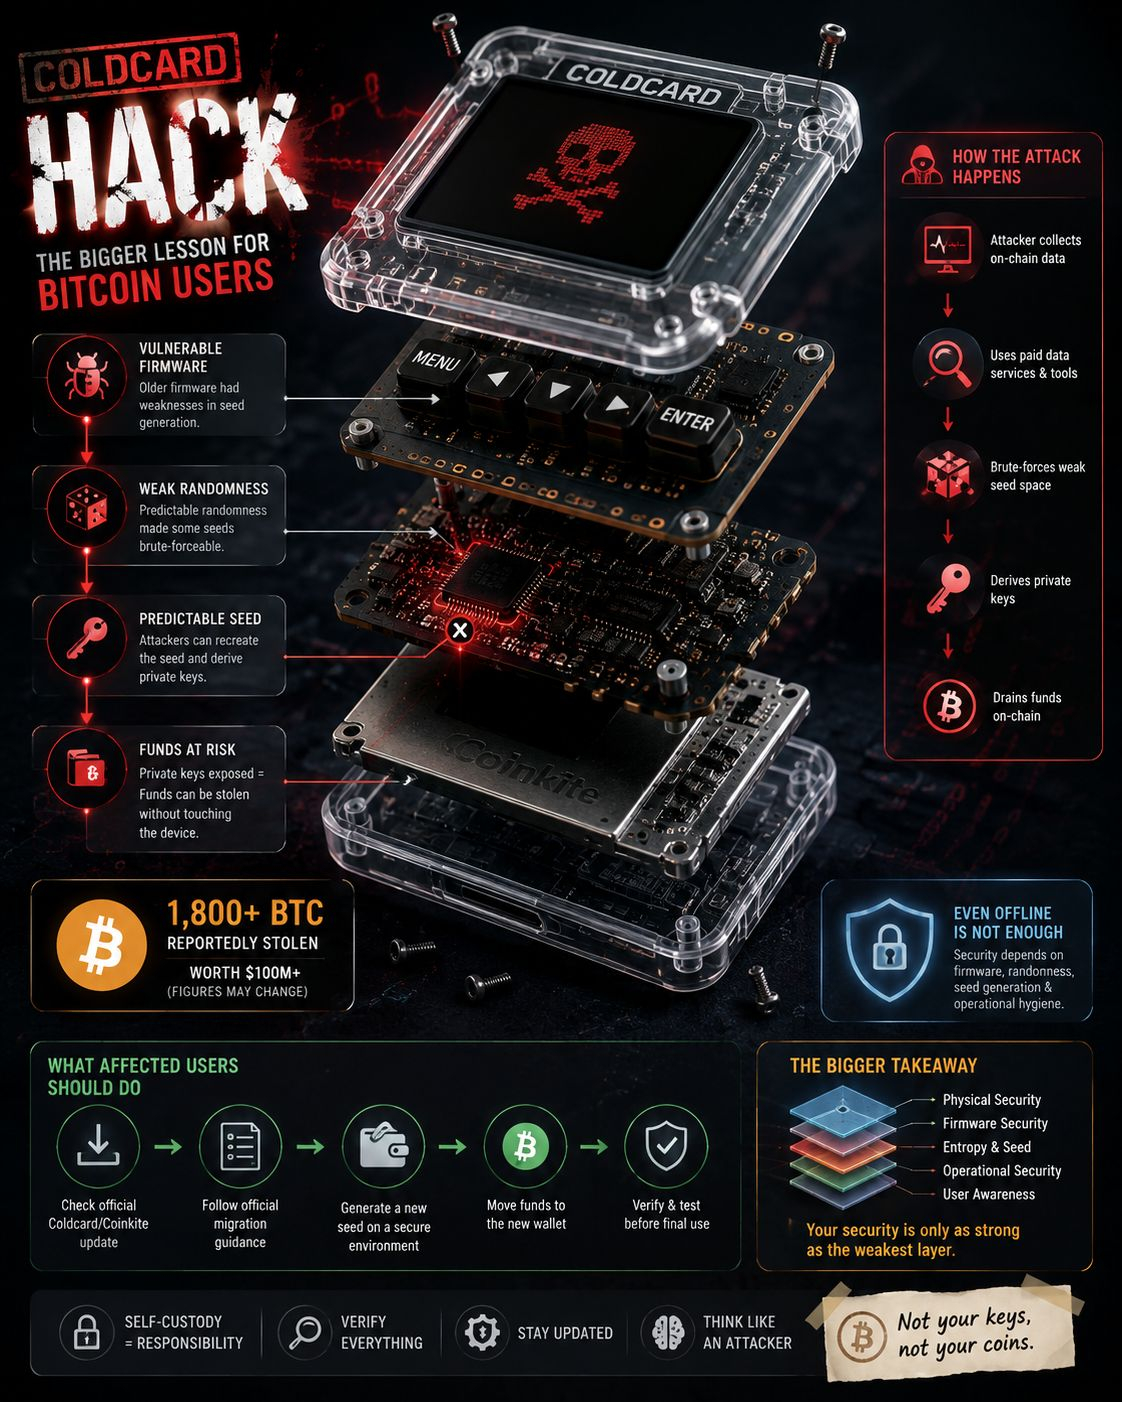
🚨 ХАК COLDcard — БОЛЬШИЙ УРОК ДЛЯ ПОЛЬЗОВАТЕЛЕЙ BITCOIN
Инцидент с Coldcard — серьезное напоминание о том, что безопасность при самостоятельном хранении выходит далеко за рамки того, чтобы просто физически обезопасить устройство.
🔎 Что произошло?
Сообщается, что уязвимость, связанная со старой версией прошивки, вскрыла слабые места в том, как генерировались некоторые сиды. Это создает для злоумышленников путь вывести приватные ключи, не приближаясь к физическому кошельку.
💰 Масштаб значительный.
Расследования связывают атаки примерно с 1 800+ BTC, что по заявленным оценкам составляет более $100 млн. Точная сумма потерь может продолжать меняться, поскольку следователи отслеживают дополнительные адреса.
🕵️ Еще одна интересная деталь.
По сообщениям, блокчейн-следователи выявили использование платного сервиса данных во время активности атаки — наглядно демонстрируя, насколько много может рассказать блокчейн-аналитика, когда средства начинают перемещаться.
⚠️ Для затронутых пользователей.
Просто обновить прошивку недостаточно, если сид был сгенерирован в уязвимых условиях. Более безопасный подход — следовать официальным рекомендациям по миграции от Coldcard/Coinkite и перевести средства в недавно сгенерированный, надежно защищенный кошелек.
Главный вывод?
Аппаратный кошелек не становится автоматически безопасным только потому, что он работает офлайн. Имеют значение прошивка, случайность, генерация сидов и операционная безопасность.
🔐 В крипто ваши безопасность ограничена самым слабым слоем.
Это не финансовый совет. DYOR.
$BTC $BNB $SOL
{future}(SOLUSDT)
{future}(BTCUSDT)
{future}(BNBUSDT)
#coldcardtheftinvestigationadvances
🚨 ХАК COLDcard — БОЛЬШИЙ УРОК ДЛЯ ПОЛЬЗОВАТЕЛЕЙ BITCOIN
Инцидент с Coldcard — серьезное напоминание о том, что безопасность при самостоятельном хранении выходит далеко за рамки того, чтобы просто физически обезопасить устройство.
🔎 Что произошло?
Сообщается, что уязвимость, связанная со старой версией прошивки, вскрыла слабые места в том, как генерировались некоторые сиды. Это создает для злоумышленников путь вывести приватные ключи, не приближаясь к физическому кошельку.
💰 Масштаб значительный.
Расследования связывают атаки примерно с 1 800+ BTC, что по заявленным оценкам составляет более $100 млн. Точная сумма потерь может продолжать меняться, поскольку следователи отслеживают дополнительные адреса.
🕵️ Еще одна интересная деталь.
По сообщениям, блокчейн-следователи выявили использование платного сервиса данных во время активности атаки — наглядно демонстрируя, насколько много может рассказать блокчейн-аналитика, когда средства начинают перемещаться.
⚠️ Для затронутых пользователей.
Просто обновить прошивку недостаточно, если сид был сгенерирован в уязвимых условиях. Более безопасный подход — следовать официальным рекомендациям по миграции от Coldcard/Coinkite и перевести средства в недавно сгенерированный, надежно защищенный кошелек.
Главный вывод?
Аппаратный кошелек не становится автоматически безопасным только потому, что он работает офлайн. Имеют значение прошивка, случайность, генерация сидов и операционная безопасность.
🔐 В крипто ваши безопасность ограничена самым слабым слоем.
Это не финансовый совет. DYOR.
$BTC $BNB $SOL
3
4.7k
·
--
#coldcardtheftinvestigationadvances ~$130M украдено из кошельков Coldcard.
~$15B переведено в более безопасное хранилище, пока это происходило.
В 100 раз больше монет было переведено, чем похищено. Ни одна биржа не заморозила. Никакого спасательного пакета. Никакой пресс-конференции.
Самостоятельное хранение не провалилось. Оно обошло ущерб.
(числа: Galaxy Research, Casa/Checkonchain)$BTC $RPL $BOME
{future}(BOMEUSDT)
#coldcardtheftinvestigationadvances ~$130M украдено из кошельков Coldcard.
~$15B переведено в более безопасное хранилище, пока это происходило.
В 100 раз больше монет было переведено, чем похищено. Ни одна биржа не заморозила. Никакого спасательного пакета. Никакой пресс-конференции.
Самостоятельное хранение не провалилось. Оно обошло ущерб.
(числа: Galaxy Research, Casa/Checkonchain)$BTC $RPL $BOME
1
1.8k

·
--
Рост
🚨 #ColdcardTheftInvestigationAdvances
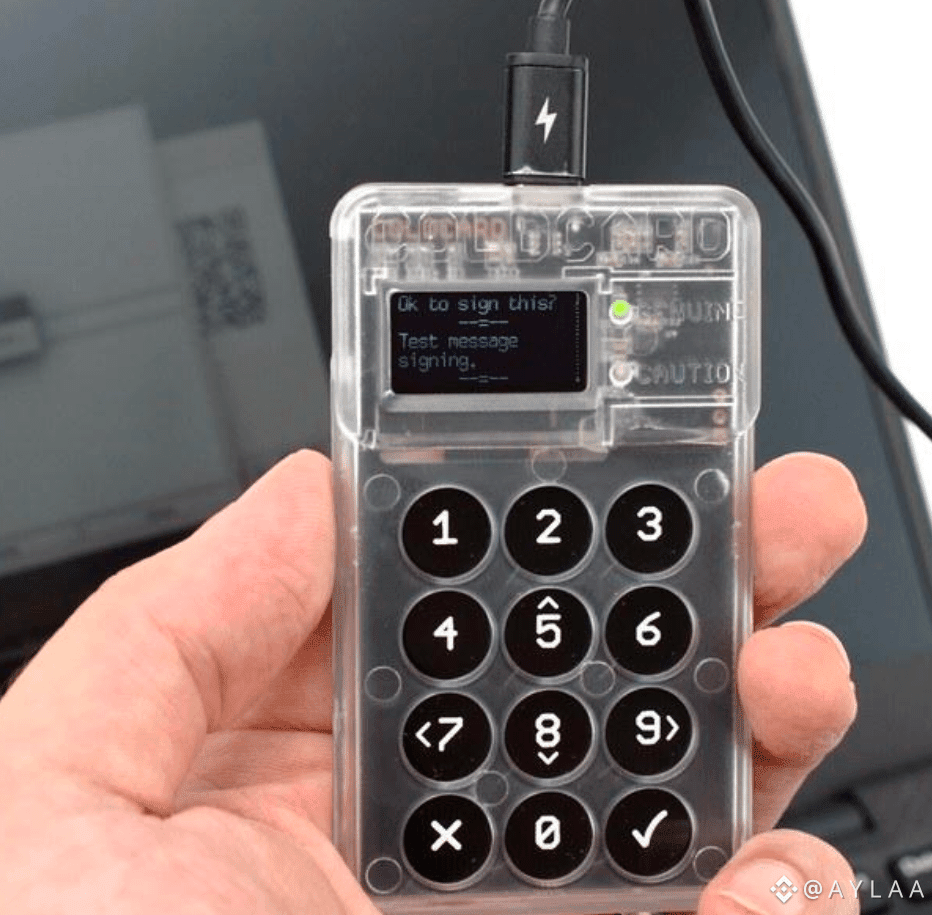
Дело о краже Coldcard становится глубже: исследователи отслеживают украденный BTC по всей блокчейн-сети. Расследования указывают на уязвимость в генерации сидов, показывая, что даже холодное хранилище может нести скрытые риски.
🔎 Продолжается отслеживание в блокчейне
₿ Украденные средства берут под контроль
🛡️ Безопасность кошелька находится под пристальным вниманием
Блокчейн помнит каждое действие. 👀
#Bitcoin #BTC #Coldcard #CryptoSecurity #Blockchain #CryptoNews
1
2
147

·
--
Рост
#coldcardtheftinvestigationadvances
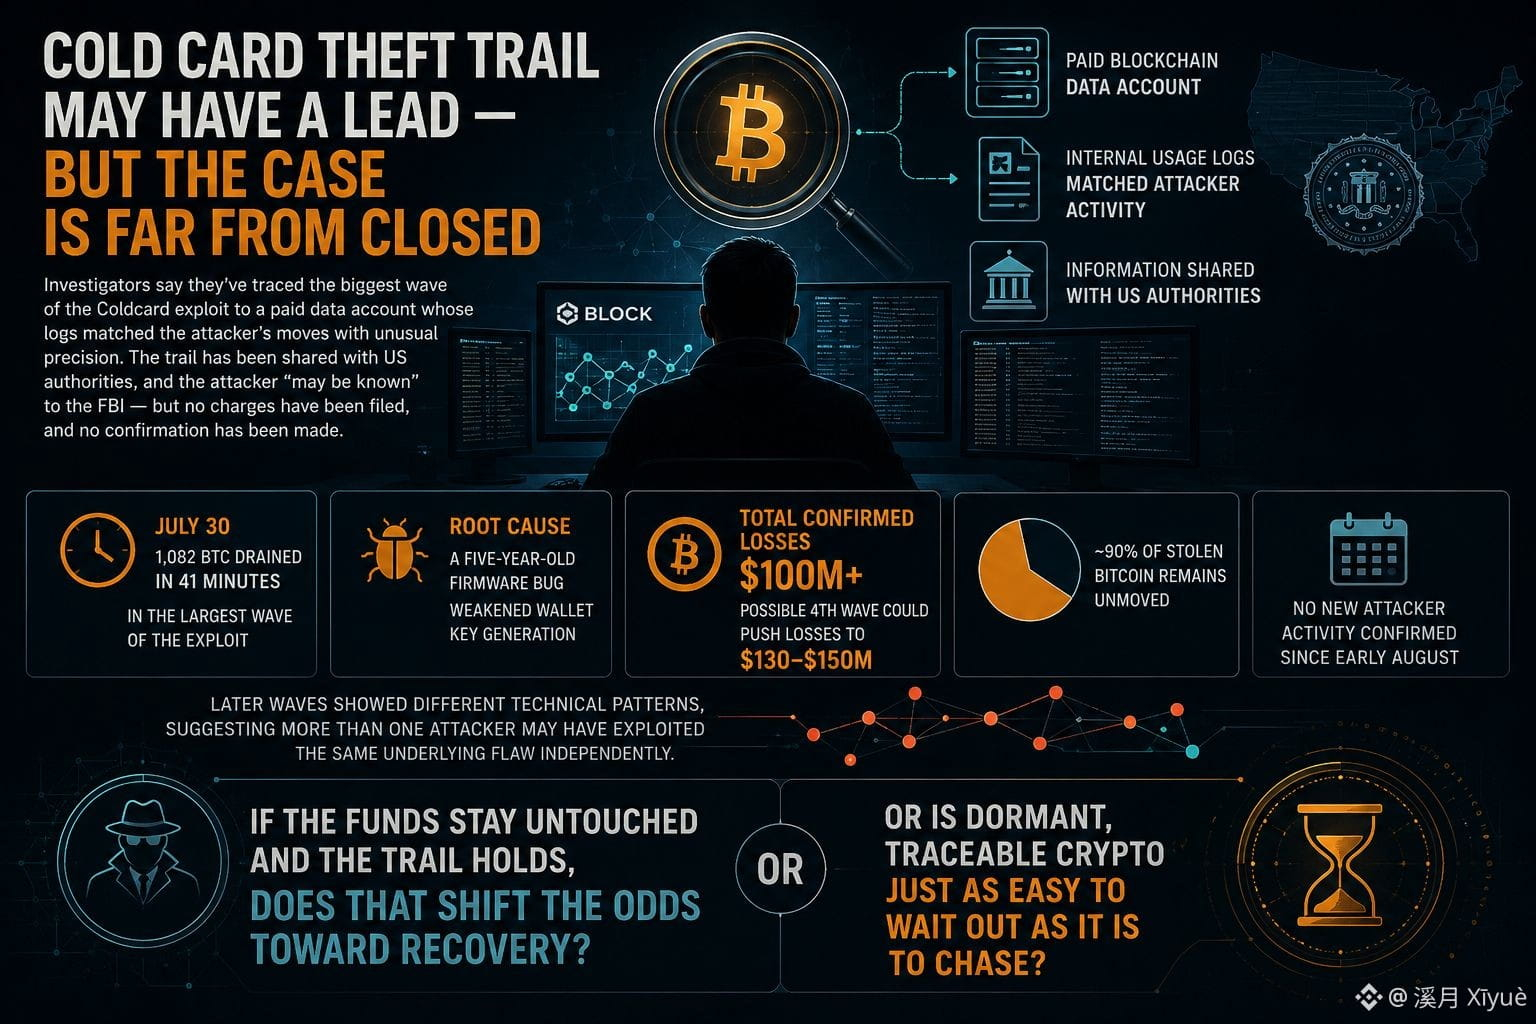
Путь, который поначалу выглядел лишь как чистая догадка, теперь, похоже, ведёт куда-то — хотя это «куда-то» всё ещё не является названием, которое следователи готовы подтвердить.
Согласно сообщению Bitcoin Magazine, следователи в Block проследили крупнейшую волну кражи аппаратных кошельков Coldcard — примерно 1 082 BTC, выведенных за 41 минуту 30 июля — до оплачиваемого аккаунта с данными блокчейна, чьи внутренние журналы использования, как сообщается, с необычной точностью совпали с активностью злоумышленника. Как утверждается, эта информация была передана властям США, а глава исследовательского направления Galaxy Research заявил, что атакующий за этой первой волной «может быть известен» ФБР. Ни ареста, ни предъявления обвинений, ни официального подтверждения пока не было, и дело остаётся открытым. Усложняет ситуацию то, что более поздние волны кражи демонстрировали иные технические схемы, из-за чего исследователи заподозрили, что один и тот же скрытый изъян мог быть использован независимо более чем одним злоумышленником.
Всего подтверждённые потери от этой уязвимости — связанные с багом прошивки, которому уже пять лет, и который ослабил генерацию ключей кошелька — теперь превышают 100 миллионов долларов; при этом Galaxy Research отмечает возможную четвёртую волну, которая может поднять сумму до 130–150 миллионов. Примечательно, что, как сообщается, около 90% украденного биткоина остаётся на месте, и с начала августа новая активность злоумышленников не подтверждалась.
Если средства не трогать и след сохраняется, меняются ли шансы в пользу возможного восстановления — или бездействующую, поддающуюся отслеживанию криптовалюту так же легко «просто подождать», как и преследовать?
$SKYAI $MAGMA $RED
{future}(REDUSDT)
{future}(MAGMAUSDT)
{future}(SKYAIUSDT)
#coldcardtheftinvestigationadvances
Путь, который поначалу выглядел лишь как чистая догадка, теперь, похоже, ведёт куда-то — хотя это «куда-то» всё ещё не является названием, которое следователи готовы подтвердить.
Согласно сообщению Bitcoin Magazine, следователи в Block проследили крупнейшую волну кражи аппаратных кошельков Coldcard — примерно 1 082 BTC, выведенных за 41 минуту 30 июля — до оплачиваемого аккаунта с данными блокчейна, чьи внутренние журналы использования, как сообщается, с необычной точностью совпали с активностью злоумышленника. Как утверждается, эта информация была передана властям США, а глава исследовательского направления Galaxy Research заявил, что атакующий за этой первой волной «может быть известен» ФБР. Ни ареста, ни предъявления обвинений, ни официального подтверждения пока не было, и дело остаётся открытым. Усложняет ситуацию то, что более поздние волны кражи демонстрировали иные технические схемы, из-за чего исследователи заподозрили, что один и тот же скрытый изъян мог быть использован независимо более чем одним злоумышленником.
Всего подтверждённые потери от этой уязвимости — связанные с багом прошивки, которому уже пять лет, и который ослабил генерацию ключей кошелька — теперь превышают 100 миллионов долларов; при этом Galaxy Research отмечает возможную четвёртую волну, которая может поднять сумму до 130–150 миллионов. Примечательно, что, как сообщается, около 90% украденного биткоина остаётся на месте, и с начала августа новая активность злоумышленников не подтверждалась.
Если средства не трогать и след сохраняется, меняются ли шансы в пользу возможного восстановления — или бездействующую, поддающуюся отслеживанию криптовалюту так же легко «просто подождать», как и преследовать?
$SKYAI $MAGMA $RED
179
·
--
#ColdcardTheftInvestigationAdvances
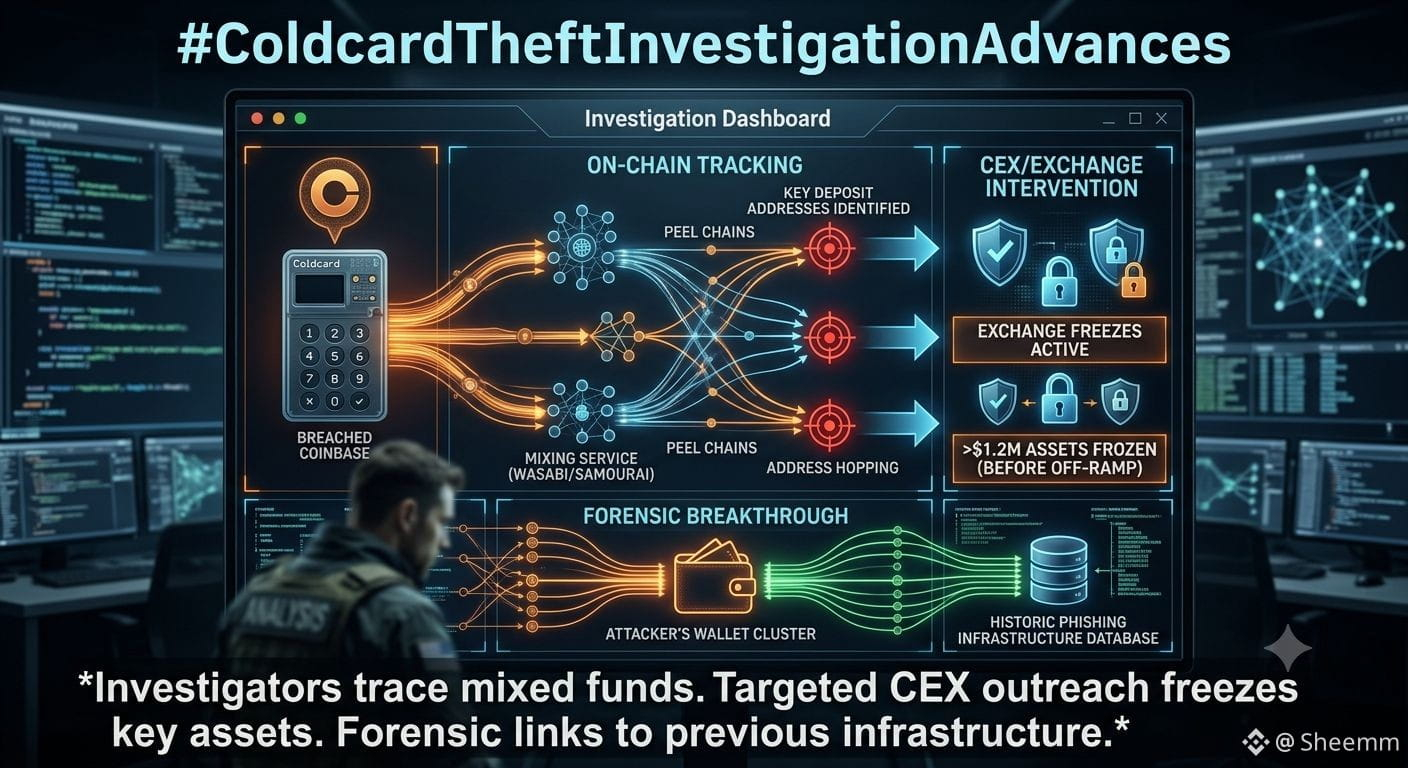
Крупные события в расследовании кражи Coldcard
Правоохранительные органы и команды блокчейн-аналитики добились значительных успехов в отслеживании активов, похищенных в нашумевшем инциденте с аппаратным кошельком Coldcard.
Ключевые обновления активной операции:
Ончейн-отслеживание: Следователи сопоставили перемещение средств через несколько миксеров и успешно выявили несколько ключевых адресов для пополнения.
Заморозка на биржах: Обращения к целевым CEX привели к заморозке активов на сумму более $1,2 млн до того, как произошло выведение средств.
Судебно-аналитический прорыв: Передовые эвристики связали кластеры кошельков злоумышленника с исторической фишинговой инфраструктурой.
Дальнейшие обновления — по мере обработки запросов в суд. Будьте бдительны.
#writetoearn
$MAGMA $SKYAI
4
272
😱 Одного аппаратного кошелька было недостаточно?
Инцидент с Coldcard впечатляет: по словам исследователей, злоумышленникам удалось восстановить уязвимые приватные ключи, не получая физического доступа к устройствам. Первая крупная волна вывела 1 082,65 BTC примерно за 41 минуту.
Это меняет то, как многие трейдеры думают о «холодном хранении». Блокчейн $BTC не был взломан — уязвимость была в генерации ключей в затронутых кошельках.
Для трейдеров безопасность теперь является частью уравнения риска. 🔐📊
#coldcardtheftinvestigationadvances
2
796
·
--
Рост
#coldcardtheftinvestigationadvances
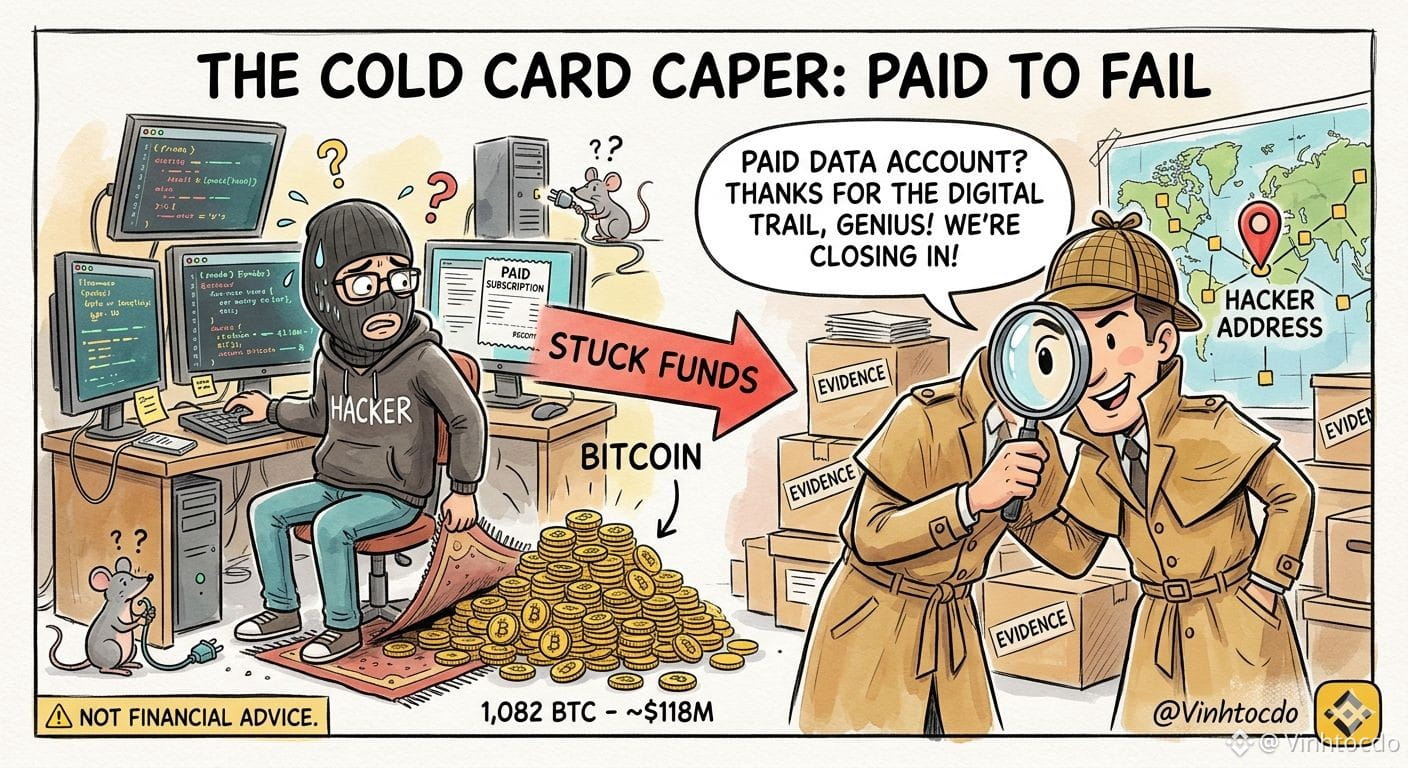
🕵️♂️ Расследование кражи Coldcard показывает, что хакер использовал ПЛАТНЫЙ аккаунт с данными блокчейна. Представьте: платить за подписку только затем, чтобы оставить цифровой след для правоохранительных органов!
💰 Восстановление? Около 1 082 BTC (~$118 млн) по-прежнему находится в известных адресах. Пока средства там, главная задача — переместить их, не будучи обнаруженными.
🏢 Судебные иски? Обсуждения ответственности производителя за уязвимости прошивки усиливаются, и потенциальные судебные действия прорабатываются.
🚨 Идентичность: Сообщается, что правоохранительные органы, возможно, уже знают, кто стоит за первой волной атак. Однако более поздние атаки с участием еще 2 000 BTC остаются менее уловимыми.
📉 Действия трейдера: Обновите прошивку и переместите средства, если seed-фразы были созданы на старом коде.
⚠️ Это не финансовый совет.
👉 Зарегистрируйтесь на Binance: [https://www.binance.com/register?ref=VINHTOCDO](https://www.binance.com/register?ref=VINHTOCDO) (Code: VINHTOCDO)
#Coldcard #bitcoin #CryptoSecurity #VINHTOCDO
$BTC
{future}(BTCUSDT)
$ETH
{future}(ETHUSDT)
$BNB
{future}(BNBUSDT)
#coldcardtheftinvestigationadvances
🕵️♂️ Расследование кражи Coldcard показывает, что хакер использовал ПЛАТНЫЙ аккаунт с данными блокчейна. Представьте: платить за подписку только затем, чтобы оставить цифровой след для правоохранительных органов!
💰 Восстановление? Около 1 082 BTC (~$118 млн) по-прежнему находится в известных адресах. Пока средства там, главная задача — переместить их, не будучи обнаруженными.
🏢 Судебные иски? Обсуждения ответственности производителя за уязвимости прошивки усиливаются, и потенциальные судебные действия прорабатываются.
🚨 Идентичность: Сообщается, что правоохранительные органы, возможно, уже знают, кто стоит за первой волной атак. Однако более поздние атаки с участием еще 2 000 BTC остаются менее уловимыми.
📉 Действия трейдера: Обновите прошивку и переместите средства, если seed-фразы были созданы на старом коде.
⚠️ Это не финансовый совет.
👉 Зарегистрируйтесь на Binance: https://www.binance.com/register?ref=VINHTOCDO (Code: VINHTOCDO)
#Coldcard #bitcoin #CryptoSecurity #VINHTOCDO
$BTC
$ETH
$BNB
2
6
4.1k
👀🗣️ Расследование масштабной кражи 115 млн долларов и аппаратного кошелька Coldcard привело к значительному прорыву.
🚨 Крупный прорыв в расследовании
✍🏼 Ошибка оплаченного аккаунта:
Следователи выяснили, что основной злоумышленник использует оплаченный аккаунт у коммерческого поставщика данных блокчейна, чтобы составлять карту целей.
Внутренние временные метки журнала оплаченного аккаунта идеально совпадают с точным шаблоном сливов средств с кошелька, предоставляя властям реальные детали платежей и регистрации.
✍🏼 Вероятно, личность известна:
Аналитик Galaxy Алекс Торн указывает, что из-за этой пробной подписки правоохранительным органам, возможно, уже известна точная личность атакующего первой волны.
✍🏼 Связь между волнами 1& 2 :
Около 1 082,65 BTC с первой волны по-прежнему полностью не тронуты в исходных адресах злоумышленников.
Последующая вторая волна краж (похищение еще 76 BTC) разделяла идентичный отпечаток кошелька и стиль транзакций, подтверждая, что обе волны были организованы одним и тем же субъектом.
#ColdcardTheftInvestigationAdvances
$BTC
{spot}(BTCUSDT)
$ETH
{spot}(ETHUSDT)
👀🗣️ Расследование масштабной кражи 115 млн долларов и аппаратного кошелька Coldcard привело к значительному прорыву.
🚨 Крупный прорыв в расследовании
✍🏼 Ошибка оплаченного аккаунта:
Следователи выяснили, что основной злоумышленник использует оплаченный аккаунт у коммерческого поставщика данных блокчейна, чтобы составлять карту целей.
Внутренние временные метки журнала оплаченного аккаунта идеально совпадают с точным шаблоном сливов средств с кошелька, предоставляя властям реальные детали платежей и регистрации.
✍🏼 Вероятно, личность известна:
Аналитик Galaxy Алекс Торн указывает, что из-за этой пробной подписки правоохранительным органам, возможно, уже известна точная личность атакующего первой волны.
✍🏼 Связь между волнами 1& 2 :
Около 1 082,65 BTC с первой волны по-прежнему полностью не тронуты в исходных адресах злоумышленников.
Последующая вторая волна краж (похищение еще 76 BTC) разделяла идентичный отпечаток кошелька и стиль транзакций, подтверждая, что обе волны были организованы одним и тем же субъектом.
#ColdcardTheftInvestigationAdvances
$BTC
$ETH
1
33
#coldcardtheftinvestigationadvances
Расследование недавнего взлома аппаратного кошелька ускоряется. Вот последняя разбивка ситуации:
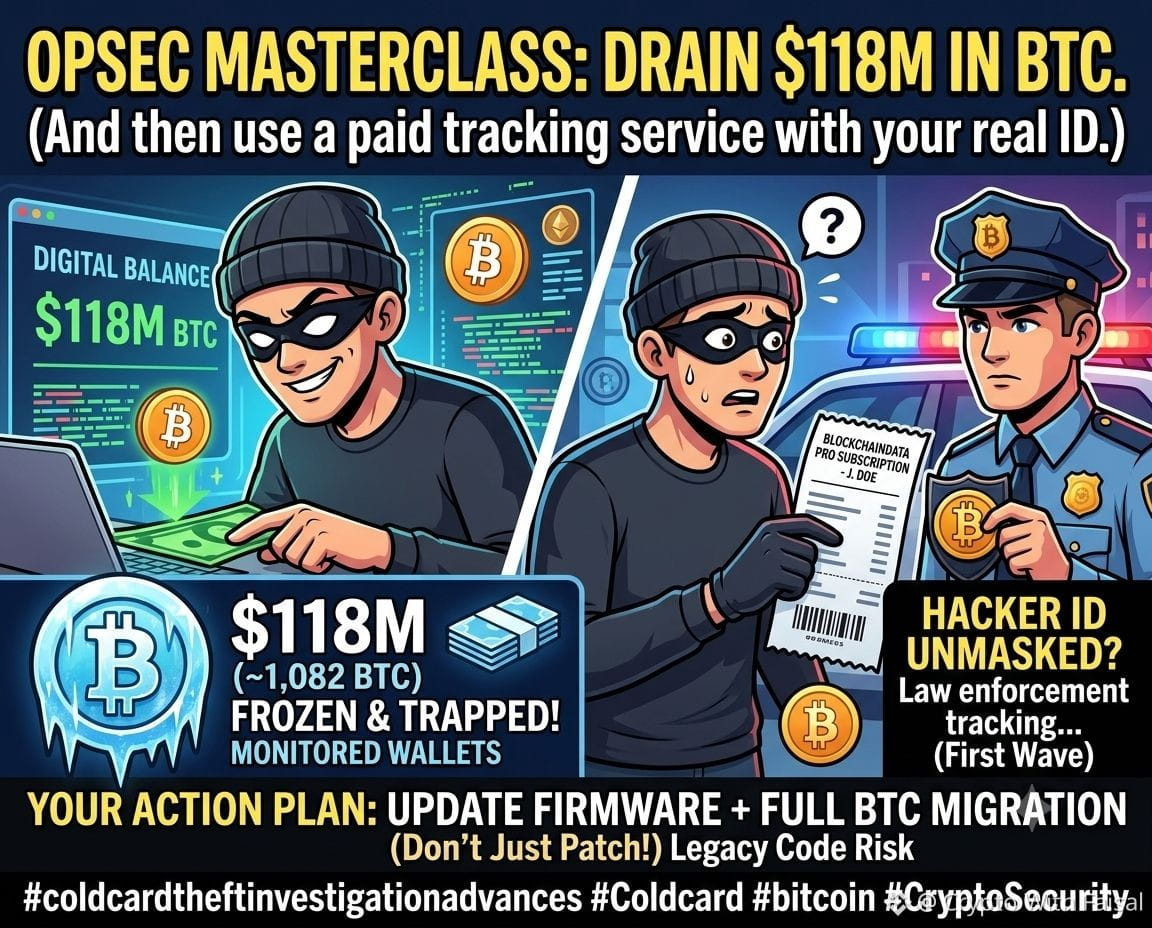
Цифровой след: Злоумышленник совершил серьезную ошибку в оперативной безопасности, воспользовавшись платным ончейн-сервисом данных. По сути, он оплатил подписку, которая оставила прямой «бумажный след» для правоохранительных органов.
Замороженная ликвидность: Примерно 1 082 BTC (стоимостью около $118 млн) в настоящее время размещены в кошельках, находящихся под усиленным мониторингом. Капитал фактически «заперт»; их главная проблема — выполнить любую передачу, не спровоцировав глобальное обнаружение.
Смещение ответственности: Сюжет смещается от кибербезопасности к судебному разбирательству. В отраслевых обсуждениях растет внимание к ответственности производителей аппаратных устройств за катастрофические уязвимости в прошивке; теперь на повестке — крупные иски.
Профилирование атакующего: Разведданные указывают, что ведомства, возможно, уже установили личность актера, ответственного за первую волну взломов. Однако последующие эксплойты, которые вывели дополнительно 2 000 BTC, оказываются гораздо труднее для отслеживания.
План действий: Если ваша seed-фраза была сгенерирована на устаревшем коде, простого обновления устройства недостаточно. Необходимо обновить прошивку и немедленно перевести капитал в безопасную настройку.
Защитите свои активы и поддерживайте строгий риск-менеджмент. Это не финансовый совет.
#Coldcard #bitcoin #CryptoSecurity
$BTC
{future}(BTCUSDT)
$ETH
{future}(ETHUSDT)
$SOL
{future}(SOLUSDT)
#coldcardtheftinvestigationadvances
Расследование недавнего взлома аппаратного кошелька ускоряется. Вот последняя разбивка ситуации:
Цифровой след: Злоумышленник совершил серьезную ошибку в оперативной безопасности, воспользовавшись платным ончейн-сервисом данных. По сути, он оплатил подписку, которая оставила прямой «бумажный след» для правоохранительных органов.
Замороженная ликвидность: Примерно 1 082 BTC (стоимостью около $118 млн) в настоящее время размещены в кошельках, находящихся под усиленным мониторингом. Капитал фактически «заперт»; их главная проблема — выполнить любую передачу, не спровоцировав глобальное обнаружение.
Смещение ответственности: Сюжет смещается от кибербезопасности к судебному разбирательству. В отраслевых обсуждениях растет внимание к ответственности производителей аппаратных устройств за катастрофические уязвимости в прошивке; теперь на повестке — крупные иски.
Профилирование атакующего: Разведданные указывают, что ведомства, возможно, уже установили личность актера, ответственного за первую волну взломов. Однако последующие эксплойты, которые вывели дополнительно 2 000 BTC, оказываются гораздо труднее для отслеживания.
План действий: Если ваша seed-фраза была сгенерирована на устаревшем коде, простого обновления устройства недостаточно. Необходимо обновить прошивку и немедленно перевести капитал в безопасную настройку.
Защитите свои активы и поддерживайте строгий риск-менеджмент. Это не финансовый совет.
#Coldcard #bitcoin #CryptoSecurity
$BTC
$ETH
$SOL
1.2k
#ColdcardTheftInvestigationAdvances 7 расследование масштабной уязвимости аппаратного кошелька Coldcard сделало заметный шаг вперёд: следователи сообщают, что ФБР, возможно, уже определило основного нападавшего. Согласно обновлениям, отслеживаемым по хэштегу #ColdcardTheftInvestigationAdvances, совместные судебно-технические усилия компаний Block и Galaxy Research проследили преступника через учётную запись в платном сервисе данных по блокчейну, которая использовалась во время многомиллионного ограбления.Ключевые прорывы в расследованииНиточка доказательств: Нападавший использовал платного провайдера данных блокчейна для сканирования и отслеживания адресов жертв. Внутренние логи этого провайдера идеально совпали с шаблонами запросов хакера в сети, обеспечив прямую связь с личностью пользователя.Застопорившиеся средства: Около 1 082,65 BTC (стоимостью примерно 118 миллионов долларов), украденных в первой волне, по-прежнему полностью неподвижно лежат на исходных адресах хакера.Шаблон «Волны»: Общие потери в последующих волнах выросли примерно до 2 000 BTC. Вторая волна атак, в ходе которой было выведено 76 BTC, продемонстрировала почти идентичные операционные «отпечатки», что позволило следователям приписать обе волны одному и тому же злоумышленнику.$BNB $AAPLB
#ColdcardTheftInvestigationAdvances 7 расследование масштабной уязвимости аппаратного кошелька Coldcard сделало заметный шаг вперёд: следователи сообщают, что ФБР, возможно, уже определило основного нападавшего. Согласно обновлениям, отслеживаемым по хэштегу #ColdcardTheftInvestigationAdvances, совместные судебно-технические усилия компаний Block и Galaxy Research проследили преступника через учётную запись в платном сервисе данных по блокчейну, которая использовалась во время многомиллионного ограбления.Ключевые прорывы в расследованииНиточка доказательств: Нападавший использовал платного провайдера данных блокчейна для сканирования и отслеживания адресов жертв. Внутренние логи этого провайдера идеально совпали с шаблонами запросов хакера в сети, обеспечив прямую связь с личностью пользователя.Застопорившиеся средства: Около 1 082,65 BTC (стоимостью примерно 118 миллионов долларов), украденных в первой волне, по-прежнему полностью неподвижно лежат на исходных адресах хакера.Шаблон «Волны»: Общие потери в последующих волнах выросли примерно до 2 000 BTC. Вторая волна атак, в ходе которой было выведено 76 BTC, продемонстрировала почти идентичные операционные «отпечатки», что позволило следователям приписать обе волны одному и тому же злоумышленнику.$BNB $AAPLB
34
👀 ХОЛОДНОЕ РАССЛЕДОВАНИЕ КАРТЫ ВЫНОСИТ САМОХРАНЕНИЕ НА ПЕРВЫЙ ПЛАН
Развивающееся расследование подчеркивает важную реальность крипто: владение своими ключами означает и их защиту. 🔑
Аппаратный кошелек — лишь часть стратегии безопасности. Физический доступ, защита PIN-кодом и безопасность фразы восстановления — все это может иметь значение.
$BTC инвесторов должны относиться к хранению так же серьезно, как и к самой инвестиции.
#coldcardtheftinvestigationadvances
28
#coldcardtheftinvestigationadvances
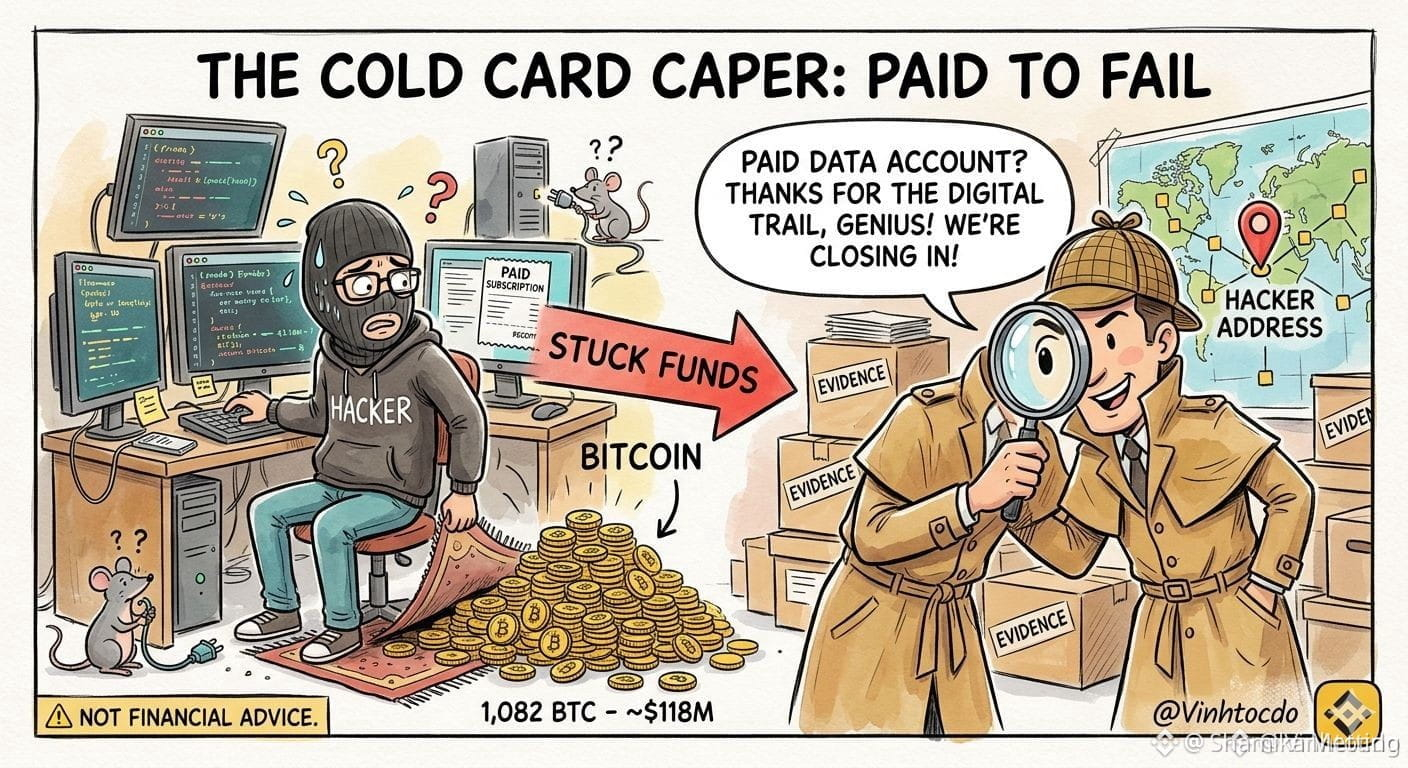
🕵️♂️ В расследованиях кражи Coldcard говорится, что злоумышленник использовал платный аккаунт для блокчейн-данных. Представьте: вы платите подписку лишь для того, чтобы оставить цифровой след для органов правопорядка!
💰 Возврат? Около 1,082 BTC (~118 млн долларов) всё ещё находится на известных адресах. Пока деньги лежат там, главная задача — перевести их, не будучи обнаруженными.
🏢 Судебные иски? Растут обсуждения вопроса ответственности производителя за уязвимости в прошивке (firmware) с рассмотрением возможных юридических действий.
🚨 Личность: сообщения указывают, что органы правопорядка уже могут знать, кто стоит за первой волной. Однако последующие атаки, в которых участвуют ещё 2,000 BTC, остаются более загадочными.
📉 Практический шаг: обновите прошивку (firmware) и переведите средства, если seeds (семена) были сгенерированы с использованием старого кода.
⚠️ Это не финансовый совет.
Продолжение, пожалуйста
#Coldcard #bitcoin #CryptoSecurity
$BTC
{future}(BTCUSDT)
#coldcardtheftinvestigationadvances
🕵️♂️ В расследованиях кражи Coldcard говорится, что злоумышленник использовал платный аккаунт для блокчейн-данных. Представьте: вы платите подписку лишь для того, чтобы оставить цифровой след для органов правопорядка!
💰 Возврат? Около 1,082 BTC (~118 млн долларов) всё ещё находится на известных адресах. Пока деньги лежат там, главная задача — перевести их, не будучи обнаруженными.
🏢 Судебные иски? Растут обсуждения вопроса ответственности производителя за уязвимости в прошивке (firmware) с рассмотрением возможных юридических действий.
🚨 Личность: сообщения указывают, что органы правопорядка уже могут знать, кто стоит за первой волной. Однако последующие атаки, в которых участвуют ещё 2,000 BTC, остаются более загадочными.
📉 Практический шаг: обновите прошивку (firmware) и переведите средства, если seeds (семена) были сгенерированы с использованием старого кода.
⚠️ Это не финансовый совет.
Продолжение, пожалуйста
#Coldcard #bitcoin #CryptoSecurity
$BTC
6
4k

·
--
Рост
#ColdcardTheftInvestigationAdvances
#ColdcardTheftInvestigationAdvances 🚨
Дело о краже кошелька Coldcard — расследование уже продвинулось дальше.
Для новых трейдеров 3 важные вещи:
1. Никогда не публикуйте свою seed-фразу онлайн
2. Включите 2FA на каждом аккаунте
3. Даже небольшую прибыль выводите с биржи и держите в кошельке
Я пока на Binance, но прибыль выводя, сохраняю её в USDT 😅
Безопасность — прежде всего. Прибыль — потом.
Где вы храните фонды? На бирже или в Cold Wallet? 👇
#Security #Coldcard #Bitcoin #CryptoSafety #BinancePKR #ColdcardTheftInvestigationAdvances
59
·
--
#coldcardtheftinvestigationadvances
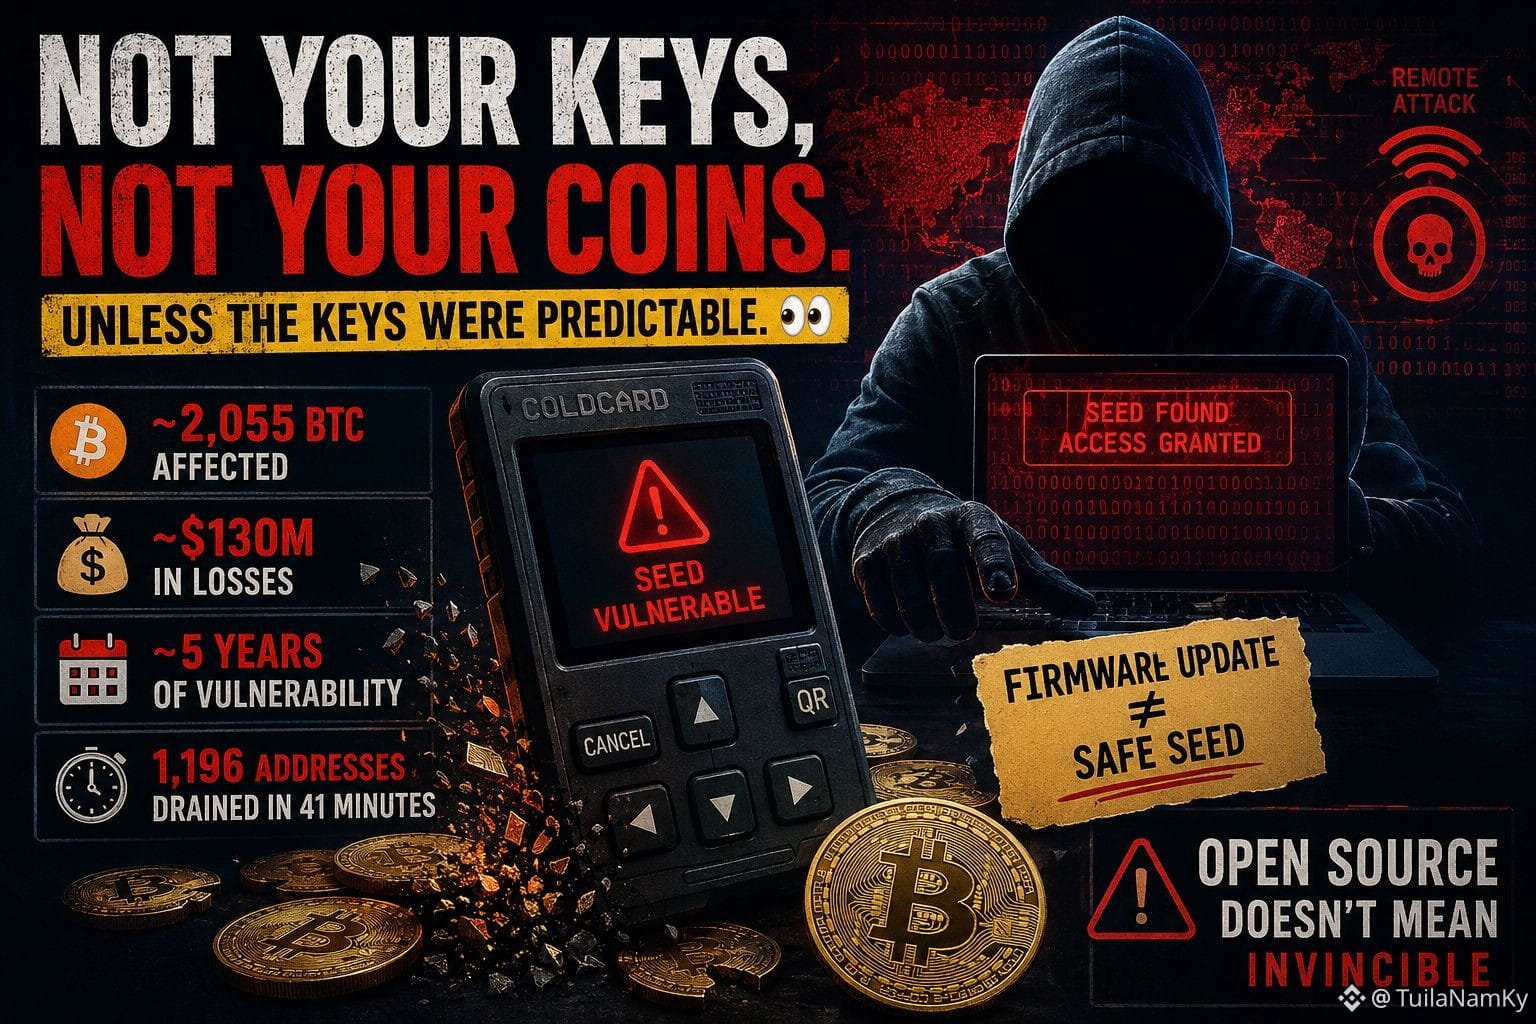
«Не ваши ключи, не ваши монеты.»
Разве что ключи были предсказуемыми. 👀
Сообщается, что инцидент с безопасностью Coldcard вырос до одного из крупнейших расследований краж аппаратных кошельков за всю историю.
Ущерб на данный момент:
→ ~2 055 BTC затронуто
→ ~$130 млн оценочного ущерба
→ Уязвимость существовала ~5 лет
→ Одна крупная волна осушила 1 196 адресов всего за 41 минуту
И вот самая страшная часть.
Злоумышленнику якобы не нужен был физический доступ к кошельку.
Проблема была не в Bitcoin.
Проблема была в случайности.
Сообщается, что некоторые затронутые устройства могли откатываться к более слабому псевдослучайному процессу во время генерации seed, из-за чего возможное пространство ключей (seed space) было значительно легче атаковать, чем предполагалось.
Но вот скрытая ловушка:
Обновление прошивки автоматически не исправляет старый seed.
Если секрет был сгенерирован при уязвимых условиях, то патчинг устройства не делает этот секрет снова случайным.
И вот тут поворот сюжета.
Мы часто думаем, что открытый исходный код означает больше наблюдателей и лучшую безопасность.
Но то, что код публичный, не гарантирует, что защитники найдут баг раньше атакующих.
Square Insight:
Самостоятельное хранение убирает риск контрагента. Но не убирает риск программного обеспечения.
Если холодный кошелёк можно скомпрометировать без физического доступа, то что на самом деле гарантирует «холодное хранение»?
#Bitcoin #Crypto #Security
$BTC
{future}(BTCUSDT)
#coldcardtheftinvestigationadvances
«Не ваши ключи, не ваши монеты.»
Разве что ключи были предсказуемыми. 👀
Сообщается, что инцидент с безопасностью Coldcard вырос до одного из крупнейших расследований краж аппаратных кошельков за всю историю.
Ущерб на данный момент:
→ ~2 055 BTC затронуто
→ ~$130 млн оценочного ущерба
→ Уязвимость существовала ~5 лет
→ Одна крупная волна осушила 1 196 адресов всего за 41 минуту
И вот самая страшная часть.
Злоумышленнику якобы не нужен был физический доступ к кошельку.
Проблема была не в Bitcoin.
Проблема была в случайности.
Сообщается, что некоторые затронутые устройства могли откатываться к более слабому псевдослучайному процессу во время генерации seed, из-за чего возможное пространство ключей (seed space) было значительно легче атаковать, чем предполагалось.
Но вот скрытая ловушка:
Обновление прошивки автоматически не исправляет старый seed.
Если секрет был сгенерирован при уязвимых условиях, то патчинг устройства не делает этот секрет снова случайным.
И вот тут поворот сюжета.
Мы часто думаем, что открытый исходный код означает больше наблюдателей и лучшую безопасность.
Но то, что код публичный, не гарантирует, что защитники найдут баг раньше атакующих.
Square Insight:
Самостоятельное хранение убирает риск контрагента. Но не убирает риск программного обеспечения.
Если холодный кошелёк можно скомпрометировать без физического доступа, то что на самом деле гарантирует «холодное хранение»?
#Bitcoin #Crypto #Security
$BTC
107
#ColdcardTheftInvestigationAdvances Последние события в сфере безопасности и анализ по делу о взломе кошельков «Coldcard» (Coldcard) и отслеживанию украденных средств:
Рост потерь: последние отчёты аналитических платформ блокчейна (например, CryptoQuant и Galaxy Research) указывают, что подтверждённые потери превысили примерно 1 816 биткоинов (стоимостью около 116 млн долларов), распределённых более чем по 5 200 затронутым адресам в результате нескольких волн эксплуатации.
Характер уязвимости: технические расследования показали, что проблема связана с давней ошибкой во встроенном ПО (Firmware), относящейся к 2021 году, из‑за более слабой случайности генерации приватных ключей, что позволило злоумышленникам выводить и извлекать ключи с помощью атак методом перебора (Brute Force) без необходимости реального доступа к устройству пользователя.
Отслеживание средств: данные по отслеживанию от компаний в области безопасности (например, TRM Labs) показывают, что большая часть украденных средств по‑прежнему заморожена или аккумулирована на ограниченном числе адресов под контролем злоумышленников без сложных операций по отмыванию или смешиванию на данный момент, при этом допускается участие более чем одной стороны или атакующего.
Меры защиты: производители и платформы продолжают предупреждать пользователей, которые создавали свои кошельки в тот период, о необходимости немедленно перенести активы на новые сиды и безопасные параметры генерации, поскольку простого обновления ПО для затронутых старых кошельков недостаточно.
34
Войдите, чтобы посмотреть больше материала
Присоединяйтесь к пользователям криптовалют по всему миру на Binance Square
⚡️ Получайте новейшую и полезную информацию о криптоактивах.
💬 Нам доверяет крупнейшая в мире криптобиржа.
👍 Получите достоверные аналитические данные от верифицированных создателей контента.
Эл. почта/номер телефона
В тренде
1
#fomcотслеживание
Просмотров: 46,603
394 обсуждают
2
#ПротоколFOMC
Просмотров: 35,637
164 обсуждают
3
#ZcashETFPostsFirstWeeklyOutflow$93.6M
Просмотров: 47,509
143 обсуждают
4
#GreekPoliceBustCryptoScamRingArrest17
Просмотров: 123,786
900 обсуждают
5
#BitcoinRejectedAt$87K
Просмотров: 143,201
199 обсуждают
6
#FedOctoberRateHikeOddsFallTo17%
Просмотров: 153,786
1,129 обсуждают
7
#NvidiaHitsRecordHighUp2.4%
Просмотров: 111,043
804 обсуждают
8
#CanaryFilesAmendedS1ForPEPEETF
Просмотров: 27,219
559 обсуждают
9
#BitcoinParesGainsAfterRallyTo$86.5K
Просмотров: 52,452
169 обсуждают
10
#CerebrasSinksNearly20%OnReportNvidiaToPowerOpenAI
Просмотров: 133,483
1,179 обсуждают