

Lữ Khách Web3
338 Публикации

Lữ Khách Web3
Отправить жалобу
Заблокировать пользователя
Lữ Khách Onchain - Web3
Открытая сделка
Трейдер с частыми сделками
3.8 мес.
50 подписок(и/а)
154 подписчиков(а)
431 понравилось
Посты
Портфель
Есть один момент, который заставил меня остановиться, когда я читал о Dusk Network: если блокчейн изначально строится вокруг прозрачности, почему сеть, ориентированная на организационные финансы, должна придавать privacy столь важное значение?
Сначала я думал, что это может быть просто позиционированием продукта, но при более внимательном чтении материалов Dusk вопрос становится яснее. Dusk описывает финансовые приложения, которым нужно защищать balance, position, counterparty и бизнес-логику, а не размещать все состояние в открытом публичном реестре.
Я продолжил проверять, как они решают эту проблему. Dusk не просто говорит «скрывать данные». Текущая архитектура сочетает confidential transfers, zero-knowledge proofs и selective disclosure. Некоторые сведения можно сохранять в тайне прямо в цепочке, при этом информацию, которая нужна, можно доказать или раскрыть контролируемым образом.
Меня удивило, что privacy здесь не ставят полностью в противоречие с комплаенсом. Например, Citadel использует selective disclosure, чтобы доказывать такие атрибуты, как residency, возрастная категория (age bracket) или аккредитация, не обязательно публикуя все данные целиком.
Подождите, этого все еще недостаточно, чтобы утверждать, что Dusk полностью решил задачу с чувствительными данными в организованных финансах. Privacy зависит не только от подхода как такового, но и от того, как приложение реализовано, и какие метаданные могут оставаться раскрытыми.
Но после более глубокого чтения я начал смотреть на вопрос иначе: в ончейн-финансах дело ведь не в том, «privacy или transparency», а в том, кто видит какие данные, в каких обстоятельствах?
#dusk $DUSK @Dusk_Foundation $BTC
Есть один момент, который заставил меня остановиться, когда я читал о Dusk Network: если блокчейн изначально строится вокруг прозрачности, почему сеть, ориентированная на организационные финансы, должна придавать privacy столь важное значение?
Сначала я думал, что это может быть просто позиционированием продукта, но при более внимательном чтении материалов Dusk вопрос становится яснее. Dusk описывает финансовые приложения, которым нужно защищать balance, position, counterparty и бизнес-логику, а не размещать все состояние в открытом публичном реестре.
Я продолжил проверять, как они решают эту проблему. Dusk не просто говорит «скрывать данные». Текущая архитектура сочетает confidential transfers, zero-knowledge proofs и selective disclosure. Некоторые сведения можно сохранять в тайне прямо в цепочке, при этом информацию, которая нужна, можно доказать или раскрыть контролируемым образом.
Меня удивило, что privacy здесь не ставят полностью в противоречие с комплаенсом. Например, Citadel использует selective disclosure, чтобы доказывать такие атрибуты, как residency, возрастная категория (age bracket) или аккредитация, не обязательно публикуя все данные целиком.
Подождите, этого все еще недостаточно, чтобы утверждать, что Dusk полностью решил задачу с чувствительными данными в организованных финансах. Privacy зависит не только от подхода как такового, но и от того, как приложение реализовано, и какие метаданные могут оставаться раскрытыми.
Но после более глубокого чтения я начал смотреть на вопрос иначе: в ончейн-финансах дело ведь не в том, «privacy или transparency», а в том, кто видит какие данные, в каких обстоятельствах?
#dusk $DUSK @Dusk $BTC
Сначала я думал, что это может быть просто позиционированием продукта, но при более внимательном чтении материалов Dusk вопрос становится яснее. Dusk описывает финансовые приложения, которым нужно защищать balance, position, counterparty и бизнес-логику, а не размещать все состояние в открытом публичном реестре.
Я продолжил проверять, как они решают эту проблему. Dusk не просто говорит «скрывать данные». Текущая архитектура сочетает confidential transfers, zero-knowledge proofs и selective disclosure. Некоторые сведения можно сохранять в тайне прямо в цепочке, при этом информацию, которая нужна, можно доказать или раскрыть контролируемым образом.
Меня удивило, что privacy здесь не ставят полностью в противоречие с комплаенсом. Например, Citadel использует selective disclosure, чтобы доказывать такие атрибуты, как residency, возрастная категория (age bracket) или аккредитация, не обязательно публикуя все данные целиком.
Подождите, этого все еще недостаточно, чтобы утверждать, что Dusk полностью решил задачу с чувствительными данными в организованных финансах. Privacy зависит не только от подхода как такового, но и от того, как приложение реализовано, и какие метаданные могут оставаться раскрытыми.
Но после более глубокого чтения я начал смотреть на вопрос иначе: в ончейн-финансах дело ведь не в том, «privacy или transparency», а в том, кто видит какие данные, в каких обстоятельствах?
#dusk $DUSK @Dusk $BTC
2
1
236
Что-то такое заставляет меня остановиться, когда я читаю документацию Dusk. Они постоянно помещают privacy, compliance и settlement в один стек, словно эти три вещи неразделимы.
Dusk строит L1 для regulated finance. DuskDS — это слой settlement и data availability с детерминированной finality через Succinct Attestation. Поверх него — dual transaction model: Phoenix для защищённых (shielded), Moonlight для прозрачных (transparent). Citadel делает selective disclosure. DuskEVM и DuskVM выполняют execution, но всё в итоге settle в одной и той же основе (base).
Я хочу понять, действительно ли объединение этих трёх аспектов обусловлено техническими требованиями или это просто способ позиционирования для RWA. Я читаю core components, transaction models и затем сопоставляю с тем, как они описывают workflow выпуска и settle ценных бумаг.
Оказалось, архитектура модульная, но при этом заставляет логики privacy и compliance жить очень близко к settlement-слою. Phoenix использует ZK, чтобы скрывать сумму и участников, при этом позволяя аудит по пути (audit path). Compliance — не add-on в приложении, а то, что задумано для параллельной работы с finality.
Постойте, возможно, это просто вариант реализации для институционального workflow, а не обязательный закон. Многие другие сети отделяют privacy на L2 или в отдельной side-системе, а settlement оставляют публичным. Dusk выбрал объединение, потому что целится в regulated assets — там чувствительные данные и finality должны идти вместе, чтобы избежать передачи ответственности между несколькими системами.
Если смотреть шире, в отрасли виден похожий паттерн в ряде других RWA-протоколов: маркетинг делает акцент на «privacy + compliance native», тогда как реальное execution всё равно зависит от внешних лицензий и привычного tooling.
Нужно ли settlement на самом деле встраивать privacy на базовом уровне, или достаточно, чтобы интерфейс был достаточно хорошим, и верхние слои могли бы принимать решения самостоятельно?
#dusk $DUSK @Dusk_Foundation $BTC
Что-то такое заставляет меня остановиться, когда я читаю документацию Dusk. Они постоянно помещают privacy, compliance и settlement в один стек, словно эти три вещи неразделимы.
Dusk строит L1 для regulated finance. DuskDS — это слой settlement и data availability с детерминированной finality через Succinct Attestation. Поверх него — dual transaction model: Phoenix для защищённых (shielded), Moonlight для прозрачных (transparent). Citadel делает selective disclosure. DuskEVM и DuskVM выполняют execution, но всё в итоге settle в одной и той же основе (base).
Я хочу понять, действительно ли объединение этих трёх аспектов обусловлено техническими требованиями или это просто способ позиционирования для RWA. Я читаю core components, transaction models и затем сопоставляю с тем, как они описывают workflow выпуска и settle ценных бумаг.
Оказалось, архитектура модульная, но при этом заставляет логики privacy и compliance жить очень близко к settlement-слою. Phoenix использует ZK, чтобы скрывать сумму и участников, при этом позволяя аудит по пути (audit path). Compliance — не add-on в приложении, а то, что задумано для параллельной работы с finality.
Постойте, возможно, это просто вариант реализации для институционального workflow, а не обязательный закон. Многие другие сети отделяют privacy на L2 или в отдельной side-системе, а settlement оставляют публичным. Dusk выбрал объединение, потому что целится в regulated assets — там чувствительные данные и finality должны идти вместе, чтобы избежать передачи ответственности между несколькими системами.
Если смотреть шире, в отрасли виден похожий паттерн в ряде других RWA-протоколов: маркетинг делает акцент на «privacy + compliance native», тогда как реальное execution всё равно зависит от внешних лицензий и привычного tooling.
Нужно ли settlement на самом деле встраивать privacy на базовом уровне, или достаточно, чтобы интерфейс был достаточно хорошим, и верхние слои могли бы принимать решения самостоятельно?
#dusk $DUSK @Dusk $BTC
Dusk строит L1 для regulated finance. DuskDS — это слой settlement и data availability с детерминированной finality через Succinct Attestation. Поверх него — dual transaction model: Phoenix для защищённых (shielded), Moonlight для прозрачных (transparent). Citadel делает selective disclosure. DuskEVM и DuskVM выполняют execution, но всё в итоге settle в одной и той же основе (base).
Я хочу понять, действительно ли объединение этих трёх аспектов обусловлено техническими требованиями или это просто способ позиционирования для RWA. Я читаю core components, transaction models и затем сопоставляю с тем, как они описывают workflow выпуска и settle ценных бумаг.
Оказалось, архитектура модульная, но при этом заставляет логики privacy и compliance жить очень близко к settlement-слою. Phoenix использует ZK, чтобы скрывать сумму и участников, при этом позволяя аудит по пути (audit path). Compliance — не add-on в приложении, а то, что задумано для параллельной работы с finality.
Постойте, возможно, это просто вариант реализации для институционального workflow, а не обязательный закон. Многие другие сети отделяют privacy на L2 или в отдельной side-системе, а settlement оставляют публичным. Dusk выбрал объединение, потому что целится в regulated assets — там чувствительные данные и finality должны идти вместе, чтобы избежать передачи ответственности между несколькими системами.
Если смотреть шире, в отрасли виден похожий паттерн в ряде других RWA-протоколов: маркетинг делает акцент на «privacy + compliance native», тогда как реальное execution всё равно зависит от внешних лицензий и привычного tooling.
Нужно ли settlement на самом деле встраивать privacy на базовом уровне, или достаточно, чтобы интерфейс был достаточно хорошим, и верхние слои могли бы принимать решения самостоятельно?
#dusk $DUSK @Dusk $BTC
1
2
224
Проверено
Что-то заставило меня остановиться, когда я читал документацию Dusk. Большинство L1 privacy говорят о защищённых транзакциях, но здесь они подчёркивают selective disclosure и control доступа прямо на уровне протокола.
Dusk — публичный Layer1, permissionless, сфокусированный на нативной эмиссии цифровых ценных бумаг и регулируемых активов. У них партнёрство с NPEX (лицензии MTF, брокера, ECSP), двойная модель Phoenix/Moonlight, Citadel — для идентификации, и они продвигают DuskEVM. Mainnet уже запущен, документация и GitHub Rusk обновляются постоянно. Мне хотелось бы увидеть, насколько архитектура реально отличается от проектов, которые просто «прикручивают» комплаенс на уровне приложения. Прочитать overview, ключевые компоненты, а затем сопоставить с новостями про NPEX и DLT-TSS. Оказалось, что комплаенс встроен в протокол: eligibility, ограничения на передачу, принудительная передача, реестр акционеров с возможностью выборочного расшифрования.
Приватность — не абсолютная анонимность, а «private by default, auditable когда это требуется». Это другой подход по сравнению с большинством DeFi сейчас.
Однако, возможно, я слишком преувеличиваю. Лицензии NPEX принадлежат партнёрам, а не полностью протоколу. DLT-TSS всё ещё в процессе (in progress) — возможно, это просто их способ внедрения для европейского рынка. Многие протоколы тоже переходят от pure DeFi к регулируемой инфраструктуре. Маркетинг часто опережает реальный продукт, а институциональное внедрение обычно запаздывает по сравнению с нарративом. Мы оцениваем нарратив про regulated DeFi или измеряем его тем, какой объём реальных активов действительно сводится (settle) onchain?
#dusk $DUSK @Dusk_Foundation $BTC
Что-то заставило меня остановиться, когда я читал документацию Dusk. Большинство L1 privacy говорят о защищённых транзакциях, но здесь они подчёркивают selective disclosure и control доступа прямо на уровне протокола.
Dusk — публичный Layer1, permissionless, сфокусированный на нативной эмиссии цифровых ценных бумаг и регулируемых активов. У них партнёрство с NPEX (лицензии MTF, брокера, ECSP), двойная модель Phoenix/Moonlight, Citadel — для идентификации, и они продвигают DuskEVM. Mainnet уже запущен, документация и GitHub Rusk обновляются постоянно. Мне хотелось бы увидеть, насколько архитектура реально отличается от проектов, которые просто «прикручивают» комплаенс на уровне приложения. Прочитать overview, ключевые компоненты, а затем сопоставить с новостями про NPEX и DLT-TSS. Оказалось, что комплаенс встроен в протокол: eligibility, ограничения на передачу, принудительная передача, реестр акционеров с возможностью выборочного расшифрования.
Приватность — не абсолютная анонимность, а «private by default, auditable когда это требуется». Это другой подход по сравнению с большинством DeFi сейчас.
Однако, возможно, я слишком преувеличиваю. Лицензии NPEX принадлежат партнёрам, а не полностью протоколу. DLT-TSS всё ещё в процессе (in progress) — возможно, это просто их способ внедрения для европейского рынка. Многие протоколы тоже переходят от pure DeFi к регулируемой инфраструктуре. Маркетинг часто опережает реальный продукт, а институциональное внедрение обычно запаздывает по сравнению с нарративом. Мы оцениваем нарратив про regulated DeFi или измеряем его тем, какой объём реальных активов действительно сводится (settle) onchain?
#dusk $DUSK @Dusk $BTC
Dusk — публичный Layer1, permissionless, сфокусированный на нативной эмиссии цифровых ценных бумаг и регулируемых активов. У них партнёрство с NPEX (лицензии MTF, брокера, ECSP), двойная модель Phoenix/Moonlight, Citadel — для идентификации, и они продвигают DuskEVM. Mainnet уже запущен, документация и GitHub Rusk обновляются постоянно. Мне хотелось бы увидеть, насколько архитектура реально отличается от проектов, которые просто «прикручивают» комплаенс на уровне приложения. Прочитать overview, ключевые компоненты, а затем сопоставить с новостями про NPEX и DLT-TSS. Оказалось, что комплаенс встроен в протокол: eligibility, ограничения на передачу, принудительная передача, реестр акционеров с возможностью выборочного расшифрования.
Приватность — не абсолютная анонимность, а «private by default, auditable когда это требуется». Это другой подход по сравнению с большинством DeFi сейчас.
Однако, возможно, я слишком преувеличиваю. Лицензии NPEX принадлежат партнёрам, а не полностью протоколу. DLT-TSS всё ещё в процессе (in progress) — возможно, это просто их способ внедрения для европейского рынка. Многие протоколы тоже переходят от pure DeFi к регулируемой инфраструктуре. Маркетинг часто опережает реальный продукт, а институциональное внедрение обычно запаздывает по сравнению с нарративом. Мы оцениваем нарратив про regulated DeFi или измеряем его тем, какой объём реальных активов действительно сводится (settle) onchain?
#dusk $DUSK @Dusk $BTC
280
Есть одна деталь, из‑за которой я остановился, когда читал про STOX. Сначала мне довольно легко было отнести его к категории DEX: место для торговли onchain‑активами, но при проверке материалов Dusk становится понятно, что в этом описании начинает не хватать некоторых вещей.
Ранее STOX Dusk называл внутренним кодовым именем торговой платформы с целью выводить на блокчейн regulated‑активы и позволять инвесторам торговать ими. Сейчас этот продукт называется Dusk Trade.
Я попытался посмотреть, что находится «за» самим трейдингом. Dusk Trade — это не только про покупку и продажу: в текущей документации также перечислены investor onboarding, eligibility, wallet binding, controlled transfers, payment coordination и settlement.
На этом этапе мне пришлось скорректировать первоначальное понимание. Похоже, отличие заключается не в том, «торгуются ли токены», а в том, какие правила должны сопровождать сделки, если речь о регулируемых активах.
Но я не хочу и чрезмерно трактовать. Dusk Trade всё ещё находится в разработке, поэтому пока нельзя сделать выводы об их реальной эффективности на рынке на основе раскрытой архитектуры.
То, что мне кажется более заслуживающим внимания, звучит так: когда eligibility, transfer rules и settlement становятся частью торгового процесса, достаточно ли понятия «DEX», чтобы описать этот продукт?
#dusk $DUSK @Dusk_Foundation $BTC
Есть одна деталь, из‑за которой я остановился, когда читал про STOX. Сначала мне довольно легко было отнести его к категории DEX: место для торговли onchain‑активами, но при проверке материалов Dusk становится понятно, что в этом описании начинает не хватать некоторых вещей.
Ранее STOX Dusk называл внутренним кодовым именем торговой платформы с целью выводить на блокчейн regulated‑активы и позволять инвесторам торговать ими. Сейчас этот продукт называется Dusk Trade.
Я попытался посмотреть, что находится «за» самим трейдингом. Dusk Trade — это не только про покупку и продажу: в текущей документации также перечислены investor onboarding, eligibility, wallet binding, controlled transfers, payment coordination и settlement.
На этом этапе мне пришлось скорректировать первоначальное понимание. Похоже, отличие заключается не в том, «торгуются ли токены», а в том, какие правила должны сопровождать сделки, если речь о регулируемых активах.
Но я не хочу и чрезмерно трактовать. Dusk Trade всё ещё находится в разработке, поэтому пока нельзя сделать выводы об их реальной эффективности на рынке на основе раскрытой архитектуры.
То, что мне кажется более заслуживающим внимания, звучит так: когда eligibility, transfer rules и settlement становятся частью торгового процесса, достаточно ли понятия «DEX», чтобы описать этот продукт?
#dusk $DUSK @Dusk $BTC
Ранее STOX Dusk называл внутренним кодовым именем торговой платформы с целью выводить на блокчейн regulated‑активы и позволять инвесторам торговать ими. Сейчас этот продукт называется Dusk Trade.
Я попытался посмотреть, что находится «за» самим трейдингом. Dusk Trade — это не только про покупку и продажу: в текущей документации также перечислены investor onboarding, eligibility, wallet binding, controlled transfers, payment coordination и settlement.
На этом этапе мне пришлось скорректировать первоначальное понимание. Похоже, отличие заключается не в том, «торгуются ли токены», а в том, какие правила должны сопровождать сделки, если речь о регулируемых активах.
Но я не хочу и чрезмерно трактовать. Dusk Trade всё ещё находится в разработке, поэтому пока нельзя сделать выводы об их реальной эффективности на рынке на основе раскрытой архитектуры.
То, что мне кажется более заслуживающим внимания, звучит так: когда eligibility, transfer rules и settlement становятся частью торгового процесса, достаточно ли понятия «DEX», чтобы описать этот продукт?
#dusk $DUSK @Dusk $BTC
207
Я начал читать Dusk Network с довольно простого вопроса: если RWA действительно выводят в блокчейн, то что этот блокчейн должен делать помимо того, чтобы просто фиксировать токены?
Этот вопрос заставил меня по-другому взглянуть на проблему: токенизация — это лишь первый шаг. После того как актив представляют on chain, остаётся ещё много что нужно решить — например: кто имеет право совершать транзакции, как выполняются транзакции, синхронизированы ли asset leg и payment leg и, наконец, где происходит урегулирование (settlement) прав собственности.
Поэтому вместо того чтобы начинать с истории «Dusk — это блокчейн для RWA или нет», я хочу сначала проверить его архитектуру.
В документации Dusk указано: DuskDS отвечает за консенсус, финальность и доступность данных Dusk L1, тогда как DuskEVM предоставляет EVM-совместимую среду для приложений.
Стоит отметить, что Dusk также описывает market infrastructure — с шагами onboarding, transfer controls, координацией asset/payment и settlement.
К этому моменту у меня начало складываться другое видение: RWA нужен не только способ выпуска токена, но и слой, который обрабатывает весь жизненный цикл транзакций, однако при этом я всё ещё должен сохранить вопрос: соответствует ли предлагаемая архитектура реальному внедрению.
Так строит ли Dusk settlement infrastructure или пока лишь закладывает для него фундамент?
#dusk $DUSK @Dusk_Foundation $BTC
Я начал читать Dusk Network с довольно простого вопроса: если RWA действительно выводят в блокчейн, то что этот блокчейн должен делать помимо того, чтобы просто фиксировать токены?
Этот вопрос заставил меня по-другому взглянуть на проблему: токенизация — это лишь первый шаг. После того как актив представляют on chain, остаётся ещё много что нужно решить — например: кто имеет право совершать транзакции, как выполняются транзакции, синхронизированы ли asset leg и payment leg и, наконец, где происходит урегулирование (settlement) прав собственности.
Поэтому вместо того чтобы начинать с истории «Dusk — это блокчейн для RWA или нет», я хочу сначала проверить его архитектуру.
В документации Dusk указано: DuskDS отвечает за консенсус, финальность и доступность данных Dusk L1, тогда как DuskEVM предоставляет EVM-совместимую среду для приложений.
Стоит отметить, что Dusk также описывает market infrastructure — с шагами onboarding, transfer controls, координацией asset/payment и settlement.
К этому моменту у меня начало складываться другое видение: RWA нужен не только способ выпуска токена, но и слой, который обрабатывает весь жизненный цикл транзакций, однако при этом я всё ещё должен сохранить вопрос: соответствует ли предлагаемая архитектура реальному внедрению.
Так строит ли Dusk settlement infrastructure или пока лишь закладывает для него фундамент?
#dusk $DUSK @Dusk $BTC
Этот вопрос заставил меня по-другому взглянуть на проблему: токенизация — это лишь первый шаг. После того как актив представляют on chain, остаётся ещё много что нужно решить — например: кто имеет право совершать транзакции, как выполняются транзакции, синхронизированы ли asset leg и payment leg и, наконец, где происходит урегулирование (settlement) прав собственности.
Поэтому вместо того чтобы начинать с истории «Dusk — это блокчейн для RWA или нет», я хочу сначала проверить его архитектуру.
В документации Dusk указано: DuskDS отвечает за консенсус, финальность и доступность данных Dusk L1, тогда как DuskEVM предоставляет EVM-совместимую среду для приложений.
Стоит отметить, что Dusk также описывает market infrastructure — с шагами onboarding, transfer controls, координацией asset/payment и settlement.
К этому моменту у меня начало складываться другое видение: RWA нужен не только способ выпуска токена, но и слой, который обрабатывает весь жизненный цикл транзакций, однако при этом я всё ещё должен сохранить вопрос: соответствует ли предлагаемая архитектура реальному внедрению.
Так строит ли Dusk settlement infrastructure или пока лишь закладывает для него фундамент?
#dusk $DUSK @Dusk $BTC
1
271
Если вы только начинаете пользоваться Binance P2P, есть одна привычка, которую, как мне кажется, стоит выработать с самых первых сделок: не выбирать продавца только потому, что у него хорошая цена.
Раньше я думал, что разница в несколько монет не так уж и велика, поэтому обычно сначала смотрел на цену, а уже потом — на остальные детали. Но после многих сделок и внимательного изучения того, как Binance показывает данные каждого объявления, я начал понимать, что проверять стоит не только цену.
Я попробовал выстроить для себя простой порядок действий перед каждой сделкой, которым вы тоже можете воспользоваться.
Сначала я смотрю на количество сделок и процент завершения. Затем читаю отзывы, особенно если есть повторяющиеся негативные комментарии.
После этого проверяю лимиты ордера и подходит ли мне способ оплаты.
И что ещё важнее — сверяю платёжные реквизиты и не перевожу разговор в Telegram или на другие платформы.
Однако есть один момент, который я для себя понял: эти данные не могут сделать контрагента “абсолютно безопасным”, они лишь помогают получить больше оснований для оценки перед сделкой.
По моему мнению, в P2P-торговле, пожалуй, самое важное — не найти самого дешёвого продавца, а выработать привычку проверять всё до нажатия кнопки подтверждения.
Не знаю, помогут ли кому-то мой опыт, но по крайней мере именно это я вынес для себя после личной проверки.
#binancep2pantoan @Binance_Vietnam $BTC
Если вы только начинаете пользоваться Binance P2P, есть одна привычка, которую, как мне кажется, стоит выработать с самых первых сделок: не выбирать продавца только потому, что у него хорошая цена.
Раньше я думал, что разница в несколько монет не так уж и велика, поэтому обычно сначала смотрел на цену, а уже потом — на остальные детали. Но после многих сделок и внимательного изучения того, как Binance показывает данные каждого объявления, я начал понимать, что проверять стоит не только цену.
Я попробовал выстроить для себя простой порядок действий перед каждой сделкой, которым вы тоже можете воспользоваться.
Сначала я смотрю на количество сделок и процент завершения. Затем читаю отзывы, особенно если есть повторяющиеся негативные комментарии.
После этого проверяю лимиты ордера и подходит ли мне способ оплаты.
И что ещё важнее — сверяю платёжные реквизиты и не перевожу разговор в Telegram или на другие платформы.
Однако есть один момент, который я для себя понял: эти данные не могут сделать контрагента “абсолютно безопасным”, они лишь помогают получить больше оснований для оценки перед сделкой.
По моему мнению, в P2P-торговле, пожалуй, самое важное — не найти самого дешёвого продавца, а выработать привычку проверять всё до нажатия кнопки подтверждения.
Не знаю, помогут ли кому-то мой опыт, но по крайней мере именно это я вынес для себя после личной проверки.
#binancep2pantoan @Binance Vietnam $BTC
Раньше я думал, что разница в несколько монет не так уж и велика, поэтому обычно сначала смотрел на цену, а уже потом — на остальные детали. Но после многих сделок и внимательного изучения того, как Binance показывает данные каждого объявления, я начал понимать, что проверять стоит не только цену.
Я попробовал выстроить для себя простой порядок действий перед каждой сделкой, которым вы тоже можете воспользоваться.
Сначала я смотрю на количество сделок и процент завершения. Затем читаю отзывы, особенно если есть повторяющиеся негативные комментарии.
После этого проверяю лимиты ордера и подходит ли мне способ оплаты.
И что ещё важнее — сверяю платёжные реквизиты и не перевожу разговор в Telegram или на другие платформы.
Однако есть один момент, который я для себя понял: эти данные не могут сделать контрагента “абсолютно безопасным”, они лишь помогают получить больше оснований для оценки перед сделкой.
По моему мнению, в P2P-торговле, пожалуй, самое важное — не найти самого дешёвого продавца, а выработать привычку проверять всё до нажатия кнопки подтверждения.
Не знаю, помогут ли кому-то мой опыт, но по крайней мере именно это я вынес для себя после личной проверки.
#binancep2pantoan @Binance Vietnam $BTC
1
208
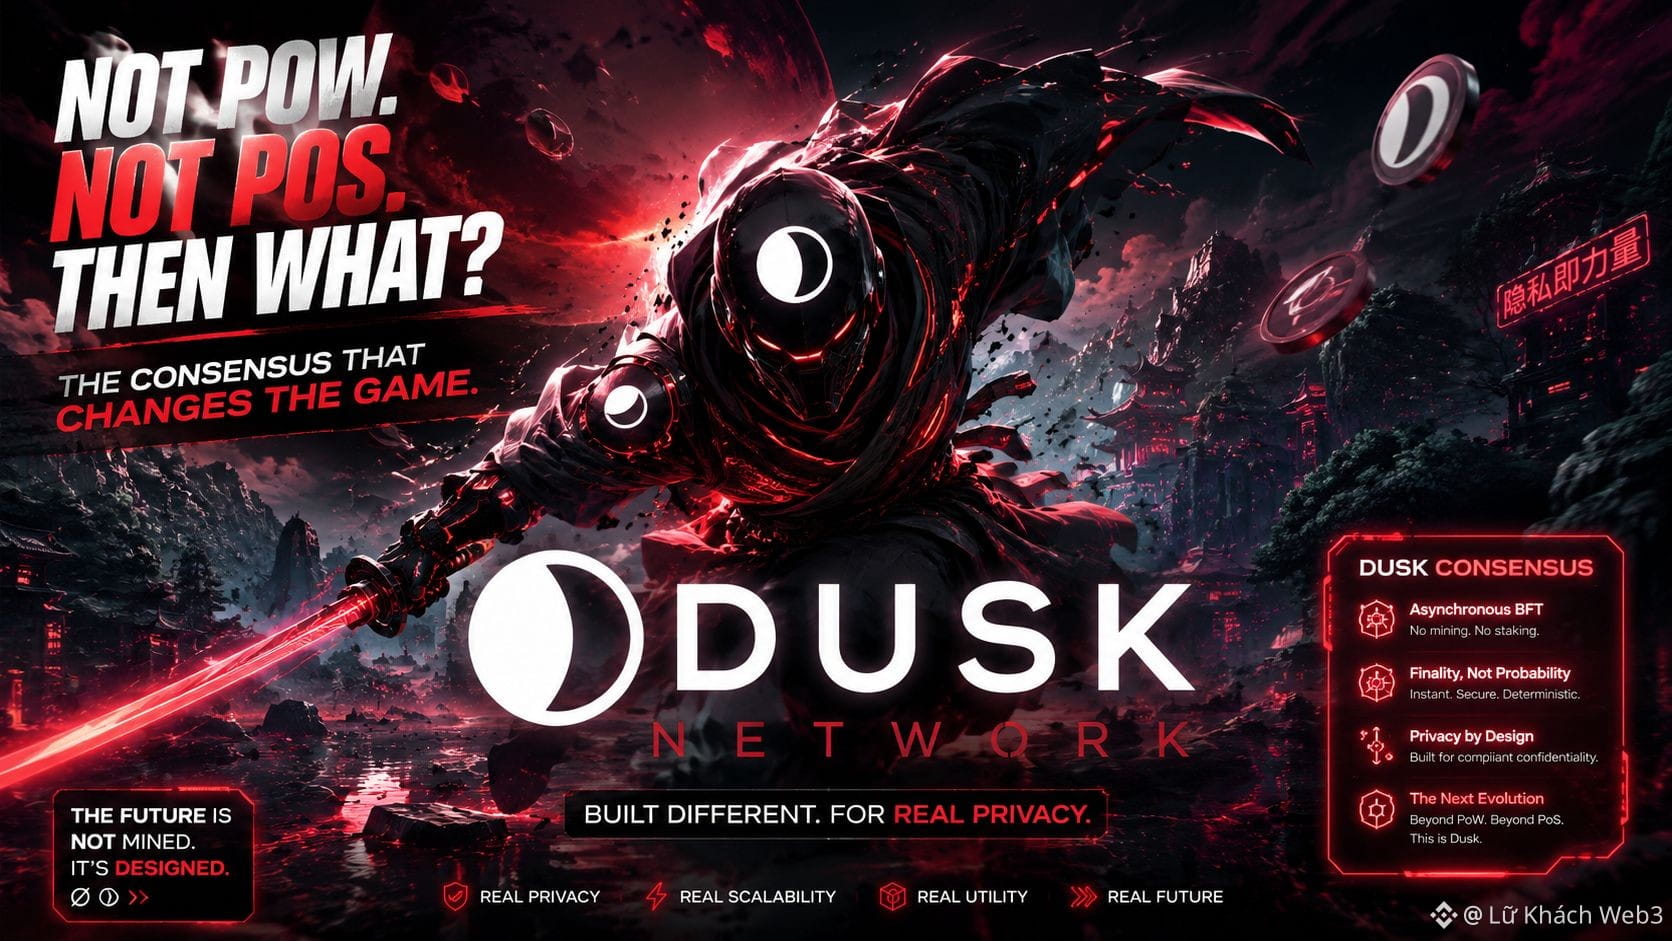
Есть одна деталь, из‑за которой мне пришлось несколько раз перечитать consensus Dusk. Сначала я думал, что Succinct Attestation — это просто другое название PoS, но внутри есть несколько моментов, заслуживающих внимания.
Согласно текущей документации, DuskDS использует Succinct Attestation (SA), которую Dusk описывает как permissionless, committee-based протокол консенсуса Proof of Stake. Для участия в консенсусе provisioner должен иметь минимальную долю 1.000 DUSK.
Я продолжаю разбор процесса. Один раунд — это не просто то, что валидаторы голосуют за блок, он разделён на три шага: Proposal, Validation и Ratification. Один provisioner предлагает блок, затем один комитет проверяет, а другой комитет подтверждает результат и завершает блок. Когда ratification завершится, Dusk достигает детерминированной финальности.
Тут мне пришлось скорректировать первоначальное понимание.
SA — это не «совершенно другой consensus вместо PoS». Экономическая основа всё равно остается staking, а то, что Dusk специально переосмыслил, — это подход к выбору комитета, разделение этапов подтверждения и способ доведения блока до finality.
Погодите, этого всё равно недостаточно, чтобы сказать, что SA лучше, чем PoW или традиционный PoS.
PoW опирается на вычислительную конкуренцию, а SA не требует такого механизма. Но утверждать, что Dusk «заменяет PoS на нечто совершенно новое», — некорректно.
То, что мне кажется особенно заслуживающим изучения, — это: насколько детерминированная финальность меняет опыт расчетов (settlement) для финансовых приложений?
#dusk $DUSK @Dusk_Foundation $BTC
Есть одна деталь, из‑за которой мне пришлось несколько раз перечитать consensus Dusk. Сначала я думал, что Succinct Attestation — это просто другое название PoS, но внутри есть несколько моментов, заслуживающих внимания.
Согласно текущей документации, DuskDS использует Succinct Attestation (SA), которую Dusk описывает как permissionless, committee-based протокол консенсуса Proof of Stake. Для участия в консенсусе provisioner должен иметь минимальную долю 1.000 DUSK.
Я продолжаю разбор процесса. Один раунд — это не просто то, что валидаторы голосуют за блок, он разделён на три шага: Proposal, Validation и Ratification. Один provisioner предлагает блок, затем один комитет проверяет, а другой комитет подтверждает результат и завершает блок. Когда ratification завершится, Dusk достигает детерминированной финальности.
Тут мне пришлось скорректировать первоначальное понимание.
SA — это не «совершенно другой consensus вместо PoS». Экономическая основа всё равно остается staking, а то, что Dusk специально переосмыслил, — это подход к выбору комитета, разделение этапов подтверждения и способ доведения блока до finality.
Погодите, этого всё равно недостаточно, чтобы сказать, что SA лучше, чем PoW или традиционный PoS.
PoW опирается на вычислительную конкуренцию, а SA не требует такого механизма. Но утверждать, что Dusk «заменяет PoS на нечто совершенно новое», — некорректно.
То, что мне кажется особенно заслуживающим изучения, — это: насколько детерминированная финальность меняет опыт расчетов (settlement) для финансовых приложений?
#dusk $DUSK @Dusk $BTC
Согласно текущей документации, DuskDS использует Succinct Attestation (SA), которую Dusk описывает как permissionless, committee-based протокол консенсуса Proof of Stake. Для участия в консенсусе provisioner должен иметь минимальную долю 1.000 DUSK.
Я продолжаю разбор процесса. Один раунд — это не просто то, что валидаторы голосуют за блок, он разделён на три шага: Proposal, Validation и Ratification. Один provisioner предлагает блок, затем один комитет проверяет, а другой комитет подтверждает результат и завершает блок. Когда ratification завершится, Dusk достигает детерминированной финальности.
Тут мне пришлось скорректировать первоначальное понимание.
SA — это не «совершенно другой consensus вместо PoS». Экономическая основа всё равно остается staking, а то, что Dusk специально переосмыслил, — это подход к выбору комитета, разделение этапов подтверждения и способ доведения блока до finality.
Погодите, этого всё равно недостаточно, чтобы сказать, что SA лучше, чем PoW или традиционный PoS.
PoW опирается на вычислительную конкуренцию, а SA не требует такого механизма. Но утверждать, что Dusk «заменяет PoS на нечто совершенно новое», — некорректно.
То, что мне кажется особенно заслуживающим изучения, — это: насколько детерминированная финальность меняет опыт расчетов (settlement) для финансовых приложений?
#dusk $DUSK @Dusk $BTC
220
Проверено
Что-то заставило меня остановиться, когда я читал о Dusk Network. Сначала я думал, что это всего лишь блокчейн, ориентированный на приватность и токенизацию активов, но при сверке с новыми документами я понял, что позиционирование Dusk гораздо шире.
Dusk описывает себя как инфраструктуру для регулируемых цифровых активов и ончейн-финансов, с фокусом на приватность, контроль доступа и детерминированное исполнение. Это история не только про токены.
Я начал разбираться в архитектуре. DuskDS отвечает за консенсус, финализацию и доступность данных; DuskVM запускает смарт-контракты Rust/WASM напрямую в L1; а DuskEVM предоставляет среду, совместимую с EVM, используя DuskDS для исполнения.
Затем я углубился в тему регулируемых активов. В документах говорится о приемлемости (eligibility), привязке кошелька, ограничениях на переводы, раскрытии информации, отчетности и координации исполнения. Приватность также разделяется на два направления: Moonlight для публичных транзакций и Phoenix для защищенных переводов (shielded transfers).
И только тогда я понял, почему Dusk не просто говорит: «разместим активы в блокчейне». Они пытаются встроить в ончейн-воркфлоу даже те ограничения, которые характерны для финансового рынка.
Но погодите: то, что архитектура рассчитана на регулируемые финансы, не означает, что принятие уже доказано.
Возможно, более стоящий вопрос звучит так: действительно ли эти примитивы станут инфраструктурой, которую используют финансовые рынки?
#dusk $DUSK @Dusk_Foundation $BTC
Что-то заставило меня остановиться, когда я читал о Dusk Network. Сначала я думал, что это всего лишь блокчейн, ориентированный на приватность и токенизацию активов, но при сверке с новыми документами я понял, что позиционирование Dusk гораздо шире.
Dusk описывает себя как инфраструктуру для регулируемых цифровых активов и ончейн-финансов, с фокусом на приватность, контроль доступа и детерминированное исполнение. Это история не только про токены.
Я начал разбираться в архитектуре. DuskDS отвечает за консенсус, финализацию и доступность данных; DuskVM запускает смарт-контракты Rust/WASM напрямую в L1; а DuskEVM предоставляет среду, совместимую с EVM, используя DuskDS для исполнения.
Затем я углубился в тему регулируемых активов. В документах говорится о приемлемости (eligibility), привязке кошелька, ограничениях на переводы, раскрытии информации, отчетности и координации исполнения. Приватность также разделяется на два направления: Moonlight для публичных транзакций и Phoenix для защищенных переводов (shielded transfers).
И только тогда я понял, почему Dusk не просто говорит: «разместим активы в блокчейне». Они пытаются встроить в ончейн-воркфлоу даже те ограничения, которые характерны для финансового рынка.
Но погодите: то, что архитектура рассчитана на регулируемые финансы, не означает, что принятие уже доказано.
Возможно, более стоящий вопрос звучит так: действительно ли эти примитивы станут инфраструктурой, которую используют финансовые рынки?
#dusk $DUSK @Dusk $BTC
Dusk описывает себя как инфраструктуру для регулируемых цифровых активов и ончейн-финансов, с фокусом на приватность, контроль доступа и детерминированное исполнение. Это история не только про токены.
Я начал разбираться в архитектуре. DuskDS отвечает за консенсус, финализацию и доступность данных; DuskVM запускает смарт-контракты Rust/WASM напрямую в L1; а DuskEVM предоставляет среду, совместимую с EVM, используя DuskDS для исполнения.
Затем я углубился в тему регулируемых активов. В документах говорится о приемлемости (eligibility), привязке кошелька, ограничениях на переводы, раскрытии информации, отчетности и координации исполнения. Приватность также разделяется на два направления: Moonlight для публичных транзакций и Phoenix для защищенных переводов (shielded transfers).
И только тогда я понял, почему Dusk не просто говорит: «разместим активы в блокчейне». Они пытаются встроить в ончейн-воркфлоу даже те ограничения, которые характерны для финансового рынка.
Но погодите: то, что архитектура рассчитана на регулируемые финансы, не означает, что принятие уже доказано.
Возможно, более стоящий вопрос звучит так: действительно ли эти примитивы станут инфраструктурой, которую используют финансовые рынки?
#dusk $DUSK @Dusk $BTC
1
1
91
На первый взгляд я думал, что Binance P2P просто добавляет несколько дополнительных уровней защиты для одноранговых сделок. Escrow, верификация или Appeal — все это довольно знакомые понятия.
Но чем внимательнее я читал, тем больше понимал, что здесь есть куда более интересная проблема: что происходит, когда стороны перестают быть согласны по поводу сделки.
Сначала я думал, что Chat и Appeal — это просто инструменты, которые помогают при возникновении сбоя. Но затем я осознал, что их ценность — в том, чтобы дать каждой стороне возможность предоставить информацию и доказательства, чтобы Binance мог рассмотреть спор, если он возникнет.
Процесс подачи жалобы может фиксировать шаги обработки, заметки и связанные доказательства. Поэтому я иначе взглянул на Appeal: это не механизм, который гарантирует результат, а процедура рассмотрения ситуации на основе той информации, которую предоставили стороны.
То, что действительно меня обеспокоило, — это поведение пользователей. Binance также рекомендует не полагаться на скриншоты или SMS для подтверждения оплаты и сохранять документы, когда может понадобиться Appeal.
И только тогда я понял: важное здесь — не только в технологии. В том, как система поддерживает процесс, в рамках которого стороны могут представить доказательства, когда возникает разногласие.
Чем больше я думал, тем больше это напоминало модель координации, а не просто функцию. И, вероятно, истинная ценность инфраструктуры проявляется лишь тогда, когда сделки перестают быть простыми.
#binancep2pantoan @Binance_Vietnam $BTC
На первый взгляд я думал, что Binance P2P просто добавляет несколько дополнительных уровней защиты для одноранговых сделок. Escrow, верификация или Appeal — все это довольно знакомые понятия.
Но чем внимательнее я читал, тем больше понимал, что здесь есть куда более интересная проблема: что происходит, когда стороны перестают быть согласны по поводу сделки.
Сначала я думал, что Chat и Appeal — это просто инструменты, которые помогают при возникновении сбоя. Но затем я осознал, что их ценность — в том, чтобы дать каждой стороне возможность предоставить информацию и доказательства, чтобы Binance мог рассмотреть спор, если он возникнет.
Процесс подачи жалобы может фиксировать шаги обработки, заметки и связанные доказательства. Поэтому я иначе взглянул на Appeal: это не механизм, который гарантирует результат, а процедура рассмотрения ситуации на основе той информации, которую предоставили стороны.
То, что действительно меня обеспокоило, — это поведение пользователей. Binance также рекомендует не полагаться на скриншоты или SMS для подтверждения оплаты и сохранять документы, когда может понадобиться Appeal.
И только тогда я понял: важное здесь — не только в технологии. В том, как система поддерживает процесс, в рамках которого стороны могут представить доказательства, когда возникает разногласие.
Чем больше я думал, тем больше это напоминало модель координации, а не просто функцию. И, вероятно, истинная ценность инфраструктуры проявляется лишь тогда, когда сделки перестают быть простыми.
#binancep2pantoan @Binance Vietnam $BTC
Но чем внимательнее я читал, тем больше понимал, что здесь есть куда более интересная проблема: что происходит, когда стороны перестают быть согласны по поводу сделки.
Сначала я думал, что Chat и Appeal — это просто инструменты, которые помогают при возникновении сбоя. Но затем я осознал, что их ценность — в том, чтобы дать каждой стороне возможность предоставить информацию и доказательства, чтобы Binance мог рассмотреть спор, если он возникнет.
Процесс подачи жалобы может фиксировать шаги обработки, заметки и связанные доказательства. Поэтому я иначе взглянул на Appeal: это не механизм, который гарантирует результат, а процедура рассмотрения ситуации на основе той информации, которую предоставили стороны.
То, что действительно меня обеспокоило, — это поведение пользователей. Binance также рекомендует не полагаться на скриншоты или SMS для подтверждения оплаты и сохранять документы, когда может понадобиться Appeal.
И только тогда я понял: важное здесь — не только в технологии. В том, как система поддерживает процесс, в рамках которого стороны могут представить доказательства, когда возникает разногласие.
Чем больше я думал, тем больше это напоминало модель координации, а не просто функцию. И, вероятно, истинная ценность инфраструктуры проявляется лишь тогда, когда сделки перестают быть простыми.
#binancep2pantoan @Binance Vietnam $BTC
1
210
Есть место, из-за которого мне пришлось перечитать, когда я разбирался в Dusk Network. Раньше я думал, что токенизация довольно проста: берёшь актив, создаёшь токен, который его представляет, а затем размещаешь этот токен в блокчейне.
Но в документации Dusk описано точнее. Токенизация — это выпуск токенов, представляющих актив или право на этот актив. Проблема в том, что для управляемых активов custody, реестр и расчёты всё ещё могут оставаться вне ledger.
Я начал смотреть на остальную часть lifecycle: issuance (выпуск), eligibility (правомочность), transfer restrictions (ограничения на передачу), disclosure (раскрытие), trading (торговля) и settlement (расчёты). Это также те workflow, которые Dusk закладывает в дизайн market infrastructure.
DuskDS отвечает за расчёты, финальность и доступность данных. Citadel предоставляет identity и selective disclosure. Dusk Trade находится на уровне application layer и обрабатывает workflow вроде онбординга, торговли и координации расчётов asset-payment.
Оказалось, что я изначально упустил не сам токен, а то, что происходит до и после каждой передачи.
Подождите, это всё ещё не означает, что всё автоматически переводится в onchain — сама документация Dusk говорит, что конкретная архитектура зависит от продукта и юридических требований.
Поэтому мой взгляд на Dusk немного изменился: здесь токенизация — это не только создание representation, а построение целого workflow вокруг актива.
Так где же в итоге ценность — в токене или в инфраструктуре, благодаря которой этот токен действительно может работать?
#dusk $DUSK @Dusk_Foundation $BTC
Есть место, из-за которого мне пришлось перечитать, когда я разбирался в Dusk Network. Раньше я думал, что токенизация довольно проста: берёшь актив, создаёшь токен, который его представляет, а затем размещаешь этот токен в блокчейне.
Но в документации Dusk описано точнее. Токенизация — это выпуск токенов, представляющих актив или право на этот актив. Проблема в том, что для управляемых активов custody, реестр и расчёты всё ещё могут оставаться вне ledger.
Я начал смотреть на остальную часть lifecycle: issuance (выпуск), eligibility (правомочность), transfer restrictions (ограничения на передачу), disclosure (раскрытие), trading (торговля) и settlement (расчёты). Это также те workflow, которые Dusk закладывает в дизайн market infrastructure.
DuskDS отвечает за расчёты, финальность и доступность данных. Citadel предоставляет identity и selective disclosure. Dusk Trade находится на уровне application layer и обрабатывает workflow вроде онбординга, торговли и координации расчётов asset-payment.
Оказалось, что я изначально упустил не сам токен, а то, что происходит до и после каждой передачи.
Подождите, это всё ещё не означает, что всё автоматически переводится в onchain — сама документация Dusk говорит, что конкретная архитектура зависит от продукта и юридических требований.
Поэтому мой взгляд на Dusk немного изменился: здесь токенизация — это не только создание representation, а построение целого workflow вокруг актива.
Так где же в итоге ценность — в токене или в инфраструктуре, благодаря которой этот токен действительно может работать?
#dusk $DUSK @Dusk $BTC
Но в документации Dusk описано точнее. Токенизация — это выпуск токенов, представляющих актив или право на этот актив. Проблема в том, что для управляемых активов custody, реестр и расчёты всё ещё могут оставаться вне ledger.
Я начал смотреть на остальную часть lifecycle: issuance (выпуск), eligibility (правомочность), transfer restrictions (ограничения на передачу), disclosure (раскрытие), trading (торговля) и settlement (расчёты). Это также те workflow, которые Dusk закладывает в дизайн market infrastructure.
DuskDS отвечает за расчёты, финальность и доступность данных. Citadel предоставляет identity и selective disclosure. Dusk Trade находится на уровне application layer и обрабатывает workflow вроде онбординга, торговли и координации расчётов asset-payment.
Оказалось, что я изначально упустил не сам токен, а то, что происходит до и после каждой передачи.
Подождите, это всё ещё не означает, что всё автоматически переводится в onchain — сама документация Dusk говорит, что конкретная архитектура зависит от продукта и юридических требований.
Поэтому мой взгляд на Dusk немного изменился: здесь токенизация — это не только создание representation, а построение целого workflow вокруг актива.
Так где же в итоге ценность — в токене или в инфраструктуре, благодаря которой этот токен действительно может работать?
#dusk $DUSK @Dusk $BTC
2
2
82
Как-то раз я разместил P2P-заявку, а потом понял, что способ оплаты не подходит, поэтому решил отменить. Я думал, что это обычная операция, пока не задумался: если каждый может отменить по своему желанию, то на чем Binance основывается, чтобы оценивать, насколько надежен мерчант?
Раньше я обычно считал отмену заявки довольно простой вещью: если больше не хочется торговать, просто отменяешь. Но когда я посмотрел документ Binance P2P Merchant Guidelines, такой подход начал вызывать вопросы.
Binance прямо указывает, что мерчант не должен «cancel orders arbitrarily» (отменять заявки произвольно). Кроме того, показатель завершения заказов за 30 дней — один из критериев, по которым оценивают мерчант; низкий процент завершений может привести к исключению из программы мерчантов.
Дальше я прочитал раздел trading principles, чтобы понять, запрещает ли Binance отмену полностью. Нет: в документе все же указаны случаи, когда мерчант может отменить заказ — например, когда платежная информация контрагента не соответствует требованиям или когда пользователь отказывается от некоторых дополнительных шагов проверки.
На этом этапе мне пришлось скорректировать первоначальное понимание.
Проблема не в том, что «отменять заявку — это неправильно». Проблема в слове «произвольно». Binance проводит различие между обоснованной причиной для прекращения сделки и отменой заказа без оснований.
Подождите, этого все еще недостаточно, чтобы сказать, что одна отмена обязательно повлечет наказание. Документ описывает критерии оценки и случаи нарушений, а не то, что если один раз нажать «отменить», то сразу последует санкция.
Возможно, более важно другое: в P2P даже действие, которое кажется очень небольшим, встроено в целую систему оценки уровня завершенности и надежности мерчанта.
#binancep2pantoan @Binance_Vietnam $BTC
Как-то раз я разместил P2P-заявку, а потом понял, что способ оплаты не подходит, поэтому решил отменить. Я думал, что это обычная операция, пока не задумался: если каждый может отменить по своему желанию, то на чем Binance основывается, чтобы оценивать, насколько надежен мерчант?
Раньше я обычно считал отмену заявки довольно простой вещью: если больше не хочется торговать, просто отменяешь. Но когда я посмотрел документ Binance P2P Merchant Guidelines, такой подход начал вызывать вопросы.
Binance прямо указывает, что мерчант не должен «cancel orders arbitrarily» (отменять заявки произвольно). Кроме того, показатель завершения заказов за 30 дней — один из критериев, по которым оценивают мерчант; низкий процент завершений может привести к исключению из программы мерчантов.
Дальше я прочитал раздел trading principles, чтобы понять, запрещает ли Binance отмену полностью. Нет: в документе все же указаны случаи, когда мерчант может отменить заказ — например, когда платежная информация контрагента не соответствует требованиям или когда пользователь отказывается от некоторых дополнительных шагов проверки.
На этом этапе мне пришлось скорректировать первоначальное понимание.
Проблема не в том, что «отменять заявку — это неправильно». Проблема в слове «произвольно». Binance проводит различие между обоснованной причиной для прекращения сделки и отменой заказа без оснований.
Подождите, этого все еще недостаточно, чтобы сказать, что одна отмена обязательно повлечет наказание. Документ описывает критерии оценки и случаи нарушений, а не то, что если один раз нажать «отменить», то сразу последует санкция.
Возможно, более важно другое: в P2P даже действие, которое кажется очень небольшим, встроено в целую систему оценки уровня завершенности и надежности мерчанта.
#binancep2pantoan @Binance Vietnam $BTC
Раньше я обычно считал отмену заявки довольно простой вещью: если больше не хочется торговать, просто отменяешь. Но когда я посмотрел документ Binance P2P Merchant Guidelines, такой подход начал вызывать вопросы.
Binance прямо указывает, что мерчант не должен «cancel orders arbitrarily» (отменять заявки произвольно). Кроме того, показатель завершения заказов за 30 дней — один из критериев, по которым оценивают мерчант; низкий процент завершений может привести к исключению из программы мерчантов.
Дальше я прочитал раздел trading principles, чтобы понять, запрещает ли Binance отмену полностью. Нет: в документе все же указаны случаи, когда мерчант может отменить заказ — например, когда платежная информация контрагента не соответствует требованиям или когда пользователь отказывается от некоторых дополнительных шагов проверки.
На этом этапе мне пришлось скорректировать первоначальное понимание.
Проблема не в том, что «отменять заявку — это неправильно». Проблема в слове «произвольно». Binance проводит различие между обоснованной причиной для прекращения сделки и отменой заказа без оснований.
Подождите, этого все еще недостаточно, чтобы сказать, что одна отмена обязательно повлечет наказание. Документ описывает критерии оценки и случаи нарушений, а не то, что если один раз нажать «отменить», то сразу последует санкция.
Возможно, более важно другое: в P2P даже действие, которое кажется очень небольшим, встроено в целую систему оценки уровня завершенности и надежности мерчанта.
#binancep2pantoan @Binance Vietnam $BTC
1
186
Сегодня я потратил целый вечер, чтобы внимательно разобраться в Dusk Network, чтобы принять участие в программе Creatorpad проекта на Binance.
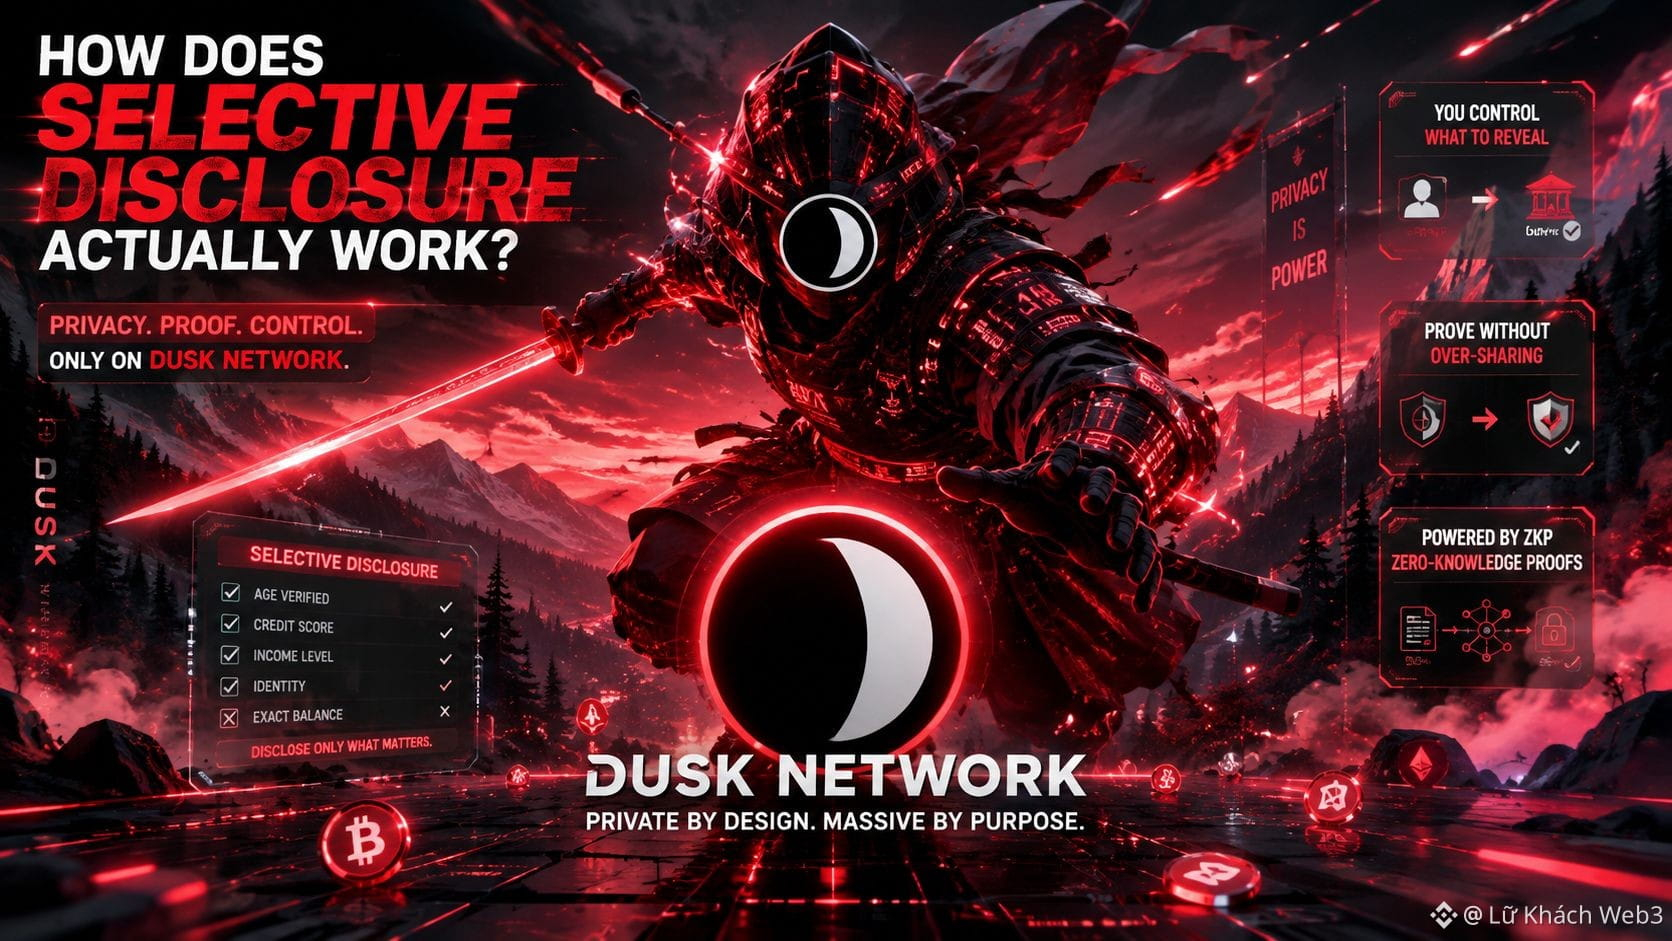
Есть одна деталь, из-за которой мне пришлось перечитать раздел privacy в Dusk Network. «Selective Disclosure» звучит довольно просто: хранить приватные данные, но при необходимости — раскрывать. Однако, когда я углубился в документацию, способ, которым Dusk разделяет компоненты, оказался отличным от того, как я представлял изначально.
Сейчас Dusk описывает приватность по трем направлениям: публичный аккаунт с Moonlight, зашифрованные (shielded) транзакции с Phoenix и selective disclosure, когда одной стороне, которой выдано разрешение, нужны доказательства.
Я углубился в Citadel, потому что в документах указано, что это слой identity и access для selective disclosure. Citadel использует zero knowledge proofs, чтобы пользователи могли доказывать, что у них есть действующая лицензия, не раскрывая при этом всю идентифицирующую информацию.
Примечательный момент тут такой: например, в документах не говорится про «раскрытие всей личности». Пользователь формирует proof, а затем service provider проверяет полномочия через процесс Citadel.
Подождите, выходит, это не означает, что все данные в Dusk автоматически раскрываются выборочно. Документация лишь описывает базовые примитивы и шаблоны (pattern), чтобы приложения могли выстраивать подходящий рабочий процесс.
Пожалуй, именно это мне и нужно сохранить: Selective Disclosure в Dusk — это не «приватность, но с кнопкой для публичного режима», а способ отделить право доказывать конкретную информацию от необходимости раскрывать всю информацию целиком.
И тогда следующий вопрос становится куда интереснее: насколько глубоко эти примитивы реализованы в реальных приложениях?
#dusk $DUSK @Dusk_Foundation $BTC
Сегодня я потратил целый вечер, чтобы внимательно разобраться в Dusk Network, чтобы принять участие в программе Creatorpad проекта на Binance.
Есть одна деталь, из-за которой мне пришлось перечитать раздел privacy в Dusk Network. «Selective Disclosure» звучит довольно просто: хранить приватные данные, но при необходимости — раскрывать. Однако, когда я углубился в документацию, способ, которым Dusk разделяет компоненты, оказался отличным от того, как я представлял изначально.
Сейчас Dusk описывает приватность по трем направлениям: публичный аккаунт с Moonlight, зашифрованные (shielded) транзакции с Phoenix и selective disclosure, когда одной стороне, которой выдано разрешение, нужны доказательства.
Я углубился в Citadel, потому что в документах указано, что это слой identity и access для selective disclosure. Citadel использует zero knowledge proofs, чтобы пользователи могли доказывать, что у них есть действующая лицензия, не раскрывая при этом всю идентифицирующую информацию.
Примечательный момент тут такой: например, в документах не говорится про «раскрытие всей личности». Пользователь формирует proof, а затем service provider проверяет полномочия через процесс Citadel.
Подождите, выходит, это не означает, что все данные в Dusk автоматически раскрываются выборочно. Документация лишь описывает базовые примитивы и шаблоны (pattern), чтобы приложения могли выстраивать подходящий рабочий процесс.
Пожалуй, именно это мне и нужно сохранить: Selective Disclosure в Dusk — это не «приватность, но с кнопкой для публичного режима», а способ отделить право доказывать конкретную информацию от необходимости раскрывать всю информацию целиком.
И тогда следующий вопрос становится куда интереснее: насколько глубоко эти примитивы реализованы в реальных приложениях?
#dusk $DUSK @Dusk $BTC
Есть одна деталь, из-за которой мне пришлось перечитать раздел privacy в Dusk Network. «Selective Disclosure» звучит довольно просто: хранить приватные данные, но при необходимости — раскрывать. Однако, когда я углубился в документацию, способ, которым Dusk разделяет компоненты, оказался отличным от того, как я представлял изначально.
Сейчас Dusk описывает приватность по трем направлениям: публичный аккаунт с Moonlight, зашифрованные (shielded) транзакции с Phoenix и selective disclosure, когда одной стороне, которой выдано разрешение, нужны доказательства.
Я углубился в Citadel, потому что в документах указано, что это слой identity и access для selective disclosure. Citadel использует zero knowledge proofs, чтобы пользователи могли доказывать, что у них есть действующая лицензия, не раскрывая при этом всю идентифицирующую информацию.
Примечательный момент тут такой: например, в документах не говорится про «раскрытие всей личности». Пользователь формирует proof, а затем service provider проверяет полномочия через процесс Citadel.
Подождите, выходит, это не означает, что все данные в Dusk автоматически раскрываются выборочно. Документация лишь описывает базовые примитивы и шаблоны (pattern), чтобы приложения могли выстраивать подходящий рабочий процесс.
Пожалуй, именно это мне и нужно сохранить: Selective Disclosure в Dusk — это не «приватность, но с кнопкой для публичного режима», а способ отделить право доказывать конкретную информацию от необходимости раскрывать всю информацию целиком.
И тогда следующий вопрос становится куда интереснее: насколько глубоко эти примитивы реализованы в реальных приложениях?
#dusk $DUSK @Dusk $BTC
2
2
238
Была довольно простая ситуация, которая заставила меня по-новому взглянуть на то, как выбирать контрагента на Binance P2P.
Допустим, мне нужно купить 1.000 USDT и я вижу два объявления с почти одинаковой ценой. Участник A выполнил около 2.800 сделок, completion rate (доля успешно завершённых) — 99,6%. Участник B, хотя у него цена немного лучше, сделал всего 45 сделок и имеет completion rate 91%.
Если смотреть только на цену, я мог бы выбрать любого. Но, прочитав рекомендации Binance, я увидел, что платформа рекомендует проверять completion rate, общее число завершённых сделок и отзывы контрагента перед совершением сделки.
Я начал смотреть на эти два объявления иначе.
2.800 сделок не доказывают, что у участника A наверняка не будет проблем, но дают мне больше исторических данных для оценки. В то же время 45 сделок и более низкий completion rate дают мне меньше оснований доверять стабильности контрагента.
Binance также показывает такие данные, как количество сделок за 30 дней, completion rate за 30 дней и среднее время разблокировки (release).
Но подождите: эти цифры — лишь сигналы, а не гарантия для следующей сделки.
Я не буду воспринимать completion rate или количество сделок как «пропуск», который гарантирует результат. Они лишь дают мне больше оснований для выбора, а конкретная проверка сделки всё равно остаётся за мной.
#binancep2pantoan @Binance_Vietnam $BTC
Была довольно простая ситуация, которая заставила меня по-новому взглянуть на то, как выбирать контрагента на Binance P2P.
Допустим, мне нужно купить 1.000 USDT и я вижу два объявления с почти одинаковой ценой. Участник A выполнил около 2.800 сделок, completion rate (доля успешно завершённых) — 99,6%. Участник B, хотя у него цена немного лучше, сделал всего 45 сделок и имеет completion rate 91%.
Если смотреть только на цену, я мог бы выбрать любого. Но, прочитав рекомендации Binance, я увидел, что платформа рекомендует проверять completion rate, общее число завершённых сделок и отзывы контрагента перед совершением сделки.
Я начал смотреть на эти два объявления иначе.
2.800 сделок не доказывают, что у участника A наверняка не будет проблем, но дают мне больше исторических данных для оценки. В то же время 45 сделок и более низкий completion rate дают мне меньше оснований доверять стабильности контрагента.
Binance также показывает такие данные, как количество сделок за 30 дней, completion rate за 30 дней и среднее время разблокировки (release).
Но подождите: эти цифры — лишь сигналы, а не гарантия для следующей сделки.
Я не буду воспринимать completion rate или количество сделок как «пропуск», который гарантирует результат. Они лишь дают мне больше оснований для выбора, а конкретная проверка сделки всё равно остаётся за мной.
#binancep2pantoan @Binance Vietnam $BTC
Допустим, мне нужно купить 1.000 USDT и я вижу два объявления с почти одинаковой ценой. Участник A выполнил около 2.800 сделок, completion rate (доля успешно завершённых) — 99,6%. Участник B, хотя у него цена немного лучше, сделал всего 45 сделок и имеет completion rate 91%.
Если смотреть только на цену, я мог бы выбрать любого. Но, прочитав рекомендации Binance, я увидел, что платформа рекомендует проверять completion rate, общее число завершённых сделок и отзывы контрагента перед совершением сделки.
Я начал смотреть на эти два объявления иначе.
2.800 сделок не доказывают, что у участника A наверняка не будет проблем, но дают мне больше исторических данных для оценки. В то же время 45 сделок и более низкий completion rate дают мне меньше оснований доверять стабильности контрагента.
Binance также показывает такие данные, как количество сделок за 30 дней, completion rate за 30 дней и среднее время разблокировки (release).
Но подождите: эти цифры — лишь сигналы, а не гарантия для следующей сделки.
Я не буду воспринимать completion rate или количество сделок как «пропуск», который гарантирует результат. Они лишь дают мне больше оснований для выбора, а конкретная проверка сделки всё равно остаётся за мной.
#binancep2pantoan @Binance Vietnam $BTC
131
Есть одна деталь, из-за которой мне пришлось перечитать архитектуру Dusk еще раз. Сначала я думал, что DuskDS — это просто блокчейн-слой внизу DuskEVM, но техническая документация описывает его гораздо шире.
DuskDS определяется как слой settlement и data availability для Dusk L1; он отвечает за консенсус, финальность и нативные модели транзакций. DuskEVM — это слой исполнения, который использует DuskDS для settlement и data availability. А DuskVM выполняет контракты напрямую на Dusk L1.
Я углубился в то, как именно подтверждается settlement. DuskDS использует Succinct Attestation — механизм Proof-of-Stake на базе комитета. Процесс включает proposal, validation и затем ratification; когда блок ratify’нут, финальность становится детерминированной.
Затем я посмотрел на transaction model. Moonlight обрабатывает открытые аккаунты, а Phoenix использует shielded notes и zero knowledge proofs. Две разные модели, но в итоге все они settlement’ятся в одной и той же цепочке.
Погодите, это еще не значит, что DuskDS сам по себе берет на себя всю прикладную логику. Исполнение по-прежнему принадлежит DuskVM или DuskEVM, но именно здесь у меня изменилось восприятие: Dusk довольно четко отделяет execution от settlement.
Если так, то отслеживать стоит не то, является ли DuskDS settlement layer, а другое: как эта архитектура с раздельным settlement реально повлияет на практику, когда финансовые приложения начнут работать в больших масштабах?
#dusk $DUSK @Dusk_Foundation
Есть одна деталь, из-за которой мне пришлось перечитать архитектуру Dusk еще раз. Сначала я думал, что DuskDS — это просто блокчейн-слой внизу DuskEVM, но техническая документация описывает его гораздо шире.
DuskDS определяется как слой settlement и data availability для Dusk L1; он отвечает за консенсус, финальность и нативные модели транзакций. DuskEVM — это слой исполнения, который использует DuskDS для settlement и data availability. А DuskVM выполняет контракты напрямую на Dusk L1.
Я углубился в то, как именно подтверждается settlement. DuskDS использует Succinct Attestation — механизм Proof-of-Stake на базе комитета. Процесс включает proposal, validation и затем ratification; когда блок ratify’нут, финальность становится детерминированной.
Затем я посмотрел на transaction model. Moonlight обрабатывает открытые аккаунты, а Phoenix использует shielded notes и zero knowledge proofs. Две разные модели, но в итоге все они settlement’ятся в одной и той же цепочке.
Погодите, это еще не значит, что DuskDS сам по себе берет на себя всю прикладную логику. Исполнение по-прежнему принадлежит DuskVM или DuskEVM, но именно здесь у меня изменилось восприятие: Dusk довольно четко отделяет execution от settlement.
Если так, то отслеживать стоит не то, является ли DuskDS settlement layer, а другое: как эта архитектура с раздельным settlement реально повлияет на практику, когда финансовые приложения начнут работать в больших масштабах?
#dusk $DUSK @Dusk
DuskDS определяется как слой settlement и data availability для Dusk L1; он отвечает за консенсус, финальность и нативные модели транзакций. DuskEVM — это слой исполнения, который использует DuskDS для settlement и data availability. А DuskVM выполняет контракты напрямую на Dusk L1.
Я углубился в то, как именно подтверждается settlement. DuskDS использует Succinct Attestation — механизм Proof-of-Stake на базе комитета. Процесс включает proposal, validation и затем ratification; когда блок ratify’нут, финальность становится детерминированной.
Затем я посмотрел на transaction model. Moonlight обрабатывает открытые аккаунты, а Phoenix использует shielded notes и zero knowledge proofs. Две разные модели, но в итоге все они settlement’ятся в одной и той же цепочке.
Погодите, это еще не значит, что DuskDS сам по себе берет на себя всю прикладную логику. Исполнение по-прежнему принадлежит DuskVM или DuskEVM, но именно здесь у меня изменилось восприятие: Dusk довольно четко отделяет execution от settlement.
Если так, то отслеживать стоит не то, является ли DuskDS settlement layer, а другое: как эта архитектура с раздельным settlement реально повлияет на практику, когда финансовые приложения начнут работать в больших масштабах?
#dusk $DUSK @Dusk
1
3
69
Была ситуация, которую очень легко встретить новичку, когда продаёшь USDT на Binance P2P — я сам с ней тоже сталкивался.
Однажды я выставил ордер на продажу 350 USDT. Покупатель написал, что деньги переведены, и сразу же добавил: «Проверь, пожалуйста, и потом выпусти USDT, мне срочно нужны деньги.»
Через некоторое время он прислал мне скриншот успешного банковского перевода. Я открыл изображение и посмотрел сумму, время, имя получателя. Всё выглядело логично, но когда я открыл приложение своего банка, деньги так и не появились.
Я буду ждать, пока деньги реально поступят на счёт получателя, а не позволю нажиму со стороны другого человека решать, когда выпускать средства.
Вполне возможно, что покупатель действительно честный, а просто банковский перевод задерживается.
Мне важно понять, меняется ли из-за этого реальная процедура.
Перечитав документацию, я увидел, что Binance рекомендует вести общение внутри платформы, проверять поступление средств напрямую в приложении/на счёте получателя и не полагаться на скриншоты, SMS или чьи-либо слова/подтверждения для того, чтобы выпустить средства (release). Если возникнут проблемы, сделку можно передать в appeal и предоставить доказательства.
Стоп, это не значит, что любой, кто подгоняет, — обязательно мошенник. Возможно, они просто хотят, чтобы сделка завершилась быстрее, но как раз этот момент для меня оказался показателем: escrow защищает средства, однако не заменяет этап верификации со стороны пользователя.
Если смотреть шире, P2P всё ещё частично ручной процесс, поэтому человеческий фактор и давление всегда будут присутствовать.
Поэтому я не буду позволять нажиму со стороны другого человека влиять на сделку: я выпускаю только тогда, когда деньги уже поступили на счёт. Может быть, я немного перестраховываюсь, но в P2P лучше быть осторожным, чем доверять тому, что я ещё не подтверждал.
#binancep2pantoan @Binance_Vietnam $BTC
Была ситуация, которую очень легко встретить новичку, когда продаёшь USDT на Binance P2P — я сам с ней тоже сталкивался.
Однажды я выставил ордер на продажу 350 USDT. Покупатель написал, что деньги переведены, и сразу же добавил: «Проверь, пожалуйста, и потом выпусти USDT, мне срочно нужны деньги.»
Через некоторое время он прислал мне скриншот успешного банковского перевода. Я открыл изображение и посмотрел сумму, время, имя получателя. Всё выглядело логично, но когда я открыл приложение своего банка, деньги так и не появились.
Я буду ждать, пока деньги реально поступят на счёт получателя, а не позволю нажиму со стороны другого человека решать, когда выпускать средства.
Вполне возможно, что покупатель действительно честный, а просто банковский перевод задерживается.
Мне важно понять, меняется ли из-за этого реальная процедура.
Перечитав документацию, я увидел, что Binance рекомендует вести общение внутри платформы, проверять поступление средств напрямую в приложении/на счёте получателя и не полагаться на скриншоты, SMS или чьи-либо слова/подтверждения для того, чтобы выпустить средства (release). Если возникнут проблемы, сделку можно передать в appeal и предоставить доказательства.
Стоп, это не значит, что любой, кто подгоняет, — обязательно мошенник. Возможно, они просто хотят, чтобы сделка завершилась быстрее, но как раз этот момент для меня оказался показателем: escrow защищает средства, однако не заменяет этап верификации со стороны пользователя.
Если смотреть шире, P2P всё ещё частично ручной процесс, поэтому человеческий фактор и давление всегда будут присутствовать.
Поэтому я не буду позволять нажиму со стороны другого человека влиять на сделку: я выпускаю только тогда, когда деньги уже поступили на счёт. Может быть, я немного перестраховываюсь, но в P2P лучше быть осторожным, чем доверять тому, что я ещё не подтверждал.
#binancep2pantoan @Binance Vietnam $BTC
Однажды я выставил ордер на продажу 350 USDT. Покупатель написал, что деньги переведены, и сразу же добавил: «Проверь, пожалуйста, и потом выпусти USDT, мне срочно нужны деньги.»
Через некоторое время он прислал мне скриншот успешного банковского перевода. Я открыл изображение и посмотрел сумму, время, имя получателя. Всё выглядело логично, но когда я открыл приложение своего банка, деньги так и не появились.
Я буду ждать, пока деньги реально поступят на счёт получателя, а не позволю нажиму со стороны другого человека решать, когда выпускать средства.
Вполне возможно, что покупатель действительно честный, а просто банковский перевод задерживается.
Мне важно понять, меняется ли из-за этого реальная процедура.
Перечитав документацию, я увидел, что Binance рекомендует вести общение внутри платформы, проверять поступление средств напрямую в приложении/на счёте получателя и не полагаться на скриншоты, SMS или чьи-либо слова/подтверждения для того, чтобы выпустить средства (release). Если возникнут проблемы, сделку можно передать в appeal и предоставить доказательства.
Стоп, это не значит, что любой, кто подгоняет, — обязательно мошенник. Возможно, они просто хотят, чтобы сделка завершилась быстрее, но как раз этот момент для меня оказался показателем: escrow защищает средства, однако не заменяет этап верификации со стороны пользователя.
Если смотреть шире, P2P всё ещё частично ручной процесс, поэтому человеческий фактор и давление всегда будут присутствовать.
Поэтому я не буду позволять нажиму со стороны другого человека влиять на сделку: я выпускаю только тогда, когда деньги уже поступили на счёт. Может быть, я немного перестраховываюсь, но в P2P лучше быть осторожным, чем доверять тому, что я ещё не подтверждал.
#binancep2pantoan @Binance Vietnam $BTC
1
188
Есть одна деталь, из‑за которой я остановился, когда читал про Dusk Network: они не определяют privacy просто как сокрытие всех данных, а ставят его рядом с возможностью избирательного раскрытия.
Я перечитал архитектуру и увидел, что DuskDS поддерживает два довольно разных торговых сценария. Moonlight — публичный, а Phoenix использует защищённые заметки (shielded notes) и доказательства с нулевым разглашением, чтобы не публиковать суммы, отправителя или связь между заметками.
То, что я хочу проверить, — действительно ли эта privacy связана с требованиями финансового рынка или это лишь техническая функция.
В документации по regulated assets Dusk описывает довольно реалистичную ситуацию: инвестору не нужно, чтобы каждый участник видел все остатки или транзакции, но при этом issuer, venue или аудитор всё равно могут нуждаться в какой‑то конкретной части информации. Dusk называет этот подход selective disclosure.
Подождите, я не должен из этого делать вывод, что финансовые организации уже использовали Dusk на практике в реальных масштабах.
Но мне показалось важным то, как поставлена задача: privacy не обязательно противостоит transparency. Система может сохранять данные конфиденциальными в транзакциях и при этом позволять предоставлять доказательства или нужную информацию той стороне, для которой это требуется.
Если так, то следующий вопрос, который мне хочется проверить: в регулируемых финансах privacy действительно имеет ценность в каких случаях — когда данные нужно защищать или когда их нужно раскрывать нужному человеку?
#dusk $DUSK @Dusk_Foundation
Есть одна деталь, из‑за которой я остановился, когда читал про Dusk Network: они не определяют privacy просто как сокрытие всех данных, а ставят его рядом с возможностью избирательного раскрытия.
Я перечитал архитектуру и увидел, что DuskDS поддерживает два довольно разных торговых сценария. Moonlight — публичный, а Phoenix использует защищённые заметки (shielded notes) и доказательства с нулевым разглашением, чтобы не публиковать суммы, отправителя или связь между заметками.
То, что я хочу проверить, — действительно ли эта privacy связана с требованиями финансового рынка или это лишь техническая функция.
В документации по regulated assets Dusk описывает довольно реалистичную ситуацию: инвестору не нужно, чтобы каждый участник видел все остатки или транзакции, но при этом issuer, venue или аудитор всё равно могут нуждаться в какой‑то конкретной части информации. Dusk называет этот подход selective disclosure.
Подождите, я не должен из этого делать вывод, что финансовые организации уже использовали Dusk на практике в реальных масштабах.
Но мне показалось важным то, как поставлена задача: privacy не обязательно противостоит transparency. Система может сохранять данные конфиденциальными в транзакциях и при этом позволять предоставлять доказательства или нужную информацию той стороне, для которой это требуется.
Если так, то следующий вопрос, который мне хочется проверить: в регулируемых финансах privacy действительно имеет ценность в каких случаях — когда данные нужно защищать или когда их нужно раскрывать нужному человеку?
#dusk $DUSK @Dusk
Я перечитал архитектуру и увидел, что DuskDS поддерживает два довольно разных торговых сценария. Moonlight — публичный, а Phoenix использует защищённые заметки (shielded notes) и доказательства с нулевым разглашением, чтобы не публиковать суммы, отправителя или связь между заметками.
То, что я хочу проверить, — действительно ли эта privacy связана с требованиями финансового рынка или это лишь техническая функция.
В документации по regulated assets Dusk описывает довольно реалистичную ситуацию: инвестору не нужно, чтобы каждый участник видел все остатки или транзакции, но при этом issuer, venue или аудитор всё равно могут нуждаться в какой‑то конкретной части информации. Dusk называет этот подход selective disclosure.
Подождите, я не должен из этого делать вывод, что финансовые организации уже использовали Dusk на практике в реальных масштабах.
Но мне показалось важным то, как поставлена задача: privacy не обязательно противостоит transparency. Система может сохранять данные конфиденциальными в транзакциях и при этом позволять предоставлять доказательства или нужную информацию той стороне, для которой это требуется.
Если так, то следующий вопрос, который мне хочется проверить: в регулируемых финансах privacy действительно имеет ценность в каких случаях — когда данные нужно защищать или когда их нужно раскрывать нужному человеку?
#dusk $DUSK @Dusk
4
2
97
Я сталкивался с ситуацией, из-за которой мне пришлось перечитать процесс Binance P2P: это было, когда я продал 200 USDT после полученного airdrop от Binance Alpha. Покупатель прислал мне скриншот, что якобы деньги уже переведены, и подтолкнул меня сделать release криптовалюты. На первый взгляд всё выглядело нормально, но когда я напрямую проверил счёт, куда должны были поступить деньги, я увидел, что эта сумма вообще не появилась. После этой ситуации я стал внимательнее к одному моменту в инструкции Binance: продавец должен выпускать криптовалюту только после того, как сам убедится, что деньги действительно получены.
Я перечитал инструкцию Binance и увидел, что процесс описан довольно ясно. Когда вы продаёте, криптовалюта находится в escrow; продавец ждёт поступления оплаты на оговорённый способ, затем подтверждает, что деньги действительно пришли, и только после этого делает release.
Мне хотелось понять, почему этот шаг подтверждения ставится перед release, а не просто полагается на уведомление «оплата выполнена».
Когда я дополнительно изучил материалы по безопасности P2P, причина стала понятнее. Binance предупреждает о фейковых подтверждениях оплаты и рекомендует проверять напрямую счёт получателя, а не доверять скриншотам, квитанциям или SMS.
Оказалось, что escrow не означает, что продавец может пропустить финальную проверку. Escrow удерживает криптовалюту в ходе сделки, но факт того, дошли ли фиатные деньги на самом деле, всё равно должен проверить получатель.
Если смотреть шире, в P2P часть ответственности всегда лежит на пользователе. Возможно, в P2P безопасность заключается не в слепой вере в то, что система уже обработала все риски, а в том, что ты продолжаешь перепроверять то, что система не может подтвердить за тебя.
#binancep2pantoan @Binance_Vietnam $BTC
Я сталкивался с ситуацией, из-за которой мне пришлось перечитать процесс Binance P2P: это было, когда я продал 200 USDT после полученного airdrop от Binance Alpha. Покупатель прислал мне скриншот, что якобы деньги уже переведены, и подтолкнул меня сделать release криптовалюты. На первый взгляд всё выглядело нормально, но когда я напрямую проверил счёт, куда должны были поступить деньги, я увидел, что эта сумма вообще не появилась. После этой ситуации я стал внимательнее к одному моменту в инструкции Binance: продавец должен выпускать криптовалюту только после того, как сам убедится, что деньги действительно получены.
Я перечитал инструкцию Binance и увидел, что процесс описан довольно ясно. Когда вы продаёте, криптовалюта находится в escrow; продавец ждёт поступления оплаты на оговорённый способ, затем подтверждает, что деньги действительно пришли, и только после этого делает release.
Мне хотелось понять, почему этот шаг подтверждения ставится перед release, а не просто полагается на уведомление «оплата выполнена».
Когда я дополнительно изучил материалы по безопасности P2P, причина стала понятнее. Binance предупреждает о фейковых подтверждениях оплаты и рекомендует проверять напрямую счёт получателя, а не доверять скриншотам, квитанциям или SMS.
Оказалось, что escrow не означает, что продавец может пропустить финальную проверку. Escrow удерживает криптовалюту в ходе сделки, но факт того, дошли ли фиатные деньги на самом деле, всё равно должен проверить получатель.
Если смотреть шире, в P2P часть ответственности всегда лежит на пользователе. Возможно, в P2P безопасность заключается не в слепой вере в то, что система уже обработала все риски, а в том, что ты продолжаешь перепроверять то, что система не может подтвердить за тебя.
#binancep2pantoan @Binance Vietnam $BTC
Я перечитал инструкцию Binance и увидел, что процесс описан довольно ясно. Когда вы продаёте, криптовалюта находится в escrow; продавец ждёт поступления оплаты на оговорённый способ, затем подтверждает, что деньги действительно пришли, и только после этого делает release.
Мне хотелось понять, почему этот шаг подтверждения ставится перед release, а не просто полагается на уведомление «оплата выполнена».
Когда я дополнительно изучил материалы по безопасности P2P, причина стала понятнее. Binance предупреждает о фейковых подтверждениях оплаты и рекомендует проверять напрямую счёт получателя, а не доверять скриншотам, квитанциям или SMS.
Оказалось, что escrow не означает, что продавец может пропустить финальную проверку. Escrow удерживает криптовалюту в ходе сделки, но факт того, дошли ли фиатные деньги на самом деле, всё равно должен проверить получатель.
Если смотреть шире, в P2P часть ответственности всегда лежит на пользователе. Возможно, в P2P безопасность заключается не в слепой вере в то, что система уже обработала все риски, а в том, что ты продолжаешь перепроверять то, что система не может подтвердить за тебя.
#binancep2pantoan @Binance Vietnam $BTC
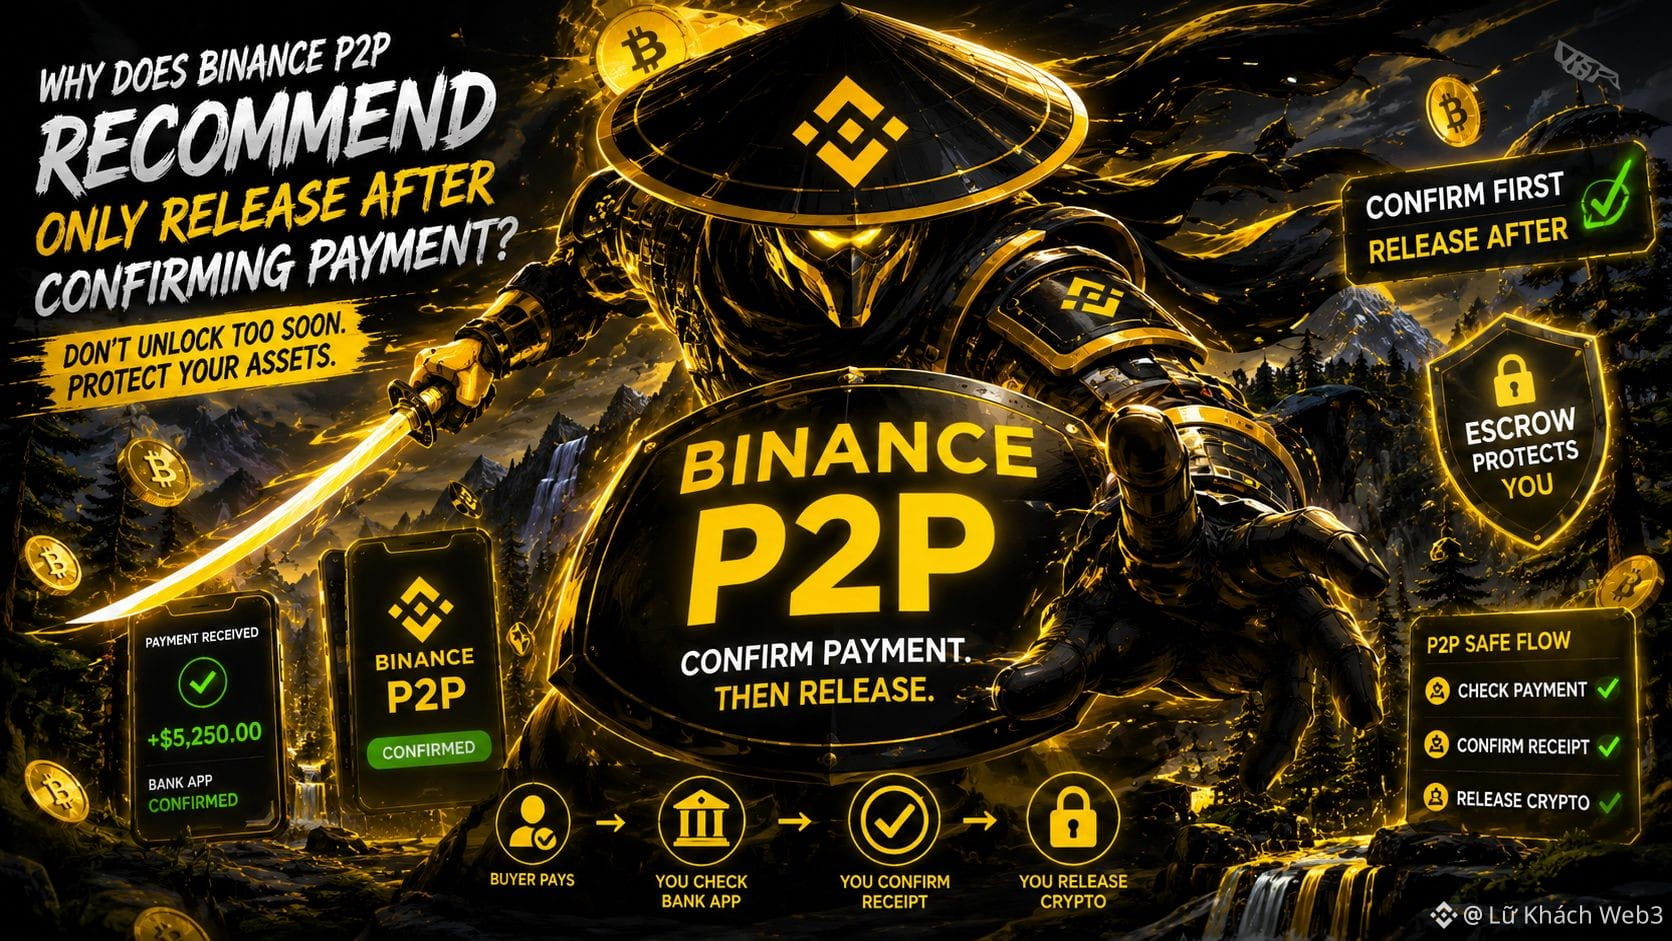
1
174
Что-то заставило меня остановиться, когда я читал архитектуру Dusk Network. Сначала я всё ещё воспринимал её как привычный Layer 1: здесь есть консенсус, смарт-контракты, токен и экосистема, построенная поверх.
Но когда я присмотрелся внимательнее, то понял, что подход Dusk к разбиению компонентов заставляет меня перечитать всё заново.
Документация Dusk описывает DuskDS как базовый слой settlement и data availability: он отвечает за консенсус, finality и transaction model Dusk L1, а исполнение (execution) вынесено в два направления. DuskVM — это Rust/WASM, которые запускаются непосредственно на L1, а DuskEVM — среда, совместимая с EVM из экосистемы Ethereum.
Я начал углубляться, потому что хотел понять: это просто очередная реорганизация Layer 1 или всё же отражение принципиально другого архитектурного выбора.
Что удалось прояснить довольно отчётливо: Dusk не собирает всё execution в одну единственную среду. DuskDS занимается консенсусом, settlement и data availability, тогда как DuskVM и DuskEVM обеспечивают разные модели исполнения.
Погодите, этого ещё недостаточно, чтобы сказать, что такая архитектура лучше, но она поменяла мой взгляд на Dusk. Возможно, более интересный вопрос не «Dusk — это Layer 1 или нет?», а: «какую реальную пользу даст отделение settlement от execution, когда эти окружения исполнения начнут получать заметное использование?»
#dusk $DUSK @Dusk_Foundation $BTC
Что-то заставило меня остановиться, когда я читал архитектуру Dusk Network. Сначала я всё ещё воспринимал её как привычный Layer 1: здесь есть консенсус, смарт-контракты, токен и экосистема, построенная поверх.
Но когда я присмотрелся внимательнее, то понял, что подход Dusk к разбиению компонентов заставляет меня перечитать всё заново.
Документация Dusk описывает DuskDS как базовый слой settlement и data availability: он отвечает за консенсус, finality и transaction model Dusk L1, а исполнение (execution) вынесено в два направления. DuskVM — это Rust/WASM, которые запускаются непосредственно на L1, а DuskEVM — среда, совместимая с EVM из экосистемы Ethereum.
Я начал углубляться, потому что хотел понять: это просто очередная реорганизация Layer 1 или всё же отражение принципиально другого архитектурного выбора.
Что удалось прояснить довольно отчётливо: Dusk не собирает всё execution в одну единственную среду. DuskDS занимается консенсусом, settlement и data availability, тогда как DuskVM и DuskEVM обеспечивают разные модели исполнения.
Погодите, этого ещё недостаточно, чтобы сказать, что такая архитектура лучше, но она поменяла мой взгляд на Dusk. Возможно, более интересный вопрос не «Dusk — это Layer 1 или нет?», а: «какую реальную пользу даст отделение settlement от execution, когда эти окружения исполнения начнут получать заметное использование?»
#dusk $DUSK @Dusk $BTC
Но когда я присмотрелся внимательнее, то понял, что подход Dusk к разбиению компонентов заставляет меня перечитать всё заново.
Документация Dusk описывает DuskDS как базовый слой settlement и data availability: он отвечает за консенсус, finality и transaction model Dusk L1, а исполнение (execution) вынесено в два направления. DuskVM — это Rust/WASM, которые запускаются непосредственно на L1, а DuskEVM — среда, совместимая с EVM из экосистемы Ethereum.
Я начал углубляться, потому что хотел понять: это просто очередная реорганизация Layer 1 или всё же отражение принципиально другого архитектурного выбора.
Что удалось прояснить довольно отчётливо: Dusk не собирает всё execution в одну единственную среду. DuskDS занимается консенсусом, settlement и data availability, тогда как DuskVM и DuskEVM обеспечивают разные модели исполнения.
Погодите, этого ещё недостаточно, чтобы сказать, что такая архитектура лучше, но она поменяла мой взгляд на Dusk. Возможно, более интересный вопрос не «Dusk — это Layer 1 или нет?», а: «какую реальную пользу даст отделение settlement от execution, когда эти окружения исполнения начнут получать заметное использование?»
#dusk $DUSK @Dusk $BTC
1
2
150
Как-то раз я продавал криптовалюту на Binance P2P. Покупатель сообщил, что деньги уже переведены, и прислал скриншот с подтверждением успешной операции. Судя по всему, всё почти было готово, но когда я открыл приложение банка и проверил, деньги всё ещё не появились на моём счёте. Я остановился на этом этапе, не нажал Release, потому что в этот момент один вопрос стал довольно ясным: если покупатель сказал «деньги переведены», то что именно мне нужно подтвердить перед тем, как выпустить криптовалюту из escrow?
Я попробовал разобраться на примере простой сделки. Покупатель выполняет оплату оговорённым способом, затем продавец проверяет поступившие средства. В документации Binance сказано: после подтверждения того, что деньги дошли продавцу, только тогда он release криптовалюту из escrow.
Я хотел понять, почему этап подтверждения выставлен на стороне продавца.
Когда я читал Merchant Guidelines, я увидел, что Binance также требует, чтобы имя на платёжном счёте совпадало с именем, которое было подтверждено на платформе. Если информация банковского счёта партнёра не соответствует подтверждённому имени, Binance требует не выпускать криптовалюту; продавец может вернуть деньги и сообщить о сделке.
Только тогда я понял, что раньше воспринимал P2P слишком просто. Escrow удерживает криптовалюту в процессе сделки, но подтверждение того, что платёж действительно получен, всё равно является отдельным шагом в процессе.
Погодите, это не значит, что Binance может полностью предотвратить все риски платежей. Документация лишь показывает, что ответственность за проверку средств и данных плательщика сохраняется до момента release.
Возможно, «Release» — это не действие, которым подтверждается поступление денег, а шаг, выполняемый уже после того, как подтверждение сделано.
Поэтому перед release нужно внимательно проверять всех и вся.
#binancep2pantoan @Binance_Vietnam $BTC
Как-то раз я продавал криптовалюту на Binance P2P. Покупатель сообщил, что деньги уже переведены, и прислал скриншот с подтверждением успешной операции. Судя по всему, всё почти было готово, но когда я открыл приложение банка и проверил, деньги всё ещё не появились на моём счёте. Я остановился на этом этапе, не нажал Release, потому что в этот момент один вопрос стал довольно ясным: если покупатель сказал «деньги переведены», то что именно мне нужно подтвердить перед тем, как выпустить криптовалюту из escrow?
Я попробовал разобраться на примере простой сделки. Покупатель выполняет оплату оговорённым способом, затем продавец проверяет поступившие средства. В документации Binance сказано: после подтверждения того, что деньги дошли продавцу, только тогда он release криптовалюту из escrow.
Я хотел понять, почему этап подтверждения выставлен на стороне продавца.
Когда я читал Merchant Guidelines, я увидел, что Binance также требует, чтобы имя на платёжном счёте совпадало с именем, которое было подтверждено на платформе. Если информация банковского счёта партнёра не соответствует подтверждённому имени, Binance требует не выпускать криптовалюту; продавец может вернуть деньги и сообщить о сделке.
Только тогда я понял, что раньше воспринимал P2P слишком просто. Escrow удерживает криптовалюту в процессе сделки, но подтверждение того, что платёж действительно получен, всё равно является отдельным шагом в процессе.
Погодите, это не значит, что Binance может полностью предотвратить все риски платежей. Документация лишь показывает, что ответственность за проверку средств и данных плательщика сохраняется до момента release.
Возможно, «Release» — это не действие, которым подтверждается поступление денег, а шаг, выполняемый уже после того, как подтверждение сделано.
Поэтому перед release нужно внимательно проверять всех и вся.
#binancep2pantoan @Binance Vietnam $BTC
Я попробовал разобраться на примере простой сделки. Покупатель выполняет оплату оговорённым способом, затем продавец проверяет поступившие средства. В документации Binance сказано: после подтверждения того, что деньги дошли продавцу, только тогда он release криптовалюту из escrow.
Я хотел понять, почему этап подтверждения выставлен на стороне продавца.
Когда я читал Merchant Guidelines, я увидел, что Binance также требует, чтобы имя на платёжном счёте совпадало с именем, которое было подтверждено на платформе. Если информация банковского счёта партнёра не соответствует подтверждённому имени, Binance требует не выпускать криптовалюту; продавец может вернуть деньги и сообщить о сделке.
Только тогда я понял, что раньше воспринимал P2P слишком просто. Escrow удерживает криптовалюту в процессе сделки, но подтверждение того, что платёж действительно получен, всё равно является отдельным шагом в процессе.
Погодите, это не значит, что Binance может полностью предотвратить все риски платежей. Документация лишь показывает, что ответственность за проверку средств и данных плательщика сохраняется до момента release.
Возможно, «Release» — это не действие, которым подтверждается поступление денег, а шаг, выполняемый уже после того, как подтверждение сделано.
Поэтому перед release нужно внимательно проверять всех и вся.
#binancep2pantoan @Binance Vietnam $BTC
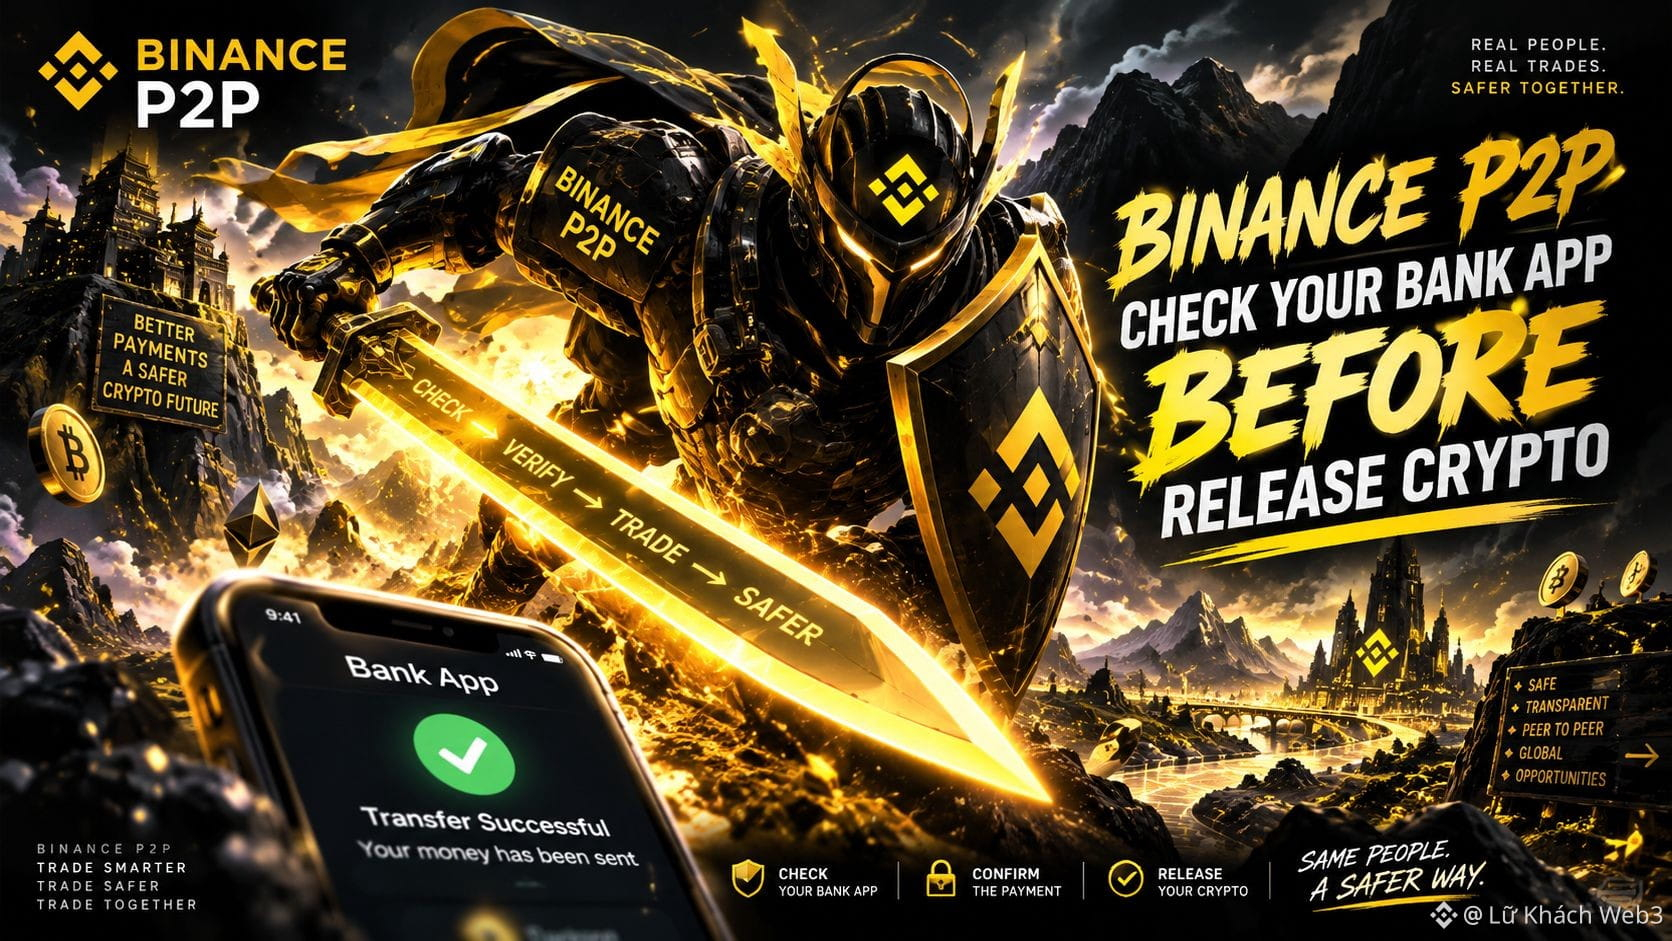
1
3
346
Что-то заставляет меня остановиться, когда я читаю про Dusk Network: DuskDS и DuskEVM описаны как две разные части, но при этом не существуют независимо.
Я начал с архитектуры. В документации Dusk называет DuskDS слоем settlement (расчётов) и data availability (доступности данных), который отвечает за consensus, finality и нативные transaction model Dusk. DuskEVM — это среда исполнения, совместимая с EVM, где смарт-контракты на Solidity могут запускаться с привычными инструментами. Важно другое: DuskEVM использует DuskDS для settlement и data availability.
Я хочу проверить, это лишь архитектурная терминология или же здесь действительно разделены обязанности.
Углубившись, я вижу, что DuskDS обрабатывает consensus, finality и data availability вместе с transaction model, такими как Moonlight и Phoenix. DuskEVM сосредоточен на execution и позволяет использовать Hardhat, Foundry и экосистему EVM. Одна сторона обеспечивает базу для settlement, другая — отвечает за исполнение.
Стоп, этого всё ещё недостаточно, чтобы сказать, что эти два «дополняющих» слоя дают преимущество по производительности или безопасности. По данным, которые я смог проверить по документации, наиболее ясно прослеживается связь, где execution отделён от settlement.
Интересно, что Dusk использует модульность, чтобы держать settlement отдельно, но при этом оставляет дверь открытой для разработчиков через EVM.
Тогда если adoption приложений будет расти, действительно ли эта граница между execution и settlement создаёт преимущество, или это просто очередной способ организации архитектуры?
#dusk $DUSK @Dusk_Foundation $BTC
Что-то заставляет меня остановиться, когда я читаю про Dusk Network: DuskDS и DuskEVM описаны как две разные части, но при этом не существуют независимо.
Я начал с архитектуры. В документации Dusk называет DuskDS слоем settlement (расчётов) и data availability (доступности данных), который отвечает за consensus, finality и нативные transaction model Dusk. DuskEVM — это среда исполнения, совместимая с EVM, где смарт-контракты на Solidity могут запускаться с привычными инструментами. Важно другое: DuskEVM использует DuskDS для settlement и data availability.
Я хочу проверить, это лишь архитектурная терминология или же здесь действительно разделены обязанности.
Углубившись, я вижу, что DuskDS обрабатывает consensus, finality и data availability вместе с transaction model, такими как Moonlight и Phoenix. DuskEVM сосредоточен на execution и позволяет использовать Hardhat, Foundry и экосистему EVM. Одна сторона обеспечивает базу для settlement, другая — отвечает за исполнение.
Стоп, этого всё ещё недостаточно, чтобы сказать, что эти два «дополняющих» слоя дают преимущество по производительности или безопасности. По данным, которые я смог проверить по документации, наиболее ясно прослеживается связь, где execution отделён от settlement.
Интересно, что Dusk использует модульность, чтобы держать settlement отдельно, но при этом оставляет дверь открытой для разработчиков через EVM.
Тогда если adoption приложений будет расти, действительно ли эта граница между execution и settlement создаёт преимущество, или это просто очередной способ организации архитектуры?
#dusk $DUSK @Dusk $BTC
Я начал с архитектуры. В документации Dusk называет DuskDS слоем settlement (расчётов) и data availability (доступности данных), который отвечает за consensus, finality и нативные transaction model Dusk. DuskEVM — это среда исполнения, совместимая с EVM, где смарт-контракты на Solidity могут запускаться с привычными инструментами. Важно другое: DuskEVM использует DuskDS для settlement и data availability.
Я хочу проверить, это лишь архитектурная терминология или же здесь действительно разделены обязанности.
Углубившись, я вижу, что DuskDS обрабатывает consensus, finality и data availability вместе с transaction model, такими как Moonlight и Phoenix. DuskEVM сосредоточен на execution и позволяет использовать Hardhat, Foundry и экосистему EVM. Одна сторона обеспечивает базу для settlement, другая — отвечает за исполнение.
Стоп, этого всё ещё недостаточно, чтобы сказать, что эти два «дополняющих» слоя дают преимущество по производительности или безопасности. По данным, которые я смог проверить по документации, наиболее ясно прослеживается связь, где execution отделён от settlement.
Интересно, что Dusk использует модульность, чтобы держать settlement отдельно, но при этом оставляет дверь открытой для разработчиков через EVM.
Тогда если adoption приложений будет расти, действительно ли эта граница между execution и settlement создаёт преимущество, или это просто очередной способ организации архитектуры?
#dusk $DUSK @Dusk $BTC
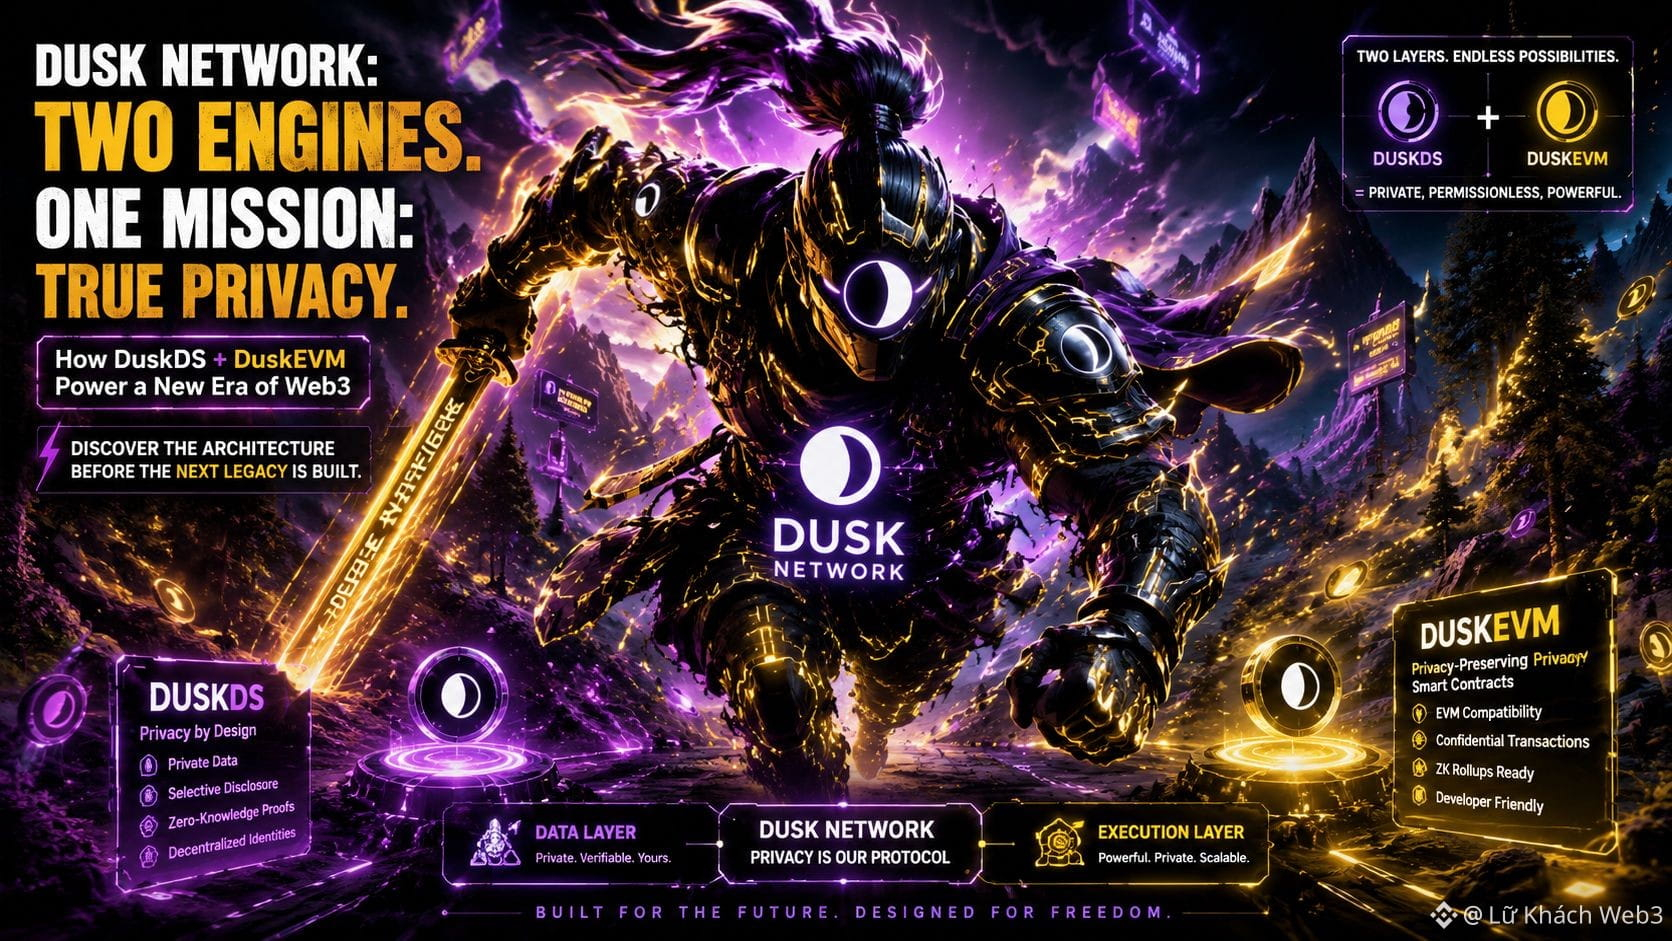
7
4
91
Войдите, чтобы посмотреть больше материала
Присоединяйтесь к пользователям криптовалют по всему миру на Binance Square
⚡️ Получайте новейшую и полезную информацию о криптоактивах.
💬 Нам доверяет крупнейшая в мире криптобиржа.
👍 Получите достоверные аналитические данные от верифицированных создателей контента.
Эл. почта/номер телефона
В тренде
BitgetHackerMoves$83MStolenXRP
Просмотров: 896
29 обсуждают
24 сентября 2026 года Bitget подвергся крупной атаке с нарушением безопасности: по сообщениям, было похищено около $387M–$390M активов.
Значительная часть украденных средств — $XRP .
Около 103M $XRP, стоимость которых на тот момент составляла примерно $157M–$160M, были переведены в пять кошельков, контролируемых злоумышленником.
К 26 сентября около 54M XRP ($83M) уже было выведено из трех из этих кошельков.
Два кошелька, каждый из которых содержал примерно 20M XRP, были почти полностью опустошены, а другой был сокращён до примерно 5,8M XRP.
В итоге в исходных кошельках всё ещё оставалось около 49M XRP, что на тот момент оценивалось примерно в $75M.
Переводы также активизировались в ночное время: средства распределяли по новым кошелькам. Некоторые сообщения утверждают, что часть XRP позже была переведена через THORChain в сторону Bitcoin.
Определённо слежу за этой ситуацией, пока средства продолжают перемещаться.
#BitgetHackerMoves$83MStolenXRP
jujucrypt
·Лайков: 3
·Просмотров: 1.7k
SOLSpotETFWeeklyInflow$188M
Просмотров: 632
37 обсуждают
StrategyStriveAdd2305BitcoinThisWeek
Просмотров: 33,243
929 обсуждают