
#supplychainattack
supplychainattack
Просмотров: 11,303
37 обсуждают
Популярные
Новые
·
--
Обещание безопасности аппаратного кошелька, который «не подключается к интернету», было нарушено ещё до распаковки
Новые сведения, обнародованные 18 октября, расширили масштаб последствий этой атаки на цепочку поставок: в кошельке Ledger Flex, купленном в аэропорту Чанги в Сингапуре, обнаружили модифицированный разъём дисплея, а также чип сотовой связи и SIM-карту. Заражённые устройства, возможно, уже попали в обычные каналы розничных продаж в нескольких странах, и дело больше не ограничивается одним первоначально выявленным дистрибьютором.
Хронология событий: начиная с 9 октября за короткий промежуток времени опустошили более 300 кошельков. По оценкам сторонних исследовательских организаций, изучающих блокчейн, сумма ущерба составляет от 80 до 93,2 млн долларов: Bitquery насчитала 315 кошельков и около 93,2 млн долларов; Galaxy Digital оценила ущерб примерно в 90 млн долларов; Specter — в 86 млн долларов; Arkham — в 80 млн долларов (по данным публикации CoinDesk от 2026-10-12). Около 70 млн долларов средств пострадавших составляли USDT в сети Tron, остальная сумма приходилась на BTC, ETH, BNB, SOL и Polygon.
На способ совершения атаки стоит обратить внимание: имплант представлял собой небольшую печатную плату, спрятанную за экраном и оснащённую отдельным модулем сотовой связи. При первоначальной настройке на экране отображалась мнемоническая фраза из 24 слов. Имплант перехватывал её и напрямую отправлял злоумышленникам через LTE/eSIM, полностью минуя компьютер пользователя и Wi-Fi. Затем злоумышленники восстанавливали кошелёк в другом месте с помощью этих 24 слов и переводили средства.
10 октября Ledger официально подтвердила, что как минимум в одном из причастных устройств был обнаружен несанкционированный аппаратный имплант. На данный момент все подтверждённые случаи связаны с каналами дистрибьютора CryptoBilis из Юго-Восточной Азии (Малайзия, Индонезия, Филиппины); собственные системы компании и каналы прямых продаж не пострадали. CryptoBilis прекратила продажу всех аппаратных кошельков, а её магазин в Куала-Лумпуре временно закрыт.
Важно понимать: взломали не защищённый чип, а «цепочку доверия» — доверие к тому, что коробка оригинальная, и к словам «официальный авторизованный дистрибьютор». Ledger уже предупредила клиентов CryptoBilis: не включайте ещё не настроенные устройства, а средства с уже активированных кошельков переведите на новые устройства, купленные напрямую на официальном сайте, и используйте новую мнемоническую фразу.
Что касается выводов: после этого случая проверка аппаратного кошелька при распаковке, возможно, должна стать такой же тщательной, как при приёмке высокоточного оборудования. Представление об «абсолютной безопасности» холодных кошельков переоценивается, но объект переоценки — не само устройство, а надёжность каналов дистрибуции. $BTC
#硬件钱包 #安全事件 #SupplyChainAttack
(Источники данных: CoinDesk, 10-12; CryptoBriefing, 10-13; оценки исследователей Bitquery/Specter/Arkham/Galaxy; пересказ Sina Finance от 10-18 о находке независимых исследователей. Сумма ущерба основана на оценках третьих сторон; Ledger не публиковала официальную сумму потерь. Это личное мнение, не являющееся инвестиционной рекомендацией.)
Обещание безопасности аппаратного кошелька, который «не подключается к интернету», было нарушено ещё до распаковки
Новые сведения, обнародованные 18 октября, расширили масштаб последствий этой атаки на цепочку поставок: в кошельке Ledger Flex, купленном в аэропорту Чанги в Сингапуре, обнаружили модифицированный разъём дисплея, а также чип сотовой связи и SIM-карту. Заражённые устройства, возможно, уже попали в обычные каналы розничных продаж в нескольких странах, и дело больше не ограничивается одним первоначально выявленным дистрибьютором.
Хронология событий: начиная с 9 октября за короткий промежуток времени опустошили более 300 кошельков. По оценкам сторонних исследовательских организаций, изучающих блокчейн, сумма ущерба составляет от 80 до 93,2 млн долларов: Bitquery насчитала 315 кошельков и около 93,2 млн долларов; Galaxy Digital оценила ущерб примерно в 90 млн долларов; Specter — в 86 млн долларов; Arkham — в 80 млн долларов (по данным публикации CoinDesk от 2026-10-12). Около 70 млн долларов средств пострадавших составляли USDT в сети Tron, остальная сумма приходилась на BTC, ETH, BNB, SOL и Polygon.
На способ совершения атаки стоит обратить внимание: имплант представлял собой небольшую печатную плату, спрятанную за экраном и оснащённую отдельным модулем сотовой связи. При первоначальной настройке на экране отображалась мнемоническая фраза из 24 слов. Имплант перехватывал её и напрямую отправлял злоумышленникам через LTE/eSIM, полностью минуя компьютер пользователя и Wi-Fi. Затем злоумышленники восстанавливали кошелёк в другом месте с помощью этих 24 слов и переводили средства.
10 октября Ledger официально подтвердила, что как минимум в одном из причастных устройств был обнаружен несанкционированный аппаратный имплант. На данный момент все подтверждённые случаи связаны с каналами дистрибьютора CryptoBilis из Юго-Восточной Азии (Малайзия, Индонезия, Филиппины); собственные системы компании и каналы прямых продаж не пострадали. CryptoBilis прекратила продажу всех аппаратных кошельков, а её магазин в Куала-Лумпуре временно закрыт.
Важно понимать: взломали не защищённый чип, а «цепочку доверия» — доверие к тому, что коробка оригинальная, и к словам «официальный авторизованный дистрибьютор». Ledger уже предупредила клиентов CryptoBilis: не включайте ещё не настроенные устройства, а средства с уже активированных кошельков переведите на новые устройства, купленные напрямую на официальном сайте, и используйте новую мнемоническую фразу.
Что касается выводов: после этого случая проверка аппаратного кошелька при распаковке, возможно, должна стать такой же тщательной, как при приёмке высокоточного оборудования. Представление об «абсолютной безопасности» холодных кошельков переоценивается, но объект переоценки — не само устройство, а надёжность каналов дистрибуции. $BTC
#硬件钱包 #安全事件 #SupplyChainAttack
(Источники данных: CoinDesk, 10-12; CryptoBriefing, 10-13; оценки исследователей Bitquery/Specter/Arkham/Galaxy; пересказ Sina Finance от 10-18 о находке независимых исследователей. Сумма ущерба основана на оценках третьих сторон; Ledger не публиковала официальную сумму потерь. Это личное мнение, не являющееся инвестиционной рекомендацией.)
Новые сведения, обнародованные 18 октября, расширили масштаб последствий этой атаки на цепочку поставок: в кошельке Ledger Flex, купленном в аэропорту Чанги в Сингапуре, обнаружили модифицированный разъём дисплея, а также чип сотовой связи и SIM-карту. Заражённые устройства, возможно, уже попали в обычные каналы розничных продаж в нескольких странах, и дело больше не ограничивается одним первоначально выявленным дистрибьютором.
Хронология событий: начиная с 9 октября за короткий промежуток времени опустошили более 300 кошельков. По оценкам сторонних исследовательских организаций, изучающих блокчейн, сумма ущерба составляет от 80 до 93,2 млн долларов: Bitquery насчитала 315 кошельков и около 93,2 млн долларов; Galaxy Digital оценила ущерб примерно в 90 млн долларов; Specter — в 86 млн долларов; Arkham — в 80 млн долларов (по данным публикации CoinDesk от 2026-10-12). Около 70 млн долларов средств пострадавших составляли USDT в сети Tron, остальная сумма приходилась на BTC, ETH, BNB, SOL и Polygon.
На способ совершения атаки стоит обратить внимание: имплант представлял собой небольшую печатную плату, спрятанную за экраном и оснащённую отдельным модулем сотовой связи. При первоначальной настройке на экране отображалась мнемоническая фраза из 24 слов. Имплант перехватывал её и напрямую отправлял злоумышленникам через LTE/eSIM, полностью минуя компьютер пользователя и Wi-Fi. Затем злоумышленники восстанавливали кошелёк в другом месте с помощью этих 24 слов и переводили средства.
10 октября Ledger официально подтвердила, что как минимум в одном из причастных устройств был обнаружен несанкционированный аппаратный имплант. На данный момент все подтверждённые случаи связаны с каналами дистрибьютора CryptoBilis из Юго-Восточной Азии (Малайзия, Индонезия, Филиппины); собственные системы компании и каналы прямых продаж не пострадали. CryptoBilis прекратила продажу всех аппаратных кошельков, а её магазин в Куала-Лумпуре временно закрыт.
Важно понимать: взломали не защищённый чип, а «цепочку доверия» — доверие к тому, что коробка оригинальная, и к словам «официальный авторизованный дистрибьютор». Ledger уже предупредила клиентов CryptoBilis: не включайте ещё не настроенные устройства, а средства с уже активированных кошельков переведите на новые устройства, купленные напрямую на официальном сайте, и используйте новую мнемоническую фразу.
Что касается выводов: после этого случая проверка аппаратного кошелька при распаковке, возможно, должна стать такой же тщательной, как при приёмке высокоточного оборудования. Представление об «абсолютной безопасности» холодных кошельков переоценивается, но объект переоценки — не само устройство, а надёжность каналов дистрибуции. $BTC
#硬件钱包 #安全事件 #SupplyChainAttack
(Источники данных: CoinDesk, 10-12; CryptoBriefing, 10-13; оценки исследователей Bitquery/Specter/Arkham/Galaxy; пересказ Sina Finance от 10-18 о находке независимых исследователей. Сумма ущерба основана на оценках третьих сторон; Ledger не публиковала официальную сумму потерь. Это личное мнение, не являющееся инвестиционной рекомендацией.)
81

ХАКЕРЫ СКОМПРОМЕТИРОВАЛИ ОФИЦИАЛЬНУЮ DEV-КОМПЛЕКТАЦИЮ $INJ DEVELOPER KIT — 310 ЗАГРУЗОК ⚠️
Поддельная версия SDK Injective просочилась через взломанный аккаунт GitHub и украла seed-фразы кошельков и приватные ключи во время обычного использования. Зловредный код был активен менее часа, распространился через 18 пакетов npm и был скачан 310 раз, прежде чем вышло исправление.
Если вы или любой проект, с которым вы взаимодействуете, используете кошельковое ПО или ботов, созданных на Injective, то это часовой промежуток мог привести к утечке ключей. Код тихо записывал секреты и отправлял их на сервер, который был сделан так, чтобы выглядеть правдоподобно. Разработчикам сообщили, что любые ключи, которые использовались с этими версиями, следует считать скомпрометированными.
Вы сейчас проверяете, какую версию использует ваш кошелёк или бот?
Это не финансовый совет. Всегда управляйте своими рисками.
#INJ #SecurityAlert #SupplyChainAttack #CryptoWarning
⚡
ХАКЕРЫ СКОМПРОМЕТИРОВАЛИ ОФИЦИАЛЬНУЮ DEV-КОМПЛЕКТАЦИЮ $INJ DEVELOPER KIT — 310 ЗАГРУЗОК ⚠️
Поддельная версия SDK Injective просочилась через взломанный аккаунт GitHub и украла seed-фразы кошельков и приватные ключи во время обычного использования. Зловредный код был активен менее часа, распространился через 18 пакетов npm и был скачан 310 раз, прежде чем вышло исправление.
Если вы или любой проект, с которым вы взаимодействуете, используете кошельковое ПО или ботов, созданных на Injective, то это часовой промежуток мог привести к утечке ключей. Код тихо записывал секреты и отправлял их на сервер, который был сделан так, чтобы выглядеть правдоподобно. Разработчикам сообщили, что любые ключи, которые использовались с этими версиями, следует считать скомпрометированными.
Вы сейчас проверяете, какую версию использует ваш кошелёк или бот?
Это не финансовый совет. Всегда управляйте своими рисками.
#INJ #SecurityAlert #SupplyChainAttack #CryptoWarning
⚡
Поддельная версия SDK Injective просочилась через взломанный аккаунт GitHub и украла seed-фразы кошельков и приватные ключи во время обычного использования. Зловредный код был активен менее часа, распространился через 18 пакетов npm и был скачан 310 раз, прежде чем вышло исправление.
Если вы или любой проект, с которым вы взаимодействуете, используете кошельковое ПО или ботов, созданных на Injective, то это часовой промежуток мог привести к утечке ключей. Код тихо записывал секреты и отправлял их на сервер, который был сделан так, чтобы выглядеть правдоподобно. Разработчикам сообщили, что любые ключи, которые использовались с этими версиями, следует считать скомпрометированными.
Вы сейчас проверяете, какую версию использует ваш кошелёк или бот?
Это не финансовый совет. Всегда управляйте своими рисками.
#INJ #SecurityAlert #SupplyChainAttack #CryptoWarning
⚡
1
221

Крупная брешь в безопасности затронула цепочку поставок Ledger
Ledger подтвердила, что в устройства, проданные неавторизованным реселлером CryptoBilis, были встроены вредоносные аппаратные закладки для кражи сид-фраз. Крупный европейский ретейлер MediaMarkt приостановил продажи, чтобы снизить риск.
#LedgerSecurity #SupplyChainAttack
Крупная брешь в безопасности затронула цепочку поставок Ledger
Ledger подтвердила, что в устройства, проданные неавторизованным реселлером CryptoBilis, были встроены вредоносные аппаратные закладки для кражи сид-фраз. Крупный европейский ретейлер MediaMarkt приостановил продажи, чтобы снизить риск.
#LedgerSecurity #SupplyChainAttack
Ledger подтвердила, что в устройства, проданные неавторизованным реселлером CryptoBilis, были встроены вредоносные аппаратные закладки для кражи сид-фраз. Крупный европейский ретейлер MediaMarkt приостановил продажи, чтобы снизить риск.
#LedgerSecurity #SupplyChainAttack
4

·
--
Поставщик Polymarket скомпрометирован — злоумышленники вывели $2,9 млн из кошельков
На выходных Polymarket подвергся атаке в цепочке поставок. В интерфейс был внедрен вредоносный скрипт, который вывел примерно $2,9 млн, прежде чем команда его отключила.
Это не эксплойт смарт-контракта. Злоумышленники нацелились на цепочку поставок ПО Polymarket, а не на ключевую инфраструктуру. Атаки в цепочке поставок прячутся во вложенном коде доверенных сторонних поставщиков, из-за чего их сложнее обнаружить.
Polymarket подтвердил, что все затронутые пользователи получат полные возвраты средств. Команда быстро изолировала нарушение. Но инцидент показывает, как платформы, зависящие от внешних сервисов, расширяют поверхность атаки за пределы смарт-контрактов.
В этом году рынки прогнозов привлекли огромное внимание. Этот взлом проверяет, смогут ли платформы сохранять доверие по мере масштабирования. Аудиты безопасности сторонних зависимостей, возможно, придется сделать стандартной практикой.
Децентрализованным платформам стоит более агрессивно аудировать свои программные зависимости? Индустрия следит за ситуацией. $BTC $ETH $SOL
#Polymarket #SupplyChainAttack #Crypto
Поставщик Polymarket скомпрометирован — злоумышленники вывели $2,9 млн из кошельков
На выходных Polymarket подвергся атаке в цепочке поставок. В интерфейс был внедрен вредоносный скрипт, который вывел примерно $2,9 млн, прежде чем команда его отключила.
Это не эксплойт смарт-контракта. Злоумышленники нацелились на цепочку поставок ПО Polymarket, а не на ключевую инфраструктуру. Атаки в цепочке поставок прячутся во вложенном коде доверенных сторонних поставщиков, из-за чего их сложнее обнаружить.
Polymarket подтвердил, что все затронутые пользователи получат полные возвраты средств. Команда быстро изолировала нарушение. Но инцидент показывает, как платформы, зависящие от внешних сервисов, расширяют поверхность атаки за пределы смарт-контрактов.
В этом году рынки прогнозов привлекли огромное внимание. Этот взлом проверяет, смогут ли платформы сохранять доверие по мере масштабирования. Аудиты безопасности сторонних зависимостей, возможно, придется сделать стандартной практикой.
Децентрализованным платформам стоит более агрессивно аудировать свои программные зависимости? Индустрия следит за ситуацией. $BTC $ETH $SOL
#Polymarket #SupplyChainAttack #Crypto
На выходных Polymarket подвергся атаке в цепочке поставок. В интерфейс был внедрен вредоносный скрипт, который вывел примерно $2,9 млн, прежде чем команда его отключила.
Это не эксплойт смарт-контракта. Злоумышленники нацелились на цепочку поставок ПО Polymarket, а не на ключевую инфраструктуру. Атаки в цепочке поставок прячутся во вложенном коде доверенных сторонних поставщиков, из-за чего их сложнее обнаружить.
Polymarket подтвердил, что все затронутые пользователи получат полные возвраты средств. Команда быстро изолировала нарушение. Но инцидент показывает, как платформы, зависящие от внешних сервисов, расширяют поверхность атаки за пределы смарт-контрактов.
В этом году рынки прогнозов привлекли огромное внимание. Этот взлом проверяет, смогут ли платформы сохранять доверие по мере масштабирования. Аудиты безопасности сторонних зависимостей, возможно, придется сделать стандартной практикой.
Децентрализованным платформам стоит более агрессивно аудировать свои программные зависимости? Индустрия следит за ситуацией. $BTC $ETH $SOL
#Polymarket #SupplyChainAttack #Crypto
1
44

·
--
$INJ SDK СКОМПРОМЕТИРОВАН — 50 000 ЕЖЕНЕДЕЛЬНЫХ ЗАГРУЗОК ПОД УГРОЗОЙ ⚠️
Пакет npm @injectivelabs/sdk-ts был злонамеренно изменён после компрометации учётной записи разработчика на GitHub. Версия 1.20.21 содержит код, который крадёт приватные ключи кошельков и мнемонические фразы, кодируя их на замаскированный сервер.
С учётом примерно 50 000 еженедельных загрузок и того, что ещё 17 других пакетов в том же scope также оказались заблокированы, это масштабная атака на цепочку поставок. Подозрительные коммиты начались 8 июня. Вы проверяли (аудитили) свои зависимости?
Это не финансовый совет. Всегда управляйте своими рисками.
#INJ #SupplyChainAttack #CryptoSecurity #SecurityAlert
⚠️
$INJ SDK СКОМПРОМЕТИРОВАН — 50 000 ЕЖЕНЕДЕЛЬНЫХ ЗАГРУЗОК ПОД УГРОЗОЙ ⚠️
Пакет npm @injectivelabs/sdk-ts был злонамеренно изменён после компрометации учётной записи разработчика на GitHub. Версия 1.20.21 содержит код, который крадёт приватные ключи кошельков и мнемонические фразы, кодируя их на замаскированный сервер.
С учётом примерно 50 000 еженедельных загрузок и того, что ещё 17 других пакетов в том же scope также оказались заблокированы, это масштабная атака на цепочку поставок. Подозрительные коммиты начались 8 июня. Вы проверяли (аудитили) свои зависимости?
Это не финансовый совет. Всегда управляйте своими рисками.
#INJ #SupplyChainAttack #CryptoSecurity #SecurityAlert
⚠️
Пакет npm @injectivelabs/sdk-ts был злонамеренно изменён после компрометации учётной записи разработчика на GitHub. Версия 1.20.21 содержит код, который крадёт приватные ключи кошельков и мнемонические фразы, кодируя их на замаскированный сервер.
С учётом примерно 50 000 еженедельных загрузок и того, что ещё 17 других пакетов в том же scope также оказались заблокированы, это масштабная атака на цепочку поставок. Подозрительные коммиты начались 8 июня. Вы проверяли (аудитили) свои зависимости?
Это не финансовый совет. Всегда управляйте своими рисками.
#INJ #SupplyChainAttack #CryptoSecurity #SecurityAlert
⚠️
137

·
--
30 ВРЕДОНОСНЫХ NPM-ПАКЕТОВ, ОРИЕНТИРОВАННЫХ НА $ETH РАЗРАБОТЧИКОВ НАЙДЕНО 🔥
Скоординированная атака на цепочку поставок была раскрыта: она использует фейковый репозиторий торгового бота и npm-пакет в стиле DeFi, чтобы внедрить JavaScript-инфостилер. В рамках атаки — 30 вредоносных пакетов. При этом stake-math@3.5.4 закреплён как зависимость в репозитории, который породил примерно 2 300 почти идентичных форков — явный признак автоматизации.
Под ударом: библиотеки кошельков, приватные ключи, мнемоники, API-токены и сохранённые учётные данные браузера. Если вы недавно выполняли npm install для любого проекта, связанного с DeFi или торговыми ботами, ваша среда уже может быть скомпрометирована. А вы аудитите свои зависимости сегодня?
Не является финансовым советом. Всегда управляйте рисками.
#ETH #SecurityAlert #DeFi #SupplyChainAttack
🔥
30 ВРЕДОНОСНЫХ NPM-ПАКЕТОВ, ОРИЕНТИРОВАННЫХ НА $ETH РАЗРАБОТЧИКОВ НАЙДЕНО 🔥
Скоординированная атака на цепочку поставок была раскрыта: она использует фейковый репозиторий торгового бота и npm-пакет в стиле DeFi, чтобы внедрить JavaScript-инфостилер. В рамках атаки — 30 вредоносных пакетов. При этом stake-math@3.5.4 закреплён как зависимость в репозитории, который породил примерно 2 300 почти идентичных форков — явный признак автоматизации.
Под ударом: библиотеки кошельков, приватные ключи, мнемоники, API-токены и сохранённые учётные данные браузера. Если вы недавно выполняли npm install для любого проекта, связанного с DeFi или торговыми ботами, ваша среда уже может быть скомпрометирована. А вы аудитите свои зависимости сегодня?
Не является финансовым советом. Всегда управляйте рисками.
#ETH #SecurityAlert #DeFi #SupplyChainAttack
🔥
Скоординированная атака на цепочку поставок была раскрыта: она использует фейковый репозиторий торгового бота и npm-пакет в стиле DeFi, чтобы внедрить JavaScript-инфостилер. В рамках атаки — 30 вредоносных пакетов. При этом stake-math@3.5.4 закреплён как зависимость в репозитории, который породил примерно 2 300 почти идентичных форков — явный признак автоматизации.
Под ударом: библиотеки кошельков, приватные ключи, мнемоники, API-токены и сохранённые учётные данные браузера. Если вы недавно выполняли npm install для любого проекта, связанного с DeFi или торговыми ботами, ваша среда уже может быть скомпрометирована. А вы аудитите свои зависимости сегодня?
Не является финансовым советом. Всегда управляйте рисками.
#ETH #SecurityAlert #DeFi #SupplyChainAttack
🔥
16
Обнаружение аппаратного импланта в устройстве Ledger — кошмар для безопасности
Ledger подтвердил, что обнаружил несанкционированный аппаратный имплант в кошельке, что указывает на изощрённую атаку на цепочку поставок.
#LedgerSecurity #SupplyChainAttack
Обнаружение аппаратного импланта в устройстве Ledger — кошмар для безопасности
Ledger подтвердил, что обнаружил несанкционированный аппаратный имплант в кошельке, что указывает на изощрённую атаку на цепочку поставок.
#LedgerSecurity #SupplyChainAttack
Ledger подтвердил, что обнаружил несанкционированный аппаратный имплант в кошельке, что указывает на изощрённую атаку на цепочку поставок.
#LedgerSecurity #SupplyChainAttack
54
·
--
#ledgerприостанавливаетпродажиcryptobilis 🚨
*LEDGER ПОДТВЕРДИЛ ОБНАРУЖЕНИЕ НЕСАНКЦИОНИРОВАННОГО АППАРАТНОГО ИМПЛАНТА — ПРЕДПОЛАГАЕМЫЕ ПОТЕРИ ПРЕВЫШАЮТ $86M?!* 😱
Это уже просто пиздец...
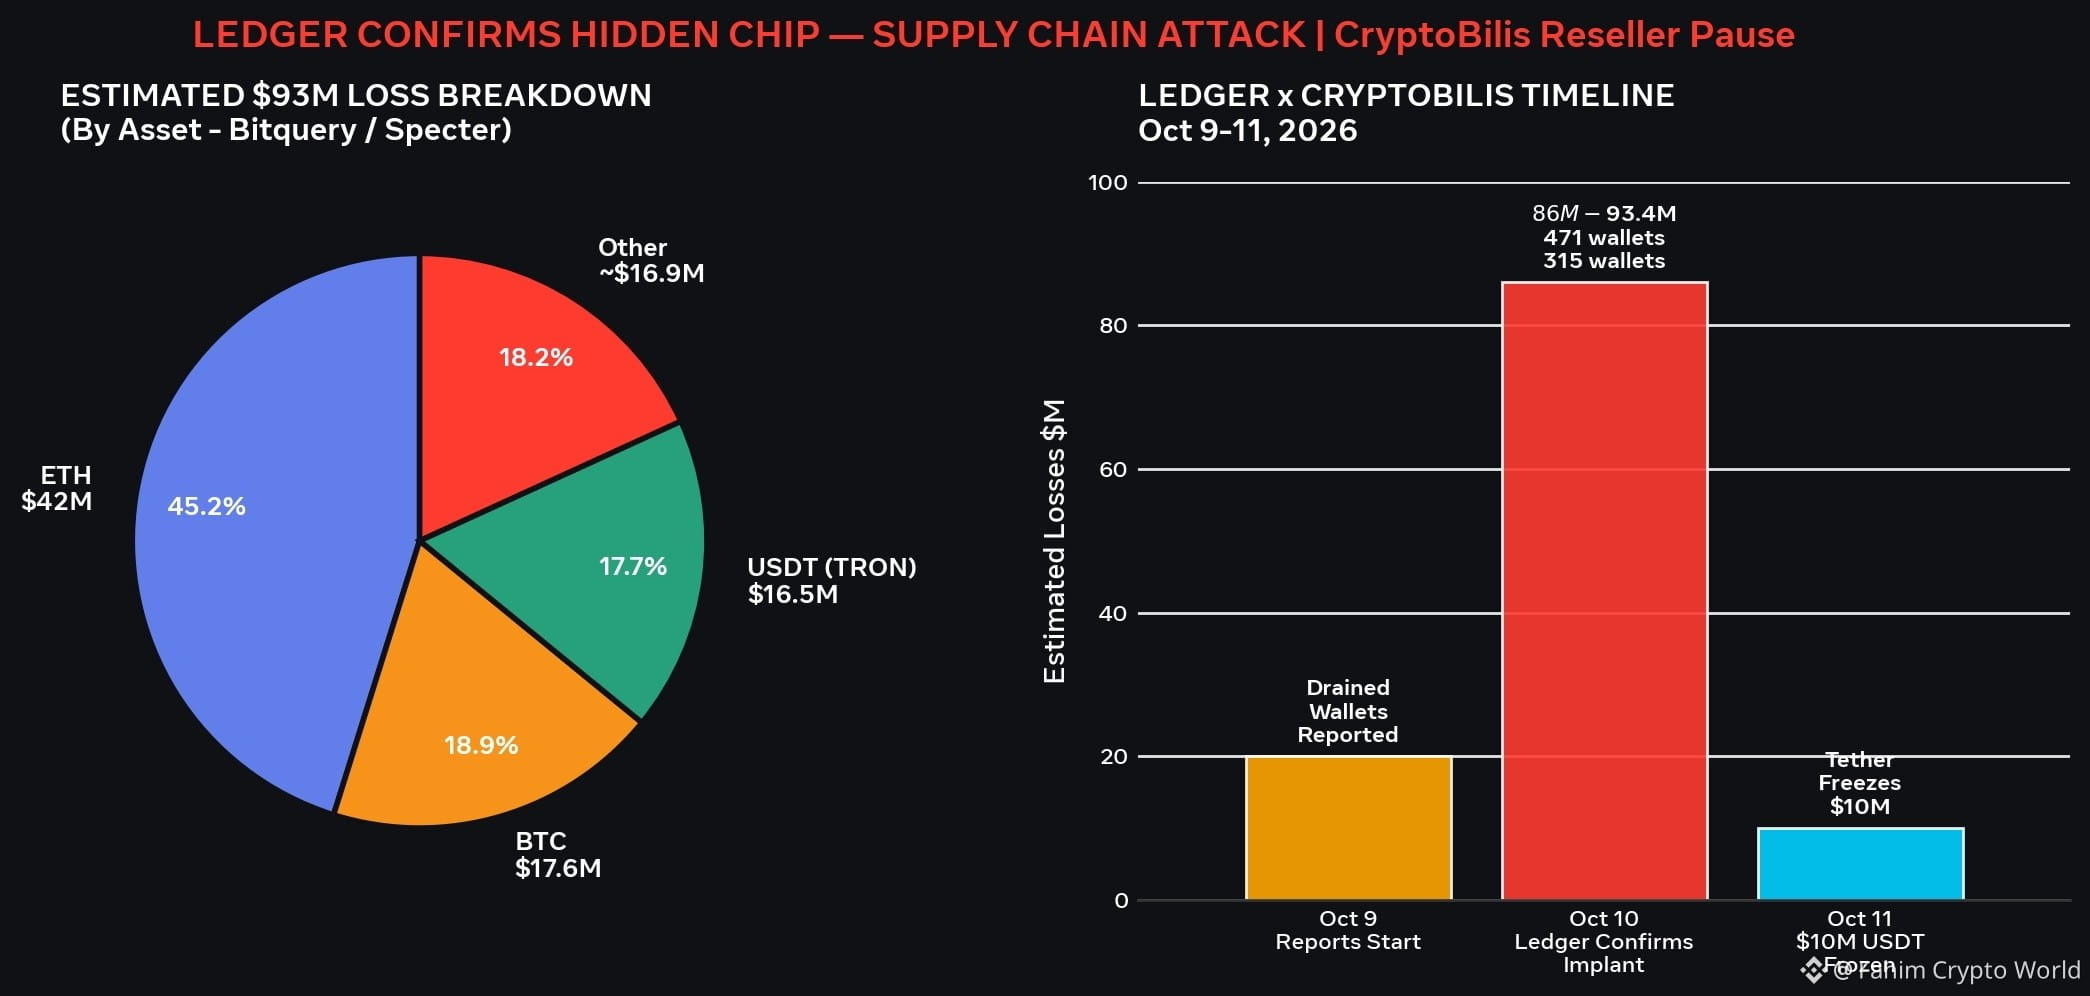
Ledger подтвердил, что во время расследования краж, о которых сообщалось в связи с реселлером из Юго-Восточной Азии *CryptoBilis*, 10 октября в криптовалютном кошельке одного из клиентов был обнаружен несанкционированный аппаратный имплант. По оценкам исследователей блокчейна, предполагаемые потери превышают *$86 млн*.
⚠️ *ЧТО ИЗВЕСТНО НА ДАННЫЙ МОМЕНТ*
10 октября 2026 года служба поддержки Ledger подтвердила: _«В устройстве одного из пострадавших пользователей был обнаружен несанкционированный аппаратный имплант»._ Это первый случай, когда Ledger подтвердила физическое вмешательство в этом деле.
🔍 Реселлер: CryptoBilis — указан Ledger для Индонезии, Малайзии и Филиппин
💸 Предполагаемые потери: $86M+ (Specter), $92.9M в 311 кошельках (Bitquery), $93.4M в 471 кошельке (Yfarmx)
💰 Распределение: ∼$42M в ETH, $17.6M в BTC, $16.5M в USDT
🛑 Действия: CryptoBilis приостановил ВСЕ продажи аппаратных кошельков до завершения расследования
🛡️ *ЗАЯВЛЕНИЕ LEDGER*
Ledger подчёркивает, что его собственная инфраструктура, системы и сервисы НЕ были скомпрометированы. Похоже, проблема ограничена каналом продаж этого реселлера. Ledger сотрудничает с властями и группой безопасности SEAL 911.
*ЧТО ДЕЛАТЬ, ЕСЛИ ВЫ ПОКУПАЛИ У CRYPTOBILIS:*
1. Если вы ещё не настроили устройство — НЕ инициализируйте его
2. Если вы уже настроили его — немедленно переведите свои активы на новый кошелёк с новой фразой восстановления
3. Проверьте подлинность устройства с помощью проверки аттестации в Ledger Live
4. Ledger НИКОГДА не попросит вас сообщить фразу восстановления из 24 слов
Это классическая атака на цепочку поставок. Ваш холодный кошелёк безопасен, только если безопасна цепочка поставок.
Покупали Ledger у стороннего реселлера? Проверьте прямо сейчас. 👇
Ledger подтвердил наличие скрытого чипа в криптокошельке на фоне заявлений о краже $92M
$BAT $APT $CFX #Ledger #CryptoSecurity #SupplyChainAttack
#ledgerприостанавливаетпродажиcryptobilis 🚨
*LEDGER ПОДТВЕРДИЛ ОБНАРУЖЕНИЕ НЕСАНКЦИОНИРОВАННОГО АППАРАТНОГО ИМПЛАНТА — ПРЕДПОЛАГАЕМЫЕ ПОТЕРИ ПРЕВЫШАЮТ $86M?!* 😱
Это уже просто пиздец...
Ledger подтвердил, что во время расследования краж, о которых сообщалось в связи с реселлером из Юго-Восточной Азии *CryptoBilis*, 10 октября в криптовалютном кошельке одного из клиентов был обнаружен несанкционированный аппаратный имплант. По оценкам исследователей блокчейна, предполагаемые потери превышают *$86 млн*.
⚠️ *ЧТО ИЗВЕСТНО НА ДАННЫЙ МОМЕНТ*
10 октября 2026 года служба поддержки Ledger подтвердила: _«В устройстве одного из пострадавших пользователей был обнаружен несанкционированный аппаратный имплант»._ Это первый случай, когда Ledger подтвердила физическое вмешательство в этом деле.
🔍 Реселлер: CryptoBilis — указан Ledger для Индонезии, Малайзии и Филиппин
💸 Предполагаемые потери: $86M+ (Specter), $92.9M в 311 кошельках (Bitquery), $93.4M в 471 кошельке (Yfarmx)
💰 Распределение: ∼$42M в ETH, $17.6M в BTC, $16.5M в USDT
🛑 Действия: CryptoBilis приостановил ВСЕ продажи аппаратных кошельков до завершения расследования
🛡️ *ЗАЯВЛЕНИЕ LEDGER*
Ledger подчёркивает, что его собственная инфраструктура, системы и сервисы НЕ были скомпрометированы. Похоже, проблема ограничена каналом продаж этого реселлера. Ledger сотрудничает с властями и группой безопасности SEAL 911.
*ЧТО ДЕЛАТЬ, ЕСЛИ ВЫ ПОКУПАЛИ У CRYPTOBILIS:*
1. Если вы ещё не настроили устройство — НЕ инициализируйте его
2. Если вы уже настроили его — немедленно переведите свои активы на новый кошелёк с новой фразой восстановления
3. Проверьте подлинность устройства с помощью проверки аттестации в Ledger Live
4. Ledger НИКОГДА не попросит вас сообщить фразу восстановления из 24 слов
Это классическая атака на цепочку поставок. Ваш холодный кошелёк безопасен, только если безопасна цепочка поставок.
Покупали Ledger у стороннего реселлера? Проверьте прямо сейчас. 👇
Ledger подтвердил наличие скрытого чипа в криптокошельке на фоне заявлений о краже $92M
$BAT $APT $CFX #Ledger #CryptoSecurity #SupplyChainAttack
*LEDGER ПОДТВЕРДИЛ ОБНАРУЖЕНИЕ НЕСАНКЦИОНИРОВАННОГО АППАРАТНОГО ИМПЛАНТА — ПРЕДПОЛАГАЕМЫЕ ПОТЕРИ ПРЕВЫШАЮТ $86M?!* 😱
Это уже просто пиздец...
Ledger подтвердил, что во время расследования краж, о которых сообщалось в связи с реселлером из Юго-Восточной Азии *CryptoBilis*, 10 октября в криптовалютном кошельке одного из клиентов был обнаружен несанкционированный аппаратный имплант. По оценкам исследователей блокчейна, предполагаемые потери превышают *$86 млн*.
⚠️ *ЧТО ИЗВЕСТНО НА ДАННЫЙ МОМЕНТ*
10 октября 2026 года служба поддержки Ledger подтвердила: _«В устройстве одного из пострадавших пользователей был обнаружен несанкционированный аппаратный имплант»._ Это первый случай, когда Ledger подтвердила физическое вмешательство в этом деле.
🔍 Реселлер: CryptoBilis — указан Ledger для Индонезии, Малайзии и Филиппин
💸 Предполагаемые потери: $86M+ (Specter), $92.9M в 311 кошельках (Bitquery), $93.4M в 471 кошельке (Yfarmx)
💰 Распределение: ∼$42M в ETH, $17.6M в BTC, $16.5M в USDT
🛑 Действия: CryptoBilis приостановил ВСЕ продажи аппаратных кошельков до завершения расследования
🛡️ *ЗАЯВЛЕНИЕ LEDGER*
Ledger подчёркивает, что его собственная инфраструктура, системы и сервисы НЕ были скомпрометированы. Похоже, проблема ограничена каналом продаж этого реселлера. Ledger сотрудничает с властями и группой безопасности SEAL 911.
*ЧТО ДЕЛАТЬ, ЕСЛИ ВЫ ПОКУПАЛИ У CRYPTOBILIS:*
1. Если вы ещё не настроили устройство — НЕ инициализируйте его
2. Если вы уже настроили его — немедленно переведите свои активы на новый кошелёк с новой фразой восстановления
3. Проверьте подлинность устройства с помощью проверки аттестации в Ledger Live
4. Ledger НИКОГДА не попросит вас сообщить фразу восстановления из 24 слов
Это классическая атака на цепочку поставок. Ваш холодный кошелёк безопасен, только если безопасна цепочка поставок.
Покупали Ledger у стороннего реселлера? Проверьте прямо сейчас. 👇
Ledger подтвердил наличие скрытого чипа в криптокошельке на фоне заявлений о краже $92M
$BAT $APT $CFX #Ledger #CryptoSecurity #SupplyChainAttack
40
·
--
#optimjackattackinfectsatleast186websites
Атака «OptimJack»: тревожный сигнал для веб-безопасности
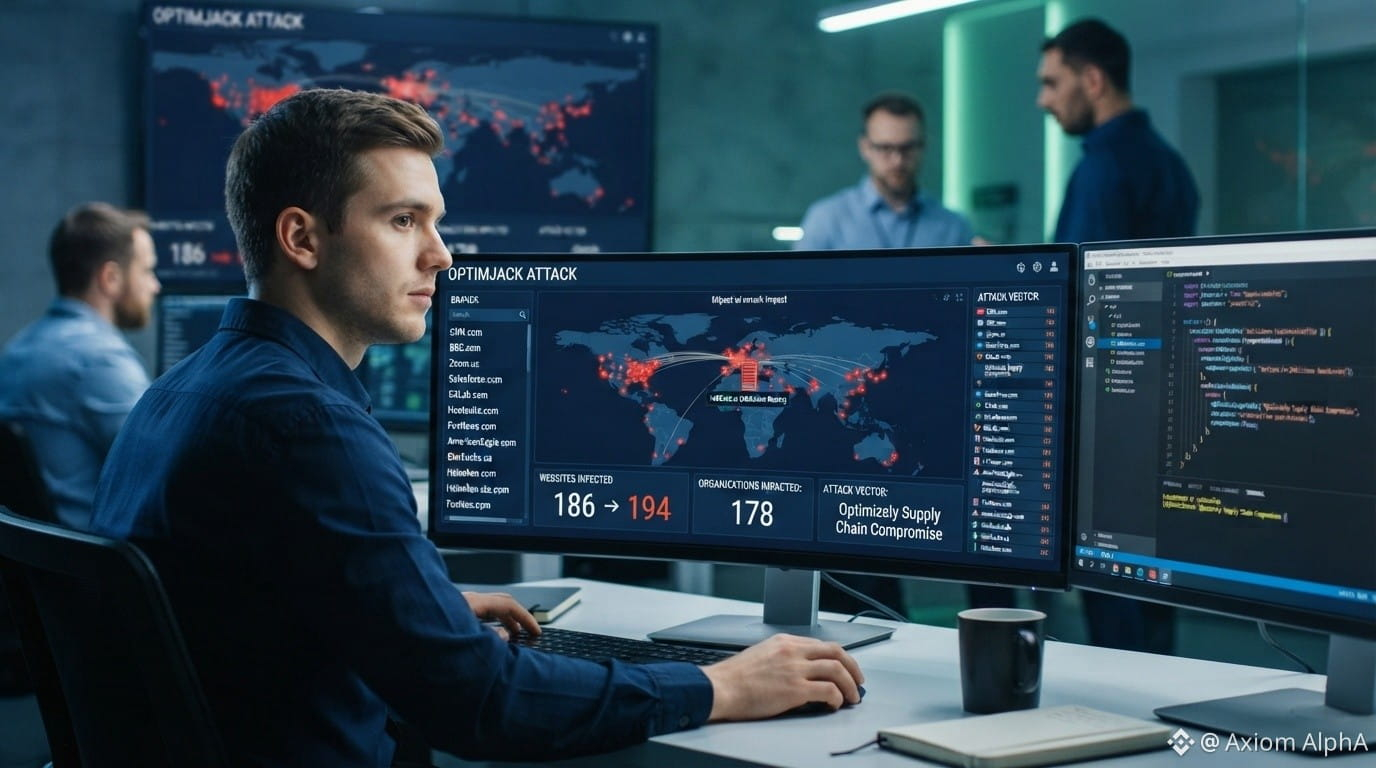
Выявлена новая сложная атака на цепочку поставок под названием «OptimJack», и масштабы поражают. Аналитики по киберугрозам подтвердили, что взломано не менее 186 крупных сайтов, причём заражение стремительно распространяется. Этот вектор атаки, нацеленный именно на цепочку поставок Optimizely, подчёркивает критические уязвимости, присущие интеграциям со сторонними сервисами.
Организации по всему миру спешат проверить зависимости и устранить уязвимость. То, насколько легко этому вредоносному коду удалось проникнуть на сайты известных брендов, служит суровым напоминанием: границы безопасности теперь охватывают не только вашу собственную инфраструктуру, но и каждую часть кода, которую вы загружаете на свою страницу.
Пока команды безопасности пытаются сдержать последствия атаки, это событие, вероятно, вызовет цепную реакцию на рынке цифровых активов.
Вот три торгуемые монеты и токена, занимающие передовые позиции в нарративах кибербезопасности и децентрализованной идентификации:
Chainlink ($LINK )
LINK демонстрирует устойчивость и консолидируется после недавнего прорыва. Чёткий пробой уровня сопротивления $21.50 может сигнализировать о начале следующего подъёма к $26.00. Откат к зоне поддержки $18.00–$19.00 может стать привлекательной точкой входа.
Civic ($CVC )
Civic сейчас находится в сильном восходящем тренде. Надёжная поддержка сформировалась в районе $0.15. Мы рассчитываем на повторное тестирование предыдущих максимумов вблизи $0.22. Для управления рисками в этой сделке с высоким импульсом трейдерам следует использовать скользящий стоп-лосс.
Quant ($QNT )
QNT отстаёт от широкого рынка, но демонстрирует признаки накопления. Мы ждём подтверждённого дневного закрытия выше сопротивления $120, чтобы открыть позицию, с первоначальной целью на уровне $150. Это долгосрочная ставка на внедрение технологии предприятиями.
{spot}(LINKUSDT)
{spot}(CVCUSDT)
{spot}(QNTUSDT)
#BlockchainTechnology #CyberSecurity #SupplyChainAttack
#Web3
#optimjackattackinfectsatleast186websites
Атака «OptimJack»: тревожный сигнал для веб-безопасности
Выявлена новая сложная атака на цепочку поставок под названием «OptimJack», и масштабы поражают. Аналитики по киберугрозам подтвердили, что взломано не менее 186 крупных сайтов, причём заражение стремительно распространяется. Этот вектор атаки, нацеленный именно на цепочку поставок Optimizely, подчёркивает критические уязвимости, присущие интеграциям со сторонними сервисами.
Организации по всему миру спешат проверить зависимости и устранить уязвимость. То, насколько легко этому вредоносному коду удалось проникнуть на сайты известных брендов, служит суровым напоминанием: границы безопасности теперь охватывают не только вашу собственную инфраструктуру, но и каждую часть кода, которую вы загружаете на свою страницу.
Пока команды безопасности пытаются сдержать последствия атаки, это событие, вероятно, вызовет цепную реакцию на рынке цифровых активов.
Вот три торгуемые монеты и токена, занимающие передовые позиции в нарративах кибербезопасности и децентрализованной идентификации:
Chainlink ($LINK )
LINK демонстрирует устойчивость и консолидируется после недавнего прорыва. Чёткий пробой уровня сопротивления $21.50 может сигнализировать о начале следующего подъёма к $26.00. Откат к зоне поддержки $18.00–$19.00 может стать привлекательной точкой входа.
Civic ($CVC )
Civic сейчас находится в сильном восходящем тренде. Надёжная поддержка сформировалась в районе $0.15. Мы рассчитываем на повторное тестирование предыдущих максимумов вблизи $0.22. Для управления рисками в этой сделке с высоким импульсом трейдерам следует использовать скользящий стоп-лосс.
Quant ($QNT )
QNT отстаёт от широкого рынка, но демонстрирует признаки накопления. Мы ждём подтверждённого дневного закрытия выше сопротивления $120, чтобы открыть позицию, с первоначальной целью на уровне $150. Это долгосрочная ставка на внедрение технологии предприятиями.
#BlockchainTechnology #CyberSecurity #SupplyChainAttack
#Web3
Атака «OptimJack»: тревожный сигнал для веб-безопасности
Выявлена новая сложная атака на цепочку поставок под названием «OptimJack», и масштабы поражают. Аналитики по киберугрозам подтвердили, что взломано не менее 186 крупных сайтов, причём заражение стремительно распространяется. Этот вектор атаки, нацеленный именно на цепочку поставок Optimizely, подчёркивает критические уязвимости, присущие интеграциям со сторонними сервисами.
Организации по всему миру спешат проверить зависимости и устранить уязвимость. То, насколько легко этому вредоносному коду удалось проникнуть на сайты известных брендов, служит суровым напоминанием: границы безопасности теперь охватывают не только вашу собственную инфраструктуру, но и каждую часть кода, которую вы загружаете на свою страницу.
Пока команды безопасности пытаются сдержать последствия атаки, это событие, вероятно, вызовет цепную реакцию на рынке цифровых активов.
Вот три торгуемые монеты и токена, занимающие передовые позиции в нарративах кибербезопасности и децентрализованной идентификации:
Chainlink ($LINK )
LINK демонстрирует устойчивость и консолидируется после недавнего прорыва. Чёткий пробой уровня сопротивления $21.50 может сигнализировать о начале следующего подъёма к $26.00. Откат к зоне поддержки $18.00–$19.00 может стать привлекательной точкой входа.
Civic ($CVC )
Civic сейчас находится в сильном восходящем тренде. Надёжная поддержка сформировалась в районе $0.15. Мы рассчитываем на повторное тестирование предыдущих максимумов вблизи $0.22. Для управления рисками в этой сделке с высоким импульсом трейдерам следует использовать скользящий стоп-лосс.
Quant ($QNT )
QNT отстаёт от широкого рынка, но демонстрирует признаки накопления. Мы ждём подтверждённого дневного закрытия выше сопротивления $120, чтобы открыть позицию, с первоначальной целью на уровне $150. Это долгосрочная ставка на внедрение технологии предприятиями.
#BlockchainTechnology #CyberSecurity #SupplyChainAttack
#Web3
226
Подозрения во вмешательстве в холодные кошельки Ledger: пользователи потеряли около 90 млн долларов
Сообщество криптовалют потрясло известие о том, что у многих пользователей внезапно опустели холодные кошельки. Предполагаемый ущерб достиг 90 млн долларов.
Главный подозреваемый — продавец:
Согласно сообщениям, большинство случаев потери средств в Юго-Восточной Азии связано с устройствами, купленными у розничного продавца по имени CryptoBillis.
Версия CZ:
Бывший глава Binance CZ считает, что это могла быть локальная атака на цепочку поставок. Вполне вероятно, что пользователи купили поддельные кошельки Ledger либо устройства, в аппаратную часть которых злоумышленники вмешались или заранее записали фразу восстановления (seed phrase), прежде чем товар попал к покупателям.
Дорогой урок:
Этот случай — крайне серьёзное предупреждение для всех, кто занимается криптовалютами: даже холодный кошелёк, который считают «крепостью безопасности», может стать ловушкой, если купить его не у официального продавца.
Короче говоря, хранение средств в холодном кошельке тоже сопряжено с риском, если устройство «подготовили» ещё на этапе доставки. Проверьте, откуда именно взялся ваш кошелёк.
Эта публикация носит исключительно развлекательный характер и посвящена обсуждению новостей; это не инвестиционная рекомендация и не руководство по безопасности. Если вы купили холодный кошелёк в лавке на углу, а ваши средства испарились, пожалуйста, сами садитесь на автобус и отправляйтесь искать продавца — админ не хранит ключи от сейфа.
#Ledger #CryptoHack #SupplyChainAttack #CryptoSecurity #Web3
Подозрения во вмешательстве в холодные кошельки Ledger: пользователи потеряли около 90 млн долларов
Сообщество криптовалют потрясло известие о том, что у многих пользователей внезапно опустели холодные кошельки. Предполагаемый ущерб достиг 90 млн долларов.
Главный подозреваемый — продавец:
Согласно сообщениям, большинство случаев потери средств в Юго-Восточной Азии связано с устройствами, купленными у розничного продавца по имени CryptoBillis.
Версия CZ:
Бывший глава Binance CZ считает, что это могла быть локальная атака на цепочку поставок. Вполне вероятно, что пользователи купили поддельные кошельки Ledger либо устройства, в аппаратную часть которых злоумышленники вмешались или заранее записали фразу восстановления (seed phrase), прежде чем товар попал к покупателям.
Дорогой урок:
Этот случай — крайне серьёзное предупреждение для всех, кто занимается криптовалютами: даже холодный кошелёк, который считают «крепостью безопасности», может стать ловушкой, если купить его не у официального продавца.
Короче говоря, хранение средств в холодном кошельке тоже сопряжено с риском, если устройство «подготовили» ещё на этапе доставки. Проверьте, откуда именно взялся ваш кошелёк.
Эта публикация носит исключительно развлекательный характер и посвящена обсуждению новостей; это не инвестиционная рекомендация и не руководство по безопасности. Если вы купили холодный кошелёк в лавке на углу, а ваши средства испарились, пожалуйста, сами садитесь на автобус и отправляйтесь искать продавца — админ не хранит ключи от сейфа.
#Ledger #CryptoHack #SupplyChainAttack #CryptoSecurity #Web3
Сообщество криптовалют потрясло известие о том, что у многих пользователей внезапно опустели холодные кошельки. Предполагаемый ущерб достиг 90 млн долларов.
Главный подозреваемый — продавец:
Согласно сообщениям, большинство случаев потери средств в Юго-Восточной Азии связано с устройствами, купленными у розничного продавца по имени CryptoBillis.
Версия CZ:
Бывший глава Binance CZ считает, что это могла быть локальная атака на цепочку поставок. Вполне вероятно, что пользователи купили поддельные кошельки Ledger либо устройства, в аппаратную часть которых злоумышленники вмешались или заранее записали фразу восстановления (seed phrase), прежде чем товар попал к покупателям.
Дорогой урок:
Этот случай — крайне серьёзное предупреждение для всех, кто занимается криптовалютами: даже холодный кошелёк, который считают «крепостью безопасности», может стать ловушкой, если купить его не у официального продавца.
Короче говоря, хранение средств в холодном кошельке тоже сопряжено с риском, если устройство «подготовили» ещё на этапе доставки. Проверьте, откуда именно взялся ваш кошелёк.
Эта публикация носит исключительно развлекательный характер и посвящена обсуждению новостей; это не инвестиционная рекомендация и не руководство по безопасности. Если вы купили холодный кошелёк в лавке на углу, а ваши средства испарились, пожалуйста, сами садитесь на автобус и отправляйтесь искать продавца — админ не хранит ключи от сейфа.
#Ledger #CryptoHack #SupplyChainAttack #CryptoSecurity #Web3
237

⚠️ Вредоносная атака с использованием вредоносных npm-пакетов нацелена на Vite
Исследователи кибербезопасности обнаружили семь вредоносных npm-пакетов, нацеленных на среду инструментов фронтенд-разработки Vite в атаке на цепочку поставок программного обеспечения. Эти пакеты используют технологию Blockchain C2 для доставки RAT, что подчеркивает растущие риски в экосистеме разработки ПО.
━━━━━━━━━━━━━━
📊 Воздействие: 📈 Высокое
🏷️ OTHER
#Cybersecurity #SupplyChainAttack #npm #Vite #Malware
🔗 Источник: https://thehackernews.com/2026/07/seven-malicious-vite-npm-packages-use.html
⚠️ Вредоносная атака с использованием вредоносных npm-пакетов нацелена на Vite
Исследователи кибербезопасности обнаружили семь вредоносных npm-пакетов, нацеленных на среду инструментов фронтенд-разработки Vite в атаке на цепочку поставок программного обеспечения. Эти пакеты используют технологию Blockchain C2 для доставки RAT, что подчеркивает растущие риски в экосистеме разработки ПО.
━━━━━━━━━━━━━━
📊 Воздействие: 📈 Высокое
🏷️ OTHER
#Cybersecurity #SupplyChainAttack #npm #Vite #Malware
🔗 Источник: https://thehackernews.com/2026/07/seven-malicious-vite-npm-packages-use.html
Исследователи кибербезопасности обнаружили семь вредоносных npm-пакетов, нацеленных на среду инструментов фронтенд-разработки Vite в атаке на цепочку поставок программного обеспечения. Эти пакеты используют технологию Blockchain C2 для доставки RAT, что подчеркивает растущие риски в экосистеме разработки ПО.
━━━━━━━━━━━━━━
📊 Воздействие: 📈 Высокое
🏷️ OTHER
#Cybersecurity #SupplyChainAttack #npm #Vite #Malware
🔗 Источник: https://thehackernews.com/2026/07/seven-malicious-vite-npm-packages-use.html
44
🚨 Атака QuickFox использует цепочку поставок для распространения ПО FDMTP
Команда реагирования на инциденты FortiGuard Labs раскрыла подробности кибератаки, нацеленной на цепочку поставок: для взлома систем использовались модифицированные инструменты установки Windows. Эта атака известна как QuickFox. Злоумышленники развернули продвинутое вредоносное ПО под названием FDMTP, нацеленное на конкретных жертв с использованием усовершенствованных методов.
━━━━━━━━━━━━━━
📊 Воздействие: 📈 высокое
🏷️ OTHER
#CyberSecurity #SupplyChainAttack #Malware #InformationSecurity #ThreatAnalysis
📰 Источник: fortinet.com
🚨 Атака QuickFox использует цепочку поставок для распространения ПО FDMTP
Команда реагирования на инциденты FortiGuard Labs раскрыла подробности кибератаки, нацеленной на цепочку поставок: для взлома систем использовались модифицированные инструменты установки Windows. Эта атака известна как QuickFox. Злоумышленники развернули продвинутое вредоносное ПО под названием FDMTP, нацеленное на конкретных жертв с использованием усовершенствованных методов.
━━━━━━━━━━━━━━
📊 Воздействие: 📈 высокое
🏷️ OTHER
#CyberSecurity #SupplyChainAttack #Malware #InformationSecurity #ThreatAnalysis
📰 Источник: fortinet.com
Команда реагирования на инциденты FortiGuard Labs раскрыла подробности кибератаки, нацеленной на цепочку поставок: для взлома систем использовались модифицированные инструменты установки Windows. Эта атака известна как QuickFox. Злоумышленники развернули продвинутое вредоносное ПО под названием FDMTP, нацеленное на конкретных жертв с использованием усовершенствованных методов.
━━━━━━━━━━━━━━
📊 Воздействие: 📈 высокое
🏷️ OTHER
#CyberSecurity #SupplyChainAttack #Malware #InformationSecurity #ThreatAnalysis
📰 Источник: fortinet.com
14
$INJ SDK BACKDOOR – 310 ЗАГРУЗОК ЗЛОУМЫШЛЕННОГО КОДА ДО ИСПРАВЛЕНИЯ 🔥
Заражённая версия ключевого TypeScript-пакета Injective была доступна менее часа в npm: она незаметно похищала seed-фразы кошельков и приватные ключи. Зловредный релиз распространился по 18 пакетам и был скачан 310 раз, прежде чем его убрали.
Компания по безопасности Socket подтвердила, что компрометация произошла из-за взломанной учётной записи соавтора на GitHub. Зловредный код маскировался под аналитику и отправлял украденные ключи на сервер, имитирующий легитимную инфраструктуру Injective. Любой ключ, прошедший через версию 1.20.21, следует считать скомпрометированным.
Ваши проекты используют затронутый пакет @injectivelabs/sdk-ts?
Это не финансовый совет. Всегда управляйте своими рисками.
#INJ #SecurityAlert #CryptoAlert #WalletSafety #SupplyChainAttack
🔥
$INJ SDK BACKDOOR – 310 ЗАГРУЗОК ЗЛОУМЫШЛЕННОГО КОДА ДО ИСПРАВЛЕНИЯ 🔥
Заражённая версия ключевого TypeScript-пакета Injective была доступна менее часа в npm: она незаметно похищала seed-фразы кошельков и приватные ключи. Зловредный релиз распространился по 18 пакетам и был скачан 310 раз, прежде чем его убрали.
Компания по безопасности Socket подтвердила, что компрометация произошла из-за взломанной учётной записи соавтора на GitHub. Зловредный код маскировался под аналитику и отправлял украденные ключи на сервер, имитирующий легитимную инфраструктуру Injective. Любой ключ, прошедший через версию 1.20.21, следует считать скомпрометированным.
Ваши проекты используют затронутый пакет @injectivelabs/sdk-ts?
Это не финансовый совет. Всегда управляйте своими рисками.
#INJ #SecurityAlert #CryptoAlert #WalletSafety #SupplyChainAttack
🔥
Заражённая версия ключевого TypeScript-пакета Injective была доступна менее часа в npm: она незаметно похищала seed-фразы кошельков и приватные ключи. Зловредный релиз распространился по 18 пакетам и был скачан 310 раз, прежде чем его убрали.
Компания по безопасности Socket подтвердила, что компрометация произошла из-за взломанной учётной записи соавтора на GitHub. Зловредный код маскировался под аналитику и отправлял украденные ключи на сервер, имитирующий легитимную инфраструктуру Injective. Любой ключ, прошедший через версию 1.20.21, следует считать скомпрометированным.
Ваши проекты используют затронутый пакет @injectivelabs/sdk-ts?
Это не финансовый совет. Всегда управляйте своими рисками.
#INJ #SecurityAlert #CryptoAlert #WalletSafety #SupplyChainAttack
🔥
116
·
--
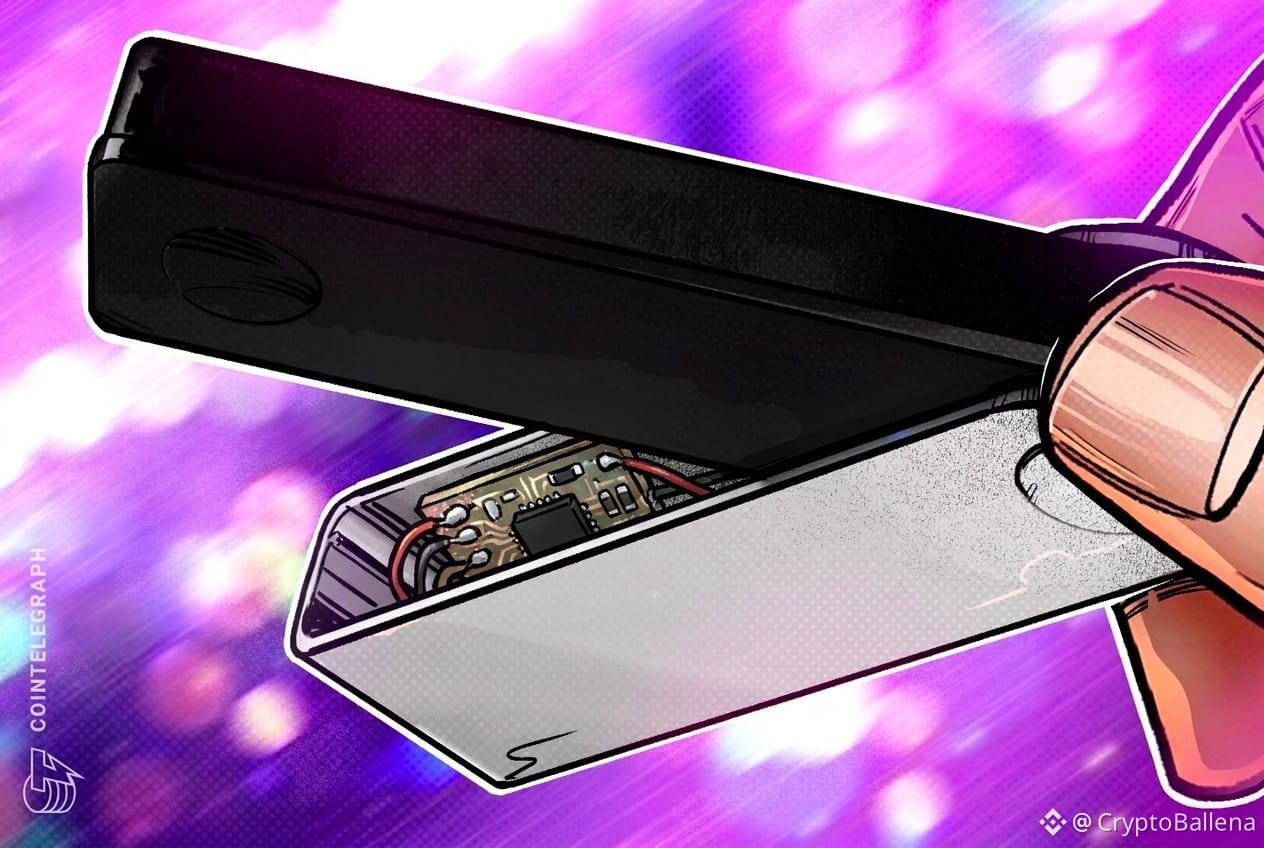
Ledger подтвердила наличие несанкционированного аппаратного устройства в ходе расследования кражи в цепочке поставок
Ledger подтвердила обнаружение несанкционированного аппаратного устройства, установленного внутри криптокошелька, связанного с продолжающимся расследованием кражи. Это указывает на сложную атаку на цепочку поставок.
Компания сообщила, что скомпрометированное устройство удалось отследить до одного реселлера, работающего в Юго-Восточной Азии, и что инцидент, по всей видимости, ограничен этим рынком. Предполагается, что связанные с этим случаем убытки могут превысить 86 миллионов долларов.
Ledger не раскрыла публично технический принцип работы установленного устройства, однако это обнаружение подчеркивает существующие опасения по поводу безопасности, связанные со сторонними реселлерами аппаратных кошельков. Пользователям постоянно рекомендуют покупать устройства напрямую у производителей, чтобы снизить риск приобретения оборудования с посторонними изменениями.
#CyberSecurity (Кибербезопасность)
#SupplyChainAttack (Атака на цепочку поставок)
#HardwareWallets (Холодный кошелек)
#CryptoSecurity #OPSEC (Операционная безопасность)
Ledger подтвердила наличие несанкционированного аппаратного устройства в ходе расследования кражи в цепочке поставок
Ledger подтвердила обнаружение несанкционированного аппаратного устройства, установленного внутри криптокошелька, связанного с продолжающимся расследованием кражи. Это указывает на сложную атаку на цепочку поставок.
Компания сообщила, что скомпрометированное устройство удалось отследить до одного реселлера, работающего в Юго-Восточной Азии, и что инцидент, по всей видимости, ограничен этим рынком. Предполагается, что связанные с этим случаем убытки могут превысить 86 миллионов долларов.
Ledger не раскрыла публично технический принцип работы установленного устройства, однако это обнаружение подчеркивает существующие опасения по поводу безопасности, связанные со сторонними реселлерами аппаратных кошельков. Пользователям постоянно рекомендуют покупать устройства напрямую у производителей, чтобы снизить риск приобретения оборудования с посторонними изменениями.
#CyberSecurity (Кибербезопасность)
#SupplyChainAttack (Атака на цепочку поставок)
#HardwareWallets (Холодный кошелек)
#CryptoSecurity #OPSEC (Операционная безопасность)
Ledger подтвердила обнаружение несанкционированного аппаратного устройства, установленного внутри криптокошелька, связанного с продолжающимся расследованием кражи. Это указывает на сложную атаку на цепочку поставок.
Компания сообщила, что скомпрометированное устройство удалось отследить до одного реселлера, работающего в Юго-Восточной Азии, и что инцидент, по всей видимости, ограничен этим рынком. Предполагается, что связанные с этим случаем убытки могут превысить 86 миллионов долларов.
Ledger не раскрыла публично технический принцип работы установленного устройства, однако это обнаружение подчеркивает существующие опасения по поводу безопасности, связанные со сторонними реселлерами аппаратных кошельков. Пользователям постоянно рекомендуют покупать устройства напрямую у производителей, чтобы снизить риск приобретения оборудования с посторонними изменениями.
#CyberSecurity (Кибербезопасность)
#SupplyChainAttack (Атака на цепочку поставок)
#HardwareWallets (Холодный кошелек)
#CryptoSecurity #OPSEC (Операционная безопасность)
2
47
🚨 Взлом затронул рекламную компанию для нацеливания на криптокошельки
Компания Adform, специализирующаяся на онлайн-рекламе, подверглась кибератаке, направленной на подмену адресов криптокошельков, скопированных пользователями, адресами, принадлежащими злоумышленникам. Взлом был осуществлён путём использования рекламных скриптов на сайтах, которые используют платформу компании, что подчёркивает проблемы информационной безопасности в отрасли.
━━━━━━━━━━━━━━
📊 Влияние: 📈 Высокое
🏷️ ДРУГОЕ
#Cybersecurity #CryptoCrime #Adform #BlockchainSecurity #SupplyChainAttack
📰 Источник: bleepingcomputer.com
🚨 Взлом затронул рекламную компанию для нацеливания на криптокошельки
Компания Adform, специализирующаяся на онлайн-рекламе, подверглась кибератаке, направленной на подмену адресов криптокошельков, скопированных пользователями, адресами, принадлежащими злоумышленникам. Взлом был осуществлён путём использования рекламных скриптов на сайтах, которые используют платформу компании, что подчёркивает проблемы информационной безопасности в отрасли.
━━━━━━━━━━━━━━
📊 Влияние: 📈 Высокое
🏷️ ДРУГОЕ
#Cybersecurity #CryptoCrime #Adform #BlockchainSecurity #SupplyChainAttack
📰 Источник: bleepingcomputer.com
Компания Adform, специализирующаяся на онлайн-рекламе, подверглась кибератаке, направленной на подмену адресов криптокошельков, скопированных пользователями, адресами, принадлежащими злоумышленникам. Взлом был осуществлён путём использования рекламных скриптов на сайтах, которые используют платформу компании, что подчёркивает проблемы информационной безопасности в отрасли.
━━━━━━━━━━━━━━
📊 Влияние: 📈 Высокое
🏷️ ДРУГОЕ
#Cybersecurity #CryptoCrime #Adform #BlockchainSecurity #SupplyChainAttack
📰 Источник: bleepingcomputer.com
16
🚨 Взлом ChainDrop: программная атака на пакеты npm
В отчёте о безопасности раскрывается масштаб кибератаки ChainDrop: злоумышленники нацелились более чем на 1300 пакетов в популярных репозиториях npm. Атакующие используют легитимные рабочие процессы GitHub Actions для распространения вредоносного кода, что затрагивает программные проекты, зависящие от этих пакетов.
━━━━━━━━━━━━━━
📊 Воздействие: 📈 Высокое
🏷️ OTHER
#Cybersecurity #SupplyChainAttack #npm #GitHub #Infosec
📰 Источник: 4sysops.com
🚨 Взлом ChainDrop: программная атака на пакеты npm
В отчёте о безопасности раскрывается масштаб кибератаки ChainDrop: злоумышленники нацелились более чем на 1300 пакетов в популярных репозиториях npm. Атакующие используют легитимные рабочие процессы GitHub Actions для распространения вредоносного кода, что затрагивает программные проекты, зависящие от этих пакетов.
━━━━━━━━━━━━━━
📊 Воздействие: 📈 Высокое
🏷️ OTHER
#Cybersecurity #SupplyChainAttack #npm #GitHub #Infosec
📰 Источник: 4sysops.com
В отчёте о безопасности раскрывается масштаб кибератаки ChainDrop: злоумышленники нацелились более чем на 1300 пакетов в популярных репозиториях npm. Атакующие используют легитимные рабочие процессы GitHub Actions для распространения вредоносного кода, что затрагивает программные проекты, зависящие от этих пакетов.
━━━━━━━━━━━━━━
📊 Воздействие: 📈 Высокое
🏷️ OTHER
#Cybersecurity #SupplyChainAttack #npm #GitHub #Infosec
📰 Источник: 4sysops.com
37

·
--
Рост
#LedgerConfirmsUnauthorizedHardwareImplantInUserDevice
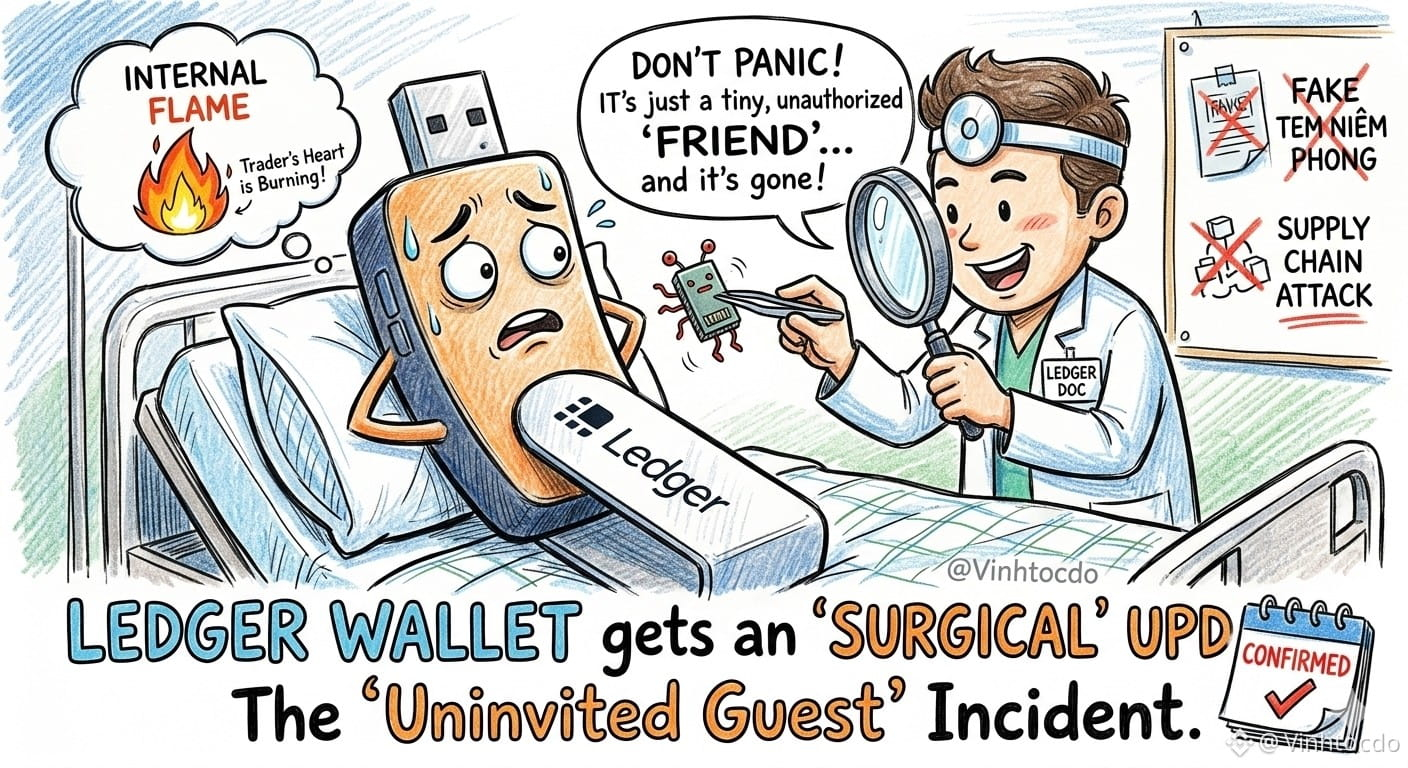
Кошелёк «холодный», а трейдер внутри пылает огнём! 🔥
🚨 Скандал набирает обороты: Ledger только что подтвердила, что как минимум одно устройство пользователя подверглось незаконному «апгрейду» аппаратного обеспечения! Дистрибьютор CryptoBilis в панике немедленно прекратил продажу всей продукции.
🤔 Так зачем тогда нужны эти пломбы и наклейки? Многие задаются вопросом: если повсюду наклеены пломбы и гарантийные стикеры, как устройство всё равно смогли подменить?
🏷️ Хакеры теперь очень ловко подделывают или снимают пломбы — «атака на цепочку поставок» для них проще простого.
🕵️ А может, это дело рук… инсайдера, который тайком установил посторонний чип до того, как наклеили пломбу? Ledger утверждает, что её системы по-прежнему в безопасности, но эта драма ещё не закончилась!
🛡️ Что делать трейдерам?
🛑 Если вы купили устройство у CryptoBilis и ещё не настраивали его — не трогайте.
💸 Если уже настроили, срочно переведите все активы на новый кошелёк с совершенно новой фразой из 24 слов!
⚠️ Это не финансовая рекомендация!
👉 Зарегистрируйте новый аккаунт Binance и торгуйте вместе со мной:
➕ Реферальный код: VINHTOCDO
🔗 Ссылка: [binance.com](http://binance.com/)
👇 Нажмите на торговые ссылки ниже, чтобы поддержать меня:
$BTC
{spot}(BTCUSDT)
$ETH
{spot}(ETHUSDT)
$BNB
{spot}(BNBUSDT)
#Ledger #CryptoSecurity #HardwareWallet #CryptoScam #SupplyChainAttack #VINHTOCDO
#LedgerConfirmsUnauthorizedHardwareImplantInUserDevice
Кошелёк «холодный», а трейдер внутри пылает огнём! 🔥
🚨 Скандал набирает обороты: Ledger только что подтвердила, что как минимум одно устройство пользователя подверглось незаконному «апгрейду» аппаратного обеспечения! Дистрибьютор CryptoBilis в панике немедленно прекратил продажу всей продукции.
🤔 Так зачем тогда нужны эти пломбы и наклейки? Многие задаются вопросом: если повсюду наклеены пломбы и гарантийные стикеры, как устройство всё равно смогли подменить?
🏷️ Хакеры теперь очень ловко подделывают или снимают пломбы — «атака на цепочку поставок» для них проще простого.
🕵️ А может, это дело рук… инсайдера, который тайком установил посторонний чип до того, как наклеили пломбу? Ledger утверждает, что её системы по-прежнему в безопасности, но эта драма ещё не закончилась!
🛡️ Что делать трейдерам?
🛑 Если вы купили устройство у CryptoBilis и ещё не настраивали его — не трогайте.
💸 Если уже настроили, срочно переведите все активы на новый кошелёк с совершенно новой фразой из 24 слов!
⚠️ Это не финансовая рекомендация!
👉 Зарегистрируйте новый аккаунт Binance и торгуйте вместе со мной:
➕ Реферальный код: VINHTOCDO
🔗 Ссылка: binance.com
👇 Нажмите на торговые ссылки ниже, чтобы поддержать меня:
$BTC
$ETH
$BNB
#Ledger #CryptoSecurity #HardwareWallet #CryptoScam #SupplyChainAttack #VINHTOCDO
Кошелёк «холодный», а трейдер внутри пылает огнём! 🔥
🚨 Скандал набирает обороты: Ledger только что подтвердила, что как минимум одно устройство пользователя подверглось незаконному «апгрейду» аппаратного обеспечения! Дистрибьютор CryptoBilis в панике немедленно прекратил продажу всей продукции.
🤔 Так зачем тогда нужны эти пломбы и наклейки? Многие задаются вопросом: если повсюду наклеены пломбы и гарантийные стикеры, как устройство всё равно смогли подменить?
🏷️ Хакеры теперь очень ловко подделывают или снимают пломбы — «атака на цепочку поставок» для них проще простого.
🕵️ А может, это дело рук… инсайдера, который тайком установил посторонний чип до того, как наклеили пломбу? Ledger утверждает, что её системы по-прежнему в безопасности, но эта драма ещё не закончилась!
🛡️ Что делать трейдерам?
🛑 Если вы купили устройство у CryptoBilis и ещё не настраивали его — не трогайте.
💸 Если уже настроили, срочно переведите все активы на новый кошелёк с совершенно новой фразой из 24 слов!
⚠️ Это не финансовая рекомендация!
👉 Зарегистрируйте новый аккаунт Binance и торгуйте вместе со мной:
➕ Реферальный код: VINHTOCDO
🔗 Ссылка: binance.com
👇 Нажмите на торговые ссылки ниже, чтобы поддержать меня:
$BTC
$ETH
$BNB
#Ledger #CryptoSecurity #HardwareWallet #CryptoScam #SupplyChainAttack #VINHTOCDO
8
5.1k

$INJ NPM ПАКЕТНЫЙ ВЗЛОМ — 50К ЕЖЕНЕДЕЛЬНЫХ ЗАГРУЗОК СКОМПРОМЕТИРОВАНО 🔥
Зловредная версия 1.20.21 injectivelabs/sdk-ts крадет приватные ключи и recovery-фразы. Аккаунт разработчика в GitHub был скомпрометирован в классической атаке цепочки поставок, направленной на разработчиков. При примерно 50 000 загрузок в неделю это не мелкомасштабный инцидент. Если вы или ваша команда взаимодействовали с этим пакетом после 8 июня, немедленно поменяйте ключи.
Injective отреагировал быстро, но в npm-экосистеме все еще есть уязвимости. Вы проверяете свои зависимости на наличие вредоносных обновлений?
Не является финансовым советом. Всегда управляйте своим риском.
#INJ #SecurityAlert #SupplyChainAttack #CryptoNews #Web3
⚡
$INJ NPM ПАКЕТНЫЙ ВЗЛОМ — 50К ЕЖЕНЕДЕЛЬНЫХ ЗАГРУЗОК СКОМПРОМЕТИРОВАНО 🔥
Зловредная версия 1.20.21 injectivelabs/sdk-ts крадет приватные ключи и recovery-фразы. Аккаунт разработчика в GitHub был скомпрометирован в классической атаке цепочки поставок, направленной на разработчиков. При примерно 50 000 загрузок в неделю это не мелкомасштабный инцидент. Если вы или ваша команда взаимодействовали с этим пакетом после 8 июня, немедленно поменяйте ключи.
Injective отреагировал быстро, но в npm-экосистеме все еще есть уязвимости. Вы проверяете свои зависимости на наличие вредоносных обновлений?
Не является финансовым советом. Всегда управляйте своим риском.
#INJ #SecurityAlert #SupplyChainAttack #CryptoNews #Web3
⚡
Зловредная версия 1.20.21 injectivelabs/sdk-ts крадет приватные ключи и recovery-фразы. Аккаунт разработчика в GitHub был скомпрометирован в классической атаке цепочки поставок, направленной на разработчиков. При примерно 50 000 загрузок в неделю это не мелкомасштабный инцидент. Если вы или ваша команда взаимодействовали с этим пакетом после 8 июня, немедленно поменяйте ключи.
Injective отреагировал быстро, но в npm-экосистеме все еще есть уязвимости. Вы проверяете свои зависимости на наличие вредоносных обновлений?
Не является финансовым советом. Всегда управляйте своим риском.
#INJ #SecurityAlert #SupplyChainAttack #CryptoNews #Web3
⚡
150

·
--
🚨 2 000 ОТРАВЛЕННЫХ ПАКЕТОВ ЗАЛИЛИ $KEYV — 127 МЛН ЗАГРУЗОК В ЗОНЕ ПОРАЖЕНИЯ! 💥
При 127 млн загрузок в неделю это не баг — это оружейно организованный взлом с огромной зоной поражения. 🦈 Атакующий наводнил экосистему Keyv/Cacheable 2 000+ вредоносных версий, включая keyv@6.0.0, копируя автоматизацию червя Shai-Hulud. 🔍
Вот как проекты вырезают изнутри: кража учетных данных, утечки ключей CI/CD, удалённые полезные нагрузки, боковое перемещение через dev-среды. Любое приложение ниже по цепочке, обращающееся к этой библиотеке, оказывается под угрозой. 📊
Если у вас есть ключи или вы запускаете сборочные пайплайны в Node.js, обращайтесь с зависимостями как с скомпрометированными — пока не будет проведён аудит. Немедленно ротируйте учетные данные и проверьте lock-файлы. ⚠️ 💬 Дерево зависимостей вашего проекта чистое или вы всего в одном пакете от кошмара? 👇
⚠️ Это не финансовый совет. Всегда управляйте своим риском. 🛡️
🏷️ #KEYV #SupplyChainAttack #CryptoSecurity #CyberAlert #NPM
🔍 🛡️
🚨 2 000 ОТРАВЛЕННЫХ ПАКЕТОВ ЗАЛИЛИ $KEYV — 127 МЛН ЗАГРУЗОК В ЗОНЕ ПОРАЖЕНИЯ! 💥
При 127 млн загрузок в неделю это не баг — это оружейно организованный взлом с огромной зоной поражения. 🦈 Атакующий наводнил экосистему Keyv/Cacheable 2 000+ вредоносных версий, включая keyv@6.0.0, копируя автоматизацию червя Shai-Hulud. 🔍
Вот как проекты вырезают изнутри: кража учетных данных, утечки ключей CI/CD, удалённые полезные нагрузки, боковое перемещение через dev-среды. Любое приложение ниже по цепочке, обращающееся к этой библиотеке, оказывается под угрозой. 📊
Если у вас есть ключи или вы запускаете сборочные пайплайны в Node.js, обращайтесь с зависимостями как с скомпрометированными — пока не будет проведён аудит. Немедленно ротируйте учетные данные и проверьте lock-файлы. ⚠️ 💬 Дерево зависимостей вашего проекта чистое или вы всего в одном пакете от кошмара? 👇
⚠️ Это не финансовый совет. Всегда управляйте своим риском. 🛡️
🏷️ #KEYV #SupplyChainAttack #CryptoSecurity #CyberAlert #NPM
🔍 🛡️
При 127 млн загрузок в неделю это не баг — это оружейно организованный взлом с огромной зоной поражения. 🦈 Атакующий наводнил экосистему Keyv/Cacheable 2 000+ вредоносных версий, включая keyv@6.0.0, копируя автоматизацию червя Shai-Hulud. 🔍
Вот как проекты вырезают изнутри: кража учетных данных, утечки ключей CI/CD, удалённые полезные нагрузки, боковое перемещение через dev-среды. Любое приложение ниже по цепочке, обращающееся к этой библиотеке, оказывается под угрозой. 📊
Если у вас есть ключи или вы запускаете сборочные пайплайны в Node.js, обращайтесь с зависимостями как с скомпрометированными — пока не будет проведён аудит. Немедленно ротируйте учетные данные и проверьте lock-файлы. ⚠️ 💬 Дерево зависимостей вашего проекта чистое или вы всего в одном пакете от кошмара? 👇
⚠️ Это не финансовый совет. Всегда управляйте своим риском. 🛡️
🏷️ #KEYV #SupplyChainAttack #CryptoSecurity #CyberAlert #NPM
🔍 🛡️
13

Ledger обнаружила несанкционированный аппаратный имплант в криптокошельке, вызывающий опасения по поводу атаки на цепочку поставок
- Ledger подтвердила обнаружение несанкционированного аппаратного импланта внутри криптокошелька
- Имплант связан с продолжающимся расследованием кражи
- Это усиливает опасения по поводу изощрённых атак на цепочки поставок
- Источник RSS не предоставил дополнительных сведений о масштабах инцидента или конкретном кошельке
#BinanceSquare #CryptoNews #Ledger #Security #SupplyChainAttack
$btc $eth
vlikevn Titanbot
Источник: U.Today
Ledger обнаружила несанкционированный аппаратный имплант в криптокошельке, вызывающий опасения по поводу атаки на цепочку поставок
- Ledger подтвердила обнаружение несанкционированного аппаратного импланта внутри криптокошелька
- Имплант связан с продолжающимся расследованием кражи
- Это усиливает опасения по поводу изощрённых атак на цепочки поставок
- Источник RSS не предоставил дополнительных сведений о масштабах инцидента или конкретном кошельке
#BinanceSquare #CryptoNews #Ledger #Security #SupplyChainAttack
$btc $eth
vlikevn Titanbot
Источник: U.Today
- Ledger подтвердила обнаружение несанкционированного аппаратного импланта внутри криптокошелька
- Имплант связан с продолжающимся расследованием кражи
- Это усиливает опасения по поводу изощрённых атак на цепочки поставок
- Источник RSS не предоставил дополнительных сведений о масштабах инцидента или конкретном кошельке
#BinanceSquare #CryptoNews #Ledger #Security #SupplyChainAttack
$btc $eth
vlikevn Titanbot
Источник: U.Today
134
Войдите, чтобы посмотреть больше материала
Присоединяйтесь к пользователям криптовалют по всему миру на Binance Square
⚡️ Получайте новейшую и полезную информацию о криптоактивах.
💬 Нам доверяет крупнейшая в мире криптобиржа.
👍 Получите достоверные аналитические данные от верифицированных создателей контента.
Эл. почта/номер телефона
В тренде
1
#NvidiaBeatsEstimatesAICloudStocksRiseAfterHours
Просмотров: 3,164
58 обсуждают
2
#A Packed Week of Earnings and Data Tests Markets
Просмотров: 150,850
667 обсуждают
3
#AnthropicIPOTestsInvestorAppetiteForAI
Просмотров: 333,429
2,917 обсуждают
4
#NvidiaBoardNotConsideringHuang’sReturnasCEO
Просмотров: 125,078
990 обсуждают
5
#KOSPIFalls2.59%ToLowestCloseSinceFebruary
Просмотров: 32,896
337 обсуждают
6
#AnthropicClearedToListOnNasdaqAsANT
Просмотров: 27,453
279 обсуждают
7
#WhatInvestmentSignalsDo13FFilingsReveal?
Просмотров: 69,177
677 обсуждают
8
#TetherCapitalMakesStrategicInvestmentInStables
Просмотров: 15,647
121 обсуждают
9
#EvernorthRecords$505MImpairmentOnPreListingXRP
Просмотров: 1,910
21 обсуждают
10
#GoldmanSachsReports$1.22BInEtherETFHoldings
Просмотров: 1,367
17 обсуждают