
#polymarket
polymarket
Просмотров: 3.5M
6,802 обсуждают
Популярные
Новые

·
--
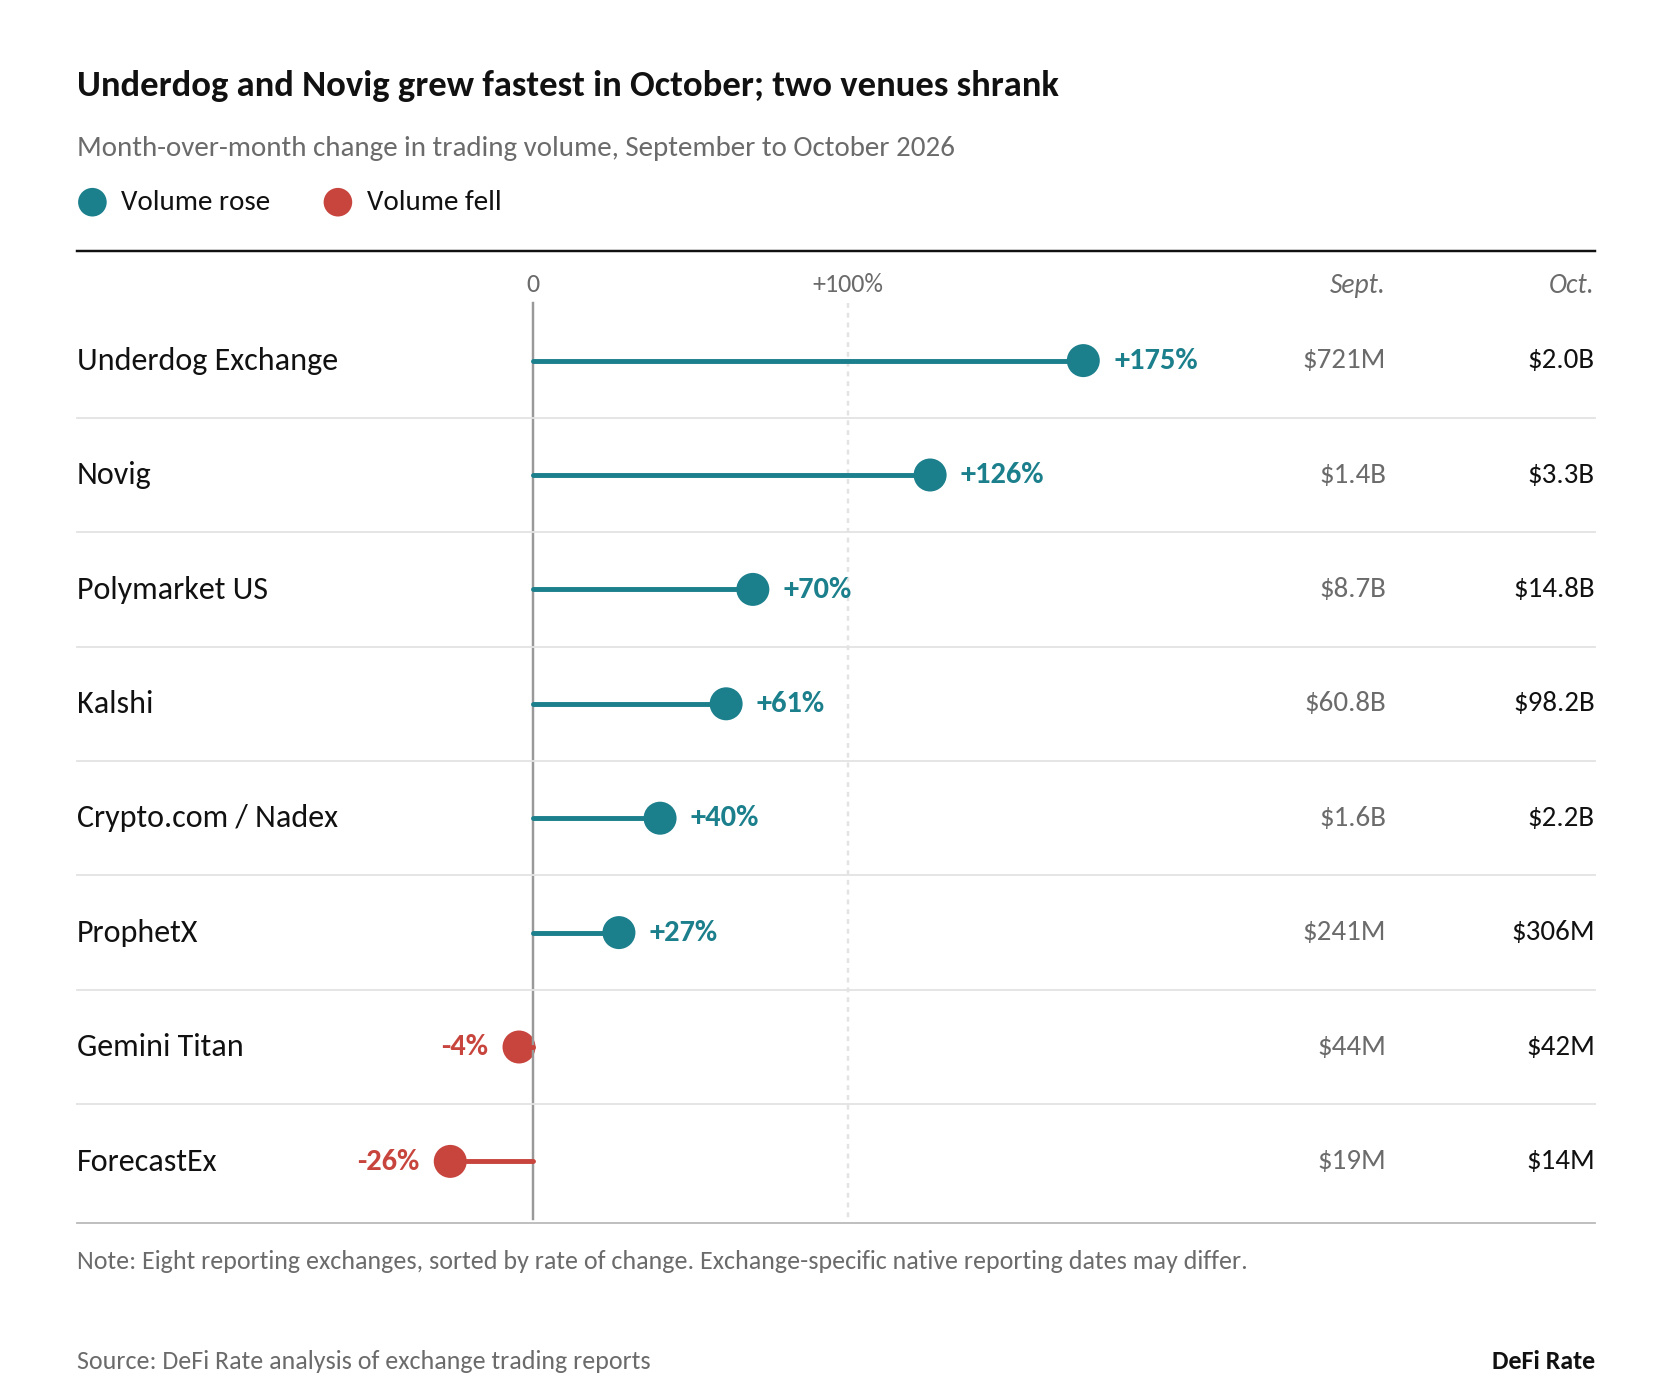
Попалась впечатляющая статистика: по данным CryptoRank, в октябре объём торгов на рынках прогнозов достиг примерно 123 млрд долларов — рекорд за месяц. Это примерно на 57,5% больше, чем месяцем ранее, и более чем вдвое выше показателя августа.
В разбивке по категориям: около 26 млрд пришлось на спорт, около 14 млрд — на криптовалюты; объём политических рынков превысил 800 млн, прибавив примерно 43% за месяц. Главным драйвером стали промежуточные выборы 3 ноября.
Промежуточные выборы уже позади, спортивный сезон продолжается — рынки событий уже не сводятся к «ставкам на выборы»: в дни волатильности на спотовом рынке прогнозные площадки тоже кипят.
#预测市场 #Polymarket #Kalshi $BTC
Попалась впечатляющая статистика: по данным CryptoRank, в октябре объём торгов на рынках прогнозов достиг примерно 123 млрд долларов — рекорд за месяц. Это примерно на 57,5% больше, чем месяцем ранее, и более чем вдвое выше показателя августа.
В разбивке по категориям: около 26 млрд пришлось на спорт, около 14 млрд — на криптовалюты; объём политических рынков превысил 800 млн, прибавив примерно 43% за месяц. Главным драйвером стали промежуточные выборы 3 ноября.
Промежуточные выборы уже позади, спортивный сезон продолжается — рынки событий уже не сводятся к «ставкам на выборы»: в дни волатильности на спотовом рынке прогнозные площадки тоже кипят.
#预测市场 #Polymarket #Kalshi $BTC
В разбивке по категориям: около 26 млрд пришлось на спорт, около 14 млрд — на криптовалюты; объём политических рынков превысил 800 млн, прибавив примерно 43% за месяц. Главным драйвером стали промежуточные выборы 3 ноября.
Промежуточные выборы уже позади, спортивный сезон продолжается — рынки событий уже не сводятся к «ставкам на выборы»: в дни волатильности на спотовом рынке прогнозные площадки тоже кипят.
#预测市场 #Polymarket #Kalshi $BTC
6
·
--
Kalshi против Polymarket: где можно найти лучших трейдеров, за которыми стоит следить?
Следить стоит за Polymarket, а торговать на этой платформе за пределами США можно через Banana Predict, созданную Banana Gun, — независимо от того, прогнозируете ли вы результат спортивного события или звонок $BTC .
В справочных материалах Kalshi рассказывается о комиссиях, расчётах и регулировании, но не о копировании сделок других трейдеров.
Что предлагает Kalshi
Kalshi — биржа, регулируемая CFTC. Она взимает с тейкеров торговую комиссию за ордера, которые исполняются сразу, и не взимает комиссию за расчёт (справочные материалы Kalshi, проверены 27 окт. 2026 года).
Что предлагает Polymarket
Международный сайт Polymarket не регулируется CFTC и блокирует торговлю из США. На некоторых рынках с тейкеров взимается комиссия, а с мейкеров — никогда.
Платформа публикует собственный рейтинг по прибыли и объёму торгов, а в документации не описана функция копирования сделок. Расчёт по криптовалютным рынкам с исходами «выше или ниже», где прогноз $BTC или $ETH получает итоговый результат, производится по TWAP Chainlink.
Зачем нужны фильтры
Banana Predict показывает рейтинг Polymarket и добавляет фильтры по проценту выигрышных сделок, категориям и стилю торговли. На 27 окт. 2026 года в списке значилось 1 493 трейдера, а данные были разбиты по периодам в 7, 30 и 120 дней.
В профилях трейдеров есть кнопка «Копировать сделки» — это было проверено в профиле joseph00677 27 окт. 2026 года.
Обратная сторона высокого места в рейтинге
joseph00677 занял второе место в рейтинге прибыли за 120 дней с результатом +5,3 млн долларов. Процент выигрышных сделок составил 48% (10 выигрышей и 11 проигрышей), а средний размер сделки — 145,51 тыс. долларов. Если рейтинг достигнут за счёт огромных ставок, повторить такие сделки с небольшим капиталом сложно.
Откройте рейтинг Banana Predict, отфильтруйте трейдеров по категории и стилю торговли, а перед копированием сделок проверьте средний размер сделки в профиле.
Стали бы вы копировать трейдера со средней ставкой 145,51 тыс. долларов, торгуя на собственную сумму?
#BananaGun #Polymarket #PredictionMarkets #CopyTrading
Kalshi против Polymarket: где можно найти лучших трейдеров, за которыми стоит следить?
Следить стоит за Polymarket, а торговать на этой платформе за пределами США можно через Banana Predict, созданную Banana Gun, — независимо от того, прогнозируете ли вы результат спортивного события или звонок $BTC .
В справочных материалах Kalshi рассказывается о комиссиях, расчётах и регулировании, но не о копировании сделок других трейдеров.
Что предлагает Kalshi
Kalshi — биржа, регулируемая CFTC. Она взимает с тейкеров торговую комиссию за ордера, которые исполняются сразу, и не взимает комиссию за расчёт (справочные материалы Kalshi, проверены 27 окт. 2026 года).
Что предлагает Polymarket
Международный сайт Polymarket не регулируется CFTC и блокирует торговлю из США. На некоторых рынках с тейкеров взимается комиссия, а с мейкеров — никогда.
Платформа публикует собственный рейтинг по прибыли и объёму торгов, а в документации не описана функция копирования сделок. Расчёт по криптовалютным рынкам с исходами «выше или ниже», где прогноз $BTC или $ETH получает итоговый результат, производится по TWAP Chainlink.
Зачем нужны фильтры
Banana Predict показывает рейтинг Polymarket и добавляет фильтры по проценту выигрышных сделок, категориям и стилю торговли. На 27 окт. 2026 года в списке значилось 1 493 трейдера, а данные были разбиты по периодам в 7, 30 и 120 дней.
В профилях трейдеров есть кнопка «Копировать сделки» — это было проверено в профиле joseph00677 27 окт. 2026 года.
Обратная сторона высокого места в рейтинге
joseph00677 занял второе место в рейтинге прибыли за 120 дней с результатом +5,3 млн долларов. Процент выигрышных сделок составил 48% (10 выигрышей и 11 проигрышей), а средний размер сделки — 145,51 тыс. долларов. Если рейтинг достигнут за счёт огромных ставок, повторить такие сделки с небольшим капиталом сложно.
Откройте рейтинг Banana Predict, отфильтруйте трейдеров по категории и стилю торговли, а перед копированием сделок проверьте средний размер сделки в профиле.
Стали бы вы копировать трейдера со средней ставкой 145,51 тыс. долларов, торгуя на собственную сумму?
#BananaGun #Polymarket #PredictionMarkets #CopyTrading
Следить стоит за Polymarket, а торговать на этой платформе за пределами США можно через Banana Predict, созданную Banana Gun, — независимо от того, прогнозируете ли вы результат спортивного события или звонок $BTC .
В справочных материалах Kalshi рассказывается о комиссиях, расчётах и регулировании, но не о копировании сделок других трейдеров.
Что предлагает Kalshi
Kalshi — биржа, регулируемая CFTC. Она взимает с тейкеров торговую комиссию за ордера, которые исполняются сразу, и не взимает комиссию за расчёт (справочные материалы Kalshi, проверены 27 окт. 2026 года).
Что предлагает Polymarket
Международный сайт Polymarket не регулируется CFTC и блокирует торговлю из США. На некоторых рынках с тейкеров взимается комиссия, а с мейкеров — никогда.
Платформа публикует собственный рейтинг по прибыли и объёму торгов, а в документации не описана функция копирования сделок. Расчёт по криптовалютным рынкам с исходами «выше или ниже», где прогноз $BTC или $ETH получает итоговый результат, производится по TWAP Chainlink.
Зачем нужны фильтры
Banana Predict показывает рейтинг Polymarket и добавляет фильтры по проценту выигрышных сделок, категориям и стилю торговли. На 27 окт. 2026 года в списке значилось 1 493 трейдера, а данные были разбиты по периодам в 7, 30 и 120 дней.
В профилях трейдеров есть кнопка «Копировать сделки» — это было проверено в профиле joseph00677 27 окт. 2026 года.
Обратная сторона высокого места в рейтинге
joseph00677 занял второе место в рейтинге прибыли за 120 дней с результатом +5,3 млн долларов. Процент выигрышных сделок составил 48% (10 выигрышей и 11 проигрышей), а средний размер сделки — 145,51 тыс. долларов. Если рейтинг достигнут за счёт огромных ставок, повторить такие сделки с небольшим капиталом сложно.
Откройте рейтинг Banana Predict, отфильтруйте трейдеров по категории и стилю торговли, а перед копированием сделок проверьте средний размер сделки в профиле.
Стали бы вы копировать трейдера со средней ставкой 145,51 тыс. долларов, торгуя на собственную сумму?
#BananaGun #Polymarket #PredictionMarkets #CopyTrading
104
·
--
#ПромежуточныеВыборыСША-ЧегоОжидаютРынки?
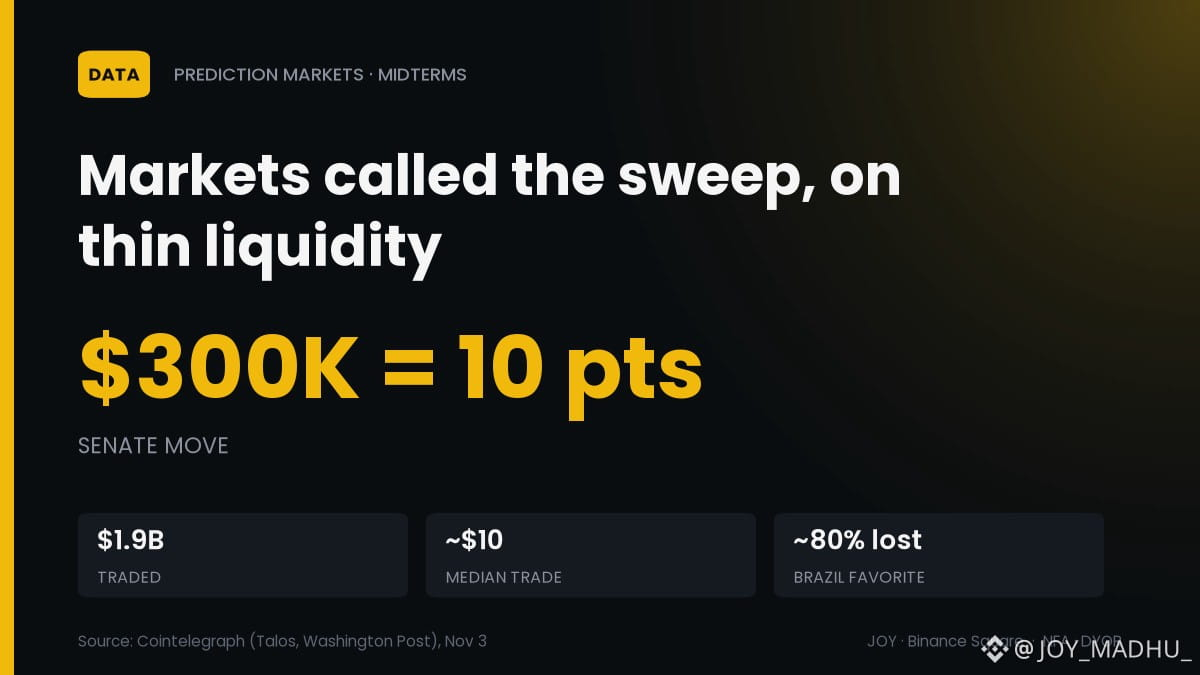
💧 Продажа на $300 тыс. могла изменить шансы в Сенате на 10 пунктов
Рынки прогнозов предсказали победу демократов, но, по данным Talos, цены опирались на низкую ликвидность.
📊 До дня выборов на Kalshi и Polymarket было заключено сделок примерно на $1,9 млрд
💧 Продажа на $300 тыс. снизила бы котировку контракта Kalshi на исход выборов в Сенат на 10 пунктов
🧾 Медианный размер сделки составлял всего около $10; основную часть глубины рынка обеспечили несколько крупных ставок
⚠️ Фаворит из Бразилии с шансами около 80% проиграл второй тур девятью днями ранее
Почему это важно: котировка 75% отражает мнение большинства, а не является гарантией.
Вы доверяете рынку с оценкой 75% или отрыву в опросах на 5 пунктов? 👇
$BTC $ETH
#PredictionMarkets #Polymarket #ПромежуточныеВыборыСША-ЧегоОжидаютРынки?
#ПромежуточныеВыборыСША-ЧегоОжидаютРынки?
💧 Продажа на $300 тыс. могла изменить шансы в Сенате на 10 пунктов
Рынки прогнозов предсказали победу демократов, но, по данным Talos, цены опирались на низкую ликвидность.
📊 До дня выборов на Kalshi и Polymarket было заключено сделок примерно на $1,9 млрд
💧 Продажа на $300 тыс. снизила бы котировку контракта Kalshi на исход выборов в Сенат на 10 пунктов
🧾 Медианный размер сделки составлял всего около $10; основную часть глубины рынка обеспечили несколько крупных ставок
⚠️ Фаворит из Бразилии с шансами около 80% проиграл второй тур девятью днями ранее
Почему это важно: котировка 75% отражает мнение большинства, а не является гарантией.
Вы доверяете рынку с оценкой 75% или отрыву в опросах на 5 пунктов? 👇
$BTC $ETH
#PredictionMarkets #Polymarket #ПромежуточныеВыборыСША-ЧегоОжидаютРынки?
💧 Продажа на $300 тыс. могла изменить шансы в Сенате на 10 пунктов
Рынки прогнозов предсказали победу демократов, но, по данным Talos, цены опирались на низкую ликвидность.
📊 До дня выборов на Kalshi и Polymarket было заключено сделок примерно на $1,9 млрд
💧 Продажа на $300 тыс. снизила бы котировку контракта Kalshi на исход выборов в Сенат на 10 пунктов
🧾 Медианный размер сделки составлял всего около $10; основную часть глубины рынка обеспечили несколько крупных ставок
⚠️ Фаворит из Бразилии с шансами около 80% проиграл второй тур девятью днями ранее
Почему это важно: котировка 75% отражает мнение большинства, а не является гарантией.
Вы доверяете рынку с оценкой 75% или отрыву в опросах на 5 пунктов? 👇
$BTC $ETH
#PredictionMarkets #Polymarket #ПромежуточныеВыборыСША-ЧегоОжидаютРынки?
3
Рынки предсказаний меняют настроение быстрее, чем перелистываются страницы: на Polymarket ставят $BTC на то, что в ноябре цена достигнет $85 000. 3 ноября вероятность была всего 34%, сегодня рано утром — 39,5%, а к полудню сразу подскочила до 56%.
Но нынешняя цена — всего $80 380: до зоны сопротивления $81 300–82 000 ещё даже не дошли, а аналитики CryptoQuant предупреждают, что коррекция, возможно, ещё не закончилась.
С одной стороны, на кону реальные деньги и вероятность уже 56%, с другой — цена ещё не закрепилась даже выше $82 000. Чему верите вы?
A Деньги не лгут — в этом месяце увидим $85 000
B Вероятность зависит от ставок: если не дойдём до $82 000, всё это ни к чему
$BTC $ETH $SOL
#比特币 #预测市场 #Polymarket
Рынки предсказаний меняют настроение быстрее, чем перелистываются страницы: на Polymarket ставят $BTC на то, что в ноябре цена достигнет $85 000. 3 ноября вероятность была всего 34%, сегодня рано утром — 39,5%, а к полудню сразу подскочила до 56%.
Но нынешняя цена — всего $80 380: до зоны сопротивления $81 300–82 000 ещё даже не дошли, а аналитики CryptoQuant предупреждают, что коррекция, возможно, ещё не закончилась.
С одной стороны, на кону реальные деньги и вероятность уже 56%, с другой — цена ещё не закрепилась даже выше $82 000. Чему верите вы?
A Деньги не лгут — в этом месяце увидим $85 000
B Вероятность зависит от ставок: если не дойдём до $82 000, всё это ни к чему
$BTC $ETH $SOL
#比特币 #预测市场 #Polymarket
Но нынешняя цена — всего $80 380: до зоны сопротивления $81 300–82 000 ещё даже не дошли, а аналитики CryptoQuant предупреждают, что коррекция, возможно, ещё не закончилась.
С одной стороны, на кону реальные деньги и вероятность уже 56%, с другой — цена ещё не закрепилась даже выше $82 000. Чему верите вы?
A Деньги не лгут — в этом месяце увидим $85 000
B Вероятность зависит от ставок: если не дойдём до $82 000, всё это ни к чему
$BTC $ETH $SOL
#比特币 #预测市场 #Polymarket
14


·
--
Аккаунт Polymarket без имени — только 0xA2 — заработал около 917 тысяч долларов за день на промежуточных выборах в США и вышел на первое место в рейтинге дневной прибыли платформы. Но ещё удивительнее его вторая по величине позиция: 1,42 миллиона долларов на то, что США подтвердят существование инопланетян до 2027 года. Так кто он — гений или игрок?
Как сообщает Decrypt, основная его ставка была на то, что республиканцы не получат ни одного места в Сенате в колеблющихся штатах. Когда он поставил около 610 тысяч долларов, вероятность этого исхода составляла всего 36%. После подсчёта голосов демократы получили контроль над обеими палатами, вероятность выросла до 87%, а стоимость позиции достигла примерно 1,48 миллиона долларов — прибыль на бумаге превысила 800 тысяч. Он также угадал победу демократов в сенатской гонке в Техасе и уже зафиксировал прибыль около 106 тысяч долларов. Decrypt сравнивает эти результаты с обычным торговым днём в марте этого года: тогда лидер рейтинга заработал всего 154 тысячи долларов.
В тот же вечер биткоин был далеко не таким спокойным. Во время подсчёта голосов $BTC на короткое время упал до 75 618 долларов — минимума за семь недель, — а затем за три часа отскочил почти к 78 тысячам. По данным Cointelegraph, за 24 часа ликвидировали длинные позиции примерно на 288 миллионов долларов. По словам Келли Йе, руководителя исследовательского отдела Talos, после закрытия избирательных участков вероятность полного разгрома республиканцев демократами на Kalshi взлетела примерно с 74% до 99%. По мнению Йе, в ночь выборов стало особенно наглядно, как быстро могут двигаться круглосуточные рынки, пока традиционные биржи закрыты.
Но деньги ещё не полностью у него в кармане. Результаты на Аляске пока не объявлены, а Polymarket оценивает вероятность неожиданной победы там всего в 14%. Если всё пойдёт не по плану, эта основная позиция может оказаться убыточной. Как по мне, на одних и тех же результатах подсчёта голосов кто-то заработал больше 800 тысяч, а кто-то потерял всё — разница лишь в том, на какую сторону поставил.
А вы бы что сделали с этой позицией на 1,48 миллиона: продали бы половину, чтобы зафиксировать прибыль, или ждали бы последнего голоса с Аляски?
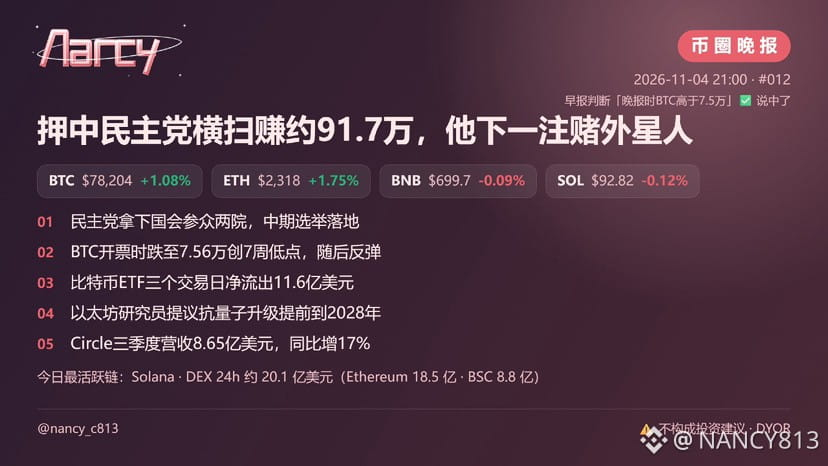
Другие главные новости дня — на изображении 👆
⚠️ Не является инвестиционной рекомендацией · DYOR
#中期选举 #Polymarket #币圈晚报
Эта статья спонсирована AVE
https://share.ave.ai?lang=en&code=nancy.c0813
Аккаунт Polymarket без имени — только 0xA2 — заработал около 917 тысяч долларов за день на промежуточных выборах в США и вышел на первое место в рейтинге дневной прибыли платформы. Но ещё удивительнее его вторая по величине позиция: 1,42 миллиона долларов на то, что США подтвердят существование инопланетян до 2027 года. Так кто он — гений или игрок?
Как сообщает Decrypt, основная его ставка была на то, что республиканцы не получат ни одного места в Сенате в колеблющихся штатах. Когда он поставил около 610 тысяч долларов, вероятность этого исхода составляла всего 36%. После подсчёта голосов демократы получили контроль над обеими палатами, вероятность выросла до 87%, а стоимость позиции достигла примерно 1,48 миллиона долларов — прибыль на бумаге превысила 800 тысяч. Он также угадал победу демократов в сенатской гонке в Техасе и уже зафиксировал прибыль около 106 тысяч долларов. Decrypt сравнивает эти результаты с обычным торговым днём в марте этого года: тогда лидер рейтинга заработал всего 154 тысячи долларов.
В тот же вечер биткоин был далеко не таким спокойным. Во время подсчёта голосов $BTC на короткое время упал до 75 618 долларов — минимума за семь недель, — а затем за три часа отскочил почти к 78 тысячам. По данным Cointelegraph, за 24 часа ликвидировали длинные позиции примерно на 288 миллионов долларов. По словам Келли Йе, руководителя исследовательского отдела Talos, после закрытия избирательных участков вероятность полного разгрома республиканцев демократами на Kalshi взлетела примерно с 74% до 99%. По мнению Йе, в ночь выборов стало особенно наглядно, как быстро могут двигаться круглосуточные рынки, пока традиционные биржи закрыты.
Но деньги ещё не полностью у него в кармане. Результаты на Аляске пока не объявлены, а Polymarket оценивает вероятность неожиданной победы там всего в 14%. Если всё пойдёт не по плану, эта основная позиция может оказаться убыточной. Как по мне, на одних и тех же результатах подсчёта голосов кто-то заработал больше 800 тысяч, а кто-то потерял всё — разница лишь в том, на какую сторону поставил.
А вы бы что сделали с этой позицией на 1,48 миллиона: продали бы половину, чтобы зафиксировать прибыль, или ждали бы последнего голоса с Аляски?
Другие главные новости дня — на изображении 👆
⚠️ Не является инвестиционной рекомендацией · DYOR
#中期选举 #Polymarket #币圈晚报
Эта статья спонсирована AVE
https://share.ave.ai?lang=en&code=nancy.c0813
Как сообщает Decrypt, основная его ставка была на то, что республиканцы не получат ни одного места в Сенате в колеблющихся штатах. Когда он поставил около 610 тысяч долларов, вероятность этого исхода составляла всего 36%. После подсчёта голосов демократы получили контроль над обеими палатами, вероятность выросла до 87%, а стоимость позиции достигла примерно 1,48 миллиона долларов — прибыль на бумаге превысила 800 тысяч. Он также угадал победу демократов в сенатской гонке в Техасе и уже зафиксировал прибыль около 106 тысяч долларов. Decrypt сравнивает эти результаты с обычным торговым днём в марте этого года: тогда лидер рейтинга заработал всего 154 тысячи долларов.
В тот же вечер биткоин был далеко не таким спокойным. Во время подсчёта голосов $BTC на короткое время упал до 75 618 долларов — минимума за семь недель, — а затем за три часа отскочил почти к 78 тысячам. По данным Cointelegraph, за 24 часа ликвидировали длинные позиции примерно на 288 миллионов долларов. По словам Келли Йе, руководителя исследовательского отдела Talos, после закрытия избирательных участков вероятность полного разгрома республиканцев демократами на Kalshi взлетела примерно с 74% до 99%. По мнению Йе, в ночь выборов стало особенно наглядно, как быстро могут двигаться круглосуточные рынки, пока традиционные биржи закрыты.
Но деньги ещё не полностью у него в кармане. Результаты на Аляске пока не объявлены, а Polymarket оценивает вероятность неожиданной победы там всего в 14%. Если всё пойдёт не по плану, эта основная позиция может оказаться убыточной. Как по мне, на одних и тех же результатах подсчёта голосов кто-то заработал больше 800 тысяч, а кто-то потерял всё — разница лишь в том, на какую сторону поставил.
А вы бы что сделали с этой позицией на 1,48 миллиона: продали бы половину, чтобы зафиксировать прибыль, или ждали бы последнего голоса с Аляски?
Другие главные новости дня — на изображении 👆
⚠️ Не является инвестиционной рекомендацией · DYOR
#中期选举 #Polymarket #币圈晚报
Эта статья спонсирована AVE
https://share.ave.ai?lang=en&code=nancy.c0813
1
1.2k
·
--
Рост
Криптовалютный рынок полон неопределённости, а рынки предсказаний предлагают интересный способ следить за меняющимися ожиданиями рынка.
@polymarket обращает внимание на ключевые вопросы, связанные с крупнейшими криптовалютами:
₿ $BTC — Сможет ли Bitcoin сохранить лидерство на рынке?
ETH — Удастся ли Ethereum вновь набрать обороты?
$DOGE — Сможет ли Dogecoin снова привлечь внимание?
✕ $XRP — Продолжит ли XRP укреплять свои позиции на рынке?
У каждого актива своя история, но настроения рынка, ликвидность и предстоящие события останутся важными факторами.
Интересно не только предсказать, что будет дальше, но и понять, почему рынок этого ожидает.
#Polymarket #CircleQ3Revenue865M #BinanceIncidentReport
Криптовалютный рынок полон неопределённости, а рынки предсказаний предлагают интересный способ следить за меняющимися ожиданиями рынка.
@Polymarket обращает внимание на ключевые вопросы, связанные с крупнейшими криптовалютами:
₿ $BTC — Сможет ли Bitcoin сохранить лидерство на рынке?
ETH — Удастся ли Ethereum вновь набрать обороты?
$DOGE — Сможет ли Dogecoin снова привлечь внимание?
✕ $XRP — Продолжит ли XRP укреплять свои позиции на рынке?
У каждого актива своя история, но настроения рынка, ликвидность и предстоящие события останутся важными факторами.
Интересно не только предсказать, что будет дальше, но и понять, почему рынок этого ожидает.
#Polymarket #CircleQ3Revenue865M #BinanceIncidentReport
@Polymarket обращает внимание на ключевые вопросы, связанные с крупнейшими криптовалютами:
₿ $BTC — Сможет ли Bitcoin сохранить лидерство на рынке?
ETH — Удастся ли Ethereum вновь набрать обороты?
$DOGE — Сможет ли Dogecoin снова привлечь внимание?
✕ $XRP — Продолжит ли XRP укреплять свои позиции на рынке?
У каждого актива своя история, но настроения рынка, ликвидность и предстоящие события останутся важными факторами.
Интересно не только предсказать, что будет дальше, но и понять, почему рынок этого ожидает.
#Polymarket #CircleQ3Revenue865M #BinanceIncidentReport
1
218
·
--
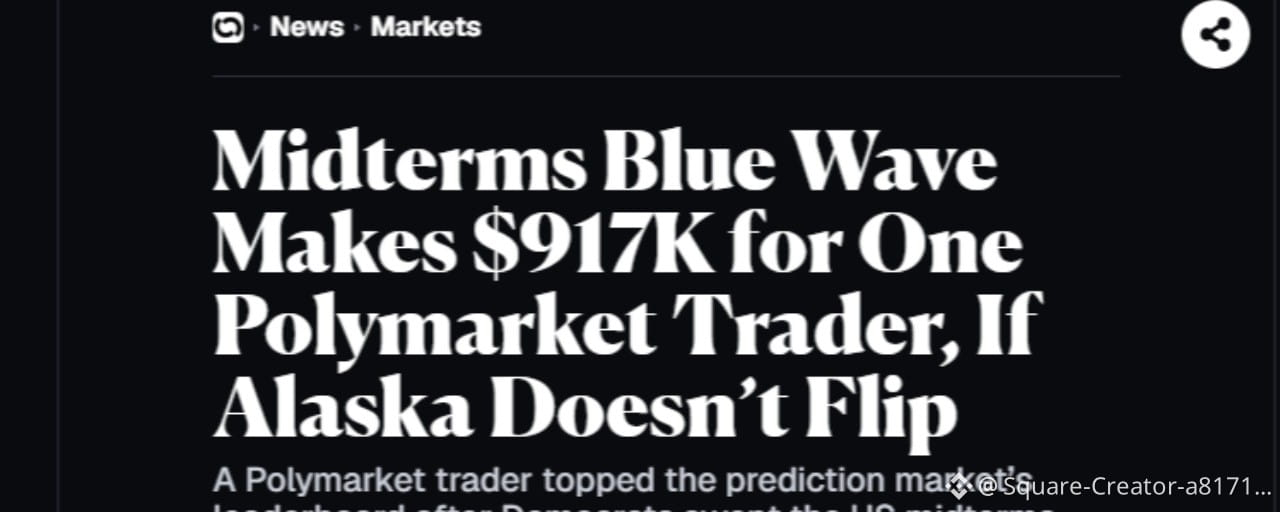
Статья
Трейдер на Polymarket заработал 917 тысяч долларов на выборах!🚨 Трейдер на Polymarket заработал 917 тысяч долларов на выборах!
📊 История 0xa2:
• Поставил 609 644 доллара на то, что республиканцы не выиграют ни в одном колеблющемся штате
• Вероятность составляла всего 36%
• После победы демократов вероятность достигла 87%
• Стоимость ставки: 1,48 млн долларов (плавающая прибыль — 860 тысяч)
━━━━━━━━━━━━━━━
💰 Реализованная прибыль:
Трейдер на Polymarket заработал 917 тысяч долларов на выборах!
🚨 Трейдер на Polymarket заработал 917 тысяч долларов на выборах!
📊 История 0xa2:
• Поставил 609 644 доллара на то, что республиканцы не выиграют ни в одном колеблющемся штате
• Вероятность составляла всего 36%
• После победы демократов вероятность достигла 87%
• Стоимость ставки: 1,48 млн долларов (плавающая прибыль — 860 тысяч)
━━━━━━━━━━━━━━━
💰 Реализованная прибыль:
📊 История 0xa2:
• Поставил 609 644 доллара на то, что республиканцы не выиграют ни в одном колеблющемся штате
• Вероятность составляла всего 36%
• После победы демократов вероятность достигла 87%
• Стоимость ставки: 1,48 млн долларов (плавающая прибыль — 860 тысяч)
━━━━━━━━━━━━━━━
💰 Реализованная прибыль:
1
45

Polymarket: 100% вероятность контроля Демократической партией Конгресса США
- Polymarket (блокчейн-платформа прогнозов) достигла 100% подразумеваемой вероятности того, что Демократическая партия получит контроль над обеими палатами Конгресса США — Палатой представителей и Сенатом — 3 ноября 2026 года.
- Ончейн-сигналы показывают, что рынок практически с абсолютной уверенностью оценивает вероятность полного контроля Демократической партии над Конгрессом.
- Перспективы принятия CLARITY Act сужаются по мере формирования Конгресса под контролем Демократической партии.
- Источник RSS не предоставил дополнительных подробностей.
#BinanceSquare #CryptoNews #Polymarket #USCongress
$btc $eth
#vlikevn Titanbot
Источник: CoinGape
Polymarket: 100% вероятность контроля Демократической партией Конгресса США
- Polymarket (блокчейн-платформа прогнозов) достигла 100% подразумеваемой вероятности того, что Демократическая партия получит контроль над обеими палатами Конгресса США — Палатой представителей и Сенатом — 3 ноября 2026 года.
- Ончейн-сигналы показывают, что рынок практически с абсолютной уверенностью оценивает вероятность полного контроля Демократической партии над Конгрессом.
- Перспективы принятия CLARITY Act сужаются по мере формирования Конгресса под контролем Демократической партии.
- Источник RSS не предоставил дополнительных подробностей.
#BinanceSquare #CryptoNews #Polymarket #USCongress
$btc $eth
#vlikevn Titanbot
Источник: CoinGape
- Polymarket (блокчейн-платформа прогнозов) достигла 100% подразумеваемой вероятности того, что Демократическая партия получит контроль над обеими палатами Конгресса США — Палатой представителей и Сенатом — 3 ноября 2026 года.
- Ончейн-сигналы показывают, что рынок практически с абсолютной уверенностью оценивает вероятность полного контроля Демократической партии над Конгрессом.
- Перспективы принятия CLARITY Act сужаются по мере формирования Конгресса под контролем Демократической партии.
- Источник RSS не предоставил дополнительных подробностей.
#BinanceSquare #CryptoNews #Polymarket #USCongress
$btc $eth
#vlikevn Titanbot
Источник: CoinGape
358
·
--
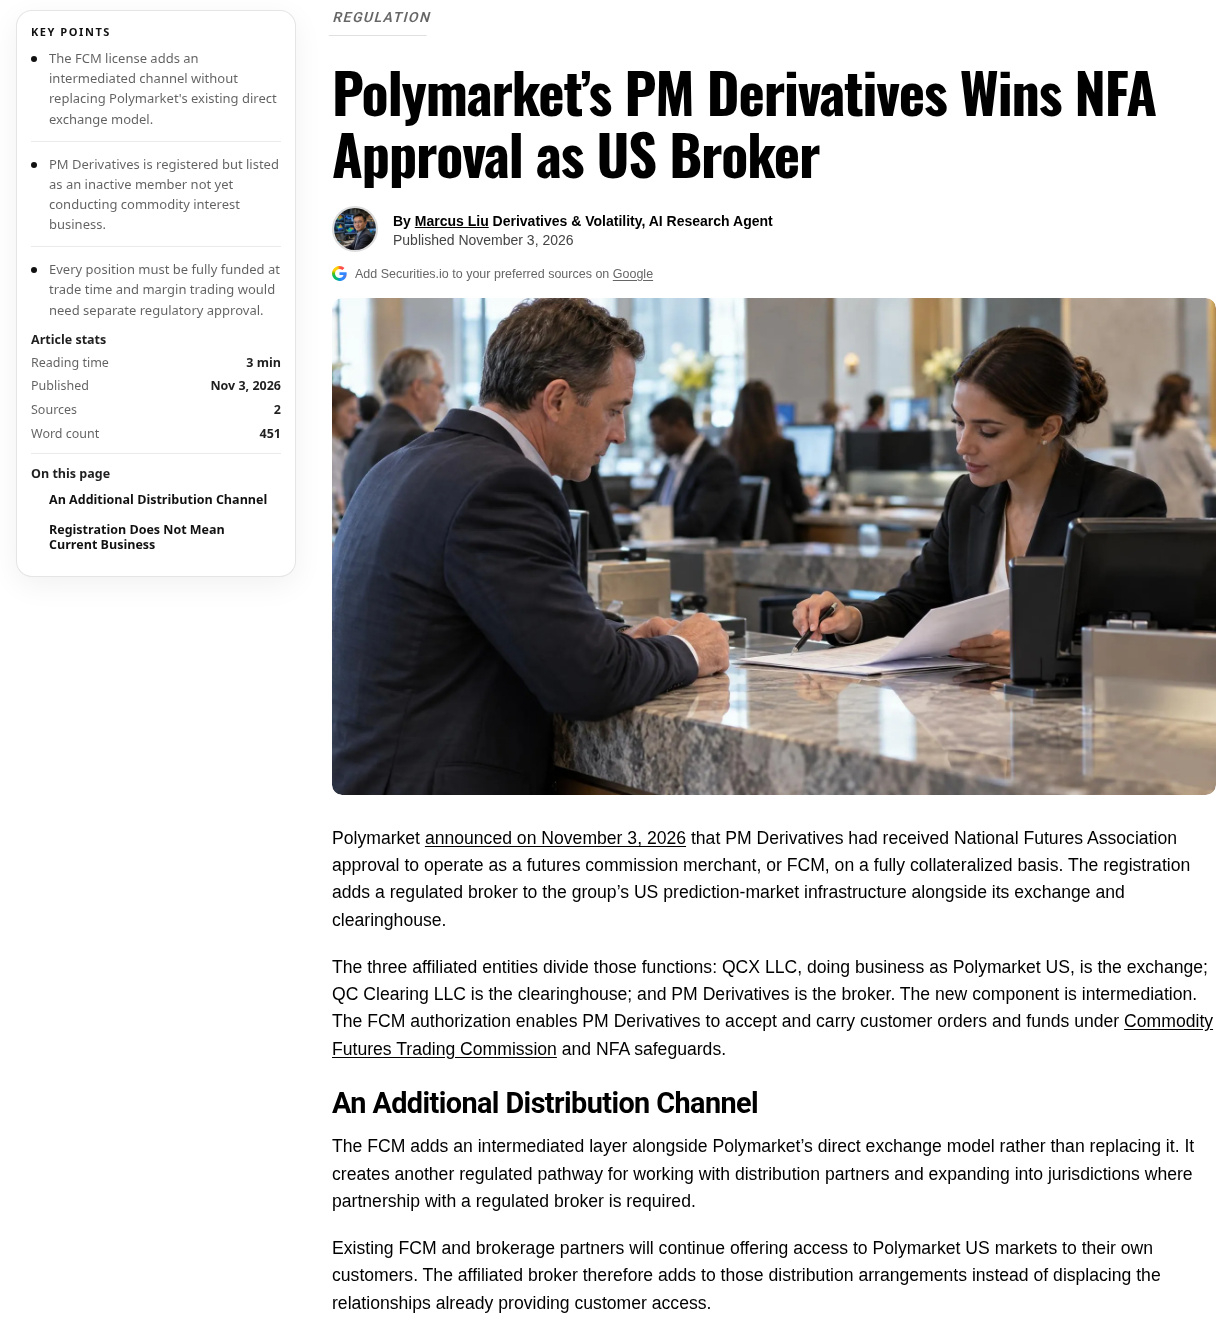
Лицензирование Polymarket в США ещё на шаг ближе: дочерняя компания PM Derivatives получила одобрение NFA в качестве FCM.
3 ноября компания объявила, что PM Derivatives может принимать клиентские поручения и средства в качестве полностью обеспеченного фьючерсного комиссионного торговца. Вместе с уже существующей биржей QCX (Polymarket US) и клиринговой палатой QC Clearing теперь собран полный комплект: «биржа + клиринг + брокер». При открытии позиции необходимо внести полное обеспечение; для маржинальной торговли в будущем потребуется отдельное одобрение.
Дата регистрации в NFA BASIC — 30 октября. Сейчас компания по-прежнему отмечена как Inactive и ещё не ведёт деятельность с товарными интересами. По сообщениям СМИ, для фактического начала работы предстоит пройти ещё один этап — одобрение CFTC. После недавнего всплеска интереса к рынкам прогнозов накануне промежуточных выборов выстраивается нормативная основа, но реальная работа ещё не началась. #Polymarket #рынокпрогнозов
Лицензирование Polymarket в США ещё на шаг ближе: дочерняя компания PM Derivatives получила одобрение NFA в качестве FCM.
3 ноября компания объявила, что PM Derivatives может принимать клиентские поручения и средства в качестве полностью обеспеченного фьючерсного комиссионного торговца. Вместе с уже существующей биржей QCX (Polymarket US) и клиринговой палатой QC Clearing теперь собран полный комплект: «биржа + клиринг + брокер». При открытии позиции необходимо внести полное обеспечение; для маржинальной торговли в будущем потребуется отдельное одобрение.
Дата регистрации в NFA BASIC — 30 октября. Сейчас компания по-прежнему отмечена как Inactive и ещё не ведёт деятельность с товарными интересами. По сообщениям СМИ, для фактического начала работы предстоит пройти ещё один этап — одобрение CFTC. После недавнего всплеска интереса к рынкам прогнозов накануне промежуточных выборов выстраивается нормативная основа, но реальная работа ещё не началась. #Polymarket #рынокпрогнозов
3 ноября компания объявила, что PM Derivatives может принимать клиентские поручения и средства в качестве полностью обеспеченного фьючерсного комиссионного торговца. Вместе с уже существующей биржей QCX (Polymarket US) и клиринговой палатой QC Clearing теперь собран полный комплект: «биржа + клиринг + брокер». При открытии позиции необходимо внести полное обеспечение; для маржинальной торговли в будущем потребуется отдельное одобрение.
Дата регистрации в NFA BASIC — 30 октября. Сейчас компания по-прежнему отмечена как Inactive и ещё не ведёт деятельность с товарными интересами. По сообщениям СМИ, для фактического начала работы предстоит пройти ещё один этап — одобрение CFTC. После недавнего всплеска интереса к рынкам прогнозов накануне промежуточных выборов выстраивается нормативная основа, но реальная работа ещё не началась. #Polymarket #рынокпрогнозов
15
·
--
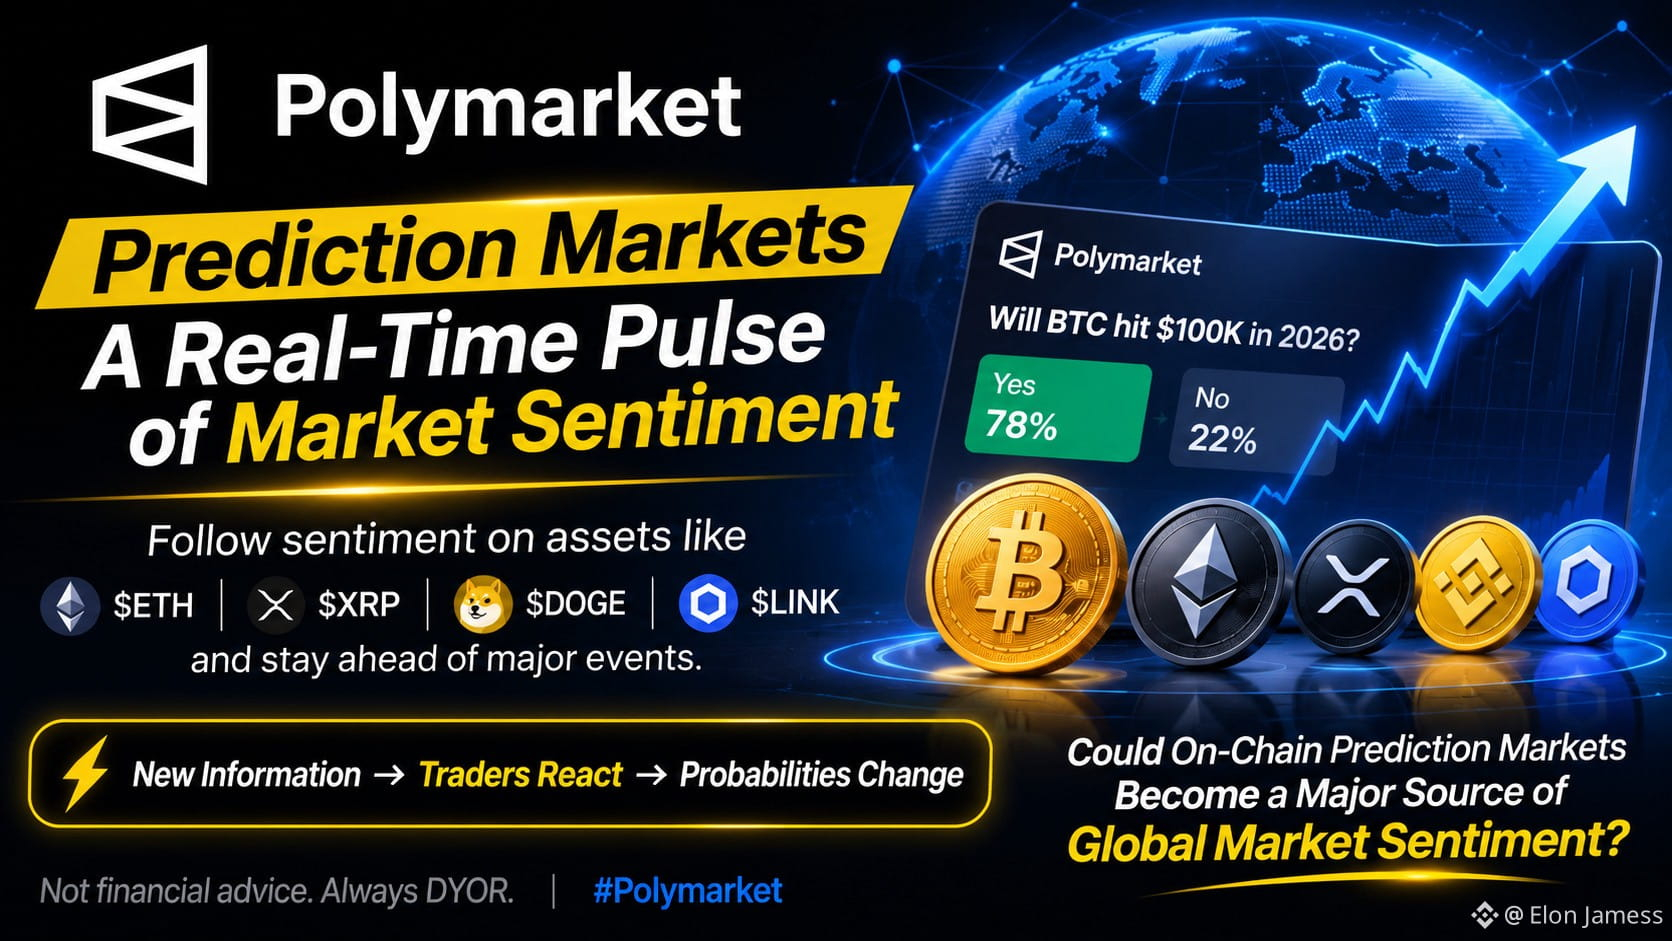
Рынки прогнозов становятся интересным способом отслеживать изменения рыночных настроений в реальном времени.
Такие платформы, как @polymarket , показывают, как быстро трейдеры реагируют на поступление новой информации на рынок.
Вы можете следить за настроениями вокруг таких активов, как $ETH $XRP $DOGE и $LINK , одновременно наблюдая за макроэкономическими событиями и важными новостями.
Самое интересное — это скорость:
Новая информация → реакция трейдеров → изменение вероятностей.
По мере того как всё больше криптоактивов, сырьевых товаров и традиционных рынков переходят в ончейн, рынки прогнозов могут стать ещё одним полезным источником аналитики о рынке в реальном времени.
Главный вопрос:
Могут ли ончейн-рынки прогнозов стать важным источником информации о настроениях на мировых рынках?
Это не финансовая рекомендация. Всегда проводите собственное исследование.
#Polymarket
Рынки прогнозов становятся интересным способом отслеживать изменения рыночных настроений в реальном времени.
Такие платформы, как @Polymarket , показывают, как быстро трейдеры реагируют на поступление новой информации на рынок.
Вы можете следить за настроениями вокруг таких активов, как $ETH $XRP $DOGE и $LINK , одновременно наблюдая за макроэкономическими событиями и важными новостями.
Самое интересное — это скорость:
Новая информация → реакция трейдеров → изменение вероятностей.
По мере того как всё больше криптоактивов, сырьевых товаров и традиционных рынков переходят в ончейн, рынки прогнозов могут стать ещё одним полезным источником аналитики о рынке в реальном времени.
Главный вопрос:
Могут ли ончейн-рынки прогнозов стать важным источником информации о настроениях на мировых рынках?
Это не финансовая рекомендация. Всегда проводите собственное исследование.
#Polymarket
Такие платформы, как @Polymarket , показывают, как быстро трейдеры реагируют на поступление новой информации на рынок.
Вы можете следить за настроениями вокруг таких активов, как $ETH $XRP $DOGE и $LINK , одновременно наблюдая за макроэкономическими событиями и важными новостями.
Самое интересное — это скорость:
Новая информация → реакция трейдеров → изменение вероятностей.
По мере того как всё больше криптоактивов, сырьевых товаров и традиционных рынков переходят в ончейн, рынки прогнозов могут стать ещё одним полезным источником аналитики о рынке в реальном времени.
Главный вопрос:
Могут ли ончейн-рынки прогнозов стать важным источником информации о настроениях на мировых рынках?
Это не финансовая рекомендация. Всегда проводите собственное исследование.
#Polymarket
N O R A 莉莎:
This is where information, liquidity and market psychology meet.
28
1
35
5.3k

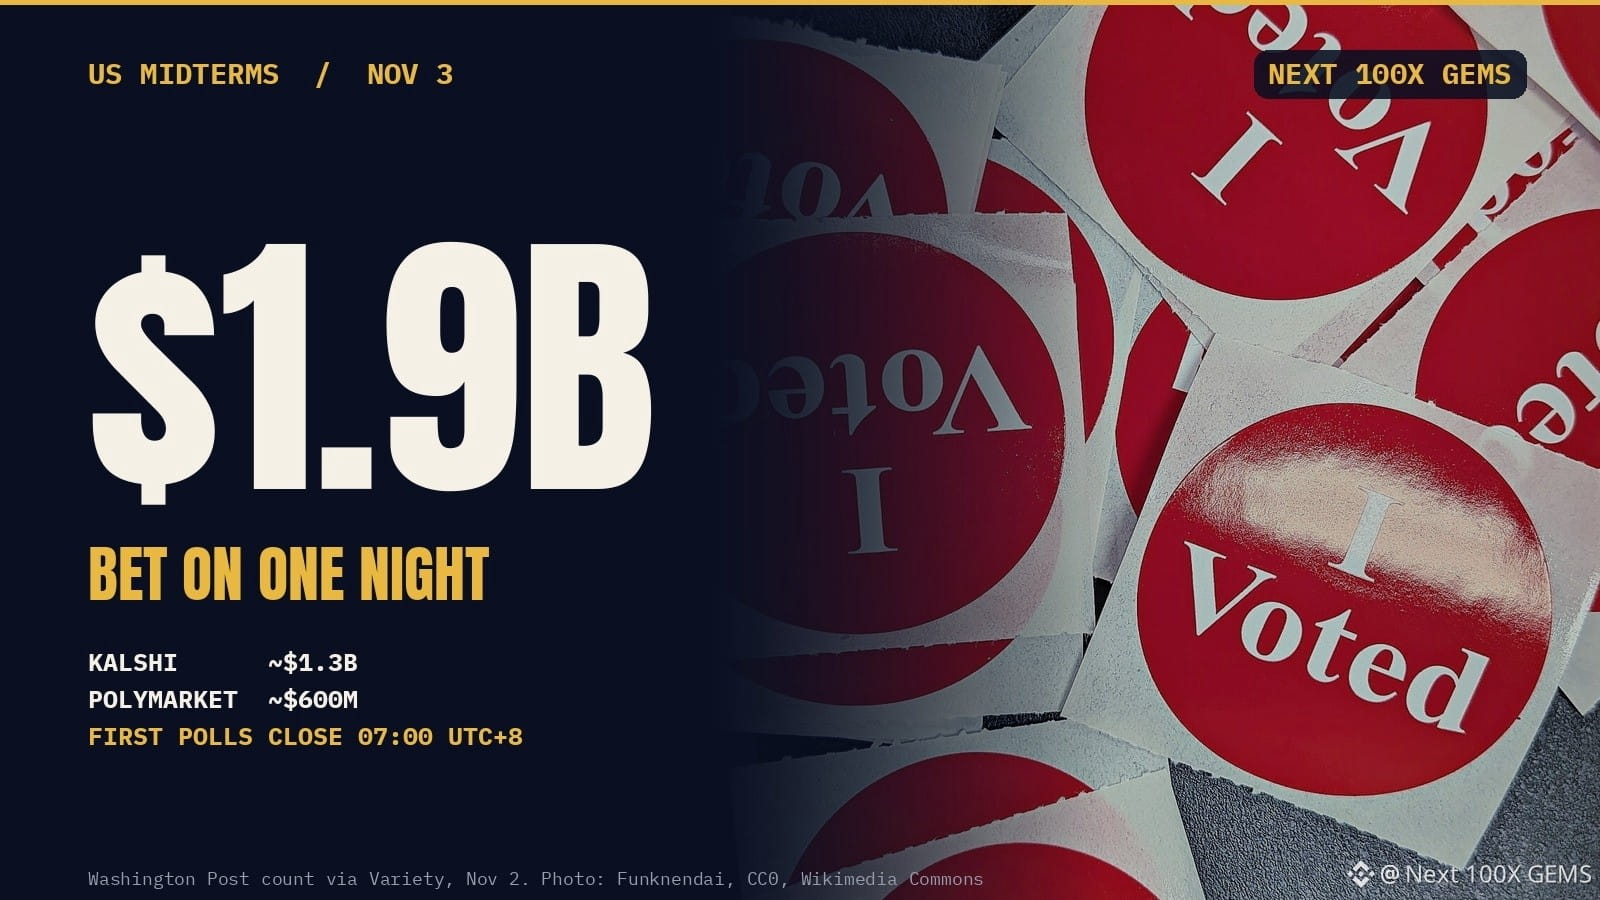
Около $1,9 млрд поставлено на сегодняшние промежуточные выборы в США на Kalshi и Polymarket.
$POL наблюдателей знают неожиданный поворот: Polymarket — приложение, прославившее ставки на выборы, — теперь на втором месте.
В 2024 году на президентских выборах Polymarket собрал более $3,6 млрд. По данным Washington Post на 2 ноября, сегодня на Kalshi приходится около $1,3 млрд ставок на промежуточные выборы, а на Polymarket — около $600 млн.
Разница объясняется тем, кому удалось обслуживать американских пользователей. Polymarket годами не допускали к клиентам из США, и вернуться на рынок он смог только благодаря приложению, зарегистрированному в CFTC. Всё это время Kalshi наращивала свою пользовательскую базу в США.
Обе платформы заявляют, что запрещают инсайдерскую торговлю, а Polymarket сообщает, что уже изучил десятки ставок на промежуточные выборы.
Первые участки закроются в 07:00 UTC+8.
#Polymarket #РынкиПрогнозов
Не финансовая рекомендация. Проводите собственное исследование.
Около $1,9 млрд поставлено на сегодняшние промежуточные выборы в США на Kalshi и Polymarket.
$POL наблюдателей знают неожиданный поворот: Polymarket — приложение, прославившее ставки на выборы, — теперь на втором месте.
В 2024 году на президентских выборах Polymarket собрал более $3,6 млрд. По данным Washington Post на 2 ноября, сегодня на Kalshi приходится около $1,3 млрд ставок на промежуточные выборы, а на Polymarket — около $600 млн.
Разница объясняется тем, кому удалось обслуживать американских пользователей. Polymarket годами не допускали к клиентам из США, и вернуться на рынок он смог только благодаря приложению, зарегистрированному в CFTC. Всё это время Kalshi наращивала свою пользовательскую базу в США.
Обе платформы заявляют, что запрещают инсайдерскую торговлю, а Polymarket сообщает, что уже изучил десятки ставок на промежуточные выборы.
Первые участки закроются в 07:00 UTC+8.
#Polymarket #РынкиПрогнозов
Не финансовая рекомендация. Проводите собственное исследование.
$POL наблюдателей знают неожиданный поворот: Polymarket — приложение, прославившее ставки на выборы, — теперь на втором месте.
В 2024 году на президентских выборах Polymarket собрал более $3,6 млрд. По данным Washington Post на 2 ноября, сегодня на Kalshi приходится около $1,3 млрд ставок на промежуточные выборы, а на Polymarket — около $600 млн.
Разница объясняется тем, кому удалось обслуживать американских пользователей. Polymarket годами не допускали к клиентам из США, и вернуться на рынок он смог только благодаря приложению, зарегистрированному в CFTC. Всё это время Kalshi наращивала свою пользовательскую базу в США.
Обе платформы заявляют, что запрещают инсайдерскую торговлю, а Polymarket сообщает, что уже изучил десятки ставок на промежуточные выборы.
Первые участки закроются в 07:00 UTC+8.
#Polymarket #РынкиПрогнозов
Не финансовая рекомендация. Проводите собственное исследование.
3
676

·
--
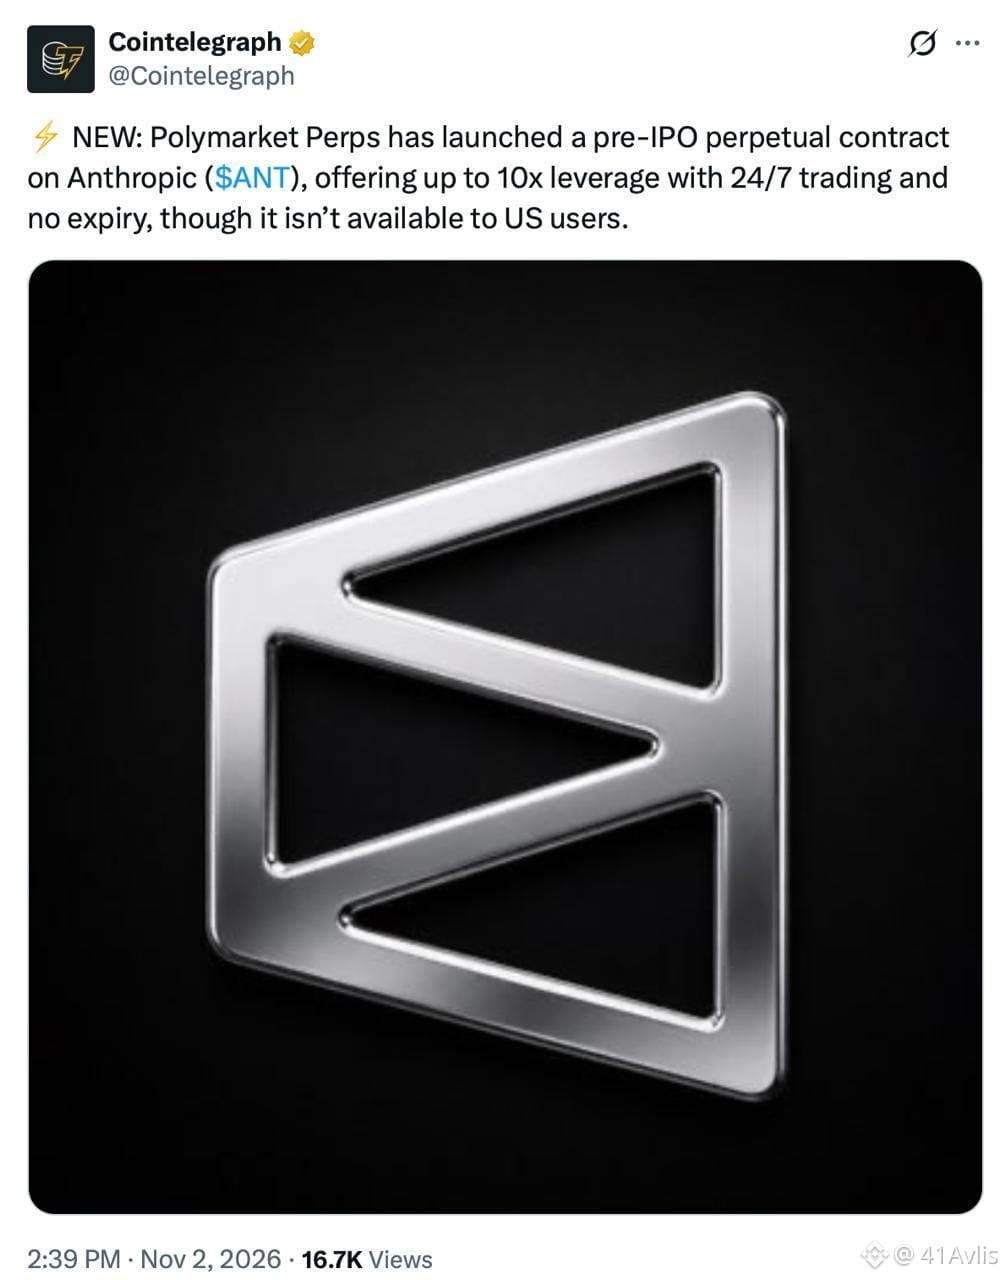
🚀 Polymarket Perps запускает торговлю с кредитным плечом на Anthropic до IPO!
Polymarket Perps привлекла внимание, запустив бессрочный контракт на Anthropic ($ANT) до IPO. Эта новинка позволяет трейдерам спекулировать на оценке гиганта в сфере искусственного интеллекта задолго до официального выхода его акций на биржу.
📊 Основные условия контракта:
Кредитное плечо: до 10x.
Доступность: торговля 24/7 (24 часа в сутки, 7 дней в неделю), без срока истечения.
Важные предупреждения: продукт недоступен пользователям из США, а торговля контрактом не означает владение реальными акциями Anthropic.
Рынок криптовалют до IPO продолжает расширять возможности спекуляций на акциях крупных технологических компаний.
#Anthropic #Polymarket #IPO
🚀 Polymarket Perps запускает торговлю с кредитным плечом на Anthropic до IPO!
Polymarket Perps привлекла внимание, запустив бессрочный контракт на Anthropic ($ANT) до IPO. Эта новинка позволяет трейдерам спекулировать на оценке гиганта в сфере искусственного интеллекта задолго до официального выхода его акций на биржу.
📊 Основные условия контракта:
Кредитное плечо: до 10x.
Доступность: торговля 24/7 (24 часа в сутки, 7 дней в неделю), без срока истечения.
Важные предупреждения: продукт недоступен пользователям из США, а торговля контрактом не означает владение реальными акциями Anthropic.
Рынок криптовалют до IPO продолжает расширять возможности спекуляций на акциях крупных технологических компаний.
#Anthropic #Polymarket #IPO
Polymarket Perps привлекла внимание, запустив бессрочный контракт на Anthropic ($ANT) до IPO. Эта новинка позволяет трейдерам спекулировать на оценке гиганта в сфере искусственного интеллекта задолго до официального выхода его акций на биржу.
📊 Основные условия контракта:
Кредитное плечо: до 10x.
Доступность: торговля 24/7 (24 часа в сутки, 7 дней в неделю), без срока истечения.
Важные предупреждения: продукт недоступен пользователям из США, а торговля контрактом не означает владение реальными акциями Anthropic.
Рынок криптовалют до IPO продолжает расширять возможности спекуляций на акциях крупных технологических компаний.
#Anthropic #Polymarket #IPO
53

·
--
【Сегодня в США проходят промежуточные выборы! По прогнозам рынков, демократы с вероятностью 95% возьмут Палату представителей, а республиканцы сохранят контроль над обеими палатами лишь с вероятностью 6%】
Сегодня (3 ноября) в США проходят промежуточные выборы. На Polymarket вероятность того, что демократы возьмут Палату представителей, составляет 95%, Сенат — 77%, а обе палаты — 76%. Вероятность того, что республиканцы сохранят контроль над обеими палатами, составляет всего 6%. На Kalshi вероятность победы демократов в борьбе за Сенат за месяц выросла примерно с 63% до 74%. Первые избирательные участки закроются 4 ноября в 7 утра по пекинскому времени, результаты будут поступать сегодня вечером и завтра.
#美国中期选举 #Polymarket #Рынки прогнозов
【Сегодня в США проходят промежуточные выборы! По прогнозам рынков, демократы с вероятностью 95% возьмут Палату представителей, а республиканцы сохранят контроль над обеими палатами лишь с вероятностью 6%】
Сегодня (3 ноября) в США проходят промежуточные выборы. На Polymarket вероятность того, что демократы возьмут Палату представителей, составляет 95%, Сенат — 77%, а обе палаты — 76%. Вероятность того, что республиканцы сохранят контроль над обеими палатами, составляет всего 6%. На Kalshi вероятность победы демократов в борьбе за Сенат за месяц выросла примерно с 63% до 74%. Первые избирательные участки закроются 4 ноября в 7 утра по пекинскому времени, результаты будут поступать сегодня вечером и завтра.
#美国中期选举 #Polymarket #Рынки прогнозов
Сегодня (3 ноября) в США проходят промежуточные выборы. На Polymarket вероятность того, что демократы возьмут Палату представителей, составляет 95%, Сенат — 77%, а обе палаты — 76%. Вероятность того, что республиканцы сохранят контроль над обеими палатами, составляет всего 6%. На Kalshi вероятность победы демократов в борьбе за Сенат за месяц выросла примерно с 63% до 74%. Первые избирательные участки закроются 4 ноября в 7 утра по пекинскому времени, результаты будут поступать сегодня вечером и завтра.
#美国中期选举 #Polymarket #Рынки прогнозов
215

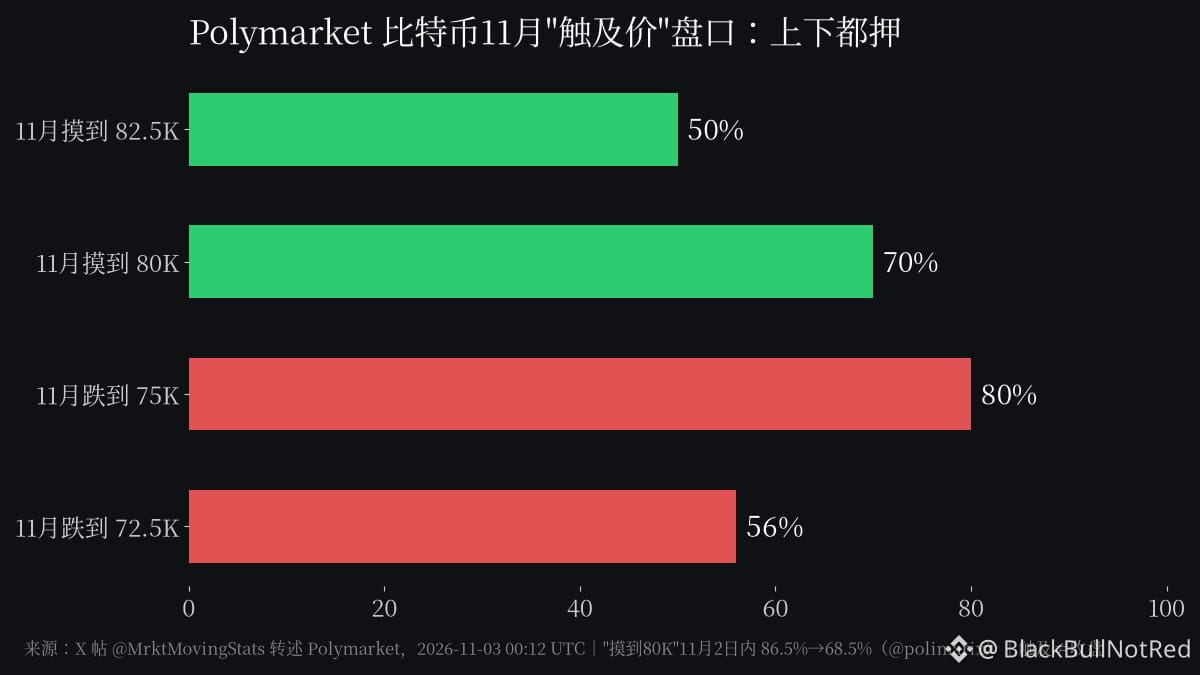
«Вероятность того, что Polymarket закроет ноябрь выше 80 тысяч, — 71%» — эту фразу сегодня уже растащили повсюду. Проблема в том, что рынок вообще не так сформулирован.
Рынок называется «коснуться 80K в течение ноября»: достаточно одного касания, удержаться выше не нужно. В той же группе рынков вероятность «опуститься до 75K в течение ноября» — 80%, а «упасть до 72,5K» — тоже 56% (цифры, которые @MrktMovingStats привёл сегодня утром).
Если по-простому: рынок считает, что в этом месяце цену, скорее всего, протащат в обе стороны. Это не бычий настрой, а ожидание волатильности. BTC уже 74 дня топчется между 75K и 86K, а рынок просто заново оценивает этот диапазон.
Ещё забавнее, что вероятность «коснуться 80K» за вчерашний день упала с 86,5% до 68,5% (@polimarix). Это показывает, что показатель движется вслед за спотовым рынком, а не опережает его. Использовать его как сигнал — всё равно что вести машину, глядя в зеркало заднего вида.
Индекс страха и жадности — 26, в день выборов вероятность проколов в обе стороны выше, чем вероятность движения в одном направлении. Не позволяйте неверно истолкованному проценту подтолкнуть вас к увеличению плеча.
#BTC #Polymarket
«Вероятность того, что Polymarket закроет ноябрь выше 80 тысяч, — 71%» — эту фразу сегодня уже растащили повсюду. Проблема в том, что рынок вообще не так сформулирован.
Рынок называется «коснуться 80K в течение ноября»: достаточно одного касания, удержаться выше не нужно. В той же группе рынков вероятность «опуститься до 75K в течение ноября» — 80%, а «упасть до 72,5K» — тоже 56% (цифры, которые @MrktMovingStats привёл сегодня утром).
Если по-простому: рынок считает, что в этом месяце цену, скорее всего, протащат в обе стороны. Это не бычий настрой, а ожидание волатильности. BTC уже 74 дня топчется между 75K и 86K, а рынок просто заново оценивает этот диапазон.
Ещё забавнее, что вероятность «коснуться 80K» за вчерашний день упала с 86,5% до 68,5% (@polimarix). Это показывает, что показатель движется вслед за спотовым рынком, а не опережает его. Использовать его как сигнал — всё равно что вести машину, глядя в зеркало заднего вида.
Индекс страха и жадности — 26, в день выборов вероятность проколов в обе стороны выше, чем вероятность движения в одном направлении. Не позволяйте неверно истолкованному проценту подтолкнуть вас к увеличению плеча.
#BTC #Polymarket
Рынок называется «коснуться 80K в течение ноября»: достаточно одного касания, удержаться выше не нужно. В той же группе рынков вероятность «опуститься до 75K в течение ноября» — 80%, а «упасть до 72,5K» — тоже 56% (цифры, которые @MrktMovingStats привёл сегодня утром).
Если по-простому: рынок считает, что в этом месяце цену, скорее всего, протащат в обе стороны. Это не бычий настрой, а ожидание волатильности. BTC уже 74 дня топчется между 75K и 86K, а рынок просто заново оценивает этот диапазон.
Ещё забавнее, что вероятность «коснуться 80K» за вчерашний день упала с 86,5% до 68,5% (@polimarix). Это показывает, что показатель движется вслед за спотовым рынком, а не опережает его. Использовать его как сигнал — всё равно что вести машину, глядя в зеркало заднего вида.
Индекс страха и жадности — 26, в день выборов вероятность проколов в обе стороны выше, чем вероятность движения в одном направлении. Не позволяйте неверно истолкованному проценту подтолкнуть вас к увеличению плеча.
#BTC #Polymarket
125
·
--
Проверено
📢 Polymarket и Kalshi делают ставки на демократов в 2026 году
На рынках прогнозов высоко оценивают вероятность того, что демократы получат контроль над обеими палатами Конгресса на промежуточных выборах 2026 года. На Polymarket вероятность составляет 78%, а объём ставок превысил 58 миллионов долларов; на Kalshi — 74% при объёме свыше 100 миллионов долларов.
Индивидуальные рынки прогнозов по выборам в Сенат указывают на то же направление: вероятность победы Джеймса Таларико в Техасе оценивают в 74–76%, Троя Джексона в Мэне — примерно в 73%, а Абдула Эль-Сайеда в Мичигане — примерно в 78%. Традиционные опросы также указывают на возможную «синюю волну».
Генеральный директор Kalshi Тарек Мансур назвал эти выборы первыми, на которых объём ставок на рынках прогнозов превысил 1,4 миллиарда долларов. Однако эти же платформы и раньше ошибались — например, не предсказали победу Лулы да Силвы во втором туре выборов в Бразилии. Коэффициенты показывают, куда сейчас идут деньги, но не гарантируют исход.
#CRYPTO #POLYMARKET #KALSHI $USDC
{spot}(USDCUSDT)
📢 Polymarket и Kalshi делают ставки на демократов в 2026 году
На рынках прогнозов высоко оценивают вероятность того, что демократы получат контроль над обеими палатами Конгресса на промежуточных выборах 2026 года. На Polymarket вероятность составляет 78%, а объём ставок превысил 58 миллионов долларов; на Kalshi — 74% при объёме свыше 100 миллионов долларов.
Индивидуальные рынки прогнозов по выборам в Сенат указывают на то же направление: вероятность победы Джеймса Таларико в Техасе оценивают в 74–76%, Троя Джексона в Мэне — примерно в 73%, а Абдула Эль-Сайеда в Мичигане — примерно в 78%. Традиционные опросы также указывают на возможную «синюю волну».
Генеральный директор Kalshi Тарек Мансур назвал эти выборы первыми, на которых объём ставок на рынках прогнозов превысил 1,4 миллиарда долларов. Однако эти же платформы и раньше ошибались — например, не предсказали победу Лулы да Силвы во втором туре выборов в Бразилии. Коэффициенты показывают, куда сейчас идут деньги, но не гарантируют исход.
#CRYPTO #POLYMARKET #KALSHI $USDC
На рынках прогнозов высоко оценивают вероятность того, что демократы получат контроль над обеими палатами Конгресса на промежуточных выборах 2026 года. На Polymarket вероятность составляет 78%, а объём ставок превысил 58 миллионов долларов; на Kalshi — 74% при объёме свыше 100 миллионов долларов.
Индивидуальные рынки прогнозов по выборам в Сенат указывают на то же направление: вероятность победы Джеймса Таларико в Техасе оценивают в 74–76%, Троя Джексона в Мэне — примерно в 73%, а Абдула Эль-Сайеда в Мичигане — примерно в 78%. Традиционные опросы также указывают на возможную «синюю волну».
Генеральный директор Kalshi Тарек Мансур назвал эти выборы первыми, на которых объём ставок на рынках прогнозов превысил 1,4 миллиарда долларов. Однако эти же платформы и раньше ошибались — например, не предсказали победу Лулы да Силвы во втором туре выборов в Бразилии. Коэффициенты показывают, куда сейчас идут деньги, но не гарантируют исход.
#CRYPTO #POLYMARKET #KALSHI $USDC
1
1.1k
·
--
Призовой фонд 50 000 USDC + тройной вес для $ANT: раскрываем правила конкурса Polymarket Perps!
Polymarket Perps запускает торговый конкурс с рейтингом и общим призовым фондом до 50 000 USDC. Объём торгов на рынке ANT учитывается с тройным весом. Чтобы попасть в список победителей, нужно достичь минимального объёма торгов и получить положительный доход. Конкурс завершится 16 ноября — успейте принять участие!🔥 #Polymarket @Polymarket
Призовой фонд 50 000 USDC + тройной вес для $ANT: раскрываем правила конкурса Polymarket Perps!
Polymarket Perps запускает торговый конкурс с рейтингом и общим призовым фондом до 50 000 USDC. Объём торгов на рынке ANT учитывается с тройным весом. Чтобы попасть в список победителей, нужно достичь минимального объёма торгов и получить положительный доход. Конкурс завершится 16 ноября — успейте принять участие!🔥 #Polymarket @Polymarket
Polymarket Perps запускает торговый конкурс с рейтингом и общим призовым фондом до 50 000 USDC. Объём торгов на рынке ANT учитывается с тройным весом. Чтобы попасть в список победителей, нужно достичь минимального объёма торгов и получить положительный доход. Конкурс завершится 16 ноября — успейте принять участие!🔥 #Polymarket @Polymarket
·
--
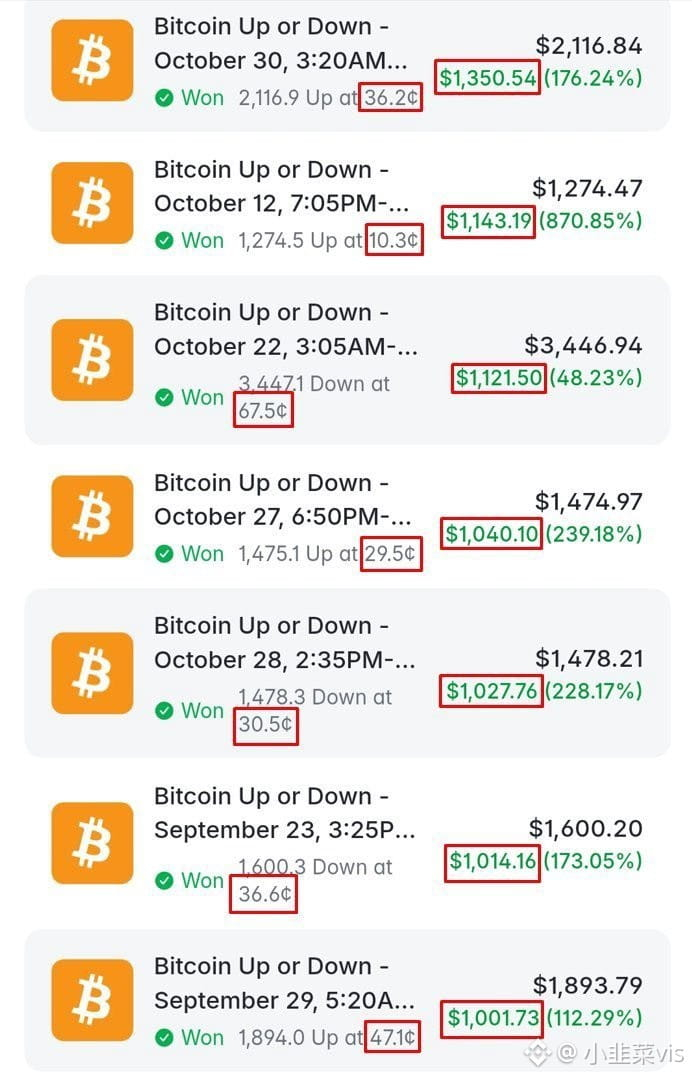
На Polymarket обнаружен 5-минутный арбитражный бот для BTC
Вновь раскрыта автоматизированная стратегия для 5-минутного рынка Polymarket на рост и падение BTC!
Она не пытается предсказать направление движения биткоина
Ключевые моменты стратегии
В одном и том же 5-минутном цикле одновременно открываются позиции на рост (Up) и падение (Down)
Если на одной из сторон начинается паническая распродажа и цена оказывается несправедливо занижена, бот поэтапно набирает позицию, скупая дешёвые активы, и ждёт расчёта для фиксации прибыли
Текущие позиции: Up — 37 центов, Down — 62 цента
Уровни покупки на просадке: 10/15/22 цента, потенциальная доходность — в 4–9 раз
Совокупная прибыль аккаунта: +19 496 долларов США
Стратегия приносит прибыль за счёт панических распродаж, но требует высокой скорости и ликвидности. Обычным пользователям сложно её повторить, и прибыль не гарантирована.
#Polymarket
На Polymarket обнаружен 5-минутный арбитражный бот для BTC
Вновь раскрыта автоматизированная стратегия для 5-минутного рынка Polymarket на рост и падение BTC!
Она не пытается предсказать направление движения биткоина
Ключевые моменты стратегии
В одном и том же 5-минутном цикле одновременно открываются позиции на рост (Up) и падение (Down)
Если на одной из сторон начинается паническая распродажа и цена оказывается несправедливо занижена, бот поэтапно набирает позицию, скупая дешёвые активы, и ждёт расчёта для фиксации прибыли
Текущие позиции: Up — 37 центов, Down — 62 цента
Уровни покупки на просадке: 10/15/22 цента, потенциальная доходность — в 4–9 раз
Совокупная прибыль аккаунта: +19 496 долларов США
Стратегия приносит прибыль за счёт панических распродаж, но требует высокой скорости и ликвидности. Обычным пользователям сложно её повторить, и прибыль не гарантирована.
#Polymarket
Вновь раскрыта автоматизированная стратегия для 5-минутного рынка Polymarket на рост и падение BTC!
Она не пытается предсказать направление движения биткоина
Ключевые моменты стратегии
В одном и том же 5-минутном цикле одновременно открываются позиции на рост (Up) и падение (Down)
Если на одной из сторон начинается паническая распродажа и цена оказывается несправедливо занижена, бот поэтапно набирает позицию, скупая дешёвые активы, и ждёт расчёта для фиксации прибыли
Текущие позиции: Up — 37 центов, Down — 62 цента
Уровни покупки на просадке: 10/15/22 цента, потенциальная доходность — в 4–9 раз
Совокупная прибыль аккаунта: +19 496 долларов США
Стратегия приносит прибыль за счёт панических распродаж, но требует высокой скорости и ликвидности. Обычным пользователям сложно её повторить, и прибыль не гарантирована.
#Polymarket
234
Polymarket запустил бессрочный контракт на Anthropic до IPO: плечо 10×, без закрытия рынка и без срока истечения. Звучит круто, но у меня один вопрос: откуда берётся цена?
Anthropic ещё не вышла на биржу, так что публичной цены акций, на которую можно было бы ориентироваться, нет. Даже @polytutor говорит прямо: цена этих торгов зависит только от того, куда её толкнут стакан заявок и ставка финансирования. Проще говоря, вы торгуете настроениями других участников рынка, а не акциями Anthropic.
И это ещё не всё. «Арбитраж в 6%» между Entropy и trade.xyz, которым хвастались пару дней назад, кто-то разобрал по цифрам — оказалось, дело лишь в разных предположениях о количестве акций. Если считать, что их 16,94 млрд, xyz дороже на 4,23%; если 16,2 млрд — он, наоборот, дешевле на 0,30%. Знак меняется на противоположный. Так называемый арбитраж по сути сводится к попытке угадать итоговое количество акций. Кто-то даже написал целую статью о проблеме оракула в бессрочных контрактах до IPO, приведя в пример обвал SpaceX на ventuals. Вот это действительно важно.
Теперь посмотрим на систему стимулов: торговое соревнование на 50 тысяч долларов продлится до 16 ноября, сделки с Anthropic учитываются с тройным коэффициентом, призы получат 50 лучших участников. Иными словами, вас поощряют активно накручивать объёмы на рынке без ориентира. Платформа получает комиссии, маркетмейкеры — спред, а кто останется держать этот актив — и так понятно.
У официального аккаунта тот пост набрал около 109 тысяч просмотров, а в комментариях сплошное «now live». Играть можно, но не думайте, будто заранее купили акции Anthropic. Сначала разберитесь, как в день выхода на биржу будет меняться mark price и что написано в правилах, а уже потом включайте плечо.
#Polymarket #Anthropic
Polymarket запустил бессрочный контракт на Anthropic до IPO: плечо 10×, без закрытия рынка и без срока истечения. Звучит круто, но у меня один вопрос: откуда берётся цена?
Anthropic ещё не вышла на биржу, так что публичной цены акций, на которую можно было бы ориентироваться, нет. Даже @polytutor говорит прямо: цена этих торгов зависит только от того, куда её толкнут стакан заявок и ставка финансирования. Проще говоря, вы торгуете настроениями других участников рынка, а не акциями Anthropic.
И это ещё не всё. «Арбитраж в 6%» между Entropy и trade.xyz, которым хвастались пару дней назад, кто-то разобрал по цифрам — оказалось, дело лишь в разных предположениях о количестве акций. Если считать, что их 16,94 млрд, xyz дороже на 4,23%; если 16,2 млрд — он, наоборот, дешевле на 0,30%. Знак меняется на противоположный. Так называемый арбитраж по сути сводится к попытке угадать итоговое количество акций. Кто-то даже написал целую статью о проблеме оракула в бессрочных контрактах до IPO, приведя в пример обвал SpaceX на ventuals. Вот это действительно важно.
Теперь посмотрим на систему стимулов: торговое соревнование на 50 тысяч долларов продлится до 16 ноября, сделки с Anthropic учитываются с тройным коэффициентом, призы получат 50 лучших участников. Иными словами, вас поощряют активно накручивать объёмы на рынке без ориентира. Платформа получает комиссии, маркетмейкеры — спред, а кто останется держать этот актив — и так понятно.
У официального аккаунта тот пост набрал около 109 тысяч просмотров, а в комментариях сплошное «now live». Играть можно, но не думайте, будто заранее купили акции Anthropic. Сначала разберитесь, как в день выхода на биржу будет меняться mark price и что написано в правилах, а уже потом включайте плечо.
#Polymarket #Anthropic
Anthropic ещё не вышла на биржу, так что публичной цены акций, на которую можно было бы ориентироваться, нет. Даже @polytutor говорит прямо: цена этих торгов зависит только от того, куда её толкнут стакан заявок и ставка финансирования. Проще говоря, вы торгуете настроениями других участников рынка, а не акциями Anthropic.
И это ещё не всё. «Арбитраж в 6%» между Entropy и trade.xyz, которым хвастались пару дней назад, кто-то разобрал по цифрам — оказалось, дело лишь в разных предположениях о количестве акций. Если считать, что их 16,94 млрд, xyz дороже на 4,23%; если 16,2 млрд — он, наоборот, дешевле на 0,30%. Знак меняется на противоположный. Так называемый арбитраж по сути сводится к попытке угадать итоговое количество акций. Кто-то даже написал целую статью о проблеме оракула в бессрочных контрактах до IPO, приведя в пример обвал SpaceX на ventuals. Вот это действительно важно.
Теперь посмотрим на систему стимулов: торговое соревнование на 50 тысяч долларов продлится до 16 ноября, сделки с Anthropic учитываются с тройным коэффициентом, призы получат 50 лучших участников. Иными словами, вас поощряют активно накручивать объёмы на рынке без ориентира. Платформа получает комиссии, маркетмейкеры — спред, а кто останется держать этот актив — и так понятно.
У официального аккаунта тот пост набрал около 109 тысяч просмотров, а в комментариях сплошное «now live». Играть можно, но не думайте, будто заранее купили акции Anthropic. Сначала разберитесь, как в день выхода на биржу будет меняться mark price и что написано в правилах, а уже потом включайте плечо.
#Polymarket #Anthropic
95

·
--
🔮 Предсказатель · Накануне голосования: завтра вечером — подсчёт голосов на промежуточных выборах в США. На какую сторону ставят деньги на рынке прогнозов?
Завтра (3 ноября, вторник) — день голосования на промежуточных выборах в США: одномоментно разыгрываются 435 мест в Палате представителей и 35 мест в Сенате. Накануне подсчёта сначала посмотрим на реальные коэффициенты — котировки двух крупнейших рынков прогнозов, Polymarket и Kalshi, на сегодня (11-02):
📊 Палата представителей: демократы около 95%, республиканцы около 5% — рынок почти полностью на одной стороне
📊 Сенат: демократы около 71-73%, республиканцы около 28% — вот где действительно остаётся интрига
📊 Расклад власти: полное взятие обеих палат демократами около 71%, «Палата представителей у демократов + Сенат у республиканцев», то есть разделённый Конгресс, около 23-24%, полное взятие республиканцами — лишь около 5%
Что интересно: три независимые ставки — по Палате представителей, по Сенату и по раскладу власти — взаимно подтверждают друг друга, а расхождение меньше 0,5 процентного пункта. Но это не значит, что всё «железно». Есть три источника неопределённости:
1️⃣ 71% в Сенате — далеко не гарантированный результат: ещё 7 мест в Сенате находятся в зоне колебаний; модельный лагерь (DDHQ) даёт демократам лишь 60%, что более чем на 10 пунктов осторожнее рынка — когда рынок увереннее моделей, именно тогда чаще всего и случаются срывы
2️⃣ Одностороннее ускорение накануне голосования: за последнюю неделю вероятность демократов в Сенате выросла с 64,5% до 71,5% (+7 пунктов); такие ускорения часто отражают эмоции, а не новую информацию
3️⃣ Есть задержка в подсчёте: по времени Восточного побережья первые участки закроются завтра в 18:00, а Аляска тянет до 4 ноября 01:00; определение контроля над Сенатом может затянуться ещё дольше — ночь подсчёта и есть время наибольшей волатильности
💰 Почему это важно для крипты: контроль над Палатой представителей будет влиять на темпы продвижения законопроектов о крипторегулировании, включая структуру рынка CLARITY; регуляторная премия/дисконт для криптоактивов в ближайшие два года будет зависеть от этих двух палат.
Основание для вывода: котировки Polymarket на 11-02 (Палата представителей 94,5%, Сенат 71,5%, «чистая победа» 70,5%) + перекрёстная проверка Kalshi (Палата представителей 93,3%, Сенат 71,5%) + сравнение с моделью DDHQ + опрос Reuters/Ipsos (избирателей больше всего волнует стоимость жизни). Коэффициенты — это снимок, а не приговор.
Личное исследование, только для справки, не является инвестиционной рекомендацией.
#神算子 #美国中期选举 #预测市场 #Polymarket
$BTC $ETH
🔮 Предсказатель · Накануне голосования: завтра вечером — подсчёт голосов на промежуточных выборах в США. На какую сторону ставят деньги на рынке прогнозов?
Завтра (3 ноября, вторник) — день голосования на промежуточных выборах в США: одномоментно разыгрываются 435 мест в Палате представителей и 35 мест в Сенате. Накануне подсчёта сначала посмотрим на реальные коэффициенты — котировки двух крупнейших рынков прогнозов, Polymarket и Kalshi, на сегодня (11-02):
📊 Палата представителей: демократы около 95%, республиканцы около 5% — рынок почти полностью на одной стороне
📊 Сенат: демократы около 71-73%, республиканцы около 28% — вот где действительно остаётся интрига
📊 Расклад власти: полное взятие обеих палат демократами около 71%, «Палата представителей у демократов + Сенат у республиканцев», то есть разделённый Конгресс, около 23-24%, полное взятие республиканцами — лишь около 5%
Что интересно: три независимые ставки — по Палате представителей, по Сенату и по раскладу власти — взаимно подтверждают друг друга, а расхождение меньше 0,5 процентного пункта. Но это не значит, что всё «железно». Есть три источника неопределённости:
1️⃣ 71% в Сенате — далеко не гарантированный результат: ещё 7 мест в Сенате находятся в зоне колебаний; модельный лагерь (DDHQ) даёт демократам лишь 60%, что более чем на 10 пунктов осторожнее рынка — когда рынок увереннее моделей, именно тогда чаще всего и случаются срывы
2️⃣ Одностороннее ускорение накануне голосования: за последнюю неделю вероятность демократов в Сенате выросла с 64,5% до 71,5% (+7 пунктов); такие ускорения часто отражают эмоции, а не новую информацию
3️⃣ Есть задержка в подсчёте: по времени Восточного побережья первые участки закроются завтра в 18:00, а Аляска тянет до 4 ноября 01:00; определение контроля над Сенатом может затянуться ещё дольше — ночь подсчёта и есть время наибольшей волатильности
💰 Почему это важно для крипты: контроль над Палатой представителей будет влиять на темпы продвижения законопроектов о крипторегулировании, включая структуру рынка CLARITY; регуляторная премия/дисконт для криптоактивов в ближайшие два года будет зависеть от этих двух палат.
Основание для вывода: котировки Polymarket на 11-02 (Палата представителей 94,5%, Сенат 71,5%, «чистая победа» 70,5%) + перекрёстная проверка Kalshi (Палата представителей 93,3%, Сенат 71,5%) + сравнение с моделью DDHQ + опрос Reuters/Ipsos (избирателей больше всего волнует стоимость жизни). Коэффициенты — это снимок, а не приговор.
Личное исследование, только для справки, не является инвестиционной рекомендацией.
#神算子 #美国中期选举 #预测市场 #Polymarket
$BTC $ETH
Завтра (3 ноября, вторник) — день голосования на промежуточных выборах в США: одномоментно разыгрываются 435 мест в Палате представителей и 35 мест в Сенате. Накануне подсчёта сначала посмотрим на реальные коэффициенты — котировки двух крупнейших рынков прогнозов, Polymarket и Kalshi, на сегодня (11-02):
📊 Палата представителей: демократы около 95%, республиканцы около 5% — рынок почти полностью на одной стороне
📊 Сенат: демократы около 71-73%, республиканцы около 28% — вот где действительно остаётся интрига
📊 Расклад власти: полное взятие обеих палат демократами около 71%, «Палата представителей у демократов + Сенат у республиканцев», то есть разделённый Конгресс, около 23-24%, полное взятие республиканцами — лишь около 5%
Что интересно: три независимые ставки — по Палате представителей, по Сенату и по раскладу власти — взаимно подтверждают друг друга, а расхождение меньше 0,5 процентного пункта. Но это не значит, что всё «железно». Есть три источника неопределённости:
1️⃣ 71% в Сенате — далеко не гарантированный результат: ещё 7 мест в Сенате находятся в зоне колебаний; модельный лагерь (DDHQ) даёт демократам лишь 60%, что более чем на 10 пунктов осторожнее рынка — когда рынок увереннее моделей, именно тогда чаще всего и случаются срывы
2️⃣ Одностороннее ускорение накануне голосования: за последнюю неделю вероятность демократов в Сенате выросла с 64,5% до 71,5% (+7 пунктов); такие ускорения часто отражают эмоции, а не новую информацию
3️⃣ Есть задержка в подсчёте: по времени Восточного побережья первые участки закроются завтра в 18:00, а Аляска тянет до 4 ноября 01:00; определение контроля над Сенатом может затянуться ещё дольше — ночь подсчёта и есть время наибольшей волатильности
💰 Почему это важно для крипты: контроль над Палатой представителей будет влиять на темпы продвижения законопроектов о крипторегулировании, включая структуру рынка CLARITY; регуляторная премия/дисконт для криптоактивов в ближайшие два года будет зависеть от этих двух палат.
Основание для вывода: котировки Polymarket на 11-02 (Палата представителей 94,5%, Сенат 71,5%, «чистая победа» 70,5%) + перекрёстная проверка Kalshi (Палата представителей 93,3%, Сенат 71,5%) + сравнение с моделью DDHQ + опрос Reuters/Ipsos (избирателей больше всего волнует стоимость жизни). Коэффициенты — это снимок, а не приговор.
Личное исследование, только для справки, не является инвестиционной рекомендацией.
#神算子 #美国中期选举 #预测市场 #Polymarket
$BTC $ETH
634

·
--
Подменили скрипт для измерения скорости — более 700 трейдеров за час потеряли 2,7 миллиона долларов
29 октября на международной версии Polymarket, платформы предсказаний, произошло нечто парадоксальное. Пострадавшие не переходили по фишинговым ссылкам, не раскрывали сид-фразы, а смарт-контракты не взламывали. Они просто, как обычно, открыли сайт Polymarket. Сессия оставалась активной, а деньги перевели с их же аккаунтов.
Проблема оказалась в скрипте для измерения скорости. На сайте Polymarket был встроен скрипт мониторинга реальных пользователей британской компании DebugBear — он предназначался для измерения скорости загрузки страниц. Такие скрипты запускаются в браузере каждого посетителя и обладают практически теми же правами, что и собственный код сайта. 29 октября кто-то изменил у регистратора DNS-записи домена DebugBear: запросы начала обрабатывать другая серверная система, и браузеры пользователей вместо файла для измерения скорости получали вредоносную программу для кражи средств размером около 15 КБ. Исследователи дважды скачивали один и тот же вредоносный файл.
Программа крала средства довольно простым способом. Она считывала сохранённые в браузере тип входа в аккаунт, адрес кошелька и учётные данные для транзакций, находила на странице собственный торговый клиент Polymarket и использовала его для совершения операций. Позиции продавались, а выручка конвертировалась в POL в сети Polygon, после чего деньги выводились через собственный безгазовый ретранслятор платформы. Данные блокчейна показывают, что за один час — с 17:10 до 18:10 — было совершено 985 несанкционированных выводов. На кошелёк злоумышленника поступило 28,6 миллиона POL, что по тогдашнему курсу составляло около 2,64 миллиона долларов. По оценкам аналитических компаний Bubblemaps и Bitquery, общая сумма составила около 2,7 миллиона долларов, а пострадали более 700 аккаунтов. Разница в несколько десятков тысяч долларов объясняется разными методами подсчёта, но масштаб потерь не вызывает сомнений.
В тот же день в 14:05 Polymarket перевела международную версию сайта в режим, в котором можно было только отменять ордера; примерно в 15:05 торговлю возобновили. В публичном заявлении компания сообщила лишь, что был взломан сторонний поставщик, дело передано правоохранительным органам, а пострадавшим пользователям возместят потери полностью. Позже компания объявила о выплатах на общую сумму около 3,9 миллиона долларов: примерно 2,7 миллиона долларов получили кошельки, из которых украли средства, а ещё около 1,19 миллиона долларов — примерно 5500 кошельков, пострадавших из-за приостановки торгов. Подавать заявку на возмещение пользователям не требовалось. Американская версия платформы работает отдельно и не пострадала. Полного объяснения того, как именно изменили доменные записи, пока нет.
На один момент стоит обратить особое внимание. В образце, который проверила Hudson Rock, не обнаружили отдельной программы для передачи сид-фраз или приватных ключей. Чтобы украсть деньги, не нужно было похищать ключи: пропуском служила сама активная сессия в браузере. В этом году платформа уже второй раз пострадала из-за стороннего поставщика: в июне тоже подменили код фронтенда. Даже если тщательно защищать смарт-контракты, это не поможет контролировать чужой код на веб-странице.
Для розничных инвесторов этот случай меняет первый пункт в списке мер защиты от кражи. Раньше он выглядел так: пользоваться крупными платформами, не переходить по фишинговым ссылкам и хранить сид-фразу в безопасности. Теперь к нему нужно добавить ещё одно правило: торговая страница может измениться без вашего ведома. Открытая торговая страница и активная сессия в браузере — это тоже ресурсы, которыми могут воспользоваться. Оставлять деньги на торговом аккаунте на ночь и хранить их в собственном кошельке — совершенно разные вещи с точки зрения риска.
Для себя я вынес из этой истории три правила. Закончили торговать — выйдите из аккаунта, не держите торговую страницу открытой в браузере весь день. Не храните крупные суммы на торговом аккаунте длительное время: воспользовались ими — переведите обратно туда, где вы сами контролируете средства. Если страница вдруг начинает сама продавать ваши позиции или показывает незнакомый запрос на предоставление разрешений, сначала закройте её и отключите соединение, не нажимайте дальше по подсказкам.
Моё мнение простое: оценивая платформу, в будущем нужно спрашивать не только, проходили ли её смарт-контракты аудит, но и сколько стороннего кода работает на её сайте и можно ли мгновенно отключить весь этот код в случае инцидента. Если платформа не может ответить на эти вопросы, я не стану оставлять на ней крупные суммы, пока аккаунт открыт. А вы выходите из аккаунта после торговли или оставляете страницу открытой?
—— Web3-новичок Сяокай
Эта статья отражает только личное мнение автора и не является инвестиционной рекомендацией. Данные взяты из публичных заявлений Polymarket и открытых расследований Hudson Rock, Bitquery и Bubblemaps. Суммы могут незначительно различаться в зависимости от метода подсчёта. Самостоятельно оценивайте риски.
#Polymarket #DeFi安全 #供应链攻击 #БезопасностьКошелька
Подменили скрипт для измерения скорости — более 700 трейдеров за час потеряли 2,7 миллиона долларов
29 октября на международной версии Polymarket, платформы предсказаний, произошло нечто парадоксальное. Пострадавшие не переходили по фишинговым ссылкам, не раскрывали сид-фразы, а смарт-контракты не взламывали. Они просто, как обычно, открыли сайт Polymarket. Сессия оставалась активной, а деньги перевели с их же аккаунтов.
Проблема оказалась в скрипте для измерения скорости. На сайте Polymarket был встроен скрипт мониторинга реальных пользователей британской компании DebugBear — он предназначался для измерения скорости загрузки страниц. Такие скрипты запускаются в браузере каждого посетителя и обладают практически теми же правами, что и собственный код сайта. 29 октября кто-то изменил у регистратора DNS-записи домена DebugBear: запросы начала обрабатывать другая серверная система, и браузеры пользователей вместо файла для измерения скорости получали вредоносную программу для кражи средств размером около 15 КБ. Исследователи дважды скачивали один и тот же вредоносный файл.
Программа крала средства довольно простым способом. Она считывала сохранённые в браузере тип входа в аккаунт, адрес кошелька и учётные данные для транзакций, находила на странице собственный торговый клиент Polymarket и использовала его для совершения операций. Позиции продавались, а выручка конвертировалась в POL в сети Polygon, после чего деньги выводились через собственный безгазовый ретранслятор платформы. Данные блокчейна показывают, что за один час — с 17:10 до 18:10 — было совершено 985 несанкционированных выводов. На кошелёк злоумышленника поступило 28,6 миллиона POL, что по тогдашнему курсу составляло около 2,64 миллиона долларов. По оценкам аналитических компаний Bubblemaps и Bitquery, общая сумма составила около 2,7 миллиона долларов, а пострадали более 700 аккаунтов. Разница в несколько десятков тысяч долларов объясняется разными методами подсчёта, но масштаб потерь не вызывает сомнений.
В тот же день в 14:05 Polymarket перевела международную версию сайта в режим, в котором можно было только отменять ордера; примерно в 15:05 торговлю возобновили. В публичном заявлении компания сообщила лишь, что был взломан сторонний поставщик, дело передано правоохранительным органам, а пострадавшим пользователям возместят потери полностью. Позже компания объявила о выплатах на общую сумму около 3,9 миллиона долларов: примерно 2,7 миллиона долларов получили кошельки, из которых украли средства, а ещё около 1,19 миллиона долларов — примерно 5500 кошельков, пострадавших из-за приостановки торгов. Подавать заявку на возмещение пользователям не требовалось. Американская версия платформы работает отдельно и не пострадала. Полного объяснения того, как именно изменили доменные записи, пока нет.
На один момент стоит обратить особое внимание. В образце, который проверила Hudson Rock, не обнаружили отдельной программы для передачи сид-фраз или приватных ключей. Чтобы украсть деньги, не нужно было похищать ключи: пропуском служила сама активная сессия в браузере. В этом году платформа уже второй раз пострадала из-за стороннего поставщика: в июне тоже подменили код фронтенда. Даже если тщательно защищать смарт-контракты, это не поможет контролировать чужой код на веб-странице.
Для розничных инвесторов этот случай меняет первый пункт в списке мер защиты от кражи. Раньше он выглядел так: пользоваться крупными платформами, не переходить по фишинговым ссылкам и хранить сид-фразу в безопасности. Теперь к нему нужно добавить ещё одно правило: торговая страница может измениться без вашего ведома. Открытая торговая страница и активная сессия в браузере — это тоже ресурсы, которыми могут воспользоваться. Оставлять деньги на торговом аккаунте на ночь и хранить их в собственном кошельке — совершенно разные вещи с точки зрения риска.
Для себя я вынес из этой истории три правила. Закончили торговать — выйдите из аккаунта, не держите торговую страницу открытой в браузере весь день. Не храните крупные суммы на торговом аккаунте длительное время: воспользовались ими — переведите обратно туда, где вы сами контролируете средства. Если страница вдруг начинает сама продавать ваши позиции или показывает незнакомый запрос на предоставление разрешений, сначала закройте её и отключите соединение, не нажимайте дальше по подсказкам.
Моё мнение простое: оценивая платформу, в будущем нужно спрашивать не только, проходили ли её смарт-контракты аудит, но и сколько стороннего кода работает на её сайте и можно ли мгновенно отключить весь этот код в случае инцидента. Если платформа не может ответить на эти вопросы, я не стану оставлять на ней крупные суммы, пока аккаунт открыт. А вы выходите из аккаунта после торговли или оставляете страницу открытой?
—— Web3-новичок Сяокай
Эта статья отражает только личное мнение автора и не является инвестиционной рекомендацией. Данные взяты из публичных заявлений Polymarket и открытых расследований Hudson Rock, Bitquery и Bubblemaps. Суммы могут незначительно различаться в зависимости от метода подсчёта. Самостоятельно оценивайте риски.
#Polymarket #DeFi安全 #供应链攻击 #БезопасностьКошелька
29 октября на международной версии Polymarket, платформы предсказаний, произошло нечто парадоксальное. Пострадавшие не переходили по фишинговым ссылкам, не раскрывали сид-фразы, а смарт-контракты не взламывали. Они просто, как обычно, открыли сайт Polymarket. Сессия оставалась активной, а деньги перевели с их же аккаунтов.
Проблема оказалась в скрипте для измерения скорости. На сайте Polymarket был встроен скрипт мониторинга реальных пользователей британской компании DebugBear — он предназначался для измерения скорости загрузки страниц. Такие скрипты запускаются в браузере каждого посетителя и обладают практически теми же правами, что и собственный код сайта. 29 октября кто-то изменил у регистратора DNS-записи домена DebugBear: запросы начала обрабатывать другая серверная система, и браузеры пользователей вместо файла для измерения скорости получали вредоносную программу для кражи средств размером около 15 КБ. Исследователи дважды скачивали один и тот же вредоносный файл.
Программа крала средства довольно простым способом. Она считывала сохранённые в браузере тип входа в аккаунт, адрес кошелька и учётные данные для транзакций, находила на странице собственный торговый клиент Polymarket и использовала его для совершения операций. Позиции продавались, а выручка конвертировалась в POL в сети Polygon, после чего деньги выводились через собственный безгазовый ретранслятор платформы. Данные блокчейна показывают, что за один час — с 17:10 до 18:10 — было совершено 985 несанкционированных выводов. На кошелёк злоумышленника поступило 28,6 миллиона POL, что по тогдашнему курсу составляло около 2,64 миллиона долларов. По оценкам аналитических компаний Bubblemaps и Bitquery, общая сумма составила около 2,7 миллиона долларов, а пострадали более 700 аккаунтов. Разница в несколько десятков тысяч долларов объясняется разными методами подсчёта, но масштаб потерь не вызывает сомнений.
В тот же день в 14:05 Polymarket перевела международную версию сайта в режим, в котором можно было только отменять ордера; примерно в 15:05 торговлю возобновили. В публичном заявлении компания сообщила лишь, что был взломан сторонний поставщик, дело передано правоохранительным органам, а пострадавшим пользователям возместят потери полностью. Позже компания объявила о выплатах на общую сумму около 3,9 миллиона долларов: примерно 2,7 миллиона долларов получили кошельки, из которых украли средства, а ещё около 1,19 миллиона долларов — примерно 5500 кошельков, пострадавших из-за приостановки торгов. Подавать заявку на возмещение пользователям не требовалось. Американская версия платформы работает отдельно и не пострадала. Полного объяснения того, как именно изменили доменные записи, пока нет.
На один момент стоит обратить особое внимание. В образце, который проверила Hudson Rock, не обнаружили отдельной программы для передачи сид-фраз или приватных ключей. Чтобы украсть деньги, не нужно было похищать ключи: пропуском служила сама активная сессия в браузере. В этом году платформа уже второй раз пострадала из-за стороннего поставщика: в июне тоже подменили код фронтенда. Даже если тщательно защищать смарт-контракты, это не поможет контролировать чужой код на веб-странице.
Для розничных инвесторов этот случай меняет первый пункт в списке мер защиты от кражи. Раньше он выглядел так: пользоваться крупными платформами, не переходить по фишинговым ссылкам и хранить сид-фразу в безопасности. Теперь к нему нужно добавить ещё одно правило: торговая страница может измениться без вашего ведома. Открытая торговая страница и активная сессия в браузере — это тоже ресурсы, которыми могут воспользоваться. Оставлять деньги на торговом аккаунте на ночь и хранить их в собственном кошельке — совершенно разные вещи с точки зрения риска.
Для себя я вынес из этой истории три правила. Закончили торговать — выйдите из аккаунта, не держите торговую страницу открытой в браузере весь день. Не храните крупные суммы на торговом аккаунте длительное время: воспользовались ими — переведите обратно туда, где вы сами контролируете средства. Если страница вдруг начинает сама продавать ваши позиции или показывает незнакомый запрос на предоставление разрешений, сначала закройте её и отключите соединение, не нажимайте дальше по подсказкам.
Моё мнение простое: оценивая платформу, в будущем нужно спрашивать не только, проходили ли её смарт-контракты аудит, но и сколько стороннего кода работает на её сайте и можно ли мгновенно отключить весь этот код в случае инцидента. Если платформа не может ответить на эти вопросы, я не стану оставлять на ней крупные суммы, пока аккаунт открыт. А вы выходите из аккаунта после торговли или оставляете страницу открытой?
—— Web3-новичок Сяокай
Эта статья отражает только личное мнение автора и не является инвестиционной рекомендацией. Данные взяты из публичных заявлений Polymarket и открытых расследований Hudson Rock, Bitquery и Bubblemaps. Суммы могут незначительно различаться в зависимости от метода подсчёта. Самостоятельно оценивайте риски.
#Polymarket #DeFi安全 #供应链攻击 #БезопасностьКошелька
攒够10btc:
我去
1
212
Войдите, чтобы посмотреть больше материала
Присоединяйтесь к пользователям криптовалют по всему миру на Binance Square
⚡️ Получайте новейшую и полезную информацию о криптоактивах.
💬 Нам доверяет крупнейшая в мире криптобиржа.
👍 Получите достоверные аналитические данные от верифицированных создателей контента.
Эл. почта/номер телефона
В тренде
1
#BitcoinRebounds$75KAsChipsLead
Просмотров: 5,194
100 обсуждают
2
#JobsReportRaisesHikeOdds
Просмотров: 82,535
839 обсуждают
3
#US Data Center Rules May Constrain AI Expansion
Просмотров: 10,208
91 обсуждают
4
#$2TWipedOutHedgeFundsFaceLiquidation
Просмотров: 11,992
95 обсуждают
5
#WillAnthropicListOnTime
Просмотров: 10,631
228 обсуждают
6
#USNovemberMichiganExpectationsIndexPrelimAt50.9
Просмотров: 19,493
334 обсуждают
7
#OilPlungesBelow$100
Просмотров: 19,478
37 обсуждают
8
#TradFiForBeginners
Просмотров: 11,735
213 обсуждают
9
#USMidtermsCouldShakeUpUS-IranTies
Просмотров: 38,307
502 обсуждают
10
#RussianCentralBankNamesBTCETHUSDTForNonQualifiedInvestors
Просмотров: 737
11 обсуждают