
#hardwarewallet
hardwarewallet
Просмотров: 118,269
431 обсуждают
Популярные
Новые

·
--
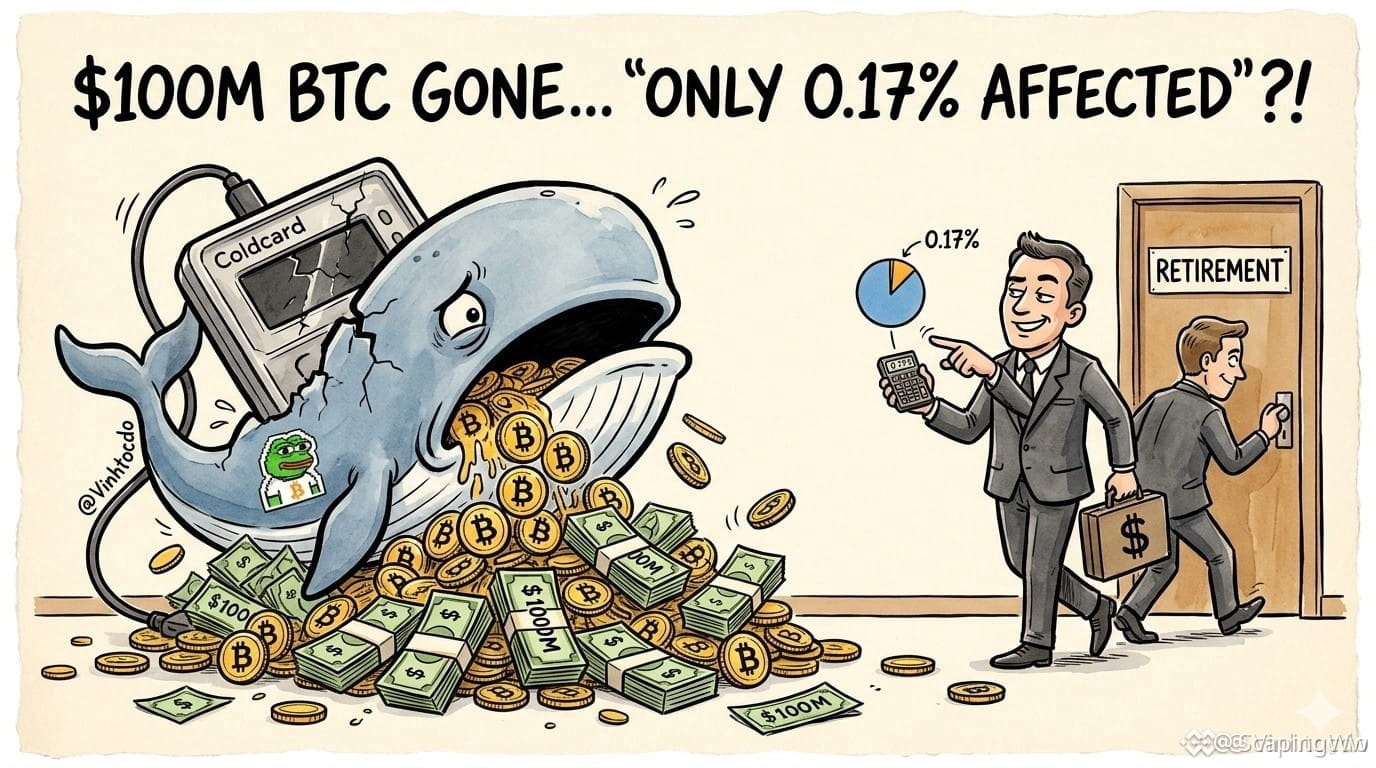
🚨 СТО МИЛЛИОНОВ В $BTC СМЕТЕНЫ ИЗ АППАРАТНОГО ХРАНИЛИЩА ПОСЛЕ ВЫЯВЛЕНИЯ УЯЗВИМОСТЕЙ БЕЗОПАСНОСТИ! 🛡️
Когда более восемнадцати сотен монет исчезают из холодного хранилища с тысяч адресов, списывать это на незначительную статистическую аномалию — чистая халатность. 🦈
Хранение активов институционального уровня начинается с безупречной гигиены безопасности: немедленного обновления прошивки и распределения резервных копий мастер-ключей по изолированным физическим площадкам, а не создания единой точки отказа. 💡
Вы сегодня проверяете протоколы безопасности своих аппаратных кошельков или ждёте кризиса ликвидности, чтобы проверить свою защиту? 💬 👇
⚠️ Это не финансовый совет. Всегда оценивайте риски. 🛡️
🏷️ #BTC #Security #HardwareWallet #Crypto
🔥 💎
🚨 СТО МИЛЛИОНОВ В $BTC СМЕТЕНЫ ИЗ АППАРАТНОГО ХРАНИЛИЩА ПОСЛЕ ВЫЯВЛЕНИЯ УЯЗВИМОСТЕЙ БЕЗОПАСНОСТИ! 🛡️
Когда более восемнадцати сотен монет исчезают из холодного хранилища с тысяч адресов, списывать это на незначительную статистическую аномалию — чистая халатность. 🦈
Хранение активов институционального уровня начинается с безупречной гигиены безопасности: немедленного обновления прошивки и распределения резервных копий мастер-ключей по изолированным физическим площадкам, а не создания единой точки отказа. 💡
Вы сегодня проверяете протоколы безопасности своих аппаратных кошельков или ждёте кризиса ликвидности, чтобы проверить свою защиту? 💬 👇
⚠️ Это не финансовый совет. Всегда оценивайте риски. 🛡️
🏷️ #BTC #Security #HardwareWallet #Crypto
🔥 💎
Когда более восемнадцати сотен монет исчезают из холодного хранилища с тысяч адресов, списывать это на незначительную статистическую аномалию — чистая халатность. 🦈
Хранение активов институционального уровня начинается с безупречной гигиены безопасности: немедленного обновления прошивки и распределения резервных копий мастер-ключей по изолированным физическим площадкам, а не создания единой точки отказа. 💡
Вы сегодня проверяете протоколы безопасности своих аппаратных кошельков или ждёте кризиса ликвидности, чтобы проверить свою защиту? 💬 👇
⚠️ Это не финансовый совет. Всегда оценивайте риски. 🛡️
🏷️ #BTC #Security #HardwareWallet #Crypto
🔥 💎
7

·
--
0,17% раскрыли 116 миллионов — миф об аппаратных кошельках развеян. Coinkite признала уязвимость, но чёрная дыра в цепочке поставок оказалась глубже, чем можно было представить. Не складывайте все яйца в одну аппаратную корзину: главное — управление приватными ключами, а физическая защита лишь успокаивает.
#Coldcard #Bitcoin #АппаратныйКошелек
0,17% раскрыли 116 миллионов — миф об аппаратных кошельках развеян. Coinkite признала уязвимость, но чёрная дыра в цепочке поставок оказалась глубже, чем можно было представить. Не складывайте все яйца в одну аппаратную корзину: главное — управление приватными ключами, а физическая защита лишь успокаивает.
#Coldcard #Bitcoin #АппаратныйКошелек
#Coldcard #Bitcoin #АппаратныйКошелек
4

🚨 СКРЫТЫЕ ОПУСТОШИТЕЛИ В ЦЕПОЧКЕ ПОСТАВОК НАЦЕЛИЛИСЬ НА ВАШИ $SOL КРИПТОАКТИВЫ! 🦈
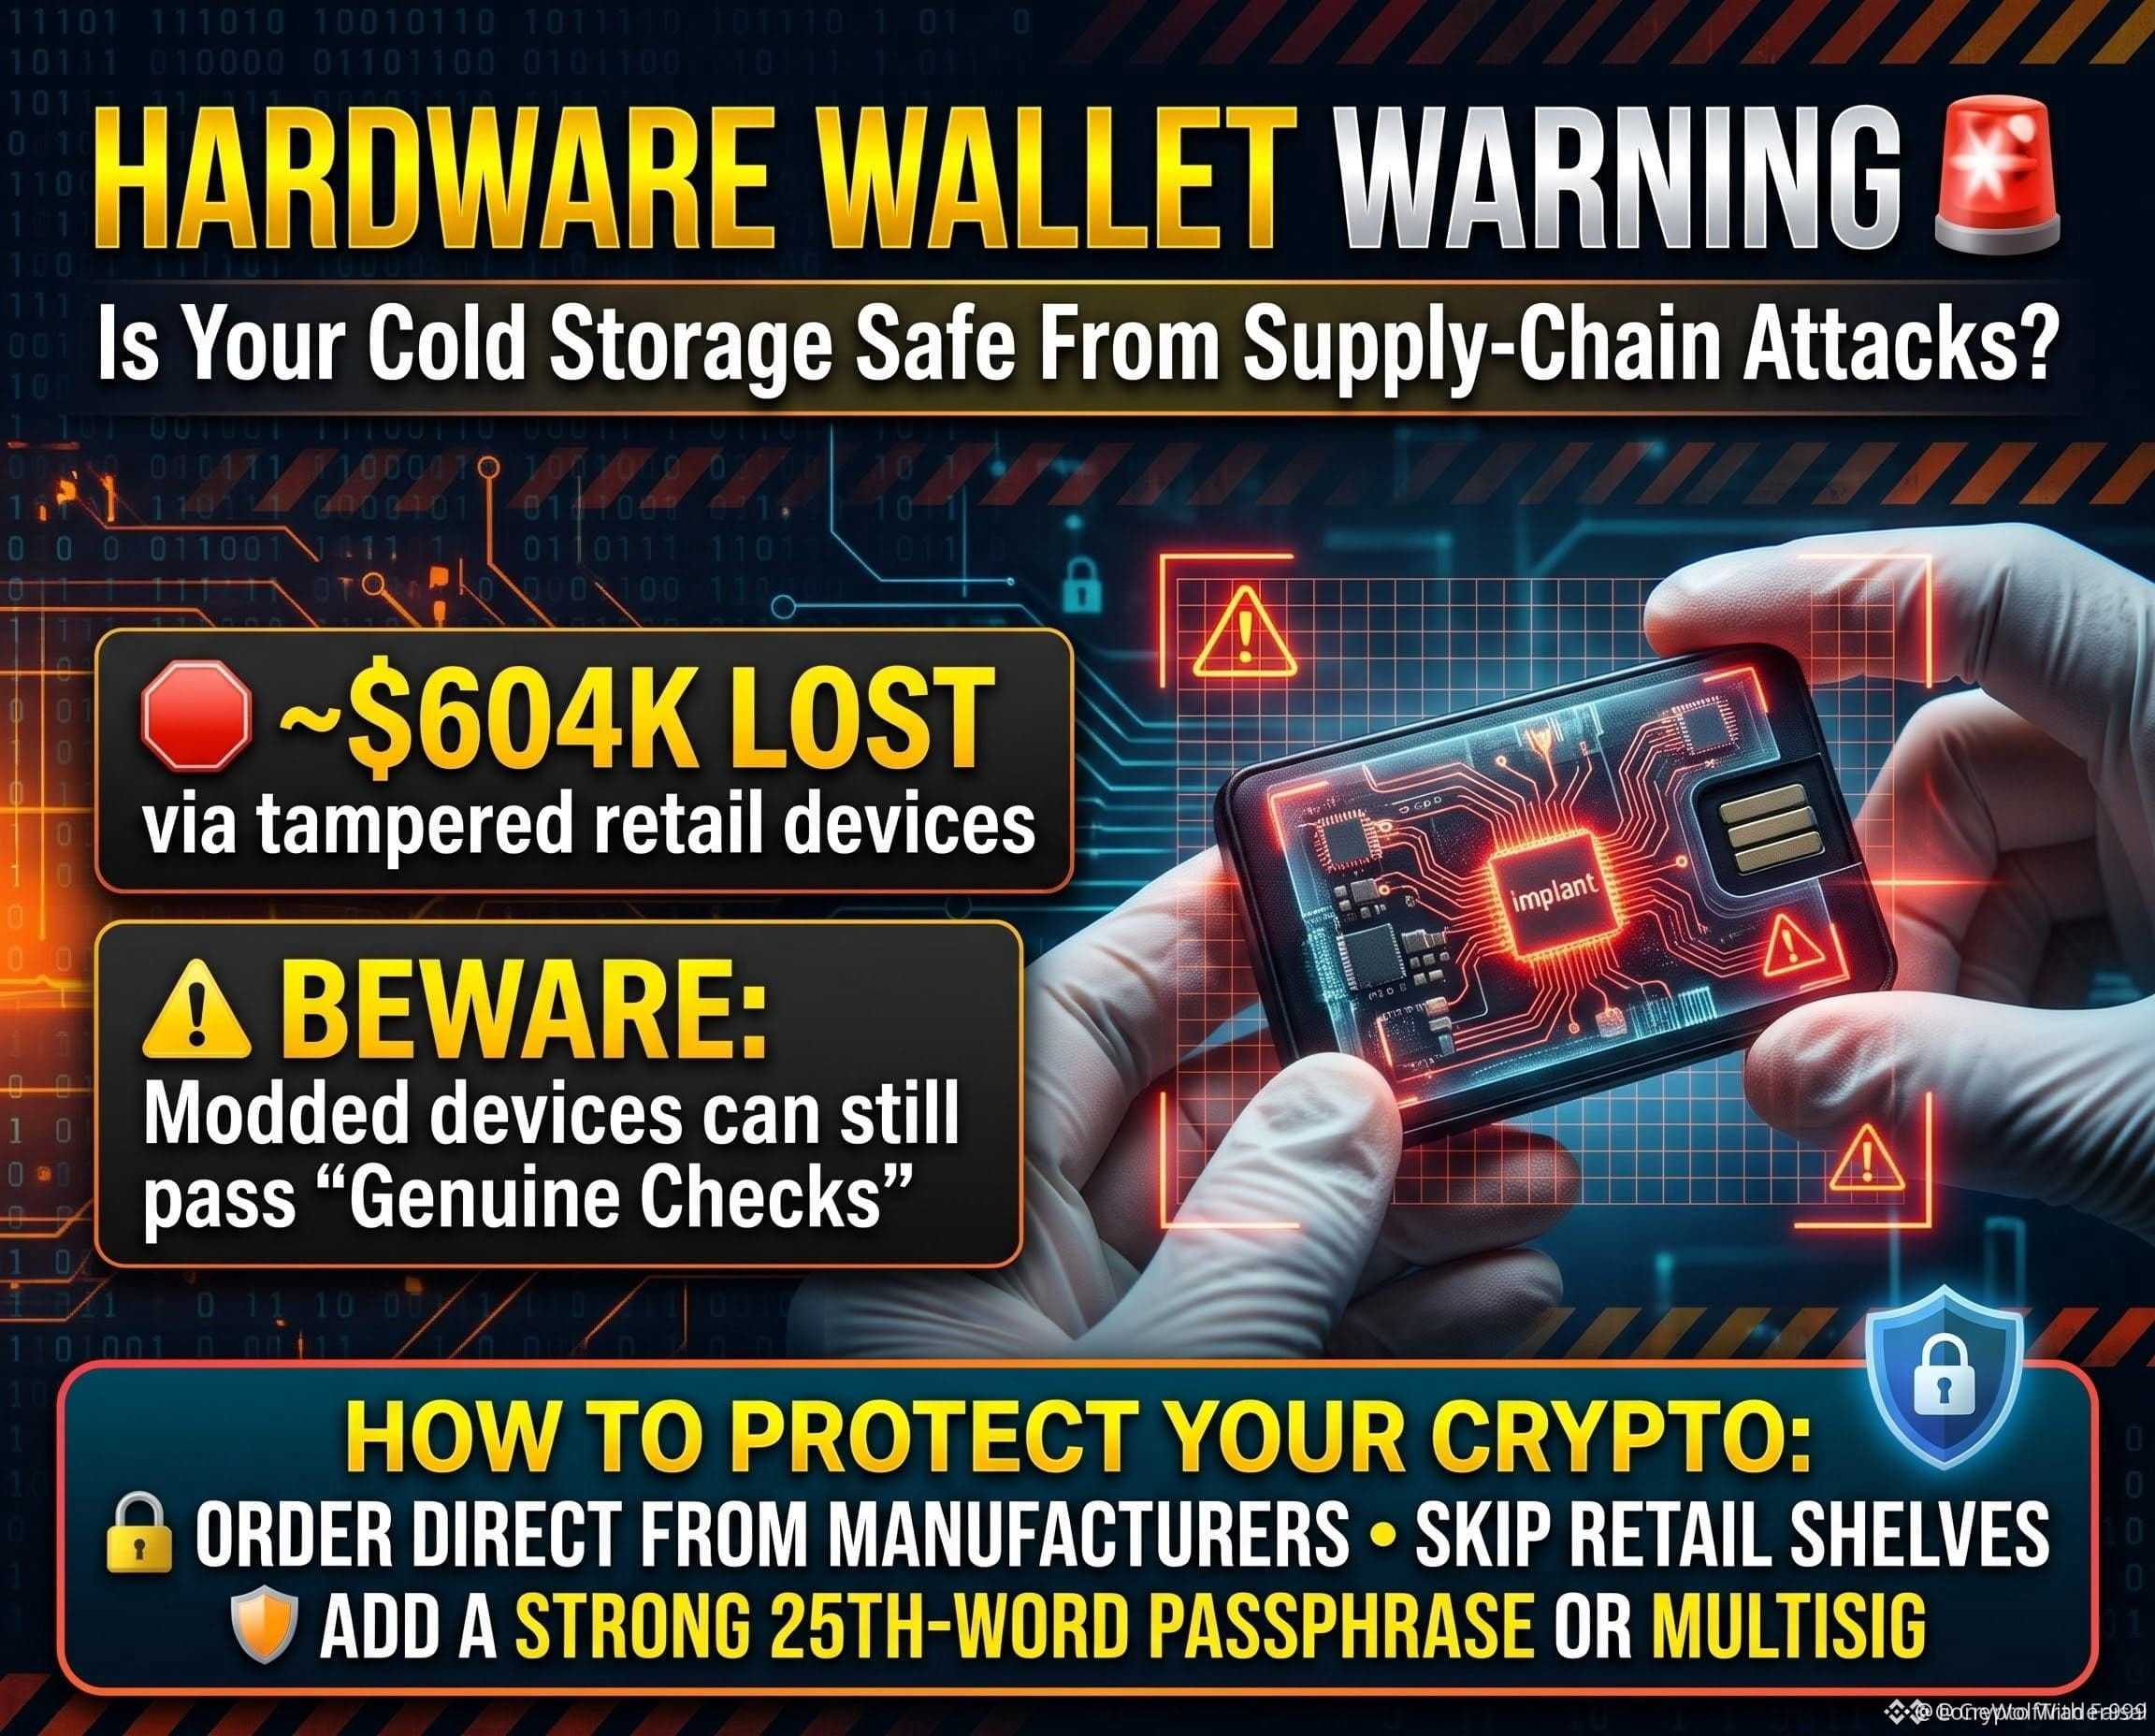
Если физическое устройство перехватывают до того, как оно попадёт к вам, стандартные криптографические проверки подлинности полностью обходятся. Вредоносные схемы могут считывать ваши данные для восстановления прямо с экрана, не затрагивая базовую защиту устройства. 🔍
Чтобы защитить свою инфраструктуру, при покупке оборудования для хранения данных нужно быть предельно осторожными. Никогда не доверяйте розничным посредникам и сторонним магазинам: доставка напрямую от производителя помогает сохранить устройство в безопасности. 🛡️
Вы всё ещё рискуете, покупая аппаратные кошельки в обычных магазинах, или теперь заказываете их только напрямую у производителя? 👇
⚠️ Не является финансовой рекомендацией. Всегда оценивайте риски. 🛡️
🏷️ #SOL #CryptoSecurity #SelfCustody #HardwareWallet
🔥 🔒
🚨 СКРЫТЫЕ ОПУСТОШИТЕЛИ В ЦЕПОЧКЕ ПОСТАВОК НАЦЕЛИЛИСЬ НА ВАШИ $SOL КРИПТОАКТИВЫ! 🦈
Если физическое устройство перехватывают до того, как оно попадёт к вам, стандартные криптографические проверки подлинности полностью обходятся. Вредоносные схемы могут считывать ваши данные для восстановления прямо с экрана, не затрагивая базовую защиту устройства. 🔍
Чтобы защитить свою инфраструктуру, при покупке оборудования для хранения данных нужно быть предельно осторожными. Никогда не доверяйте розничным посредникам и сторонним магазинам: доставка напрямую от производителя помогает сохранить устройство в безопасности. 🛡️
Вы всё ещё рискуете, покупая аппаратные кошельки в обычных магазинах, или теперь заказываете их только напрямую у производителя? 👇
⚠️ Не является финансовой рекомендацией. Всегда оценивайте риски. 🛡️
🏷️ #SOL #CryptoSecurity #SelfCustody #HardwareWallet
🔥 🔒
Если физическое устройство перехватывают до того, как оно попадёт к вам, стандартные криптографические проверки подлинности полностью обходятся. Вредоносные схемы могут считывать ваши данные для восстановления прямо с экрана, не затрагивая базовую защиту устройства. 🔍
Чтобы защитить свою инфраструктуру, при покупке оборудования для хранения данных нужно быть предельно осторожными. Никогда не доверяйте розничным посредникам и сторонним магазинам: доставка напрямую от производителя помогает сохранить устройство в безопасности. 🛡️
Вы всё ещё рискуете, покупая аппаратные кошельки в обычных магазинах, или теперь заказываете их только напрямую у производителя? 👇
⚠️ Не является финансовой рекомендацией. Всегда оценивайте риски. 🛡️
🏷️ #SOL #CryptoSecurity #SelfCustody #HardwareWallet
🔥 🔒
5

🚨 ПОЧЕМУ ВАШ НОВЫЙ АППАРАТНЫЙ КОШЕЛЁК $SOL HARDWARE УЖЕ МОЖЕТ БЫТЬ СКОМПРОМЕТИРОВАН ⚠️
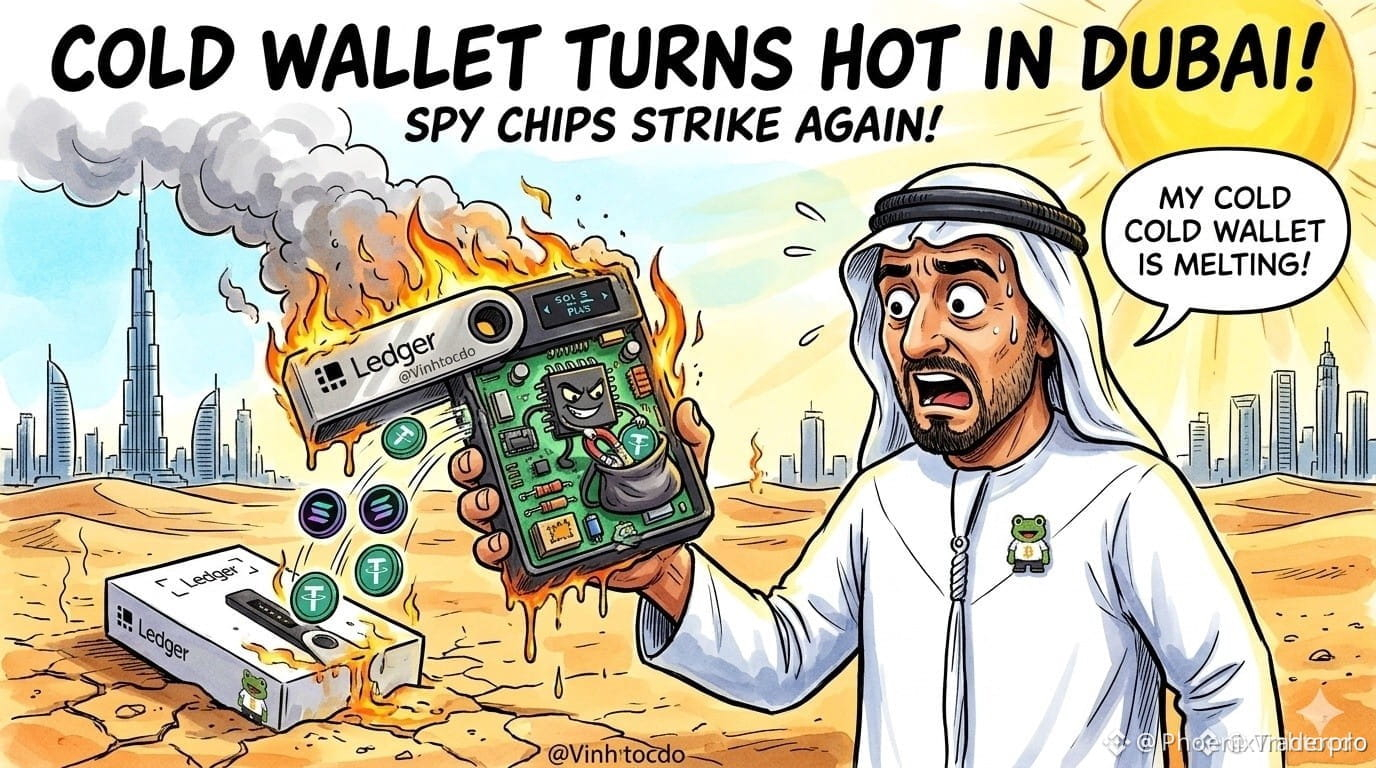
Уязвимости цепочки поставок — тихие убийцы криптовалютных портфелей. Они доказывают, что даже запечатанные на заводе коробки могут скрывать вредоносное вмешательство в оборудование в крупных торговых центрах, таких как Дубай. 🔍
Когда злоумышленники перехватывают каналы поставок и меняют микрочипы до того, как товары попадают на полки магазинов, ваше холодное хранилище становится уязвимой точкой, через которую средства могут мгновенно утечь. ⚡
Защитите свой капитал: проверяйте прямые поставки от производителя, используйте строгий дополнительный уровень защиты с помощью парольной фразы и распределяйте активы между разными способами хранения. 💡 💬 Вы сегодня проверяете безопасность своей системы хранения на аппаратном кошельке или ждёте дорогостоящего урока? 👇
⚠️ Не является финансовой рекомендацией. Всегда учитывайте риски. 🛡️
🏷️ #SOL #CryptoSecurity #HardwareWallet #Web3Safety
🛡️ 🔒
🚨 ПОЧЕМУ ВАШ НОВЫЙ АППАРАТНЫЙ КОШЕЛЁК $SOL HARDWARE УЖЕ МОЖЕТ БЫТЬ СКОМПРОМЕТИРОВАН ⚠️
Уязвимости цепочки поставок — тихие убийцы криптовалютных портфелей. Они доказывают, что даже запечатанные на заводе коробки могут скрывать вредоносное вмешательство в оборудование в крупных торговых центрах, таких как Дубай. 🔍
Когда злоумышленники перехватывают каналы поставок и меняют микрочипы до того, как товары попадают на полки магазинов, ваше холодное хранилище становится уязвимой точкой, через которую средства могут мгновенно утечь. ⚡
Защитите свой капитал: проверяйте прямые поставки от производителя, используйте строгий дополнительный уровень защиты с помощью парольной фразы и распределяйте активы между разными способами хранения. 💡 💬 Вы сегодня проверяете безопасность своей системы хранения на аппаратном кошельке или ждёте дорогостоящего урока? 👇
⚠️ Не является финансовой рекомендацией. Всегда учитывайте риски. 🛡️
🏷️ #SOL #CryptoSecurity #HardwareWallet #Web3Safety
🛡️ 🔒
Уязвимости цепочки поставок — тихие убийцы криптовалютных портфелей. Они доказывают, что даже запечатанные на заводе коробки могут скрывать вредоносное вмешательство в оборудование в крупных торговых центрах, таких как Дубай. 🔍
Когда злоумышленники перехватывают каналы поставок и меняют микрочипы до того, как товары попадают на полки магазинов, ваше холодное хранилище становится уязвимой точкой, через которую средства могут мгновенно утечь. ⚡
Защитите свой капитал: проверяйте прямые поставки от производителя, используйте строгий дополнительный уровень защиты с помощью парольной фразы и распределяйте активы между разными способами хранения. 💡 💬 Вы сегодня проверяете безопасность своей системы хранения на аппаратном кошельке или ждёте дорогостоящего урока? 👇
⚠️ Не является финансовой рекомендацией. Всегда учитывайте риски. 🛡️
🏷️ #SOL #CryptoSecurity #HardwareWallet #Web3Safety
🛡️ 🔒
5

·
--
Взломан второй логистический партнёр Trezor: безопасность цепочки поставок аппаратных кошельков снова под угрозой
За три месяца у аппаратного кошелька Trezor взломали уже второго логистического партнёра. Адреса покупателей и сведения о заказах снова оказались раскрыты, а риски на этапе цепочки поставок из случайных превращаются в системную проблему.
Как сообщает Decrypt, Trezor подтвердила, что за три месяца был взломан второй её логистический партнёр, в результате чего раскрылись такие данные, как адреса покупателей и сведения о заказах. Это уже второй случай утечки данных через логистические каналы за относительно короткий срок. Значит, злоумышленники могут получать информацию не только через сам продукт, но и на промежуточных этапах доставки посылок.
Это событие стоит рассматривать с точки зрения финансовых потоков и институциональных инвесторов, поскольку состав пользователей аппаратных кошельков тесно связан с рыночной ликвидностью. Долгосрочные держатели и институциональные инвесторы чаще отдают предпочтение холодному хранению, а утечка данных в цепочке поставок может подорвать доверие этой группы к аппаратным кошелькам. Если доверие пошатнётся, возможные последствия будут связаны не столько с немедленным давлением продаж, сколько с тем, продолжат ли новые инвесторы доверять свои активы подобной инфраструктуре.
С технической точки зрения проблема заключается не в прошивке кошелька, а в логистической цепочке. Злоумышленнику достаточно взломать одного логистического партнёра, чтобы получить адреса покупателей и сведения о заказах — информацию, которая должна быть изолирована. Для институциональных инвесторов это означает, что границы безопасности расширяются: безопасность продукта, складов и логистики соединяются в уязвимую цепочку, и сбой на любом её участке может повлиять на всю систему.
Пока реакция рынка представляется нейтральной с уклоном в негативную сторону, однако оснований для прямых распродаж нет. Это предупреждение о рисках, а не серьёзный рыночный шок, поэтому в краткосрочной перспективе массовый перевод активов маловероятен. Важно следить за тем, не наложится ли этот случай на другие недавние инциденты безопасности и не приведёт ли это к системному пересмотру отношения к рынку аппаратных кошельков.
Смягчающий фактор заключается в том, что единичная утечка в логистической цепочке не означает, что кошелёк перестал работать: активы пользователей по-прежнему защищены приватными ключами, а между утечкой данных и кражей активов есть чёткая граница. Но нельзя игнорировать тот факт, что за три месяца были взломаны уже два логистических партнёра. Это указывает не на единичный инцидент, а на уязвимое место в цепочке поставок, которым неоднократно пользуются злоумышленники.
За чем следить дальше: за дальнейшими мерами Trezor по обеспечению безопасности и компенсации ущерба, а также за изменением уровня доверия к компании. Если подобные инциденты продолжат развиваться, подход к оценке рынка аппаратных кошельков может быть пересмотрен.
#Trezor #HardwareWallet #CryptoSecurity
Это изложение информации и личный анализ, а не инвестиционная рекомендация.
Если появятся важные новости, я продолжу следить за ситуацией и сообщать об обновлениях.
Взломан второй логистический партнёр Trezor: безопасность цепочки поставок аппаратных кошельков снова под угрозой
За три месяца у аппаратного кошелька Trezor взломали уже второго логистического партнёра. Адреса покупателей и сведения о заказах снова оказались раскрыты, а риски на этапе цепочки поставок из случайных превращаются в системную проблему.
Как сообщает Decrypt, Trezor подтвердила, что за три месяца был взломан второй её логистический партнёр, в результате чего раскрылись такие данные, как адреса покупателей и сведения о заказах. Это уже второй случай утечки данных через логистические каналы за относительно короткий срок. Значит, злоумышленники могут получать информацию не только через сам продукт, но и на промежуточных этапах доставки посылок.
Это событие стоит рассматривать с точки зрения финансовых потоков и институциональных инвесторов, поскольку состав пользователей аппаратных кошельков тесно связан с рыночной ликвидностью. Долгосрочные держатели и институциональные инвесторы чаще отдают предпочтение холодному хранению, а утечка данных в цепочке поставок может подорвать доверие этой группы к аппаратным кошелькам. Если доверие пошатнётся, возможные последствия будут связаны не столько с немедленным давлением продаж, сколько с тем, продолжат ли новые инвесторы доверять свои активы подобной инфраструктуре.
С технической точки зрения проблема заключается не в прошивке кошелька, а в логистической цепочке. Злоумышленнику достаточно взломать одного логистического партнёра, чтобы получить адреса покупателей и сведения о заказах — информацию, которая должна быть изолирована. Для институциональных инвесторов это означает, что границы безопасности расширяются: безопасность продукта, складов и логистики соединяются в уязвимую цепочку, и сбой на любом её участке может повлиять на всю систему.
Пока реакция рынка представляется нейтральной с уклоном в негативную сторону, однако оснований для прямых распродаж нет. Это предупреждение о рисках, а не серьёзный рыночный шок, поэтому в краткосрочной перспективе массовый перевод активов маловероятен. Важно следить за тем, не наложится ли этот случай на другие недавние инциденты безопасности и не приведёт ли это к системному пересмотру отношения к рынку аппаратных кошельков.
Смягчающий фактор заключается в том, что единичная утечка в логистической цепочке не означает, что кошелёк перестал работать: активы пользователей по-прежнему защищены приватными ключами, а между утечкой данных и кражей активов есть чёткая граница. Но нельзя игнорировать тот факт, что за три месяца были взломаны уже два логистических партнёра. Это указывает не на единичный инцидент, а на уязвимое место в цепочке поставок, которым неоднократно пользуются злоумышленники.
За чем следить дальше: за дальнейшими мерами Trezor по обеспечению безопасности и компенсации ущерба, а также за изменением уровня доверия к компании. Если подобные инциденты продолжат развиваться, подход к оценке рынка аппаратных кошельков может быть пересмотрен.
#Trezor #HardwareWallet #CryptoSecurity
Это изложение информации и личный анализ, а не инвестиционная рекомендация.
Если появятся важные новости, я продолжу следить за ситуацией и сообщать об обновлениях.
За три месяца у аппаратного кошелька Trezor взломали уже второго логистического партнёра. Адреса покупателей и сведения о заказах снова оказались раскрыты, а риски на этапе цепочки поставок из случайных превращаются в системную проблему.
Как сообщает Decrypt, Trezor подтвердила, что за три месяца был взломан второй её логистический партнёр, в результате чего раскрылись такие данные, как адреса покупателей и сведения о заказах. Это уже второй случай утечки данных через логистические каналы за относительно короткий срок. Значит, злоумышленники могут получать информацию не только через сам продукт, но и на промежуточных этапах доставки посылок.
Это событие стоит рассматривать с точки зрения финансовых потоков и институциональных инвесторов, поскольку состав пользователей аппаратных кошельков тесно связан с рыночной ликвидностью. Долгосрочные держатели и институциональные инвесторы чаще отдают предпочтение холодному хранению, а утечка данных в цепочке поставок может подорвать доверие этой группы к аппаратным кошелькам. Если доверие пошатнётся, возможные последствия будут связаны не столько с немедленным давлением продаж, сколько с тем, продолжат ли новые инвесторы доверять свои активы подобной инфраструктуре.
С технической точки зрения проблема заключается не в прошивке кошелька, а в логистической цепочке. Злоумышленнику достаточно взломать одного логистического партнёра, чтобы получить адреса покупателей и сведения о заказах — информацию, которая должна быть изолирована. Для институциональных инвесторов это означает, что границы безопасности расширяются: безопасность продукта, складов и логистики соединяются в уязвимую цепочку, и сбой на любом её участке может повлиять на всю систему.
Пока реакция рынка представляется нейтральной с уклоном в негативную сторону, однако оснований для прямых распродаж нет. Это предупреждение о рисках, а не серьёзный рыночный шок, поэтому в краткосрочной перспективе массовый перевод активов маловероятен. Важно следить за тем, не наложится ли этот случай на другие недавние инциденты безопасности и не приведёт ли это к системному пересмотру отношения к рынку аппаратных кошельков.
Смягчающий фактор заключается в том, что единичная утечка в логистической цепочке не означает, что кошелёк перестал работать: активы пользователей по-прежнему защищены приватными ключами, а между утечкой данных и кражей активов есть чёткая граница. Но нельзя игнорировать тот факт, что за три месяца были взломаны уже два логистических партнёра. Это указывает не на единичный инцидент, а на уязвимое место в цепочке поставок, которым неоднократно пользуются злоумышленники.
За чем следить дальше: за дальнейшими мерами Trezor по обеспечению безопасности и компенсации ущерба, а также за изменением уровня доверия к компании. Если подобные инциденты продолжат развиваться, подход к оценке рынка аппаратных кошельков может быть пересмотрен.
#Trezor #HardwareWallet #CryptoSecurity
Это изложение информации и личный анализ, а не инвестиционная рекомендация.
Если появятся важные новости, я продолжу следить за ситуацией и сообщать об обновлениях.

·
--
Trezor взломали через третьего логистического партнёра: утечка данных 27 000 клиентов
Граница безопасности аппаратного кошелька незаметно подрывается на первый взгляд незначительным звеном логистической цепочки.
Как сообщает Cointelegraph, Trezor официально предупредила, что злоумышленник получил доступ к именам, номерам телефонов и адресам доставки, связанным с 27 000 клиентов. Это уже третий взломанный в этом году логистический партнёр компании. Значит, злоумышленники неоднократно использовали одно и то же слабое звено в цепочке поставок.
Почему этот инцидент вызывает беспокойство? За последние несколько месяцев в логистических процессах производителей аппаратных кошельков проблемы возникали уже не раз. Последствия первого и второго взломов были относительно ограниченными, а в этот раз число затронутых клиентов заметно выросло. Кроме того, это третий подобный случай за три месяца. Такая повторяемость говорит о проблеме больше, чем единичный инцидент: логистические данные могли стать крупнейшей уязвимостью в защите данных аппаратных кошельков.
С точки зрения данных здесь важны два показателя: логистические партнёры были взломаны трижды, число пострадавших клиентов составило 27 000. Стоит отметить, что утечка затронула главным образом личные данные — имена, номера телефонов и адреса, — а не закрытые ключи или мнемонические фразы, которые позволяют напрямую распоряжаться активами. Поэтому речь скорее идёт об утечке пользовательских данных, а не о прямом риске кражи активов.
Как отреагирует рынок? Поскольку Trezor относится к инфраструктурному уровню аппаратных кошельков, а утечки закрытых ключей не было, прямое влияние на цены криптоактивов может быть ограниченным. Однако инцидент выявил слабое звено в цепочке доверия к аппаратным кошелькам и в долгосрочной перспективе может повлиять на то, как часть пользователей оценивает их безопасность.
Смягчающий фактор заключается в том, что утечка ограничилась логистическими данными и злоумышленники пока не могут напрямую распоряжаться активами в блокчейне. Возможно, главный риск состоит в том, что утечку личных данных могут использовать для целевого фишинга, подготавливая почву для дальнейших атак с применением социальной инженерии.
Далее стоит следить за тем, опубликует ли Trezor более подробную информацию о масштабах утечки и мерах реагирования, а также появятся ли фишинговые атаки с использованием этих данных. За этой линией обороны цепочки поставок важно продолжать наблюдать.
#Trezor #АппаратныйКошелек
Это обобщение информации и личный анализ, а не инвестиционная рекомендация.
Если появятся важные новости, я продолжу следить за ситуацией и публиковать обновления.
Trezor взломали через третьего логистического партнёра: утечка данных 27 000 клиентов
Граница безопасности аппаратного кошелька незаметно подрывается на первый взгляд незначительным звеном логистической цепочки.
Как сообщает Cointelegraph, Trezor официально предупредила, что злоумышленник получил доступ к именам, номерам телефонов и адресам доставки, связанным с 27 000 клиентов. Это уже третий взломанный в этом году логистический партнёр компании. Значит, злоумышленники неоднократно использовали одно и то же слабое звено в цепочке поставок.
Почему этот инцидент вызывает беспокойство? За последние несколько месяцев в логистических процессах производителей аппаратных кошельков проблемы возникали уже не раз. Последствия первого и второго взломов были относительно ограниченными, а в этот раз число затронутых клиентов заметно выросло. Кроме того, это третий подобный случай за три месяца. Такая повторяемость говорит о проблеме больше, чем единичный инцидент: логистические данные могли стать крупнейшей уязвимостью в защите данных аппаратных кошельков.
С точки зрения данных здесь важны два показателя: логистические партнёры были взломаны трижды, число пострадавших клиентов составило 27 000. Стоит отметить, что утечка затронула главным образом личные данные — имена, номера телефонов и адреса, — а не закрытые ключи или мнемонические фразы, которые позволяют напрямую распоряжаться активами. Поэтому речь скорее идёт об утечке пользовательских данных, а не о прямом риске кражи активов.
Как отреагирует рынок? Поскольку Trezor относится к инфраструктурному уровню аппаратных кошельков, а утечки закрытых ключей не было, прямое влияние на цены криптоактивов может быть ограниченным. Однако инцидент выявил слабое звено в цепочке доверия к аппаратным кошелькам и в долгосрочной перспективе может повлиять на то, как часть пользователей оценивает их безопасность.
Смягчающий фактор заключается в том, что утечка ограничилась логистическими данными и злоумышленники пока не могут напрямую распоряжаться активами в блокчейне. Возможно, главный риск состоит в том, что утечку личных данных могут использовать для целевого фишинга, подготавливая почву для дальнейших атак с применением социальной инженерии.
Далее стоит следить за тем, опубликует ли Trezor более подробную информацию о масштабах утечки и мерах реагирования, а также появятся ли фишинговые атаки с использованием этих данных. За этой линией обороны цепочки поставок важно продолжать наблюдать.
#Trezor #АппаратныйКошелек
Это обобщение информации и личный анализ, а не инвестиционная рекомендация.
Если появятся важные новости, я продолжу следить за ситуацией и публиковать обновления.
Граница безопасности аппаратного кошелька незаметно подрывается на первый взгляд незначительным звеном логистической цепочки.
Как сообщает Cointelegraph, Trezor официально предупредила, что злоумышленник получил доступ к именам, номерам телефонов и адресам доставки, связанным с 27 000 клиентов. Это уже третий взломанный в этом году логистический партнёр компании. Значит, злоумышленники неоднократно использовали одно и то же слабое звено в цепочке поставок.
Почему этот инцидент вызывает беспокойство? За последние несколько месяцев в логистических процессах производителей аппаратных кошельков проблемы возникали уже не раз. Последствия первого и второго взломов были относительно ограниченными, а в этот раз число затронутых клиентов заметно выросло. Кроме того, это третий подобный случай за три месяца. Такая повторяемость говорит о проблеме больше, чем единичный инцидент: логистические данные могли стать крупнейшей уязвимостью в защите данных аппаратных кошельков.
С точки зрения данных здесь важны два показателя: логистические партнёры были взломаны трижды, число пострадавших клиентов составило 27 000. Стоит отметить, что утечка затронула главным образом личные данные — имена, номера телефонов и адреса, — а не закрытые ключи или мнемонические фразы, которые позволяют напрямую распоряжаться активами. Поэтому речь скорее идёт об утечке пользовательских данных, а не о прямом риске кражи активов.
Как отреагирует рынок? Поскольку Trezor относится к инфраструктурному уровню аппаратных кошельков, а утечки закрытых ключей не было, прямое влияние на цены криптоактивов может быть ограниченным. Однако инцидент выявил слабое звено в цепочке доверия к аппаратным кошелькам и в долгосрочной перспективе может повлиять на то, как часть пользователей оценивает их безопасность.
Смягчающий фактор заключается в том, что утечка ограничилась логистическими данными и злоумышленники пока не могут напрямую распоряжаться активами в блокчейне. Возможно, главный риск состоит в том, что утечку личных данных могут использовать для целевого фишинга, подготавливая почву для дальнейших атак с применением социальной инженерии.
Далее стоит следить за тем, опубликует ли Trezor более подробную информацию о масштабах утечки и мерах реагирования, а также появятся ли фишинговые атаки с использованием этих данных. За этой линией обороны цепочки поставок важно продолжать наблюдать.
#Trezor #АппаратныйКошелек
Это обобщение информации и личный анализ, а не инвестиционная рекомендация.
Если появятся важные новости, я продолжу следить за ситуацией и публиковать обновления.
3
·
--
Trezor снова пострадал от взлома логистического партнёра: данные покупателей утекли во второй раз
За три месяца производитель аппаратных кошельков Trezor во второй раз столкнулся со взломом в логистической цепочке, в результате которого вновь оказались раскрыты адреса покупателей и сведения о заказах. Это ещё один тревожный сигнал для безопасности цепочки поставок компании, который привлекает внимание к рискам утечки данных, связанных с аппаратными кошельками, помимо рисков для приватных ключей.
Как сообщает Decrypt, Trezor подтвердил, что второй логистический партнёр компании за три месяца подвергся взлому, из-за чего утекли такие данные, как адреса покупателей и подробности заказов. Это уже второй случай за короткое время, когда производитель оказался вовлечён в утечку данных из-за проблем в логистике.
Почему это заслуживает внимания. Безопасность аппаратных кошельков обычно строится на принципе «приватные ключи не покидают устройство», однако полный цикл покупки и доставки также включает внешние данные — адрес доставки, номер заказа и другую информацию. Если эти сведения утекут через логистическую компанию, злоумышленники могут использовать социальную инженерию, сопоставление адресов или последующие фишинговые атаки, чтобы усилить риски, даже если сами приватные ключи не пострадали.
С точки зрения данных, в этом случае раскрыты главным образом адреса покупателей и подробности заказов, а не внутренние ключи кошельков. За три месяца взлому подвергся уже второй логистический партнёр. Это означает, что риск в большей степени связан с «утечкой внешней информации», а не со взломом самого механизма шифрования устройства.
Как отреагирует рынок. Судя по имеющейся информации, это инцидент в цепочке поставок отдельного производителя, а не кризис безопасности всей сети. Вероятно, он не окажет прямого влияния на цены криптовалют или такие сегменты, как DeFi и ETF. Скорее всего, реакция будет связана с восприятием безопасности аппаратных кошельков и повышением осведомлённости о рисках среди их пользователей.
На что следует обратить внимание в контраргументах. Во-первых, проблема касается логистики конкретного производителя и имеет ограниченный масштаб, поэтому не стоит преувеличивать её и считать кризисом доверия ко всей отрасли аппаратных кошельков. Во-вторых, утекли данные о заказах и адресах, а не приватные ключи; фактический ущерб пока неясен. В-третьих, ещё предстоит выяснить, использовали ли эти данные злоумышленники; на данный момент речь идёт главным образом о потенциальной угрозе.
За чем следить дальше. Пользователям Trezor, возможно, стоит проверить данные о заказах и историю доставки, а также включить двухфакторную аутентификацию для соответствующих аккаунтов. На рынке важнее следить за тем, отреагируют ли участники на тему безопасности аппаратных кошельков, а не придавать чрезмерное значение инциденту с одним производителем.
#Bitcoin #HardwareWallet #Криптобезопасность
Выше приведены сбор информации и личный анализ; это не является инвестиционной рекомендацией.
Если появятся важные новости, я продолжу следить за ситуацией и публиковать обновления.
Trezor снова пострадал от взлома логистического партнёра: данные покупателей утекли во второй раз
За три месяца производитель аппаратных кошельков Trezor во второй раз столкнулся со взломом в логистической цепочке, в результате которого вновь оказались раскрыты адреса покупателей и сведения о заказах. Это ещё один тревожный сигнал для безопасности цепочки поставок компании, который привлекает внимание к рискам утечки данных, связанных с аппаратными кошельками, помимо рисков для приватных ключей.
Как сообщает Decrypt, Trezor подтвердил, что второй логистический партнёр компании за три месяца подвергся взлому, из-за чего утекли такие данные, как адреса покупателей и подробности заказов. Это уже второй случай за короткое время, когда производитель оказался вовлечён в утечку данных из-за проблем в логистике.
Почему это заслуживает внимания. Безопасность аппаратных кошельков обычно строится на принципе «приватные ключи не покидают устройство», однако полный цикл покупки и доставки также включает внешние данные — адрес доставки, номер заказа и другую информацию. Если эти сведения утекут через логистическую компанию, злоумышленники могут использовать социальную инженерию, сопоставление адресов или последующие фишинговые атаки, чтобы усилить риски, даже если сами приватные ключи не пострадали.
С точки зрения данных, в этом случае раскрыты главным образом адреса покупателей и подробности заказов, а не внутренние ключи кошельков. За три месяца взлому подвергся уже второй логистический партнёр. Это означает, что риск в большей степени связан с «утечкой внешней информации», а не со взломом самого механизма шифрования устройства.
Как отреагирует рынок. Судя по имеющейся информации, это инцидент в цепочке поставок отдельного производителя, а не кризис безопасности всей сети. Вероятно, он не окажет прямого влияния на цены криптовалют или такие сегменты, как DeFi и ETF. Скорее всего, реакция будет связана с восприятием безопасности аппаратных кошельков и повышением осведомлённости о рисках среди их пользователей.
На что следует обратить внимание в контраргументах. Во-первых, проблема касается логистики конкретного производителя и имеет ограниченный масштаб, поэтому не стоит преувеличивать её и считать кризисом доверия ко всей отрасли аппаратных кошельков. Во-вторых, утекли данные о заказах и адресах, а не приватные ключи; фактический ущерб пока неясен. В-третьих, ещё предстоит выяснить, использовали ли эти данные злоумышленники; на данный момент речь идёт главным образом о потенциальной угрозе.
За чем следить дальше. Пользователям Trezor, возможно, стоит проверить данные о заказах и историю доставки, а также включить двухфакторную аутентификацию для соответствующих аккаунтов. На рынке важнее следить за тем, отреагируют ли участники на тему безопасности аппаратных кошельков, а не придавать чрезмерное значение инциденту с одним производителем.
#Bitcoin #HardwareWallet #Криптобезопасность
Выше приведены сбор информации и личный анализ; это не является инвестиционной рекомендацией.
Если появятся важные новости, я продолжу следить за ситуацией и публиковать обновления.
За три месяца производитель аппаратных кошельков Trezor во второй раз столкнулся со взломом в логистической цепочке, в результате которого вновь оказались раскрыты адреса покупателей и сведения о заказах. Это ещё один тревожный сигнал для безопасности цепочки поставок компании, который привлекает внимание к рискам утечки данных, связанных с аппаратными кошельками, помимо рисков для приватных ключей.
Как сообщает Decrypt, Trezor подтвердил, что второй логистический партнёр компании за три месяца подвергся взлому, из-за чего утекли такие данные, как адреса покупателей и подробности заказов. Это уже второй случай за короткое время, когда производитель оказался вовлечён в утечку данных из-за проблем в логистике.
Почему это заслуживает внимания. Безопасность аппаратных кошельков обычно строится на принципе «приватные ключи не покидают устройство», однако полный цикл покупки и доставки также включает внешние данные — адрес доставки, номер заказа и другую информацию. Если эти сведения утекут через логистическую компанию, злоумышленники могут использовать социальную инженерию, сопоставление адресов или последующие фишинговые атаки, чтобы усилить риски, даже если сами приватные ключи не пострадали.
С точки зрения данных, в этом случае раскрыты главным образом адреса покупателей и подробности заказов, а не внутренние ключи кошельков. За три месяца взлому подвергся уже второй логистический партнёр. Это означает, что риск в большей степени связан с «утечкой внешней информации», а не со взломом самого механизма шифрования устройства.
Как отреагирует рынок. Судя по имеющейся информации, это инцидент в цепочке поставок отдельного производителя, а не кризис безопасности всей сети. Вероятно, он не окажет прямого влияния на цены криптовалют или такие сегменты, как DeFi и ETF. Скорее всего, реакция будет связана с восприятием безопасности аппаратных кошельков и повышением осведомлённости о рисках среди их пользователей.
На что следует обратить внимание в контраргументах. Во-первых, проблема касается логистики конкретного производителя и имеет ограниченный масштаб, поэтому не стоит преувеличивать её и считать кризисом доверия ко всей отрасли аппаратных кошельков. Во-вторых, утекли данные о заказах и адресах, а не приватные ключи; фактический ущерб пока неясен. В-третьих, ещё предстоит выяснить, использовали ли эти данные злоумышленники; на данный момент речь идёт главным образом о потенциальной угрозе.
За чем следить дальше. Пользователям Trezor, возможно, стоит проверить данные о заказах и историю доставки, а также включить двухфакторную аутентификацию для соответствующих аккаунтов. На рынке важнее следить за тем, отреагируют ли участники на тему безопасности аппаратных кошельков, а не придавать чрезмерное значение инциденту с одним производителем.
#Bitcoin #HardwareWallet #Криптобезопасность
Выше приведены сбор информации и личный анализ; это не является инвестиционной рекомендацией.
Если появятся важные новости, я продолжу следить за ситуацией и публиковать обновления.
6
·
--
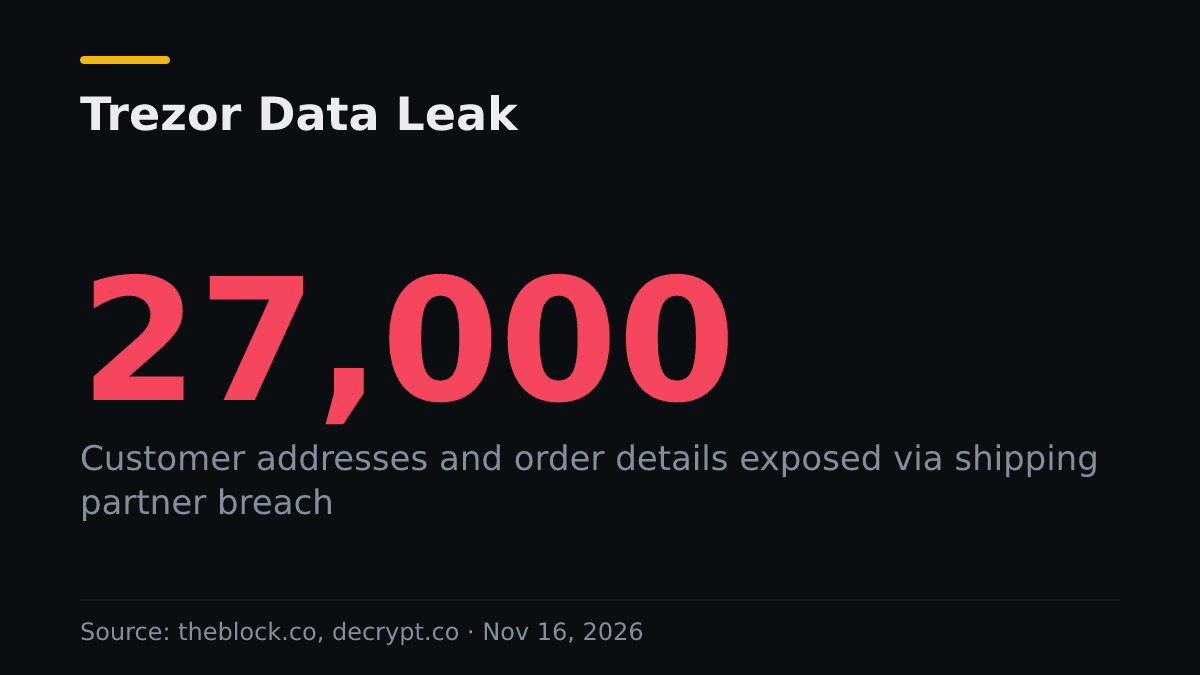
Утечка данных о 27 000 заказов Trezor.
• Trezor сообщил об утечке данных у партнёра по доставке, затронувшей около 27 000 заказов (theblock.co)
• Данные, раскрытые в результате утечки у второго партнёра, содержали адреса клиентов и сведения о заказах; пользователей предупредили о мошеннических звонках (decrypt.co)
• Эти инциденты вновь вызывают опасения по поводу физической безопасности и рисков в цепочке поставок аппаратных кошельков (theblock.co)
Эти утечки показывают, что даже кошельки, ориентированные на автономное хранение, могут быть уязвимы из-за логистической цепочки, и призывают пользователей следить за попытками фишинга.
Что вы предпримете, чтобы защитить свои криптоактивы?
A) Проверить, не раскрыт ли адрес кошелька
B) Перейти на другой аппаратный кошелёк
C) Усилить защиту от фишинга
$BTC #Security #HardwareWallet 🔐
⚠️ Не является финансовой рекомендацией. Проведите собственное исследование.
Утечка данных о 27 000 заказов Trezor.
• Trezor сообщил об утечке данных у партнёра по доставке, затронувшей около 27 000 заказов (theblock.co)
• Данные, раскрытые в результате утечки у второго партнёра, содержали адреса клиентов и сведения о заказах; пользователей предупредили о мошеннических звонках (decrypt.co)
• Эти инциденты вновь вызывают опасения по поводу физической безопасности и рисков в цепочке поставок аппаратных кошельков (theblock.co)
Эти утечки показывают, что даже кошельки, ориентированные на автономное хранение, могут быть уязвимы из-за логистической цепочки, и призывают пользователей следить за попытками фишинга.
Что вы предпримете, чтобы защитить свои криптоактивы?
A) Проверить, не раскрыт ли адрес кошелька
B) Перейти на другой аппаратный кошелёк
C) Усилить защиту от фишинга
$BTC #Security #HardwareWallet 🔐
⚠️ Не является финансовой рекомендацией. Проведите собственное исследование.
• Trezor сообщил об утечке данных у партнёра по доставке, затронувшей около 27 000 заказов (theblock.co)
• Данные, раскрытые в результате утечки у второго партнёра, содержали адреса клиентов и сведения о заказах; пользователей предупредили о мошеннических звонках (decrypt.co)
• Эти инциденты вновь вызывают опасения по поводу физической безопасности и рисков в цепочке поставок аппаратных кошельков (theblock.co)
Эти утечки показывают, что даже кошельки, ориентированные на автономное хранение, могут быть уязвимы из-за логистической цепочки, и призывают пользователей следить за попытками фишинга.
Что вы предпримете, чтобы защитить свои криптоактивы?
A) Проверить, не раскрыт ли адрес кошелька
B) Перейти на другой аппаратный кошелёк
C) Усилить защиту от фишинга
$BTC #Security #HardwareWallet 🔐
⚠️ Не является финансовой рекомендацией. Проведите собственное исследование.
19
·
--
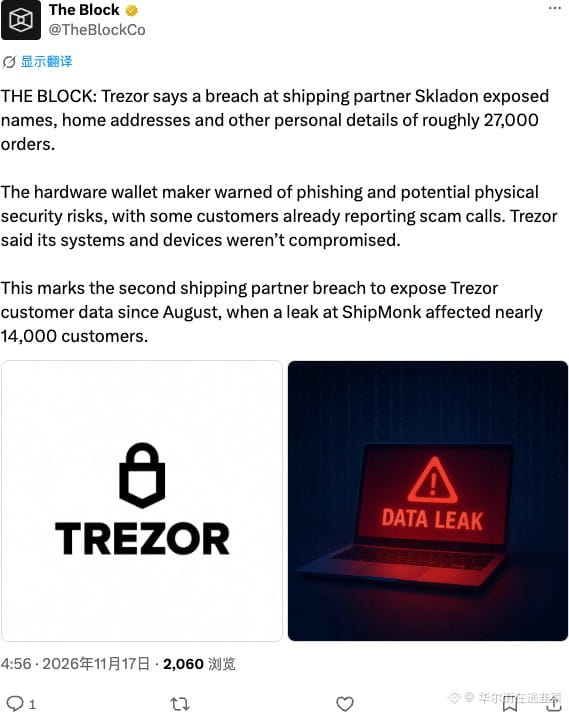
У Trezor снова проблемы: логистическая компания Skladon раскрыла данные примерно 27 000 пользователей. Это уже второй подобный случай с августа. Хотя устройства не пострадали, доверие давно разбито вдребезги. Холодные кошельки делают ставку на физическую изоляцию, но теперь управление рисками фактически не работает. Такой кризис доверия опаснее технической уязвимости.
#Trezor #HardwareWallet #Безопасность
У Trezor снова проблемы: логистическая компания Skladon раскрыла данные примерно 27 000 пользователей. Это уже второй подобный случай с августа. Хотя устройства не пострадали, доверие давно разбито вдребезги. Холодные кошельки делают ставку на физическую изоляцию, но теперь управление рисками фактически не работает. Такой кризис доверия опаснее технической уязвимости.
#Trezor #HardwareWallet #Безопасность
#Trezor #HardwareWallet #Безопасность
23

🚨 $BTC $BNB ТРЕВОГА: УСТРОЙСТВА TREZOR ВЗЛОМАНЫ! 💥
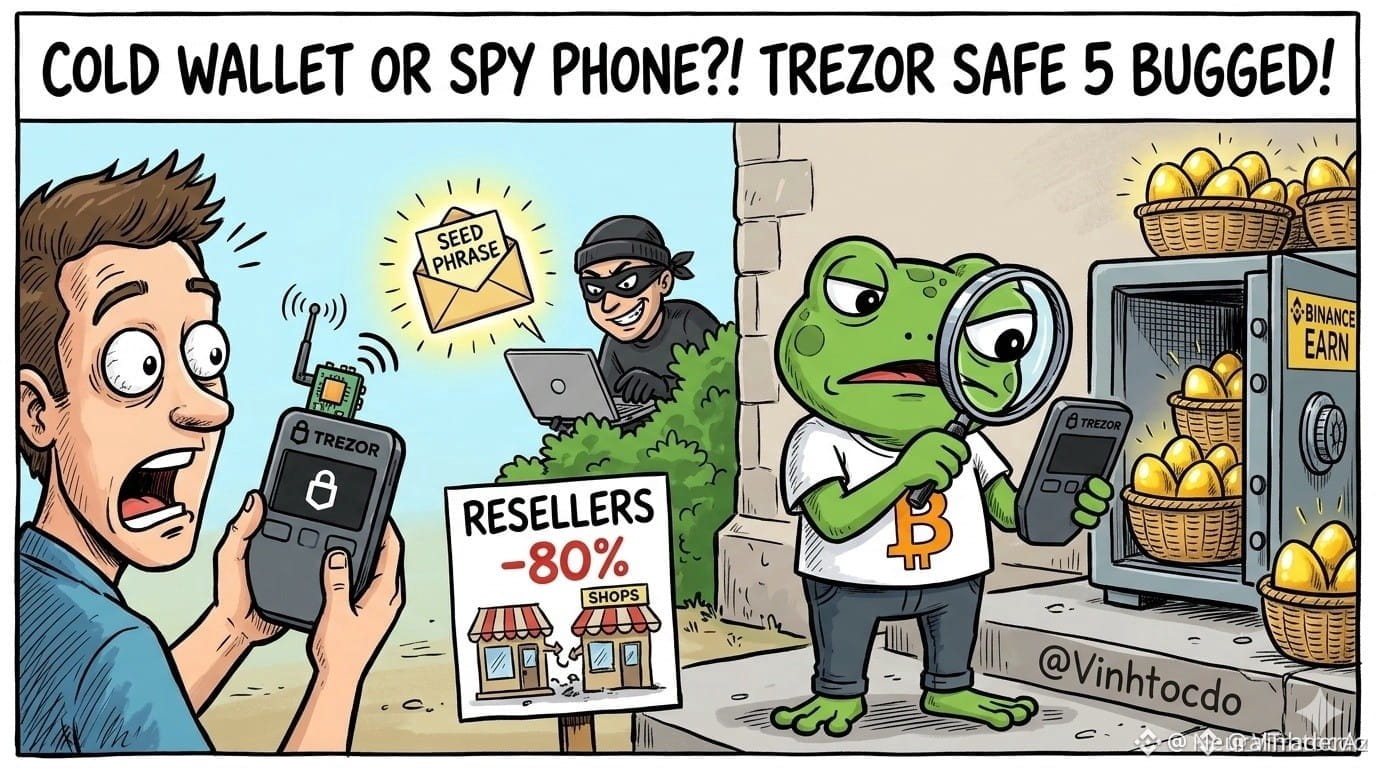
Trezor только что подтвердил, что в трёх устройствах Safe‑5, проданных через стороннего дилера, был установлен скрытый чип, который делает снимки экрана и передаёт фразы восстановления через сотовые сети. 🦈📊
Сеть имплантированных устройств сокращена примерно на 80%, но оставшиеся устройства по-прежнему представляют системный риск. Срочные меры: установите прошивку 2.13.1, сгенерируйте новую сид-фразу и переведите средства в надёжное холодное хранилище или на крупную биржу. 📌⚡
Если пропустить пробный запуск, ваш портфель может оказаться под угрозой незаметного вывода средств. 💬 Какой ваш следующий шаг для защиты криптовалюты? 👇
⚠️ Это не финансовая рекомендация. Всегда оценивайте риски. 🛡️
🏷️ #BTC #HardwareWallet #SecurityAlert #CryptoNews
🚀 🛡️
🚨 $BTC $BNB ТРЕВОГА: УСТРОЙСТВА TREZOR ВЗЛОМАНЫ! 💥
Trezor только что подтвердил, что в трёх устройствах Safe‑5, проданных через стороннего дилера, был установлен скрытый чип, который делает снимки экрана и передаёт фразы восстановления через сотовые сети. 🦈📊
Сеть имплантированных устройств сокращена примерно на 80%, но оставшиеся устройства по-прежнему представляют системный риск. Срочные меры: установите прошивку 2.13.1, сгенерируйте новую сид-фразу и переведите средства в надёжное холодное хранилище или на крупную биржу. 📌⚡
Если пропустить пробный запуск, ваш портфель может оказаться под угрозой незаметного вывода средств. 💬 Какой ваш следующий шаг для защиты криптовалюты? 👇
⚠️ Это не финансовая рекомендация. Всегда оценивайте риски. 🛡️
🏷️ #BTC #HardwareWallet #SecurityAlert #CryptoNews
🚀 🛡️
Trezor только что подтвердил, что в трёх устройствах Safe‑5, проданных через стороннего дилера, был установлен скрытый чип, который делает снимки экрана и передаёт фразы восстановления через сотовые сети. 🦈📊
Сеть имплантированных устройств сокращена примерно на 80%, но оставшиеся устройства по-прежнему представляют системный риск. Срочные меры: установите прошивку 2.13.1, сгенерируйте новую сид-фразу и переведите средства в надёжное холодное хранилище или на крупную биржу. 📌⚡
Если пропустить пробный запуск, ваш портфель может оказаться под угрозой незаметного вывода средств. 💬 Какой ваш следующий шаг для защиты криптовалюты? 👇
⚠️ Это не финансовая рекомендация. Всегда оценивайте риски. 🛡️
🏷️ #BTC #HardwareWallet #SecurityAlert #CryptoNews
🚀 🛡️
2
🚨 $BTC ТРЕВОГА: ОБНАРУЖЕНЫ ИМПЛАНТЫ В TrezOR SAFE5! 🛑
Скрытую печатную плату установили в три устройства Trezor Safe 5, проданных реселлером: она незаметно отправляла фразы восстановления на вредоносный сервер. 🦈⚡ Имплант следит за экраном, шифрует seed-фразу и отправляет её через мобильную сеть — до того, как прошивка 2.13.1 устранит уязвимость.
Trezor сократила сеть реселлеров на 80% и призывает всех владельцев перевести средства на новую seed-фразу, созданную на устройстве, купленном через официальные каналы. 📊 Это наглядное напоминание о том, что атаки на цепочку поставок могут подорвать саму основу самостоятельного хранения средств.
💬 Вы сегодня проверяете происхождение своего аппаратного кошелька? 👇
⚠️ Не является финансовой рекомендацией. Всегда учитывайте риски. 🛡️
🏷️ #BTC #CryptoSecurity #SelfCustody #HardwareWallet
🔥 💎
🚨 $BTC ТРЕВОГА: ОБНАРУЖЕНЫ ИМПЛАНТЫ В TrezOR SAFE5! 🛑
Скрытую печатную плату установили в три устройства Trezor Safe 5, проданных реселлером: она незаметно отправляла фразы восстановления на вредоносный сервер. 🦈⚡ Имплант следит за экраном, шифрует seed-фразу и отправляет её через мобильную сеть — до того, как прошивка 2.13.1 устранит уязвимость.
Trezor сократила сеть реселлеров на 80% и призывает всех владельцев перевести средства на новую seed-фразу, созданную на устройстве, купленном через официальные каналы. 📊 Это наглядное напоминание о том, что атаки на цепочку поставок могут подорвать саму основу самостоятельного хранения средств.
💬 Вы сегодня проверяете происхождение своего аппаратного кошелька? 👇
⚠️ Не является финансовой рекомендацией. Всегда учитывайте риски. 🛡️
🏷️ #BTC #CryptoSecurity #SelfCustody #HardwareWallet
🔥 💎
Скрытую печатную плату установили в три устройства Trezor Safe 5, проданных реселлером: она незаметно отправляла фразы восстановления на вредоносный сервер. 🦈⚡ Имплант следит за экраном, шифрует seed-фразу и отправляет её через мобильную сеть — до того, как прошивка 2.13.1 устранит уязвимость.
Trezor сократила сеть реселлеров на 80% и призывает всех владельцев перевести средства на новую seed-фразу, созданную на устройстве, купленном через официальные каналы. 📊 Это наглядное напоминание о том, что атаки на цепочку поставок могут подорвать саму основу самостоятельного хранения средств.
💬 Вы сегодня проверяете происхождение своего аппаратного кошелька? 👇
⚠️ Не является финансовой рекомендацией. Всегда учитывайте риски. 🛡️
🏷️ #BTC #CryptoSecurity #SelfCustody #HardwareWallet
🔥 💎
5


·
--
🔓 Trezor обнаружила скрытые импланты, крадущие фразы восстановления в перепроданных кошельках Safe 5
По словам Trezor, в трёх устройствах Trezor Safe 5, купленных у реселлера CryptoBilis в период с 20 августа по 23 сентября, была обнаружена дополнительная печатная плата, установленная между основной платой и экраном. Имплант копирует отображаемые на экране слова для восстановления и парольные фразы, шифрует их и отправляет через мобильную сеть на сервер, контролируемый злоумышленниками. Прошивка 2.13.1, выпущенная 11 ноября, не позволяет обнаруженным на данный момент имплантам перехватывать какие-либо данные, а Trezor сократила сеть реселлеров примерно на 80%. Ни один клиент не сообщил о потере средств, однако покупателей CryptoBilis просят перевести средства в новый кошелёк с новой сид-фразой.
⭐ Атаки на цепочки поставок аппаратных кошельков бьют по самой основе самостоятельного хранения средств и напоминают о том, что устройства следует покупать только через официальные каналы.
#Trezor #CryptoSecurity #SelfCustody #АппаратныйКошелёк
🔓 Trezor обнаружила скрытые импланты, крадущие фразы восстановления в перепроданных кошельках Safe 5
По словам Trezor, в трёх устройствах Trezor Safe 5, купленных у реселлера CryptoBilis в период с 20 августа по 23 сентября, была обнаружена дополнительная печатная плата, установленная между основной платой и экраном. Имплант копирует отображаемые на экране слова для восстановления и парольные фразы, шифрует их и отправляет через мобильную сеть на сервер, контролируемый злоумышленниками. Прошивка 2.13.1, выпущенная 11 ноября, не позволяет обнаруженным на данный момент имплантам перехватывать какие-либо данные, а Trezor сократила сеть реселлеров примерно на 80%. Ни один клиент не сообщил о потере средств, однако покупателей CryptoBilis просят перевести средства в новый кошелёк с новой сид-фразой.
⭐ Атаки на цепочки поставок аппаратных кошельков бьют по самой основе самостоятельного хранения средств и напоминают о том, что устройства следует покупать только через официальные каналы.
#Trezor #CryptoSecurity #SelfCustody #АппаратныйКошелёк
По словам Trezor, в трёх устройствах Trezor Safe 5, купленных у реселлера CryptoBilis в период с 20 августа по 23 сентября, была обнаружена дополнительная печатная плата, установленная между основной платой и экраном. Имплант копирует отображаемые на экране слова для восстановления и парольные фразы, шифрует их и отправляет через мобильную сеть на сервер, контролируемый злоумышленниками. Прошивка 2.13.1, выпущенная 11 ноября, не позволяет обнаруженным на данный момент имплантам перехватывать какие-либо данные, а Trezor сократила сеть реселлеров примерно на 80%. Ни один клиент не сообщил о потере средств, однако покупателей CryptoBilis просят перевести средства в новый кошелёк с новой сид-фразой.
⭐ Атаки на цепочки поставок аппаратных кошельков бьют по самой основе самостоятельного хранения средств и напоминают о том, что устройства следует покупать только через официальные каналы.
#Trezor #CryptoSecurity #SelfCustody #АппаратныйКошелёк
96

·
--
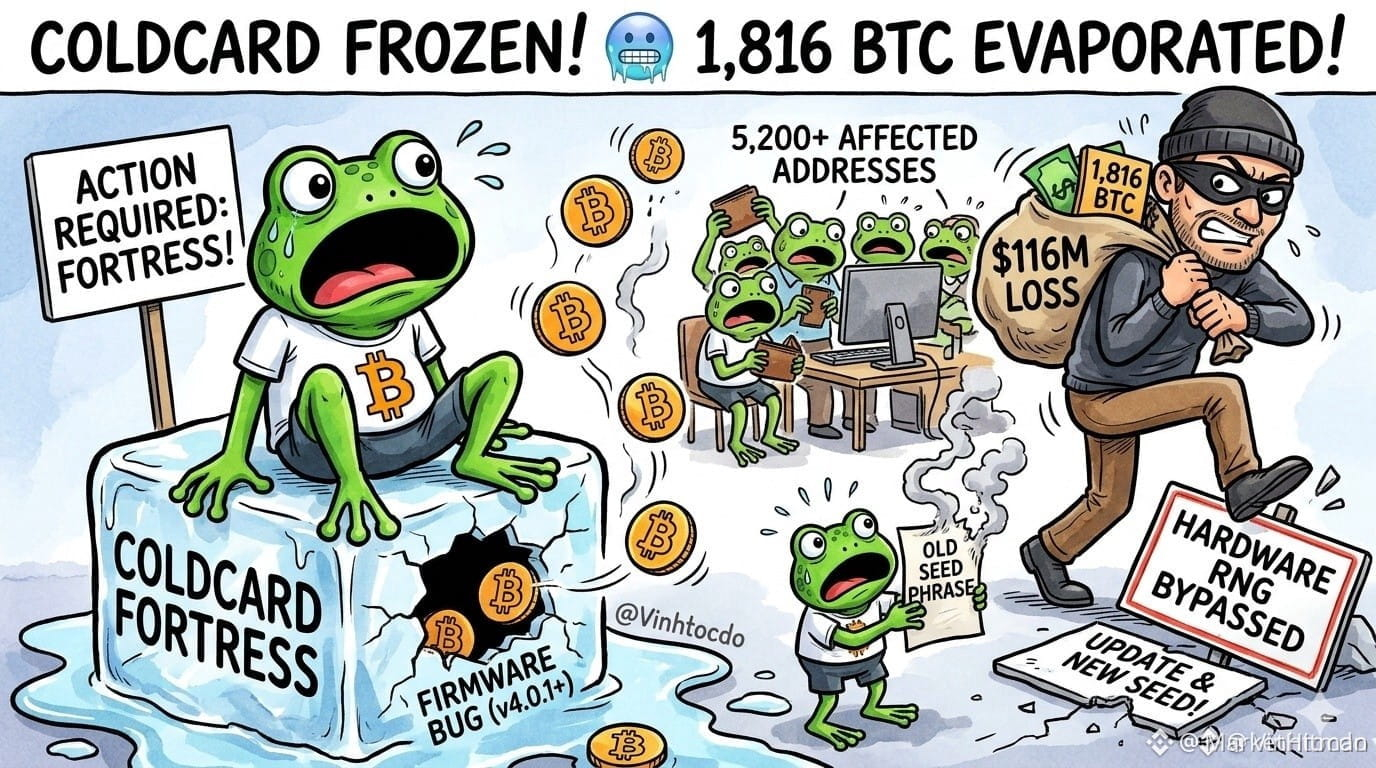
🚨 КРИТИЧЕСКАЯ УЯЗВИМОСТЬ ПРОШИВКИ ПОДВЕРГАЕТ ХОЛОДНОЕ ХРАНЕНИЕ $BTC НЕПРЕДВИДЕННЫМ РИСКАМ БЕЗОПАСНОСТИ! 💥
Когда в хранилищах институционального уровня появляются микротрещины, ударная волна прокатывается по всему потоку ордеров и подрывает доверие к хранению активов. Недавно серьёзный просчёт в прошивке позволил обойти аппаратную генерацию случайных чисел, подвергнув риску тысячи устройств для самостоятельного хранения. 🔍
Умные деньги относятся к целостности инфраструктуры с такой же дисциплиной, как и к установке стоп-лоссов. Если версия вашей системы холодного хранения попадает в затронутый диапазон, немедленный переход на новые криптографические резервные копии и обновлённую прошивку — не вопрос выбора, а необходимая мера снижения рисков. 💡
💬 Вы сегодня проверяете протоколы аппаратного хранения или считаете, что офлайн-активы автоматически неуязвимы? 👇
⚠️ Это не финансовая рекомендация. Всегда управляйте своими рисками. 🛡️
🏷️ #BTC #CryptoSecurity #HardwareWallet #RiskManagement
🔥 💎
🚨 КРИТИЧЕСКАЯ УЯЗВИМОСТЬ ПРОШИВКИ ПОДВЕРГАЕТ ХОЛОДНОЕ ХРАНЕНИЕ $BTC НЕПРЕДВИДЕННЫМ РИСКАМ БЕЗОПАСНОСТИ! 💥
Когда в хранилищах институционального уровня появляются микротрещины, ударная волна прокатывается по всему потоку ордеров и подрывает доверие к хранению активов. Недавно серьёзный просчёт в прошивке позволил обойти аппаратную генерацию случайных чисел, подвергнув риску тысячи устройств для самостоятельного хранения. 🔍
Умные деньги относятся к целостности инфраструктуры с такой же дисциплиной, как и к установке стоп-лоссов. Если версия вашей системы холодного хранения попадает в затронутый диапазон, немедленный переход на новые криптографические резервные копии и обновлённую прошивку — не вопрос выбора, а необходимая мера снижения рисков. 💡
💬 Вы сегодня проверяете протоколы аппаратного хранения или считаете, что офлайн-активы автоматически неуязвимы? 👇
⚠️ Это не финансовая рекомендация. Всегда управляйте своими рисками. 🛡️
🏷️ #BTC #CryptoSecurity #HardwareWallet #RiskManagement
🔥 💎
Когда в хранилищах институционального уровня появляются микротрещины, ударная волна прокатывается по всему потоку ордеров и подрывает доверие к хранению активов. Недавно серьёзный просчёт в прошивке позволил обойти аппаратную генерацию случайных чисел, подвергнув риску тысячи устройств для самостоятельного хранения. 🔍
Умные деньги относятся к целостности инфраструктуры с такой же дисциплиной, как и к установке стоп-лоссов. Если версия вашей системы холодного хранения попадает в затронутый диапазон, немедленный переход на новые криптографические резервные копии и обновлённую прошивку — не вопрос выбора, а необходимая мера снижения рисков. 💡
💬 Вы сегодня проверяете протоколы аппаратного хранения или считаете, что офлайн-активы автоматически неуязвимы? 👇
⚠️ Это не финансовая рекомендация. Всегда управляйте своими рисками. 🛡️
🏷️ #BTC #CryptoSecurity #HardwareWallet #RiskManagement
🔥 💎
5
·
--
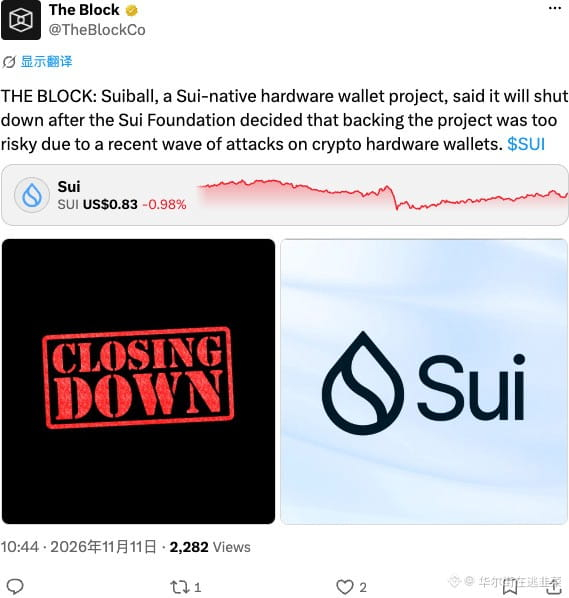
Аппаратные кошельки окончательно отжили своё? Нативный проект Sui Suiball объявил о закрытии: в фонде считают, что сейчас запускать аппаратный кошелёк слишком рискованно — их только что взломали, и теперь никто не хочет брать на себя ответственность 🌚. В наше время даже холодным кошелькам нельзя доверять — кто вообще решится хранить в них монеты?
$SUI #АППАРАТНЫЙКОШЕЛЁК
Аппаратные кошельки окончательно отжили своё? Нативный проект Sui Suiball объявил о закрытии: в фонде считают, что сейчас запускать аппаратный кошелёк слишком рискованно — их только что взломали, и теперь никто не хочет брать на себя ответственность 🌚. В наше время даже холодным кошелькам нельзя доверять — кто вообще решится хранить в них монеты?
$SUI #АППАРАТНЫЙКОШЕЛЁК
$SUI #АППАРАТНЫЙКОШЕЛЁК
269

Ambire Ice отображает смену владельца аккаунта и пороги одобрения на экране подписи
- Аппаратный кошелёк Ambire Ice декодирует транзакции Safe.
- Сигнализирует об изменениях контроля над аккаунтом.
- Разработан, чтобы помочь подписантам принять решение до одобрения.
#BinanceSquare #CryptoNews #HardwareWallet #Safe
$btc $eth
#vlikevn Titanbot
Источник: NewsBTC
Ambire Ice отображает смену владельца аккаунта и пороги одобрения на экране подписи
- Аппаратный кошелёк Ambire Ice декодирует транзакции Safe.
- Сигнализирует об изменениях контроля над аккаунтом.
- Разработан, чтобы помочь подписантам принять решение до одобрения.
#BinanceSquare #CryptoNews #HardwareWallet #Safe
$btc $eth
#vlikevn Titanbot
Источник: NewsBTC
- Аппаратный кошелёк Ambire Ice декодирует транзакции Safe.
- Сигнализирует об изменениях контроля над аккаунтом.
- Разработан, чтобы помочь подписантам принять решение до одобрения.
#BinanceSquare #CryptoNews #HardwareWallet #Safe
$btc $eth
#vlikevn Titanbot
Источник: NewsBTC
95
·
--
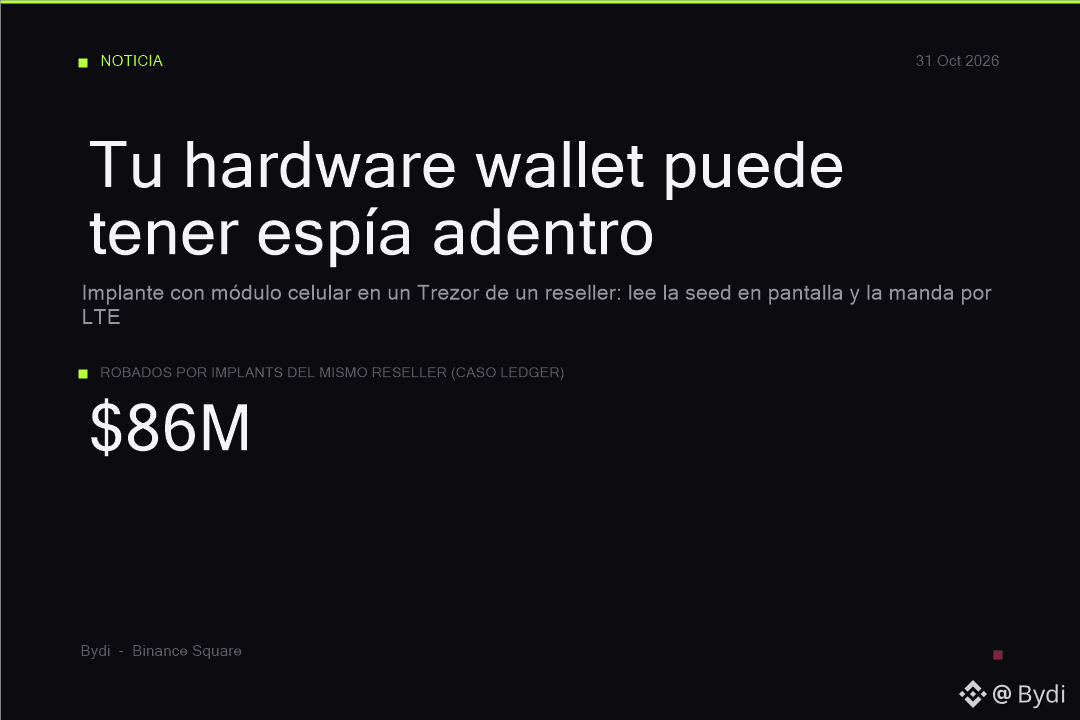
буквально шпион ВНУТРИ твоего холодного кошелька 🚨
У реселлера нашли Trezor Safe 5 с дополнительной платой между материнской платой и экраном: сотовый модуль с антенной, который считывает твою сид-фразу ПРЯМО С ЭКРАНА и отправляет её по LTE, когда подключаешь эту штуку. Даже взвешивание устройства — ненадёжный способ проверки, заявили в Trezor.
Тот же реселлер уже продавал импланты для Ledger: украдено около 86 млн, одна жертва потеряла 60+ BTC. Рекомендация Trezor: если покупал там с марта 2026 года, переведи ВСЁ на новый кошелёк с НОВОЙ сид-фразой (восстановление старой резервной копии ничего не исправит — фраза уже скомпрометирована).
Представляю, как мой кошелёк отправляет сид-фразу по сотовой сети, будто заселяется в отель
Покупать напрямую у производителя или играть в русскую рулетку — третьего не дано.
Ваш кошелёк был куплен у производителя или на маркетплейсе? Расскажите — только, пожалуйста, не на Tokopedia.
#CryptoSecurity #HardwareWallet #BinanceSquare #CryptoTrading
буквально шпион ВНУТРИ твоего холодного кошелька 🚨
У реселлера нашли Trezor Safe 5 с дополнительной платой между материнской платой и экраном: сотовый модуль с антенной, который считывает твою сид-фразу ПРЯМО С ЭКРАНА и отправляет её по LTE, когда подключаешь эту штуку. Даже взвешивание устройства — ненадёжный способ проверки, заявили в Trezor.
Тот же реселлер уже продавал импланты для Ledger: украдено около 86 млн, одна жертва потеряла 60+ BTC. Рекомендация Trezor: если покупал там с марта 2026 года, переведи ВСЁ на новый кошелёк с НОВОЙ сид-фразой (восстановление старой резервной копии ничего не исправит — фраза уже скомпрометирована).
Представляю, как мой кошелёк отправляет сид-фразу по сотовой сети, будто заселяется в отель
Покупать напрямую у производителя или играть в русскую рулетку — третьего не дано.
Ваш кошелёк был куплен у производителя или на маркетплейсе? Расскажите — только, пожалуйста, не на Tokopedia.
#CryptoSecurity #HardwareWallet #BinanceSquare #CryptoTrading
У реселлера нашли Trezor Safe 5 с дополнительной платой между материнской платой и экраном: сотовый модуль с антенной, который считывает твою сид-фразу ПРЯМО С ЭКРАНА и отправляет её по LTE, когда подключаешь эту штуку. Даже взвешивание устройства — ненадёжный способ проверки, заявили в Trezor.
Тот же реселлер уже продавал импланты для Ledger: украдено около 86 млн, одна жертва потеряла 60+ BTC. Рекомендация Trezor: если покупал там с марта 2026 года, переведи ВСЁ на новый кошелёк с НОВОЙ сид-фразой (восстановление старой резервной копии ничего не исправит — фраза уже скомпрометирована).
Представляю, как мой кошелёк отправляет сид-фразу по сотовой сети, будто заселяется в отель
Покупать напрямую у производителя или играть в русскую рулетку — третьего не дано.
Ваш кошелёк был куплен у производителя или на маркетплейсе? Расскажите — только, пожалуйста, не на Tokopedia.
#CryptoSecurity #HardwareWallet #BinanceSquare #CryptoTrading
Mr W3N:
por eso nunca hay que comprar a los revendedores!!
2
2
2.4k
·
--
🚨 ПРЕДУПРЕЖДЕНИЕ О БЕЗОПАСНОСТИ TREZOR: ОПАСЕНИЯ ПО ПОВОДУ ВСКРЫТИЯ АППАРАТНОГО КОШЕЛЬКА ВЫЗЫВАЮТ ТРЕВОГУ! 🔐⚠️
Представьте, что вы покупаете аппаратный кошелёк для защиты своей криптовалюты, а потом обнаруживаете, что само устройство могли вскрыть и изменить. 😨
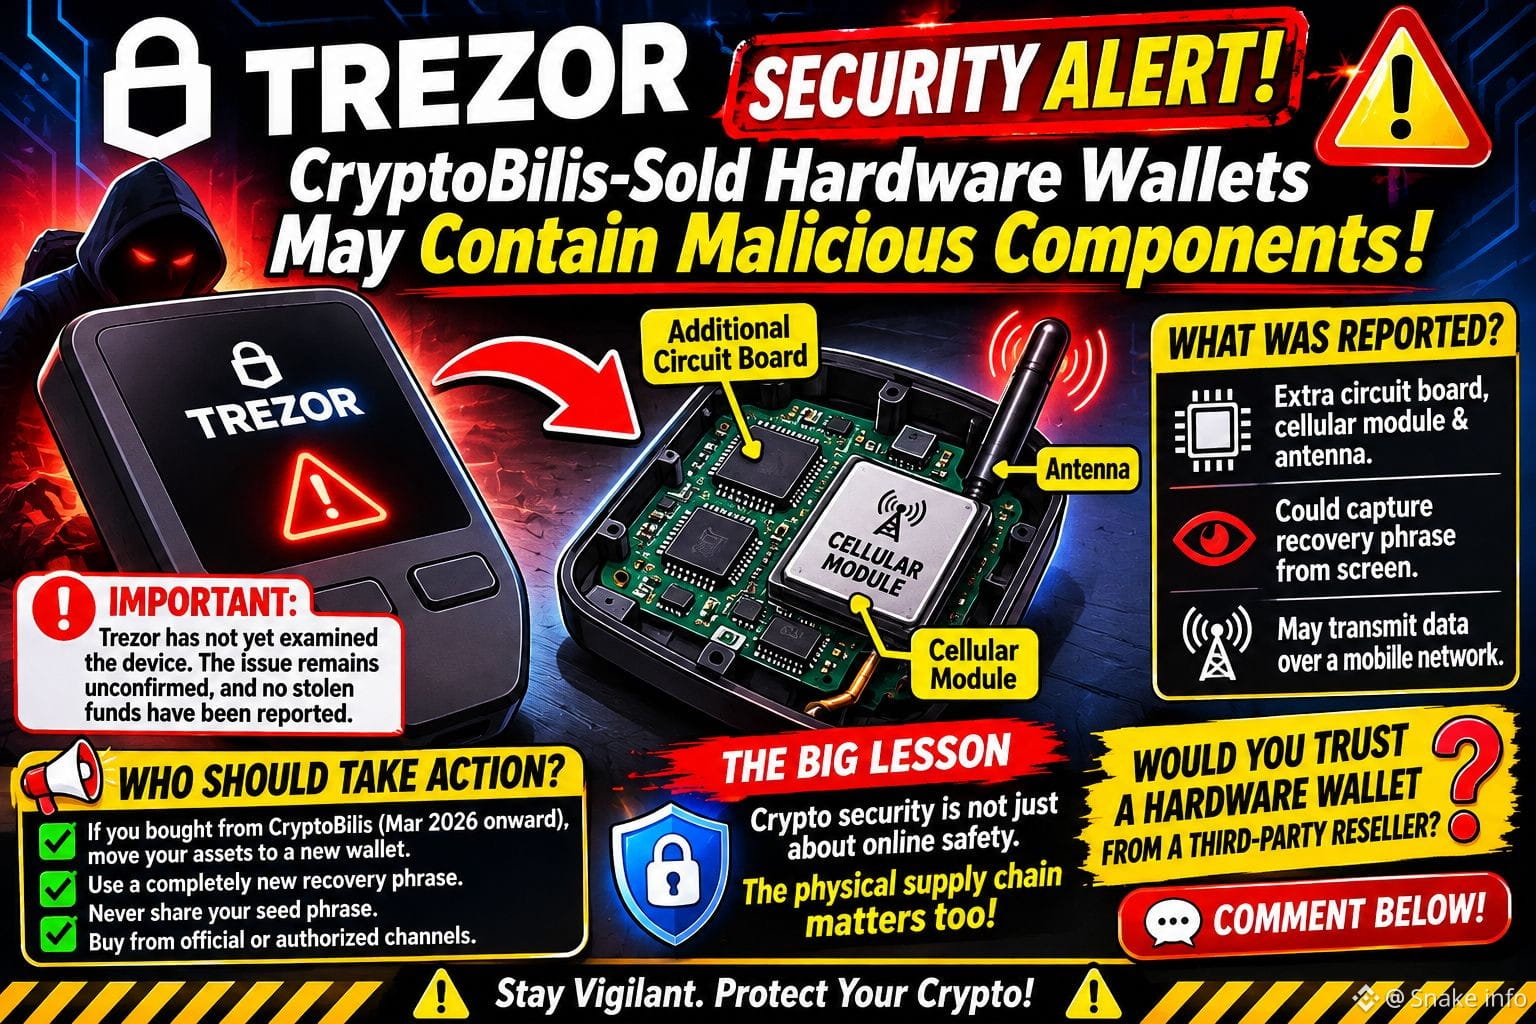
Trezor выразила обеспокоенность после сообщений о том, что клиент в Индонезии обнаружил подозрительные компоненты внутри Trezor Safe 5, приобретённого через реселлера CryptoBilis.
🔍 ЧТО СООБЩАЕТСЯ?
⚠️ Как сообщается, внутри устройства нашли дополнительную печатную плату, сотовый модуль и антенну.
🔑 Предполагаемая модификация потенциально могла раскрыть конфиденциальную информацию, включая фразу восстановления, отображаемую на экране кошелька.
📡 Сотовое соединение потенциально могло передавать собранную информацию третьей стороне.
ВАЖНО: Сообщается, что устройство ещё не проходило независимую проверку в лаборатории Trezor, поэтому наличие предполагаемого имплантата пока не подтверждено. Компания не получала сообщений о связанных с этим случаях кражи средств.
🛡️ КОМУ СЛЕДУЕТ ПРИНЯТЬ МЕРЫ?
👉 Trezor советует клиентам, купившим устройства, поставленные CryptoBilis начиная с марта 2026 года, перевести свои активы в новый кошелёк с совершенно новой фразой восстановления.
👉 Никогда не используйте повторно фразу восстановления, которая могла быть раскрыта.
👉 Никогда не сообщайте свою сид-фразу тем, кто утверждает, что оказывает техническую поддержку.
👉 По возможности покупайте аппаратные кошельки у официальных или авторизованных продавцов.
🔥 ГЛАВНЫЙ ВЫВОД
Безопасность криптовалют — это не только защита закрытых ключей в интернете. Важна и безопасность цепочки поставок физических устройств.
Надёжность вашего кошелька зависит от мер безопасности, которыми он защищён.
💬 ВОПРОС: Доверяли бы вы аппаратному кошельку, купленному у стороннего реселлера, после сообщений об этом инциденте? 👇
⚠️ Материал предназначен только для обучения и повышения осведомлённости о безопасности. Прежде чем предпринимать какие-либо действия, проверяйте официальные объявления.
#TrezorWallet #CryptoSecurity #HardwareWallet #Bitcoin
НАЖМИТЕ НИЖЕ, ЧТОБЫ ТОРГОВАТЬ👇
$BNB $FUEL $BEAT
{future}(BEATUSDT)
{alpha}(560x5c8daeabc57e9249606d3bd6d1e097ef492ea3c5)
{future}(BNBUSDT)
🚨 ПРЕДУПРЕЖДЕНИЕ О БЕЗОПАСНОСТИ TREZOR: ОПАСЕНИЯ ПО ПОВОДУ ВСКРЫТИЯ АППАРАТНОГО КОШЕЛЬКА ВЫЗЫВАЮТ ТРЕВОГУ! 🔐⚠️
Представьте, что вы покупаете аппаратный кошелёк для защиты своей криптовалюты, а потом обнаруживаете, что само устройство могли вскрыть и изменить. 😨
Trezor выразила обеспокоенность после сообщений о том, что клиент в Индонезии обнаружил подозрительные компоненты внутри Trezor Safe 5, приобретённого через реселлера CryptoBilis.
🔍 ЧТО СООБЩАЕТСЯ?
⚠️ Как сообщается, внутри устройства нашли дополнительную печатную плату, сотовый модуль и антенну.
🔑 Предполагаемая модификация потенциально могла раскрыть конфиденциальную информацию, включая фразу восстановления, отображаемую на экране кошелька.
📡 Сотовое соединение потенциально могло передавать собранную информацию третьей стороне.
ВАЖНО: Сообщается, что устройство ещё не проходило независимую проверку в лаборатории Trezor, поэтому наличие предполагаемого имплантата пока не подтверждено. Компания не получала сообщений о связанных с этим случаях кражи средств.
🛡️ КОМУ СЛЕДУЕТ ПРИНЯТЬ МЕРЫ?
👉 Trezor советует клиентам, купившим устройства, поставленные CryptoBilis начиная с марта 2026 года, перевести свои активы в новый кошелёк с совершенно новой фразой восстановления.
👉 Никогда не используйте повторно фразу восстановления, которая могла быть раскрыта.
👉 Никогда не сообщайте свою сид-фразу тем, кто утверждает, что оказывает техническую поддержку.
👉 По возможности покупайте аппаратные кошельки у официальных или авторизованных продавцов.
🔥 ГЛАВНЫЙ ВЫВОД
Безопасность криптовалют — это не только защита закрытых ключей в интернете. Важна и безопасность цепочки поставок физических устройств.
Надёжность вашего кошелька зависит от мер безопасности, которыми он защищён.
💬 ВОПРОС: Доверяли бы вы аппаратному кошельку, купленному у стороннего реселлера, после сообщений об этом инциденте? 👇
⚠️ Материал предназначен только для обучения и повышения осведомлённости о безопасности. Прежде чем предпринимать какие-либо действия, проверяйте официальные объявления.
#TrezorWallet #CryptoSecurity #HardwareWallet #Bitcoin
НАЖМИТЕ НИЖЕ, ЧТОБЫ ТОРГОВАТЬ👇
$BNB $FUEL $BEAT
Представьте, что вы покупаете аппаратный кошелёк для защиты своей криптовалюты, а потом обнаруживаете, что само устройство могли вскрыть и изменить. 😨
Trezor выразила обеспокоенность после сообщений о том, что клиент в Индонезии обнаружил подозрительные компоненты внутри Trezor Safe 5, приобретённого через реселлера CryptoBilis.
🔍 ЧТО СООБЩАЕТСЯ?
⚠️ Как сообщается, внутри устройства нашли дополнительную печатную плату, сотовый модуль и антенну.
🔑 Предполагаемая модификация потенциально могла раскрыть конфиденциальную информацию, включая фразу восстановления, отображаемую на экране кошелька.
📡 Сотовое соединение потенциально могло передавать собранную информацию третьей стороне.
ВАЖНО: Сообщается, что устройство ещё не проходило независимую проверку в лаборатории Trezor, поэтому наличие предполагаемого имплантата пока не подтверждено. Компания не получала сообщений о связанных с этим случаях кражи средств.
🛡️ КОМУ СЛЕДУЕТ ПРИНЯТЬ МЕРЫ?
👉 Trezor советует клиентам, купившим устройства, поставленные CryptoBilis начиная с марта 2026 года, перевести свои активы в новый кошелёк с совершенно новой фразой восстановления.
👉 Никогда не используйте повторно фразу восстановления, которая могла быть раскрыта.
👉 Никогда не сообщайте свою сид-фразу тем, кто утверждает, что оказывает техническую поддержку.
👉 По возможности покупайте аппаратные кошельки у официальных или авторизованных продавцов.
🔥 ГЛАВНЫЙ ВЫВОД
Безопасность криптовалют — это не только защита закрытых ключей в интернете. Важна и безопасность цепочки поставок физических устройств.
Надёжность вашего кошелька зависит от мер безопасности, которыми он защищён.
💬 ВОПРОС: Доверяли бы вы аппаратному кошельку, купленному у стороннего реселлера, после сообщений об этом инциденте? 👇
⚠️ Материал предназначен только для обучения и повышения осведомлённости о безопасности. Прежде чем предпринимать какие-либо действия, проверяйте официальные объявления.
#TrezorWallet #CryptoSecurity #HardwareWallet #Bitcoin
НАЖМИТЕ НИЖЕ, ЧТОБЫ ТОРГОВАТЬ👇
$BNB $FUEL $BEAT
2
744
·
--
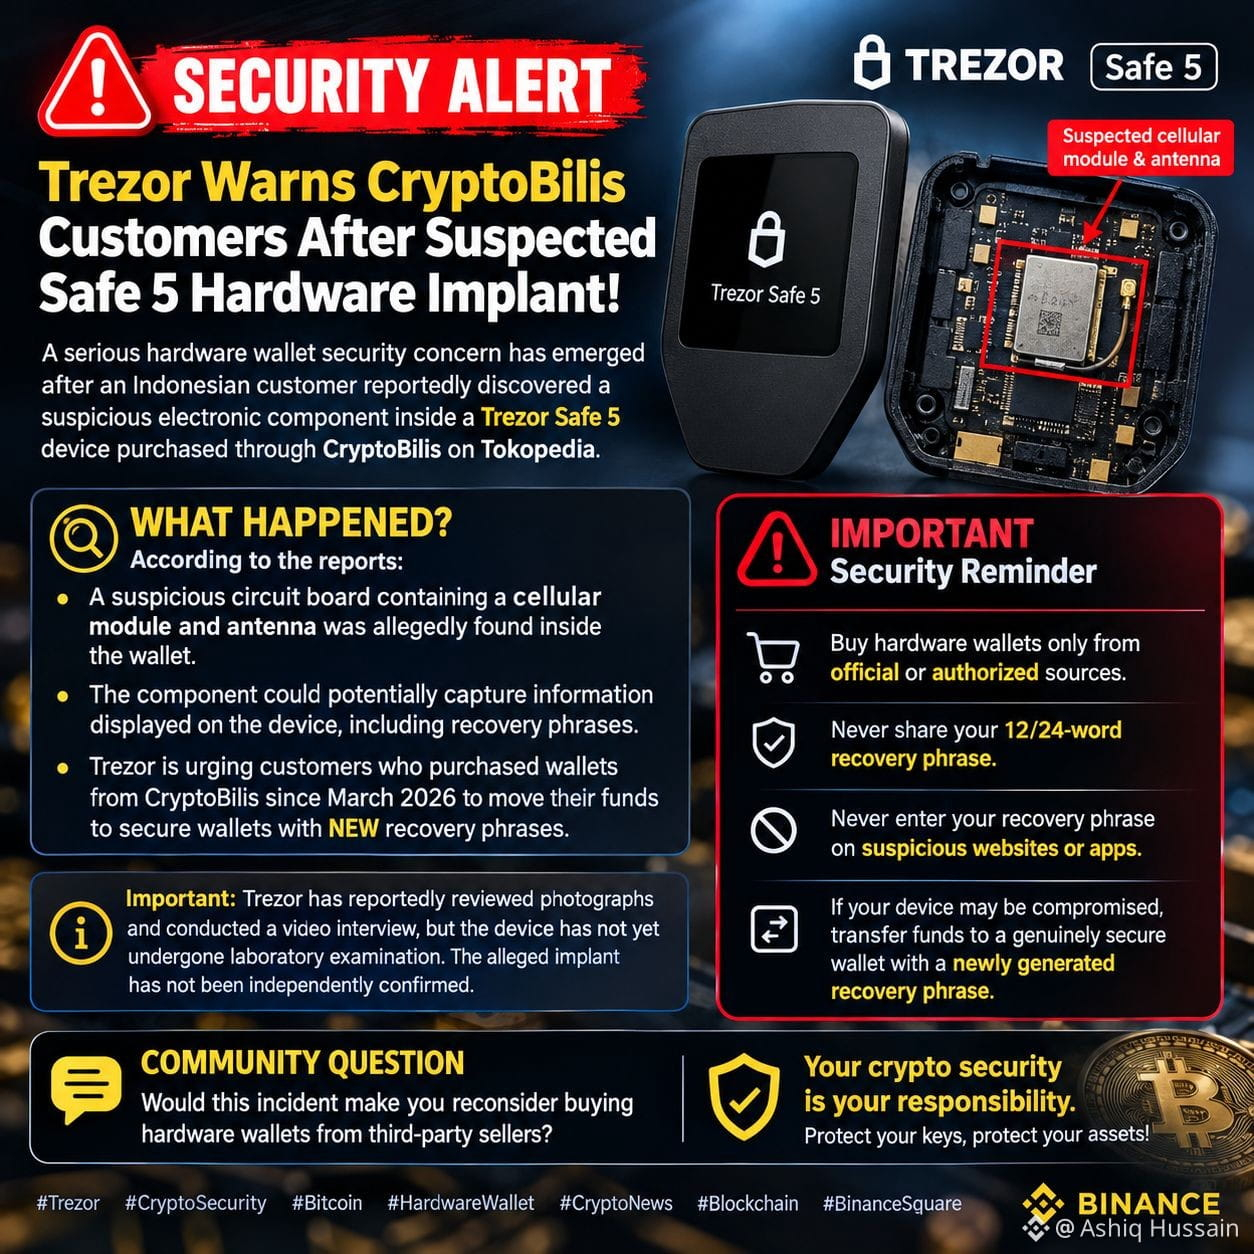
🚨 ПРЕДУПРЕЖДЕНИЕ О БЕЗОПАСНОСТИ: Trezor предупреждает клиентов CryptoBilis после обнаружения подозрительного аппаратного импланта в Safe 5! ⚠️
Возникли серьёзные опасения по поводу безопасности аппаратных кошельков: по сообщениям, клиент из Индонезии обнаружил подозрительный электронный компонент внутри устройства Trezor Safe 5, купленного через CryptoBilis на Tokopedia.
🔍 Что произошло?
Согласно сообщениям:
- Внутри кошелька якобы нашли подозрительную плату с модулем сотовой связи и антенной.
- Этот компонент потенциально мог перехватывать информацию, отображаемую на устройстве, включая фразы восстановления.
- Trezor призывает клиентов, купивших кошельки у CryptoBilis начиная с марта 2026 года, перевести средства в безопасные кошельки, используя НОВЫЕ фразы восстановления.
⚠️ Важное напоминание о безопасности:
✅ Покупайте аппаратные кошельки только у официальных или авторизованных продавцов.
✅ Никогда никому не сообщайте свою фразу восстановления из 12 или 24 слов.
✅ Никогда не вводите фразу восстановления на подозрительных сайтах или в приложениях.
✅ Если ваше устройство могло быть скомпрометировано, переведите средства в действительно безопасный кошелёк с новой сгенерированной фразой восстановления.
📌 Важно: Trezor, по сообщениям, изучила фотографии и провела видеоинтервью, однако устройство ещё не проходило лабораторную экспертизу. Наличие предполагаемого импланта не подтверждено независимой проверкой.
💬 Вопрос сообществу:
Заставил бы вас этот инцидент пересмотреть решение о покупке аппаратных кошельков у сторонних продавцов?
{spot}(BTCUSDT)
🔐 Помните: безопасность вашей криптовалюты — ваша ответственность. Защищайте свои ключи, защищайте свои активы!
$BTC #Trezor #CryptoSecurity #HardwareWallet #Blockchain #BinanceSquare
🚨 ПРЕДУПРЕЖДЕНИЕ О БЕЗОПАСНОСТИ: Trezor предупреждает клиентов CryptoBilis после обнаружения подозрительного аппаратного импланта в Safe 5! ⚠️
Возникли серьёзные опасения по поводу безопасности аппаратных кошельков: по сообщениям, клиент из Индонезии обнаружил подозрительный электронный компонент внутри устройства Trezor Safe 5, купленного через CryptoBilis на Tokopedia.
🔍 Что произошло?
Согласно сообщениям:
- Внутри кошелька якобы нашли подозрительную плату с модулем сотовой связи и антенной.
- Этот компонент потенциально мог перехватывать информацию, отображаемую на устройстве, включая фразы восстановления.
- Trezor призывает клиентов, купивших кошельки у CryptoBilis начиная с марта 2026 года, перевести средства в безопасные кошельки, используя НОВЫЕ фразы восстановления.
⚠️ Важное напоминание о безопасности:
✅ Покупайте аппаратные кошельки только у официальных или авторизованных продавцов.
✅ Никогда никому не сообщайте свою фразу восстановления из 12 или 24 слов.
✅ Никогда не вводите фразу восстановления на подозрительных сайтах или в приложениях.
✅ Если ваше устройство могло быть скомпрометировано, переведите средства в действительно безопасный кошелёк с новой сгенерированной фразой восстановления.
📌 Важно: Trezor, по сообщениям, изучила фотографии и провела видеоинтервью, однако устройство ещё не проходило лабораторную экспертизу. Наличие предполагаемого импланта не подтверждено независимой проверкой.
💬 Вопрос сообществу:
Заставил бы вас этот инцидент пересмотреть решение о покупке аппаратных кошельков у сторонних продавцов?
🔐 Помните: безопасность вашей криптовалюты — ваша ответственность. Защищайте свои ключи, защищайте свои активы!
$BTC #Trezor #CryptoSecurity #HardwareWallet #Blockchain #BinanceSquare
Возникли серьёзные опасения по поводу безопасности аппаратных кошельков: по сообщениям, клиент из Индонезии обнаружил подозрительный электронный компонент внутри устройства Trezor Safe 5, купленного через CryptoBilis на Tokopedia.
🔍 Что произошло?
Согласно сообщениям:
- Внутри кошелька якобы нашли подозрительную плату с модулем сотовой связи и антенной.
- Этот компонент потенциально мог перехватывать информацию, отображаемую на устройстве, включая фразы восстановления.
- Trezor призывает клиентов, купивших кошельки у CryptoBilis начиная с марта 2026 года, перевести средства в безопасные кошельки, используя НОВЫЕ фразы восстановления.
⚠️ Важное напоминание о безопасности:
✅ Покупайте аппаратные кошельки только у официальных или авторизованных продавцов.
✅ Никогда никому не сообщайте свою фразу восстановления из 12 или 24 слов.
✅ Никогда не вводите фразу восстановления на подозрительных сайтах или в приложениях.
✅ Если ваше устройство могло быть скомпрометировано, переведите средства в действительно безопасный кошелёк с новой сгенерированной фразой восстановления.
📌 Важно: Trezor, по сообщениям, изучила фотографии и провела видеоинтервью, однако устройство ещё не проходило лабораторную экспертизу. Наличие предполагаемого импланта не подтверждено независимой проверкой.
💬 Вопрос сообществу:
Заставил бы вас этот инцидент пересмотреть решение о покупке аппаратных кошельков у сторонних продавцов?
🔐 Помните: безопасность вашей криптовалюты — ваша ответственность. Защищайте свои ключи, защищайте свои активы!
$BTC #Trezor #CryptoSecurity #HardwareWallet #Blockchain #BinanceSquare
142
·
--
#TrezorПредупреждает:КошелекОтCryptoBilisМожетСодержатьВредоносныеКомпоненты
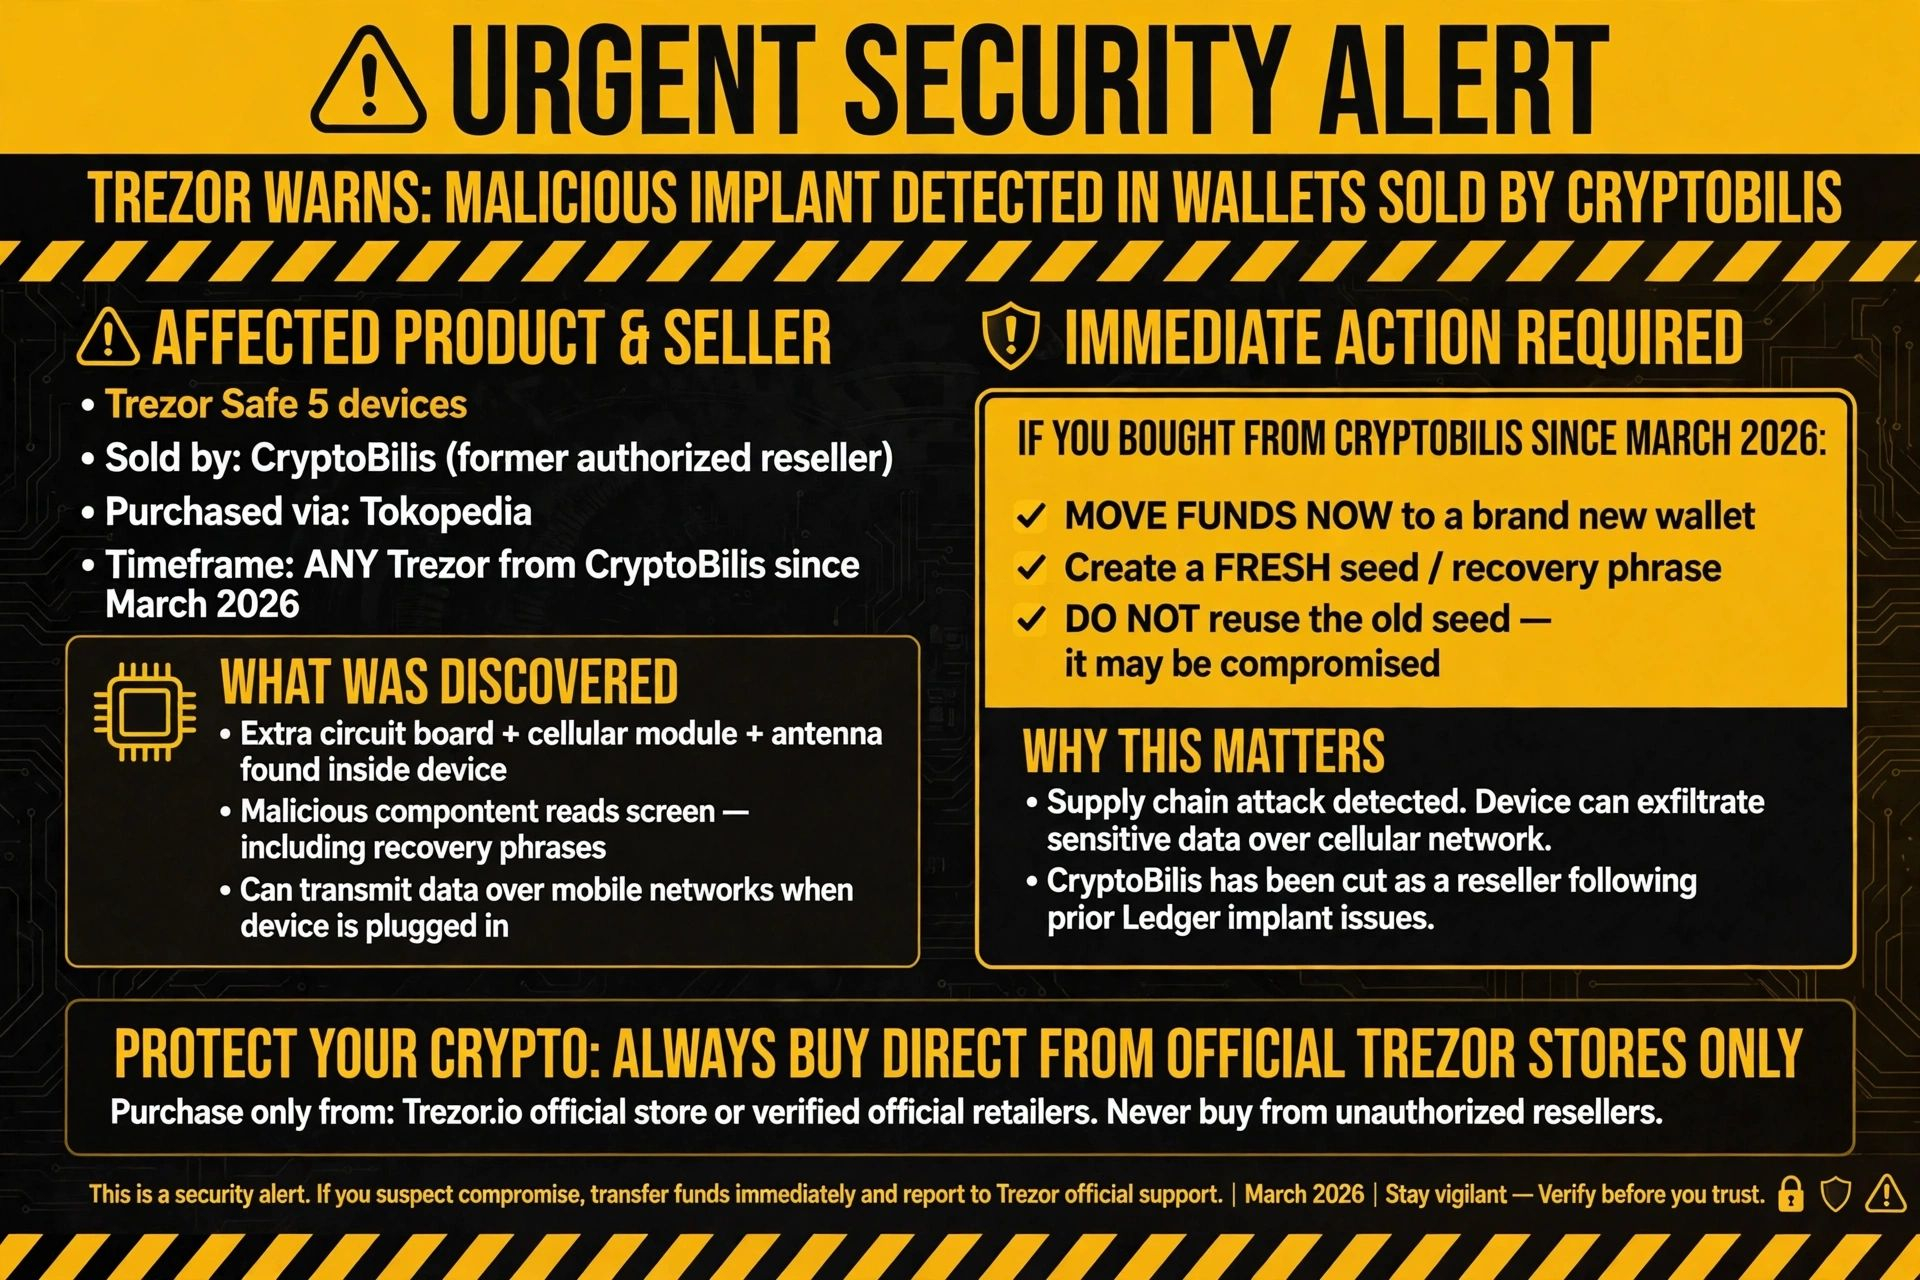
🚨 СРОЧНО: Trezor предупреждает о возможной вредоносной закладке в кошельках, проданных CryptoBilis!
Trezor только что опубликовала серьезное предупреждение о безопасности. Покупатель сообщил об аппаратной закладке внутри Trezor Safe 5, купленного у бывшего авторизованного реселлера CryptoBilis (на Tokopedia в августе).
Дополнительная плата, модуль сотовой связи и антенна, предположительно, считывают информацию с экрана (в том числе фразы восстановления) и могут передавать данные по мобильным сетям при подключении устройства.
Пока о потере средств не сообщалось, но Trezor считает эту информацию заслуживающей доверия.
*Если вы купили ЛЮБОЙ Trezor у CryptoBilis начиная с марта 2026 года → немедленно переведите средства в совершенно новый кошелек с НОВОЙ сид-фразой. НЕ используйте старую сид-фразу повторно.*
CryptoBilis уже лишилась статуса реселлера после предыдущих инцидентов с закладками в устройствах Ledger.
Атаки на цепочки поставок — новый кошмар. Даже надежные аппаратные кошельки могут быть скомпрометированы еще до того, как попадут к вам. По возможности всегда покупайте напрямую в официальных магазинах, проверяйте упаковку и никогда не забывайте правило «новой сид-фразы», если что-то кажется подозрительным. Самостоятельное хранение средств безопасно, только если устройство чистое. Будьте бдительны и берегите себя.
Кто еще прямо сейчас перепроверяет свои аппаратные кошельки? 👇
#Trezor #CryptoSecurity #HardwareWallet #StaySafe
#TrezorПредупреждает:КошелекОтCryptoBilisМожетСодержатьВредоносныеКомпоненты
🚨 СРОЧНО: Trezor предупреждает о возможной вредоносной закладке в кошельках, проданных CryptoBilis!
Trezor только что опубликовала серьезное предупреждение о безопасности. Покупатель сообщил об аппаратной закладке внутри Trezor Safe 5, купленного у бывшего авторизованного реселлера CryptoBilis (на Tokopedia в августе).
Дополнительная плата, модуль сотовой связи и антенна, предположительно, считывают информацию с экрана (в том числе фразы восстановления) и могут передавать данные по мобильным сетям при подключении устройства.
Пока о потере средств не сообщалось, но Trezor считает эту информацию заслуживающей доверия.
*Если вы купили ЛЮБОЙ Trezor у CryptoBilis начиная с марта 2026 года → немедленно переведите средства в совершенно новый кошелек с НОВОЙ сид-фразой. НЕ используйте старую сид-фразу повторно.*
CryptoBilis уже лишилась статуса реселлера после предыдущих инцидентов с закладками в устройствах Ledger.
Атаки на цепочки поставок — новый кошмар. Даже надежные аппаратные кошельки могут быть скомпрометированы еще до того, как попадут к вам. По возможности всегда покупайте напрямую в официальных магазинах, проверяйте упаковку и никогда не забывайте правило «новой сид-фразы», если что-то кажется подозрительным. Самостоятельное хранение средств безопасно, только если устройство чистое. Будьте бдительны и берегите себя.
Кто еще прямо сейчас перепроверяет свои аппаратные кошельки? 👇
#Trezor #CryptoSecurity #HardwareWallet #StaySafe
🚨 СРОЧНО: Trezor предупреждает о возможной вредоносной закладке в кошельках, проданных CryptoBilis!
Trezor только что опубликовала серьезное предупреждение о безопасности. Покупатель сообщил об аппаратной закладке внутри Trezor Safe 5, купленного у бывшего авторизованного реселлера CryptoBilis (на Tokopedia в августе).
Дополнительная плата, модуль сотовой связи и антенна, предположительно, считывают информацию с экрана (в том числе фразы восстановления) и могут передавать данные по мобильным сетям при подключении устройства.
Пока о потере средств не сообщалось, но Trezor считает эту информацию заслуживающей доверия.
*Если вы купили ЛЮБОЙ Trezor у CryptoBilis начиная с марта 2026 года → немедленно переведите средства в совершенно новый кошелек с НОВОЙ сид-фразой. НЕ используйте старую сид-фразу повторно.*
CryptoBilis уже лишилась статуса реселлера после предыдущих инцидентов с закладками в устройствах Ledger.
Атаки на цепочки поставок — новый кошмар. Даже надежные аппаратные кошельки могут быть скомпрометированы еще до того, как попадут к вам. По возможности всегда покупайте напрямую в официальных магазинах, проверяйте упаковку и никогда не забывайте правило «новой сид-фразы», если что-то кажется подозрительным. Самостоятельное хранение средств безопасно, только если устройство чистое. Будьте бдительны и берегите себя.
Кто еще прямо сейчас перепроверяет свои аппаратные кошельки? 👇
#Trezor #CryptoSecurity #HardwareWallet #StaySafe
3
114
TREZOR ПРЕДУПРЕЖДАЕТ КРИПТОПОЛЬЗОВАТЕЛЕЙ — АППАРАТНЫЕ КОШЕЛЬКИ МОГУТ СОДЕРЖАТЬ ВРЕДОНОСНЫЕ КОМПОНЕНТЫ!Предупреждение о серьёзной угрозе безопасности криптовалют уже в заголовках новостей! Trezor оповестила клиентов после получения заслуживающего доверия сообщения о предполагаемом аппаратном импланте внутри Trezor Safe 5, купленного у реселлера CryptoBilis.
Это может стать ещё одной серьёзной угрозой безопасности цепочки поставок в криптоиндустрии. Вот что нужно знать. 👇
🔴 1. КАК РАБОТАЕТ ПРЕДПОЛАГАЕМЫЙ ИМПЛАНТ?
Согласно сообщению клиента, устройство якобы содержало:
Дополнительную печатную плату.
Модуль сотовой связи.
Антенну, способную передавать информацию.
TREZOR ПРЕДУПРЕЖДАЕТ КРИПТОПОЛЬЗОВАТЕЛЕЙ — АППАРАТНЫЕ КОШЕЛЬКИ МОГУТ СОДЕРЖАТЬ ВРЕДОНОСНЫЕ КОМПОНЕНТЫ!
Предупреждение о серьёзной угрозе безопасности криптовалют уже в заголовках новостей! Trezor оповестила клиентов после получения заслуживающего доверия сообщения о предполагаемом аппаратном импланте внутри Trezor Safe 5, купленного у реселлера CryptoBilis.
Это может стать ещё одной серьёзной угрозой безопасности цепочки поставок в криптоиндустрии. Вот что нужно знать. 👇
🔴 1. КАК РАБОТАЕТ ПРЕДПОЛАГАЕМЫЙ ИМПЛАНТ?
Согласно сообщению клиента, устройство якобы содержало:
Дополнительную печатную плату.
Модуль сотовой связи.
Антенну, способную передавать информацию.
Это может стать ещё одной серьёзной угрозой безопасности цепочки поставок в криптоиндустрии. Вот что нужно знать. 👇
🔴 1. КАК РАБОТАЕТ ПРЕДПОЛАГАЕМЫЙ ИМПЛАНТ?
Согласно сообщению клиента, устройство якобы содержало:
Дополнительную печатную плату.
Модуль сотовой связи.
Антенну, способную передавать информацию.
64
Войдите, чтобы посмотреть больше материала
Присоединяйтесь к пользователям криптовалют по всему миру на Binance Square
⚡️ Получайте новейшую и полезную информацию о криптоактивах.
💬 Нам доверяет крупнейшая в мире криптобиржа.
👍 Получите достоверные аналитические данные от верифицированных создателей контента.
Эл. почта/номер телефона
В тренде
1
#NvidiaBeatsEstimatesWith$130BQ4Outlook
Просмотров: 17,261
225 обсуждают
2
#AnthropicIPOPriceCouldExceed$80
Просмотров: 22,019
194 обсуждают
3
#RussiaCentralBankAddsAlfaBankToCryptoExchangeRegister
Просмотров: 0
18 обсуждают
4
#RussianCentralBankPlansToAllowFundsToHoldCryptoIn2027
Просмотров: 0
13 обсуждают
5
#VisaPlansStablecoinPrefundingForAPACCrossBorderPayments
Просмотров: 0
15 обсуждают
6
#CanNvidia’sDataCenterGrowthContinue?
Просмотров: 65,350
1,101 обсуждают
7
#CanadaAndUSLaunchOperationNiagaraAgainstApprovalPhishing
Просмотров: 5,807
51 обсуждают
8
#BankOfEnglandUnveilsClearingHousePathwayCoveringDLTFirms
Просмотров: 2,628
60 обсуждают
9
#DBSAndCirclePartnerToExpandAsianInstitutionsUSDCAccess
Просмотров: 3,856
60 обсуждают
10
#LedgerHardwareImplantReportsExtendToDubai
Просмотров: 31,123
576 обсуждают