
#mpc
mpc
Просмотров: 18,469
163 обсуждают
Популярные
Новые

·
--
谷歌云上线MPC服务,完整私钥不再由单方持有。
Crypto Briefing报道,该服务把私钥拆分成多个分片,任何一方都拿不到完整私钥。报道称其可能改变数字资产安全格局,并挑战现有服务商。
· MPC分片意味着单点泄露不等于私钥整体失守,但前提是各分片分散在不同持有方。
· “提升机构托管信任”是Crypto Briefing的判断,非已发生的采用数据。
你会优先看它的分片阈值设置,还是接入的托管机构名单?
#MPC
谷歌云上线MPC服务,完整私钥不再由单方持有。
Crypto Briefing报道,该服务把私钥拆分成多个分片,任何一方都拿不到完整私钥。报道称其可能改变数字资产安全格局,并挑战现有服务商。
· MPC分片意味着单点泄露不等于私钥整体失守,但前提是各分片分散在不同持有方。
· “提升机构托管信任”是Crypto Briefing的判断,非已发生的采用数据。
你会优先看它的分片阈值设置,还是接入的托管机构名单?
#MPC
Crypto Briefing报道,该服务把私钥拆分成多个分片,任何一方都拿不到完整私钥。报道称其可能改变数字资产安全格局,并挑战现有服务商。
· MPC分片意味着单点泄露不等于私钥整体失守,但前提是各分片分散在不同持有方。
· “提升机构托管信任”是Crypto Briefing的判断,非已发生的采用数据。
你会优先看它的分片阈值设置,还是接入的托管机构名单?
#MPC
GOOGUS+1,10%
14

·
--
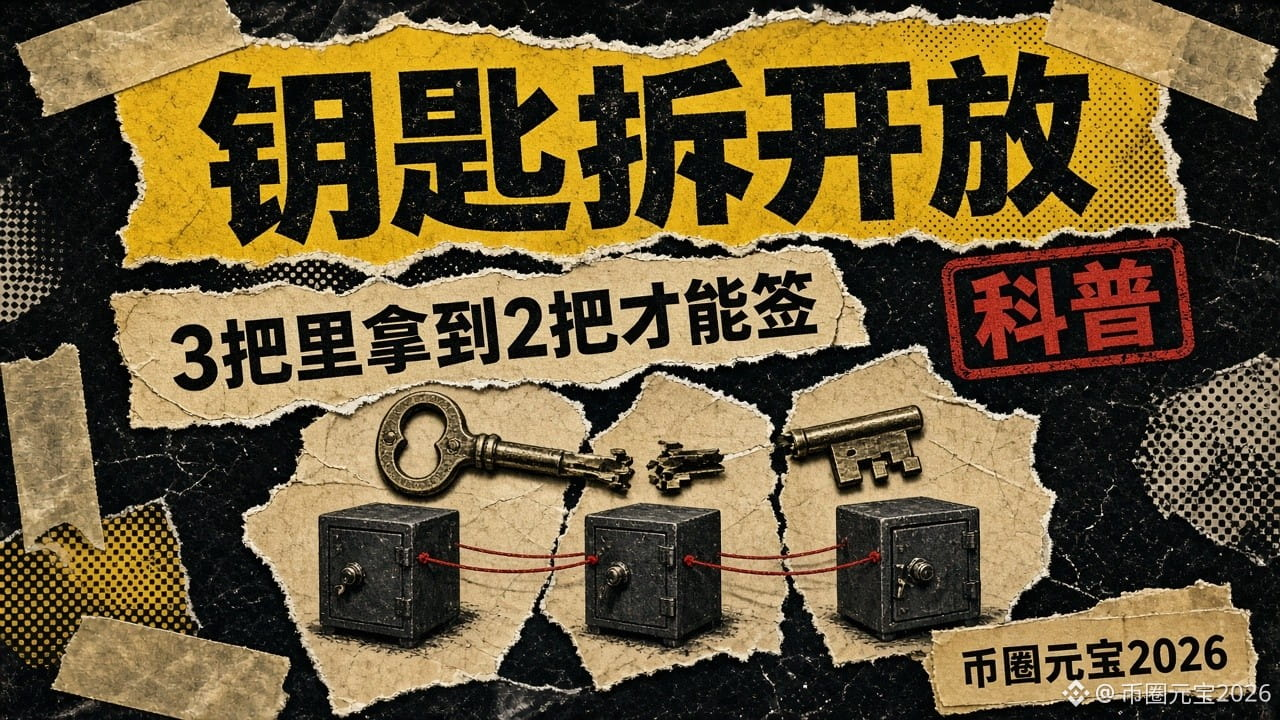
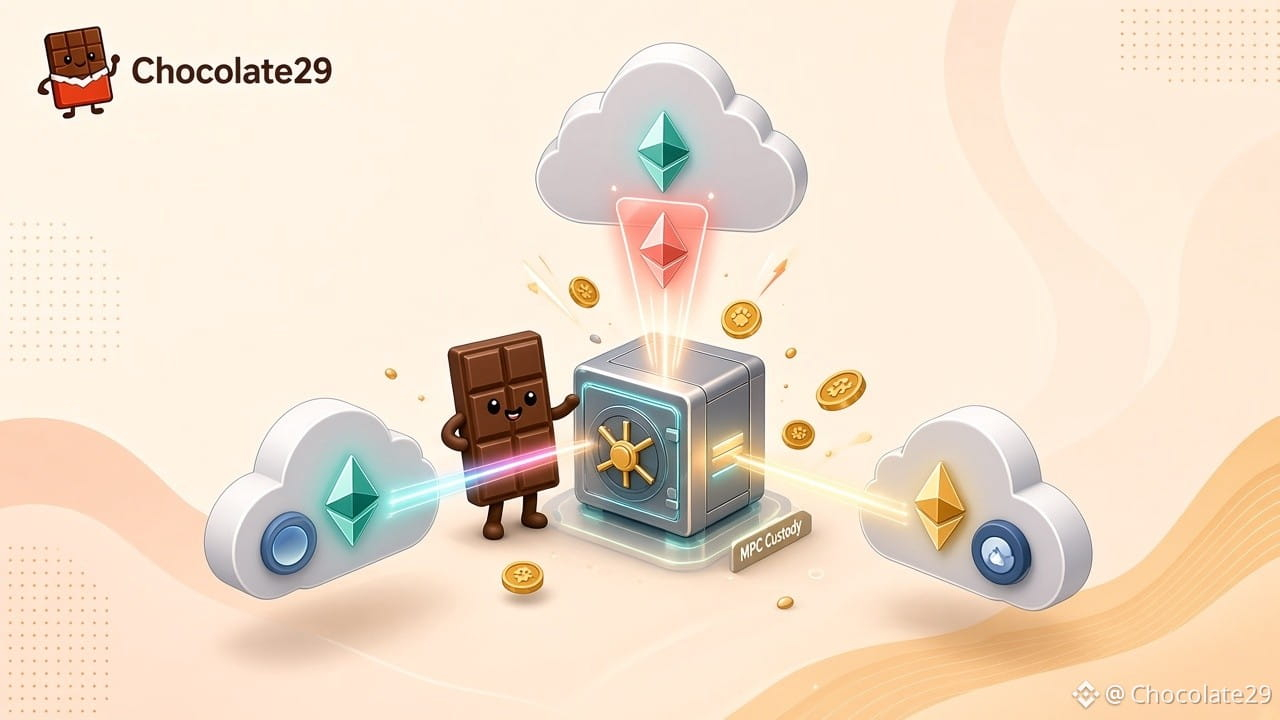
Google云的托管方案,凭什么说私钥“永远不完整出现”?
这周被扫的是交易所热钱包。同一周,我去翻了Google Cloud一份产品文档:Multi-party Compute(多方计算托管),专门管数字资产的签名私钥。它的思路一句话:把一把钥匙拆成几份,分开放,签名时也不拼起来。
按官方文档原文,拆成几条:
1. 老办法的毛病:完整私钥放在一台硬件加密机里,是单点故障;复制到多台、多地区,可用性上去了,但每一份都是完整私钥,等于多开了几扇能被撬的门。
2. 它的做法:门限签名(文档写的是DKLS23协议的加固扩展)。几个独立的参与方各自生成、各自保管一份“密钥分片”,签名时多方一起算出有效签名,任何一处都不拼出完整私钥。
3. 安全边界:被攻破的参与方少于门限数,就伪造不了签名,也还原不出私钥;少数几方掉线或永久损坏,只要剩下的够门限,照样能签。
4. 例子(文档原话的意思):财务团队3个人各持一份,任意2人同意才能签。
5. 支持范围:secp256k1曲线,对应比特币、以太坊和EVM链;Ed25519(Solana)标注“即将支持”。产品目前是预览版(Pre-GA)。
几句实话:
· 文档里有一条很诚实:交易策略(比如限额、白名单)只给出“允许/拒绝”的建议,如果够多的签名人点头,被策略拒绝的交易照样能执行。门限挡的是“一处被攻破”,挡不住“够多的人一起被骗”。
· 钥匙拆开,不等于钱就安全。签名人被钓鱼、审批流程走形式,照样出事。
· 这周的被盗事件到底是哪一环出的问题,官方完整技术报告还没出,我不拿MPC去套,也不说“用了它就不会被盗”。
· 普通人用不上机构托管,但道理通用:助记词别只存一处,也别整份拍照上云。
你的助记词,现在是“一份放一处”,还是“一份复制了好几处”?
#MPC #钱包安全 #科普
Google云的托管方案,凭什么说私钥“永远不完整出现”?
这周被扫的是交易所热钱包。同一周,我去翻了Google Cloud一份产品文档:Multi-party Compute(多方计算托管),专门管数字资产的签名私钥。它的思路一句话:把一把钥匙拆成几份,分开放,签名时也不拼起来。
按官方文档原文,拆成几条:
1. 老办法的毛病:完整私钥放在一台硬件加密机里,是单点故障;复制到多台、多地区,可用性上去了,但每一份都是完整私钥,等于多开了几扇能被撬的门。
2. 它的做法:门限签名(文档写的是DKLS23协议的加固扩展)。几个独立的参与方各自生成、各自保管一份“密钥分片”,签名时多方一起算出有效签名,任何一处都不拼出完整私钥。
3. 安全边界:被攻破的参与方少于门限数,就伪造不了签名,也还原不出私钥;少数几方掉线或永久损坏,只要剩下的够门限,照样能签。
4. 例子(文档原话的意思):财务团队3个人各持一份,任意2人同意才能签。
5. 支持范围:secp256k1曲线,对应比特币、以太坊和EVM链;Ed25519(Solana)标注“即将支持”。产品目前是预览版(Pre-GA)。
几句实话:
· 文档里有一条很诚实:交易策略(比如限额、白名单)只给出“允许/拒绝”的建议,如果够多的签名人点头,被策略拒绝的交易照样能执行。门限挡的是“一处被攻破”,挡不住“够多的人一起被骗”。
· 钥匙拆开,不等于钱就安全。签名人被钓鱼、审批流程走形式,照样出事。
· 这周的被盗事件到底是哪一环出的问题,官方完整技术报告还没出,我不拿MPC去套,也不说“用了它就不会被盗”。
· 普通人用不上机构托管,但道理通用:助记词别只存一处,也别整份拍照上云。
你的助记词,现在是“一份放一处”,还是“一份复制了好几处”?
#MPC #钱包安全 #科普
这周被扫的是交易所热钱包。同一周,我去翻了Google Cloud一份产品文档:Multi-party Compute(多方计算托管),专门管数字资产的签名私钥。它的思路一句话:把一把钥匙拆成几份,分开放,签名时也不拼起来。
按官方文档原文,拆成几条:
1. 老办法的毛病:完整私钥放在一台硬件加密机里,是单点故障;复制到多台、多地区,可用性上去了,但每一份都是完整私钥,等于多开了几扇能被撬的门。
2. 它的做法:门限签名(文档写的是DKLS23协议的加固扩展)。几个独立的参与方各自生成、各自保管一份“密钥分片”,签名时多方一起算出有效签名,任何一处都不拼出完整私钥。
3. 安全边界:被攻破的参与方少于门限数,就伪造不了签名,也还原不出私钥;少数几方掉线或永久损坏,只要剩下的够门限,照样能签。
4. 例子(文档原话的意思):财务团队3个人各持一份,任意2人同意才能签。
5. 支持范围:secp256k1曲线,对应比特币、以太坊和EVM链;Ed25519(Solana)标注“即将支持”。产品目前是预览版(Pre-GA)。
几句实话:
· 文档里有一条很诚实:交易策略(比如限额、白名单)只给出“允许/拒绝”的建议,如果够多的签名人点头,被策略拒绝的交易照样能执行。门限挡的是“一处被攻破”,挡不住“够多的人一起被骗”。
· 钥匙拆开,不等于钱就安全。签名人被钓鱼、审批流程走形式,照样出事。
· 这周的被盗事件到底是哪一环出的问题,官方完整技术报告还没出,我不拿MPC去套,也不说“用了它就不会被盗”。
· 普通人用不上机构托管,但道理通用:助记词别只存一处,也别整份拍照上云。
你的助记词,现在是“一份放一处”,还是“一份复制了好几处”?
#MPC #钱包安全 #科普
GOOGUS+1,10%
10

·
--
刷到 Google Cloud:在纽约数字资产研讨会上把 Multi-Party Compute(MPC)托管签钥服务推出来了——专门给银行和机构用,把加密私钥切成多份,分放不同环境。
硬点:银行可以自己留一份在本地硬件,一份放 Google Cloud,再一份放别家云;没有哪一方单独握完整私钥。签之前还有策略引擎过一遍(限额、白名单地址、多人审批等)。目前是私有预览,目标 2027 年初商用;已有多家大型金融机构在测。Alphabet 自己也用这套保护它在以太坊和 Solana 上的数字资产。ECDSA(BTC/ETH)可用,Ed25519/Solana 文档标 coming soon、商用时计划支持。
大厂把机构托管密钥当正经基建来卖了——跟「单点保管整把私钥」比,门槛感明显不一样。
#托管 #MPC #GoogleCloud #机构
刷到 Google Cloud:在纽约数字资产研讨会上把 Multi-Party Compute(MPC)托管签钥服务推出来了——专门给银行和机构用,把加密私钥切成多份,分放不同环境。
硬点:银行可以自己留一份在本地硬件,一份放 Google Cloud,再一份放别家云;没有哪一方单独握完整私钥。签之前还有策略引擎过一遍(限额、白名单地址、多人审批等)。目前是私有预览,目标 2027 年初商用;已有多家大型金融机构在测。Alphabet 自己也用这套保护它在以太坊和 Solana 上的数字资产。ECDSA(BTC/ETH)可用,Ed25519/Solana 文档标 coming soon、商用时计划支持。
大厂把机构托管密钥当正经基建来卖了——跟「单点保管整把私钥」比,门槛感明显不一样。
#托管 #MPC #GoogleCloud #机构
硬点:银行可以自己留一份在本地硬件,一份放 Google Cloud,再一份放别家云;没有哪一方单独握完整私钥。签之前还有策略引擎过一遍(限额、白名单地址、多人审批等)。目前是私有预览,目标 2027 年初商用;已有多家大型金融机构在测。Alphabet 自己也用这套保护它在以太坊和 Solana 上的数字资产。ECDSA(BTC/ETH)可用,Ed25519/Solana 文档标 coming soon、商用时计划支持。
大厂把机构托管密钥当正经基建来卖了——跟「单点保管整把私钥」比,门槛感明显不一样。
#托管 #MPC #GoogleCloud #机构
GOOGUS+1,10%
13
·
--
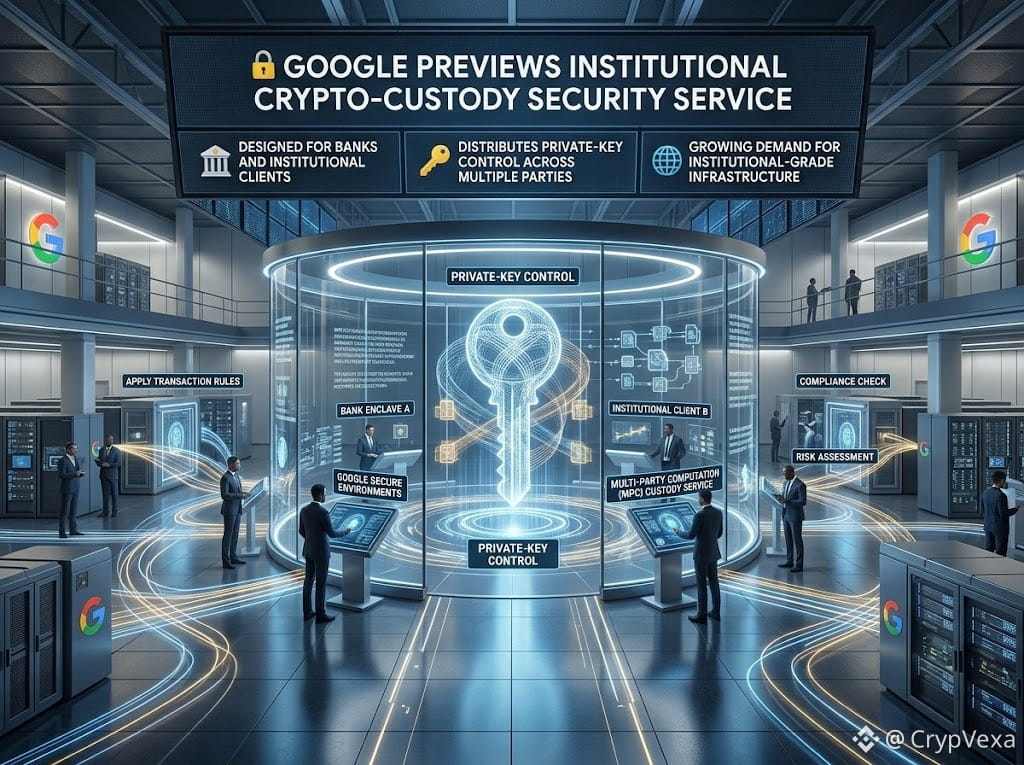
🔐 Google Previews Institutional Crypto-Custody Security Service
🏦 Google is set to showcase a multi-party computation (MPC) custody service designed for banks and institutional clients.
🔑 The model distributes private-key control across multiple parties and applies transaction rules across different environments.
🌐 The move highlights growing demand for institutional-grade crypto custody and security infrastructure.
👀 Could Google’s entry strengthen institutional confidence in crypto custody?
#Google #CryptoCustody #MPC #CryptoNews
🔐 Google Previews Institutional Crypto-Custody Security Service
🏦 Google is set to showcase a multi-party computation (MPC) custody service designed for banks and institutional clients.
🔑 The model distributes private-key control across multiple parties and applies transaction rules across different environments.
🌐 The move highlights growing demand for institutional-grade crypto custody and security infrastructure.
👀 Could Google’s entry strengthen institutional confidence in crypto custody?
#Google #CryptoCustody #MPC #CryptoNews
🏦 Google is set to showcase a multi-party computation (MPC) custody service designed for banks and institutional clients.
🔑 The model distributes private-key control across multiple parties and applies transaction rules across different environments.
🌐 The move highlights growing demand for institutional-grade crypto custody and security infrastructure.
👀 Could Google’s entry strengthen institutional confidence in crypto custody?
#Google #CryptoCustody #MPC #CryptoNews
GOOGUS+1,10%
GOOGLB-0,20%
2
288

🔐 谷歌要给机构管私钥了,加密托管会被大厂改写吗?
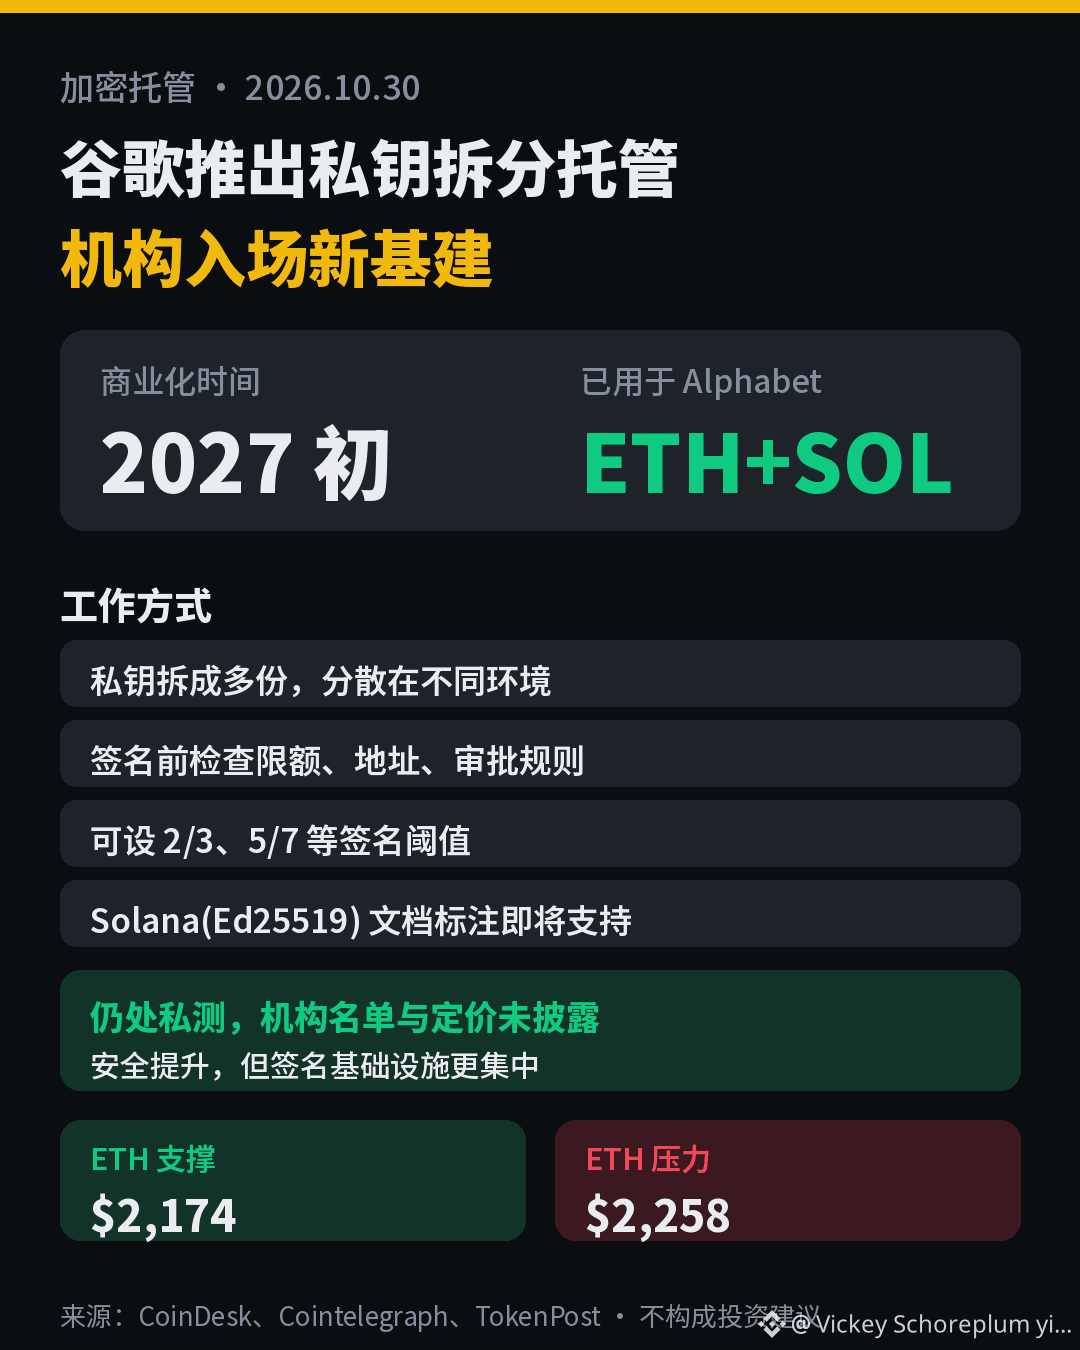
据 CoinDesk 等媒体 10 月 28 日报道,Google Cloud 的 Multi-Party Compute(MPC)托管安全服务已进入私测,多家大型金融机构和设计合作伙伴正在测试,计划 2027 年初商业化。母公司 Alphabet 也在用它保护自己在以太坊和 Solana 上的数字资产。
📊 要点
• 原理:把签名密钥拆成多个份额,分散在 Google Cloud、机构自有硬件和其他云环境,谁都拿不到完整私钥
• 风控:签名前先检查转账限额、目标地址白名单和多部门审批,可设置 2/3、5/7 等阈值
• 链支持:ECDSA(比特币、以太坊及 EVM 链)先行,Solana 所需的 Ed25519 文档标注“即将支持”
• 未披露:测试机构名单、Alphabet 持仓资产与金额、定价和具体上线日期
📈 对市场的影响
这是机构级托管的利好叙事,但短期不等于买盘。眼下 ETH 约 2191 USDT,24 小时下跌约 5.4%,今日低点约 2174,昨日低点约 2233;反弹先看 2258 附近压力,跌破 2174 则需防继续探底。
💬 争议点:安全性提高了,但把最关键的签名基础设施交给大型云厂商,去中心化还剩多少?你怎么看?
👉 交易 ETH:https://www.binance.com/zh-CN/trade/ETH_USDT
#谷歌将预览加密托管安全系统 #MPC #ETH #加密托管
⚠️ 以上不构成投资建议,请注意风险。
🔐 谷歌要给机构管私钥了,加密托管会被大厂改写吗?
据 CoinDesk 等媒体 10 月 28 日报道,Google Cloud 的 Multi-Party Compute(MPC)托管安全服务已进入私测,多家大型金融机构和设计合作伙伴正在测试,计划 2027 年初商业化。母公司 Alphabet 也在用它保护自己在以太坊和 Solana 上的数字资产。
📊 要点
• 原理:把签名密钥拆成多个份额,分散在 Google Cloud、机构自有硬件和其他云环境,谁都拿不到完整私钥
• 风控:签名前先检查转账限额、目标地址白名单和多部门审批,可设置 2/3、5/7 等阈值
• 链支持:ECDSA(比特币、以太坊及 EVM 链)先行,Solana 所需的 Ed25519 文档标注“即将支持”
• 未披露:测试机构名单、Alphabet 持仓资产与金额、定价和具体上线日期
📈 对市场的影响
这是机构级托管的利好叙事,但短期不等于买盘。眼下 ETH 约 2191 USDT,24 小时下跌约 5.4%,今日低点约 2174,昨日低点约 2233;反弹先看 2258 附近压力,跌破 2174 则需防继续探底。
💬 争议点:安全性提高了,但把最关键的签名基础设施交给大型云厂商,去中心化还剩多少?你怎么看?
👉 交易 ETH:https://www.binance.com/zh-CN/trade/ETH_USDT
#谷歌将预览加密托管安全系统 #MPC #ETH #加密托管
⚠️ 以上不构成投资建议,请注意风险。
据 CoinDesk 等媒体 10 月 28 日报道,Google Cloud 的 Multi-Party Compute(MPC)托管安全服务已进入私测,多家大型金融机构和设计合作伙伴正在测试,计划 2027 年初商业化。母公司 Alphabet 也在用它保护自己在以太坊和 Solana 上的数字资产。
📊 要点
• 原理:把签名密钥拆成多个份额,分散在 Google Cloud、机构自有硬件和其他云环境,谁都拿不到完整私钥
• 风控:签名前先检查转账限额、目标地址白名单和多部门审批,可设置 2/3、5/7 等阈值
• 链支持:ECDSA(比特币、以太坊及 EVM 链)先行,Solana 所需的 Ed25519 文档标注“即将支持”
• 未披露:测试机构名单、Alphabet 持仓资产与金额、定价和具体上线日期
📈 对市场的影响
这是机构级托管的利好叙事,但短期不等于买盘。眼下 ETH 约 2191 USDT,24 小时下跌约 5.4%,今日低点约 2174,昨日低点约 2233;反弹先看 2258 附近压力,跌破 2174 则需防继续探底。
💬 争议点:安全性提高了,但把最关键的签名基础设施交给大型云厂商,去中心化还剩多少?你怎么看?
👉 交易 ETH:https://www.binance.com/zh-CN/trade/ETH_USDT
#谷歌将预览加密托管安全系统 #MPC #ETH #加密托管
⚠️ 以上不构成投资建议,请注意风险。
535
·
--
全球最大的云基础设施公司之一,开始认真做加密托管了。Alphabet 自己的数字资产,已经跑在以太坊和 Solana 上,用一套把私钥拆成多份、任何单点都拿不到完整钥匙的系统。多家大型金融机构正在内测,商用要等到 2027 年初。机构把资产搬上链,这条路越铺越实。$SOL $ETH #机构托管 #MPC
全球最大的云基础设施公司之一,开始认真做加密托管了。Alphabet 自己的数字资产,已经跑在以太坊和 Solana 上,用一套把私钥拆成多份、任何单点都拿不到完整钥匙的系统。多家大型金融机构正在内测,商用要等到 2027 年初。机构把资产搬上链,这条路越铺越实。$SOL $ETH #机构托管 #MPC
535

谷歌做了个MPC托管给银行用,一群号已经在喊"HUGE""谷歌进场了"。
冷静点。先看清楚这玩意儿是啥:Google Multi-Party Compute,把私钥拆到几个隔离环境里,签名前再过一遍银行自己的规则。现在是private preview,测试的银行没点名,没定价,商用要等2027年初。Alphabet自己拿它管ETH和SOL的资产,这是目前唯一能落地的用户。
MPC本身不是新东西,机构托管这条赛道早就有人做了好几年。谷歌卖的不是技术突破,是"谷歌"两个字给银行合规部门的安全感。说白了就是云服务多了个SKU,赚的是银行的订阅费,跟你手里的币价关系不大。
更离谱的是转发生态。有个号25秒内把同一段"Google is building crypto custody for banks"连发6条,每条浏览个位数。这种复制粘贴的"利好",你真要拿来当买入理由?
私钥被盗确实是大头(X新闻引用的数据是2024年被盗案里43.8%跟私钥泄露有关),机构用更好的托管是好事。但"好事"和"马上拉盘"是两码事,中间隔着一年多和一堆没公开的细节。
#谷歌 #MPC
谷歌做了个MPC托管给银行用,一群号已经在喊"HUGE""谷歌进场了"。
冷静点。先看清楚这玩意儿是啥:Google Multi-Party Compute,把私钥拆到几个隔离环境里,签名前再过一遍银行自己的规则。现在是private preview,测试的银行没点名,没定价,商用要等2027年初。Alphabet自己拿它管ETH和SOL的资产,这是目前唯一能落地的用户。
MPC本身不是新东西,机构托管这条赛道早就有人做了好几年。谷歌卖的不是技术突破,是"谷歌"两个字给银行合规部门的安全感。说白了就是云服务多了个SKU,赚的是银行的订阅费,跟你手里的币价关系不大。
更离谱的是转发生态。有个号25秒内把同一段"Google is building crypto custody for banks"连发6条,每条浏览个位数。这种复制粘贴的"利好",你真要拿来当买入理由?
私钥被盗确实是大头(X新闻引用的数据是2024年被盗案里43.8%跟私钥泄露有关),机构用更好的托管是好事。但"好事"和"马上拉盘"是两码事,中间隔着一年多和一堆没公开的细节。
#谷歌 #MPC
冷静点。先看清楚这玩意儿是啥:Google Multi-Party Compute,把私钥拆到几个隔离环境里,签名前再过一遍银行自己的规则。现在是private preview,测试的银行没点名,没定价,商用要等2027年初。Alphabet自己拿它管ETH和SOL的资产,这是目前唯一能落地的用户。
MPC本身不是新东西,机构托管这条赛道早就有人做了好几年。谷歌卖的不是技术突破,是"谷歌"两个字给银行合规部门的安全感。说白了就是云服务多了个SKU,赚的是银行的订阅费,跟你手里的币价关系不大。
更离谱的是转发生态。有个号25秒内把同一段"Google is building crypto custody for banks"连发6条,每条浏览个位数。这种复制粘贴的"利好",你真要拿来当买入理由?
私钥被盗确实是大头(X新闻引用的数据是2024年被盗案里43.8%跟私钥泄露有关),机构用更好的托管是好事。但"好事"和"马上拉盘"是两码事,中间隔着一年多和一堆没公开的细节。
#谷歌 #MPC
GOOGUS+1,10%
6
·
--
Падение
Google Multi-Party Compute正在接受机构私测,通过把私钥拆成多个份额、分布于不同环境,减少单一私钥被盗风险。Alphabet也在内部用它保护以太坊和Solana上的数字资产,预计2027年初商业化。
技术上,谷歌无法直接取得完整私钥;但更大的争议是:加密行业原本为了摆脱中心化机构,如今机构入场后,却又把最关键的签名基础设施交给全球最大的云服务商之一。安全提高了,去中心化还剩多少?
$BTC $ETH $SOL #谷歌将预览加密托管安全系统 #MPC #GoogleCloud #加密托管
{future}(SOLUSDT)
{future}(ETHUSDT)
{future}(BTCUSDT)
Google Multi-Party Compute正在接受机构私测,通过把私钥拆成多个份额、分布于不同环境,减少单一私钥被盗风险。Alphabet也在内部用它保护以太坊和Solana上的数字资产,预计2027年初商业化。
技术上,谷歌无法直接取得完整私钥;但更大的争议是:加密行业原本为了摆脱中心化机构,如今机构入场后,却又把最关键的签名基础设施交给全球最大的云服务商之一。安全提高了,去中心化还剩多少?
$BTC $ETH $SOL #谷歌将预览加密托管安全系统 #MPC #GoogleCloud #加密托管
技术上,谷歌无法直接取得完整私钥;但更大的争议是:加密行业原本为了摆脱中心化机构,如今机构入场后,却又把最关键的签名基础设施交给全球最大的云服务商之一。安全提高了,去中心化还剩多少?
$BTC $ETH $SOL #谷歌将预览加密托管安全系统 #MPC #GoogleCloud #加密托管
1
3.7k
·
--
Google just put institutional crypto custody into private preview — MPC key-splitting for banks, with a commercial window aimed at early 2027.
On October 28, 2026, Google Cloud showcased Google Multi-Party Compute at its digital-assets symposium in New York. The service keeps private-key shares across separate environments, runs transaction-policy checks inside Confidential Space, and never stores a full key in one place. Alphabet is already using it to secure digital assets on Ethereum and Solana, while design partners and major financial institutions are testing it for crypto and tokenized assets.
Google has not named the banks in the preview or disclosed pricing. Commercial availability is planned for early 2027. For institutions moving onto chain, this packages MPC signing, policy gates, and key recovery as one product rather than a DIY stack — still preview, still unproven at scale, but a clear signal that big tech wants a seat in regulated digital-asset custody.
#GoogleCloud #MPC #CryptoCustody $ETH $SOL
DYOR. Not financial advice.
{spot}(GOOGLBUSDT)
{spot}(SOLUSDT)
{spot}(ETHUSDT)
Google just put institutional crypto custody into private preview — MPC key-splitting for banks, with a commercial window aimed at early 2027.
On October 28, 2026, Google Cloud showcased Google Multi-Party Compute at its digital-assets symposium in New York. The service keeps private-key shares across separate environments, runs transaction-policy checks inside Confidential Space, and never stores a full key in one place. Alphabet is already using it to secure digital assets on Ethereum and Solana, while design partners and major financial institutions are testing it for crypto and tokenized assets.
Google has not named the banks in the preview or disclosed pricing. Commercial availability is planned for early 2027. For institutions moving onto chain, this packages MPC signing, policy gates, and key recovery as one product rather than a DIY stack — still preview, still unproven at scale, but a clear signal that big tech wants a seat in regulated digital-asset custody.
#GoogleCloud #MPC #CryptoCustody $ETH $SOL
DYOR. Not financial advice.
On October 28, 2026, Google Cloud showcased Google Multi-Party Compute at its digital-assets symposium in New York. The service keeps private-key shares across separate environments, runs transaction-policy checks inside Confidential Space, and never stores a full key in one place. Alphabet is already using it to secure digital assets on Ethereum and Solana, while design partners and major financial institutions are testing it for crypto and tokenized assets.
Google has not named the banks in the preview or disclosed pricing. Commercial availability is planned for early 2027. For institutions moving onto chain, this packages MPC signing, policy gates, and key recovery as one product rather than a DIY stack — still preview, still unproven at scale, but a clear signal that big tech wants a seat in regulated digital-asset custody.
#GoogleCloud #MPC #CryptoCustody $ETH $SOL
DYOR. Not financial advice.
88
·
--
Статья
谷歌给银行做加密安全系统,为什么是现在?因为 2026 上半年 76% 的 $BTC 损失来自基础设施和运营漏洞——私钥、助记词被盗,不是行情问题,是托管问题。谷歌的答案是用 MPC 把钱包密钥拆到多个独立环境:谷歌云一片、银行自己的硬件一片、其他云一片;签名前还能设交易限额、目标钱包白名单、多主体审批。完整私钥从不落在单点,攻破一台机器不够转移资产。Alpha 已用于保护其 ETH 和 Solana 资产,商业发布计划 2027 年初,未来可能接后量子密码。
我会不会信任谷歌保管部分基础设施?
有条件信任,但不信任单一托管方。
愿意接受谷歌作为 MPC 架构里的一个分片/协处理器,前提是:
1)分片不集中在谷歌云,银行自持一片硬件;
2)MPC 协议经第三方审计,最好开源可验证;
3)SLA、事件披露、退出迁移机制清晰;
4)保险和监管责任到位;
5)后量子迁移有路线图,不是 PPT。
风险也明确:云厂商集中、供应商锁定、MPC 实现漏洞、内部审批流程仍是攻击面。MPC 降低单点故障,不消除人为和治理风险。
结论:对银行是合规级安全增量;对行业是托管范式升级,但不是万能药。信任“部分基础设施”可以,信任“单一方全权保管”不行。
#Google #MPC #crypto #谷歌财报能否守住基本盘
谷歌给银行做加密安全系统,为什么是现在?
因为 2026 上半年 76% 的 $BTC 损失来自基础设施和运营漏洞——私钥、助记词被盗,不是行情问题,是托管问题。谷歌的答案是用 MPC 把钱包密钥拆到多个独立环境:谷歌云一片、银行自己的硬件一片、其他云一片;签名前还能设交易限额、目标钱包白名单、多主体审批。完整私钥从不落在单点,攻破一台机器不够转移资产。Alpha 已用于保护其 ETH 和 Solana 资产,商业发布计划 2027 年初,未来可能接后量子密码。
我会不会信任谷歌保管部分基础设施?
有条件信任,但不信任单一托管方。
愿意接受谷歌作为 MPC 架构里的一个分片/协处理器,前提是:
1)分片不集中在谷歌云,银行自持一片硬件;
2)MPC 协议经第三方审计,最好开源可验证;
3)SLA、事件披露、退出迁移机制清晰;
4)保险和监管责任到位;
5)后量子迁移有路线图,不是 PPT。
风险也明确:云厂商集中、供应商锁定、MPC 实现漏洞、内部审批流程仍是攻击面。MPC 降低单点故障,不消除人为和治理风险。
结论:对银行是合规级安全增量;对行业是托管范式升级,但不是万能药。信任“部分基础设施”可以,信任“单一方全权保管”不行。
#Google #MPC #crypto #谷歌财报能否守住基本盘
我会不会信任谷歌保管部分基础设施?
有条件信任,但不信任单一托管方。
愿意接受谷歌作为 MPC 架构里的一个分片/协处理器,前提是:
1)分片不集中在谷歌云,银行自持一片硬件;
2)MPC 协议经第三方审计,最好开源可验证;
3)SLA、事件披露、退出迁移机制清晰;
4)保险和监管责任到位;
5)后量子迁移有路线图,不是 PPT。
风险也明确:云厂商集中、供应商锁定、MPC 实现漏洞、内部审批流程仍是攻击面。MPC 降低单点故障,不消除人为和治理风险。
结论:对银行是合规级安全增量;对行业是托管范式升级,但不是万能药。信任“部分基础设施”可以,信任“单一方全权保管”不行。
#Google #MPC #crypto #谷歌财报能否守住基本盘
1
442

·
--
Статья
Google要替银行看管加密资产了:私钥不再放一台电脑上银行最怕的一件事,Google准备替它扛下来了:私钥不再完整地躺在一台电脑上。
Google正在与大型金融机构测试多方计算托管系统Google Multi-Party Compute,10月28日在纽约数字资产安全研讨会上亮相,计划2027年初商用。参与机构名字、定价和未来客户名单都还没公开。
这套系统的核心就一句话:把私钥拆开管。一把私钥被切成几份,分别放在银行自己的设备、Google Cloud和另一家服务商手里,转账要几方一起点头才算数。更关键的是,客户自己掌握自己那份密钥份额,连存在Google云上的那份也不例外;每一笔转账还要先过机构自己定的规则,不合规则就不放行。
为什么这时候推?因为丢币的教训太新鲜了。CoinDCX不久前因旧钱包配置问题丢了约1599万美元USDT,幸好客户余额没受损;10月26日,硬件钱包厂商Foundation又爆出Cloudflare API密钥泄露,攻击者用公司域名发钓鱼邮件,好在设备和存着的比特币没被攻破。两件事指向同一个软肋:凭证一旦被偷,链上转账几乎不可逆。
Google自己先当了小白鼠:Alphabet已经用这套技术保护在以太坊和Solana上的部分数字资产,具体是哪些资产、值多少钱,没说。它的定位也很克制:防的是未经授权的转账和凭证被盗,并不宣称能挡住未来人工智能或量子计算攻破现有加密手段;支持后量子加密是“以后可能”,没给时间表。
影响在哪?银行进场最大的障碍从来不是“要不要买币”,而是“币放哪才安全”。拆分密钥加规则前置若能过关,代币化资产离银行级托管就又近了一步。但测试名单、定价、审计结果没公开前,这仍是一张远期支票。
你觉得银行把币交给Google这样的科技巨头托管,是更安全,还是换了一种集中风险?评论区聊聊。
$ETH $SOL $USDC
#Google #MPC #加密托管
(来源:Blockonomi)
⚠️风险提示:以上为市场信息分享,不构成投资建议;投资有风险,入市需谨慎。
Google要替银行看管加密资产了:私钥不再放一台电脑上
银行最怕的一件事,Google准备替它扛下来了:私钥不再完整地躺在一台电脑上。
Google正在与大型金融机构测试多方计算托管系统Google Multi-Party Compute,10月28日在纽约数字资产安全研讨会上亮相,计划2027年初商用。参与机构名字、定价和未来客户名单都还没公开。
这套系统的核心就一句话:把私钥拆开管。一把私钥被切成几份,分别放在银行自己的设备、Google Cloud和另一家服务商手里,转账要几方一起点头才算数。更关键的是,客户自己掌握自己那份密钥份额,连存在Google云上的那份也不例外;每一笔转账还要先过机构自己定的规则,不合规则就不放行。
为什么这时候推?因为丢币的教训太新鲜了。CoinDCX不久前因旧钱包配置问题丢了约1599万美元USDT,幸好客户余额没受损;10月26日,硬件钱包厂商Foundation又爆出Cloudflare API密钥泄露,攻击者用公司域名发钓鱼邮件,好在设备和存着的比特币没被攻破。两件事指向同一个软肋:凭证一旦被偷,链上转账几乎不可逆。
Google自己先当了小白鼠:Alphabet已经用这套技术保护在以太坊和Solana上的部分数字资产,具体是哪些资产、值多少钱,没说。它的定位也很克制:防的是未经授权的转账和凭证被盗,并不宣称能挡住未来人工智能或量子计算攻破现有加密手段;支持后量子加密是“以后可能”,没给时间表。
影响在哪?银行进场最大的障碍从来不是“要不要买币”,而是“币放哪才安全”。拆分密钥加规则前置若能过关,代币化资产离银行级托管就又近了一步。但测试名单、定价、审计结果没公开前,这仍是一张远期支票。
你觉得银行把币交给Google这样的科技巨头托管,是更安全,还是换了一种集中风险?评论区聊聊。
$ETH $SOL $USDC
#Google #MPC #加密托管
(来源:Blockonomi)
⚠️风险提示:以上为市场信息分享,不构成投资建议;投资有风险,入市需谨慎。
Google正在与大型金融机构测试多方计算托管系统Google Multi-Party Compute,10月28日在纽约数字资产安全研讨会上亮相,计划2027年初商用。参与机构名字、定价和未来客户名单都还没公开。
这套系统的核心就一句话:把私钥拆开管。一把私钥被切成几份,分别放在银行自己的设备、Google Cloud和另一家服务商手里,转账要几方一起点头才算数。更关键的是,客户自己掌握自己那份密钥份额,连存在Google云上的那份也不例外;每一笔转账还要先过机构自己定的规则,不合规则就不放行。
为什么这时候推?因为丢币的教训太新鲜了。CoinDCX不久前因旧钱包配置问题丢了约1599万美元USDT,幸好客户余额没受损;10月26日,硬件钱包厂商Foundation又爆出Cloudflare API密钥泄露,攻击者用公司域名发钓鱼邮件,好在设备和存着的比特币没被攻破。两件事指向同一个软肋:凭证一旦被偷,链上转账几乎不可逆。
Google自己先当了小白鼠:Alphabet已经用这套技术保护在以太坊和Solana上的部分数字资产,具体是哪些资产、值多少钱,没说。它的定位也很克制:防的是未经授权的转账和凭证被盗,并不宣称能挡住未来人工智能或量子计算攻破现有加密手段;支持后量子加密是“以后可能”,没给时间表。
影响在哪?银行进场最大的障碍从来不是“要不要买币”,而是“币放哪才安全”。拆分密钥加规则前置若能过关,代币化资产离银行级托管就又近了一步。但测试名单、定价、审计结果没公开前,这仍是一张远期支票。
你觉得银行把币交给Google这样的科技巨头托管,是更安全,还是换了一种集中风险?评论区聊聊。
$ETH $SOL $USDC
#Google #MPC #加密托管
(来源:Blockonomi)
⚠️风险提示:以上为市场信息分享,不构成投资建议;投资有风险,入市需谨慎。
11

Google introduces MPC service for securing crypto and tokenized assets
#Google to showcase a new security system at its inaugural digital assets symposium in New York City, designed to help banks and other financial institutions secure and transfer cryptocurrencies and tokenized assets. Google Multi-Party Compute #MPC uses cryptographic methods to distribute control of a private key among multiple independent participants. Authorized parties can jointly sign blockchain transactions without reconstructing the full key in one place, reducing reliance on any single device or administrator.
Google Multi-Party Compute is currently in private preview and has not yet been made generally available. Google has not disclosed the names of the institutions testing the service or specified which digital assets Alphabet is securing. The company expects to launch Google Multi-Party Compute commercially in early 2027, though pricing details remain undisclosed.
👉 coindesk.com/tech/2026/10/28/google-to-preview-crypto-custody-security-system-as-ai-threats-grow
Google introduces MPC service for securing crypto and tokenized assets
#Google to showcase a new security system at its inaugural digital assets symposium in New York City, designed to help banks and other financial institutions secure and transfer cryptocurrencies and tokenized assets. Google Multi-Party Compute #MPC uses cryptographic methods to distribute control of a private key among multiple independent participants. Authorized parties can jointly sign blockchain transactions without reconstructing the full key in one place, reducing reliance on any single device or administrator.
Google Multi-Party Compute is currently in private preview and has not yet been made generally available. Google has not disclosed the names of the institutions testing the service or specified which digital assets Alphabet is securing. The company expects to launch Google Multi-Party Compute commercially in early 2027, though pricing details remain undisclosed.
👉 coindesk.com/tech/2026/10/28/google-to-preview-crypto-custody-security-system-as-ai-threats-grow
#Google to showcase a new security system at its inaugural digital assets symposium in New York City, designed to help banks and other financial institutions secure and transfer cryptocurrencies and tokenized assets. Google Multi-Party Compute #MPC uses cryptographic methods to distribute control of a private key among multiple independent participants. Authorized parties can jointly sign blockchain transactions without reconstructing the full key in one place, reducing reliance on any single device or administrator.
Google Multi-Party Compute is currently in private preview and has not yet been made generally available. Google has not disclosed the names of the institutions testing the service or specified which digital assets Alphabet is securing. The company expects to launch Google Multi-Party Compute commercially in early 2027, though pricing details remain undisclosed.
👉 coindesk.com/tech/2026/10/28/google-to-preview-crypto-custody-security-system-as-ai-threats-grow
121
·
--
谷歌预览加密托管新利器:MPC多方计算,Alphabet已在ETH/SOL自用
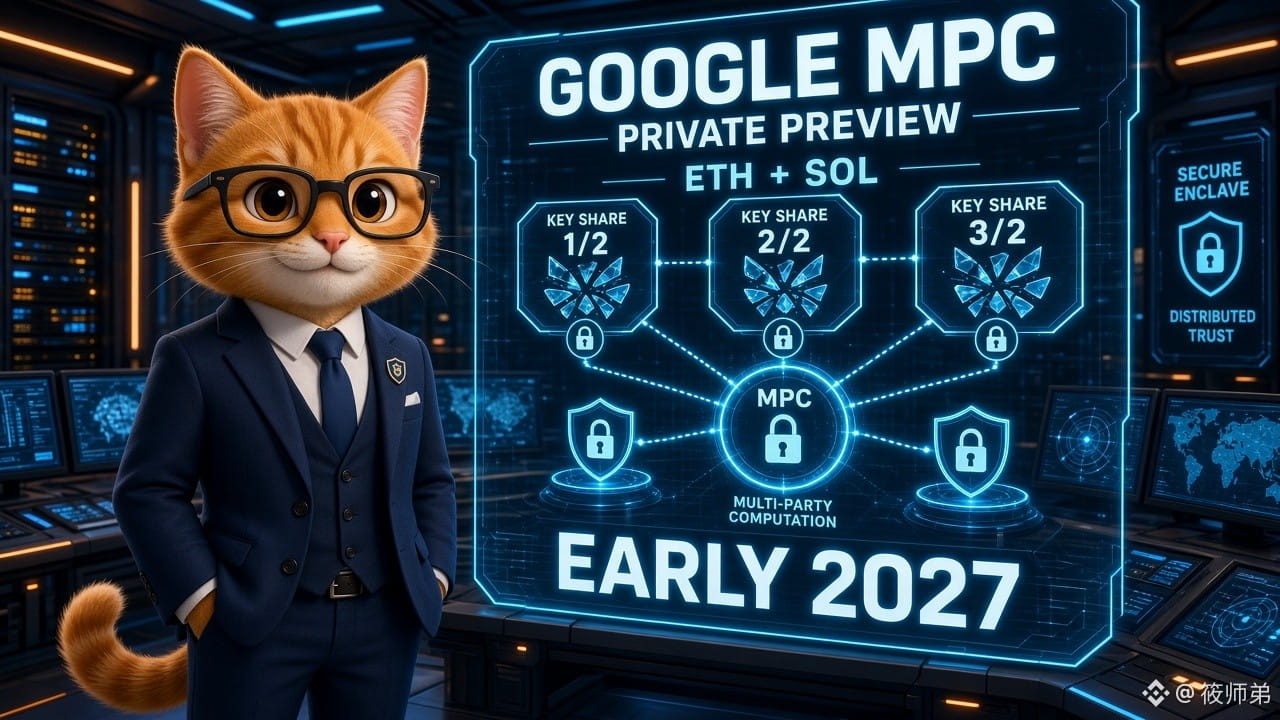
据CoinDesk 10/28报道,谷歌将在纽约数字资产研讨会上展示Google Multi-Party Compute(MPC)私钥托管方案,目前处于private preview,多家金融机构在测,母公司Alphabet已用其保护自家以太坊与Solana链上资产,计划2027年初商用。
核心机制:私钥分片分布在多套隔离环境,交易签名前先经机构规则引擎校验;完整私钥不落单机,谷歌称无法以明文访问客户密钥材料。Chainalysis称2024年被盗加密资产中约43.8%与私钥泄露相关;DeFiLlama截至今年6月累计黑客损失约166.9亿美元,约四成归因私钥。
【观点】云巨头正式入场机构托管赛道,直接对标Fireblocks、BitGo等专精厂商。银行更在意「中立基础设施」而非与客户抢生意的托管商——谷歌押的正是这一点。今夜还有FOMC与微软/Alphabet财报,云与安全叙事叠在一起,风险资产情绪会被放大。
【机会/风险】利好机构入金与代币化结算基础设施叙事,$ETH/$BTC相关托管需求或被重新定价;但产品要到2027才商用,短期难改资金面。私钥分片仍取决于机构如何配置审批规则,钓鱼授权风险并未消失。盯:测试机构名单、定价、与现有KMS/HSM的竞合。
你怎么看:大行会更信谷歌云MPC,还是继续押Fireblocks这类专精方案?
#加密安全 #机构托管 #MPC #谷歌云 $BTC $ETH
仅供参考,不构成投资建议。
谷歌预览加密托管新利器:MPC多方计算,Alphabet已在ETH/SOL自用
据CoinDesk 10/28报道,谷歌将在纽约数字资产研讨会上展示Google Multi-Party Compute(MPC)私钥托管方案,目前处于private preview,多家金融机构在测,母公司Alphabet已用其保护自家以太坊与Solana链上资产,计划2027年初商用。
核心机制:私钥分片分布在多套隔离环境,交易签名前先经机构规则引擎校验;完整私钥不落单机,谷歌称无法以明文访问客户密钥材料。Chainalysis称2024年被盗加密资产中约43.8%与私钥泄露相关;DeFiLlama截至今年6月累计黑客损失约166.9亿美元,约四成归因私钥。
【观点】云巨头正式入场机构托管赛道,直接对标Fireblocks、BitGo等专精厂商。银行更在意「中立基础设施」而非与客户抢生意的托管商——谷歌押的正是这一点。今夜还有FOMC与微软/Alphabet财报,云与安全叙事叠在一起,风险资产情绪会被放大。
【机会/风险】利好机构入金与代币化结算基础设施叙事,$ETH /$BTC 相关托管需求或被重新定价;但产品要到2027才商用,短期难改资金面。私钥分片仍取决于机构如何配置审批规则,钓鱼授权风险并未消失。盯:测试机构名单、定价、与现有KMS/HSM的竞合。
你怎么看:大行会更信谷歌云MPC,还是继续押Fireblocks这类专精方案?
#加密安全 #机构托管 #MPC #谷歌云 $BTC $ETH
仅供参考,不构成投资建议。
据CoinDesk 10/28报道,谷歌将在纽约数字资产研讨会上展示Google Multi-Party Compute(MPC)私钥托管方案,目前处于private preview,多家金融机构在测,母公司Alphabet已用其保护自家以太坊与Solana链上资产,计划2027年初商用。
核心机制:私钥分片分布在多套隔离环境,交易签名前先经机构规则引擎校验;完整私钥不落单机,谷歌称无法以明文访问客户密钥材料。Chainalysis称2024年被盗加密资产中约43.8%与私钥泄露相关;DeFiLlama截至今年6月累计黑客损失约166.9亿美元,约四成归因私钥。
【观点】云巨头正式入场机构托管赛道,直接对标Fireblocks、BitGo等专精厂商。银行更在意「中立基础设施」而非与客户抢生意的托管商——谷歌押的正是这一点。今夜还有FOMC与微软/Alphabet财报,云与安全叙事叠在一起,风险资产情绪会被放大。
【机会/风险】利好机构入金与代币化结算基础设施叙事,$ETH /$BTC 相关托管需求或被重新定价;但产品要到2027才商用,短期难改资金面。私钥分片仍取决于机构如何配置审批规则,钓鱼授权风险并未消失。盯:测试机构名单、定价、与现有KMS/HSM的竞合。
你怎么看:大行会更信谷歌云MPC,还是继续押Fireblocks这类专精方案?
#加密安全 #机构托管 #MPC #谷歌云 $BTC $ETH
仅供参考,不构成投资建议。
204

·
--
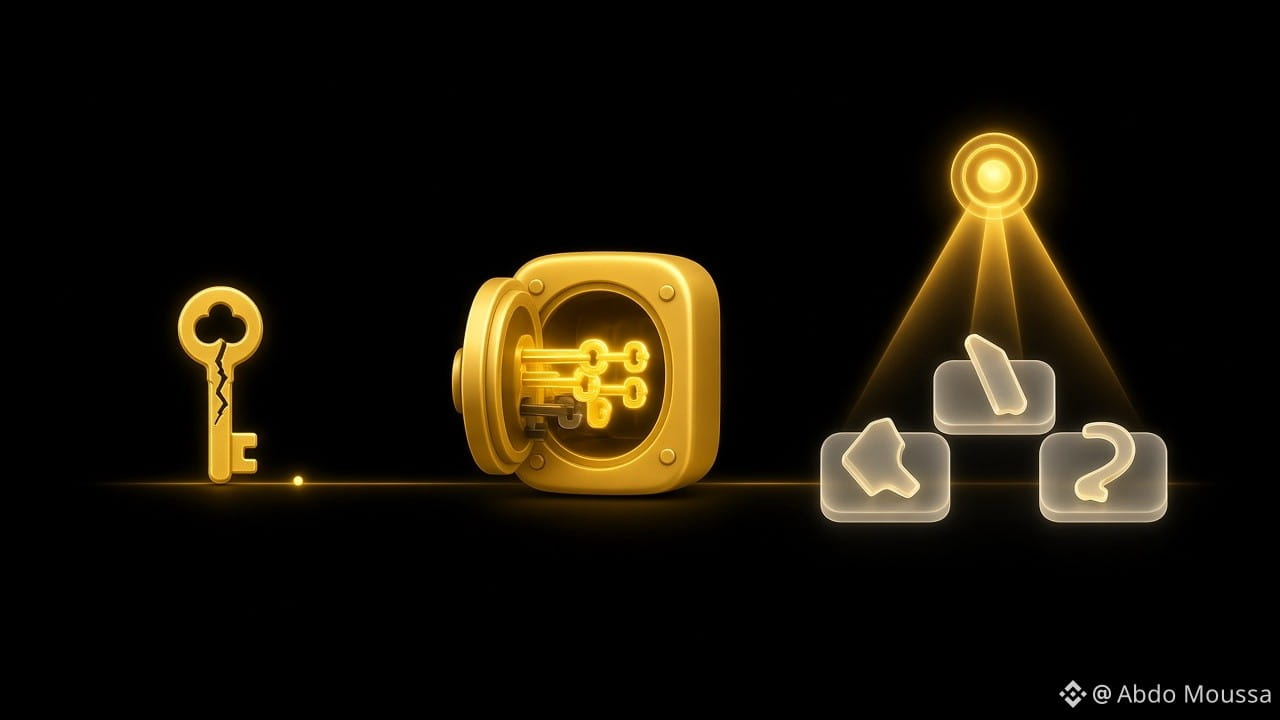
𝗘𝘃𝗲𝗿 𝘄𝗼𝗻𝗱𝗲𝗿𝗲𝗱 𝗵𝗼𝘄 𝗺𝗮𝗷𝗼𝗿 𝗪𝗲𝗯𝟯 𝗼𝗿𝗴𝗮𝗻𝗶𝘇𝗮𝘁𝗶𝗼𝗻𝘀 𝗮𝗻𝗱 𝗶𝗻𝘀𝘁𝗶𝘁𝘂𝘁𝗶𝗼𝗻𝗮𝗹 𝘁𝗿𝗲𝗮𝘀𝘂𝗿𝗶𝗲𝘀 𝘀𝗲𝗰𝘂𝗿𝗲 𝗺𝗶𝗹𝗹𝗶𝗼𝗻𝘀 𝗼𝗳 𝗱𝗼𝗹𝗹𝗮𝗿𝘀 𝘄𝗶𝘁𝗵𝗼𝘂𝘁 𝗿𝗲𝗹𝘆𝗶𝗻𝗴 𝗼𝗻 𝗮 𝘀𝗶𝗻𝗴𝗹𝗲 𝗽𝗲𝗿𝘀𝗼𝗻'𝘀 𝗽𝗿𝗶𝘃𝗮𝘁𝗲 𝗸𝗲𝘆? 𝗘𝗻𝘁𝗲𝗿 𝗠𝘂𝗹𝘁𝗶-𝗦𝗶𝗴 & 𝗠𝗣𝗖 🔐🛡️
𝘋𝘳𝘢𝘸𝘪𝘯𝘨 𝘧𝘳𝘰𝘮 𝘧𝘰𝘶𝘯𝘥𝘢𝘵𝘪𝘰𝘯𝘢𝘭 𝘭𝘦𝘴𝘴𝘰𝘯𝘴 𝘰𝘯 #BinanceAcademy, 𝘩𝘦𝘳𝘦 𝘪𝘴 𝘺𝘰𝘶𝘳 𝘲𝘶𝘪𝘤𝘬 𝘖𝘗𝘚𝘌𝘊 𝘣𝘳𝘦𝘢𝘬𝘥𝘰𝘸𝘯:
1️⃣ 𝗧𝗵𝗲 𝗦𝗶𝗻𝗴𝗹𝗲 𝗣𝗼𝗶𝗻𝘁 𝗼𝗳 𝗙𝗮𝗶𝗹𝘂𝗿𝗲:
• Traditional wallets (EOAs) rely on one private key, if that key is compromised, all funds can be permanently lost.
2️⃣ 𝗠𝘂𝗹𝘁𝗶-𝗦𝗶𝗴𝗻𝗮𝘁𝘂𝗿𝗲 (𝗠𝘂𝗹𝘁𝗶-𝗦𝗶𝗴) 𝗦𝗺𝗮𝗿𝘁 𝗖𝗼𝗻𝘁𝗿𝗮𝗰𝘁𝘀:
• Require multiple independent signatures (e.g., 3 out of 5 stakeholders) to approve a transaction, distributing trust across a team or multiple devices.
3️⃣ 𝗠𝘂𝗹𝘁𝗶-𝗣𝗮𝗿𝘁𝘆 𝗖𝗼𝗺𝗽𝘂𝘁𝗮𝘁𝗶𝗼𝗻 (𝗠𝗣𝗖):
• Splits a single private key into mathematical "shards" distributed across different servers or devices, the shards compute the signature collaboratively without the full key ever being assembled in one place.
📖 Learn more on Binance Academy: https://www.binance.com/en/academy/glossary/multisignature
Expand your technical literacy, upgrade your operational security 🛡️
Crypto involves risk, this is not financial advice, Always DYOR 💡
#MultiSig #MPC #CryptoEducation
Follow me for more 💛
𝗘𝘃𝗲𝗿 𝘄𝗼𝗻𝗱𝗲𝗿𝗲𝗱 𝗵𝗼𝘄 𝗺𝗮𝗷𝗼𝗿 𝗪𝗲𝗯𝟯 𝗼𝗿𝗴𝗮𝗻𝗶𝘇𝗮𝘁𝗶𝗼𝗻𝘀 𝗮𝗻𝗱 𝗶𝗻𝘀𝘁𝗶𝘁𝘂𝘁𝗶𝗼𝗻𝗮𝗹 𝘁𝗿𝗲𝗮𝘀𝘂𝗿𝗶𝗲𝘀 𝘀𝗲𝗰𝘂𝗿𝗲 𝗺𝗶𝗹𝗹𝗶𝗼𝗻𝘀 𝗼𝗳 𝗱𝗼𝗹𝗹𝗮𝗿𝘀 𝘄𝗶𝘁𝗵𝗼𝘂𝘁 𝗿𝗲𝗹𝘆𝗶𝗻𝗴 𝗼𝗻 𝗮 𝘀𝗶𝗻𝗴𝗹𝗲 𝗽𝗲𝗿𝘀𝗼𝗻'𝘀 𝗽𝗿𝗶𝘃𝗮𝘁𝗲 𝗸𝗲𝘆? 𝗘𝗻𝘁𝗲𝗿 𝗠𝘂𝗹𝘁𝗶-𝗦𝗶𝗴 & 𝗠𝗣𝗖 🔐🛡️
𝘋𝘳𝘢𝘸𝘪𝘯𝘨 𝘧𝘳𝘰𝘮 𝘧𝘰𝘶𝘯𝘥𝘢𝘵𝘪𝘰𝘯𝘢𝘭 𝘭𝘦𝘴𝘴𝘰𝘯𝘴 𝘰𝘯 #BinanceAcademy, 𝘩𝘦𝘳𝘦 𝘪𝘴 𝘺𝘰𝘶𝘳 𝘲𝘶𝘪𝘤𝘬 𝘖𝘗𝘚𝘌𝘊 𝘣𝘳𝘦𝘢𝘬𝘥𝘰𝘸𝘯:
1️⃣ 𝗧𝗵𝗲 𝗦𝗶𝗻𝗴𝗹𝗲 𝗣𝗼𝗶𝗻𝘁 𝗼𝗳 𝗙𝗮𝗶𝗹𝘂𝗿𝗲:
• Traditional wallets (EOAs) rely on one private key, if that key is compromised, all funds can be permanently lost.
2️⃣ 𝗠𝘂𝗹𝘁𝗶-𝗦𝗶𝗴𝗻𝗮𝘁𝘂𝗿𝗲 (𝗠𝘂𝗹𝘁𝗶-𝗦𝗶𝗴) 𝗦𝗺𝗮𝗿𝘁 𝗖𝗼𝗻𝘁𝗿𝗮𝗰𝘁𝘀:
• Require multiple independent signatures (e.g., 3 out of 5 stakeholders) to approve a transaction, distributing trust across a team or multiple devices.
3️⃣ 𝗠𝘂𝗹𝘁𝗶-𝗣𝗮𝗿𝘁𝘆 𝗖𝗼𝗺𝗽𝘂𝘁𝗮𝘁𝗶𝗼𝗻 (𝗠𝗣𝗖):
• Splits a single private key into mathematical "shards" distributed across different servers or devices, the shards compute the signature collaboratively without the full key ever being assembled in one place.
📖 Learn more on Binance Academy: https://www.binance.com/en/academy/glossary/multisignature
Expand your technical literacy, upgrade your operational security 🛡️
Crypto involves risk, this is not financial advice, Always DYOR 💡
#MultiSig #MPC #CryptoEducation
Follow me for more 💛
𝘋𝘳𝘢𝘸𝘪𝘯𝘨 𝘧𝘳𝘰𝘮 𝘧𝘰𝘶𝘯𝘥𝘢𝘵𝘪𝘰𝘯𝘢𝘭 𝘭𝘦𝘴𝘴𝘰𝘯𝘴 𝘰𝘯 #BinanceAcademy, 𝘩𝘦𝘳𝘦 𝘪𝘴 𝘺𝘰𝘶𝘳 𝘲𝘶𝘪𝘤𝘬 𝘖𝘗𝘚𝘌𝘊 𝘣𝘳𝘦𝘢𝘬𝘥𝘰𝘸𝘯:
1️⃣ 𝗧𝗵𝗲 𝗦𝗶𝗻𝗴𝗹𝗲 𝗣𝗼𝗶𝗻𝘁 𝗼𝗳 𝗙𝗮𝗶𝗹𝘂𝗿𝗲:
• Traditional wallets (EOAs) rely on one private key, if that key is compromised, all funds can be permanently lost.
2️⃣ 𝗠𝘂𝗹𝘁𝗶-𝗦𝗶𝗴𝗻𝗮𝘁𝘂𝗿𝗲 (𝗠𝘂𝗹𝘁𝗶-𝗦𝗶𝗴) 𝗦𝗺𝗮𝗿𝘁 𝗖𝗼𝗻𝘁𝗿𝗮𝗰𝘁𝘀:
• Require multiple independent signatures (e.g., 3 out of 5 stakeholders) to approve a transaction, distributing trust across a team or multiple devices.
3️⃣ 𝗠𝘂𝗹𝘁𝗶-𝗣𝗮𝗿𝘁𝘆 𝗖𝗼𝗺𝗽𝘂𝘁𝗮𝘁𝗶𝗼𝗻 (𝗠𝗣𝗖):
• Splits a single private key into mathematical "shards" distributed across different servers or devices, the shards compute the signature collaboratively without the full key ever being assembled in one place.
📖 Learn more on Binance Academy: https://www.binance.com/en/academy/glossary/multisignature
Expand your technical literacy, upgrade your operational security 🛡️
Crypto involves risk, this is not financial advice, Always DYOR 💡
#MultiSig #MPC #CryptoEducation
Follow me for more 💛
1
4
110
·
--
$MPC.US caught traders' eyes today by showing up among the strongest 24-hour gainers. When a smaller token spikes like this, check volume, liquidity, and the project's recent updates before making any move.
What is your first check before buying a fast mover?
Not financial advice. Crypto is volatile, so always do your own research and only invest what you can afford to lose.
#MPC #Binance #altcoins #DYOR #CryptoTrending
{stock_us}(MPC.US)
$MPC.US caught traders' eyes today by showing up among the strongest 24-hour gainers. When a smaller token spikes like this, check volume, liquidity, and the project's recent updates before making any move.
What is your first check before buying a fast mover?
Not financial advice. Crypto is volatile, so always do your own research and only invest what you can afford to lose.
#MPC #Binance #altcoins #DYOR #CryptoTrending
What is your first check before buying a fast mover?
Not financial advice. Crypto is volatile, so always do your own research and only invest what you can afford to lose.
#MPC #Binance #altcoins #DYOR #CryptoTrending
MPCUS-0,83%
57

Sui 生态隐私层再升级:Seal MPC 正式登陆主网。
Seal 定位为面向数据、AI 与数字资产的可编程访问层,这次更新最大的看点是部署方式的灵活性——开发者可以自由选择独立密钥服务器、MPC 委员会,或者把两者混合使用,从而构建出更强的信任假设。
首个主网 MPC 委员会采用 5-of-8 门限方案,由 Mysten Labs、Unconfirmed Labs、H2O Nodes、Ruby Nodes、Natsai、Triton One、Nodeinfra 和 OverclockSol 共 8 家节点运营商组成,签名安全和抗合谋能力都有了明显提升。
我的看法:在 AI Agent 和链上数据授权场景日益升温的当下,谁能解决"细粒度访问控制+去信任化"这道题,谁就握住了下一轮叙事的钥匙。Seal 把 MPC 做成可插拔模块,而不是单一固定方案,这种工程思路对真实业务方更友好。
值得关注 Sui 生态后续是否会有更多 AI、RWA 项目接入 Seal 来做密钥托管和数据授权。
#Sui #Seal #MPC $SUI
Sui 生态隐私层再升级:Seal MPC 正式登陆主网。
Seal 定位为面向数据、AI 与数字资产的可编程访问层,这次更新最大的看点是部署方式的灵活性——开发者可以自由选择独立密钥服务器、MPC 委员会,或者把两者混合使用,从而构建出更强的信任假设。
首个主网 MPC 委员会采用 5-of-8 门限方案,由 Mysten Labs、Unconfirmed Labs、H2O Nodes、Ruby Nodes、Natsai、Triton One、Nodeinfra 和 OverclockSol 共 8 家节点运营商组成,签名安全和抗合谋能力都有了明显提升。
我的看法:在 AI Agent 和链上数据授权场景日益升温的当下,谁能解决"细粒度访问控制+去信任化"这道题,谁就握住了下一轮叙事的钥匙。Seal 把 MPC 做成可插拔模块,而不是单一固定方案,这种工程思路对真实业务方更友好。
值得关注 Sui 生态后续是否会有更多 AI、RWA 项目接入 Seal 来做密钥托管和数据授权。
#Sui #Seal #MPC $SUI
Seal 定位为面向数据、AI 与数字资产的可编程访问层,这次更新最大的看点是部署方式的灵活性——开发者可以自由选择独立密钥服务器、MPC 委员会,或者把两者混合使用,从而构建出更强的信任假设。
首个主网 MPC 委员会采用 5-of-8 门限方案,由 Mysten Labs、Unconfirmed Labs、H2O Nodes、Ruby Nodes、Natsai、Triton One、Nodeinfra 和 OverclockSol 共 8 家节点运营商组成,签名安全和抗合谋能力都有了明显提升。
我的看法:在 AI Agent 和链上数据授权场景日益升温的当下,谁能解决"细粒度访问控制+去信任化"这道题,谁就握住了下一轮叙事的钥匙。Seal 把 MPC 做成可插拔模块,而不是单一固定方案,这种工程思路对真实业务方更友好。
值得关注 Sui 生态后续是否会有更多 AI、RWA 项目接入 Seal 来做密钥托管和数据授权。
#Sui #Seal #MPC $SUI
226
·
--
Sui 主网迎来一项关键基础设施升级——Seal MPC 正式上线。
作为面向数据、AI 与数字资产的可编程访问层,Seal 这次给开发者抛出了三种选择:独立密钥服务器、MPC 委员会,或两者混合部署。灵活性的背后,是更强的信任假设——你可以根据应用场景自己定义安全边界。
首个主网 MPC 委员会采用 5-of-8 阈值方案,节点运营商阵容也颇有看点:Mysten Labs、Unconfirmed Labs、H2O Nodes、Ruby Nodes、Natsai、Triton One、Nodeinfra 和 OverclockSol。八方分权,任何三方串谋都无法解锁密钥。
为什么这件事值得关注?
随着链上 AI、隐私计算、机密资产托管等场景升温,单点密钥管理早已不够看。MPC 委员会模式把信任分散到多个独立运营商,而混合部署又让项目方能在去中心化与性能之间找平衡点。
对 $SUI 生态而言,这是从「可编程资产」迈向「可编程访问控制」的一步。访问层做厚了,上面能长出的应用边界自然就更宽。
接下来值得观察:有多少新项目会基于 Seal 构建,以及委员会节点是否会进一步扩容。
#Sui #Seal #MPC
Sui 主网迎来一项关键基础设施升级——Seal MPC 正式上线。
作为面向数据、AI 与数字资产的可编程访问层,Seal 这次给开发者抛出了三种选择:独立密钥服务器、MPC 委员会,或两者混合部署。灵活性的背后,是更强的信任假设——你可以根据应用场景自己定义安全边界。
首个主网 MPC 委员会采用 5-of-8 阈值方案,节点运营商阵容也颇有看点:Mysten Labs、Unconfirmed Labs、H2O Nodes、Ruby Nodes、Natsai、Triton One、Nodeinfra 和 OverclockSol。八方分权,任何三方串谋都无法解锁密钥。
为什么这件事值得关注?
随着链上 AI、隐私计算、机密资产托管等场景升温,单点密钥管理早已不够看。MPC 委员会模式把信任分散到多个独立运营商,而混合部署又让项目方能在去中心化与性能之间找平衡点。
对 $SUI 生态而言,这是从「可编程资产」迈向「可编程访问控制」的一步。访问层做厚了,上面能长出的应用边界自然就更宽。
接下来值得观察:有多少新项目会基于 Seal 构建,以及委员会节点是否会进一步扩容。
#Sui #Seal #MPC
作为面向数据、AI 与数字资产的可编程访问层,Seal 这次给开发者抛出了三种选择:独立密钥服务器、MPC 委员会,或两者混合部署。灵活性的背后,是更强的信任假设——你可以根据应用场景自己定义安全边界。
首个主网 MPC 委员会采用 5-of-8 阈值方案,节点运营商阵容也颇有看点:Mysten Labs、Unconfirmed Labs、H2O Nodes、Ruby Nodes、Natsai、Triton One、Nodeinfra 和 OverclockSol。八方分权,任何三方串谋都无法解锁密钥。
为什么这件事值得关注?
随着链上 AI、隐私计算、机密资产托管等场景升温,单点密钥管理早已不够看。MPC 委员会模式把信任分散到多个独立运营商,而混合部署又让项目方能在去中心化与性能之间找平衡点。
对 $SUI 生态而言,这是从「可编程资产」迈向「可编程访问控制」的一步。访问层做厚了,上面能长出的应用边界自然就更宽。
接下来值得观察:有多少新项目会基于 Seal 构建,以及委员会节点是否会进一步扩容。
#Sui #Seal #MPC
229

·
--
门限托管正在从链上资产走向在线支付基础设施2026-08-23
上周的教训是,密钥安全不能只看一次生成或一次更新;今天的信号换了一层:门限签名正在被放进更复杂、持续在线的支付协议里,而协议本身的安全边界也必须一起重做。
据 IACR ePrint 报道,一篇新论文从 Lightning 的现实约束出发:频道端点依赖单个在线密钥,而现有链上 Bitcoin 的门限签名经验不能直接解决 Lightning 的消息流程问题。论文提出嵌套门限多重签名,并以 Iceberg 构造为例,让 Lightning 一侧以门限组运行,同时在对手方看来仍像一个标准 MuSig2 参与者。
据 IACR ePrint 另一篇论文,签名者可能被自适应攻破时,多轮并发会话与后续腐化让两轮方案尤其棘手。Pilaf 给出一种两轮门限签名构造,论文称其支持离线生成第一轮消息,并由达到门限的签名者聚合出一个可公开验证的签名。
第三篇 IACR 工作研究 MPC 的故障退路,关注系统面对超出设计假设的参与方失效时,安全目标如何变化,以及退路何时应停止。把三条信号放在一起,主线不是“门限签名已经解决钱包安全”,而是安全边界正在从单一密钥转向协议级治理:谁能参与、何时能签、签名前后消息是否一致、失败时系统是否宁可停止。
对 agentic wallet 或 x402 这类持续触发支付动作的系统,最先该问的也不是交易量,而是权限、限额、人工确认与停止条件能否被明确写出。
披露:由 CoWallet 团队整理。我们做门限 ECDSA 的 MPC 钱包,因此在自托管与密钥安全议题上有立场。
https://cowallet.ai/en?pid=jingle
信源:IACR ePrint,论文 2026/1757、2026/1762、2026/1768。
#AI #Web3 #MPC #Lightning #ThresholdSignatures
门限托管正在从链上资产走向在线支付基础设施
2026-08-23
上周的教训是,密钥安全不能只看一次生成或一次更新;今天的信号换了一层:门限签名正在被放进更复杂、持续在线的支付协议里,而协议本身的安全边界也必须一起重做。
据 IACR ePrint 报道,一篇新论文从 Lightning 的现实约束出发:频道端点依赖单个在线密钥,而现有链上 Bitcoin 的门限签名经验不能直接解决 Lightning 的消息流程问题。论文提出嵌套门限多重签名,并以 Iceberg 构造为例,让 Lightning 一侧以门限组运行,同时在对手方看来仍像一个标准 MuSig2 参与者。
据 IACR ePrint 另一篇论文,签名者可能被自适应攻破时,多轮并发会话与后续腐化让两轮方案尤其棘手。Pilaf 给出一种两轮门限签名构造,论文称其支持离线生成第一轮消息,并由达到门限的签名者聚合出一个可公开验证的签名。
第三篇 IACR 工作研究 MPC 的故障退路,关注系统面对超出设计假设的参与方失效时,安全目标如何变化,以及退路何时应停止。把三条信号放在一起,主线不是“门限签名已经解决钱包安全”,而是安全边界正在从单一密钥转向协议级治理:谁能参与、何时能签、签名前后消息是否一致、失败时系统是否宁可停止。
对 agentic wallet 或 x402 这类持续触发支付动作的系统,最先该问的也不是交易量,而是权限、限额、人工确认与停止条件能否被明确写出。
披露:由 CoWallet 团队整理。我们做门限 ECDSA 的 MPC 钱包,因此在自托管与密钥安全议题上有立场。
https://cowallet.ai/en?pid=jingle
信源:IACR ePrint,论文 2026/1757、2026/1762、2026/1768。
#AI #Web3 #MPC #Lightning #ThresholdSignatures
上周的教训是,密钥安全不能只看一次生成或一次更新;今天的信号换了一层:门限签名正在被放进更复杂、持续在线的支付协议里,而协议本身的安全边界也必须一起重做。
据 IACR ePrint 报道,一篇新论文从 Lightning 的现实约束出发:频道端点依赖单个在线密钥,而现有链上 Bitcoin 的门限签名经验不能直接解决 Lightning 的消息流程问题。论文提出嵌套门限多重签名,并以 Iceberg 构造为例,让 Lightning 一侧以门限组运行,同时在对手方看来仍像一个标准 MuSig2 参与者。
据 IACR ePrint 另一篇论文,签名者可能被自适应攻破时,多轮并发会话与后续腐化让两轮方案尤其棘手。Pilaf 给出一种两轮门限签名构造,论文称其支持离线生成第一轮消息,并由达到门限的签名者聚合出一个可公开验证的签名。
第三篇 IACR 工作研究 MPC 的故障退路,关注系统面对超出设计假设的参与方失效时,安全目标如何变化,以及退路何时应停止。把三条信号放在一起,主线不是“门限签名已经解决钱包安全”,而是安全边界正在从单一密钥转向协议级治理:谁能参与、何时能签、签名前后消息是否一致、失败时系统是否宁可停止。
对 agentic wallet 或 x402 这类持续触发支付动作的系统,最先该问的也不是交易量,而是权限、限额、人工确认与停止条件能否被明确写出。
披露:由 CoWallet 团队整理。我们做门限 ECDSA 的 MPC 钱包,因此在自托管与密钥安全议题上有立场。
https://cowallet.ai/en?pid=jingle
信源:IACR ePrint,论文 2026/1757、2026/1762、2026/1768。
#AI #Web3 #MPC #Lightning #ThresholdSignatures
150
🔐 محافظ الحوسبة متعددة الأطراف (MPC): تطور في أمن العملات المشفرة
تشهد محافظ الحوسبة متعددة الأطراف (MPC) اهتماماً متزايداً كبديل محتمل للعبارات الأولية التقليدية في تخزين العملات المشفرة. تهدف هذه التقنية إلى تعزيز الأمن من خلال تقسيم المفتاح الخاص إلى أجزاء متعددة وتوزيعها، مما يقلل من نقاط الفشل الفردية ومخاطر الاختراق.
━━━━━━━━━━━━━━
📊 التأثير: 📈 مرتفع
🏷️ OTHER
#MPC #CryptoSecurity #WalletTech #Blockchain
📰 المصدر: bitcoinfoundation.org
🔐 محافظ الحوسبة متعددة الأطراف (MPC): تطور في أمن العملات المشفرة
تشهد محافظ الحوسبة متعددة الأطراف (MPC) اهتماماً متزايداً كبديل محتمل للعبارات الأولية التقليدية في تخزين العملات المشفرة. تهدف هذه التقنية إلى تعزيز الأمن من خلال تقسيم المفتاح الخاص إلى أجزاء متعددة وتوزيعها، مما يقلل من نقاط الفشل الفردية ومخاطر الاختراق.
━━━━━━━━━━━━━━
📊 التأثير: 📈 مرتفع
🏷️ OTHER
#MPC #CryptoSecurity #WalletTech #Blockchain
📰 المصدر: bitcoinfoundation.org
تشهد محافظ الحوسبة متعددة الأطراف (MPC) اهتماماً متزايداً كبديل محتمل للعبارات الأولية التقليدية في تخزين العملات المشفرة. تهدف هذه التقنية إلى تعزيز الأمن من خلال تقسيم المفتاح الخاص إلى أجزاء متعددة وتوزيعها، مما يقلل من نقاط الفشل الفردية ومخاطر الاختراق.
━━━━━━━━━━━━━━
📊 التأثير: 📈 مرتفع
🏷️ OTHER
#MPC #CryptoSecurity #WalletTech #Blockchain
📰 المصدر: bitcoinfoundation.org
39
Войдите, чтобы посмотреть больше материала
Присоединяйтесь к пользователям криптовалют по всему миру на Binance Square
⚡️ Получайте новейшую и полезную информацию о криптоактивах.
💬 Нам доверяет крупнейшая в мире криптобиржа.
👍 Получите достоверные аналитические данные от верифицированных создателей контента.
Эл. почта/номер телефона
В тренде
1
#BitcoinFiveWeeklyLosses
Просмотров: 37
48 обсуждают
2
#AIChipSlumpNasdaq
Просмотров: 18
31 обсуждают
3
#BinanceReopensWithdrawalsForHYPE&APT
Просмотров: 131,044
1,097 обсуждают
4
#SouthKoreaDraftLawTargets15To20%ShareholderCap
Просмотров: 129,475
730 обсуждают
5
#TradFiForBeginners
Просмотров: 209,113
1,955 обсуждают
6
#KeplrAdvisesSocialLoginUsersToTransferAssets
Просмотров: 62,098
556 обсуждают
7
#TetherPlans€28.8MForJuventusCapitalIncrease
Просмотров: 47,853
424 обсуждают
8
#JobsReportRaisesHikeOdds
Просмотров: 935,773
4,512 обсуждают
9
#CPITestsDecemberRateOutlook
Просмотров: 404,498
1,937 обсуждают
10
#US Data Center Rules May Constrain AI Expansion
Просмотров: 143,268
259 обсуждают