
#keplr
keplr
Просмотров: 46,007
60 обсуждают
Популярные
Новые

Статья
МАССОВЫЙ ВЗЛОМ КРИПТОКОШЕЛЬКОВ KEPLR НА $6 МЛН, ПОД УГРОЗОЙ БОЛЕЕ 44 000 КОШЕЛЬКОВ!Криптовалютная индустрия столкнулась с очередным масштабным инцидентом безопасности. 6–7 ноября 2026 года пользователи кошелька Keplr начали сообщать о несанкционированных переводах средств. Под удар попали аккаунты, созданные через авторизацию Google и Apple.
По данным аналитической компании Bitquery, исследовавшей движение средств в блокчейнах экосистемы Cosmos, подозрительные операции затронули более 44 тысяч кошельков, а стоимость перемещённых активов достигла приблизительно $6,01 млн.
Что произошло с Keplr?
Разработчики Keplr подтвердили проблему с кошельками, созданными через вход Google или Apple.
Предварительное расследование показало, что причиной стала уязвимость инфраструктуры Web3Auth, стороннего сервиса обеспечивающего создание и использование криптокошельков через привычные способы авторизации. В результате оказались скомпрометированы приватные ключи некоторых пользователей.
Это означает, что злоумышленники могли получить возможность подписывать транзакции без разрешения владельцев активов.
Keplr временно отключил авторизацию через Google и Apple, а Web3Auth приостановил работу затронутого сервиса Embedded Wallets.
Масштаб атаки $6 млн и десятки тысяч кошельков
Исследование Bitquery выявило масштабные перемещения активов сразу в нескольких блокчейнах экосистемы Cosmos.
Основные показатели расследования:
$6,01 млн - стоимость активов на двух адресах, отслеженных аналитиками.44 041 кошелёк - количество адресов, учтённых без повторов в семи сетях Cosmos.7 603 адреса - дополнительная активность, обнаруженная в Injective, с частичным пересечением уже учтённых кошельков.1,96 млн ATOM - объём затронутых активов, находившихся в стейкинге.
Особенно интересно, что исследователи обнаружили операции со стейкинговыми позициями ATOM. Обычно вывод активов из стейкинга Cosmos Hub требует ожидания около 21 дня.
Однако в ходе инцидента использовалась токенизация стейкинговых позиций, позволявшая перемещать соответствующие требования на активы без стандартного ожидания. Это показывает, насколько сложными могут быть атаки на современную блокчейн-инфраструктуру.
Какие кошельки находятся под угрозой?
По предварительной оценке сооснователя Keplr Джоша Ли, проблема могла затронуть около 20% аккаунтов, созданных через Google или Apple. При этом фактически использованной злоумышленниками могла оказаться лишь часть потенциально уязвимых аккаунтов.
Разработчики подчёркивают, что кошельки, созданные с помощью собственной сид-фразы или аппаратного устройства, по имеющимся данным, не затронуты.
Также Web3Auth сообщила, что предварительное расследование не выявило признаков компрометации пользователей MetaMask. Однако расследование продолжается, поэтому любые оценки масштабов необходимо считать предварительными.
Что делать пользователям Keplr?
Разработчики рекомендуют владельцам аккаунтов, созданных через Google или Apple, принять меры безопасности.
Главное не переводить новые средства на потенциально скомпрометированные адреса.
Если в кошельке остались доступные для перевода активы, Keplr рекомендует переместить их на новый кошелёк, созданный с собственной сид-фразой, либо на аппаратный кошелёк. Также не следует импортировать потенциально скомпрометированный аккаунт в другие приложения.
Особенно важно игнорировать сообщения от неизвестных людей, предлагающих восстановить украденные средства. После подобных инцидентов мошенники нередко представляются службой поддержки и пытаются получить приватные ключи или сид-фразы пользователей.
Все инструкции необходимо проверять через официальные каналы Keplr и Web3Auth!
Почему эта атака особенно опасна?
Keplr один из известных кошельков экосистемы Cosmos, поддерживающий взаимодействие с несколькими блокчейнами, стейкинг и различные DeFi-приложения.
Но инцидент затронул не только конкретный кошелёк. Он выявил потенциальную слабость популярной модели авторизации через социальные аккаунты.
Для пользователей вход через Google или Apple выглядит удобнее традиционного управления сид-фразой. Однако безопасность подобных решений зависит не только от самого кошелька, но и от поставщиков инфраструктуры, отвечающих за создание и защиту криптографических ключей.
Если такой инфраструктурный компонент оказывается скомпрометирован, последствия могут затронуть большое количество пользователей одновременно.
Заключение
История Keplr один из наиболее показательных инцидентов безопасности последних дней.
Более 44 тысяч кошельков в расследовании Bitquery и около $6 млн подозрительных переводов, серьёзный масштаб даже для криптовалютной индустрии.
Но особенно настораживает другое. Пользователи выбирали вход через Google и Apple ради удобства, а уязвимость возникла в сторонней системе, от которой зависела безопасность их приватных ключей.
Это очередное напоминание о том, что удобство и безопасность криптовалютных сервисов необходимо оценивать отдельно.
Главный вопрос теперь сколько активов действительно оказалось у злоумышленников, сколько удалось спасти и смогут ли пострадавшие пользователи вернуть свои средства.
#keplr #Cosmos #Web3Auth #CryptoSecurity #Hacked
МАССОВЫЙ ВЗЛОМ КРИПТОКОШЕЛЬКОВ KEPLR НА $6 МЛН, ПОД УГРОЗОЙ БОЛЕЕ 44 000 КОШЕЛЬКОВ!
Криптовалютная индустрия столкнулась с очередным масштабным инцидентом безопасности. 6–7 ноября 2026 года пользователи кошелька Keplr начали сообщать о несанкционированных переводах средств. Под удар попали аккаунты, созданные через авторизацию Google и Apple.
По данным аналитической компании Bitquery, исследовавшей движение средств в блокчейнах экосистемы Cosmos, подозрительные операции затронули более 44 тысяч кошельков, а стоимость перемещённых активов достигла приблизительно $6,01 млн.
Что произошло с Keplr?
Разработчики Keplr подтвердили проблему с кошельками, созданными через вход Google или Apple.
Предварительное расследование показало, что причиной стала уязвимость инфраструктуры Web3Auth, стороннего сервиса обеспечивающего создание и использование криптокошельков через привычные способы авторизации. В результате оказались скомпрометированы приватные ключи некоторых пользователей.
Это означает, что злоумышленники могли получить возможность подписывать транзакции без разрешения владельцев активов.
Keplr временно отключил авторизацию через Google и Apple, а Web3Auth приостановил работу затронутого сервиса Embedded Wallets.
Масштаб атаки $6 млн и десятки тысяч кошельков
Исследование Bitquery выявило масштабные перемещения активов сразу в нескольких блокчейнах экосистемы Cosmos.
Основные показатели расследования:
$6,01 млн - стоимость активов на двух адресах, отслеженных аналитиками.44 041 кошелёк - количество адресов, учтённых без повторов в семи сетях Cosmos.7 603 адреса - дополнительная активность, обнаруженная в Injective, с частичным пересечением уже учтённых кошельков.1,96 млн ATOM - объём затронутых активов, находившихся в стейкинге.
Особенно интересно, что исследователи обнаружили операции со стейкинговыми позициями ATOM. Обычно вывод активов из стейкинга Cosmos Hub требует ожидания около 21 дня.
Однако в ходе инцидента использовалась токенизация стейкинговых позиций, позволявшая перемещать соответствующие требования на активы без стандартного ожидания. Это показывает, насколько сложными могут быть атаки на современную блокчейн-инфраструктуру.
Какие кошельки находятся под угрозой?
По предварительной оценке сооснователя Keplr Джоша Ли, проблема могла затронуть около 20% аккаунтов, созданных через Google или Apple. При этом фактически использованной злоумышленниками могла оказаться лишь часть потенциально уязвимых аккаунтов.
Разработчики подчёркивают, что кошельки, созданные с помощью собственной сид-фразы или аппаратного устройства, по имеющимся данным, не затронуты.
Также Web3Auth сообщила, что предварительное расследование не выявило признаков компрометации пользователей MetaMask. Однако расследование продолжается, поэтому любые оценки масштабов необходимо считать предварительными.
Что делать пользователям Keplr?
Разработчики рекомендуют владельцам аккаунтов, созданных через Google или Apple, принять меры безопасности.
Главное не переводить новые средства на потенциально скомпрометированные адреса.
Если в кошельке остались доступные для перевода активы, Keplr рекомендует переместить их на новый кошелёк, созданный с собственной сид-фразой, либо на аппаратный кошелёк. Также не следует импортировать потенциально скомпрометированный аккаунт в другие приложения.
Особенно важно игнорировать сообщения от неизвестных людей, предлагающих восстановить украденные средства. После подобных инцидентов мошенники нередко представляются службой поддержки и пытаются получить приватные ключи или сид-фразы пользователей.
Все инструкции необходимо проверять через официальные каналы Keplr и Web3Auth!
Почему эта атака особенно опасна?
Keplr один из известных кошельков экосистемы Cosmos, поддерживающий взаимодействие с несколькими блокчейнами, стейкинг и различные DeFi-приложения.
Но инцидент затронул не только конкретный кошелёк. Он выявил потенциальную слабость популярной модели авторизации через социальные аккаунты.
Для пользователей вход через Google или Apple выглядит удобнее традиционного управления сид-фразой. Однако безопасность подобных решений зависит не только от самого кошелька, но и от поставщиков инфраструктуры, отвечающих за создание и защиту криптографических ключей.
Если такой инфраструктурный компонент оказывается скомпрометирован, последствия могут затронуть большое количество пользователей одновременно.
Заключение
История Keplr один из наиболее показательных инцидентов безопасности последних дней.
Более 44 тысяч кошельков в расследовании Bitquery и около $6 млн подозрительных переводов, серьёзный масштаб даже для криптовалютной индустрии.
Но особенно настораживает другое. Пользователи выбирали вход через Google и Apple ради удобства, а уязвимость возникла в сторонней системе, от которой зависела безопасность их приватных ключей.
Это очередное напоминание о том, что удобство и безопасность криптовалютных сервисов необходимо оценивать отдельно.
Главный вопрос теперь сколько активов действительно оказалось у злоумышленников, сколько удалось спасти и смогут ли пострадавшие пользователи вернуть свои средства.
#keplr #Cosmos #Web3Auth #CryptoSecurity #Hacked
По данным аналитической компании Bitquery, исследовавшей движение средств в блокчейнах экосистемы Cosmos, подозрительные операции затронули более 44 тысяч кошельков, а стоимость перемещённых активов достигла приблизительно $6,01 млн.
Что произошло с Keplr?
Разработчики Keplr подтвердили проблему с кошельками, созданными через вход Google или Apple.
Предварительное расследование показало, что причиной стала уязвимость инфраструктуры Web3Auth, стороннего сервиса обеспечивающего создание и использование криптокошельков через привычные способы авторизации. В результате оказались скомпрометированы приватные ключи некоторых пользователей.
Это означает, что злоумышленники могли получить возможность подписывать транзакции без разрешения владельцев активов.
Keplr временно отключил авторизацию через Google и Apple, а Web3Auth приостановил работу затронутого сервиса Embedded Wallets.
Масштаб атаки $6 млн и десятки тысяч кошельков
Исследование Bitquery выявило масштабные перемещения активов сразу в нескольких блокчейнах экосистемы Cosmos.
Основные показатели расследования:
$6,01 млн - стоимость активов на двух адресах, отслеженных аналитиками.44 041 кошелёк - количество адресов, учтённых без повторов в семи сетях Cosmos.7 603 адреса - дополнительная активность, обнаруженная в Injective, с частичным пересечением уже учтённых кошельков.1,96 млн ATOM - объём затронутых активов, находившихся в стейкинге.
Особенно интересно, что исследователи обнаружили операции со стейкинговыми позициями ATOM. Обычно вывод активов из стейкинга Cosmos Hub требует ожидания около 21 дня.
Однако в ходе инцидента использовалась токенизация стейкинговых позиций, позволявшая перемещать соответствующие требования на активы без стандартного ожидания. Это показывает, насколько сложными могут быть атаки на современную блокчейн-инфраструктуру.
Какие кошельки находятся под угрозой?
По предварительной оценке сооснователя Keplr Джоша Ли, проблема могла затронуть около 20% аккаунтов, созданных через Google или Apple. При этом фактически использованной злоумышленниками могла оказаться лишь часть потенциально уязвимых аккаунтов.
Разработчики подчёркивают, что кошельки, созданные с помощью собственной сид-фразы или аппаратного устройства, по имеющимся данным, не затронуты.
Также Web3Auth сообщила, что предварительное расследование не выявило признаков компрометации пользователей MetaMask. Однако расследование продолжается, поэтому любые оценки масштабов необходимо считать предварительными.
Что делать пользователям Keplr?
Разработчики рекомендуют владельцам аккаунтов, созданных через Google или Apple, принять меры безопасности.
Главное не переводить новые средства на потенциально скомпрометированные адреса.
Если в кошельке остались доступные для перевода активы, Keplr рекомендует переместить их на новый кошелёк, созданный с собственной сид-фразой, либо на аппаратный кошелёк. Также не следует импортировать потенциально скомпрометированный аккаунт в другие приложения.
Особенно важно игнорировать сообщения от неизвестных людей, предлагающих восстановить украденные средства. После подобных инцидентов мошенники нередко представляются службой поддержки и пытаются получить приватные ключи или сид-фразы пользователей.
Все инструкции необходимо проверять через официальные каналы Keplr и Web3Auth!
Почему эта атака особенно опасна?
Keplr один из известных кошельков экосистемы Cosmos, поддерживающий взаимодействие с несколькими блокчейнами, стейкинг и различные DeFi-приложения.
Но инцидент затронул не только конкретный кошелёк. Он выявил потенциальную слабость популярной модели авторизации через социальные аккаунты.
Для пользователей вход через Google или Apple выглядит удобнее традиционного управления сид-фразой. Однако безопасность подобных решений зависит не только от самого кошелька, но и от поставщиков инфраструктуры, отвечающих за создание и защиту криптографических ключей.
Если такой инфраструктурный компонент оказывается скомпрометирован, последствия могут затронуть большое количество пользователей одновременно.
Заключение
История Keplr один из наиболее показательных инцидентов безопасности последних дней.
Более 44 тысяч кошельков в расследовании Bitquery и около $6 млн подозрительных переводов, серьёзный масштаб даже для криптовалютной индустрии.
Но особенно настораживает другое. Пользователи выбирали вход через Google и Apple ради удобства, а уязвимость возникла в сторонней системе, от которой зависела безопасность их приватных ключей.
Это очередное напоминание о том, что удобство и безопасность криптовалютных сервисов необходимо оценивать отдельно.
Главный вопрос теперь сколько активов действительно оказалось у злоумышленников, сколько удалось спасти и смогут ли пострадавшие пользователи вернуть свои средства.
#keplr #Cosmos #Web3Auth #CryptoSecurity #Hacked
455
🚨 Криптокошелёк Keplr под угрозой: пользователи сообщают о пропаже средств
Команда Keplr Wallet сообщила о несанкционированных транзакциях в кошельках, созданных через аккаунты Google и Apple. Вход через эти сервисы временно отключён.
🔐 Предположительно, проблема связана с провайдером авторизации Web3Auth, который также сообщил об инциденте безопасности. По предварительной оценке, кошельки с seed-фразами и аппаратные устройства не пострадали.
⚠️ Keplr рекомендует не пополнять потенциально затронутые кошельки и не импортировать их в другие приложения.
Масштаб потерь пока неизвестен. Пользователей предупреждают о мошенниках, предлагающих помощь в восстановлении средств.
#Keplr #Cosmos #ATOM
🚨 Криптокошелёк Keplr под угрозой: пользователи сообщают о пропаже средств
Команда Keplr Wallet сообщила о несанкционированных транзакциях в кошельках, созданных через аккаунты Google и Apple. Вход через эти сервисы временно отключён.
🔐 Предположительно, проблема связана с провайдером авторизации Web3Auth, который также сообщил об инциденте безопасности. По предварительной оценке, кошельки с seed-фразами и аппаратные устройства не пострадали.
⚠️ Keplr рекомендует не пополнять потенциально затронутые кошельки и не импортировать их в другие приложения.
Масштаб потерь пока неизвестен. Пользователей предупреждают о мошенниках, предлагающих помощь в восстановлении средств.
#Keplr #Cosmos #ATOM
Команда Keplr Wallet сообщила о несанкционированных транзакциях в кошельках, созданных через аккаунты Google и Apple. Вход через эти сервисы временно отключён.
🔐 Предположительно, проблема связана с провайдером авторизации Web3Auth, который также сообщил об инциденте безопасности. По предварительной оценке, кошельки с seed-фразами и аппаратные устройства не пострадали.
⚠️ Keplr рекомендует не пополнять потенциально затронутые кошельки и не импортировать их в другие приложения.
Масштаб потерь пока неизвестен. Пользователей предупреждают о мошенниках, предлагающих помощь в восстановлении средств.
#Keplr #Cosmos #ATOM
2
635


·
--
Статья
用谷歌账号登录钱包的人,今天这条跟你有关今天下午,Cosmos 生态的钱包 Keplr 发了公告。部分用谷歌账号或者苹果账号登录建立的钱包,出现了用户自己没授权的转账。Keplr 已经把谷歌和苹果这两种登录方式暂停了,正在和提供登录技术的 Web3Auth 一起查原因。Web3Auth 自己也认了,昨晚 11 点多就发了声明,说自家服务出了安全问题,嵌入式钱包服务已经暂停。
问题出在登录那一环,不在钱包本身。Web3Auth 做的事,是让你不用抄助记词,拿谷歌或者苹果账号就能建钱包。方便是方便,但你的钱包钥匙等于交给了中间这一层保管,中间这一层出了问题,钱不用你点确认就能被转走。Keplr 的 Josh Lee 初步估计,谷歌和苹果登录的账户里大概两成受影响,其中真正被转走钱的又只是一部分,剩下的还有可能恢复。这只是初步估计,官方到现在也没公布到底多少人中招、丢了多少钱。
散户怎么中招,说白了就一种。你图省事,用谷歌账号建了钱包,平时用着跟普通 App 登录没两样。出事之后你再去翻转账记录,钱已经走了。更要命的是,这种钱包你连助记词都没有,想自己把钱转到安全的地方都得先等官方给说法。
能立刻做的有三件。第一件,如果你的 Keplr 钱包就是用谷歌或者苹果账号建的,现在别往里面转钱,也别把它导入到别的服务里,等官方通知。第二件,翻一下自己手机里别的钱包和应用,只要当初建钱包时没让你抄过助记词、是拿谷歌或者苹果账号一键登录的,不管它叫什么名字,都先按社群登录处理,停新资金、等官方说法。第三件,趁这件事想清楚,以后放钱的钱包还是用助记词或者硬件钱包自己管钥匙,图方便的登录方式只放零头,出了事至少不伤筋动骨。
还有一句提醒。出事之后,假冒官方发来的账户恢复消息和链接会马上跟上来,Keplr 自己也警告了这件事。任何让你点链接恢复账户、输入助记词的东西,一律别信,只认官方渠道的消息。
这次事件里,MetaMask 用户初步调查没受影响,用助记词或者硬件钱包的 Keplr 账户也没事。但话说回来,没公布具体成因之前,社群登录那批账户先按有风险处理。
你现在用的钱包,是自己拿着助记词的,还是用谷歌、苹果账号一键登录建的?
#Keplr #Web3Auth #钱包安全 #社群登录 #防骗
—— web3韭菜小凯
免责声明:纯属个人观点分享,不构成任何投资建议,币圈风险极高,拿你亏得起的钱玩。数据来源 The Defiant、PANews、KuCoin 快讯、ChainCatcher,时间为发稿时读取值。
用谷歌账号登录钱包的人,今天这条跟你有关
今天下午,Cosmos 生态的钱包 Keplr 发了公告。部分用谷歌账号或者苹果账号登录建立的钱包,出现了用户自己没授权的转账。Keplr 已经把谷歌和苹果这两种登录方式暂停了,正在和提供登录技术的 Web3Auth 一起查原因。Web3Auth 自己也认了,昨晚 11 点多就发了声明,说自家服务出了安全问题,嵌入式钱包服务已经暂停。
问题出在登录那一环,不在钱包本身。Web3Auth 做的事,是让你不用抄助记词,拿谷歌或者苹果账号就能建钱包。方便是方便,但你的钱包钥匙等于交给了中间这一层保管,中间这一层出了问题,钱不用你点确认就能被转走。Keplr 的 Josh Lee 初步估计,谷歌和苹果登录的账户里大概两成受影响,其中真正被转走钱的又只是一部分,剩下的还有可能恢复。这只是初步估计,官方到现在也没公布到底多少人中招、丢了多少钱。
散户怎么中招,说白了就一种。你图省事,用谷歌账号建了钱包,平时用着跟普通 App 登录没两样。出事之后你再去翻转账记录,钱已经走了。更要命的是,这种钱包你连助记词都没有,想自己把钱转到安全的地方都得先等官方给说法。
能立刻做的有三件。第一件,如果你的 Keplr 钱包就是用谷歌或者苹果账号建的,现在别往里面转钱,也别把它导入到别的服务里,等官方通知。第二件,翻一下自己手机里别的钱包和应用,只要当初建钱包时没让你抄过助记词、是拿谷歌或者苹果账号一键登录的,不管它叫什么名字,都先按社群登录处理,停新资金、等官方说法。第三件,趁这件事想清楚,以后放钱的钱包还是用助记词或者硬件钱包自己管钥匙,图方便的登录方式只放零头,出了事至少不伤筋动骨。
还有一句提醒。出事之后,假冒官方发来的账户恢复消息和链接会马上跟上来,Keplr 自己也警告了这件事。任何让你点链接恢复账户、输入助记词的东西,一律别信,只认官方渠道的消息。
这次事件里,MetaMask 用户初步调查没受影响,用助记词或者硬件钱包的 Keplr 账户也没事。但话说回来,没公布具体成因之前,社群登录那批账户先按有风险处理。
你现在用的钱包,是自己拿着助记词的,还是用谷歌、苹果账号一键登录建的?
#Keplr #Web3Auth #钱包安全 #社群登录 #防骗
—— web3韭菜小凯
免责声明:纯属个人观点分享,不构成任何投资建议,币圈风险极高,拿你亏得起的钱玩。数据来源 The Defiant、PANews、KuCoin 快讯、ChainCatcher,时间为发稿时读取值。
问题出在登录那一环,不在钱包本身。Web3Auth 做的事,是让你不用抄助记词,拿谷歌或者苹果账号就能建钱包。方便是方便,但你的钱包钥匙等于交给了中间这一层保管,中间这一层出了问题,钱不用你点确认就能被转走。Keplr 的 Josh Lee 初步估计,谷歌和苹果登录的账户里大概两成受影响,其中真正被转走钱的又只是一部分,剩下的还有可能恢复。这只是初步估计,官方到现在也没公布到底多少人中招、丢了多少钱。
散户怎么中招,说白了就一种。你图省事,用谷歌账号建了钱包,平时用着跟普通 App 登录没两样。出事之后你再去翻转账记录,钱已经走了。更要命的是,这种钱包你连助记词都没有,想自己把钱转到安全的地方都得先等官方给说法。
能立刻做的有三件。第一件,如果你的 Keplr 钱包就是用谷歌或者苹果账号建的,现在别往里面转钱,也别把它导入到别的服务里,等官方通知。第二件,翻一下自己手机里别的钱包和应用,只要当初建钱包时没让你抄过助记词、是拿谷歌或者苹果账号一键登录的,不管它叫什么名字,都先按社群登录处理,停新资金、等官方说法。第三件,趁这件事想清楚,以后放钱的钱包还是用助记词或者硬件钱包自己管钥匙,图方便的登录方式只放零头,出了事至少不伤筋动骨。
还有一句提醒。出事之后,假冒官方发来的账户恢复消息和链接会马上跟上来,Keplr 自己也警告了这件事。任何让你点链接恢复账户、输入助记词的东西,一律别信,只认官方渠道的消息。
这次事件里,MetaMask 用户初步调查没受影响,用助记词或者硬件钱包的 Keplr 账户也没事。但话说回来,没公布具体成因之前,社群登录那批账户先按有风险处理。
你现在用的钱包,是自己拿着助记词的,还是用谷歌、苹果账号一键登录建的?
#Keplr #Web3Auth #钱包安全 #社群登录 #防骗
—— web3韭菜小凯
免责声明:纯属个人观点分享,不构成任何投资建议,币圈风险极高,拿你亏得起的钱玩。数据来源 The Defiant、PANews、KuCoin 快讯、ChainCatcher,时间为发稿时读取值。
GOOGUS+1,10%
必备小神器888:
谷歌登录钱包本质是便利换安全,大额别放,等Web3Auth把根因查清再谈信任。
1
785

#keplradvisessocialloginuserstotransferassets
🚨 Keplr Warns Social Login Users: Transfer Your Assets Before It's Too Late!
Keplr has issued an important warning to users who access their wallets through social login.
Users relying on social login should take action and transfer their assets to a securely backed-up wallet before they risk losing access.
🔍 What You Need to Know:
Social login users should review their wallet access immediately.
Make sure your recovery credentials and wallet backup are secure.
Transfer assets to a wallet where you control and safely store the recovery phrase.
Never share your seed phrase or private keys with anyone.
⚠️ Why It Matters:
Your crypto security depends on controlling access to your wallet. Losing access to a social login account could create serious problems if you haven't secured your wallet recovery options.
The message is simple: don't wait until you lose access to protect your funds.
#keplr #CryptoSecurity #WalletSafety
#keplradvisessocialloginuserstotransferassets
🚨 Keplr Warns Social Login Users: Transfer Your Assets Before It's Too Late!
Keplr has issued an important warning to users who access their wallets through social login.
Users relying on social login should take action and transfer their assets to a securely backed-up wallet before they risk losing access.
🔍 What You Need to Know:
Social login users should review their wallet access immediately.
Make sure your recovery credentials and wallet backup are secure.
Transfer assets to a wallet where you control and safely store the recovery phrase.
Never share your seed phrase or private keys with anyone.
⚠️ Why It Matters:
Your crypto security depends on controlling access to your wallet. Losing access to a social login account could create serious problems if you haven't secured your wallet recovery options.
The message is simple: don't wait until you lose access to protect your funds.
#keplr #CryptoSecurity #WalletSafety
🚨 Keplr Warns Social Login Users: Transfer Your Assets Before It's Too Late!
Keplr has issued an important warning to users who access their wallets through social login.
Users relying on social login should take action and transfer their assets to a securely backed-up wallet before they risk losing access.
🔍 What You Need to Know:
Social login users should review their wallet access immediately.
Make sure your recovery credentials and wallet backup are secure.
Transfer assets to a wallet where you control and safely store the recovery phrase.
Never share your seed phrase or private keys with anyone.
⚠️ Why It Matters:
Your crypto security depends on controlling access to your wallet. Losing access to a social login account could create serious problems if you haven't secured your wallet recovery options.
The message is simple: don't wait until you lose access to protect your funds.
#keplr #CryptoSecurity #WalletSafety
1
882
#keplradvisessocialloginuserstotransferassets
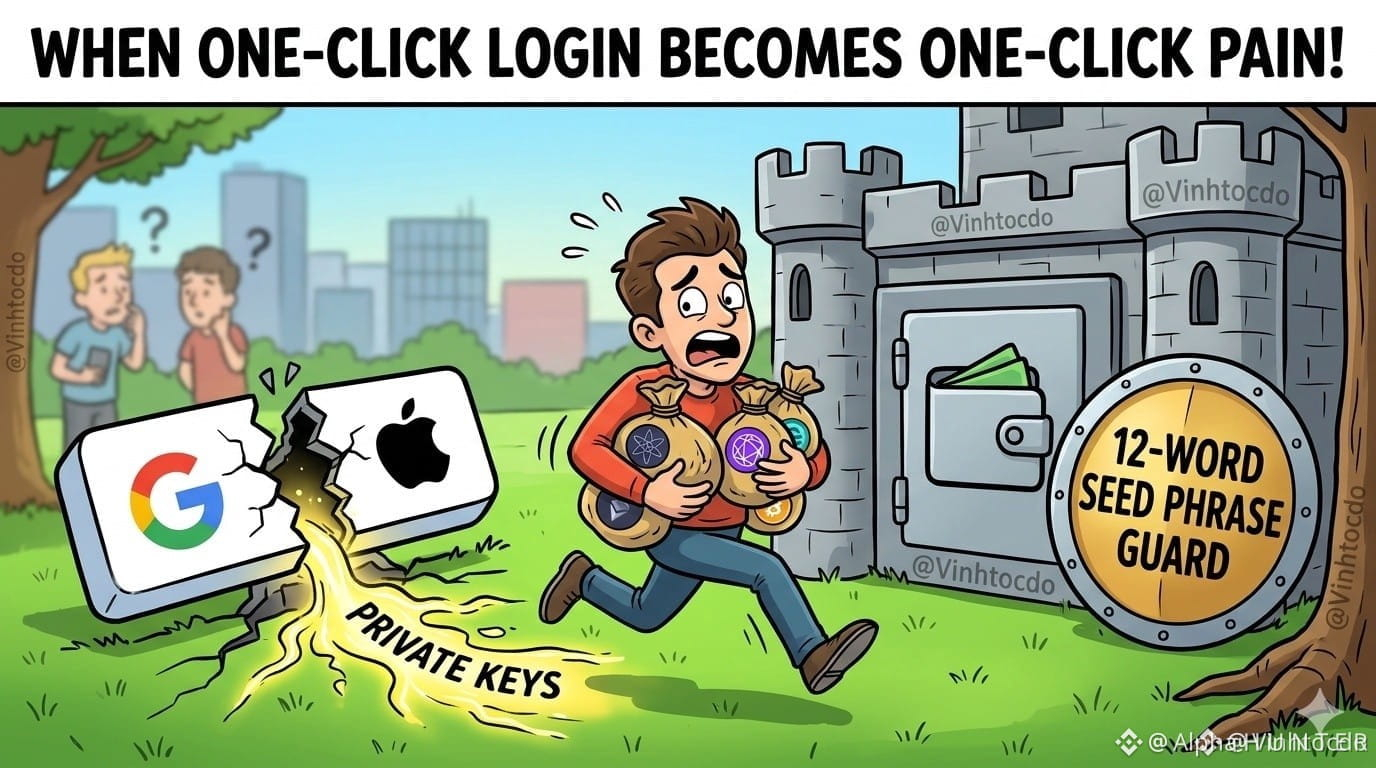
🚨 Keplr met en garde les utilisateurs de la connexion via les réseaux sociaux : transférez vos actifs avant qu’il ne soit trop tard !
Keplr a lancé un avertissement important aux utilisateurs qui accèdent à leurs portefeuilles via une connexion avec un compte de réseau social.
Les utilisateurs qui se fient à cette méthode devraient agir et transférer leurs actifs vers un portefeuille dont la sauvegarde est sécurisée, avant de risquer d’en perdre l’accès.
🔍 Ce qu’il faut savoir :
Les utilisateurs de la connexion via les réseaux sociaux devraient vérifier immédiatement leur accès à leur portefeuille.
Assurez-vous que vos identifiants de récupération et la sauvegarde de votre portefeuille sont sécurisés.
Transférez vos actifs vers un portefeuille dont vous contrôlez la phrase de récupération et que vous pouvez conserver en lieu sûr.
Ne communiquez jamais votre phrase de récupération ni vos clés privées à qui que ce soit.
⚠️ Pourquoi est-ce important ?
La sécurité de vos cryptomonnaies dépend de votre contrôle de l’accès à votre portefeuille. Perdre l’accès à un compte de réseau social pourrait entraîner de sérieux problèmes si vous n’avez pas sécurisé les options de récupération de votre portefeuille.
Le message est simple : n’attendez pas d’avoir perdu l’accès pour protéger vos fonds.
#keplr #CryptoSecurity #WalletSafety
$AIOT
{future}(AIOTUSDT)
$JCT
{future}(JCTUSDT)
$IDOL
{future}(IDOLUSDT)
#keplradvisessocialloginuserstotransferassets
🚨 Keplr met en garde les utilisateurs de la connexion via les réseaux sociaux : transférez vos actifs avant qu’il ne soit trop tard !
Keplr a lancé un avertissement important aux utilisateurs qui accèdent à leurs portefeuilles via une connexion avec un compte de réseau social.
Les utilisateurs qui se fient à cette méthode devraient agir et transférer leurs actifs vers un portefeuille dont la sauvegarde est sécurisée, avant de risquer d’en perdre l’accès.
🔍 Ce qu’il faut savoir :
Les utilisateurs de la connexion via les réseaux sociaux devraient vérifier immédiatement leur accès à leur portefeuille.
Assurez-vous que vos identifiants de récupération et la sauvegarde de votre portefeuille sont sécurisés.
Transférez vos actifs vers un portefeuille dont vous contrôlez la phrase de récupération et que vous pouvez conserver en lieu sûr.
Ne communiquez jamais votre phrase de récupération ni vos clés privées à qui que ce soit.
⚠️ Pourquoi est-ce important ?
La sécurité de vos cryptomonnaies dépend de votre contrôle de l’accès à votre portefeuille. Perdre l’accès à un compte de réseau social pourrait entraîner de sérieux problèmes si vous n’avez pas sécurisé les options de récupération de votre portefeuille.
Le message est simple : n’attendez pas d’avoir perdu l’accès pour protéger vos fonds.
#keplr #CryptoSecurity #WalletSafety
$AIOT
$JCT
$IDOL
🚨 Keplr met en garde les utilisateurs de la connexion via les réseaux sociaux : transférez vos actifs avant qu’il ne soit trop tard !
Keplr a lancé un avertissement important aux utilisateurs qui accèdent à leurs portefeuilles via une connexion avec un compte de réseau social.
Les utilisateurs qui se fient à cette méthode devraient agir et transférer leurs actifs vers un portefeuille dont la sauvegarde est sécurisée, avant de risquer d’en perdre l’accès.
🔍 Ce qu’il faut savoir :
Les utilisateurs de la connexion via les réseaux sociaux devraient vérifier immédiatement leur accès à leur portefeuille.
Assurez-vous que vos identifiants de récupération et la sauvegarde de votre portefeuille sont sécurisés.
Transférez vos actifs vers un portefeuille dont vous contrôlez la phrase de récupération et que vous pouvez conserver en lieu sûr.
Ne communiquez jamais votre phrase de récupération ni vos clés privées à qui que ce soit.
⚠️ Pourquoi est-ce important ?
La sécurité de vos cryptomonnaies dépend de votre contrôle de l’accès à votre portefeuille. Perdre l’accès à un compte de réseau social pourrait entraîner de sérieux problèmes si vous n’avez pas sécurisé les options de récupération de votre portefeuille.
Le message est simple : n’attendez pas d’avoir perdu l’accès pour protéger vos fonds.
#keplr #CryptoSecurity #WalletSafety
$AIOT
$JCT
$IDOL
4
2.3k
#KeplrAdvisesSocialLoginUsersToTransferAssets
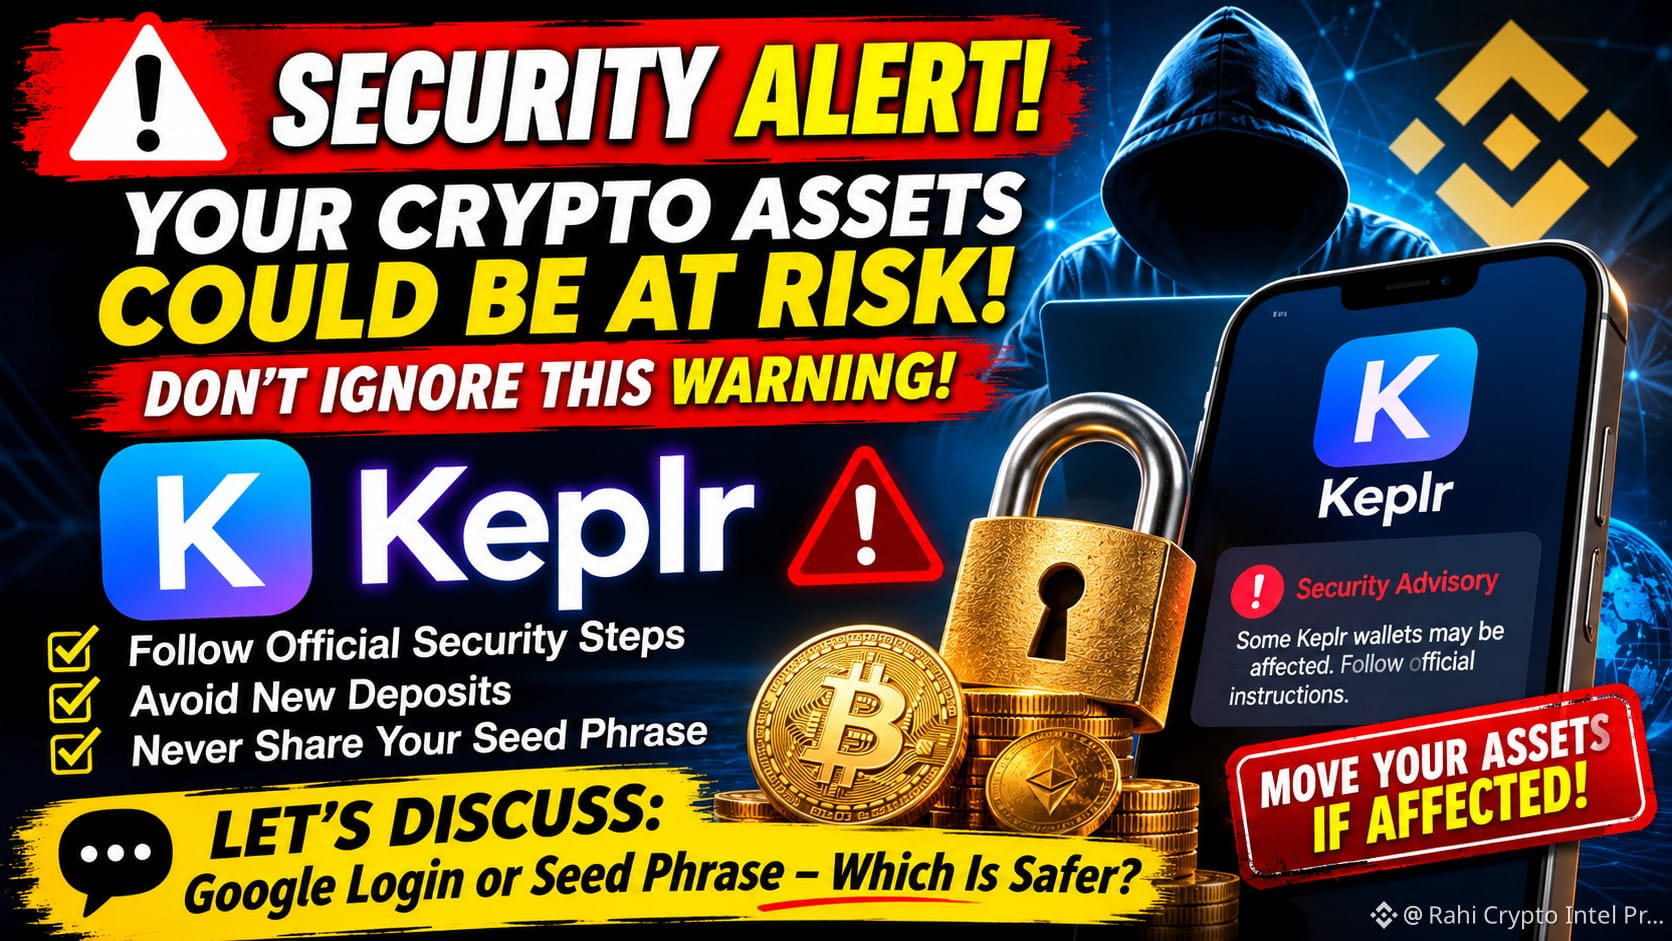
🚨⚠️ SECURITY ALERT: YOUR CRYPTO ASSETS COULD BE AT RISK! DON'T IGNORE THIS WARNING!
The Keplr Wallet incident is raising serious concerns across the Web3 community.
Some users who created wallets through Google or Apple social login may be affected by a Web3Auth infrastructure vulnerability.
🔥 What should users know?
🔹 Potentially affected users should follow Keplr's official security instructions.
🔹 Avoid depositing additional funds into affected wallets.
🔹 Consider transferring eligible assets to a newly secured wallet.
🔹 Never share your seed phrase or private keys with anyone.
🔹 Beware of fake recovery links and impersonators.
🛡️ Remember: Convenience should NEVER come before crypto security!
💬 Let's discuss:
Would you trust Google or Apple login to protect your crypto assets again?
Or is a seed phrase / hardware wallet the only way to go?
👇 Share your thoughts. Your experience could help protect another investor!
#Keplr #CryptoSecurity #Web3
$BTC
{future}(BTCUSDT)
$HYPE
{future}(HYPEUSDT)
$ONE
{future}(ONEUSDT)
#KeplrAdvisesSocialLoginUsersToTransferAssets
🚨⚠️ SECURITY ALERT: YOUR CRYPTO ASSETS COULD BE AT RISK! DON'T IGNORE THIS WARNING!
The Keplr Wallet incident is raising serious concerns across the Web3 community.
Some users who created wallets through Google or Apple social login may be affected by a Web3Auth infrastructure vulnerability.
🔥 What should users know?
🔹 Potentially affected users should follow Keplr's official security instructions.
🔹 Avoid depositing additional funds into affected wallets.
🔹 Consider transferring eligible assets to a newly secured wallet.
🔹 Never share your seed phrase or private keys with anyone.
🔹 Beware of fake recovery links and impersonators.
🛡️ Remember: Convenience should NEVER come before crypto security!
💬 Let's discuss:
Would you trust Google or Apple login to protect your crypto assets again?
Or is a seed phrase / hardware wallet the only way to go?
👇 Share your thoughts. Your experience could help protect another investor!
#Keplr #CryptoSecurity #Web3
$BTC
$HYPE
$ONE
🚨⚠️ SECURITY ALERT: YOUR CRYPTO ASSETS COULD BE AT RISK! DON'T IGNORE THIS WARNING!
The Keplr Wallet incident is raising serious concerns across the Web3 community.
Some users who created wallets through Google or Apple social login may be affected by a Web3Auth infrastructure vulnerability.
🔥 What should users know?
🔹 Potentially affected users should follow Keplr's official security instructions.
🔹 Avoid depositing additional funds into affected wallets.
🔹 Consider transferring eligible assets to a newly secured wallet.
🔹 Never share your seed phrase or private keys with anyone.
🔹 Beware of fake recovery links and impersonators.
🛡️ Remember: Convenience should NEVER come before crypto security!
💬 Let's discuss:
Would you trust Google or Apple login to protect your crypto assets again?
Or is a seed phrase / hardware wallet the only way to go?
👇 Share your thoughts. Your experience could help protect another investor!
#Keplr #CryptoSecurity #Web3
$BTC
$HYPE
$ONE
505

·
--
助记词没事,「一键登录」出事了:Keplr停了谷歌和苹果登录图省事用谷歌、苹果登录的钱包,这次先中招了。
11月6日,做嵌入式钱包和社交登录的 Web3Auth 说,自家服务出了安全问题,已暂时关掉嵌入式钱包;初步没发现 MetaMask 用户受影响。11月7日它补了一句:问题出在 Web3Auth 的基础设施,影响到部分 Keplr 在用的嵌入式钱包。
同一天,Cosmos 里常用的 Keplr 钱包官方发帖:已收到部分用谷歌或苹果登录的账户出现未经授权交易,并已同步 Web3Auth 排查。官方初步判断,用助记词或硬件钱包创建的账户不受影响;谷歌和苹果登录现已暂停。它让相关用户别再往这个账户打新钱,也别把钱包重新导入或在别处重建。
到了7日晚些时候,口径更硬了:Web3Auth 的基础设施漏洞导致部分社交登录用户私钥泄露。Keplr 正在协助保护受影响资产,还在进行中,质押和锁仓更麻烦、更慢。所以有些谷歌/苹果登录账户余额变少甚至清零,可能是防护手段(白帽回收)留下的痕迹,不都是被转走。Web3Auth 也说,已和合作方顺着攻击者同一条路径,对「还没被打到、但已经暴露」的钱包做白帽回收。
社交登录用户被建议把剩余能转的资产,搬到助记词或硬件钱包账户。官方还在做查询工具,用来确认账户是否受影响。只看 Keplr 和 Web3Auth 的官方更新,别点私信里任何「帮你找回」的链接。
Keplr 联创 Josh Lee 的初步估计是:大约两成谷歌/苹果登录账户受影响,其中真正被利用的只是一部分,其余或可追回。他也说,这不是 Keplr 自己的代码被黑。两边都还没公布损失金额和钱包数量,外头流传的几百万美元、数万个地址,官方没有背书。
#Keplr #Web3Auth #钱包安全
助记词没事,「一键登录」出事了:Keplr停了谷歌和苹果登录
图省事用谷歌、苹果登录的钱包,这次先中招了。
11月6日,做嵌入式钱包和社交登录的 Web3Auth 说,自家服务出了安全问题,已暂时关掉嵌入式钱包;初步没发现 MetaMask 用户受影响。11月7日它补了一句:问题出在 Web3Auth 的基础设施,影响到部分 Keplr 在用的嵌入式钱包。
同一天,Cosmos 里常用的 Keplr 钱包官方发帖:已收到部分用谷歌或苹果登录的账户出现未经授权交易,并已同步 Web3Auth 排查。官方初步判断,用助记词或硬件钱包创建的账户不受影响;谷歌和苹果登录现已暂停。它让相关用户别再往这个账户打新钱,也别把钱包重新导入或在别处重建。
到了7日晚些时候,口径更硬了:Web3Auth 的基础设施漏洞导致部分社交登录用户私钥泄露。Keplr 正在协助保护受影响资产,还在进行中,质押和锁仓更麻烦、更慢。所以有些谷歌/苹果登录账户余额变少甚至清零,可能是防护手段(白帽回收)留下的痕迹,不都是被转走。Web3Auth 也说,已和合作方顺着攻击者同一条路径,对「还没被打到、但已经暴露」的钱包做白帽回收。
社交登录用户被建议把剩余能转的资产,搬到助记词或硬件钱包账户。官方还在做查询工具,用来确认账户是否受影响。只看 Keplr 和 Web3Auth 的官方更新,别点私信里任何「帮你找回」的链接。
Keplr 联创 Josh Lee 的初步估计是:大约两成谷歌/苹果登录账户受影响,其中真正被利用的只是一部分,其余或可追回。他也说,这不是 Keplr 自己的代码被黑。两边都还没公布损失金额和钱包数量,外头流传的几百万美元、数万个地址,官方没有背书。
#Keplr #Web3Auth #钱包安全
11月6日,做嵌入式钱包和社交登录的 Web3Auth 说,自家服务出了安全问题,已暂时关掉嵌入式钱包;初步没发现 MetaMask 用户受影响。11月7日它补了一句:问题出在 Web3Auth 的基础设施,影响到部分 Keplr 在用的嵌入式钱包。
同一天,Cosmos 里常用的 Keplr 钱包官方发帖:已收到部分用谷歌或苹果登录的账户出现未经授权交易,并已同步 Web3Auth 排查。官方初步判断,用助记词或硬件钱包创建的账户不受影响;谷歌和苹果登录现已暂停。它让相关用户别再往这个账户打新钱,也别把钱包重新导入或在别处重建。
到了7日晚些时候,口径更硬了:Web3Auth 的基础设施漏洞导致部分社交登录用户私钥泄露。Keplr 正在协助保护受影响资产,还在进行中,质押和锁仓更麻烦、更慢。所以有些谷歌/苹果登录账户余额变少甚至清零,可能是防护手段(白帽回收)留下的痕迹,不都是被转走。Web3Auth 也说,已和合作方顺着攻击者同一条路径,对「还没被打到、但已经暴露」的钱包做白帽回收。
社交登录用户被建议把剩余能转的资产,搬到助记词或硬件钱包账户。官方还在做查询工具,用来确认账户是否受影响。只看 Keplr 和 Web3Auth 的官方更新,别点私信里任何「帮你找回」的链接。
Keplr 联创 Josh Lee 的初步估计是:大约两成谷歌/苹果登录账户受影响,其中真正被利用的只是一部分,其余或可追回。他也说,这不是 Keplr 自己的代码被黑。两边都还没公布损失金额和钱包数量,外头流传的几百万美元、数万个地址,官方没有背书。
#Keplr #Web3Auth #钱包安全
GOOGUS+1,10%
買不起比特幣只能買比特犬:
所有熱錢包都不要用,並移除所有㽞覽器插件
1
177
·
--
#KeplrAdvisesSocialLoginUsersToTransferAssets
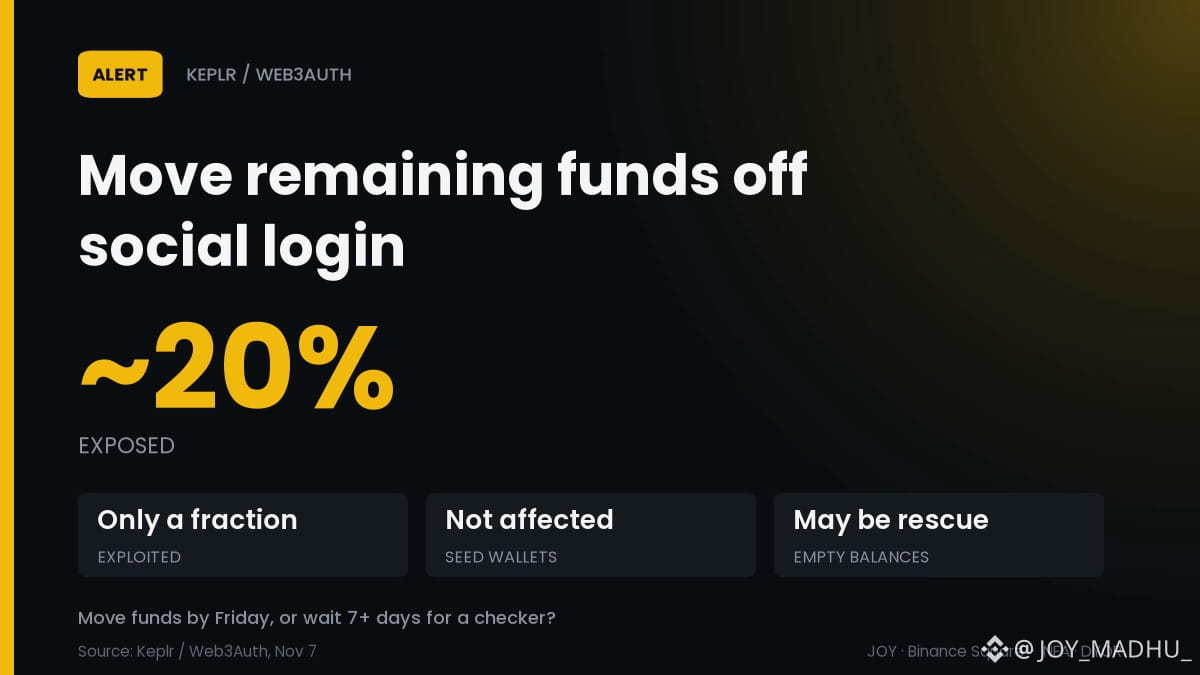
🔄 Keplr Changed Its Advice: Move What's Left Now
A Web3Auth flaw exposed some Google and Apple login keys, so Keplr now tells those users to move remaining assets.
📊 Early estimate: about 20% of social-login accounts were exposed
⚠️ Only a fraction of that 20% appears fully exploited
🏦 Seed-phrase and hardware-wallet accounts were not affected
📉 Some empty balances may be a white-hat rescue, not the theft
Zoom out: the breach sat at the login provider, not seed wallets.
Move funds by Friday, or wait 7+ days for a checker? 👇
$ATOM
#KeplrAdvisesSocialLoginUsersToTransferAssets #Keplr #Security
#KeplrAdvisesSocialLoginUsersToTransferAssets
🔄 Keplr Changed Its Advice: Move What's Left Now
A Web3Auth flaw exposed some Google and Apple login keys, so Keplr now tells those users to move remaining assets.
📊 Early estimate: about 20% of social-login accounts were exposed
⚠️ Only a fraction of that 20% appears fully exploited
🏦 Seed-phrase and hardware-wallet accounts were not affected
📉 Some empty balances may be a white-hat rescue, not the theft
Zoom out: the breach sat at the login provider, not seed wallets.
Move funds by Friday, or wait 7+ days for a checker? 👇
$ATOM
#KeplrAdvisesSocialLoginUsersToTransferAssets #Keplr #Security
🔄 Keplr Changed Its Advice: Move What's Left Now
A Web3Auth flaw exposed some Google and Apple login keys, so Keplr now tells those users to move remaining assets.
📊 Early estimate: about 20% of social-login accounts were exposed
⚠️ Only a fraction of that 20% appears fully exploited
🏦 Seed-phrase and hardware-wallet accounts were not affected
📉 Some empty balances may be a white-hat rescue, not the theft
Zoom out: the breach sat at the login provider, not seed wallets.
Move funds by Friday, or wait 7+ days for a checker? 👇
$ATOM
#KeplrAdvisesSocialLoginUsersToTransferAssets #Keplr #Security
1
·
--
في تحديث جديد عن حادثة Keplr، Web3Auth نشرت عناوين محافظ استرداد موثّقة وقالت إن بعض التحويلات الظاهرة كانت ضمن جهود الإنقاذ. لا تحكم على التحويل من شكله؛ طابق العنوان مع الحساب الرسمي وتجاهل رسائل الاسترداد الخاصة. شفتوا التحديث؟ 🛡️🔎🔐
الأكثر تداولًا على Binance وقت الرصد (13:07 إسطنبول، ترتيب تداول 24 ساعة): $BTC $ETH $BNB. متابعة عامة للسوق، ما لها علاقة سببية بالحادثة.
#Keplr #أمن_رقمي
في تحديث جديد عن حادثة Keplr، Web3Auth نشرت عناوين محافظ استرداد موثّقة وقالت إن بعض التحويلات الظاهرة كانت ضمن جهود الإنقاذ. لا تحكم على التحويل من شكله؛ طابق العنوان مع الحساب الرسمي وتجاهل رسائل الاسترداد الخاصة. شفتوا التحديث؟ 🛡️🔎🔐
الأكثر تداولًا على Binance وقت الرصد (13:07 إسطنبول، ترتيب تداول 24 ساعة): $BTC $ETH $BNB . متابعة عامة للسوق، ما لها علاقة سببية بالحادثة.
#Keplr #أمن_رقمي
الأكثر تداولًا على Binance وقت الرصد (13:07 إسطنبول، ترتيب تداول 24 ساعة): $BTC $ETH $BNB . متابعة عامة للسوق، ما لها علاقة سببية بالحادثة.
#Keplr #أمن_رقمي
69
·
--
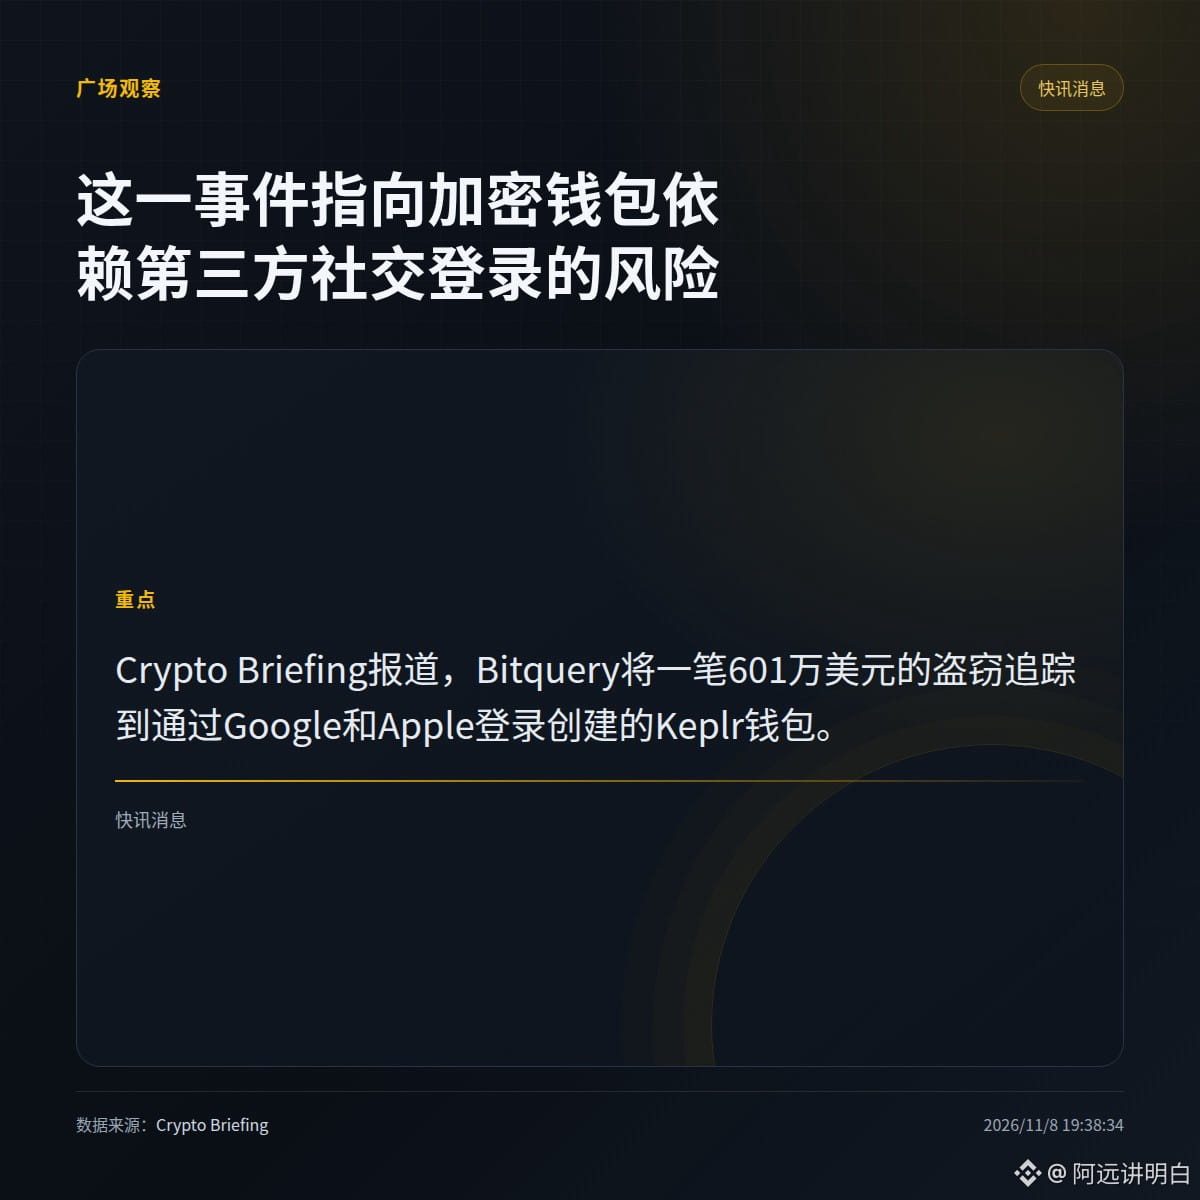
Bitquery将601万美元的盗窃追踪到用Google和Apple登录创建的Keplr钱包。
据Crypto Briefing报道,这一事件指向加密钱包依赖第三方社交登录的风险。
· 受影响的是用社交账号登录生成钱包的Keplr用户。
· 素材只给出追踪结论,热钱包的具体损失路径没有说明,不能据此推断所有社交登录钱包都有同样问题。
你创建钱包时会避开第三方社交登录吗?
#Keplr
Bitquery将601万美元的盗窃追踪到用Google和Apple登录创建的Keplr钱包。
据Crypto Briefing报道,这一事件指向加密钱包依赖第三方社交登录的风险。
· 受影响的是用社交账号登录生成钱包的Keplr用户。
· 素材只给出追踪结论,热钱包的具体损失路径没有说明,不能据此推断所有社交登录钱包都有同样问题。
你创建钱包时会避开第三方社交登录吗?
#Keplr
据Crypto Briefing报道,这一事件指向加密钱包依赖第三方社交登录的风险。
· 受影响的是用社交账号登录生成钱包的Keplr用户。
· 素材只给出追踪结论,热钱包的具体损失路径没有说明,不能据此推断所有社交登录钱包都有同样问题。
你创建钱包时会避开第三方社交登录吗?
#Keplr
11
今晚 Cosmos 圈上演真人赛跑:黑客在前面偷,白帽在后面抢,你的币在中间等宣判。
Keplr 刚认了:Web3Auth 漏洞,谷歌/苹果登录的私钥漏了,4.4 万多个钱包被牵连,链上已追踪到 601 万刀转移,社登账号约两成可能中招。官方喊所有人赶紧把剩下的钱挪到助记词钱包,慢一步余额可能直接归零,质押锁仓的还得慢慢等。
众生相:谷歌登录的连夜搬家,手抖得助记词都抄错行;助记词/硬件钱包的淡定吃瓜:早说了别图省事;最懵的是分不清白帽黑帽的,钱包钱少了都不知道该谢谁。
$ATOM 1.37 块、7 天跌 8.8%,$INJ 8.2 块、5 天还涨 17.8%,同一个救援名单,两个走法。
站队:A 先跑为敬,等白帽黑帽分出胜负再说 / B 恐慌砸出来的才是便宜,$ATOM 跌破 1.3 就接
#Keplr #Web3Auth #钱包安全
今晚 Cosmos 圈上演真人赛跑:黑客在前面偷,白帽在后面抢,你的币在中间等宣判。
Keplr 刚认了:Web3Auth 漏洞,谷歌/苹果登录的私钥漏了,4.4 万多个钱包被牵连,链上已追踪到 601 万刀转移,社登账号约两成可能中招。官方喊所有人赶紧把剩下的钱挪到助记词钱包,慢一步余额可能直接归零,质押锁仓的还得慢慢等。
众生相:谷歌登录的连夜搬家,手抖得助记词都抄错行;助记词/硬件钱包的淡定吃瓜:早说了别图省事;最懵的是分不清白帽黑帽的,钱包钱少了都不知道该谢谁。
$ATOM 1.37 块、7 天跌 8.8%,$INJ 8.2 块、5 天还涨 17.8%,同一个救援名单,两个走法。
站队:A 先跑为敬,等白帽黑帽分出胜负再说 / B 恐慌砸出来的才是便宜,$ATOM 跌破 1.3 就接
#Keplr #Web3Auth #钱包安全
Keplr 刚认了:Web3Auth 漏洞,谷歌/苹果登录的私钥漏了,4.4 万多个钱包被牵连,链上已追踪到 601 万刀转移,社登账号约两成可能中招。官方喊所有人赶紧把剩下的钱挪到助记词钱包,慢一步余额可能直接归零,质押锁仓的还得慢慢等。
众生相:谷歌登录的连夜搬家,手抖得助记词都抄错行;助记词/硬件钱包的淡定吃瓜:早说了别图省事;最懵的是分不清白帽黑帽的,钱包钱少了都不知道该谢谁。
$ATOM 1.37 块、7 天跌 8.8%,$INJ 8.2 块、5 天还涨 17.8%,同一个救援名单,两个走法。
站队:A 先跑为敬,等白帽黑帽分出胜负再说 / B 恐慌砸出来的才是便宜,$ATOM 跌破 1.3 就接
#Keplr #Web3Auth #钱包安全

Keplr这次被掏,别光盯着Keplr骂。
X上最新的说法:至少600万美元,涉及44000多个Cosmos钱包,全是用Google/Apple登录建的号,源头在Web3Auth。这个登录服务2025年6月就归Consensys了,也就是MetaMask的母公司。Web3Auth自己发的说明是“没有证据显示MetaMask用户受影响”。
这句话说得很漂亮,但它回避了真正的问题:除了Keplr,还有多少钱包和应用接的是同一套社交登录?到现在没人给出清单。Keplr自己都是隔了大约7.5小时才站出来说它是其中之一。
我自己粗算了一下,600万摊到44000个钱包,平均一个才136刀左右。被偷的基本都是图方便、不想抄助记词的新手小号,最没能力自己查链上的那批人。
还有更离谱的,CoinBureau的预警帖底下,马上有ICP喊单号全大写来推“Internet Identity”。别人钱包刚被掏空,他就过来卖下一个登录方案。
所谓“用邮箱就能登录的非托管钱包”,本质上是把私钥的安全外包给了一家你根本没听说过的中间商。方便是真方便,出了事找谁也是真找不到。
#Keplr #钱包安全
Keplr这次被掏,别光盯着Keplr骂。
X上最新的说法:至少600万美元,涉及44000多个Cosmos钱包,全是用Google/Apple登录建的号,源头在Web3Auth。这个登录服务2025年6月就归Consensys了,也就是MetaMask的母公司。Web3Auth自己发的说明是“没有证据显示MetaMask用户受影响”。
这句话说得很漂亮,但它回避了真正的问题:除了Keplr,还有多少钱包和应用接的是同一套社交登录?到现在没人给出清单。Keplr自己都是隔了大约7.5小时才站出来说它是其中之一。
我自己粗算了一下,600万摊到44000个钱包,平均一个才136刀左右。被偷的基本都是图方便、不想抄助记词的新手小号,最没能力自己查链上的那批人。
还有更离谱的,CoinBureau的预警帖底下,马上有ICP喊单号全大写来推“Internet Identity”。别人钱包刚被掏空,他就过来卖下一个登录方案。
所谓“用邮箱就能登录的非托管钱包”,本质上是把私钥的安全外包给了一家你根本没听说过的中间商。方便是真方便,出了事找谁也是真找不到。
#Keplr #钱包安全
X上最新的说法:至少600万美元,涉及44000多个Cosmos钱包,全是用Google/Apple登录建的号,源头在Web3Auth。这个登录服务2025年6月就归Consensys了,也就是MetaMask的母公司。Web3Auth自己发的说明是“没有证据显示MetaMask用户受影响”。
这句话说得很漂亮,但它回避了真正的问题:除了Keplr,还有多少钱包和应用接的是同一套社交登录?到现在没人给出清单。Keplr自己都是隔了大约7.5小时才站出来说它是其中之一。
我自己粗算了一下,600万摊到44000个钱包,平均一个才136刀左右。被偷的基本都是图方便、不想抄助记词的新手小号,最没能力自己查链上的那批人。
还有更离谱的,CoinBureau的预警帖底下,马上有ICP喊单号全大写来推“Internet Identity”。别人钱包刚被掏空,他就过来卖下一个登录方案。
所谓“用邮箱就能登录的非托管钱包”,本质上是把私钥的安全外包给了一家你根本没听说过的中间商。方便是真方便,出了事找谁也是真找不到。
#Keplr #钱包安全
5
·
--
#Keplr建议社交登录用户转移资产
警告发出之后,86% 的钱包才被清空
$AMZNB $TSMB
Keplr 建议社交登录用户转移资产,这句话不是预防性的,是事后止损。
链上数据显示:攻击者从 44,000+ 个通过 Google/Apple 登录的 Keplr 钱包中拿走了至少 600 万美元,涉及 8 条 Cosmos 链。Keplr 在 11 月 7 日 04:38 UTC 发出警告,但最大的一波扫荡发生在警告发出两小时之后,规模是首波的六倍。按钱包数算,86% 的受害者是在看到警告之后才失去资金的。
原因不复杂:私钥已经泄露,暂停登录功能拦不住已经持有钥匙的人。“暂停”保护的是尚未泄露的账户,保护不了已经泄露的。
#Keplr #Web3安全 #Cosmos
{future}(BNBUSDT)
{web3_wallet_create}(560xc6bff31bbfa84d3c05ad61d8ec47be8b31517777)
#Keplr建议社交登录用户转移资产
警告发出之后,86% 的钱包才被清空
$AMZNB $TSMB
Keplr 建议社交登录用户转移资产,这句话不是预防性的,是事后止损。
链上数据显示:攻击者从 44,000+ 个通过 Google/Apple 登录的 Keplr 钱包中拿走了至少 600 万美元,涉及 8 条 Cosmos 链。Keplr 在 11 月 7 日 04:38 UTC 发出警告,但最大的一波扫荡发生在警告发出两小时之后,规模是首波的六倍。按钱包数算,86% 的受害者是在看到警告之后才失去资金的。
原因不复杂:私钥已经泄露,暂停登录功能拦不住已经持有钥匙的人。“暂停”保护的是尚未泄露的账户,保护不了已经泄露的。
#Keplr #Web3安全 #Cosmos
警告发出之后,86% 的钱包才被清空
$AMZNB $TSMB
Keplr 建议社交登录用户转移资产,这句话不是预防性的,是事后止损。
链上数据显示:攻击者从 44,000+ 个通过 Google/Apple 登录的 Keplr 钱包中拿走了至少 600 万美元,涉及 8 条 Cosmos 链。Keplr 在 11 月 7 日 04:38 UTC 发出警告,但最大的一波扫荡发生在警告发出两小时之后,规模是首波的六倍。按钱包数算,86% 的受害者是在看到警告之后才失去资金的。
原因不复杂:私钥已经泄露,暂停登录功能拦不住已经持有钥匙的人。“暂停”保护的是尚未泄露的账户,保护不了已经泄露的。
#Keplr #Web3安全 #Cosmos
166

·
--
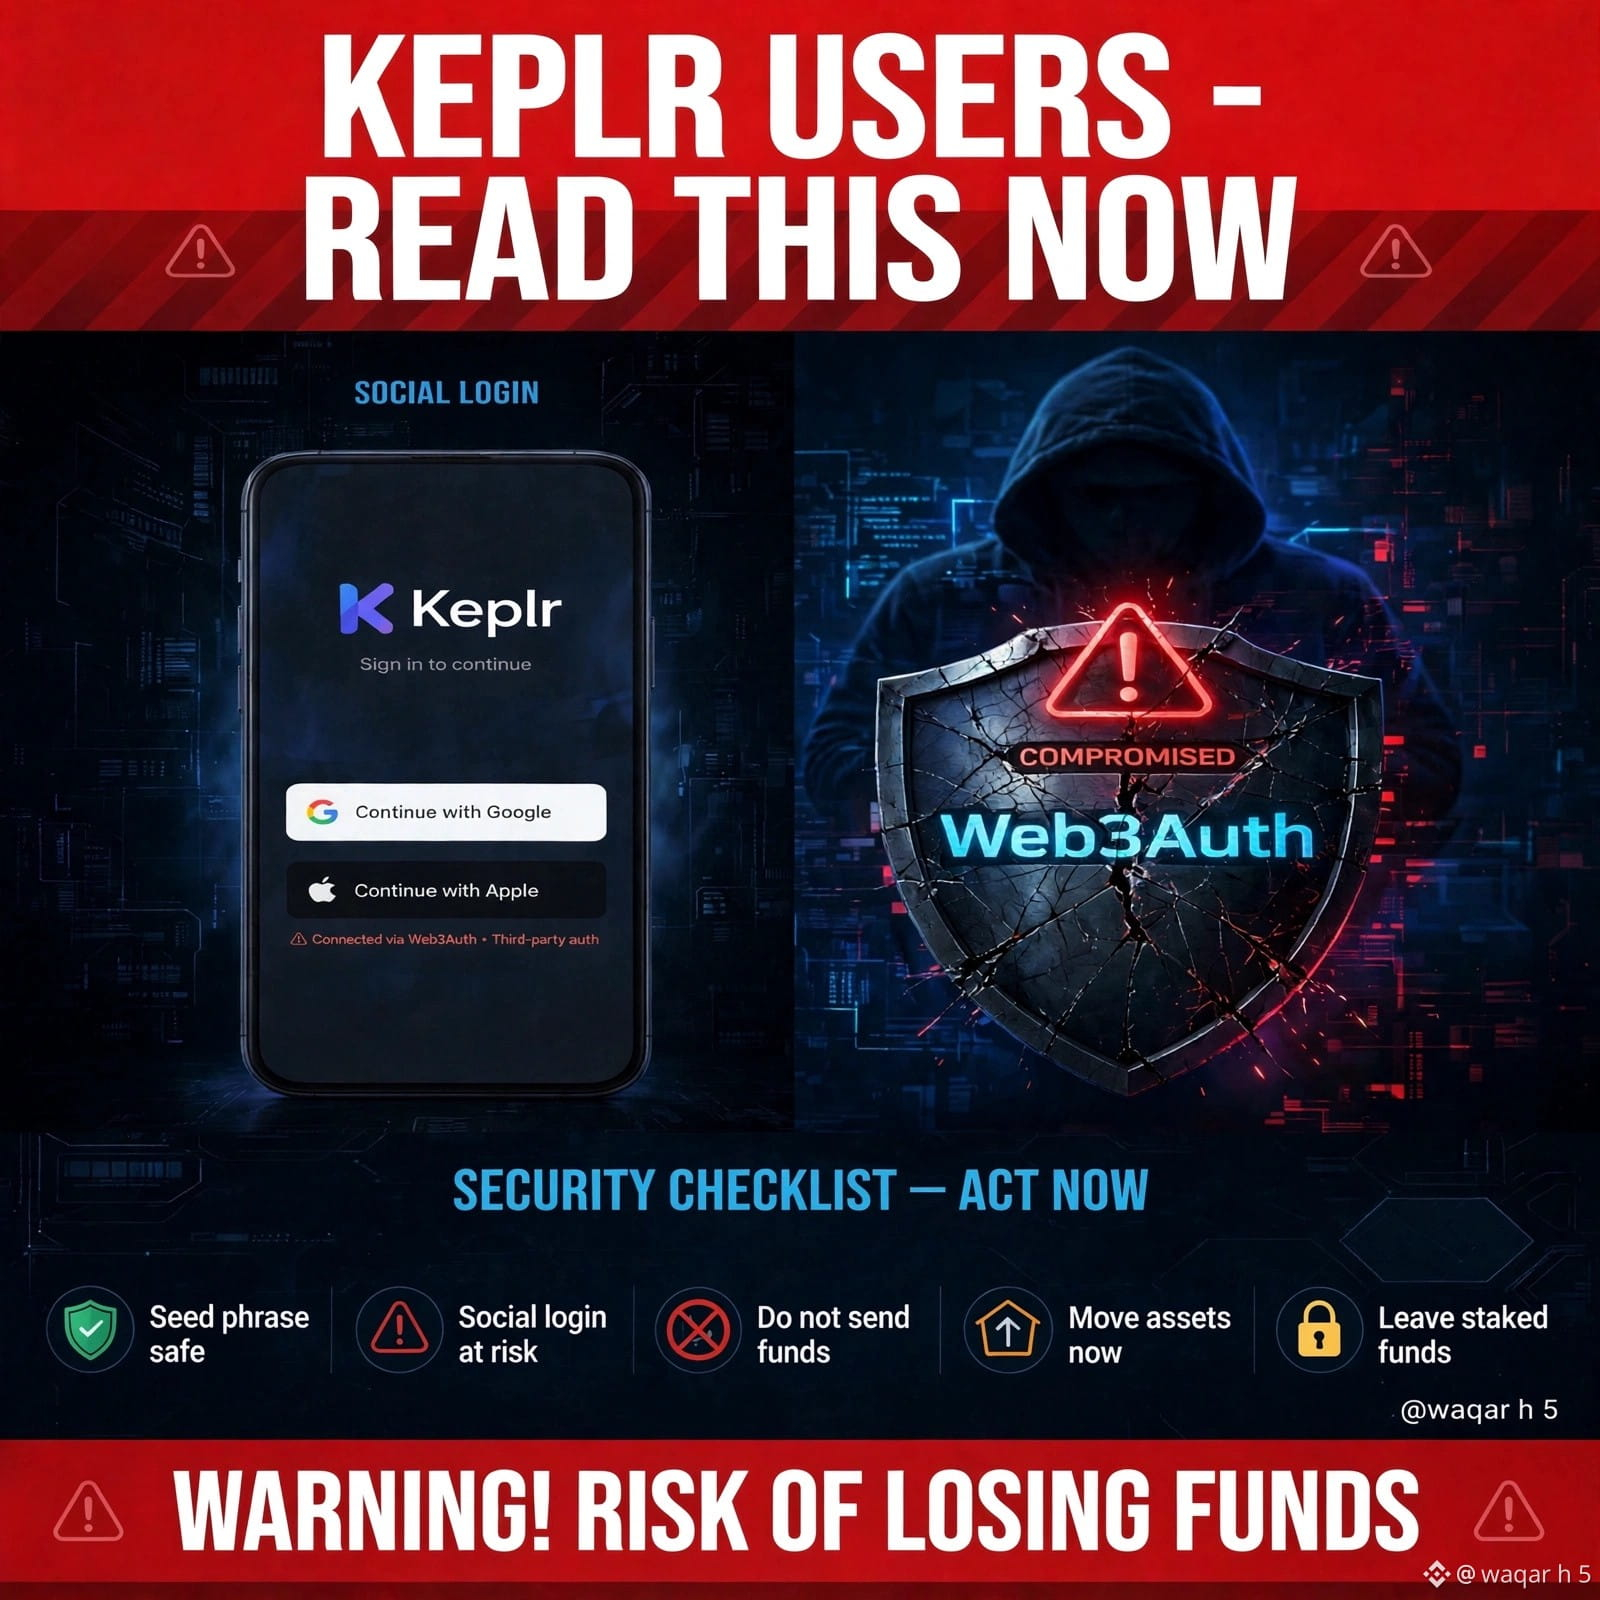
🚨 URGENT: Keplr Security Alert! 🚨
If you logged in to Keplr with Google / Apple — READ THIS!
A Web3Auth vulnerability leaked private keys for some social login users. Your funds may be at risk!
✅ DO THIS NOW:
1. STOP sending funds to old wallet
2. MOVE assets to a new wallet with seed phrase
3. USE hardware wallet for serious funds
Don't wait — Secure your bags first!
#keplr #CryptoSecurity #SecurityAlert
#KeplrAdvisesSocialLoginUsersToTransferAssets
🚨 URGENT: Keplr Security Alert! 🚨
If you logged in to Keplr with Google / Apple — READ THIS!
A Web3Auth vulnerability leaked private keys for some social login users. Your funds may be at risk!
✅ DO THIS NOW:
1. STOP sending funds to old wallet
2. MOVE assets to a new wallet with seed phrase
3. USE hardware wallet for serious funds
Don't wait — Secure your bags first!
#keplr #CryptoSecurity #SecurityAlert
#KeplrAdvisesSocialLoginUsersToTransferAssets
If you logged in to Keplr with Google / Apple — READ THIS!
A Web3Auth vulnerability leaked private keys for some social login users. Your funds may be at risk!
✅ DO THIS NOW:
1. STOP sending funds to old wallet
2. MOVE assets to a new wallet with seed phrase
3. USE hardware wallet for serious funds
Don't wait — Secure your bags first!
#keplr #CryptoSecurity #SecurityAlert
#KeplrAdvisesSocialLoginUsersToTransferAssets
4
175

·
--
Keplr社交登录钱包出事:你的私钥到底在谁手里?
如果你的Keplr钱包是点“用Google/Apple登录”创建的,这条要看。
Keplr官方11月7日称,收到部分用Google或Apple登录创建的账户出现未授权转账的报告;随后Web3Auth确认,其基础设施存在安全问题,影响Keplr使用的部分嵌入式钱包。Keplr后续说明里直接用了“私钥泄露”这个说法。
几件事分清:
1. 用助记词或硬件钱包创建的Keplr钱包,官方称不受影响。
2. Google/Apple登录已暂停。Web3Auth称已和合作方对“有漏洞但尚未被盗”的钱包做白帽转移,走的是和攻击者相同的路径;所以有些账户余额变少甚至清空,可能是救援,不一定是被盗。质押和锁仓资产处理更慢。
3. 两方目前都没公布受影响钱包数和损失金额。
官方给可能受影响用户的建议:别再往该账户转新资金,把剩余流动资产转到助记词或硬件钱包账户;只信Keplr和Web3Auth官方账号,私信里“帮你恢复”的链接一律按钓鱼处理。
“免助记词”省掉的是记12个词的麻烦,不是风险——钥匙只是换了个地方放。用社交登录前先问一句:私钥由谁生成、存在哪、出事时谁能动它。
#Keplr #钱包安全 #Web3
Keplr社交登录钱包出事:你的私钥到底在谁手里?
如果你的Keplr钱包是点“用Google/Apple登录”创建的,这条要看。
Keplr官方11月7日称,收到部分用Google或Apple登录创建的账户出现未授权转账的报告;随后Web3Auth确认,其基础设施存在安全问题,影响Keplr使用的部分嵌入式钱包。Keplr后续说明里直接用了“私钥泄露”这个说法。
几件事分清:
1. 用助记词或硬件钱包创建的Keplr钱包,官方称不受影响。
2. Google/Apple登录已暂停。Web3Auth称已和合作方对“有漏洞但尚未被盗”的钱包做白帽转移,走的是和攻击者相同的路径;所以有些账户余额变少甚至清空,可能是救援,不一定是被盗。质押和锁仓资产处理更慢。
3. 两方目前都没公布受影响钱包数和损失金额。
官方给可能受影响用户的建议:别再往该账户转新资金,把剩余流动资产转到助记词或硬件钱包账户;只信Keplr和Web3Auth官方账号,私信里“帮你恢复”的链接一律按钓鱼处理。
“免助记词”省掉的是记12个词的麻烦,不是风险——钥匙只是换了个地方放。用社交登录前先问一句:私钥由谁生成、存在哪、出事时谁能动它。
#Keplr #钱包安全 #Web3
如果你的Keplr钱包是点“用Google/Apple登录”创建的,这条要看。
Keplr官方11月7日称,收到部分用Google或Apple登录创建的账户出现未授权转账的报告;随后Web3Auth确认,其基础设施存在安全问题,影响Keplr使用的部分嵌入式钱包。Keplr后续说明里直接用了“私钥泄露”这个说法。
几件事分清:
1. 用助记词或硬件钱包创建的Keplr钱包,官方称不受影响。
2. Google/Apple登录已暂停。Web3Auth称已和合作方对“有漏洞但尚未被盗”的钱包做白帽转移,走的是和攻击者相同的路径;所以有些账户余额变少甚至清空,可能是救援,不一定是被盗。质押和锁仓资产处理更慢。
3. 两方目前都没公布受影响钱包数和损失金额。
官方给可能受影响用户的建议:别再往该账户转新资金,把剩余流动资产转到助记词或硬件钱包账户;只信Keplr和Web3Auth官方账号,私信里“帮你恢复”的链接一律按钓鱼处理。
“免助记词”省掉的是记12个词的麻烦,不是风险——钥匙只是换了个地方放。用社交登录前先问一句:私钥由谁生成、存在哪、出事时谁能动它。
#Keplr #钱包安全 #Web3
4

·
--
上周币安被黑全网喊"自托管",这周自托管这边自己翻车——Keplr用Google/Apple社交登录建的账户遭未授权转账,官方已暂停社交登录,正跟Web3Auth排查。助记词和硬件钱包用户没事,Akash团队催人把$AKT挪去纯自托管钱包,质押户有21天窗口配合救援。
本质说白了:社交登录方便是真方便,但你把恢复私钥的链路托付给了第三方。上周的病叫"交易所帮你保管",这周叫"登录方式帮你保管",名字换了病根一样——钥匙多过一道手就多一道雷。助记词抄下来锁抽屉、大额上硬件钱包,土是土,活着。
AI侧周末也没停:Marvell全股票吞下Lumentum,隐含企业价值1150亿刀,光模块肥肉打包带走;微软嫌Oracle机房里的英伟达芯片过时,逐步退租重审外部云承诺;Intel更惨,Q4跌57%,标普500里垫底。AI故事内部在洗牌,钱从讲概念的流向能交货的。
排雷提醒:霍尔木兹油轮接连触雷,胡塞称打了Aramco在利雅得和Khurais的设施,11月9日新月夜加特朗普的8周窗口还悬着。周末薄流动性,仓位比观点值钱。
$AKT $MRVL $INTC
NFA DYOR
#比特币 #Keplr #安全事件 #AI #加密货币
上周币安被黑全网喊"自托管",这周自托管这边自己翻车——Keplr用Google/Apple社交登录建的账户遭未授权转账,官方已暂停社交登录,正跟Web3Auth排查。助记词和硬件钱包用户没事,Akash团队催人把$AKT 挪去纯自托管钱包,质押户有21天窗口配合救援。
本质说白了:社交登录方便是真方便,但你把恢复私钥的链路托付给了第三方。上周的病叫"交易所帮你保管",这周叫"登录方式帮你保管",名字换了病根一样——钥匙多过一道手就多一道雷。助记词抄下来锁抽屉、大额上硬件钱包,土是土,活着。
AI侧周末也没停:Marvell全股票吞下Lumentum,隐含企业价值1150亿刀,光模块肥肉打包带走;微软嫌Oracle机房里的英伟达芯片过时,逐步退租重审外部云承诺;Intel更惨,Q4跌57%,标普500里垫底。AI故事内部在洗牌,钱从讲概念的流向能交货的。
排雷提醒:霍尔木兹油轮接连触雷,胡塞称打了Aramco在利雅得和Khurais的设施,11月9日新月夜加特朗普的8周窗口还悬着。周末薄流动性,仓位比观点值钱。
$AKT $MRVL $INTC
NFA DYOR
#比特币 #Keplr #安全事件 #AI #加密货币
本质说白了:社交登录方便是真方便,但你把恢复私钥的链路托付给了第三方。上周的病叫"交易所帮你保管",这周叫"登录方式帮你保管",名字换了病根一样——钥匙多过一道手就多一道雷。助记词抄下来锁抽屉、大额上硬件钱包,土是土,活着。
AI侧周末也没停:Marvell全股票吞下Lumentum,隐含企业价值1150亿刀,光模块肥肉打包带走;微软嫌Oracle机房里的英伟达芯片过时,逐步退租重审外部云承诺;Intel更惨,Q4跌57%,标普500里垫底。AI故事内部在洗牌,钱从讲概念的流向能交货的。
排雷提醒:霍尔木兹油轮接连触雷,胡塞称打了Aramco在利雅得和Khurais的设施,11月9日新月夜加特朗普的8周窗口还悬着。周末薄流动性,仓位比观点值钱。
$AKT $MRVL $INTC
NFA DYOR
#比特币 #Keplr #安全事件 #AI #加密货币
346
·
--
说个可能得罪人的看法:“用谷歌/苹果账号一键登录钱包”,本质上就是把钥匙交给第三方保管。
Keplr 今天凌晨说,部分用 Google/Apple 登录创建的账户出现了未授权转账,登录已暂停。据说是背后的 Web3Auth 出了安全事件,创始人早期估计约 20% 的社交登录账户受影响,被真正动用的只是一部分(估计,待确认)。用助记词或硬件钱包的不受影响。
我个人觉得,方便和自己掌握私钥,真的只能选一个。如果你有用社交登录的钱包,先别往里转新钱,也别急着在别处重新导入,更别点任何“帮你找回”的私信。
你们钱包里有多少是社交登录建的?说实话,我现在想去清点一遍。DYOR
#自托管 #钱包安全 #Keplr
说个可能得罪人的看法:“用谷歌/苹果账号一键登录钱包”,本质上就是把钥匙交给第三方保管。
Keplr 今天凌晨说,部分用 Google/Apple 登录创建的账户出现了未授权转账,登录已暂停。据说是背后的 Web3Auth 出了安全事件,创始人早期估计约 20% 的社交登录账户受影响,被真正动用的只是一部分(估计,待确认)。用助记词或硬件钱包的不受影响。
我个人觉得,方便和自己掌握私钥,真的只能选一个。如果你有用社交登录的钱包,先别往里转新钱,也别急着在别处重新导入,更别点任何“帮你找回”的私信。
你们钱包里有多少是社交登录建的?说实话,我现在想去清点一遍。DYOR
#自托管 #钱包安全 #Keplr
Keplr 今天凌晨说,部分用 Google/Apple 登录创建的账户出现了未授权转账,登录已暂停。据说是背后的 Web3Auth 出了安全事件,创始人早期估计约 20% 的社交登录账户受影响,被真正动用的只是一部分(估计,待确认)。用助记词或硬件钱包的不受影响。
我个人觉得,方便和自己掌握私钥,真的只能选一个。如果你有用社交登录的钱包,先别往里转新钱,也别急着在别处重新导入,更别点任何“帮你找回”的私信。
你们钱包里有多少是社交登录建的?说实话,我现在想去清点一遍。DYOR
#自托管 #钱包安全 #Keplr
AAPL-0,15%
GOOGUS+1,10%
73
Войдите, чтобы посмотреть больше материала
Присоединяйтесь к пользователям криптовалют по всему миру на Binance Square
⚡️ Получайте новейшую и полезную информацию о криптоактивах.
💬 Нам доверяет крупнейшая в мире криптобиржа.
👍 Получите достоверные аналитические данные от верифицированных создателей контента.
Эл. почта/номер телефона
В тренде
1
#BinanceReopensWithdrawalsForHYPE&APT
Просмотров: 10,236
267 обсуждают
2
#SouthKoreaDraftLawTargets15To20%ShareholderCap
Просмотров: 16,054
209 обсуждают
3
#TradFiForBeginners
Просмотров: 124,077
1,308 обсуждают
4
#KeplrAdvisesSocialLoginUsersToTransferAssets
Просмотров: 15,876
274 обсуждают
5
#TetherPlans€28.8MForJuventusCapitalIncrease
Просмотров: 8,512
210 обсуждают
6
#JobsReportRaisesHikeOdds
Просмотров: 719,632
4,158 обсуждают
7
#CPITestsDecemberRateOutlook
Просмотров: 265,957
1,690 обсуждают
8
#US Data Center Rules May Constrain AI Expansion
Просмотров: 104,685
253 обсуждают
9
#ARKPlans14ThematicETFsCoveringAIAndTokenizedMarkets
Просмотров: 6,982
86 обсуждают
10
#WillAnthropicListOnTime
Просмотров: 233,092
1,789 обсуждают