
#hackeo
hackeo
Просмотров: 72,310
44 обсуждают
Популярные
Новые

Статья
Binance explica cómo le robaron: paquetes manipulados, una falsa entrevista de trabajo y una herramienta interna de IABinance ha publicado su informe inicial sobre el ataque del 29 de octubre. Cifra el impacto en unos 6.340 millones de dólares, de los que unos 2.850 millones están congelados o interceptados, «sujeto a conciliación y a la volatilidad de precios». Según el informe, a 31 de octubre había repuesto el 98 % de los tokens afectados y asumirá la pérdida, no sus usuarios.
Cómo se preparó el ataque, según Binance:
🔹 Junio: un ingeniero del equipo de monederos instaló un paquete de Homebrew manipulado al buscar una herramienta de programación con IA.
🔹 Septiembre: otro ingeniero fue contactado en una plataforma de empleo legítima. Tras dos entrevistas falsas, descargó una «tarea» con un repositorio de código malicioso en su ordenador de trabajo.
🔹 20 de octubre: el atacante usó una herramienta interna de IA para llegar a otros ingenieros.
🔹 29 de octubre: desde el equipo de uno de ellos, con credenciales robadas, desplegó un contenedor y lanzó el script.
Con acceso al servicio interno de firma de monederos, usó el mecanismo EIP-7702 de Ethereum para dar a un contrato suyo permisos parciales sobre un monedero caliente. Suspender las retiradas no bastó: esas autorizaciones seguían activas en la cadena y hubo que revocarlas con un procedimiento especial.
Binance cita la alerta del FBI que atribuye el ataque a Corea del Norte y dice haber detectado 57 casos sospechosos vinculados a ese país en 2026. Anuncia una auditoría de ciberseguridad independiente, más detección con IA y un fondo de investigación en seguridad.
Más información en territorioblockchain.com
#Binance #Ciberseguridad #Hackeo
Binance explica cómo le robaron: paquetes manipulados, una falsa entrevista de trabajo y una herramienta interna de IA
Binance ha publicado su informe inicial sobre el ataque del 29 de octubre. Cifra el impacto en unos 6.340 millones de dólares, de los que unos 2.850 millones están congelados o interceptados, «sujeto a conciliación y a la volatilidad de precios». Según el informe, a 31 de octubre había repuesto el 98 % de los tokens afectados y asumirá la pérdida, no sus usuarios.
Cómo se preparó el ataque, según Binance:
🔹 Junio: un ingeniero del equipo de monederos instaló un paquete de Homebrew manipulado al buscar una herramienta de programación con IA.
🔹 Septiembre: otro ingeniero fue contactado en una plataforma de empleo legítima. Tras dos entrevistas falsas, descargó una «tarea» con un repositorio de código malicioso en su ordenador de trabajo.
🔹 20 de octubre: el atacante usó una herramienta interna de IA para llegar a otros ingenieros.
🔹 29 de octubre: desde el equipo de uno de ellos, con credenciales robadas, desplegó un contenedor y lanzó el script.
Con acceso al servicio interno de firma de monederos, usó el mecanismo EIP-7702 de Ethereum para dar a un contrato suyo permisos parciales sobre un monedero caliente. Suspender las retiradas no bastó: esas autorizaciones seguían activas en la cadena y hubo que revocarlas con un procedimiento especial.
Binance cita la alerta del FBI que atribuye el ataque a Corea del Norte y dice haber detectado 57 casos sospechosos vinculados a ese país en 2026. Anuncia una auditoría de ciberseguridad independiente, más detección con IA y un fondo de investigación en seguridad.
Más información en territorioblockchain.com
#Binance #Ciberseguridad #Hackeo
Cómo se preparó el ataque, según Binance:
🔹 Junio: un ingeniero del equipo de monederos instaló un paquete de Homebrew manipulado al buscar una herramienta de programación con IA.
🔹 Septiembre: otro ingeniero fue contactado en una plataforma de empleo legítima. Tras dos entrevistas falsas, descargó una «tarea» con un repositorio de código malicioso en su ordenador de trabajo.
🔹 20 de octubre: el atacante usó una herramienta interna de IA para llegar a otros ingenieros.
🔹 29 de octubre: desde el equipo de uno de ellos, con credenciales robadas, desplegó un contenedor y lanzó el script.
Con acceso al servicio interno de firma de monederos, usó el mecanismo EIP-7702 de Ethereum para dar a un contrato suyo permisos parciales sobre un monedero caliente. Suspender las retiradas no bastó: esas autorizaciones seguían activas en la cadena y hubo que revocarlas con un procedimiento especial.
Binance cita la alerta del FBI que atribuye el ataque a Corea del Norte y dice haber detectado 57 casos sospechosos vinculados a ese país en 2026. Anuncia una auditoría de ciberseguridad independiente, más detección con IA y un fondo de investigación en seguridad.
Más información en territorioblockchain.com
#Binance #Ciberseguridad #Hackeo
2
5.7k


·
--
El exchange brasileño Mercado Bitcoin ha detenido las operaciones de retiro después de ser hackeado por unos $40 millones.
Esta noticia puede afectar a los traders que tienen cuentas en Mercado Bitcoin, ya que pueden tener problemas para retirar sus fondos.
La seguridad de los exchanges es un tema crucial para todos los traders, ya que cualquier debilidad en la protección de los fondos puede resultar en pérdidas importantes.
¿Cómo creen que deberían responder los exchanges ante situaciones de hackeo y qué medidas deberían implementar para prevenirlos?
#MercadoBitcoin #Hackeo #SeguridadEnCriptos #TradingDeCripto
El exchange brasileño Mercado Bitcoin ha detenido las operaciones de retiro después de ser hackeado por unos $40 millones.
Esta noticia puede afectar a los traders que tienen cuentas en Mercado Bitcoin, ya que pueden tener problemas para retirar sus fondos.
La seguridad de los exchanges es un tema crucial para todos los traders, ya que cualquier debilidad en la protección de los fondos puede resultar en pérdidas importantes.
¿Cómo creen que deberían responder los exchanges ante situaciones de hackeo y qué medidas deberían implementar para prevenirlos?
#MercadoBitcoin #Hackeo #SeguridadEnCriptos #TradingDeCripto
Esta noticia puede afectar a los traders que tienen cuentas en Mercado Bitcoin, ya que pueden tener problemas para retirar sus fondos.
La seguridad de los exchanges es un tema crucial para todos los traders, ya que cualquier debilidad en la protección de los fondos puede resultar en pérdidas importantes.
¿Cómo creen que deberían responder los exchanges ante situaciones de hackeo y qué medidas deberían implementar para prevenirlos?
#MercadoBitcoin #Hackeo #SeguridadEnCriptos #TradingDeCripto
3
12.3k
Статья
BINANCE: CRONOLOGÍA COMPLETA DEL ATAQUE QUE SACUDIÓ AL MUNDO CRIPTO¿Te imaginás que una sola computadora comprometida pueda convertirse en una puerta de entrada para sustraer miles de millones de dólares de una de las plataformas de criptomonedas más grandes del planeta?
Eso es precisamente lo que Binance comenzó a investigar después del ataque del 29 de octubre de 2026.
Pero la historia es mucho más compleja. Y lo verdaderamente inquietante no es solamente el dinero robado, sino cómo los atacantes consiguieron que sistemas legítimos autorizaran operaciones fraudulentas.
Voy a reconstruir lo ocurrido, paso a paso, siguiendo las investigaciones técnicas y los movimientos registrados en blockchain.
// Los horarios corresponden a ARGENTINA //
28 DE OCTUBRE. COMIENZAN LOS PREPARATIVOS.
Al menos 36 horas antes del robo, los atacantes ya estaban preparando su infraestructura.
Financiaron una billetera operativa mediante pequeños retiros de Tornado Cash, un protocolo que dificulta rastrear el origen de las criptomonedas.
El 29 de octubre desplegaron código malicioso y realizaron pruebas utilizando billeteras bajo su propio control.
No estaban improvisando. Habían ensayado el mecanismo que posteriormente utilizarían contra Binance.
PERO ¿CÓMO CONSIGUIERON ENTRAR A SU INFRAESTRUCTURA?
Acá aparece uno de los datos más importantes.
Binance reconoció oficialmente que su investigación inicial apuntaba a una posible computadora portátil comprometida de un ingeniero DevOps.
¿Y qué significa eso?
Un ingeniero DevOps trabaja con sistemas que permiten administrar, ejecutar y automatizar servicios informáticos.
Según la hipótesis inicial de Binance, el compromiso de esa computadora habría permitido al atacante acceder a un contenedor de servicio y enviar instrucciones de retiro no autorizadas.
Un contenedor es un entorno donde se ejecuta un programa o servicio. En este caso, el problema habría sido que los delincuentes consiguieron utilizar infraestructura interna para solicitar operaciones que nunca debieron autorizarse.
Sin embargo, Binance todavía no confirmó cómo se comprometió la computadora ni cuándo ocurrió. Tampoco identificó públicamente el malware, las credenciales o la vulnerabilidad que pudieron haberse utilizado.
Y posteriormente reconoció que había encontrado otros puntos de intrusión...
29 DE OCTUBRE. 17:05. COMIENZA EL ROBO.
Cinco billeteras vinculadas a Binance transfieren aproximadamente 233 millones de XRP hacia una dirección controlada por los atacantes.
A las 17:10 aparecen movimientos en Solana y otras redes.
Pero lo más grave estaba por suceder.
17:20. EL ATAQUE SE MULTIPLICA.
Una billetera de Bitcoin de Binance transfiere 18.270 BTC hacia una dirección del atacante.
Al mismo tiempo, en Ethereum, los delincuentes utilizan una funcionalidad legítima denominada EIP-7702.
Esta permite que una billetera autorice la ejecución de código de un contrato inteligente.
¿Y qué hicieron?
Presentaron 50 autorizaciones criptográficas previamente firmadas por una billetera de Binance.
Cada autorización correspondía a un número diferente del contador de transacciones de esa billetera, conocido como nonce.
Prepararon 50 valores consecutivos porque ese contador cambiaba constantemente.
Cuando enviaron las autorizaciones, una coincidió con el valor vigente....
UNA SOLA FUE SUFICIENTE.
La billetera quedó delegada a un contrato inteligente controlado por los atacantes, diseñado para transferir los fondos siguiendo sus instrucciones.
17:22. OTRA RED COMPROMETIDA.
En Tron salen aproximadamente 612 millones de USDT y 46 millones de TRX.
Y entonces llega el momento decisivo.
17:24:23. EL VACIAMIENTO PRINCIPAL.
Apenas 3 minutos y 24 segundos después de la delegación en Ethereum, los atacantes ejecutan una operación que transfiere 167.464 ETH y 63 tokens diferentes, incluidos más de 1.600 millones de USDT.
Todo mediante una única transacción.
Segundos después, otra billetera de Binance realiza nuevas transferencias no autorizadas.
Pero hay algo todavía más preocupante... La delegación maliciosa seguía activa.
Eso significaba que, si ingresaban nuevos fondos a esa billetera, los delincuentes podían volver a retirarlos.
Y así ocurrió.
A las 17:41 se registra otra ejecución del contrato, seguida de nuevas operaciones durante las horas posteriores.
¿QUÉ NOS DICE TODO ESTO?
Que el incidente no puede explicarse simplemente como el robo de una contraseña.
Las transferencias realizadas en distintas blockchains tenían firmas criptográficas válidas.
La investigación de TRM Labs considera que los atacantes probablemente consiguieron hacer que la infraestructura de firma de las billeteras calientes de Binance autorizara transacciones elegidas por ellos.
Esto es fundamental.
Una cosa es robar una clave privada. Otra, conseguir que el sistema legítimo encargado de utilizarla firme operaciones fraudulentas.
Binance sostiene que todavía no encontró evidencia de filtración de claves privadas.
17:57. COMIENZA LA RESPUESTA.
World Liberty Financial ejecuta un primer congelamiento de tokens WLFI.
A las 18:01, Tether congela fondos USDT vinculados al ataque.
A las 18:04, Circle bloquea aproximadamente 823 millones de USDC.
Los delincuentes intentan adelantarse a estas medidas convirtiendo stablecoins en otros activos, principalmente ETH.
¿Por qué?
Porque los emisores de determinadas stablecoins pueden congelar sus tokens. Bitcoin y Ether, en cambio, no tienen un emisor central con esa misma facultad.
19:33. BINANCE SUSPENDE LOS RETIROS.
Según los reportes recopilados por Bitquery, la plataforma interrumpe los retiros mientras investiga el incidente.
Sin embargo, la actividad maliciosa todavía no había terminado.
A las 20:05 aparecen movimientos de una segunda oleada en Avalanche y Polygon.
Y a las 20:56 se registra la última ejecución documentada del contrato malicioso sobre la billetera principal de Ethereum.
21:10. BINANCE REVOCA LA DELEGACIÓN.
Finalmente, Binance consigue cancelar la autorización maliciosa utilizada en Ethereum.
Habían transcurrido casi cuatro horas desde que los atacantes obtuvieron esa capacidad de ejecución.
Durante la respuesta también se congelaron y recuperaron activos en distintas redes. Binance informó posteriormente que aproximadamente 3.000 millones de dólares habían sido inmovilizados en blockchain.
30 DE OCTUBRE. APARECEN LAS PRIMERAS EXPLICACIONES OFICIALES.
Binance confirma la hipótesis de la laptop comprometida del ingeniero DevOps, pero en una segunda actualización reconoce otros puntos de intrusión.
También anuncia que cubrirá las pérdidas mediante fondos corporativos y su fondo de protección SAFU.
La investigación de TRM Labs atribuye el ataque, con alta confianza, al grupo norcoreano TraderTraitor. Binance, por su parte, todavía no confirmó oficialmente la identidad de los responsables.
Y llegamos a la conclusión más importante.
LOS ATACANTES NO NECESITARON ROMPER LA CRIPTOGRAFÍA DE LAS BLOCKCHAINS.
Consiguieron autorizaciones y firmas válidas para ejecutar transferencias que nunca debieron permitirse.
Todavía falta conocer exactamente cómo pasaron desde los sistemas comprometidos hasta esa capacidad de autorización.
🧠 Pero el caso deja una enseñanza demoledora:
PODÉS PROTEGER LAS CLAVES PRIVADAS, UTILIZAR CRIPTOGRAFÍA AVANZADA Y TENER MILLONES INVERTIDOS EN SEGURIDAD.
PERO SI UN DELINCUENTE CONSIGUE QUE TU PROPIO SISTEMA DE AUTORIZACIÓN TRABAJE PARA ÉL, NO NECESITA ROMPER TU SEGURIDAD DESDE AFUERA.
PUEDE HACER QUE SEA TU PROPIA INFRAESTRUCTURA LA QUE EJECUTE EL ROBO....
Fuentes:
[https://www.binance.com/es-LA/support/announcement/detail/c5a8729a97ac486d963784d96c5642d7](https://www.binance.com/es-LA/support/announcement/detail/c5a8729a97ac486d963784d96c5642d7)
[https://www.binance.com/en/support/announcement/detail/d3306d9dca5243548c813b605e1d1751](https://www.binance.com/en/support/announcement/detail/d3306d9dca5243548c813b605e1d1751)
https://www.trmlabs.com/resources/blog/north-korea-steals-usd-6-36-billion-from-binance-in-the-largest-hack-in-history
https://bitquery.io/investigations/binance-hack
$ETH #btc $USDC
#bitcoin #hackeo #Binance
BINANCE: CRONOLOGÍA COMPLETA DEL ATAQUE QUE SACUDIÓ AL MUNDO CRIPTO
¿Te imaginás que una sola computadora comprometida pueda convertirse en una puerta de entrada para sustraer miles de millones de dólares de una de las plataformas de criptomonedas más grandes del planeta?
Eso es precisamente lo que Binance comenzó a investigar después del ataque del 29 de octubre de 2026.
Pero la historia es mucho más compleja. Y lo verdaderamente inquietante no es solamente el dinero robado, sino cómo los atacantes consiguieron que sistemas legítimos autorizaran operaciones fraudulentas.
Voy a reconstruir lo ocurrido, paso a paso, siguiendo las investigaciones técnicas y los movimientos registrados en blockchain.
// Los horarios corresponden a ARGENTINA //
28 DE OCTUBRE. COMIENZAN LOS PREPARATIVOS.
Al menos 36 horas antes del robo, los atacantes ya estaban preparando su infraestructura.
Financiaron una billetera operativa mediante pequeños retiros de Tornado Cash, un protocolo que dificulta rastrear el origen de las criptomonedas.
El 29 de octubre desplegaron código malicioso y realizaron pruebas utilizando billeteras bajo su propio control.
No estaban improvisando. Habían ensayado el mecanismo que posteriormente utilizarían contra Binance.
PERO ¿CÓMO CONSIGUIERON ENTRAR A SU INFRAESTRUCTURA?
Acá aparece uno de los datos más importantes.
Binance reconoció oficialmente que su investigación inicial apuntaba a una posible computadora portátil comprometida de un ingeniero DevOps.
¿Y qué significa eso?
Un ingeniero DevOps trabaja con sistemas que permiten administrar, ejecutar y automatizar servicios informáticos.
Según la hipótesis inicial de Binance, el compromiso de esa computadora habría permitido al atacante acceder a un contenedor de servicio y enviar instrucciones de retiro no autorizadas.
Un contenedor es un entorno donde se ejecuta un programa o servicio. En este caso, el problema habría sido que los delincuentes consiguieron utilizar infraestructura interna para solicitar operaciones que nunca debieron autorizarse.
Sin embargo, Binance todavía no confirmó cómo se comprometió la computadora ni cuándo ocurrió. Tampoco identificó públicamente el malware, las credenciales o la vulnerabilidad que pudieron haberse utilizado.
Y posteriormente reconoció que había encontrado otros puntos de intrusión...
29 DE OCTUBRE. 17:05. COMIENZA EL ROBO.
Cinco billeteras vinculadas a Binance transfieren aproximadamente 233 millones de XRP hacia una dirección controlada por los atacantes.
A las 17:10 aparecen movimientos en Solana y otras redes.
Pero lo más grave estaba por suceder.
17:20. EL ATAQUE SE MULTIPLICA.
Una billetera de Bitcoin de Binance transfiere 18.270 BTC hacia una dirección del atacante.
Al mismo tiempo, en Ethereum, los delincuentes utilizan una funcionalidad legítima denominada EIP-7702.
Esta permite que una billetera autorice la ejecución de código de un contrato inteligente.
¿Y qué hicieron?
Presentaron 50 autorizaciones criptográficas previamente firmadas por una billetera de Binance.
Cada autorización correspondía a un número diferente del contador de transacciones de esa billetera, conocido como nonce.
Prepararon 50 valores consecutivos porque ese contador cambiaba constantemente.
Cuando enviaron las autorizaciones, una coincidió con el valor vigente....
UNA SOLA FUE SUFICIENTE.
La billetera quedó delegada a un contrato inteligente controlado por los atacantes, diseñado para transferir los fondos siguiendo sus instrucciones.
17:22. OTRA RED COMPROMETIDA.
En Tron salen aproximadamente 612 millones de USDT y 46 millones de TRX.
Y entonces llega el momento decisivo.
17:24:23. EL VACIAMIENTO PRINCIPAL.
Apenas 3 minutos y 24 segundos después de la delegación en Ethereum, los atacantes ejecutan una operación que transfiere 167.464 ETH y 63 tokens diferentes, incluidos más de 1.600 millones de USDT.
Todo mediante una única transacción.
Segundos después, otra billetera de Binance realiza nuevas transferencias no autorizadas.
Pero hay algo todavía más preocupante... La delegación maliciosa seguía activa.
Eso significaba que, si ingresaban nuevos fondos a esa billetera, los delincuentes podían volver a retirarlos.
Y así ocurrió.
A las 17:41 se registra otra ejecución del contrato, seguida de nuevas operaciones durante las horas posteriores.
¿QUÉ NOS DICE TODO ESTO?
Que el incidente no puede explicarse simplemente como el robo de una contraseña.
Las transferencias realizadas en distintas blockchains tenían firmas criptográficas válidas.
La investigación de TRM Labs considera que los atacantes probablemente consiguieron hacer que la infraestructura de firma de las billeteras calientes de Binance autorizara transacciones elegidas por ellos.
Esto es fundamental.
Una cosa es robar una clave privada. Otra, conseguir que el sistema legítimo encargado de utilizarla firme operaciones fraudulentas.
Binance sostiene que todavía no encontró evidencia de filtración de claves privadas.
17:57. COMIENZA LA RESPUESTA.
World Liberty Financial ejecuta un primer congelamiento de tokens WLFI.
A las 18:01, Tether congela fondos USDT vinculados al ataque.
A las 18:04, Circle bloquea aproximadamente 823 millones de USDC.
Los delincuentes intentan adelantarse a estas medidas convirtiendo stablecoins en otros activos, principalmente ETH.
¿Por qué?
Porque los emisores de determinadas stablecoins pueden congelar sus tokens. Bitcoin y Ether, en cambio, no tienen un emisor central con esa misma facultad.
19:33. BINANCE SUSPENDE LOS RETIROS.
Según los reportes recopilados por Bitquery, la plataforma interrumpe los retiros mientras investiga el incidente.
Sin embargo, la actividad maliciosa todavía no había terminado.
A las 20:05 aparecen movimientos de una segunda oleada en Avalanche y Polygon.
Y a las 20:56 se registra la última ejecución documentada del contrato malicioso sobre la billetera principal de Ethereum.
21:10. BINANCE REVOCA LA DELEGACIÓN.
Finalmente, Binance consigue cancelar la autorización maliciosa utilizada en Ethereum.
Habían transcurrido casi cuatro horas desde que los atacantes obtuvieron esa capacidad de ejecución.
Durante la respuesta también se congelaron y recuperaron activos en distintas redes. Binance informó posteriormente que aproximadamente 3.000 millones de dólares habían sido inmovilizados en blockchain.
30 DE OCTUBRE. APARECEN LAS PRIMERAS EXPLICACIONES OFICIALES.
Binance confirma la hipótesis de la laptop comprometida del ingeniero DevOps, pero en una segunda actualización reconoce otros puntos de intrusión.
También anuncia que cubrirá las pérdidas mediante fondos corporativos y su fondo de protección SAFU.
La investigación de TRM Labs atribuye el ataque, con alta confianza, al grupo norcoreano TraderTraitor. Binance, por su parte, todavía no confirmó oficialmente la identidad de los responsables.
Y llegamos a la conclusión más importante.
LOS ATACANTES NO NECESITARON ROMPER LA CRIPTOGRAFÍA DE LAS BLOCKCHAINS.
Consiguieron autorizaciones y firmas válidas para ejecutar transferencias que nunca debieron permitirse.
Todavía falta conocer exactamente cómo pasaron desde los sistemas comprometidos hasta esa capacidad de autorización.
🧠 Pero el caso deja una enseñanza demoledora:
PODÉS PROTEGER LAS CLAVES PRIVADAS, UTILIZAR CRIPTOGRAFÍA AVANZADA Y TENER MILLONES INVERTIDOS EN SEGURIDAD.
PERO SI UN DELINCUENTE CONSIGUE QUE TU PROPIO SISTEMA DE AUTORIZACIÓN TRABAJE PARA ÉL, NO NECESITA ROMPER TU SEGURIDAD DESDE AFUERA.
PUEDE HACER QUE SEA TU PROPIA INFRAESTRUCTURA LA QUE EJECUTE EL ROBO....
Fuentes:
https://www.binance.com/es-LA/support/announcement/detail/c5a8729a97ac486d963784d96c5642d7
https://www.binance.com/en/support/announcement/detail/d3306d9dca5243548c813b605e1d1751
https://www.trmlabs.com/resources/blog/north-korea-steals-usd-6-36-billion-from-binance-in-the-largest-hack-in-history
https://bitquery.io/investigations/binance-hack
$ETH #btc $USDC
#bitcoin #hackeo #Binance
Eso es precisamente lo que Binance comenzó a investigar después del ataque del 29 de octubre de 2026.
Pero la historia es mucho más compleja. Y lo verdaderamente inquietante no es solamente el dinero robado, sino cómo los atacantes consiguieron que sistemas legítimos autorizaran operaciones fraudulentas.
Voy a reconstruir lo ocurrido, paso a paso, siguiendo las investigaciones técnicas y los movimientos registrados en blockchain.
// Los horarios corresponden a ARGENTINA //
28 DE OCTUBRE. COMIENZAN LOS PREPARATIVOS.
Al menos 36 horas antes del robo, los atacantes ya estaban preparando su infraestructura.
Financiaron una billetera operativa mediante pequeños retiros de Tornado Cash, un protocolo que dificulta rastrear el origen de las criptomonedas.
El 29 de octubre desplegaron código malicioso y realizaron pruebas utilizando billeteras bajo su propio control.
No estaban improvisando. Habían ensayado el mecanismo que posteriormente utilizarían contra Binance.
PERO ¿CÓMO CONSIGUIERON ENTRAR A SU INFRAESTRUCTURA?
Acá aparece uno de los datos más importantes.
Binance reconoció oficialmente que su investigación inicial apuntaba a una posible computadora portátil comprometida de un ingeniero DevOps.
¿Y qué significa eso?
Un ingeniero DevOps trabaja con sistemas que permiten administrar, ejecutar y automatizar servicios informáticos.
Según la hipótesis inicial de Binance, el compromiso de esa computadora habría permitido al atacante acceder a un contenedor de servicio y enviar instrucciones de retiro no autorizadas.
Un contenedor es un entorno donde se ejecuta un programa o servicio. En este caso, el problema habría sido que los delincuentes consiguieron utilizar infraestructura interna para solicitar operaciones que nunca debieron autorizarse.
Sin embargo, Binance todavía no confirmó cómo se comprometió la computadora ni cuándo ocurrió. Tampoco identificó públicamente el malware, las credenciales o la vulnerabilidad que pudieron haberse utilizado.
Y posteriormente reconoció que había encontrado otros puntos de intrusión...
29 DE OCTUBRE. 17:05. COMIENZA EL ROBO.
Cinco billeteras vinculadas a Binance transfieren aproximadamente 233 millones de XRP hacia una dirección controlada por los atacantes.
A las 17:10 aparecen movimientos en Solana y otras redes.
Pero lo más grave estaba por suceder.
17:20. EL ATAQUE SE MULTIPLICA.
Una billetera de Bitcoin de Binance transfiere 18.270 BTC hacia una dirección del atacante.
Al mismo tiempo, en Ethereum, los delincuentes utilizan una funcionalidad legítima denominada EIP-7702.
Esta permite que una billetera autorice la ejecución de código de un contrato inteligente.
¿Y qué hicieron?
Presentaron 50 autorizaciones criptográficas previamente firmadas por una billetera de Binance.
Cada autorización correspondía a un número diferente del contador de transacciones de esa billetera, conocido como nonce.
Prepararon 50 valores consecutivos porque ese contador cambiaba constantemente.
Cuando enviaron las autorizaciones, una coincidió con el valor vigente....
UNA SOLA FUE SUFICIENTE.
La billetera quedó delegada a un contrato inteligente controlado por los atacantes, diseñado para transferir los fondos siguiendo sus instrucciones.
17:22. OTRA RED COMPROMETIDA.
En Tron salen aproximadamente 612 millones de USDT y 46 millones de TRX.
Y entonces llega el momento decisivo.
17:24:23. EL VACIAMIENTO PRINCIPAL.
Apenas 3 minutos y 24 segundos después de la delegación en Ethereum, los atacantes ejecutan una operación que transfiere 167.464 ETH y 63 tokens diferentes, incluidos más de 1.600 millones de USDT.
Todo mediante una única transacción.
Segundos después, otra billetera de Binance realiza nuevas transferencias no autorizadas.
Pero hay algo todavía más preocupante... La delegación maliciosa seguía activa.
Eso significaba que, si ingresaban nuevos fondos a esa billetera, los delincuentes podían volver a retirarlos.
Y así ocurrió.
A las 17:41 se registra otra ejecución del contrato, seguida de nuevas operaciones durante las horas posteriores.
¿QUÉ NOS DICE TODO ESTO?
Que el incidente no puede explicarse simplemente como el robo de una contraseña.
Las transferencias realizadas en distintas blockchains tenían firmas criptográficas válidas.
La investigación de TRM Labs considera que los atacantes probablemente consiguieron hacer que la infraestructura de firma de las billeteras calientes de Binance autorizara transacciones elegidas por ellos.
Esto es fundamental.
Una cosa es robar una clave privada. Otra, conseguir que el sistema legítimo encargado de utilizarla firme operaciones fraudulentas.
Binance sostiene que todavía no encontró evidencia de filtración de claves privadas.
17:57. COMIENZA LA RESPUESTA.
World Liberty Financial ejecuta un primer congelamiento de tokens WLFI.
A las 18:01, Tether congela fondos USDT vinculados al ataque.
A las 18:04, Circle bloquea aproximadamente 823 millones de USDC.
Los delincuentes intentan adelantarse a estas medidas convirtiendo stablecoins en otros activos, principalmente ETH.
¿Por qué?
Porque los emisores de determinadas stablecoins pueden congelar sus tokens. Bitcoin y Ether, en cambio, no tienen un emisor central con esa misma facultad.
19:33. BINANCE SUSPENDE LOS RETIROS.
Según los reportes recopilados por Bitquery, la plataforma interrumpe los retiros mientras investiga el incidente.
Sin embargo, la actividad maliciosa todavía no había terminado.
A las 20:05 aparecen movimientos de una segunda oleada en Avalanche y Polygon.
Y a las 20:56 se registra la última ejecución documentada del contrato malicioso sobre la billetera principal de Ethereum.
21:10. BINANCE REVOCA LA DELEGACIÓN.
Finalmente, Binance consigue cancelar la autorización maliciosa utilizada en Ethereum.
Habían transcurrido casi cuatro horas desde que los atacantes obtuvieron esa capacidad de ejecución.
Durante la respuesta también se congelaron y recuperaron activos en distintas redes. Binance informó posteriormente que aproximadamente 3.000 millones de dólares habían sido inmovilizados en blockchain.
30 DE OCTUBRE. APARECEN LAS PRIMERAS EXPLICACIONES OFICIALES.
Binance confirma la hipótesis de la laptop comprometida del ingeniero DevOps, pero en una segunda actualización reconoce otros puntos de intrusión.
También anuncia que cubrirá las pérdidas mediante fondos corporativos y su fondo de protección SAFU.
La investigación de TRM Labs atribuye el ataque, con alta confianza, al grupo norcoreano TraderTraitor. Binance, por su parte, todavía no confirmó oficialmente la identidad de los responsables.
Y llegamos a la conclusión más importante.
LOS ATACANTES NO NECESITARON ROMPER LA CRIPTOGRAFÍA DE LAS BLOCKCHAINS.
Consiguieron autorizaciones y firmas válidas para ejecutar transferencias que nunca debieron permitirse.
Todavía falta conocer exactamente cómo pasaron desde los sistemas comprometidos hasta esa capacidad de autorización.
🧠 Pero el caso deja una enseñanza demoledora:
PODÉS PROTEGER LAS CLAVES PRIVADAS, UTILIZAR CRIPTOGRAFÍA AVANZADA Y TENER MILLONES INVERTIDOS EN SEGURIDAD.
PERO SI UN DELINCUENTE CONSIGUE QUE TU PROPIO SISTEMA DE AUTORIZACIÓN TRABAJE PARA ÉL, NO NECESITA ROMPER TU SEGURIDAD DESDE AFUERA.
PUEDE HACER QUE SEA TU PROPIA INFRAESTRUCTURA LA QUE EJECUTE EL ROBO....
Fuentes:
https://www.binance.com/es-LA/support/announcement/detail/c5a8729a97ac486d963784d96c5642d7
https://www.binance.com/en/support/announcement/detail/d3306d9dca5243548c813b605e1d1751
https://www.trmlabs.com/resources/blog/north-korea-steals-usd-6-36-billion-from-binance-in-the-largest-hack-in-history
https://bitquery.io/investigations/binance-hack
$ETH #btc $USDC
#bitcoin #hackeo #Binance
1
566
·
--
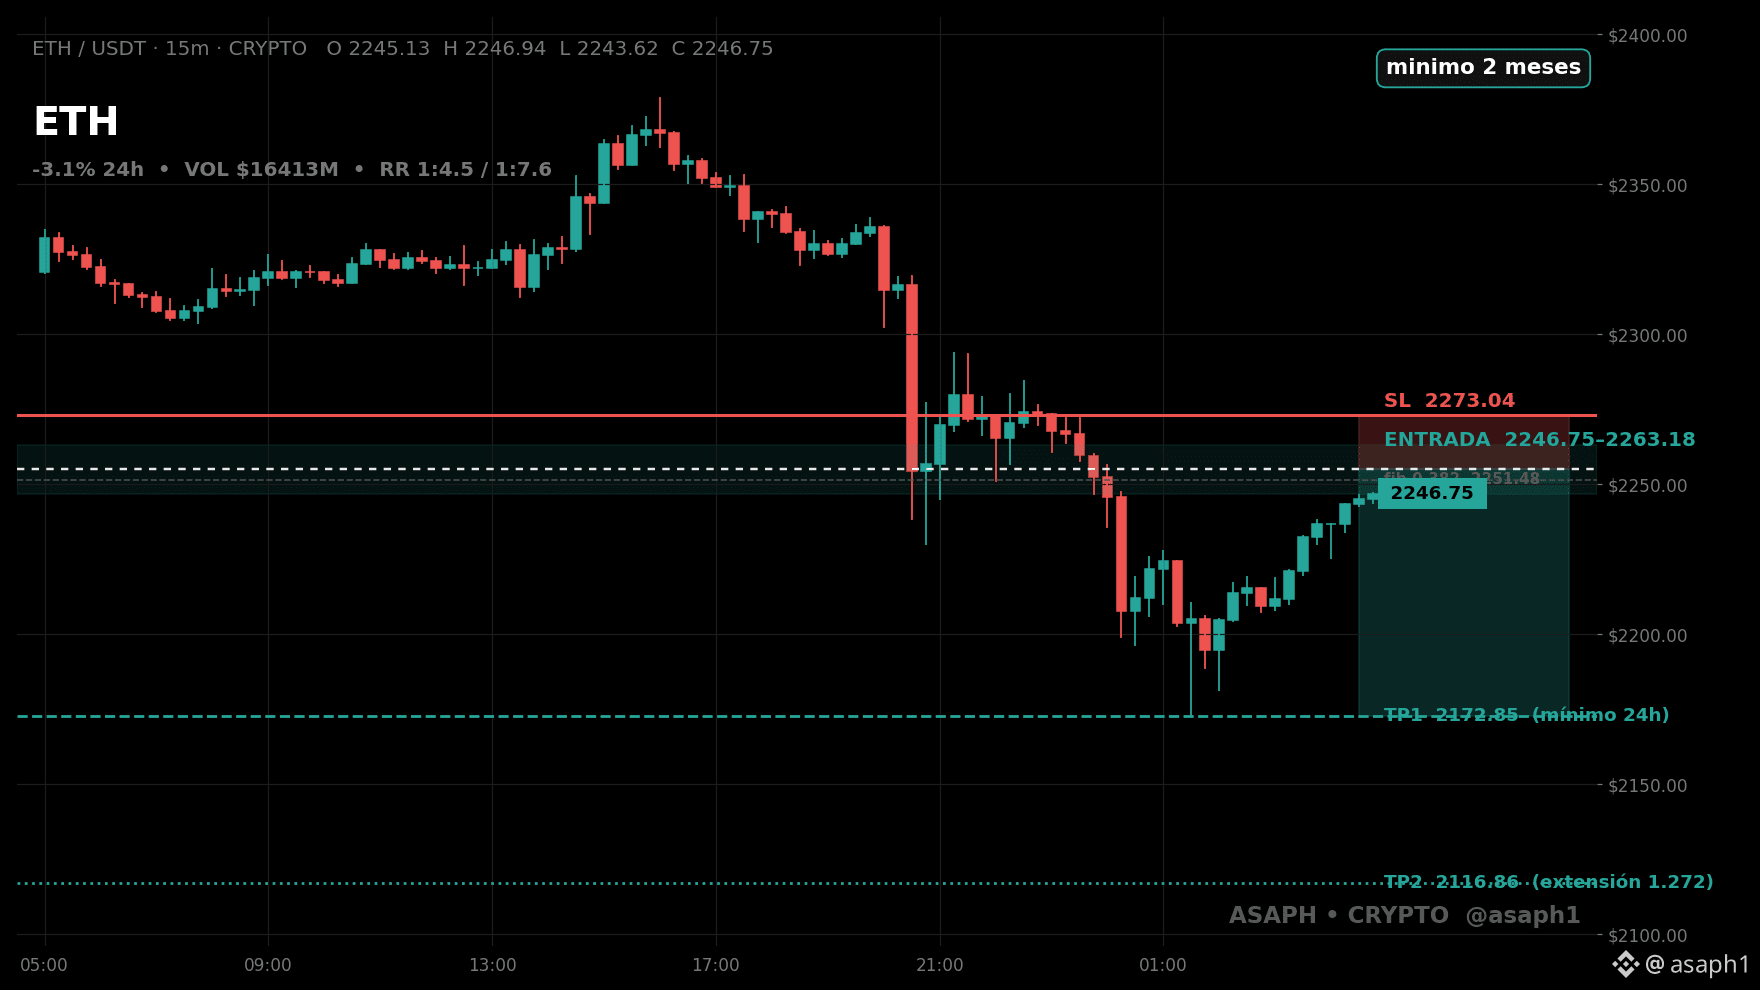
😲 $ETH ASOMBRO EN CAPAS 1: EL HACKEO PASÓ POR SU RED
El hackeo se movió por Ethereum: de la billetera Binance 14 salieron 167,464 ETH en una sola operación. Para mí, que el ataque corra por la red de ETH y no por otra explica por qué ETH paga más que sus rivales de capas 1.
Miren el detalle que nadie está viendo:
→ El hackeo movió 167,464 ETH desde la billetera Binance 14 en una sola operación, según el rastreo on-chain.
→ ETH -3.1% con $16,413M, cayendo más que $AVAX -1.5% y $ADA -2.3% en capas 1.
→ Entrada $2,246.75–$2,263.18, SL $2,273.04, TP1 $2,172.85 (-3.6%) → TP2 $2,116.86 (-6.1%).
¿ETH pierde $2,172.85 o la red aguanta el golpe ahí? 👇
$ETH
#Ethereum #Hackeo #Trading
😲 $ETH ASOMBRO EN CAPAS 1: EL HACKEO PASÓ POR SU RED
El hackeo se movió por Ethereum: de la billetera Binance 14 salieron 167,464 ETH en una sola operación. Para mí, que el ataque corra por la red de ETH y no por otra explica por qué ETH paga más que sus rivales de capas 1.
Miren el detalle que nadie está viendo:
→ El hackeo movió 167,464 ETH desde la billetera Binance 14 en una sola operación, según el rastreo on-chain.
→ ETH -3.1% con $16,413M, cayendo más que $AVAX -1.5% y $ADA -2.3% en capas 1.
→ Entrada $2,246.75–$2,263.18, SL $2,273.04, TP1 $2,172.85 (-3.6%) → TP2 $2,116.86 (-6.1%).
¿ETH pierde $2,172.85 o la red aguanta el golpe ahí? 👇
$ETH
#Ethereum #Hackeo #Trading
El hackeo se movió por Ethereum: de la billetera Binance 14 salieron 167,464 ETH en una sola operación. Para mí, que el ataque corra por la red de ETH y no por otra explica por qué ETH paga más que sus rivales de capas 1.
Miren el detalle que nadie está viendo:
→ El hackeo movió 167,464 ETH desde la billetera Binance 14 en una sola operación, según el rastreo on-chain.
→ ETH -3.1% con $16,413M, cayendo más que $AVAX -1.5% y $ADA -2.3% en capas 1.
→ Entrada $2,246.75–$2,263.18, SL $2,273.04, TP1 $2,172.85 (-3.6%) → TP2 $2,116.86 (-6.1%).
¿ETH pierde $2,172.85 o la red aguanta el golpe ahí? 👇
$ETH
#Ethereum #Hackeo #Trading
136
·
--
Рост
#binance y el famoso #hackeo fue real o simplemente un error en programación y actualización de app?? pues viendolo desde un punto de vista técnico todo fue una falsa alarma ahora sobre el retiro de fondos por parte de administrativos de binance eso sí sería algo muy peligroso y comprometedor pero aún así no tiene mucha lógica ya que #binance solo gana de las transacciones al final quien le da valor son los usuarios, por eso el hackeo sería algo dudoso ahora muchos interpretan las imágenes que te comparto esto apareció en el square lo cual inicio el pánico, pero si ingresas ahora ya no hay nada, lo cual si hubiera sido un hackeo real muchas cuentas se hubieran quedado sin fondos, así que por ahora quedaría en un rumor el cual los millonarios están aprovechando para acumular $BTC $ETH y $BNB a precios bajos, así que yo por ahora diría es una manipulación de las ballenas poreso recomiendo usar stop loss, aprovecha el pánico para ganar en Short pero hazlo con cuidado porque las ballenas no perdonan cuando despiertan.
{future}(BTCUSDT)
{future}(ETHUSDT)
{future}(BNBUSDT)
#SiguemeParaMas información
#binance y el famoso #hackeo fue real o simplemente un error en programación y actualización de app?? pues viendolo desde un punto de vista técnico todo fue una falsa alarma ahora sobre el retiro de fondos por parte de administrativos de binance eso sí sería algo muy peligroso y comprometedor pero aún así no tiene mucha lógica ya que #binance solo gana de las transacciones al final quien le da valor son los usuarios, por eso el hackeo sería algo dudoso ahora muchos interpretan las imágenes que te comparto esto apareció en el square lo cual inicio el pánico, pero si ingresas ahora ya no hay nada, lo cual si hubiera sido un hackeo real muchas cuentas se hubieran quedado sin fondos, así que por ahora quedaría en un rumor el cual los millonarios están aprovechando para acumular $BTC $ETH y $BNB a precios bajos, así que yo por ahora diría es una manipulación de las ballenas poreso recomiendo usar stop loss, aprovecha el pánico para ganar en Short pero hazlo con cuidado porque las ballenas no perdonan cuando despiertan.
#SiguemeParaMas información
#SiguemeParaMas información
2
2
1.2k

·
--
🚨 Cerco total en la blockchain!
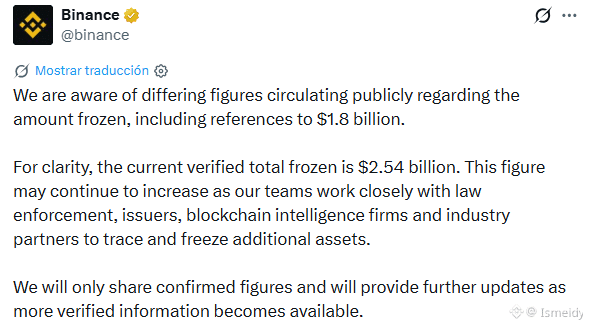
#Binance anuncia que congelaron $2.54 billion mientras el colosal botín del #hackeo sigue bajo la lupa
Binance ha salido al paso de los rumores y las cifras dispares que circulaban en redes, confirmando que el total actual verificado de activos congelados asciende oficialmente a $2.54 mil millones de dólares.
El exchange asegura que sus equipos trabajan codo a codo con las fuerzas del orden, emisores de tokens, empresas de inteligencia de blockchain y socios de la industria para rastrear y bloquear más fondos ilícitos.
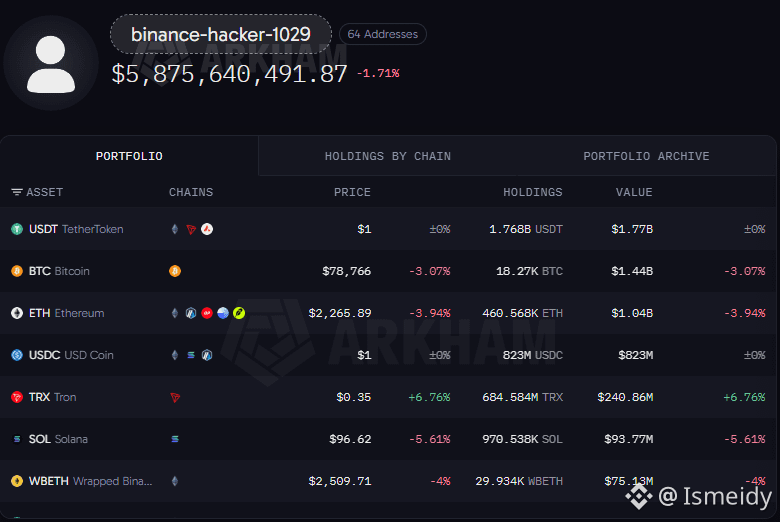
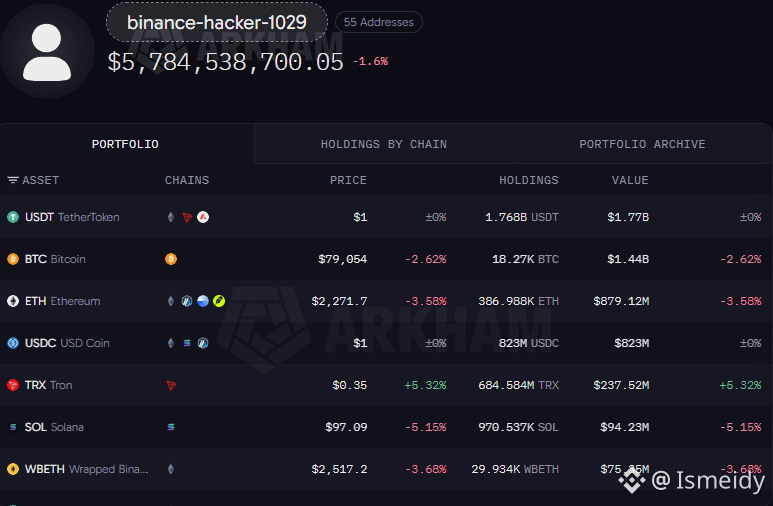
El imparable botín del hacker: Los datos en tiempo real de Arkham revelan que la cartera del atacante (binance-hacker-1029), ahora expandida a 64 direcciones, acumula una tenencia multimillonaria cercana a los $5.87 mil millones en activos críticos como USDT, Bitcoin, Ethereum y USDC.
La compañía ha enfatizado que solo divulgará datos e importes que estén rigurosamente confirmados a medida que la investigación y las congelaciones avancen.
#CryptoNews #HackerAlert
$BNB
{future}(BNBUSDT)
$SOL
{future}(SOLUSDT)
$ETH
{future}(ETHUSDT)
🚨 Cerco total en la blockchain!
#Binance anuncia que congelaron $2.54 billion mientras el colosal botín del #hackeo sigue bajo la lupa
Binance ha salido al paso de los rumores y las cifras dispares que circulaban en redes, confirmando que el total actual verificado de activos congelados asciende oficialmente a $2.54 mil millones de dólares.
El exchange asegura que sus equipos trabajan codo a codo con las fuerzas del orden, emisores de tokens, empresas de inteligencia de blockchain y socios de la industria para rastrear y bloquear más fondos ilícitos.
El imparable botín del hacker: Los datos en tiempo real de Arkham revelan que la cartera del atacante (binance-hacker-1029), ahora expandida a 64 direcciones, acumula una tenencia multimillonaria cercana a los $5.87 mil millones en activos críticos como USDT, Bitcoin, Ethereum y USDC.
La compañía ha enfatizado que solo divulgará datos e importes que estén rigurosamente confirmados a medida que la investigación y las congelaciones avancen.
#CryptoNews #HackerAlert
$BNB
$SOL
$ETH
#Binance anuncia que congelaron $2.54 billion mientras el colosal botín del #hackeo sigue bajo la lupa
Binance ha salido al paso de los rumores y las cifras dispares que circulaban en redes, confirmando que el total actual verificado de activos congelados asciende oficialmente a $2.54 mil millones de dólares.
El exchange asegura que sus equipos trabajan codo a codo con las fuerzas del orden, emisores de tokens, empresas de inteligencia de blockchain y socios de la industria para rastrear y bloquear más fondos ilícitos.
El imparable botín del hacker: Los datos en tiempo real de Arkham revelan que la cartera del atacante (binance-hacker-1029), ahora expandida a 64 direcciones, acumula una tenencia multimillonaria cercana a los $5.87 mil millones en activos críticos como USDT, Bitcoin, Ethereum y USDC.
La compañía ha enfatizado que solo divulgará datos e importes que estén rigurosamente confirmados a medida que la investigación y las congelaciones avancen.
#CryptoNews #HackerAlert
$BNB
$SOL
$ETH
1
2
8
9.5k
·
--
🚨 Terremoto en el criptomundo!
#Hackeo histórico sacude a #Binance con más de $5.600 millones en la mira
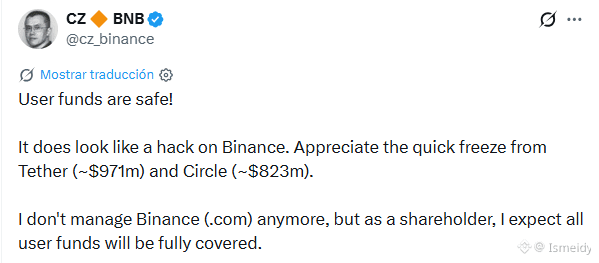
Changpeng Zhao @CZ , fundador de Binance, ha confirmado públicamente que el exchange más grande del mundo ha sufrido un hackeo. Aunque ya no gestiona directamente la plataforma, se pronuncia con firmeza como accionista esperando la cobertura total de los fondos.
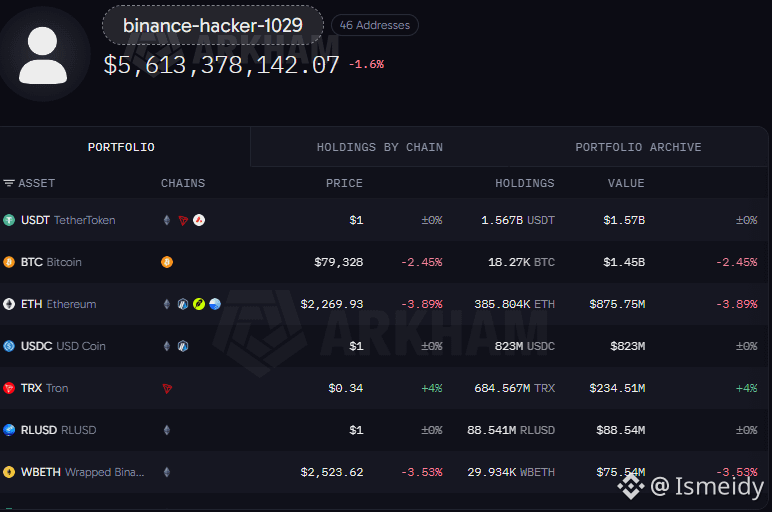
Cifra astronómica drenada: Los datos analíticos onchain revelan que la wallet del atacante (binance-hacker-1029) alcanzó un monto total sustraído de $5.613.378.142.07 dólares, compuesto por grandes reservas de Bitcoin, Ethereum, USDT, USDC y TRX.
Intervención clave de las stablecoins: CZ agradeció la rápida actuación de Tether y Circle por congelar de manera inmediata partes sustanciales del capital robado (aproximadamente $971 millones en USDT y $823 millones en USDC).
Garantía de seguridad ("SAFU"): A pesar de la brutal magnitud del ataque, CZ tranquilizó a la comunidad asegurando que los fondos de los usuarios están a salvo y confía en que todo sea cubierto íntegramente.
#CZ #CryptoNews
$BTC
{future}(BTCUSDT)
$ETH
{future}(ETHUSDT)
$BNB
{future}(BNBUSDT)
🚨 Terremoto en el criptomundo!
#Hackeo histórico sacude a #Binance con más de $5.600 millones en la mira
Changpeng Zhao @CZ , fundador de Binance, ha confirmado públicamente que el exchange más grande del mundo ha sufrido un hackeo. Aunque ya no gestiona directamente la plataforma, se pronuncia con firmeza como accionista esperando la cobertura total de los fondos.
Cifra astronómica drenada: Los datos analíticos onchain revelan que la wallet del atacante (binance-hacker-1029) alcanzó un monto total sustraído de $5.613.378.142.07 dólares, compuesto por grandes reservas de Bitcoin, Ethereum, USDT, USDC y TRX.
Intervención clave de las stablecoins: CZ agradeció la rápida actuación de Tether y Circle por congelar de manera inmediata partes sustanciales del capital robado (aproximadamente $971 millones en USDT y $823 millones en USDC).
Garantía de seguridad ("SAFU"): A pesar de la brutal magnitud del ataque, CZ tranquilizó a la comunidad asegurando que los fondos de los usuarios están a salvo y confía en que todo sea cubierto íntegramente.
#CZ #CryptoNews
$BTC
$ETH
$BNB
#Hackeo histórico sacude a #Binance con más de $5.600 millones en la mira
Changpeng Zhao @CZ , fundador de Binance, ha confirmado públicamente que el exchange más grande del mundo ha sufrido un hackeo. Aunque ya no gestiona directamente la plataforma, se pronuncia con firmeza como accionista esperando la cobertura total de los fondos.
Cifra astronómica drenada: Los datos analíticos onchain revelan que la wallet del atacante (binance-hacker-1029) alcanzó un monto total sustraído de $5.613.378.142.07 dólares, compuesto por grandes reservas de Bitcoin, Ethereum, USDT, USDC y TRX.
Intervención clave de las stablecoins: CZ agradeció la rápida actuación de Tether y Circle por congelar de manera inmediata partes sustanciales del capital robado (aproximadamente $971 millones en USDT y $823 millones en USDC).
Garantía de seguridad ("SAFU"): A pesar de la brutal magnitud del ataque, CZ tranquilizó a la comunidad asegurando que los fondos de los usuarios están a salvo y confía en que todo sea cubierto íntegramente.
#CZ #CryptoNews
$BTC
$ETH
$BNB
17
4
38
29.4k
·
--
🚨 Alerta máxima en el ecosistema cripto!
#Binance frena en seco los retiros mientras el #hackeo histórico supera los $5.780 millones
Suspensión temporal de retiros
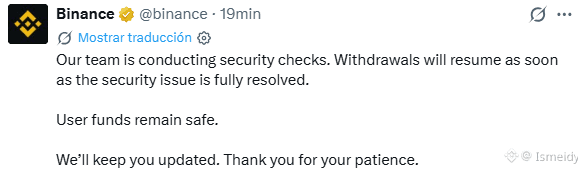
Binance emitió un comunicado oficial anunciando que su equipo técnico está realizando rigurosas verificaciones de seguridad, por lo que los retiros permanecerán pausados hasta que el problema esté completamente solucionado.
Escalada astronómica del botín: Los datos en cadena de Arkham revelan que la cartera del atacante (binance-hacker-1029, ahora expandida a 55 direcciones) continúa absorbiendo fondos, alcanzando la impactante cifra de $5.784.538.700 dólares.
Garantía oficial de solvencia: A pesar de la gravedad de la brecha y la paralización de operaciones, la directiva del exchange ha querido transmitir tranquilidad a los inversores asegurando que los fondos de los usuarios permanecen seguros y prometiendo mantener a la comunidad informada.
#CryptoNews #HackerAlert
$BNB
{future}(BNBUSDT)
$BTC
{future}(BTCUSDT)
$ETH
{future}(ETHUSDT)
🚨 Alerta máxima en el ecosistema cripto!
#Binance frena en seco los retiros mientras el #hackeo histórico supera los $5.780 millones
Suspensión temporal de retiros
Binance emitió un comunicado oficial anunciando que su equipo técnico está realizando rigurosas verificaciones de seguridad, por lo que los retiros permanecerán pausados hasta que el problema esté completamente solucionado.
Escalada astronómica del botín: Los datos en cadena de Arkham revelan que la cartera del atacante (binance-hacker-1029, ahora expandida a 55 direcciones) continúa absorbiendo fondos, alcanzando la impactante cifra de $5.784.538.700 dólares.
Garantía oficial de solvencia: A pesar de la gravedad de la brecha y la paralización de operaciones, la directiva del exchange ha querido transmitir tranquilidad a los inversores asegurando que los fondos de los usuarios permanecen seguros y prometiendo mantener a la comunidad informada.
#CryptoNews #HackerAlert
$BNB
$BTC
$ETH
#Binance frena en seco los retiros mientras el #hackeo histórico supera los $5.780 millones
Suspensión temporal de retiros
Binance emitió un comunicado oficial anunciando que su equipo técnico está realizando rigurosas verificaciones de seguridad, por lo que los retiros permanecerán pausados hasta que el problema esté completamente solucionado.
Escalada astronómica del botín: Los datos en cadena de Arkham revelan que la cartera del atacante (binance-hacker-1029, ahora expandida a 55 direcciones) continúa absorbiendo fondos, alcanzando la impactante cifra de $5.784.538.700 dólares.
Garantía oficial de solvencia: A pesar de la gravedad de la brecha y la paralización de operaciones, la directiva del exchange ha querido transmitir tranquilidad a los inversores asegurando que los fondos de los usuarios permanecen seguros y prometiendo mantener a la comunidad informada.
#CryptoNews #HackerAlert
$BNB
$BTC
$ETH
7
4.3k
·
--
Падение
⚠️⚠️Caen las monedas tras un posible hackeo a binance!!
Tras la salida de un monto de casi 3000 millones de dólares, binance investiga un posible hackeo a la plataforma⚠️⚠️
-“Nuestros equipos están al tanto de los informes sobre un posible problema de seguridad y lo están investigando activamente. Los fondos de los usuarios están completamente seguros. Nuestros equipos de seguridad están revisando toda la información relevante con urgencia y proporcionaremos actualizaciones a través de los canales oficiales”
FUENTE: https://www.lanacion.com.ar/economia/binance-investiga-un-posible-hackeo-tras-la-salida-de-casi-3000-millones-de-dolares-problema-de-nid29102026/
#BTC #solana #hackeo $BTC
{spot}(BTCUSDT)
$SOL
{spot}(SOLUSDT)
$ETH
{spot}(ETHUSDT)
⚠️⚠️Caen las monedas tras un posible hackeo a binance!!
Tras la salida de un monto de casi 3000 millones de dólares, binance investiga un posible hackeo a la plataforma⚠️⚠️
-“Nuestros equipos están al tanto de los informes sobre un posible problema de seguridad y lo están investigando activamente. Los fondos de los usuarios están completamente seguros. Nuestros equipos de seguridad están revisando toda la información relevante con urgencia y proporcionaremos actualizaciones a través de los canales oficiales”
FUENTE: https://www.lanacion.com.ar/economia/binance-investiga-un-posible-hackeo-tras-la-salida-de-casi-3000-millones-de-dolares-problema-de-nid29102026/
#BTC #solana #hackeo $BTC
$SOL
$ETH
Tras la salida de un monto de casi 3000 millones de dólares, binance investiga un posible hackeo a la plataforma⚠️⚠️
-“Nuestros equipos están al tanto de los informes sobre un posible problema de seguridad y lo están investigando activamente. Los fondos de los usuarios están completamente seguros. Nuestros equipos de seguridad están revisando toda la información relevante con urgencia y proporcionaremos actualizaciones a través de los canales oficiales”
FUENTE: https://www.lanacion.com.ar/economia/binance-investiga-un-posible-hackeo-tras-la-salida-de-casi-3000-millones-de-dolares-problema-de-nid29102026/
#BTC #solana #hackeo $BTC
$SOL
$ETH
164
·
--
🚨 $CAKE LE HACKEARON LA CUENTA Y SUBIÓ IGUAL
CAKE sube +1.75% hoy con $6.8M de volumen, mientras $UNI +2.46% y $JUP +2.73% suben un poco más.
Aquí está lo que el mercado está pasando por alto:
→ PancakeSwap confirmó hoy que le hackearon su cuenta china de X para promover un falso token "Sir Pancake" — y aun así CAKE sube, porque el hackeo no tocó fondos de usuarios ni la plataforma.
→ Desacople: UNI +2.46%, JUP +2.73%… y CAKE +1.75%. Sube, pero menos que sus rivales DEX.
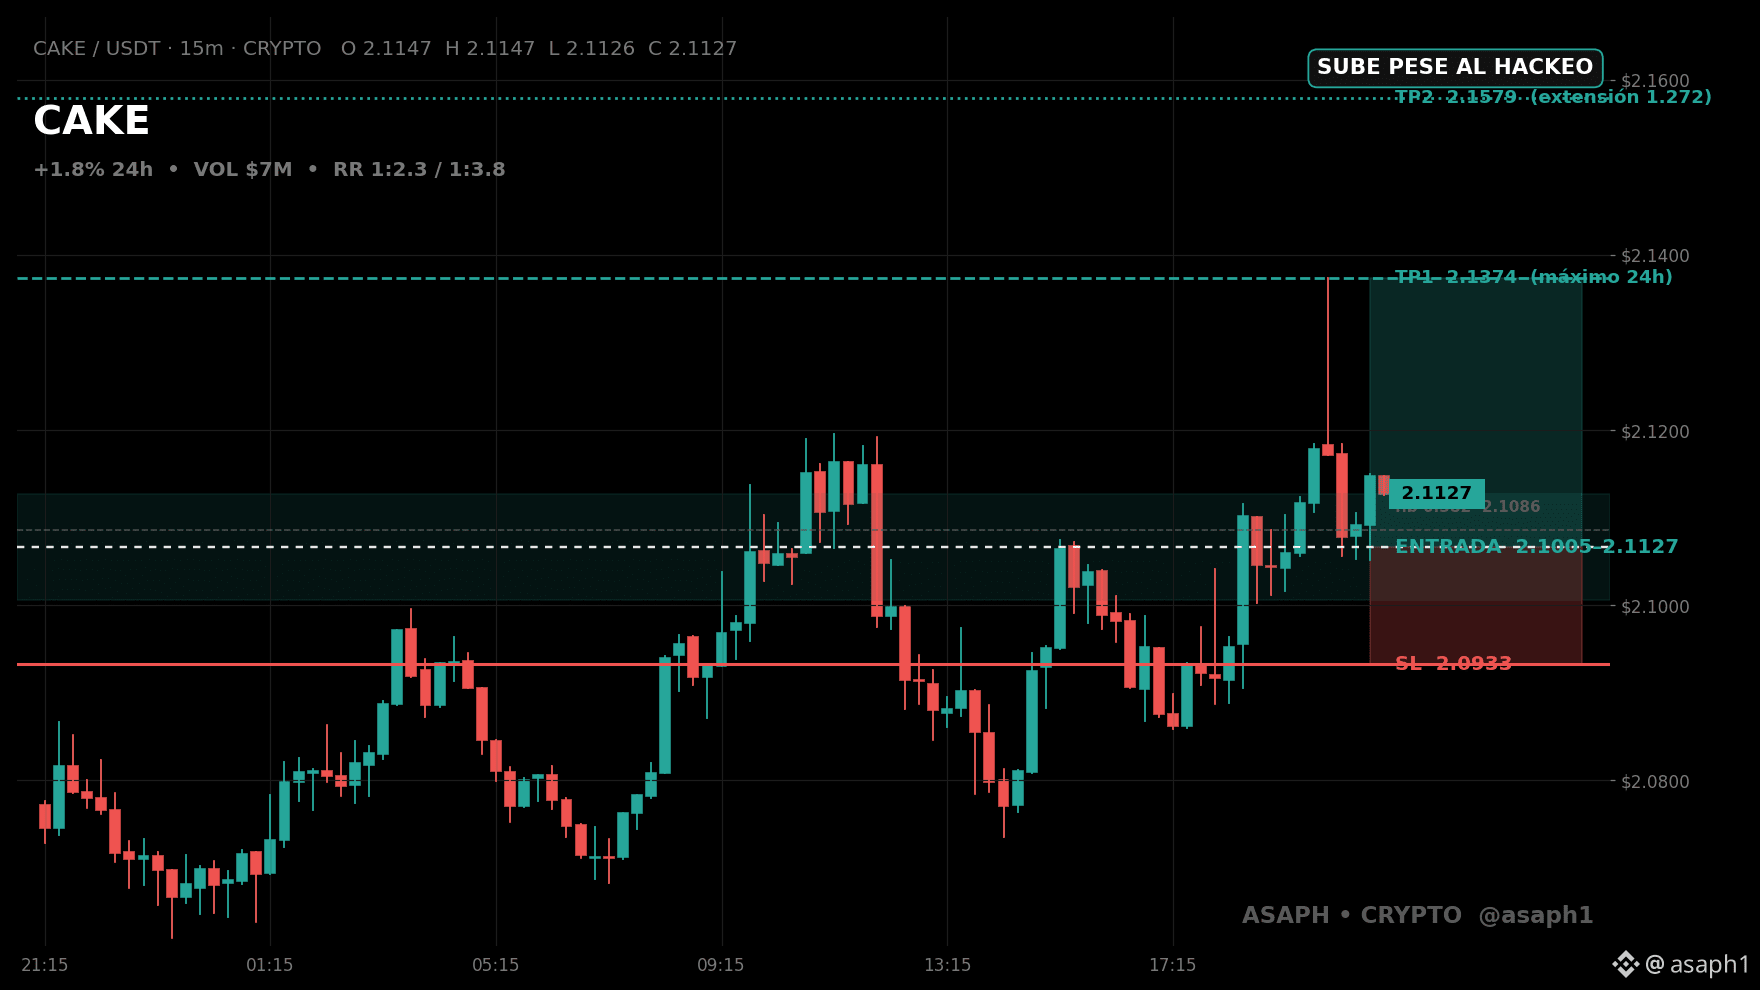
→ Progresión: sube → rompe $2.1374 → busca $2.1579.
Entrada LONG $2.1005 – $2.1127, stop $2.0933, TP1 $2.1374, TP2 $2.1579. Si pierde $2.0933, el largo se acabó y se sale.
Ojo: el hackeo fue solo de la cuenta de X, no de la plataforma — pero los estafadores ya sacaron entre $8,000 y $13,000 con el token falso. El largo apuesta a que el mercado ya descontó el susto, no a que el riesgo desapareció.
👇 ¿Comprarían CAKE después de un hackeo en su cuenta oficial? Los leo en comentarios.
$CAKE #PancakeSwap #Hackeo #Trading
🚨 $CAKE LE HACKEARON LA CUENTA Y SUBIÓ IGUAL
CAKE sube +1.75% hoy con $6.8M de volumen, mientras $UNI +2.46% y $JUP +2.73% suben un poco más.
Aquí está lo que el mercado está pasando por alto:
→ PancakeSwap confirmó hoy que le hackearon su cuenta china de X para promover un falso token "Sir Pancake" — y aun así CAKE sube, porque el hackeo no tocó fondos de usuarios ni la plataforma.
→ Desacople: UNI +2.46%, JUP +2.73%… y CAKE +1.75%. Sube, pero menos que sus rivales DEX.
→ Progresión: sube → rompe $2.1374 → busca $2.1579.
Entrada LONG $2.1005 – $2.1127, stop $2.0933, TP1 $2.1374, TP2 $2.1579. Si pierde $2.0933, el largo se acabó y se sale.
Ojo: el hackeo fue solo de la cuenta de X, no de la plataforma — pero los estafadores ya sacaron entre $8,000 y $13,000 con el token falso. El largo apuesta a que el mercado ya descontó el susto, no a que el riesgo desapareció.
👇 ¿Comprarían CAKE después de un hackeo en su cuenta oficial? Los leo en comentarios.
$CAKE #PancakeSwap #Hackeo #Trading
CAKE sube +1.75% hoy con $6.8M de volumen, mientras $UNI +2.46% y $JUP +2.73% suben un poco más.
Aquí está lo que el mercado está pasando por alto:
→ PancakeSwap confirmó hoy que le hackearon su cuenta china de X para promover un falso token "Sir Pancake" — y aun así CAKE sube, porque el hackeo no tocó fondos de usuarios ni la plataforma.
→ Desacople: UNI +2.46%, JUP +2.73%… y CAKE +1.75%. Sube, pero menos que sus rivales DEX.
→ Progresión: sube → rompe $2.1374 → busca $2.1579.
Entrada LONG $2.1005 – $2.1127, stop $2.0933, TP1 $2.1374, TP2 $2.1579. Si pierde $2.0933, el largo se acabó y se sale.
Ojo: el hackeo fue solo de la cuenta de X, no de la plataforma — pero los estafadores ya sacaron entre $8,000 y $13,000 con el token falso. El largo apuesta a que el mercado ya descontó el susto, no a que el riesgo desapareció.
👇 ¿Comprarían CAKE después de un hackeo en su cuenta oficial? Los leo en comentarios.
$CAKE #PancakeSwap #Hackeo #Trading
1
233
Статья
Nuestro insólito universo Crypto #30El hacker que robó más de 600 millones de dólares... los devolvió, y le ofrecieron trabajo
Hay hackeos que terminan en persecución internacional. Y hay uno que terminó con una oferta de empleo. Este es el segundo.
En agosto de 2021, un atacante anónimo explotó una falla en Poly Network, una plataforma DeFi que conecta varias blockchains, y se llevó más de 600 millones de dólares en criptomonedas de las redes de Ethereum, BNB Chain y Polygon. Fue, hasta ese momento, uno de los mayores robos de la historia de las finanzas descentralizadas.
La respuesta de Poly Network fue directa: publicó una carta abierta pidiéndole que devolviera el dinero, recordándole que no era suyo, sino de decenas de miles de miembros de la comunidad.
Y entonces pasó lo raro. El hacker empezó a devolver los fondos por su cuenta: primero cerca de la mitad y, en pocos días, casi todo. Dijo que lo había hecho por diversión y que nunca quiso quedarse con el dinero. Según sus propios mensajes, le importaba mucho más haber descubierto un punto ciego en la arquitectura de la plataforma que cualquier suma.
La empresa lo bautizó "Mr. White Hat", el nombre que se le da a los hackers éticos que revelan fallas de seguridad. Le aseguró que no enfrentaría responsabilidad legal, le ofreció una recompensa de 500.000 dólares y, para rematar, lo invitó a ser su Chief Security Advisor, es decir, jefe asesor de seguridad. Unos 33 millones en USDT quedaron congelados por Tether tras el ataque.
Hasta hoy nadie sabe con certeza quién fue. Y esa es la parte que más me intriga: ¿era de verdad un hacker bien intencionado, o alguien que entendió que mover tanto dinero sin ser rastreado era casi imposible? Los expertos forenses de la época decían que gastar esos fondos habría sido extremadamente difícil.
Lo cierto es que, en una industria llena de historias de robos que terminan en pérdidas definitivas, esta mostró que a veces el final puede ser otro. Más adelante en esta serie veremos un golpe parecido en tamaño, pero con un final muy distinto.
¿Tú qué crees: héroe, ladrón arrepentido u oportunista? Cuéntame en los comentarios.
Sígueme: el lunes arranca la semana 11 con una promesa de "más seguridad que un banco" que terminó en la cárcel.
$ETH $BNB #DEFİ #hackeo
Nuestro insólito universo Crypto #30
El hacker que robó más de 600 millones de dólares... los devolvió, y le ofrecieron trabajo
Hay hackeos que terminan en persecución internacional. Y hay uno que terminó con una oferta de empleo. Este es el segundo.
En agosto de 2021, un atacante anónimo explotó una falla en Poly Network, una plataforma DeFi que conecta varias blockchains, y se llevó más de 600 millones de dólares en criptomonedas de las redes de Ethereum, BNB Chain y Polygon. Fue, hasta ese momento, uno de los mayores robos de la historia de las finanzas descentralizadas.
La respuesta de Poly Network fue directa: publicó una carta abierta pidiéndole que devolviera el dinero, recordándole que no era suyo, sino de decenas de miles de miembros de la comunidad.
Y entonces pasó lo raro. El hacker empezó a devolver los fondos por su cuenta: primero cerca de la mitad y, en pocos días, casi todo. Dijo que lo había hecho por diversión y que nunca quiso quedarse con el dinero. Según sus propios mensajes, le importaba mucho más haber descubierto un punto ciego en la arquitectura de la plataforma que cualquier suma.
La empresa lo bautizó "Mr. White Hat", el nombre que se le da a los hackers éticos que revelan fallas de seguridad. Le aseguró que no enfrentaría responsabilidad legal, le ofreció una recompensa de 500.000 dólares y, para rematar, lo invitó a ser su Chief Security Advisor, es decir, jefe asesor de seguridad. Unos 33 millones en USDT quedaron congelados por Tether tras el ataque.
Hasta hoy nadie sabe con certeza quién fue. Y esa es la parte que más me intriga: ¿era de verdad un hacker bien intencionado, o alguien que entendió que mover tanto dinero sin ser rastreado era casi imposible? Los expertos forenses de la época decían que gastar esos fondos habría sido extremadamente difícil.
Lo cierto es que, en una industria llena de historias de robos que terminan en pérdidas definitivas, esta mostró que a veces el final puede ser otro. Más adelante en esta serie veremos un golpe parecido en tamaño, pero con un final muy distinto.
¿Tú qué crees: héroe, ladrón arrepentido u oportunista? Cuéntame en los comentarios.
Sígueme: el lunes arranca la semana 11 con una promesa de "más seguridad que un banco" que terminó en la cárcel.
$ETH $BNB #DEFİ #hackeo
Hay hackeos que terminan en persecución internacional. Y hay uno que terminó con una oferta de empleo. Este es el segundo.
En agosto de 2021, un atacante anónimo explotó una falla en Poly Network, una plataforma DeFi que conecta varias blockchains, y se llevó más de 600 millones de dólares en criptomonedas de las redes de Ethereum, BNB Chain y Polygon. Fue, hasta ese momento, uno de los mayores robos de la historia de las finanzas descentralizadas.
La respuesta de Poly Network fue directa: publicó una carta abierta pidiéndole que devolviera el dinero, recordándole que no era suyo, sino de decenas de miles de miembros de la comunidad.
Y entonces pasó lo raro. El hacker empezó a devolver los fondos por su cuenta: primero cerca de la mitad y, en pocos días, casi todo. Dijo que lo había hecho por diversión y que nunca quiso quedarse con el dinero. Según sus propios mensajes, le importaba mucho más haber descubierto un punto ciego en la arquitectura de la plataforma que cualquier suma.
La empresa lo bautizó "Mr. White Hat", el nombre que se le da a los hackers éticos que revelan fallas de seguridad. Le aseguró que no enfrentaría responsabilidad legal, le ofreció una recompensa de 500.000 dólares y, para rematar, lo invitó a ser su Chief Security Advisor, es decir, jefe asesor de seguridad. Unos 33 millones en USDT quedaron congelados por Tether tras el ataque.
Hasta hoy nadie sabe con certeza quién fue. Y esa es la parte que más me intriga: ¿era de verdad un hacker bien intencionado, o alguien que entendió que mover tanto dinero sin ser rastreado era casi imposible? Los expertos forenses de la época decían que gastar esos fondos habría sido extremadamente difícil.
Lo cierto es que, en una industria llena de historias de robos que terminan en pérdidas definitivas, esta mostró que a veces el final puede ser otro. Más adelante en esta serie veremos un golpe parecido en tamaño, pero con un final muy distinto.
¿Tú qué crees: héroe, ladrón arrepentido u oportunista? Cuéntame en los comentarios.
Sígueme: el lunes arranca la semana 11 con una promesa de "más seguridad que un banco" que terminó en la cárcel.
$ETH $BNB #DEFİ #hackeo
6
7
4.1k

Частичная правда
Noticias Cripto: Protocolo de Humanidad Hackeado por $36 MillonesUn ataque de ingeniería social que costó millones: cómo un error humano desató el caos en el ecosistema de identidad digital.
En un nuevo y doloroso recordatorio de que el eslabón más débil de la cadena sigue siendo la persona, el Protocolo de Humanidad sufrió un ataque devastador que resultó en el robo de $36 millones en activos. El token nativo del proyecto se desplomó un alarmante 99.9% en cuestión de minutos, dejando a los inversores con valor prácticamente nulo.
El Modus Operandi: No fue la Blockchain, fue el Empleado
Contrario a la creencia popular, los hackers no explotaron una vulnerabilidad en el código del contrato inteligente ni en la cadena de bloques subyacente. El punto de entrada fue mucho más mundano y, a la vez, terrorífico: la laptop de un empleado.
Según el informe forense preliminar, los atacantes emplearon una sofisticada campaña de ingeniería social para infiltrarse en los sistemas internos del equipo. Mediante un archivo adjunto malicioso camuflado como una actualización de software legítima (o una invitación a una reunión falsa), lograron desplegar un stealer (ladrón de información) que extrajo las claves privadas de acceso a las wallets multisig de la tesorería del protocolo.
Una vez en posesión de las claves, los hackers firmaron transacciones que desviaron la liquidez de los pools principales, drenando los fondos de gobernanza y recompensas de usuarios.
Consecuencias Inmediatas: El Token se Desploma
La reacción del mercado fue instantánea y brutal:
Caída del 99.9%: El token HUMAN (ticker ficticio para el ejemplo) pasó de cotizar cerca de $1.20 a menos de $0.001 en menos de una hora.
· Liquidaciones en cadena: Los bots de arbitraje y liquidación masiva ejecutaron órdenes automáticas, borrando millones en valor de mercado.
· Pánico general: Los holders que no alcanzaron a vender vieron cómo su inversión se volatilizaba por completo.
Gráfico sugerido: Línea temporal mostrando el desplome vertical del token posterior a la hora del hackeo.
Análisis: La Ironía de un Protocolo de "Humanidad"
El nombre del proyecto añade una capa de ironía cruel. Protocolo de Humanidad se especializaba en Prueba de Personalidad (Proof of Personhood) , un mecanismo diseñado para demostrar que detrás de una wallet hay un ser humano real y único, evitando ataques de bots o Sibil.
Sin embargo, el sistema falló por confiar ciegamente en la seguridad perimetral de una laptop corporativa. "No importa cuán descentralizado sea tu contrato, si la centralización de las claves privadas recae en un dispositivo conectado a Internet, estás condenado", sentenció un analista de seguridad de SlowMist en redes sociales.
¿Qué sigue para el protocolo?
Hasta el cierre de esta edición, el equipo de Protocolo de Humanidad no ha emitido una declaración oficial completa, pero fuentes cercanas indican:
1. Negociaciones con los hackers: Se ofrece una recompensa del 20% (unos $7.2 millones) a cambio del retorno de los fondos restantes no movilizados.
2. Propuesta de Hard Fork: Se debate la posibilidad de revertir el estado de la blockchain (algo altamente controvertido) para anular las transacciones del robo.
3. Advertencia a CEXs: Varios exchanges centralizados, incluido Binance, han congelado las direcciones vinculadas al atacante en un intento por rastrear y recuperar los fondos.
Lecciones para la comunidad
Este hackeo deja tres lecciones claras para inversores y proyectos:
1. Seguridad multidispositivo: Las claves privadas de tesorerías grandes nunca deben residir en laptops de uso diario de empleados. Se requieren soluciones de hardware aisladas (HSM o Air-gapped devices).
2. Descentralización real: Si un grupo pequeño de empleados puede firmar un robo de $36 millones (aunque sea por engaño), el protocolo no es realmente descentralizado.
3. Due Diligence: Al invertir, verifiquen cómo custodian los equipos sus propias claves de tesorería. Una auditoría de contratos no es suficiente; se necesita auditoría de procesos humanos.
Nota: Esta noticia está en desarrollo. Actualizaremos la información tan pronto como haya comunicados oficiales. Opere con precaución y nunca invierta más de lo que esté dispuesto a perder.
#Hackeo #Seguridad #NoticiasCripto #ProtocoloDeHumanidad
$BNB $USDT $USD1
Noticias Cripto: Protocolo de Humanidad Hackeado por $36 Millones
Un ataque de ingeniería social que costó millones: cómo un error humano desató el caos en el ecosistema de identidad digital.
En un nuevo y doloroso recordatorio de que el eslabón más débil de la cadena sigue siendo la persona, el Protocolo de Humanidad sufrió un ataque devastador que resultó en el robo de $36 millones en activos. El token nativo del proyecto se desplomó un alarmante 99.9% en cuestión de minutos, dejando a los inversores con valor prácticamente nulo.
El Modus Operandi: No fue la Blockchain, fue el Empleado
Contrario a la creencia popular, los hackers no explotaron una vulnerabilidad en el código del contrato inteligente ni en la cadena de bloques subyacente. El punto de entrada fue mucho más mundano y, a la vez, terrorífico: la laptop de un empleado.
Según el informe forense preliminar, los atacantes emplearon una sofisticada campaña de ingeniería social para infiltrarse en los sistemas internos del equipo. Mediante un archivo adjunto malicioso camuflado como una actualización de software legítima (o una invitación a una reunión falsa), lograron desplegar un stealer (ladrón de información) que extrajo las claves privadas de acceso a las wallets multisig de la tesorería del protocolo.
Una vez en posesión de las claves, los hackers firmaron transacciones que desviaron la liquidez de los pools principales, drenando los fondos de gobernanza y recompensas de usuarios.
Consecuencias Inmediatas: El Token se Desploma
La reacción del mercado fue instantánea y brutal:
Caída del 99.9%: El token HUMAN (ticker ficticio para el ejemplo) pasó de cotizar cerca de $1.20 a menos de $0.001 en menos de una hora.
· Liquidaciones en cadena: Los bots de arbitraje y liquidación masiva ejecutaron órdenes automáticas, borrando millones en valor de mercado.
· Pánico general: Los holders que no alcanzaron a vender vieron cómo su inversión se volatilizaba por completo.
Gráfico sugerido: Línea temporal mostrando el desplome vertical del token posterior a la hora del hackeo.
Análisis: La Ironía de un Protocolo de "Humanidad"
El nombre del proyecto añade una capa de ironía cruel. Protocolo de Humanidad se especializaba en Prueba de Personalidad (Proof of Personhood) , un mecanismo diseñado para demostrar que detrás de una wallet hay un ser humano real y único, evitando ataques de bots o Sibil.
Sin embargo, el sistema falló por confiar ciegamente en la seguridad perimetral de una laptop corporativa. "No importa cuán descentralizado sea tu contrato, si la centralización de las claves privadas recae en un dispositivo conectado a Internet, estás condenado", sentenció un analista de seguridad de SlowMist en redes sociales.
¿Qué sigue para el protocolo?
Hasta el cierre de esta edición, el equipo de Protocolo de Humanidad no ha emitido una declaración oficial completa, pero fuentes cercanas indican:
1. Negociaciones con los hackers: Se ofrece una recompensa del 20% (unos $7.2 millones) a cambio del retorno de los fondos restantes no movilizados.
2. Propuesta de Hard Fork: Se debate la posibilidad de revertir el estado de la blockchain (algo altamente controvertido) para anular las transacciones del robo.
3. Advertencia a CEXs: Varios exchanges centralizados, incluido Binance, han congelado las direcciones vinculadas al atacante en un intento por rastrear y recuperar los fondos.
Lecciones para la comunidad
Este hackeo deja tres lecciones claras para inversores y proyectos:
1. Seguridad multidispositivo: Las claves privadas de tesorerías grandes nunca deben residir en laptops de uso diario de empleados. Se requieren soluciones de hardware aisladas (HSM o Air-gapped devices).
2. Descentralización real: Si un grupo pequeño de empleados puede firmar un robo de $36 millones (aunque sea por engaño), el protocolo no es realmente descentralizado.
3. Due Diligence: Al invertir, verifiquen cómo custodian los equipos sus propias claves de tesorería. Una auditoría de contratos no es suficiente; se necesita auditoría de procesos humanos.
Nota: Esta noticia está en desarrollo. Actualizaremos la información tan pronto como haya comunicados oficiales. Opere con precaución y nunca invierta más de lo que esté dispuesto a perder.
#Hackeo #Seguridad #NoticiasCripto #ProtocoloDeHumanidad
$BNB $USDT $USD1
En un nuevo y doloroso recordatorio de que el eslabón más débil de la cadena sigue siendo la persona, el Protocolo de Humanidad sufrió un ataque devastador que resultó en el robo de $36 millones en activos. El token nativo del proyecto se desplomó un alarmante 99.9% en cuestión de minutos, dejando a los inversores con valor prácticamente nulo.
El Modus Operandi: No fue la Blockchain, fue el Empleado
Contrario a la creencia popular, los hackers no explotaron una vulnerabilidad en el código del contrato inteligente ni en la cadena de bloques subyacente. El punto de entrada fue mucho más mundano y, a la vez, terrorífico: la laptop de un empleado.
Según el informe forense preliminar, los atacantes emplearon una sofisticada campaña de ingeniería social para infiltrarse en los sistemas internos del equipo. Mediante un archivo adjunto malicioso camuflado como una actualización de software legítima (o una invitación a una reunión falsa), lograron desplegar un stealer (ladrón de información) que extrajo las claves privadas de acceso a las wallets multisig de la tesorería del protocolo.
Una vez en posesión de las claves, los hackers firmaron transacciones que desviaron la liquidez de los pools principales, drenando los fondos de gobernanza y recompensas de usuarios.
Consecuencias Inmediatas: El Token se Desploma
La reacción del mercado fue instantánea y brutal:
Caída del 99.9%: El token HUMAN (ticker ficticio para el ejemplo) pasó de cotizar cerca de $1.20 a menos de $0.001 en menos de una hora.
· Liquidaciones en cadena: Los bots de arbitraje y liquidación masiva ejecutaron órdenes automáticas, borrando millones en valor de mercado.
· Pánico general: Los holders que no alcanzaron a vender vieron cómo su inversión se volatilizaba por completo.
Gráfico sugerido: Línea temporal mostrando el desplome vertical del token posterior a la hora del hackeo.
Análisis: La Ironía de un Protocolo de "Humanidad"
El nombre del proyecto añade una capa de ironía cruel. Protocolo de Humanidad se especializaba en Prueba de Personalidad (Proof of Personhood) , un mecanismo diseñado para demostrar que detrás de una wallet hay un ser humano real y único, evitando ataques de bots o Sibil.
Sin embargo, el sistema falló por confiar ciegamente en la seguridad perimetral de una laptop corporativa. "No importa cuán descentralizado sea tu contrato, si la centralización de las claves privadas recae en un dispositivo conectado a Internet, estás condenado", sentenció un analista de seguridad de SlowMist en redes sociales.
¿Qué sigue para el protocolo?
Hasta el cierre de esta edición, el equipo de Protocolo de Humanidad no ha emitido una declaración oficial completa, pero fuentes cercanas indican:
1. Negociaciones con los hackers: Se ofrece una recompensa del 20% (unos $7.2 millones) a cambio del retorno de los fondos restantes no movilizados.
2. Propuesta de Hard Fork: Se debate la posibilidad de revertir el estado de la blockchain (algo altamente controvertido) para anular las transacciones del robo.
3. Advertencia a CEXs: Varios exchanges centralizados, incluido Binance, han congelado las direcciones vinculadas al atacante en un intento por rastrear y recuperar los fondos.
Lecciones para la comunidad
Este hackeo deja tres lecciones claras para inversores y proyectos:
1. Seguridad multidispositivo: Las claves privadas de tesorerías grandes nunca deben residir en laptops de uso diario de empleados. Se requieren soluciones de hardware aisladas (HSM o Air-gapped devices).
2. Descentralización real: Si un grupo pequeño de empleados puede firmar un robo de $36 millones (aunque sea por engaño), el protocolo no es realmente descentralizado.
3. Due Diligence: Al invertir, verifiquen cómo custodian los equipos sus propias claves de tesorería. Una auditoría de contratos no es suficiente; se necesita auditoría de procesos humanos.
Nota: Esta noticia está en desarrollo. Actualizaremos la información tan pronto como haya comunicados oficiales. Opere con precaución y nunca invierta más de lo que esté dispuesto a perder.
#Hackeo #Seguridad #NoticiasCripto #ProtocoloDeHumanidad
$BNB $USDT $USD1
1
200
·
--
Las firmas como CertiK y PeckShield, estima que el mes de Septiembre se ha consolidado oficialmente como el mes más destructivo del año en términos de seguridad informática y ciberdelincuencia en el ecosistema cripto, acumulando pérdidas que superan los US$768 millones. Este repunte drástico, que representa un incremento masivo en comparación con los meses anteriores, se debió principalmente al #hackeo del intercambio #Bitget y al de Liquid Network.
A estos eventos se sumaron decenas de incidentes menores en puentes, contratos inteligentes y vulnerabilidades en carteras, elevando el acumulado anual de 2026 a más de US$2.680 millones en pérdidas totales. Este panorama vuelve a encender las alarmas en la industria sobre la urgencia de mejorar los estándares de custodia, auditorías de código y la seguridad en servicios de terceros.
Las firmas como CertiK y PeckShield, estima que el mes de Septiembre se ha consolidado oficialmente como el mes más destructivo del año en términos de seguridad informática y ciberdelincuencia en el ecosistema cripto, acumulando pérdidas que superan los US$768 millones. Este repunte drástico, que representa un incremento masivo en comparación con los meses anteriores, se debió principalmente al #hackeo del intercambio #Bitget y al de Liquid Network.
A estos eventos se sumaron decenas de incidentes menores en puentes, contratos inteligentes y vulnerabilidades en carteras, elevando el acumulado anual de 2026 a más de US$2.680 millones en pérdidas totales. Este panorama vuelve a encender las alarmas en la industria sobre la urgencia de mejorar los estándares de custodia, auditorías de código y la seguridad en servicios de terceros.
A estos eventos se sumaron decenas de incidentes menores en puentes, contratos inteligentes y vulnerabilidades en carteras, elevando el acumulado anual de 2026 a más de US$2.680 millones en pérdidas totales. Este panorama vuelve a encender las alarmas en la industria sobre la urgencia de mejorar los estándares de custodia, auditorías de código y la seguridad en servicios de terceros.
91
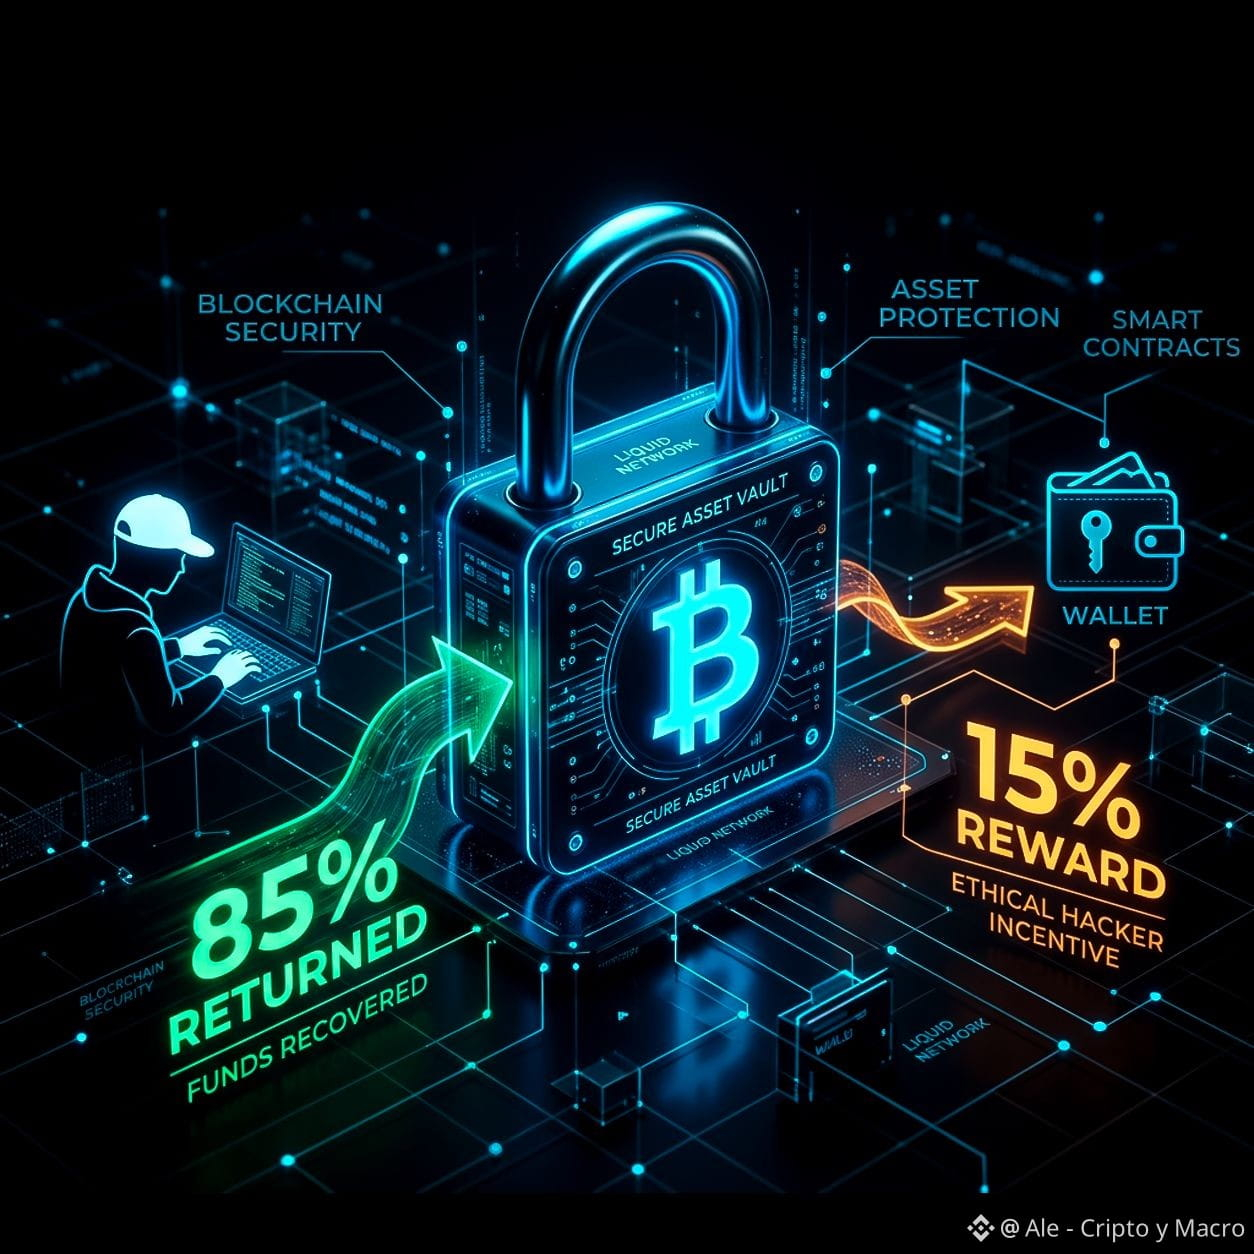
Robaron $320 millones en Bitcoin... y devolvieron el 85% La Liquid Network (una red lateral de Bitcoin operada por Blockstream, usada por varios exchanges) sufrió el hackeo más grande del año hasta ahora: le sacaron cerca de 4,000 $BTC explotando un error de software, no claves robadas.
El giro es que los atacantes se identificaron como "white hats" (hackers éticos), pidieron que se corrigiera el error, y una vez parcheado, devolvieron cerca del 85% de los fondos quedándose con unos $47 millones como "recompensa" autoimpuesta.
El precio de Bitcoin casi ni se movió con la noticia (cayó apenas ~1%), porque el problema fue de esta red lateral, no de la blockchain principal de Bitcoin.
Pero sí deja una lección, la seguridad de la infraestructura que rodea a Bitcoin (puentes, redes laterales) sigue siendo el punto más débil, no Bitcoin en sí.
¿Devolver casi todo lo robado te parece "ético" o sigue siendo un delito? 👇
#Bitcoin #Seguridad #Hackeo #CreatorPad
Robaron $320 millones en Bitcoin... y devolvieron el 85% La Liquid Network (una red lateral de Bitcoin operada por Blockstream, usada por varios exchanges) sufrió el hackeo más grande del año hasta ahora: le sacaron cerca de 4,000 $BTC explotando un error de software, no claves robadas.
El giro es que los atacantes se identificaron como "white hats" (hackers éticos), pidieron que se corrigiera el error, y una vez parcheado, devolvieron cerca del 85% de los fondos quedándose con unos $47 millones como "recompensa" autoimpuesta.
El precio de Bitcoin casi ni se movió con la noticia (cayó apenas ~1%), porque el problema fue de esta red lateral, no de la blockchain principal de Bitcoin.
Pero sí deja una lección, la seguridad de la infraestructura que rodea a Bitcoin (puentes, redes laterales) sigue siendo el punto más débil, no Bitcoin en sí.
¿Devolver casi todo lo robado te parece "ético" o sigue siendo un delito? 👇
#Bitcoin #Seguridad #Hackeo #CreatorPad
El giro es que los atacantes se identificaron como "white hats" (hackers éticos), pidieron que se corrigiera el error, y una vez parcheado, devolvieron cerca del 85% de los fondos quedándose con unos $47 millones como "recompensa" autoimpuesta.
El precio de Bitcoin casi ni se movió con la noticia (cayó apenas ~1%), porque el problema fue de esta red lateral, no de la blockchain principal de Bitcoin.
Pero sí deja una lección, la seguridad de la infraestructura que rodea a Bitcoin (puentes, redes laterales) sigue siendo el punto más débil, no Bitcoin en sí.
¿Devolver casi todo lo robado te parece "ético" o sigue siendo un delito? 👇
#Bitcoin #Seguridad #Hackeo #CreatorPad
1
174

·
--
Статья
EL MAYOR HACKEO DE LA HISTORIA Y EL MERCADO NO CAYO 💰"El mayor hackeo de la historia y el mercado no se hundió. Pero no cantes victoria: este rebote lo sostiene el apalancamiento, no el dinero real."
El mayor hackeo de la historia cripto ya ocurrió, BTC solo cayó ~5% y no se repitió un colapso tipo FTX. Pero "no caer fuerte" no significa "estar a salvo": el rebote lo sostienen los contratos apalancados, no las compras reales de contado.
Qué pasó??
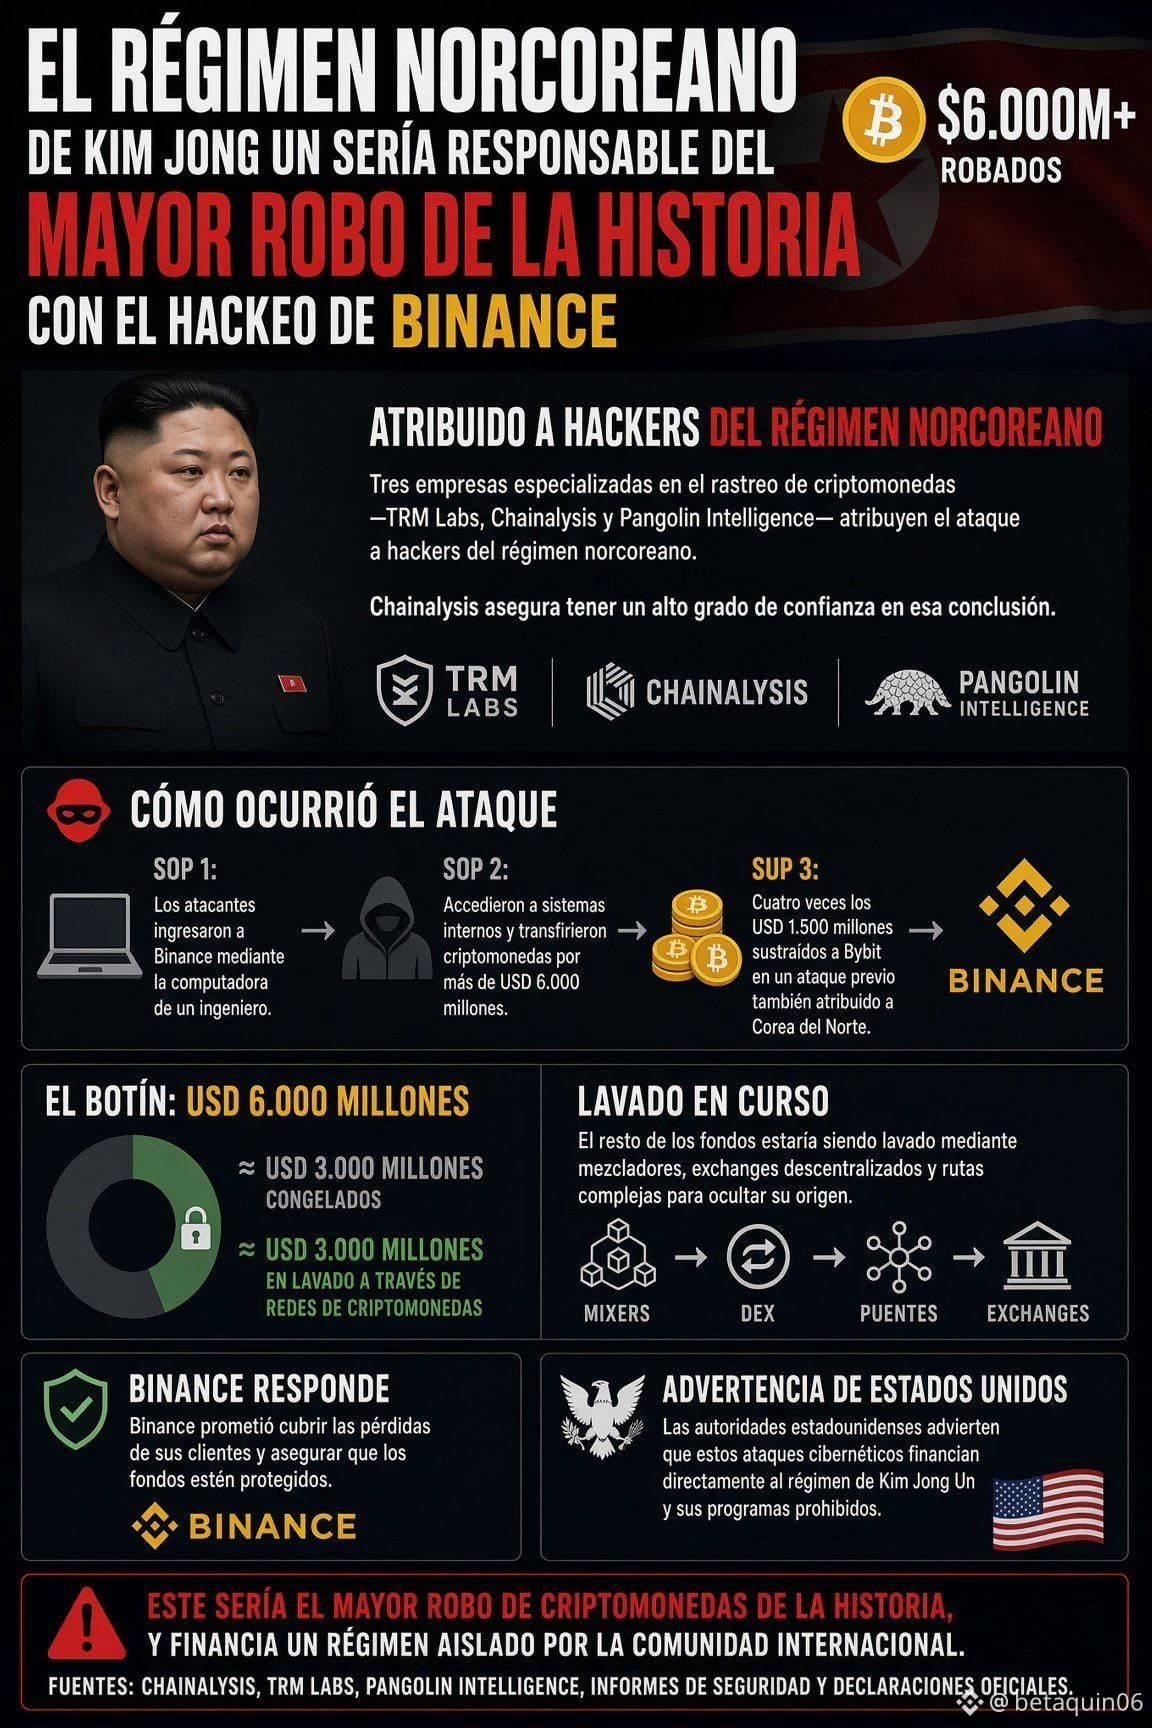
El 29 de octubre, la hot wallet de Binance fue hackeada por unos 6.300 millones de dólares. El FBI atribuyó el ataque al grupo norcoreano TraderTraitor. La entrada no fue una filtración de claves privadas, sino el portátil de un ingeniero comprometido, desde el cual se enviaron órdenes de retiro "legítimas" al sistema.
La respuesta de #BinanceIncidentReport Binance: cubrió las pérdidas con fondos propios, elevó la compensación a cerca del 95% y unos 3.000 millones en activos robados ya fueron congelados.
Cómo está el mercado ahora
BTC: ~77.000–78.000 USD, unos 5% por debajo del máximo previo al hackeo. Comparado con el colapso de FTX en 2022 (que cayó 19% en tres días), la reacción fue mucho más contenida.
Liquidaciones: 1.500 millones de dólares, de las cuales ~85% fueron posiciones largas. Aquí está la clave: quienes compraron el dip lo hicieron mayormente con perpetuos apalancados; el mercado de contado no tuvo suficiente demanda real para absorber la venta. Palabras de Wintermute: el rebote no tiene respaldo de demanda spot.
Retiros: salida neta de ~4.700 millones, cerca del 3% de los activos de la plataforma. Binance dice que los retiros ya se normalizaron y que los depósitos se están recuperando.
#Binance #BTC #Hackeo #Criptomonedas
EL MAYOR HACKEO DE LA HISTORIA Y EL MERCADO NO CAYO 💰
"El mayor hackeo de la historia y el mercado no se hundió. Pero no cantes victoria: este rebote lo sostiene el apalancamiento, no el dinero real."
El mayor hackeo de la historia cripto ya ocurrió, BTC solo cayó ~5% y no se repitió un colapso tipo FTX. Pero "no caer fuerte" no significa "estar a salvo": el rebote lo sostienen los contratos apalancados, no las compras reales de contado.
Qué pasó??
El 29 de octubre, la hot wallet de Binance fue hackeada por unos 6.300 millones de dólares. El FBI atribuyó el ataque al grupo norcoreano TraderTraitor. La entrada no fue una filtración de claves privadas, sino el portátil de un ingeniero comprometido, desde el cual se enviaron órdenes de retiro "legítimas" al sistema.
La respuesta de #BinanceIncidentReport Binance: cubrió las pérdidas con fondos propios, elevó la compensación a cerca del 95% y unos 3.000 millones en activos robados ya fueron congelados.
Cómo está el mercado ahora
BTC: ~77.000–78.000 USD, unos 5% por debajo del máximo previo al hackeo. Comparado con el colapso de FTX en 2022 (que cayó 19% en tres días), la reacción fue mucho más contenida.
Liquidaciones: 1.500 millones de dólares, de las cuales ~85% fueron posiciones largas. Aquí está la clave: quienes compraron el dip lo hicieron mayormente con perpetuos apalancados; el mercado de contado no tuvo suficiente demanda real para absorber la venta. Palabras de Wintermute: el rebote no tiene respaldo de demanda spot.
Retiros: salida neta de ~4.700 millones, cerca del 3% de los activos de la plataforma. Binance dice que los retiros ya se normalizaron y que los depósitos se están recuperando.
#Binance #BTC #Hackeo #Criptomonedas
El mayor hackeo de la historia cripto ya ocurrió, BTC solo cayó ~5% y no se repitió un colapso tipo FTX. Pero "no caer fuerte" no significa "estar a salvo": el rebote lo sostienen los contratos apalancados, no las compras reales de contado.
Qué pasó??
El 29 de octubre, la hot wallet de Binance fue hackeada por unos 6.300 millones de dólares. El FBI atribuyó el ataque al grupo norcoreano TraderTraitor. La entrada no fue una filtración de claves privadas, sino el portátil de un ingeniero comprometido, desde el cual se enviaron órdenes de retiro "legítimas" al sistema.
La respuesta de #BinanceIncidentReport Binance: cubrió las pérdidas con fondos propios, elevó la compensación a cerca del 95% y unos 3.000 millones en activos robados ya fueron congelados.
Cómo está el mercado ahora
BTC: ~77.000–78.000 USD, unos 5% por debajo del máximo previo al hackeo. Comparado con el colapso de FTX en 2022 (que cayó 19% en tres días), la reacción fue mucho más contenida.
Liquidaciones: 1.500 millones de dólares, de las cuales ~85% fueron posiciones largas. Aquí está la clave: quienes compraron el dip lo hicieron mayormente con perpetuos apalancados; el mercado de contado no tuvo suficiente demanda real para absorber la venta. Palabras de Wintermute: el rebote no tiene respaldo de demanda spot.
Retiros: salida neta de ~4.700 millones, cerca del 3% de los activos de la plataforma. Binance dice que los retiros ya se normalizaron y que los depósitos se están recuperando.
#Binance #BTC #Hackeo #Criptomonedas
3
5.9k
·
--
#BinanceIncidentReport El mayor robo cripto de la historia y Binance sigue en pie. ¿Confianza o descuido? Opina sin filtro 👇
#Binance #Hackeo #Crypto #BinanceSquare #Bitcoin
#BinanceIncidentReport El mayor robo cripto de la historia y Binance sigue en pie. ¿Confianza o descuido? Opina sin filtro 👇
#Binance #Hackeo #Crypto #BinanceSquare #Bitcoin
#Binance #Hackeo #Crypto #BinanceSquare #Bitcoin
80
·
--
¡Guerra fría cripto!
La hermana de Kim Jong-un desafía al FBI y tacha de "farsa" el #hackeo récord de más de 6.000 millones de dólares a #Binance
La negativa de Pionyang
Kim Yo-jong, influyente alta funcionaria y hermana del líder norcoreano, rechazó categóricamente las acusaciones del #FBI que señalan a Corea del Norte como autora del mayor hackeo de criptomonedas de la historia, valorado en 6.3 billion de dólares.
En un comunicado oficial recogido por la agencia Yonhap, Kim acusó a Estados Unidos de intentar estigmatizar a la RPDC fabricando la narrativa de un "estado cibercriminal".
El veredicto de los investigadores: A pesar de la defensa de Pionyang, tres empresas de seguridad blockchain (incluyendo TRM Labs) y el propio FBI sostienen que detrás del asalto se encuentra la red de ciberdelincuentes norcoreanos identificada bajo el alias de "TraderTraitor".
El sofisticado modus operandi: El ataque técnico no dejó lugar a improvisaciones, en la red Ethereum, los piratas informáticos utilizaron el estándar EIP-7702 para mutar billeteras activas de Binance en mecanismos de robo, preparando previamente 50 autorizaciones pre-firmadas para garantizar el éxito de la operación.
#CryptoNews
$BNB
{future}(BNBUSDT)
$ETH
{future}(ETHUSDT)
$BTC
{future}(BTCUSDT)
¡Guerra fría cripto!
La hermana de Kim Jong-un desafía al FBI y tacha de "farsa" el #hackeo récord de más de 6.000 millones de dólares a #Binance
La negativa de Pionyang
Kim Yo-jong, influyente alta funcionaria y hermana del líder norcoreano, rechazó categóricamente las acusaciones del #FBI que señalan a Corea del Norte como autora del mayor hackeo de criptomonedas de la historia, valorado en 6.3 billion de dólares.
En un comunicado oficial recogido por la agencia Yonhap, Kim acusó a Estados Unidos de intentar estigmatizar a la RPDC fabricando la narrativa de un "estado cibercriminal".
El veredicto de los investigadores: A pesar de la defensa de Pionyang, tres empresas de seguridad blockchain (incluyendo TRM Labs) y el propio FBI sostienen que detrás del asalto se encuentra la red de ciberdelincuentes norcoreanos identificada bajo el alias de "TraderTraitor".
El sofisticado modus operandi: El ataque técnico no dejó lugar a improvisaciones, en la red Ethereum, los piratas informáticos utilizaron el estándar EIP-7702 para mutar billeteras activas de Binance en mecanismos de robo, preparando previamente 50 autorizaciones pre-firmadas para garantizar el éxito de la operación.
#CryptoNews
$BNB
$ETH
$BTC
La hermana de Kim Jong-un desafía al FBI y tacha de "farsa" el #hackeo récord de más de 6.000 millones de dólares a #Binance
La negativa de Pionyang
Kim Yo-jong, influyente alta funcionaria y hermana del líder norcoreano, rechazó categóricamente las acusaciones del #FBI que señalan a Corea del Norte como autora del mayor hackeo de criptomonedas de la historia, valorado en 6.3 billion de dólares.
En un comunicado oficial recogido por la agencia Yonhap, Kim acusó a Estados Unidos de intentar estigmatizar a la RPDC fabricando la narrativa de un "estado cibercriminal".
El veredicto de los investigadores: A pesar de la defensa de Pionyang, tres empresas de seguridad blockchain (incluyendo TRM Labs) y el propio FBI sostienen que detrás del asalto se encuentra la red de ciberdelincuentes norcoreanos identificada bajo el alias de "TraderTraitor".
El sofisticado modus operandi: El ataque técnico no dejó lugar a improvisaciones, en la red Ethereum, los piratas informáticos utilizaron el estándar EIP-7702 para mutar billeteras activas de Binance en mecanismos de robo, preparando previamente 50 autorizaciones pre-firmadas para garantizar el éxito de la operación.
#CryptoNews
$BNB
$ETH
$BTC
10
9.3k

·
--
Статья
🚨 HACKEO A BINANCE: ¿INCIDENTE BIEN GESTIONADO O CAMBIO DE ERA?Artículo escrito y redactado para #LaMesa_theHumanChain por CryptoHumanoArt con colaboración en el estilo y la redacción de @Square-Creator-4a814b8cf1b8
El mayor robo cripto registrado ya tiene cifras, responsables señalados y una respuesta inusual. Esto es lo que se sabe hasta hoy (31/10/2026).
📌 LOS HECHOS
- Binance informó que unos 6.300 millones de dólares se vieron afectados.
- Cerca de 3.000 millones fueron congelados.
- Según el análisis de TRM Labs, con "alta confianza", el ataque sería obra de TraderTraitor, una unidad norcoreana vinculada al Grupo Lazarus. Es una atribución de firmas de análisis blockchain, no una conclusión oficial.
- La causa técnica no ha sido confirmada públicamente.
- Los retiros se suspendieron temporalmente.
⚠️ CONGELAR NO ES RECUPERAR
Los fondos congelados siguen en manos del atacante, solo que bloqueados. Hasta ahora no hay reportes de que el dinero robado haya vuelto a Binance.
🛡️ LA RESPUESTA: REPOSICIÓN CON FONDOS PROPIOS
Binance aseguró que cubrirá todas las pérdidas con el fondo SAFU y fondos de la compañía. Ya reservó más de 6.340 millones de dólares, de los cuales 5.000 millones están en los mismos activos tokenizados afectados. Según los reportes, los fondos salieron de las cuentas de Binance, no de las de los usuarios.
Es un contraste claro con casos anteriores como Mt. Gox o FTX, donde la pérdida recayó en los usuarios.
🔍 ¿PRECEDENTE O CAMBIO DE ERA?
Hay tres elementos que pueden sentar precedente:
1. Reposición a esta escala sin trasladar la pérdida a los usuarios.
2. Congelación rápida junto con emisores de stablecoins como Tether y Circle.
3. Mayor presión regulatoria sobre la seguridad de los exchanges.
Pero todavía no es un cambio de era: los fondos siguen en poder del atacante, la causa técnica sigue sin confirmarse y el riesgo de concentración en un solo exchange sigue ahí.
✅ QUÉ LO DEFINIRÍA
1. Resolución del incidente
- Retiros reanudados con normalidad y sin incidentes
- Prueba de reservas verificable que confirme el respaldo total
- Porcentaje del dinero congelado que se logre devolver
- Causa técnica confirmada y corregida
2. Efectos de fondo en el sector
- Nuevos estándares regulatorios de custodia y seguridad
- Prueba de reservas y fondos de cobertura propios como práctica estándar
- Los usuarios mantienen la confianza, sin salida masiva hacia otras plataformas o autocustodia
- La congelación rápida con emisores de stablecoins se consolida como protocolo habitual
Si solo se cumple el punto 1, fue un incidente bien gestionado. Para hablar de cambio de era, deberían materializarse además al menos dos efectos del punto 2 en los próximos meses.
🎯 CONCLUSIÓN
Binance respondió mejor que otros exchanges en crisis pasadas, pero la verdadera prueba será lo que ocurra en las próximas semanas y meses: retiros, auditoría de reservas y reacción de los reguladores.
Mientras tanto, la volatilidad puede ser alta. Gestiona el riesgo, respeta tus stops y evita el apalancamiento excesivo.
Contenido informativo, no constituye asesoría financiera.
#Binance #Hackeo #Cripto #SAFU
🚨 HACKEO A BINANCE: ¿INCIDENTE BIEN GESTIONADO O CAMBIO DE ERA?
Artículo escrito y redactado para #LaMesa_theHumanChain por CryptoHumanoArt con colaboración en el estilo y la redacción de @Claude ai
El mayor robo cripto registrado ya tiene cifras, responsables señalados y una respuesta inusual. Esto es lo que se sabe hasta hoy (31/10/2026).
📌 LOS HECHOS
- Binance informó que unos 6.300 millones de dólares se vieron afectados.
- Cerca de 3.000 millones fueron congelados.
- Según el análisis de TRM Labs, con "alta confianza", el ataque sería obra de TraderTraitor, una unidad norcoreana vinculada al Grupo Lazarus. Es una atribución de firmas de análisis blockchain, no una conclusión oficial.
- La causa técnica no ha sido confirmada públicamente.
- Los retiros se suspendieron temporalmente.
⚠️ CONGELAR NO ES RECUPERAR
Los fondos congelados siguen en manos del atacante, solo que bloqueados. Hasta ahora no hay reportes de que el dinero robado haya vuelto a Binance.
🛡️ LA RESPUESTA: REPOSICIÓN CON FONDOS PROPIOS
Binance aseguró que cubrirá todas las pérdidas con el fondo SAFU y fondos de la compañía. Ya reservó más de 6.340 millones de dólares, de los cuales 5.000 millones están en los mismos activos tokenizados afectados. Según los reportes, los fondos salieron de las cuentas de Binance, no de las de los usuarios.
Es un contraste claro con casos anteriores como Mt. Gox o FTX, donde la pérdida recayó en los usuarios.
🔍 ¿PRECEDENTE O CAMBIO DE ERA?
Hay tres elementos que pueden sentar precedente:
1. Reposición a esta escala sin trasladar la pérdida a los usuarios.
2. Congelación rápida junto con emisores de stablecoins como Tether y Circle.
3. Mayor presión regulatoria sobre la seguridad de los exchanges.
Pero todavía no es un cambio de era: los fondos siguen en poder del atacante, la causa técnica sigue sin confirmarse y el riesgo de concentración en un solo exchange sigue ahí.
✅ QUÉ LO DEFINIRÍA
1. Resolución del incidente
- Retiros reanudados con normalidad y sin incidentes
- Prueba de reservas verificable que confirme el respaldo total
- Porcentaje del dinero congelado que se logre devolver
- Causa técnica confirmada y corregida
2. Efectos de fondo en el sector
- Nuevos estándares regulatorios de custodia y seguridad
- Prueba de reservas y fondos de cobertura propios como práctica estándar
- Los usuarios mantienen la confianza, sin salida masiva hacia otras plataformas o autocustodia
- La congelación rápida con emisores de stablecoins se consolida como protocolo habitual
Si solo se cumple el punto 1, fue un incidente bien gestionado. Para hablar de cambio de era, deberían materializarse además al menos dos efectos del punto 2 en los próximos meses.
🎯 CONCLUSIÓN
Binance respondió mejor que otros exchanges en crisis pasadas, pero la verdadera prueba será lo que ocurra en las próximas semanas y meses: retiros, auditoría de reservas y reacción de los reguladores.
Mientras tanto, la volatilidad puede ser alta. Gestiona el riesgo, respeta tus stops y evita el apalancamiento excesivo.
Contenido informativo, no constituye asesoría financiera.
#Binance #Hackeo #Cripto #SAFU
El mayor robo cripto registrado ya tiene cifras, responsables señalados y una respuesta inusual. Esto es lo que se sabe hasta hoy (31/10/2026).
📌 LOS HECHOS
- Binance informó que unos 6.300 millones de dólares se vieron afectados.
- Cerca de 3.000 millones fueron congelados.
- Según el análisis de TRM Labs, con "alta confianza", el ataque sería obra de TraderTraitor, una unidad norcoreana vinculada al Grupo Lazarus. Es una atribución de firmas de análisis blockchain, no una conclusión oficial.
- La causa técnica no ha sido confirmada públicamente.
- Los retiros se suspendieron temporalmente.
⚠️ CONGELAR NO ES RECUPERAR
Los fondos congelados siguen en manos del atacante, solo que bloqueados. Hasta ahora no hay reportes de que el dinero robado haya vuelto a Binance.
🛡️ LA RESPUESTA: REPOSICIÓN CON FONDOS PROPIOS
Binance aseguró que cubrirá todas las pérdidas con el fondo SAFU y fondos de la compañía. Ya reservó más de 6.340 millones de dólares, de los cuales 5.000 millones están en los mismos activos tokenizados afectados. Según los reportes, los fondos salieron de las cuentas de Binance, no de las de los usuarios.
Es un contraste claro con casos anteriores como Mt. Gox o FTX, donde la pérdida recayó en los usuarios.
🔍 ¿PRECEDENTE O CAMBIO DE ERA?
Hay tres elementos que pueden sentar precedente:
1. Reposición a esta escala sin trasladar la pérdida a los usuarios.
2. Congelación rápida junto con emisores de stablecoins como Tether y Circle.
3. Mayor presión regulatoria sobre la seguridad de los exchanges.
Pero todavía no es un cambio de era: los fondos siguen en poder del atacante, la causa técnica sigue sin confirmarse y el riesgo de concentración en un solo exchange sigue ahí.
✅ QUÉ LO DEFINIRÍA
1. Resolución del incidente
- Retiros reanudados con normalidad y sin incidentes
- Prueba de reservas verificable que confirme el respaldo total
- Porcentaje del dinero congelado que se logre devolver
- Causa técnica confirmada y corregida
2. Efectos de fondo en el sector
- Nuevos estándares regulatorios de custodia y seguridad
- Prueba de reservas y fondos de cobertura propios como práctica estándar
- Los usuarios mantienen la confianza, sin salida masiva hacia otras plataformas o autocustodia
- La congelación rápida con emisores de stablecoins se consolida como protocolo habitual
Si solo se cumple el punto 1, fue un incidente bien gestionado. Para hablar de cambio de era, deberían materializarse además al menos dos efectos del punto 2 en los próximos meses.
🎯 CONCLUSIÓN
Binance respondió mejor que otros exchanges en crisis pasadas, pero la verdadera prueba será lo que ocurra en las próximas semanas y meses: retiros, auditoría de reservas y reacción de los reguladores.
Mientras tanto, la volatilidad puede ser alta. Gestiona el riesgo, respeta tus stops y evita el apalancamiento excesivo.
Contenido informativo, no constituye asesoría financiera.
#Binance #Hackeo #Cripto #SAFU
1
2
4
1.7k
Войдите, чтобы посмотреть больше материала
Присоединяйтесь к пользователям криптовалют по всему миру на Binance Square
⚡️ Получайте новейшую и полезную информацию о криптоактивах.
💬 Нам доверяет крупнейшая в мире криптобиржа.
👍 Получите достоверные аналитические данные от верифицированных создателей контента.
Эл. почта/номер телефона
В тренде
1
#BitcoinRebounds$75KAsChipsLead
Просмотров: 14,649
181 обсуждают
2
#JobsReportRaisesHikeOdds
Просмотров: 171,466
1,462 обсуждают
3
#US Data Center Rules May Constrain AI Expansion
Просмотров: 26,970
136 обсуждают
4
#WillAnthropicListOnTime
Просмотров: 37,875
507 обсуждают
5
#BitcoinETFsSee$412MNetOutflows
Просмотров: 141
30 обсуждают
6
#HKSFCPlansToRestrictCryptoAndExchangeTerms
Просмотров: 2,308
92 обсуждают
7
#AnthropicStillPlansPreThanksgivingIPO
Просмотров: 11,933
179 обсуждают
8
#FinCENAndFedWithdraw$250CryptoTransferProposal
Просмотров: 3,523
13 обсуждают
9
#TradFiForBeginners
Просмотров: 26,413
432 обсуждают
10
#$2TWipedOutHedgeFundsFaceLiquidation
Просмотров: 24,937
108 обсуждают