
发牌手11
1.1k Publicações
发牌手11
Denunciar
Bloquear Utilizador
141 A seguir
600 Seguidores
714 Gostaram
Publicações
Tudo
Cotações
·
--
Hoje o alpha retoma o airdrop e manda um envelope vermelho para a galera 🧧
Hoje o alpha retoma o airdrop e manda um envelope vermelho para a galera 🧧

感谢兄弟们的关注和支持
De 发牌手11
Totalmente reivindicada
26
4
79
171
·
--
#币安神算子 Já faz vários dias que não faço previsões. Vou apostar tudo na de hoje e ver se decolamos de uma vez.
#币安神算子 Já faz vários dias que não faço previsões. Vou apostar tudo na de hoje e ver se decolamos de uma vez.
3
·
--
#币安神算子 , pessoal, vamos com tudo! Hoje à noite vamos fazer uma jogada com lyon; amanhã talvez lucremos muito.
#币安神算子 , pessoal, vamos com tudo! Hoje à noite vamos fazer uma jogada com lyon; amanhã talvez lucremos muito.
·
--
#币安神算子 Estou mesmo torcendo para ficar rico de uma vez; fui all-in. O gen deve estar garantido nesta rodada, né?
#币安神算子 Estou mesmo torcendo para ficar rico de uma vez; fui all-in. O gen deve estar garantido nesta rodada, né?
·
--
#币安神算子 Bora, bora, bora! Em qual vamos apostar hoje à noite? Acho que o T1 é a aposta mais segura.
#币安神算子 Bora, bora, bora! Em qual vamos apostar hoje à noite? Acho que o T1 é a aposta mais segura.
·
--
#币安神算子 Pessoal, o que vamos jogar hoje? Vocês podem carregar o irmão mais novo?
#币安神算子 Pessoal, o que vamos jogar hoje? Vocês podem carregar o irmão mais novo?
1
·
--
#币安神算子 Caralho, a BLG não era cabeça de chave do campeonato? Como perdeu para a TES? Se continuar assim, vai ser eliminada!
#币安神算子 Caralho, a BLG não era cabeça de chave do campeonato? Como perdeu para a TES? Se continuar assim, vai ser eliminada!
4
·
--
#币安神算子 Esta promoção da Binance é muito boa. Será que ainda tem alguém que não participou?
#币安神算子 Esta promoção da Binance é muito boa. Será que ainda tem alguém que não participou?
1
·
--
#币安神算子 Arrisque: uma bicicleta pode virar uma moto. Todos os dias corro a toda velocidade rumo ao zero. Vamos acertar uma grande!
#币安神算子 Arrisque: uma bicicleta pode virar uma moto. Todos os dias corro a toda velocidade rumo ao zero. Vamos acertar uma grande!
·
--
#币安神算子 Como vocês preveem o LoL de hoje à noite? A T1 deve estar bem garantida, né? All-in na T1.
#币安神算子 Como vocês preveem o LoL de hoje à noite? A T1 deve estar bem garantida, né? All-in na T1.
·
--
#币安神算子 A classificação semanal parece levar as perdas em conta também; a estratégia de apostar tudo não funciona.
#币安神算子 A classificação semanal parece levar as perdas em conta também; a estratégia de apostar tudo não funciona.
59
·
--
#币安神算子 Como é que estou com mais de 600 pontos negativos? Ainda tenho alguma esperança esta semana?
#币安神算子 Como é que estou com mais de 600 pontos negativos? Ainda tenho alguma esperança esta semana?
72
·
--
#币安神算子 não pode ser interrompido nenhum dia! Não vai zerar todos os dias, né?
#币安神算子 não pode ser interrompido nenhum dia! Não vai zerar todos os dias, né?
·
--
#币安神算子 Prevê que sou profissional; não ganho muito dinheiro, quem ganha é aquele.
#币安神算子 Prevê que sou profissional; não ganho muito dinheiro, quem ganha é aquele.
3
·
--
聊了这么多期 Dusk,今天拆它手里最硬的一张牌,NPEX。不是拆合作公告,是拆牌照本身。币圈项目个个爱说自己持牌,但多数人的判断就停在有没有这两个字上,实际上牌照和牌照之间的含金量,差着好几个量级。
A verdadeira identidade do NPEX é a de uma bolsa de valores licenciada nos Países Baixos — trata-se de uma licença MTF dentro do arcabouço MiFID. Essa qualificação permite que o detentor opere um local de negociação multilateral, fazendo com que as partes compradoras e vendedoras de valores mobiliários sejam combinadas de forma legal. Atenção: não é simples registro, é uma autorização legítima de um local de negociação dentro do sistema de valores mobiliários da União Europeia, emitida de frente pelo regulador holandês. Nos projetos que se autoproclamam “licenciados”, você confere o tipo de licença e, na maioria das vezes, não está nem no mesmo nível.
O verdadeiro “golpe” dessa carta está na forma como a licença é herdada. A questão mais fatal da tokenização de títulos nunca foi a emissão em si — e sim onde negociar depois de emitidos para que isso seja considerado legal. O NPEX leva emissão e matching (conexão de ordens) para dentro do Dusk: desde o dia em que o ativo on-chain nasce, ele já vive no alcance da licença. A permissão para negociar já está pronta; não é preciso ficar pedindo ao regulador, caso a caso, liberação para cada nova categoria de produto. Outras cadeias de RWA ainda perguntam se o regulador “pode aprovar”; aqui, a pergunta é quando o “canal” vai abrir.
E não, o canal não está vazio. O NPEX tem atrás de si mais de 20 mil investidores reais que colocaram dinheiro na mesa; o volume acumulado de emissões da plataforma já ultrapassou 200 milhões de euros. Tanto oferta quanto demanda não vêm do zero com arranque frio — o que a cadeia precisa fazer é apenas sustentar um mercado que já está funcionando.
Mas não pode perder o hábito de jogar água fria. A primeira pergunta é: esse fosso defensivo é alugado ou comprado? A licença está no nome do NPEX, não no nome da cadeia. O Dusk entrou como acionista cedo demais no outro lado, e os interesses ficaram bem amarrados. Só que, se o NPEX mudar de estratégia, o fosso pode andar sozinho — “amarrado profundamente” e “realmente possuído” são coisas diferentes. A segunda pergunta é a completude do quebra-cabeça da licença: a autorização MTF cobre a etapa de negociação; custódia e compensação têm exigências próprias. Uma única licença não cobre toda a cadeia do negócio. Quando as peças que faltam serão completadas — isso é o que determina se a história é end-to-end ou um produto pela metade.
Então, da próxima vez que você vir um projeto vender a ideia de “licença”, não pare na pergunta de se tem ou não tem. Pergunte uma coisa: esta licença autoriza qual etapa? O ativo on-chain consegue herdar diretamente a permissão para negociar? #dusk $DUSK @Dusk
聊了这么多期 Dusk,今天拆它手里最硬的一张牌,NPEX。不是拆合作公告,是拆牌照本身。币圈项目个个爱说自己持牌,但多数人的判断就停在有没有这两个字上,实际上牌照和牌照之间的含金量,差着好几个量级。
A verdadeira identidade do NPEX é a de uma bolsa de valores licenciada nos Países Baixos — trata-se de uma licença MTF dentro do arcabouço MiFID. Essa qualificação permite que o detentor opere um local de negociação multilateral, fazendo com que as partes compradoras e vendedoras de valores mobiliários sejam combinadas de forma legal. Atenção: não é simples registro, é uma autorização legítima de um local de negociação dentro do sistema de valores mobiliários da União Europeia, emitida de frente pelo regulador holandês. Nos projetos que se autoproclamam “licenciados”, você confere o tipo de licença e, na maioria das vezes, não está nem no mesmo nível.
O verdadeiro “golpe” dessa carta está na forma como a licença é herdada. A questão mais fatal da tokenização de títulos nunca foi a emissão em si — e sim onde negociar depois de emitidos para que isso seja considerado legal. O NPEX leva emissão e matching (conexão de ordens) para dentro do Dusk: desde o dia em que o ativo on-chain nasce, ele já vive no alcance da licença. A permissão para negociar já está pronta; não é preciso ficar pedindo ao regulador, caso a caso, liberação para cada nova categoria de produto. Outras cadeias de RWA ainda perguntam se o regulador “pode aprovar”; aqui, a pergunta é quando o “canal” vai abrir.
E não, o canal não está vazio. O NPEX tem atrás de si mais de 20 mil investidores reais que colocaram dinheiro na mesa; o volume acumulado de emissões da plataforma já ultrapassou 200 milhões de euros. Tanto oferta quanto demanda não vêm do zero com arranque frio — o que a cadeia precisa fazer é apenas sustentar um mercado que já está funcionando.
Mas não pode perder o hábito de jogar água fria. A primeira pergunta é: esse fosso defensivo é alugado ou comprado? A licença está no nome do NPEX, não no nome da cadeia. O Dusk entrou como acionista cedo demais no outro lado, e os interesses ficaram bem amarrados. Só que, se o NPEX mudar de estratégia, o fosso pode andar sozinho — “amarrado profundamente” e “realmente possuído” são coisas diferentes. A segunda pergunta é a completude do quebra-cabeça da licença: a autorização MTF cobre a etapa de negociação; custódia e compensação têm exigências próprias. Uma única licença não cobre toda a cadeia do negócio. Quando as peças que faltam serão completadas — isso é o que determina se a história é end-to-end ou um produto pela metade.
Então, da próxima vez que você vir um projeto vender a ideia de “licença”, não pare na pergunta de se tem ou não tem. Pergunte uma coisa: esta licença autoriza qual etapa? O ativo on-chain consegue herdar diretamente a permissão para negociar? #dusk $DUSK @Dusk
A verdadeira identidade do NPEX é a de uma bolsa de valores licenciada nos Países Baixos — trata-se de uma licença MTF dentro do arcabouço MiFID. Essa qualificação permite que o detentor opere um local de negociação multilateral, fazendo com que as partes compradoras e vendedoras de valores mobiliários sejam combinadas de forma legal. Atenção: não é simples registro, é uma autorização legítima de um local de negociação dentro do sistema de valores mobiliários da União Europeia, emitida de frente pelo regulador holandês. Nos projetos que se autoproclamam “licenciados”, você confere o tipo de licença e, na maioria das vezes, não está nem no mesmo nível.
O verdadeiro “golpe” dessa carta está na forma como a licença é herdada. A questão mais fatal da tokenização de títulos nunca foi a emissão em si — e sim onde negociar depois de emitidos para que isso seja considerado legal. O NPEX leva emissão e matching (conexão de ordens) para dentro do Dusk: desde o dia em que o ativo on-chain nasce, ele já vive no alcance da licença. A permissão para negociar já está pronta; não é preciso ficar pedindo ao regulador, caso a caso, liberação para cada nova categoria de produto. Outras cadeias de RWA ainda perguntam se o regulador “pode aprovar”; aqui, a pergunta é quando o “canal” vai abrir.
E não, o canal não está vazio. O NPEX tem atrás de si mais de 20 mil investidores reais que colocaram dinheiro na mesa; o volume acumulado de emissões da plataforma já ultrapassou 200 milhões de euros. Tanto oferta quanto demanda não vêm do zero com arranque frio — o que a cadeia precisa fazer é apenas sustentar um mercado que já está funcionando.
Mas não pode perder o hábito de jogar água fria. A primeira pergunta é: esse fosso defensivo é alugado ou comprado? A licença está no nome do NPEX, não no nome da cadeia. O Dusk entrou como acionista cedo demais no outro lado, e os interesses ficaram bem amarrados. Só que, se o NPEX mudar de estratégia, o fosso pode andar sozinho — “amarrado profundamente” e “realmente possuído” são coisas diferentes. A segunda pergunta é a completude do quebra-cabeça da licença: a autorização MTF cobre a etapa de negociação; custódia e compensação têm exigências próprias. Uma única licença não cobre toda a cadeia do negócio. Quando as peças que faltam serão completadas — isso é o que determina se a história é end-to-end ou um produto pela metade.
Então, da próxima vez que você vir um projeto vender a ideia de “licença”, não pare na pergunta de se tem ou não tem. Pergunte uma coisa: esta licença autoriza qual etapa? O ativo on-chain consegue herdar diretamente a permissão para negociar? #dusk $DUSK @Dusk
5
99
·
--
Falei com um amigo que trabalha com conformidade sobre o DUSK. A primeira reação dele foi que escolher a expressão “divulgação seletiva” era algo muito acadêmico, como se tivesse sido tirado de um artigo. Dei a ele alguns exemplos e ele mudou de ideia: “Mas não é exatamente o que eu faço todo dia no trabalho?”.
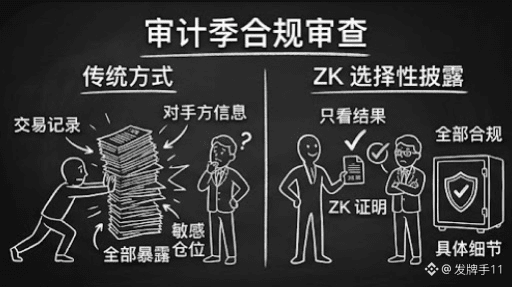
Primeiro, vamos falar de verificação de conformidade. A cada temporada de auditoria, as instituições precisam provar ao auditor que todas as transações ocorreram entre investidores qualificados. O método antigo era empacotar os registros das transações e enviá-los ao auditor; posições sensíveis e informações sobre contrapartes ficavam totalmente expostas. Com a divulgação seletiva via ZK, o auditor só recebe uma prova: as transações são conformes, mas não dá para ver os detalhes específicos. Você mostra o que precisa ser visto e não entrega uma página a mais do que o necessário.
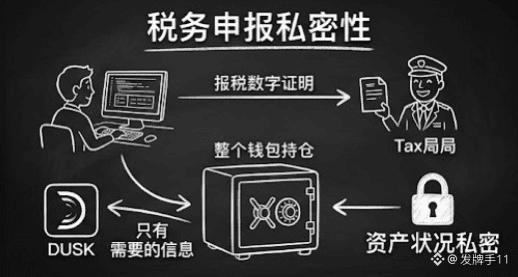
Agora, a declaração fiscal. Ao declarar impostos, você precisa provar ao fisco os números de rendimento, mas ninguém quer entregar junto a estrutura completa das posições do seu “wallet”. A divulgação seletiva permite que você apresente apenas os fatos necessários para a declaração do imposto, mantendo o resto do estado patrimonial em sigilo.
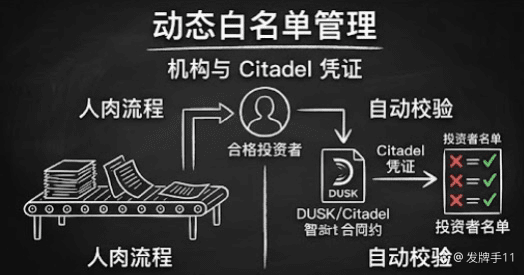
Além disso, há gestão de lista de permissões (whitelist). A elegibilidade dos investidores é dinâmica; a instituição precisa, a cada tanto, coletar materiais novamente e atualizar a lista. Depois que você obtém credenciais da Citadel, o contrato valida em tempo real se a qualificação ainda é válida, e a manutenção da lista sai do processo manual e vira uma checagem automatizada.
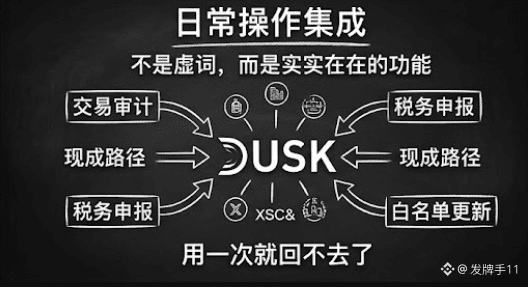
Viu? Não são conceitos de ponta. São operações que instituições e usuários repetem todos os dias, com frequência tão alta que ninguém trata isso como inovação. O que faz o DUSK ser realmente forte é que ele não transforma a divulgação seletiva em um termo decorativo de um “livro branco”. Ele transforma isso em módulos funcionais concretos dentro da Citadel e da XSC: em cima de cada operação diária há um caminho pronto, e depois que você usa, não volta atrás.
Em outras palavras, se a tecnologia de privacidade consegue mesmo sair do papel, depende de se ela “pega no mundo real”. Vou continuar acompanhando os dados de uso nessas situações do dia a dia. E vocês, acham que qual desses cenários vai ser o primeiro a gerar necessidade em escala? #dusk $DUSK @Dusk
Falei com um amigo que trabalha com conformidade sobre o DUSK. A primeira reação dele foi que escolher a expressão “divulgação seletiva” era algo muito acadêmico, como se tivesse sido tirado de um artigo. Dei a ele alguns exemplos e ele mudou de ideia: “Mas não é exatamente o que eu faço todo dia no trabalho?”.
Primeiro, vamos falar de verificação de conformidade. A cada temporada de auditoria, as instituições precisam provar ao auditor que todas as transações ocorreram entre investidores qualificados. O método antigo era empacotar os registros das transações e enviá-los ao auditor; posições sensíveis e informações sobre contrapartes ficavam totalmente expostas. Com a divulgação seletiva via ZK, o auditor só recebe uma prova: as transações são conformes, mas não dá para ver os detalhes específicos. Você mostra o que precisa ser visto e não entrega uma página a mais do que o necessário.
Agora, a declaração fiscal. Ao declarar impostos, você precisa provar ao fisco os números de rendimento, mas ninguém quer entregar junto a estrutura completa das posições do seu “wallet”. A divulgação seletiva permite que você apresente apenas os fatos necessários para a declaração do imposto, mantendo o resto do estado patrimonial em sigilo.
Além disso, há gestão de lista de permissões (whitelist). A elegibilidade dos investidores é dinâmica; a instituição precisa, a cada tanto, coletar materiais novamente e atualizar a lista. Depois que você obtém credenciais da Citadel, o contrato valida em tempo real se a qualificação ainda é válida, e a manutenção da lista sai do processo manual e vira uma checagem automatizada.
Viu? Não são conceitos de ponta. São operações que instituições e usuários repetem todos os dias, com frequência tão alta que ninguém trata isso como inovação. O que faz o DUSK ser realmente forte é que ele não transforma a divulgação seletiva em um termo decorativo de um “livro branco”. Ele transforma isso em módulos funcionais concretos dentro da Citadel e da XSC: em cima de cada operação diária há um caminho pronto, e depois que você usa, não volta atrás.
Em outras palavras, se a tecnologia de privacidade consegue mesmo sair do papel, depende de se ela “pega no mundo real”. Vou continuar acompanhando os dados de uso nessas situações do dia a dia. E vocês, acham que qual desses cenários vai ser o primeiro a gerar necessidade em escala? #dusk $DUSK @Dusk
Primeiro, vamos falar de verificação de conformidade. A cada temporada de auditoria, as instituições precisam provar ao auditor que todas as transações ocorreram entre investidores qualificados. O método antigo era empacotar os registros das transações e enviá-los ao auditor; posições sensíveis e informações sobre contrapartes ficavam totalmente expostas. Com a divulgação seletiva via ZK, o auditor só recebe uma prova: as transações são conformes, mas não dá para ver os detalhes específicos. Você mostra o que precisa ser visto e não entrega uma página a mais do que o necessário.
Agora, a declaração fiscal. Ao declarar impostos, você precisa provar ao fisco os números de rendimento, mas ninguém quer entregar junto a estrutura completa das posições do seu “wallet”. A divulgação seletiva permite que você apresente apenas os fatos necessários para a declaração do imposto, mantendo o resto do estado patrimonial em sigilo.
Além disso, há gestão de lista de permissões (whitelist). A elegibilidade dos investidores é dinâmica; a instituição precisa, a cada tanto, coletar materiais novamente e atualizar a lista. Depois que você obtém credenciais da Citadel, o contrato valida em tempo real se a qualificação ainda é válida, e a manutenção da lista sai do processo manual e vira uma checagem automatizada.
Viu? Não são conceitos de ponta. São operações que instituições e usuários repetem todos os dias, com frequência tão alta que ninguém trata isso como inovação. O que faz o DUSK ser realmente forte é que ele não transforma a divulgação seletiva em um termo decorativo de um “livro branco”. Ele transforma isso em módulos funcionais concretos dentro da Citadel e da XSC: em cima de cada operação diária há um caminho pronto, e depois que você usa, não volta atrás.
Em outras palavras, se a tecnologia de privacidade consegue mesmo sair do papel, depende de se ela “pega no mundo real”. Vou continuar acompanhando os dados de uso nessas situações do dia a dia. E vocês, acham que qual desses cenários vai ser o primeiro a gerar necessidade em escala? #dusk $DUSK @Dusk
10
1
102
·
--
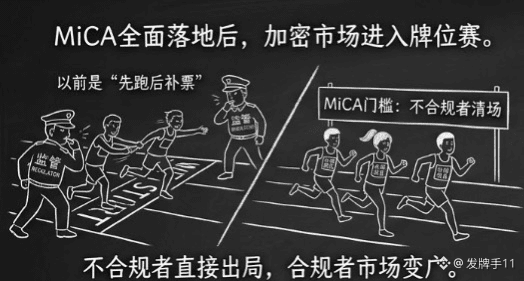
Após a implementação abrangente do MiCA, o mercado cripto europeu entrou oficialmente na fase de classificatórias. Quanto mais estudo a Dusk, mais convencido fico de que a essência deste rebalanceamento não é uma competição tecnológica, e sim um mata-mata de licenças.
A lógica anterior da indústria era: primeiro começar a rodar, e depois, quando viesse a regulação, fazer a complementação. O MiCA encerra completamente esse jogo. Depois que as janelas do período de transição vão fechando uma a uma, projetos que não têm qualificações de conformidade nem sequer têm permissão para participar; são simplesmente expulsos do palco. E aqueles que controlam os canais de licenciamento se veem, de repente, diante de um mercado no qual um adversário inteiro desaparece em massa. Este é o efeito mais paradoxal da implementação regulatória: na superfície, é um aperto; na prática, é uma flexibilização direcionada para quem está em conformidade.
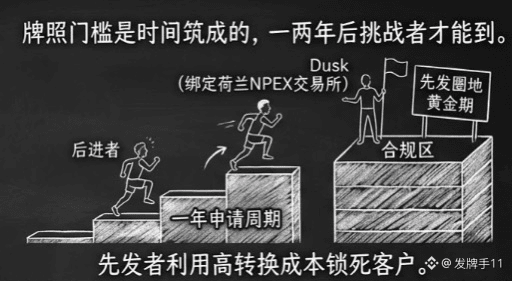
A NPEX, vinculada à Dusk, é uma bolsa licenciada na Holanda. Toda a estrutura foi construída, item por item, seguindo as restrições legais europeias. Enquanto outros projetos ainda estão na fila para “completar o ticket”, ela já está antecipadamente sentada na área de conformidade.
A crueldade das classificatórias está em que a barreira das licenças é construída ao longo do tempo. O processo de solicitação leva anos; no meio do caminho ainda é preciso passar por várias rodadas de análises de capital e de operação. Quem chega depois, mesmo iniciando agora, só vai conseguir alcançar a janela—talvez em um ou dois anos. Esses um ou dois anos são a fase dourada para os pioneiros tomarem território. Quando clientes institucionais terminam a migração, os custos altos de conversão acabam travando os desafiantes que vierem depois.
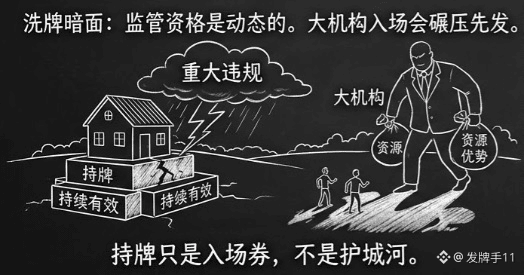
Mas há um lado obscuro na narrativa do rebalanceamento, pouco mencionado. O pressuposto de “quem detém as licenças domina” é que a licença permaneça válida continuamente. Só que a qualificação regulatória é dinâmica: uma violação relevante ou uma nova regra que aperte pode fazer o “ranking” ser reembaralhado instantaneamente.
Outro fator é a entrada de grandes instituições: gigantes das finanças tradicionais têm dinheiro e equipes com licença/estrutura regulatória. Se eles realmente entrarem em cena, a vantagem dos pioneiros de projetos menores e médios pode ser esmagada a qualquer momento pela vantagem de recursos. Em outras palavras: estar licenciado é apenas o bilhete de entrada; nunca foi uma muralha intransponível.
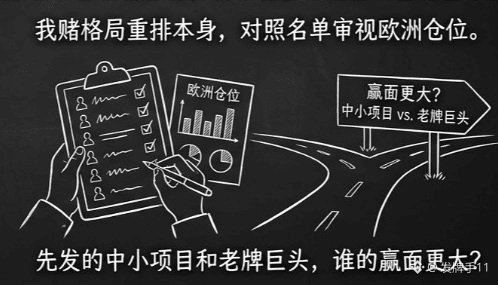
Então, nesta rodada de rebalanceamento, eu não aposto em um único vencedor. Eu aposto no reordenamento do cenário em si. Quando as primeiras listas oficiais de qualificações forem divulgadas, vou confrontar a lista para reavaliar as posições europeias que tenho em mãos; projetos que não estiverem no ecossistema da lista terão sua prioridade reduzida.
Na sua visão, nesta classificatória, quem tem mais chances: os projetos menores e pioneiros ou os gigantes tradicionais? #dusk $DUSK @Dusk
Após a implementação abrangente do MiCA, o mercado cripto europeu entrou oficialmente na fase de classificatórias. Quanto mais estudo a Dusk, mais convencido fico de que a essência deste rebalanceamento não é uma competição tecnológica, e sim um mata-mata de licenças.
A lógica anterior da indústria era: primeiro começar a rodar, e depois, quando viesse a regulação, fazer a complementação. O MiCA encerra completamente esse jogo. Depois que as janelas do período de transição vão fechando uma a uma, projetos que não têm qualificações de conformidade nem sequer têm permissão para participar; são simplesmente expulsos do palco. E aqueles que controlam os canais de licenciamento se veem, de repente, diante de um mercado no qual um adversário inteiro desaparece em massa. Este é o efeito mais paradoxal da implementação regulatória: na superfície, é um aperto; na prática, é uma flexibilização direcionada para quem está em conformidade.
A NPEX, vinculada à Dusk, é uma bolsa licenciada na Holanda. Toda a estrutura foi construída, item por item, seguindo as restrições legais europeias. Enquanto outros projetos ainda estão na fila para “completar o ticket”, ela já está antecipadamente sentada na área de conformidade.
A crueldade das classificatórias está em que a barreira das licenças é construída ao longo do tempo. O processo de solicitação leva anos; no meio do caminho ainda é preciso passar por várias rodadas de análises de capital e de operação. Quem chega depois, mesmo iniciando agora, só vai conseguir alcançar a janela—talvez em um ou dois anos. Esses um ou dois anos são a fase dourada para os pioneiros tomarem território. Quando clientes institucionais terminam a migração, os custos altos de conversão acabam travando os desafiantes que vierem depois.
Mas há um lado obscuro na narrativa do rebalanceamento, pouco mencionado. O pressuposto de “quem detém as licenças domina” é que a licença permaneça válida continuamente. Só que a qualificação regulatória é dinâmica: uma violação relevante ou uma nova regra que aperte pode fazer o “ranking” ser reembaralhado instantaneamente.
Outro fator é a entrada de grandes instituições: gigantes das finanças tradicionais têm dinheiro e equipes com licença/estrutura regulatória. Se eles realmente entrarem em cena, a vantagem dos pioneiros de projetos menores e médios pode ser esmagada a qualquer momento pela vantagem de recursos. Em outras palavras: estar licenciado é apenas o bilhete de entrada; nunca foi uma muralha intransponível.
Então, nesta rodada de rebalanceamento, eu não aposto em um único vencedor. Eu aposto no reordenamento do cenário em si. Quando as primeiras listas oficiais de qualificações forem divulgadas, vou confrontar a lista para reavaliar as posições europeias que tenho em mãos; projetos que não estiverem no ecossistema da lista terão sua prioridade reduzida.
Na sua visão, nesta classificatória, quem tem mais chances: os projetos menores e pioneiros ou os gigantes tradicionais? #dusk $DUSK @Dusk
A lógica anterior da indústria era: primeiro começar a rodar, e depois, quando viesse a regulação, fazer a complementação. O MiCA encerra completamente esse jogo. Depois que as janelas do período de transição vão fechando uma a uma, projetos que não têm qualificações de conformidade nem sequer têm permissão para participar; são simplesmente expulsos do palco. E aqueles que controlam os canais de licenciamento se veem, de repente, diante de um mercado no qual um adversário inteiro desaparece em massa. Este é o efeito mais paradoxal da implementação regulatória: na superfície, é um aperto; na prática, é uma flexibilização direcionada para quem está em conformidade.
A NPEX, vinculada à Dusk, é uma bolsa licenciada na Holanda. Toda a estrutura foi construída, item por item, seguindo as restrições legais europeias. Enquanto outros projetos ainda estão na fila para “completar o ticket”, ela já está antecipadamente sentada na área de conformidade.
A crueldade das classificatórias está em que a barreira das licenças é construída ao longo do tempo. O processo de solicitação leva anos; no meio do caminho ainda é preciso passar por várias rodadas de análises de capital e de operação. Quem chega depois, mesmo iniciando agora, só vai conseguir alcançar a janela—talvez em um ou dois anos. Esses um ou dois anos são a fase dourada para os pioneiros tomarem território. Quando clientes institucionais terminam a migração, os custos altos de conversão acabam travando os desafiantes que vierem depois.
Mas há um lado obscuro na narrativa do rebalanceamento, pouco mencionado. O pressuposto de “quem detém as licenças domina” é que a licença permaneça válida continuamente. Só que a qualificação regulatória é dinâmica: uma violação relevante ou uma nova regra que aperte pode fazer o “ranking” ser reembaralhado instantaneamente.
Outro fator é a entrada de grandes instituições: gigantes das finanças tradicionais têm dinheiro e equipes com licença/estrutura regulatória. Se eles realmente entrarem em cena, a vantagem dos pioneiros de projetos menores e médios pode ser esmagada a qualquer momento pela vantagem de recursos. Em outras palavras: estar licenciado é apenas o bilhete de entrada; nunca foi uma muralha intransponível.
Então, nesta rodada de rebalanceamento, eu não aposto em um único vencedor. Eu aposto no reordenamento do cenário em si. Quando as primeiras listas oficiais de qualificações forem divulgadas, vou confrontar a lista para reavaliar as posições europeias que tenho em mãos; projetos que não estiverem no ecossistema da lista terão sua prioridade reduzida.
Na sua visão, nesta classificatória, quem tem mais chances: os projetos menores e pioneiros ou os gigantes tradicionais? #dusk $DUSK @Dusk
6
107
·
--
Na um corredor de privacidade, há uma tonelada de candidatos com aparência parecida — mas quanto mais eu pesquiso, mais certa eu fico de uma coisa: a privacidade auditável que a Dusk faz não é nem de longe a mesma espécie que aquelas.
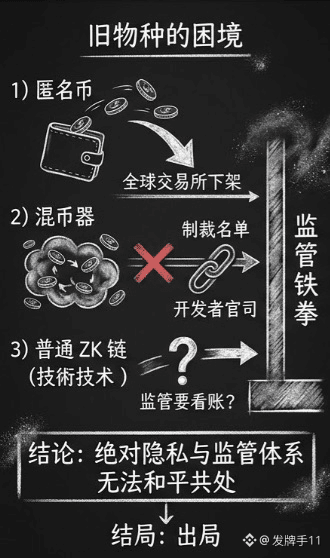
Primeiro, veja como as espécies antigas evoluíram. As moedas anônimas levaram a ocultação ao extremo; o resultado foi que diversas exchanges globais foram removidas em sequência, e praticamente não houve espaço de sobrevivência sob o martelo da regulação. O destino dos mixers foi ainda pior: a lista de sanções os apontou diretamente; o desenvolvedor foi parar na justiça; e toda a categoria foi carimbada como ferramenta de lavagem de dinheiro. Quanto às cadeias ZK comuns, a tecnologia de fato é bonita, mas a maioria vende a privacidade como um recurso genérico, sem responder à pergunta mais crítica: quando a regulamentação precisar olhar as contas, o que se faz? Esses veteranos provaram com “dinheiro vivo” uma conclusão — não existe possibilidade de coexistência pacífica entre privacidade absoluta e o sistema regulatório; no fim, ou é expulsão, ou é confronto até o fim.
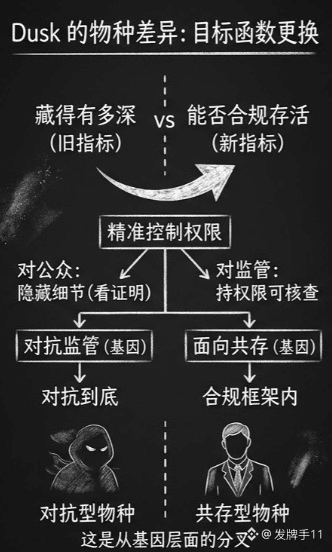
A diferença de espécie da Dusk está justamente nesta lâmina. Ela não persegue fazer com que todo mundo não te veja, e sim controlar com precisão quem pode te ver. Os detalhes das transações ficam ocultos para o público; o outro lado só consegue ver as suas provas de conformidade; e quando a regulação tiver as permissões, pode verificar. Esse desenho não é uma melhoria incremental de tecnologia de privacidade — é a troca da função objetivo. Para as espécies antigas, o indicador otimizado é “o quão fundo se consegue se esconder”. Para a Dusk, o indicador otimizado é “se dá para sobreviver dentro de um arcabouço de conformidade”. Um otimiza para o confronto; o outro, para a coexistência. A ramificação acontece até no nível genético.
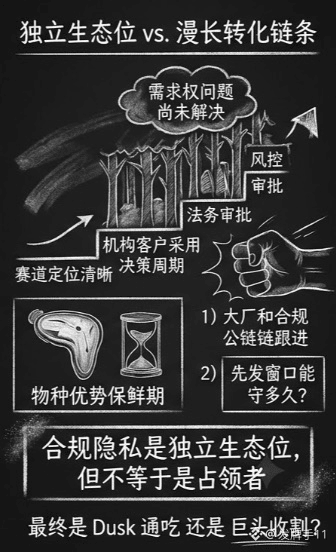
Mas preciso lembrar: espécie nova não significa vencedora. A diferença de posicionamento resolve a questão do direito de existir, mas não resolve a questão do direito à demanda. O público-alvo da privacidade auditável são instituições; e as decisões dessas instituições sobre adotar uma nova infraestrutura levam anos, além de passarem por múltiplas aprovações de jurídico e gerenciamento de riscos no meio do caminho. Mesmo que o posicionamento seja claro, a cadeia de conversão continua longa. Além disso, a vantagem de espécie tem prazo de validade: quando grandes empresas e cadeias públicas em conformidade copiarem um desenho semelhante, quanto tempo a janela de pioneirismo vai conseguir ser mantida é uma incógnita.
Minha avaliação é que a privacidade em conformidade realmente abriu um nicho ecológico independente — um nível que projetos de privacidade das gerações anteriores nem conseguiram tocar. Mas ter um nicho não significa que o ocupante necessariamente será sempre ele. Nas próximas etapas, vou observar o ritmo de implantação dos clientes institucionais da DUSK. Você acha que, nesse “animal” chamado privacidade em conformidade, o final será a Dusk comendo tudo, ou os gigantes fazendo a colheita? #dusk $DUSK @Dusk
Na um corredor de privacidade, há uma tonelada de candidatos com aparência parecida — mas quanto mais eu pesquiso, mais certa eu fico de uma coisa: a privacidade auditável que a Dusk faz não é nem de longe a mesma espécie que aquelas.
Primeiro, veja como as espécies antigas evoluíram. As moedas anônimas levaram a ocultação ao extremo; o resultado foi que diversas exchanges globais foram removidas em sequência, e praticamente não houve espaço de sobrevivência sob o martelo da regulação. O destino dos mixers foi ainda pior: a lista de sanções os apontou diretamente; o desenvolvedor foi parar na justiça; e toda a categoria foi carimbada como ferramenta de lavagem de dinheiro. Quanto às cadeias ZK comuns, a tecnologia de fato é bonita, mas a maioria vende a privacidade como um recurso genérico, sem responder à pergunta mais crítica: quando a regulamentação precisar olhar as contas, o que se faz? Esses veteranos provaram com “dinheiro vivo” uma conclusão — não existe possibilidade de coexistência pacífica entre privacidade absoluta e o sistema regulatório; no fim, ou é expulsão, ou é confronto até o fim.
A diferença de espécie da Dusk está justamente nesta lâmina. Ela não persegue fazer com que todo mundo não te veja, e sim controlar com precisão quem pode te ver. Os detalhes das transações ficam ocultos para o público; o outro lado só consegue ver as suas provas de conformidade; e quando a regulação tiver as permissões, pode verificar. Esse desenho não é uma melhoria incremental de tecnologia de privacidade — é a troca da função objetivo. Para as espécies antigas, o indicador otimizado é “o quão fundo se consegue se esconder”. Para a Dusk, o indicador otimizado é “se dá para sobreviver dentro de um arcabouço de conformidade”. Um otimiza para o confronto; o outro, para a coexistência. A ramificação acontece até no nível genético.
Mas preciso lembrar: espécie nova não significa vencedora. A diferença de posicionamento resolve a questão do direito de existir, mas não resolve a questão do direito à demanda. O público-alvo da privacidade auditável são instituições; e as decisões dessas instituições sobre adotar uma nova infraestrutura levam anos, além de passarem por múltiplas aprovações de jurídico e gerenciamento de riscos no meio do caminho. Mesmo que o posicionamento seja claro, a cadeia de conversão continua longa. Além disso, a vantagem de espécie tem prazo de validade: quando grandes empresas e cadeias públicas em conformidade copiarem um desenho semelhante, quanto tempo a janela de pioneirismo vai conseguir ser mantida é uma incógnita.
Minha avaliação é que a privacidade em conformidade realmente abriu um nicho ecológico independente — um nível que projetos de privacidade das gerações anteriores nem conseguiram tocar. Mas ter um nicho não significa que o ocupante necessariamente será sempre ele. Nas próximas etapas, vou observar o ritmo de implantação dos clientes institucionais da DUSK. Você acha que, nesse “animal” chamado privacidade em conformidade, o final será a Dusk comendo tudo, ou os gigantes fazendo a colheita? #dusk $DUSK @Dusk
Primeiro, veja como as espécies antigas evoluíram. As moedas anônimas levaram a ocultação ao extremo; o resultado foi que diversas exchanges globais foram removidas em sequência, e praticamente não houve espaço de sobrevivência sob o martelo da regulação. O destino dos mixers foi ainda pior: a lista de sanções os apontou diretamente; o desenvolvedor foi parar na justiça; e toda a categoria foi carimbada como ferramenta de lavagem de dinheiro. Quanto às cadeias ZK comuns, a tecnologia de fato é bonita, mas a maioria vende a privacidade como um recurso genérico, sem responder à pergunta mais crítica: quando a regulamentação precisar olhar as contas, o que se faz? Esses veteranos provaram com “dinheiro vivo” uma conclusão — não existe possibilidade de coexistência pacífica entre privacidade absoluta e o sistema regulatório; no fim, ou é expulsão, ou é confronto até o fim.
A diferença de espécie da Dusk está justamente nesta lâmina. Ela não persegue fazer com que todo mundo não te veja, e sim controlar com precisão quem pode te ver. Os detalhes das transações ficam ocultos para o público; o outro lado só consegue ver as suas provas de conformidade; e quando a regulação tiver as permissões, pode verificar. Esse desenho não é uma melhoria incremental de tecnologia de privacidade — é a troca da função objetivo. Para as espécies antigas, o indicador otimizado é “o quão fundo se consegue se esconder”. Para a Dusk, o indicador otimizado é “se dá para sobreviver dentro de um arcabouço de conformidade”. Um otimiza para o confronto; o outro, para a coexistência. A ramificação acontece até no nível genético.
Mas preciso lembrar: espécie nova não significa vencedora. A diferença de posicionamento resolve a questão do direito de existir, mas não resolve a questão do direito à demanda. O público-alvo da privacidade auditável são instituições; e as decisões dessas instituições sobre adotar uma nova infraestrutura levam anos, além de passarem por múltiplas aprovações de jurídico e gerenciamento de riscos no meio do caminho. Mesmo que o posicionamento seja claro, a cadeia de conversão continua longa. Além disso, a vantagem de espécie tem prazo de validade: quando grandes empresas e cadeias públicas em conformidade copiarem um desenho semelhante, quanto tempo a janela de pioneirismo vai conseguir ser mantida é uma incógnita.
Minha avaliação é que a privacidade em conformidade realmente abriu um nicho ecológico independente — um nível que projetos de privacidade das gerações anteriores nem conseguiram tocar. Mas ter um nicho não significa que o ocupante necessariamente será sempre ele. Nas próximas etapas, vou observar o ritmo de implantação dos clientes institucionais da DUSK. Você acha que, nesse “animal” chamado privacidade em conformidade, o final será a Dusk comendo tudo, ou os gigantes fazendo a colheita? #dusk $DUSK @Dusk
90
·
--
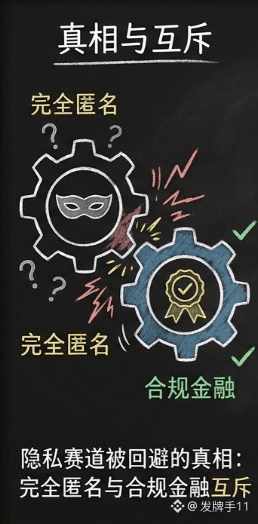
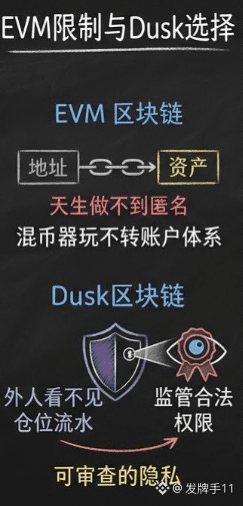
Há uma verdade na “corrida da privacidade” que foi deliberadamente ignorada: desde o início, privacidade total e conformidade financeira plena são mutuamente exclusivas. A Dusk nem tenta mais fingir: ela não entrega anonimato, e sim privacidade auditável.
Essa escolha merece ser explicada. O modelo de contas de um EVM, por natureza, não consegue anonimato completo: seu endereço e seu mapa de ativos sempre permanecem. A estratégia típica de mixers simplesmente não funciona dentro do modelo de contas. Em vez disso, a Dusk mudou de direção: pessoas de fora não veem suas posições nem seus fluxos, mas a supervisão, munida de poderes legais, consegue verificar. Para investidores de varejo, isso pode soar pouco “cool”; para instituições, porém, não é invisibilidade que elas querem, e sim invisibilidade apenas para alvos específicos. Segredos comerciais precisam ser protegidos; obrigações de conformidade precisam ser cumpridas. Em um esquema de anonimato, essas duas coisas viram um nó impossível; em uma estrutura auditável, elas podem, na prática, coexistir.
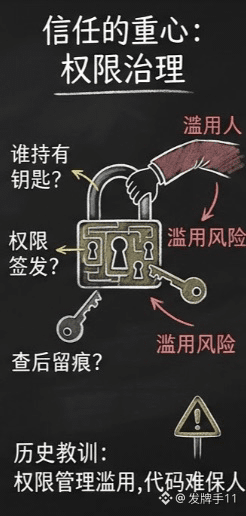
Mas preciso apontar o elemento mais sutil dessa narrativa. “Auditável” significa que existe no sistema um ponto de vista capaz de enxergar tudo. Então, quem detém a chave desse ponto de vista? Quem emite as permissões regulatórias? Quando fizer a verificação, fica algum rastro? Esses detalhes de governança é que são o verdadeiro núcleo da confiança na arquitetura. O código pode impedir que pessoas comuns vejam, mas não pode impedir que alguém com permissões abuse dessa capacidade. Na história, todos os sistemas de conformidade com backdoor deram errado não porque a criptografia foi quebrada, e sim porque as permissões foram mal geridas.
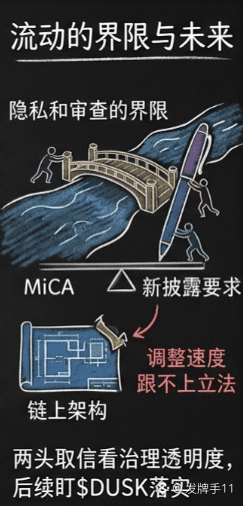
Em um nível ainda mais profundo, há a preocupação com o próprio padrão regulatório. O arcabouço de conformidade da Europa continua evoluindo: o design que hoje atende ao MiCA talvez não suporte amanhã as novas exigências de divulgação. A linha entre privacidade e auditabilidade não está “traçada para sempre”; ela se move conforme as políticas mudam, e o ritmo de ajustes na arquitetura on-chain dificilmente alcança o dos legisladores.
Dito com franqueza: desistir do anonimato para permitir a entrada de instituições faz sentido nessa conta — e a área de anonimato já teve pioneiros suficientes para mostrar onde está o teto. Mas se a privacidade auditável realmente consegue tranquilizar ambos os lados, no fim depende da transparência da governança de permissões, e não das palavras de um white paper. Na sequência, vou acompanhar de perto os detalhes concretos de implementação do mecanismo de acesso regulatório $DUSK . Você aceitaria essa privacidade com backdoor? DYOR#dusk $DUSK @Dusk
Há uma verdade na “corrida da privacidade” que foi deliberadamente ignorada: desde o início, privacidade total e conformidade financeira plena são mutuamente exclusivas. A Dusk nem tenta mais fingir: ela não entrega anonimato, e sim privacidade auditável.
Essa escolha merece ser explicada. O modelo de contas de um EVM, por natureza, não consegue anonimato completo: seu endereço e seu mapa de ativos sempre permanecem. A estratégia típica de mixers simplesmente não funciona dentro do modelo de contas. Em vez disso, a Dusk mudou de direção: pessoas de fora não veem suas posições nem seus fluxos, mas a supervisão, munida de poderes legais, consegue verificar. Para investidores de varejo, isso pode soar pouco “cool”; para instituições, porém, não é invisibilidade que elas querem, e sim invisibilidade apenas para alvos específicos. Segredos comerciais precisam ser protegidos; obrigações de conformidade precisam ser cumpridas. Em um esquema de anonimato, essas duas coisas viram um nó impossível; em uma estrutura auditável, elas podem, na prática, coexistir.
Mas preciso apontar o elemento mais sutil dessa narrativa. “Auditável” significa que existe no sistema um ponto de vista capaz de enxergar tudo. Então, quem detém a chave desse ponto de vista? Quem emite as permissões regulatórias? Quando fizer a verificação, fica algum rastro? Esses detalhes de governança é que são o verdadeiro núcleo da confiança na arquitetura. O código pode impedir que pessoas comuns vejam, mas não pode impedir que alguém com permissões abuse dessa capacidade. Na história, todos os sistemas de conformidade com backdoor deram errado não porque a criptografia foi quebrada, e sim porque as permissões foram mal geridas.
Em um nível ainda mais profundo, há a preocupação com o próprio padrão regulatório. O arcabouço de conformidade da Europa continua evoluindo: o design que hoje atende ao MiCA talvez não suporte amanhã as novas exigências de divulgação. A linha entre privacidade e auditabilidade não está “traçada para sempre”; ela se move conforme as políticas mudam, e o ritmo de ajustes na arquitetura on-chain dificilmente alcança o dos legisladores.
Dito com franqueza: desistir do anonimato para permitir a entrada de instituições faz sentido nessa conta — e a área de anonimato já teve pioneiros suficientes para mostrar onde está o teto. Mas se a privacidade auditável realmente consegue tranquilizar ambos os lados, no fim depende da transparência da governança de permissões, e não das palavras de um white paper. Na sequência, vou acompanhar de perto os detalhes concretos de implementação do mecanismo de acesso regulatório $DUSK . Você aceitaria essa privacidade com backdoor? DYOR#dusk $DUSK @Dusk
Essa escolha merece ser explicada. O modelo de contas de um EVM, por natureza, não consegue anonimato completo: seu endereço e seu mapa de ativos sempre permanecem. A estratégia típica de mixers simplesmente não funciona dentro do modelo de contas. Em vez disso, a Dusk mudou de direção: pessoas de fora não veem suas posições nem seus fluxos, mas a supervisão, munida de poderes legais, consegue verificar. Para investidores de varejo, isso pode soar pouco “cool”; para instituições, porém, não é invisibilidade que elas querem, e sim invisibilidade apenas para alvos específicos. Segredos comerciais precisam ser protegidos; obrigações de conformidade precisam ser cumpridas. Em um esquema de anonimato, essas duas coisas viram um nó impossível; em uma estrutura auditável, elas podem, na prática, coexistir.
Mas preciso apontar o elemento mais sutil dessa narrativa. “Auditável” significa que existe no sistema um ponto de vista capaz de enxergar tudo. Então, quem detém a chave desse ponto de vista? Quem emite as permissões regulatórias? Quando fizer a verificação, fica algum rastro? Esses detalhes de governança é que são o verdadeiro núcleo da confiança na arquitetura. O código pode impedir que pessoas comuns vejam, mas não pode impedir que alguém com permissões abuse dessa capacidade. Na história, todos os sistemas de conformidade com backdoor deram errado não porque a criptografia foi quebrada, e sim porque as permissões foram mal geridas.
Em um nível ainda mais profundo, há a preocupação com o próprio padrão regulatório. O arcabouço de conformidade da Europa continua evoluindo: o design que hoje atende ao MiCA talvez não suporte amanhã as novas exigências de divulgação. A linha entre privacidade e auditabilidade não está “traçada para sempre”; ela se move conforme as políticas mudam, e o ritmo de ajustes na arquitetura on-chain dificilmente alcança o dos legisladores.
Dito com franqueza: desistir do anonimato para permitir a entrada de instituições faz sentido nessa conta — e a área de anonimato já teve pioneiros suficientes para mostrar onde está o teto. Mas se a privacidade auditável realmente consegue tranquilizar ambos os lados, no fim depende da transparência da governança de permissões, e não das palavras de um white paper. Na sequência, vou acompanhar de perto os detalhes concretos de implementação do mecanismo de acesso regulatório $DUSK . Você aceitaria essa privacidade com backdoor? DYOR#dusk $DUSK @Dusk
1
1
81
Inicia sessão para explorar mais conteúdos
Junta-te a utilizadores de criptomoedas de todo o mundo na Binance Square
⚡️ Obtém informações úteis e recentes sobre criptomoedas.
💬 Com a confiança da maior exchange de criptomoedas do mundo.
👍 Descobre perspetivas reais de criadores verificados.
E-mail/Número de telefone
Tópicos em Tendência
HuangExitNvidiaStrategyInFocus
101,275 visualizações
1,117 a discutir
AÇÕES | Jensen Huang, da Nvidia, renuncia; Colette Kress é nomeada CEO interina
Binance News
·28 gostos
·37.2k visualizações
AnthropicRejectsIPODelayValuationinQuestion
707,739 visualizações
5,357 a discutir
HedgeFundsCMEBitcoinNetShortsFall89%
0 visualizações
19 a discutir