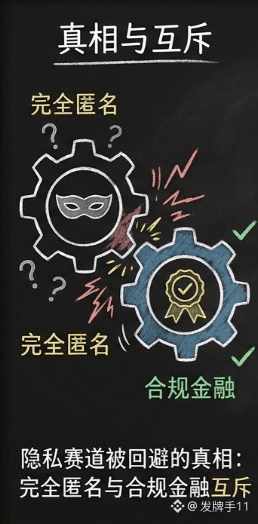
Há uma verdade na “corrida da privacidade” que foi deliberadamente ignorada: desde o início, privacidade total e conformidade financeira plena são mutuamente exclusivas. A Dusk nem tenta mais fingir: ela não entrega anonimato, e sim privacidade auditável.
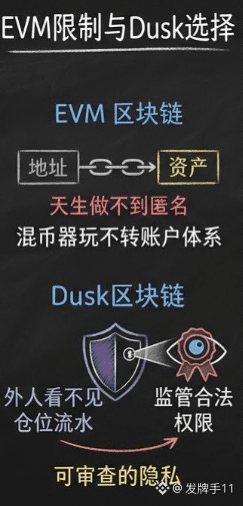
Essa escolha merece ser explicada. O modelo de contas de um EVM, por natureza, não consegue anonimato completo: seu endereço e seu mapa de ativos sempre permanecem. A estratégia típica de mixers simplesmente não funciona dentro do modelo de contas. Em vez disso, a Dusk mudou de direção: pessoas de fora não veem suas posições nem seus fluxos, mas a supervisão, munida de poderes legais, consegue verificar. Para investidores de varejo, isso pode soar pouco “cool”; para instituições, porém, não é invisibilidade que elas querem, e sim invisibilidade apenas para alvos específicos. Segredos comerciais precisam ser protegidos; obrigações de conformidade precisam ser cumpridas. Em um esquema de anonimato, essas duas coisas viram um nó impossível; em uma estrutura auditável, elas podem, na prática, coexistir.
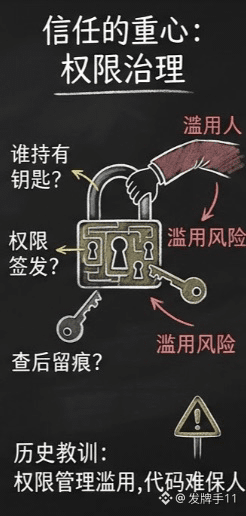
Mas preciso apontar o elemento mais sutil dessa narrativa. “Auditável” significa que existe no sistema um ponto de vista capaz de enxergar tudo. Então, quem detém a chave desse ponto de vista? Quem emite as permissões regulatórias? Quando fizer a verificação, fica algum rastro? Esses detalhes de governança é que são o verdadeiro núcleo da confiança na arquitetura. O código pode impedir que pessoas comuns vejam, mas não pode impedir que alguém com permissões abuse dessa capacidade. Na história, todos os sistemas de conformidade com backdoor deram errado não porque a criptografia foi quebrada, e sim porque as permissões foram mal geridas.
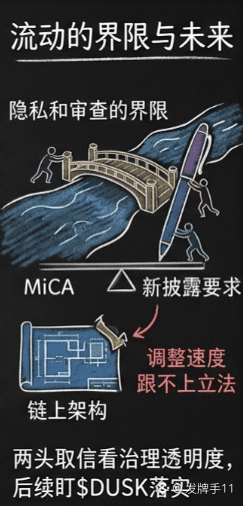
Em um nível ainda mais profundo, há a preocupação com o próprio padrão regulatório. O arcabouço de conformidade da Europa continua evoluindo: o design que hoje atende ao MiCA talvez não suporte amanhã as novas exigências de divulgação. A linha entre privacidade e auditabilidade não está “traçada para sempre”; ela se move conforme as políticas mudam, e o ritmo de ajustes na arquitetura on-chain dificilmente alcança o dos legisladores.
Dito com franqueza: desistir do anonimato para permitir a entrada de instituições faz sentido nessa conta — e a área de anonimato já teve pioneiros suficientes para mostrar onde está o teto. Mas se a privacidade auditável realmente consegue tranquilizar ambos os lados, no fim depende da transparência da governança de permissões, e não das palavras de um white paper. Na sequência, vou acompanhar de perto os detalhes concretos de implementação do mecanismo de acesso regulatório $DUSK . Você aceitaria essa privacidade com backdoor? DYOR#dusk $DUSK @Dusk
Essa escolha merece ser explicada. O modelo de contas de um EVM, por natureza, não consegue anonimato completo: seu endereço e seu mapa de ativos sempre permanecem. A estratégia típica de mixers simplesmente não funciona dentro do modelo de contas. Em vez disso, a Dusk mudou de direção: pessoas de fora não veem suas posições nem seus fluxos, mas a supervisão, munida de poderes legais, consegue verificar. Para investidores de varejo, isso pode soar pouco “cool”; para instituições, porém, não é invisibilidade que elas querem, e sim invisibilidade apenas para alvos específicos. Segredos comerciais precisam ser protegidos; obrigações de conformidade precisam ser cumpridas. Em um esquema de anonimato, essas duas coisas viram um nó impossível; em uma estrutura auditável, elas podem, na prática, coexistir.
Mas preciso apontar o elemento mais sutil dessa narrativa. “Auditável” significa que existe no sistema um ponto de vista capaz de enxergar tudo. Então, quem detém a chave desse ponto de vista? Quem emite as permissões regulatórias? Quando fizer a verificação, fica algum rastro? Esses detalhes de governança é que são o verdadeiro núcleo da confiança na arquitetura. O código pode impedir que pessoas comuns vejam, mas não pode impedir que alguém com permissões abuse dessa capacidade. Na história, todos os sistemas de conformidade com backdoor deram errado não porque a criptografia foi quebrada, e sim porque as permissões foram mal geridas.
Em um nível ainda mais profundo, há a preocupação com o próprio padrão regulatório. O arcabouço de conformidade da Europa continua evoluindo: o design que hoje atende ao MiCA talvez não suporte amanhã as novas exigências de divulgação. A linha entre privacidade e auditabilidade não está “traçada para sempre”; ela se move conforme as políticas mudam, e o ritmo de ajustes na arquitetura on-chain dificilmente alcança o dos legisladores.
Dito com franqueza: desistir do anonimato para permitir a entrada de instituições faz sentido nessa conta — e a área de anonimato já teve pioneiros suficientes para mostrar onde está o teto. Mas se a privacidade auditável realmente consegue tranquilizar ambos os lados, no fim depende da transparência da governança de permissões, e não das palavras de um white paper. Na sequência, vou acompanhar de perto os detalhes concretos de implementação do mecanismo de acesso regulatório $DUSK . Você aceitaria essa privacidade com backdoor? DYOR#dusk $DUSK @Dusk