
REXY
274 Publicações
REXY
Denunciar
Bloquear Utilizador
19 A seguir
3.2K+ Seguidores
261 Gostaram
Publicações
Tudo
Cotações
Em direto
·
--
MAIORES ALTAS DE HOJE 🚀
Os touros estão assumindo o controle do mercado com grandes movimentações nas últimas 24 horas! Confira os destaques que lideram o ranking de futuros:
🟢 $LSK
Preço: $0.27517
{future}(LSKUSDT)
🟢 $ESPORTS
Preço: $0.009285
{future}(ESPORTSUSDT)
🟢 $AIN
{future}(AINUSDT)
Você está aproveitando esses rompimentos ou esperando uma retração?
MAIORES ALTAS DE HOJE 🚀
Os touros estão assumindo o controle do mercado com grandes movimentações nas últimas 24 horas! Confira os destaques que lideram o ranking de futuros:
🟢 $LSK
Preço: $0.27517
🟢 $ESPORTS
Preço: $0.009285
🟢 $AIN
Você está aproveitando esses rompimentos ou esperando uma retração?
Os touros estão assumindo o controle do mercado com grandes movimentações nas últimas 24 horas! Confira os destaques que lideram o ranking de futuros:
🟢 $LSK
Preço: $0.27517
🟢 $ESPORTS
Preço: $0.009285
🟢 $AIN
Você está aproveitando esses rompimentos ou esperando uma retração?
1
1.2k
·
--
Só estou conferindo os maiores ganhos de hoje
e
eles deram um bom lucro... 🤑🤑
$BEAMX
{future}(BEAMXUSDT)
$BLESS
{future}(BLESSUSDT)
$PARTI
{future}(PARTIUSDT)
Só estou conferindo os maiores ganhos de hoje
e
eles deram um bom lucro... 🤑🤑
$BEAMX
$BLESS
$PARTI
e
eles deram um bom lucro... 🤑🤑
$BEAMX
$BLESS
$PARTI
Yes🤑🚀🚀
68%
No🥲🥲
32%
66 Votos • Votação encerrada
3
3.1k
·
--
Maiores altas🥳🥳
$IDOL
{future}(IDOLUSDT)
$INIT
{future}(INITUSDT)
$APR
{future}(APRUSDT)
Maiores altas🥳🥳
$IDOL
$INIT
$APR
$IDOL
$INIT
$APR
1
486
·
--
Quando $SKR , $0G e $HEMI disparam +30% em 24 horas em um dia em que o Fed acabou de sinalizar aumentos de juros — isso não é FOMO.
Isso é capital fugindo de algo.
Bitcoin não vai romper US$ 80 mil, então o dinheiro está caçando volatilidade nas altcoins. A liquidez é tênue nesses tokens. Uma compra coordenada move o preço 40%. Uma venda coordenada apaga isso.
Pergunta: isso é uma rotação institucional para opções de small-cap? Ou varejo perseguindo momentum numa armadilha?
O gráfico vai nos dizer em 23 horas quando essas operações terminarem.
📊 Hedge estrutural nas altcoins?
📊 Armadilha de momentum fechando em breve?
{future}(SKRUSDT)
{future}(0GUSDT)
{future}(HEMIUSDT)
Quando $SKR , $0G e $HEMI disparam +30% em 24 horas em um dia em que o Fed acabou de sinalizar aumentos de juros — isso não é FOMO.
Isso é capital fugindo de algo.
Bitcoin não vai romper US$ 80 mil, então o dinheiro está caçando volatilidade nas altcoins. A liquidez é tênue nesses tokens. Uma compra coordenada move o preço 40%. Uma venda coordenada apaga isso.
Pergunta: isso é uma rotação institucional para opções de small-cap? Ou varejo perseguindo momentum numa armadilha?
O gráfico vai nos dizer em 23 horas quando essas operações terminarem.
📊 Hedge estrutural nas altcoins?
📊 Armadilha de momentum fechando em breve?
Isso é capital fugindo de algo.
Bitcoin não vai romper US$ 80 mil, então o dinheiro está caçando volatilidade nas altcoins. A liquidez é tênue nesses tokens. Uma compra coordenada move o preço 40%. Uma venda coordenada apaga isso.
Pergunta: isso é uma rotação institucional para opções de small-cap? Ou varejo perseguindo momentum numa armadilha?
O gráfico vai nos dizer em 23 horas quando essas operações terminarem.
📊 Hedge estrutural nas altcoins?
📊 Armadilha de momentum fechando em breve?
$SKR
63%
$0G
0%
&Hemi
37%
8 Votos • Votação encerrada
1
555
·
--
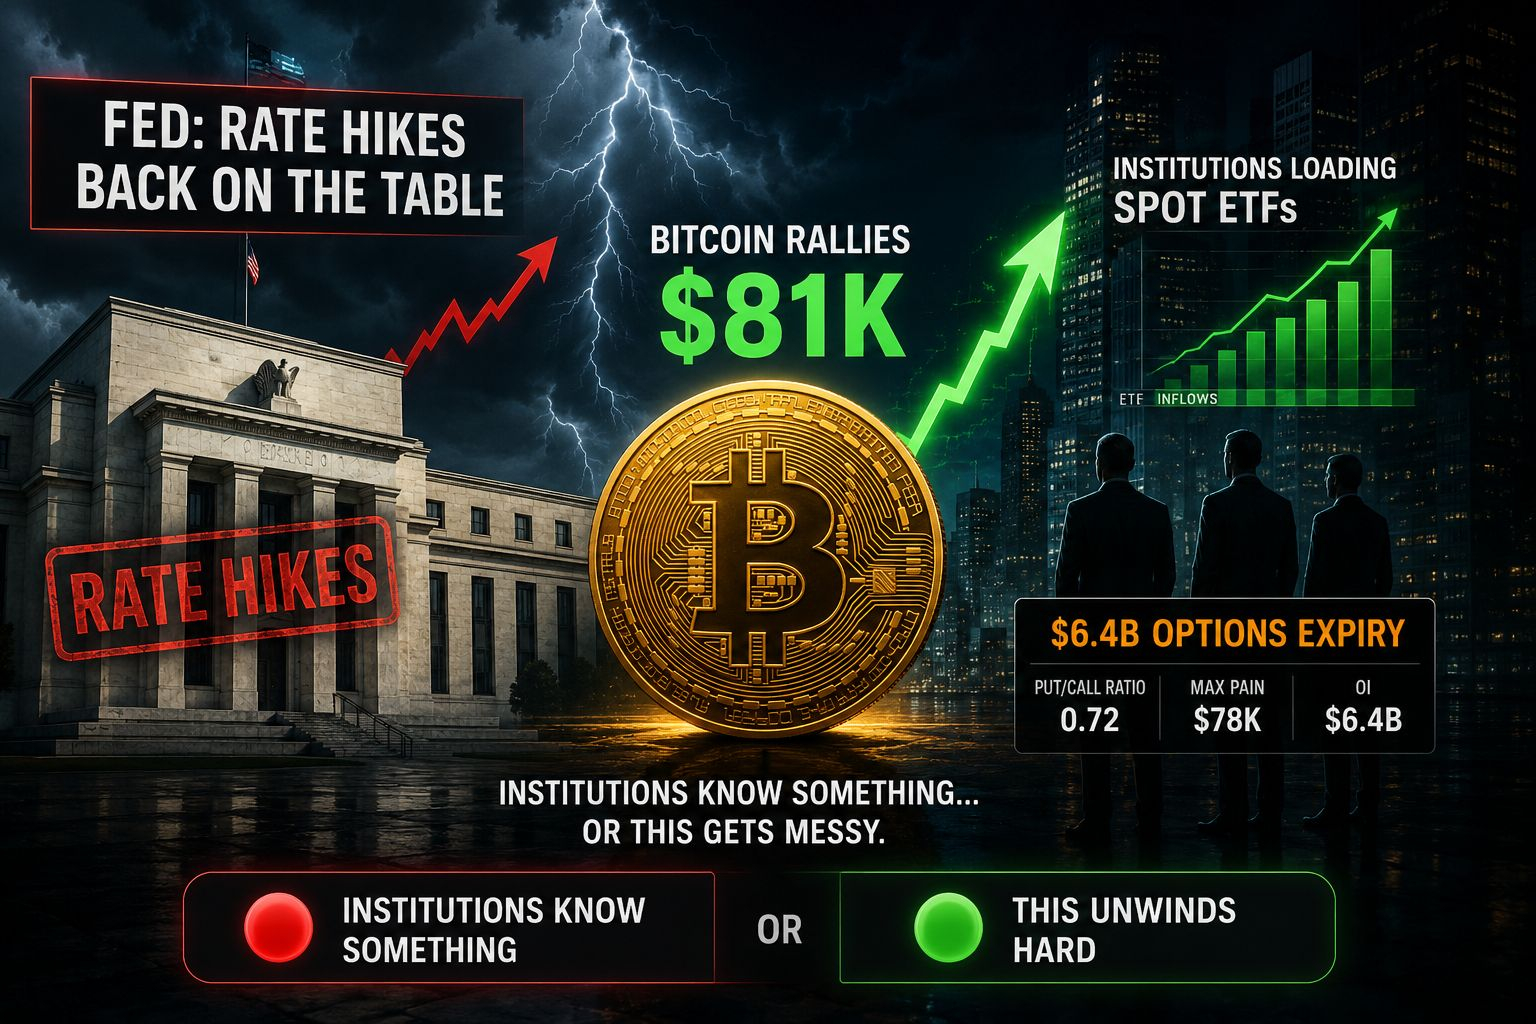
O Federal acabou de sinalizar que novos aumentos de juros voltaram à mesa.
$BTC ainda assim disparou para US$ 81 mil.
Instituições estão carregando ETFs à vista como na fala do Warsh — só que isso não aconteceu.
Ou eles sabem algo sobre o panorama macro que nós não sabemos, ou isso vai ficar feio quando US$ 6,4 bi em opções vencerem.
Qual cenário você está precificando?
🔴 Instituições sabem de algo
🟢 Isso reverte com força
$SKR (64.66%)
{future}(SKRUSDT)
$0G (41.16%)
{future}(0GUSDT)
O Federal acabou de sinalizar que novos aumentos de juros voltaram à mesa.
$BTC ainda assim disparou para US$ 81 mil.
Instituições estão carregando ETFs à vista como na fala do Warsh — só que isso não aconteceu.
Ou eles sabem algo sobre o panorama macro que nós não sabemos, ou isso vai ficar feio quando US$ 6,4 bi em opções vencerem.
Qual cenário você está precificando?
🔴 Instituições sabem de algo
🟢 Isso reverte com força
$SKR (64.66%)
$0G (41.16%)
$BTC ainda assim disparou para US$ 81 mil.
Instituições estão carregando ETFs à vista como na fala do Warsh — só que isso não aconteceu.
Ou eles sabem algo sobre o panorama macro que nós não sabemos, ou isso vai ficar feio quando US$ 6,4 bi em opções vencerem.
Qual cenário você está precificando?
🔴 Instituições sabem de algo
🟢 Isso reverte com força
$SKR (64.66%)
$0G (41.16%)
1
419
·
--
@Dusk_Foundation #dusk $DUSK
Quanto mais eu pesquisei a camada operacional da infraestrutura de privacidade, menos parecia que o problema técnico era a parte mais difícil.
A maior parte da análise sobre o Dusk se concentra no protocolo: consenso Moonlight, criptografia de privacidade, mecânica do conjunto de validadores. São essas as coisas que as pessoas escrevem. Mas eu continuava me perguntando algo mais simples: se você realmente escala esta rede, como ela movimenta dinheiro para dentro e para fora do ecossistema sem se tornar um único ponto de falha?
Pontes são a resposta pouco glamourosa. E eu não acho que a maioria dos investidores esteja levando a sério o que acontece quando uma ponte vira o gargalo.
Foi este o padrão que eu notei: a promessa de privacidade só importa se o dinheiro puder entrar e sair do Dusk de forma confiável. Mas pontes confiáveis exigem operadores centralizados, mecanismos de seguro ou pools de liquidez que criam novas superfícies de ataque. Você pode ter privacidade perfeita dentro de uma rede e ainda assim perder tudo se a ponte for comprometida ou se o operador desaparecer. É a mesma vulnerabilidade que assombra todas as pontes cross-chain.
O que me surpreendeu é como isso parece ter pouco peso nas avaliações de infraestrutura. O protocolo é difícil. A ponte é apenas um mal necessário. Exceto que a ponte é onde vive o capital real durante o onboarding. É onde o dinheiro institucional realmente entra ou sai. É onde o risco se concentra, enquanto o protocolo de privacidade não faz nada.
Eu me vi pensando: qual é o custo operacional real de manter uma infraestrutura de ponte que não introduz novas premissas de confiança? Validadores conseguem operar pontes de forma lucrativa? Isso é um problema que o Dusk consegue resolver, ou é algo que toda rede de privacidade precisa aceitar?
A maioria das publicações fala sobre escalar o Dusk. Ninguém realmente discute o que acontece com as alegações de segurança e descentralização quando as pontes precisam mover bilhões por meio de terceiros.
Você está pensando na arquitetura de pontes do Dusk ao avaliar o risco, ou isso é considerado um problema já resolvido nesta fase?
$BMT
$STAR
@Dusk #dusk $DUSK
Quanto mais eu pesquisei a camada operacional da infraestrutura de privacidade, menos parecia que o problema técnico era a parte mais difícil.
A maior parte da análise sobre o Dusk se concentra no protocolo: consenso Moonlight, criptografia de privacidade, mecânica do conjunto de validadores. São essas as coisas que as pessoas escrevem. Mas eu continuava me perguntando algo mais simples: se você realmente escala esta rede, como ela movimenta dinheiro para dentro e para fora do ecossistema sem se tornar um único ponto de falha?
Pontes são a resposta pouco glamourosa. E eu não acho que a maioria dos investidores esteja levando a sério o que acontece quando uma ponte vira o gargalo.
Foi este o padrão que eu notei: a promessa de privacidade só importa se o dinheiro puder entrar e sair do Dusk de forma confiável. Mas pontes confiáveis exigem operadores centralizados, mecanismos de seguro ou pools de liquidez que criam novas superfícies de ataque. Você pode ter privacidade perfeita dentro de uma rede e ainda assim perder tudo se a ponte for comprometida ou se o operador desaparecer. É a mesma vulnerabilidade que assombra todas as pontes cross-chain.
O que me surpreendeu é como isso parece ter pouco peso nas avaliações de infraestrutura. O protocolo é difícil. A ponte é apenas um mal necessário. Exceto que a ponte é onde vive o capital real durante o onboarding. É onde o dinheiro institucional realmente entra ou sai. É onde o risco se concentra, enquanto o protocolo de privacidade não faz nada.
Eu me vi pensando: qual é o custo operacional real de manter uma infraestrutura de ponte que não introduz novas premissas de confiança? Validadores conseguem operar pontes de forma lucrativa? Isso é um problema que o Dusk consegue resolver, ou é algo que toda rede de privacidade precisa aceitar?
A maioria das publicações fala sobre escalar o Dusk. Ninguém realmente discute o que acontece com as alegações de segurança e descentralização quando as pontes precisam mover bilhões por meio de terceiros.
Você está pensando na arquitetura de pontes do Dusk ao avaliar o risco, ou isso é considerado um problema já resolvido nesta fase?
$BMT
$STAR
Quanto mais eu pesquisei a camada operacional da infraestrutura de privacidade, menos parecia que o problema técnico era a parte mais difícil.
A maior parte da análise sobre o Dusk se concentra no protocolo: consenso Moonlight, criptografia de privacidade, mecânica do conjunto de validadores. São essas as coisas que as pessoas escrevem. Mas eu continuava me perguntando algo mais simples: se você realmente escala esta rede, como ela movimenta dinheiro para dentro e para fora do ecossistema sem se tornar um único ponto de falha?
Pontes são a resposta pouco glamourosa. E eu não acho que a maioria dos investidores esteja levando a sério o que acontece quando uma ponte vira o gargalo.
Foi este o padrão que eu notei: a promessa de privacidade só importa se o dinheiro puder entrar e sair do Dusk de forma confiável. Mas pontes confiáveis exigem operadores centralizados, mecanismos de seguro ou pools de liquidez que criam novas superfícies de ataque. Você pode ter privacidade perfeita dentro de uma rede e ainda assim perder tudo se a ponte for comprometida ou se o operador desaparecer. É a mesma vulnerabilidade que assombra todas as pontes cross-chain.
O que me surpreendeu é como isso parece ter pouco peso nas avaliações de infraestrutura. O protocolo é difícil. A ponte é apenas um mal necessário. Exceto que a ponte é onde vive o capital real durante o onboarding. É onde o dinheiro institucional realmente entra ou sai. É onde o risco se concentra, enquanto o protocolo de privacidade não faz nada.
Eu me vi pensando: qual é o custo operacional real de manter uma infraestrutura de ponte que não introduz novas premissas de confiança? Validadores conseguem operar pontes de forma lucrativa? Isso é um problema que o Dusk consegue resolver, ou é algo que toda rede de privacidade precisa aceitar?
A maioria das publicações fala sobre escalar o Dusk. Ninguém realmente discute o que acontece com as alegações de segurança e descentralização quando as pontes precisam mover bilhões por meio de terceiros.
Você está pensando na arquitetura de pontes do Dusk ao avaliar o risco, ou isso é considerado um problema já resolvido nesta fase?
$BMT
$STAR
2
130
·
--
$UAI $PROM
@Dusk_Foundation #dusk $DUSK
Acho que a maioria das pessoas está medindo o progresso do Dusk usando o indicador errado.
Todo mundo fala sobre clareza regulatória e adoção institucional como se fossem pré-requisitos para o Dusk importar.
As ferramentas de conformidade habilitam instituições, instituições impulsionam volume, e volume justifica a infraestrutura de privacidade. Parece lógico. Mas, quanto mais eu me aprofundava em como a privacidade realmente é adotada no setor financeiro, menos convencido eu ficava de que as instituições são o gargalo.
Foi isto que eu continuei notando: os projetos que conseguiram escalar a privacidade não eram os que corriam atrás da demanda institucional. Eram os que resolveram a privacidade para pessoas que já tinham um motivo para precisar dela. A Monero não esperou a conformidade bancária. Ela funcionou primeiro, ganhou usuários que valorizavam o anonimato e, depois, foi construindo a partir daí. A demanda veio antes do “selo” institucional.
O que mais me surpreendeu no Dusk é quanta energia parece estar concentrada em habilitar aquilo que as instituições querem (rastreabilidade/auditoria, delegação de conformidade, transparência de governança) quando a restrição real pode ser mais simples: a privacidade realmente funciona em escala sem quebrar a economia? Os validadores conseguem executá-la com lucro? Os desenvolvedores conseguem construir em cima disso sem sacrificar a promessa central?
Eu me vi pensando se a curva real de adoção parece diferente. Comece com os builders que querem uma infraestrutura de privacidade que funcione. Deixe-os construir. Permita que casos de uso reais surjam. Então as instituições aparecem porque a infraestrutura já tem liquidez e velocidade de desenvolvimento — não porque foram convidadas primeiro.
O ângulo institucional não está errado. É só que talvez seja o efeito, não a causa.
O que você acha disso? Você está acompanhando o Dusk mais pelas vitórias regulatórias ou pela força da base técnica e pela adoção real por parte dos desenvolvedores?
$UAI $PROM
@Dusk #dusk $DUSK
Acho que a maioria das pessoas está medindo o progresso do Dusk usando o indicador errado.
Todo mundo fala sobre clareza regulatória e adoção institucional como se fossem pré-requisitos para o Dusk importar.
As ferramentas de conformidade habilitam instituições, instituições impulsionam volume, e volume justifica a infraestrutura de privacidade. Parece lógico. Mas, quanto mais eu me aprofundava em como a privacidade realmente é adotada no setor financeiro, menos convencido eu ficava de que as instituições são o gargalo.
Foi isto que eu continuei notando: os projetos que conseguiram escalar a privacidade não eram os que corriam atrás da demanda institucional. Eram os que resolveram a privacidade para pessoas que já tinham um motivo para precisar dela. A Monero não esperou a conformidade bancária. Ela funcionou primeiro, ganhou usuários que valorizavam o anonimato e, depois, foi construindo a partir daí. A demanda veio antes do “selo” institucional.
O que mais me surpreendeu no Dusk é quanta energia parece estar concentrada em habilitar aquilo que as instituições querem (rastreabilidade/auditoria, delegação de conformidade, transparência de governança) quando a restrição real pode ser mais simples: a privacidade realmente funciona em escala sem quebrar a economia? Os validadores conseguem executá-la com lucro? Os desenvolvedores conseguem construir em cima disso sem sacrificar a promessa central?
Eu me vi pensando se a curva real de adoção parece diferente. Comece com os builders que querem uma infraestrutura de privacidade que funcione. Deixe-os construir. Permita que casos de uso reais surjam. Então as instituições aparecem porque a infraestrutura já tem liquidez e velocidade de desenvolvimento — não porque foram convidadas primeiro.
O ângulo institucional não está errado. É só que talvez seja o efeito, não a causa.
O que você acha disso? Você está acompanhando o Dusk mais pelas vitórias regulatórias ou pela força da base técnica e pela adoção real por parte dos desenvolvedores?
@Dusk #dusk $DUSK
Acho que a maioria das pessoas está medindo o progresso do Dusk usando o indicador errado.
Todo mundo fala sobre clareza regulatória e adoção institucional como se fossem pré-requisitos para o Dusk importar.
As ferramentas de conformidade habilitam instituições, instituições impulsionam volume, e volume justifica a infraestrutura de privacidade. Parece lógico. Mas, quanto mais eu me aprofundava em como a privacidade realmente é adotada no setor financeiro, menos convencido eu ficava de que as instituições são o gargalo.
Foi isto que eu continuei notando: os projetos que conseguiram escalar a privacidade não eram os que corriam atrás da demanda institucional. Eram os que resolveram a privacidade para pessoas que já tinham um motivo para precisar dela. A Monero não esperou a conformidade bancária. Ela funcionou primeiro, ganhou usuários que valorizavam o anonimato e, depois, foi construindo a partir daí. A demanda veio antes do “selo” institucional.
O que mais me surpreendeu no Dusk é quanta energia parece estar concentrada em habilitar aquilo que as instituições querem (rastreabilidade/auditoria, delegação de conformidade, transparência de governança) quando a restrição real pode ser mais simples: a privacidade realmente funciona em escala sem quebrar a economia? Os validadores conseguem executá-la com lucro? Os desenvolvedores conseguem construir em cima disso sem sacrificar a promessa central?
Eu me vi pensando se a curva real de adoção parece diferente. Comece com os builders que querem uma infraestrutura de privacidade que funcione. Deixe-os construir. Permita que casos de uso reais surjam. Então as instituições aparecem porque a infraestrutura já tem liquidez e velocidade de desenvolvimento — não porque foram convidadas primeiro.
O ângulo institucional não está errado. É só que talvez seja o efeito, não a causa.
O que você acha disso? Você está acompanhando o Dusk mais pelas vitórias regulatórias ou pela força da base técnica e pela adoção real por parte dos desenvolvedores?
1
2
246
·
--
@Dusk_Foundation #dusk $DUSK
Tenho cavado a arquitetura do Dusk, e o que primeiro me chamou atenção foi como eles discutem abertamente algo que a maioria dos projetos de privacidade tenta obscurecer: você não consegue ter, ao mesmo tempo, máxima privacidade e máxima funcionalidade de contrato inteligente.
Todo mundo fala sobre blockchains de privacidade como se fosse uma coisa só. Mas o Dusk força uma escolha arquitetural real — contratos inteligentes confidenciais versus transações confidenciais. Isso não é acadêmico. Determina o que os desenvolvedores conseguem construir e o que os usuários conseguem fazer.
Eu continuei me perguntando por que isso importa. Contratos inteligentes confidenciais permitem que você oculte o que seu código realmente faz. Isso é poderoso para certas aplicações. Mas também é um pesadelo de conformidade, e o custo computacional é brutal. Transações confidenciais ocultam valores e endereços, mas a lógica do seu contrato inteligente permanece visível. É o oposto desse problema.
O que mais me surpreendeu foi perceber que essa tensão não é nova — é só raramente declarada de forma tão direta. O Monero escolheu um caminho, o Zcash escolheu outro. Mas o Dusk realmente estrutura o protocolo em torno dessa escolha, em vez de evitá-la. Para mim, isso parece diferente.
Quanto mais fundo eu fui na documentação deles, mais comecei a pensar em economia de infraestrutura. Privacidade custa recursos reais para ser executada. Alguém precisa arcar com isso. Ou você embute isso em cada transação, ou constrói estruturas de incentivo que a subsidiam. A abordagem de incentivos para desenvolvedores do Dusk sugere que eles estão apostando na segunda opção. É uma aposta de sustentabilidade de longo prazo que eu não acho que seja discutida o suficiente.
O que eu realmente não tenho certeza: resolver uma privacidade amigável para desenvolvedores de fato resolve a privacidade do usuário? Ou cria uma situação de “teatro de privacidade”, onde algumas coisas ficam ocultas e outras não?
$SPK
$MORPHO
Como você está pensando sobre essa troca (trade-off)?
@Dusk #dusk $DUSK
Tenho cavado a arquitetura do Dusk, e o que primeiro me chamou atenção foi como eles discutem abertamente algo que a maioria dos projetos de privacidade tenta obscurecer: você não consegue ter, ao mesmo tempo, máxima privacidade e máxima funcionalidade de contrato inteligente.
Todo mundo fala sobre blockchains de privacidade como se fosse uma coisa só. Mas o Dusk força uma escolha arquitetural real — contratos inteligentes confidenciais versus transações confidenciais. Isso não é acadêmico. Determina o que os desenvolvedores conseguem construir e o que os usuários conseguem fazer.
Eu continuei me perguntando por que isso importa. Contratos inteligentes confidenciais permitem que você oculte o que seu código realmente faz. Isso é poderoso para certas aplicações. Mas também é um pesadelo de conformidade, e o custo computacional é brutal. Transações confidenciais ocultam valores e endereços, mas a lógica do seu contrato inteligente permanece visível. É o oposto desse problema.
O que mais me surpreendeu foi perceber que essa tensão não é nova — é só raramente declarada de forma tão direta. O Monero escolheu um caminho, o Zcash escolheu outro. Mas o Dusk realmente estrutura o protocolo em torno dessa escolha, em vez de evitá-la. Para mim, isso parece diferente.
Quanto mais fundo eu fui na documentação deles, mais comecei a pensar em economia de infraestrutura. Privacidade custa recursos reais para ser executada. Alguém precisa arcar com isso. Ou você embute isso em cada transação, ou constrói estruturas de incentivo que a subsidiam. A abordagem de incentivos para desenvolvedores do Dusk sugere que eles estão apostando na segunda opção. É uma aposta de sustentabilidade de longo prazo que eu não acho que seja discutida o suficiente.
O que eu realmente não tenho certeza: resolver uma privacidade amigável para desenvolvedores de fato resolve a privacidade do usuário? Ou cria uma situação de “teatro de privacidade”, onde algumas coisas ficam ocultas e outras não?
$SPK
$MORPHO
Como você está pensando sobre essa troca (trade-off)?
Tenho cavado a arquitetura do Dusk, e o que primeiro me chamou atenção foi como eles discutem abertamente algo que a maioria dos projetos de privacidade tenta obscurecer: você não consegue ter, ao mesmo tempo, máxima privacidade e máxima funcionalidade de contrato inteligente.
Todo mundo fala sobre blockchains de privacidade como se fosse uma coisa só. Mas o Dusk força uma escolha arquitetural real — contratos inteligentes confidenciais versus transações confidenciais. Isso não é acadêmico. Determina o que os desenvolvedores conseguem construir e o que os usuários conseguem fazer.
Eu continuei me perguntando por que isso importa. Contratos inteligentes confidenciais permitem que você oculte o que seu código realmente faz. Isso é poderoso para certas aplicações. Mas também é um pesadelo de conformidade, e o custo computacional é brutal. Transações confidenciais ocultam valores e endereços, mas a lógica do seu contrato inteligente permanece visível. É o oposto desse problema.
O que mais me surpreendeu foi perceber que essa tensão não é nova — é só raramente declarada de forma tão direta. O Monero escolheu um caminho, o Zcash escolheu outro. Mas o Dusk realmente estrutura o protocolo em torno dessa escolha, em vez de evitá-la. Para mim, isso parece diferente.
Quanto mais fundo eu fui na documentação deles, mais comecei a pensar em economia de infraestrutura. Privacidade custa recursos reais para ser executada. Alguém precisa arcar com isso. Ou você embute isso em cada transação, ou constrói estruturas de incentivo que a subsidiam. A abordagem de incentivos para desenvolvedores do Dusk sugere que eles estão apostando na segunda opção. É uma aposta de sustentabilidade de longo prazo que eu não acho que seja discutida o suficiente.
O que eu realmente não tenho certeza: resolver uma privacidade amigável para desenvolvedores de fato resolve a privacidade do usuário? Ou cria uma situação de “teatro de privacidade”, onde algumas coisas ficam ocultas e outras não?
$SPK
$MORPHO
Como você está pensando sobre essa troca (trade-off)?
1
2
230
·
--
@Dusk_Foundation $DUSK #dusk
A Armadilha da Privacidade vs. Conformidade que a DUSK Acha que Resolveu
Acho que a maioria das pessoas não entende o que a DUSK realmente está tentando resolver. Elas veem "blockchain de privacidade" e presumem que é mais uma concorrente do Monero. Mas passar um tempo com a documentação me fez perceber que o alvo real é algo completamente diferente.
O problema não é a privacidade em si. É que instituições financeiras precisam de privacidade e conformidade ao mesmo tempo, e nenhuma infraestrutura existente lida com ambos. Chains tradicionais são transparentes demais, o que impede a adoção institucional. Chains de privacidade são opacas demais, o que os reguladores não permitem. Você é forçado a escolher entre vigilância ou restrição.
A arquitetura da DUSK tenta separar isso usando provas de conhecimento zero. Você prova que uma transação segue regras de conformidade sem revelar a própria transação. Os reguladores veem prova de legitimidade. Os concorrentes não veem sua estratégia. É um produto fundamentalmente diferente de chains de privacidade construídas em torno de anonimato.
O que mais me surpreendeu foi o quão restrito é o mercado real. Isso não é para usuários de varejo escondendo transações. É para instituições que têm obrigações reais de conformidade e preocupações competitivas que um blockchain pode resolver de fato. É um público bem menor do que os maximalistas de privacidade imaginam. Mas também é um público muito mais sustentável do ponto de vista econômico.
O trade-off que me preocupa é a suposição de confiança em torno do mecanismo de provas. Se a implementação de conhecimento zero tiver uma falha, você criou o pior cenário: usuários de privacidade que achavam que estavam em conformidade e instituições que achavam que eram privadas. A criptografia vira o único ponto de falha.
O que você acha que determina se as instituições realmente adotam isso, em vez de apenas construírem infraestrutura privada que elas controlam de qualquer forma?
$TUT
$TRUMP
@Dusk $DUSK #dusk
A Armadilha da Privacidade vs. Conformidade que a DUSK Acha que Resolveu
Acho que a maioria das pessoas não entende o que a DUSK realmente está tentando resolver. Elas veem "blockchain de privacidade" e presumem que é mais uma concorrente do Monero. Mas passar um tempo com a documentação me fez perceber que o alvo real é algo completamente diferente.
O problema não é a privacidade em si. É que instituições financeiras precisam de privacidade e conformidade ao mesmo tempo, e nenhuma infraestrutura existente lida com ambos. Chains tradicionais são transparentes demais, o que impede a adoção institucional. Chains de privacidade são opacas demais, o que os reguladores não permitem. Você é forçado a escolher entre vigilância ou restrição.
A arquitetura da DUSK tenta separar isso usando provas de conhecimento zero. Você prova que uma transação segue regras de conformidade sem revelar a própria transação. Os reguladores veem prova de legitimidade. Os concorrentes não veem sua estratégia. É um produto fundamentalmente diferente de chains de privacidade construídas em torno de anonimato.
O que mais me surpreendeu foi o quão restrito é o mercado real. Isso não é para usuários de varejo escondendo transações. É para instituições que têm obrigações reais de conformidade e preocupações competitivas que um blockchain pode resolver de fato. É um público bem menor do que os maximalistas de privacidade imaginam. Mas também é um público muito mais sustentável do ponto de vista econômico.
O trade-off que me preocupa é a suposição de confiança em torno do mecanismo de provas. Se a implementação de conhecimento zero tiver uma falha, você criou o pior cenário: usuários de privacidade que achavam que estavam em conformidade e instituições que achavam que eram privadas. A criptografia vira o único ponto de falha.
O que você acha que determina se as instituições realmente adotam isso, em vez de apenas construírem infraestrutura privada que elas controlam de qualquer forma?
$TUT
$TRUMP
A Armadilha da Privacidade vs. Conformidade que a DUSK Acha que Resolveu
Acho que a maioria das pessoas não entende o que a DUSK realmente está tentando resolver. Elas veem "blockchain de privacidade" e presumem que é mais uma concorrente do Monero. Mas passar um tempo com a documentação me fez perceber que o alvo real é algo completamente diferente.
O problema não é a privacidade em si. É que instituições financeiras precisam de privacidade e conformidade ao mesmo tempo, e nenhuma infraestrutura existente lida com ambos. Chains tradicionais são transparentes demais, o que impede a adoção institucional. Chains de privacidade são opacas demais, o que os reguladores não permitem. Você é forçado a escolher entre vigilância ou restrição.
A arquitetura da DUSK tenta separar isso usando provas de conhecimento zero. Você prova que uma transação segue regras de conformidade sem revelar a própria transação. Os reguladores veem prova de legitimidade. Os concorrentes não veem sua estratégia. É um produto fundamentalmente diferente de chains de privacidade construídas em torno de anonimato.
O que mais me surpreendeu foi o quão restrito é o mercado real. Isso não é para usuários de varejo escondendo transações. É para instituições que têm obrigações reais de conformidade e preocupações competitivas que um blockchain pode resolver de fato. É um público bem menor do que os maximalistas de privacidade imaginam. Mas também é um público muito mais sustentável do ponto de vista econômico.
O trade-off que me preocupa é a suposição de confiança em torno do mecanismo de provas. Se a implementação de conhecimento zero tiver uma falha, você criou o pior cenário: usuários de privacidade que achavam que estavam em conformidade e instituições que achavam que eram privadas. A criptografia vira o único ponto de falha.
O que você acha que determina se as instituições realmente adotam isso, em vez de apenas construírem infraestrutura privada que elas controlam de qualquer forma?
$TUT
$TRUMP
2
129
·
--
Em Alta
@Dusk_Foundation #dusk $DUSK
Por que a divisão da Arquitetura importa mais do que o esperado
Me peguei pensando por que a Dusk construiu uma arquitetura em três camadas quando a maioria dos protocolos segue com uma única camada de liquidação.
A resposta revelou algo sobre como a infraestrutura financeira realmente funciona. A negociação envolve várias etapas: correspondência de ordens, liquidação, custódia, transmissão. A maioria das blockchains trata isso como um processo contínuo. A Dusk separou essas etapas. A camada de liquidação lida com a finalidade e a privacidade. A camada de execução lida com todo o resto. Isso importa porque partes diferentes têm requisitos diferentes.
Quando você agrega tudo, cria compromissos. A tecnologia de privacidade torna a execução mais lenta. Os requisitos de execução fazem a camada de privacidade crescer demais. A Dusk decidiu isolá-las.
O que eu inicialmente descartei como "apenas engenharia" acabou revelando uma psicologia de mercado diferente. Desenvolvedores do Ethereum podem integrar com o DuskEVM imediatamente porque ele é compatível com EVM. Eles não precisam aprender uma nova máquina virtual. Mas a camada de liquidação pode continuar focada no que realmente precisa fazer: garantir que uma transação seja final, privada e em conformidade. Nada além disso.
Quanto mais eu olhava para o roteiro deles, menos parecia uma adição típica de recursos de blockchain. Zedger é uma plataforma de RWA com privacidade preservada. Mas Lightspeed é uma camada 2 compatível com EVM. Eles não estão construindo uma plataforma única. Estão construindo peças de infraestrutura que as finanças tradicionais podem realmente encaixar em fluxos de trabalho existentes.
Essa abordagem modular também sugere uma estratégia de longo prazo. Eles podem atualizar a camada de execução sem tocar na liquidação. Isso é genuinamente valioso para mercados regulados, onde mudanças de protocolo precisam de alinhamento com a governança.
O custo-benefício é a complexidade para desenvolvedores. Mas, para o primeiro caso de uso de uma instituição financeira mainstream de verdade, essa separação arquitetônica pode ser exatamente o que torna a adoção possível.
Quanto do sucesso da Dusk depende de desenvolvedores realmente se importarem com essa separação? Ou o mercado se importa mais com quais corretoras centralizadas a listam?
$ENA
$BLESS
@Dusk #dusk $DUSK
Por que a divisão da Arquitetura importa mais do que o esperado
Me peguei pensando por que a Dusk construiu uma arquitetura em três camadas quando a maioria dos protocolos segue com uma única camada de liquidação.
A resposta revelou algo sobre como a infraestrutura financeira realmente funciona. A negociação envolve várias etapas: correspondência de ordens, liquidação, custódia, transmissão. A maioria das blockchains trata isso como um processo contínuo. A Dusk separou essas etapas. A camada de liquidação lida com a finalidade e a privacidade. A camada de execução lida com todo o resto. Isso importa porque partes diferentes têm requisitos diferentes.
Quando você agrega tudo, cria compromissos. A tecnologia de privacidade torna a execução mais lenta. Os requisitos de execução fazem a camada de privacidade crescer demais. A Dusk decidiu isolá-las.
O que eu inicialmente descartei como "apenas engenharia" acabou revelando uma psicologia de mercado diferente. Desenvolvedores do Ethereum podem integrar com o DuskEVM imediatamente porque ele é compatível com EVM. Eles não precisam aprender uma nova máquina virtual. Mas a camada de liquidação pode continuar focada no que realmente precisa fazer: garantir que uma transação seja final, privada e em conformidade. Nada além disso.
Quanto mais eu olhava para o roteiro deles, menos parecia uma adição típica de recursos de blockchain. Zedger é uma plataforma de RWA com privacidade preservada. Mas Lightspeed é uma camada 2 compatível com EVM. Eles não estão construindo uma plataforma única. Estão construindo peças de infraestrutura que as finanças tradicionais podem realmente encaixar em fluxos de trabalho existentes.
Essa abordagem modular também sugere uma estratégia de longo prazo. Eles podem atualizar a camada de execução sem tocar na liquidação. Isso é genuinamente valioso para mercados regulados, onde mudanças de protocolo precisam de alinhamento com a governança.
O custo-benefício é a complexidade para desenvolvedores. Mas, para o primeiro caso de uso de uma instituição financeira mainstream de verdade, essa separação arquitetônica pode ser exatamente o que torna a adoção possível.
Quanto do sucesso da Dusk depende de desenvolvedores realmente se importarem com essa separação? Ou o mercado se importa mais com quais corretoras centralizadas a listam?
$ENA
$BLESS
Por que a divisão da Arquitetura importa mais do que o esperado
Me peguei pensando por que a Dusk construiu uma arquitetura em três camadas quando a maioria dos protocolos segue com uma única camada de liquidação.
A resposta revelou algo sobre como a infraestrutura financeira realmente funciona. A negociação envolve várias etapas: correspondência de ordens, liquidação, custódia, transmissão. A maioria das blockchains trata isso como um processo contínuo. A Dusk separou essas etapas. A camada de liquidação lida com a finalidade e a privacidade. A camada de execução lida com todo o resto. Isso importa porque partes diferentes têm requisitos diferentes.
Quando você agrega tudo, cria compromissos. A tecnologia de privacidade torna a execução mais lenta. Os requisitos de execução fazem a camada de privacidade crescer demais. A Dusk decidiu isolá-las.
O que eu inicialmente descartei como "apenas engenharia" acabou revelando uma psicologia de mercado diferente. Desenvolvedores do Ethereum podem integrar com o DuskEVM imediatamente porque ele é compatível com EVM. Eles não precisam aprender uma nova máquina virtual. Mas a camada de liquidação pode continuar focada no que realmente precisa fazer: garantir que uma transação seja final, privada e em conformidade. Nada além disso.
Quanto mais eu olhava para o roteiro deles, menos parecia uma adição típica de recursos de blockchain. Zedger é uma plataforma de RWA com privacidade preservada. Mas Lightspeed é uma camada 2 compatível com EVM. Eles não estão construindo uma plataforma única. Estão construindo peças de infraestrutura que as finanças tradicionais podem realmente encaixar em fluxos de trabalho existentes.
Essa abordagem modular também sugere uma estratégia de longo prazo. Eles podem atualizar a camada de execução sem tocar na liquidação. Isso é genuinamente valioso para mercados regulados, onde mudanças de protocolo precisam de alinhamento com a governança.
O custo-benefício é a complexidade para desenvolvedores. Mas, para o primeiro caso de uso de uma instituição financeira mainstream de verdade, essa separação arquitetônica pode ser exatamente o que torna a adoção possível.
Quanto do sucesso da Dusk depende de desenvolvedores realmente se importarem com essa separação? Ou o mercado se importa mais com quais corretoras centralizadas a listam?
$ENA
$BLESS
BULLISH 🐂
100%
BEARISH 🐻
0%
2 Votos • Votação encerrada
1
1
158
·
--
@Dusk_Foundation #dusk $DUSK
Acho que a maioria das pessoas está olhando para o Dusk pelo ângulo errado. Elas veem mais uma “moeda de privacidade” e seguem em frente. Mas o Dusk não está competindo com Monero ou Zcash. Ele está tentando resolver um problema que essas cadeias nunca tocaram: como uma instituição financeira regulamentada coloca títulos em uma blockchain pública sem expor cada negociação aos concorrentes?
Esse é um problema mais específico, mas com um mercado muito maior.
Quanto mais eu fui fundo em como o Dusk realmente funciona, mais parecia um compromisso de engenharia do que uma ideologia. Transparência total inviabiliza a adoção institucional porque nenhuma mesa de negociação quer que os tamanhos das posições dela fiquem visíveis para todo mundo. Privacidade total impede a aprovação regulatória porque nenhum regulador vai licenciar uma “caixa-preta”. O design de conhecimento zero do Dusk tenta encontrar esse ponto de equilíbrio: manter os detalhes das transações ocultos do público enquanto ainda permite que reguladores autorizados verifiquem o que aconteceu.
O que me surpreendeu foi o quanto disso já está em funcionamento, e não apenas no campo teórico. A parceria NPEX nos Países Baixos não é um anúncio de piloto; é uma exchange licenciada que está, de fato, movendo títulos reais para a infraestrutura do Dusk. E com o DuskEVM trazendo compatibilidade com Solidity, equipes existentes de RWA e DeFi baseadas em Ethereum conseguem migrar sem reescrever sua base do zero.
A compensação à qual eu continuo voltando é dependência. Toda a tese do Dusk se apoia no fato de que os reguladores continuem confortáveis com a divulgação seletiva como categoria. Se a MiCA ou estruturas semelhantes mudarem, ou se um padrão concorrente for adotado mais rápido, a “barreira de privacidade em conformidade” se estreita rapidamente.
Eu não acho que isso seja discutido o suficiente: cadeias de infraestrutura construídas em torno de um único arcabouço regulatório carregam risco político — não apenas risco técnico.
Estou ignorando algo aqui, ou é
{future}(DUSKUSDT)
s a dependência regulatória o risco real que todo mundo está subestimando no Dusk?
$AVAAI
$ONG
@Dusk #dusk $DUSK
Acho que a maioria das pessoas está olhando para o Dusk pelo ângulo errado. Elas veem mais uma “moeda de privacidade” e seguem em frente. Mas o Dusk não está competindo com Monero ou Zcash. Ele está tentando resolver um problema que essas cadeias nunca tocaram: como uma instituição financeira regulamentada coloca títulos em uma blockchain pública sem expor cada negociação aos concorrentes?
Esse é um problema mais específico, mas com um mercado muito maior.
Quanto mais eu fui fundo em como o Dusk realmente funciona, mais parecia um compromisso de engenharia do que uma ideologia. Transparência total inviabiliza a adoção institucional porque nenhuma mesa de negociação quer que os tamanhos das posições dela fiquem visíveis para todo mundo. Privacidade total impede a aprovação regulatória porque nenhum regulador vai licenciar uma “caixa-preta”. O design de conhecimento zero do Dusk tenta encontrar esse ponto de equilíbrio: manter os detalhes das transações ocultos do público enquanto ainda permite que reguladores autorizados verifiquem o que aconteceu.
O que me surpreendeu foi o quanto disso já está em funcionamento, e não apenas no campo teórico. A parceria NPEX nos Países Baixos não é um anúncio de piloto; é uma exchange licenciada que está, de fato, movendo títulos reais para a infraestrutura do Dusk. E com o DuskEVM trazendo compatibilidade com Solidity, equipes existentes de RWA e DeFi baseadas em Ethereum conseguem migrar sem reescrever sua base do zero.
A compensação à qual eu continuo voltando é dependência. Toda a tese do Dusk se apoia no fato de que os reguladores continuem confortáveis com a divulgação seletiva como categoria. Se a MiCA ou estruturas semelhantes mudarem, ou se um padrão concorrente for adotado mais rápido, a “barreira de privacidade em conformidade” se estreita rapidamente.
Eu não acho que isso seja discutido o suficiente: cadeias de infraestrutura construídas em torno de um único arcabouço regulatório carregam risco político — não apenas risco técnico.
Estou ignorando algo aqui, ou é
s a dependência regulatória o risco real que todo mundo está subestimando no Dusk?
$AVAAI
$ONG
Acho que a maioria das pessoas está olhando para o Dusk pelo ângulo errado. Elas veem mais uma “moeda de privacidade” e seguem em frente. Mas o Dusk não está competindo com Monero ou Zcash. Ele está tentando resolver um problema que essas cadeias nunca tocaram: como uma instituição financeira regulamentada coloca títulos em uma blockchain pública sem expor cada negociação aos concorrentes?
Esse é um problema mais específico, mas com um mercado muito maior.
Quanto mais eu fui fundo em como o Dusk realmente funciona, mais parecia um compromisso de engenharia do que uma ideologia. Transparência total inviabiliza a adoção institucional porque nenhuma mesa de negociação quer que os tamanhos das posições dela fiquem visíveis para todo mundo. Privacidade total impede a aprovação regulatória porque nenhum regulador vai licenciar uma “caixa-preta”. O design de conhecimento zero do Dusk tenta encontrar esse ponto de equilíbrio: manter os detalhes das transações ocultos do público enquanto ainda permite que reguladores autorizados verifiquem o que aconteceu.
O que me surpreendeu foi o quanto disso já está em funcionamento, e não apenas no campo teórico. A parceria NPEX nos Países Baixos não é um anúncio de piloto; é uma exchange licenciada que está, de fato, movendo títulos reais para a infraestrutura do Dusk. E com o DuskEVM trazendo compatibilidade com Solidity, equipes existentes de RWA e DeFi baseadas em Ethereum conseguem migrar sem reescrever sua base do zero.
A compensação à qual eu continuo voltando é dependência. Toda a tese do Dusk se apoia no fato de que os reguladores continuem confortáveis com a divulgação seletiva como categoria. Se a MiCA ou estruturas semelhantes mudarem, ou se um padrão concorrente for adotado mais rápido, a “barreira de privacidade em conformidade” se estreita rapidamente.
Eu não acho que isso seja discutido o suficiente: cadeias de infraestrutura construídas em torno de um único arcabouço regulatório carregam risco político — não apenas risco técnico.
Estou ignorando algo aqui, ou é
s a dependência regulatória o risco real que todo mundo está subestimando no Dusk?
$AVAAI
$ONG
1
4
135
·
--
@Dusk_Foundation #dusk $DUSK
Por que a Infraestrutura de Privacidade não é exatamente o que parece
Acho que a maioria das pessoas está olhando para a DUSK de forma errada.
Quando você ouve "blockchain de privacidade", você presume que a história é sobre tecnologia. Provas de conhecimento zero melhores. Transações confidenciais mais rápidas. A narrativa habitual de infraestrutura. Mas, ao passar um tempo analisando o posicionamento da DUSK, percebi que o problema real que está sendo resolvido é totalmente diferente.
Blockchains focadas em privacidade enfrentam um paradoxo estranho. Quanto mais perfeita é sua privacidade, menos útil você se torna para uma empresa de verdade. Um banco não quer anonimato perfeito. Ele quer transparência seletiva, auditabilidade para reguladores e a capacidade de provar que algo aconteceu sem expor os dados subjacentes. Isso não é a mesma coisa que esconder tudo.
A DUSK parece entender isso. A abordagem deles mira mercados regulados em que as empresas precisam transacionar com confidencialidade sem se tornarem um pesadelo regulatório. Não é sobre se esconder das autoridades. É sobre compartimentalizar a informação para que diferentes partes interessadas vejam exatamente o que precisam ver — e nada mais.
O que mais me surpreendeu foi perceber que isso realmente reduz o mercado endereçável, em comparação com a forma como a DUSK é discutida. Privacidade para empresas tem requisitos específicos. Você não pode simplesmente ser "mais privado do que Ethereum". Você precisa resolver problemas reais de conformidade, custódia e trilha de auditoria que não existem nos círculos de cripto.
A infraestrutura em si parece sólida. Mas fico me perguntando se a adoção de infraestrutura de privacidade segue a mesma curva de outras tecnologias de blockchain. Empresas se movem lentamente. Privacidade adiciona complexidade. Cada camada adicional de confidencialidade aumenta a sobrecarga operacional.
Eu não acho que a DUSK seja discutida o suficiente em termos de quais tipos de empresas realmente migrariam. Não "quais poderiam usar isso teoricamente", mas quem realmente economiza dinheiro ou ganha vantagem competitiva hoje.
E a tecnologia de privacidade em si importa mais do que resolver a complexidade organizacional da adoção?
$BTW $VELVET
{future}(DUSKUSDT)
@Dusk #dusk $DUSK
Por que a Infraestrutura de Privacidade não é exatamente o que parece
Acho que a maioria das pessoas está olhando para a DUSK de forma errada.
Quando você ouve "blockchain de privacidade", você presume que a história é sobre tecnologia. Provas de conhecimento zero melhores. Transações confidenciais mais rápidas. A narrativa habitual de infraestrutura. Mas, ao passar um tempo analisando o posicionamento da DUSK, percebi que o problema real que está sendo resolvido é totalmente diferente.
Blockchains focadas em privacidade enfrentam um paradoxo estranho. Quanto mais perfeita é sua privacidade, menos útil você se torna para uma empresa de verdade. Um banco não quer anonimato perfeito. Ele quer transparência seletiva, auditabilidade para reguladores e a capacidade de provar que algo aconteceu sem expor os dados subjacentes. Isso não é a mesma coisa que esconder tudo.
A DUSK parece entender isso. A abordagem deles mira mercados regulados em que as empresas precisam transacionar com confidencialidade sem se tornarem um pesadelo regulatório. Não é sobre se esconder das autoridades. É sobre compartimentalizar a informação para que diferentes partes interessadas vejam exatamente o que precisam ver — e nada mais.
O que mais me surpreendeu foi perceber que isso realmente reduz o mercado endereçável, em comparação com a forma como a DUSK é discutida. Privacidade para empresas tem requisitos específicos. Você não pode simplesmente ser "mais privado do que Ethereum". Você precisa resolver problemas reais de conformidade, custódia e trilha de auditoria que não existem nos círculos de cripto.
A infraestrutura em si parece sólida. Mas fico me perguntando se a adoção de infraestrutura de privacidade segue a mesma curva de outras tecnologias de blockchain. Empresas se movem lentamente. Privacidade adiciona complexidade. Cada camada adicional de confidencialidade aumenta a sobrecarga operacional.
Eu não acho que a DUSK seja discutida o suficiente em termos de quais tipos de empresas realmente migrariam. Não "quais poderiam usar isso teoricamente", mas quem realmente economiza dinheiro ou ganha vantagem competitiva hoje.
E a tecnologia de privacidade em si importa mais do que resolver a complexidade organizacional da adoção?
$BTW $VELVET
Por que a Infraestrutura de Privacidade não é exatamente o que parece
Acho que a maioria das pessoas está olhando para a DUSK de forma errada.
Quando você ouve "blockchain de privacidade", você presume que a história é sobre tecnologia. Provas de conhecimento zero melhores. Transações confidenciais mais rápidas. A narrativa habitual de infraestrutura. Mas, ao passar um tempo analisando o posicionamento da DUSK, percebi que o problema real que está sendo resolvido é totalmente diferente.
Blockchains focadas em privacidade enfrentam um paradoxo estranho. Quanto mais perfeita é sua privacidade, menos útil você se torna para uma empresa de verdade. Um banco não quer anonimato perfeito. Ele quer transparência seletiva, auditabilidade para reguladores e a capacidade de provar que algo aconteceu sem expor os dados subjacentes. Isso não é a mesma coisa que esconder tudo.
A DUSK parece entender isso. A abordagem deles mira mercados regulados em que as empresas precisam transacionar com confidencialidade sem se tornarem um pesadelo regulatório. Não é sobre se esconder das autoridades. É sobre compartimentalizar a informação para que diferentes partes interessadas vejam exatamente o que precisam ver — e nada mais.
O que mais me surpreendeu foi perceber que isso realmente reduz o mercado endereçável, em comparação com a forma como a DUSK é discutida. Privacidade para empresas tem requisitos específicos. Você não pode simplesmente ser "mais privado do que Ethereum". Você precisa resolver problemas reais de conformidade, custódia e trilha de auditoria que não existem nos círculos de cripto.
A infraestrutura em si parece sólida. Mas fico me perguntando se a adoção de infraestrutura de privacidade segue a mesma curva de outras tecnologias de blockchain. Empresas se movem lentamente. Privacidade adiciona complexidade. Cada camada adicional de confidencialidade aumenta a sobrecarga operacional.
Eu não acho que a DUSK seja discutida o suficiente em termos de quais tipos de empresas realmente migrariam. Não "quais poderiam usar isso teoricamente", mas quem realmente economiza dinheiro ou ganha vantagem competitiva hoje.
E a tecnologia de privacidade em si importa mais do que resolver a complexidade organizacional da adoção?
$BTW $VELVET
10
6
163
·
--
Ninguém me avisou que @Dusk_Foundation tem DOIS endereços para a MESMA carteira e escolher o errado vira uma encrenca inteira 💀
Endereço Phoenix = protegido, privado, exatamente a proposta do Dusk. Endereço Moonlight = público, basicamente uma conta estilo Ethereum. mesma carteira, dois tipos de transação totalmente diferentes, e o app espera que você saiba qual deles você quer de verdade antes de enviar.
envia para o errado e seu saldo "privado" agora está sentado em uma conta pública, parecendo exatamente como qualquer outra chain transparente. nada quebrou, nada se perdeu, é só... que não é mais privado. e você só descobre se, de verdade, conferir qual tipo de endereço você copiou.
o que me pega é que este é o pitch inteiro do Dusk. privacidade onde você precisa, transparência onde você não precisa. mas isso só funciona se a pessoa que envia a transação realmente entender a diferença, e agora isso está no usuário, não no protocolo.
não estou dizendo que é um design ruim. estou dizendo que "privacidade pronta para conformidade" e "design intuitivo o bastante para alguém que está fazendo ponte a partir do MetaMask" são dois objetivos de design diferentes e o Dusk está tentando acertar os dois ao mesmo tempo.
$ACE $EDEN
#dusk $DUSK
{future}(DUSKUSDT)
Curioso para saber qual deles você acha que importa mais agora:
Ninguém me avisou que @Dusk tem DOIS endereços para a MESMA carteira e escolher o errado vira uma encrenca inteira 💀
Endereço Phoenix = protegido, privado, exatamente a proposta do Dusk. Endereço Moonlight = público, basicamente uma conta estilo Ethereum. mesma carteira, dois tipos de transação totalmente diferentes, e o app espera que você saiba qual deles você quer de verdade antes de enviar.
envia para o errado e seu saldo "privado" agora está sentado em uma conta pública, parecendo exatamente como qualquer outra chain transparente. nada quebrou, nada se perdeu, é só... que não é mais privado. e você só descobre se, de verdade, conferir qual tipo de endereço você copiou.
o que me pega é que este é o pitch inteiro do Dusk. privacidade onde você precisa, transparência onde você não precisa. mas isso só funciona se a pessoa que envia a transação realmente entender a diferença, e agora isso está no usuário, não no protocolo.
não estou dizendo que é um design ruim. estou dizendo que "privacidade pronta para conformidade" e "design intuitivo o bastante para alguém que está fazendo ponte a partir do MetaMask" são dois objetivos de design diferentes e o Dusk está tentando acertar os dois ao mesmo tempo.
$ACE $EDEN
#dusk $DUSK
Curioso para saber qual deles você acha que importa mais agora:
Endereço Phoenix = protegido, privado, exatamente a proposta do Dusk. Endereço Moonlight = público, basicamente uma conta estilo Ethereum. mesma carteira, dois tipos de transação totalmente diferentes, e o app espera que você saiba qual deles você quer de verdade antes de enviar.
envia para o errado e seu saldo "privado" agora está sentado em uma conta pública, parecendo exatamente como qualquer outra chain transparente. nada quebrou, nada se perdeu, é só... que não é mais privado. e você só descobre se, de verdade, conferir qual tipo de endereço você copiou.
o que me pega é que este é o pitch inteiro do Dusk. privacidade onde você precisa, transparência onde você não precisa. mas isso só funciona se a pessoa que envia a transação realmente entender a diferença, e agora isso está no usuário, não no protocolo.
não estou dizendo que é um design ruim. estou dizendo que "privacidade pronta para conformidade" e "design intuitivo o bastante para alguém que está fazendo ponte a partir do MetaMask" são dois objetivos de design diferentes e o Dusk está tentando acertar os dois ao mesmo tempo.
$ACE $EDEN
#dusk $DUSK
Curioso para saber qual deles você acha que importa mais agora:
protect user from themselve
0%
leave it as is
0%
0 Votos • Votação encerrada
4
3
98
·
--
@Dusk_Foundation #dusk $DUSK
Eu costumava pensar que privacidade em uma blockchain significava se esconder da responsabilização. A Dusk me fez reconsiderar isso.
As instituições não evitam registros públicos porque não gostam de supervisão. Elas evitam porque transmitir tamanho das negociações, timing e contrapartes para todo o mercado é uma desvantagem competitiva, não uma questão de conformidade. É um problema diferente daquele que a maioria das moedas de privacidade está tentando resolver.
A Dusk executa dois modelos de transação em vez de escolher um lado. O Moonlight é público e baseado em contas, útil quando a transparência em si é a exigência. O Phoenix é protegido (shielded), feito para casos em que os saldos precisam permanecer confidenciais, mas ainda assim ser verificáveis por quem estiver autorizado a consultá-los.
O que me surpreendeu é que ocultar dados não é a parte difícil. Qualquer banco de dados consegue fazer isso. A parte difícil é provar que uma transação oculta ainda satisfaz uma regra, como elegibilidade ou relatório, sem expor os dados em si. É isso que a camada de zero knowledge está fazendo aqui, não apenas enfeitando uma narrativa de privacidade.
A integração NPEX é a única evidência real que encontrei de que isso funciona fora de um whitepaper, com uma plataforma regulada liquidando valores mobiliários tokenizados na Dusk. Um ponto de dados, não uma tendência.
O risco em aberto é se as instituições realmente liquidam em uma infraestrutura compartilhada que elas não controlam, ou se, eventualmente, constroem versões proprietárias da mesma ideia assim que ela for comprovadamente viável.
A finança regulada preferiria trilhos (rails) que ela não consegue ver totalmente, se isso significar conformidade sem exposição total, ou a confiança institucional exige possuir a infraestrutura por completo?
$GPS $STAR
{future}(DUSKUSDT)
@Dusk #dusk $DUSK
Eu costumava pensar que privacidade em uma blockchain significava se esconder da responsabilização. A Dusk me fez reconsiderar isso.
As instituições não evitam registros públicos porque não gostam de supervisão. Elas evitam porque transmitir tamanho das negociações, timing e contrapartes para todo o mercado é uma desvantagem competitiva, não uma questão de conformidade. É um problema diferente daquele que a maioria das moedas de privacidade está tentando resolver.
A Dusk executa dois modelos de transação em vez de escolher um lado. O Moonlight é público e baseado em contas, útil quando a transparência em si é a exigência. O Phoenix é protegido (shielded), feito para casos em que os saldos precisam permanecer confidenciais, mas ainda assim ser verificáveis por quem estiver autorizado a consultá-los.
O que me surpreendeu é que ocultar dados não é a parte difícil. Qualquer banco de dados consegue fazer isso. A parte difícil é provar que uma transação oculta ainda satisfaz uma regra, como elegibilidade ou relatório, sem expor os dados em si. É isso que a camada de zero knowledge está fazendo aqui, não apenas enfeitando uma narrativa de privacidade.
A integração NPEX é a única evidência real que encontrei de que isso funciona fora de um whitepaper, com uma plataforma regulada liquidando valores mobiliários tokenizados na Dusk. Um ponto de dados, não uma tendência.
O risco em aberto é se as instituições realmente liquidam em uma infraestrutura compartilhada que elas não controlam, ou se, eventualmente, constroem versões proprietárias da mesma ideia assim que ela for comprovadamente viável.
A finança regulada preferiria trilhos (rails) que ela não consegue ver totalmente, se isso significar conformidade sem exposição total, ou a confiança institucional exige possuir a infraestrutura por completo?
$GPS $STAR
Eu costumava pensar que privacidade em uma blockchain significava se esconder da responsabilização. A Dusk me fez reconsiderar isso.
As instituições não evitam registros públicos porque não gostam de supervisão. Elas evitam porque transmitir tamanho das negociações, timing e contrapartes para todo o mercado é uma desvantagem competitiva, não uma questão de conformidade. É um problema diferente daquele que a maioria das moedas de privacidade está tentando resolver.
A Dusk executa dois modelos de transação em vez de escolher um lado. O Moonlight é público e baseado em contas, útil quando a transparência em si é a exigência. O Phoenix é protegido (shielded), feito para casos em que os saldos precisam permanecer confidenciais, mas ainda assim ser verificáveis por quem estiver autorizado a consultá-los.
O que me surpreendeu é que ocultar dados não é a parte difícil. Qualquer banco de dados consegue fazer isso. A parte difícil é provar que uma transação oculta ainda satisfaz uma regra, como elegibilidade ou relatório, sem expor os dados em si. É isso que a camada de zero knowledge está fazendo aqui, não apenas enfeitando uma narrativa de privacidade.
A integração NPEX é a única evidência real que encontrei de que isso funciona fora de um whitepaper, com uma plataforma regulada liquidando valores mobiliários tokenizados na Dusk. Um ponto de dados, não uma tendência.
O risco em aberto é se as instituições realmente liquidam em uma infraestrutura compartilhada que elas não controlam, ou se, eventualmente, constroem versões proprietárias da mesma ideia assim que ela for comprovadamente viável.
A finança regulada preferiria trilhos (rails) que ela não consegue ver totalmente, se isso significar conformidade sem exposição total, ou a confiança institucional exige possuir a infraestrutura por completo?
$GPS $STAR
1
117
·
--
@Dusk_Foundation #dusk
ok eu não esperava que sacar $DUSK da DuskEVM fosse parecer um quebra-cabeça, mas é isso aí 😭
então você faz a ponte com sua DUSK de volta da DuskEVM para a Dusk L1, esperando que só apareça, certo. não. ela fica "em trânsito", ainda não dá pra usar. depois ela precisa de uma prova enviada na L1. e depois vem uma etapa final separada. são três fases antes de você conseguir mexer de verdade.
a parte que me pegou: finalizar o custo do saque na L1 gas... pago em DUSK. mas a DUSK que você está tentando desbloquear é literalmente a mesma coisa que ainda está presa no meio do saque. então, se você não já tem uma pequena reserva de DUSK não protegida em L1 antes, seu próprio saque não consegue pagar pra terminar.
não é bug, só ninguém te avisa com antecedência. você só descobre quando seu dinheiro fica lá, flutuando, e você fica atualizando o explorer pensando no que fez de errado.
honestamente, esse tipo de fricção ou é corrigido com uma melhor experiência de carteira, ou treina as pessoas silenciosamente a sempre manter um pequeno buffer de DUSK na L1, só por garantia.
$PORTAL
$CYS
@Dusk #dusk
ok eu não esperava que sacar $DUSK da DuskEVM fosse parecer um quebra-cabeça, mas é isso aí 😭
então você faz a ponte com sua DUSK de volta da DuskEVM para a Dusk L1, esperando que só apareça, certo. não. ela fica "em trânsito", ainda não dá pra usar. depois ela precisa de uma prova enviada na L1. e depois vem uma etapa final separada. são três fases antes de você conseguir mexer de verdade.
a parte que me pegou: finalizar o custo do saque na L1 gas... pago em DUSK. mas a DUSK que você está tentando desbloquear é literalmente a mesma coisa que ainda está presa no meio do saque. então, se você não já tem uma pequena reserva de DUSK não protegida em L1 antes, seu próprio saque não consegue pagar pra terminar.
não é bug, só ninguém te avisa com antecedência. você só descobre quando seu dinheiro fica lá, flutuando, e você fica atualizando o explorer pensando no que fez de errado.
honestamente, esse tipo de fricção ou é corrigido com uma melhor experiência de carteira, ou treina as pessoas silenciosamente a sempre manter um pequeno buffer de DUSK na L1, só por garantia.
$PORTAL
$CYS
ok eu não esperava que sacar $DUSK da DuskEVM fosse parecer um quebra-cabeça, mas é isso aí 😭
então você faz a ponte com sua DUSK de volta da DuskEVM para a Dusk L1, esperando que só apareça, certo. não. ela fica "em trânsito", ainda não dá pra usar. depois ela precisa de uma prova enviada na L1. e depois vem uma etapa final separada. são três fases antes de você conseguir mexer de verdade.
a parte que me pegou: finalizar o custo do saque na L1 gas... pago em DUSK. mas a DUSK que você está tentando desbloquear é literalmente a mesma coisa que ainda está presa no meio do saque. então, se você não já tem uma pequena reserva de DUSK não protegida em L1 antes, seu próprio saque não consegue pagar pra terminar.
não é bug, só ninguém te avisa com antecedência. você só descobre quando seu dinheiro fica lá, flutuando, e você fica atualizando o explorer pensando no que fez de errado.
honestamente, esse tipo de fricção ou é corrigido com uma melhor experiência de carteira, ou treina as pessoas silenciosamente a sempre manter um pequeno buffer de DUSK na L1, só por garantia.
$PORTAL
$CYS
5
5
191
·
--
LC todos
$PORTAL
$HEMI
LC todos
$PORTAL
$HEMI
$PORTAL
$HEMI
AnYYá
·
--
@Dusk #dusk $DUSK
Eu costumava achar que privacidade em uma blockchain significava se esconder da responsabilização. A Dusk me fez repensar isso.
As instituições não evitam livros-razão públicos porque não gostam de supervisão. Elas evitam porque divulgar o tamanho das operações, o momento e os contraparte(s) para todo o mercado é um risco competitivo — não uma questão de conformidade. Esse é um problema diferente daquele que a maioria das moedas de privacidade está tentando resolver.
A Dusk executa dois modelos de transação em vez de escolher um lado. O Moonlight é público e baseado em conta, útil quando a própria transparência é o requisito. O Phoenix é protegido, construído para cenários em que os saldos precisam permanecer confidenciais enquanto ainda podem ser comprovados para quem tem autorização para verificá-los.
O que me surpreendeu é que esconder dados não é a parte difícil. Qualquer banco de dados consegue fazer isso. A parte difícil é provar que uma transação oculta ainda cumpre uma regra — como elegibilidade ou reporte — sem expor os dados em si. É isso que a camada de zero conhecimento realmente está fazendo aqui, não “enfeitando” uma narrativa de privacidade.
A integração NPEX é a única evidência real que encontrei de que isso funciona fora de um whitepaper: uma plataforma regulada liquidando valores mobiliários tokenizados na Dusk. Um ponto de dados, não uma tendência.
O risco em aberto é se as instituições realmente liquidam em infraestrutura compartilhada que elas não controlam, ou se, eventualmente, constroem versões proprietárias da mesma ideia quando ficar provado que é viável.
As finanças reguladas prefeririam trilhos que elas não conseguem ver totalmente, se isso significar conformidade sem exposição total, ou a confiança institucional exige possuir a infraestrutura por completo?
$PORTAL
$SIREN
Eu costumava achar que privacidade em uma blockchain significava se esconder da responsabilização. A Dusk me fez repensar isso.
As instituições não evitam livros-razão públicos porque não gostam de supervisão. Elas evitam porque divulgar o tamanho das operações, o momento e os contraparte(s) para todo o mercado é um risco competitivo — não uma questão de conformidade. Esse é um problema diferente daquele que a maioria das moedas de privacidade está tentando resolver.
A Dusk executa dois modelos de transação em vez de escolher um lado. O Moonlight é público e baseado em conta, útil quando a própria transparência é o requisito. O Phoenix é protegido, construído para cenários em que os saldos precisam permanecer confidenciais enquanto ainda podem ser comprovados para quem tem autorização para verificá-los.
O que me surpreendeu é que esconder dados não é a parte difícil. Qualquer banco de dados consegue fazer isso. A parte difícil é provar que uma transação oculta ainda cumpre uma regra — como elegibilidade ou reporte — sem expor os dados em si. É isso que a camada de zero conhecimento realmente está fazendo aqui, não “enfeitando” uma narrativa de privacidade.
A integração NPEX é a única evidência real que encontrei de que isso funciona fora de um whitepaper: uma plataforma regulada liquidando valores mobiliários tokenizados na Dusk. Um ponto de dados, não uma tendência.
O risco em aberto é se as instituições realmente liquidam em infraestrutura compartilhada que elas não controlam, ou se, eventualmente, constroem versões proprietárias da mesma ideia quando ficar provado que é viável.
As finanças reguladas prefeririam trilhos que elas não conseguem ver totalmente, se isso significar conformidade sem exposição total, ou a confiança institucional exige possuir a infraestrutura por completo?
$PORTAL
$SIREN
153
·
--
Todo mundo fica comparando o DUSK com outras cadeias de privacidade. Acho que essa é a comparação errada.
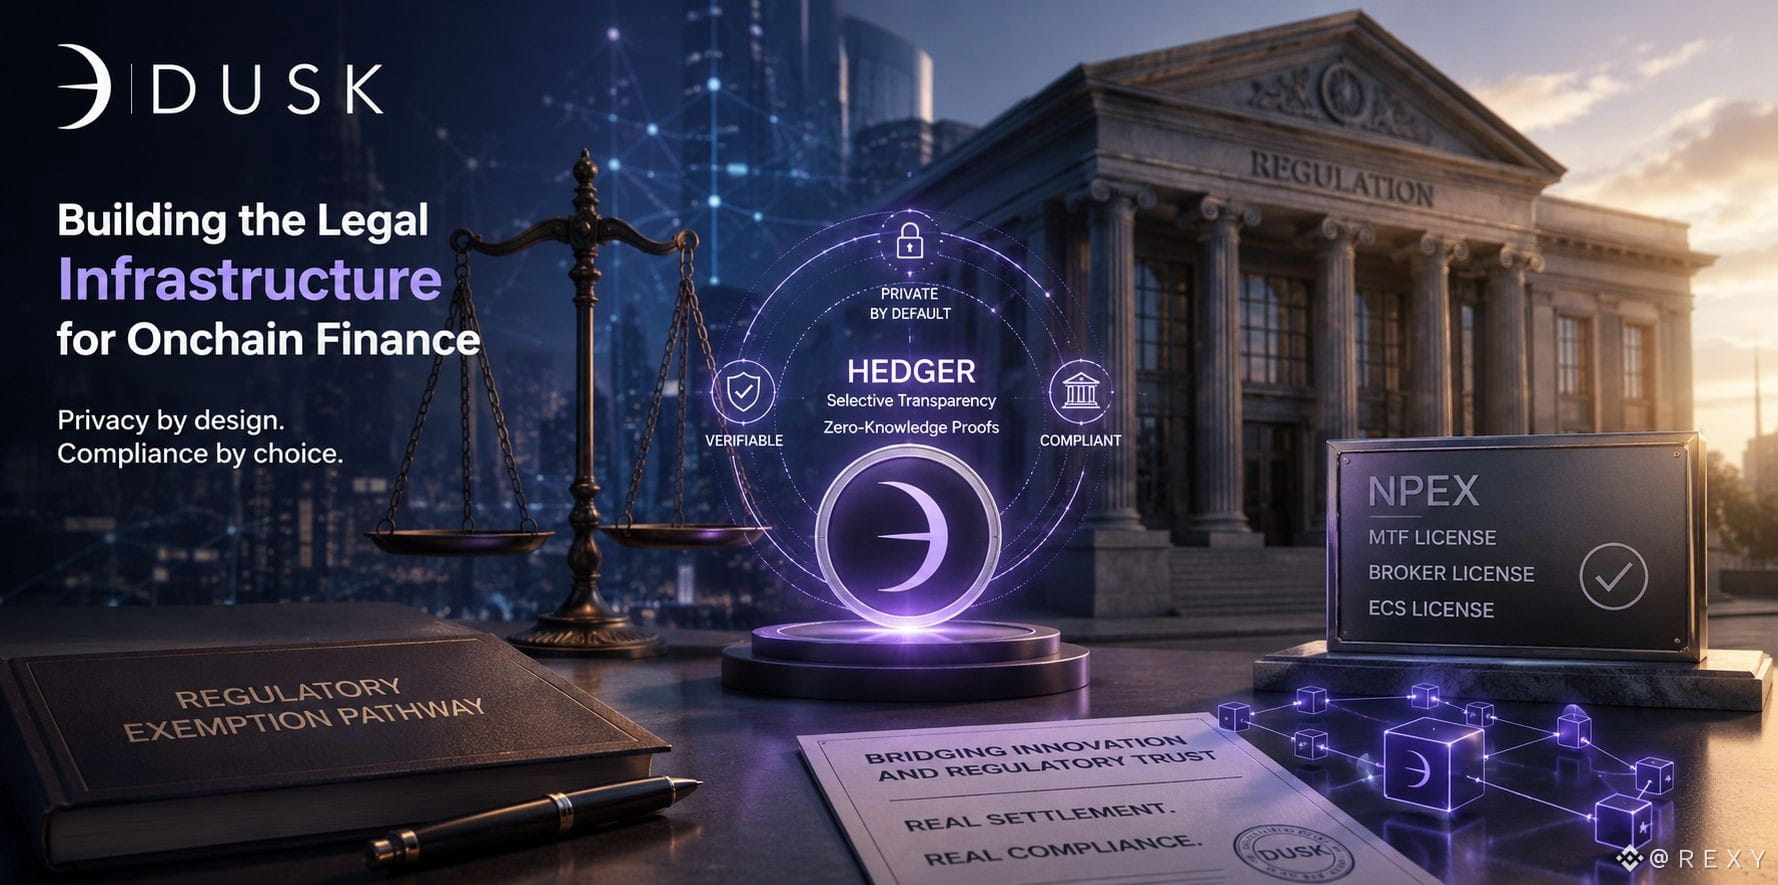
A maioria dos projetos de privacidade lança primeiro a criptografia e espera que, com o tempo, os reguladores se adaptem. O DUSK dedicou tempo real a algo bem menos empolgante de se falar: buscar um caminho de isenção regulatória de verdade junto com sua parceria NPEX nos Países Baixos, onde a NPEX já possui uma licença de MTF, uma licença de corretora e uma licença de ECS.
Essa distinção importa mais do que parece. Provas de conhecimento zero perfeitas não tornam uma blockchain utilizável para um ambiente regulado de valores mobiliários se, antes de tudo, não houver um caminho legal para que a liquidação seja reconhecida. O componente Hedger do DUSK, que mantém os dados de transação opacos externamente enquanto permite que partes autorizadas os verifiquem, só se torna realmente relevante quando uma entidade licenciada estiver disposta a conectá-lo a fluxos de liquidação de verdade.
É um tipo diferente de "moat" do que desempenho (throughput) ou tamanho da prova. Um concorrente não consegue copiá-lo lançando um recurso parecido no próximo trimestre, porque isso depende de uma base legal e de relações com reguladores que levam anos, não sprints.
A narrativa da tokenização geralmente presume que a criptografia é a parte mais difícil. Eu diria que a parte mais difícil é fazer com que um regulador trate uma camada de liquidação em blockchain como equivalente à infraestrutura que eles já confiam. $DUSK é um dos poucos projetos que realmente está testando essa hipótese em produção, e não em um whitepaper.
A infraestrutura legal é uma vantagem mais durável do que a infraestrutura técnica, ou ela apenas transfere o gargalo para algo mais lento de destravar?
@Dusk_Foundation #dusk
$COW
$CYS
Todo mundo fica comparando o DUSK com outras cadeias de privacidade. Acho que essa é a comparação errada.
A maioria dos projetos de privacidade lança primeiro a criptografia e espera que, com o tempo, os reguladores se adaptem. O DUSK dedicou tempo real a algo bem menos empolgante de se falar: buscar um caminho de isenção regulatória de verdade junto com sua parceria NPEX nos Países Baixos, onde a NPEX já possui uma licença de MTF, uma licença de corretora e uma licença de ECS.
Essa distinção importa mais do que parece. Provas de conhecimento zero perfeitas não tornam uma blockchain utilizável para um ambiente regulado de valores mobiliários se, antes de tudo, não houver um caminho legal para que a liquidação seja reconhecida. O componente Hedger do DUSK, que mantém os dados de transação opacos externamente enquanto permite que partes autorizadas os verifiquem, só se torna realmente relevante quando uma entidade licenciada estiver disposta a conectá-lo a fluxos de liquidação de verdade.
É um tipo diferente de "moat" do que desempenho (throughput) ou tamanho da prova. Um concorrente não consegue copiá-lo lançando um recurso parecido no próximo trimestre, porque isso depende de uma base legal e de relações com reguladores que levam anos, não sprints.
A narrativa da tokenização geralmente presume que a criptografia é a parte mais difícil. Eu diria que a parte mais difícil é fazer com que um regulador trate uma camada de liquidação em blockchain como equivalente à infraestrutura que eles já confiam. $DUSK é um dos poucos projetos que realmente está testando essa hipótese em produção, e não em um whitepaper.
A infraestrutura legal é uma vantagem mais durável do que a infraestrutura técnica, ou ela apenas transfere o gargalo para algo mais lento de destravar?
@Dusk #dusk
$COW
$CYS
A maioria dos projetos de privacidade lança primeiro a criptografia e espera que, com o tempo, os reguladores se adaptem. O DUSK dedicou tempo real a algo bem menos empolgante de se falar: buscar um caminho de isenção regulatória de verdade junto com sua parceria NPEX nos Países Baixos, onde a NPEX já possui uma licença de MTF, uma licença de corretora e uma licença de ECS.
Essa distinção importa mais do que parece. Provas de conhecimento zero perfeitas não tornam uma blockchain utilizável para um ambiente regulado de valores mobiliários se, antes de tudo, não houver um caminho legal para que a liquidação seja reconhecida. O componente Hedger do DUSK, que mantém os dados de transação opacos externamente enquanto permite que partes autorizadas os verifiquem, só se torna realmente relevante quando uma entidade licenciada estiver disposta a conectá-lo a fluxos de liquidação de verdade.
É um tipo diferente de "moat" do que desempenho (throughput) ou tamanho da prova. Um concorrente não consegue copiá-lo lançando um recurso parecido no próximo trimestre, porque isso depende de uma base legal e de relações com reguladores que levam anos, não sprints.
A narrativa da tokenização geralmente presume que a criptografia é a parte mais difícil. Eu diria que a parte mais difícil é fazer com que um regulador trate uma camada de liquidação em blockchain como equivalente à infraestrutura que eles já confiam. $DUSK é um dos poucos projetos que realmente está testando essa hipótese em produção, e não em um whitepaper.
A infraestrutura legal é uma vantagem mais durável do que a infraestrutura técnica, ou ela apenas transfere o gargalo para algo mais lento de destravar?
@Dusk #dusk
$COW
$CYS
3
3
39
·
--
AnYYá
·
--
@Dusk #dusk $DUSK
A parte de Dusk que realmente me fez pausar não foi a camada de privacidade. Foi a licença.
Dusk não é apenas escrever código e esperar que os reguladores alcancem eventualmente. Ela se posicionou para operar como uma entidade licenciada de liquidação na UE, o que é uma estratégia completamente diferente daquela adotada pela maioria dos L1s. A maioria dos projetos constrói a cadeia primeiro e trata a conformidade como um problema para mais tarde. A Dusk parece ter invertido a ordem.
Isso muda toda a estrutura de incentivos. Um L1 regular precisa de desenvolvedores e liquidez primeiro, regulação em segundo. Uma cadeia construída em torno de liquidação de títulos licenciados precisa do “envelope” jurídico primeiro, porque sem isso nenhuma instituição pode, legalmente, tocar no ativo, independentemente de quão boa seja a tecnologia. Eu me vi pensando se esse caminho realmente é o mais difícil, mesmo parecendo mais lento por fora.
O trade-off é velocidade de adoção versus qualidade de adoção. Cadeias de varejo podem fazer a atividade “decolar” com incentivos e especulação quase de uma noite para outra. Uma camada de liquidação para títulos regulados não consegue forçar relevância. Cada integração exige uma análise jurídica de verdade, acordos de custódia de verdade e aprovação institucional real. Isso reduz bastante o conjunto de usuários em potencial, mas cada um representa capital real, não a liquidez mercenária que desaparece no momento em que os incentivos secam.
O que eu não vejo sendo discutido o suficiente aqui é o desenho de incentivos para desenvolvedores. Construir smart contracts confidenciais para ativos regulados é um nicho de habilidades. A Dusk precisa atrair um tipo bem específico de construtor, não a comunidade DeFi geral que corre atrás da cadeia com o maior rendimento neste mês.
Uma base de desenvolvedores mais restrita, com foco primeiro em conformidade, acaba se tornando uma força ou um gargalo de longo prazo para o crescimento da rede?
$AKE $VELVET
Maior restrição para o crescimento da Dusk?
A parte de Dusk que realmente me fez pausar não foi a camada de privacidade. Foi a licença.
Dusk não é apenas escrever código e esperar que os reguladores alcancem eventualmente. Ela se posicionou para operar como uma entidade licenciada de liquidação na UE, o que é uma estratégia completamente diferente daquela adotada pela maioria dos L1s. A maioria dos projetos constrói a cadeia primeiro e trata a conformidade como um problema para mais tarde. A Dusk parece ter invertido a ordem.
Isso muda toda a estrutura de incentivos. Um L1 regular precisa de desenvolvedores e liquidez primeiro, regulação em segundo. Uma cadeia construída em torno de liquidação de títulos licenciados precisa do “envelope” jurídico primeiro, porque sem isso nenhuma instituição pode, legalmente, tocar no ativo, independentemente de quão boa seja a tecnologia. Eu me vi pensando se esse caminho realmente é o mais difícil, mesmo parecendo mais lento por fora.
O trade-off é velocidade de adoção versus qualidade de adoção. Cadeias de varejo podem fazer a atividade “decolar” com incentivos e especulação quase de uma noite para outra. Uma camada de liquidação para títulos regulados não consegue forçar relevância. Cada integração exige uma análise jurídica de verdade, acordos de custódia de verdade e aprovação institucional real. Isso reduz bastante o conjunto de usuários em potencial, mas cada um representa capital real, não a liquidez mercenária que desaparece no momento em que os incentivos secam.
O que eu não vejo sendo discutido o suficiente aqui é o desenho de incentivos para desenvolvedores. Construir smart contracts confidenciais para ativos regulados é um nicho de habilidades. A Dusk precisa atrair um tipo bem específico de construtor, não a comunidade DeFi geral que corre atrás da cadeia com o maior rendimento neste mês.
Uma base de desenvolvedores mais restrita, com foco primeiro em conformidade, acaba se tornando uma força ou um gargalo de longo prazo para o crescimento da rede?
$AKE $VELVET
Maior restrição para o crescimento da Dusk?
1
37
·
--
Acho que a maioria das pessoas que avalia @Dusk_Foundation está fazendo a pergunta errada. Elas querem saber se é “o próximo coin de privacidade”. Não está tentando ser um.
#dusk $DUSK
O que me chamou a atenção ao analisar a documentação é o quanto do design é construído em torno de um problema do qual ninguém fala: as finanças regulamentadas não conseguem funcionar em cadeias totalmente transparentes, mas também não conseguem funcionar em cadeias em que privacidade signifique anonimato em relação aos reguladores. Cada transação em uma blockchain pública expõe contrapartes, saldos e estratégia de negociação. Isso serve para especulação de varejo. É um fator decisivo contra para um banco que emite títulos ou para um fundo que gerencia posições de clientes.
A maioria das soluções de privacidade resolve isso escondendo tudo de todo mundo. A arquitetura de zero-knowledge da Dusk, em vez disso, tenta permitir que as instituições comprovem conformidade sem revelar os dados subjacentes. É um problema mais restrito e mais difícil, e eu não acho que isso seja discutido o suficiente, comparado às narrativas mais chamativas de privacidade.
O custo-benefício é óbvio quando você pensa nisso. Construir para conformidade significa adoção mais lenta, mais embasamento jurídico e menos atenção viral do que um L1 adjacente a memecoins. O que me surpreendeu é que talvez esse seja, na verdade, o ponto. A infraestrutura voltada para instituições não precisa de ciclos de hype no Twitter; ela precisa de relações regulatórias e pilotos em funcionamento, que avançam em cronogramas totalmente diferentes do sentimento do varejo.
O risco real não é técnico. É se as instituições realmente vão migrar a infraestrutura de liquidação para novos trilhos ou se continuam usando blockchain como uma camada de marketing por cima de sistemas legados.
Fico curioso para saber como outros leem isso. Finanças on-chain regulamentadas realmente precisam de um L1 feito sob medida, ou eventualmente são absorvidas por cadeias de propósito geral com ferramentas melhores?
$ACE $AKE
Acho que a maioria das pessoas que avalia @Dusk está fazendo a pergunta errada. Elas querem saber se é “o próximo coin de privacidade”. Não está tentando ser um.
#dusk $DUSK
O que me chamou a atenção ao analisar a documentação é o quanto do design é construído em torno de um problema do qual ninguém fala: as finanças regulamentadas não conseguem funcionar em cadeias totalmente transparentes, mas também não conseguem funcionar em cadeias em que privacidade signifique anonimato em relação aos reguladores. Cada transação em uma blockchain pública expõe contrapartes, saldos e estratégia de negociação. Isso serve para especulação de varejo. É um fator decisivo contra para um banco que emite títulos ou para um fundo que gerencia posições de clientes.
A maioria das soluções de privacidade resolve isso escondendo tudo de todo mundo. A arquitetura de zero-knowledge da Dusk, em vez disso, tenta permitir que as instituições comprovem conformidade sem revelar os dados subjacentes. É um problema mais restrito e mais difícil, e eu não acho que isso seja discutido o suficiente, comparado às narrativas mais chamativas de privacidade.
O custo-benefício é óbvio quando você pensa nisso. Construir para conformidade significa adoção mais lenta, mais embasamento jurídico e menos atenção viral do que um L1 adjacente a memecoins. O que me surpreendeu é que talvez esse seja, na verdade, o ponto. A infraestrutura voltada para instituições não precisa de ciclos de hype no Twitter; ela precisa de relações regulatórias e pilotos em funcionamento, que avançam em cronogramas totalmente diferentes do sentimento do varejo.
O risco real não é técnico. É se as instituições realmente vão migrar a infraestrutura de liquidação para novos trilhos ou se continuam usando blockchain como uma camada de marketing por cima de sistemas legados.
Fico curioso para saber como outros leem isso. Finanças on-chain regulamentadas realmente precisam de um L1 feito sob medida, ou eventualmente são absorvidas por cadeias de propósito geral com ferramentas melhores?
$ACE $AKE
#dusk $DUSK
O que me chamou a atenção ao analisar a documentação é o quanto do design é construído em torno de um problema do qual ninguém fala: as finanças regulamentadas não conseguem funcionar em cadeias totalmente transparentes, mas também não conseguem funcionar em cadeias em que privacidade signifique anonimato em relação aos reguladores. Cada transação em uma blockchain pública expõe contrapartes, saldos e estratégia de negociação. Isso serve para especulação de varejo. É um fator decisivo contra para um banco que emite títulos ou para um fundo que gerencia posições de clientes.
A maioria das soluções de privacidade resolve isso escondendo tudo de todo mundo. A arquitetura de zero-knowledge da Dusk, em vez disso, tenta permitir que as instituições comprovem conformidade sem revelar os dados subjacentes. É um problema mais restrito e mais difícil, e eu não acho que isso seja discutido o suficiente, comparado às narrativas mais chamativas de privacidade.
O custo-benefício é óbvio quando você pensa nisso. Construir para conformidade significa adoção mais lenta, mais embasamento jurídico e menos atenção viral do que um L1 adjacente a memecoins. O que me surpreendeu é que talvez esse seja, na verdade, o ponto. A infraestrutura voltada para instituições não precisa de ciclos de hype no Twitter; ela precisa de relações regulatórias e pilotos em funcionamento, que avançam em cronogramas totalmente diferentes do sentimento do varejo.
O risco real não é técnico. É se as instituições realmente vão migrar a infraestrutura de liquidação para novos trilhos ou se continuam usando blockchain como uma camada de marketing por cima de sistemas legados.
Fico curioso para saber como outros leem isso. Finanças on-chain regulamentadas realmente precisam de um L1 feito sob medida, ou eventualmente são absorvidas por cadeias de propósito geral com ferramentas melhores?
$ACE $AKE
5
4
124
·
--
@Dusk_Foundation $DUSK #dusk
Percebi algo estranho enquanto lia as atualizações recentes da Dusk: o projeto quase não fala sobre preço. A maioria dos anúncios soa como registros de conformidade, não como marketing cripto. Foi isso que me chamou a atenção.
Por anos, cadeias de privacidade e finanças regulamentadas pareceram incompatíveis. Reguladores querem visibilidade, usuários querem confidencialidade, e a maioria das blockchains escolhe um lado. A resposta da Dusk, chamada Hedger, tenta sustentar as duas verdades ao mesmo tempo: transações permanecem opacas para pessoas de fora, mas continuam verificáveis por um auditor autorizado quando necessário. Eu ficava me perguntando se isso é inovação de verdade ou apenas um enquadramento inteligente. Quanto mais eu me aprofundei, mais pareceu um compromisso arquitetural genuíno, não apenas um slogan.
O que me convenceu foi a DuskTrade, construída com NPEX, uma exchange holandesa licenciada. Segundo relatos, mais de €300 milhões em valores mobiliários tradicionais foram transferidos para as rotas da Dusk ali. Isso não é uma demonstração em testnet: é capital regulamentado tocando uma infraestrutura real. Ao combinar isso com a DuskEVM, uma camada de execução compatível com Solidity, significa que equipes existentes do Ethereum poderiam, teoricamente, integrar-se a uma liquidação com preservação de privacidade sem reescrever toda a sua stack.
Ainda assim, não acho que isso elimine o risco. Um exploit de ponte em janeiro drenou tokens por meio de uma carteira de assinatura comprometida — um lembrete de que até protocolos bem projetados herdam o elo mais fraco da infraestrutura ao redor. E as finanças regulamentadas avançam lentamente por natureza. A adoção institucional não é medida em ciclos de mercado; é medida em anos de trabalho jurídico.
O que mudou meu raciocínio é isto: a Dusk não está otimizando para a atenção do varejo; está otimizando para a confiança institucional, algo muito mais difícil e lento de construir.
Você acha que cadeias de privacidade regulamentada como a Dusk conseguem, de fato, superar L1s de propósito geral para ativos do mundo real, ou um design orientado a conformidade as limita a um nicho para sempre?
$AKE $ACU
A abordagem de privacidade regulamentada da Dusk para RWAs —
@Dusk $DUSK #dusk
Percebi algo estranho enquanto lia as atualizações recentes da Dusk: o projeto quase não fala sobre preço. A maioria dos anúncios soa como registros de conformidade, não como marketing cripto. Foi isso que me chamou a atenção.
Por anos, cadeias de privacidade e finanças regulamentadas pareceram incompatíveis. Reguladores querem visibilidade, usuários querem confidencialidade, e a maioria das blockchains escolhe um lado. A resposta da Dusk, chamada Hedger, tenta sustentar as duas verdades ao mesmo tempo: transações permanecem opacas para pessoas de fora, mas continuam verificáveis por um auditor autorizado quando necessário. Eu ficava me perguntando se isso é inovação de verdade ou apenas um enquadramento inteligente. Quanto mais eu me aprofundei, mais pareceu um compromisso arquitetural genuíno, não apenas um slogan.
O que me convenceu foi a DuskTrade, construída com NPEX, uma exchange holandesa licenciada. Segundo relatos, mais de €300 milhões em valores mobiliários tradicionais foram transferidos para as rotas da Dusk ali. Isso não é uma demonstração em testnet: é capital regulamentado tocando uma infraestrutura real. Ao combinar isso com a DuskEVM, uma camada de execução compatível com Solidity, significa que equipes existentes do Ethereum poderiam, teoricamente, integrar-se a uma liquidação com preservação de privacidade sem reescrever toda a sua stack.
Ainda assim, não acho que isso elimine o risco. Um exploit de ponte em janeiro drenou tokens por meio de uma carteira de assinatura comprometida — um lembrete de que até protocolos bem projetados herdam o elo mais fraco da infraestrutura ao redor. E as finanças regulamentadas avançam lentamente por natureza. A adoção institucional não é medida em ciclos de mercado; é medida em anos de trabalho jurídico.
O que mudou meu raciocínio é isto: a Dusk não está otimizando para a atenção do varejo; está otimizando para a confiança institucional, algo muito mais difícil e lento de construir.
Você acha que cadeias de privacidade regulamentada como a Dusk conseguem, de fato, superar L1s de propósito geral para ativos do mundo real, ou um design orientado a conformidade as limita a um nicho para sempre?
$AKE $ACU
A abordagem de privacidade regulamentada da Dusk para RWAs —
Percebi algo estranho enquanto lia as atualizações recentes da Dusk: o projeto quase não fala sobre preço. A maioria dos anúncios soa como registros de conformidade, não como marketing cripto. Foi isso que me chamou a atenção.
Por anos, cadeias de privacidade e finanças regulamentadas pareceram incompatíveis. Reguladores querem visibilidade, usuários querem confidencialidade, e a maioria das blockchains escolhe um lado. A resposta da Dusk, chamada Hedger, tenta sustentar as duas verdades ao mesmo tempo: transações permanecem opacas para pessoas de fora, mas continuam verificáveis por um auditor autorizado quando necessário. Eu ficava me perguntando se isso é inovação de verdade ou apenas um enquadramento inteligente. Quanto mais eu me aprofundei, mais pareceu um compromisso arquitetural genuíno, não apenas um slogan.
O que me convenceu foi a DuskTrade, construída com NPEX, uma exchange holandesa licenciada. Segundo relatos, mais de €300 milhões em valores mobiliários tradicionais foram transferidos para as rotas da Dusk ali. Isso não é uma demonstração em testnet: é capital regulamentado tocando uma infraestrutura real. Ao combinar isso com a DuskEVM, uma camada de execução compatível com Solidity, significa que equipes existentes do Ethereum poderiam, teoricamente, integrar-se a uma liquidação com preservação de privacidade sem reescrever toda a sua stack.
Ainda assim, não acho que isso elimine o risco. Um exploit de ponte em janeiro drenou tokens por meio de uma carteira de assinatura comprometida — um lembrete de que até protocolos bem projetados herdam o elo mais fraco da infraestrutura ao redor. E as finanças regulamentadas avançam lentamente por natureza. A adoção institucional não é medida em ciclos de mercado; é medida em anos de trabalho jurídico.
O que mudou meu raciocínio é isto: a Dusk não está otimizando para a atenção do varejo; está otimizando para a confiança institucional, algo muito mais difícil e lento de construir.
Você acha que cadeias de privacidade regulamentada como a Dusk conseguem, de fato, superar L1s de propósito geral para ativos do mundo real, ou um design orientado a conformidade as limita a um nicho para sempre?
$AKE $ACU
A abordagem de privacidade regulamentada da Dusk para RWAs —
Bullish
50%
Bearish
50%
Too early to tell
0%
2 Votos • Votação encerrada
2
3
158
Inicia sessão para explorar mais conteúdos
Junta-te a utilizadores de criptomoedas de todo o mundo na Binance Square
⚡️ Obtém informações úteis e recentes sobre criptomoedas.
💬 Com a confiança da maior exchange de criptomoedas do mundo.
👍 Descobre perspetivas reais de criadores verificados.
E-mail/Número de telefone
Tópicos em Tendência
USOctoberNFP-AreRateCutsStillPossible
280 visualizações
34 a discutir
#USOctoberNFP-AreRateCutsStillPossible 🚨 CORTES NAS TAXAS DO FED SÃO IMPROVÁVEIS? TAXAS MAIS ALTAS POR MAIS TEMPO PODEM PRESSIONAR OS MERCADOS DE CRIPTOMOEDAS
A decisão de política monetária mais recente do Federal Reserve sinaliza uma abordagem cautelosa em relação à flexibilização monetária, com as preocupações com a inflação e a resiliência do mercado de trabalho mantendo as expectativas para as taxas de juros em destaque.
📊 ATUALIZAÇÃO DA POLÍTICA DO FED
Taxa dos fundos federais: 3,75%–4,00%
Votação do FOMC: divisão de 10–2
Previsão de empregos novos fora do setor agrícola em outubro (NFP): 65.000
Possível alta: 100.000 empregos
Previsão de desemprego: 4,2%
Rendimentos médios por hora: +0,3% em relação ao mês anterior
🇺🇸 6 DE NOVEMBRO: O PRÓXIMO GRANDE TESTE
O relatório de empregos fora do setor agrícola (NFP) de outubro pode influenciar significativamente as próximas decisões de política monetária do Fed.
Três cenários possíveis:
🟥 NFP forte: o crescimento robusto do emprego e dos salários pode fortalecer o dólar americano, elevar os rendimentos dos títulos do Tesouro e pressionar o Bitcoin, o Ethereum e outros ativos de risco.
🟡 NFP em linha com as expectativas: os mercados podem continuar cautelosos enquanto os investidores aguardam mais dados sobre inflação e emprego.
🟢 NFP fraco: um mercado de trabalho mais fraco pode reacender as expectativas de futuros cortes nas taxas, potencialmente favorecendo os metais preciosos e as criptomoedas.
📉 O QUE ISSO SIGNIFICA PARA AS CRIPTOMOEDAS
Um cenário de taxas de juros mais altas por mais tempo geralmente cria condições desafiadoras para os ativos de risco.
Os investidores devem acompanhar de perto:
Índice do Dólar Americano (DXY)
Rendimento dos títulos do Tesouro americano de 10 anos
Ouro (XAU)
Bitcoin (BTC)
Ethereum (ETH)
Sinais de política monetária do Federal Reserve
EM RESUMO
O dia 6 de novembro pode ser um importante ponto de virada para as expectativas do mercado. Um relatório de NFP mais forte pode reforçar a postura cautelosa do Fed, enquanto dados de emprego mais fracos podem reabrir as discussões sobre flexibilização monetária.
⚠️ Estes são cenários possíveis, não resultados confirmados do mercado. Um único relatório de emprego não garante futuros aumentos nas taxas nem elimina a possibilidade de cortes.
Isto não é aconselhamento financeiro. Apenas para fins educativos. As criptomoedas e os mercados financeiros envolvem riscos significativos.
#FederalReserve #NFP #TaxasDeJuros #TaxasMaisAltasPorMaisTempo #MercadoDeCriptomoedas #Bitcoin #Ethereum #Ouro #USD #Macroeconomia
CHASEPA SULUXù
·0 gostos
·167 visualizações
USMidtermsAhead-WhereWillMarketGo
184 visualizações
22 a discutir
AppleEarningsAhead-CanStockHitNewHigh
95 visualizações
19 a discutir